Gesundheitswesen | Kundengeschichten
OPSWAT Blog
Datei-Sicherheit
Content Disarm & Reconstruction (CDR): Die 8 besten Anbieter im Jahr 2026
Dateibasierte Bedrohungen gehören nach wie vor zu den hartnäckigsten und am schwersten zu erkennenden Risiken für Unternehmen – von Zero-Day-Exploits in Dokumenten bis hin zu APTs, die in scheinbar harmlosen Dateien versteckt sind. Da Unternehmen bestrebt sind, jede Datei zu sichern, die in ihre Umgebung gelangt, hat sich „Content Disarm and Reconstruction“ (CDR) zu einer entscheidenden Verteidigungsschicht entwickelt.
Ausgewählte Artikel
Registrieren Sie sich für den OPSWAT Newsletter
Erhalten Sie die neuesten OPSWAT sowie Informationen zu Veranstaltungen und die Nachrichten, die die Branche voranbringen.
Entdecken Sie den Schutz kritischer Infrastrukturen in einem der globalen Experience Labs von „ OPSWAT “
Einblicke in die Industrie
Lesen Sie die aktuellen Themen, die die Welt der Cybersicherheit bewegen.
13. November 2026 | Dateisicherheit
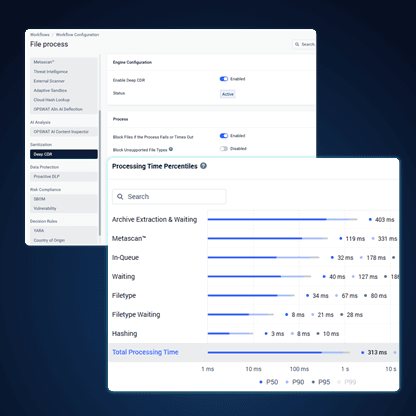
Einmal lesen, alles schützen: Wie Deep CDR™ die Verarbeitungsgeschwindigkeit bei großen Office-Dateien verdoppelt
Deep CDR™ liest jedes Dokument einmal ein und führt alle Bearbeitungsschritte in diesem einzigen Durchlauf durch. Diese Methode verkürzt die Verarbeitungszeit großer Office-Dateien um das Doppelte, wobei die Ergebnisse der Datenbereinigung unverändert bleiben.
12. November 2026 | Branchennachrichten
Die SANS-Umfrage „State of ICS/OT Security “ aus dem Jahr 2026 verzeichnet den größten Anstieg an ICS-/OT-Vorfällen innerhalb eines Jahres
Die SANS-Umfrage „State of ICS/OT Security “ aus dem Jahr 2026 zeigt einen starken Anstieg von Vorfällen, die ICS- und OT-Systeme betreffen. Jeder dritte Befragte gab an, in diesem Jahr einen ICS-/OT-Vorfall gemeldet zu haben.
22. Oktober 2026 | Sicherheit bei „ Cloud “
So fügen Sie eine Malware-Prüfung bei AWS-Datei-Uploads hinzu
Jede Anwendung, die Datei-Uploads auf AWS akzeptiert – sei es ein S3-basiertes Kundenportal, ein interner Dokumenten-Workflow oder ein „ API “, das Anhänge erfasst –, benötigt eine Art Scan-Prüfpunkt, um sicherzustellen, dass die Dateien frei von Malware sind, bevor sie gespeichert oder verarbeitet werden.
12. November 2026 | Kritische Netzwerksicherheit
CI Fortify-Leitfaden: Isolierung kritischer OT-Systeme
CI Fortify entspricht nun den Richtlinien der „Five Eyes“. Erfahren Sie mehr über den sechsstufigen Prozess zur Isolierung kritischer OT-Systeme und darüber, wie „ OPSWAT “ die Vorbereitung auf die Isolierung sowie einen vertrauenswürdigen Wiederaufbau unterstützt.
9. November 2026 | Email Security
Die E-Mail, die die Produktion zum Erliegen bringt: So verhindern Sie wochenlange Produktionsausfälle
Schon eine einzige Routine-E-Mail eines Lieferanten kann die Produktion für Wochen lahmlegen. Erfahren Sie, wie eine auf Prävention ausgerichtete E-Mail-Sicherheit technische Dateien, den Austausch mit Lieferanten und geistiges Eigentum im Bereich Design schützt und dafür sorgt, dass KI-gestützte Fertigungsprozesse reibungslos weiterlaufen.
23. September 2026 | Geschäftsführung der Endpoint
OT- Patch Management s für Air-Gapped-Umgebungen: Der vollständige Offline-Patching-Workflow
Das OT-Patch-Management ist der Prozess der Identifizierung, Priorisierung, Validierung und Bereitstellung von Software- und Firmware-Updates in operativen Technologien und industriellen Steuerungssystemen, ohne dass Produktionsprozesse ungeplanten Ausfallzeiten oder Sicherheitsrisiken ausgesetzt werden.
13. November 2026 | Dateisicherheit
Einmal lesen, alles schützen: Wie Deep CDR™ die Verarbeitungsgeschwindigkeit bei großen Office-Dateien verdoppelt
Deep CDR™ liest jedes Dokument einmal ein und führt alle Bearbeitungsschritte in diesem einzigen Durchlauf durch. Diese Methode verkürzt die Verarbeitungszeit großer Office-Dateien um das Doppelte, wobei die Ergebnisse der Datenbereinigung unverändert bleiben.
12. August 2026 | Malware-Analyse
Die verborgenen Sicherheitsrisiken vortrainierter KI-Modelle
Vortrainierte KI-Modelle von Hugging Face und PyPI können Code beim Laden ausführen. Erfahren Sie, wie „Pickle“-Payloads Scanner umgehen und wie „ MetaDefender “ von Aether diese stoppt.
12. November 2026 | OEM
Microsofts „Patch Tuesday“ im November 2026: Eine von 1.095 Sicherheitslücken erhielt die Bewertung 6,5 und wird derzeit ausgenutzt
Die einzige Sicherheitslücke von Microsoft, die in diesem Monat ausgenutzt wurde, wird als „moderat“ eingestuft – und weist die höchste von Microsoft vergebene Einstufung hinsichtlich der Ausnutzungsreife auf. Sie wurde von einem Forscher mithilfe von KI entdeckt und wurde bereits in der Praxis ausgenutzt. Der Fehler, der in diesem Monat tatsächlich zum Umgehen von Firewalls führte, stammte hingegen gar nicht von Microsoft.
3. November 2026 | Dateisicherheit
Wo sich Schwachstellen in PHP verbergen: Bewertung des PHP2Shell-Risikos
Am 21. Oktober 2026 veröffentlichte das PHP-Projekt Korrekturen für zwei kritische RCE-Schwachstellen, CVE-2026-109618 und CVE-2026-109619. In den PHP-Sicherheitshinweisen werden beide Schwachstellen auf der CVSS-Skala mit 9,2 bewertet, und ein Angreifer benötigt keine Anmeldung, um sie auszunutzen. Dieser Beitrag befasst sich damit, was zwei Module in der MetaDefender™- Core -Lösung erkennen: „ File-Based Vulnerability Assessment “ und „ Software Bill of Materials“.
21. April 2026 | Threat Intelligence
Ausweichende Malware hat die Grenzen der herkömmlichen VM-basierten Erkennung überschritten
Ausweichende Malware ist zunehmend darauf ausgelegt, herkömmliche Sandbox-Umgebungen zu erkennen und zu umgehen, sodass Sicherheitsteams mit Beurteilungen konfrontiert sind, denen sie nicht vollständig vertrauen können.
9. November 2026 | Zero-Day-Erkennung
MetaDefender Aether™ überprüft KI-Modelle auf versteckte Bedrohungen gemäß dem neuen KI-Teststandard von AMTSO
MetaDefender Die von AMTSO validierte Pipeline von Aether™ erstreckt sich nun auch auf KI-Modelle und kombiniert statische und dynamische Analysen gemäß den kürzlich von AMTSO genehmigten Testkriterien für KI.
11. November 2026 | KI-Sicherheit
OPSWAT Veröffentlichung von AI Content Inspector v2.4.0: Erweiterte Dateiunterstützung und C2PA-Validierung
OPSWAT AI Content Inspector v2.4.0 bietet nun zusätzlich die Überprüfung von HTML-, Office- und E-Mail-Inhalten sowie die Offline-Validierung von C2PA-Content-Credentials, um KI-Betrug vor der Auszahlung aufzudecken.
Kategorien
Entdecken Sie den Schutz kritischer Infrastrukturen in einem der globalen Experience Labs von „ OPSWAT “
Folgen Sie uns auf Social Media
Folgen Sie OPSWAT auf LinkedIn, Facebook, Twitter und YouTube, um mehr zu erfahren!
Lernen Sie unsere Experten kennen
Einblicke von den Führungskräften, die den Ansatz von „ OPSWAT“ zum Schutz kritischer Infrastrukturen prägen.
OPSWAT Nachrichten
Entdecken Sie die neuesten Ereignisse und Errungenschaften von OPSWAT , einschließlich Produktveröffentlichungen, Veranstaltungen und Kultur-Updates.
Bleiben Sie auf dem Laufenden mit OPSWAT!
Melden Sie sich noch heute an, um die neuesten Unternehmensnachrichten, Berichte, Veranstaltungshinweise und vieles mehr zu erhalten.