KI verändert die Art und Weise, wie Sicherheitsteams Bedrohungen erkennen, untersuchen und sich gegen sie verteidigen. Da KI-Systeme immer besser in der Lage sind, eine Situation zu analysieren, Entscheidungen zu treffen und entsprechend zu handeln, müssen Automatisierung und menschliches Fachwissen enger zusammenwirken.
Diese Entwicklung gab den Rahmen für das „Security Bootcamp 2026“ vor, die 12. Ausgabe der jährlichen Cybersicherheitsveranstaltung in Vietnam, die vom 10. bis 12. September in Buon Ma Thuot, Dak Lak, stattfand. Unter dem Motto „Agentic Security“ versammelte die Veranstaltung mehr als 300 Cybersicherheitsexperten, Forscher, Regierungsvertreter und Technologieunternehmen, um zu erörtern, wie künstliche Intelligenz sowohl die offensive als auch die defensive Sicherheit verändert.
Zum zweiten Mal in Folge nahm „ OPSWAT “ an der Veranstaltung teil, um praktische Forschungsergebnisse und Branchenkenntnisse mit der vietnamesischen Cybersicherheits-Community auszutauschen und dieses Fachwissen in der „Security Bootcamp Arena“ auf die Probe zu stellen.
Von der Ausnutzung von Sicherheitslücken nach der Patch-Veröffentlichung bis hin zur KI-gestützten Sicherheitsforschung
Die Teilnahme im zweiten Jahr in Folge bot „ OPSWAT “ eine weitere Gelegenheit, der vietnamesischen Cybersicherheits-Community zu zeigen, wie sich unsere Forschung im Einklang mit neuen Technologien und aufkommenden Bedrohungen weiterentwickelt.
Auf der Veranstaltung im Jahr 2025 hielt Loc Nguyen von der OPSWAT Unit 515 einen Vortrag mit dem Titel „Breaking the Fix: A Technical Approach to Post-Patch Exploitation“ und stellte dabei unsere Forschungsergebnisse darüber vor, wie Sicherheitspatches analysiert werden können, um unvollständige Korrekturen und verbleibende Sicherheitsrisiken zu identifizieren.
In diesem Jahr haben wir unseren Fokus auf einen weiteren Bereich verlagert, der sich rasant weiterentwickelt: die Rolle von KI-Agenten in der Cybersicherheitsforschung.
Am zweiten Tag des Security Bootcamps 2026 demonstrierte Khoi Tran von der „ OPSWAT “ Unit 515, wie ein KI-Agent das Reverse Engineering von Firmware und die Erkennung von Sicherheitslücken bei einem realen IoT-Zielsystem unterstützen kann.
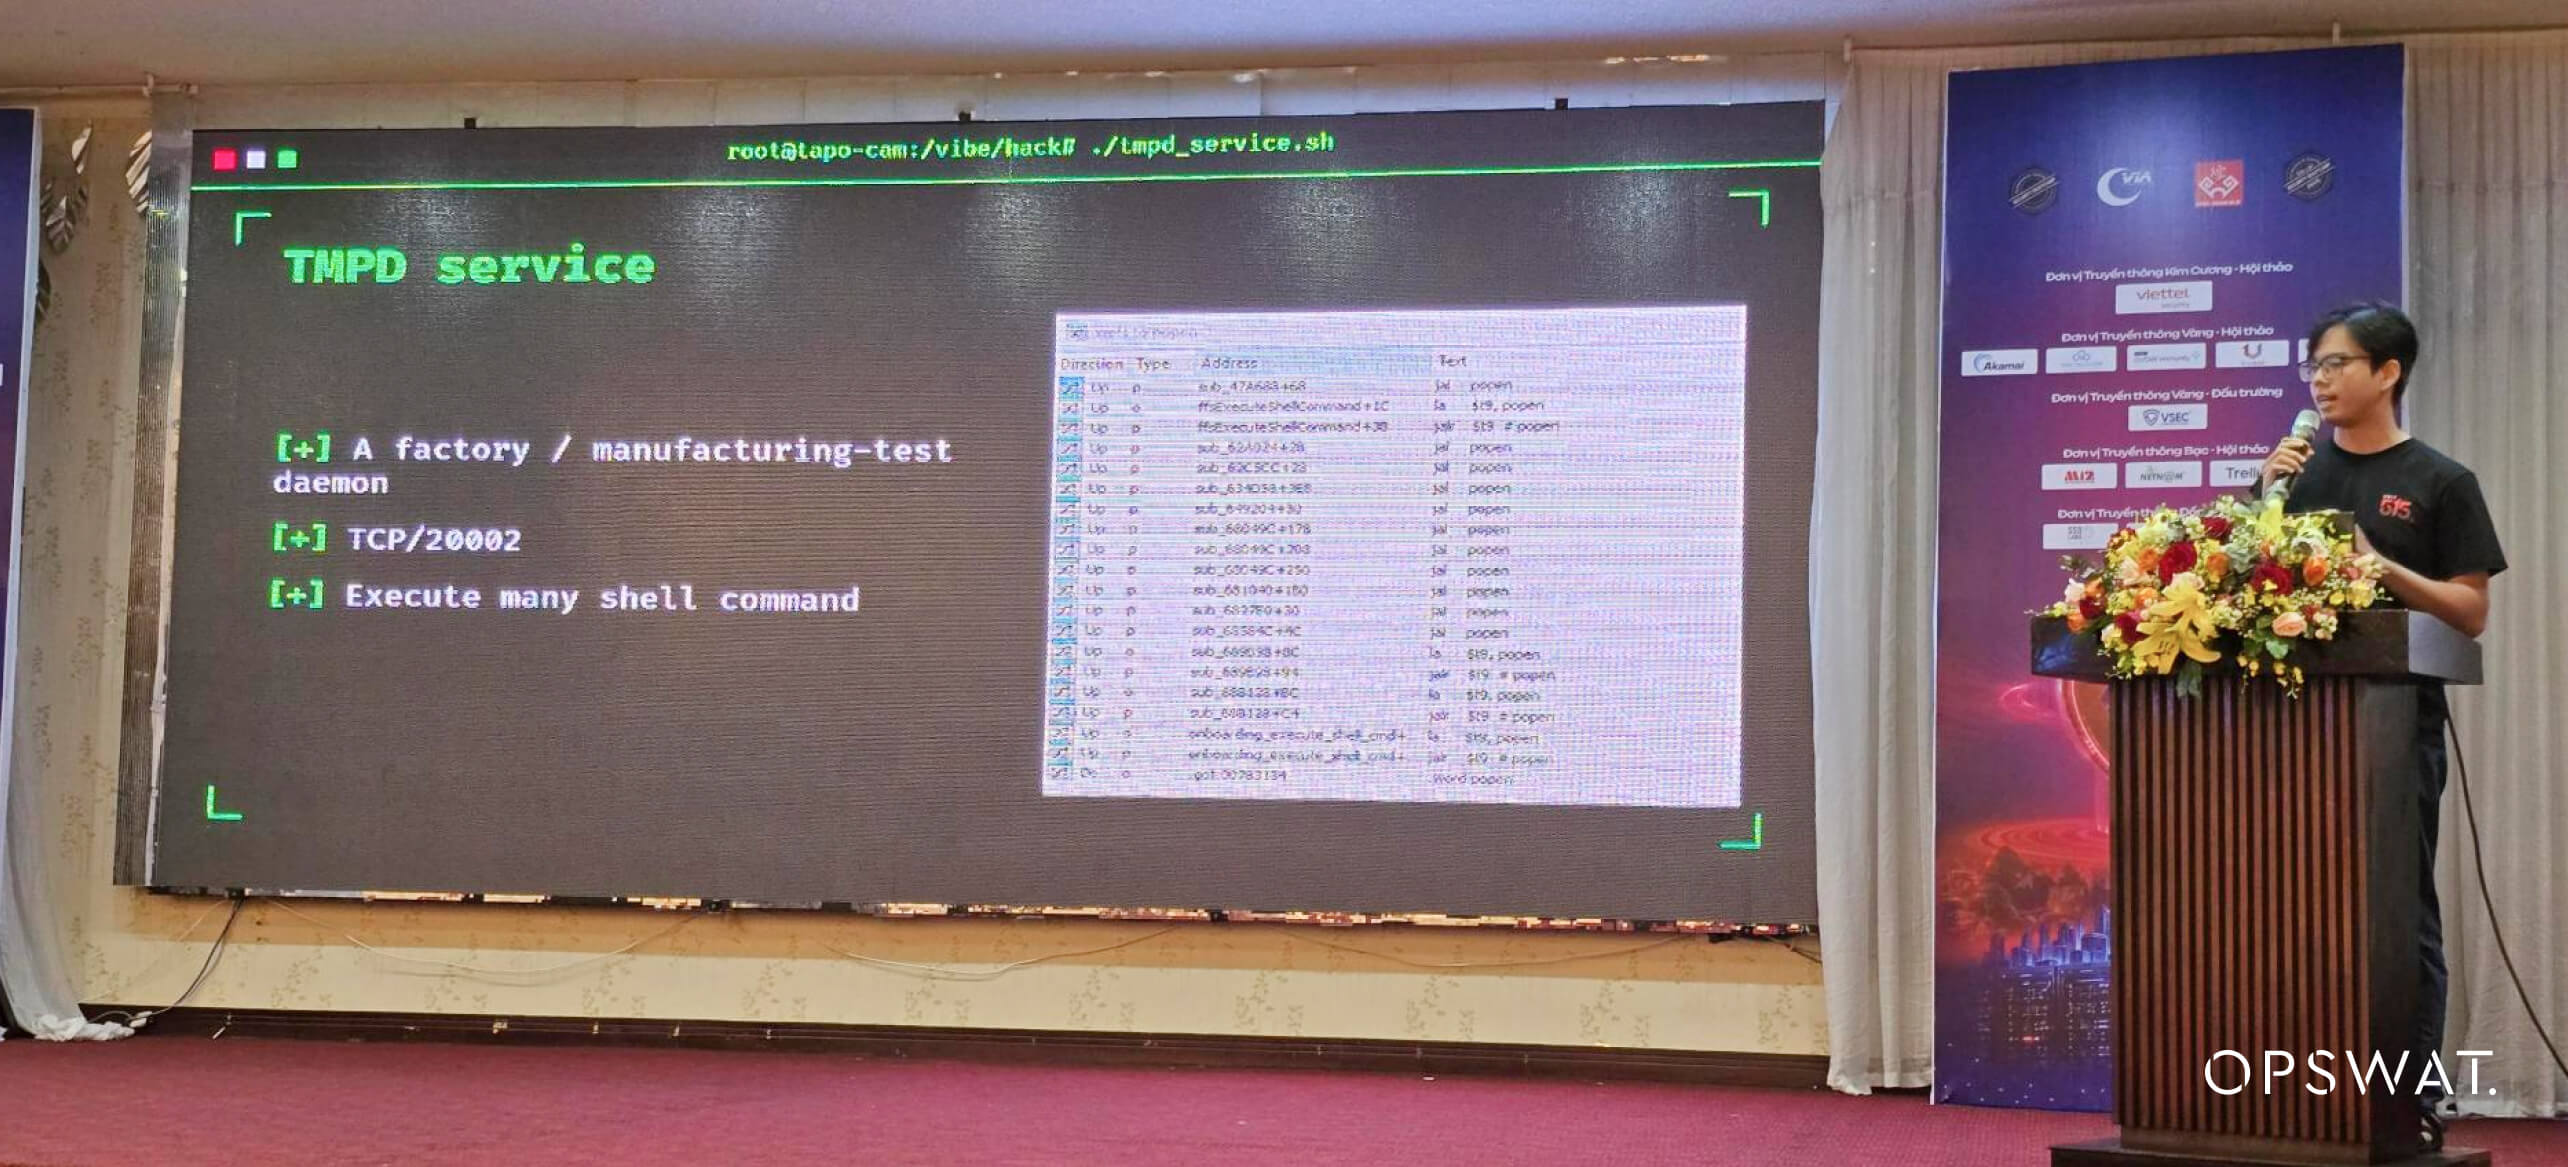
Eine wichtige Erkenntnis war, dass KI den größten Nutzen bringt, wenn sie den richtigen Kontext, klare Ziele und Anleitung durch erfahrene Forscher erhält. Auf dieser Grundlage kann KI Forschern dabei helfen, komplexe Systeme effizienter zu untersuchen, potenzielle Sicherheitsrisiken aufzudecken und traditionell zeitaufwändige Analysen zu beschleunigen.
Die Untersuchung zeigte, wie KI zu einem praktischen Bestandteil des Arbeitsablaufs bei der Schwachstellenforschung werden kann und Sicherheitsforschern dabei hilft, komplexe Ziele effizienter zu bearbeiten.
Der Mehrwert liegt nicht darin, Sicherheitsfachwissen zu ersetzen, sondern darin, die Fähigkeit der KI, komplexe technische Umgebungen schnell zu erkunden und zu analysieren, mit der Erfahrung und der Anleitung von Sicherheitsforschern zu kombinieren.
Bei der agentenbasierten Sicherheit geht es um mehr als nur um KI
Eine Botschaft zog sich wie ein roter Faden durch die gesamte Veranstaltung: Da KI-Agenten immer besser analysieren, entscheiden und handeln können, muss sich die Cybersicherheit entsprechend weiterentwickeln. Bei „Agentic Security“ geht es nicht nur darum, KI in bestehende Arbeitsabläufe zu integrieren, sondern auch darum, sicherzustellen, dass mit größerer Autonomie das richtige Maß an Kontrolle, Transparenz und menschlicher Aufsicht einhergeht.
Die Referenten stellten KI-Agenten vor, die in den Bereichen Sicherheitsbetrieb, Cloud-Erkennung und -Reaktion, Schwachstellenforschung, Code-Analyse und Malware-Untersuchung zum Einsatz kommen. Diese Beispiele verdeutlichten das Potenzial der KI, Sicherheitsteams dabei zu unterstützen, komplexe Informationen schneller zu verarbeiten, Signale aus verschiedenen Quellen miteinander zu verknüpfen und Teile der bisher manuell durchgeführten Arbeitsabläufe zu automatisieren.
Eine größere Autonomie bringt jedoch auch neue Sicherheitsaspekte mit sich.
Sobald ein KI-System handlungsfähig ist, müssen Unternehmen über die Modellgenauigkeit hinausdenken. Identität, Berechtigungen, Zugriff auf Tools, Kontext, Validierung, Nachvollziehbarkeit und menschliche Aufsicht werden zu Bestandteilen der Sicherheitsgrenze.
Dies war eine Botschaft, die während der gesamten Veranstaltung immer wieder zum Ausdruck kam: Das Ziel sollte nicht maximale Autonomie sein, sondern eine geregelte und überprüfbare Autonomie.
KI-Agenten können die Untersuchung beschleunigen und repetitive Arbeitsschritte reduzieren, doch wichtige Entscheidungen erfordern nach wie vor klare Kontrollmechanismen und eine angemessene menschliche Aufsicht. Für Cybersicherheitsteams liegt die Chance darin, das richtige Gleichgewicht zu finden: der KI zu ermöglichen, schneller und in größerem Umfang zu agieren, und gleichzeitig sicherzustellen, dass ihre Handlungen kontrolliert, nachvollziehbar und mit den Sicherheitsrichtlinien im Einklang bleiben.
Für uns untermauert der Aufstieg der agentenbasierten KI ein Prinzip, das bereits im Mittelpunkt unseres Sicherheitsansatzes steht: Zero Trust. Da KI eine immer größere Rolle in der Cybersicherheit spielt, wird es umso wichtiger, sicherzustellen, dass die Daten und Arbeitsabläufe hinter jeder Aktion überprüft, kontrolliert und geschützt werden.
Cybersicherheits-Know-how in die Praxis umsetzen
Neben den Vorträgen und Diskussionen bot das Security Bootcamp die Gelegenheit, Kenntnisse im Bereich Cybersicherheit in die Praxis umzusetzen.
Die „Security Bootcamp Arena 2026“ versetzte die Teams in ein wettbewerbsorientiertes Umfeld, in dem Angriff und Verteidigung gegeneinander antraten, um ihre technische Kompetenz, ihre Teamfähigkeit und ihre Reaktionsfähigkeit unter Druck auf die Probe zu stellen.
Der Wettbewerb begann mit einer Reihe von CTF-Herausforderungen, deren Schwerpunkt auf der offensiven Sicherheit lag. Bei jeder gelösten Herausforderung mussten die Teams eine Schwachstelle in der Zielumgebung identifizieren und erfolgreich ausnutzen, um Punkte zu sammeln und ihre Fähigkeit unter Beweis zu stellen, Schwachstellenanalysen in praktische Ergebnisse umzusetzen.
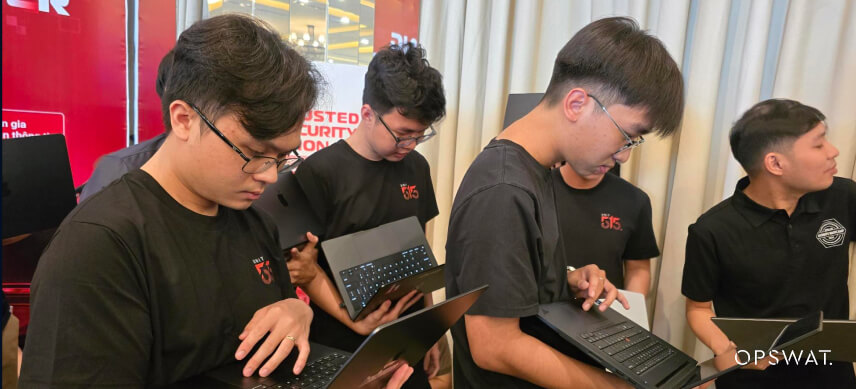
Von da an entwickelte sich der Wettbewerb zu einem komplexeren Szenario. Die Teams erhielten eine Infrastruktur, die eine von einem Ransomware-Angriff betroffene Organisation darstellte, und mussten den Angriff untersuchen, kritische Systeme wiederherstellen, Schwachstellen beheben, die Verfügbarkeit der Dienste aufrechterhalten und sich gegen konkurrierende Teams verteidigen.
Gleichzeitig konnten die Teams die Server anderer Teams analysieren und angreifen. Ein erfolgreicher Angriff brachte dem angreifenden Team Punkte ein, während die Punktzahl des angegriffenen Teams sank, wodurch während des gesamten Wettbewerbs ein kontinuierlicher Kreislauf aus Angriff, Verteidigung, Behebung und Anpassung entstand.
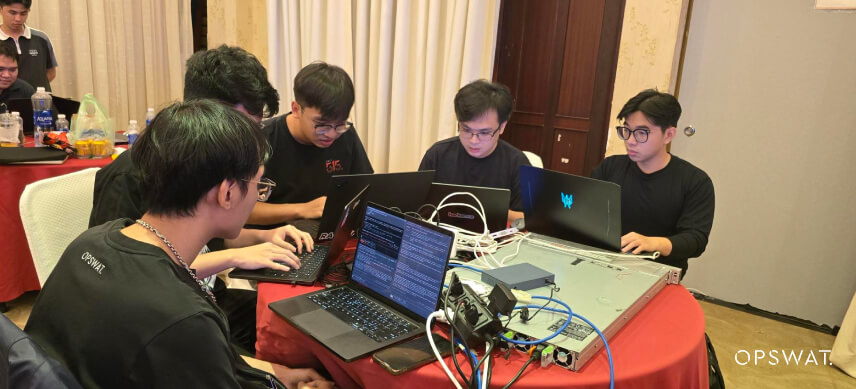
Die Arena vereinte verschiedene Bereiche der Cybersicherheit in einer Umgebung – von offensiver und defensiver Sicherheit über die Reaktion auf Sicherheitsvorfälle, Schwachstellenanalyse und Systemadministration bis hin zur schnellen Entscheidungsfindung.
Für die „OPSWAT “ Unit 515 bot sich damit die Gelegenheit, dieselbe Herangehensweise anzuwenden, die wir auch bei der Schwachstellenforschung und bei Penetrationstests verfolgen: Schwachstellen identifizieren, die tatsächlichen Auswirkungen ermitteln, die Funktionsweise von Angriffen verstehen und dieses Wissen zur Stärkung der Abwehr nutzen.
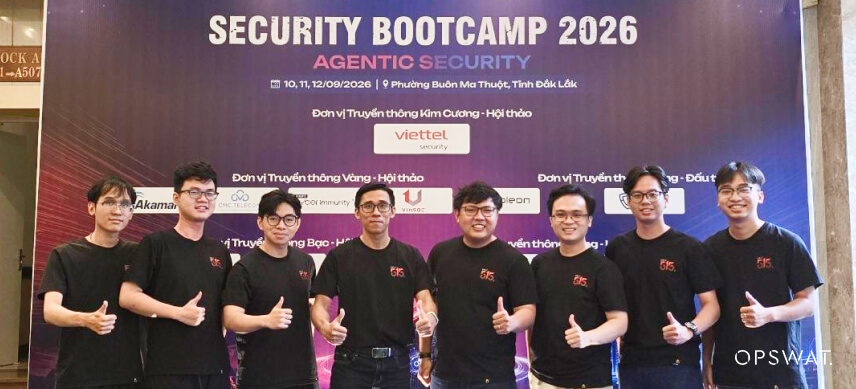
Dies war das zweite Jahr, in dem die Unit 515 an der „Security Bootcamp Arena“ teilnahm, und zum zweiten Mal in Folge war die Unit 515 das erste Team, das alle offensiven Sicherheitsherausforderungen bewältigte.
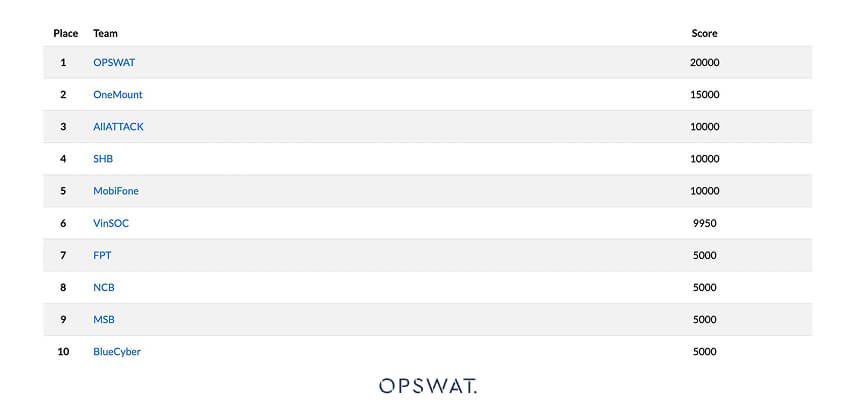
In diesem Jahr hat Unit 515 fundiertes Fachwissen im Bereich der offensiven Sicherheit mit dem effektiven Einsatz von KI-Agenten kombiniert, um schneller zu arbeiten, sich rasch anzupassen und auf einem höheren Niveau zu konkurrieren. Wir sind stolz darauf, beim Security Bootcamp Arena 2026 unter fast 30 Cybersicherheitsteams aus verschiedenen Organisationen den zweiten Platz belegt zu haben.
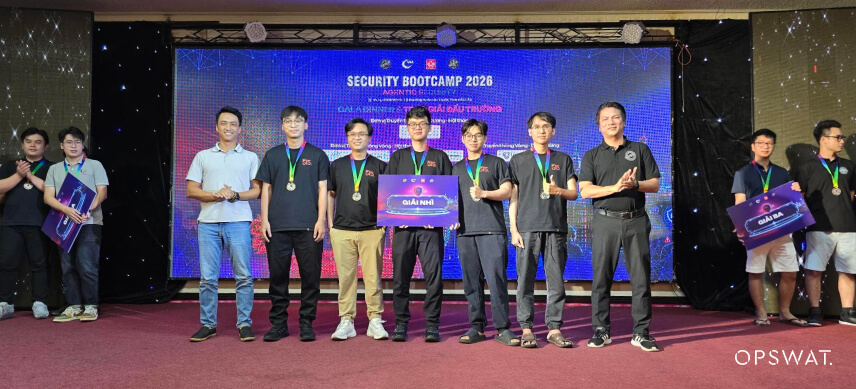
Abgesehen von der Platzierung hat die Arena unserem Team eine wichtige Erkenntnis verdeutlicht: Für eine wirksame Cybersicherheit muss man beide Seiten der Medaille verstehen – nämlich, wie Systeme kompromittiert werden können und wie sie wiederhergestellt, abgesichert und gegen dieselben Techniken geschützt werden können.
Was wir vom Security Bootcamp 2026 mitgenommen haben
Im Rahmen der Vorträge, Fachgespräche und des Wettbewerbs stachen für unser Team mehrere Themen besonders hervor.
KI wird zu einem festen Bestandteil beider Aspekte der Cybersicherheit.
Dieselben Technologien, die Sicherheitsverantwortlichen dabei helfen, Vorfälle zu analysieren und Sicherheitsabläufe zu automatisieren, können auch Angreifern dabei helfen, die Erkundung, die Aufdeckung von Schwachstellen und die Analyse von Angriffspfaden zu beschleunigen.
Skalierbarkeit wird zu einer Sicherheitsfunktion.
Mithilfe von KI können Forscher Zielobjekte und technische Daten in einem Umfang analysieren, den herkömmliche manuelle Arbeitsabläufe kaum erreichen können. Die Herausforderung besteht darin, sicherzustellen, dass die höhere Geschwindigkeit nicht auf Kosten der Genauigkeit und Validierung geht.
Menschliches Fachwissen gewinnt noch mehr an Bedeutung. Da KI immer autonomer wird, müssen Forscher verstehen, wann sie ihren Schlussfolgerungen vertrauen können, wann sie diese hinterfragen sollten und wann eine eingehendere manuelle Überprüfung erforderlich ist.
Sicherheitsforschung muss praxisorientiert bleiben.
Ob es nun darum geht, einen von KI generierten Angriffspfad zu analysieren, eine Sicherheitslücke zu untersuchen oder auf einen simulierten Ransomware-Vorfall zu reagieren – der eigentliche Nutzen liegt darin, jeden Befund am realen System zu überprüfen: Der Angriffspfad muss ausgeführt werden, der Exploit muss erfolgreich sein und die Wiederherstellung muss funktionieren.
Und schließlich ist die Gemeinschaft genauso wichtig wie die Technologie.
Das „Security Bootcamp“ bietet weiterhin ein Forum, in dem Forscher, Fachleute, Organisationen und die gesamte vietnamesische Cybersicherheits-Community offen Ideen austauschen, technische Forschungsergebnisse teilen und voneinander lernen können.
Die Reise geht weiter
Für die Einheit 515 war das „Security Bootcamp 2026“ mehr als nur eine Veranstaltung.
Es war eine Gelegenheit, unsere Forschungsergebnisse zu präsentieren, uns mit anderen talentierten Sicherheitsteams zu messen, von der breiteren Community zu lernen und aus erster Hand zu erleben, wie schnell KI die Cybersicherheit verändert.
Von der Forschung zu Exploits nach Patch-Veröffentlichungen im Jahr 2025 bis hin zur KI-gestützten Sicherheitsforschung und „Agentic Security“ im Jahr 2026 bleibt unser Fokus derselbe: Wir untersuchen neue Angriffstechniken, analysieren, wie neue Technologien die Bedrohungslandschaft verändern, und setzen Forschungsergebnisse in praktisches Sicherheitswissen um.
Der zweite Platz bei der „Security Bootcamp Arena“ war ein unvergesslicher Abschluss der diesjährigen Veranstaltung, doch die Gespräche, technischen Einblicke und Erkenntnisse, die wir mit nach Hause genommen haben, sind ebenso wertvoll.
Diese Erkenntnisse stehen zudem in engem Zusammenhang mit der Art und Weise, wie „ OPSWAT “ KI in die nächste Generation des Schutzes kritischer Infrastrukturen einbindet. Mithilfe der KI-gestützten Plattform „ MetaDefender “ kombiniert „ OPSWAT “ KI mit einem „Zero Trust“-Ansatz, bei dem Prävention im Vordergrund steht, um Unternehmen dabei zu unterstützen, Daten zu scannen, zu bereinigen, zu verifizieren und zu kontrollieren, bevor diese tiefer in kritische Umgebungen gelangen.
Da KI die Cybersicherheit weiterhin grundlegend verändert, gewinnt die Verbindung zwischen Forschung und praktischem Schutz zunehmend an Bedeutung. Die Unit 515 wird sich weiterhin mit neuen Bedrohungen und KI-gestützten Sicherheitstechniken befassen und dabei dazu beitragen, diese Erkenntnisse in leistungsfähigere Technologien und Lösungen umzusetzen, die die kritische Infrastruktur weltweit schützen.