Zentralisiertes Patch Management lokale, luftisolierte und Cloud
MetaDefender Endpoint erweiterte Verwaltungsfunktionen für Geräte in Cloud-, Air-Gap- und lokalen Umgebungen
- Vulnerability Management
- Optimierte Updates
- Erweiterte Sichtbarkeit
Warum Patch Management nach wie vor eine große Herausforderung Patch Management
Air-Gapped-Netzwerke, verzögerte Updates, eingeschränkte Transparenz und manuelle Prozesse erschweren die Gewährleistung von Sicherheit, Compliance und betrieblicher Ausfallsicherheit.
Das Aufspielen von Patches auf Geräte in isolierten OT-, ICS- und getrennten Umgebungen erfordert einen hohen manuellen Aufwand und eine intensive Koordination. Die meisten IT-orientierten Patch-Tools enden am Netzwerkperimeter und lassen diese Segmente völlig ungeschützt.
Nicht gepatchte Systeme sind nicht nur auf Nachlässigkeit zurückzuführen. Auch Software , die Angst vor Ausfallzeiten, fehlender Hersteller-Support und ein unübersichtlicher Bestand an Anwendungen von Drittanbietern tragen dazu bei. Nicht installierte Patches häufen sich unbemerkt an und vergrößern die Angriffsfläche dort, wo Ausfallzeiten und Sicherheitsrisiken am größten sind.
Das Patchen kritischer Systeme birgt das Risiko von Ausfällen. Starre Bereitstellungsfenster, erzwungene Neustarts und fehlende Kontrollmechanismen zwingen die Teams dazu, sich zwischen Sicherheit und Verfügbarkeit zu entscheiden.
Regulierungsrahmen wie NIS2, CIS, NIST und ISO 27001 verlangen den Nachweis, dass in Ihrer gesamten Infrastruktur zeitnah Patches installiert werden. Ohne ein fortschrittliches Patching-Tool mit automatisierten Prüfprotokollen wird die Vorbereitung auf die Compliance zu einer wochenlangen manuellen Aufgabe.
Separate Tools für verschiedene Betriebssysteme und Anwendungen von Drittanbietern führen zu Lücken in der Transparenz und zu einem hohen Aufwand bei der Datenabgleichung. Die Teams verschwenden Stunden damit, isolierte Konsolen miteinander abzugleichen, anstatt Sicherheitslücken zu schließen.
Wie Patch Management ?
Von mit dem Internet verbundenen Endgeräten in Unternehmen bis hin zu vollständig isolierten OT-Netzwerken – das Patch-Management mit MetaDefender Endpoint Erkennung und Behebung über alle Bereitstellungen hinweg.
Vorbereitung auf den Luftspalt
Speziell für isolierte OT- und ICS-Umgebungen sowie getrennte Umgebungen entwickelt. Stellen Sie Patches sicher auf Endgeräte mit Air-Gap bereit – mit derselben Automatisierung und demselben Prüfprotokoll wie bei vernetzten Systemen –, wobei der vollständige Überblick über den Patch-Status auch dann erhalten bleibt, wenn die Systeme vollständig vom Netz getrennt sind.
Schwachstellen erkennen und beheben
Behalten Sie den Überblick über Ihre Sicherheitslücken. Durch kontinuierliche Bestandsüberprüfung und CVSS-basierte Risikopriorisierung werden die wichtigsten Sicherheitslücken aufgedeckt. Identifizieren Sie CVEs und führen Sie automatisch Patches für Anwendungen von Drittanbietern sowie Betriebssystem-Updates durch.
Verfügbarkeitsgarantie
Patches nach Ihren Vorgaben – ohne Einbußen bei der Verfügbarkeit. Dank flexibler Patch-Planung, automatischer Patches im Hintergrund, konfigurierbarer Wartungsfenster und einstellbarem Neustartverhalten beeinträchtigen Patches niemals die Betriebszeit.
Compliance-fähig
Durch automatisierte Patches werden Sicherheitslücken termingerecht in Ihrer gesamten Infrastruktur behoben, einschließlich isolierter Umgebungen, während unveränderliche Protokolle vollständige Rückverfolgbarkeit und auf Abruf verfügbare, für Audits geeignete Nachweise bieten.
Flexibler Einsatz
MetaDefender Endpoint in der Cloud, vor Ort oder in einer vollständig isolierten Umgebung bereitgestellt werden. Es handelt sich um eine einzige Plattform, die sich an Ihre Infrastruktur und Ihre Anforderungen anpasst.
Patches für verschiedene Umgebungen über eine einzige Plattform hinweg
Alles, was Sie brauchen, um Patches sicher zu installieren. Von isolierten OT-Netzwerken bis hin zu mit dem Internet verbundenen Endgeräten in Unternehmen – jede Funktion ist darauf ausgelegt, Sicherheitslücken schneller zu schließen, ohne den Betrieb zu beeinträchtigen.
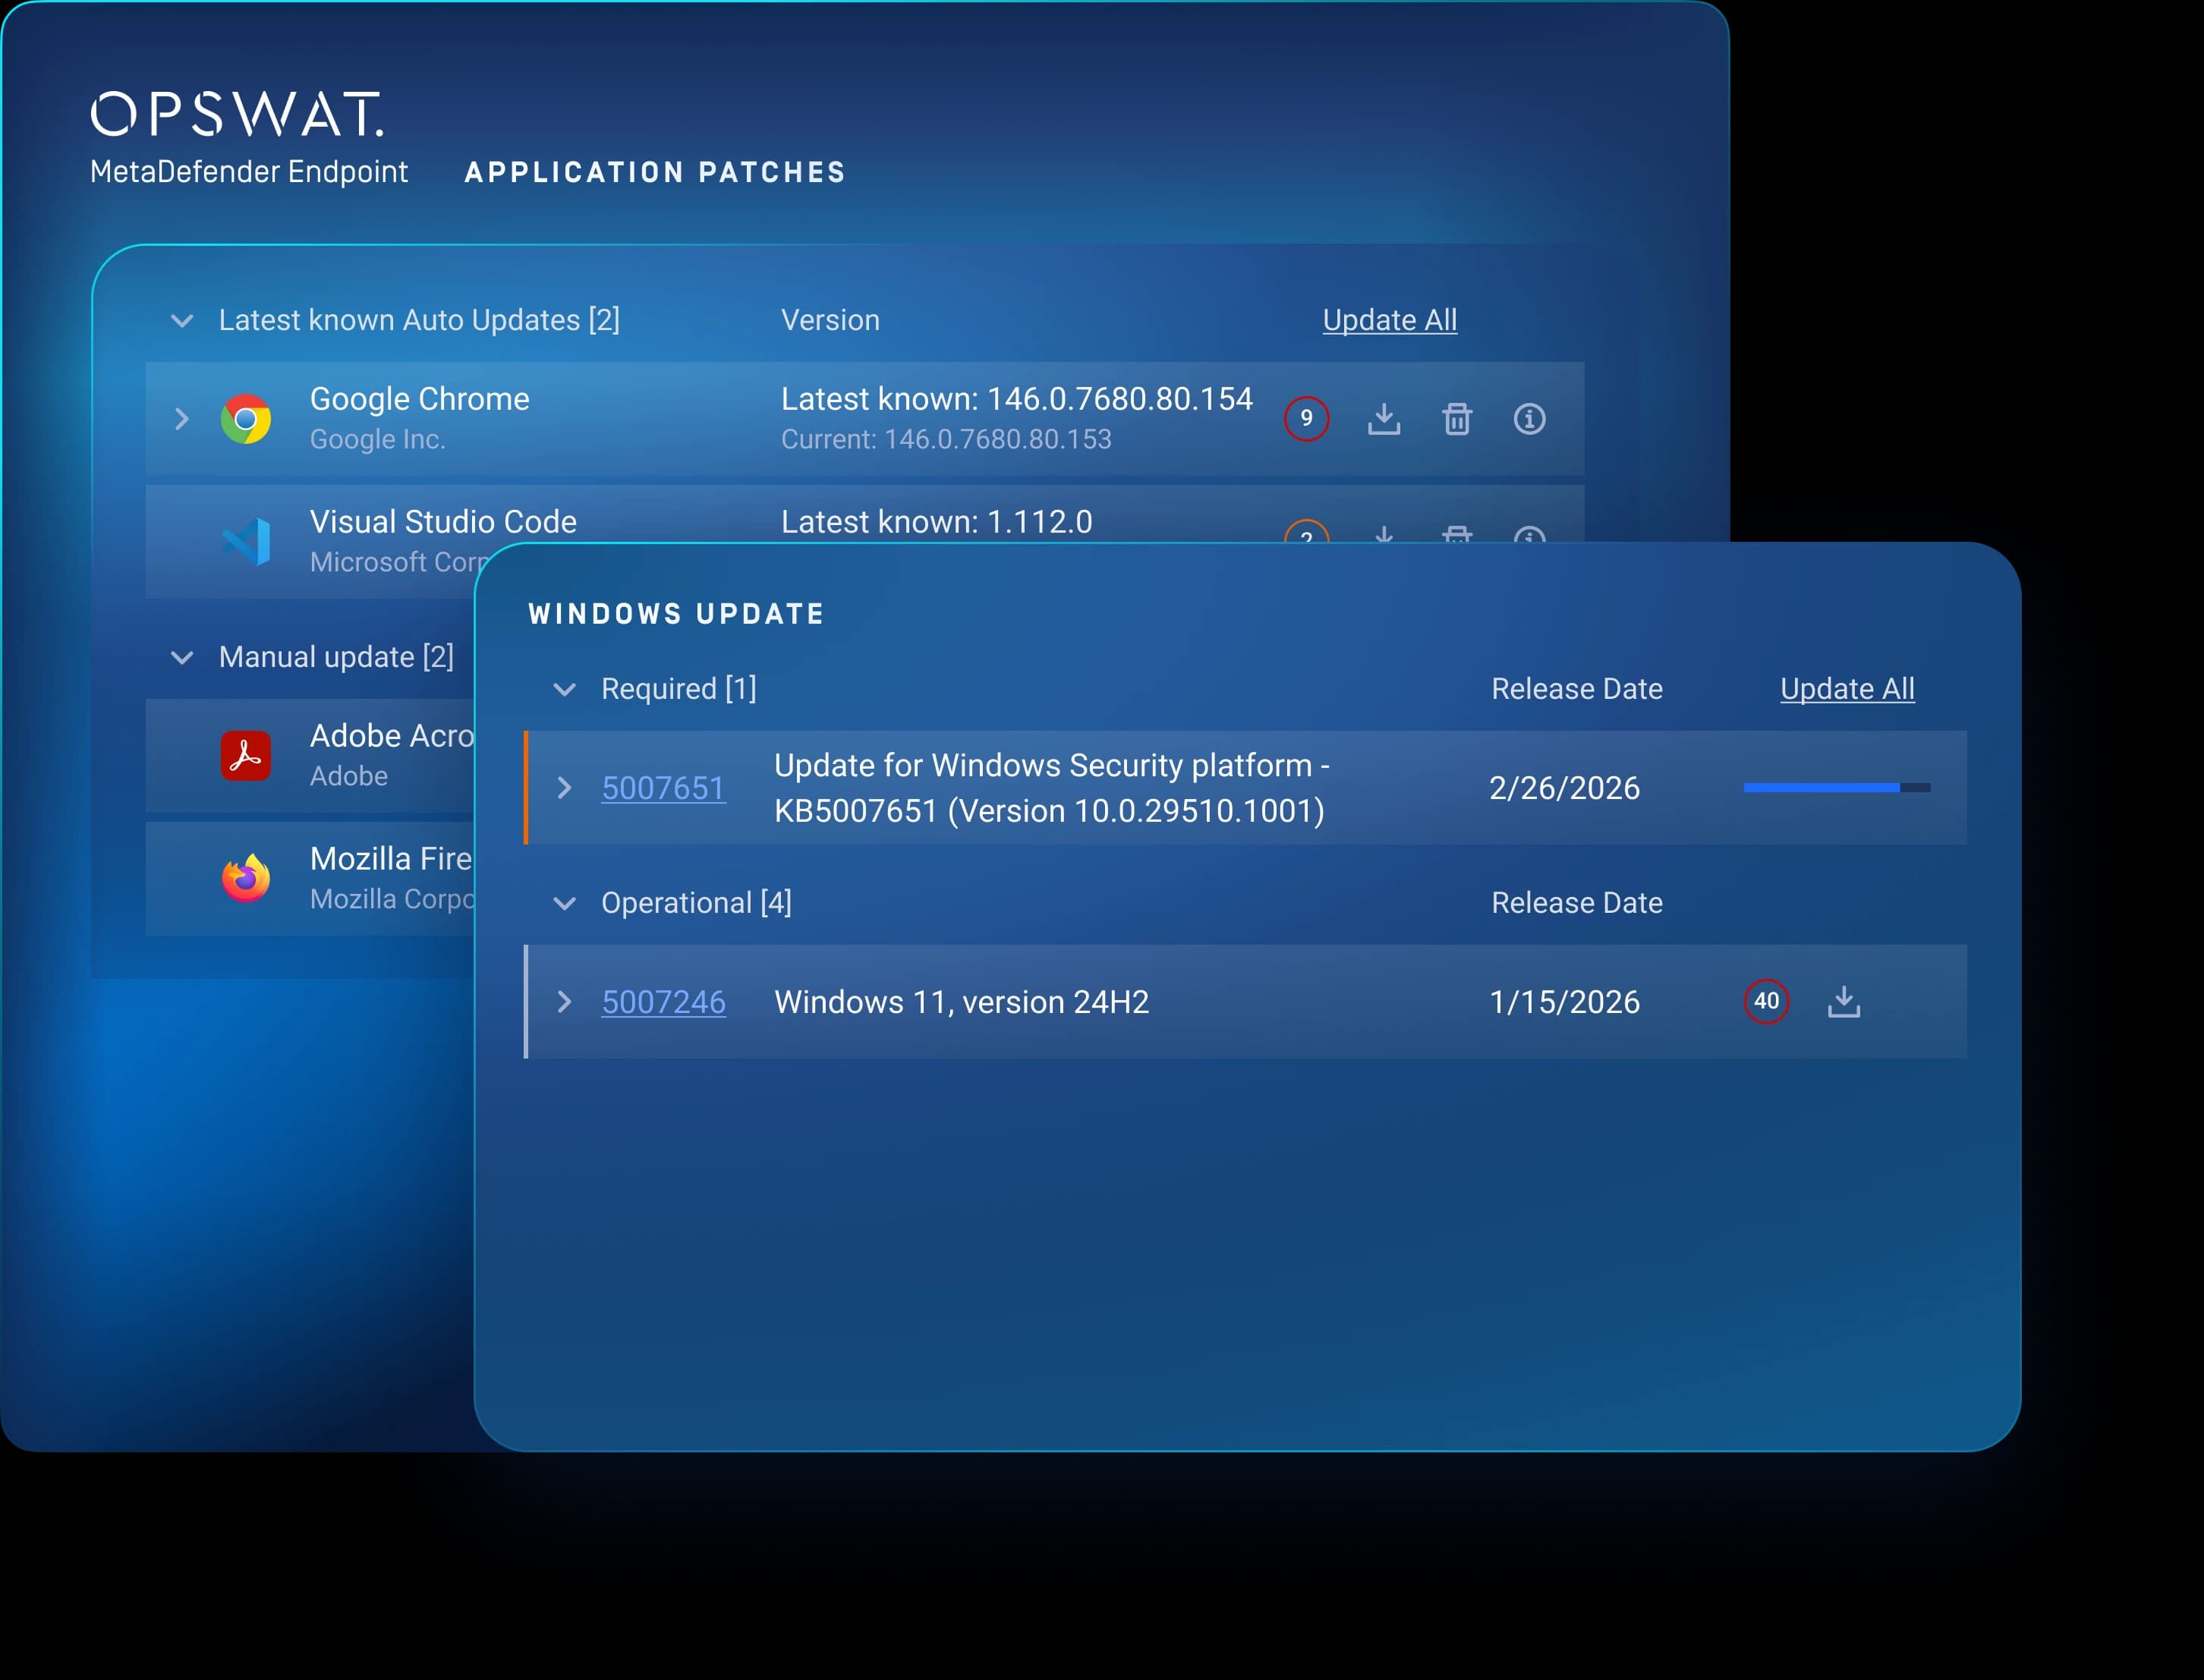
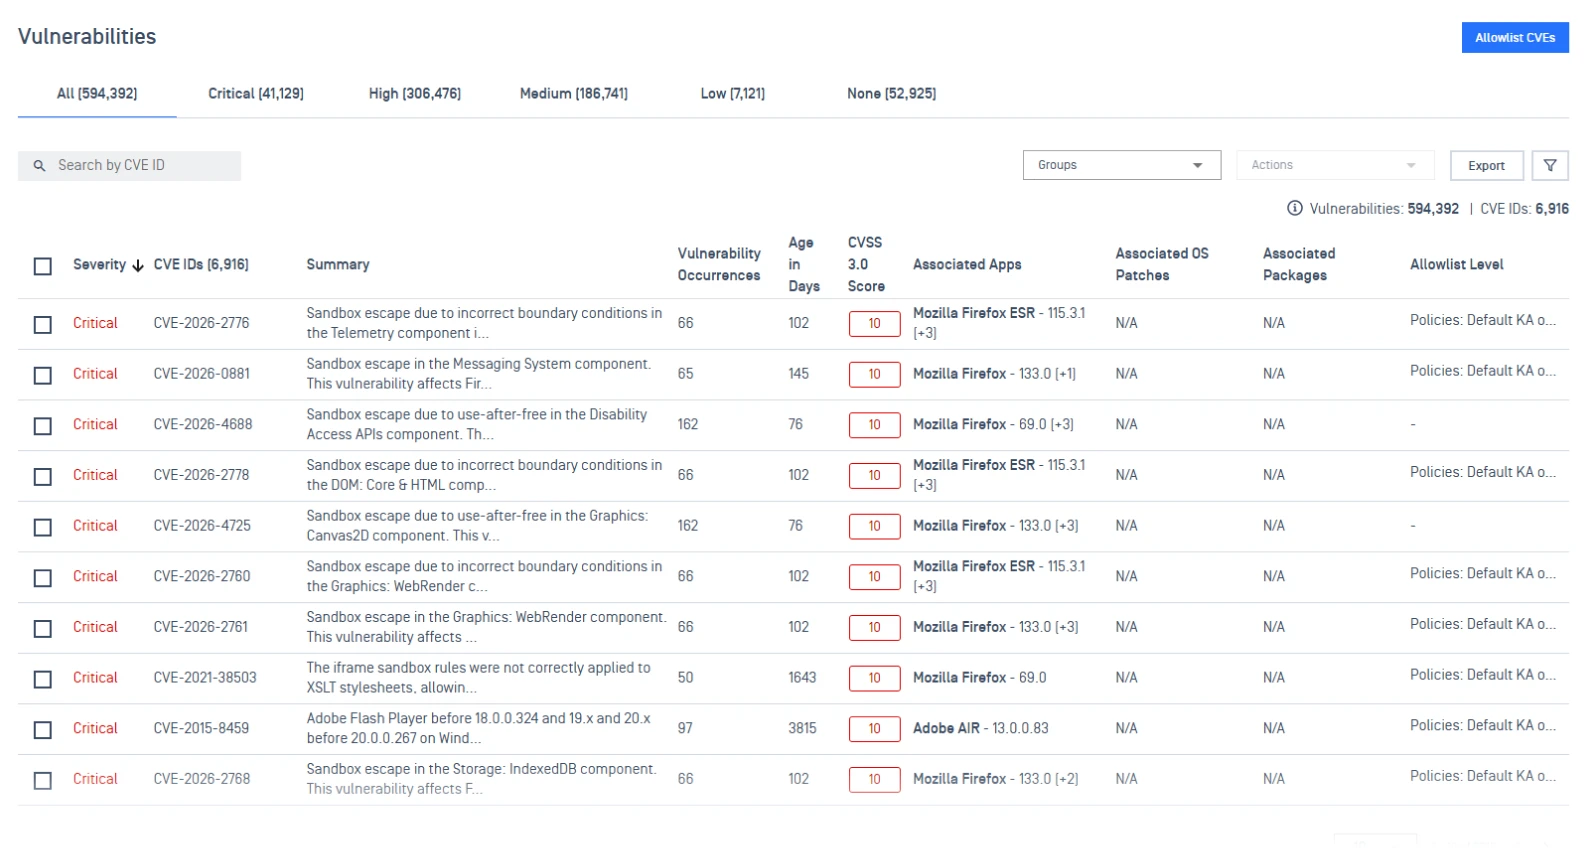
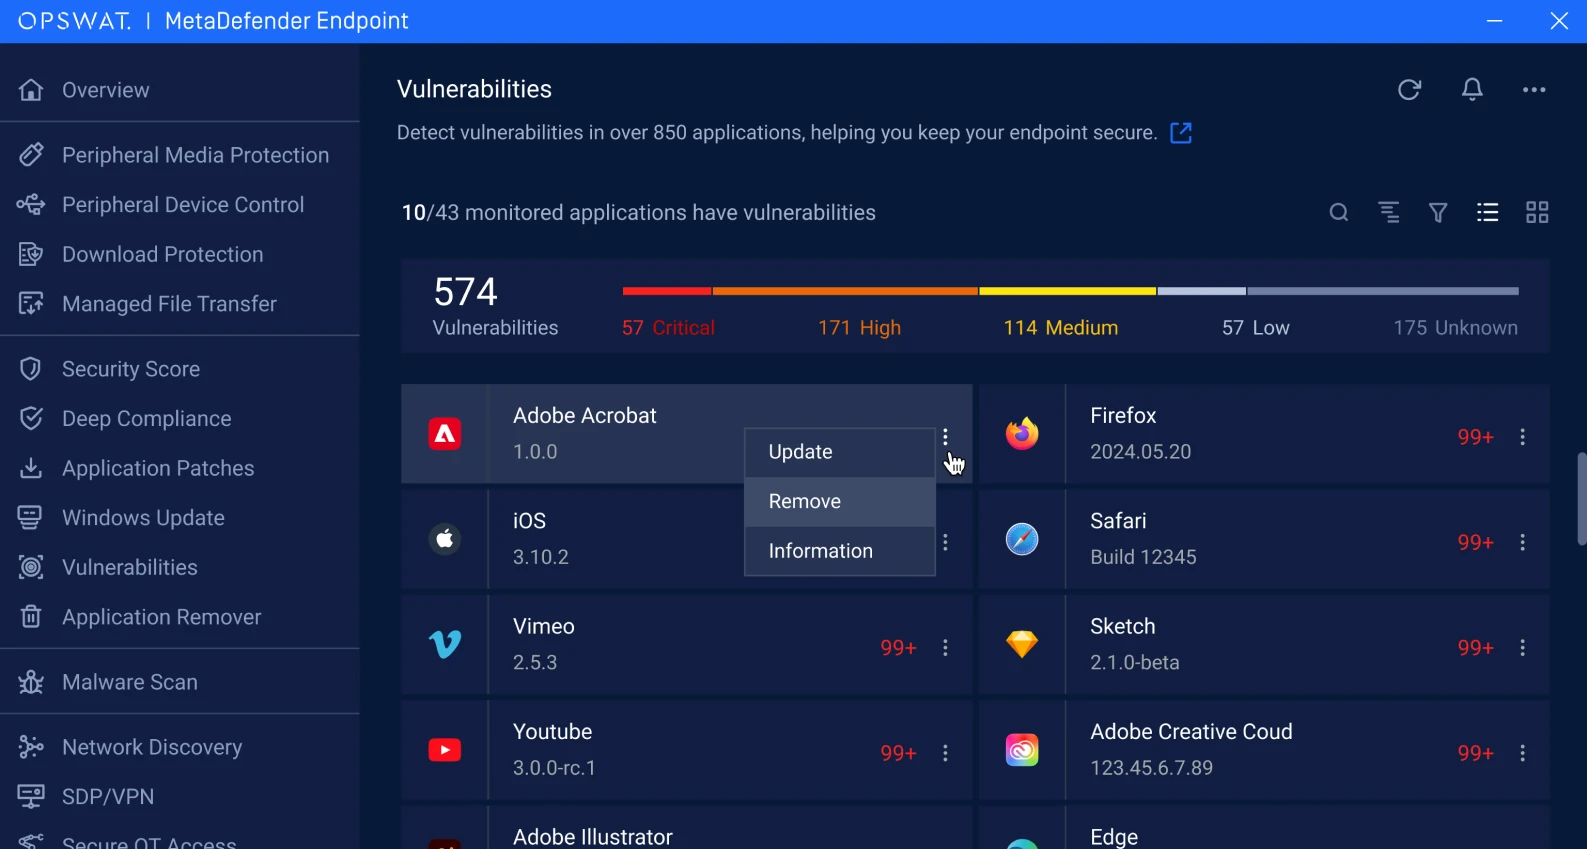
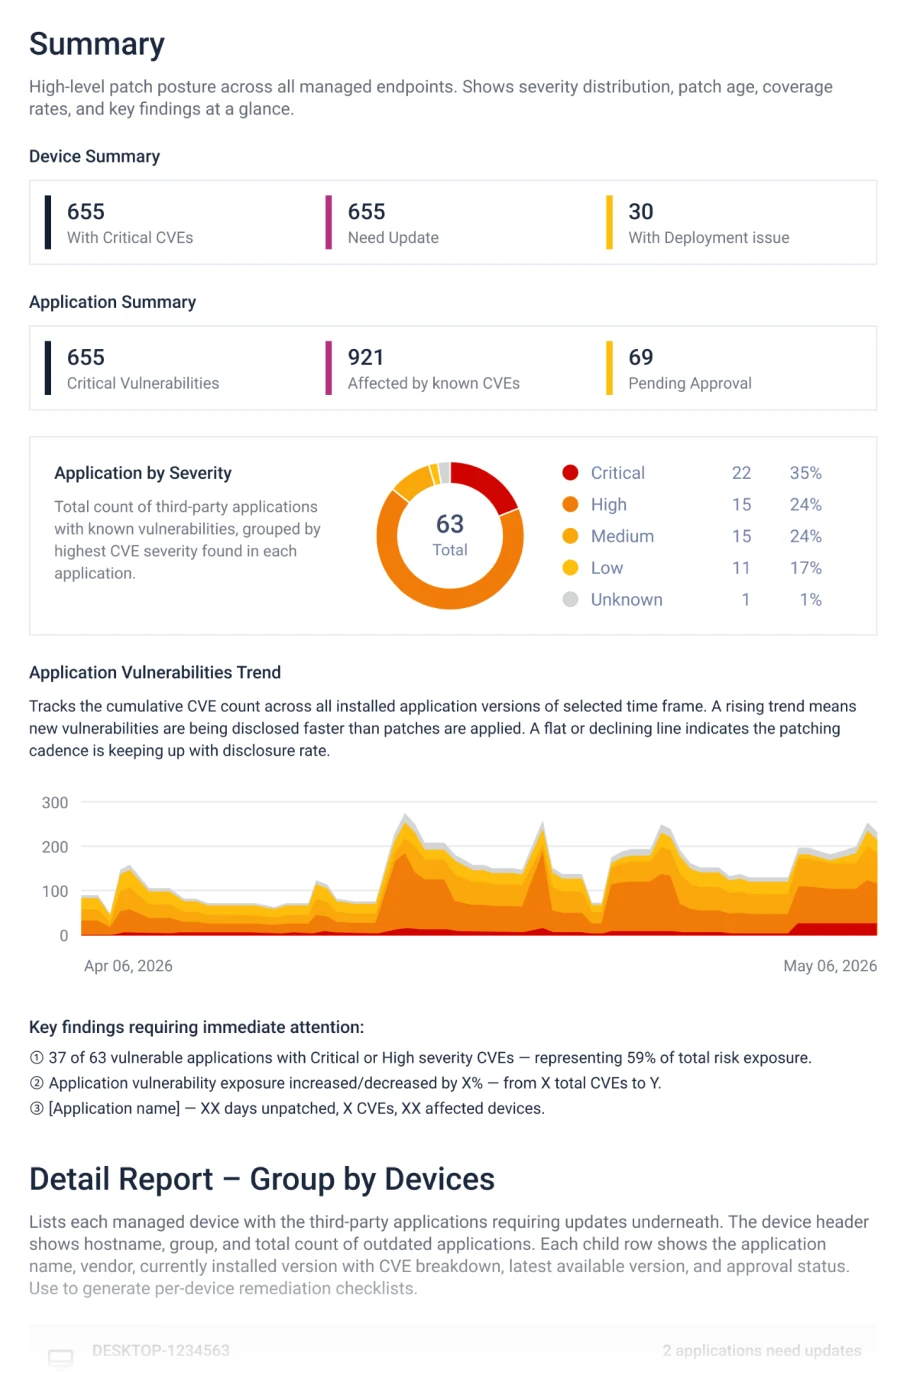
Erkennen Sie Schwachstellen in über 975 Anwendungen anhand von CVSS-basierten Schweregraden, umsetzbaren Erkenntnissen und empfohlenen Korrekturmaßnahmen, um die Behebung zu beschleunigen.
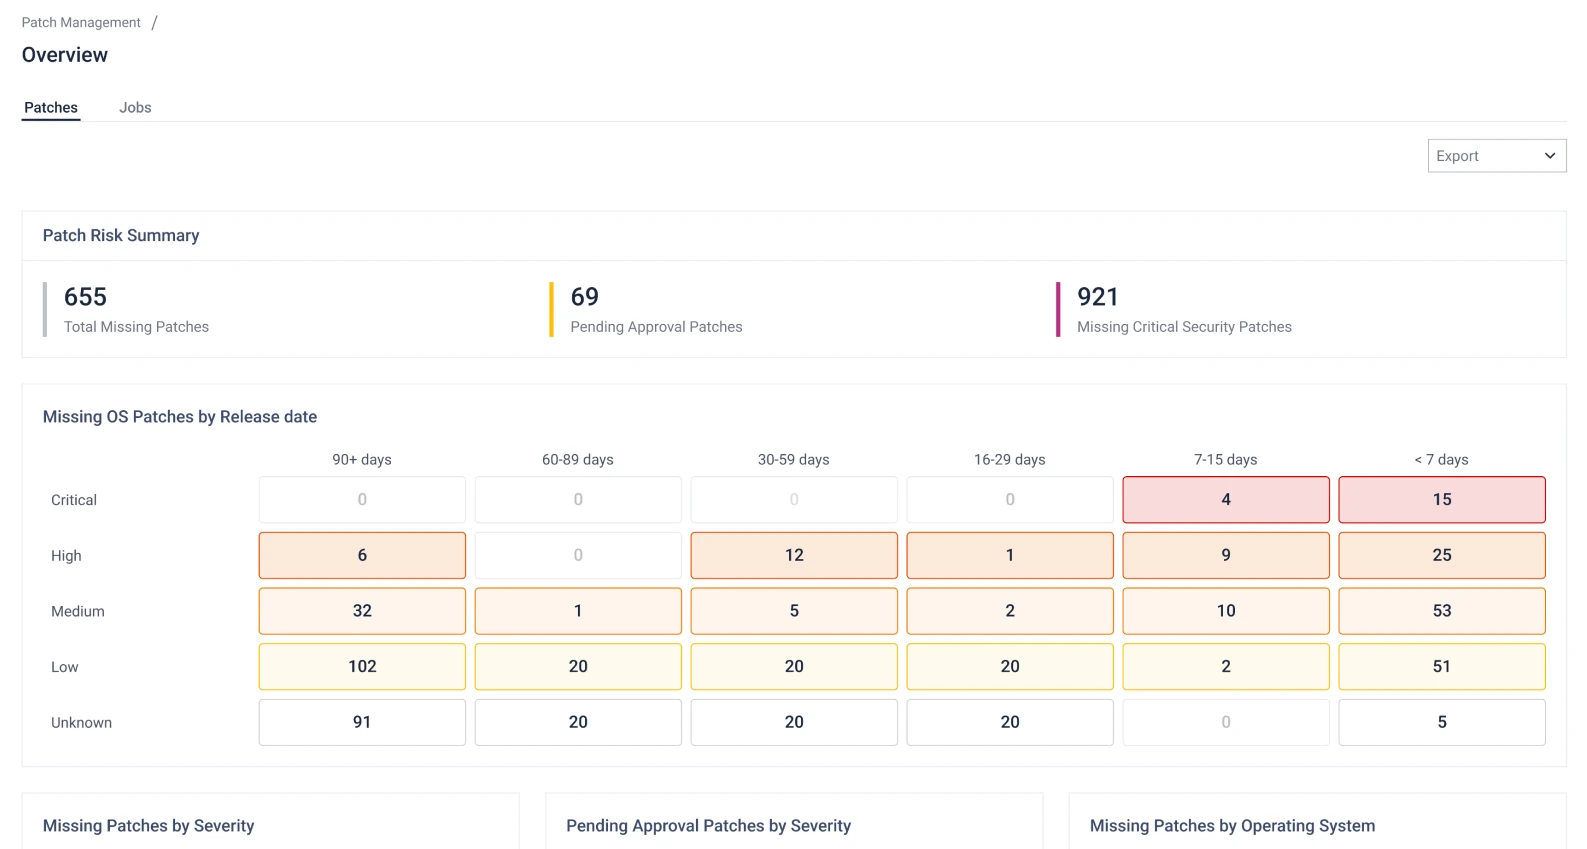
Behalten Sie den Status jedes Patches auf jedem Endgerät, jedem Betriebssystem und in jeder Drittanbieteranwendung mithilfe von Echtzeit-Dashboards im Blick. Verschaffen Sie sich einen einheitlichen Überblick über den Patch-Status in der gesamten Infrastruktur und beseitigen Sie so die blinden Flecken, die durch isolierte Tools entstehen.
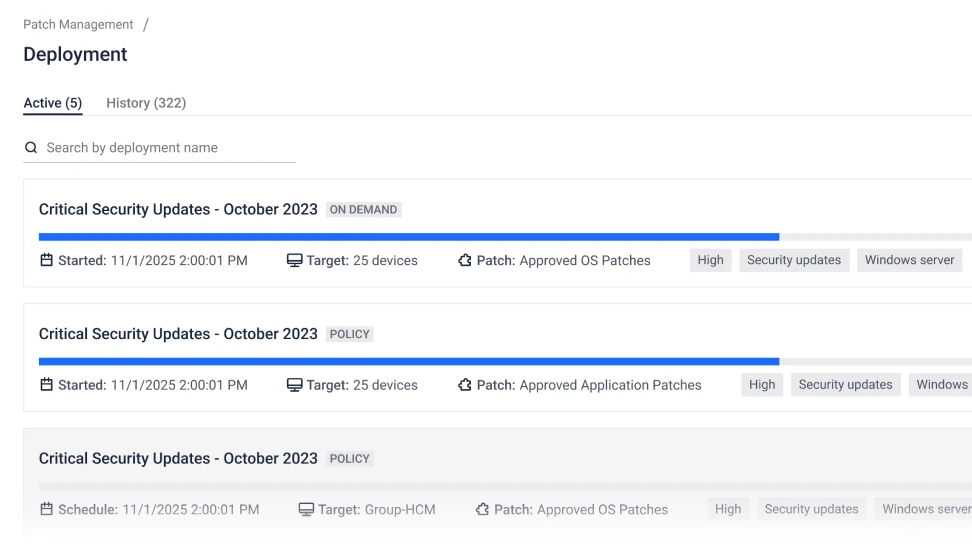
Verwalten und überwachen Sie Ihre Patch-Vorgänge – egal, ob es sich um einmalige oder wiederkehrende Maßnahmen handelt. Legen Sie Wartungsfenster, das Verhalten bei Neustarts und mehrere Rollouts fest, die auf Ihren Betriebskalender abgestimmt sind – mit automatisierten Workflows und ohne manuellen Eingriff.
Behalten Sie den Überblick über alle Patch-Vorgänge in allen Bereitstellungen – dank manipulationssicherer Protokolle und eines lückenlosen Prüfpfads. Ganz gleich, ob Sie sich auf eine interne Überprüfung, ein behördliches Audit oder die Untersuchung eines Vorfalls vorbereiten: Die entsprechenden Nachweise sind jederzeit abrufbar.
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management
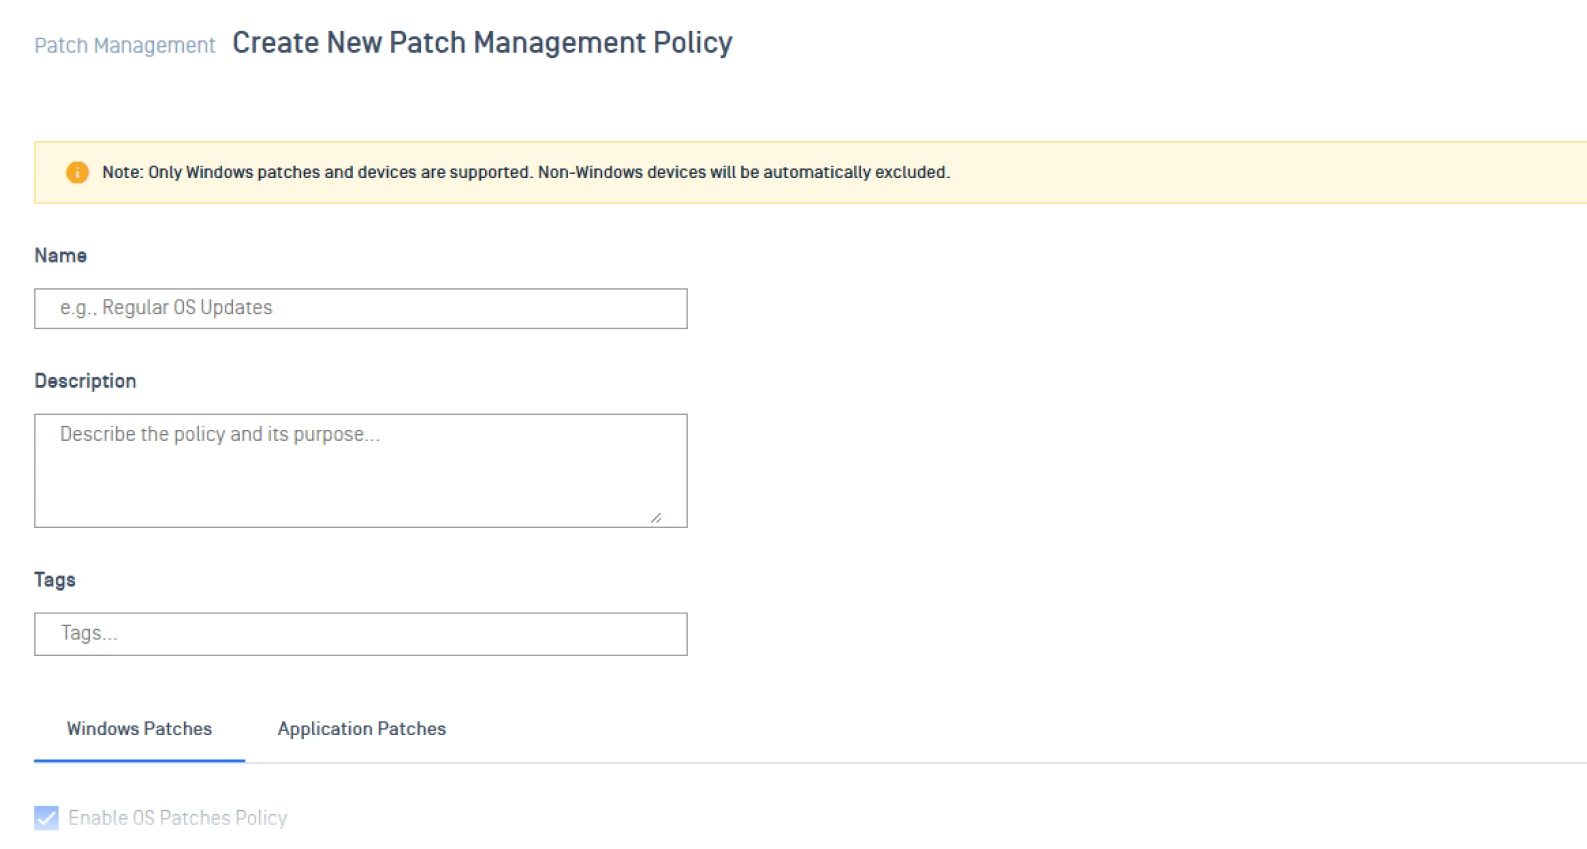 MetaDefender Endpoint
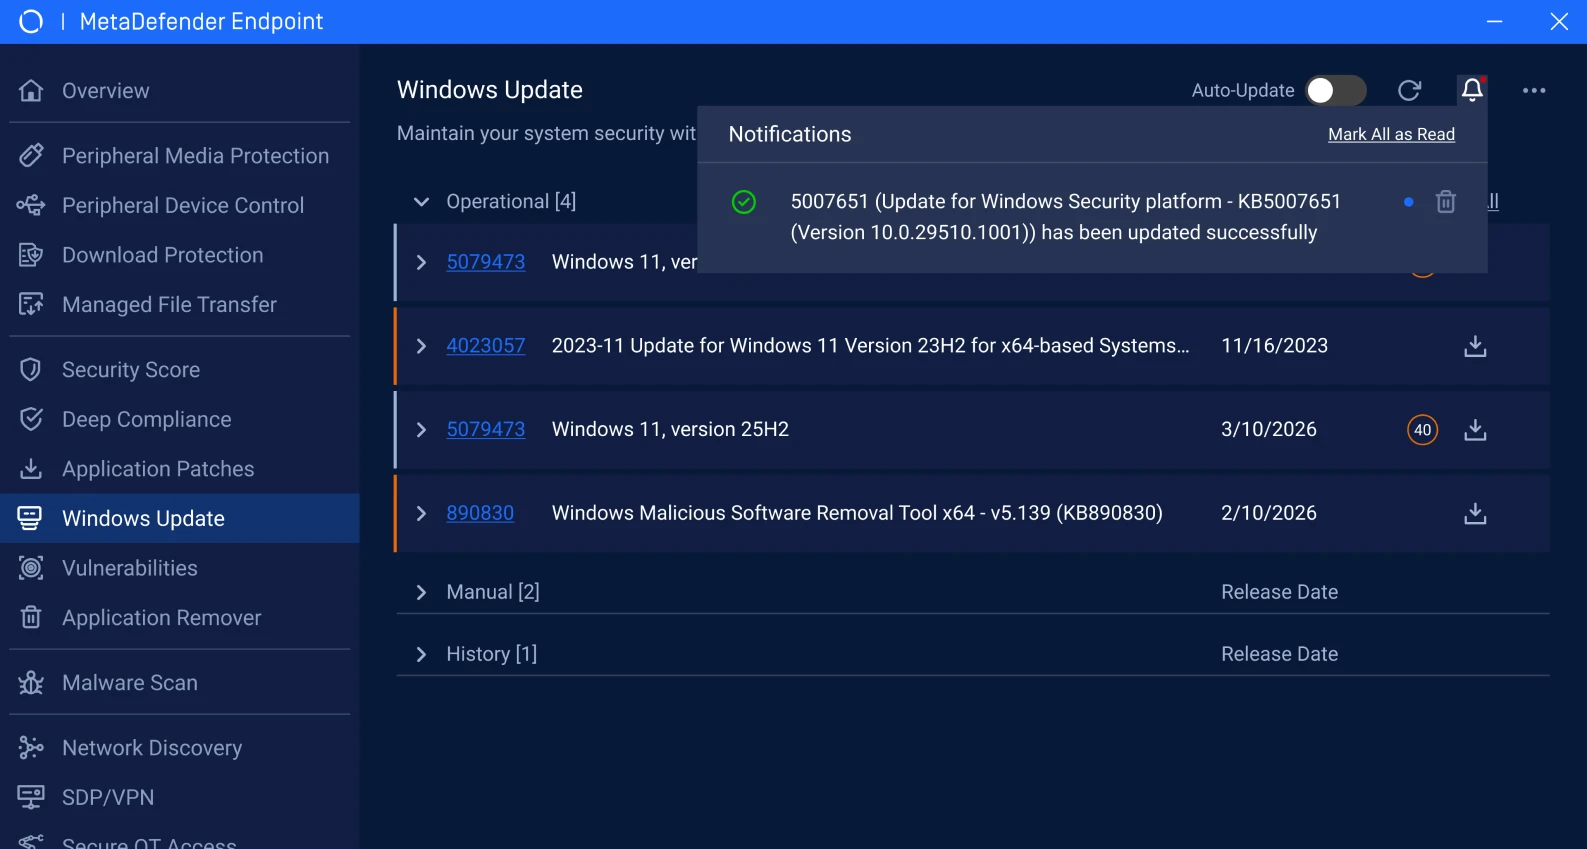
- My OPSWAT Central Management
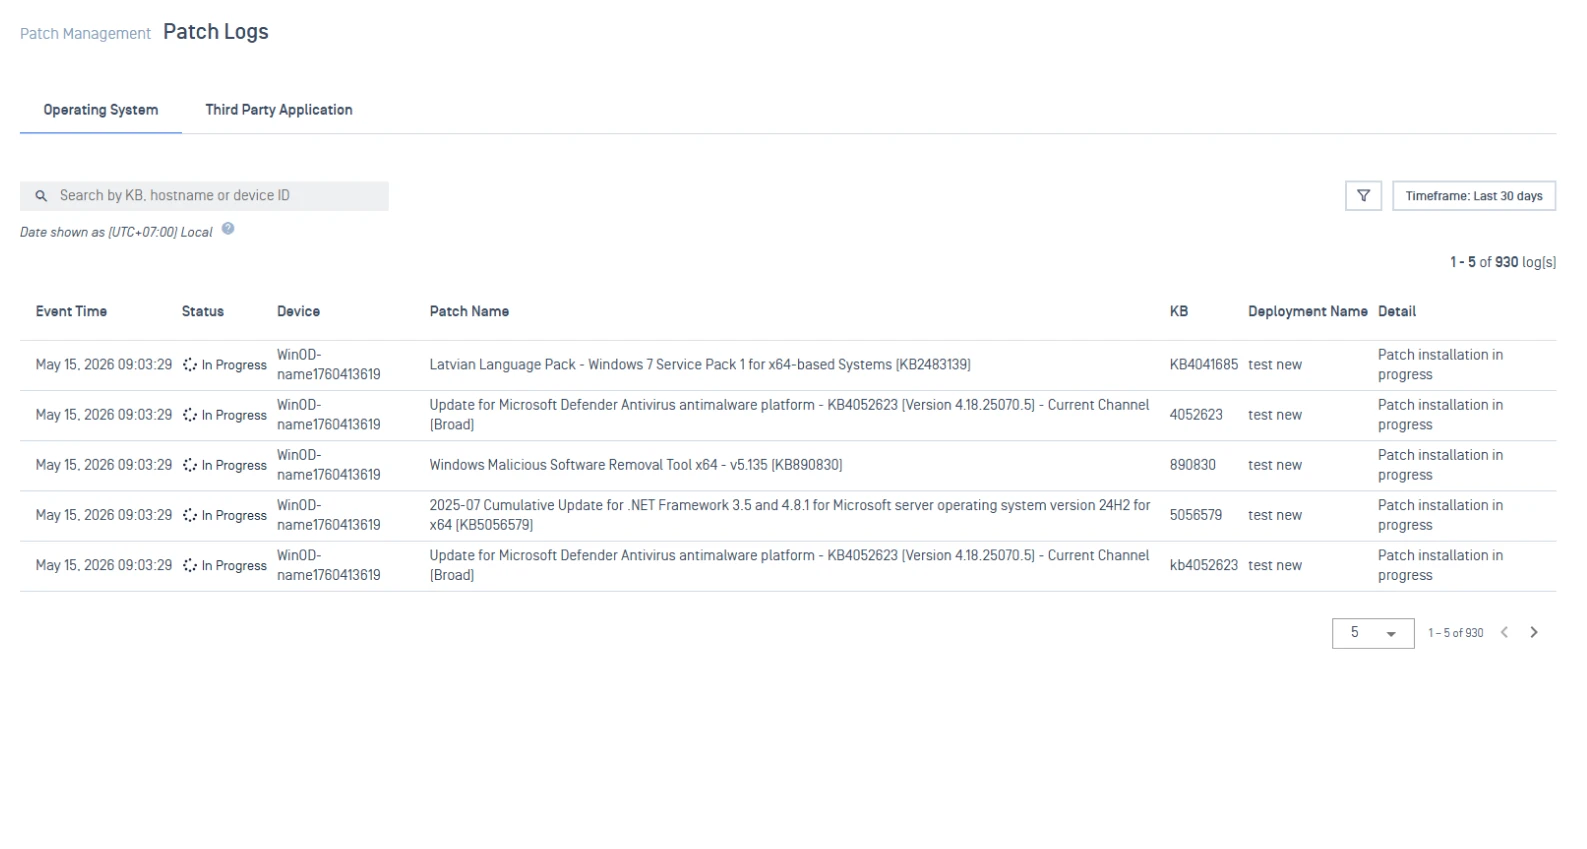
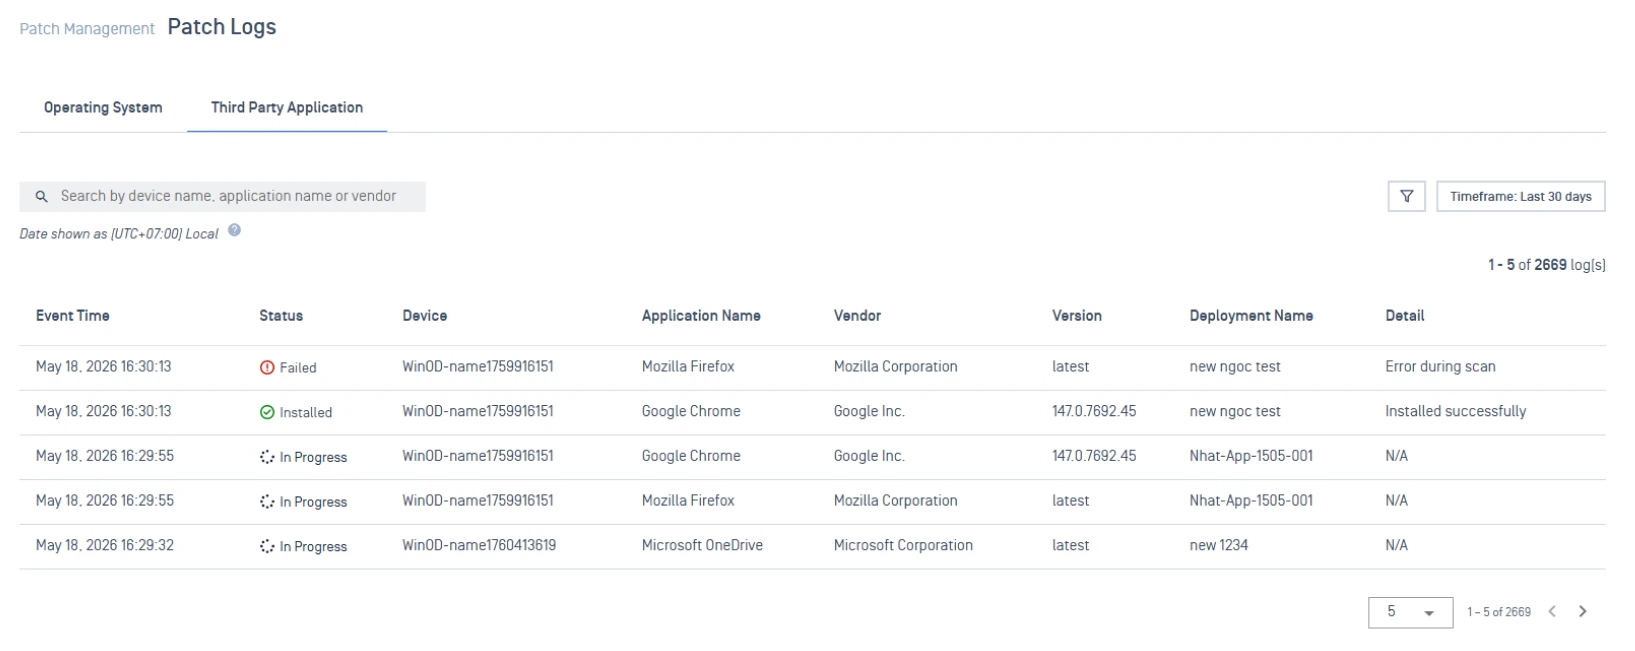
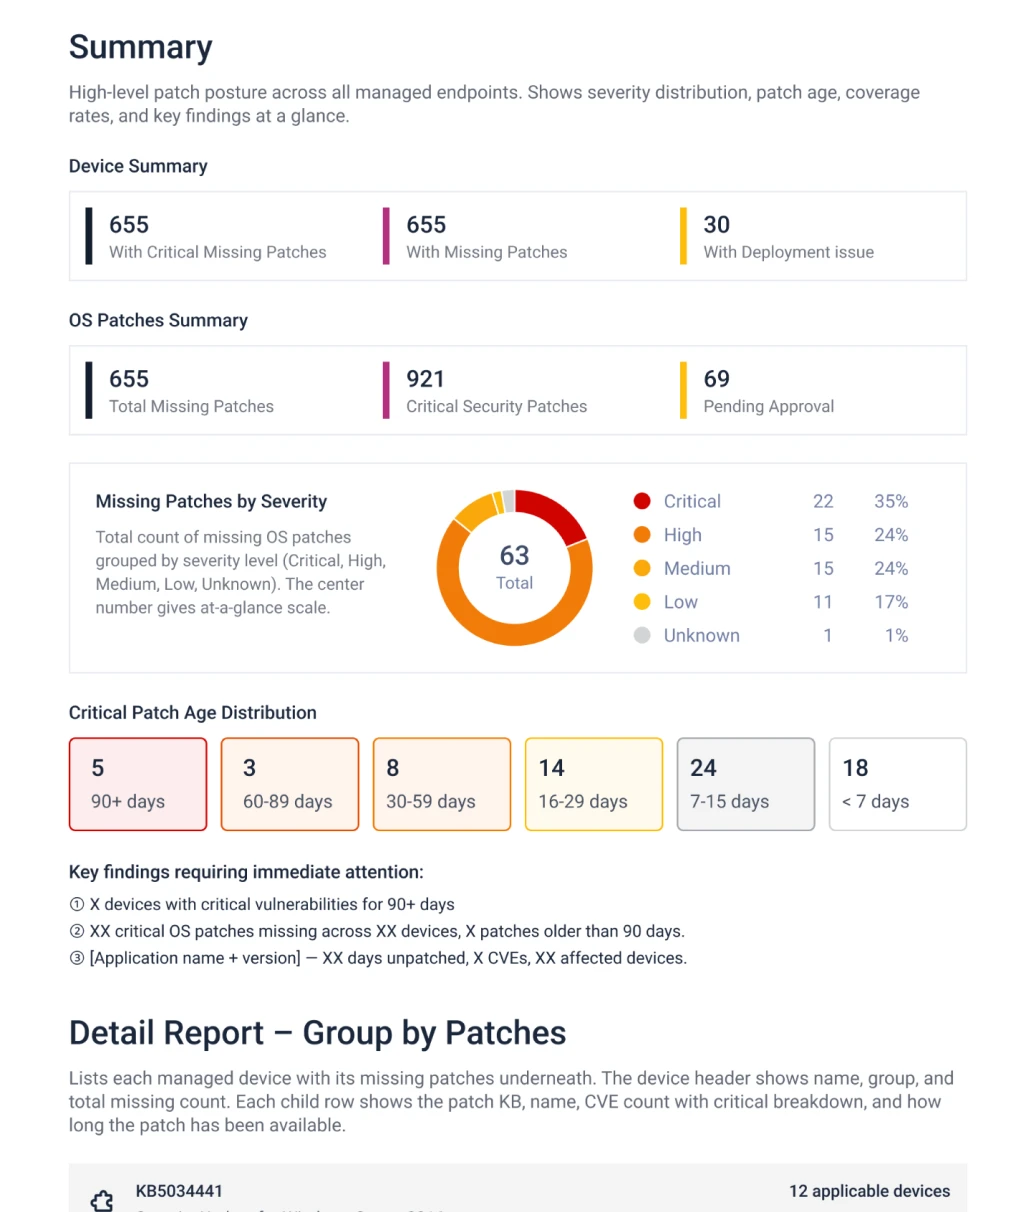
Erstellen Sie individuell anpassbare Berichte, die Ihren Compliance- und betrieblichen Anforderungen entsprechen. Die Berichte lassen sich nach Schweregrad, Endpunktgruppe oder Bereitstellungsname filtern und können in Formaten exportiert werden, die den wichtigsten Compliance-Rahmenwerken entsprechen, darunter NERC CIP, NIS2 und NIST CSF.
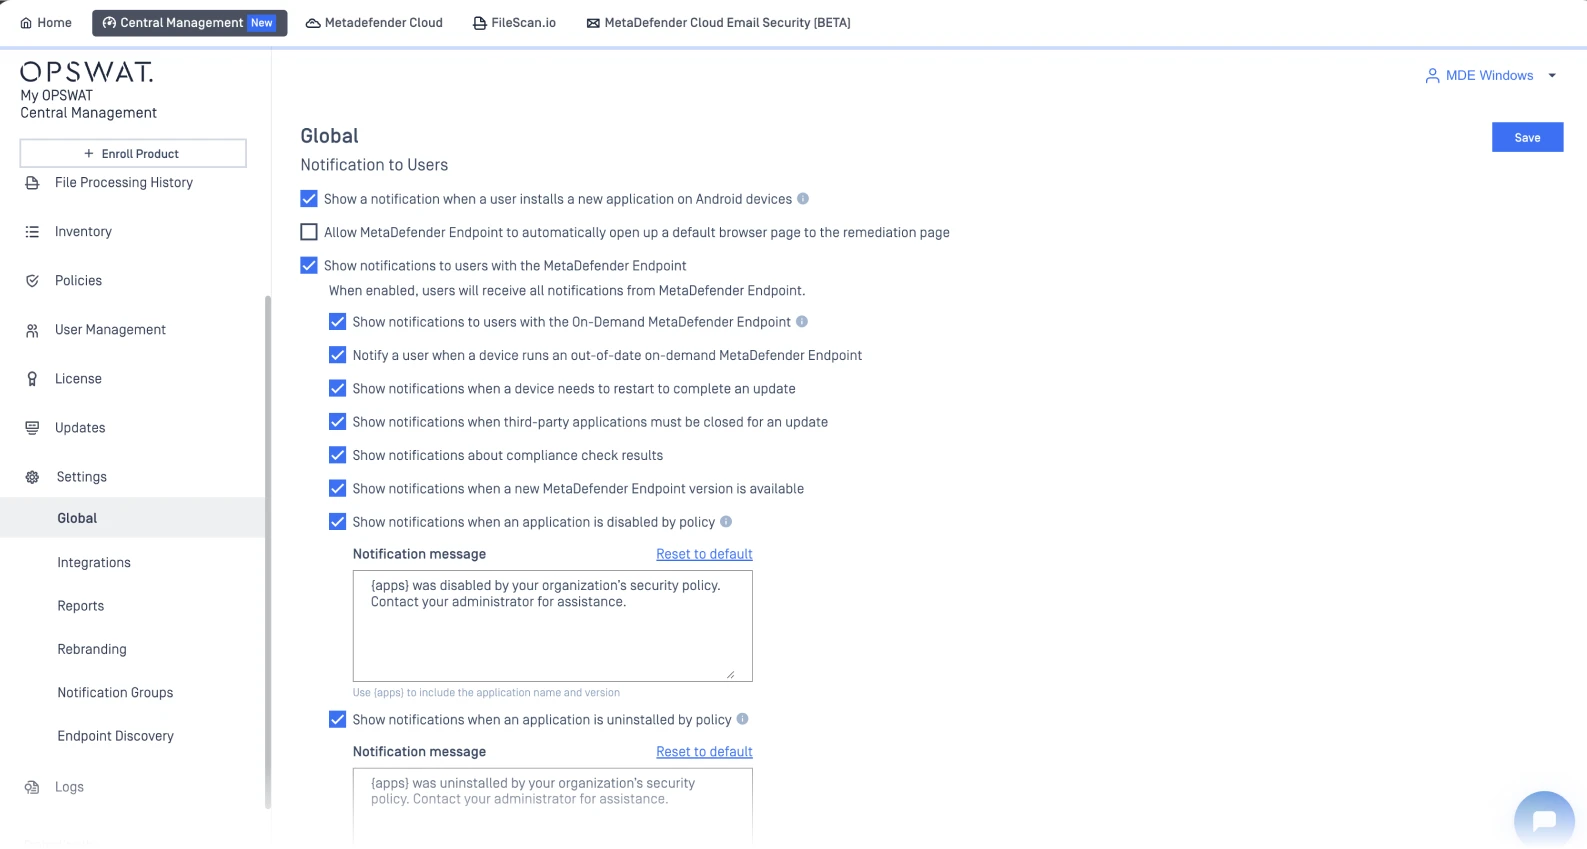
Speziell für kritische Infrastrukturen entwickelt. Alle Pop-ups, Benachrichtigungen und Elemente der Benutzeroberfläche werden unterdrückt, sodass Patches im Hintergrund installiert werden können. Die Benutzer können sich weiterhin auf ihre Arbeit konzentrieren, während die Sicherheitsmaßnahmen im Hintergrund ablaufen.
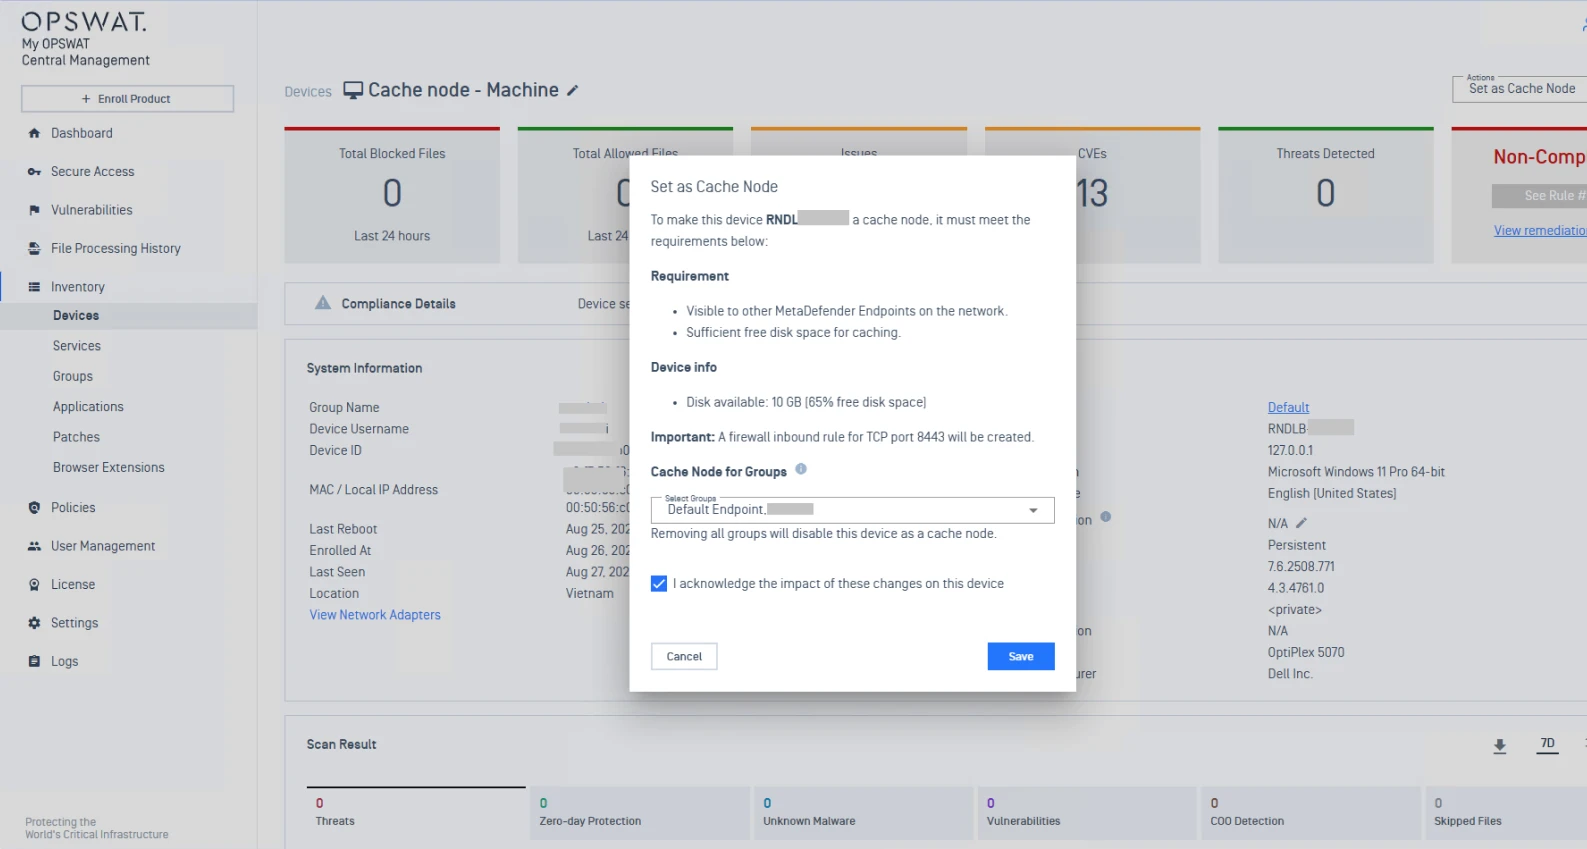
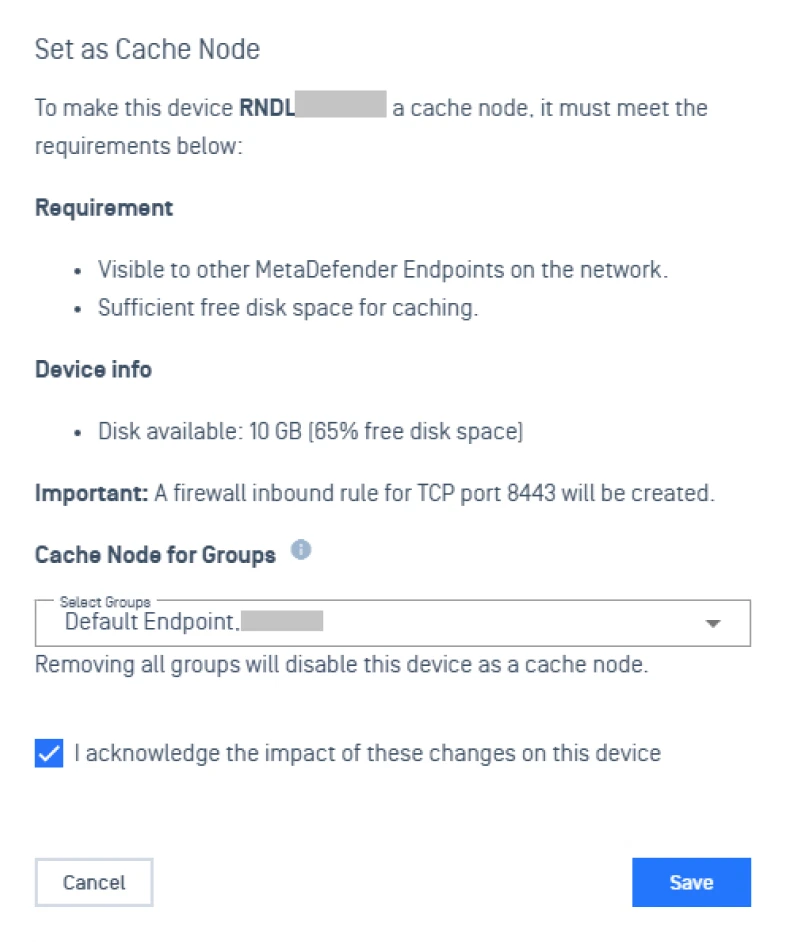
Verteilen Sie Patch-Inhalte über lokale Cache-Knoten, um die Bandbreitennutzung zu reduzieren und die Bereitstellung in großen oder verteilten Umgebungen zu beschleunigen.
- My OPSWAT Central Management
- My OPSWAT Central Management
- My OPSWAT Central Management
Produkt-Durchgang
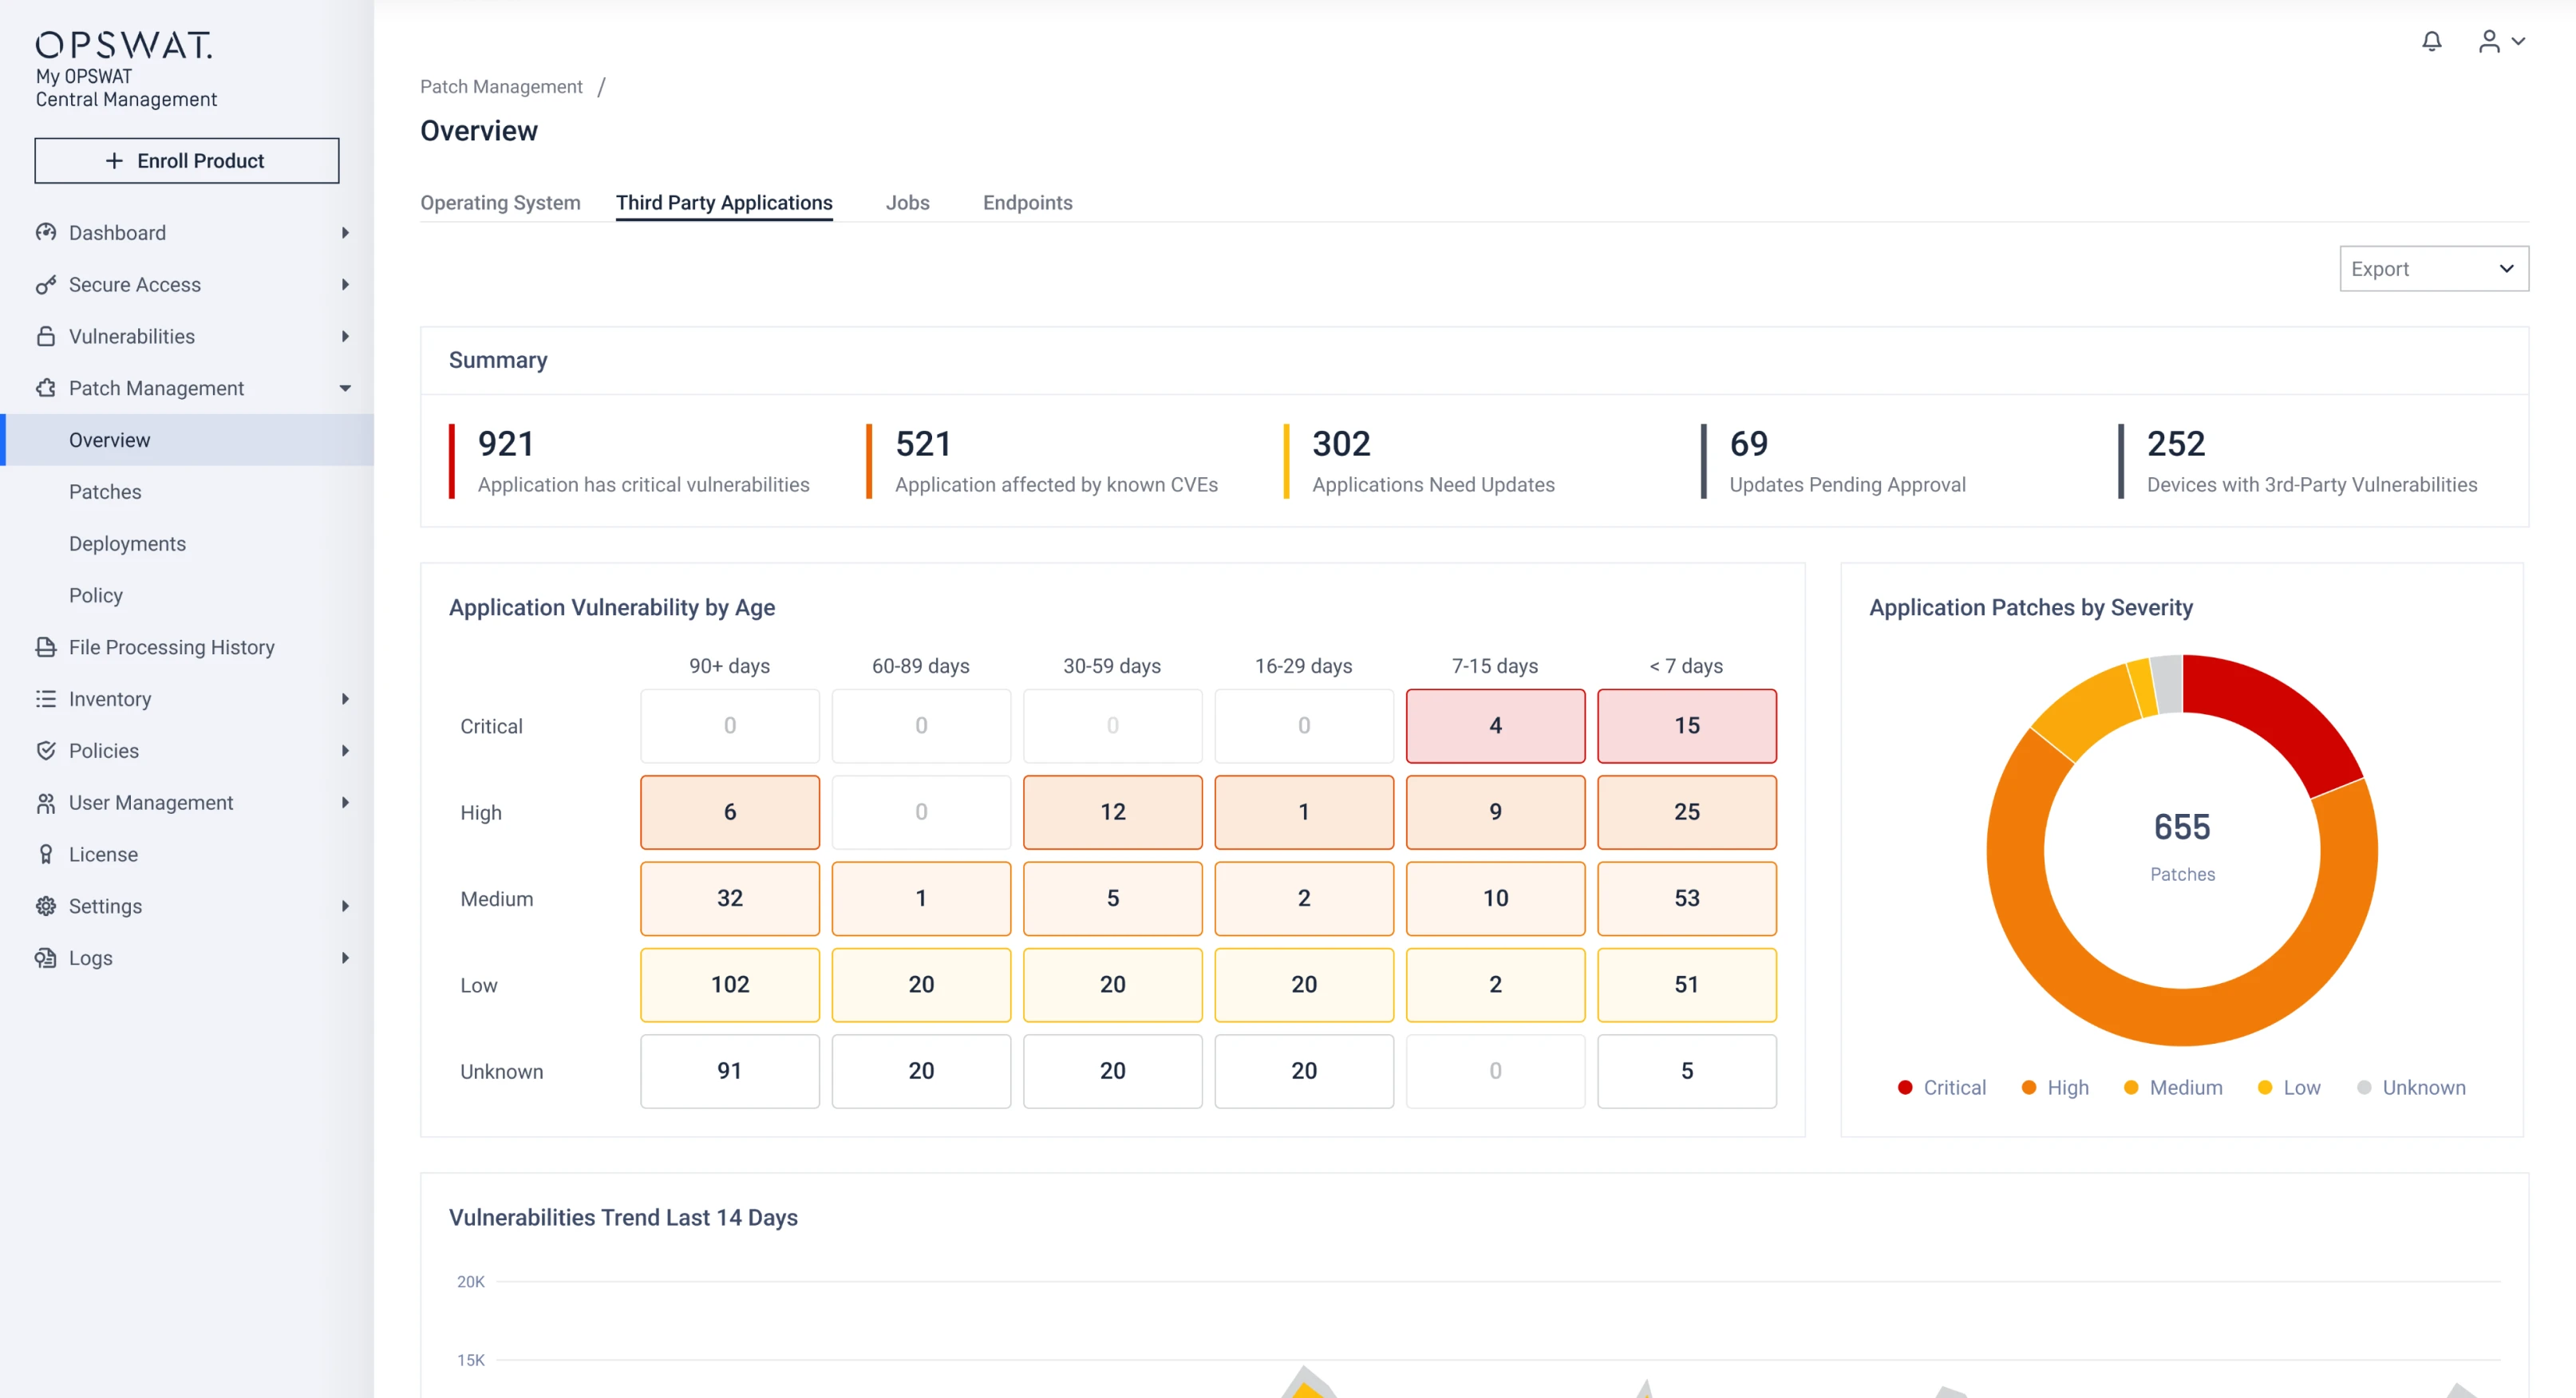
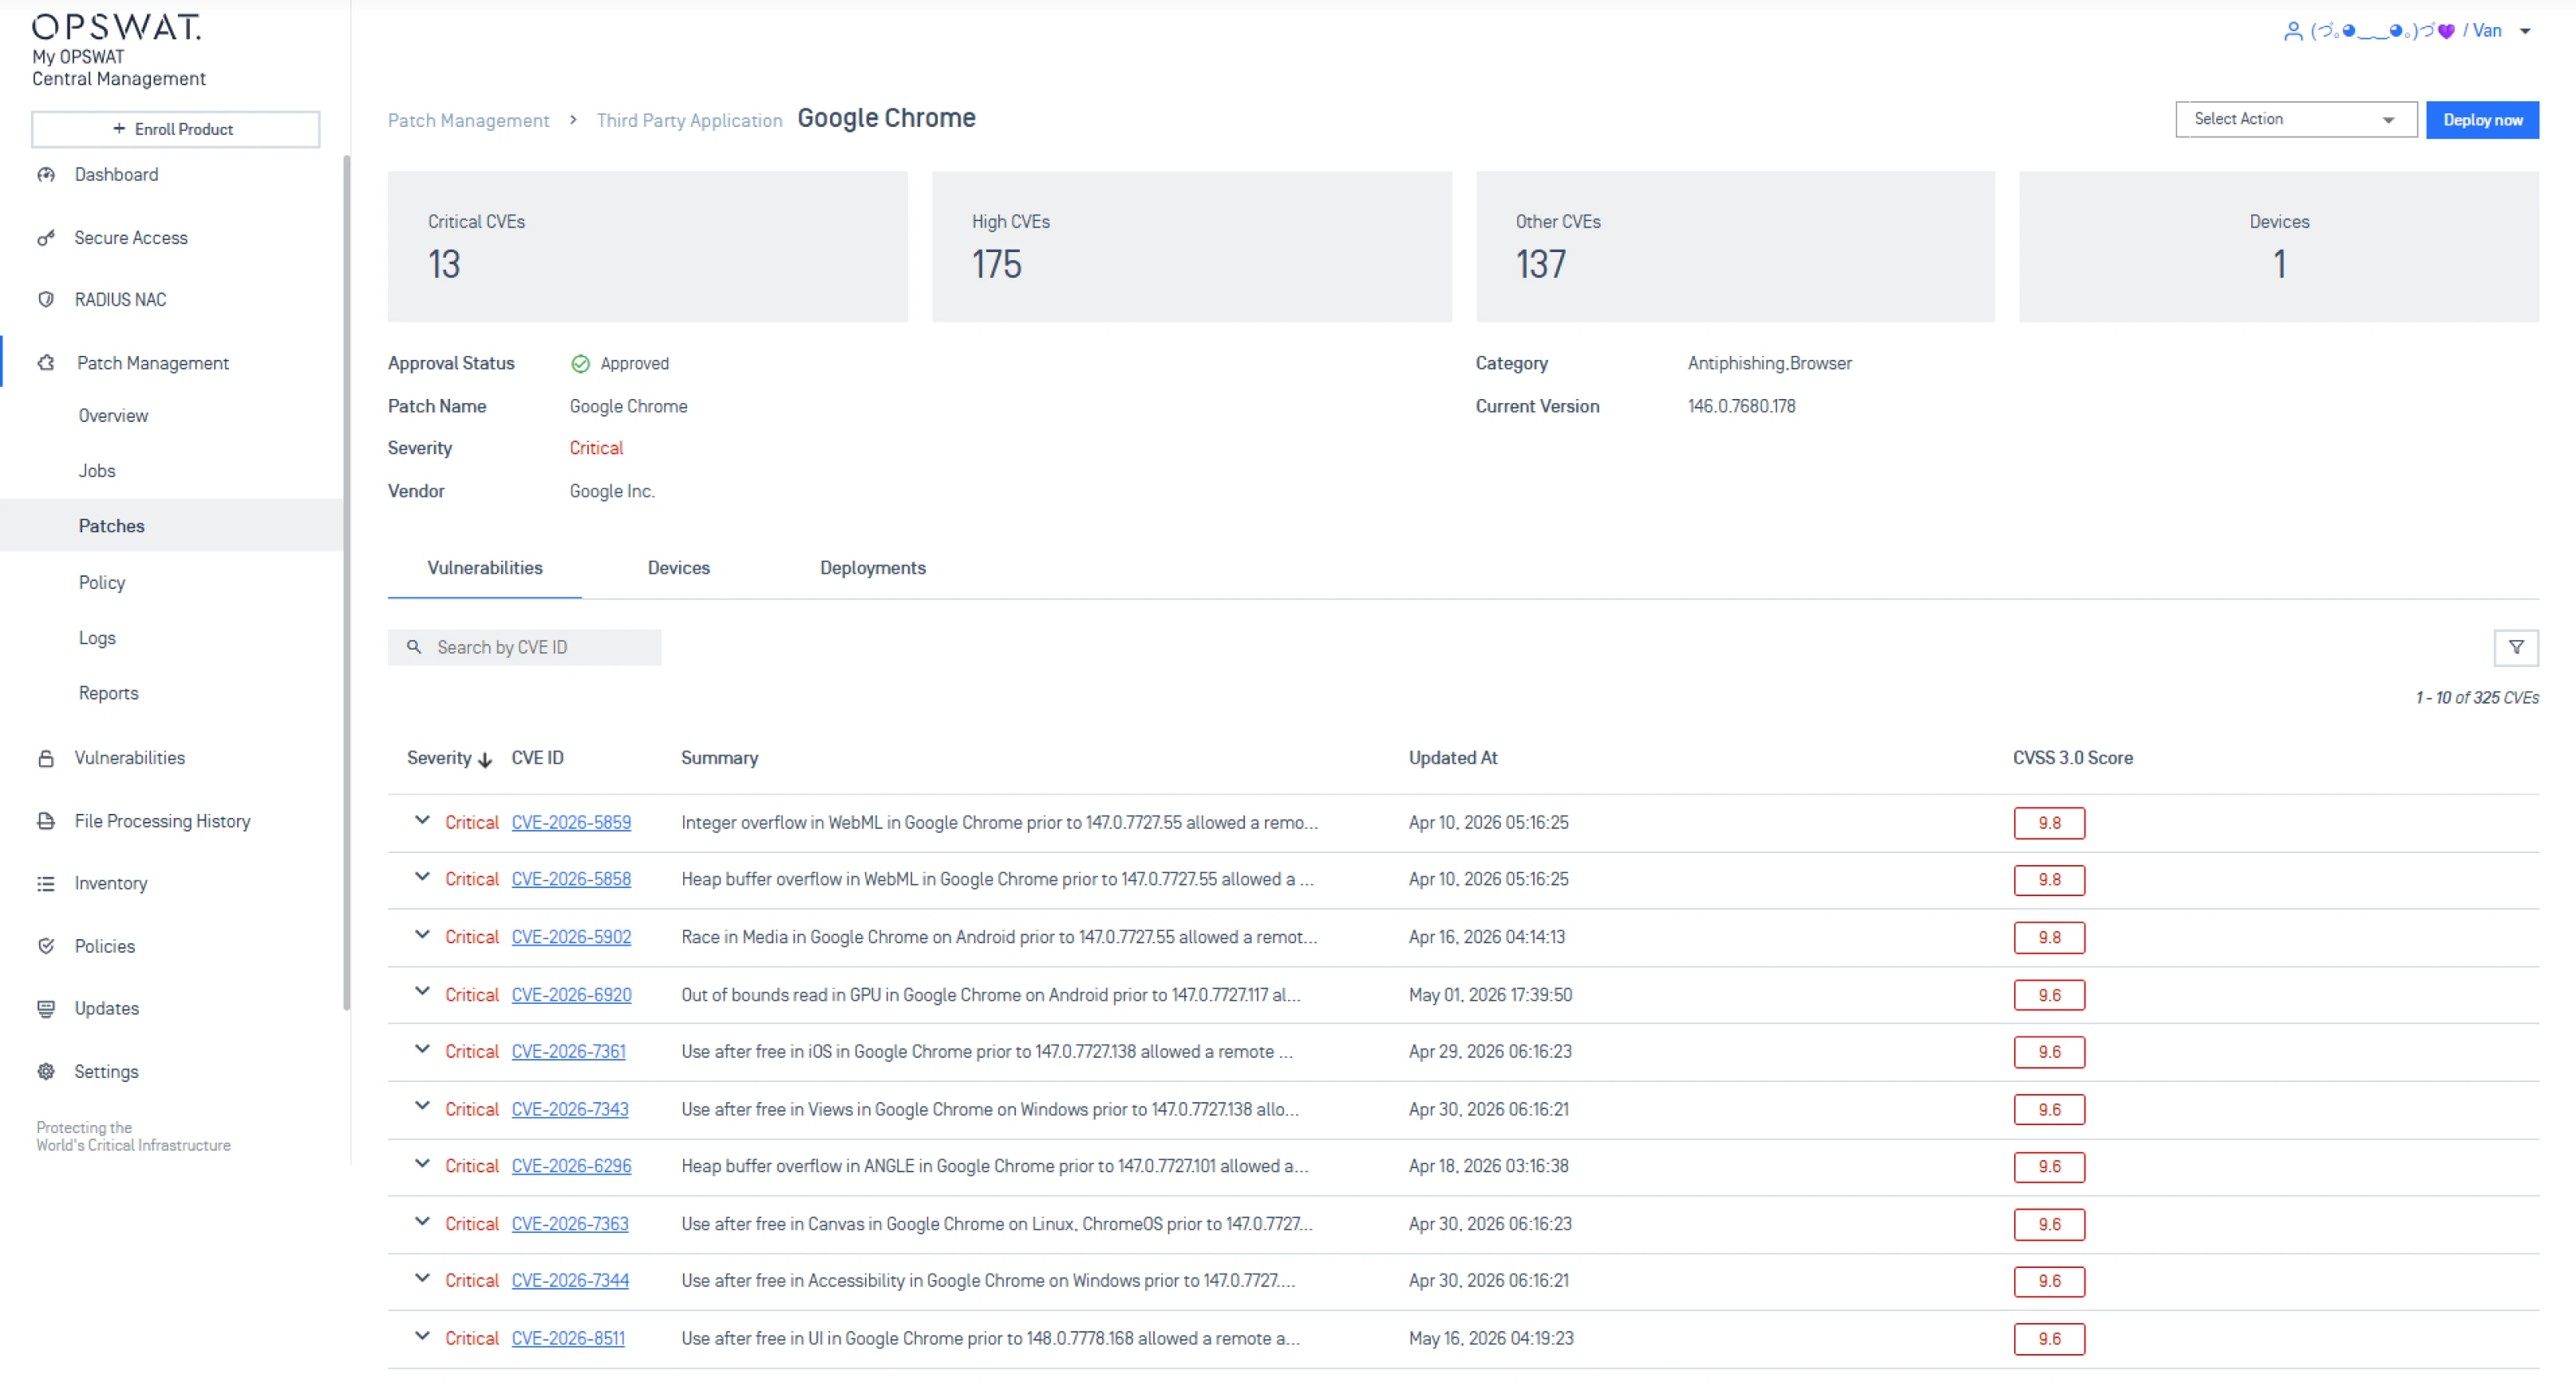
Für eine nahtlose Überwachung und Verwaltung können Sie über My Central Management einen zentralen Echtzeit-Überblick über den Patch-Status Ihres Unternehmens abrufen. Das Tool visualisiert wichtige, umsetzbare Erkenntnisse zu Patches und Bereitstellungen und priorisiert dabei Sicherheitslücken mit hohem Risiko, um eine schnellere Behebung zu ermöglichen.
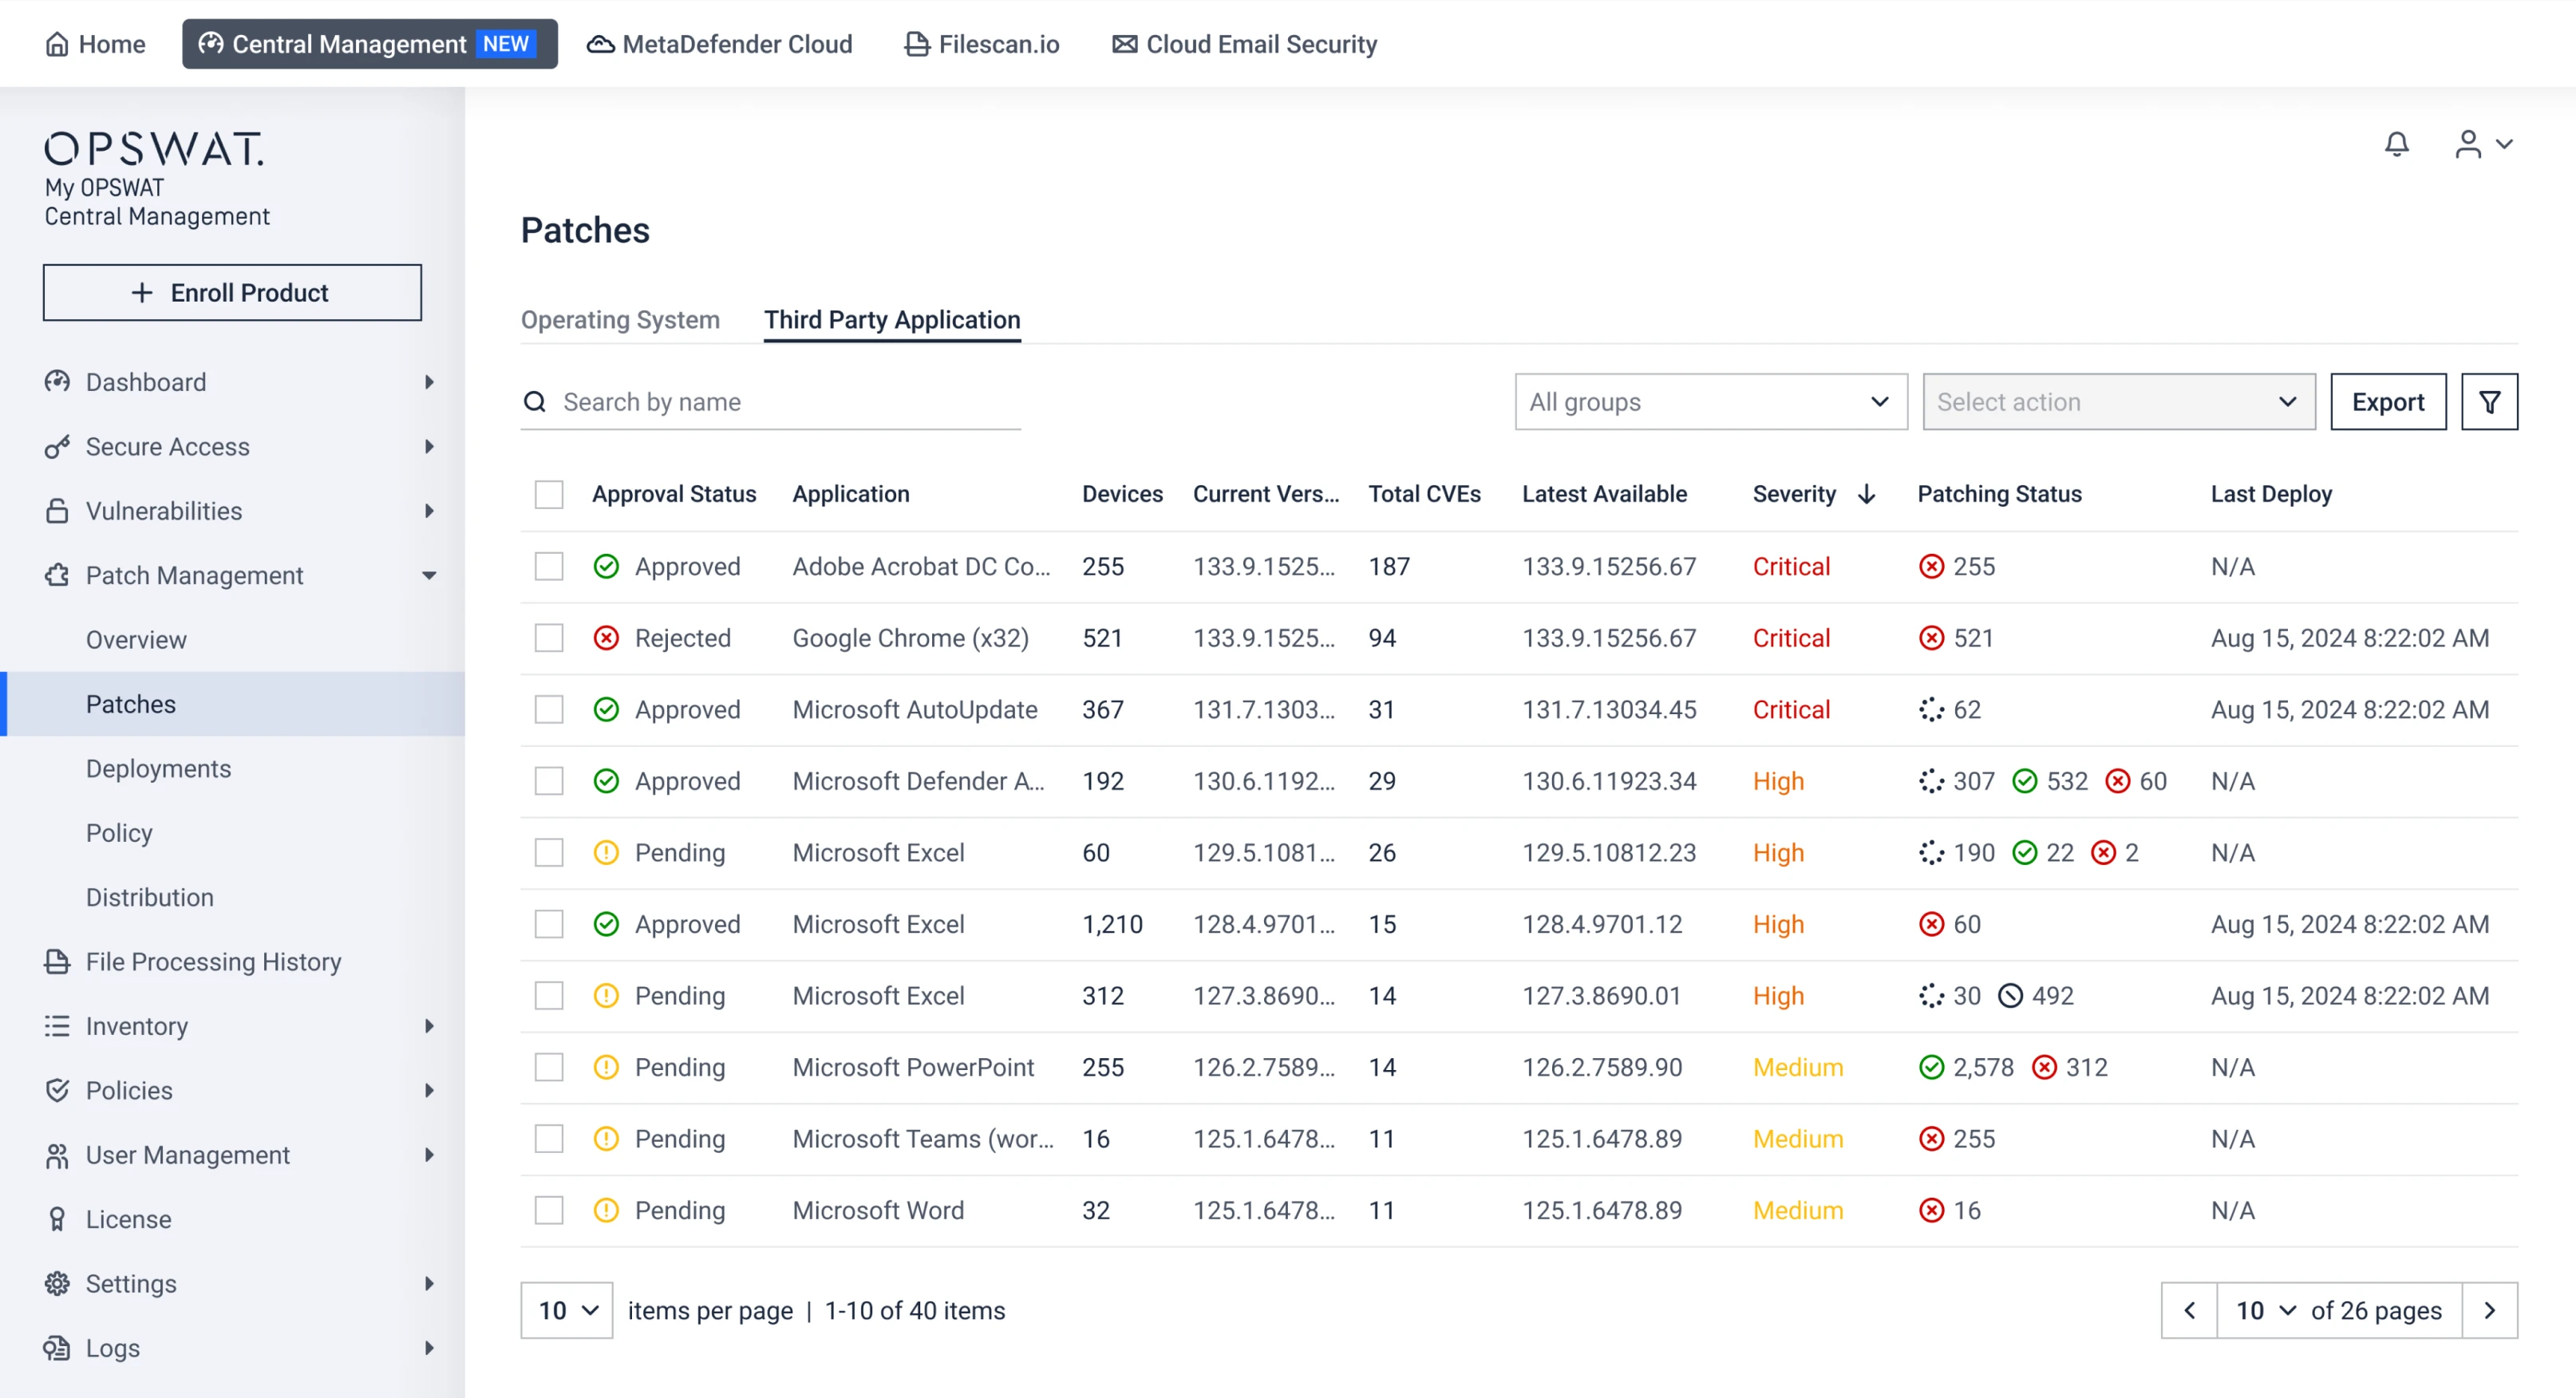
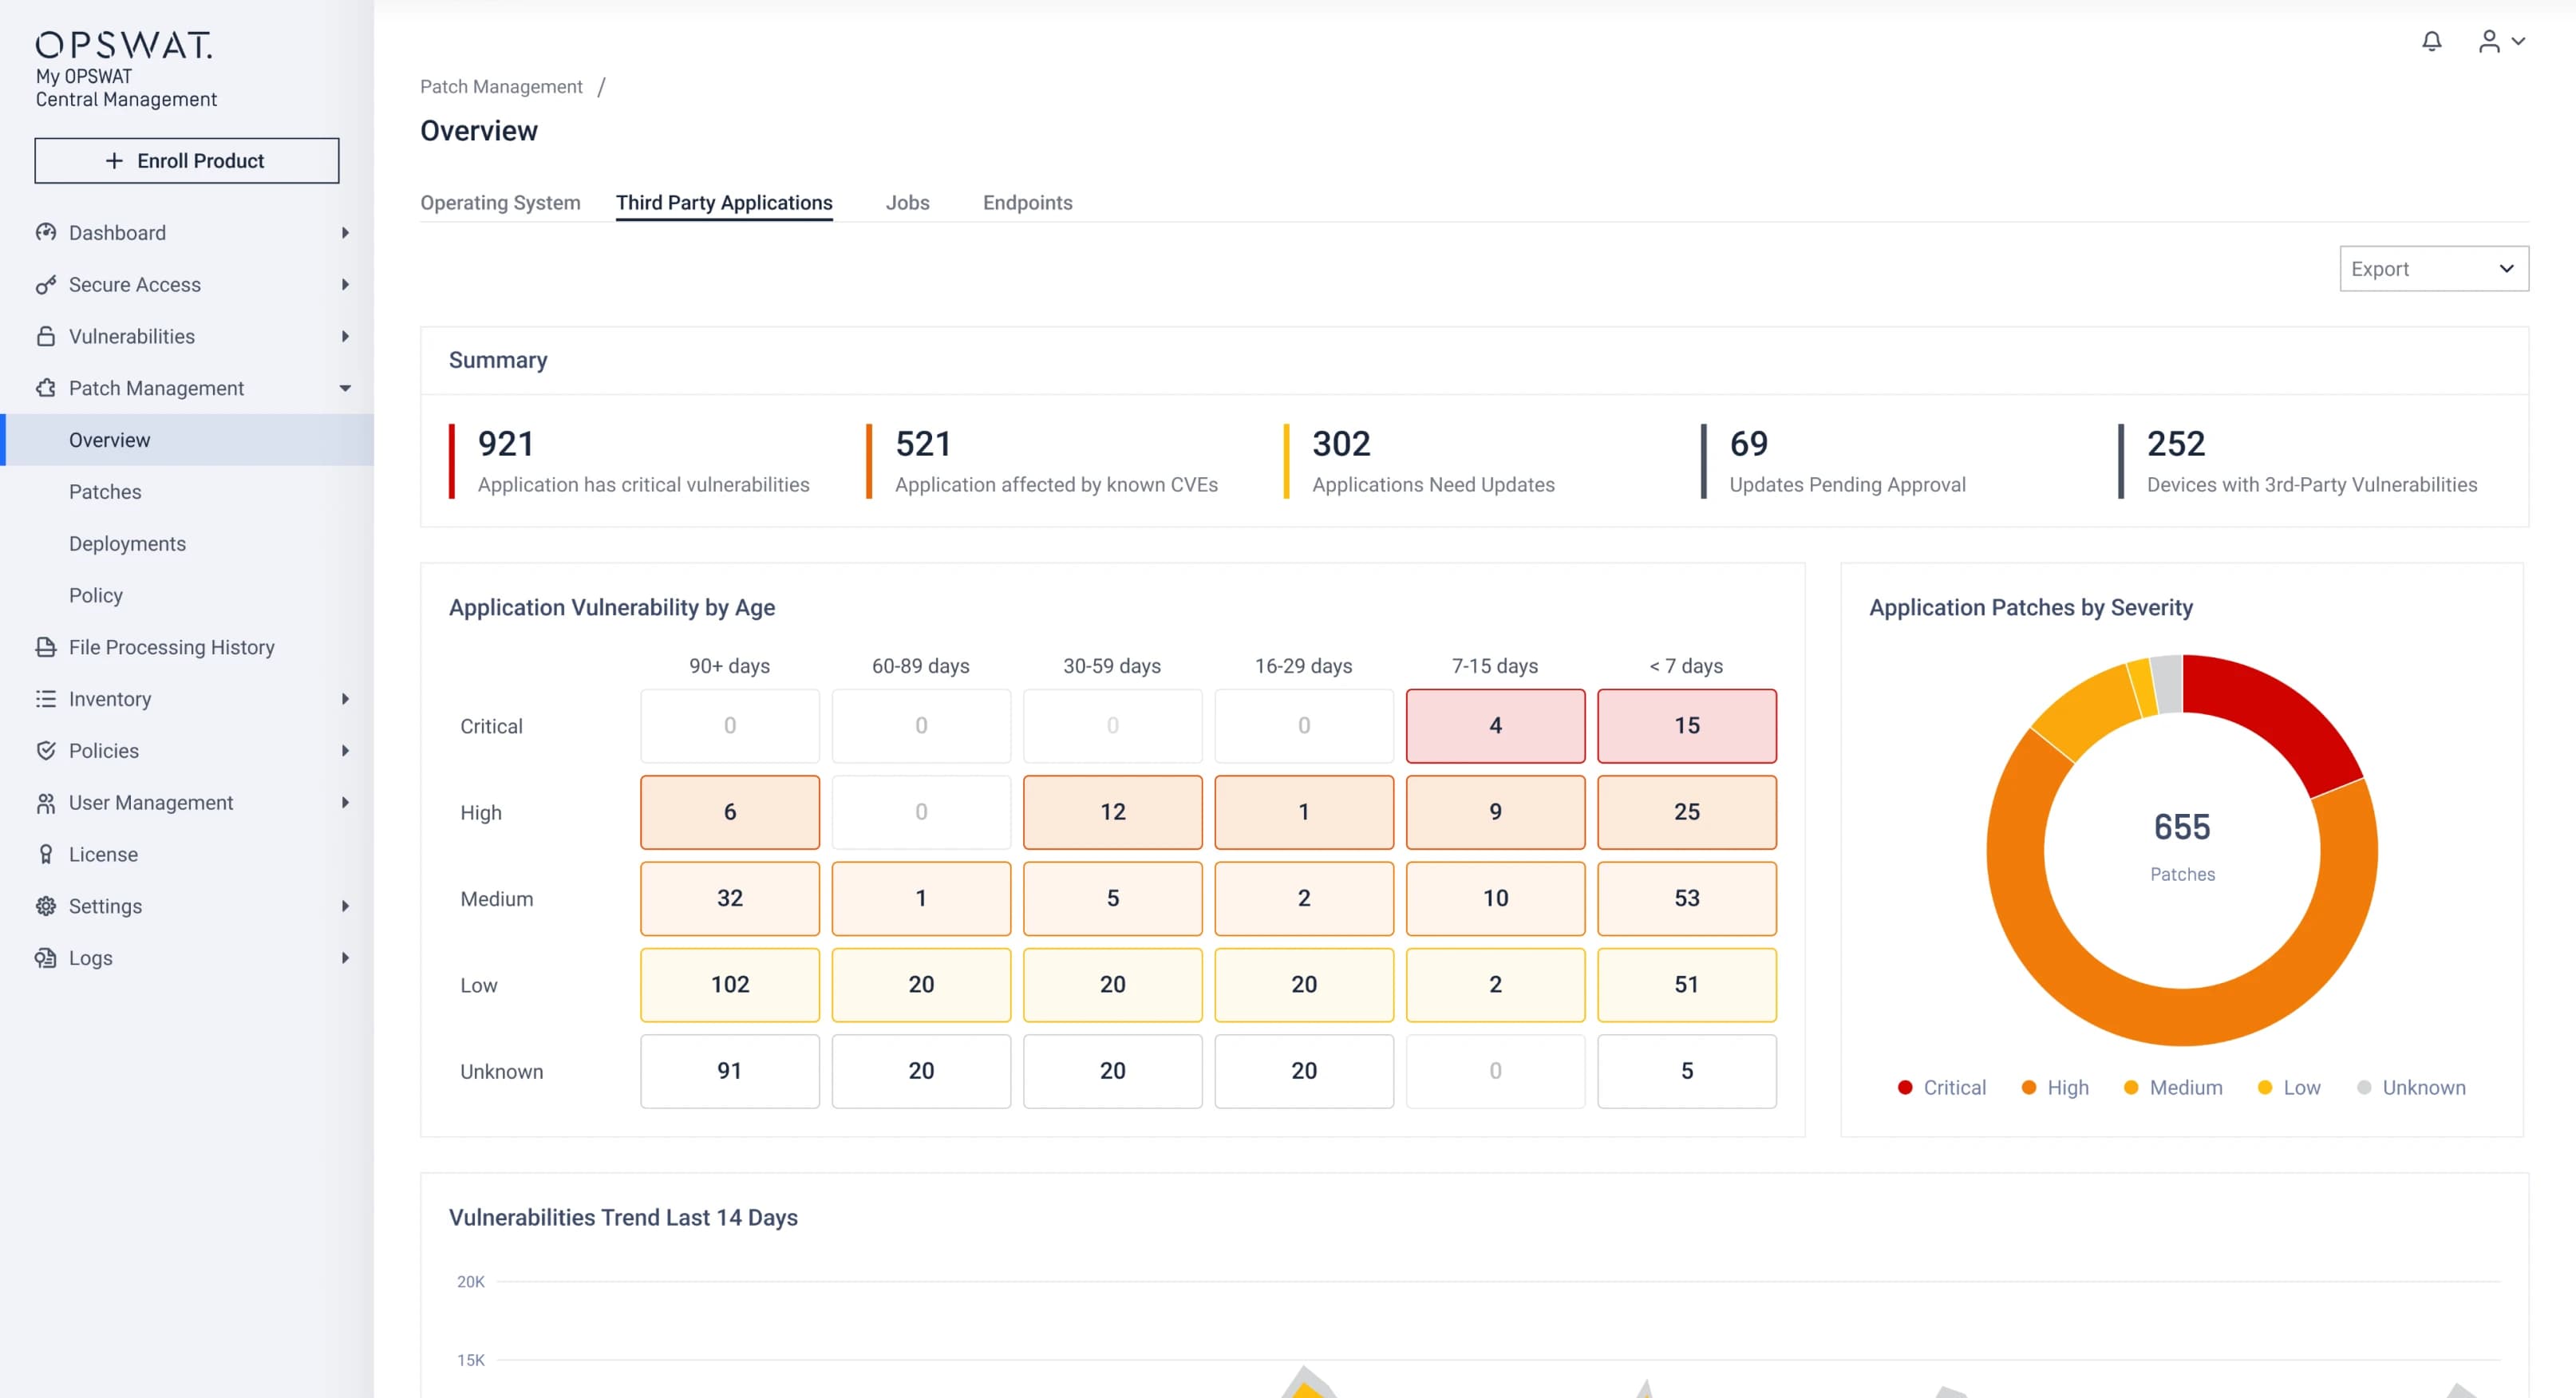 Ein Echtzeit-Dashboard anzeigen
Für eine nahtlose Überwachung und Verwaltung können Sie über My Central Management einen zentralen Echtzeit-Überblick über den Patch-Status Ihres Unternehmens abrufen. Das Tool visualisiert wichtige, umsetzbare Erkenntnisse zu Patches und Bereitstellungen und priorisiert dabei Sicherheitslücken mit hohem Risiko, um eine schnellere Behebung zu ermöglichen.
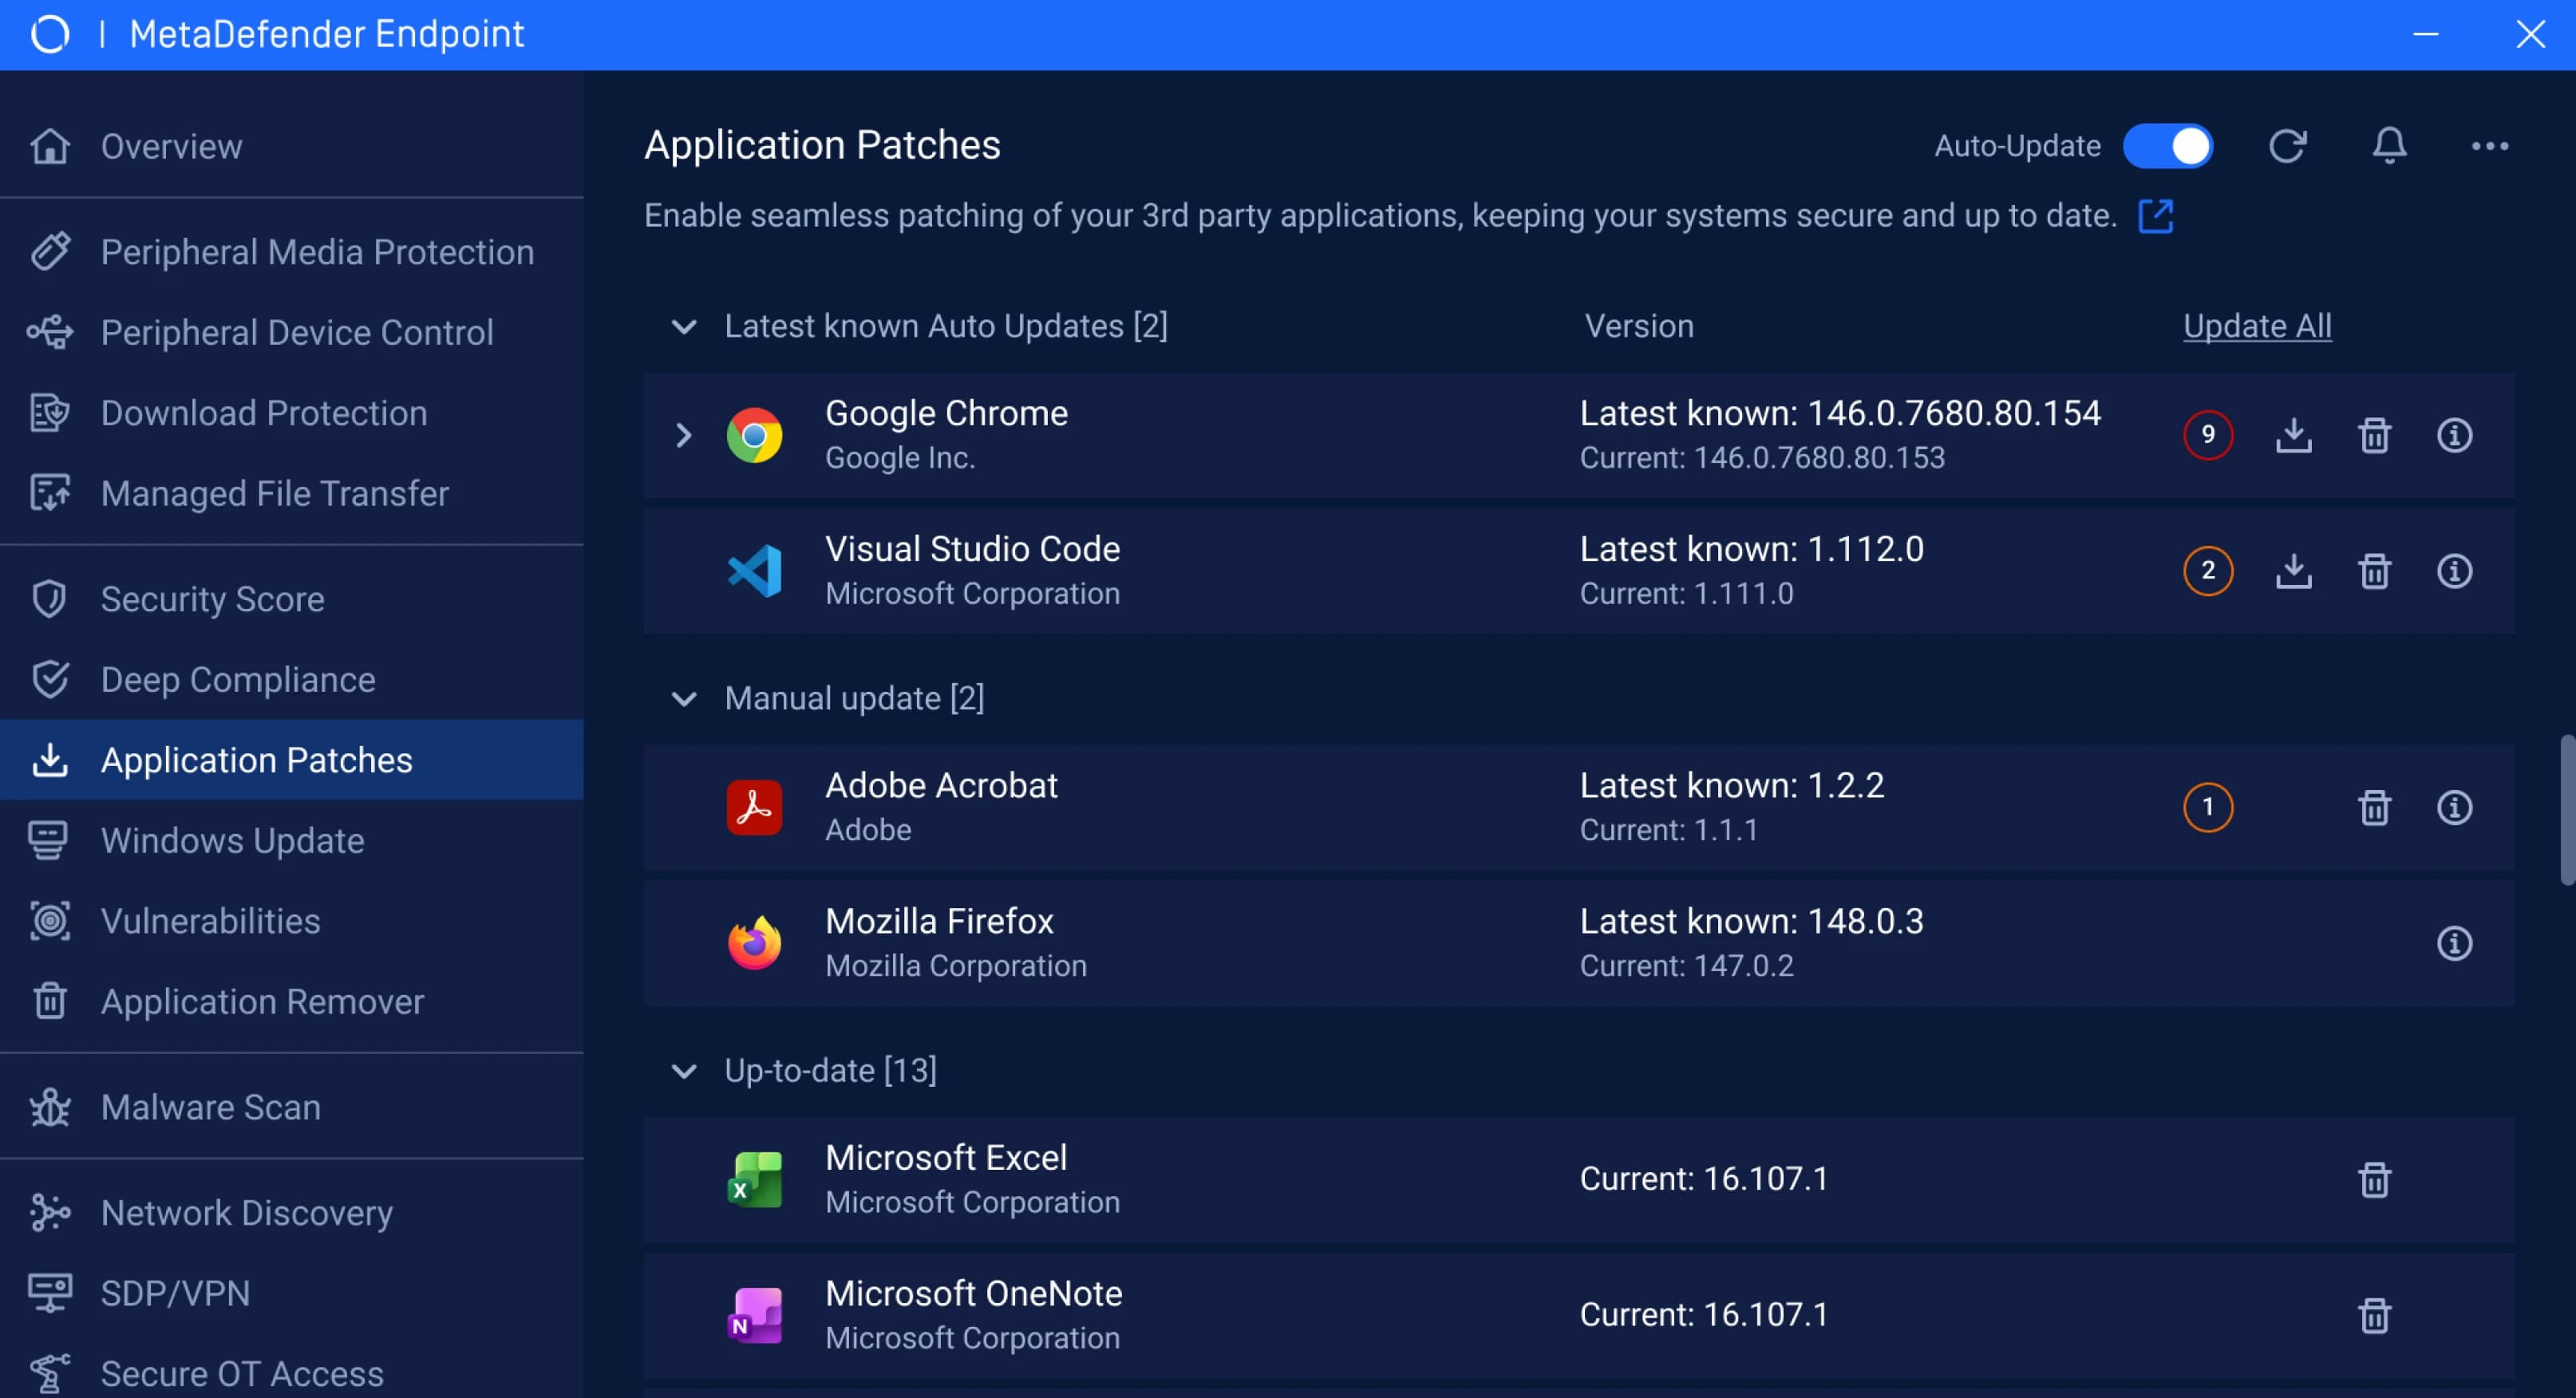 Fehlende Patches aktiv erkennen
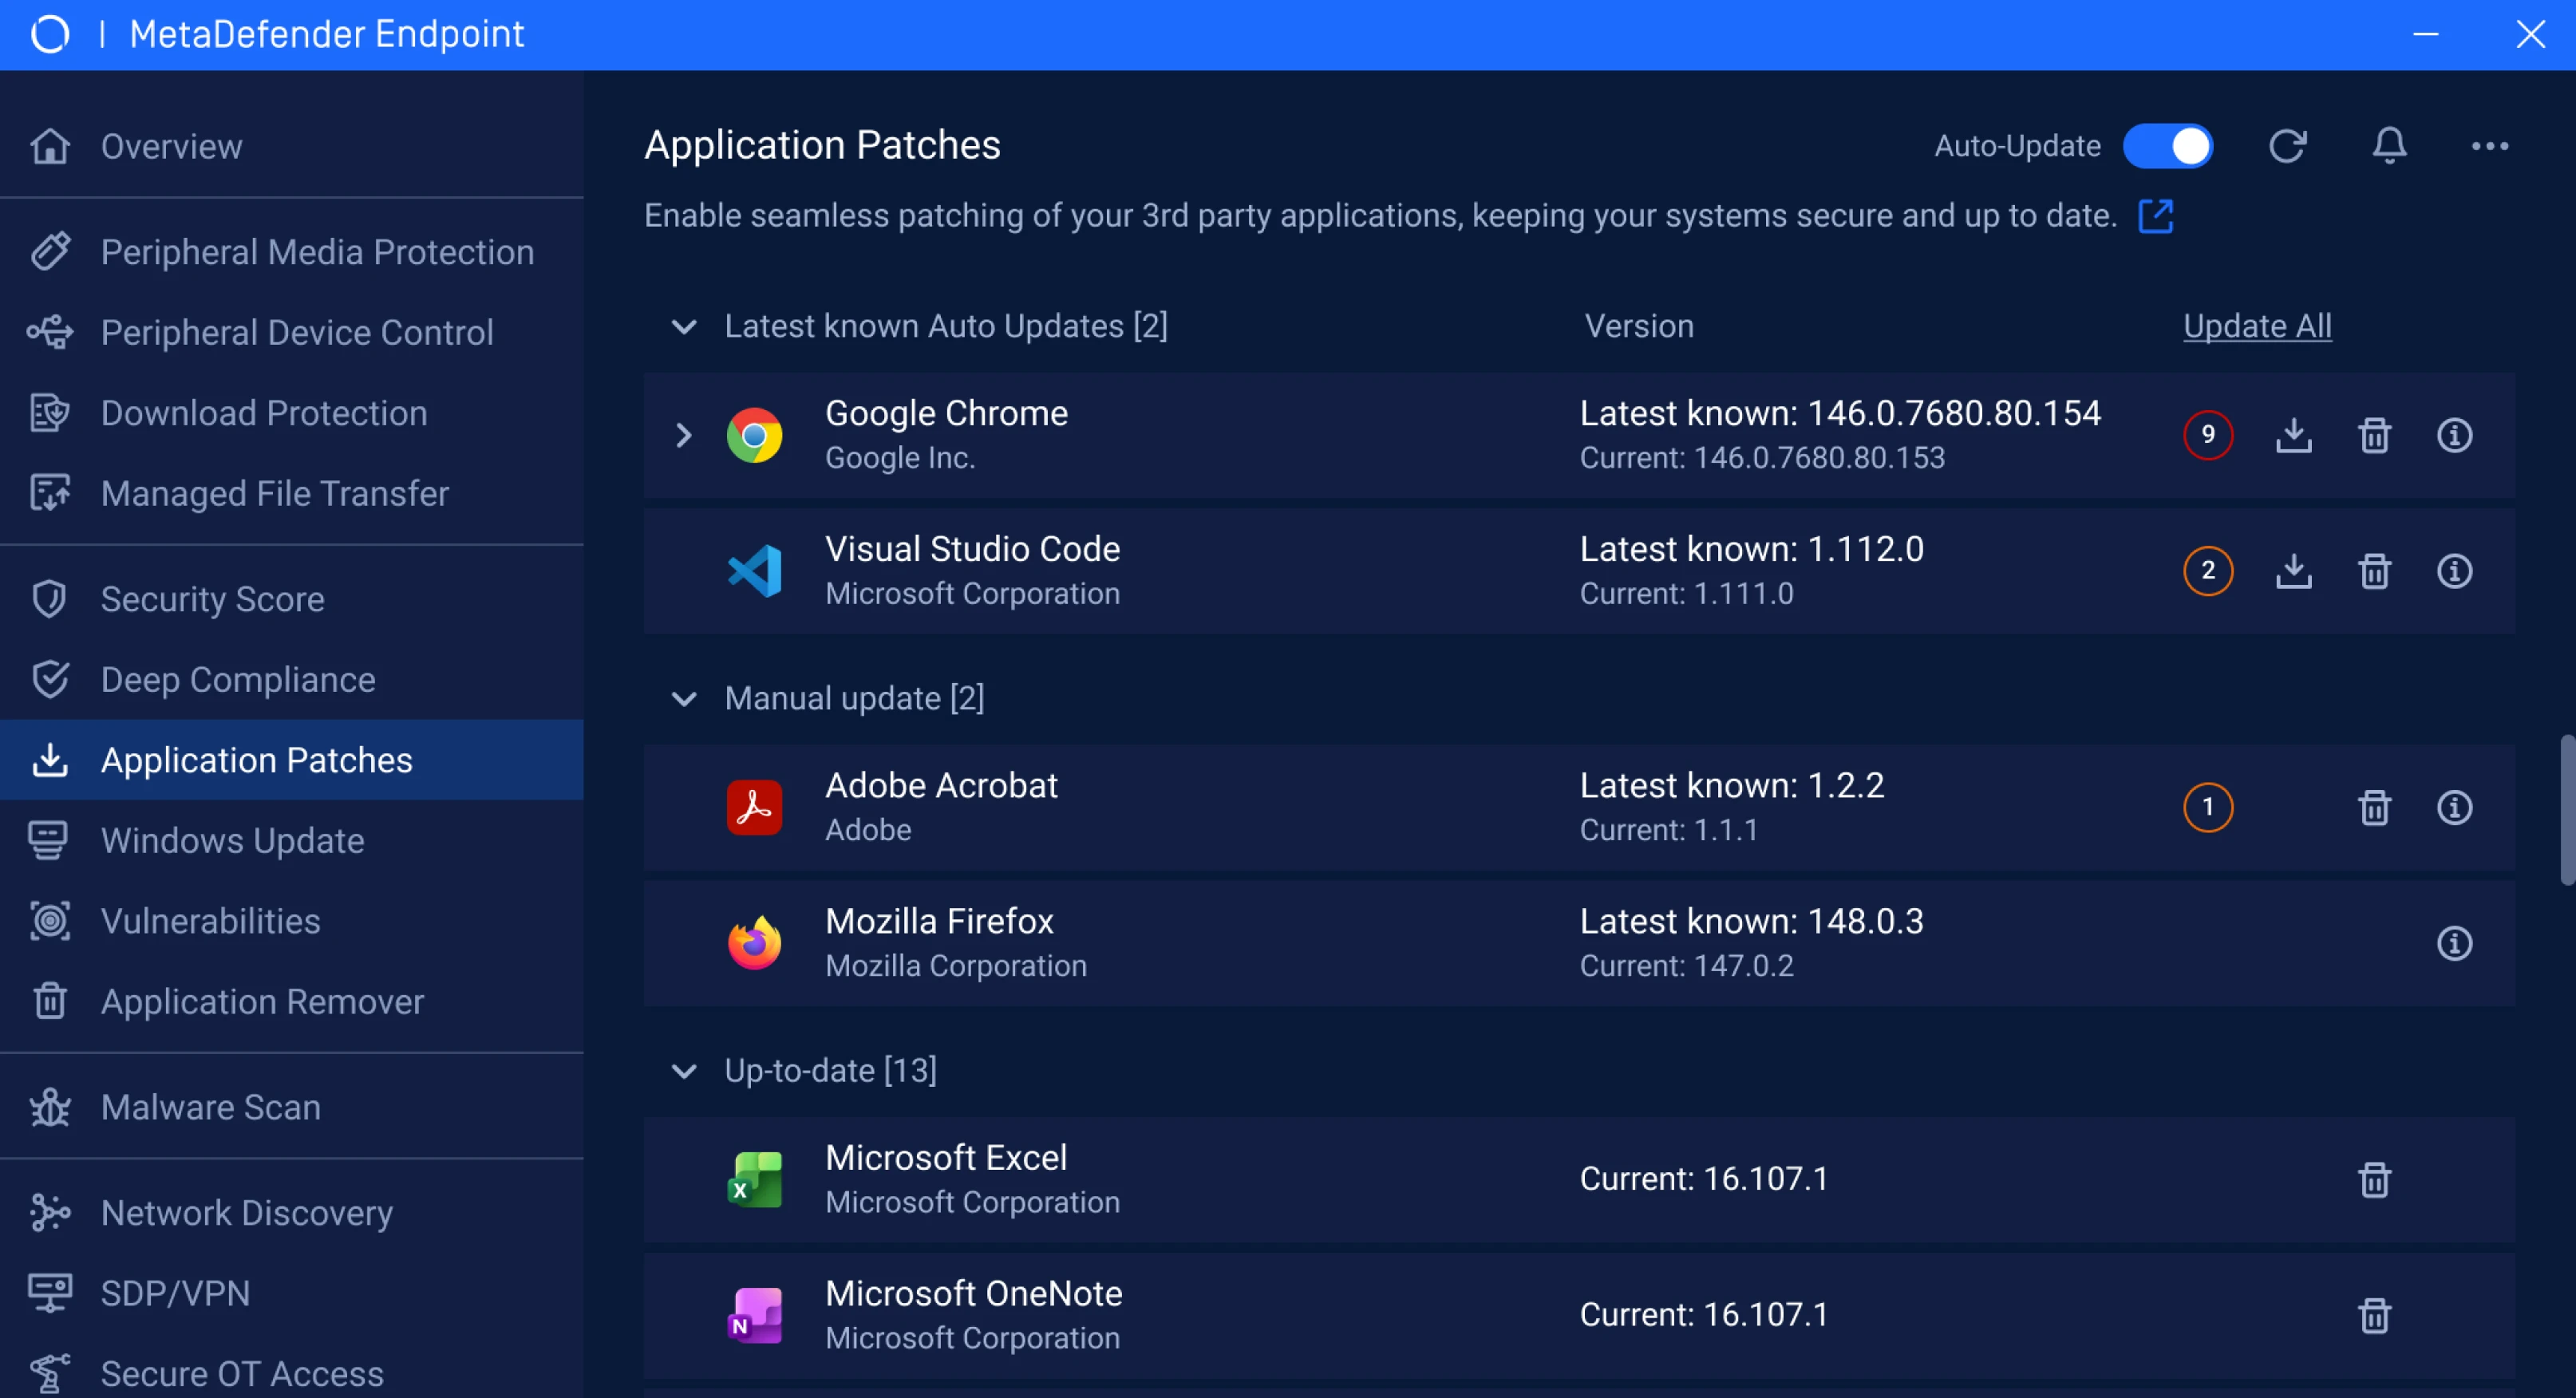
MetaDefender Endpoint erkennt fehlende PatchesEndpoint und meldet sie
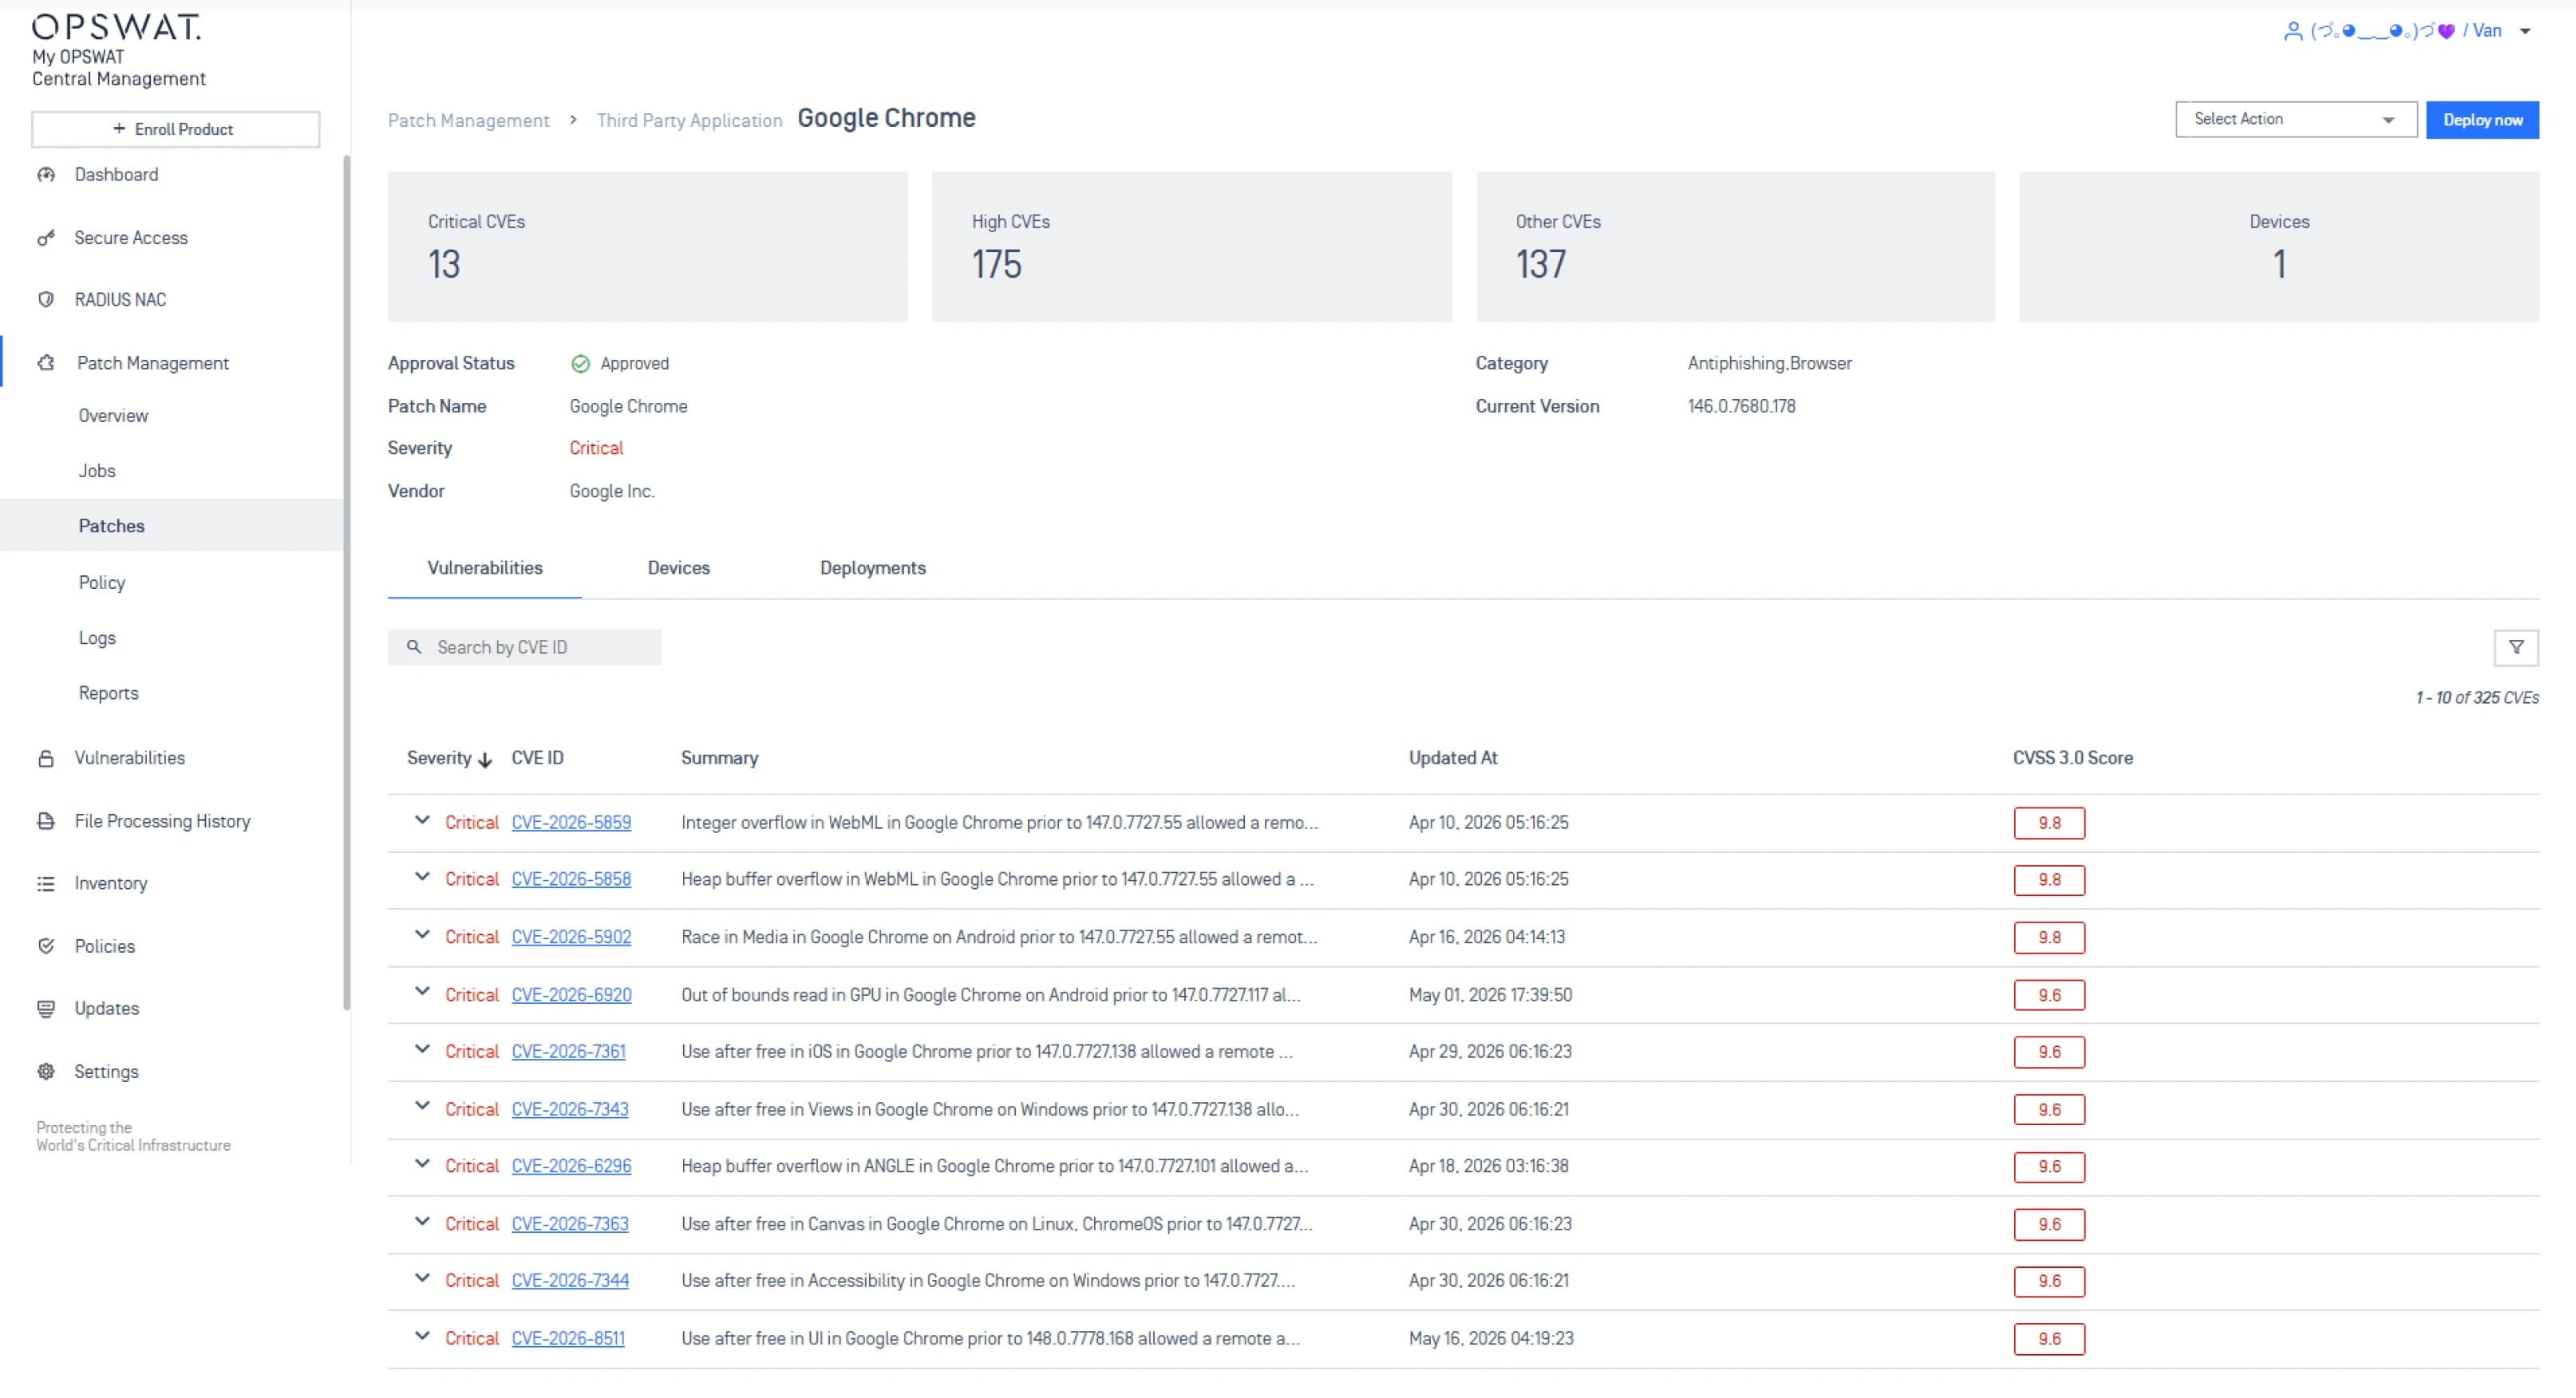 Echtzeit-Transparenz
Wird eine Sicherheitslücke erkannt, wird diese sofort in der Verwaltungskonsole von My OPSWAT Central Management hervorgehoben,Central Management dem Schweregrad, den CVE-Details und Informationen zu den betroffenen Systemen.
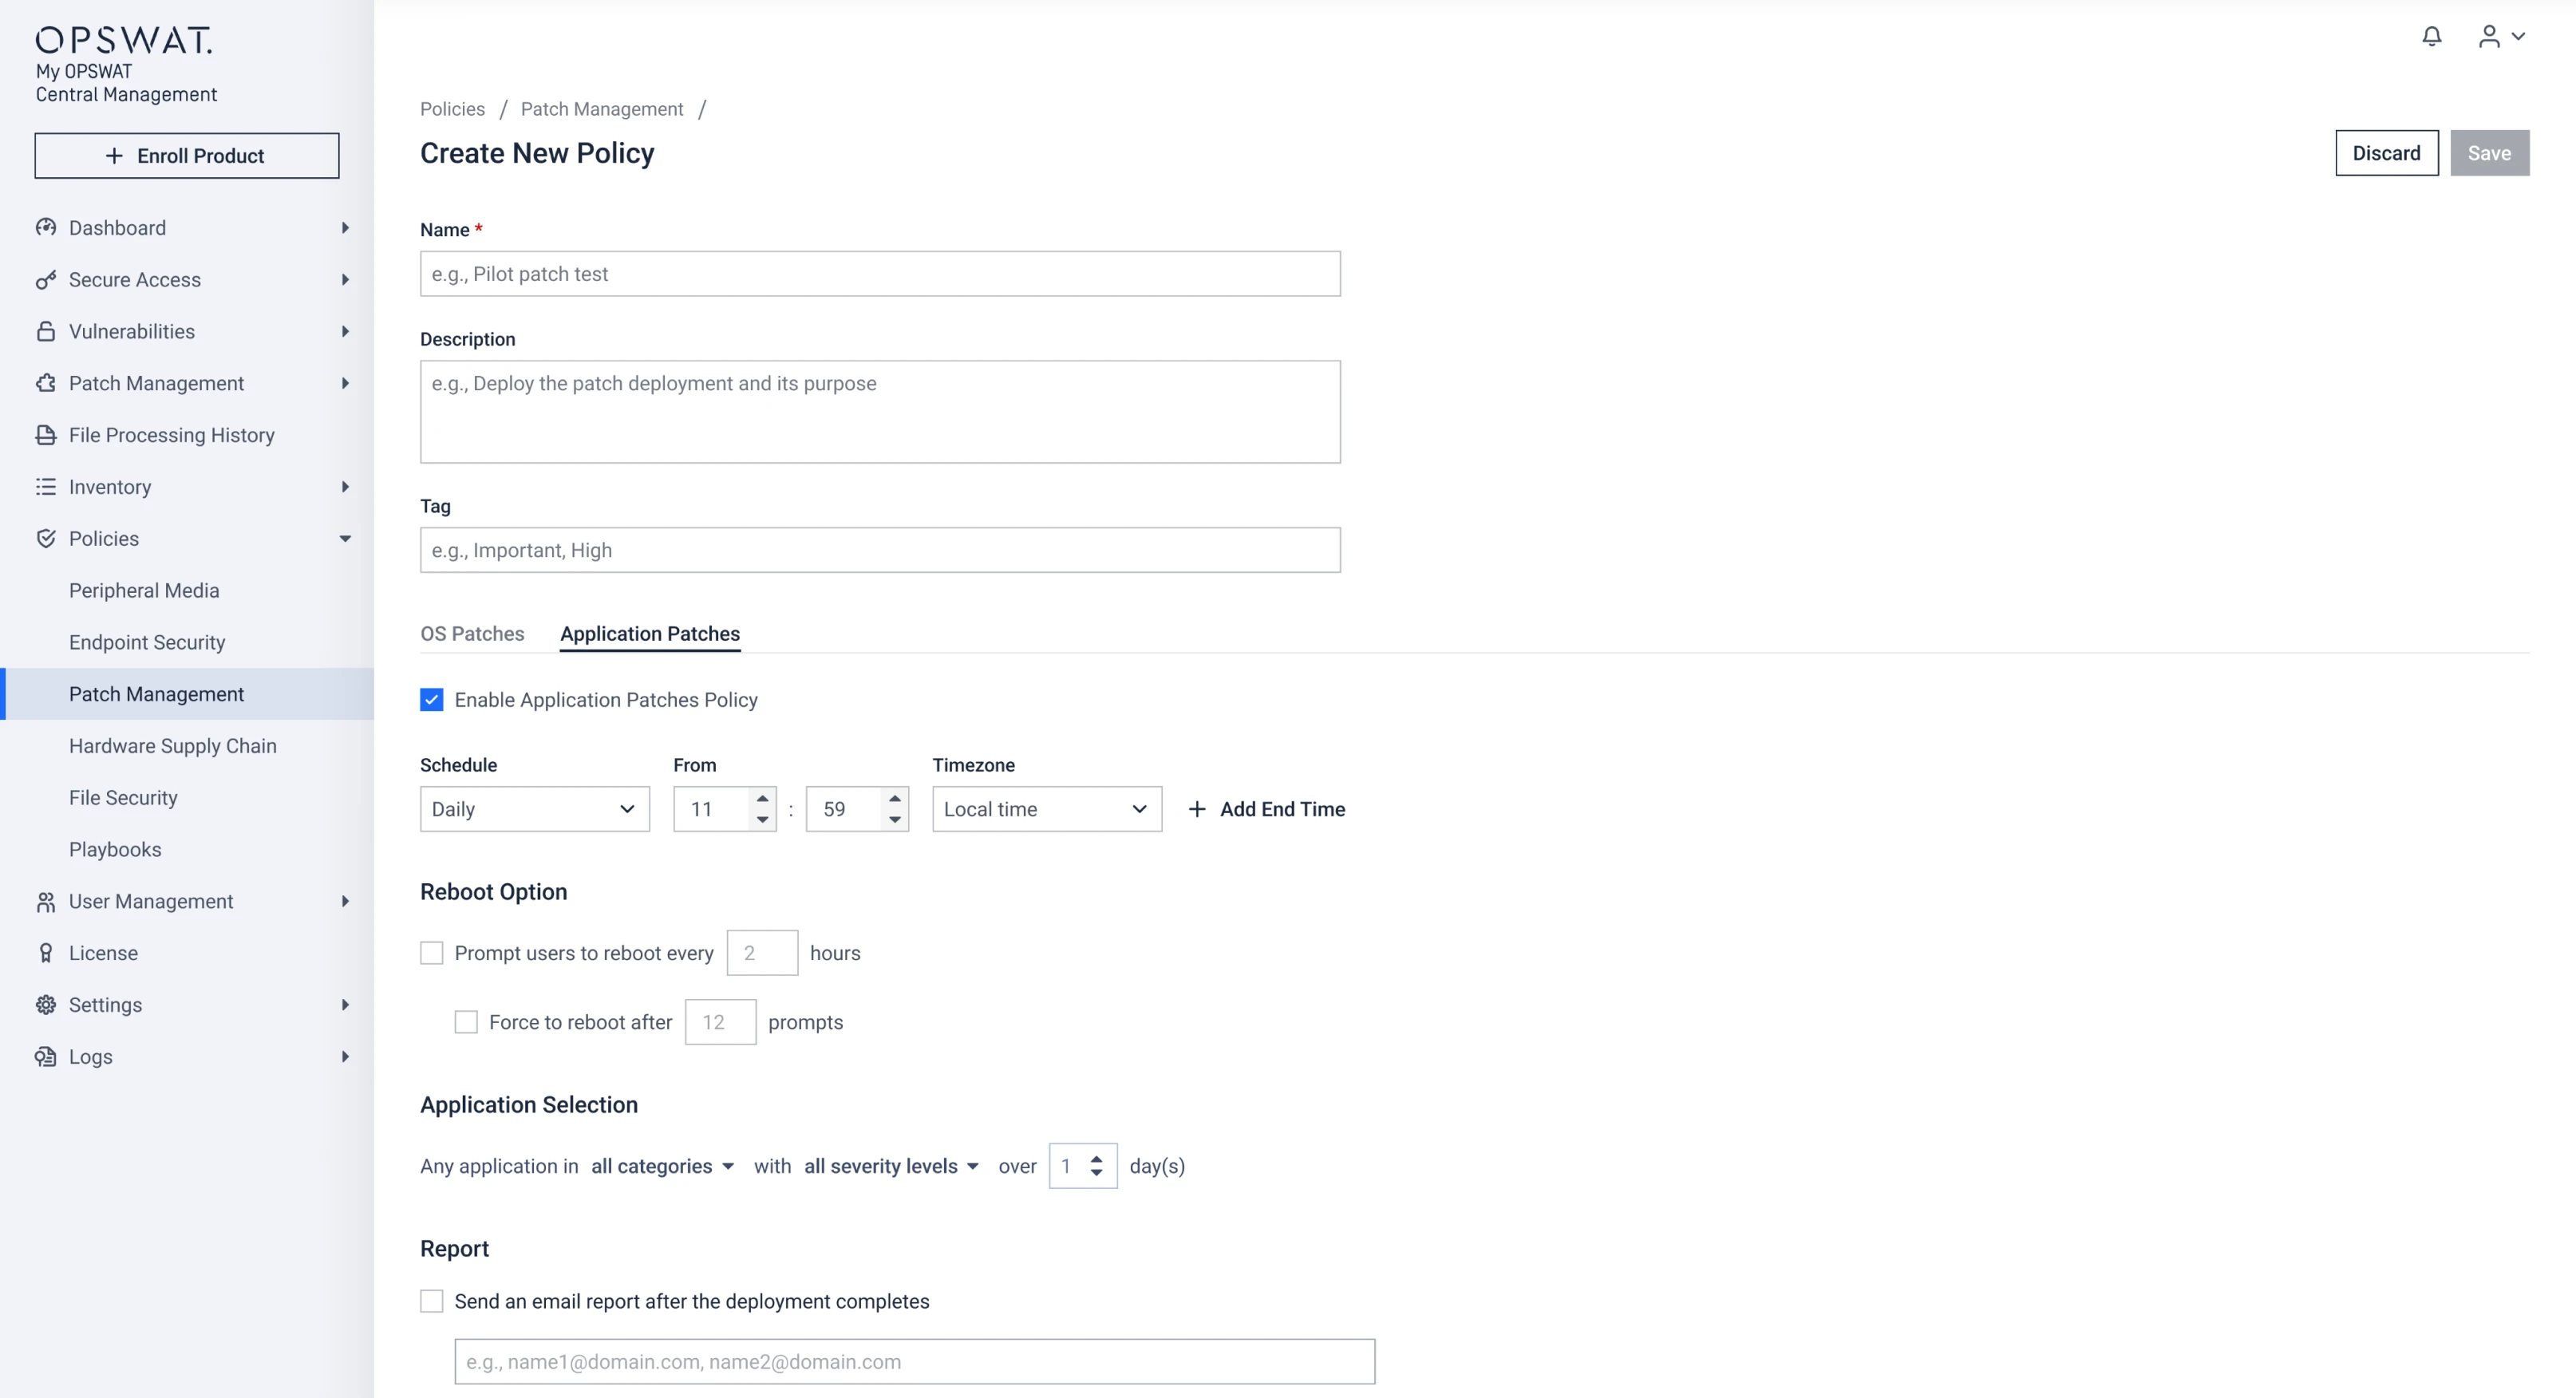
 Patches flexibel planen
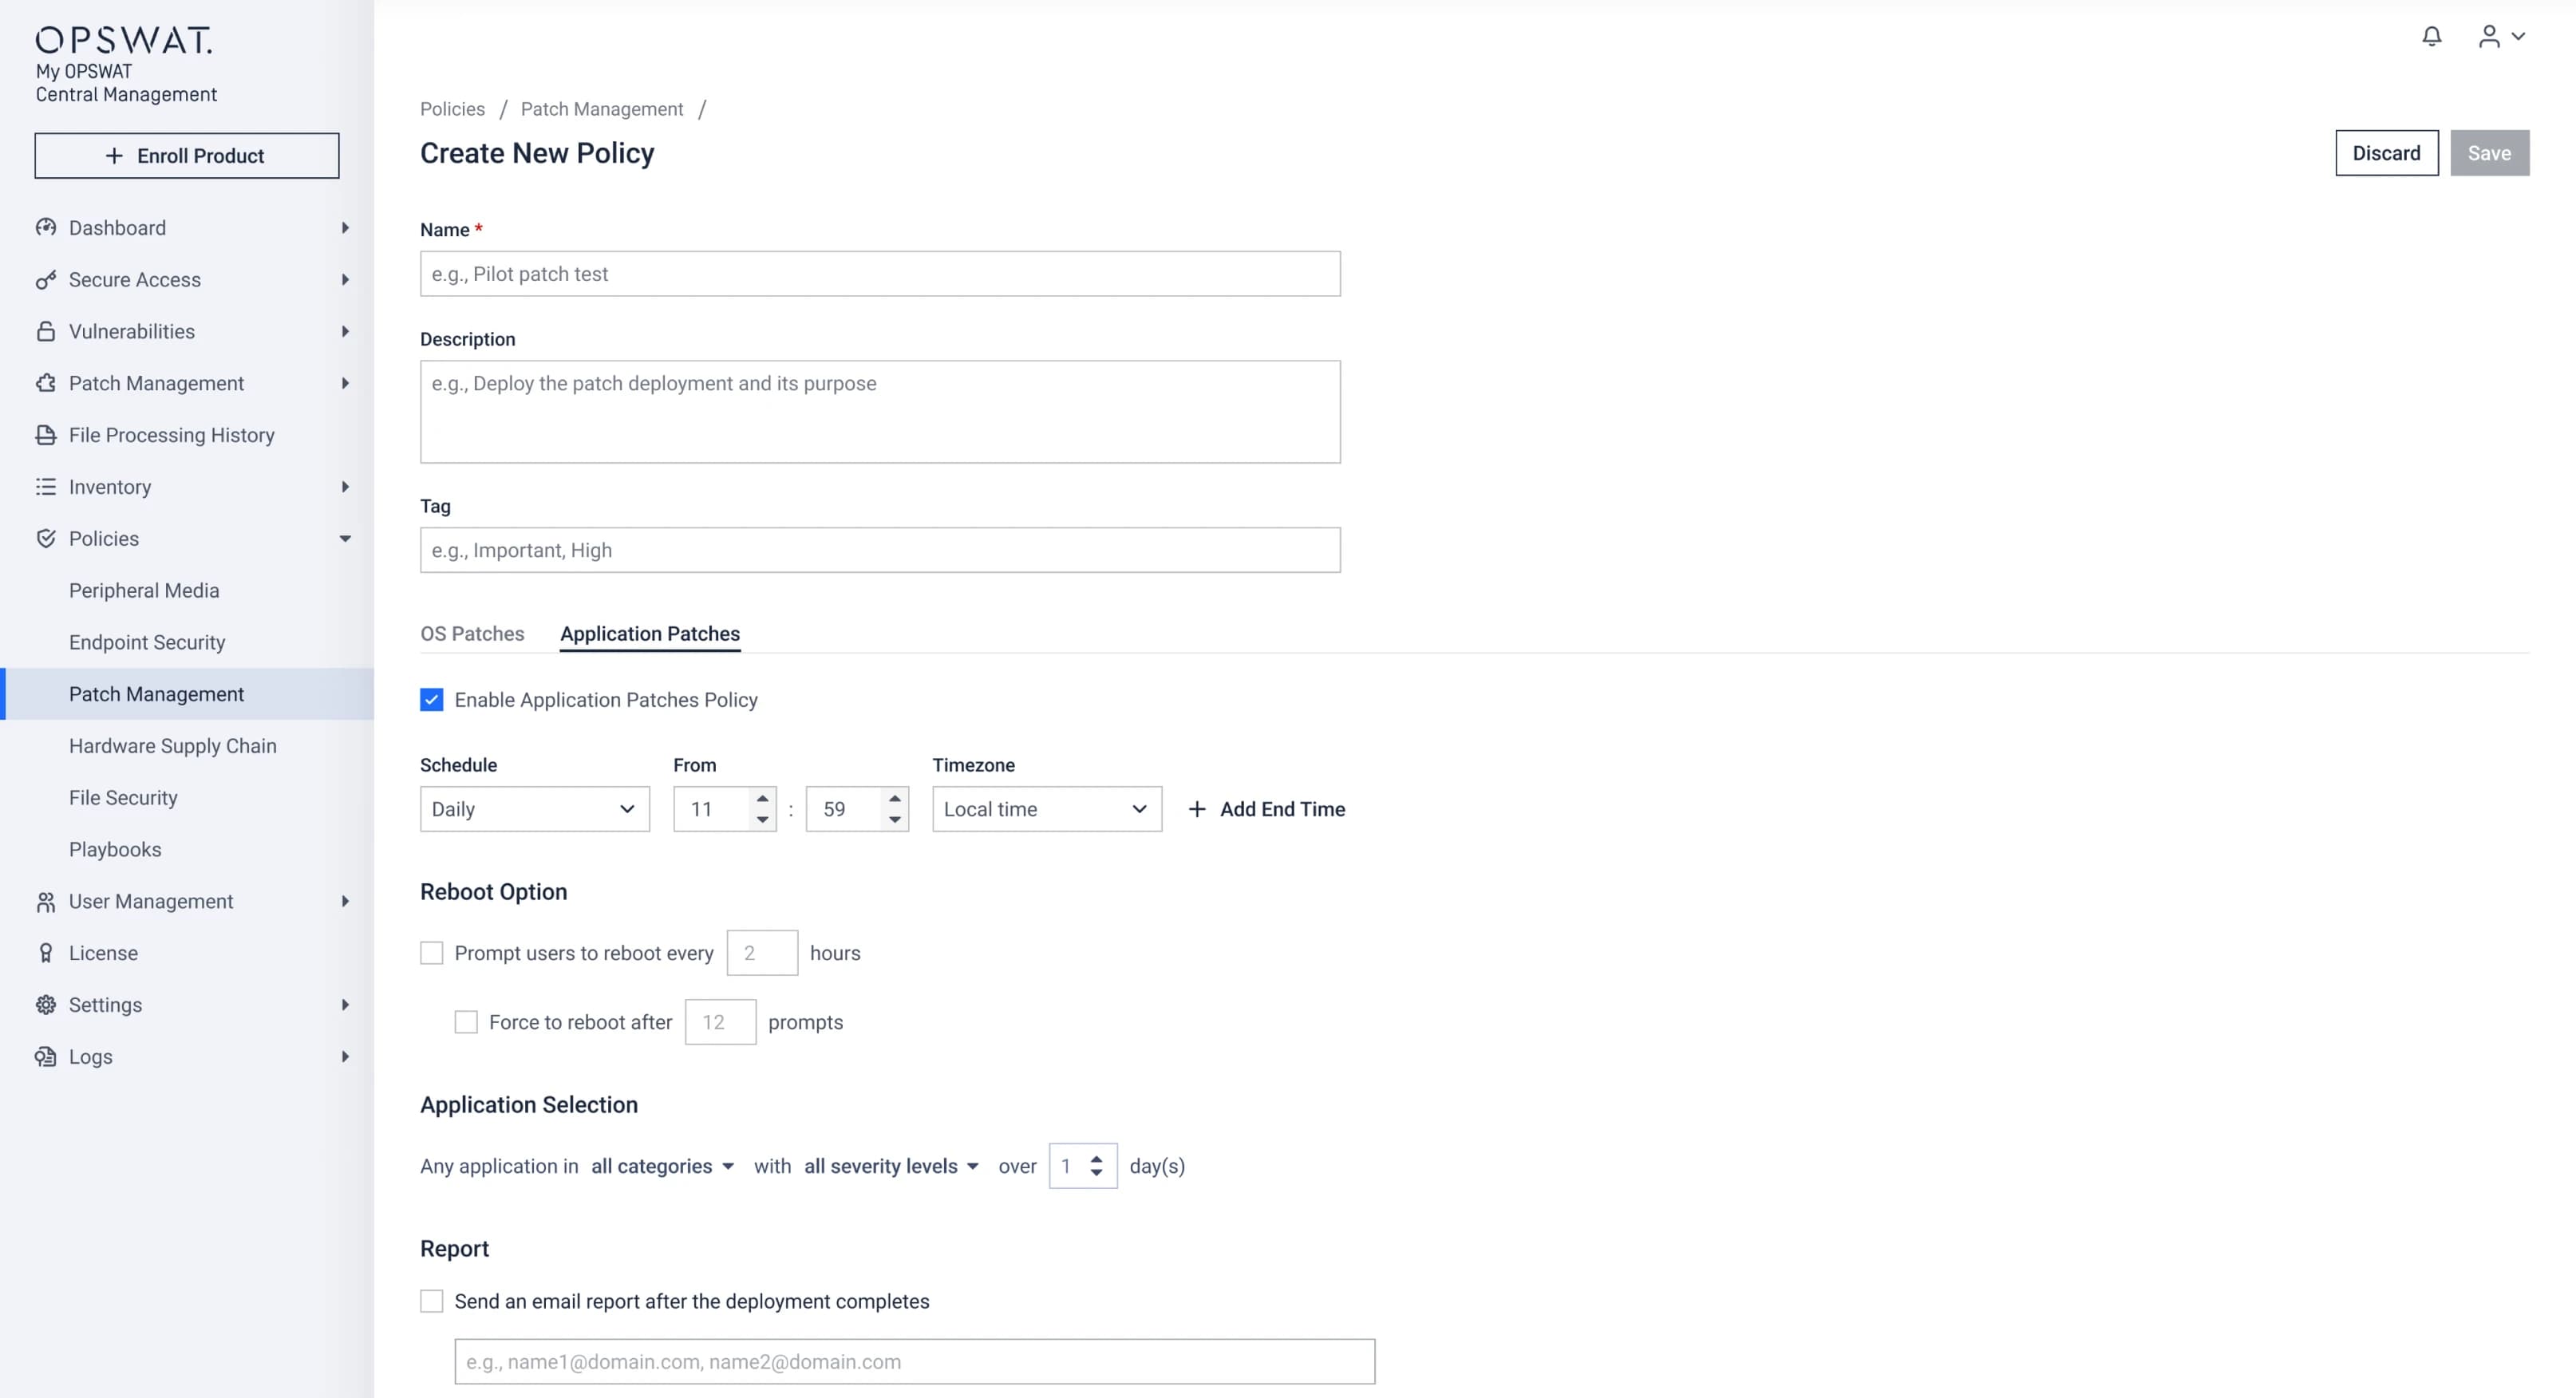
Über die Verwaltungskonsole in My OPSWAT Central Management können Administratoren die markierte Sicherheitslücke überprüfen, betroffene Endpunkte oder Gruppen auswählen und die Bereitstellung planen, wobei sie das Zeitfenster für die Einführung festlegen und das Verhalten beim Neustart anpassen können.
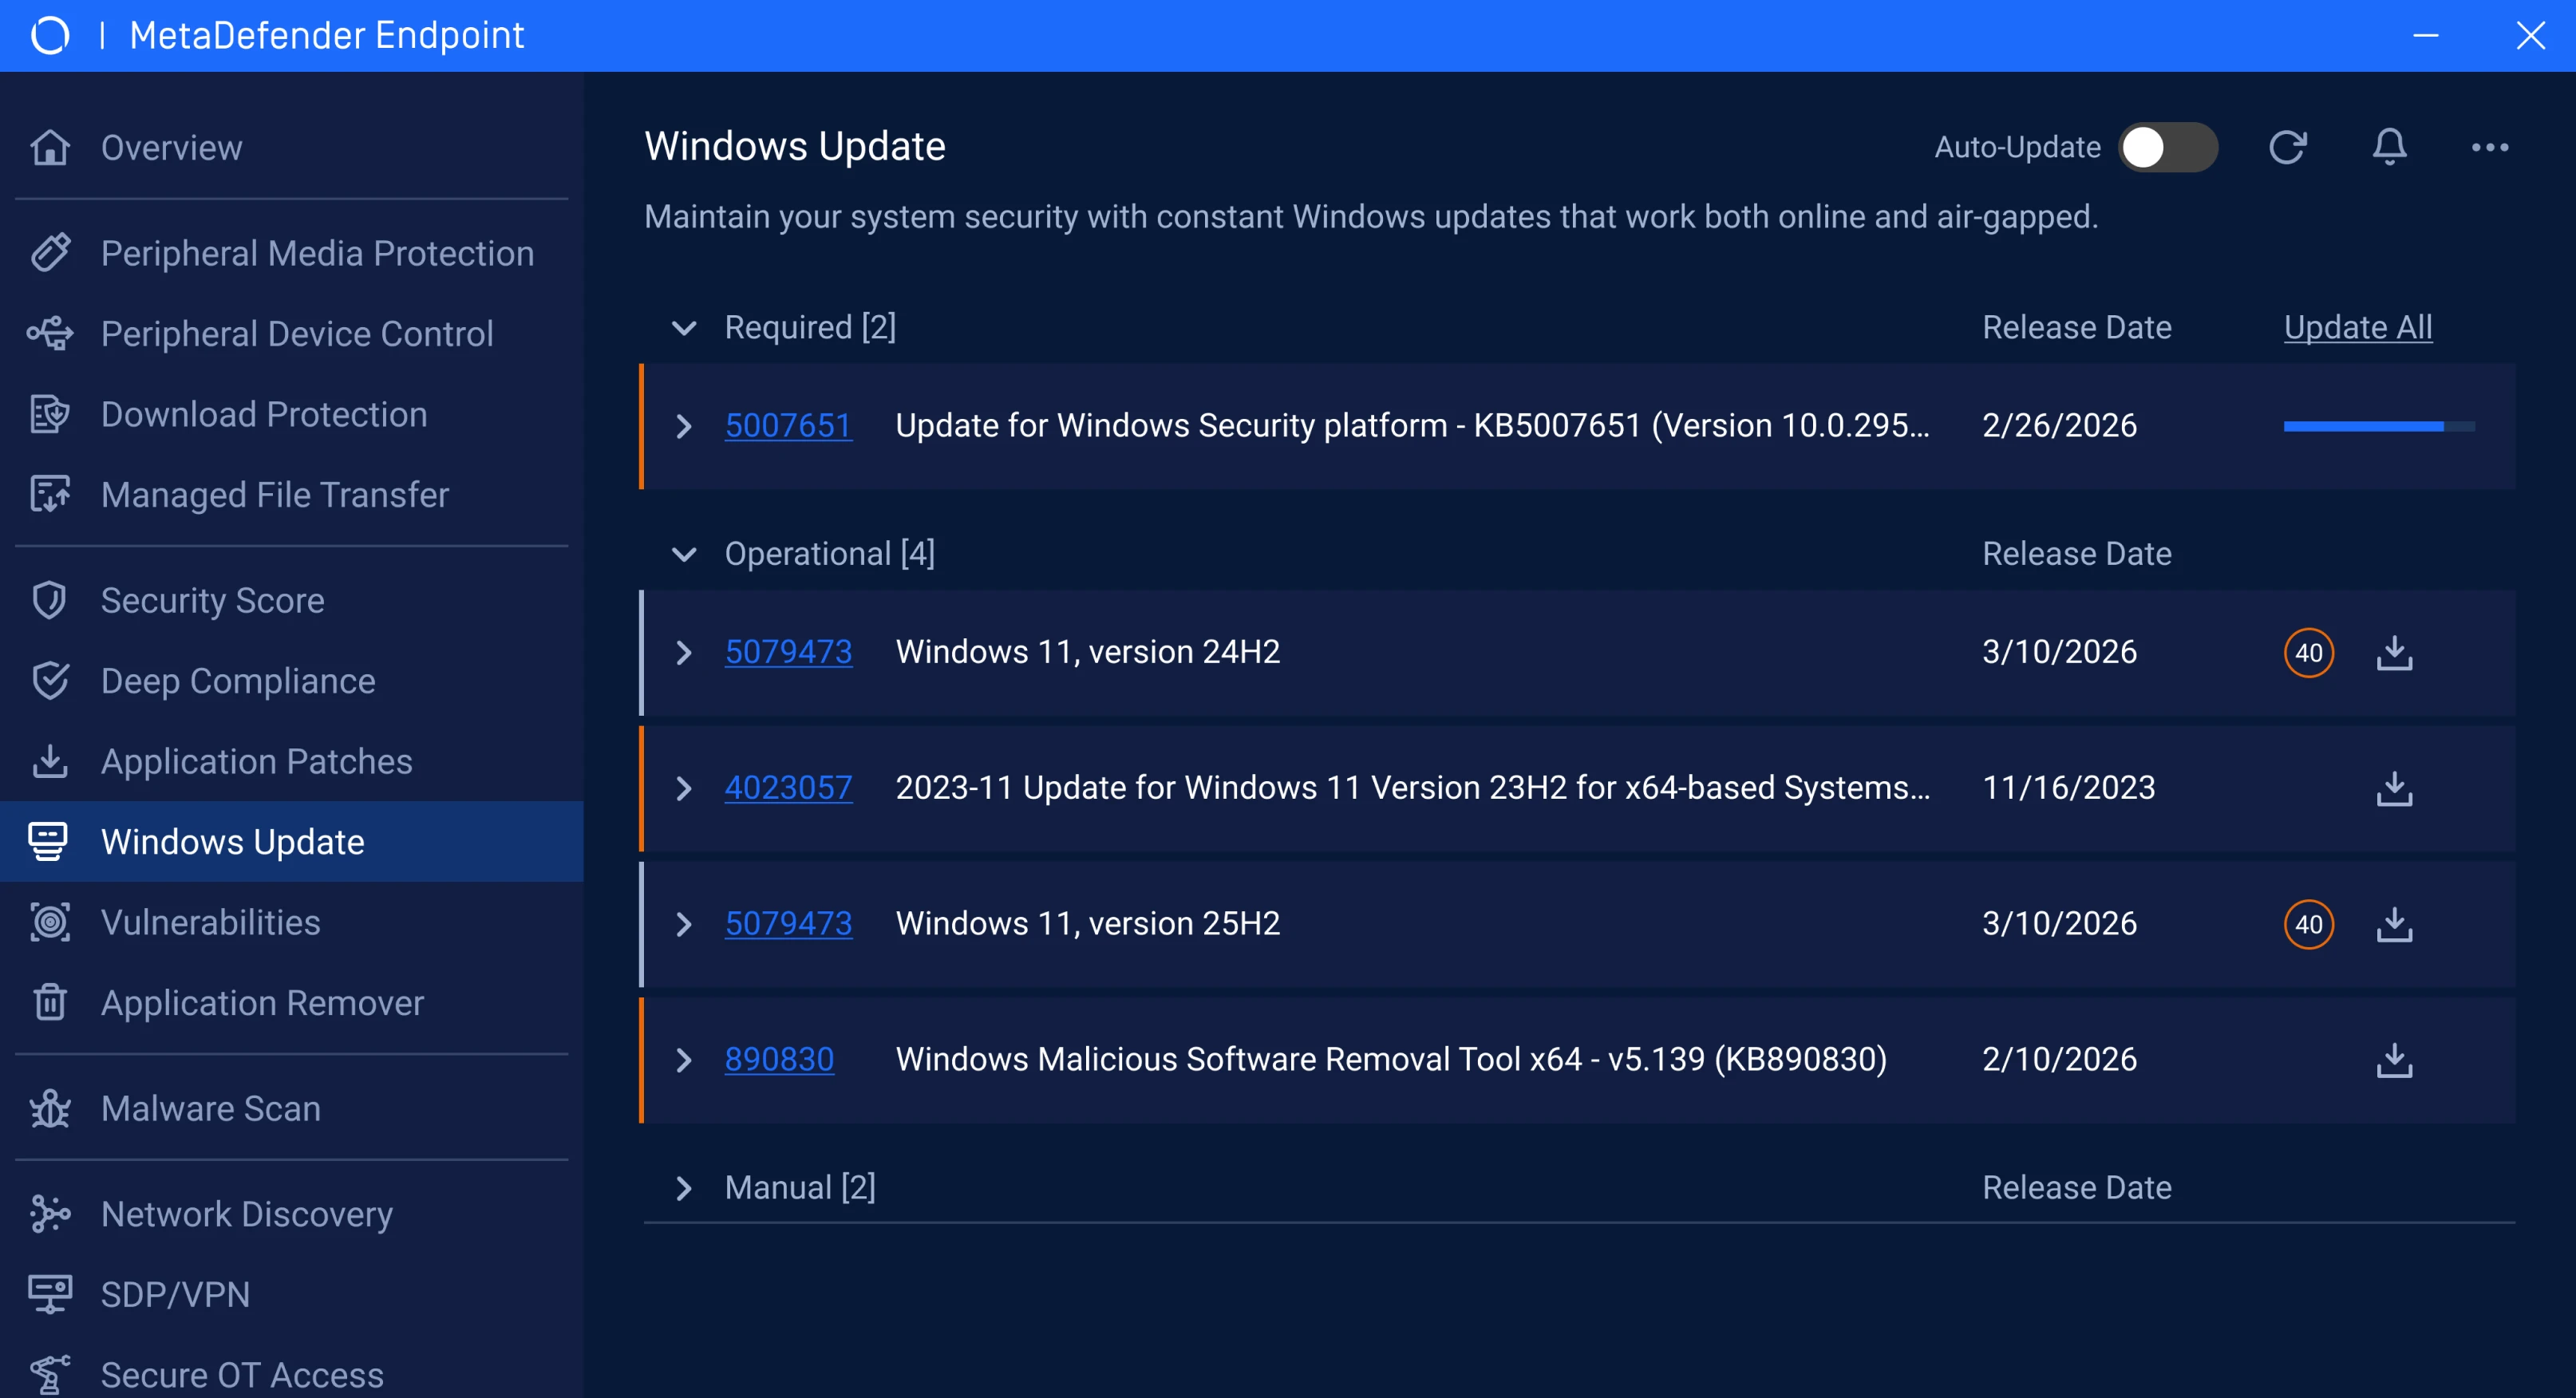
 Automatische Bereitstellung auf allen Endgeräten
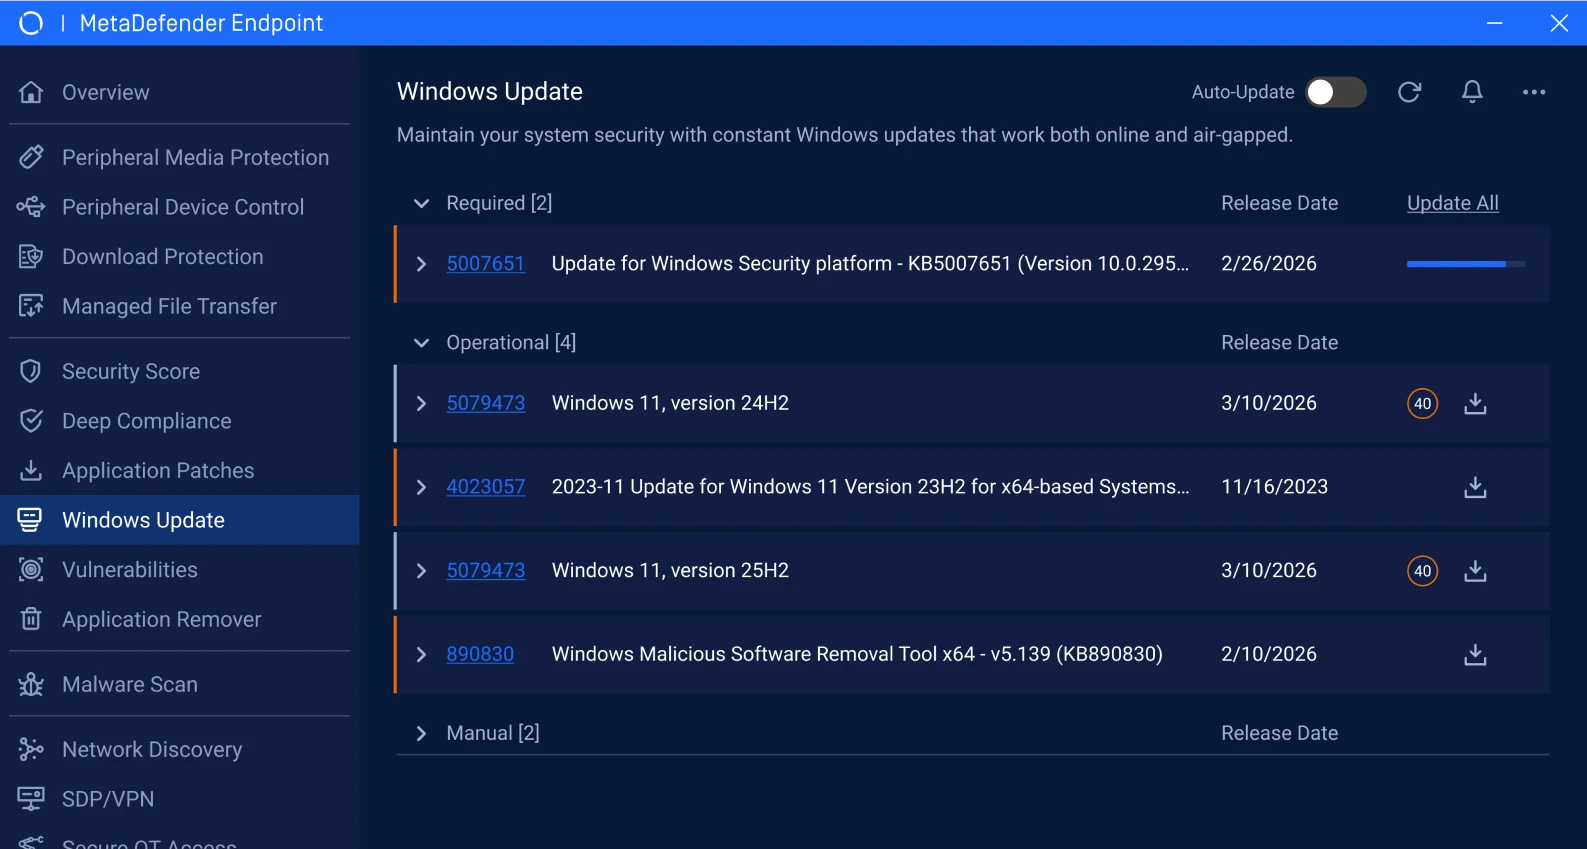
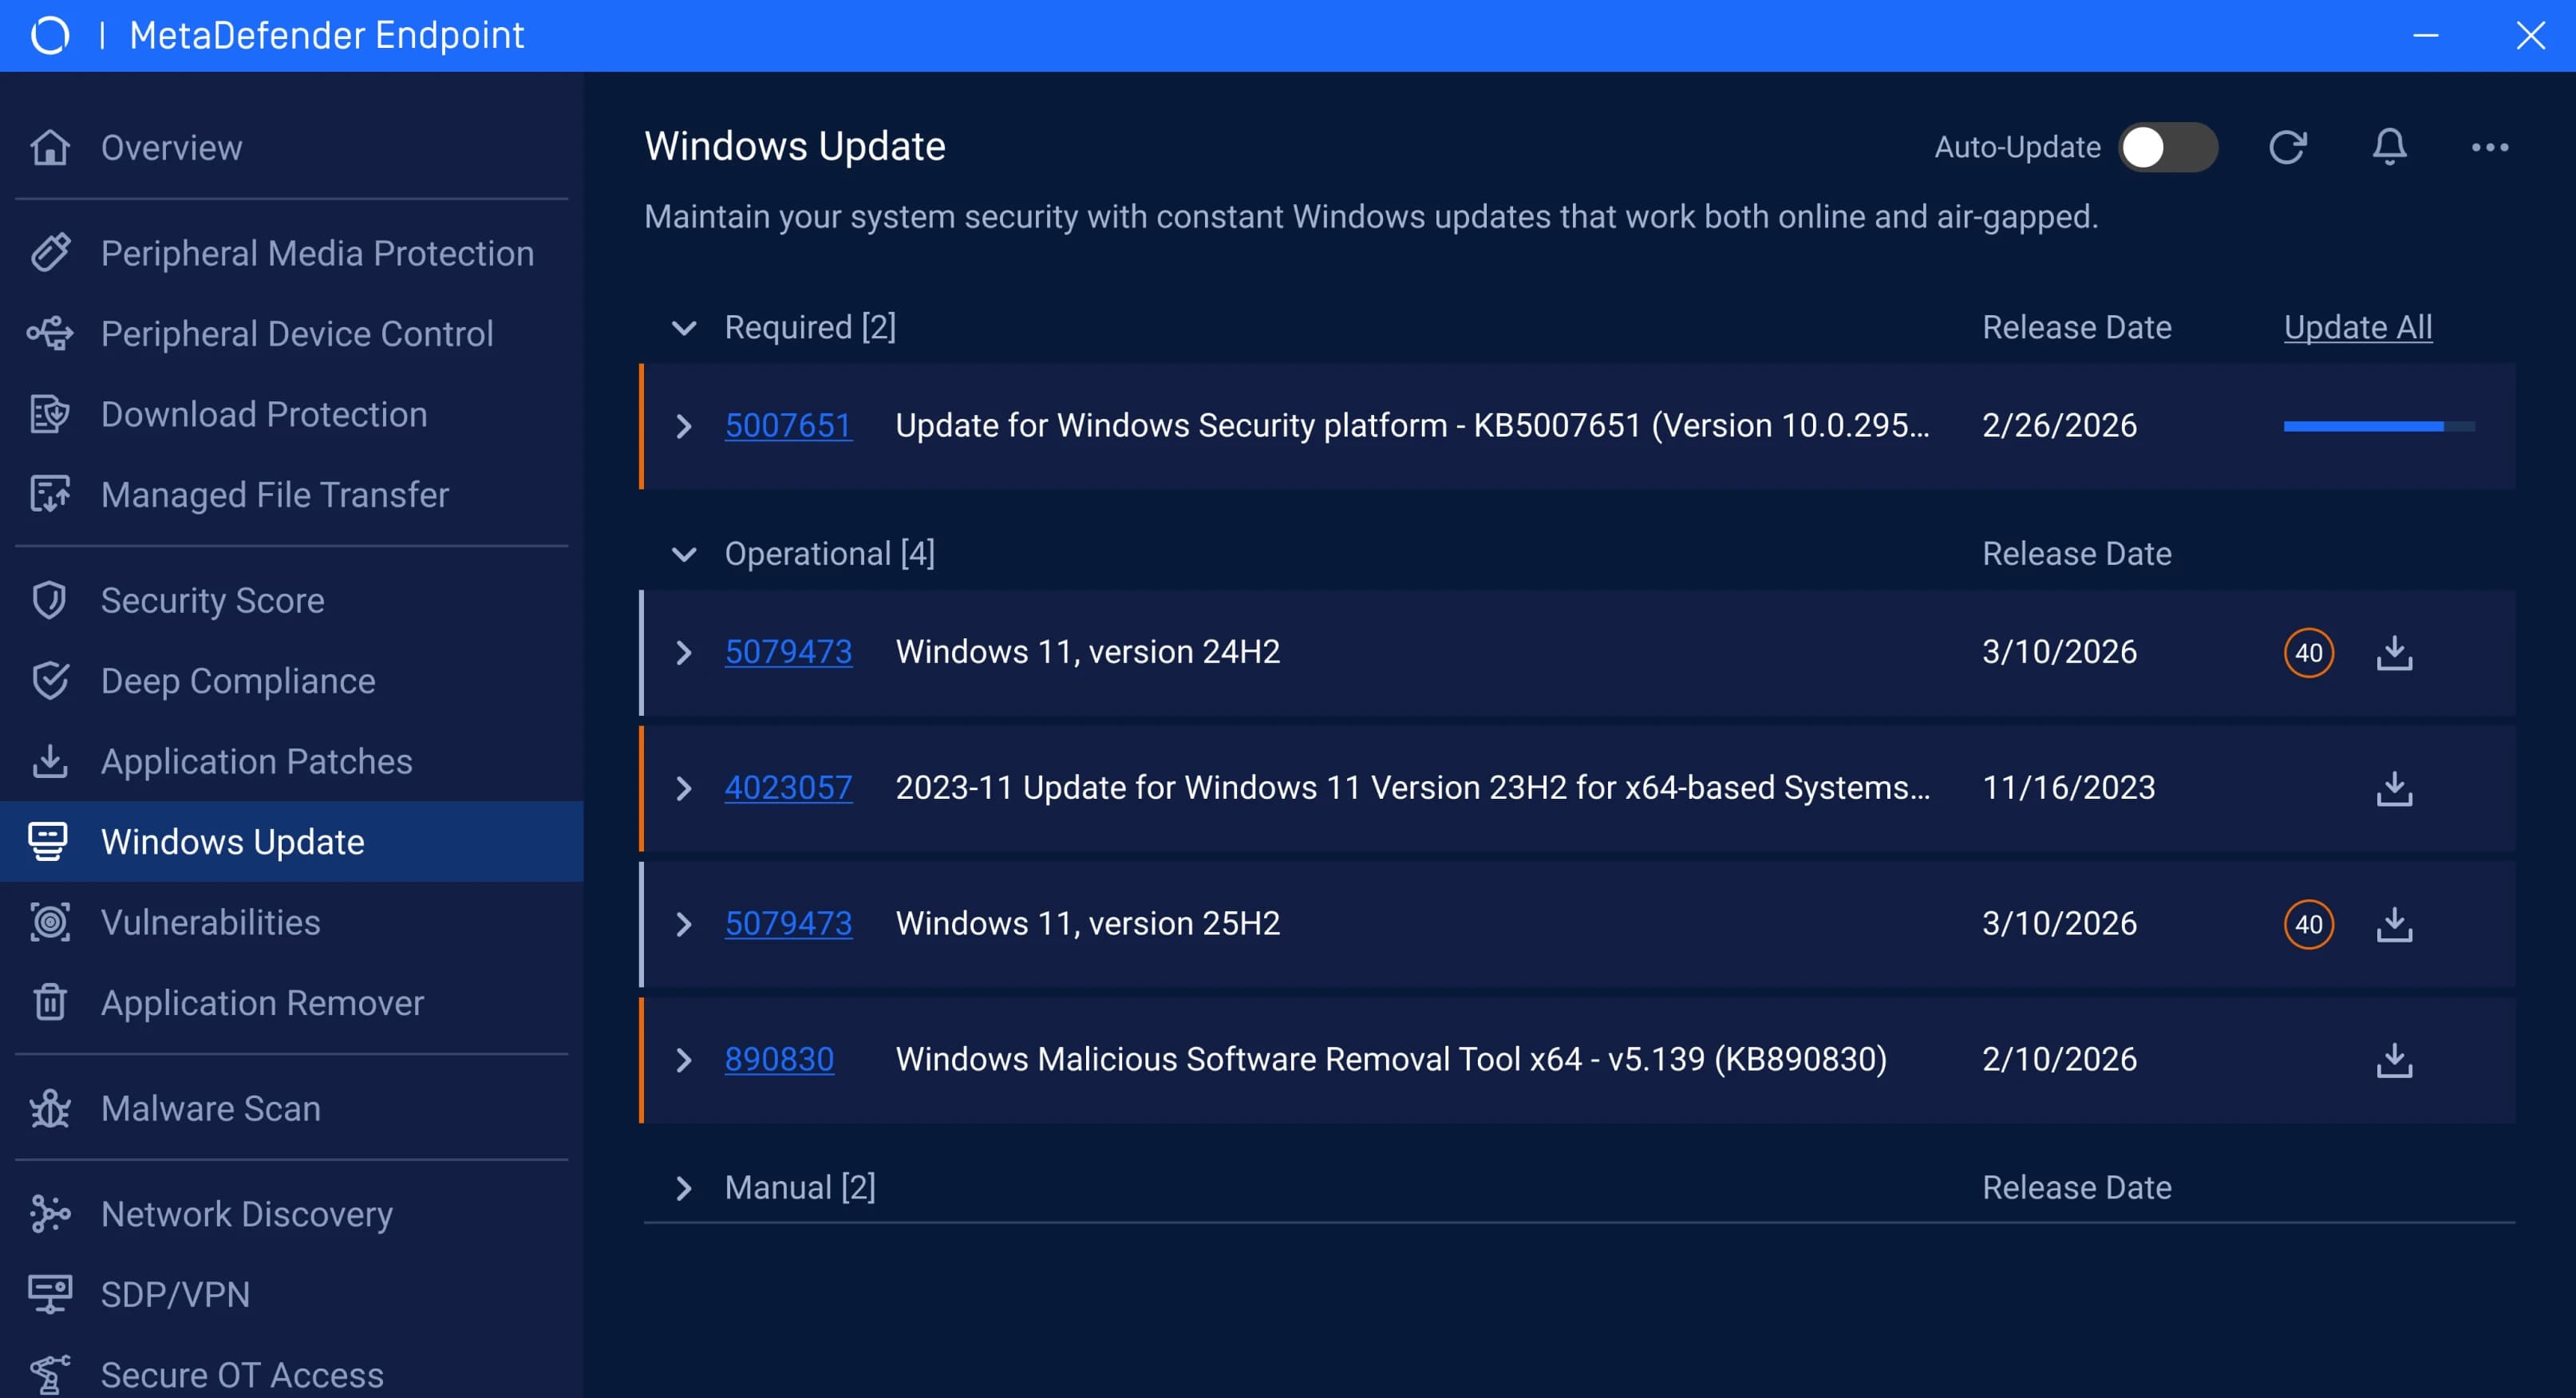
Zum festgelegten Zeitpunkt verteilt die Plattform automatisch geprüfte Patches an alle betroffenen Endgeräte, ohne dass ein manueller Eingriff erforderlich ist.
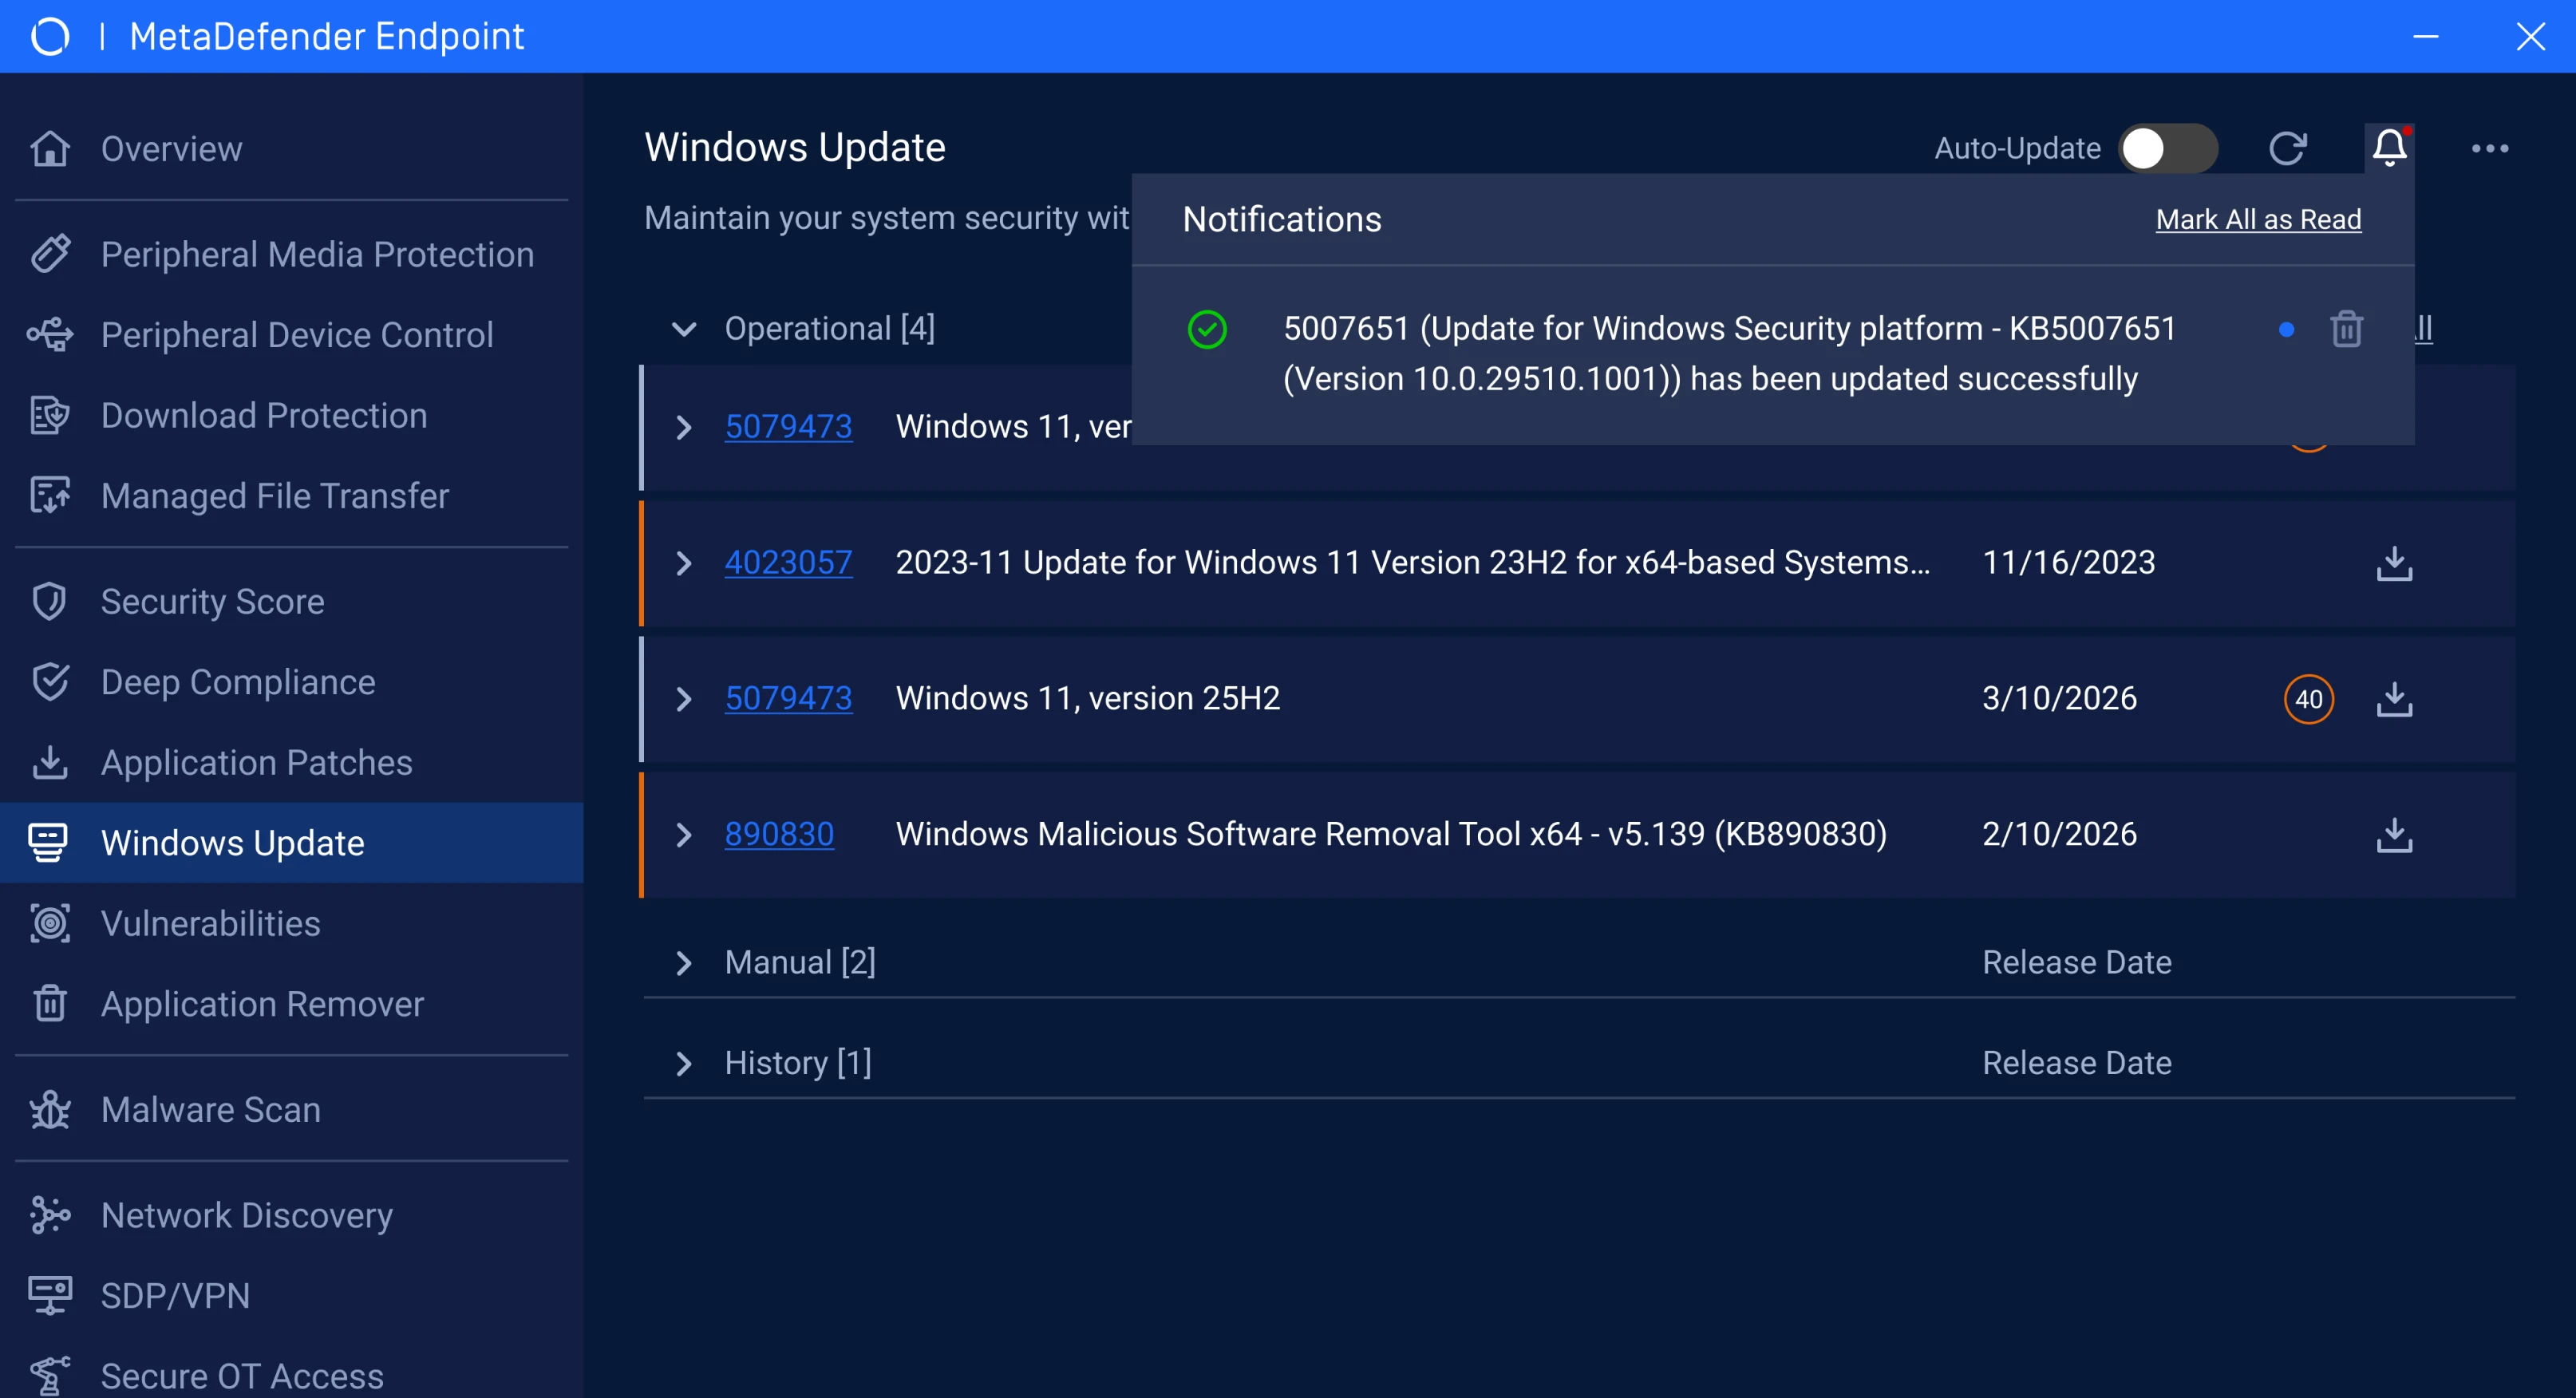
 Echtzeit-Benachrichtigungen erhalten
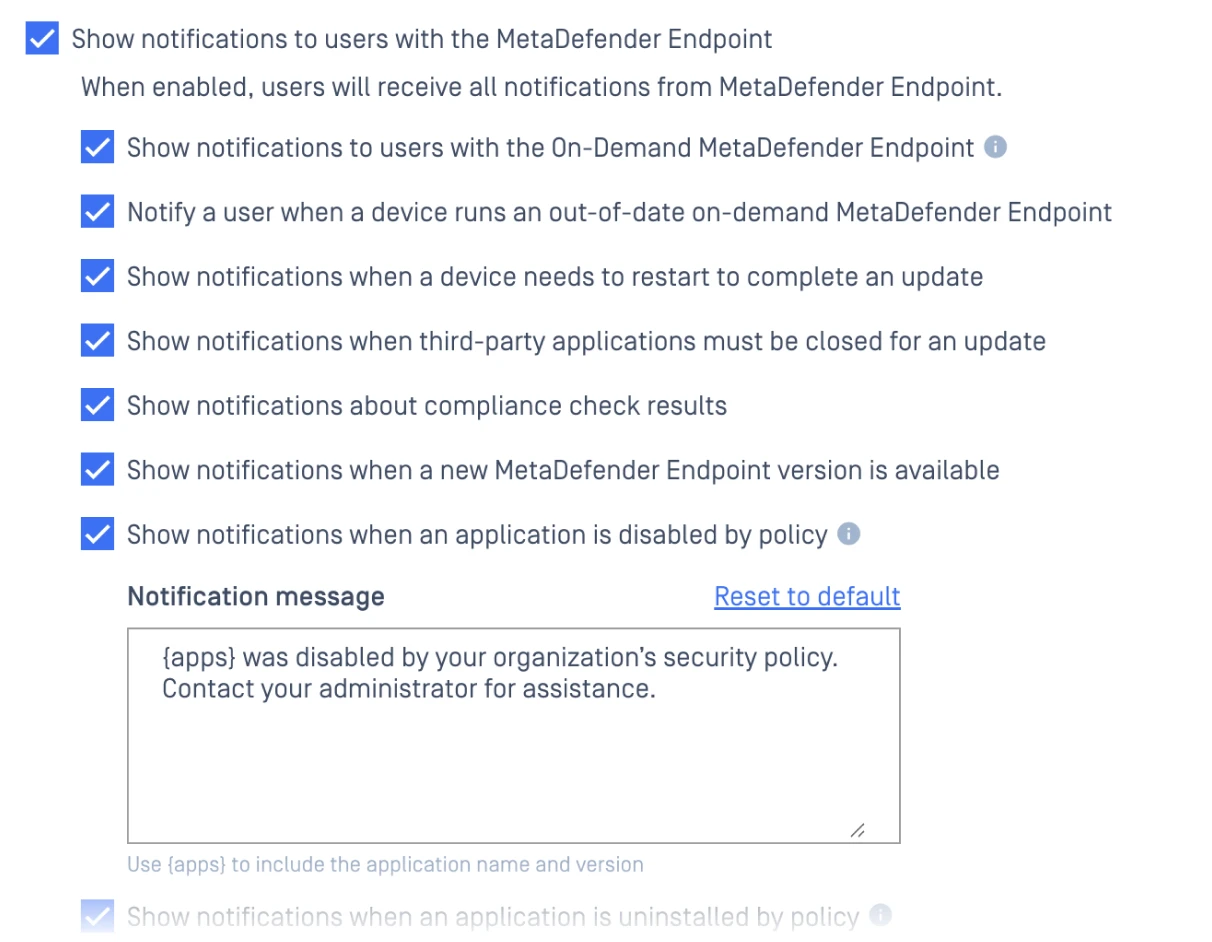
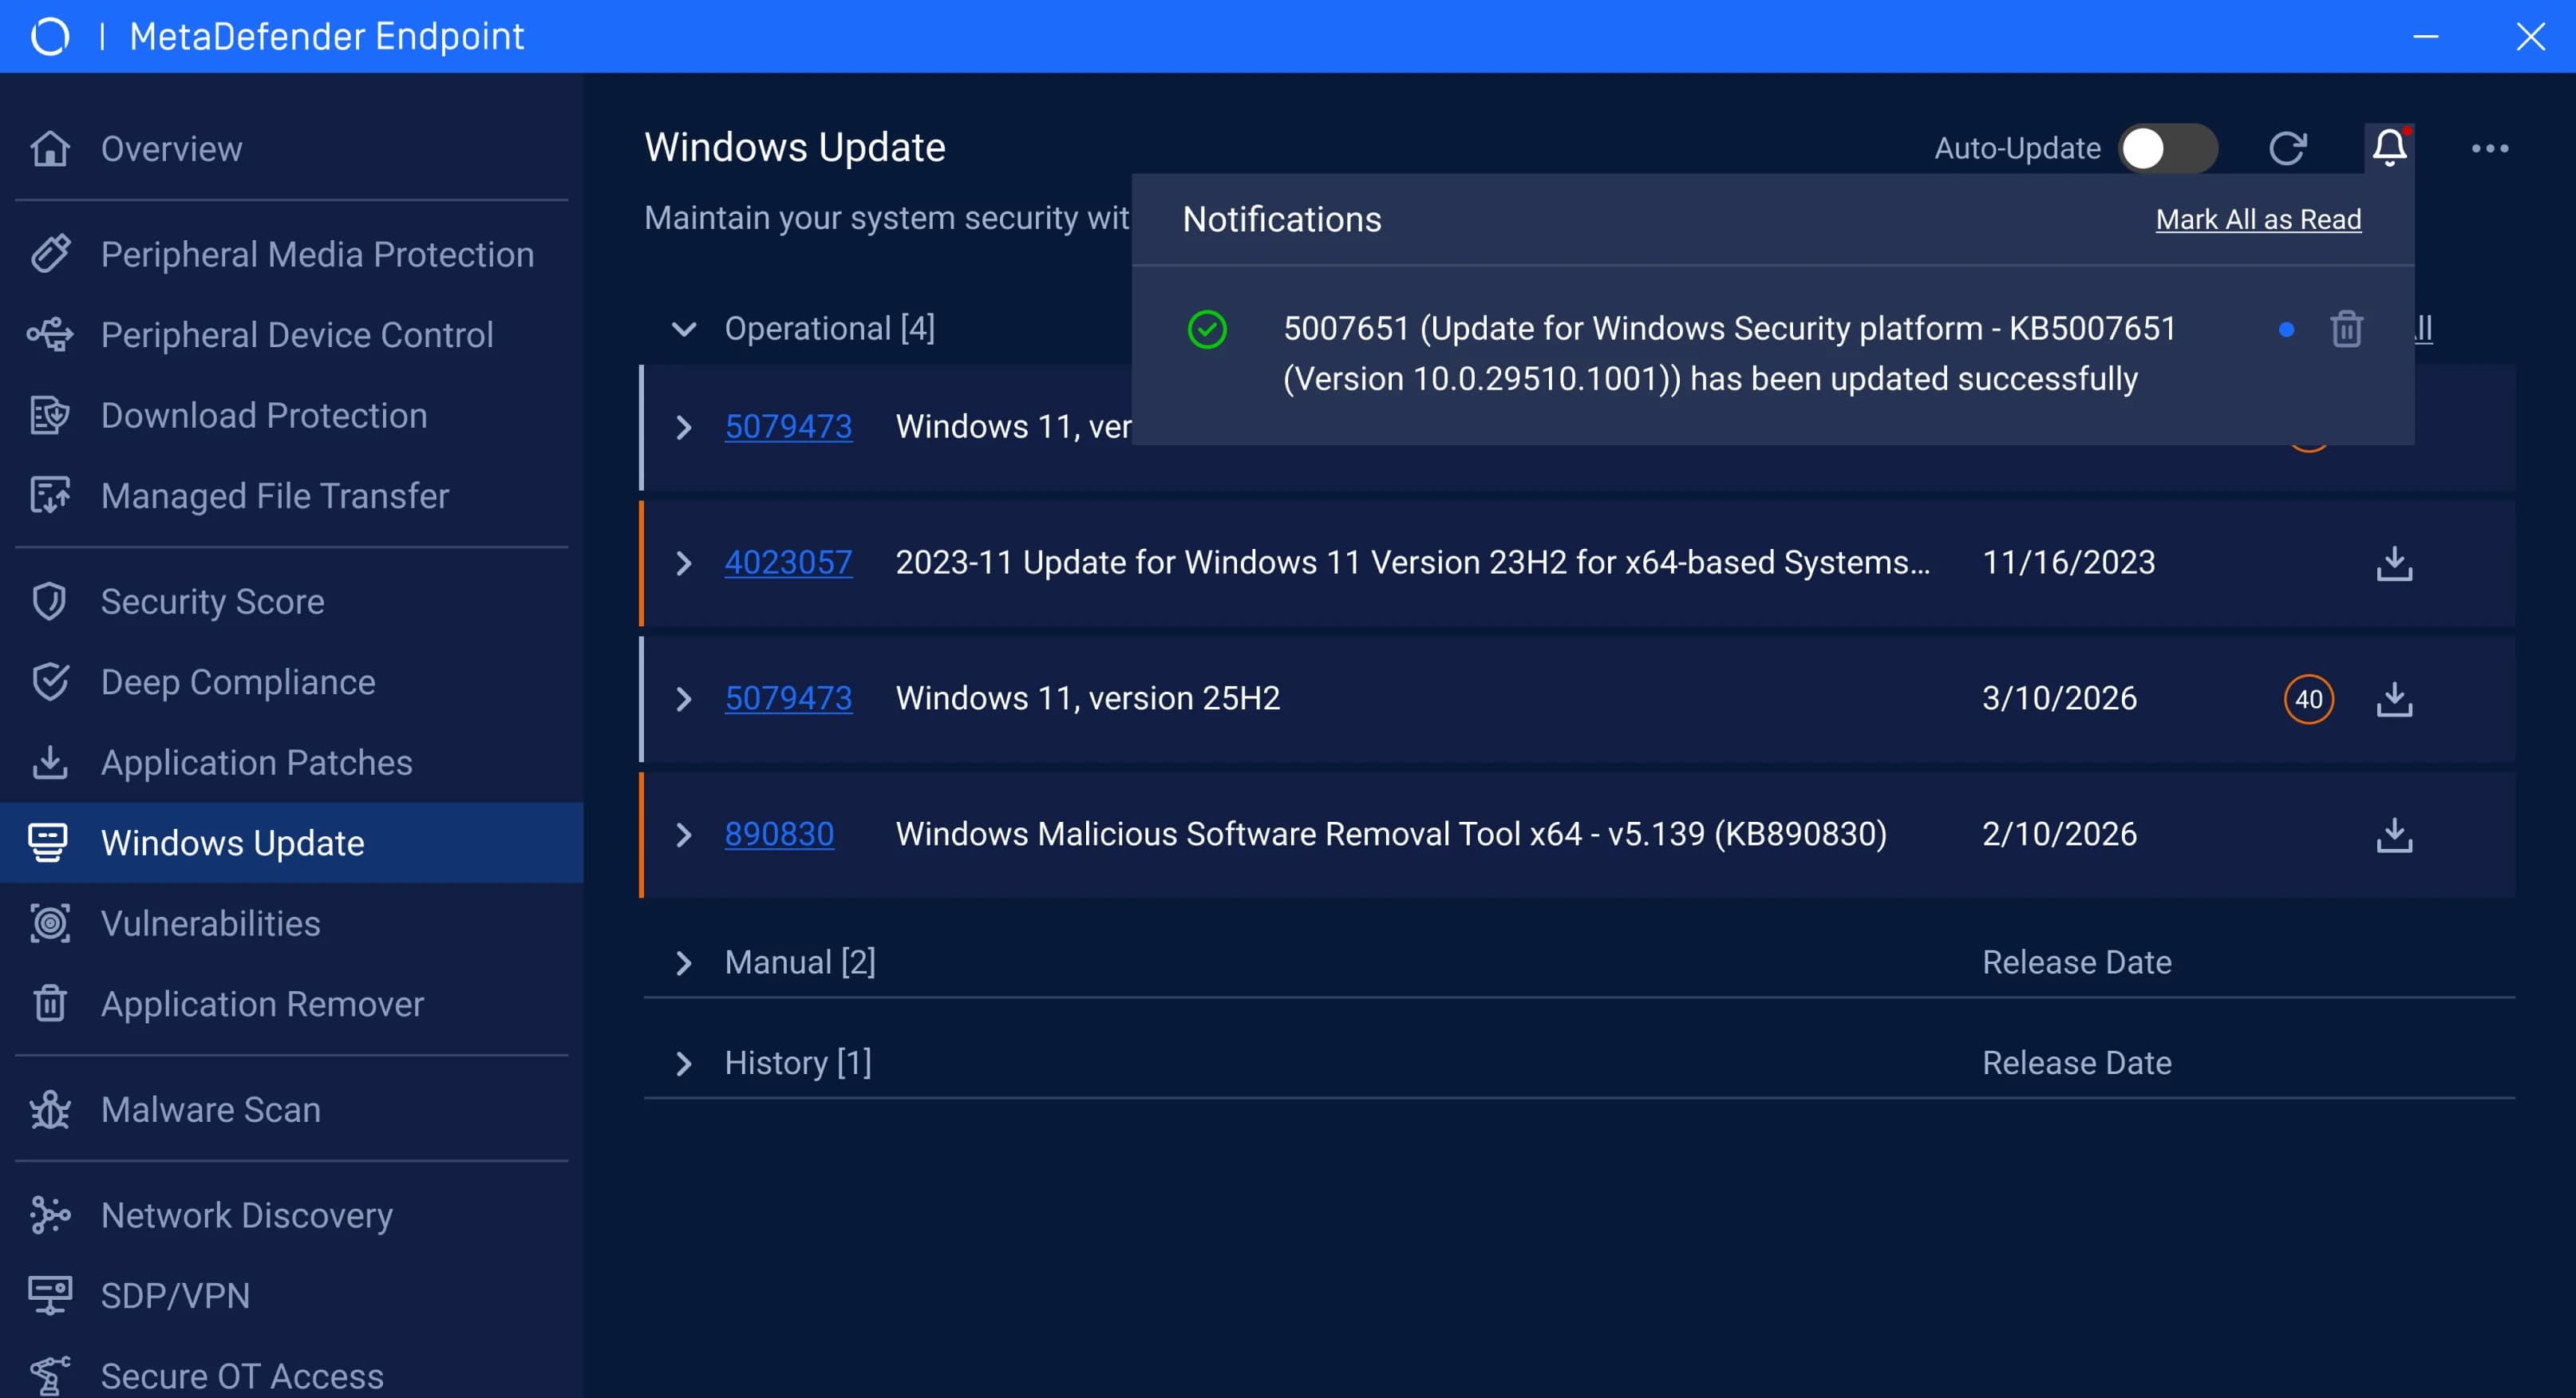
Erhalten Sie einen umfassenden Überblick dank Benachrichtigungen über Installationsergebnisse, die den Endbenutzern über MetaDefender Endpoint zugestellt werden.
 Patch-Status in der Verwaltungskonsole anzeigen
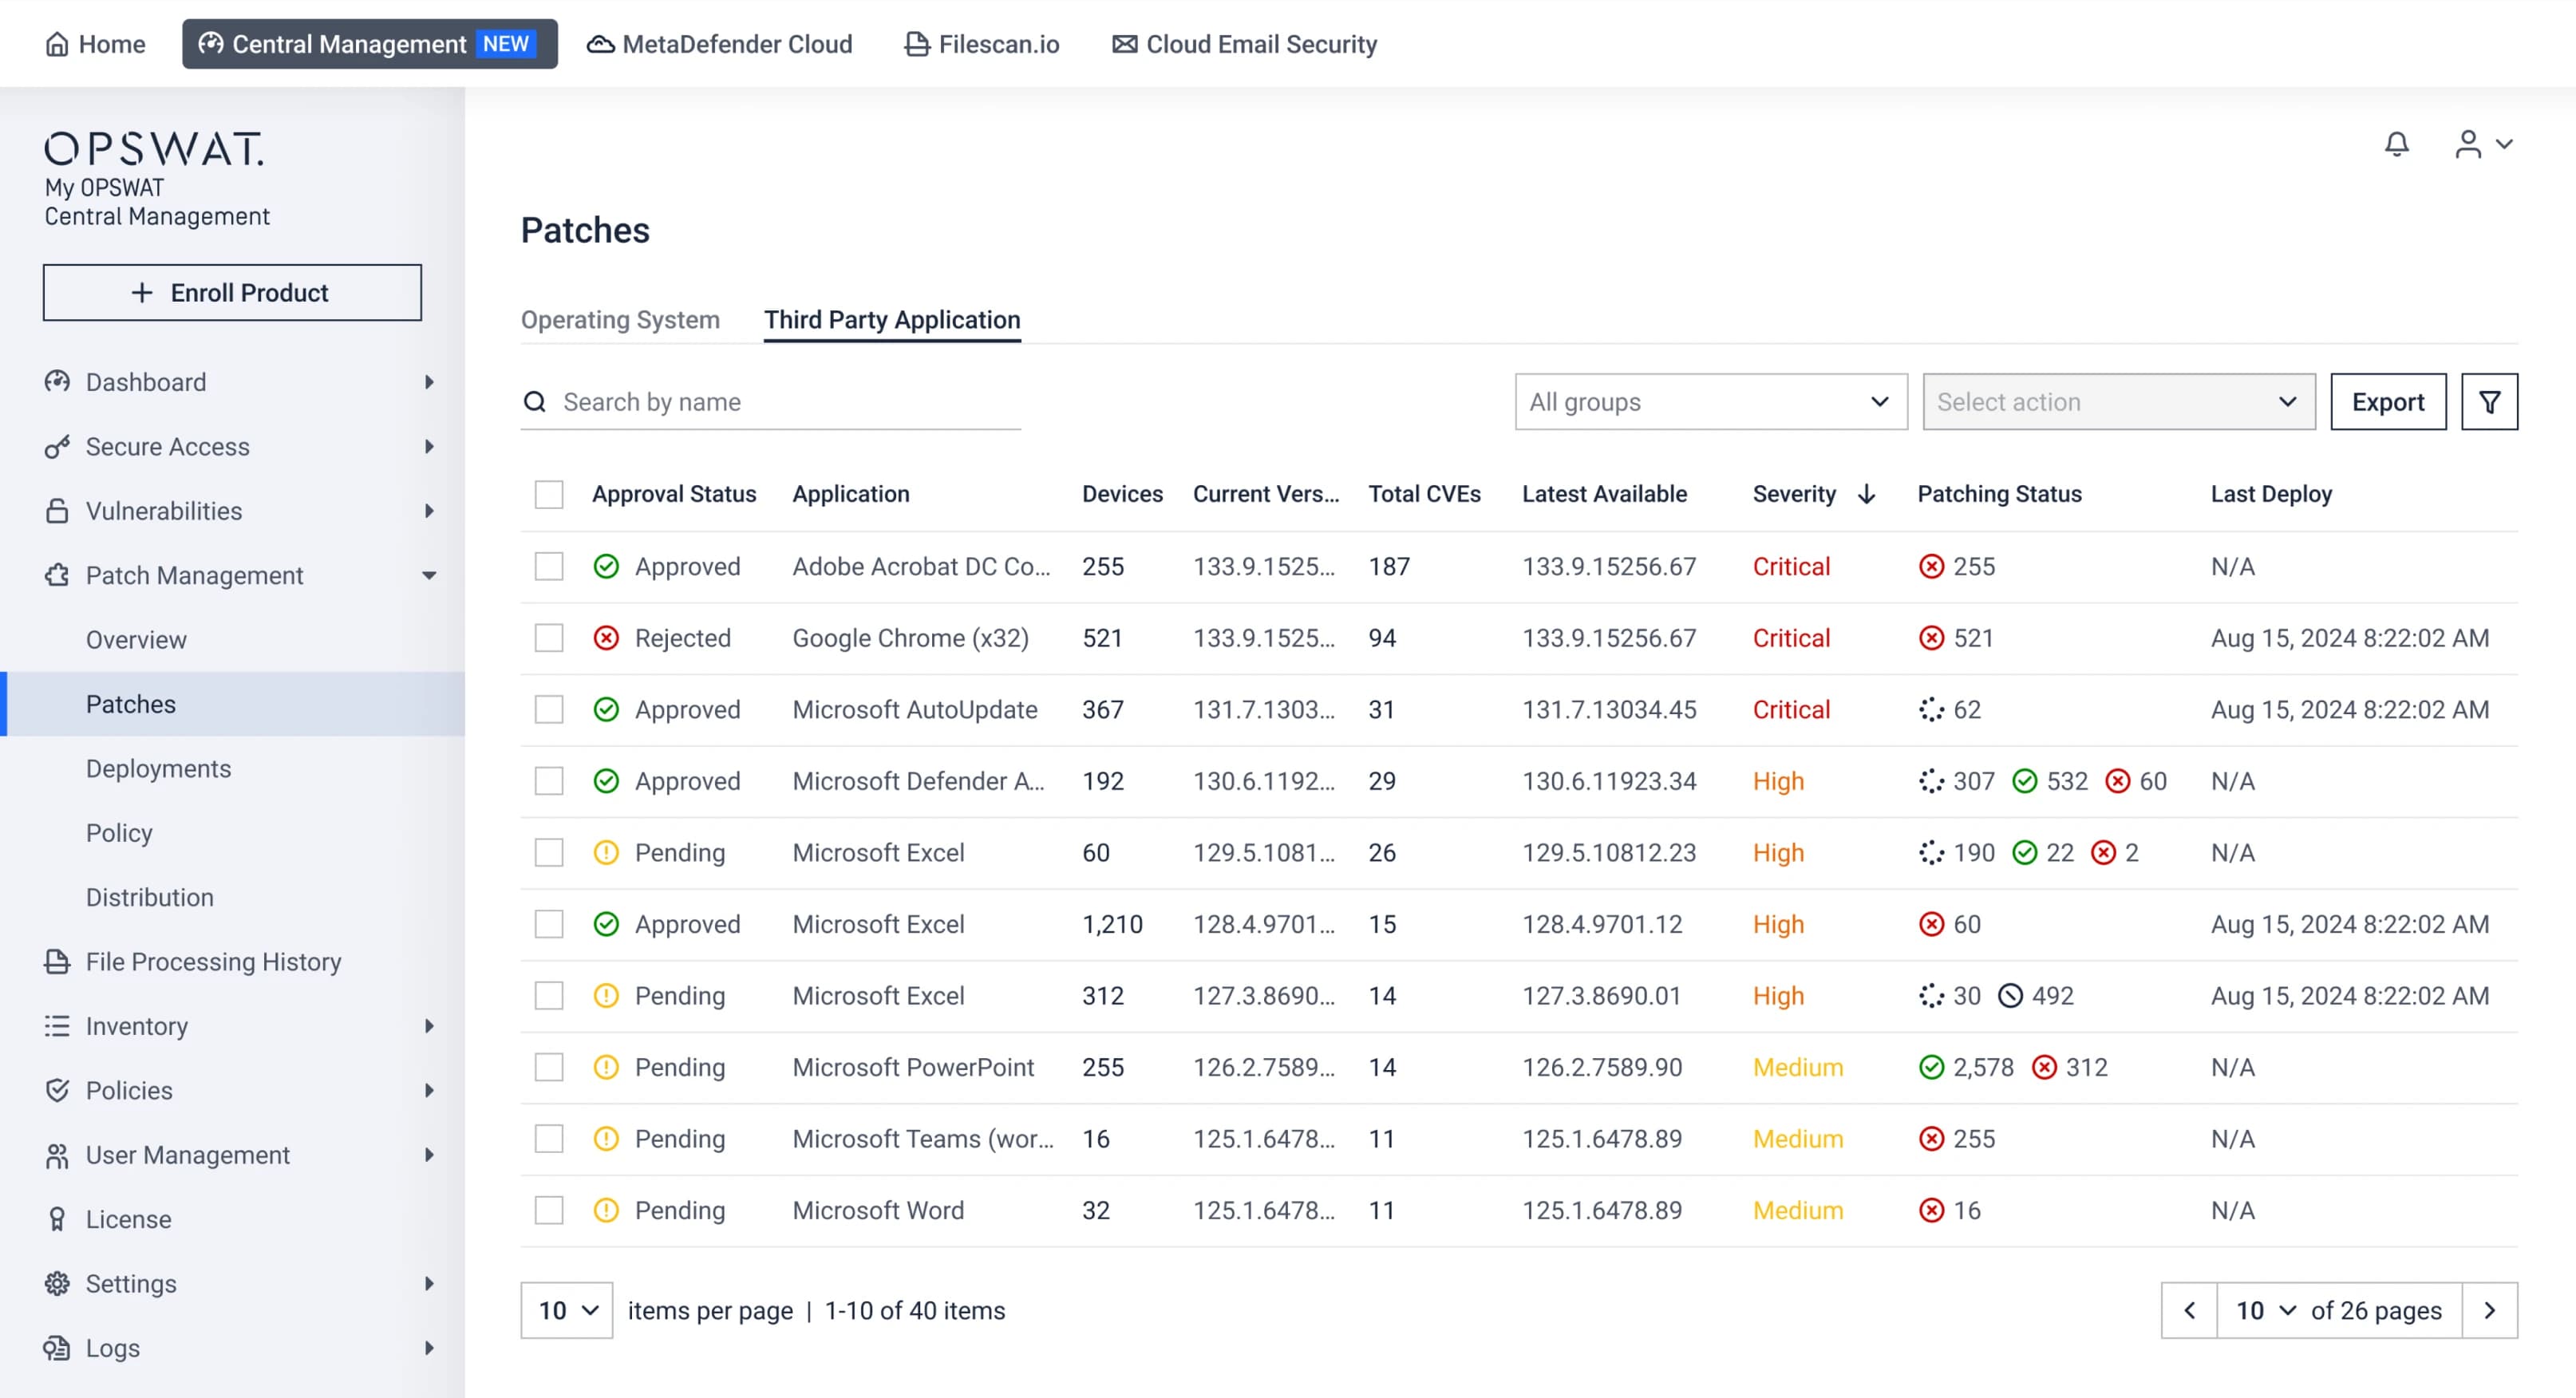
Der Status der Patches wird in der Verwaltungskonsole protokolliert, um vollständige Transparenz und Nachvollziehbarkeit zu gewährleisten.
Patching in einer isolierten Umgebung
Die Wahl von
Die 20 führenden Tier-1-Anbieter
Automatische Patches
Über 425 unterstützte Anwendungen
Vulnerability Detection
Über 975 unterstützte Anwendungen
Compliance-fähig
Flexible Bereitstellungen
Warum OT-Teams sich für MetaDefender Endpoint als Patch-Lösung entscheiden
Im Gegensatz zu IT-orientierten Patch-Tools, die für OT angepasst wurden,Endpoint MetaDefender Endpoint speziell für kritische Infrastrukturen entwickelt worden und funktioniert unabhängig davon, ob die Endpunkte vernetzt, hybrid oder vollständig isoliert sind. Funktionen, die OPSWAT und die bei universellen Patch-Tools in der Regel fehlen:
Merkmal |
MetaDefender Endpoint |
IT-orientierte Patch-Tools |
|---|---|---|
„Air-Gapped by Design“ : Patchen Sie vollständig vom Netzwerk getrennte Endpunkte mit derselben Automatisierung und demselben Prüfpfad wie bei verbundenen Systemen. |
||
OT-konform, ablenkungsfrei Unterdrücken Sie Pop-ups, Benachrichtigungen und Unterbrechungen auf den Bedienerbildschirmen, während Patches im Hintergrund installiert werden. |
||
Umfassende Abdeckung über eine einzige Verwaltungskonsole t Windows, macOS und Linux (einschließlich älterer Systeme) sowie mehr als 1.200 Anwendungen von Drittanbietern und Betriebssystem-Updates. |
||
Prüfungsfähige Compliance- Manipulationssichere Protokolle und exportierbare, filterbare Berichte, die den Anforderungen von NERC CIP, NIS2 und NIST CSF entsprechen. |
||
Bandbreiteneffizient bei großem Maßstab Lokale Cache-Knoten senken den Bandbreitenbedarf und beschleunigen die Bereitstellung in großen oder verteilten Umgebungen. |
||
Zentrale Verwaltungs – Zentralisierte Transparenz und Kontrolle über My OPSWAT Central Management. |
Flexibler Einsatz
Ganz gleich, ob sich Ihre Infrastruktur in der Cloud, vor Ort oder in einer vollständig isolierten Air-Gap-Umgebung befindet – unsere Lösung funktioniert unabhängig von Ihrem Bereitstellungsmodell.
Von Betreibern von Steuerungssystemen bestätigt
Prüfungssichere Einhaltung von Patch-Vorgaben für kritische Infrastrukturen
Eine wachsende Zahl von Sicherheitsrahmenwerken verlangt mittlerweile die zeitnahe Installation von Patches und die Behebung von Sicherheitslücken, darunter NIS2, NIST SP 800-40 Rev. 4, ISO 27001, PCI DSS-Anforderung 6.2, CIS Controls und die DSGVO. MetaDefender Endpoint Teams in kritischen InfrastrukturenEndpoint , diese Anforderungen zu erfüllen und nachzuweisen: Jede Patch-Maßnahme wird in manipulationssicheren Protokollen erfasst, und exportierbare, filterbare Berichte zeigen auf, was wann und von wem gepatcht wurde sowie das Ergebnis – und zwar über alle verbundenen und isolierten Endpunkte hinweg.
In 3 einfachen Schritten loslegen
Empfohlene Ressourcen
MetaDefender Endpoint
Endpoint
Verstärkung der Sicherheit der Laptops von Anbietern
Absicherung kritischer IT-Netzwerke mit MetaDefender Endpoint
FAQs
MetaDefender Endpoint eine flexible Bereitstellung in Cloud-, On-Premises-, Hybrid- und vollständig isolierten Umgebungen und deckt dabei sowohl die IT- als auch die OT-Infrastruktur ab.
Das Patch-Management für Air-Gapped-Systeme bezeichnet den Prozess der Erkennung und Behebung von Software-Schwachstellen auf Endgeräten ohne Internetverbindung, wie beispielsweise isolierten OT- und ICS-Systemen. MetaDefender Endpoint dies, indem es fehlende Patches erkennt und genehmigte Updates auf nicht vernetzte Endgeräte bereitstellt – und zwar mit derselben Automatisierung und demselben Prüfprotokoll wie bei vernetzten Systemen.
Ja. MetaDefender Endpoint Betriebssysteme und Anwendungen von Drittanbietern sowohl in mit dem Internet verbundenen als auch in vollständig isolierten UmgebungenEndpoint , einschließlich isolierter OT- und ICS-Netzwerke. Nicht vernetzte Endpunkte profitieren von denselben automatisierten Patches, Richtlinienkontrollen und der Transparenz des Patch-Status wie vernetzte Systeme.
In einer Air-Gap-UmgebungEndpoint MetaDefender Endpoint fehlende Patches und meldet den Status an My OPSWAT Central Management ein Internetzugang auf dem Endgerät erforderlich ist. Administratoren laden genehmigte Patch-Pakete auf die Konsole hoch, planen die Bereitstellung, und die Plattform wendet die Updates auf die isolierten Endgeräte an, wodurch auch dann vollständige Transparenz über den Patch-Status gewährleistet bleibt, wenn die Systeme vom Internet getrennt sind.
MetaDefender Endpoint speziell für kritische Infrastrukturen entwickelt undEndpoint keine Adaption aus dem IT-Bereich. Im Gegensatz zu universellen Patch-Tools patcht es vollständig isolierte und OT-Endpunkte, läuft in einem ablenkungsfreien Modus, der Unterbrechungen für das Bedienpersonal vermeidet, und erstellt einen manipulationssicheren Prüfpfad für regulierte Umgebungen, während es gleichzeitig Standard-Windows-, macOS- und Linux-Umgebungen abdeckt.
MetaDefender Endpoint die Installation von Patches für Windows, macOS und Linux, einschließlich älterer Systeme, sowie für Anwendungen von Drittanbietern wie Browser, Office-Suiten, Entwicklertools und Sicherheitssoftware. Die Lösung erkennt Schwachstellen in über 975 Anwendungen anhand von CVSS-basierten Schweregraden und empfohlenen Korrekturmaßnahmen und installiert automatisch Patches für über 425 Anwendungen von Drittanbietern sowie Betriebssystem-Updates.
Ja. Mit MetaDefender Endpoint können Administratoren Wartungsfenster, das Verhalten bei Neustarts und mehrstufige Rollout-Ringe festlegen, die auf den Betriebskalender abgestimmt sind. So können Teams die Bereitstellung schrittweise durchführen und kritische Systeme auf dem neuesten Stand halten, ohne die Verfügbarkeit zu beeinträchtigen.
Nein. MetaDefender Endpoint einen ablenkungsfreien Modus, der Pop-ups und Benachrichtigungen unterdrückt und Patches im Hintergrund während festgelegter Zeitfenster installiert. Betreiber und Endbenutzer werden nicht gestört, während die Patches im Hintergrund installiert werden.
Administratoren laden Patch-Pakete in die Verwaltungskonsole von My OPSWAT Central Management hoch, und MetaDefender Endpoint jedes Paket vor der Bereitstellung auf Echtheit und Unversehrtheit. Dadurch wird die Installation beschädigter oder bösartiger Updates verhindert.
MetaDefender Endpoint Jede Patch-Maßnahme wird in einem manipulationssicheren Prüfprotokoll erfasst, in dem festgehalten wird, wer sie genehmigt hat, wann sie bereitgestellt wurde und wie das Ergebnis ausfiel. Die Berichte lassen sich bei Bedarf exportieren und filtern, sodass Teams bei einem Audit die Einhaltung der Patch-Vorgaben nachweisen können, ohne Nachweise manuell zusammenstellen zu müssen.
Zahlreiche Rahmenwerke für Sicherheit und kritische Infrastrukturen verlangen eine zeitnahe Installation von Patches und die Behebung von Sicherheitslücken, darunter NIS2, NIST SP 800-40 Rev. 4, ISO 27001, PCI DSS-Anforderung 6.2, CIS Controls und die DSGVO. MetaDefender Endpoint UnternehmenEndpoint , diese Anforderungen durch automatisierte Patch-Installation und auditfähige Berichterstellung zu erfüllen und nachzuweisen.