Am 5. Oktober 2026 wird OPSWAT neben den bestehenden SBOM-Funktionen (Software -Stückliste) auch CBOM (Cryptographic Bill of Materials) und AIBOM (AI Bill of Materials) einführen. Beide Funktionen sind in MetaDefender Core™ V5.23 oder höher allgemein verfügbar. Mit dieser Version wird die Analyse von Softwarekomponenten um kryptografische Assets, die Herkunft von KI-Modellen und Informationen zu deklarierten Lizenzen erweitert.
CBOM: Kryptografie identifizieren und planen, was geändert werden muss
Die Post-Quanten-Migration beginnt mit einer praktischen Frage: Auf welche Kryptografie stützt sich unsere Software, und was muss ersetzt werden? CISOs, Kryptografie-Spezialisten und Migrationsteams benötigen dazu eine Bestandsaufnahme der kryptografischen Komponenten in ihrer Software, um dies festzustellen.
OPSWAT CBOM unterstützt Teams dabei:
- Erstellen Sie eine Bestandsaufnahme der kryptografischen Ressourcen. Erfassen Sie Algorithmen, kryptografische Bibliotheken, Zertifikate, Protokolle und zugehöriges Schlüsselmaterial in den unterstützten Dateien.
- Bewerten Sie klassische und Quantenrisiken getrennt voneinander. Unterscheiden Sie kryptografische Schwachstellen nach aktuellen Standards von der Anfälligkeit für Quantenangriffe, wobei bei unbekannten Klassifizierungen die Referenzdaten nicht ausreichen.
- Überprüfen Sie die Empfehlungen zum Austausch. Ermitteln Sie, sofern verfügbar, postquanten-sichere Alternativen, wobei die Empfehlungen auf deren Verwendungszweck abgestimmt sein sollten, wie beispielsweise ML-KEM für die Schlüsselerstellung und ML-DSA für Signaturen.
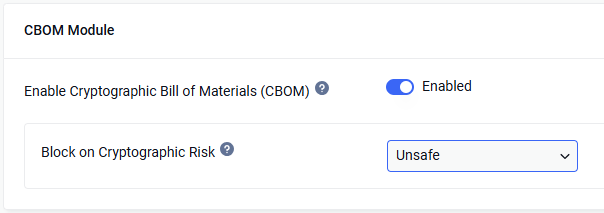
- Konfigurieren Sie die Sperrung aufgrund kryptografischer Risiken. Sperren Sie optional Dateien, die als unsicher eingestufte kryptografische Vermögenswerte enthalten.
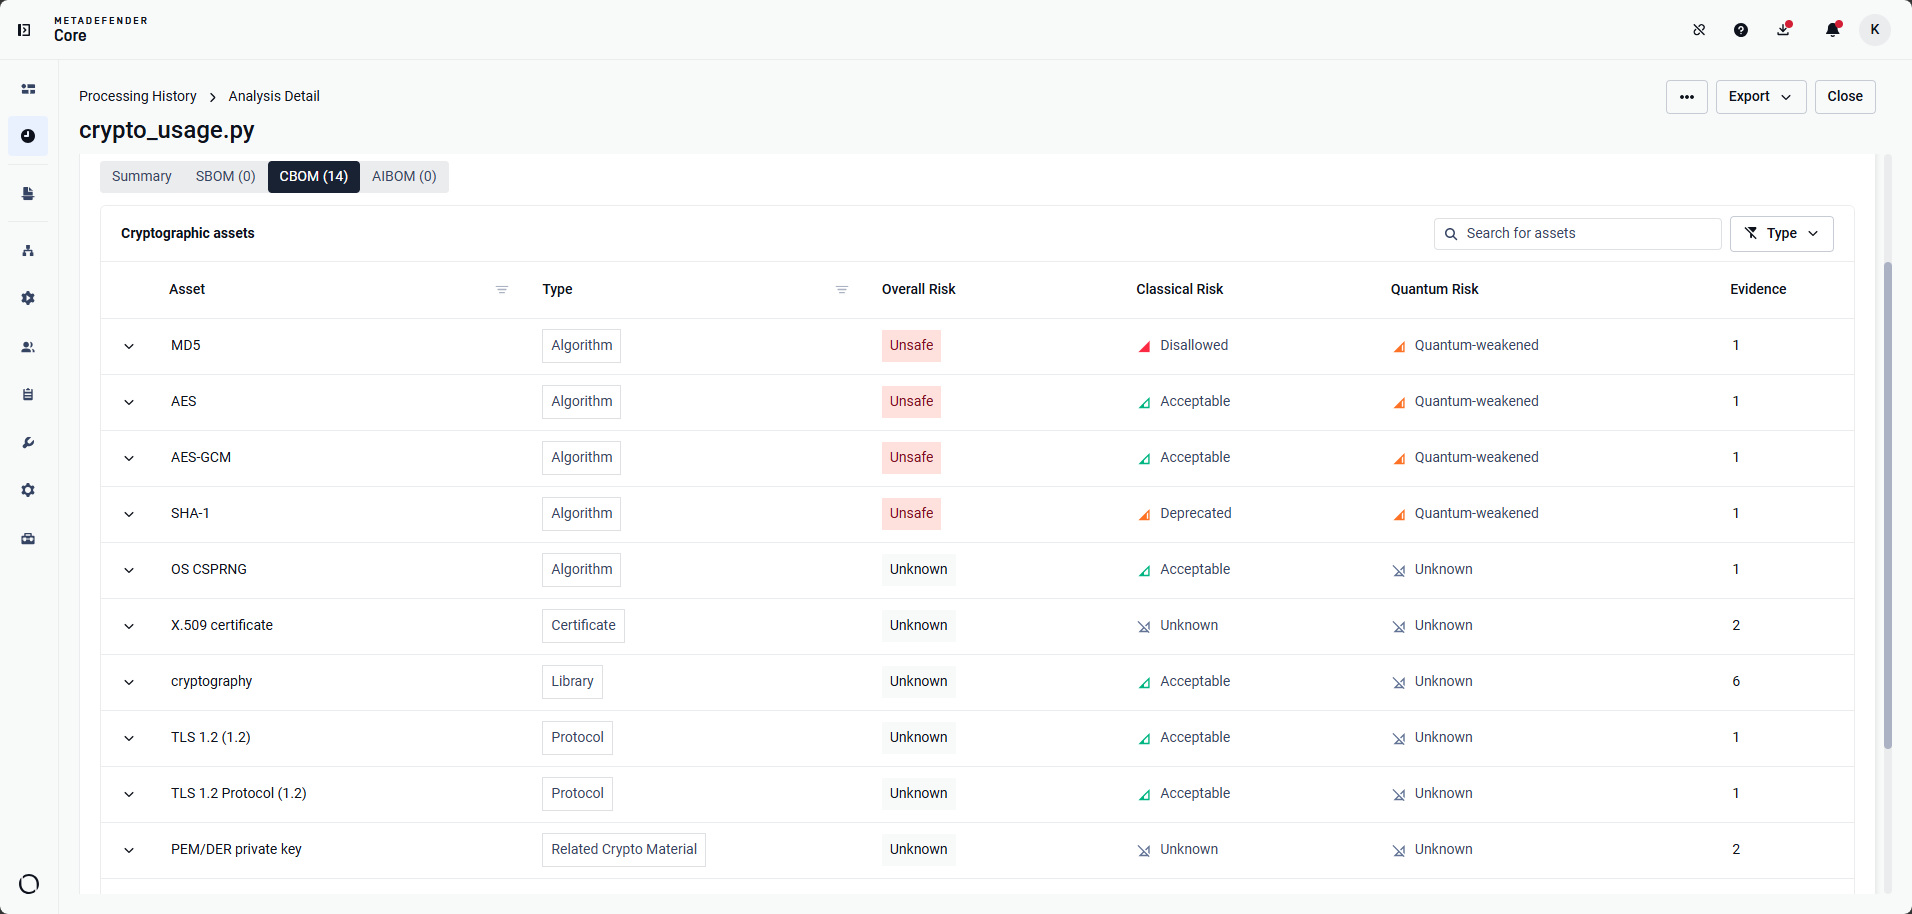
CBOM ergänzt die von SBOM durchgeführte Analyse von Softwarepaketen und Schwachstellen, indem es die für die Planung der Post-Quanten-Migration erforderlichen kryptografischen Details bereitstellt. Weitere Informationen finden Sie in der offiziellen CBOM-Dokumentation unter OPSWAT oder wenden Sie sich an unser Support-Team.
AIBOM: Überprüfung der Herkunft und Lizenzierung von KI-Modellen
Bevor ein Modell übernommen wird, müssen die für KI-Governance zuständigen Teams und die Rechtsabteilungen feststellen, um welche Datei es sich handelt, in welchen Repositorien sie bekanntermaßen veröffentlicht wird und welche Lizenzinformationen verfügbar sind. OPSWAT AIBOM liefert die erforderlichen Nachweise für diese Überprüfungen, ohne dass eine Abfrage in externen Netzwerken erforderlich ist.
OPSWAT AIBOM unterstützt Teams dabei:
- Modellartefakte identifizieren. Unterstützte KI-Modelldateien erkennen und die darin enthaltenen Metadaten auslesen
- Repositorien, die Modelle veröffentlichen, offline abgleichen. Verwenden Sie einen lokalen Katalog, um bekannte Repositorien zu identifizieren, die genau dieselben Modell-Bytes veröffentlichen, ohne dabei externe Dienste zu kontaktieren.
- Informationen zu deklarierten Lizenzen für Surface. Bericht über die von Modellregistern deklarierten verfügbaren Lizenzen zur Unterstützung von Governance- und Lizenzprüfungen
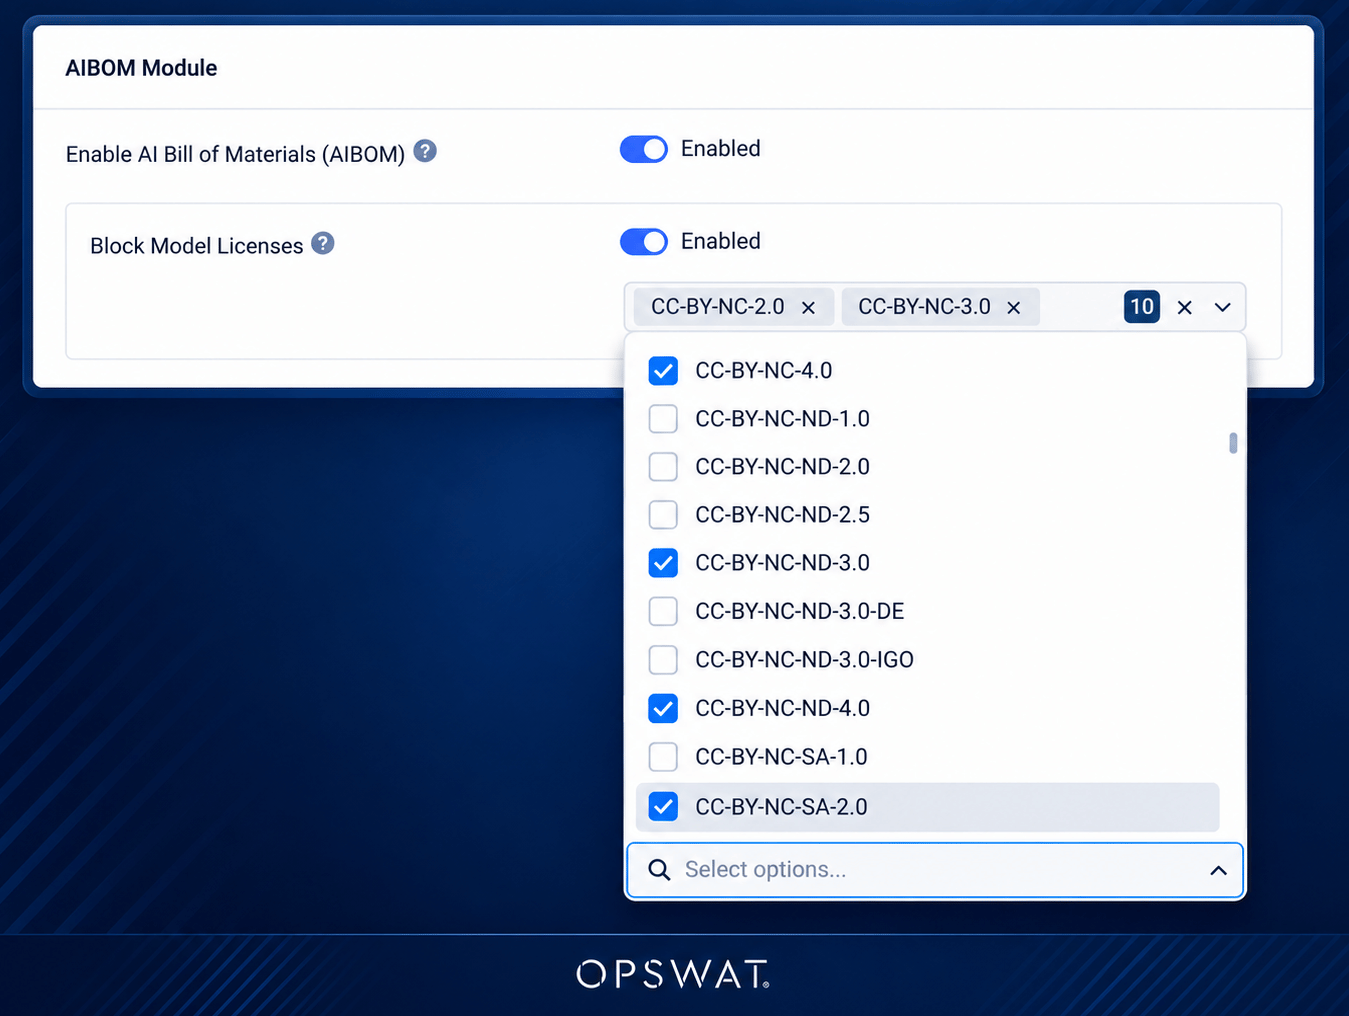
- Modelllizenzbeschränkungen anwenden. Optional können Dateien blockiert werden, wenn die ermittelte Lizenz eines Modells einer ausgewählten Beschränkung entspricht, unabhängig von den Lizenzregeln des Softwarepakets.
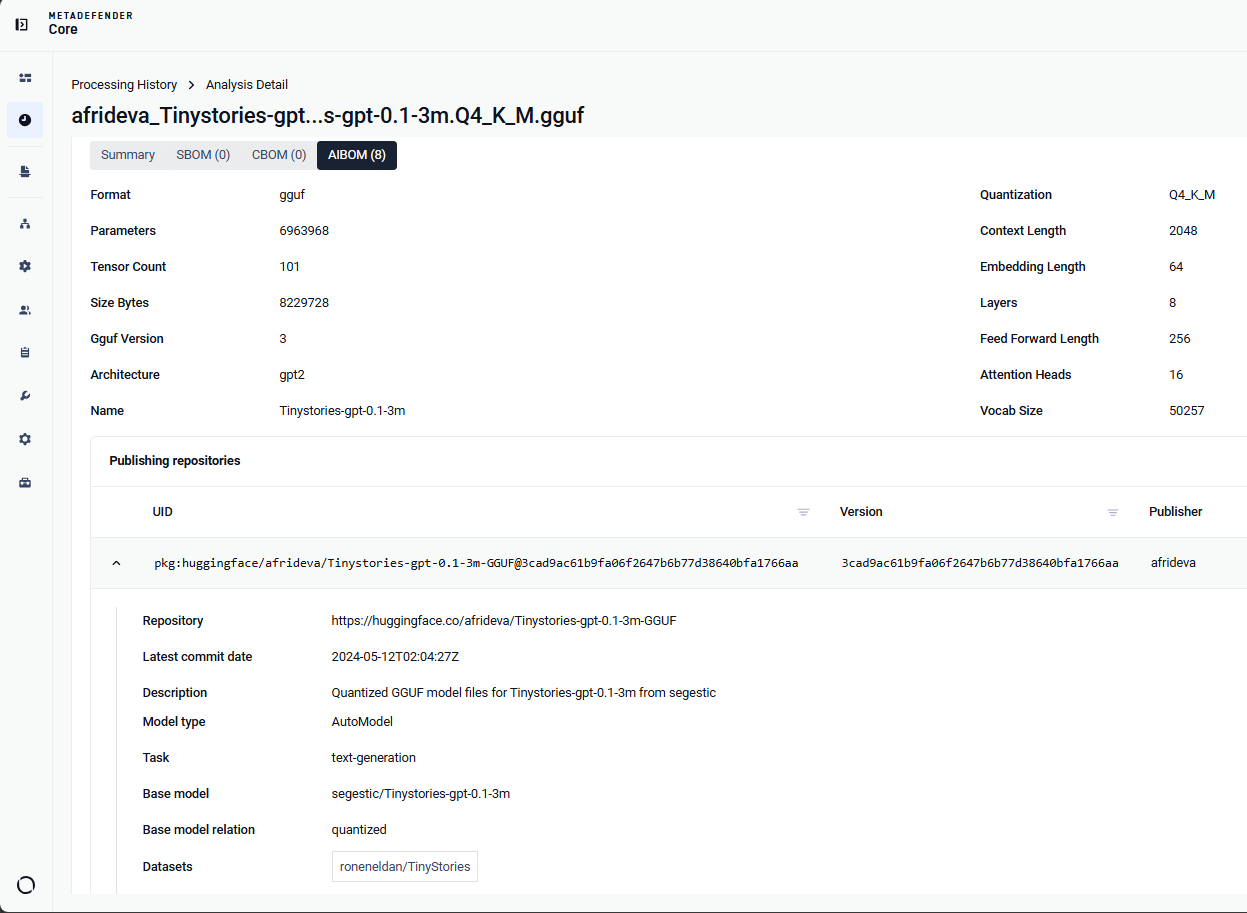
Für den Repository-Abgleich ist das neueste Engine-Paket erforderlich. Weitere Informationen finden Sie in der offiziellen AIBOM-Dokumentation unter OPSWAT oder wenden Sie sich an unser Support-Team.
Ein Workflow, der richtige Bericht für jedes Team
CBOM und AIBOM sind standardmäßig aktiviert, während die entsprechenden Sperrfunktionen erst nach ausdrücklicher Zustimmung aktiviert werden. Teams können zunächst Erkenntnisse sammeln, bevor sie entscheiden, welche Einschränkungen sie durchsetzen möchten.
CycloneDX und SPDX konzentrieren sich weiterhin auf Workflows zum Export und zur Anreicherung von SBOMs. Um einheitliche Ergebnisse zu erhalten, die SBOM, CBOM und AIBOM enthalten, können Sie das vollständige Ergebnis als JSON oder PDF exportieren oder jedes Inventar separat exportieren. Ganz gleich, ob es um die Untersuchung eines anfälligen Pakets, die Festlegung des Umfangs einer kryptografischen Migration oder die Überprüfung eines KI-Modells geht – Teams können einen einzigen Analyse-Workflow nutzen und die für die jeweilige Entscheidung relevanten Ergebnisse austauschen.
- SBOM ,
- Produktankündigungen