Zero-Day-Erkennungs-
für MetaDefender Cloud
Die KI-gestützte, cloudbasierte Zero-Day-Erkennungslösung OPSWATkombiniert eine adaptive Sandbox mit integrierten Bedrohungsinformationen und führt verdächtige Dateien im Cloud-Maßstab aus. Extrahieren Sie verhaltensbasierte IOCs und ergänzen Sie Cloud-Workflows, CI/CD-Pipelines sowie SIEM/SOAR-Systeme mit verwertbaren Malware-Informationen.
- Unübertroffene Zero-Day-Erkennung
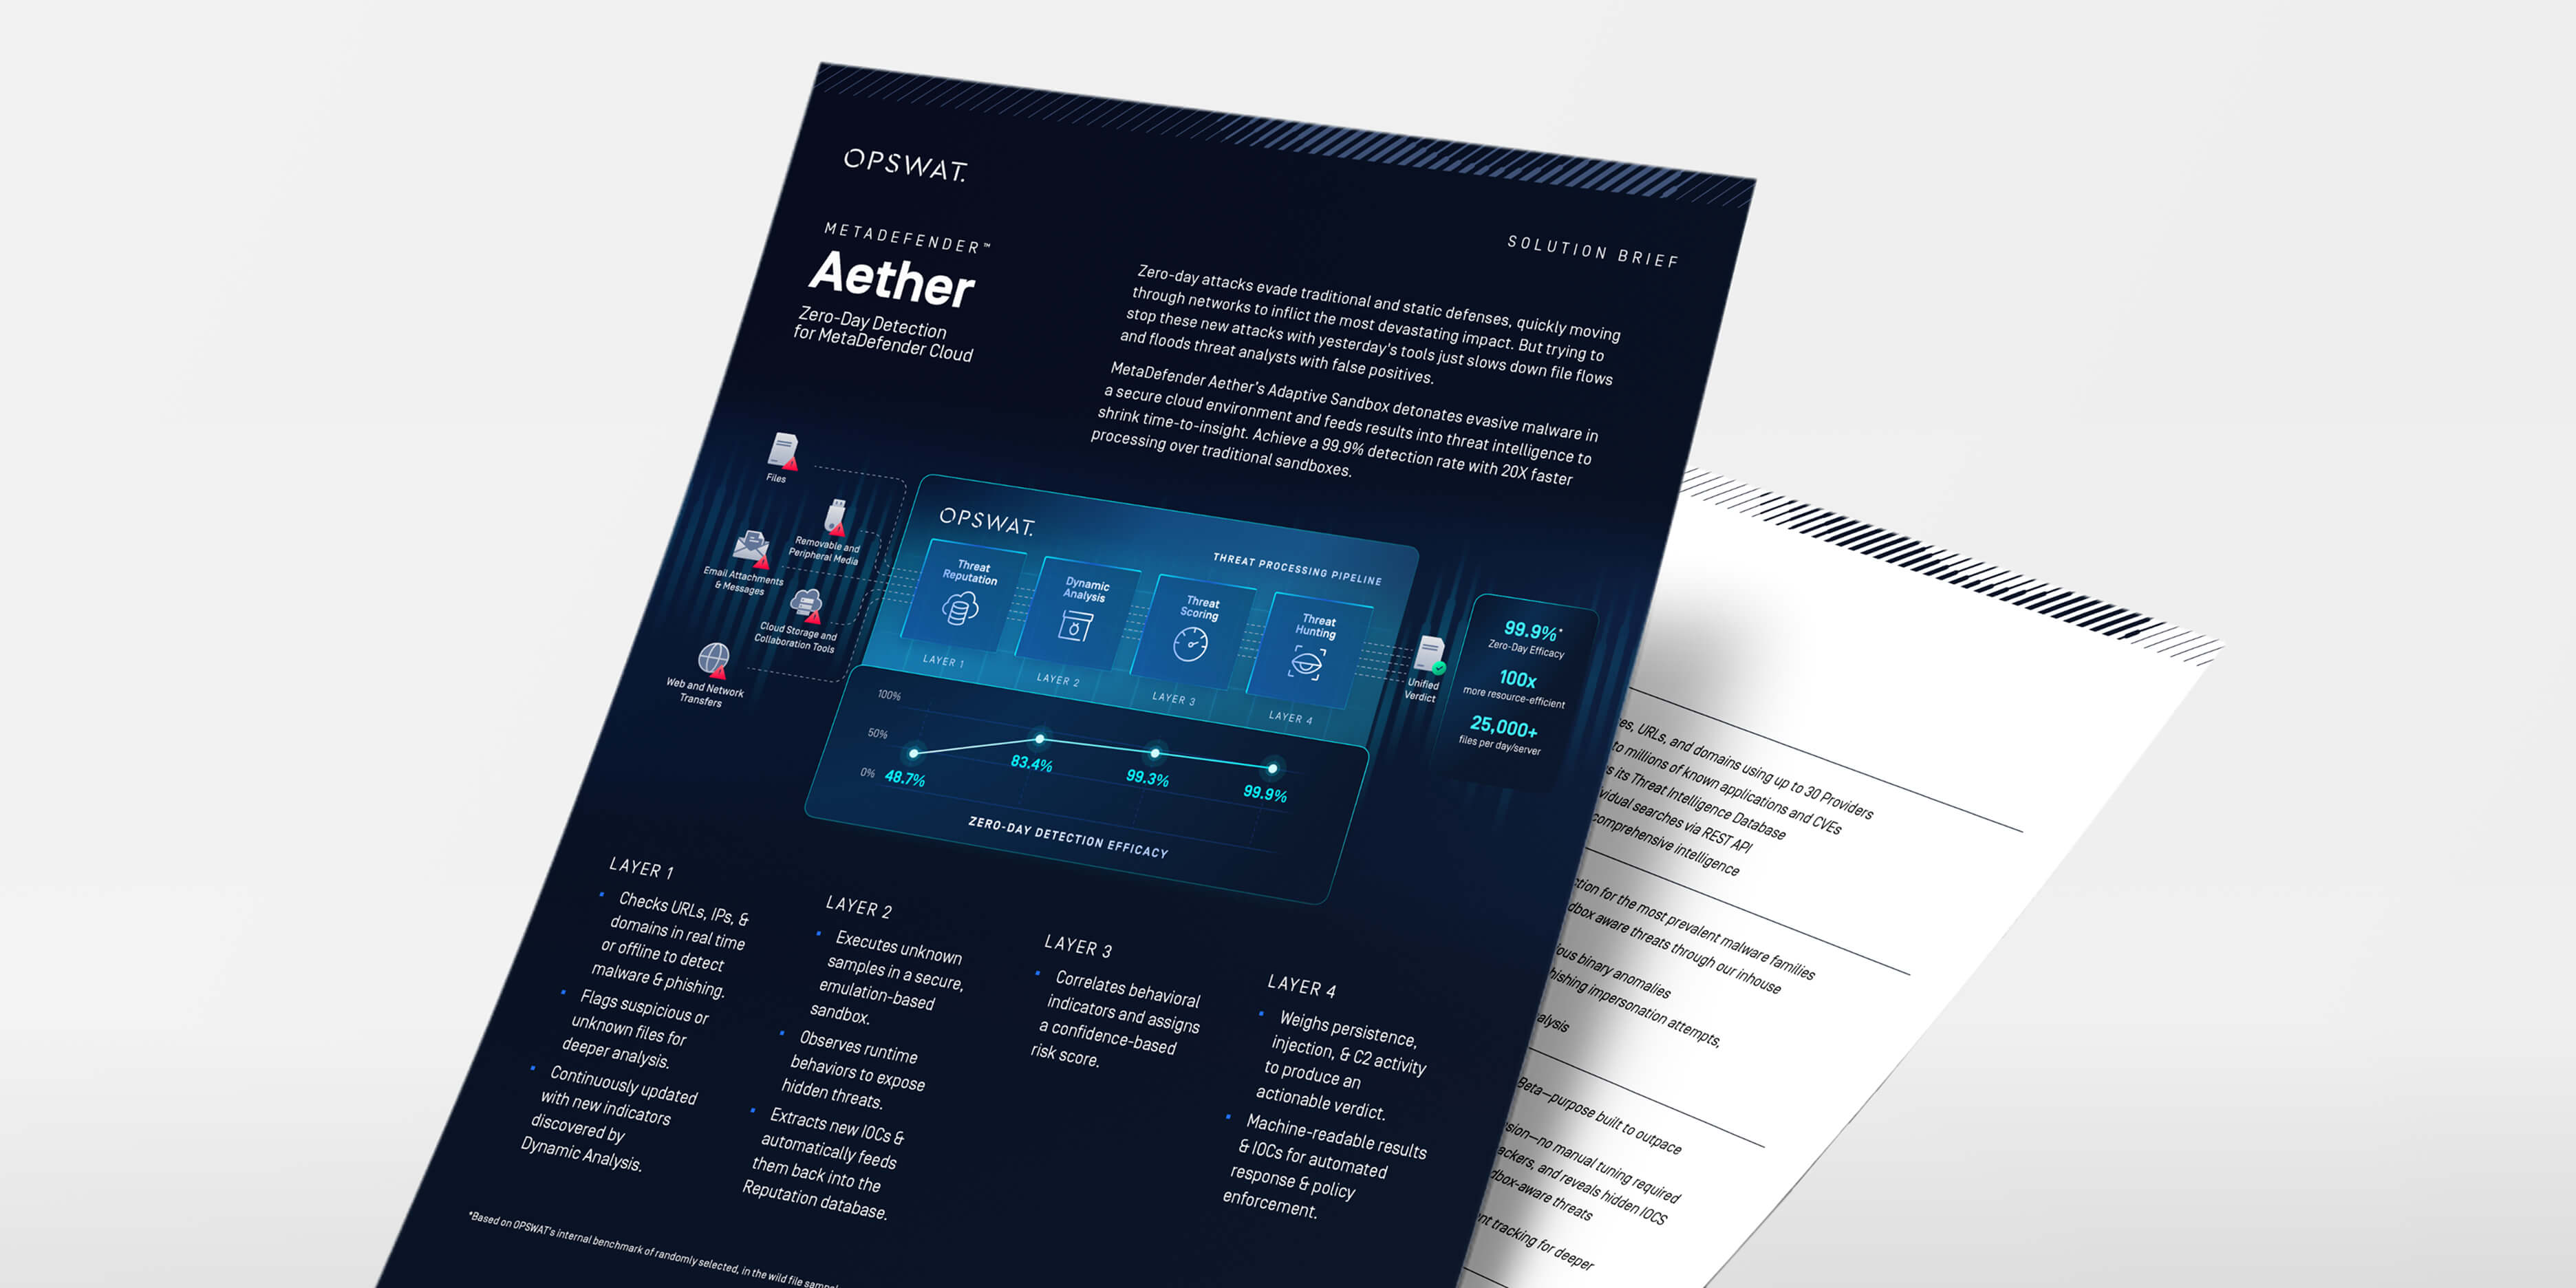
- Echtzeit-Bedrohungsanalyse
- Sofort einrichten
Einheitliche Zero-Day-Erkennung
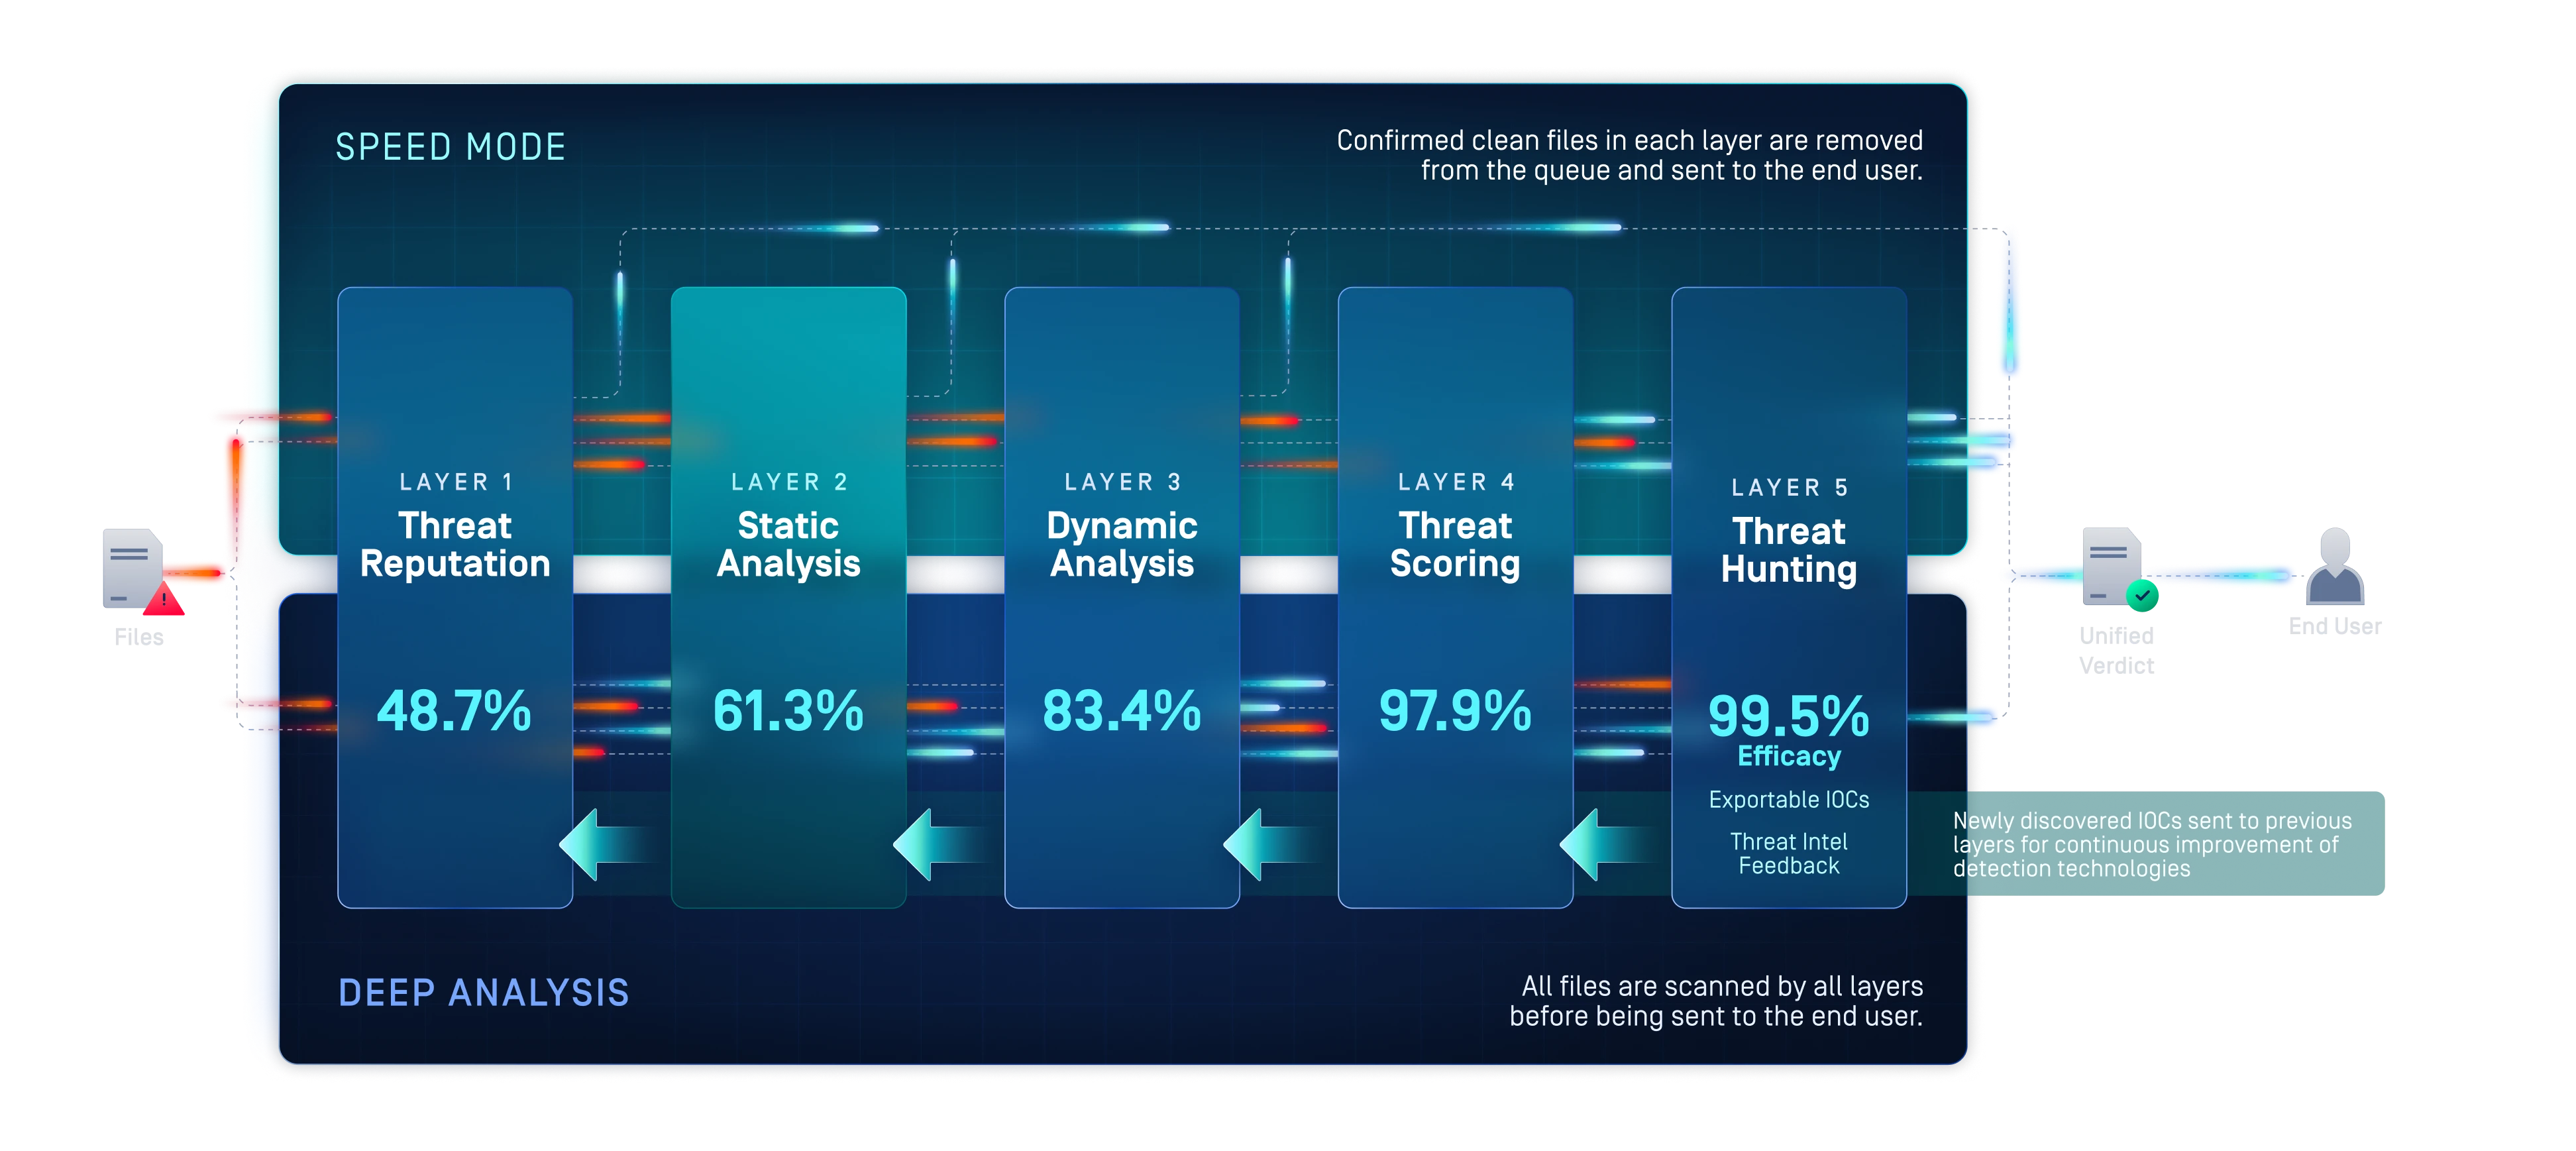
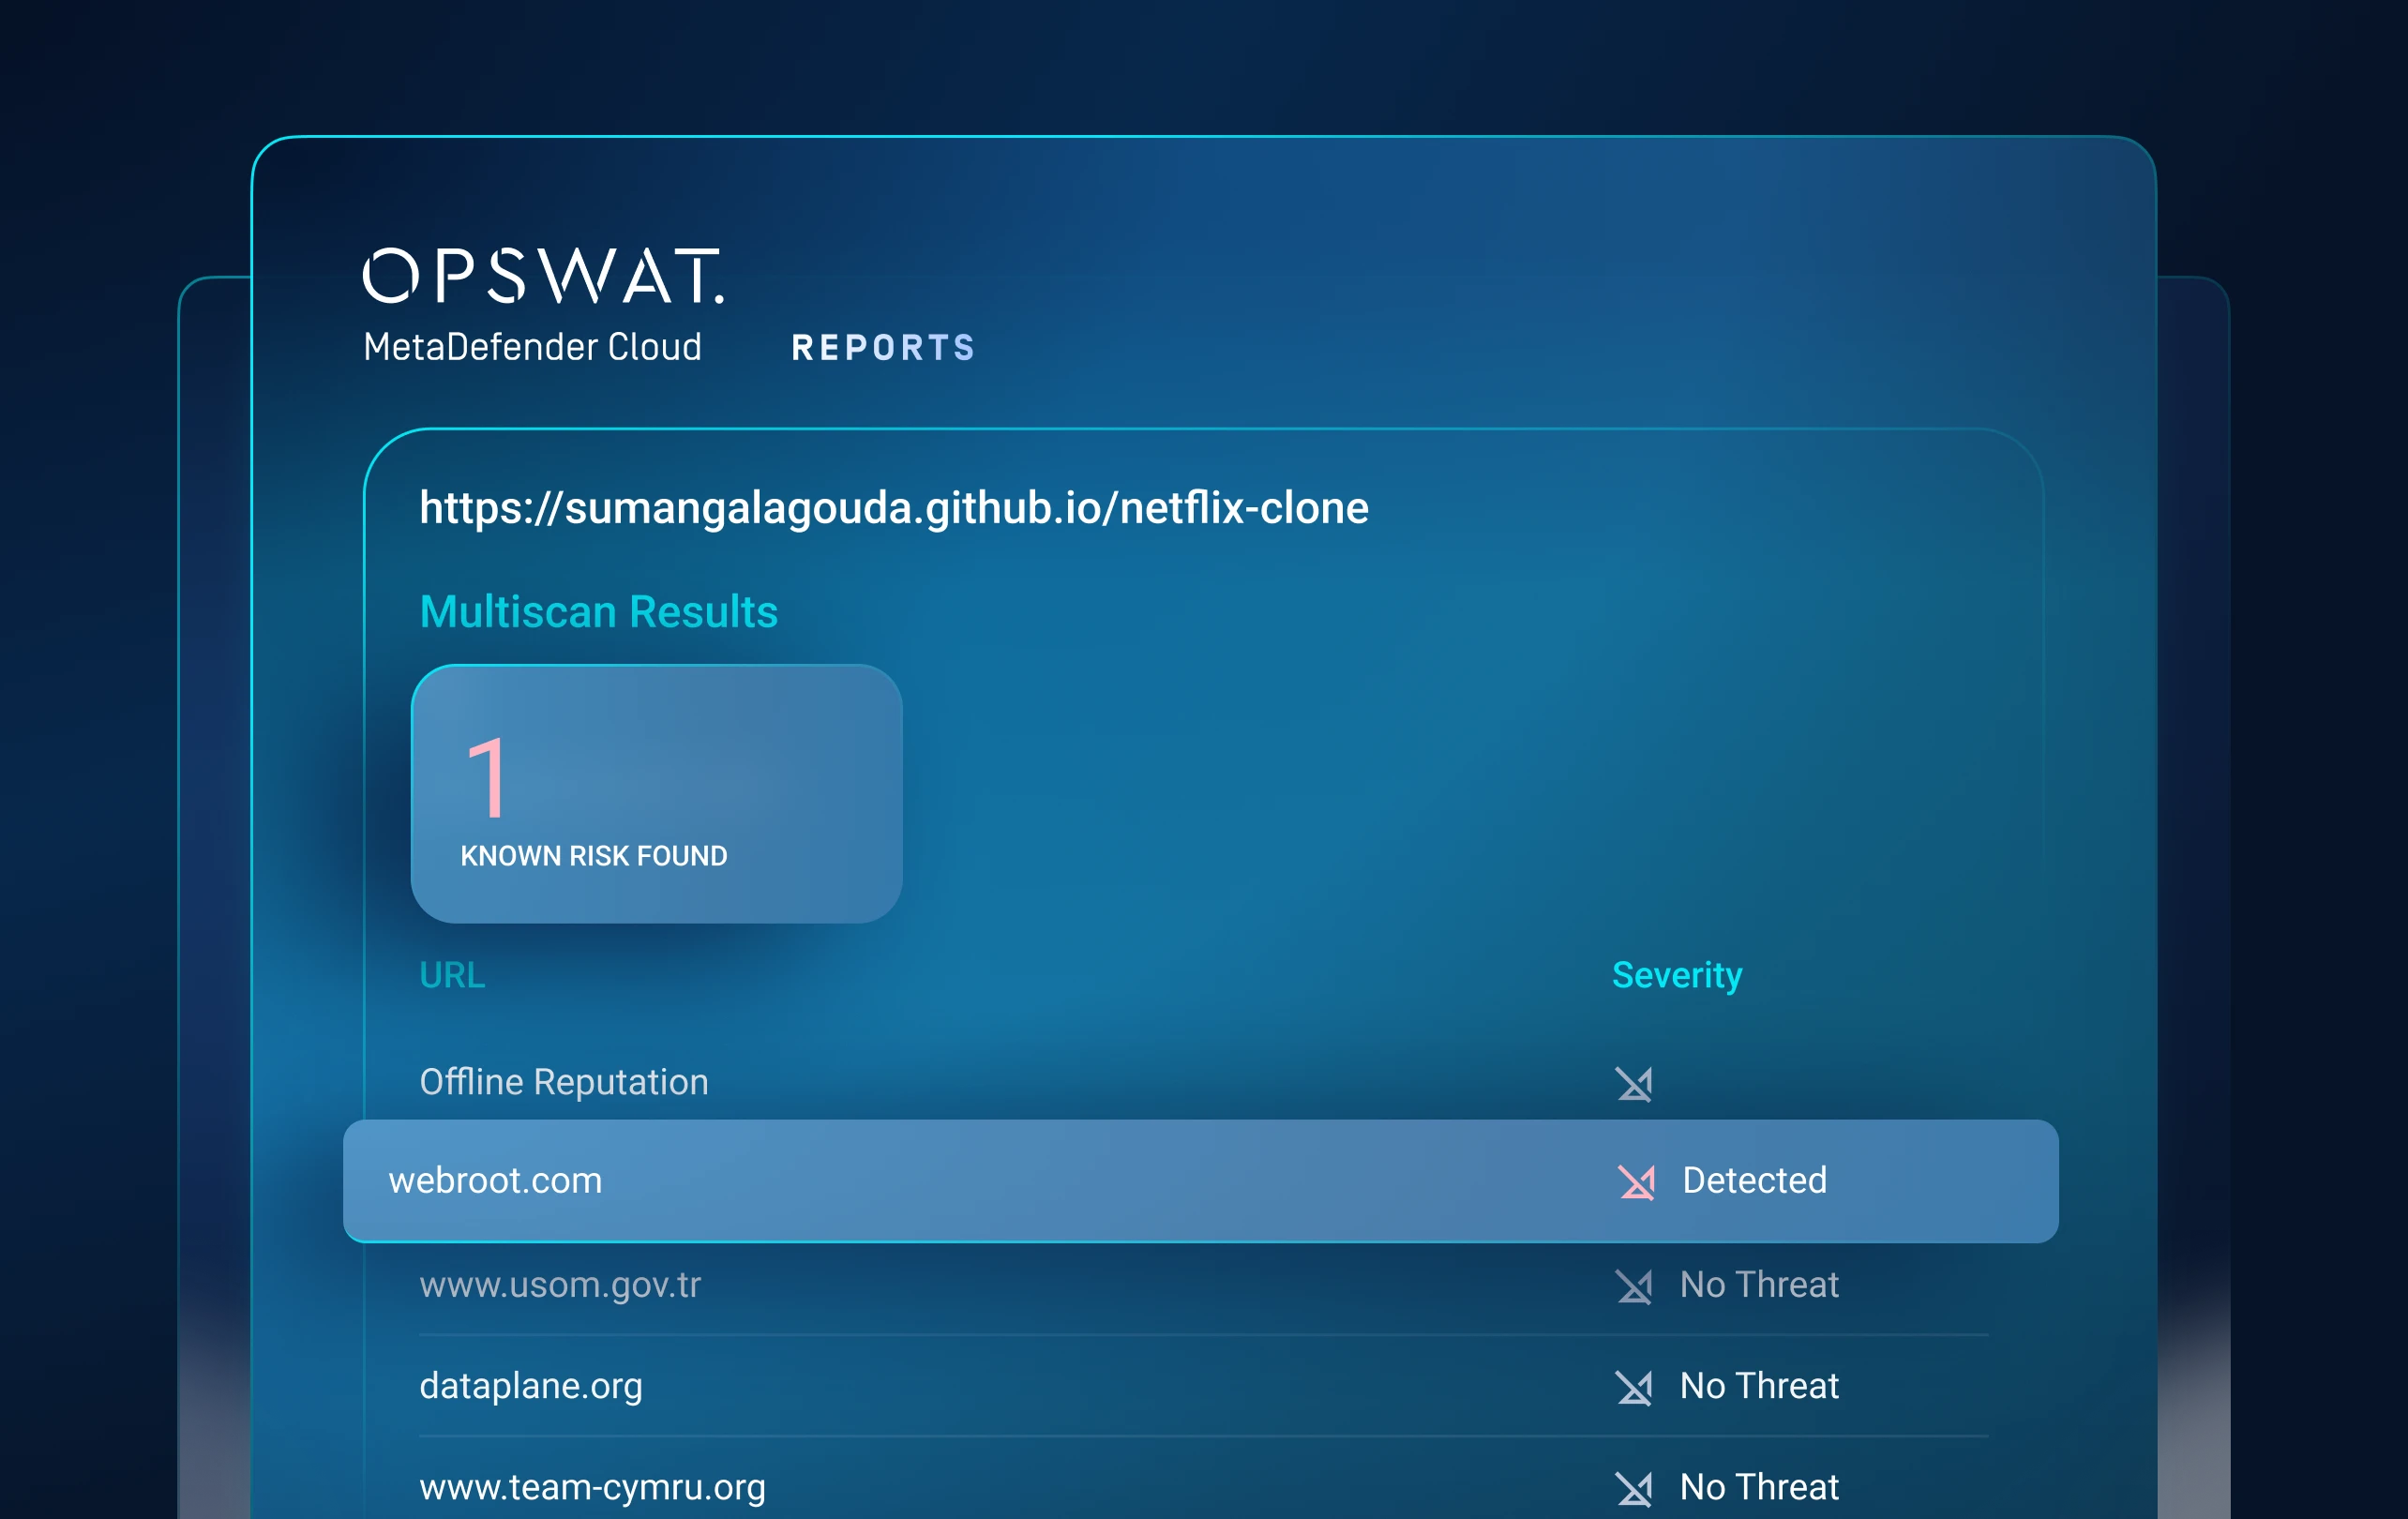
Schicht 1: Reputation von Bedrohungen
Bekannte Bedrohungen durch „
“ schnell aufdecken
Bekannte Bedrohungen bereits vor einer eingehenderen Analyse abwehren.
Überprüft Dateien, URLs, IP-Adressen und Domains anhand von ständig aktualisierten Reputationsdaten – sowohl online als auch offline.
Es blockiert wiederverwendete Malware und die Infrastruktur der Angreifer und zwingt diese dazu, ihre Indikatoren zu wechseln und neue Verbreitungswege aufzubauen.
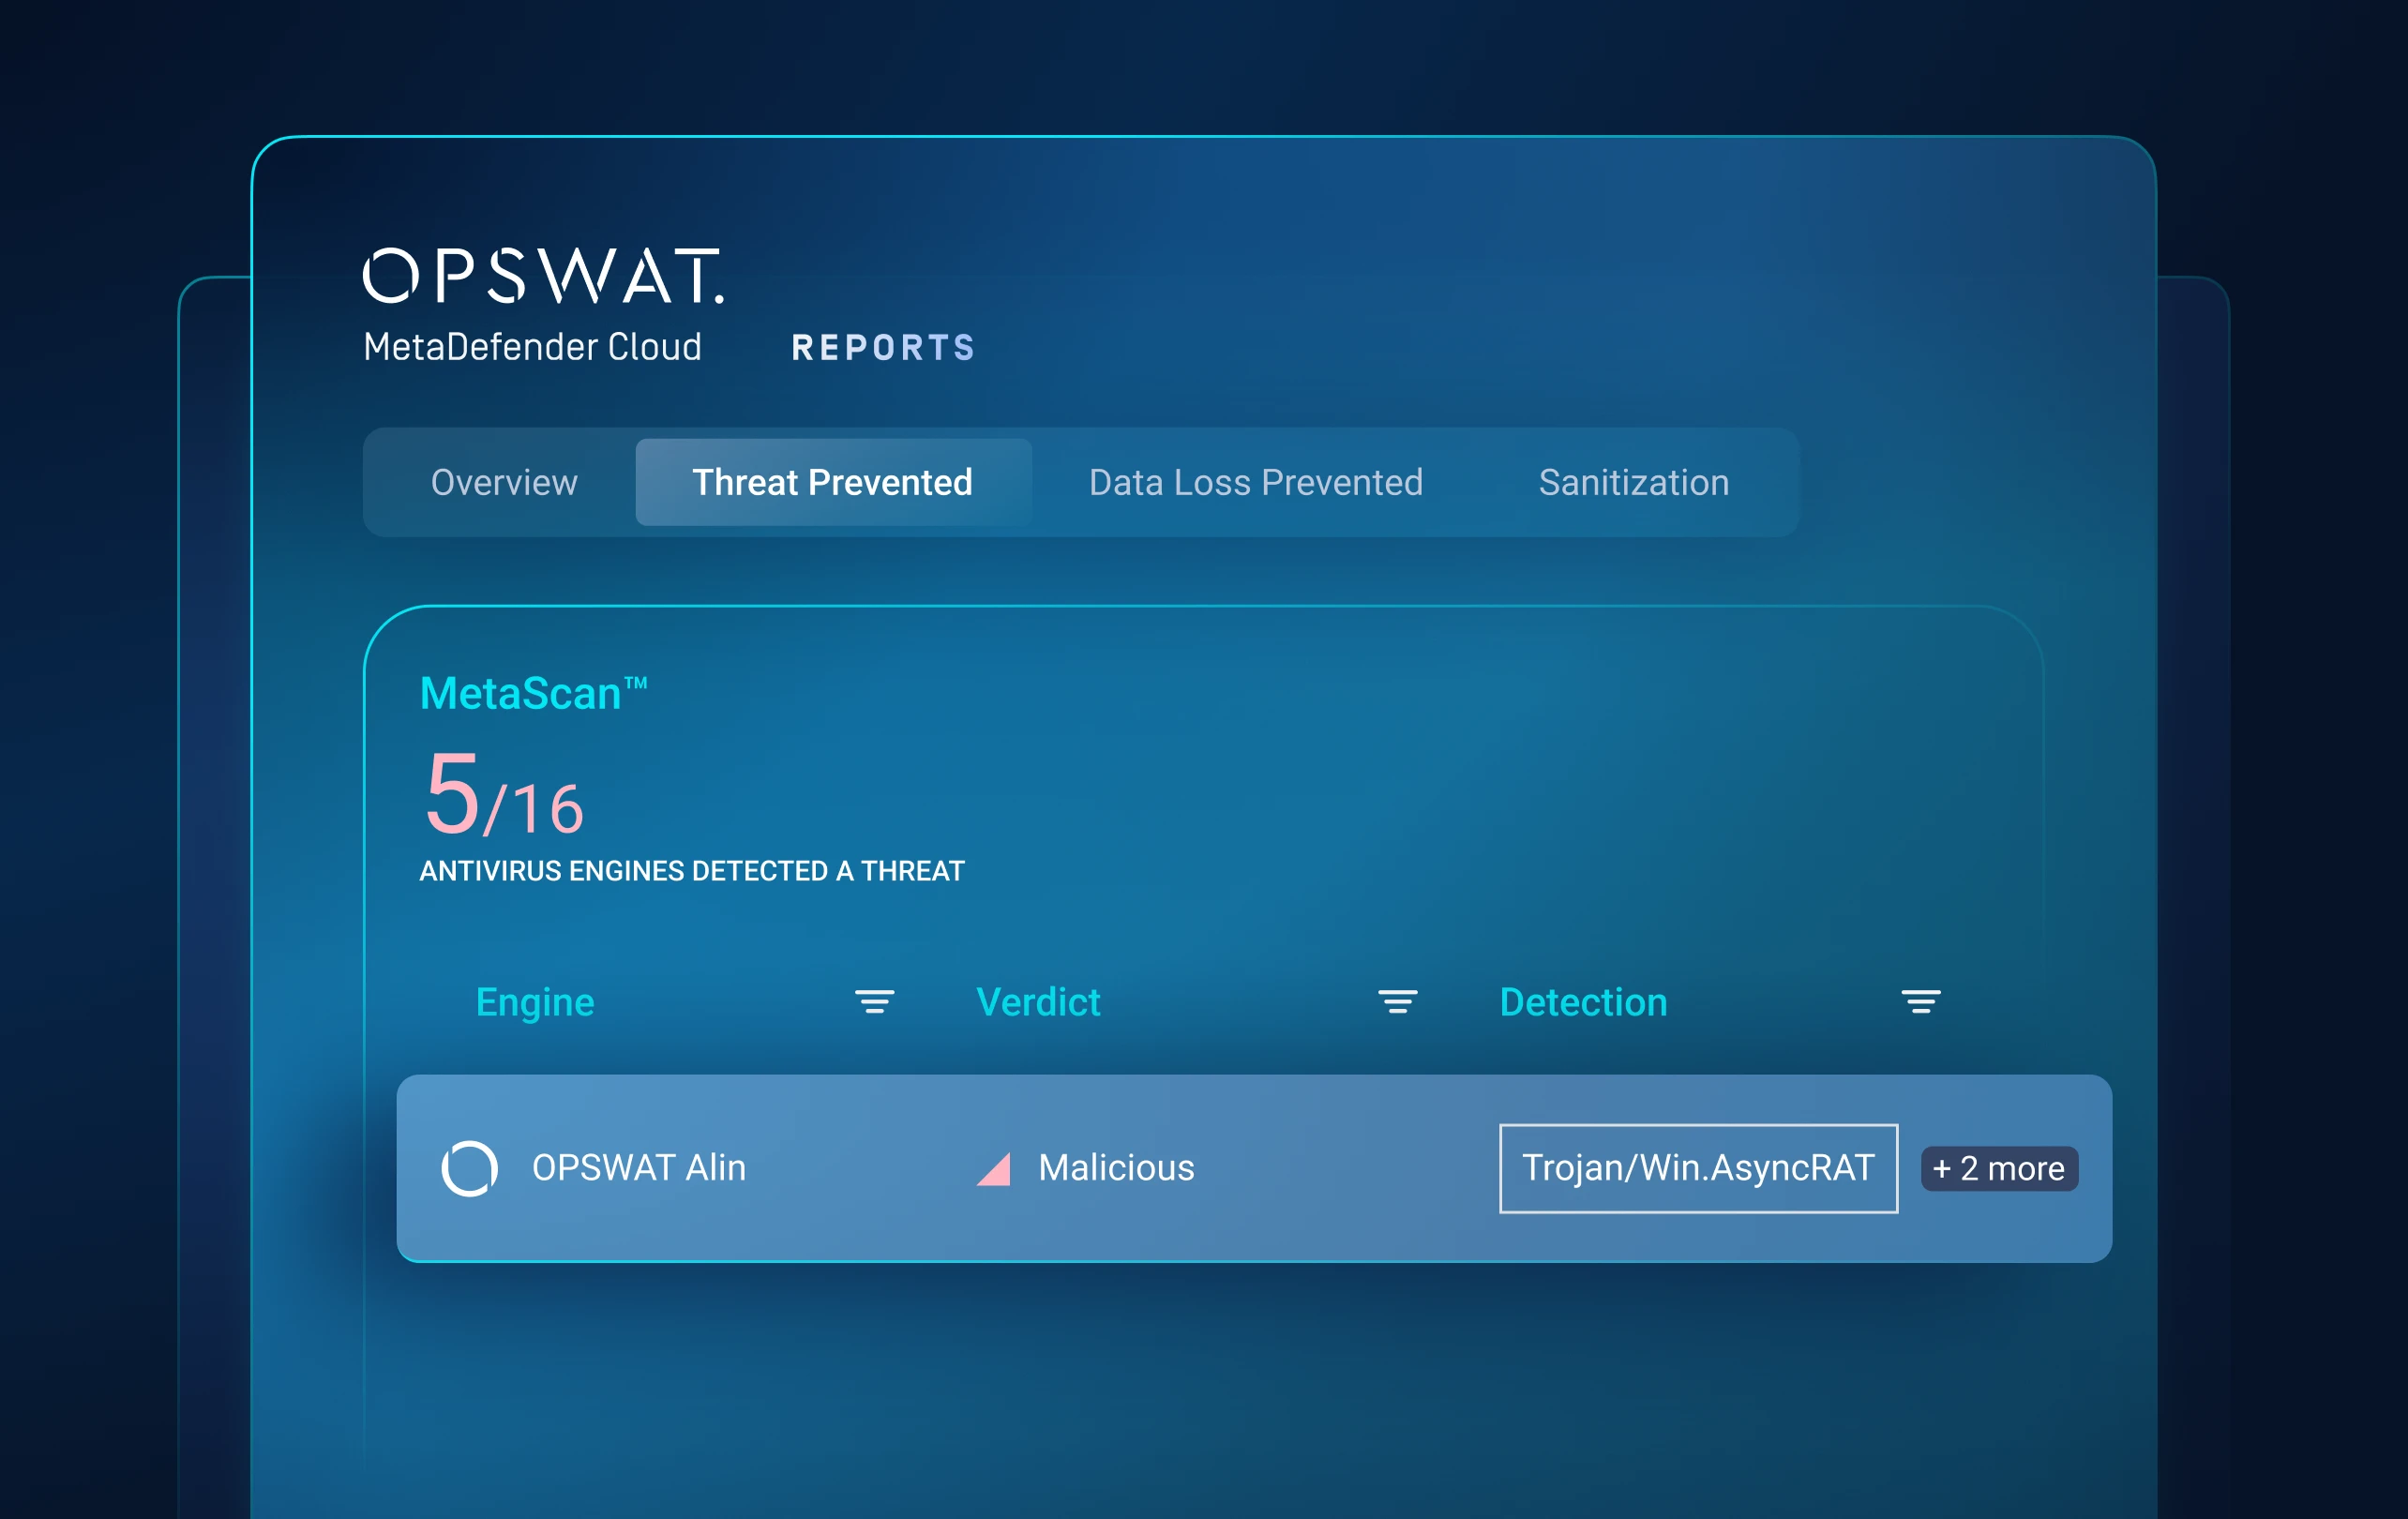
Ebene 2: Statische Analyse
Unbekannte Bedrohungen vor ihrer Ausführung vorhersagen
Schließen Sie die Lücke bei der Erkennung vor der Ausführung.
Die prädiktive Alin-KI analysiert Dateistrukturen und Verhaltensmerkmale, um böswillige Absichten innerhalb von Millisekunden zu erkennen – ganz ohne Signaturen oder Testausführung.
Erkennt bisher unbekannte und polymorphe Malware, bevor sie ausgeführt wird, wodurch der Bedarf an nachgelagerten Sandboxen reduziert und gleichzeitig ein schneller Dateifluss gewährleistet wird.
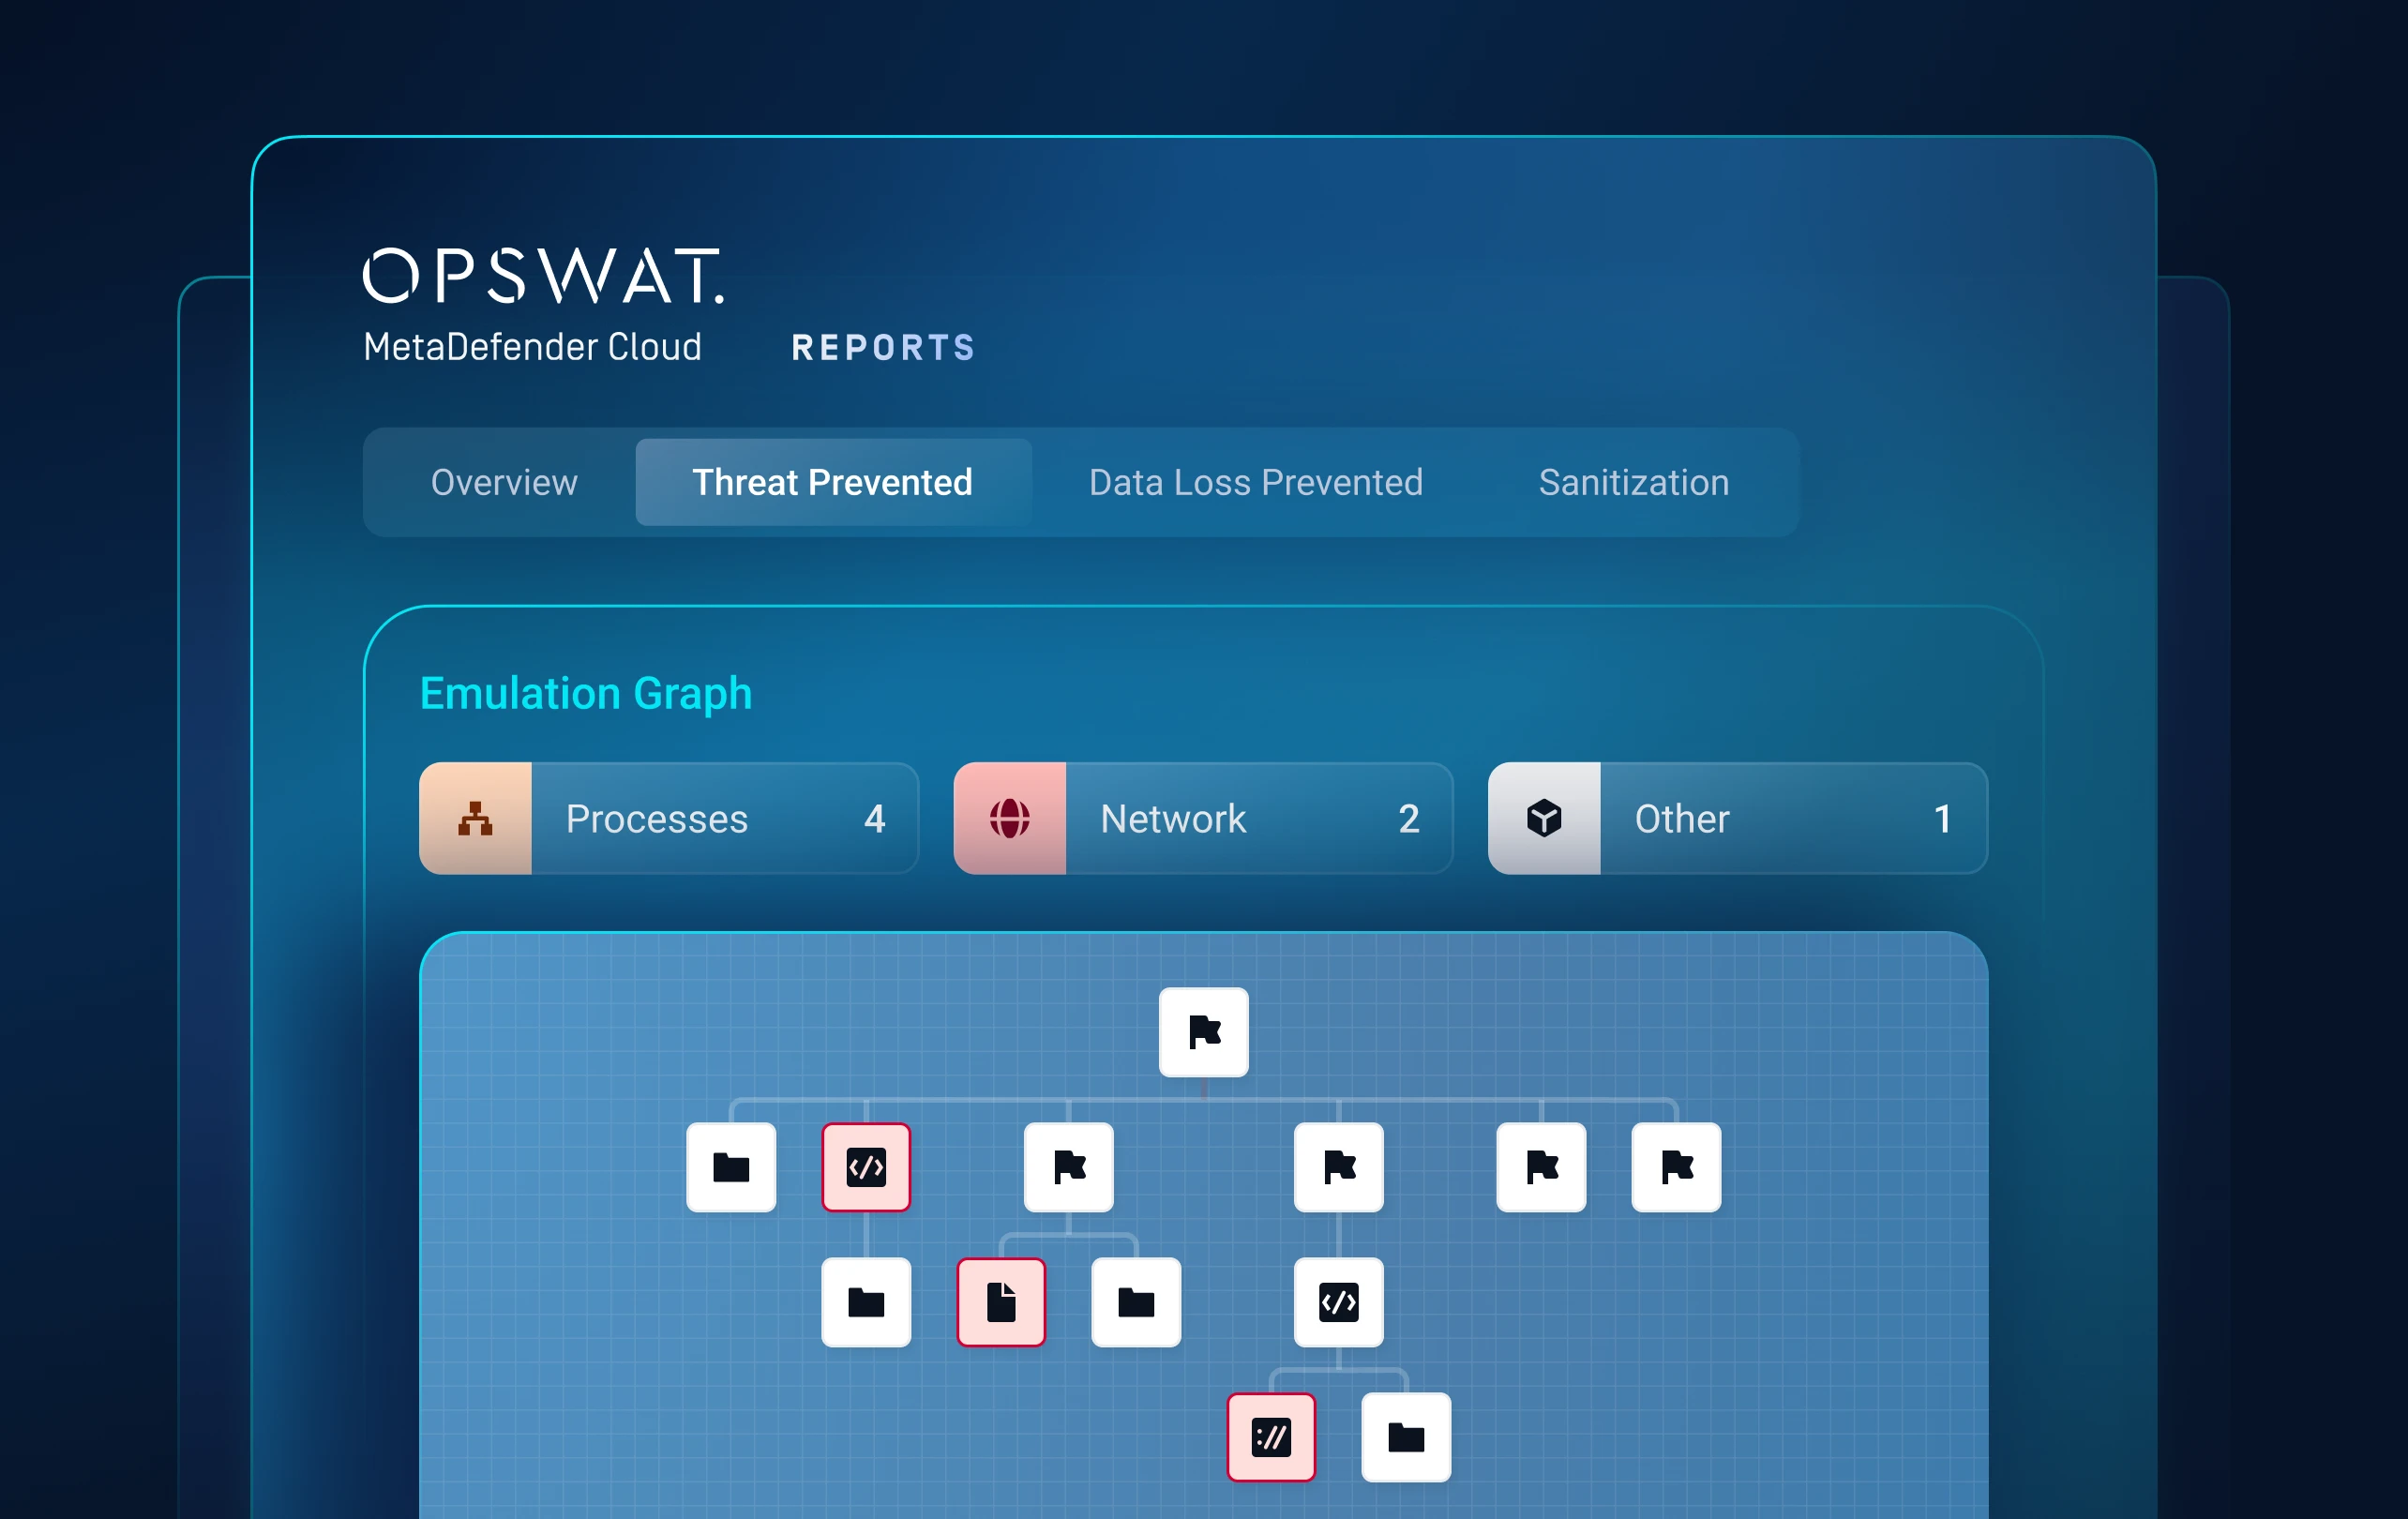
Ebene 3: Dynamische Analyse
Verbergene Bedrohungen dazu zwingen, sich zu offenbaren
Entdecken Sie schwer aufzuspürende Malware, die von statischen und VM-basierten Tools übersehen wird.
Eine emulationsbasierte Adaptive Sandbox bösartiges VerhaltenSandbox und untersucht alternative Ausführungswege, ohne dabei auf eine nachweisbare virtuelle Maschine zurückzugreifen.
Deckt Loader-Ketten, Laufzeit-Artefakte, verschleierte Skripte, mehrstufige Payloads und Umgehungstechniken auf.
Ebene 4: Bedrohungsbewertung
Konzentriere dich auf das Wesentliche
Verwandeln Sie komplexes Bedrohungsverhalten in eine umsetzbare Einschätzung.
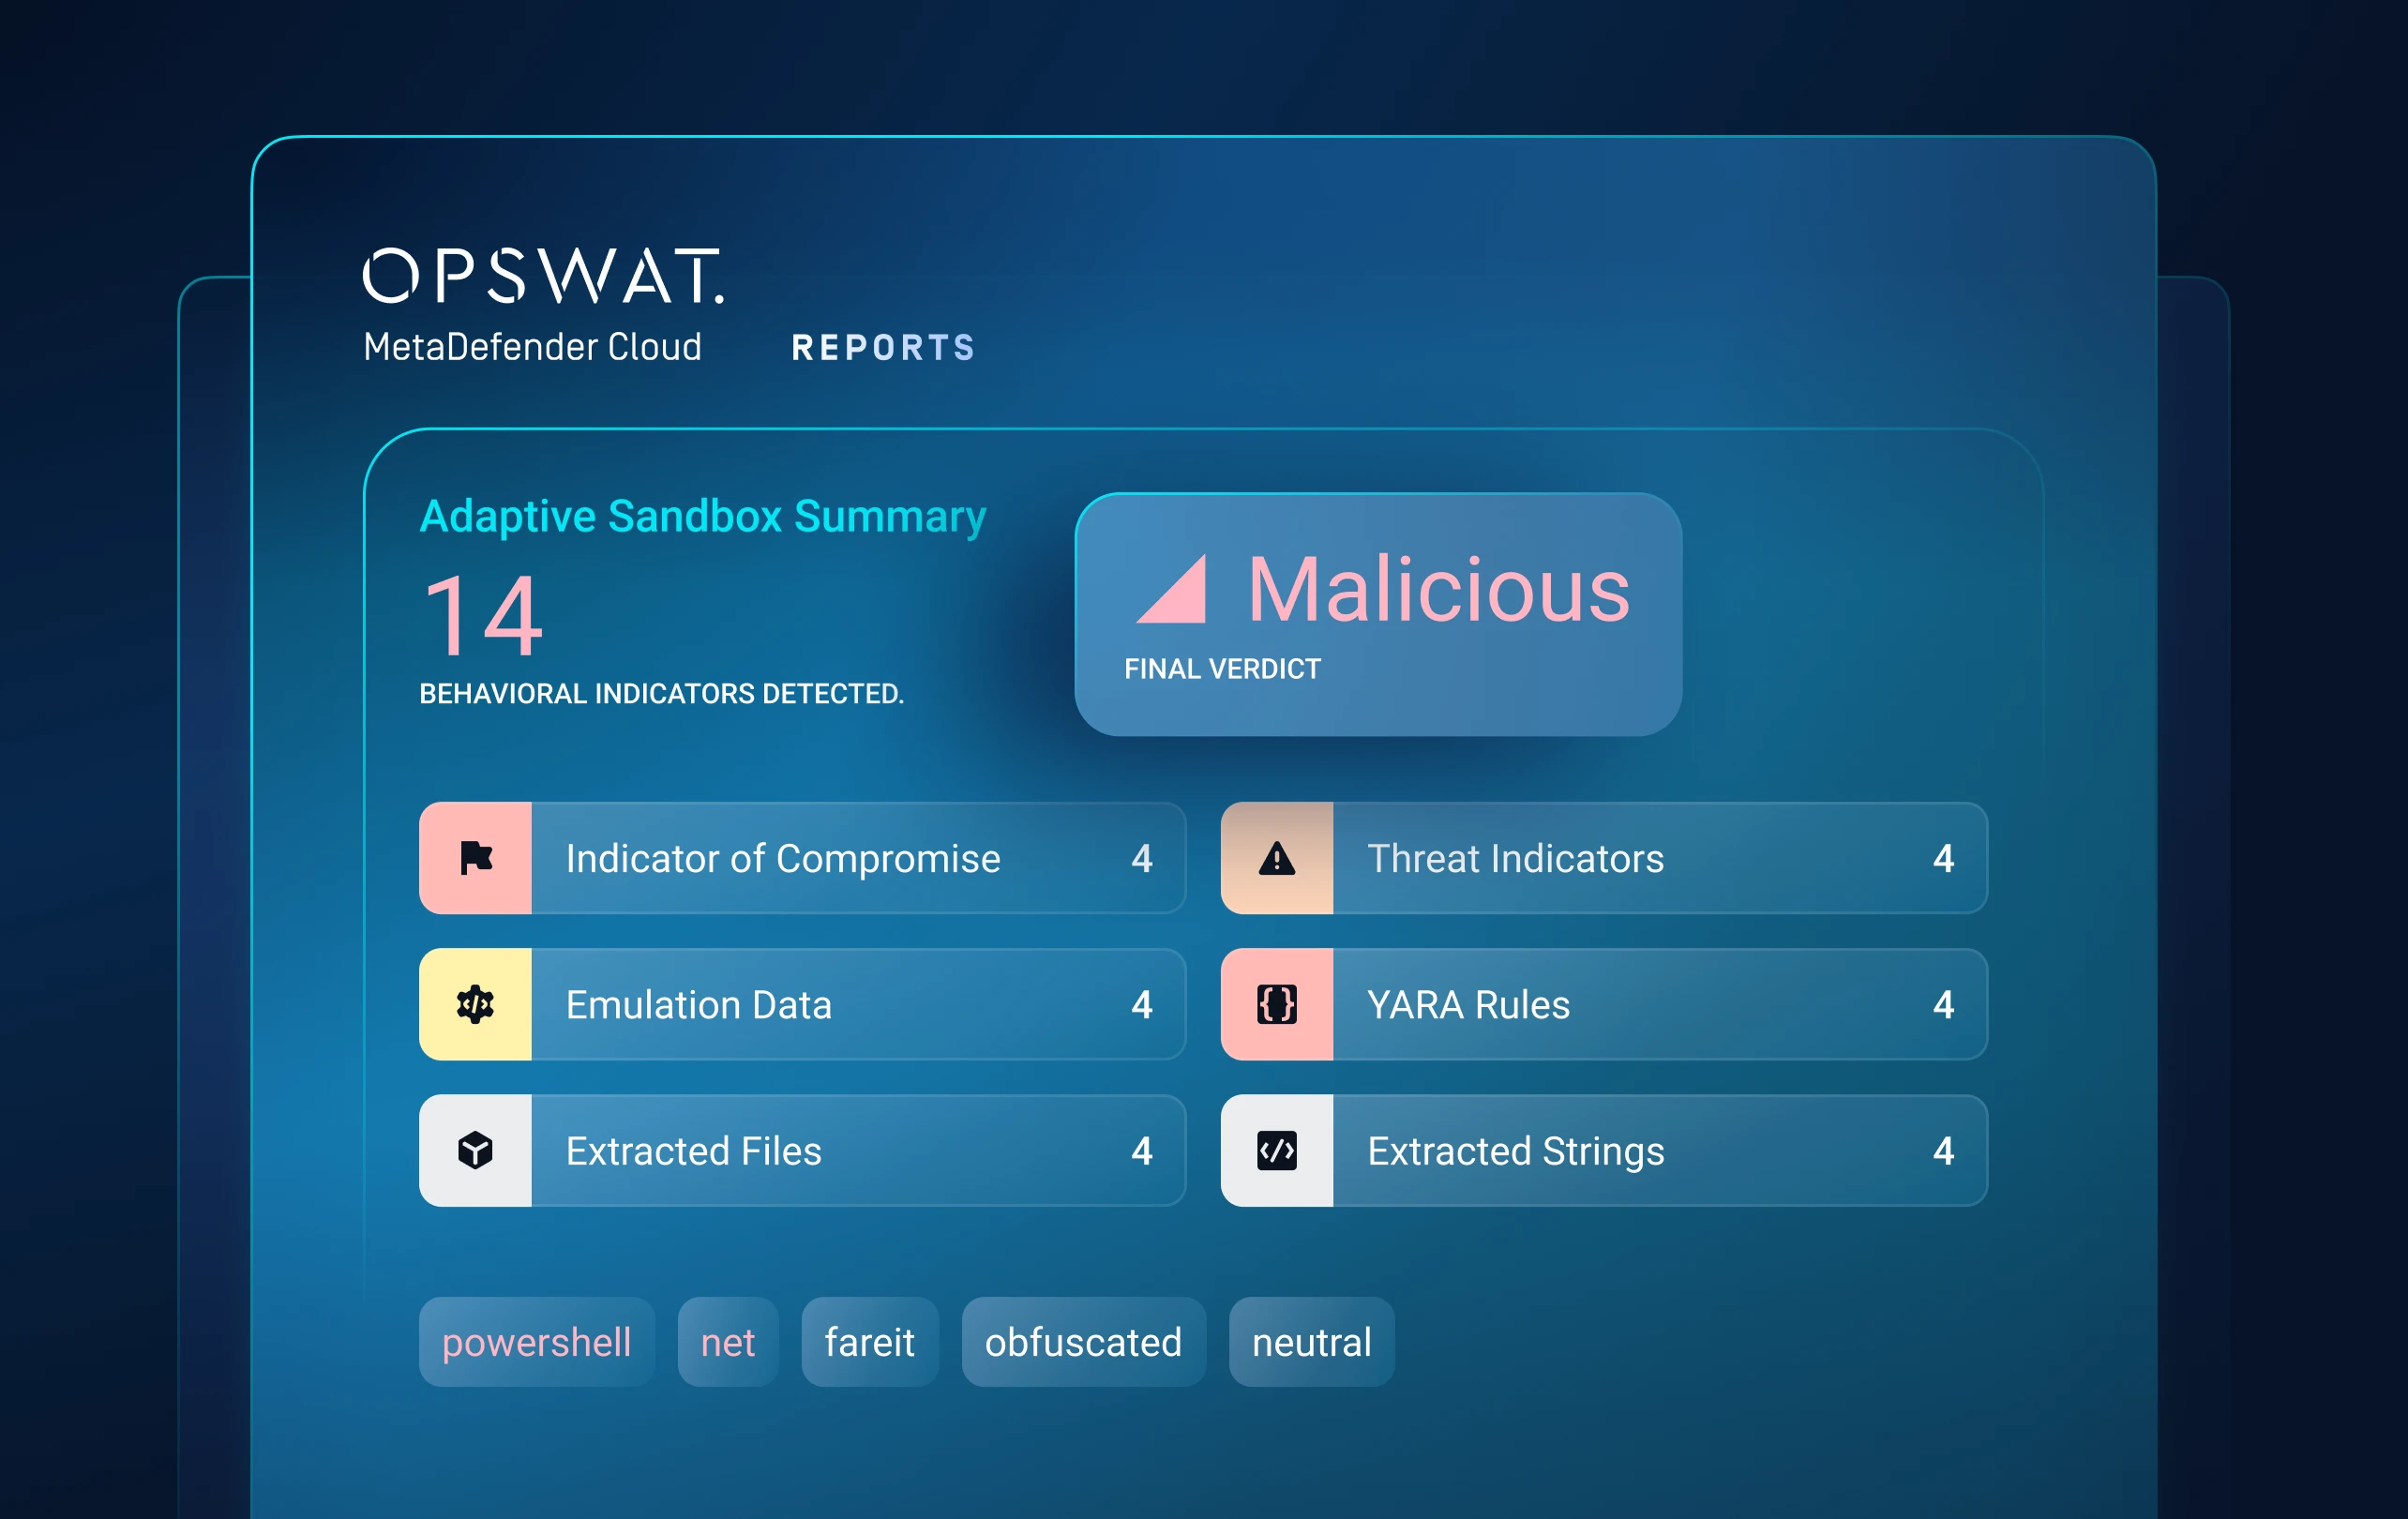
Verknüpft Signale aus Reputations-, statischen und dynamischen Analysen, um eine vertrauensbasierte Risikobewertung zu ermitteln.
Zeigt die bedrohlichsten Risiken in Echtzeit an und reduziert so Fehlalarme, Alarmflut und den Zeitaufwand der Analysten für die Triage.
Ebene 5: Bedrohungssuche
Bedrohungen mit Kampagnen verknüpfen
Wechseln Sie von der Erkennung einzelner Dateien hin zu Informationen auf Kampagnenebene.
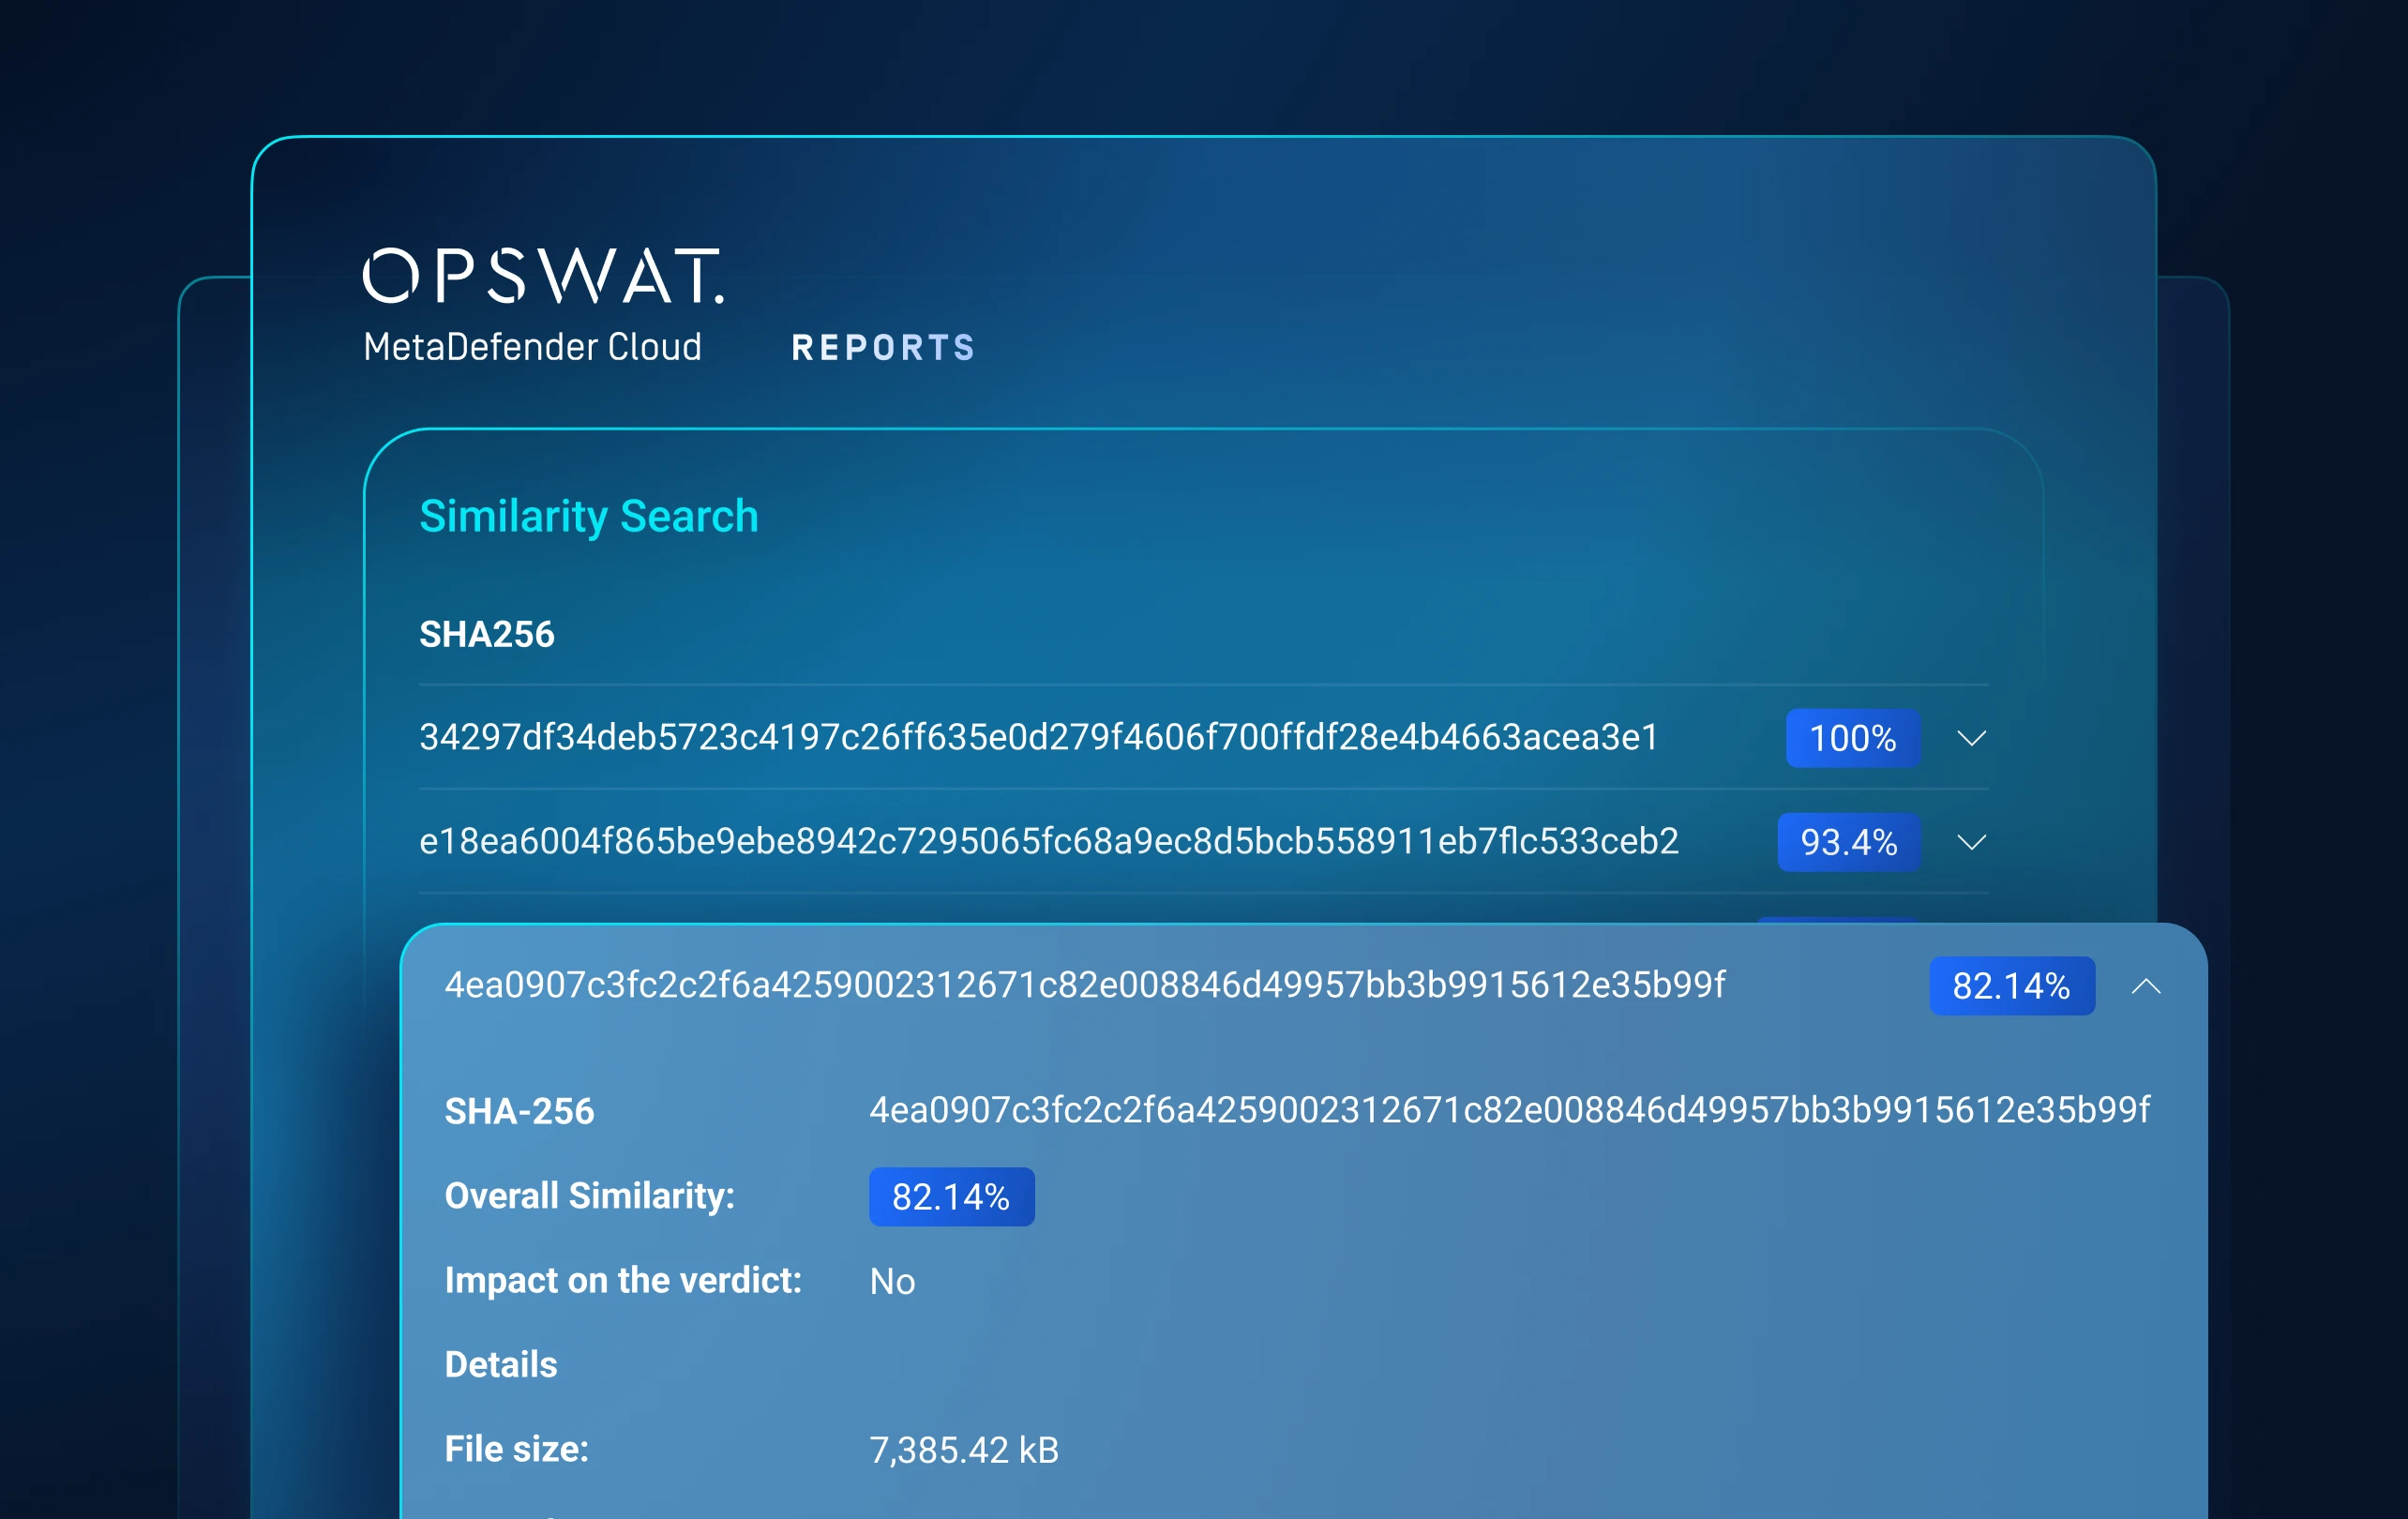
Die auf maschinellem Lernen basierende Ähnlichkeitssuche und die Korrelation von Bedrohungsmustern verknüpfen unbekannte Proben mit bekannter Malware, Infrastruktur, Taktiken und verwandten Varianten.
Deckt Malware-Familien und Angreiferkampagnen auf und zwingt Angreifer dazu, ihre Tools, ihre Infrastruktur und ihre Vorgehensweisen grundlegend zu überarbeiten.
In 3 einfachen Schritten loslegen
OPSWAT Zugriff
Ihr Paket wird von einem OPSWAT aktiviert.
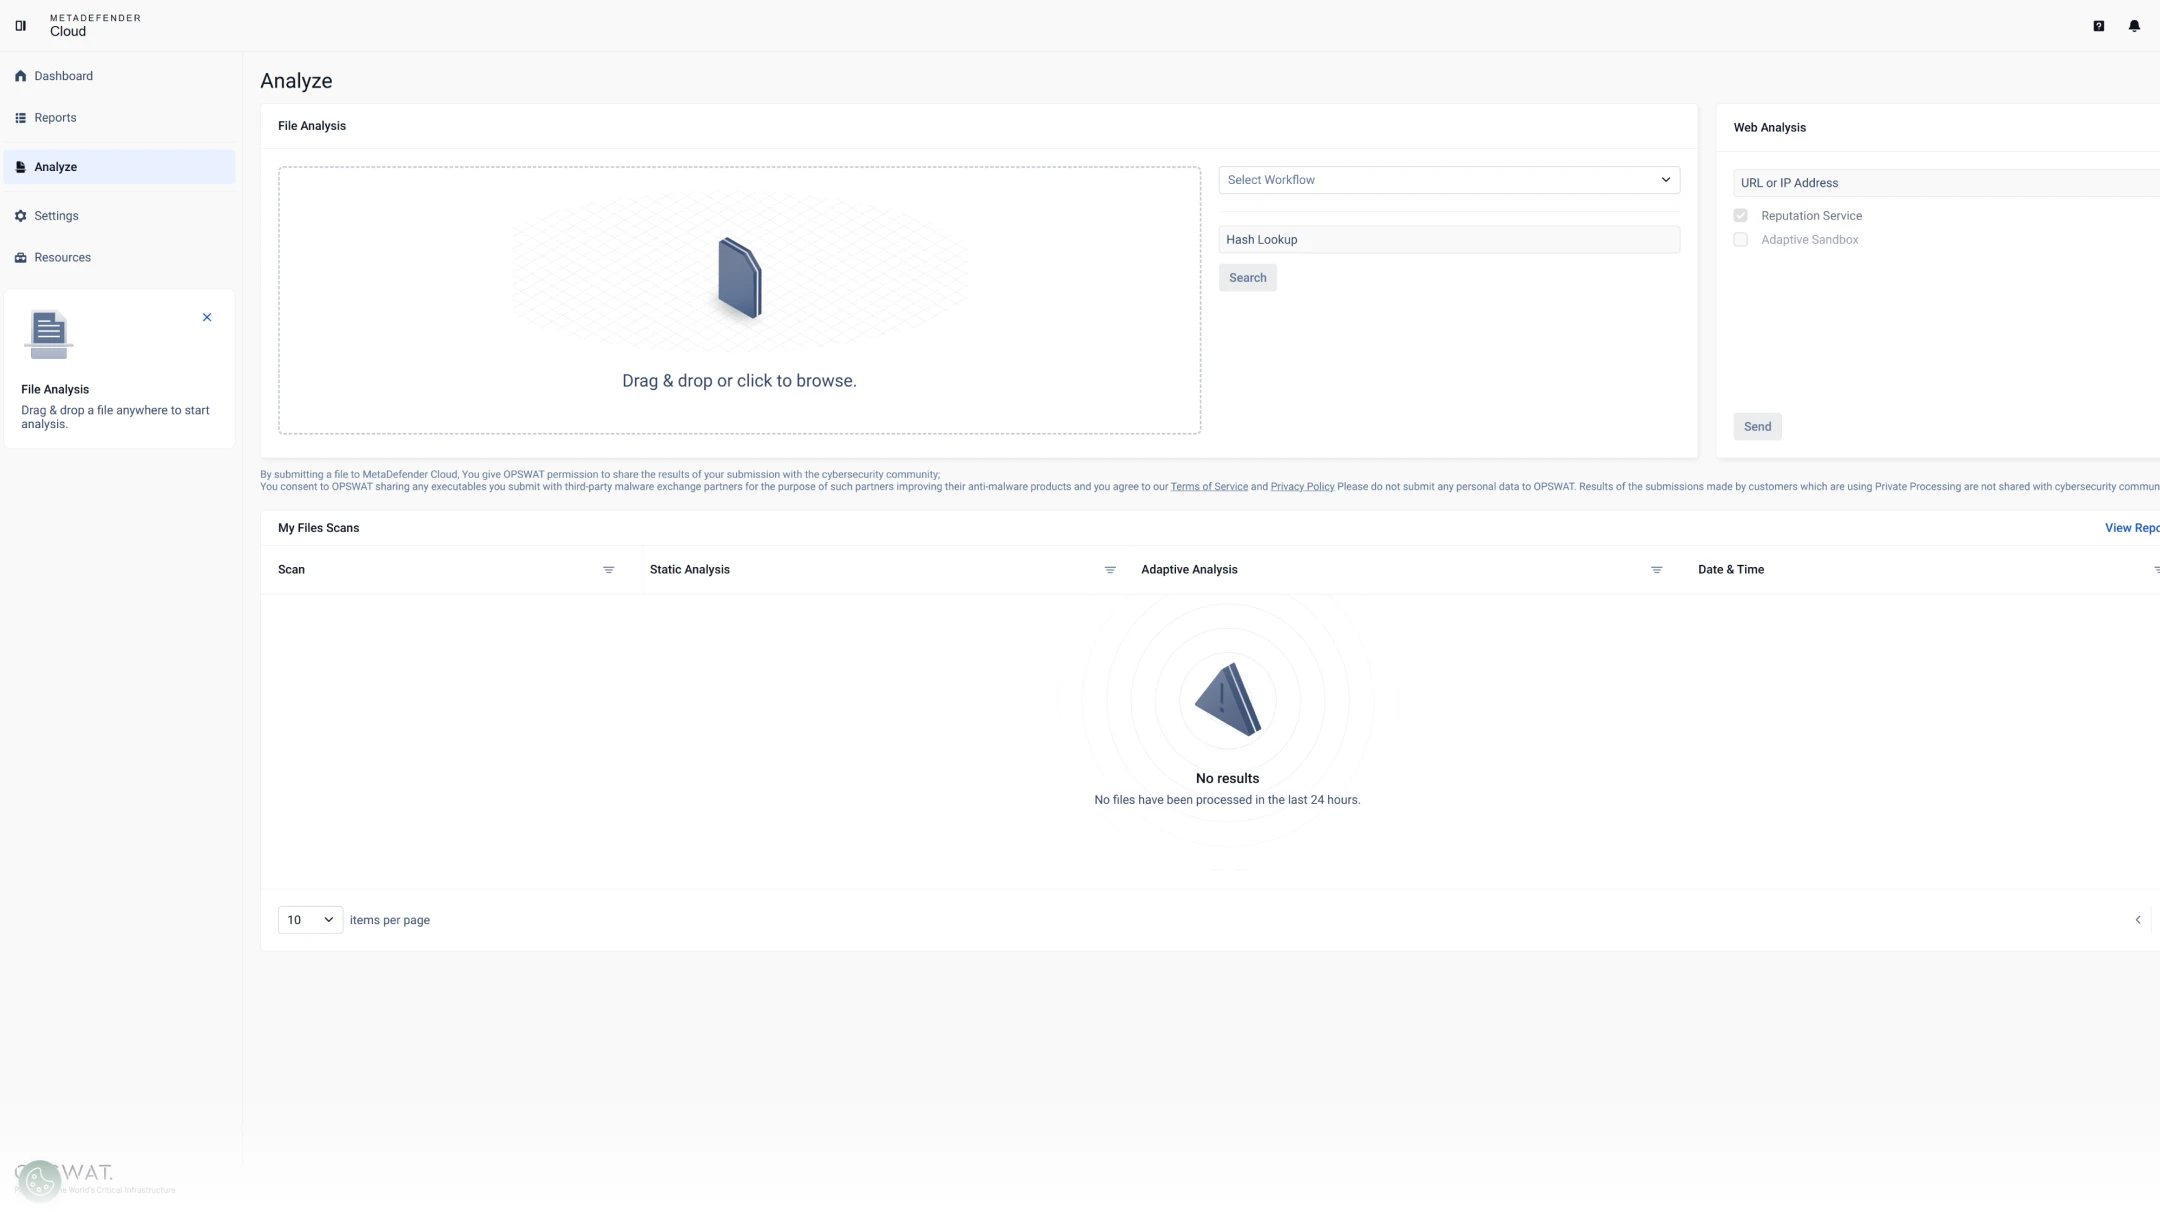
Dateien per Drag & Drop verschieben
Wählen Sie eine Datei für die dynamische Analyse aus.
Ergebnisse erzielen
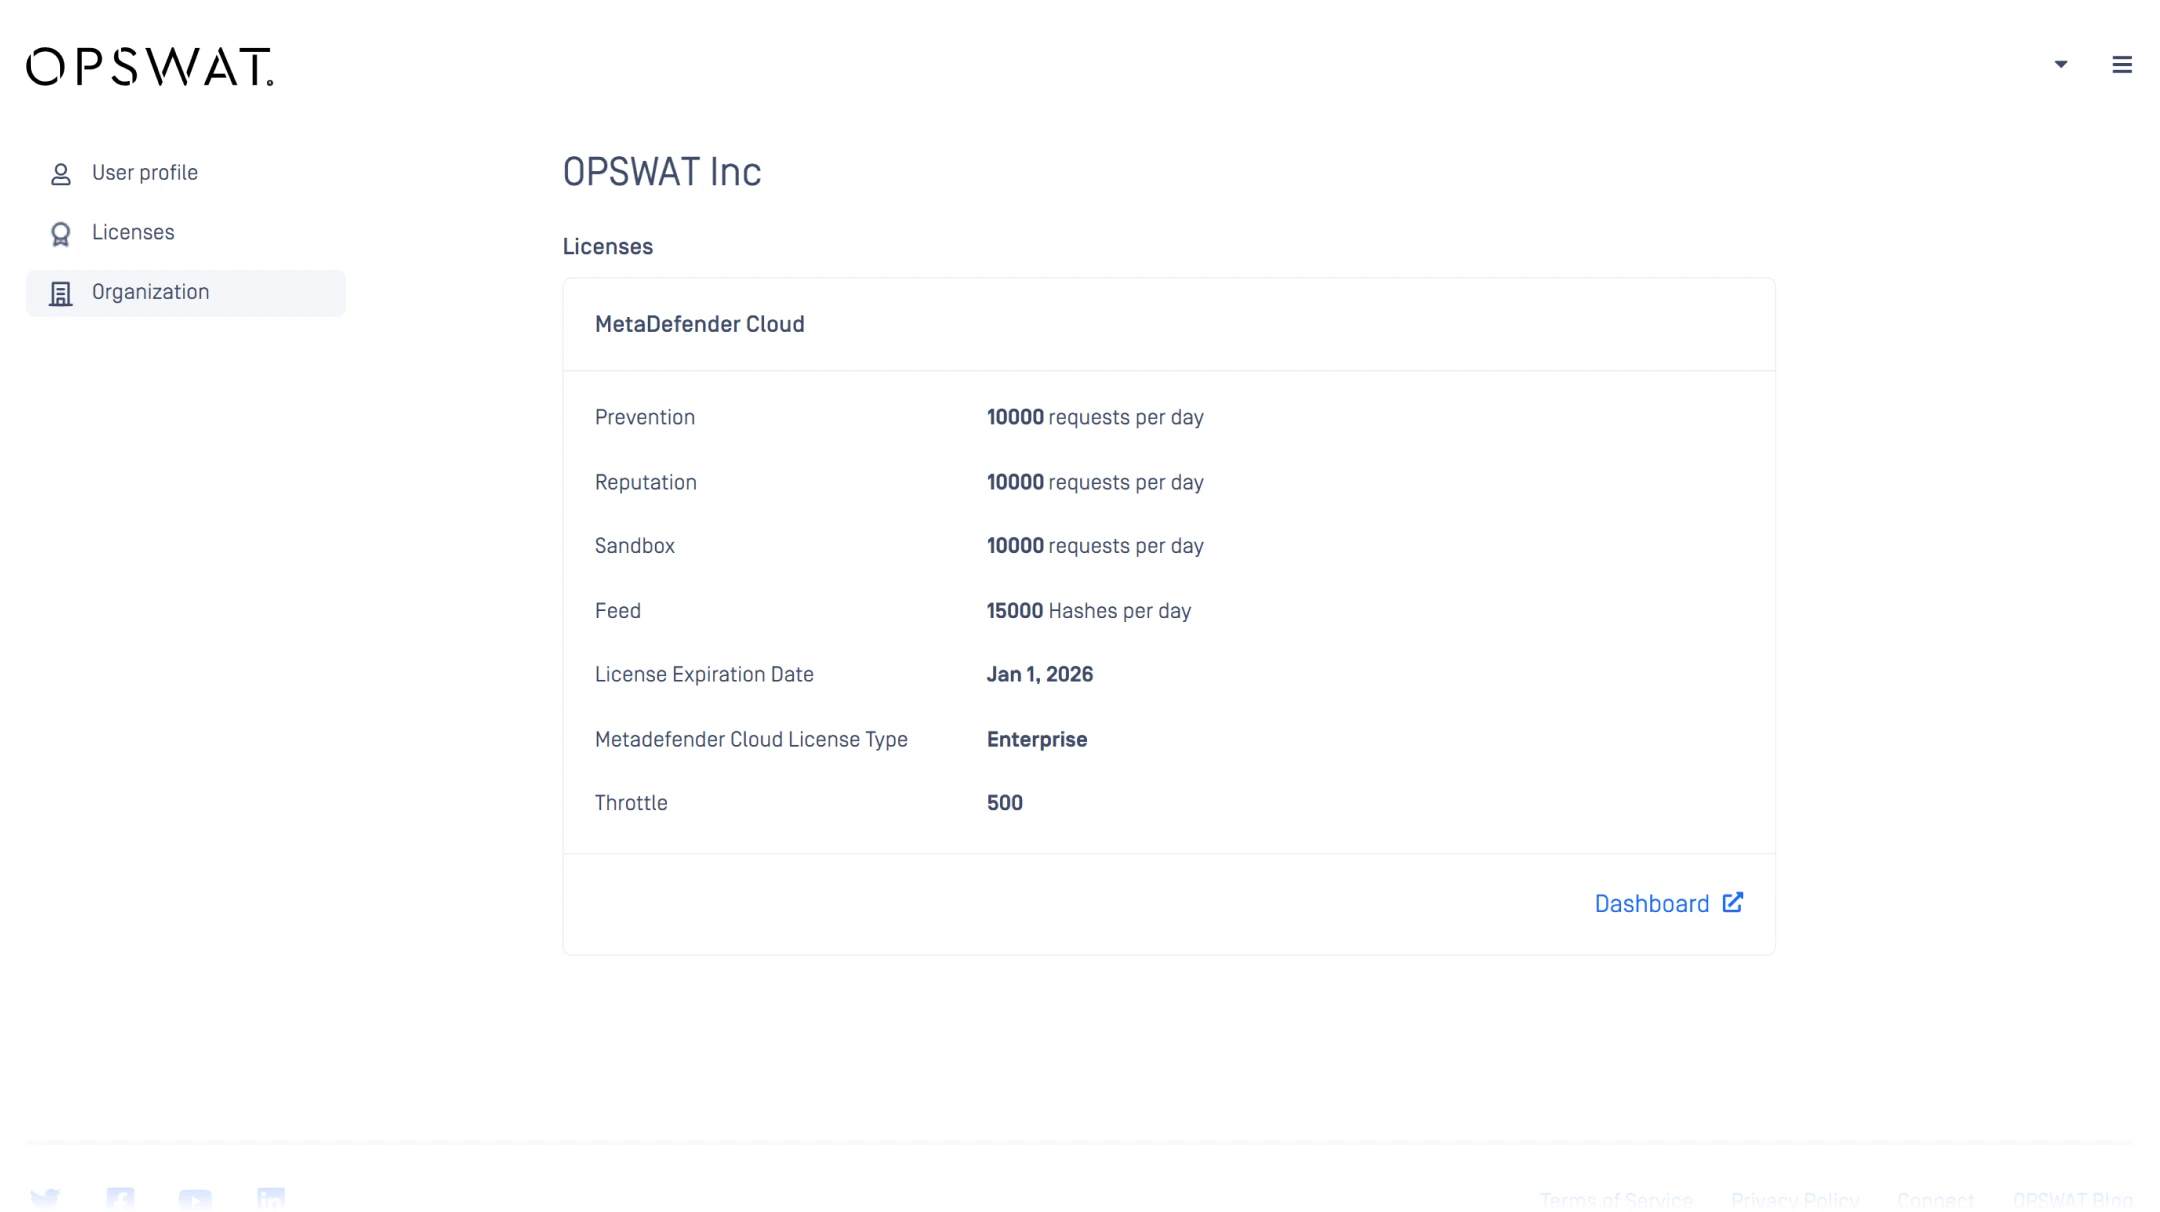
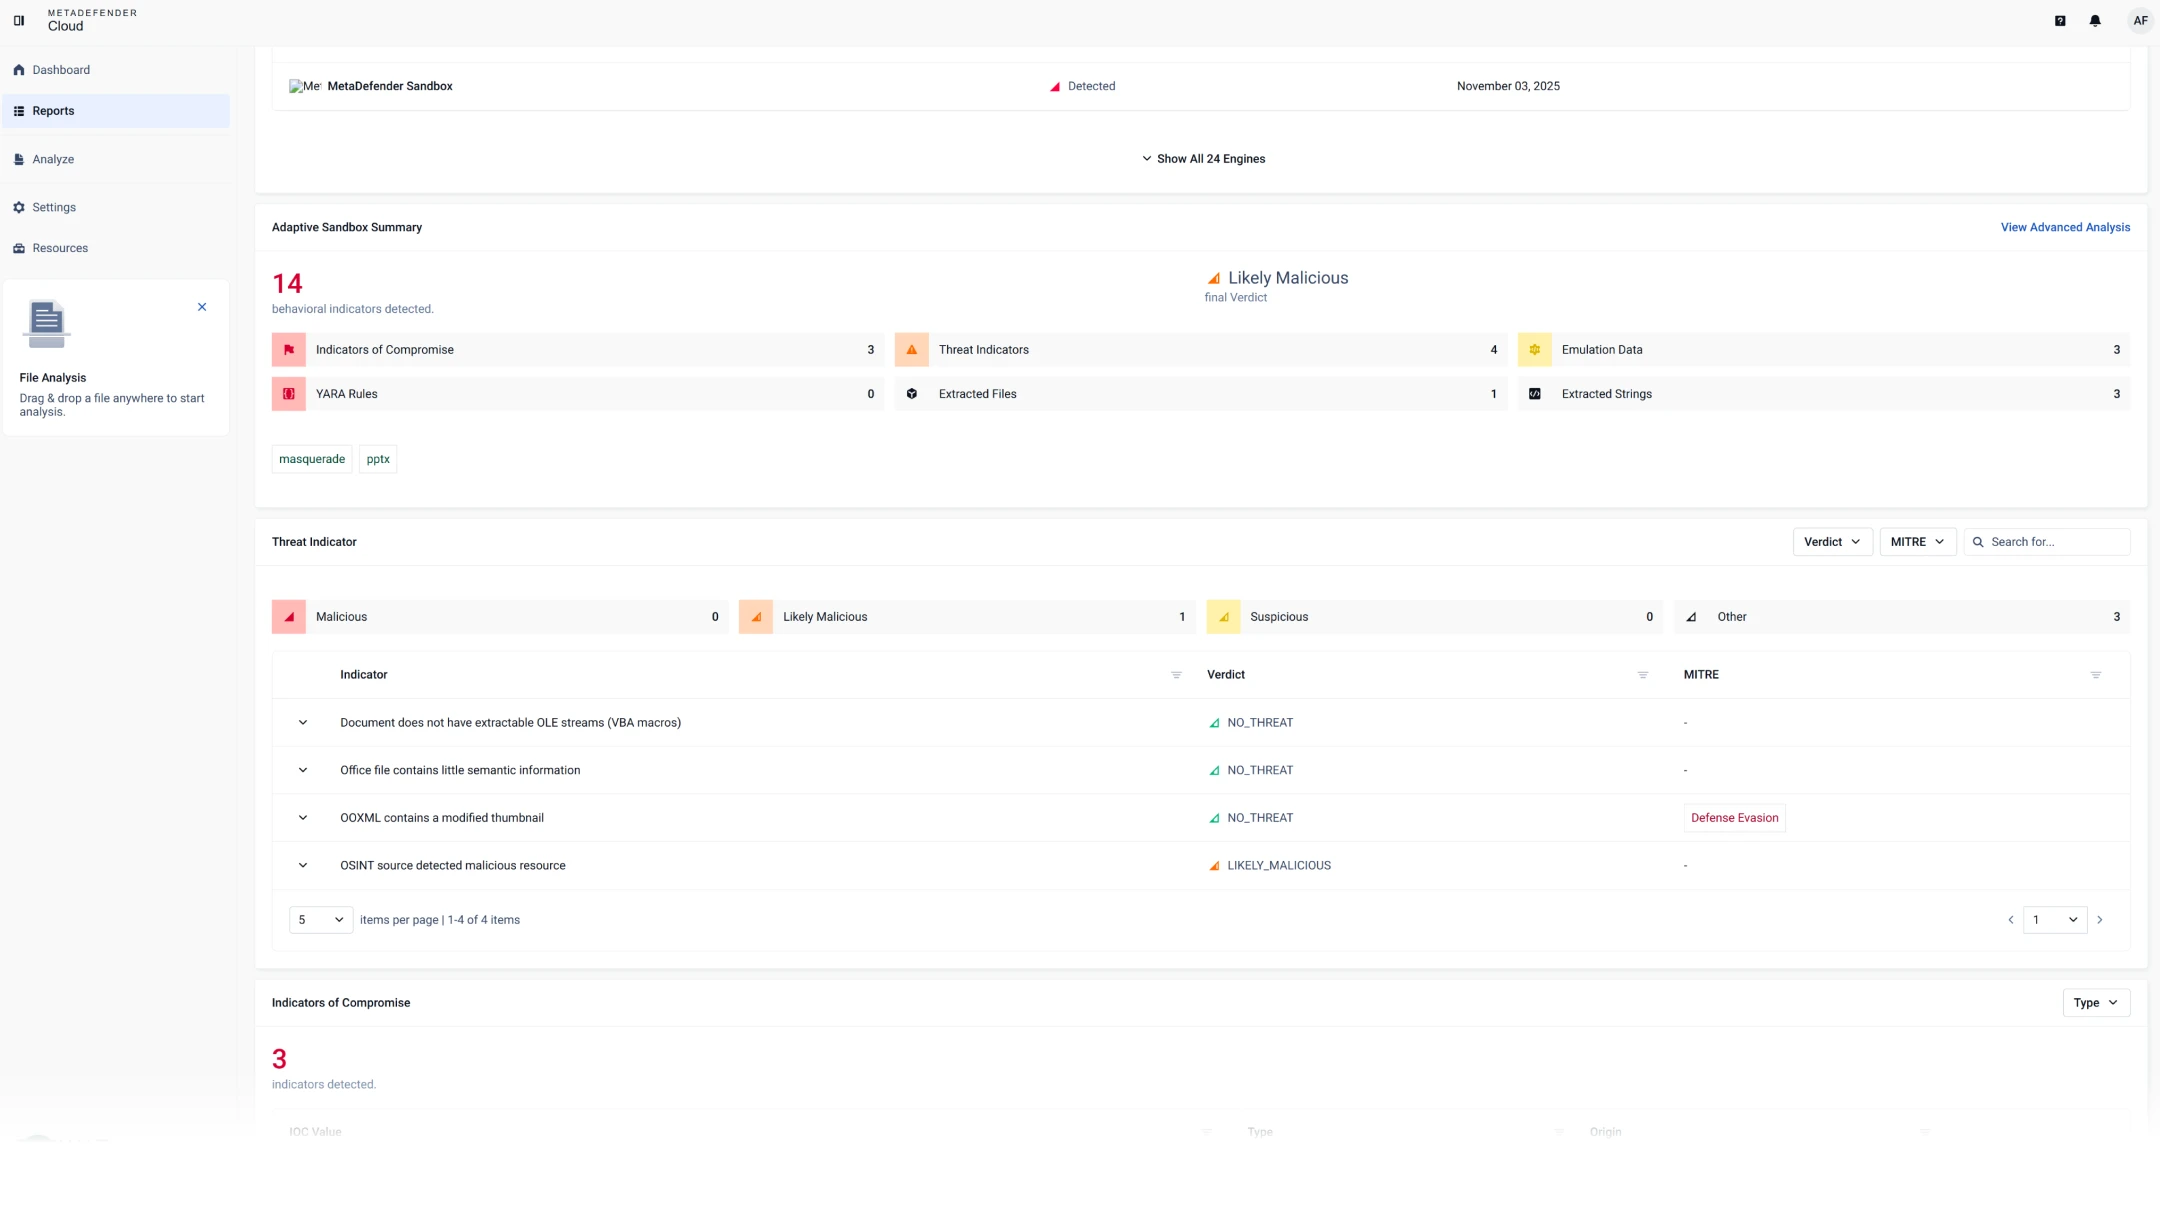
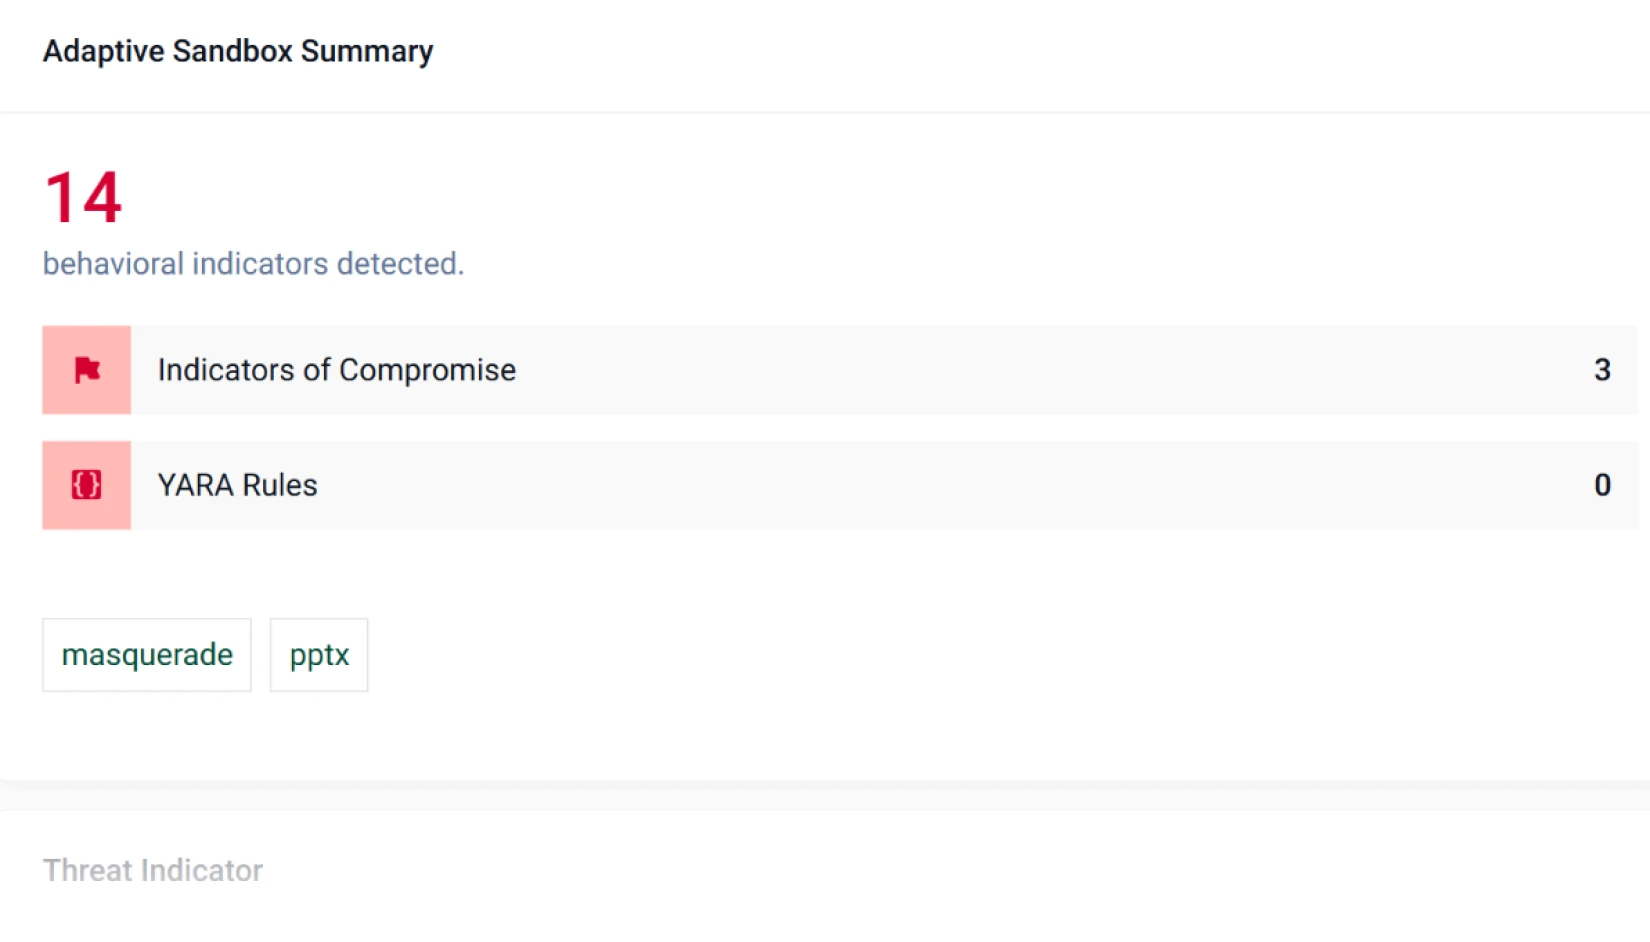
Sandbox-Urteile, Bedrohungsbewertungen und IOCs direkt in Ihrem Cloud anzeigen.
- MetaDefender Cloud


- MetaDefender Cloud
- MetaDefender Cloud
Produktübersicht
Erfahren Sie, wie MetaDefender Zero-Day-Bedrohungen am Netzwerkperimeter erkennt, indem adaptive Sandboxing-Techniken, Bedrohungsinformationen, Bedrohungsbewertung und Ähnlichkeitssuche kombiniert werden, noch bevor Dateien in kritische Umgebungen gelangen.
Adaptive Sandbox bietet „
” für MetaDefender Cloud
Die folgende Tabelle gibt einen Überblick über die FunktionenSandbox Adaptive Sandbox Cloud MetaDefender Cloud . Plattformfunktionen wie API , konfigurierbare Zugriffskontrollliste (ACL), OAuth-Integration, Syslog-Feedback im Common Event Format (CEF) usw. sind nicht enthalten.
Bitte kontaktieren Sie uns, um eine technische Präsentation zu buchen und einen Überblick über alle Funktionen und Möglichkeiten der Plattform zu erhalten.
Adaptive Sandbox
en für MetaDefender Cloud
Inside OPSWAT SaaS-Ökosystem
- Cloud APIs von MetaDefender Cloud (Dateien, Hashes, URLs, Domänen)
- Reputations- und Bedrohungsinformations-APIs (URL-, Domain-, IP- und Hash-Lookups)
- Andere OPSWAT -Module und -Dienste
Externe/Drittanbieter-Integrationen
- API Datei-, URL-, IP- und Domain-Einreichungen mit Sandbox-Analyseergebnissen
- SIEM-/Protokollierungsplattformen über API Ereignisexport
- Entwicklertools (CI/CD-Pipelines, Repositorys, SDKs, Plugins)
- SOAR-/Orchestrierungsplattformen durch API
Umgebungsübergreifend / Hybrid
- Optionen für die private Dateiverarbeitung/das private Scannen für sensible Umgebungen
- On-Premise MetaDefender Core Cloud und Bedrohungsinformationsdiensten
- Inside OPSWAT SaaS-Ökosystem

Inside OPSWAT SaaS-Ökosystem
- Cloud APIs von MetaDefender Cloud (Dateien, Hashes, URLs, Domänen)
- Reputations- und Bedrohungsinformations-APIs (URL-, Domain-, IP- und Hash-Lookups)
- Andere OPSWAT -Module und -Dienste
- Extern / Drittanbieter
Externe/Drittanbieter-Integrationen
- API Datei-, URL-, IP- und Domain-Einreichungen mit Sandbox-Analyseergebnissen
- SIEM-/Protokollierungsplattformen über API Ereignisexport
- Entwicklertools (CI/CD-Pipelines, Repositorys, SDKs, Plugins)
- SOAR-/Orchestrierungsplattformen durch API
- Umgebungsübergreifend / Hybrid
Umgebungsübergreifend / Hybrid
- Optionen für die private Dateiverarbeitung/das private Scannen für sensible Umgebungen
- On-Premise MetaDefender Core Cloud und Bedrohungsinformationsdiensten
Unterstützung bei der Einhaltung von Vorschriften in Bezug auf die Einhaltung von Vorschriften (
)
Da Cyberangriffe und die dahinterstehenden Akteure immer raffinierter werden, erlassen Regulierungsbehörden weltweit Vorschriften, um sicherzustellen, dass kritische Infrastrukturen die notwendigen Maßnahmen zum Schutz ihrer Sicherheit ergreifen (
).

Empfohlene Ressourcen

Die unveränderlichen Grundsätze der Cybersicherheit
MetaDefender für Cloud
SANS-Umfrage zu Erkennung und Reaktion
2025 OPSWAT Bericht über die Bedrohungslandschaft

Scan What Matters: Eine KI-Engine mit 99,9 % Genauigkeit verbessert Ihre Sicherheitsinfrastruktur

Sicherheitsorientierte MFT: KI-gestützte und emulationsbasierte Abwehr gegen dateibasierte Angriffe

Energieversorger verhindert eine Flut von Warnmeldungen und verbessert die Erkennung von Zero-Day-Angriffen mit OPSWAT
0 Ergebnisse. Bitte versuchen Sie es erneut.
FAQs
Groß angelegte, cloudnative Detonation für Dateien und URLs – ideal für E-Mail-Sicherheit/OEMs und Teams, die elastische Kapazitäten benötigen, ohne eine eigene Sandbox-Farm betreiben zu müssen.
Verbesserte ML-Web-Bedrohungserkennung (Multi-Label-Klassifizierung, Struktur-/Stilanalyse), PDF-Phishing-Heuristik, Markenerkennung und JavaScript-/Zwischenablage-Emulation zur Aufdeckung von „Template-Kits“, QR-Schmuggel und Phishing mit geringer Komplexität in großem Maßstab.
Einfache API Datei/URL übermitteln, Urteil/IOCs erhalten) sowie MISP/STIX-Exporte, Splunk SOAR/Cortex XSOAR-Konnektoren und automatisch generierte YARA für die weitere Suche.
Die automatische Skalierung mit schneller Emulation hält die Latenz gering und vermeidet gleichzeitig VM-Overhead. Policy Routing stellt sicher, dass Sie nur das Notwendige ausführen, sodass Sie das Volumen und die Kosten kontrollieren können.
Ja – Mix-Cloud für Burst-/URL-Analyse mit lokaler Sandbox für sensible oder hoheitliche Daten. Richtlinien legen fest, wo jede Probe ausgeführt wird.
