Schutz von Datenpipelines, LLMs und Modell-Endpunkten
Schützen Sie die KI Ihres Unternehmens vor bösartigen Inhalten, manipulierten Daten, Prompt-Injektionen und der Offenlegung sensibler Daten. „ OPSWAT “ überprüft, bereinigt und kontrolliert Dateien und Daten während der Erfassung, Speicherung, des Trainings, bei Interaktionen mit großen Sprachmodellen (LLM), bei Open-Source-Modellen sowie bei der Inferenz.
- Mehrschichtige Bedrohungsabwehr
- Schutz sensibler Daten
- KI-Modelle und Inhaltssicherheit
Welche Datensätze von Drittanbietern beeinträchtigen unsere Vektor-Einbettungen aktiv?
Wo verstecken sich inaktiven Nutzdaten in unseren KI-Cloud-Speichersystemen?
Welche versteckte Malware lauert in den Dateien, die in unsere RAG-Datenbank hochgeladen werden?
Wie können wir Zero-Day-Exploits erkennen, bevor sie in unsere Trainingscluster gelangen?
Welche Mechanismen verhindern, dass Mitarbeiter schädlichen Code in unsere lokalen Modelle hochladen?
Welche unternehmensinternen personenbezogenen Daten gelangen versehentlich in öffentliche KI-APIs?
Wie entfernen wir versteckte, sensible Metadaten, bevor die Dateien in unsere KI-Pipelines gelangen?
Wie führt eine serialisierte Modelldatei beim Laden bösartigen Code aus?
Welche Open-Source-Modellformate bergen das höchste Risiko, unsere Infrastruktur zu infizieren?
Wie können wir feststellen, ob ein Mitarbeiter ein gefälschtes Dokument erstellt oder bearbeitet?
Warum umgehen externe KI-Modellpakete unsere Standard-Perimeter-Firewalls?
Nicht vertrauenswürdige Daten bergen Risiken in allen KI-Workflows
Die Entwicklung von KI in Unternehmen hängt von Dateien und Daten ab, die von Benutzern, Unternehmensanwendungen, Repositorys, Datenbanken, APIs, Drittanbieterquellen und externen Modellen stammen. Wenn diese Daten, LLMs und Dateien ohne angemessene Sicherheitskontrollen in KI-Workflows gelangen, können Malware, sensible Informationen und manipulierte Daten nachgelagerte Modelle, Agenten und Anwendungen beeinträchtigen.

Die Eingabe von Prompts beeinflusst das Verhalten der KI
Böswillige Eingabeaufforderungen, versteckte Anweisungen und unsichere Ausgaben können das Verhalten von KI manipulieren, sensible Daten offenlegen oder unbeabsichtigte Aktionen in großen Sprachmodellen (LLMs) und Agenten auslösen.

Sensible Daten können durch KI offengelegt werden
Vertrauliche, regulierte, geschützte und risikoreiche Daten können in Eingabeaufforderungen, Trainingsdatensätze, Abruf-Workflows und KI-Anwendungen gelangen.

Schädliche Dateien können KI-Workflows gefährden
Dokumente, Archive, Bilder, Code und Modelldateien können eingebettete Objekte, Skripte, Metadaten und verschachtelte Inhalte enthalten. Jedes dieser Elemente birgt spezifische Risiken, die von Malware über versteckte Payloads bis hin zu Datenlecks reichen.
Nicht überprüfte KI-Assets können Risiken mit sich bringen
Modelldateien, Datensätze, Notebooks, Archive und zugehörige Artefakte gelangen häufig von internen Teams, Drittanbietern und aus Open-Source-Quellen in KI-Umgebungen. Ohne Überprüfung können diese Ressourcen Malware, sensible Daten, anfällige Komponenten oder unsichere Dateien in die Workflows für Training, Auswertung, Speicherung und Bereitstellung einschleusen.
- Unsichere Ein- und Ausgänge
Die Eingabe von Prompts beeinflusst das Verhalten der KI
Böswillige Eingabeaufforderungen, versteckte Anweisungen und unsichere Ausgaben können das Verhalten von KI manipulieren, sensible Daten offenlegen oder unbeabsichtigte Aktionen in großen Sprachmodellen (LLMs) und Agenten auslösen.
- Verlust sensibler Daten
Sensible Daten können durch KI offengelegt werden
Vertrauliche, regulierte, geschützte und risikoreiche Daten können in Eingabeaufforderungen, Trainingsdatensätze, Abruf-Workflows und KI-Anwendungen gelangen.
- Dateibedrohungen
Schädliche Dateien können KI-Workflows gefährden
Dokumente, Archive, Bilder, Code und Modelldateien können eingebettete Objekte, Skripte, Metadaten und verschachtelte Inhalte enthalten. Jedes dieser Elemente birgt spezifische Risiken, die von Malware über versteckte Payloads bis hin zu Datenlecks reichen.
- Vertrauenswürdige LLM-Modelle
Nicht überprüfte KI-Assets können Risiken mit sich bringen
Modelldateien, Datensätze, Notebooks, Archive und zugehörige Artefakte gelangen häufig von internen Teams, Drittanbietern und aus Open-Source-Quellen in KI-Umgebungen. Ohne Überprüfung können diese Ressourcen Malware, sensible Daten, anfällige Komponenten oder unsichere Dateien in die Workflows für Training, Auswertung, Speicherung und Bereitstellung einschleusen.
Secure Alle Phasen der Entwicklung von KI für Unternehmen
OPSWAT wendet ein mehrschichtiges, präventionsorientiertes Sicherheitskonzept an, das sich auf die Daten erstreckt, mit denen die KI gefüttert wird, auf die in Unternehmensumgebungen eingeführten Modelle sowie auf die Interaktionen, die über LLMs und Inferenz-Endpunkte stattfinden.
Schutz von Daten in KI-Trainingspipelines
Secure strukturierte und unstrukturierte Daten, während diese in KI-Trainingsumgebungen eingehen, durch diese fließen und dort gespeichert werden. „ OPSWAT “ nutzt mehrere Ebenen der Überprüfung und Prävention, um zu verhindern, dass bösartige Inhalte und sensible Daten als vertrauenswürdige KI-Eingaben verwendet werden.
KI-Modell-Artefakte vor der Bereitstellung prüfen
Überprüfen Sie Modelldateien, Archive, Notizbücher, Konfigurationsdateien und zugehörige Artefakte, bevor sie in KI-Umgebungen von Unternehmen eingebunden werden. „ OPSWAT “ hilft dabei, dateibasierte Bedrohungen, sensible Daten und risikobehaftete Ressourcen in Speicher-, Übertragungs- und Bereitstellungsworkflows zu erkennen.
Secure LLM-Datei- und Datenaustausch
Mitarbeiter, Kunden und Anwendungen können Dateien, Eingabeaufforderungen und abgerufene Inhalte an LLM-gestützte Workflows senden. „ OPSWAT “ hilft dabei, diesen Datenaustausch zu überprüfen, zu bereinigen und zu kontrollieren, bevor risikobehaftete Dateien oder sensible Daten KI-Assistenten, RAG-Systeme, Chatbots oder nachgelagerte Anwendungen erreichen.
Die Angriffskette bei KI-Daten unterbrechen
Bedrohungen können sich über Dateien, Daten und Eingaben in KI-/ML-Workflows ausbreiten. „ OPSWAT “ überprüft, bereinigt und kontrolliert Inhalte, bevor sie Auswirkungen auf nachfolgende Prozesse haben.
Schutz kritischer KI-Workflows im Unternehmen
Setzen Sie „ OPSWAT “ AI Security überall dort ein, wo Dateien und Daten in KI-Workflows gelangen, diese durchlaufen oder von ihnen verarbeitet werden. Überprüfen und bereinigen Sie nicht vertrauenswürdige Inhalte, wehren Sie dateibasierte Bedrohungen ab und kontrollieren Sie sensible Daten in Trainingspipelines, RAG, LLMs, Agenten und KI-Anwendungen.
Mehrstufige Prävention für KI in Unternehmen
OPSWAT kombiniert fortschrittliche Bedrohungserkennung, Inhaltsprüfung, Datenschutz und Bereinigung, um KI-Datenpipelines, Modelle, Speicher und LLM-Interaktionen zu schützen, bevor sich schädliche Inhalte oder sensible Daten in der KI-Umgebung ausbreiten können.
Schutz von Daten, die in KI-Workflows übertragen werden
Secure die Inhalte, auf die sich die Unternehmens-KI stützt, darunter Dateien, Datensätze, Repositorien, Uploads, abgerufene Quellen und andere Geschäftsdaten in den Arbeitsabläufen für Training, RAG, LLM, Agenten und Anwendungen.
Bedrohungen durch LLM-Modelle und „ Supply Chain “ verhindern
Überprüfen Sie Open-Source-LLMs, Modelldateien und zugehörige Artefakte auf Malware, schädliche Inhalte und sensible Daten, bevor diese in die KI-Umgebungen des Unternehmens integriert werden.
Kontrolle sensibler Daten bei Ein- und Ausgabe
Erkennen und schützen Sie regulierte, vertrauliche, geschützte und sonstige sensible Daten, während diese im Rahmen von Schulungen, Abfragen, generativer KI und agentenbasierten Arbeitsabläufen verarbeitet werden.
„Prevention First“-Sicherheitsansatz auf die gesamte KI-Entwicklung anwenden
Sicherheitsmaßnahmen sollten in allen KI-/ML-Workflows angewendet werden, um Risiken zu minimieren, bevor bösartige oder sensible Inhalte von nachgelagerten KI-Systemen als vertrauenswürdig eingestuft, verarbeitet oder weiterverarbeitet werden können.
Unterstützt von der Plattform „ OPSWAT “MetaDefender
Die „ MetaDefender “-Plattform bildet die Grundlage für ein Portfolio an Sicherheitsprodukten, die darauf ausgelegt sind, verschiedene Risiken bei der KI-Entwicklung in Unternehmen zu bewältigen. Von der Datenerfassung und -speicherung bis hin zur Modellsicherheit und KI-Interaktionen – jedes Produkt bringt bewährte Technologien zur Verhinderung von „ OPSWAT “ in einen kritischen Bereich der KI-Umgebung ein.
Unterstützung bei der Einhaltung von KI-Vorschriften und der Datenverwaltung
Nicht geprüfte Daten und bösartige LLM-Modelle können Sicherheitsrisiken mit sich bringen, sensible Informationen offenlegen und das Compliance-Risiko erhöhen. „ OPSWAT “ trägt dazu bei, dieses Risiko durch Inhaltsprüfung, Datenklassifizierung, Modellüberprüfung und automatisierte Bereinigung in der gesamten KI-Infrastruktur des Unternehmens zu verringern.
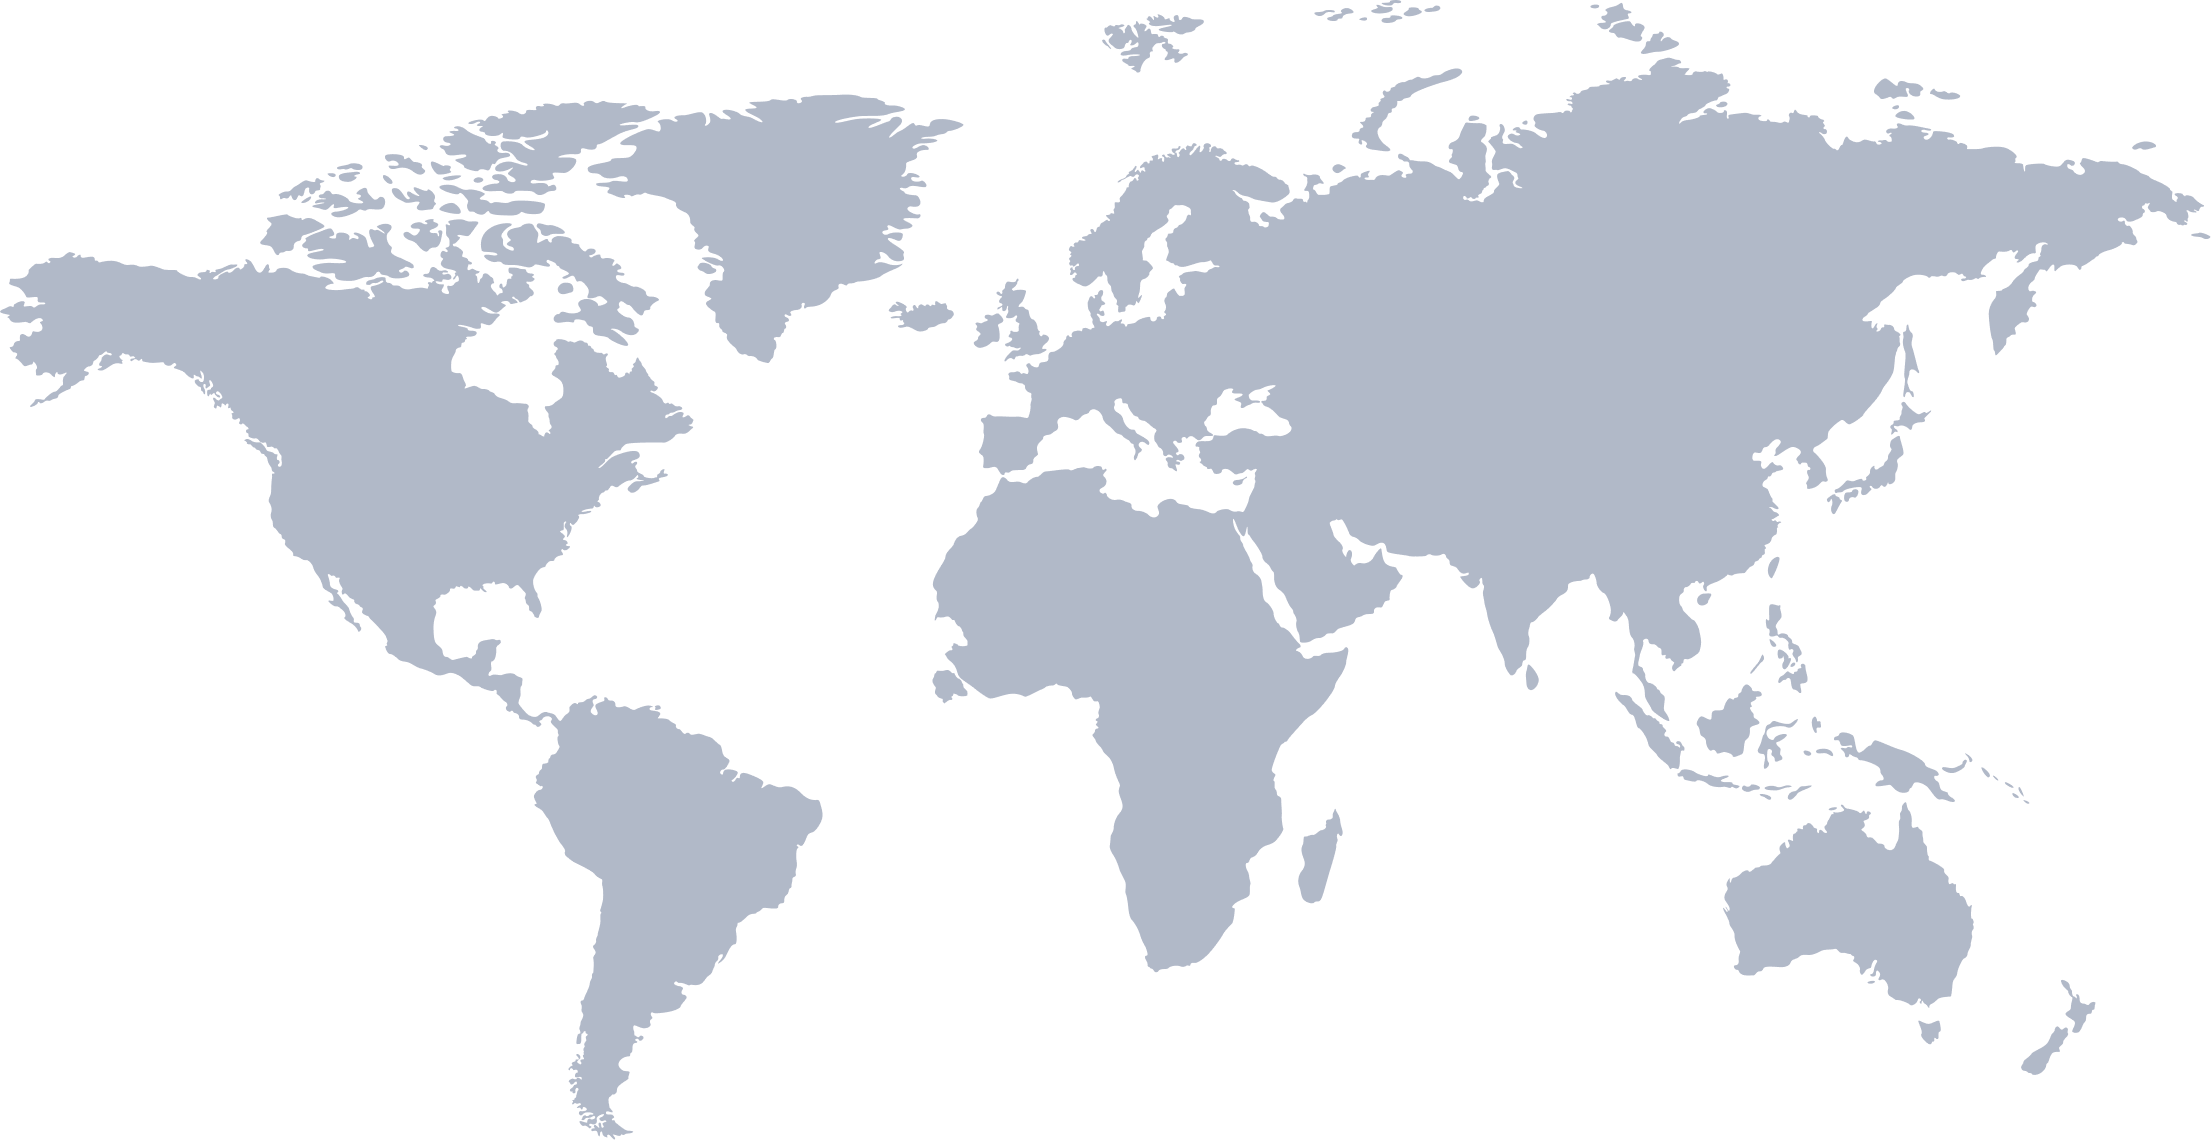
- Klicken Sie hier, um mehr zu erfahrenUSA – Bundesebene8 Rahmenwerke
- Klicken Sie hier, um mehr zu erfahrenUSA – Bundesstaat9 Rahmenwerke
- Klicken Sie hier, um mehr zu erfahrenKanada5 Rahmenwerke
- Klicken Sie hier, um mehr zu erfahrenPeru1 Rahmenwerk
- Klicken Sie hier, um mehr zu erfahrenBrasilien2 Frameworks
- Klicken Sie hier, um mehr zu erfahrenVereinigtes Königreich5 Rahmenwerke
- Klicken Sie hier, um mehr zu erfahrenEuropa1 Rahmenwerk
- Klicken Sie hier, um mehr zu erfahrenEuropäische Union4 Rahmenwerke
- Klicken Sie hier, um mehr zu erfahrenItalien1 Rahmenwerk
- Klicken Sie hier, um mehr zu erfahrenSpanien1 Rahmenwerk
- Klicken Sie hier, um mehr zu erfahrenSaudi-Arabien1 Rahmenwerk
- Klicken Sie hier, um mehr zu erfahrenVAE2 Rahmenwerke
- Klicken Sie hier, um mehr zu erfahrenSüdkorea1 Rahmenwerk
- Klicken Sie hier, um mehr zu erfahrenJapan2 Frameworks
- Klicken Sie hier, um mehr zu erfahrenSingapur2 Frameworks
- Klicken Sie hier, um mehr zu erfahrenAustralien1 Rahmenwerk
Speziell für jede Branche entwickelt
Schützen Sie kritische KI-Workflows vor nicht vertrauenswürdigen Daten, bösartigen Modellen und der Offenlegung sensibler Daten – mit einem mehrschichtigen, präventiv ausgerichteten Sicherheitskonzept, das speziell für branchenspezifische Umgebungen entwickelt wurde.
Energie
Secure Technische Zeichnungen, SCADA-Exporte, Prüfberichte und Infrastrukturdaten, bevor sie in KI-Workflows einfließen.
Regierung
Kontrollieren Sie sensible, geschäftskritische und von extern übermittelte Daten, bevor diese in KI-gestützte Systeme gelangen.
Finanzdienstleistungen
Verringern Sie das Risiko, dass schädliche Dokumente in den Systemen landen, Kundendaten offengelegt werden und Compliance-Verstöße in KI-gestützten Arbeitsabläufen auftreten.
Herstellung
Secure Konstruktionsdateien, Lieferantendokumente, Betriebsdaten und Produktionsabläufe, die mit KI-Systemen verknüpft sind.
Empfohlene Ressourcen
MetaDefender Core Secure -Datenpipelines und LLM-Anwendungen

OPSWAT Finanzdienstleistungen: Secure für die Finanzbranche
OWASP Top 10 für LLM-Anwendungen mit „ OPSWAT “ – KI-Sicherheit
FAQs
Die KI-Sicherheit in Unternehmen schützt die Daten, Modelle, Speicher und Interaktionen, auf denen KI-Systeme basieren. Sie trägt dazu bei, Risiken durch bösartige Inhalte, die Offenlegung sensibler Daten, unsichere Modelle, Prompt-Injektionen und andere Bedrohungen über den gesamten KI-Lebenszyklus hinweg zu minimieren.
OPSWAT AI Security schützt Dateien und Daten in KI-Trainingspipelines, bei der Speicherung von Daten und Modellen, in Open-Source-LLM-Modellen, in RAG-Systemen, bei Chatbot-Interaktionen und an Inferenz-Endpunkten.
OPSWAT prüft, bereinigt und kontrolliert strukturierte und unstrukturierte Daten vor und während ihres Durchlaufs durch KI-Trainingspipelines und trägt so dazu bei, zu verhindern, dass bösartige Inhalte und sensible Daten als vertrauenswürdige Eingaben in die KI gelangen.
OPSWAT Daten vor der Übertragung validieren und nutzt die MetaDefender -Diode-Technologie, um einen sicheren Einweg-Datentransfer genehmigter Daten in geschützte Umgebungen zu ermöglichen.
OPSWAT Es überprüft Open-Source-LLM-Modelle, Modelldateien und zugehörige Artefakte auf Malware, schädliche Inhalte und sensible Daten, bevor diese in KI-Umgebungen von Unternehmen integriert werden.
OPSWAT überprüft Dateien und Inhalte, die über Chatbot-Ein- und -Ausgaben, RAG-Systeme und Inferenz-Endpunkte ausgetauscht werden, um dabei zu helfen, Prompt-Injektionen und andere schädliche Inhalte zu identifizieren und zu verhindern, dass diese in KI-Anwendungen gelangen.
OPSWAT Erkennt und kontrolliert sensible Informationen in KI-Datenpipelines, Speichersystemen, Modellen, RAG-Workflows und LLM-Interaktionen, um eine unbeabsichtigte Offenlegung oder einen Datenverlust zu verhindern.
KI-Firewalls konzentrieren sich in der Regel auf Interaktionen mit KI-Anwendungen zur Laufzeit. „ OPSWAT “ bietet mehrschichtige, präventiv ausgerichtete Sicherheit für eine umfassendere KI-Umgebung, einschließlich Datenpipelines, Speichersystemen, Modelldateien, LLM-Interaktionen, RAG-Systemen und Inferenz-Endpunkten.
OPSWAT kombiniert verschiedene Technologien zur Überprüfung, Erkennung, Klassifizierung und Bereinigung, um Risiken in Daten, Modellen und KI-Interaktionen zu identifizieren und zu neutralisieren, bevor sich schädliche Inhalte oder sensible Daten weiterverbreiten können.
OPSWAT unterstützt Unternehmen dabei, Sicherheits- und Datenkontrollen in unternehmensweiten KI-Umgebungen anzuwenden, um sensible Informationen zu schützen, interne Richtlinien durchzusetzen und den sich weiterentwickelnden Anforderungen in den Bereichen Regulierung, Governance und Datenschutz gerecht zu werden.
Sind Sie bereit, Ihre Unternehmens-KI zu „ Secure “?
Innovationen im Bereich der KI hängen von vertrauenswürdigen Eingabedaten ab. „ OPSWAT “ unterstützt Unternehmen dabei, die Dateien, Daten, Eingabeaufforderungen und Quellen zu überprüfen, zu bereinigen, zu klassifizieren und zu kontrollieren, die in KI-Modelle, LLMs, RAG-Pipelines, Agenten, Anwendungen und Arbeitsabläufe einfließen.