


Azure DevOps
Kategorie:Quellcode
Erfahren Sie mehr über Benny Czarnys Buch „Cybersecurity Upside Down“
Softwarepakete und bekannte Schwachstellen identifizieren, kryptografische Risiken bewerten sowie die Herkunft von KI-Modellen und die angegebenen Lizenzen überprüfen.
CycloneDX & SPDX für SBOM
Open-Source Software von Drittanbietern für das „
“
Integration von CI/CD-Pipeline-
Software & Informationen zur KI-Lizenz
Transparenz hinsichtlich bekannter Sicherheitslücken und kryptografischer Risiken
Unvollständige Bestandsaufnahmen führen dazu, dass Teams Beweismaterial für die Behebung von Sicherheitslücken, die Migration von Verschlüsselungssystemen und die Überprüfung von KI-Modellen rekonstruieren müssen.
Lieferantensoftware und KI-Modelldateien können ohne verwertbare Bestandsdaten eintreffen, sodass die Teams vor der Überprüfung die Paketversionen, kryptografischen Abhängigkeiten, die Herkunft der Modelle und die angegebenen Lizenzen ermitteln müssen.
Die EU-CRA legt Verpflichtungen hinsichtlich der SBOM fest, die EO 14412 enthält Vorgaben zur CBOM, und das EU-KI-Gesetz schreibt die Dokumentation von betroffenen Allzweck-KI-Modellen vor. Durch getrennte Bestandsaufnahmen wird es schwieriger, Belege zusammenzustellen.
Wenn eine neue CVE bekannt gegeben wird, verzögern fehlende Paketnamen und Versionen die erste Aufgabe: die Ermittlung der Software-Artefakte, die untersucht werden müssen.
Lieferantensoftware und KI-Modelldateien können ohne verwertbare Bestandsdaten eintreffen, sodass die Teams vor der Überprüfung die Paketversionen, kryptografischen Abhängigkeiten, die Herkunft der Modelle und die angegebenen Lizenzen ermitteln müssen.
Die EU-CRA legt Verpflichtungen hinsichtlich der SBOM fest, die EO 14412 enthält Vorgaben zur CBOM, und das EU-KI-Gesetz schreibt die Dokumentation von betroffenen Allzweck-KI-Modellen vor. Durch getrennte Bestandsaufnahmen wird es schwieriger, Belege zusammenzustellen.
Wenn eine neue CVE bekannt gegeben wird, verzögern fehlende Paketnamen und Versionen die erste Aufgabe: die Ermittlung der Software-Artefakte, die untersucht werden müssen.
Listen Sie Paketnamen, Versionen, Lizenzinformationen, kritische Software-Updates und bekannte Sicherheitslücken aus 8,7 Millionen Bibliotheken von Drittanbietern auf.
Prüfen Sie Algorithmen, Bibliotheken, Zertifikate, Protokolle und zugehöriges kryptografisches Material. Analysieren Sie klassische und quantenbasierte Risiken und prüfen Sie, ob gegebenenfalls empfohlene Alternativen zur Verfügung stehen, um fundierte Migrationsentscheidungen treffen zu können.
Ordne Modelldateien Repositorien zu, von denen bekannt ist, dass sie dieselben Bytes veröffentlichen, und gib die verfügbaren deklarierten Lizenzen an, um den Prüfern konkrete Anhaltspunkte für die Herkunfts- und Lizenzprüfungen zu liefern.
Analysieren Sie unterstützte Dateien in isolierten Netzwerken. Wenn die erforderlichen Datenbanken lokal installiert sind, können Teams während des Scanvorgangs Stücklistenprüfungen ohne Cloud-Verbindung durchführen.
Erstellen Sie Software-, Kryptografie- und KI-Bestandsaufnahmen über eine einzige Engine und vermeiden Sie so die Notwendigkeit, für jeden Bestandsaufnahmetyp separate Scan-Workflows zu konfigurieren.
Legen Sie Schwellenwerte für Software-Sicherheitslücken und Lizenzbeschränkungen für Pakete fest. Aktivieren Sie die Blockierung für kryptografische Risiken und ausgewählte KI-Modelllizenzen separat, entsprechend Ihren Workflow-Anforderungen.
Sehen Sie sich die Scan-Zusammenfassung an, wechseln Sie zwischen den Ergebnissen für SBOM, CBOM und AIBOM und exportieren Sie den gewünschten Bericht.
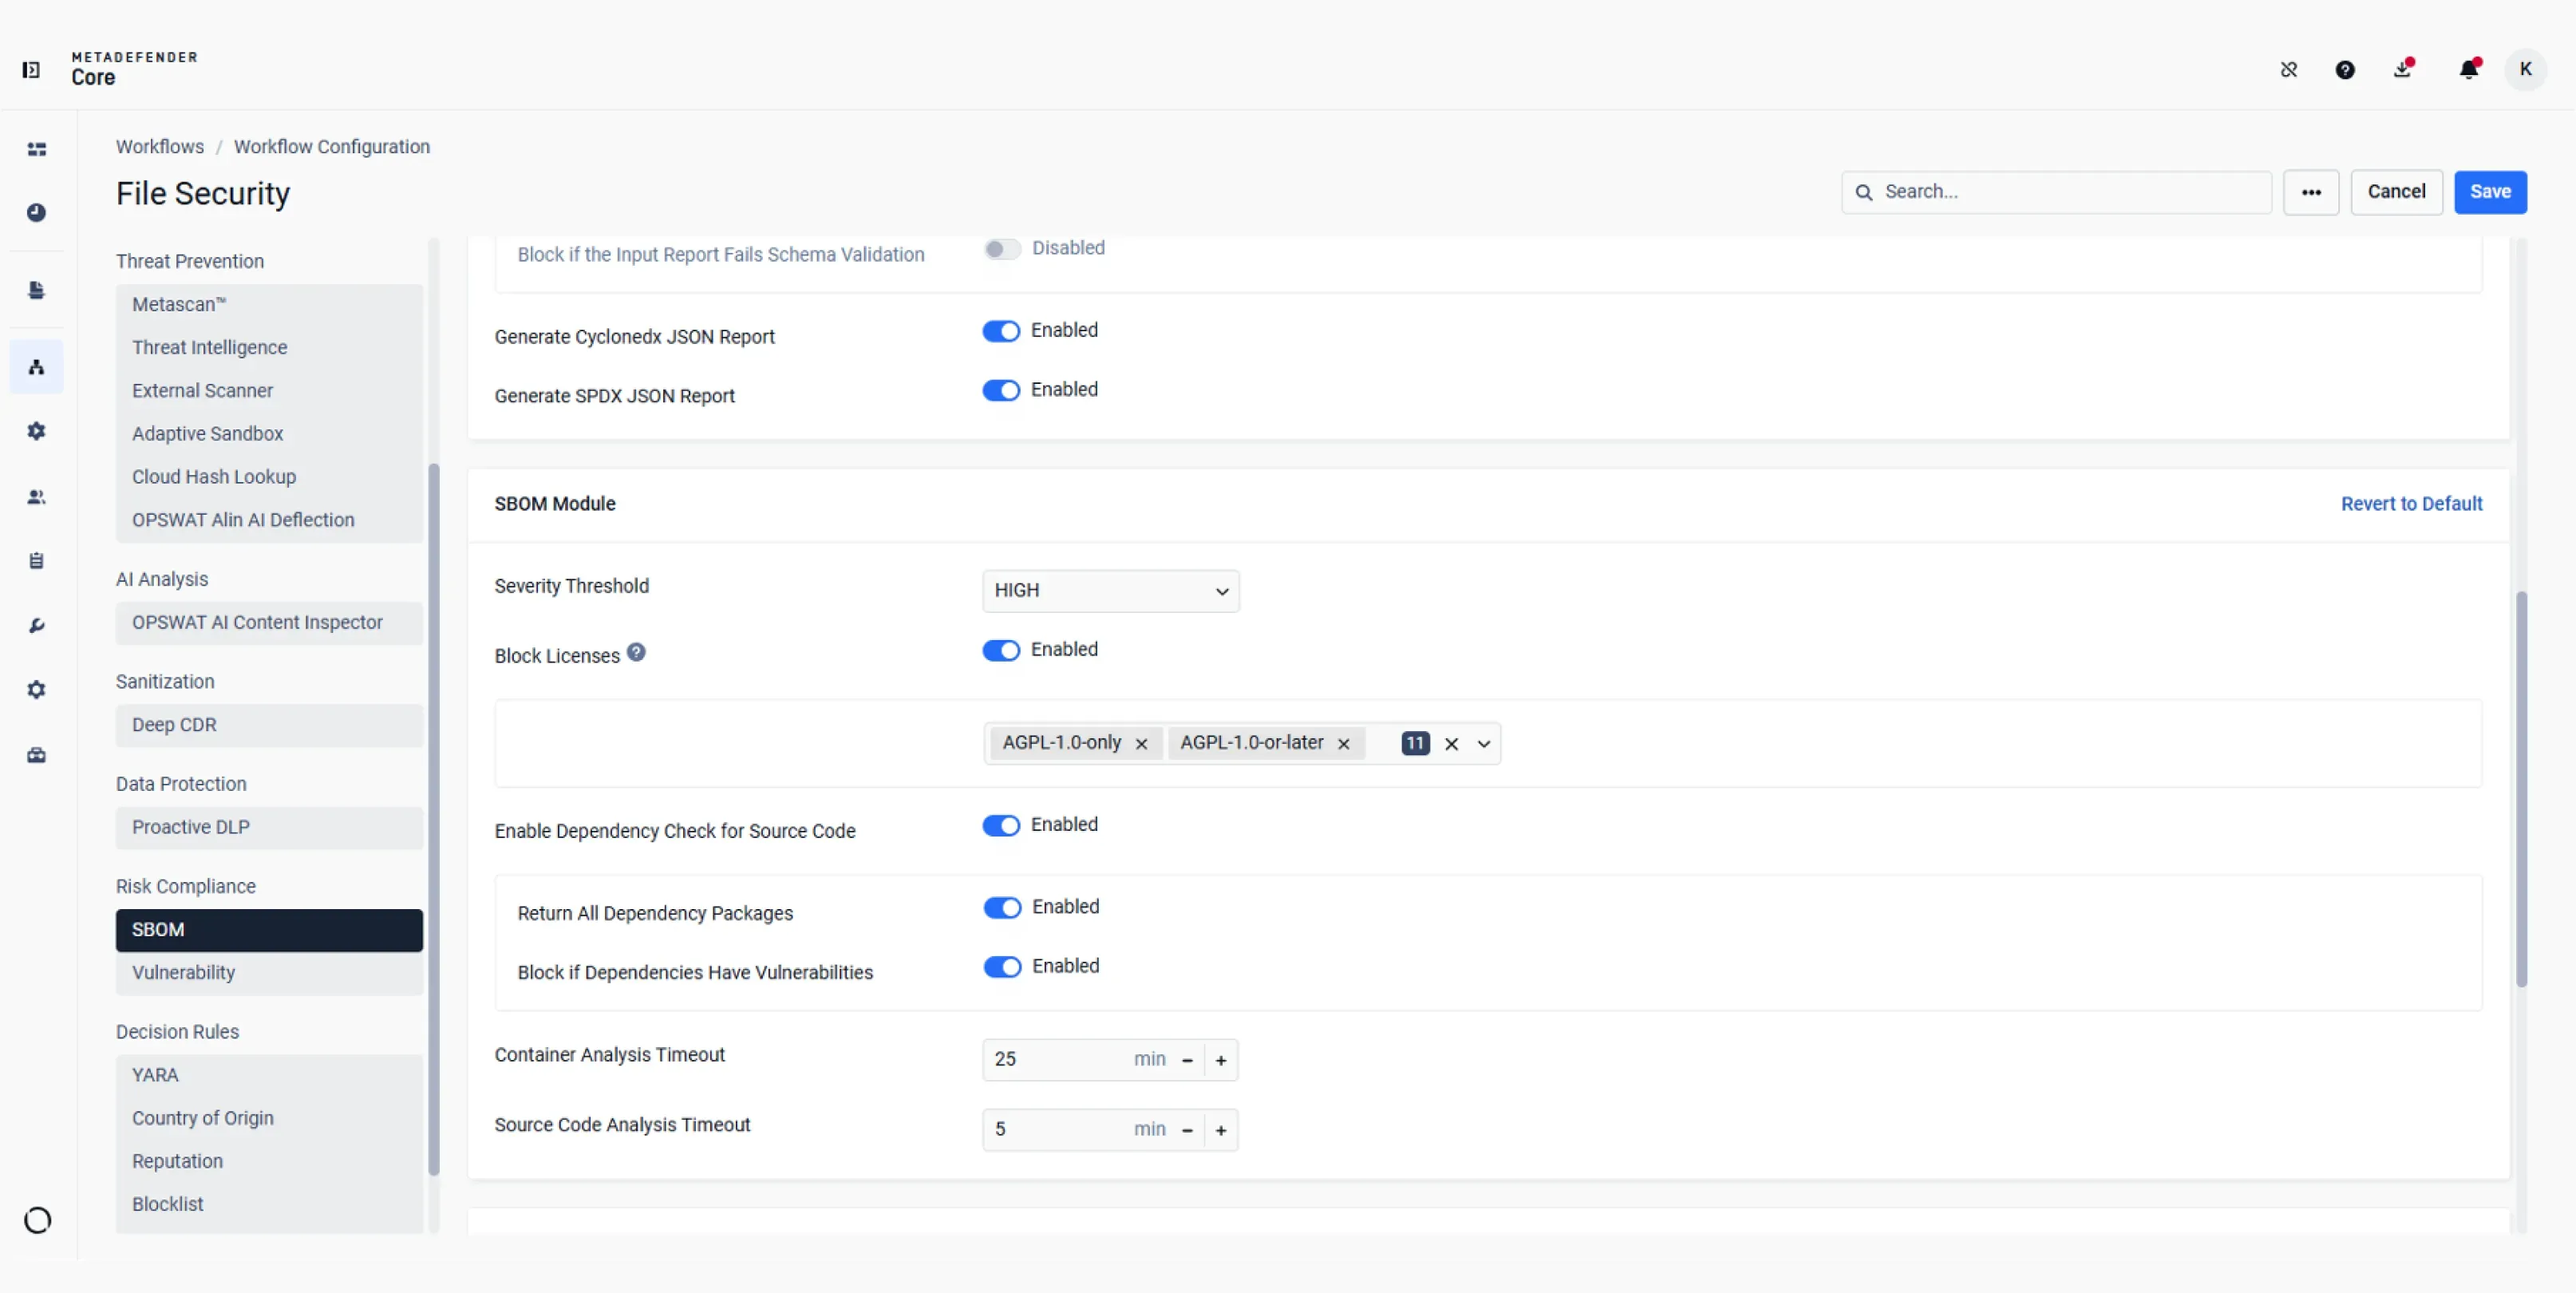
Legen Sie Schweregradschwellenwerte für Sicherheitslücken fest, wählen Sie die zu blockierenden Paketlizenzen aus und aktivieren Sie Abhängigkeitsprüfungen für den Quellcode.
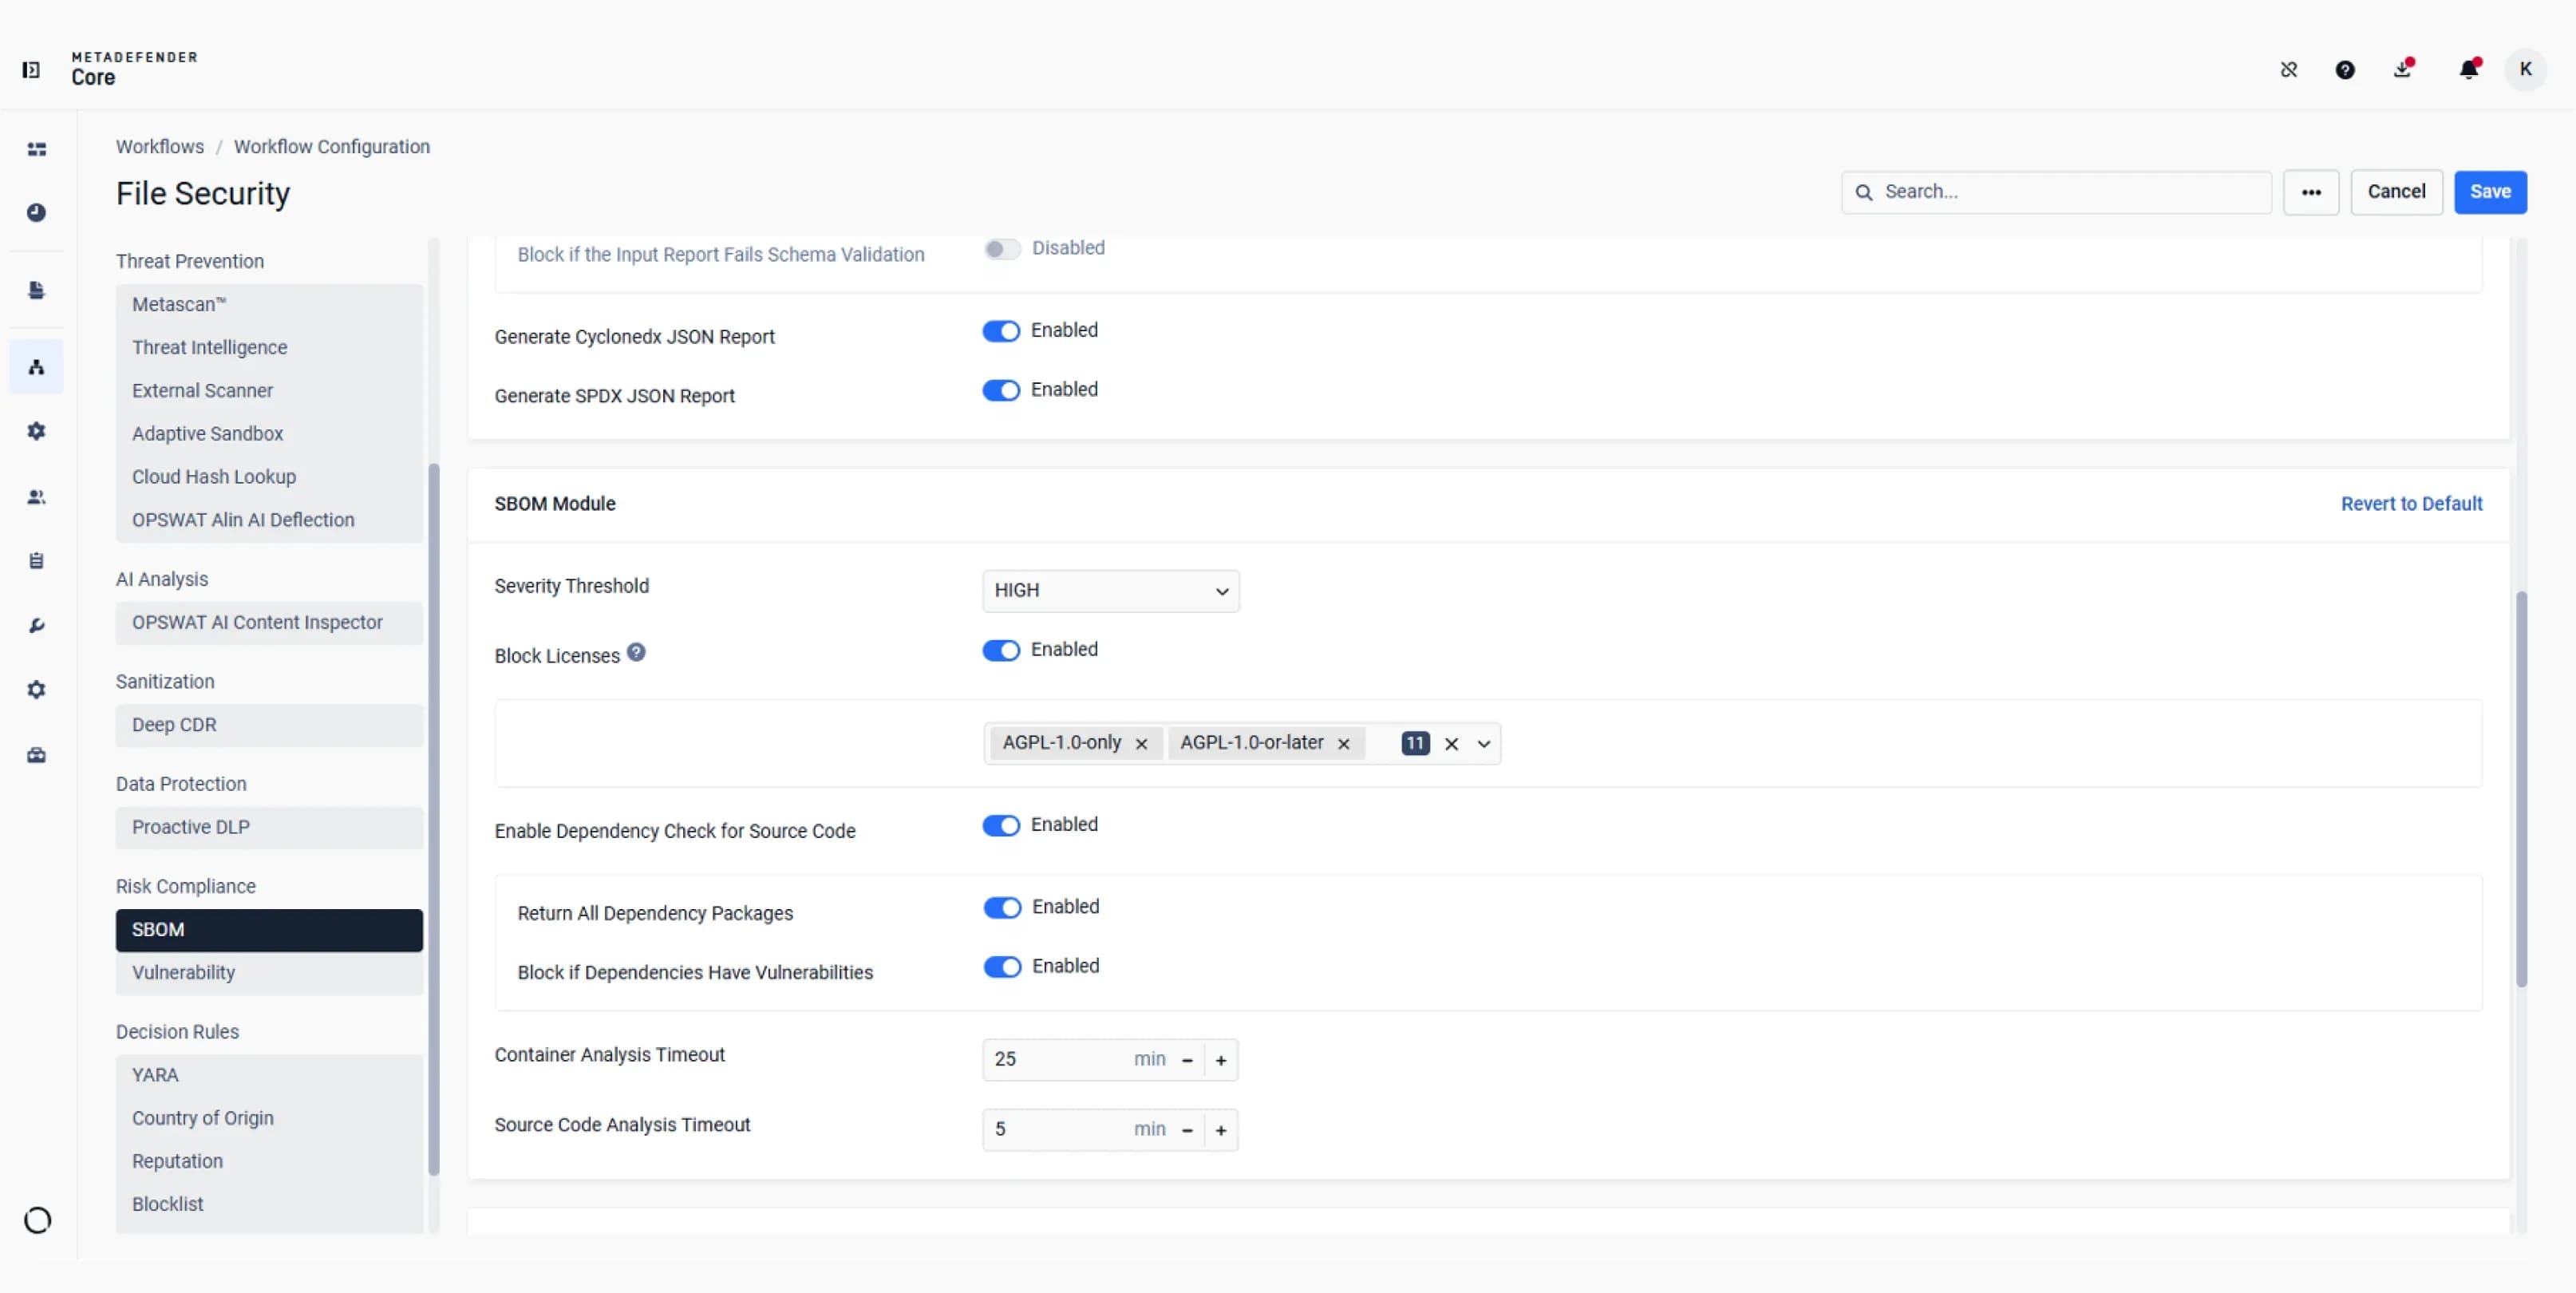
Legen Sie Schweregradschwellenwerte für Sicherheitslücken fest, wählen Sie die zu blockierenden Paketlizenzen aus und aktivieren Sie Abhängigkeitsprüfungen für den Quellcode.
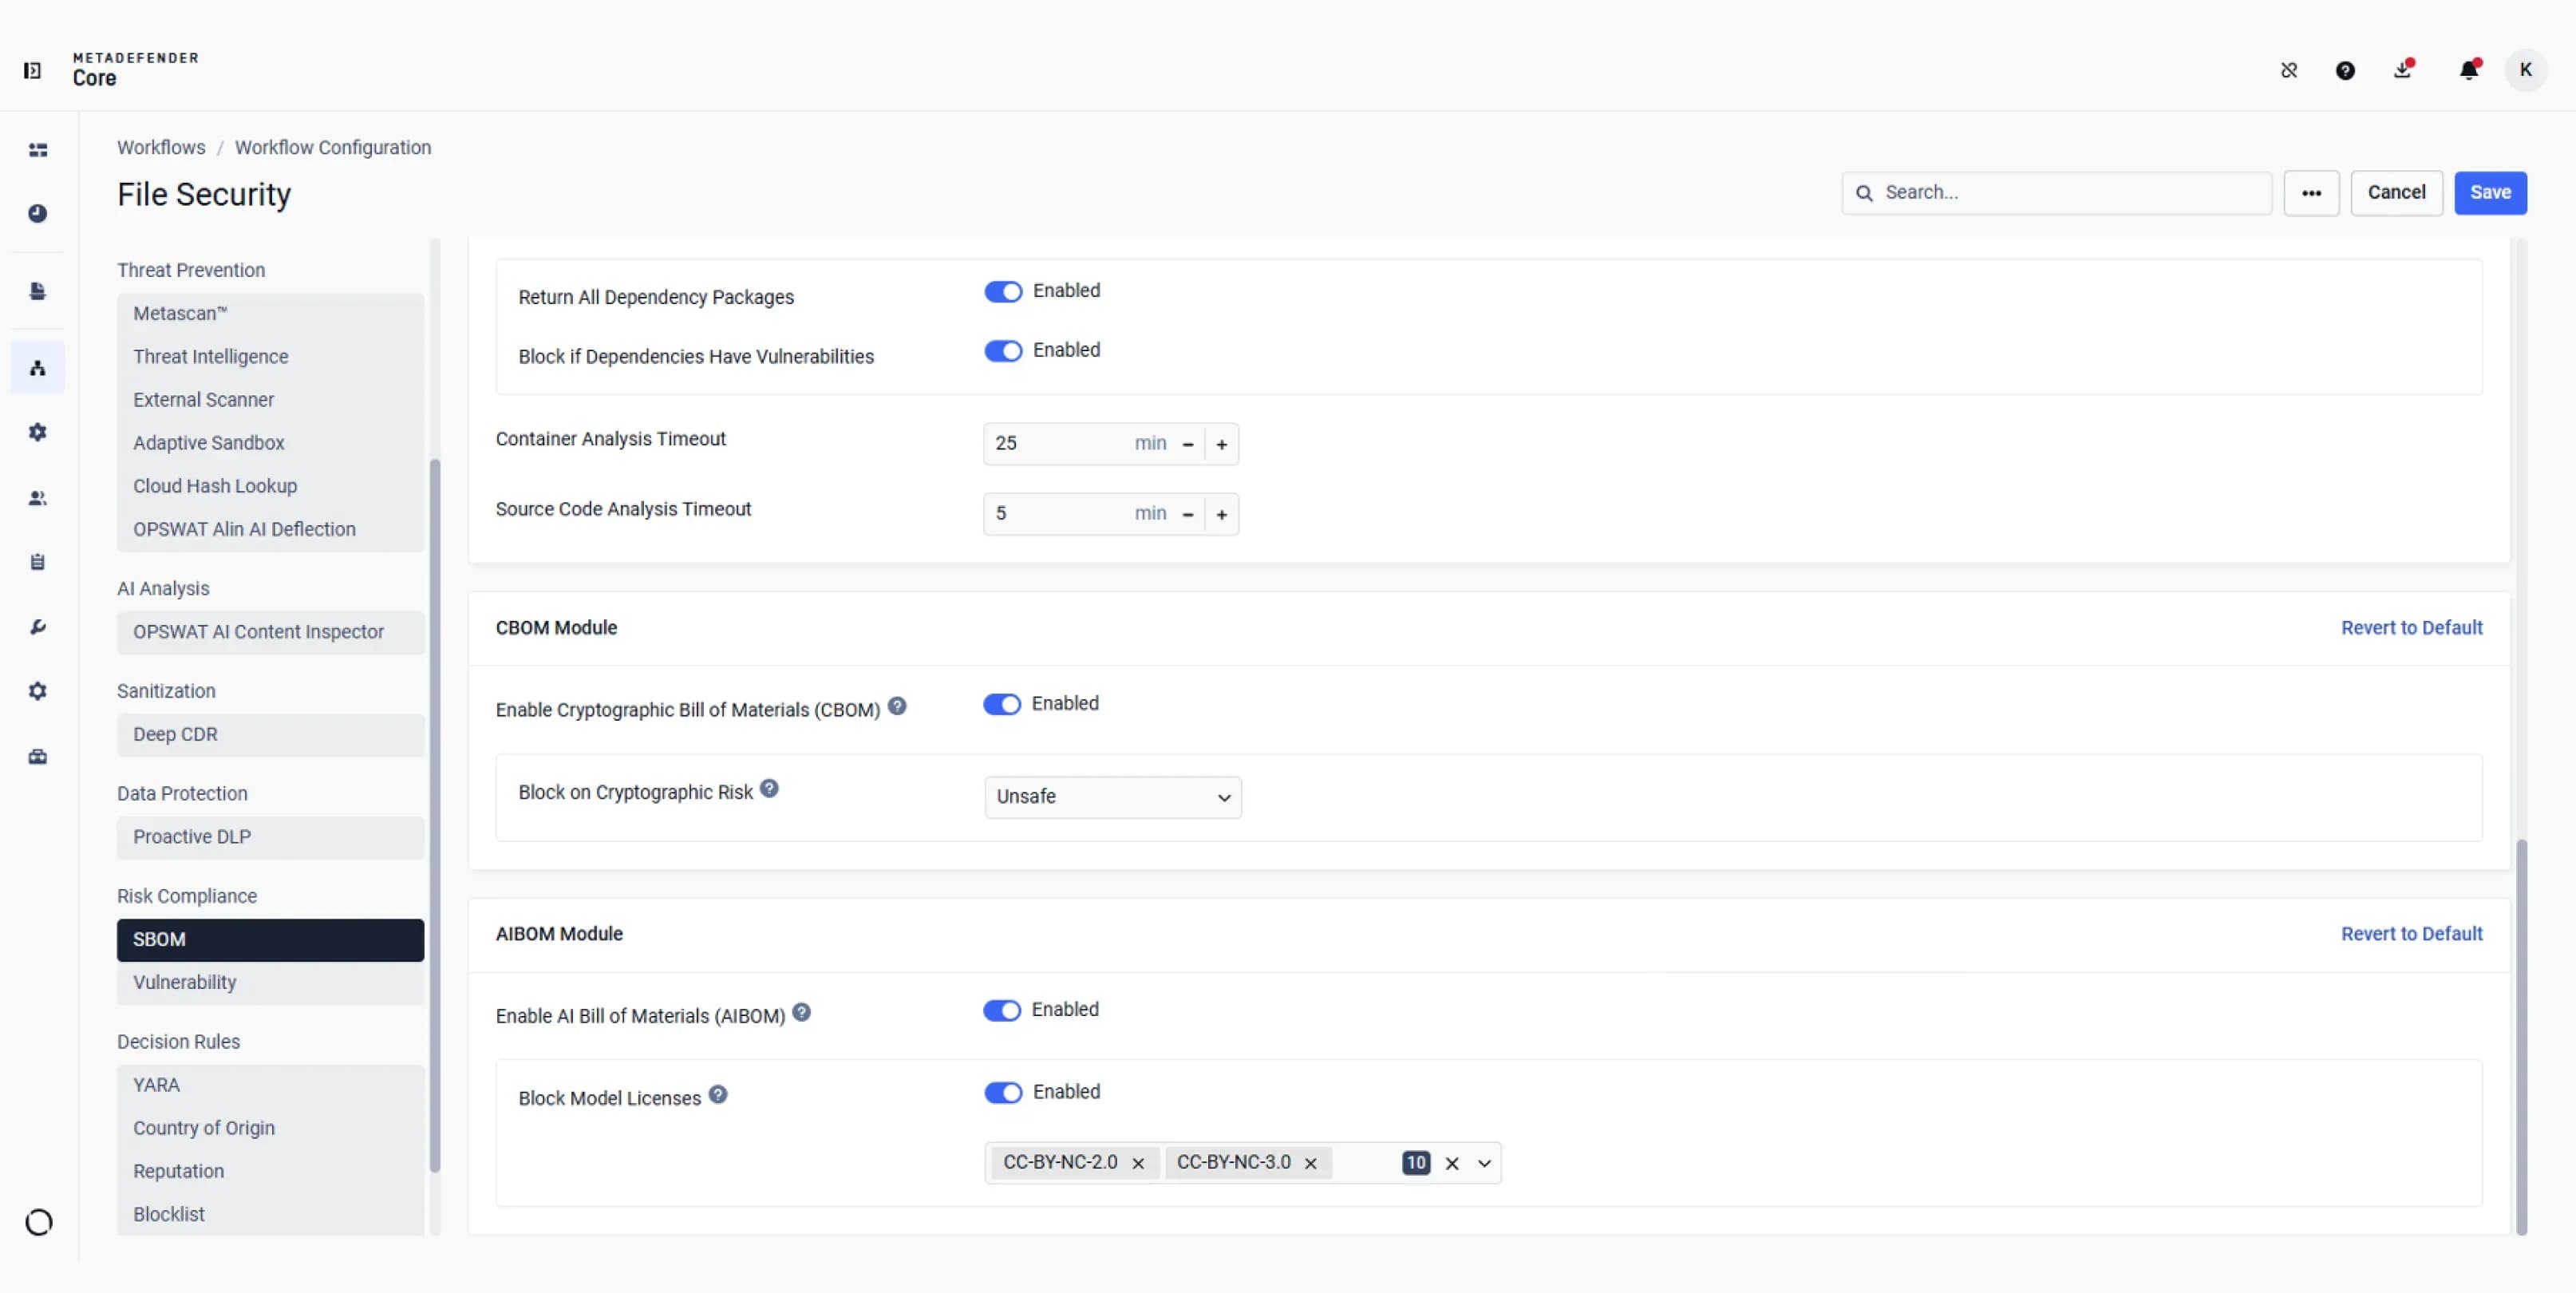
Entscheiden Sie, ob Sie aufgrund kryptografischer Risiken eine Sperrung vornehmen oder welche Lizenzen für KI-Modelle Sie einschränken möchten.
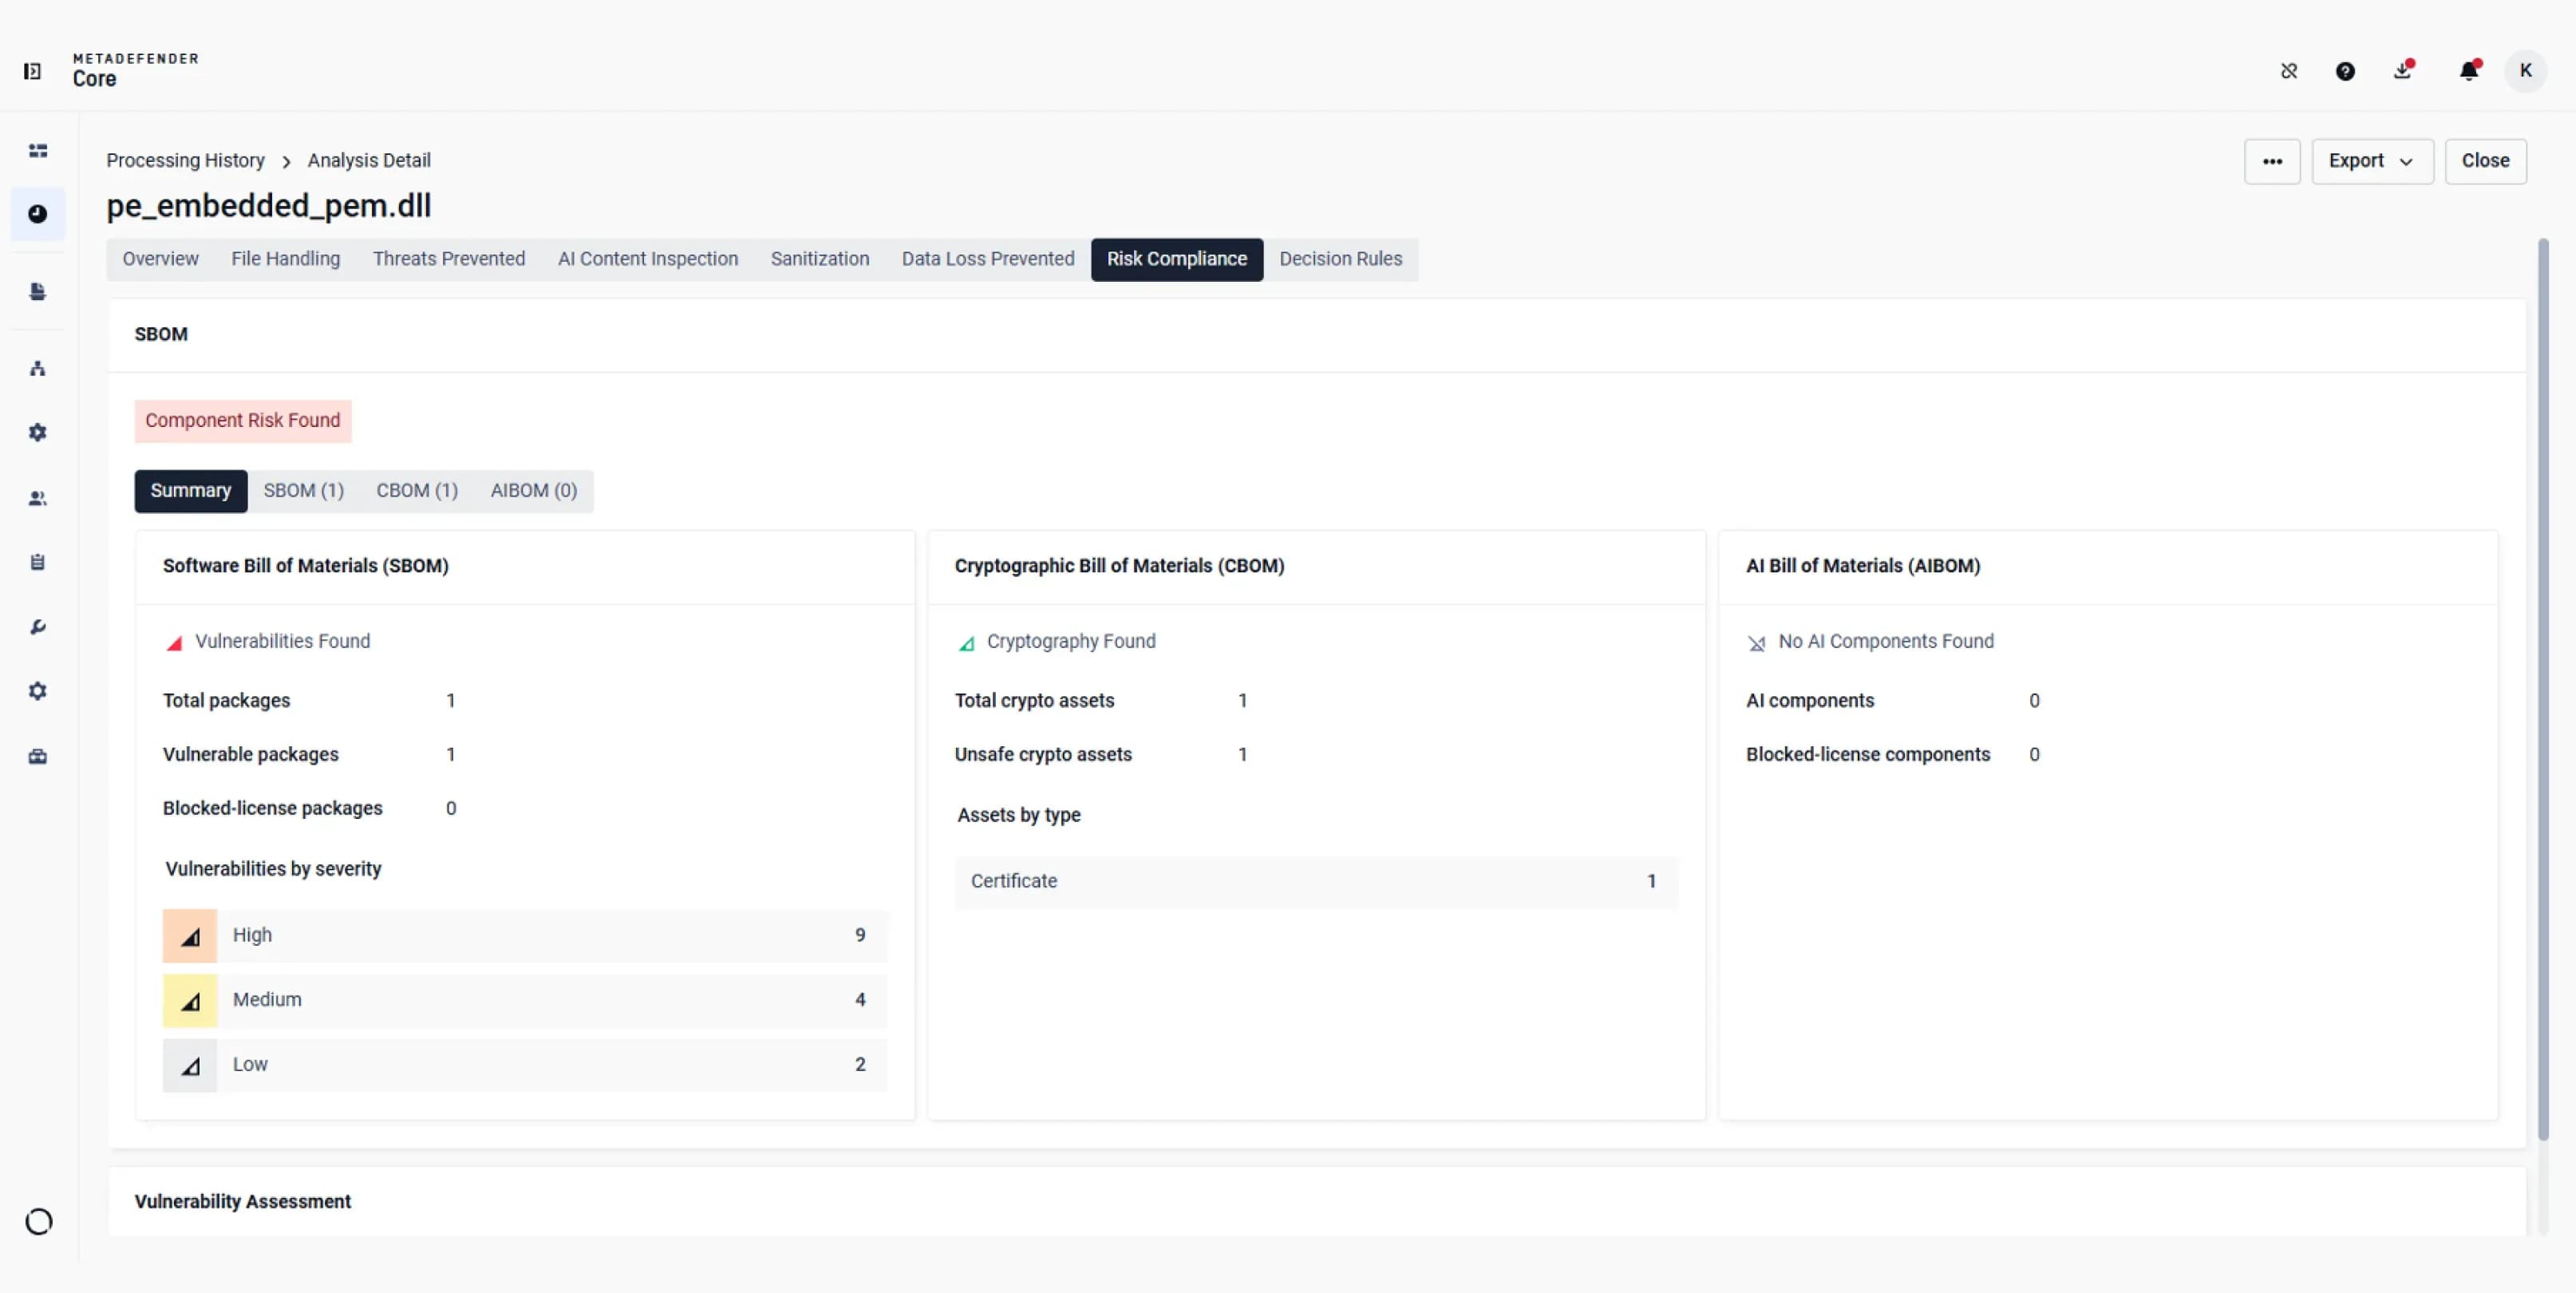
Vergleichen Sie die Ergebnisse der Software-, Kryptografie- oder KI-Prüfung für die gescannte Datei und öffnen Sie anschließend die einzelnen Module, um weitere Details anzuzeigen.
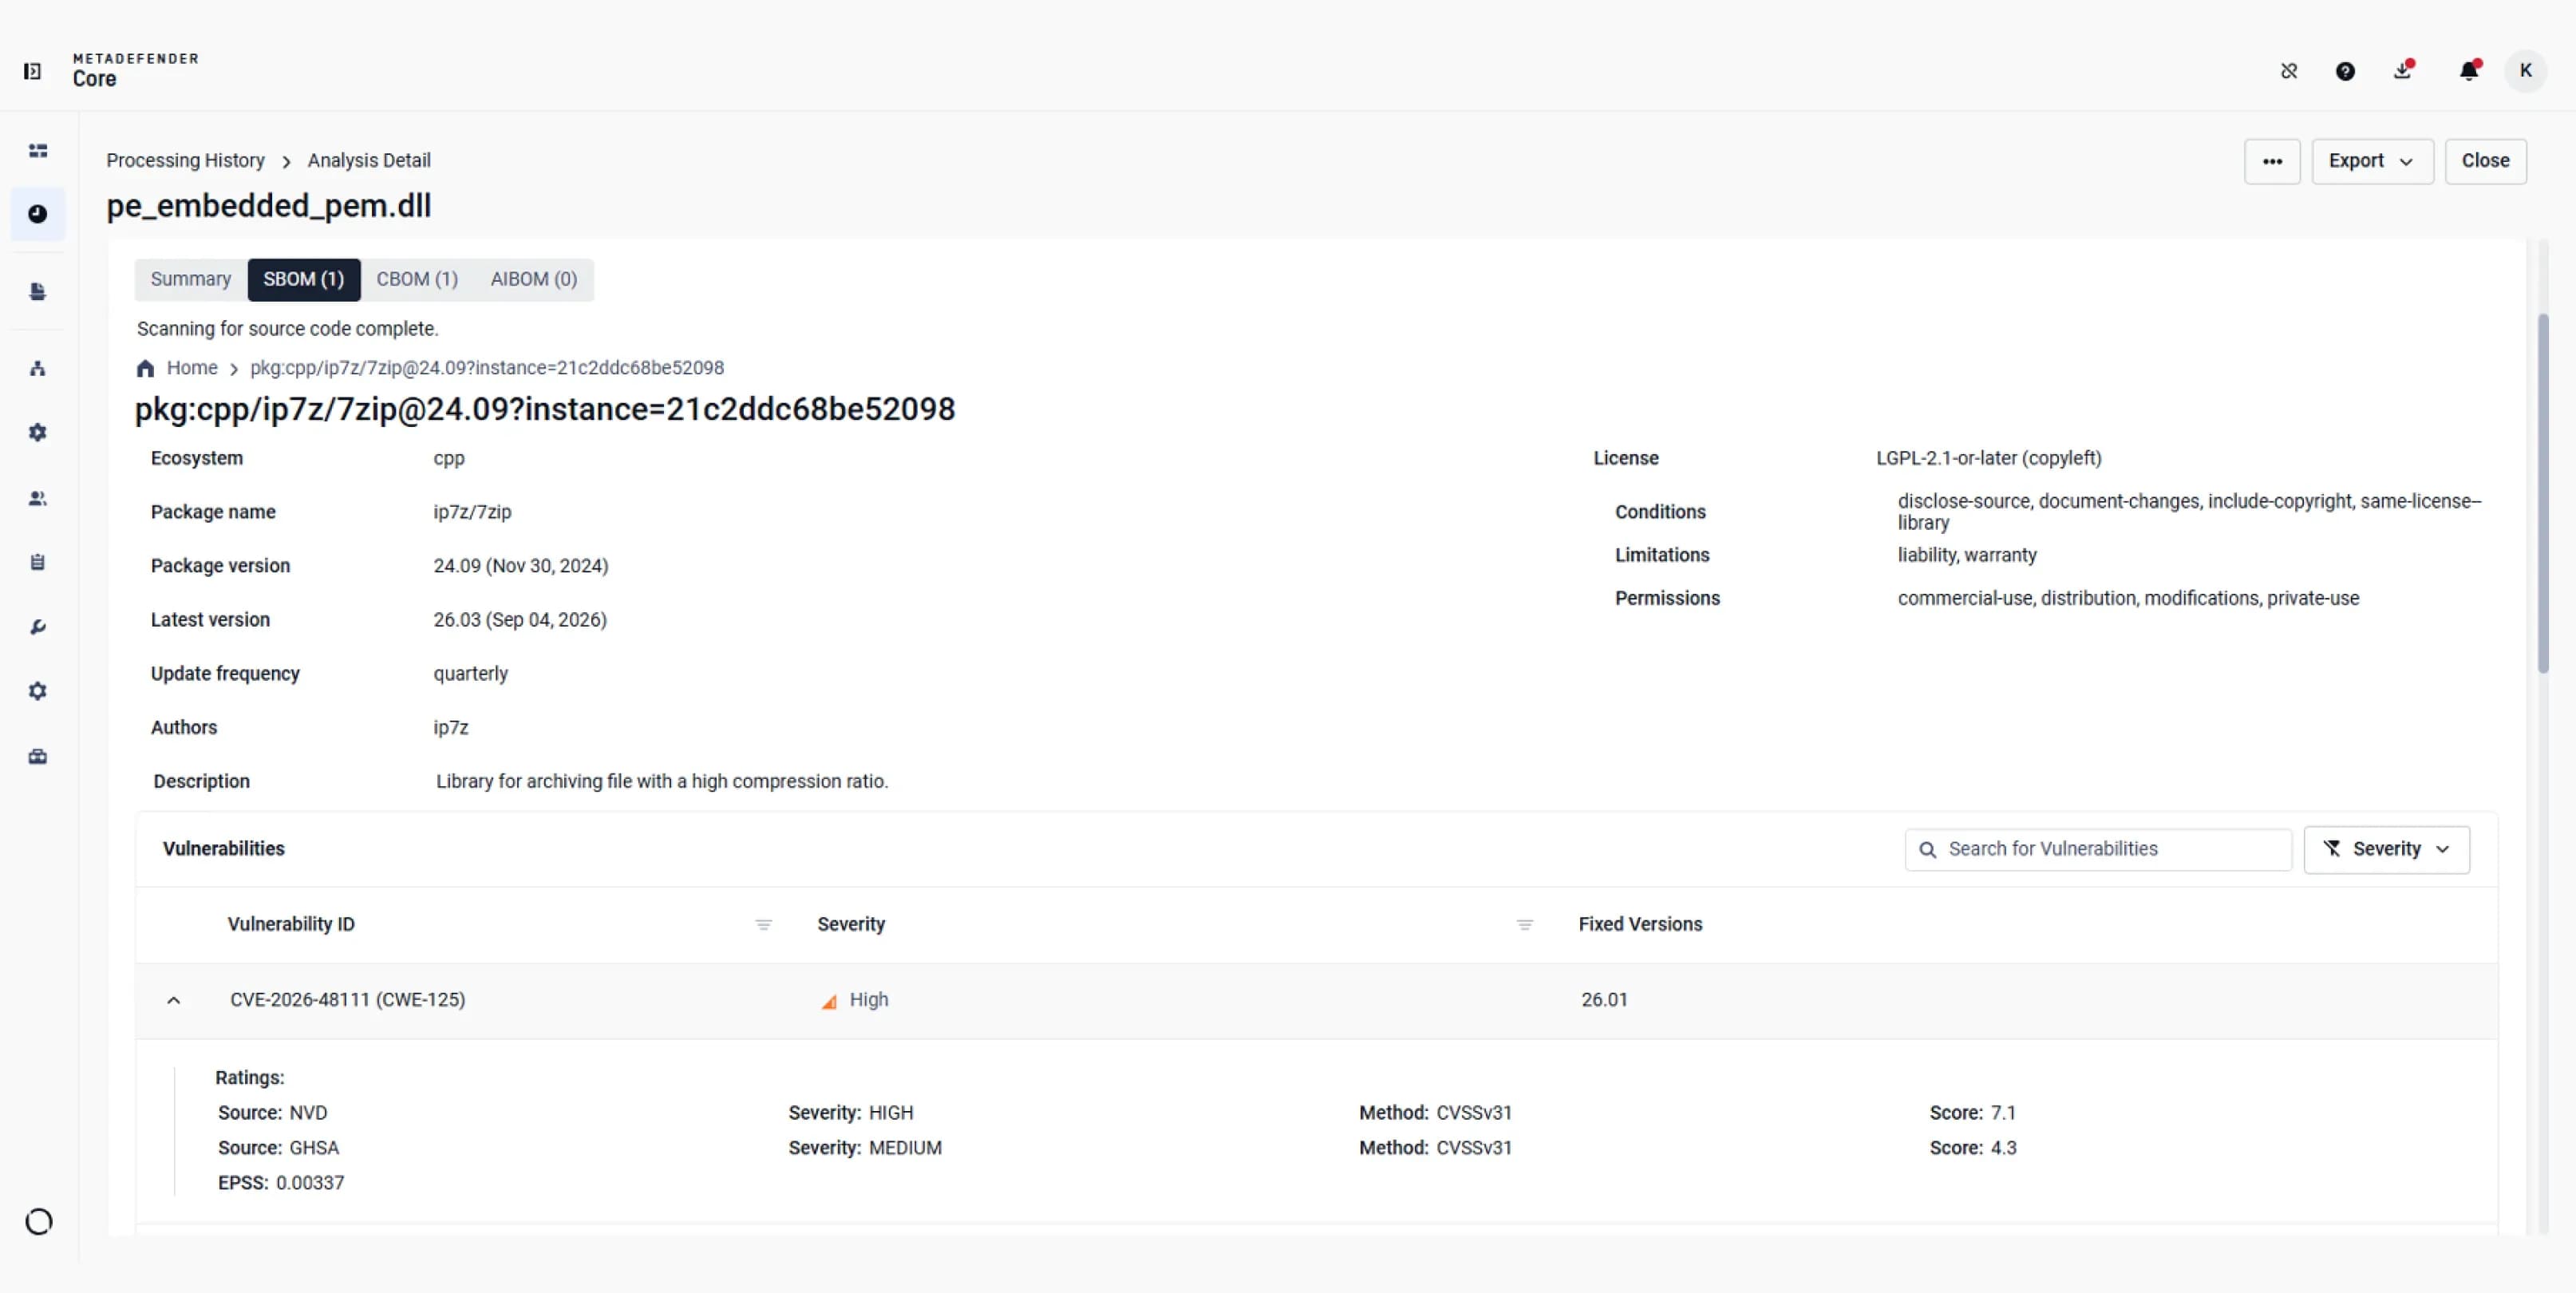
Überprüfen Sie die Paketversion, die gemeldete Lizenz, die zugehörigen CVEs und die Schweregrade.
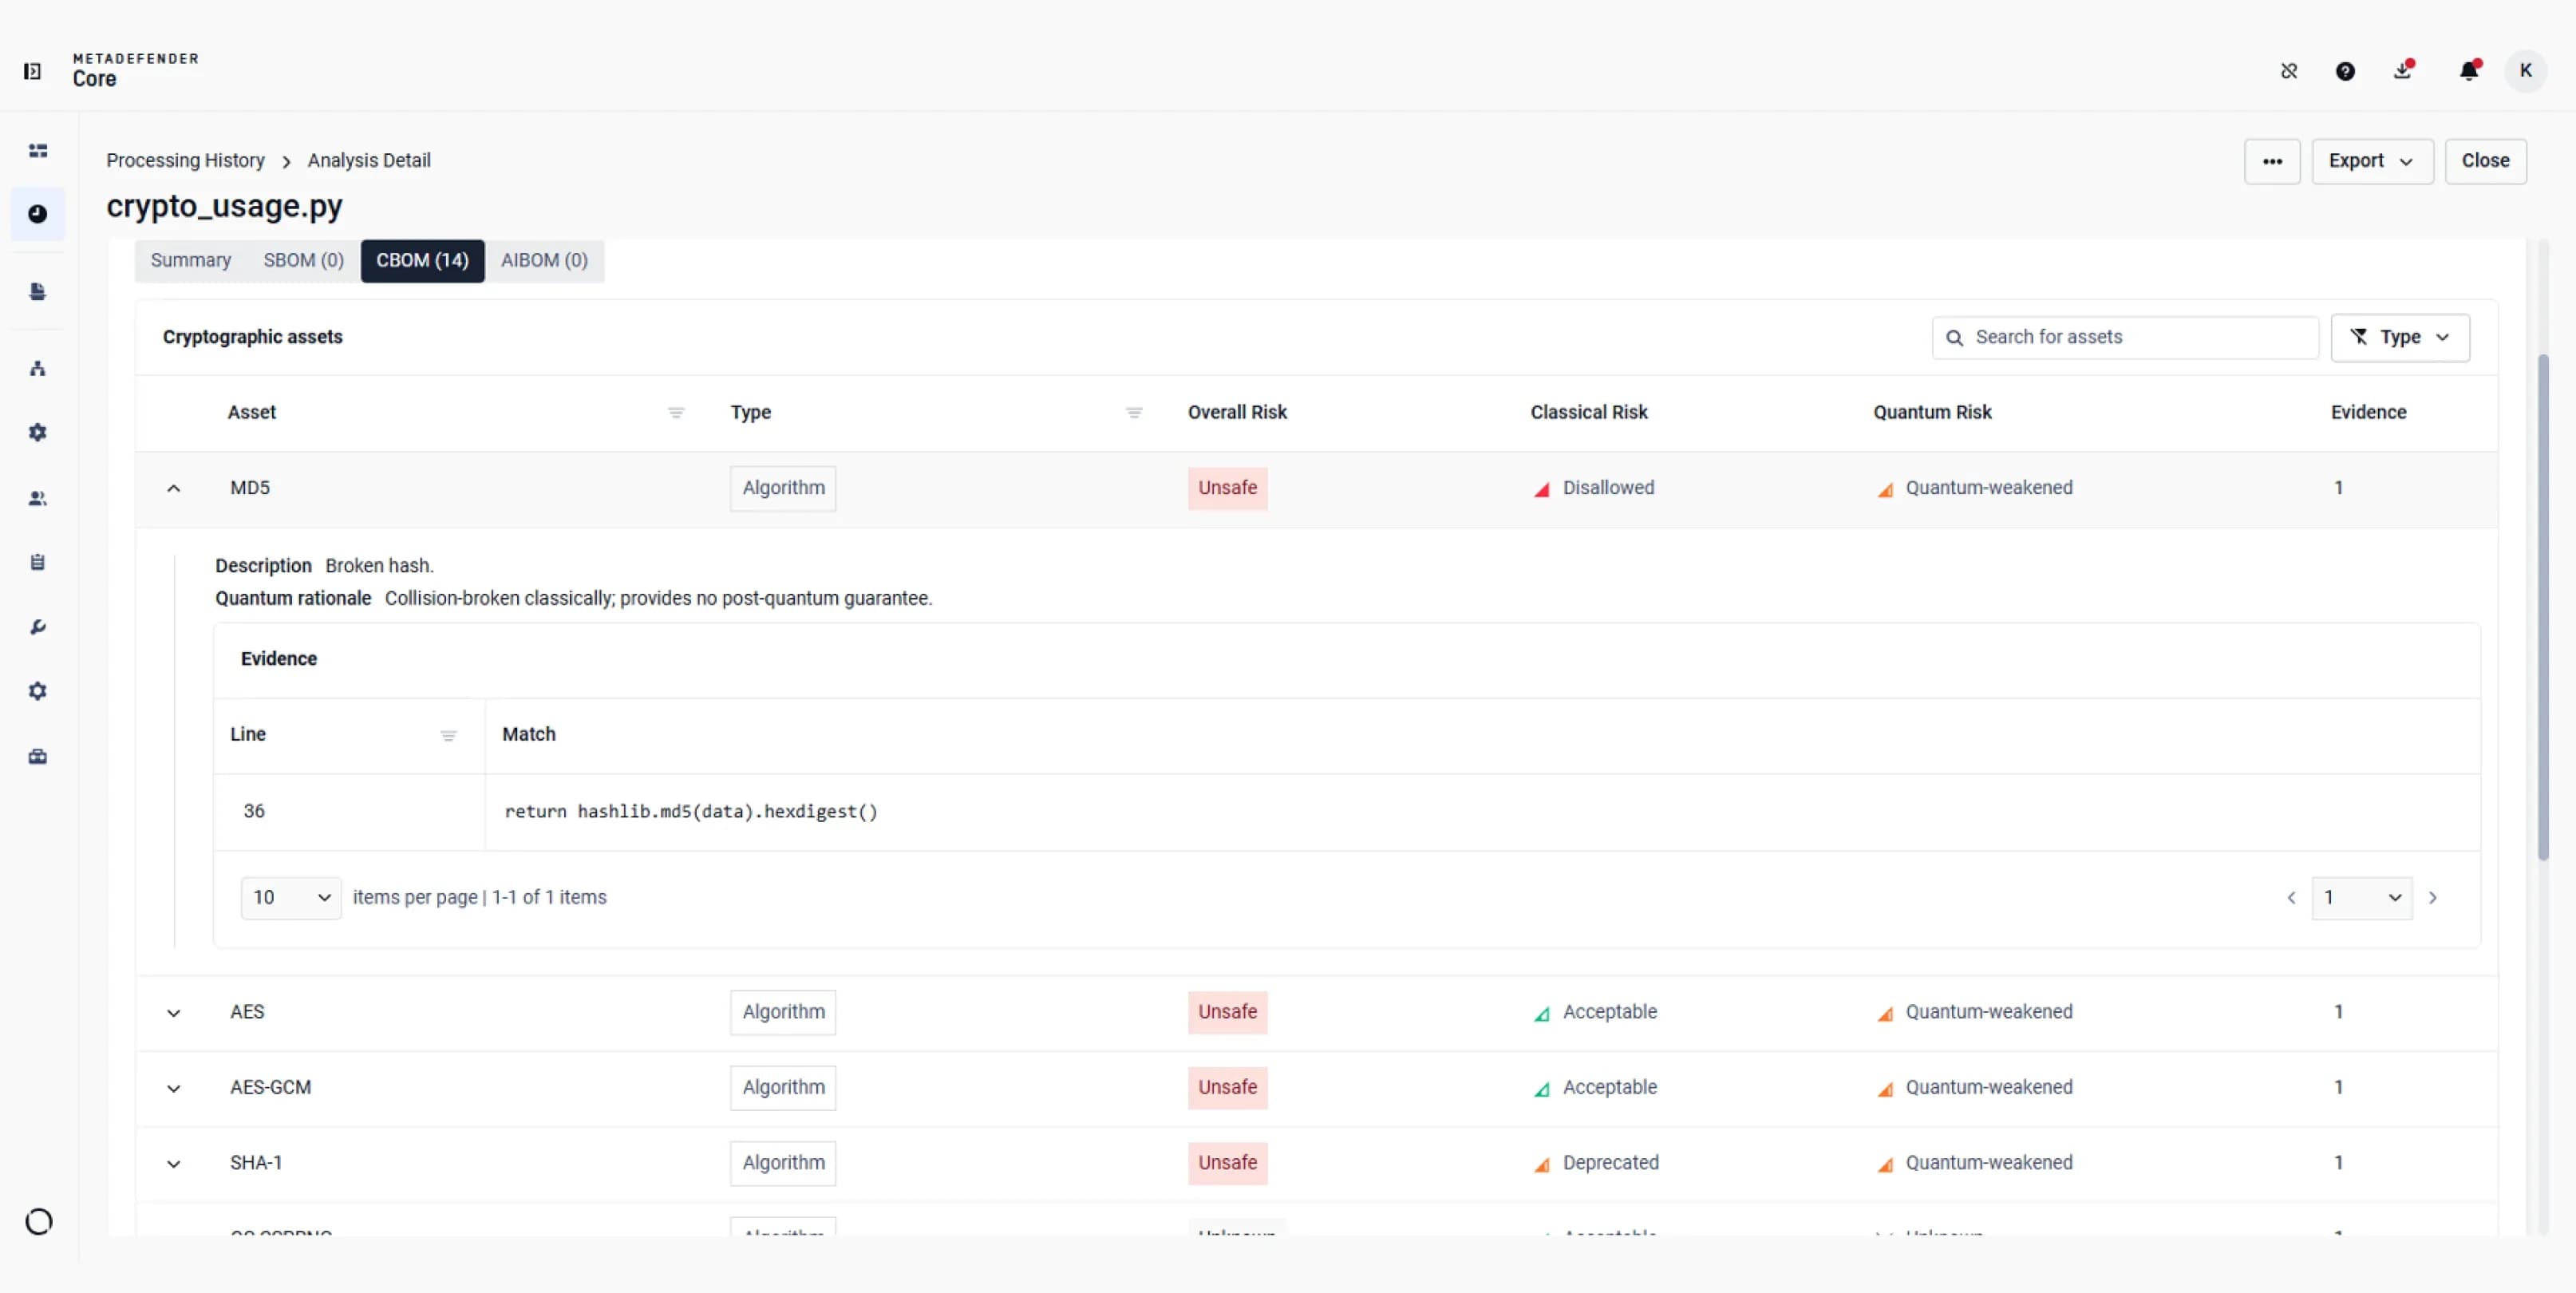
Überprüfen Sie die klassischen und quantenbasierten Risikoklassifizierungen anhand von Belegen, aus denen hervorgeht, wo kryptografische Vermögenswerte gefunden wurden.
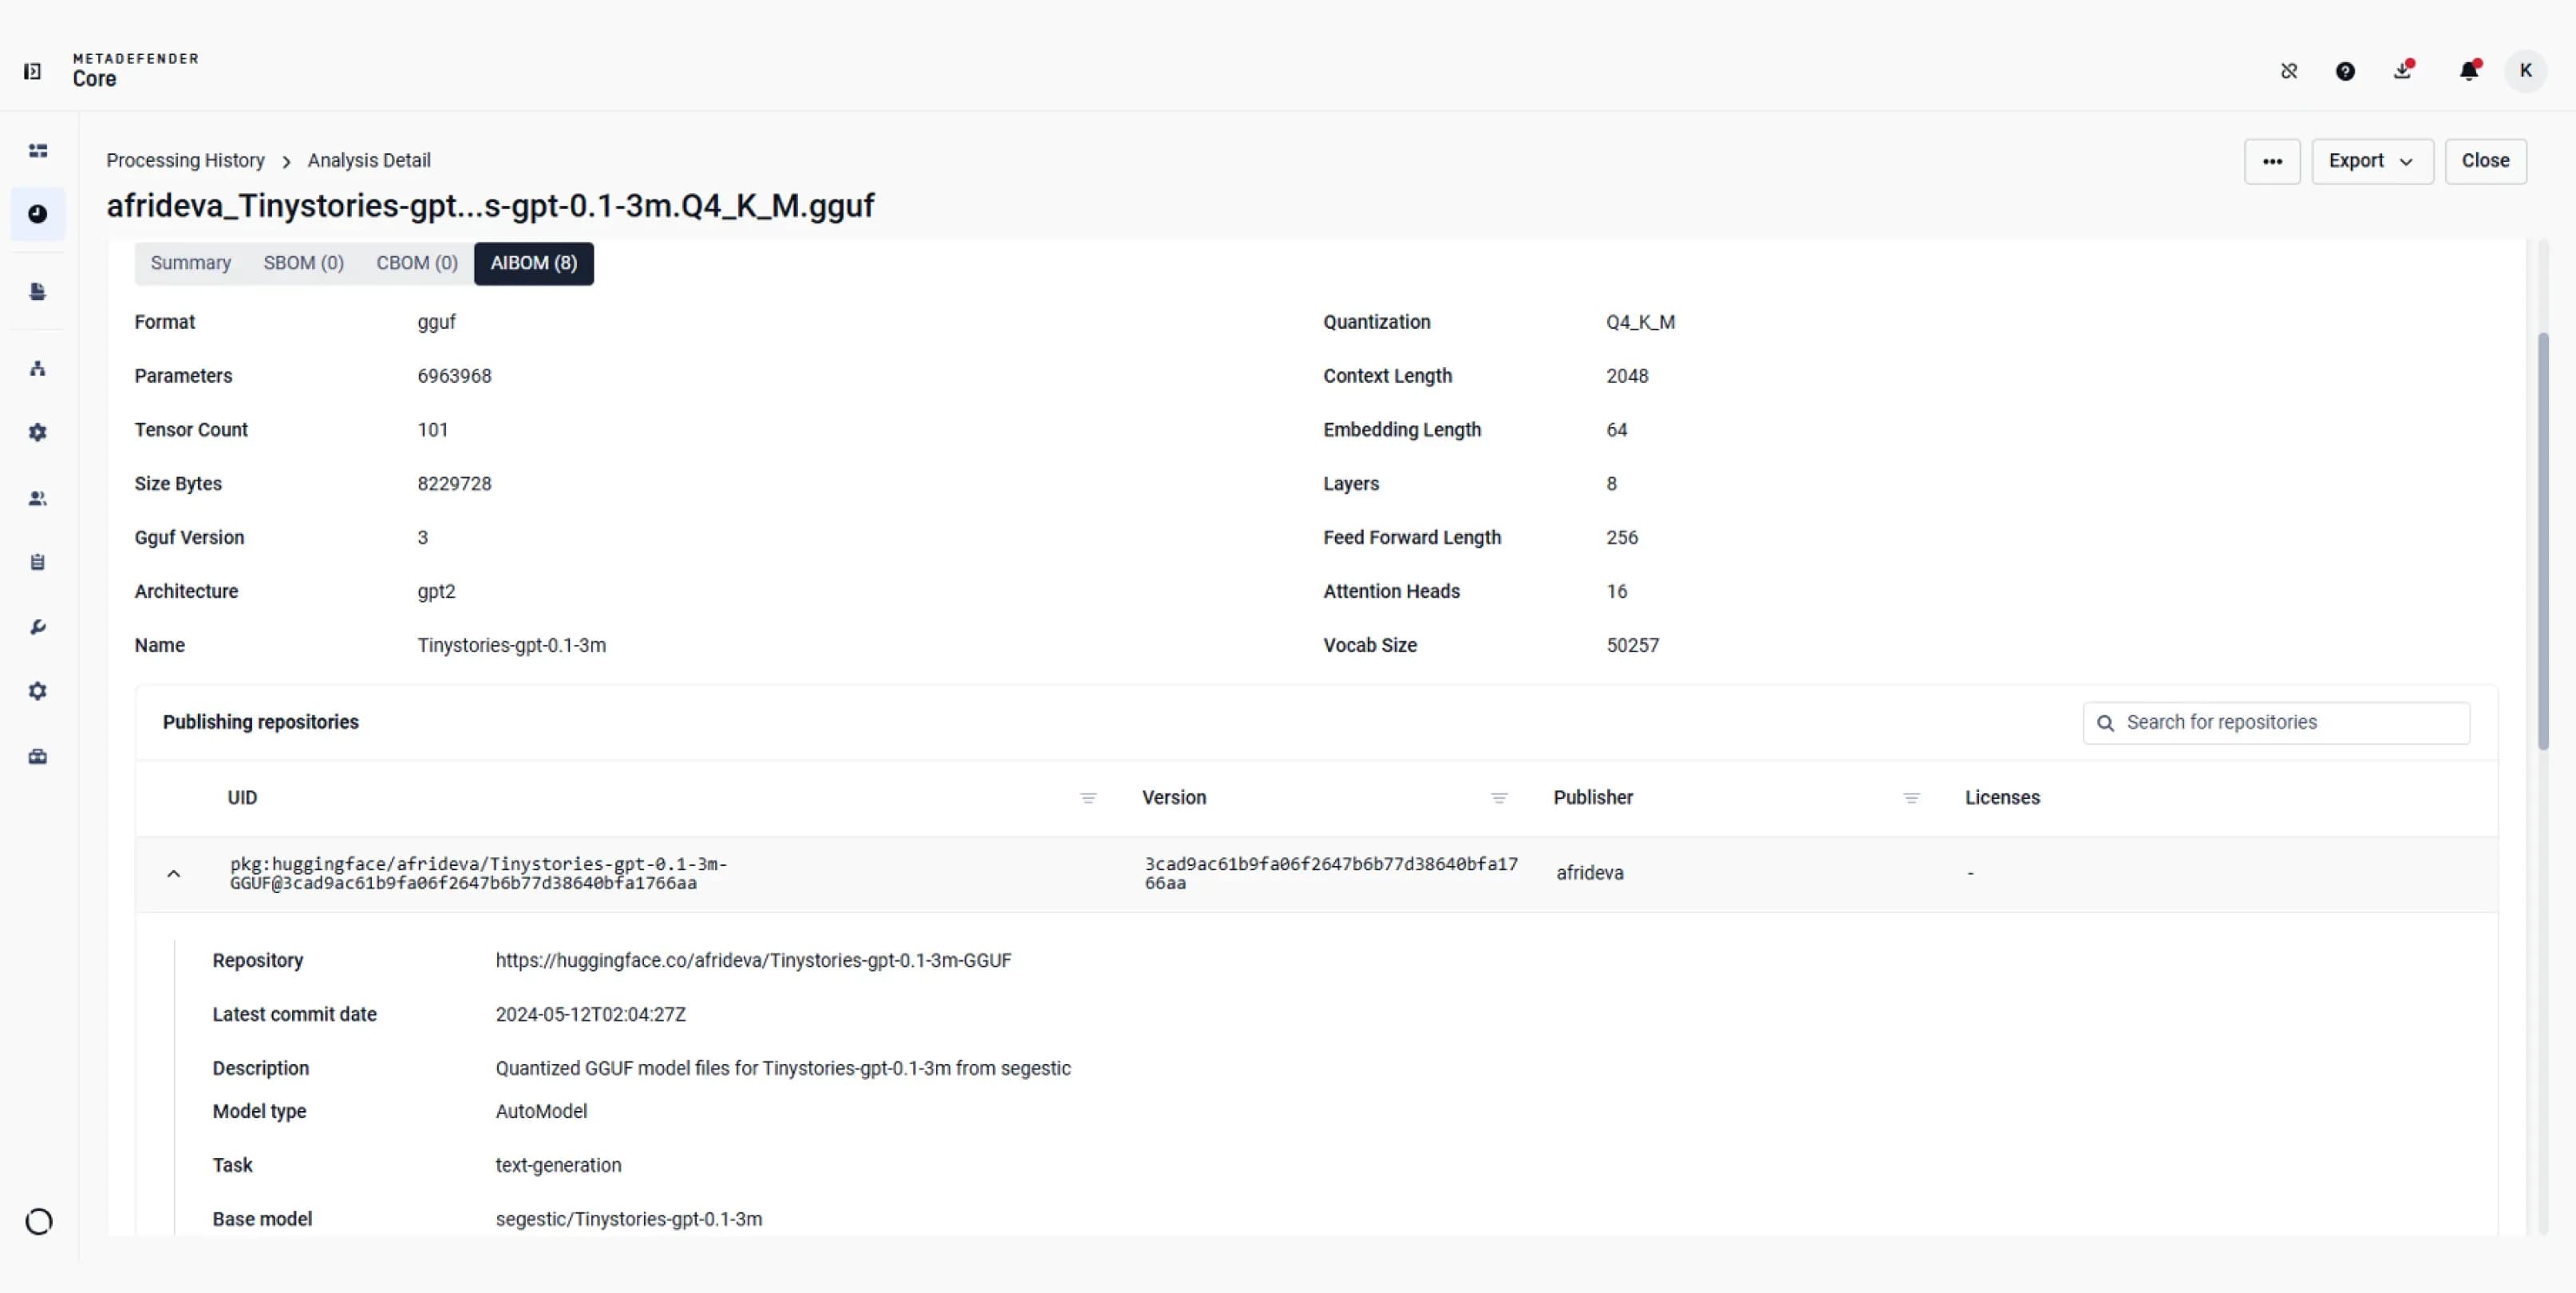
Überprüfen Sie das Modellformat und die Architektur und sehen Sie sich anschließend die Repositorien an, von denen bekannt ist, dass sie dieselbe Datei veröffentlichen.
Azure DevOps
Bitbucket
GitHub
GitLab
Amazon ECR
Azure ACR
DockerHub
JFrog Container
Kai
JFrog Binary
Ruby
Python
PHP
Node.js
Java
Los
Rost
Dart
.NET
C/C++
Überprüfen Sie die gescannten Artefakte auf das betroffene Paket und die betroffene Version, um den Umfang der Behebungsmaßnahmen des Teams festzulegen.
Nutzen Sie die Ergebnisse der kryptografischen Analyse und die empfohlenen Ersatzlösungen, um vor der Migrationsplanung die Ressourcen zu identifizieren, die einer fachlichen Überprüfung bedürfen.
Prüfen Sie bekannte Veröffentlichungsrepositorien und die verfügbaren Lizenzen, bevor Sie ein Modell für die Nutzung in der Anwendung freigeben.
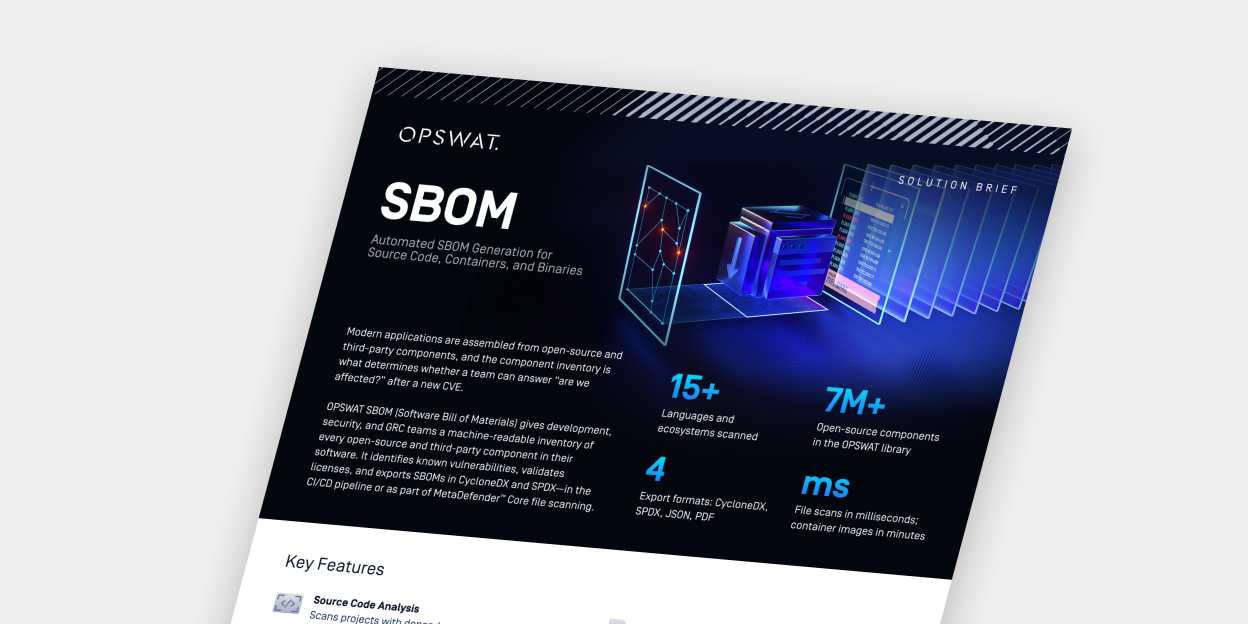
Scannen Sie Quelldateien, Binärdateien, Zertifikate, Container-Inhalte und KI-Modelldateien. Der Umfang der Analyse hängt vom Dateityp und den aktivierten BOM-Modulen ab.
Aktivierte Module erstellen je nach übermittelter Datei und unterstützter Analyse bis zu drei Bestandslisten innerhalb eines Scan-Ergebnisses.
Erstellen Sie separate SBOMs im SPDX- oder CycloneDX-Format oder zusammen mit CBOM und AIBOM im JSON- oder PDF-Format, um den Teams für Anwendungssicherheit (AppSec), kryptografische Qualitätssicherung (PQC), KI-Governance, Rechtsabteilung und GRC die für ihre Arbeit relevanten Formate zur Verfügung zu stellen.