Teams, die MetaDefender Core in der Produktion laufen, müssen wissen, wie ihre Bereitstellung tatsächlich funktioniert, und über Probleme informiert werden, bevor Dateiübertragungen langsamer werden. Außerdem müssen sie sensible Details aus ihren Protokollen heraushalten und vermeiden, dieselben Dateien zweimal zu verarbeiten.
MetaDefender Core Version 5.24.0 bietet nun Metriken zur Verarbeitungszeit in Perzentilen sowie Kapazitätswarnungen, optimiert die Entscheidungen der Deep CDR™-Technologie, der Dateistrukturvalidierung und von „ Adaptive “ (Sandbox ), warnt, wenn eine Engine das Ende des Supports erreicht, hält Dateinamen aus den Protokollen fern und gewährt Servern, die über My OPSWAT Central Management verwaltet werden, mehr Kontrolle über ihre eigenen Einstellungen. Sehen wir uns die Neuerungen einmal genauer an.
Ein klarerer Überblick über die Verarbeitungsleistung und -kapazität
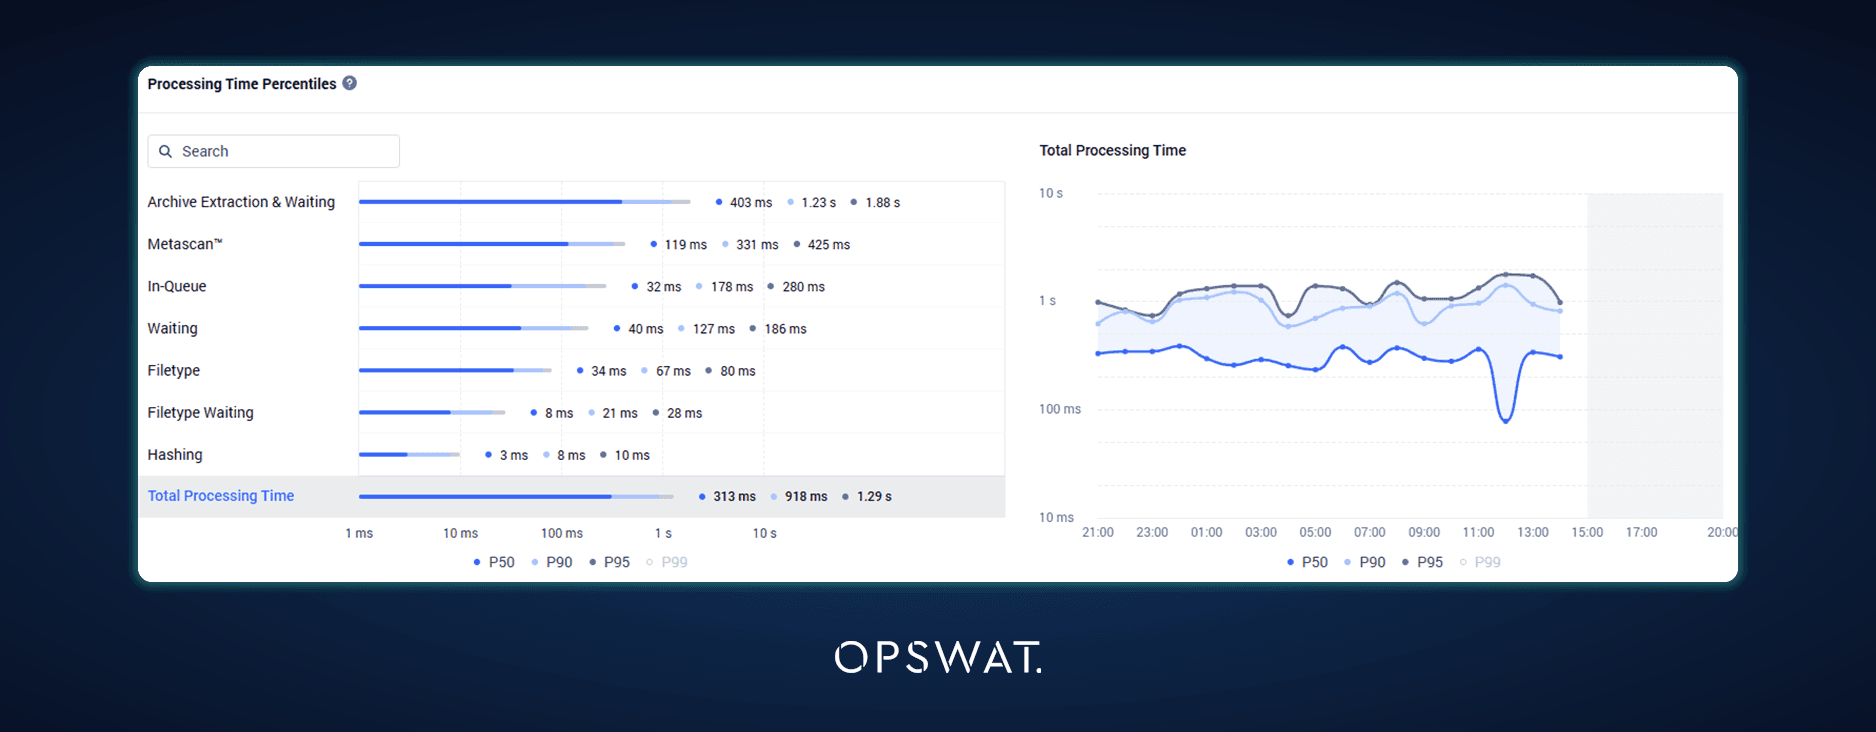
Perzentile der Bearbeitungszeit
Eine durchschnittliche Verarbeitungszeit kann irreführend sein, wenn einige wenige langsame Objekte diese in die Höhe treiben. Der Executive Report und die zugehörigen Dashboard-Ansichten enthalten nun die Verarbeitungszeit-Kennzahlen P50, P90, P95 und P99, sodass Teams neben den Ausreißern auch die typische Verarbeitungsgeschwindigkeit erkennen können, anstatt sich allein auf den Durchschnitts- und Maximalwert zu verlassen.
E-Mail-Benachrichtigungen bei hoher Auslastung
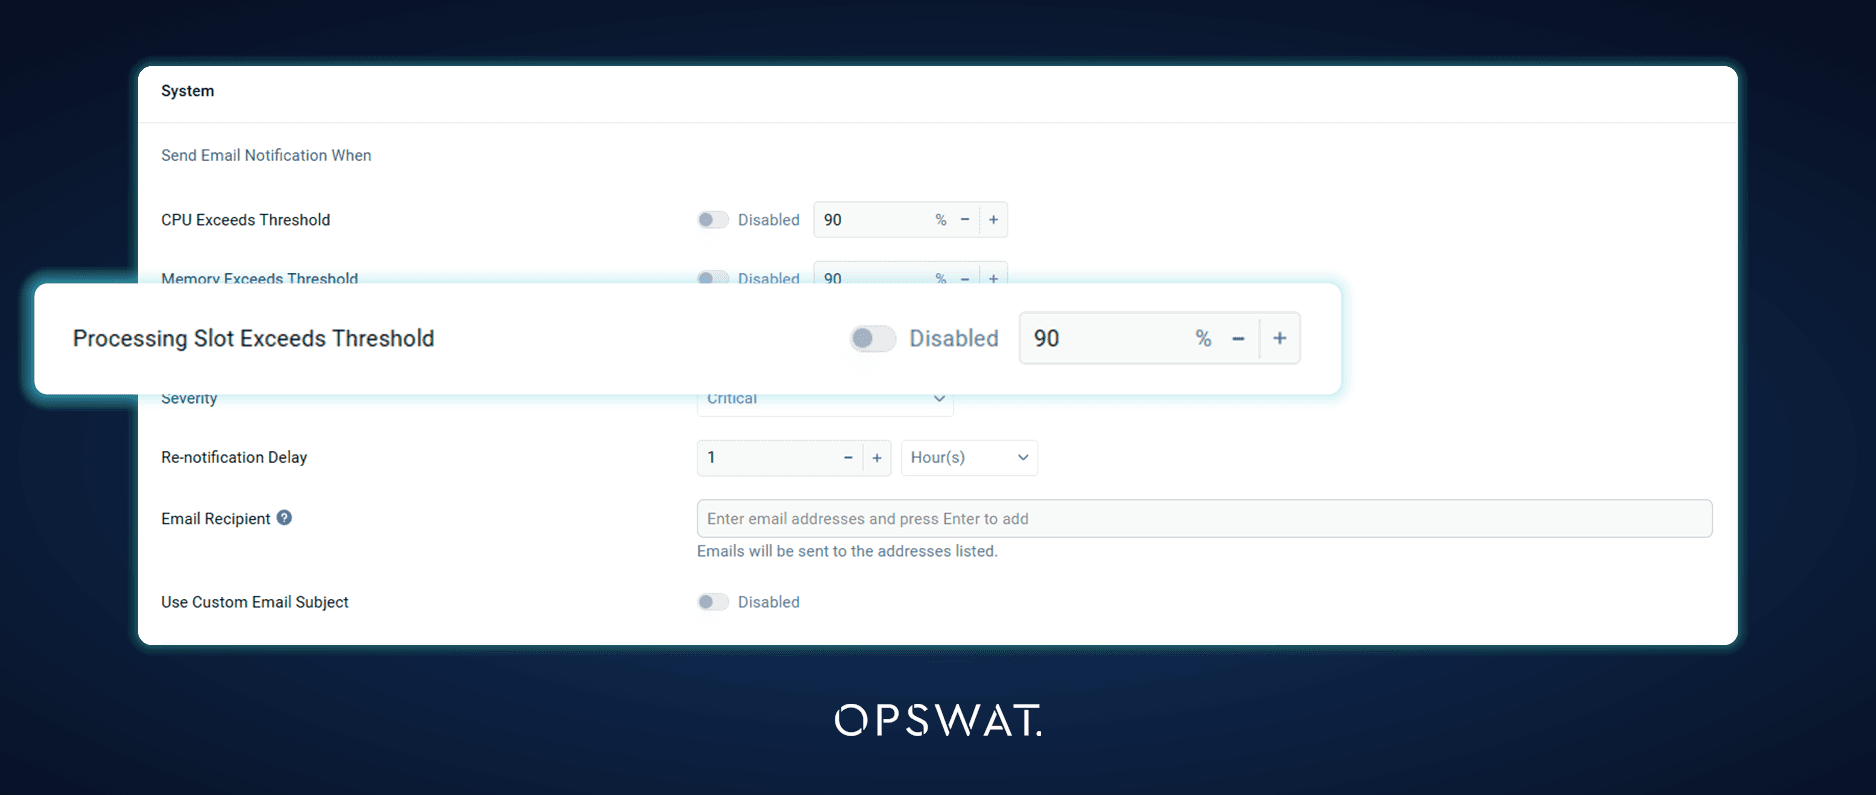
Administratoren können Warnmeldungen konfigurieren, die ausgelöst werden, wenn die Auslastung der Scan-Warteschlange oder der Verarbeitungsslots einen festgelegten Schwellenwert überschreitet. Die Warnmeldungen können per E-Mail versendet werden und werden zudem auf dem Dashboard angezeigt, sodass die Teams erkennen, dass die Kapazität der Bereitstellung bald erschöpft ist, noch bevor eine wachsende Warteschlange zu Verzögerungen bei der Dateiübertragung führt.
Intelligentere Entscheidungen in den Bereichen Desinfektion und „ Sandbox “
Verbesserungen der Deep CDR™-Technologie
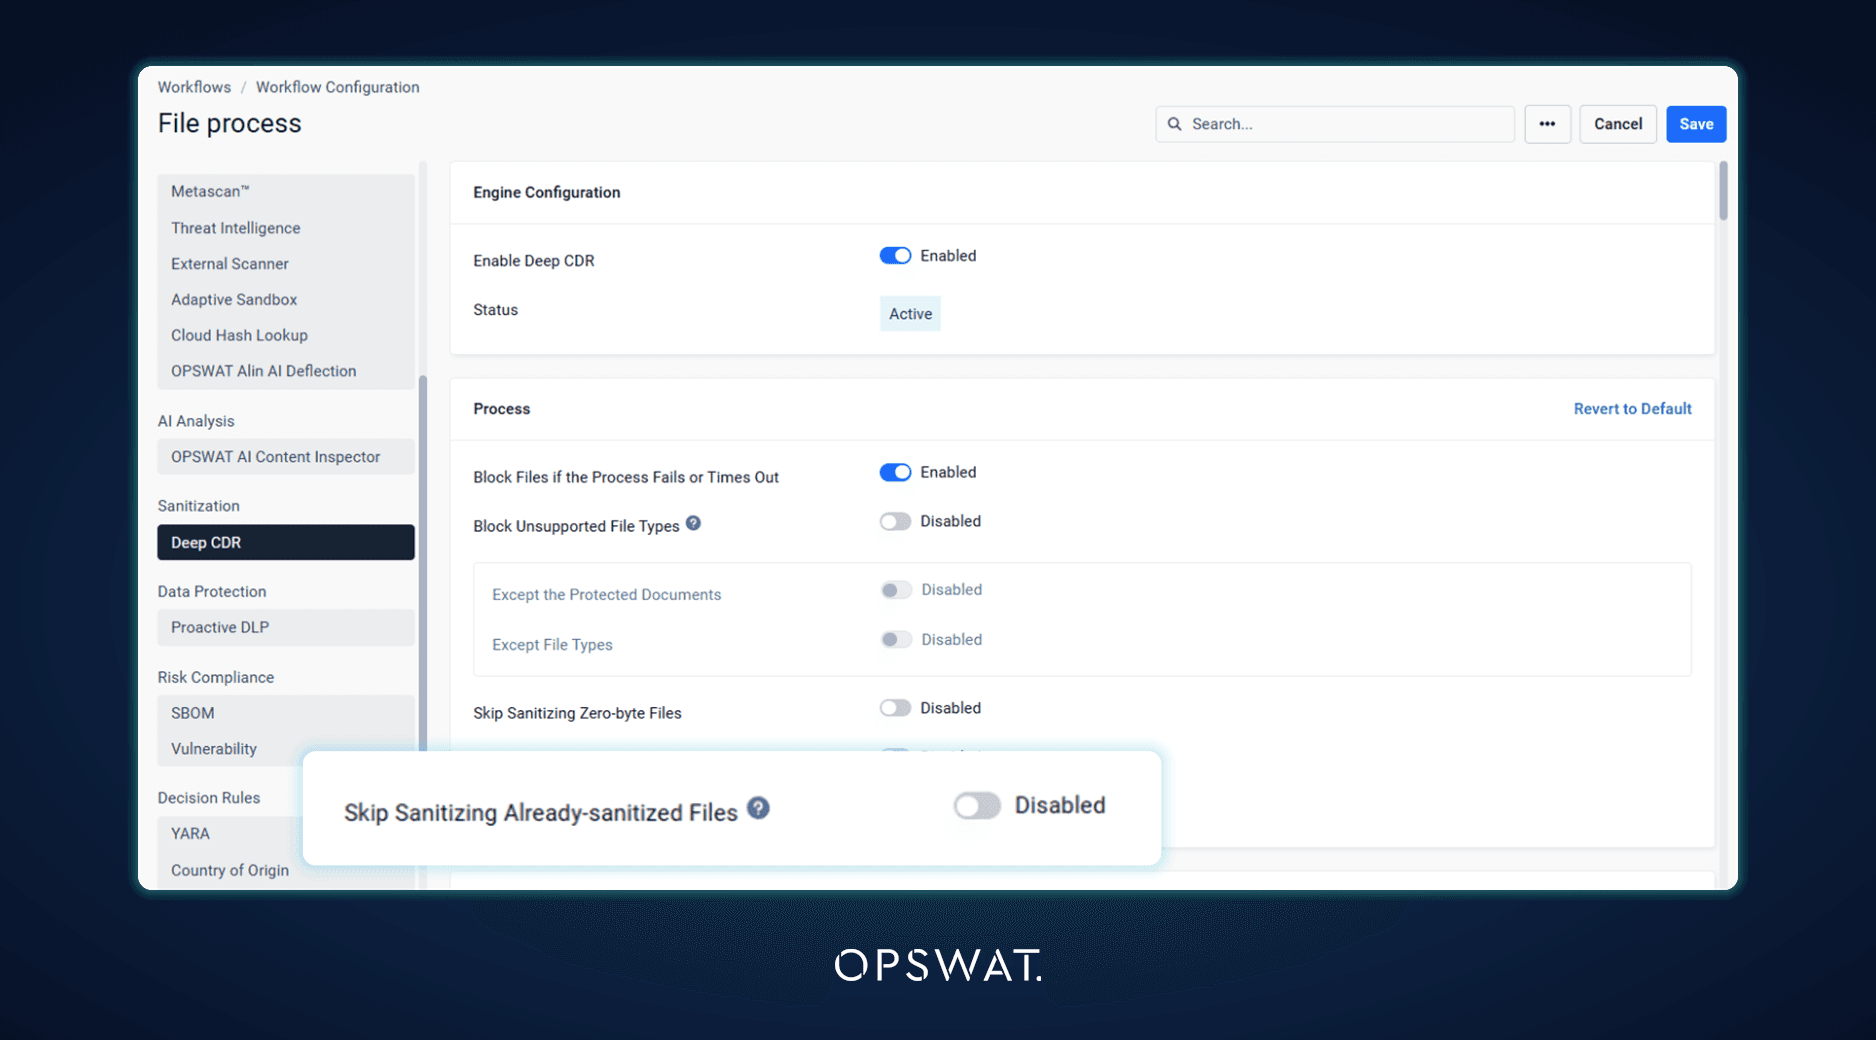
Die Deep CDR™-Technologie erstellt jede Datei von Grund auf neu, sodass durch das erneute Bereinigen einer bereits bereinigten Datei eine weitere Kopie entsteht. Eine neue Option, die standardmäßig deaktiviert ist, verhindert, dass die Deep CDR™-Technologie eine Datei erneut bereinigt, wenn MetaDefender Core bereits ein bereinigtes Ergebnis geliefert hat. Dies trägt dazu bei, MetaDefender Kiosk und anderen wiederholten Scan-Abläufen von USB dabei, eine wachsende Anzahl bereinigter Kopien zu vermeiden.
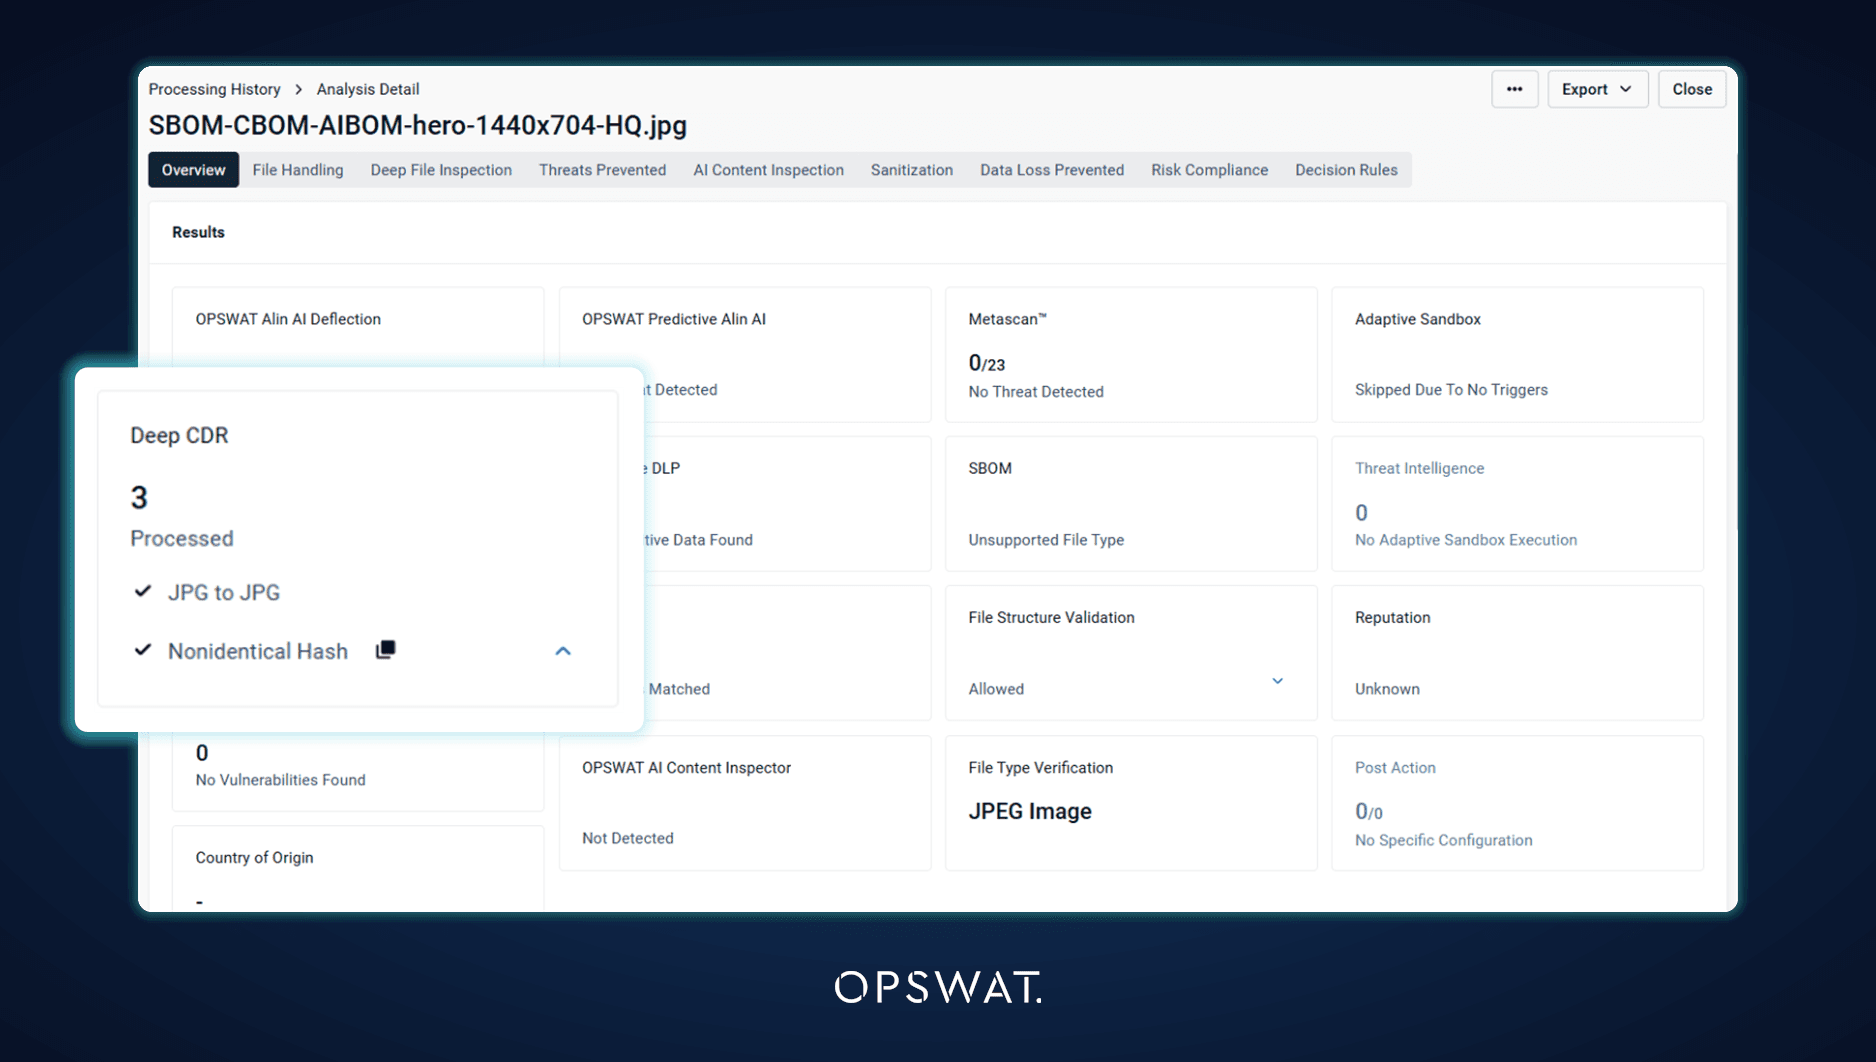
Die Ergebnisse der Deep CDR™-Technologie sind zudem auf einen Blick besser erkennbar. Die Deep CDR™-Technologie-Karte im Verarbeitungsergebnis zeigt nun an erster Stelle die Gesamtzahl der verarbeiteten Objekte an, sodass Analysten erkennen können, wie viel von einer Datei bereinigt wurde, ohne die Details öffnen zu müssen.
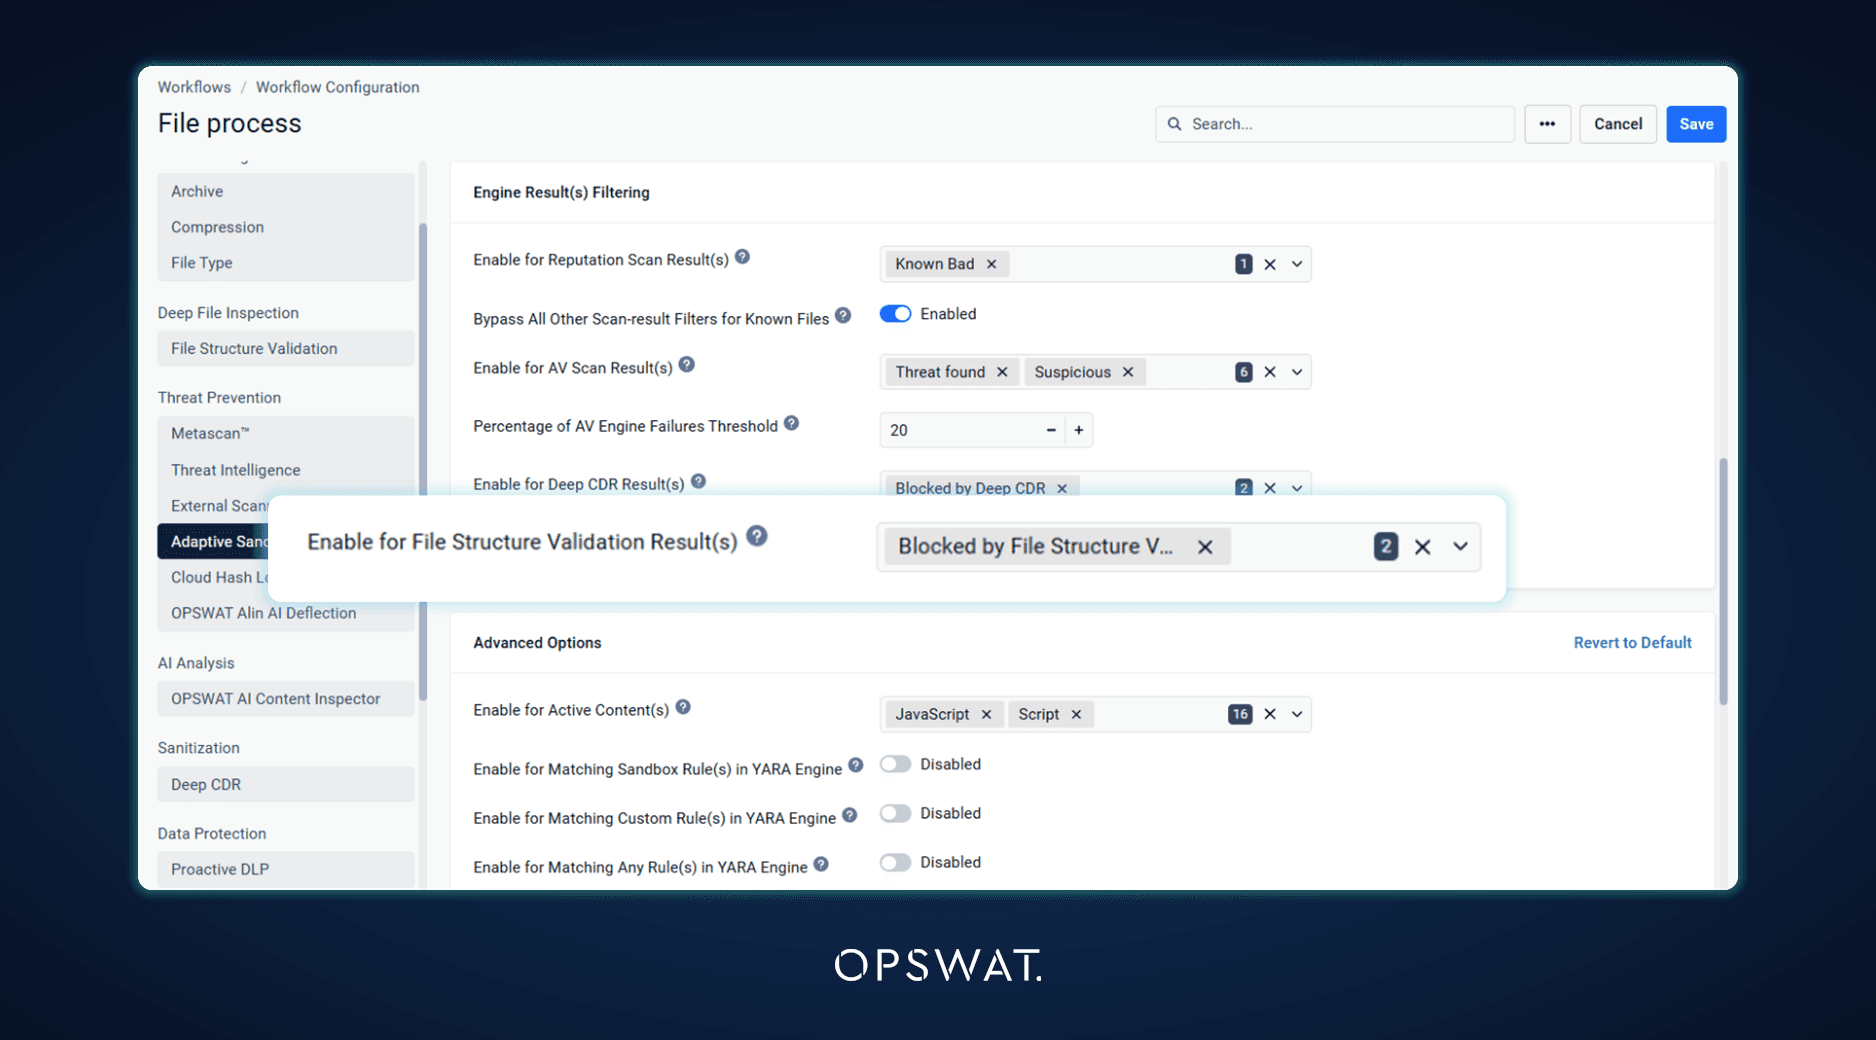
Die Ergebnisse der Validierung der Dateistruktur entscheiden darüber, was in Adaptive Sandbox
Die Ergebnisse der Dateistrukturprüfung, wie beispielsweise Makros und Hyperlinks, können nun darüber entscheiden, ob eine Datei an Adaptive Sandbox, genau wie dies bereits bei den Ergebnissen der Deep CDR™-Technologie der Fall ist. Unternehmen, die sich bei dieser Entscheidung auf die Dateistrukturprüfung stützen, behalten das gleiche Filterverhalten von „ Sandbox “ bei. Dateien, die von der Dateistrukturprüfung extrahiert werden, werden zudem sofort gescannt, sobald die Engine sie zurückgibt – dies gilt für Engine-Versionen, die Ergebnisse bereits während der Verarbeitung ausgeben.
Einfachere Motorwartung und Datenschutz bei den Protokollen
Warnmeldungen zum Ende des Supports für den Motor
Administratoren erhalten nun eine Konsolenbenachrichtigung, wenn das Support-Ende einer Engine bevorsteht oder bereits überschritten wurde. Ein Engine-Paket, für das eine neuere Version von MetaDefender Core erforderlich ist, wird nicht mehr installiert – unabhängig davon, ob es per Download, manuellem Upload oder über den Abholordner bereitgestellt wird –, und das aktuelle Paket bleibt weiterhin im Einsatz. Auf der Seite „Engines“ wird die Ablehnung im Aktualisierungsstatus mit der Empfehlung angezeigt, ein Upgrade durchzuführen, anstatt einen erneuten Versuch zu starten, und bei einer installierten Engine, für die eine neuere Version erforderlich ist, wird auf der Kachel eine Warnung angezeigt.
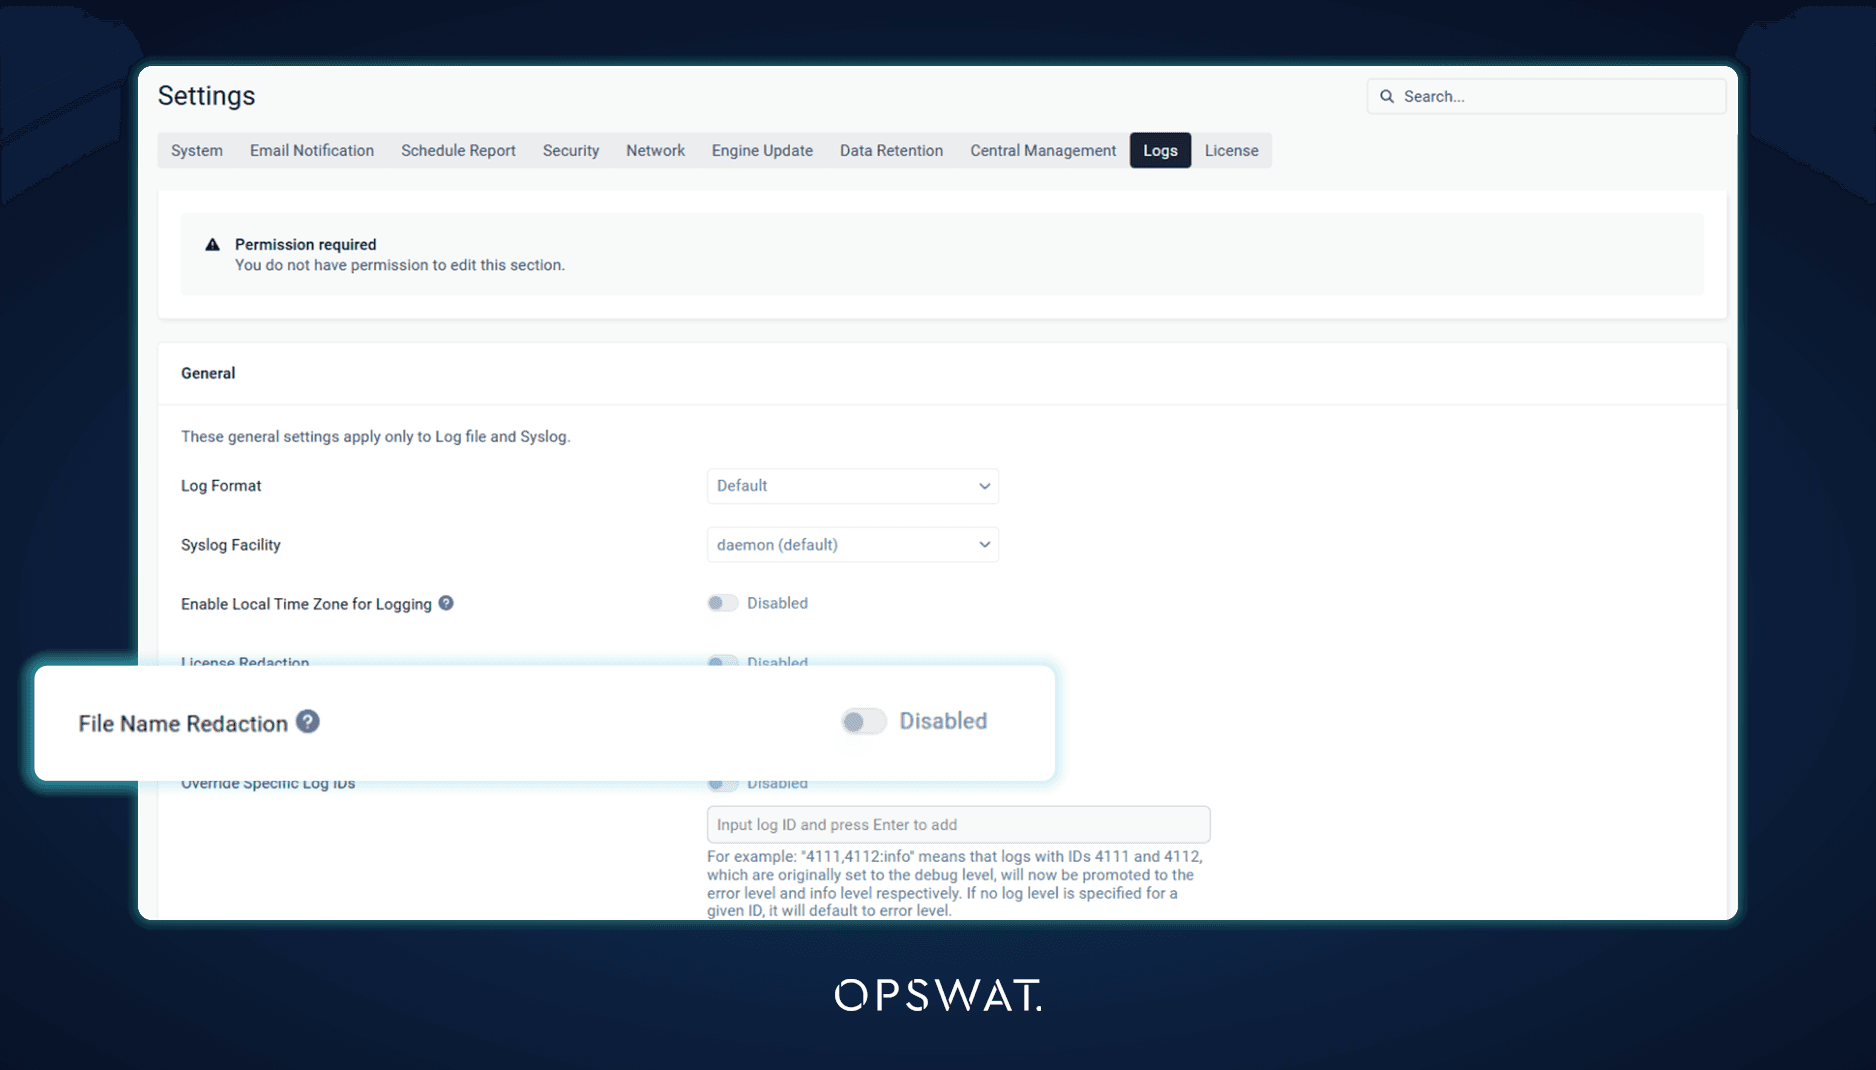
Schwärzung von Dateinamen in Protokollen
Dateinamen können sensible Informationen preisgeben, beispielsweise zu einem Projekt, einem Patienten oder einem Kunden. Eine neue Einstellung zur Schwärzung von Dateinamen ersetzt Dateinamen in den Protokollen von „ MetaDefender “ (Core ) durch die Daten-ID der Datei, sodass diese in Protokolldateien und in der Syslog-Ausgabe nicht mehr sichtbar sind, während jeder Eintrag weiterhin zu seinem Scan-Datensatz zurückverfolgt werden kann.
Zentralisierte Verwaltung in großem Maßstab
Einstellungen für „Per-Server “-Zertifikat und „ Sandbox “
Eine Gruppenrichtlinie unter My OPSWAT Central Management kann nun ausgewählte Einstellungen den einzelnen Servern unter MetaDefender Core überlassen, während alle anderen Einstellungen weiterhin aus der Richtlinie synchronisiert werden. Eine neue Registerkarte „Ausschlüsse“ in der Richtlinie umfasst das HTTPS-Zertifikat, sodass jeder Server sein eigenes hostspezifisches Zertifikat behält, anstatt ein einziges Zertifikat für die gesamte Gruppe zu erhalten, sowie die Adaptive Sandbox -Verbindung, sodass Server derselben Gruppe jeweils ihre eigene Sandbox -Serveradresse und ihren eigenen API -Schlüssel verwenden können. Durch das Deaktivieren eines Ausschlusses werden die Richtliniewerte bei der nächsten Synchronisierung wieder angewendet, ohne dass der Server neu registriert werden muss.
Splunk-Konfiguration aus Central Management
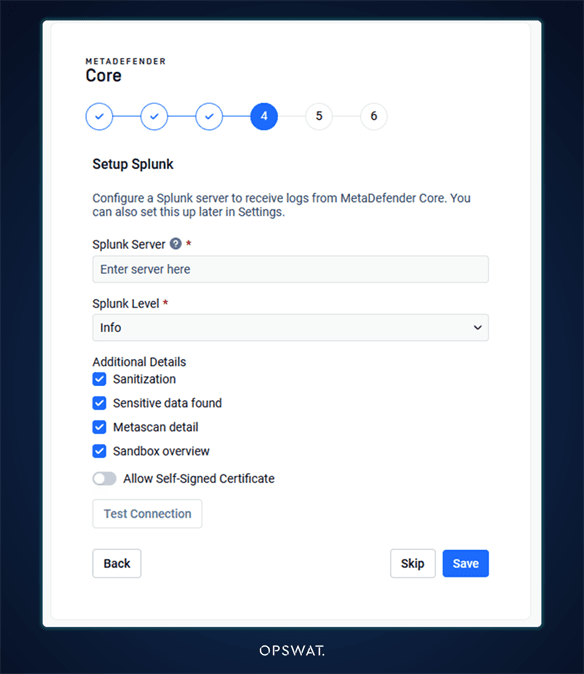
Die Splunk-Integration kann nun unter My ,OPSWAT undCentral Management für die verwalteten Server konfiguriert werden, sodass die SIEM-Weiterleitung einmalig für den gesamten Serverpark eingerichtet wird. Im Einrichtungsassistenten erfolgt der Splunk-Schritt nun vor der Registrierung bei Central Management und wird übersprungen, sobald der Server registriert ist, da Central Management diese Einstellung dann übernimmt.
Außerdem in dieser Version
Version 5.24.0 enthält mehrere weitere Verbesserungen. Ein Zertifikat und sein privater Schlüssel können aus einer einzigen Datei hinzugefügt werden, Dateien mit anfälligen Paketen werden im SBOM-Filter an erster Stelle aufgeführt, und die Einstellungen für den Nutzungsbericht werden beim Export der Konfiguration berücksichtigt. Im Bereich Sicherheit wurden Probleme behoben, die bei einer internen Sicherheitsüberprüfung festgestellt wurden ( MetaDefender ). „Core “ verwendet nun kein 7-Zip mehr, und Protobuf sowie gRPC wurden auf Version 33.5 bzw. 1.84.0 aktualisiert. Für Server, die über My ,OPSWAT undCentral Management verwaltet werden, werden Berichte nun auch bei hochvolumigen Scans zuverlässig über langsame oder Fernverbindungen gesendet; in den Zertifikatsfeldern der Richtlinien werden die der Richtlinie zugewiesenen Zertifikate aufgelistet, und die Liste „Skip by Hash“ zeigt die zentral festgelegten Ablaufdaten an.
Erforderliche Maßnahme
Für die Module „Dateityp“, „Archiv-Entpackung“, „Archiv-Komprimierung“, „Herkunftsland“ und „Deep CDR™-Technologie“ in Version 8.0 ist Microsoft Visual C++ Redistributable Version 14.44 oder höher erforderlich. Stellen Sie sicher, dass diese Software auf Windows-Hosts installiert ist, bevor diese Module auf Version 8.0 aktualisiert werden.
OPSWAT Außerdem wird der Support für Ubuntu 22.04 in MetaDefender Core und den zugehörigen Engines ab April 2027 eingestellt. Teams, die Ubuntu 22.04 einsetzen, sollten eine Umstellung auf ein unterstütztes Betriebssystem planen.
Kürzlich erschienen
Sie führen ein Upgrade von einer früheren Version durch? Hier finden Sie eine kurze Übersicht über die Neuerungen in „ MetaDefender “Core v5.23.0:
- Über SBOM hinaus: CBOM- und AIBOM-Erkennung: Erfasst kryptografische Assets und deren Quantenresistenz und identifiziert KI-Modelle anhand ihrer Lizenzen.
- Umfangreiche SBOM- und Schwachstellenberichte ohne Wartezeit: Die Berichte werden im Hintergrund erstellt, wobei eine Berichtsleiste und ein konfigurierbares Export-Timeout zur Verfügung stehen.
- Verbesserte Workflow-Steuerung: Beenden Sie die Verarbeitung eines Archivs, sobald eine gesperrte Datei gefunden wird, akzeptieren Sie nur passwortgeschützte Dateien und konfigurieren Sie „ Proactive DLP “ je nach Dateityp.
- Abrufen und Verwalten von Dateien in Quarantäne aus „ Central Management “: Herunterladen und Verwalten von Dateien in Quarantäne, ohne einen eingehenden Port zu öffnen.
- Mit „ Central Management “ synchronisierte Passwortspeicher: Passwortspeicher werden innerhalb einer Instanzgruppe einheitlich angewendet.
Die vollständige Historie finden Sie in den Versionshinweisen.
Nächste Schritte
Sind Sie bereit, mit „ MetaDefender “ (Core ) Version 5.24.0 loszulegen? Dann sehen Sie sich diese hilfreichen Ressourcen an:
- Besuchen Sie opswat. com/products/metadefender /core
- MetaDefender -Core , Version 5.24.0, installieren
- Zu den Versionshinweisen
Haben Sie Fragen? Kontaktieren Sie uns unter opswat
