Advanced Threat Detection Prävention von „
“ für vertrauenswürdige Datei-Workflows
MetaDefender Core die fortschrittliche Plattform OPSWATzur Erkennung und Abwehr von Bedrohungen, die darauf ausgelegt ist, dateibasierte Bedrohungen vor ihrer Ausführung zu identifizieren. Sie vereint Deep CDR™-Technologie, Multiscanning, adaptives Sandboxing, Proactive DLP und KI-gestützte Malware-Erkennung, um Datei-Workflows in kritischen Infrastrukturen zu sichern und gleichzeitig Compliance sowie Zero-Trust-Sicherheit auf Dateiebene zu gewährleisten.
- Machen Sie jede Datei zu einer vertrauenswürdigen Ressource
- Bedrohungen entschärfen, bevor sie sich ausbreiten
- Secure , überall skalierbar
OPSWAT genießt das Vertrauen von
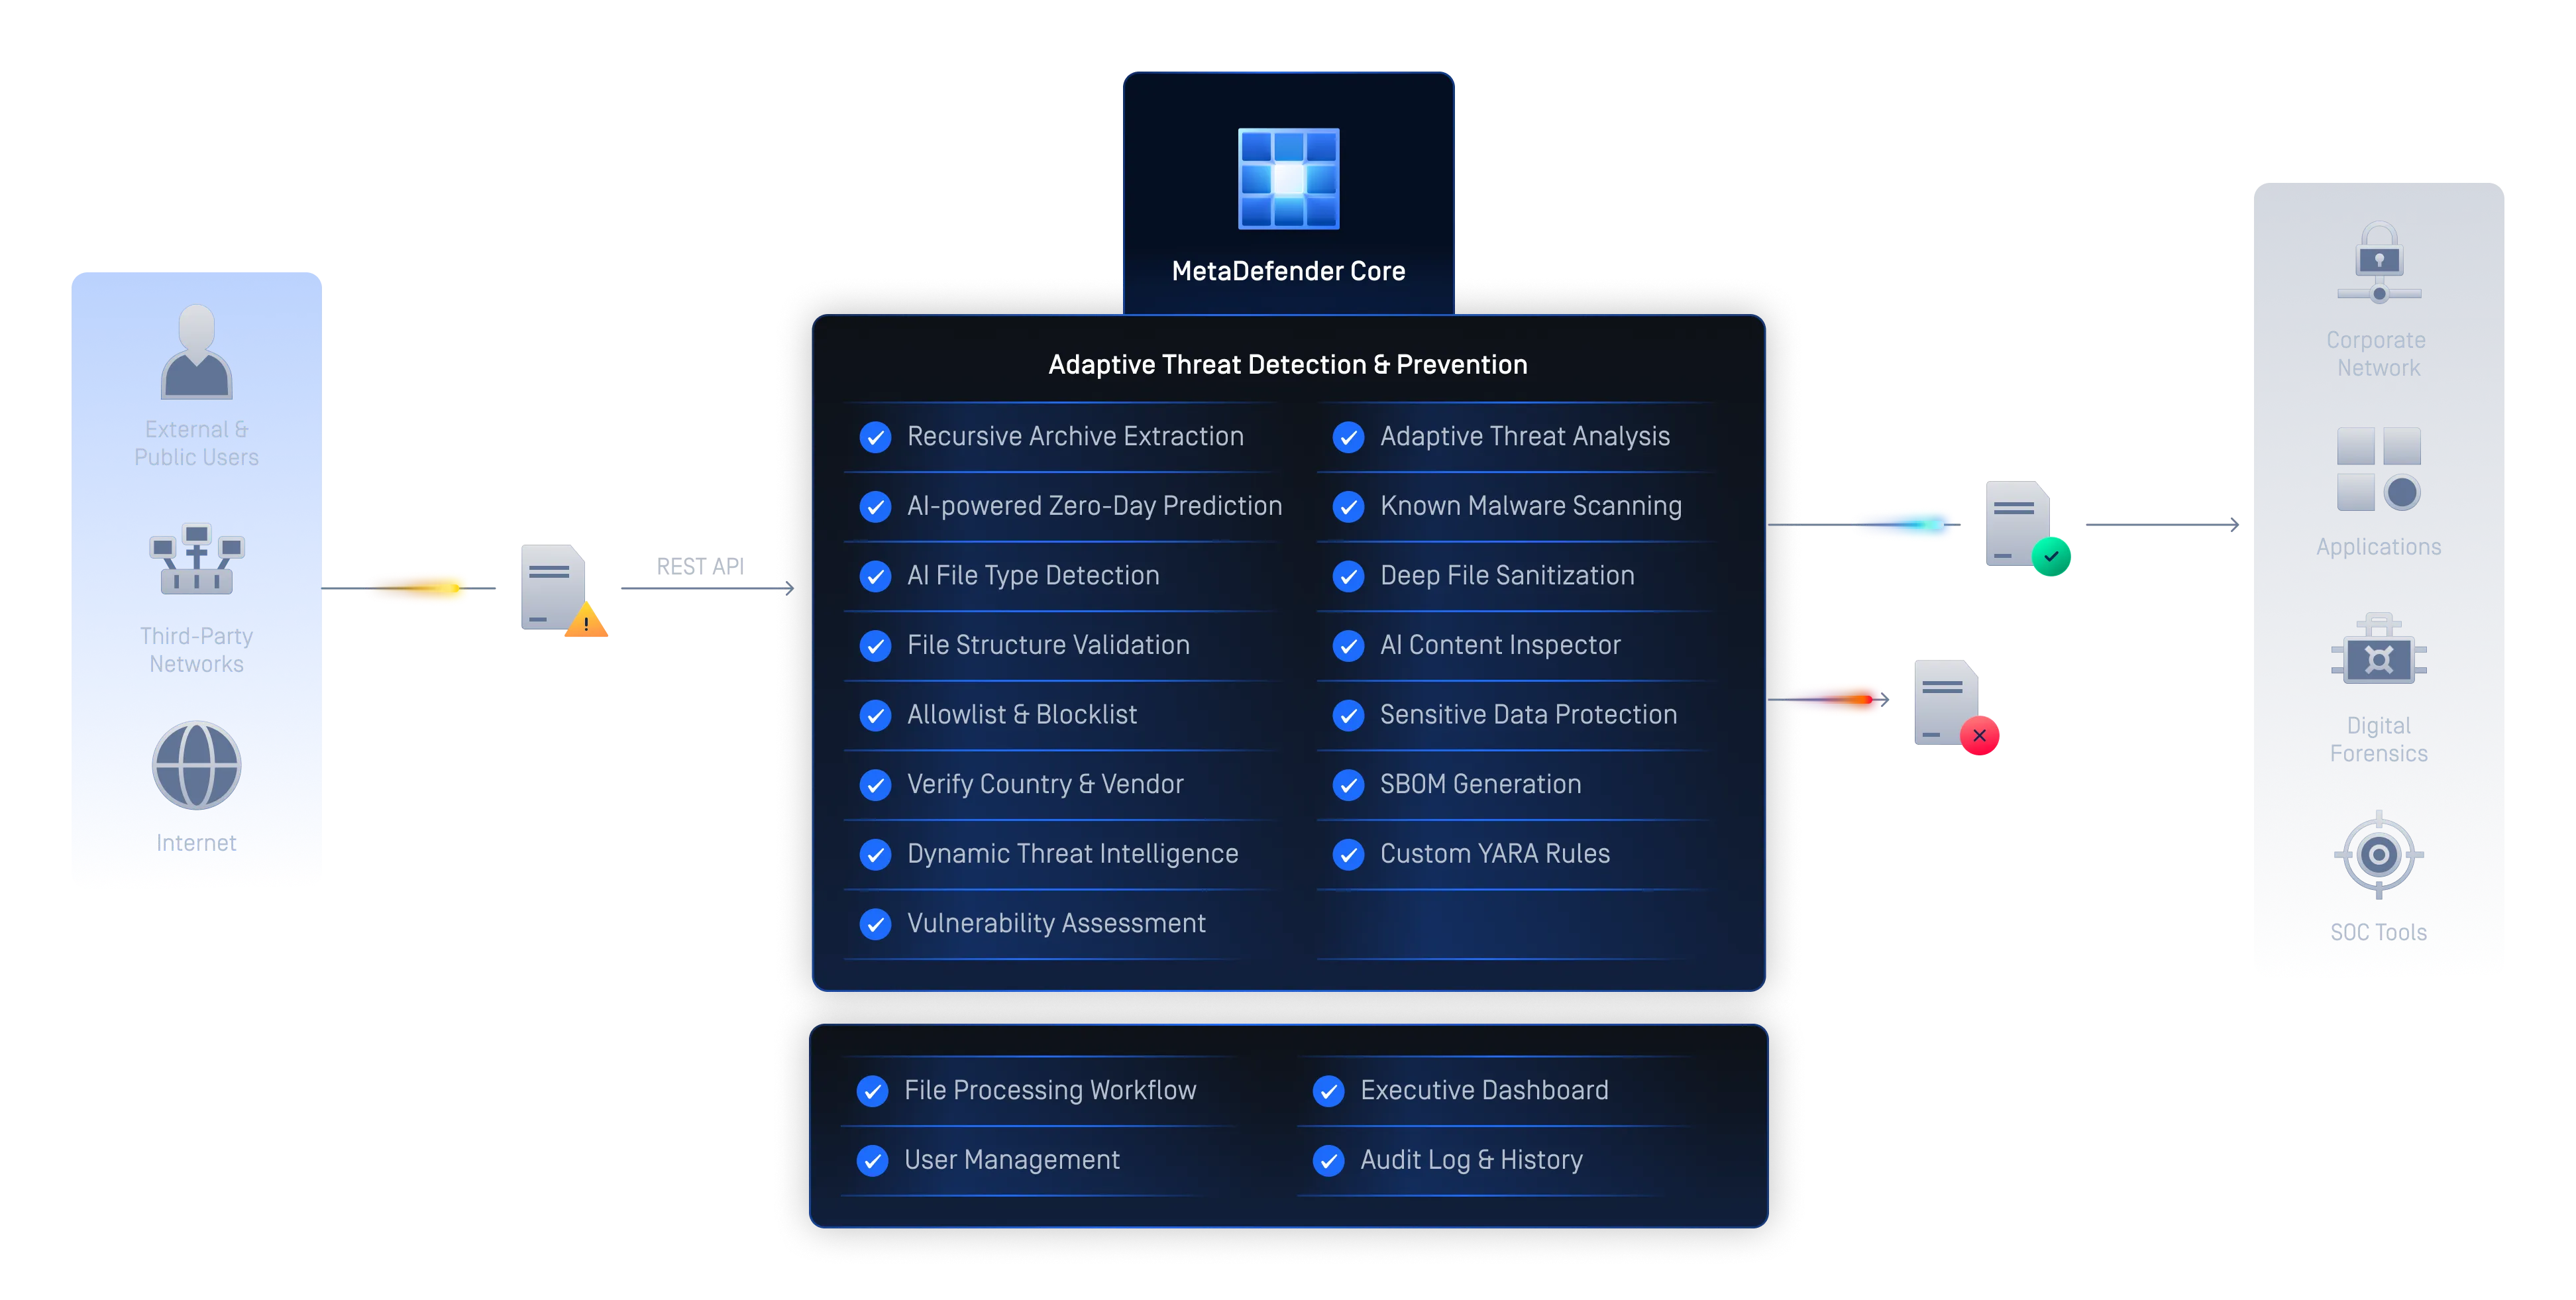
Eine Plattform für lückenloses Vertrauen in Dateien
MetaDefender Core bietet fortschrittliche Erkennung und Abwehr von Bedrohungen für regulierte Umgebungen. Mithilfe von Predictive Alin AI, der Deep CDR™-Technologie, Metascan™ Multiscanning, AI Content Inspector, Proactive DLP™, Adaptive Sandbox , Threat Intelligence, File-based Vulnerability Assessment und SBOM wehrt es Zero-Day-Angriffe ab, unterstützt die Einhaltung von Vorschriften und schützt jede Datei über alle Sicherheitsworkflows hinweg – ohne Ihr Geschäft zu verlangsamen.
Malware und Zero-Day-Angriffe erkennen, analysieren und beseitigen
Erweiterte Bedrohungsabwehr
Durch die Kombination branchenführender Technologien wie Metascan Multiscanning Deep CDR™ TechnologyCore und neutralisiert MetaDefender Core eingebettete Malware und Zero-Day-Bedrohungen.
Mehrschichtige Sicherheitsarchitektur
Ein modularer, richtliniengesteuerter Ansatz, der Scans, Bereinigung, Schwachstellenanalyse und Bedrohungsinformationen koordiniert, um einen einheitlichen, leistungsstarken Schutz in allen Umgebungen zu gewährleisten.
KI-gestützte Abwehr von Bedrohungen
Durch den Einsatz von KI und maschinellem Lernen werden alle Module zur Erkennung und Abwehr von Bedrohungen optimiert, um einen schnelleren, intelligenteren und anpassungsfähigeren Schutz zu gewährleisten.
Zentrale Durchsetzung von Richtlinien
Administratoren können Richtlinien für den Umgang mit Dateien festlegen und automatisieren, um einheitliche Sicherheitsstandards im gesamten Unternehmen zu gewährleisten und so die Einhaltung von Vorschriften und die Unternehmensführung zu vereinfachen.
Nahtlose Integration und Skalierbarkeit
Lässt sich über APIs, ICAP und SDKs problemlos in bestehende IT- und OT-Systeme integrieren und passt sich komplexen Infrastrukturen an, ohne den Betrieb zu beeinträchtigen.
Bewährter Schutz für regulierte Umgebungen
MetaDefender (Core ) genießt das Vertrauen von Regierungen, Betreibern kritischer Infrastrukturen und über 2.100 Organisationen weltweit und bietet umfassende Kontrolle über die Datensicherheit, während es Unternehmen dabei unterstützt, gesetzliche Anforderungen zu erfüllen.
Bedrohungen stoppen beginnt mit marktführender Technologie
OPSWATDie bewährte, weltweit vertrauenswürdige, preisgekrönte und marktführende Technologie verhindert, dass dateibasierte Malware in Ihre kritischen Umgebungen eindringt und sich dort verbreitet.
KI-gestützte Zero-Day-Vorhersage am Perimeter
- Erkennung und Abwehr vor der Ausführung
- ML-Modell, das anhand von Datei-Workflows in Unternehmen trainiert wurde
Mehrere AV-Engines sind besser als einer
- Erkennen Sie nahezu 100 % der Malware
- Scannen Sie gleichzeitig mit 30+ führenden AV-Engines
Bedrohungen stoppen, die andere übersehen
- Unterstützt über 200 Dateiformate
- Rekursiv verschachtelte Archive auf mehreren Ebenen bereinigen
- Sichere und brauchbare Dateien neu generieren
KI-gestützte Überprüfung der Authentizität von Inhalten und Erkennung von Dokumentenfälschungen
- Bildmetadaten deduplizieren, validieren und kanonisieren
- Auswertung visueller forensischer Anhaltspunkte, Merkmale der Textstylometrie und Hinweise aus der Dokumentstruktur
- Verwenden Sie separate Gateways für KI-generierte Texte, KI-generierte Bilder und Klassifikatoren für Dokumentenfälschungen
Verhindern Sie den Verlust sensibler Daten
- Nutzung KI-gestützter Modelle zum Auffinden und Einordnen von unstrukturiertem Text in vordefinierte Kategorien
- Schleifen Sie identifizierte sensible Daten wie personenbezogene Daten (PII), Gesundheitsdaten (PHI) und PCI-Daten in über 125 Dateiformaten automatisch unkenntlich
- Unterstützung für die optische Zeichenerkennung (OCR) in Bildern
Erkennen Sie ausweichende Malware mit fortschrittlichem, emulationsbasiertem Sandboxing
- Analysieren Sie Dateien in hoher Geschwindigkeit
- Sandbox-Engine zum Schutz vor Umgehung extrahiert IOCs
- Identifizierung von Zero-Day-Bedrohungen
- Ermöglichen Sie eine tiefgehende Malware-Klassifizierung über API oder lokale Integration
Fehlerhafte Dateien vor Beginn der Prüfung blockieren
- Überprüfen Sie mehr als 160 Dateiformate, darunter auch AI-Modellformate
- Ungültige Strukturen und verdächtige Inhalte blockieren
- Risikoobjekte extrahieren und an andere Engines senden
Verbessern Sie die Erkennung mit Threat Intelligence
- Korrelieren Sie globale IOCs, IPs, URLs und Dateireputation über 50 B+ Artefakte hinweg
- Neue Bedrohungen schneller stoppen
- Anreicherung der nachgelagerten Analyse
Secure Supply ChainSecure
- Management von Risiken im Zusammenhang mit Open-Source-Software (OSS), Komponenten von Drittanbietern und Abhängigkeiten
- Gewährleistung von Transparenz, Sicherheit und Konformität der Codebase
Schwachstellen in Anwendungen erkennen, bevor sie installiert werden
- Prüfen Sie Software vor der Installation auf bekannte Schwachstellen
- Scannen von Systemen auf bekannte Schwachstellen, wenn die Geräte im Ruhezustand sind
- Schnelle Untersuchung laufender Anwendungen und ihrer Bibliotheken auf Schwachstellen
![OPSWAT Technologien Bild]() KI-Inhaltsprüfer
KI-gestützte Überprüfung der Authentizität von Inhalten und Erkennung von Dokumentenfälschungen
- Bildmetadaten deduplizieren, validieren und kanonisieren
- Auswertung visueller forensischer Anhaltspunkte, Merkmale der Textstylometrie und Hinweise aus der Dokumentstruktur
- Verwenden Sie separate Gateways für KI-generierte Texte, KI-generierte Bilder und Klassifikatoren für Dokumentenfälschungen
Über 100 Milliarden BilderAus der Google SynthID-Erkennung99 % Genauigkeitfür große Bildgeneratoren![OPSWAT Technologien Bild]() Überprüfung der Dateistruktur
Fehlerhafte Dateien vor Beginn der Prüfung blockieren
- Überprüfen Sie mehr als 160 Dateiformate, darunter auch AI-Modellformate
- Ungültige Strukturen und verdächtige Inhalte blockieren
- Risikoobjekte extrahieren und an andere Engines senden
Selektive VerarbeitungEine frühzeitige Sperrung verhindert den Ressourcenverbrauch in nachgelagerten BereichenRückverfolgbarkeitExtraktion und Berichterstellung auf Objektebene![OPSWAT Technologien Bild]() Threat Intelligence
Verbessern Sie die Erkennung mit Threat Intelligence
- Korrelieren Sie globale IOCs, IPs, URLs und Dateireputation über 50 B+ Artefakte hinweg
- Neue Bedrohungen schneller stoppen
- Anreicherung der nachgelagerten Analyse
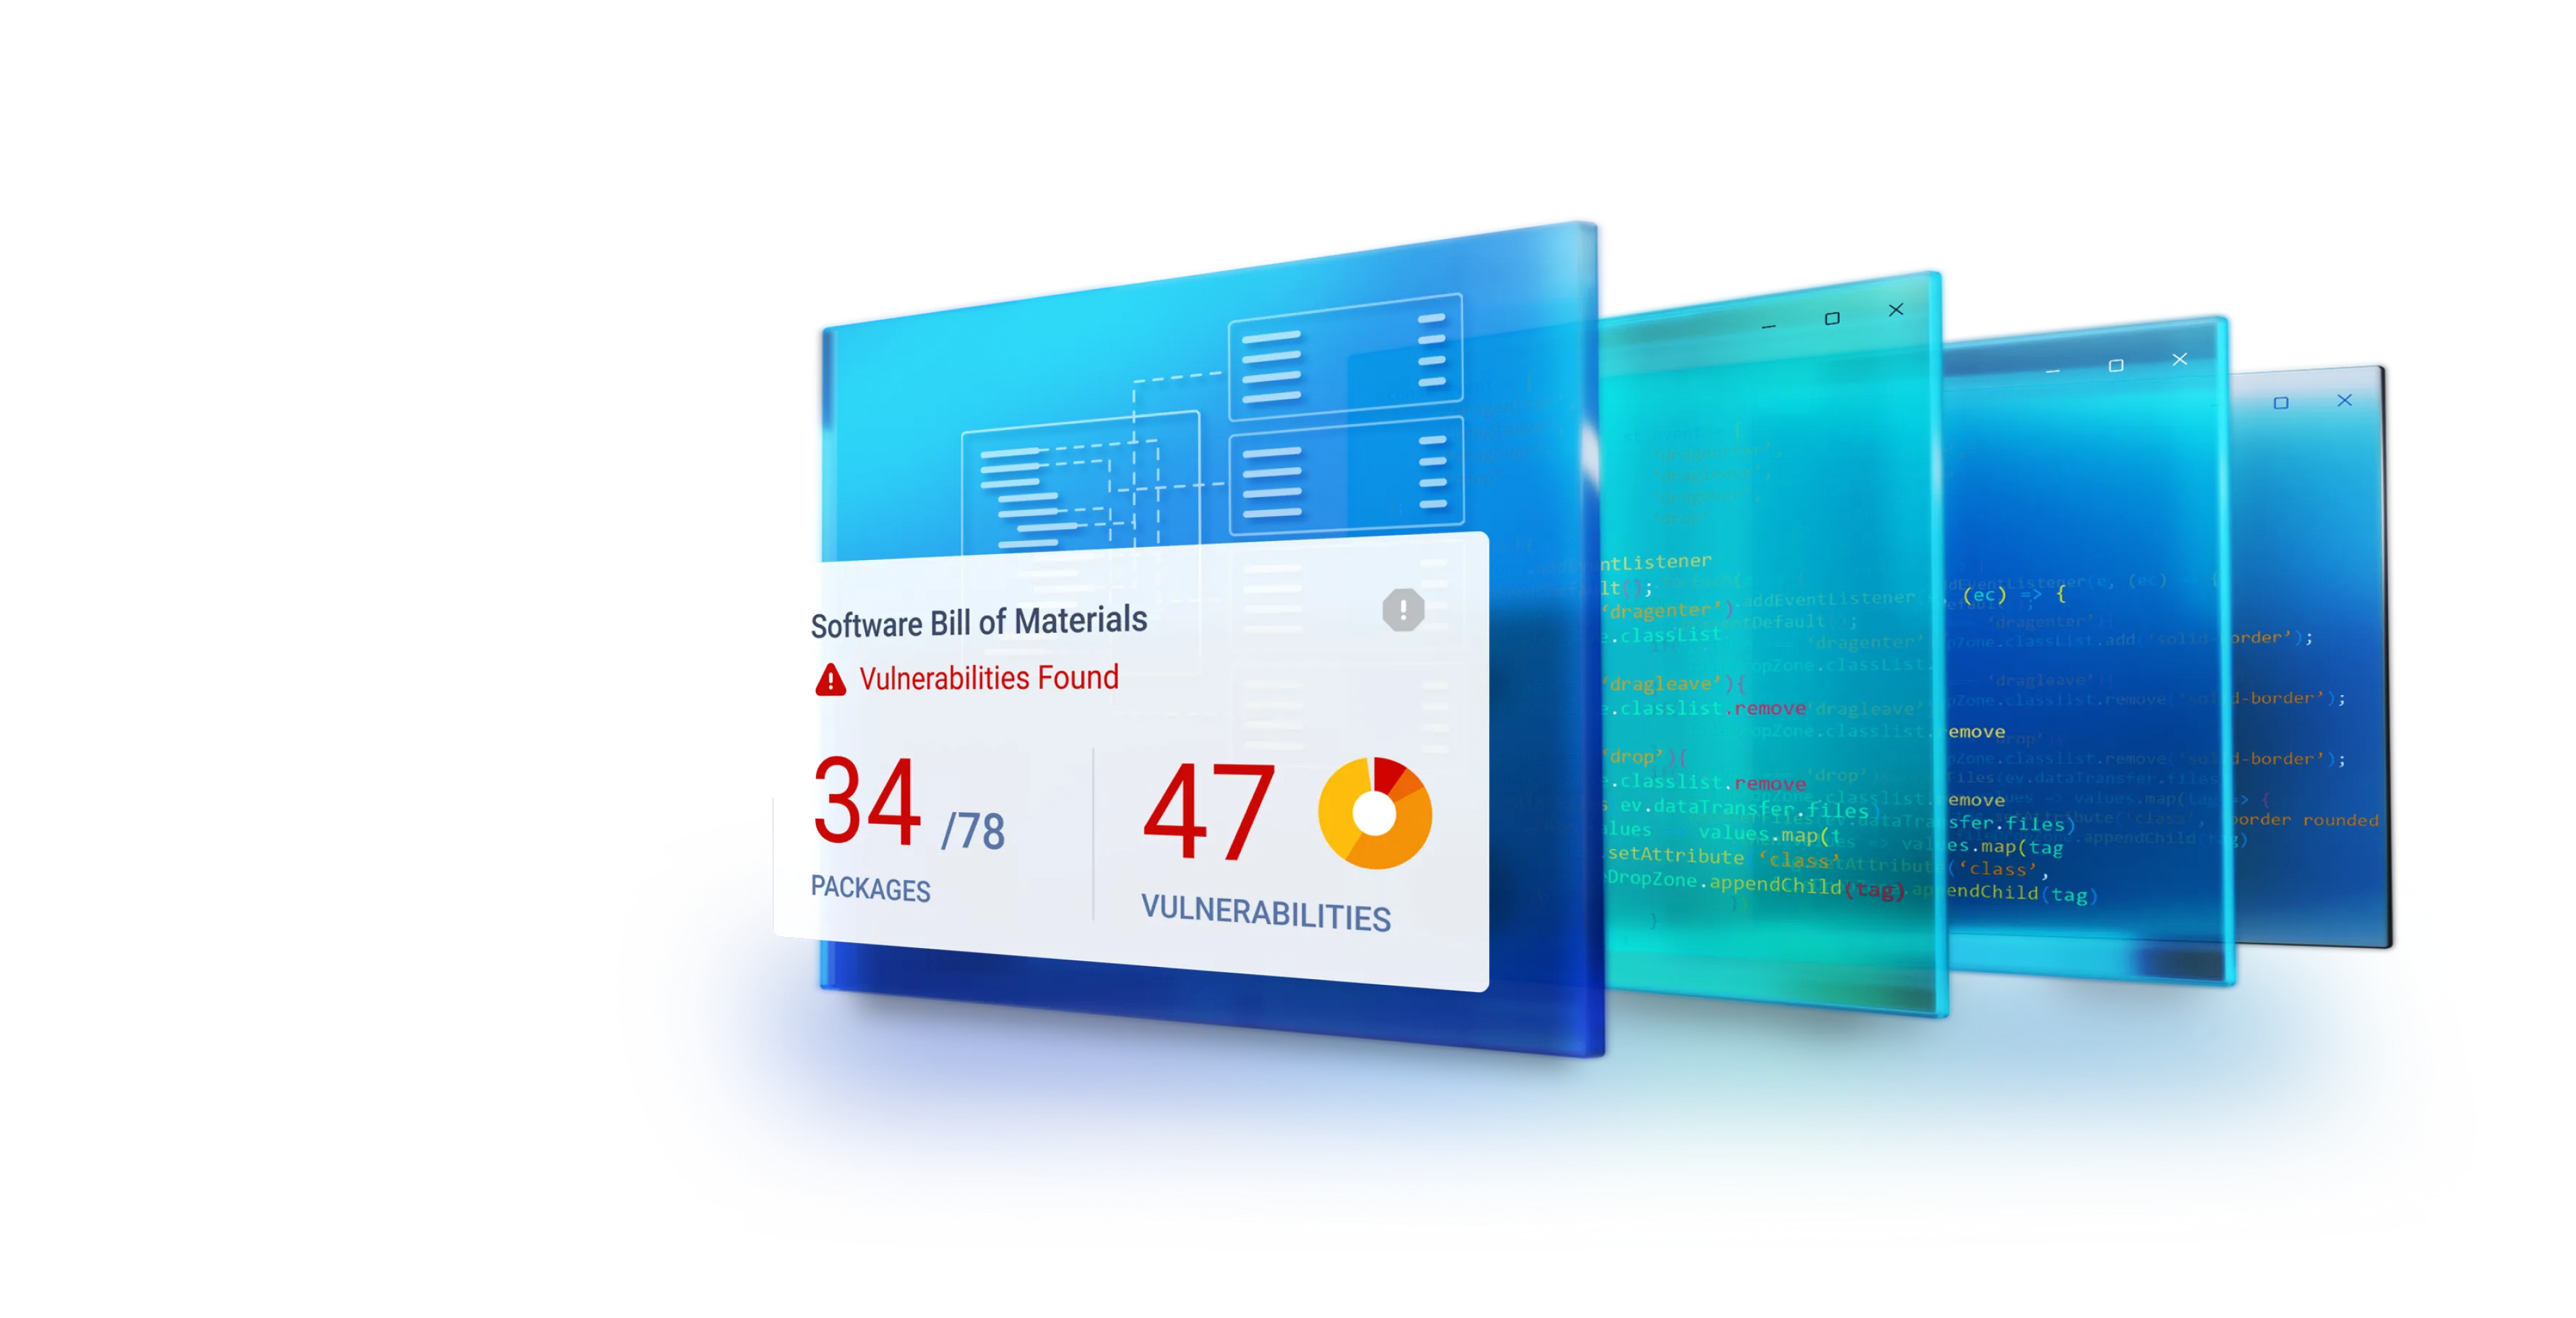
SchnellerDie Gesamtdauer der Triage verkürzenTransparentSchützen Sie kritische Umgebungen mit mehr Klarheit![OPSWAT Technologien Bild]() SBOMSoftware )
Secure Supply ChainSecure
- Management von Risiken im Zusammenhang mit Open-Source-Software (OSS), Komponenten von Drittanbietern und Abhängigkeiten
- Gewährleistung von Transparenz, Sicherheit und Konformität der Codebase
18,400Schwachstellen im Produktionscode im Jahr 2021 gefunden13.62%Schwachstellen sind dateibasiert
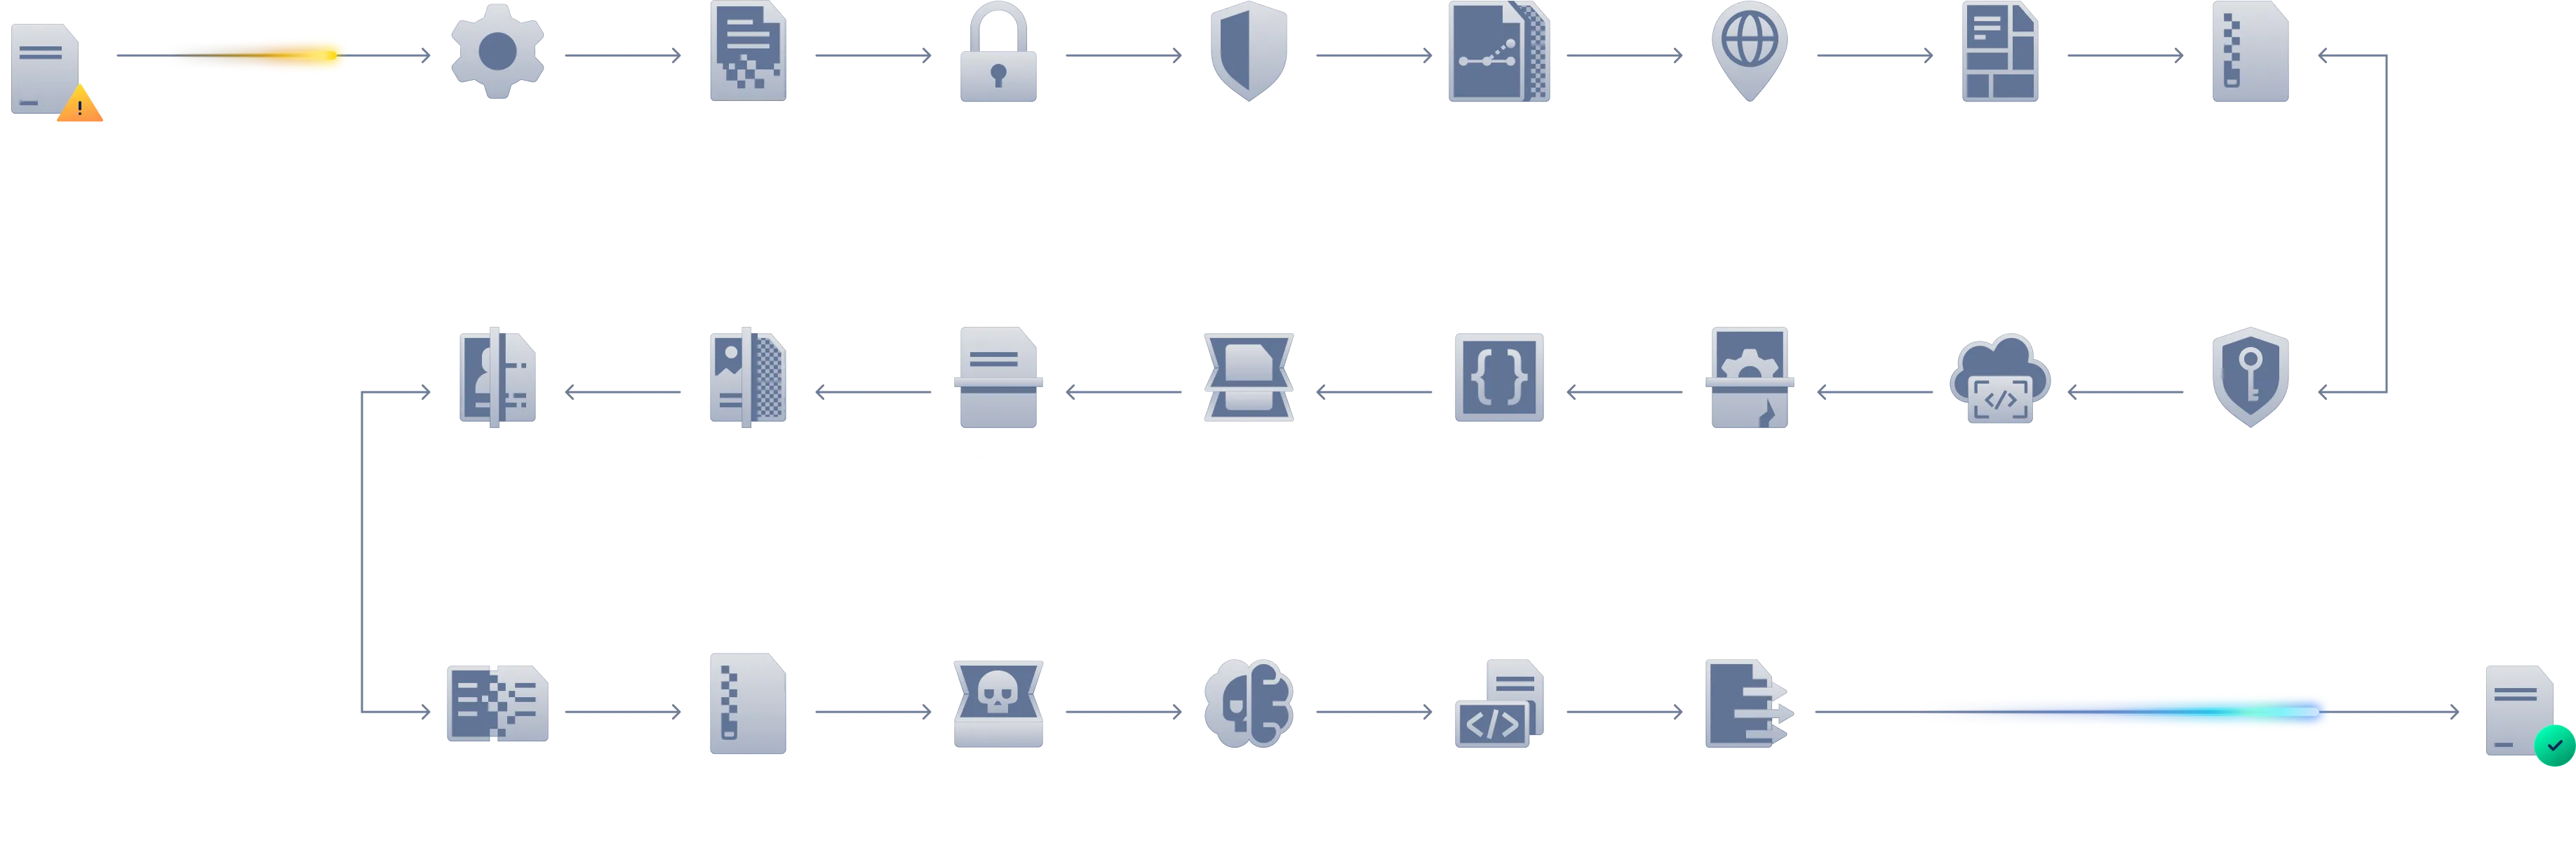
MetaDefender Core fürCore Dateiverarbeitung
Jeder Schritt ist darauf ausgelegt, Ihre Daten zu schützen. Jede Datei, die in MetaDefender Core gelangt,Core einen kontrollierten, mehrstufigen Workflow, der darauf ausgelegt ist, Inhalte zu erkennen, zu bereinigen und zu überprüfen, bevor sie in sichere Netzwerke freigegeben werden. Dieser Prozess stellt sicher, dass selbst komplexe, verschachtelte Dateien vollständig analysiert werden und den Sicherheitsrichtlinien des Unternehmens entsprechen. Jede Stufe ist modular aufgebaut, richtliniengesteuert und hinsichtlich Leistung und Genauigkeit für IT-, OT- und Air-Gapped-Umgebungen optimiert.
Produktübersicht
Watch the video to learn how MetaDefender Core integrates advanced malware detection and prevention into your existing solutions and infrastructure to secure file uploads, enhance cybersecurity products, and power custom malware analysis systems.
MetaDefender Core Aktion
Erfahren Sie, wie MetaDefender Core Teams dabei unterstützt, Sicherheits-Workflows zu konfigurieren, einen mehrschichtigen Dateischutz anzuwenden, verdächtige Dateien zu verarbeiten und die Sicherheitsergebnisse in allen Betriebsumgebungen zu überwachen.
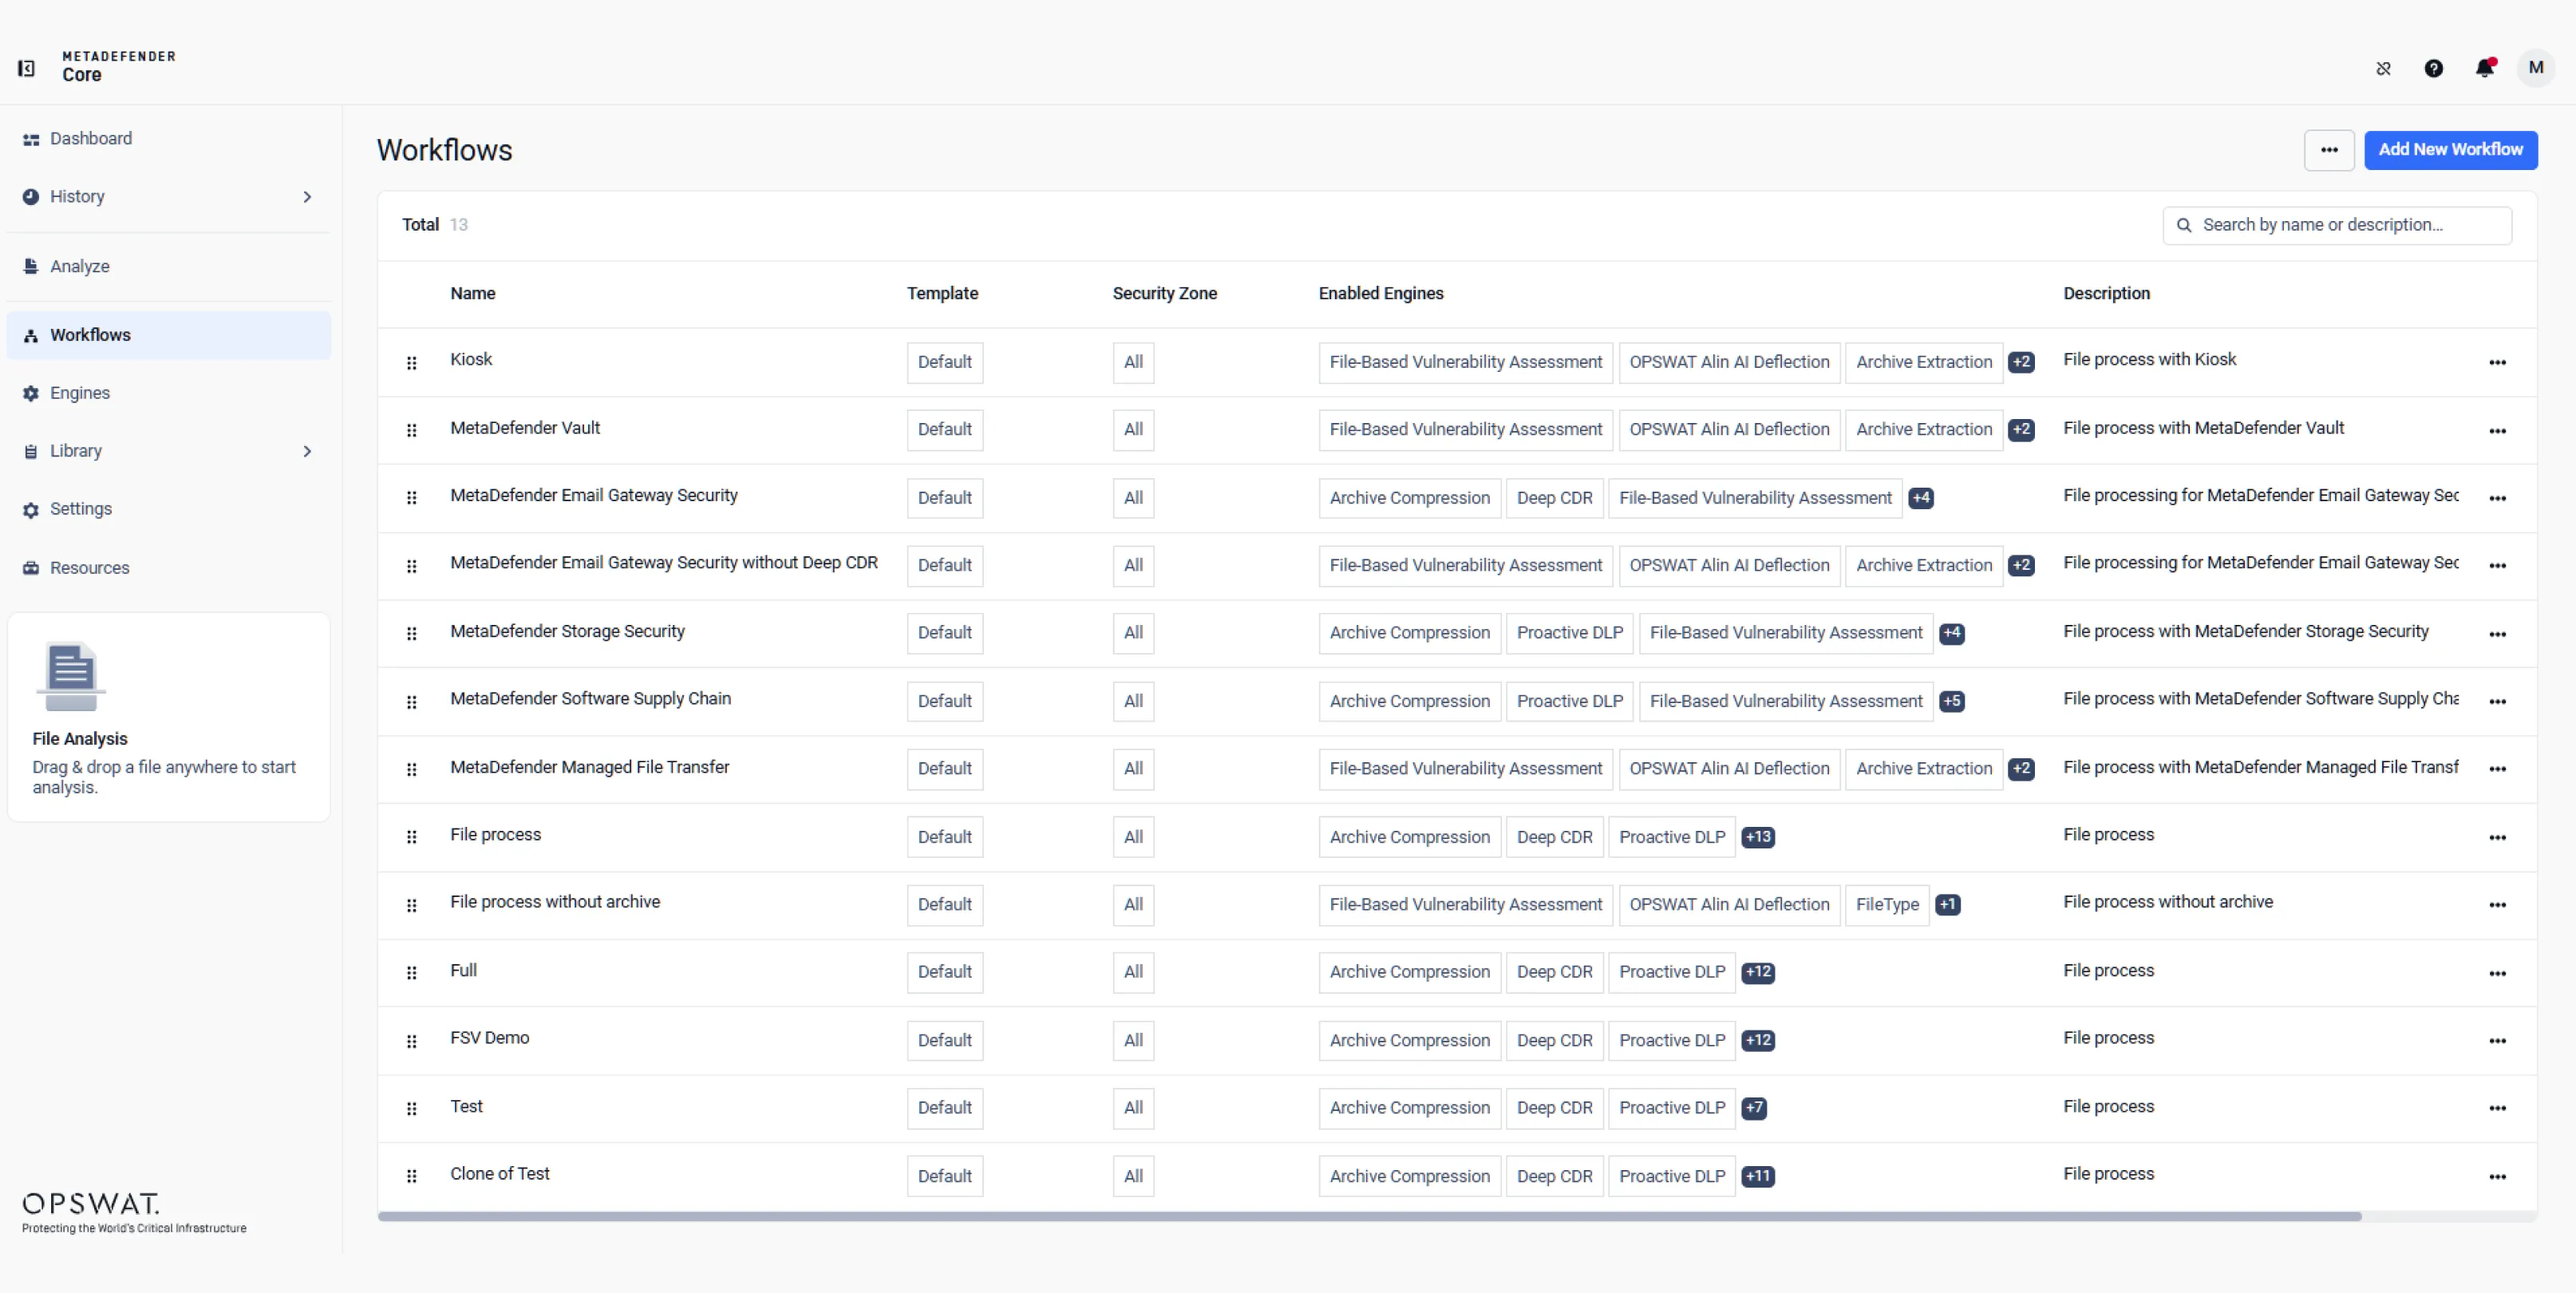
Konfigurieren Sie sicherheitsorientierte Arbeitsabläufe, die Ihren betrieblichen Richtlinien in den Bereichen E-Mail, Dateiübertragung, Speicherung oder benutzerdefinierten Umgebungen entsprechen. Legen Sie fest, wie Dateien in das System gelangen und wie sie verarbeitet werden.
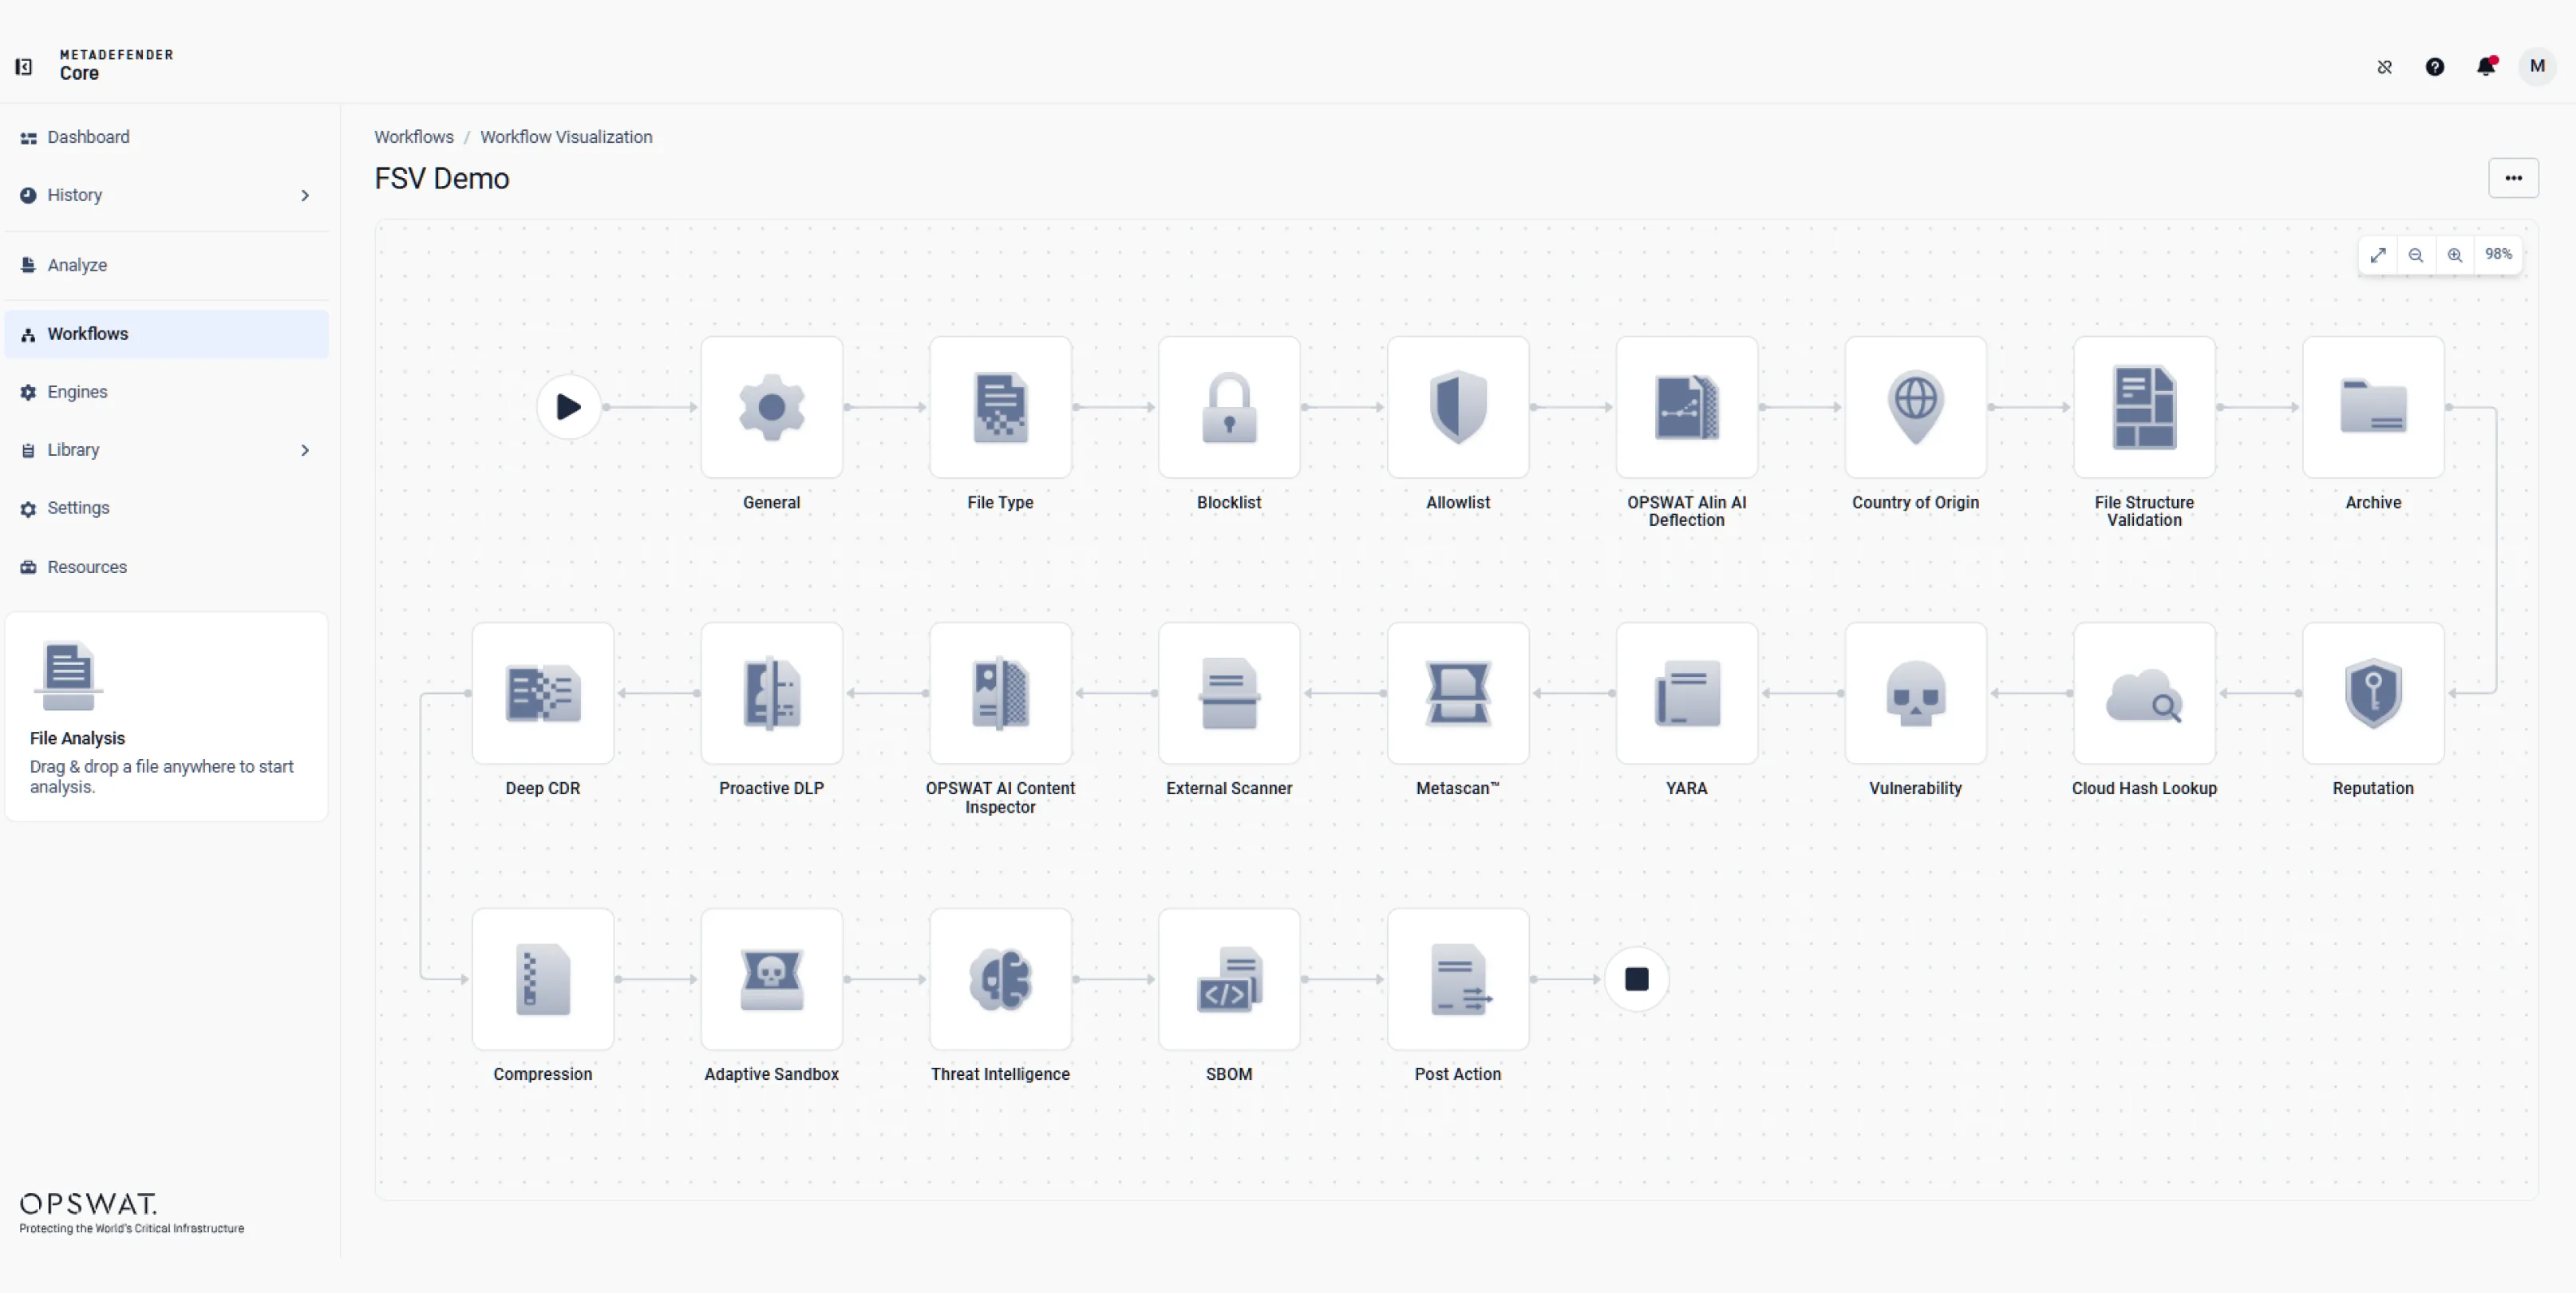
Nutzen Sie modulare, mehrschichtige Erkennungs- und Präventionsmodule, darunter „Predictive Alin AI“, „Deep CDR™ Technology“, „ Multiscanning “, „AI Content Inspector“, „ Proactive DLP “, „ Adaptive “, „Sandbox “ und „ Threat Intelligence “, um die Dateiverarbeitungsabläufe an Ihre betrieblichen Anforderungen und Sicherheitsanforderungen anzupassen.
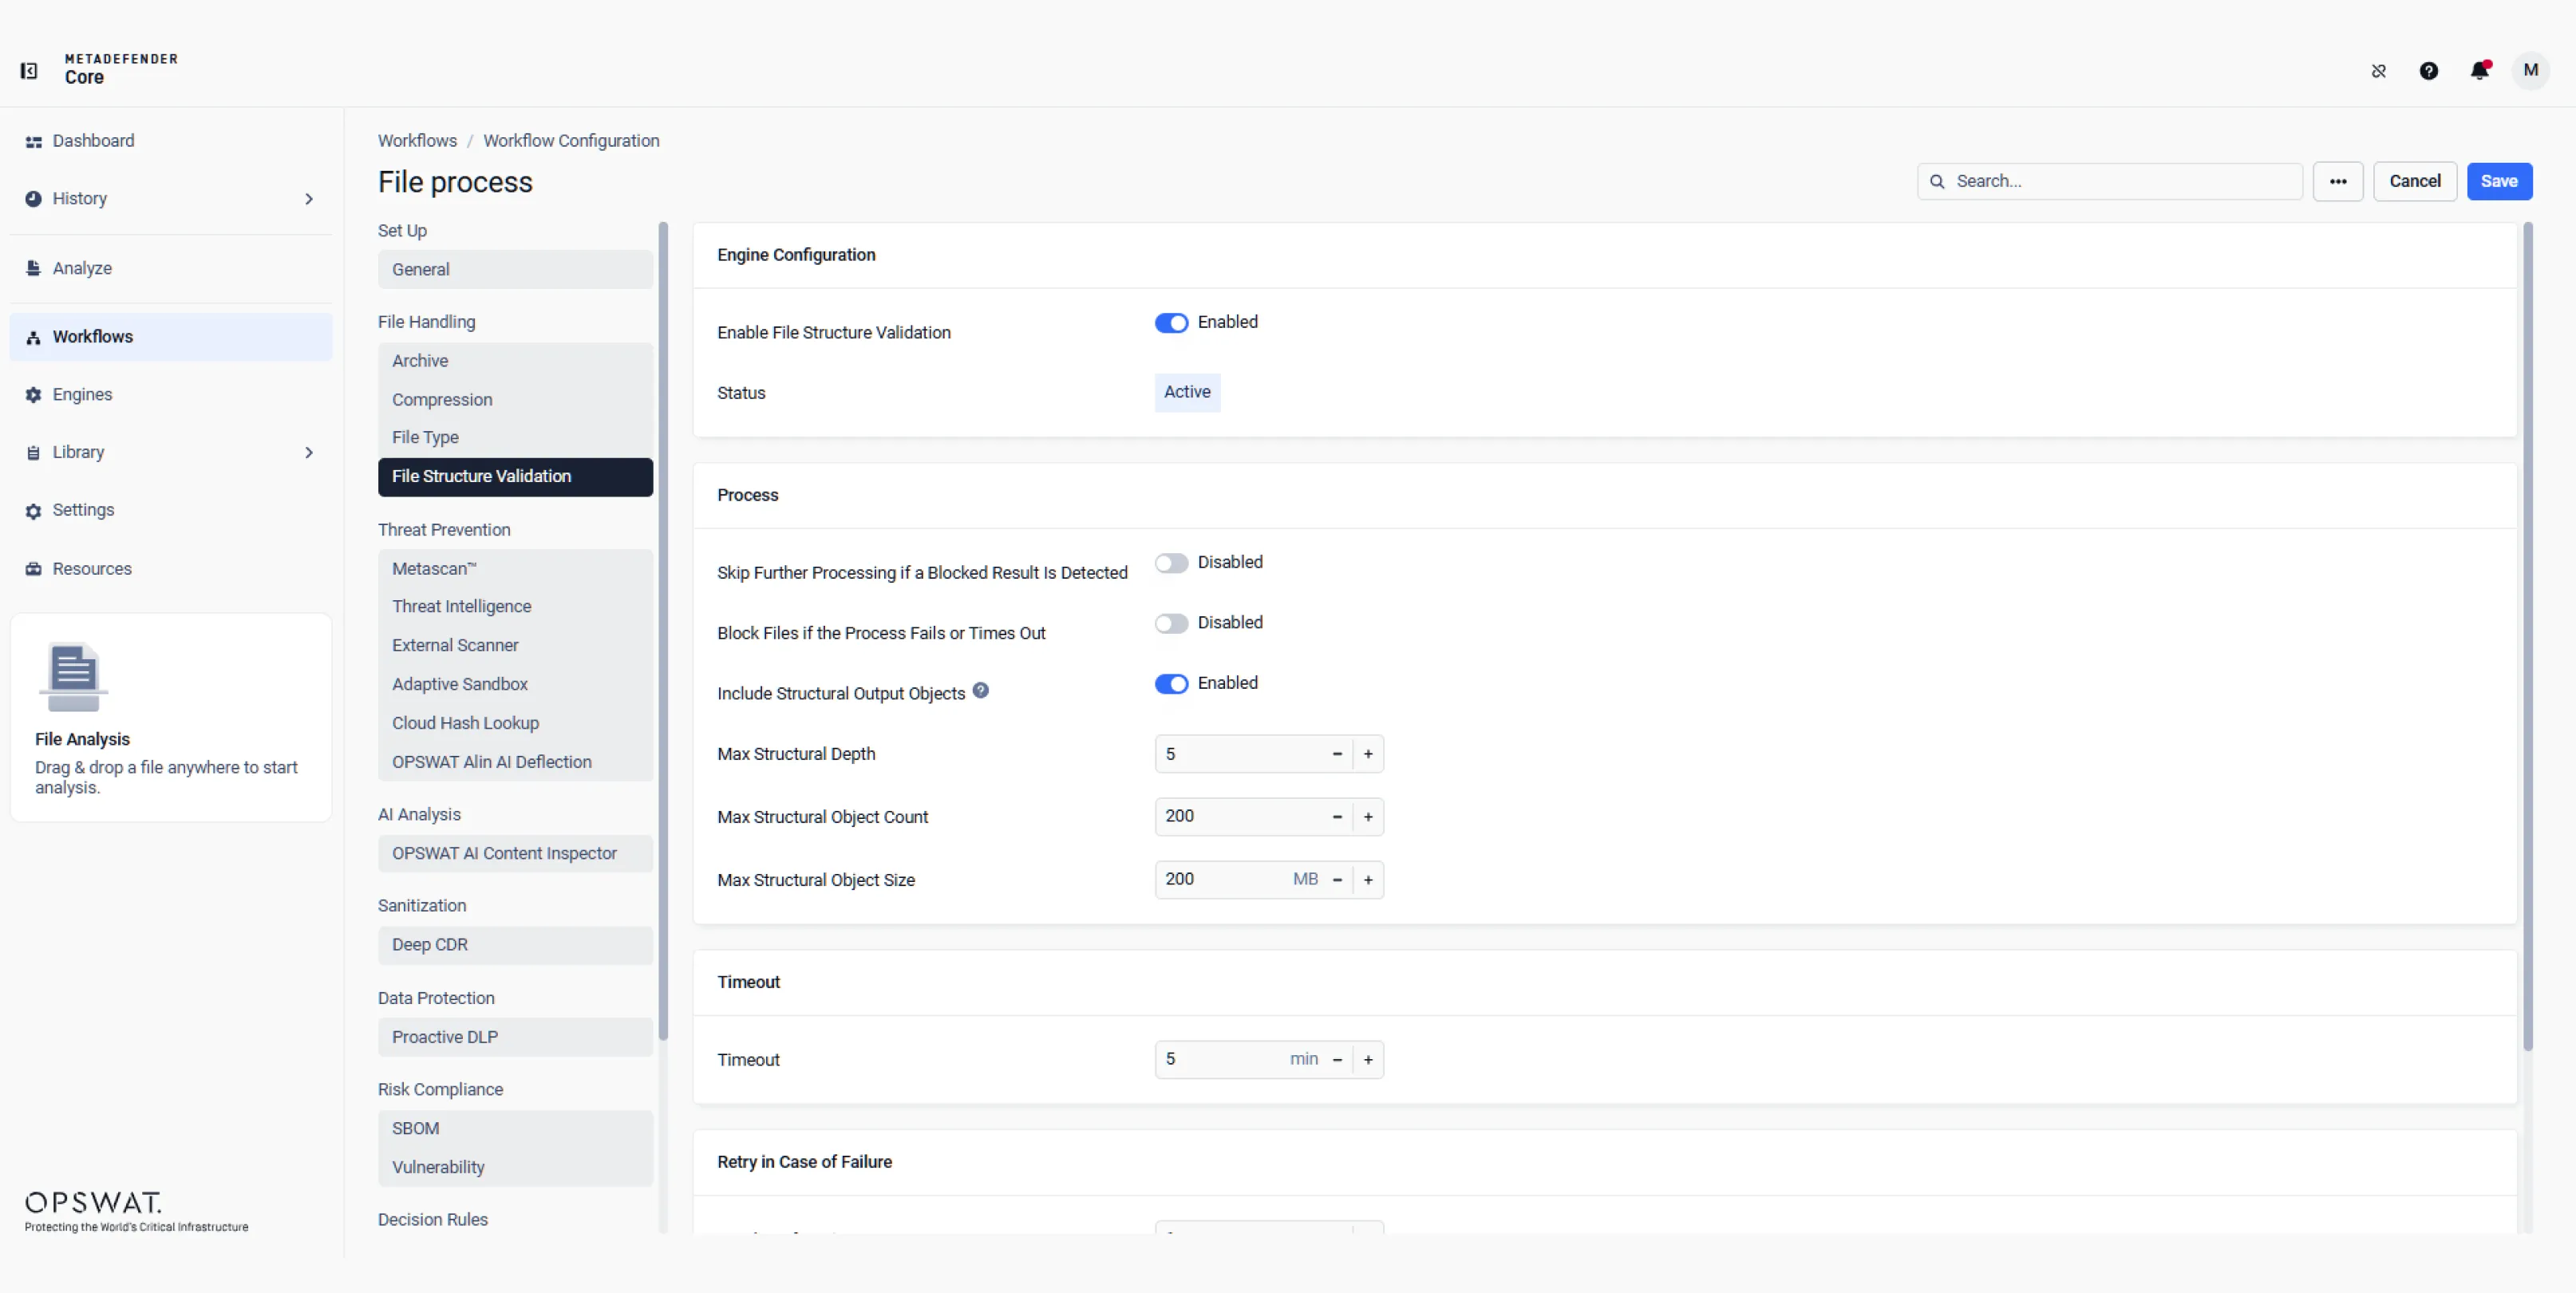
Konfigurieren Sie die Archiv-Entpackung, die Komprimierung, die Erkennung des tatsächlichen Dateityps und die Überprüfung der Dateistruktur, um sicherzustellen, dass Dateien vor der nachfolgenden Analyse korrekt identifiziert, entpackt, verarbeitet und überprüft werden.
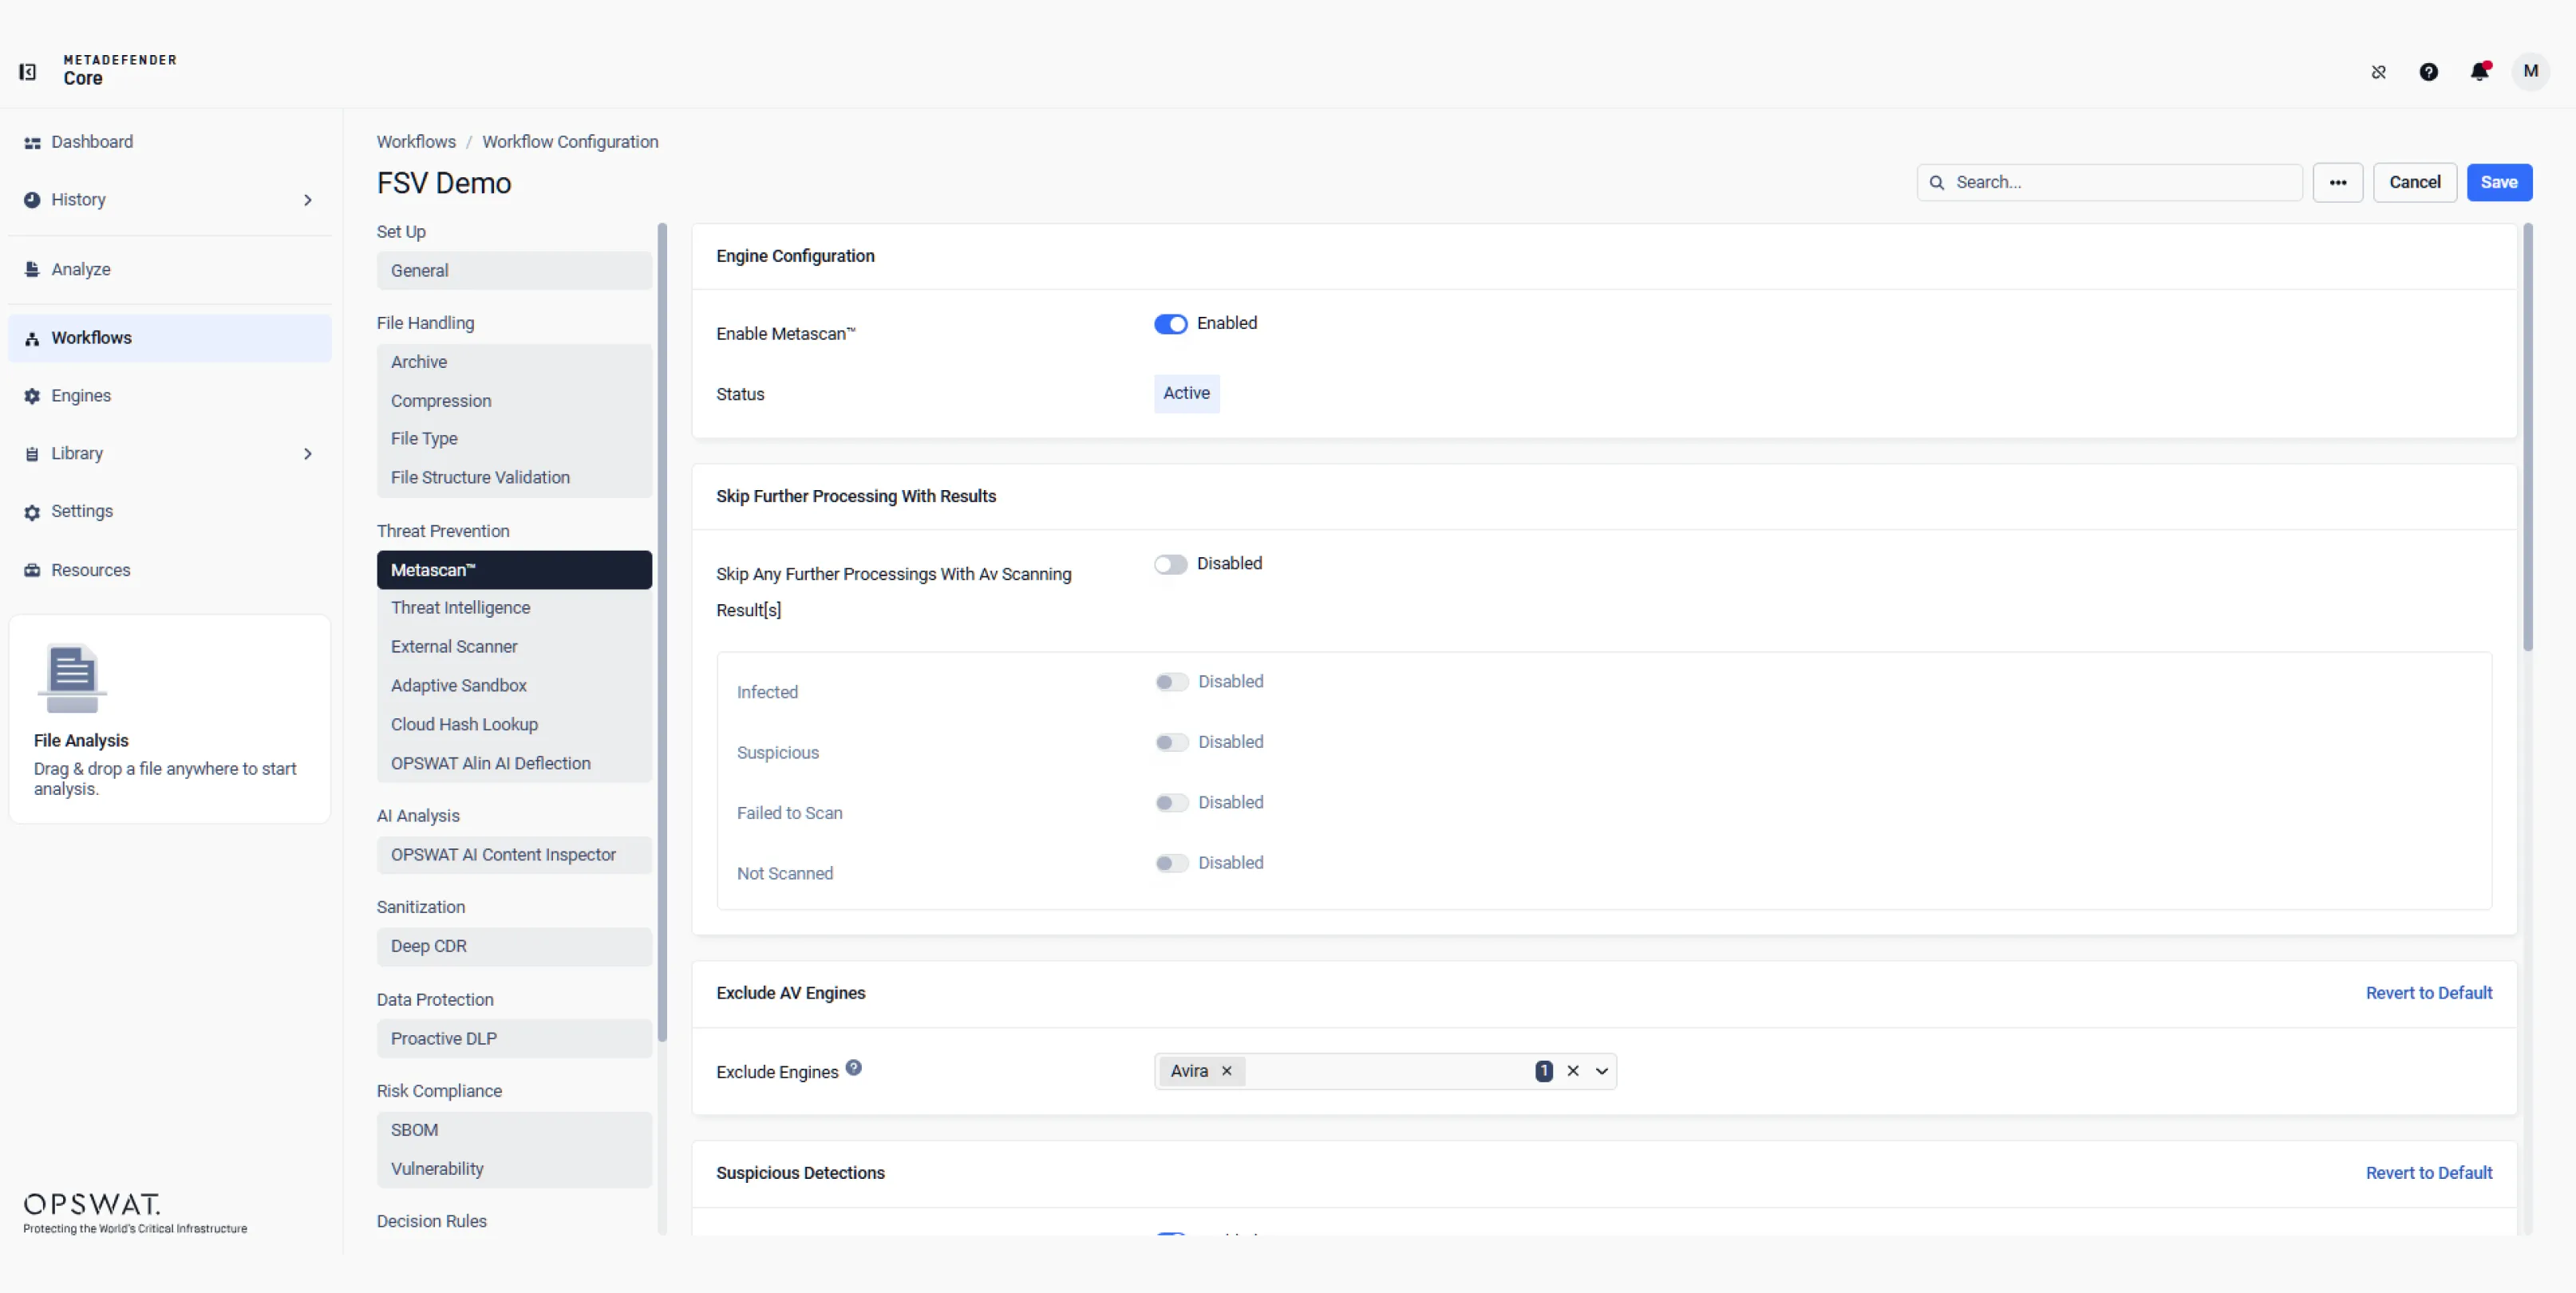
Kombinieren Sie Metascan, Predictive Alin AI, Threat Intelligence, Adaptive ,Sandbox und Alin AI Deflection, um bekannte, unbekannte und KI-generierte Bedrohungen durch Multi-Engine-Scans, Reputationsdaten, Verhaltensanalysen und intelligentes Routing zu identifizieren.
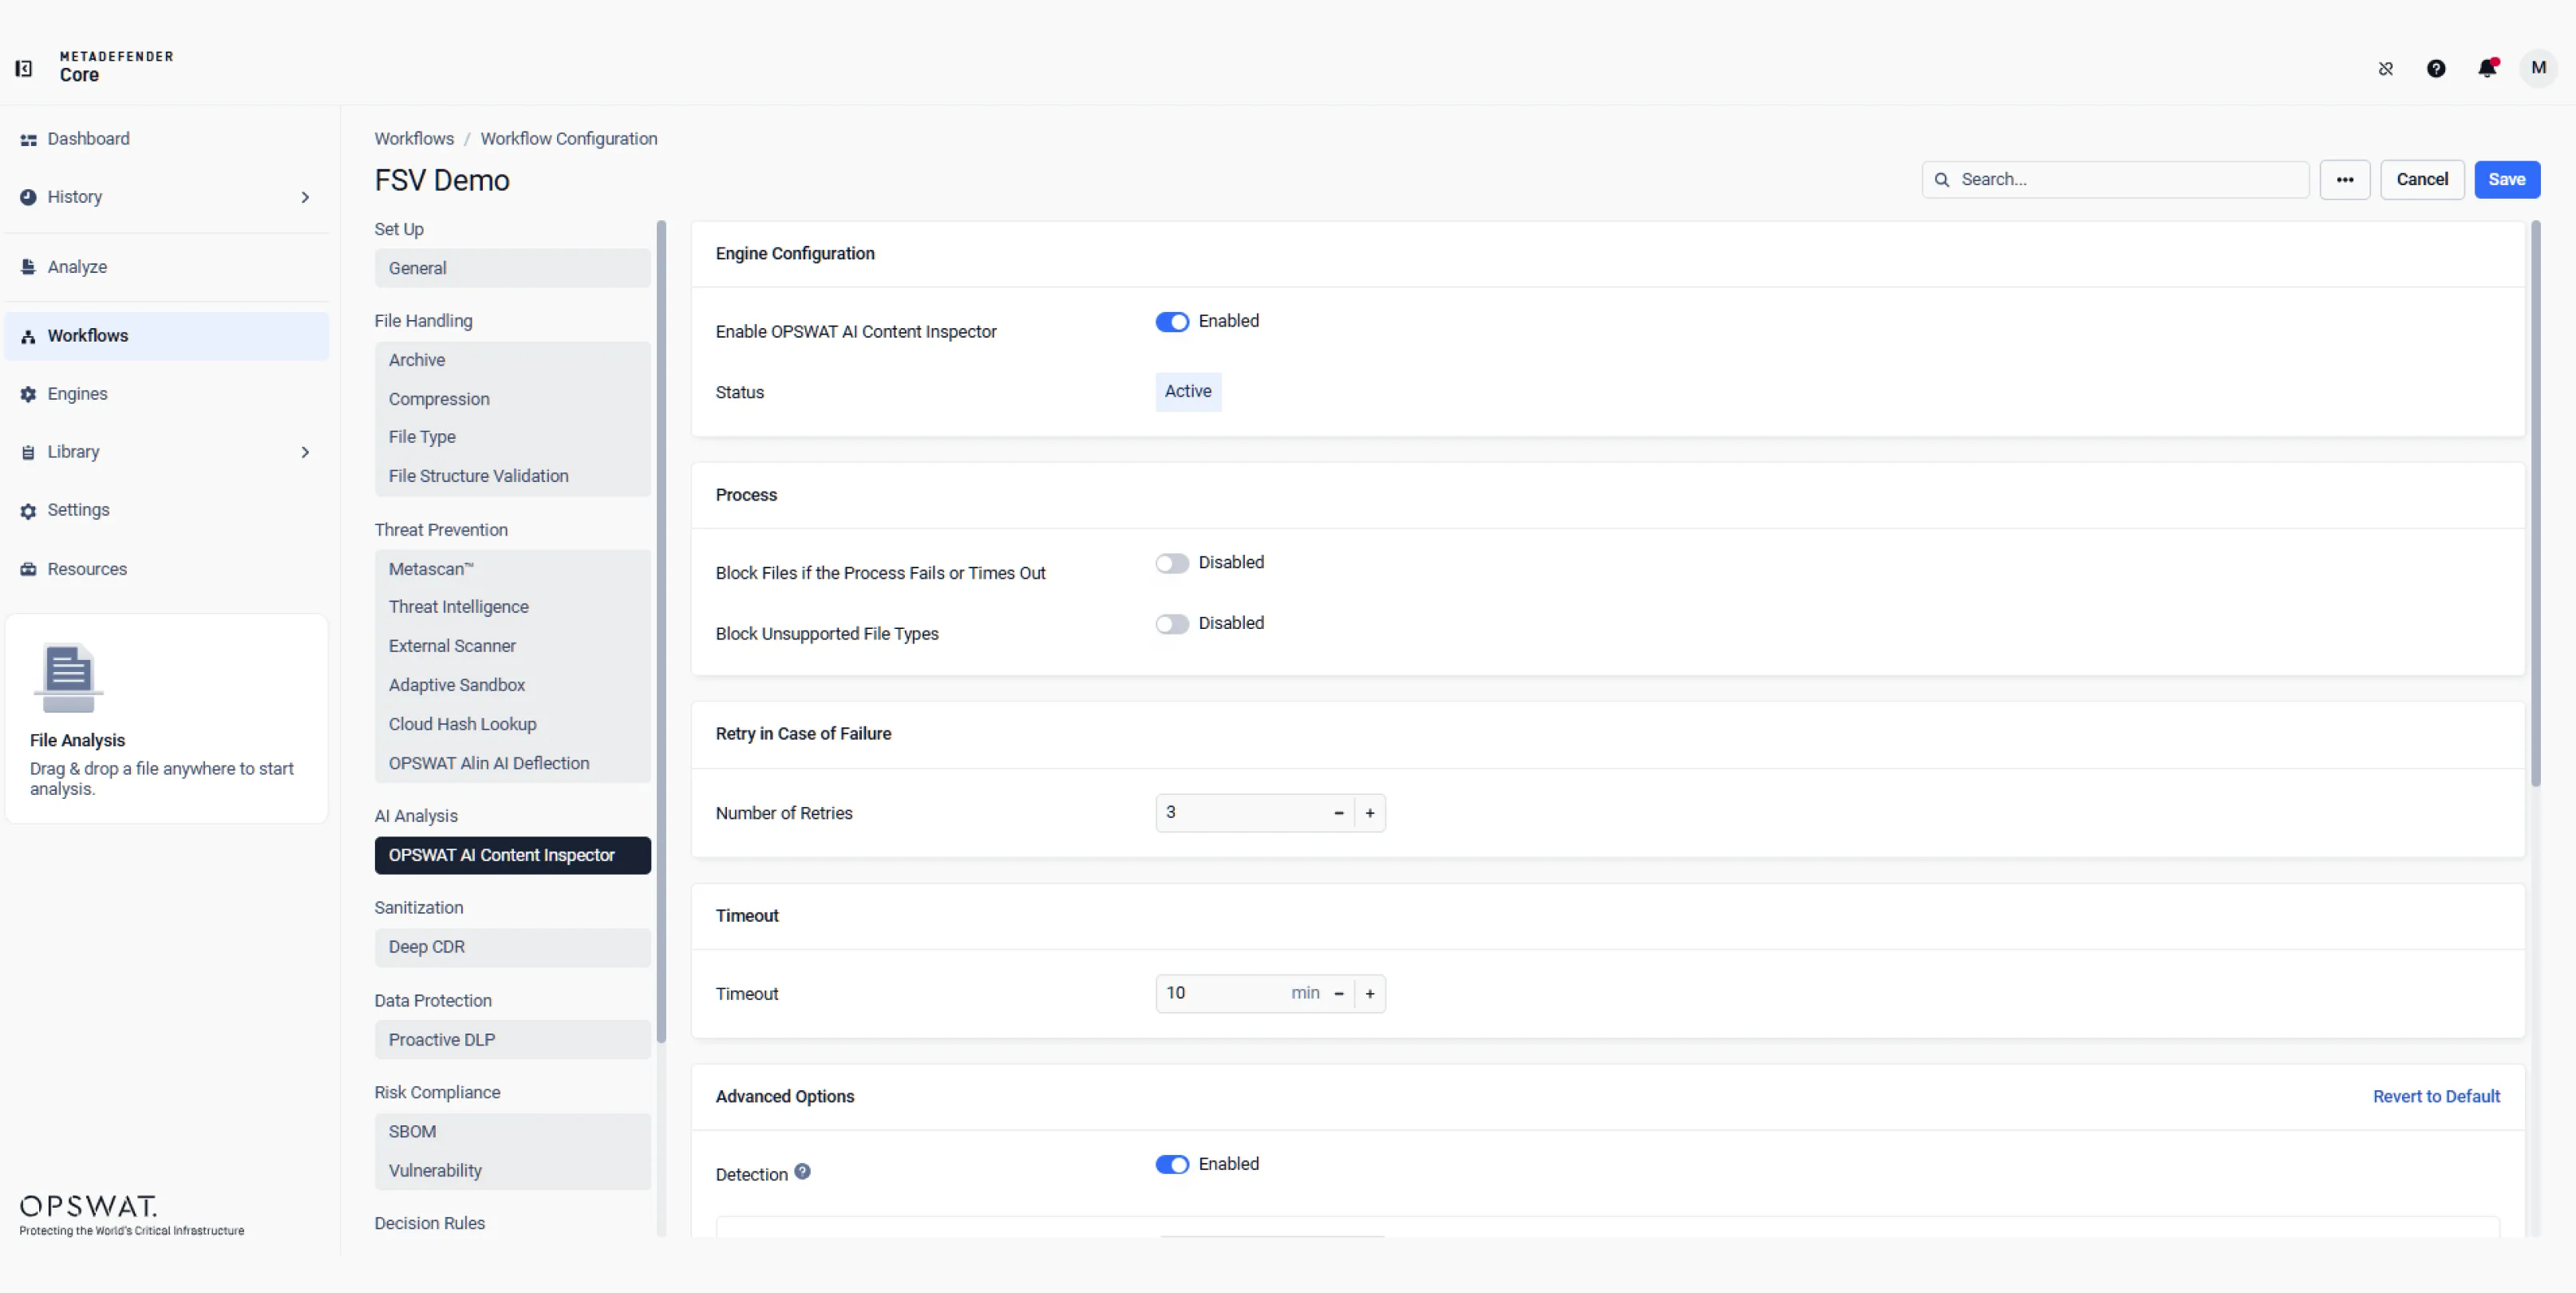
Konfigurieren Sie den AI Content Inspector so, dass er Texte und Bilder analysiert, KI-generierte Inhalte identifiziert und potenzielle Betrugsfälle aufdeckt. Nutzen Sie die Ergebnisse, um Risiken einzuschätzen, bevor Dateien in kritische Arbeitsabläufe gelangen.
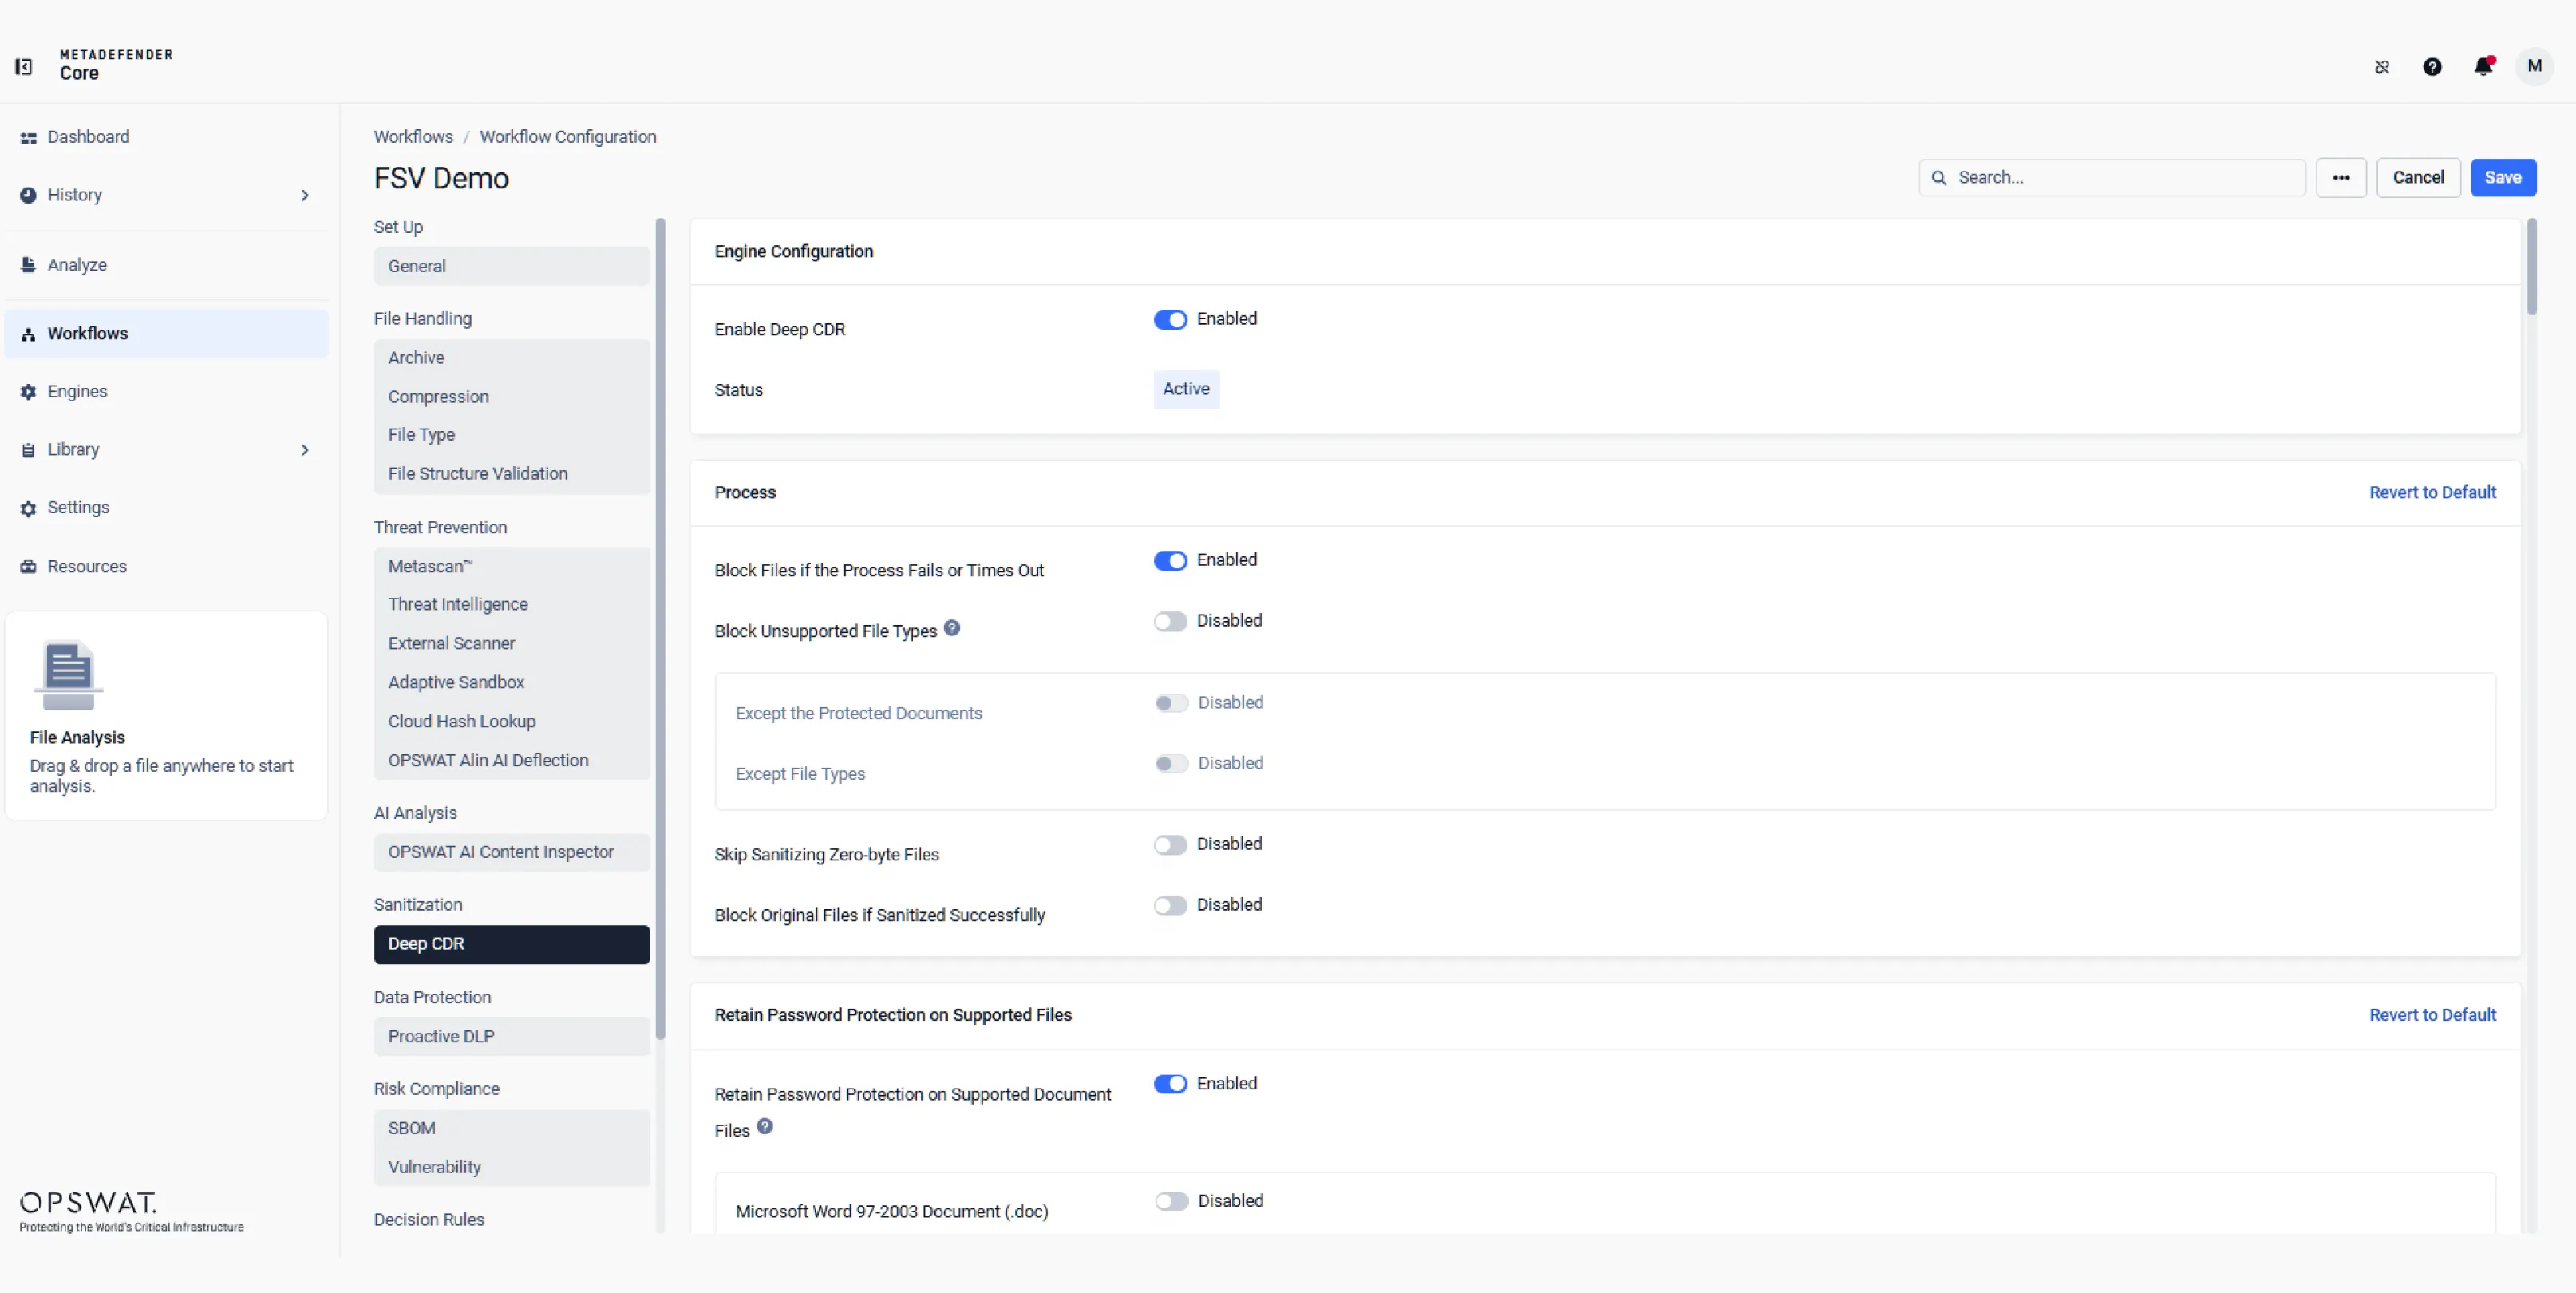
Konfigurieren Sie die Deep CDR™-Technologie so, dass Dateien bereinigt werden, indem potenziell schädliche Inhalte entfernt und sichere, nutzbare Versionen erstellt werden, wobei geschäftskritische Funktionen erhalten bleiben, bevor die Dateien in nachgelagerte Arbeitsabläufe gelangen.
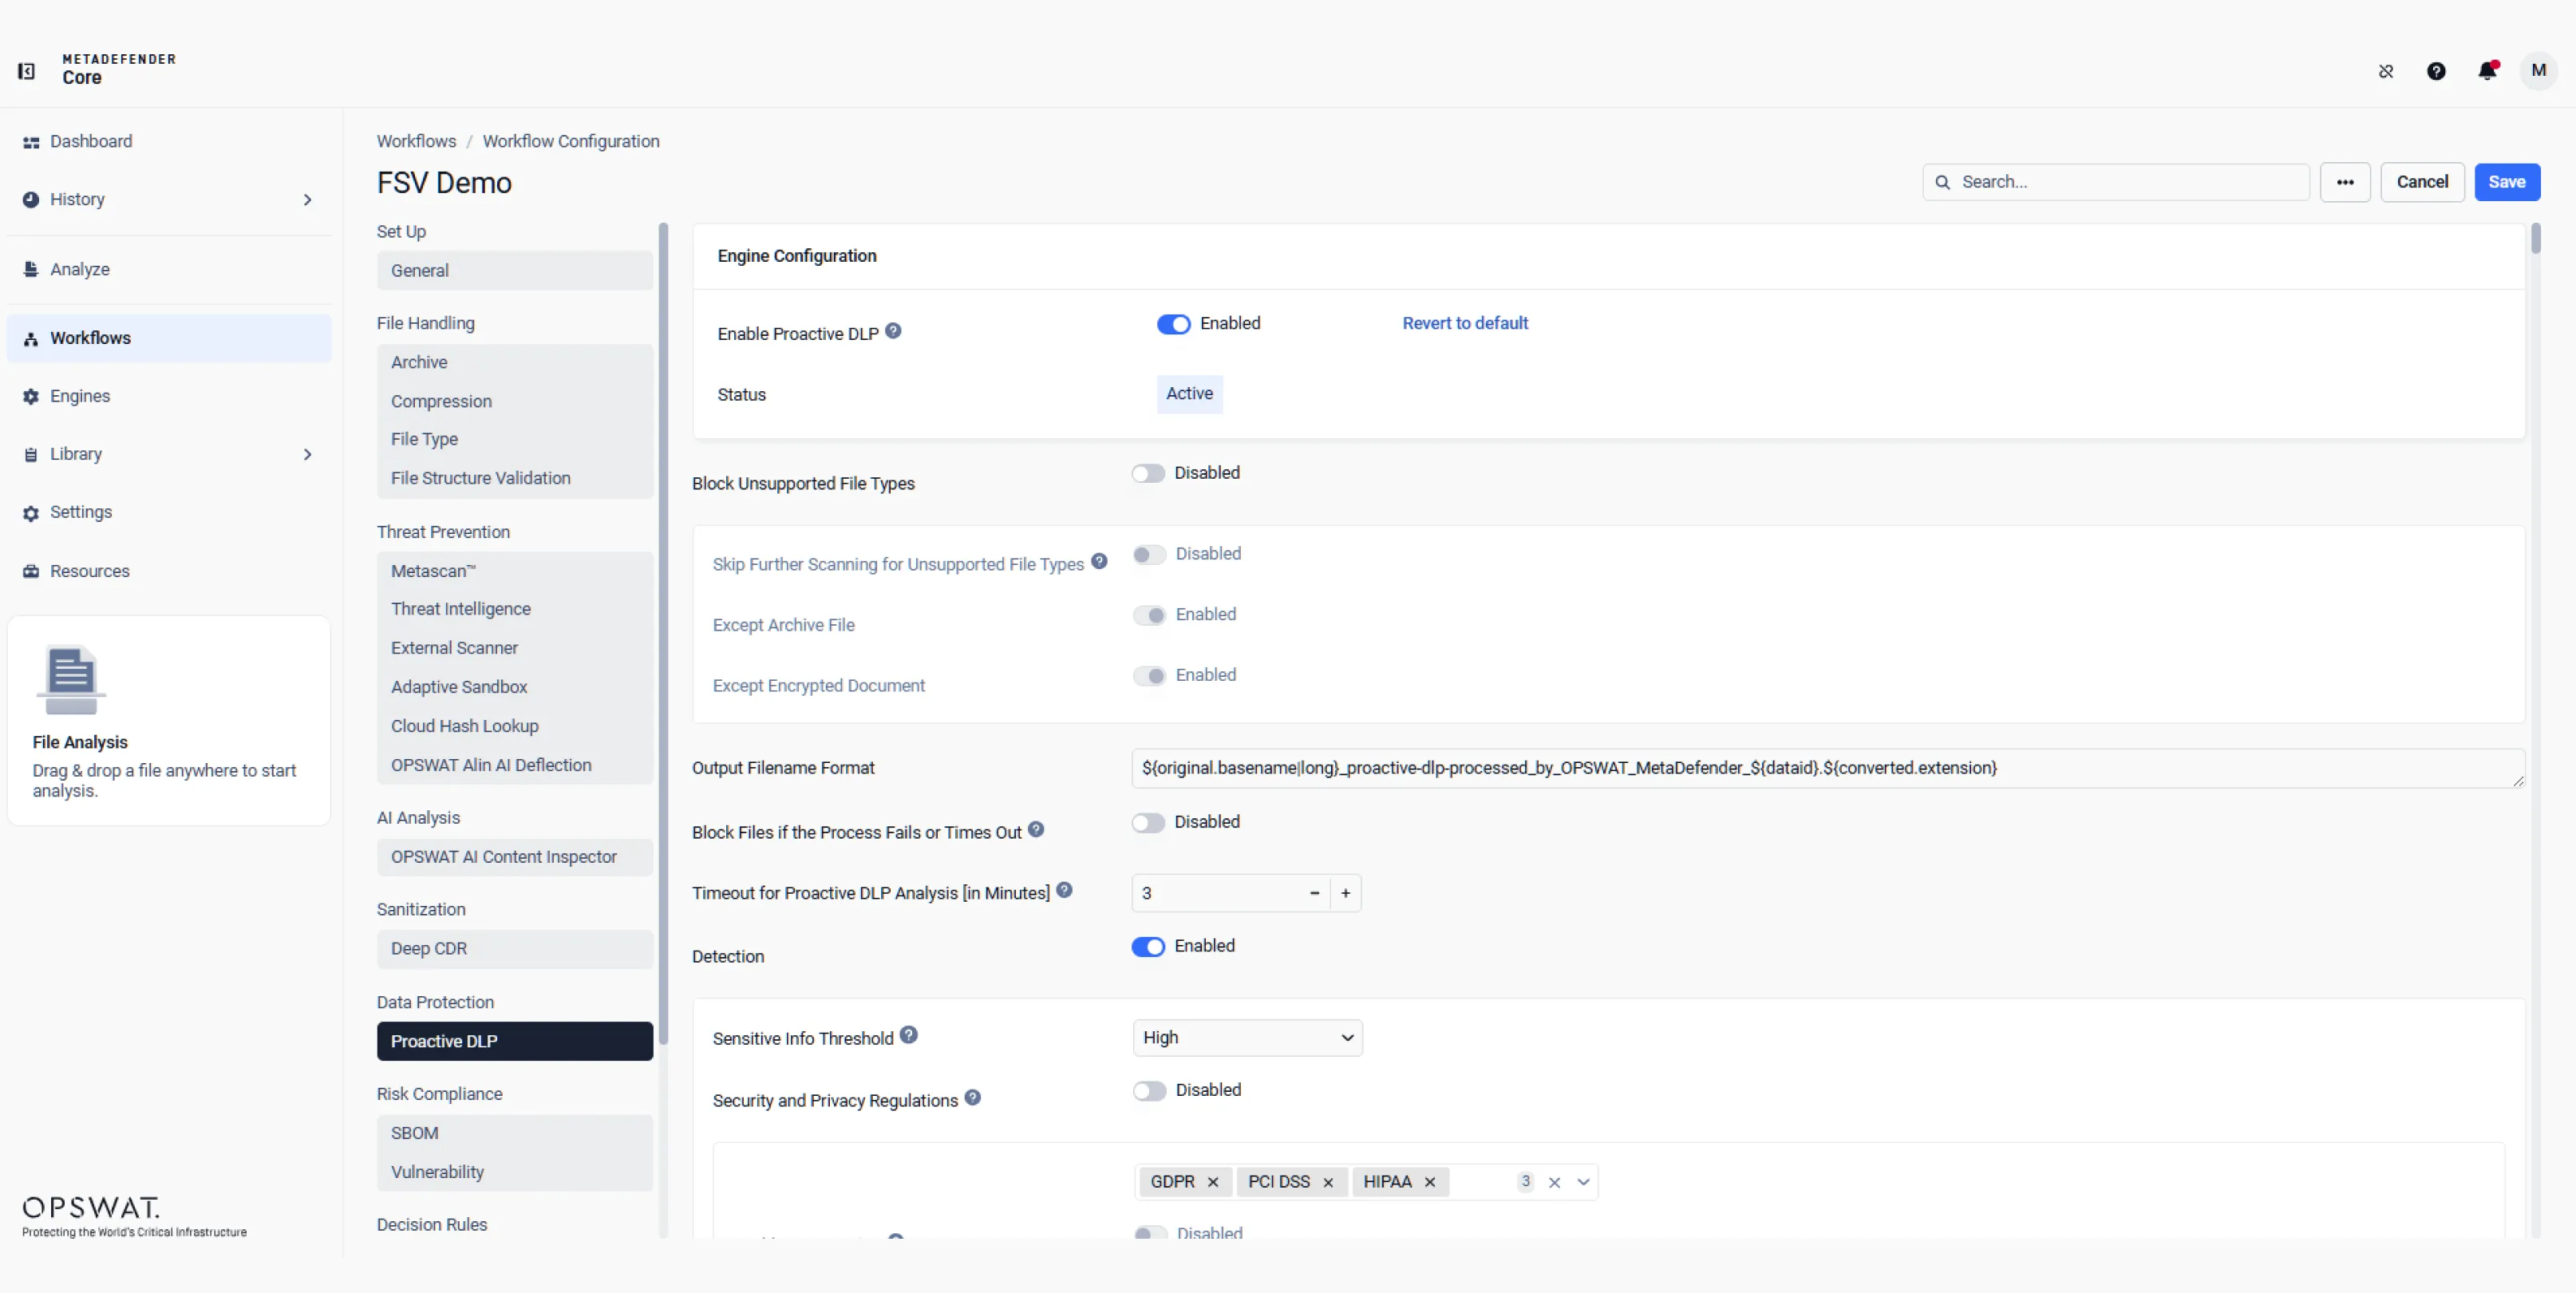
Nutzen Sie KI-gestützte Klassifizierung und Mustererkennung, um sensible Daten zu identifizieren und zu schützen. Konfigurieren Sie Regeln, um Dateibewegungen zu überwachen, Insider-Risiken zu minimieren und Daten entsprechend den Richtlinien zu schwärzen, zu blockieren oder Warnmeldungen auszulösen.
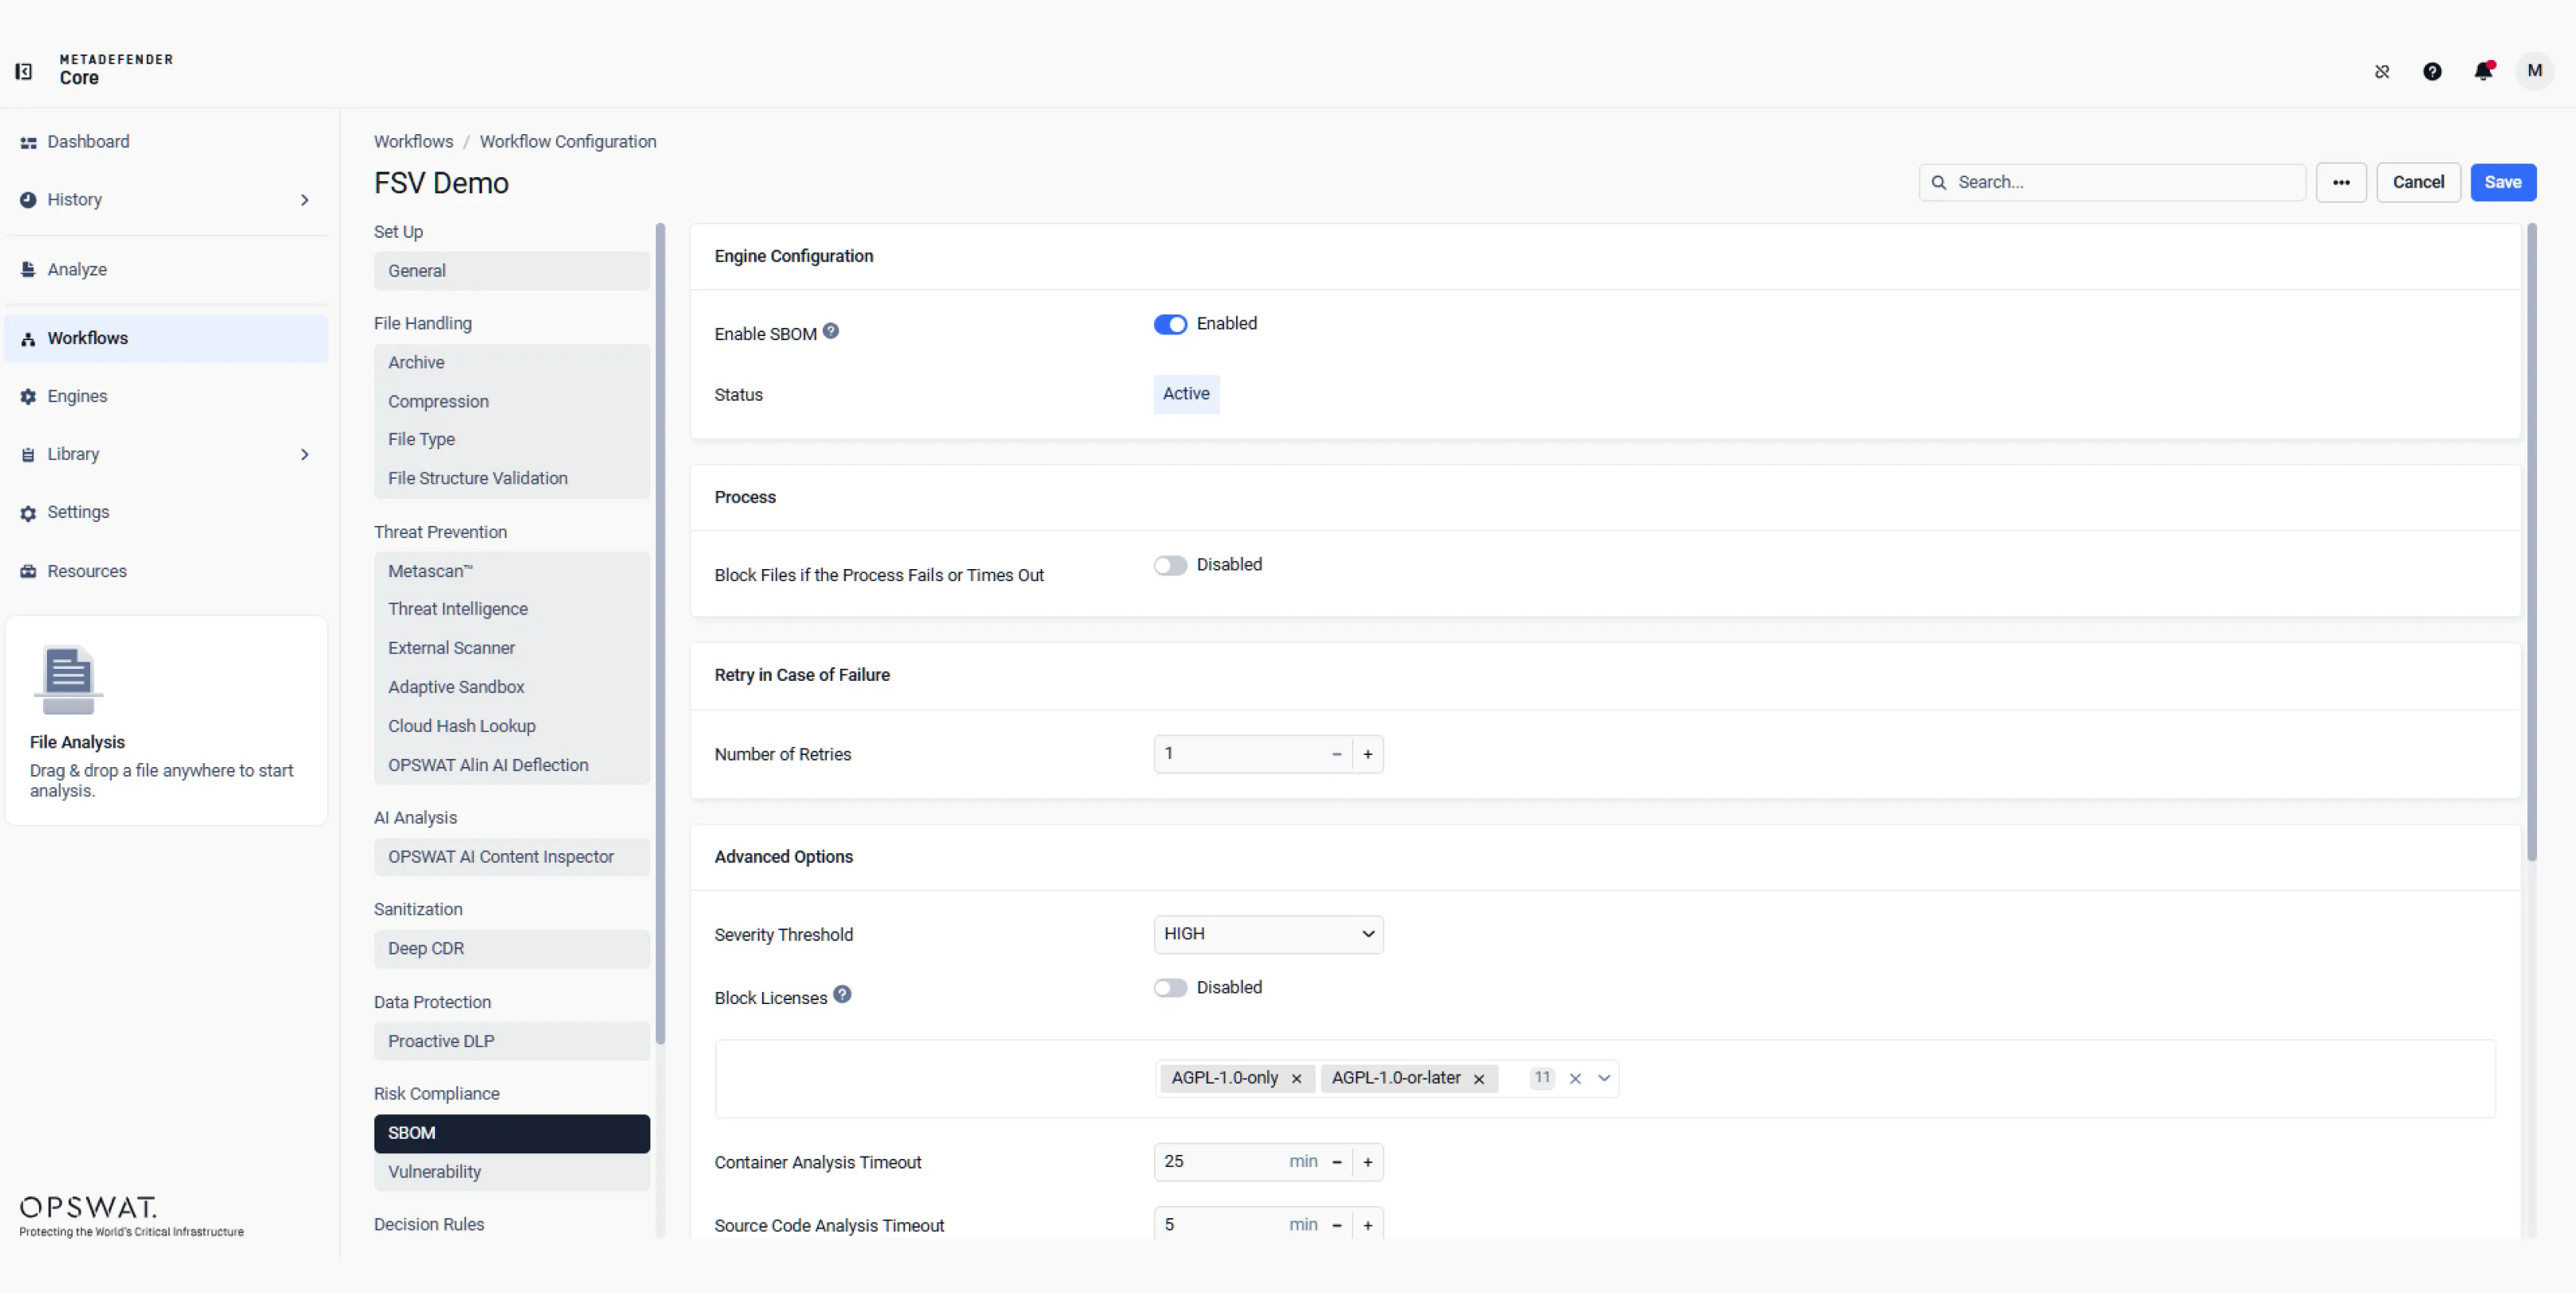
Analysieren Sie Dateien, Installationsprogramme und ausführbare Dateien, um eine SBOM mit Komponenten, Versionen, Lizenzen und Abhängigkeiten zu erstellen. Identifizieren Sie bekannte Schwachstellen und setzen Sie risikobasierte Richtlinien durch, bevor Software in kritische Umgebungen gelangt.
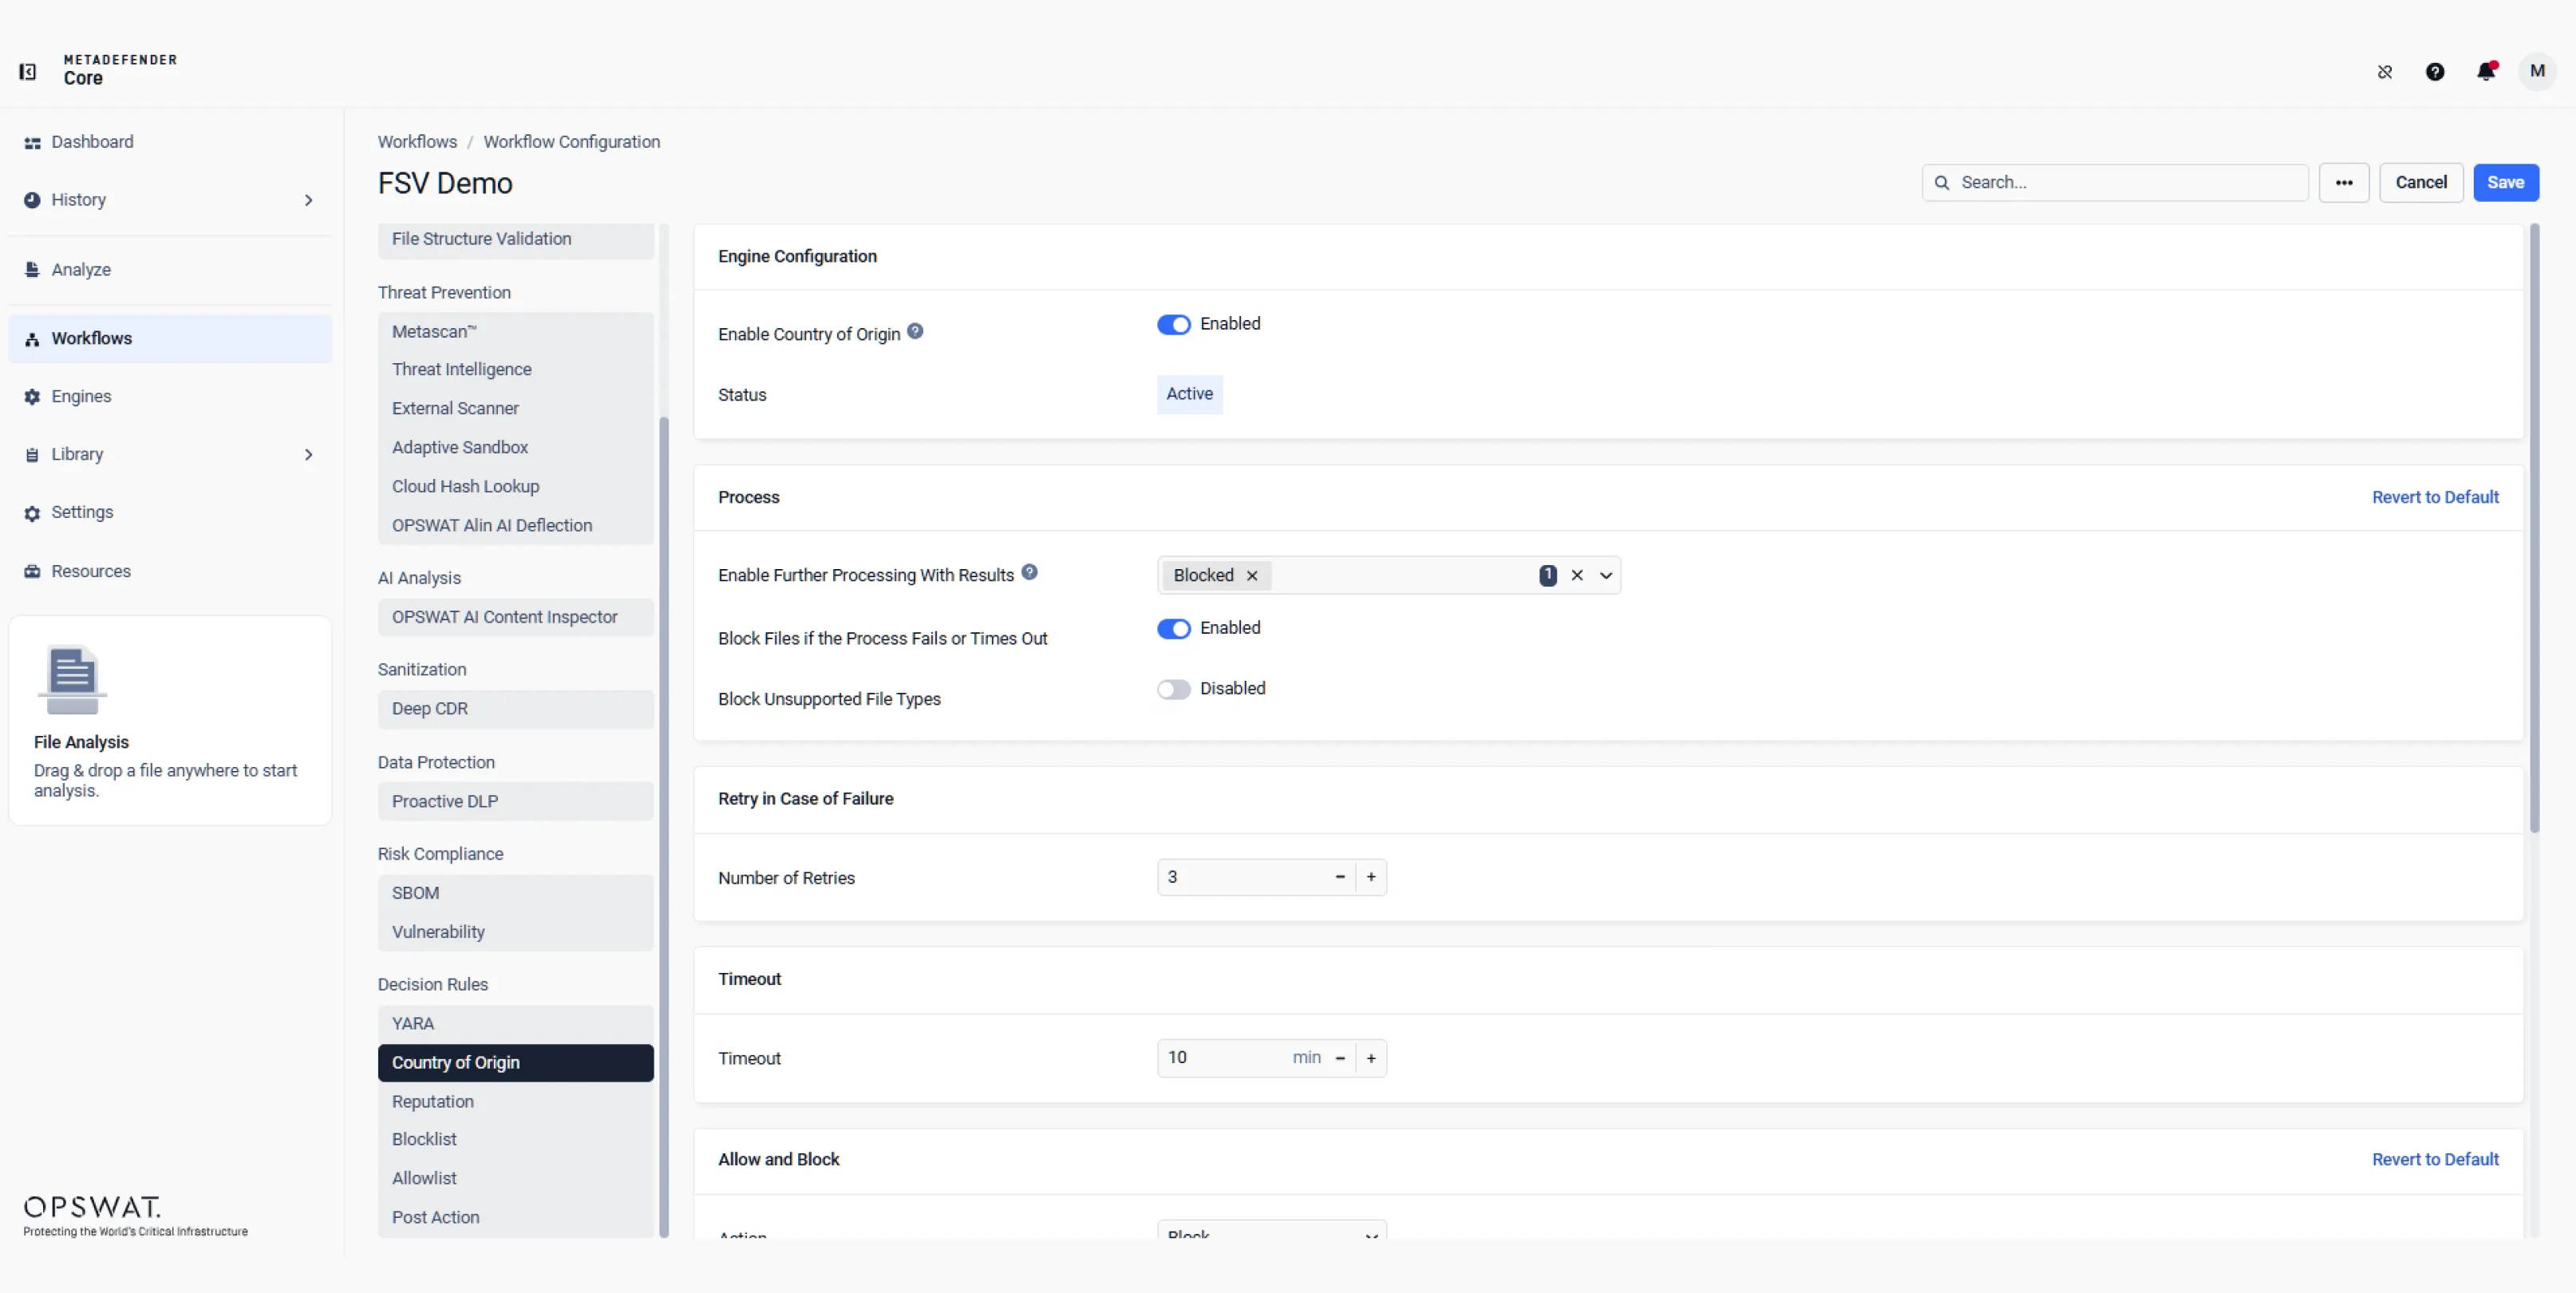
Konfigurieren Sie YARA-, Herkunftsland-, Reputations-, Blocklisten-, Zulassungslisten- und Nachverarbeitungsregeln, um den Dateikontext und die Scan-Ergebnisse auszuwerten und Dateien anschließend automatisch gemäß den Richtlinien zuzulassen, zu blockieren oder weiterzuleiten.
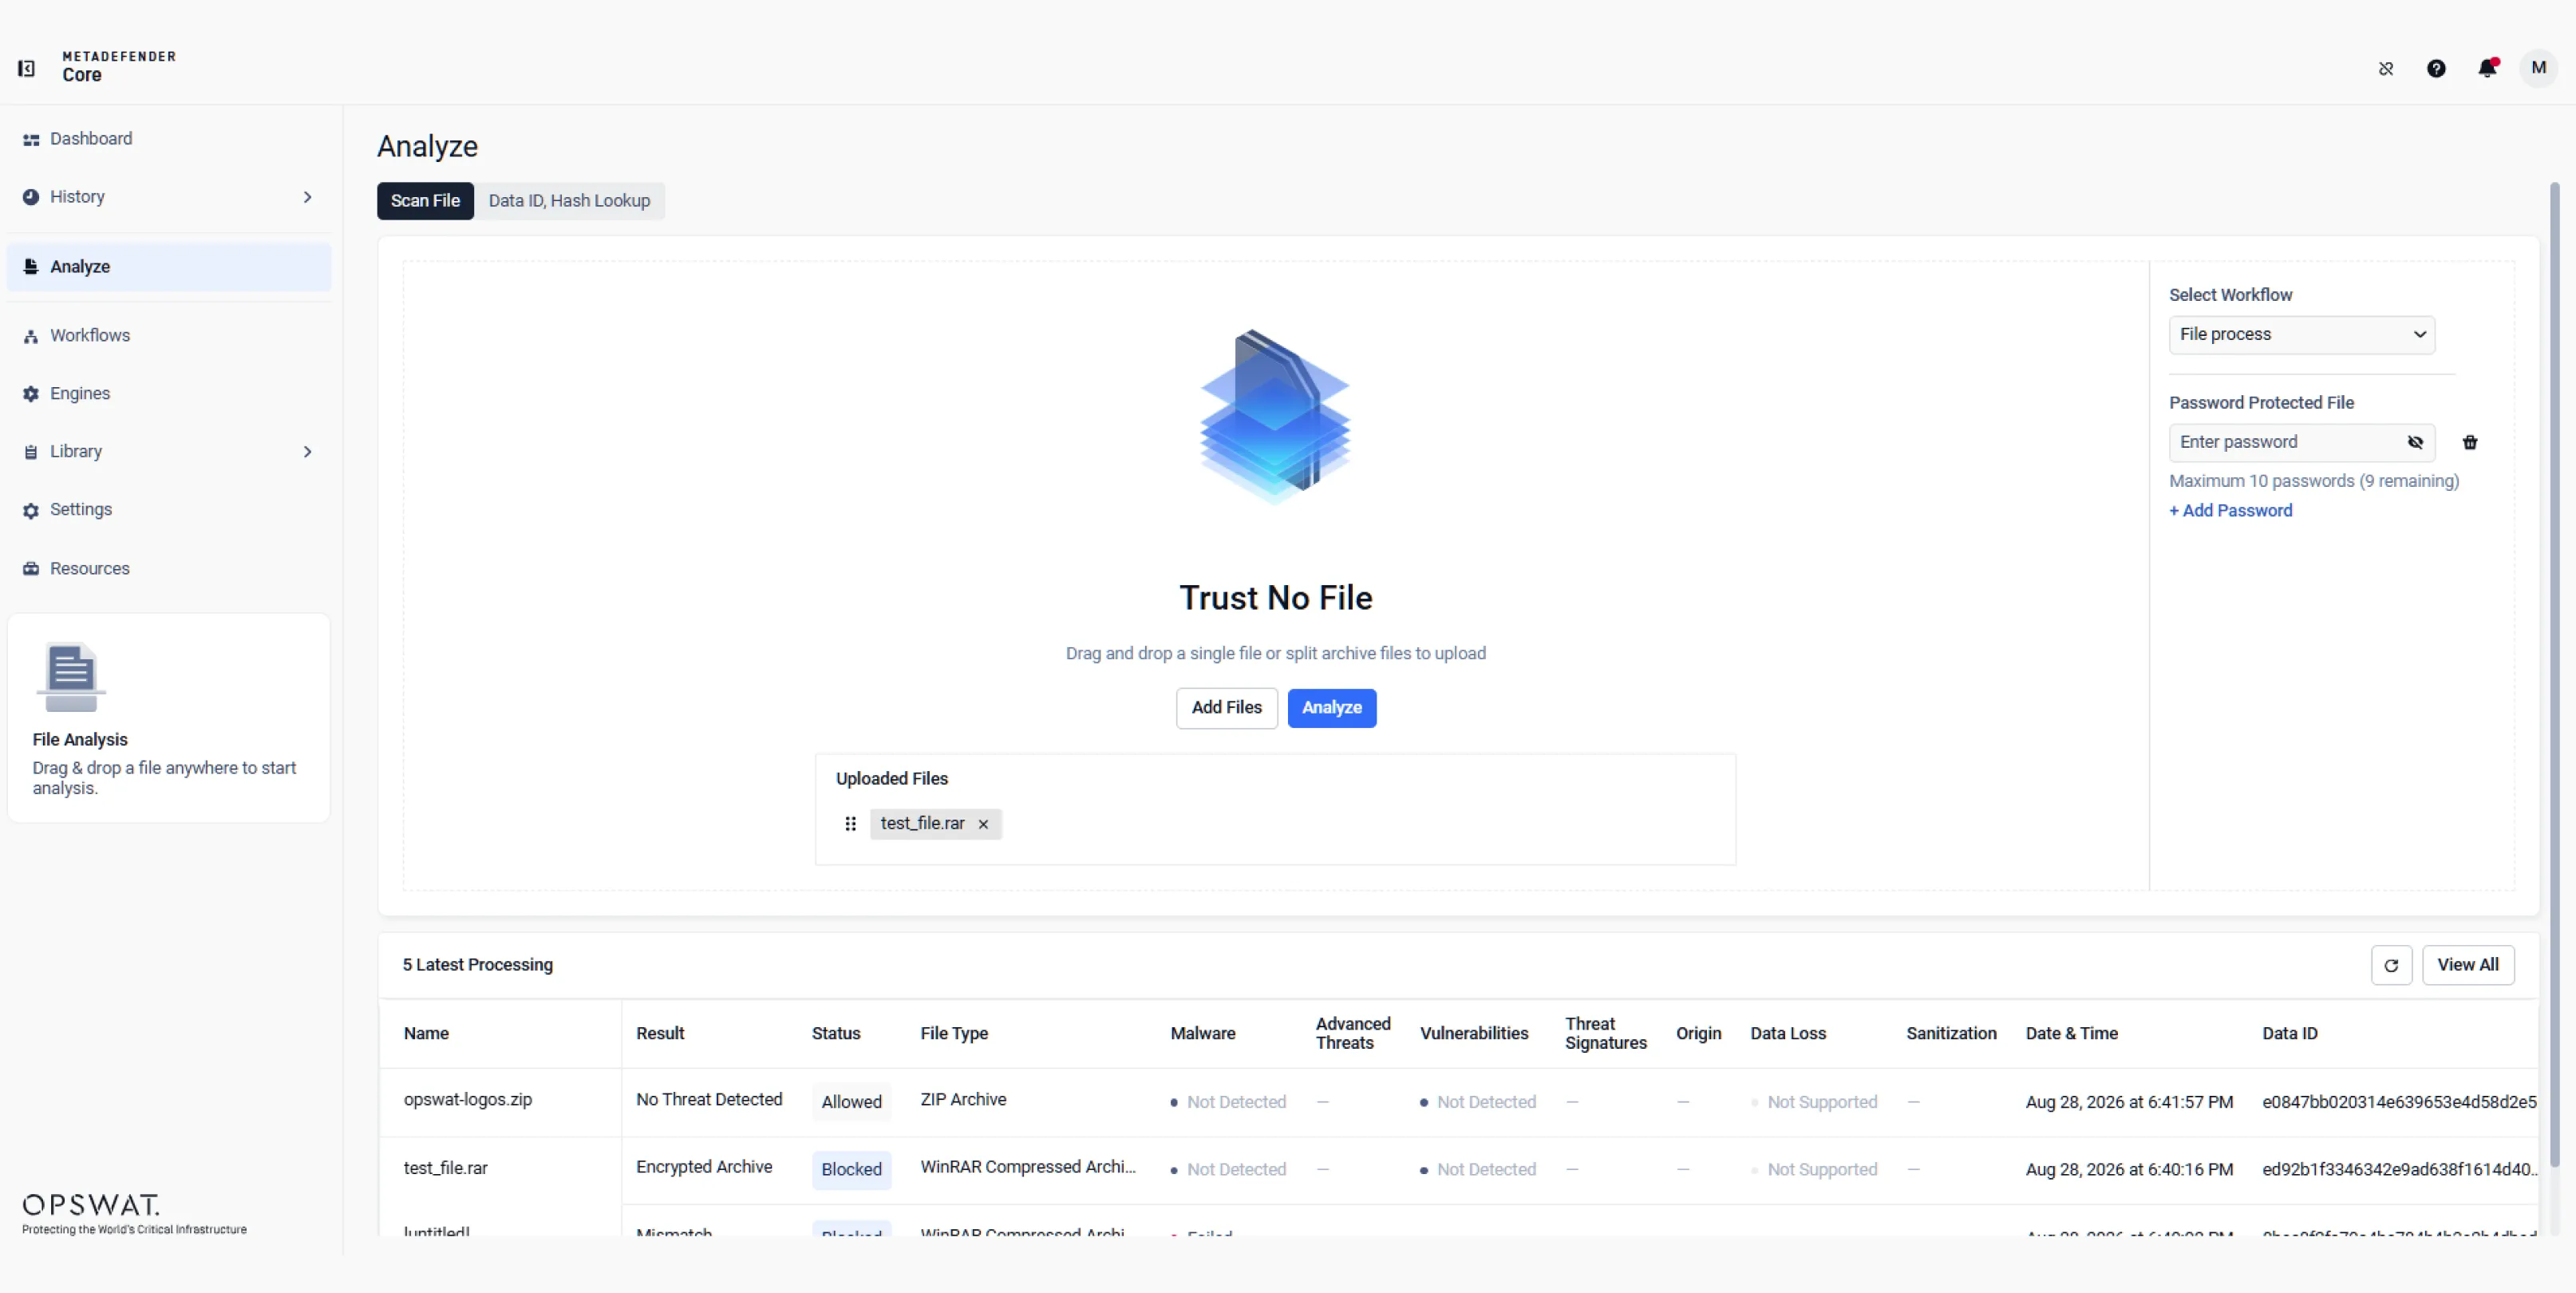
Wählen Sie eine Datei aus oder laden Sie sie hoch, wählen Sie den gewünschten Workflow aus und geben Sie bei Bedarf ein Passwort ein. Klicken Sie auf „Verarbeiten“, um das Scannen der Datei mit den konfigurierten Sicherheitsmodulen zu starten.
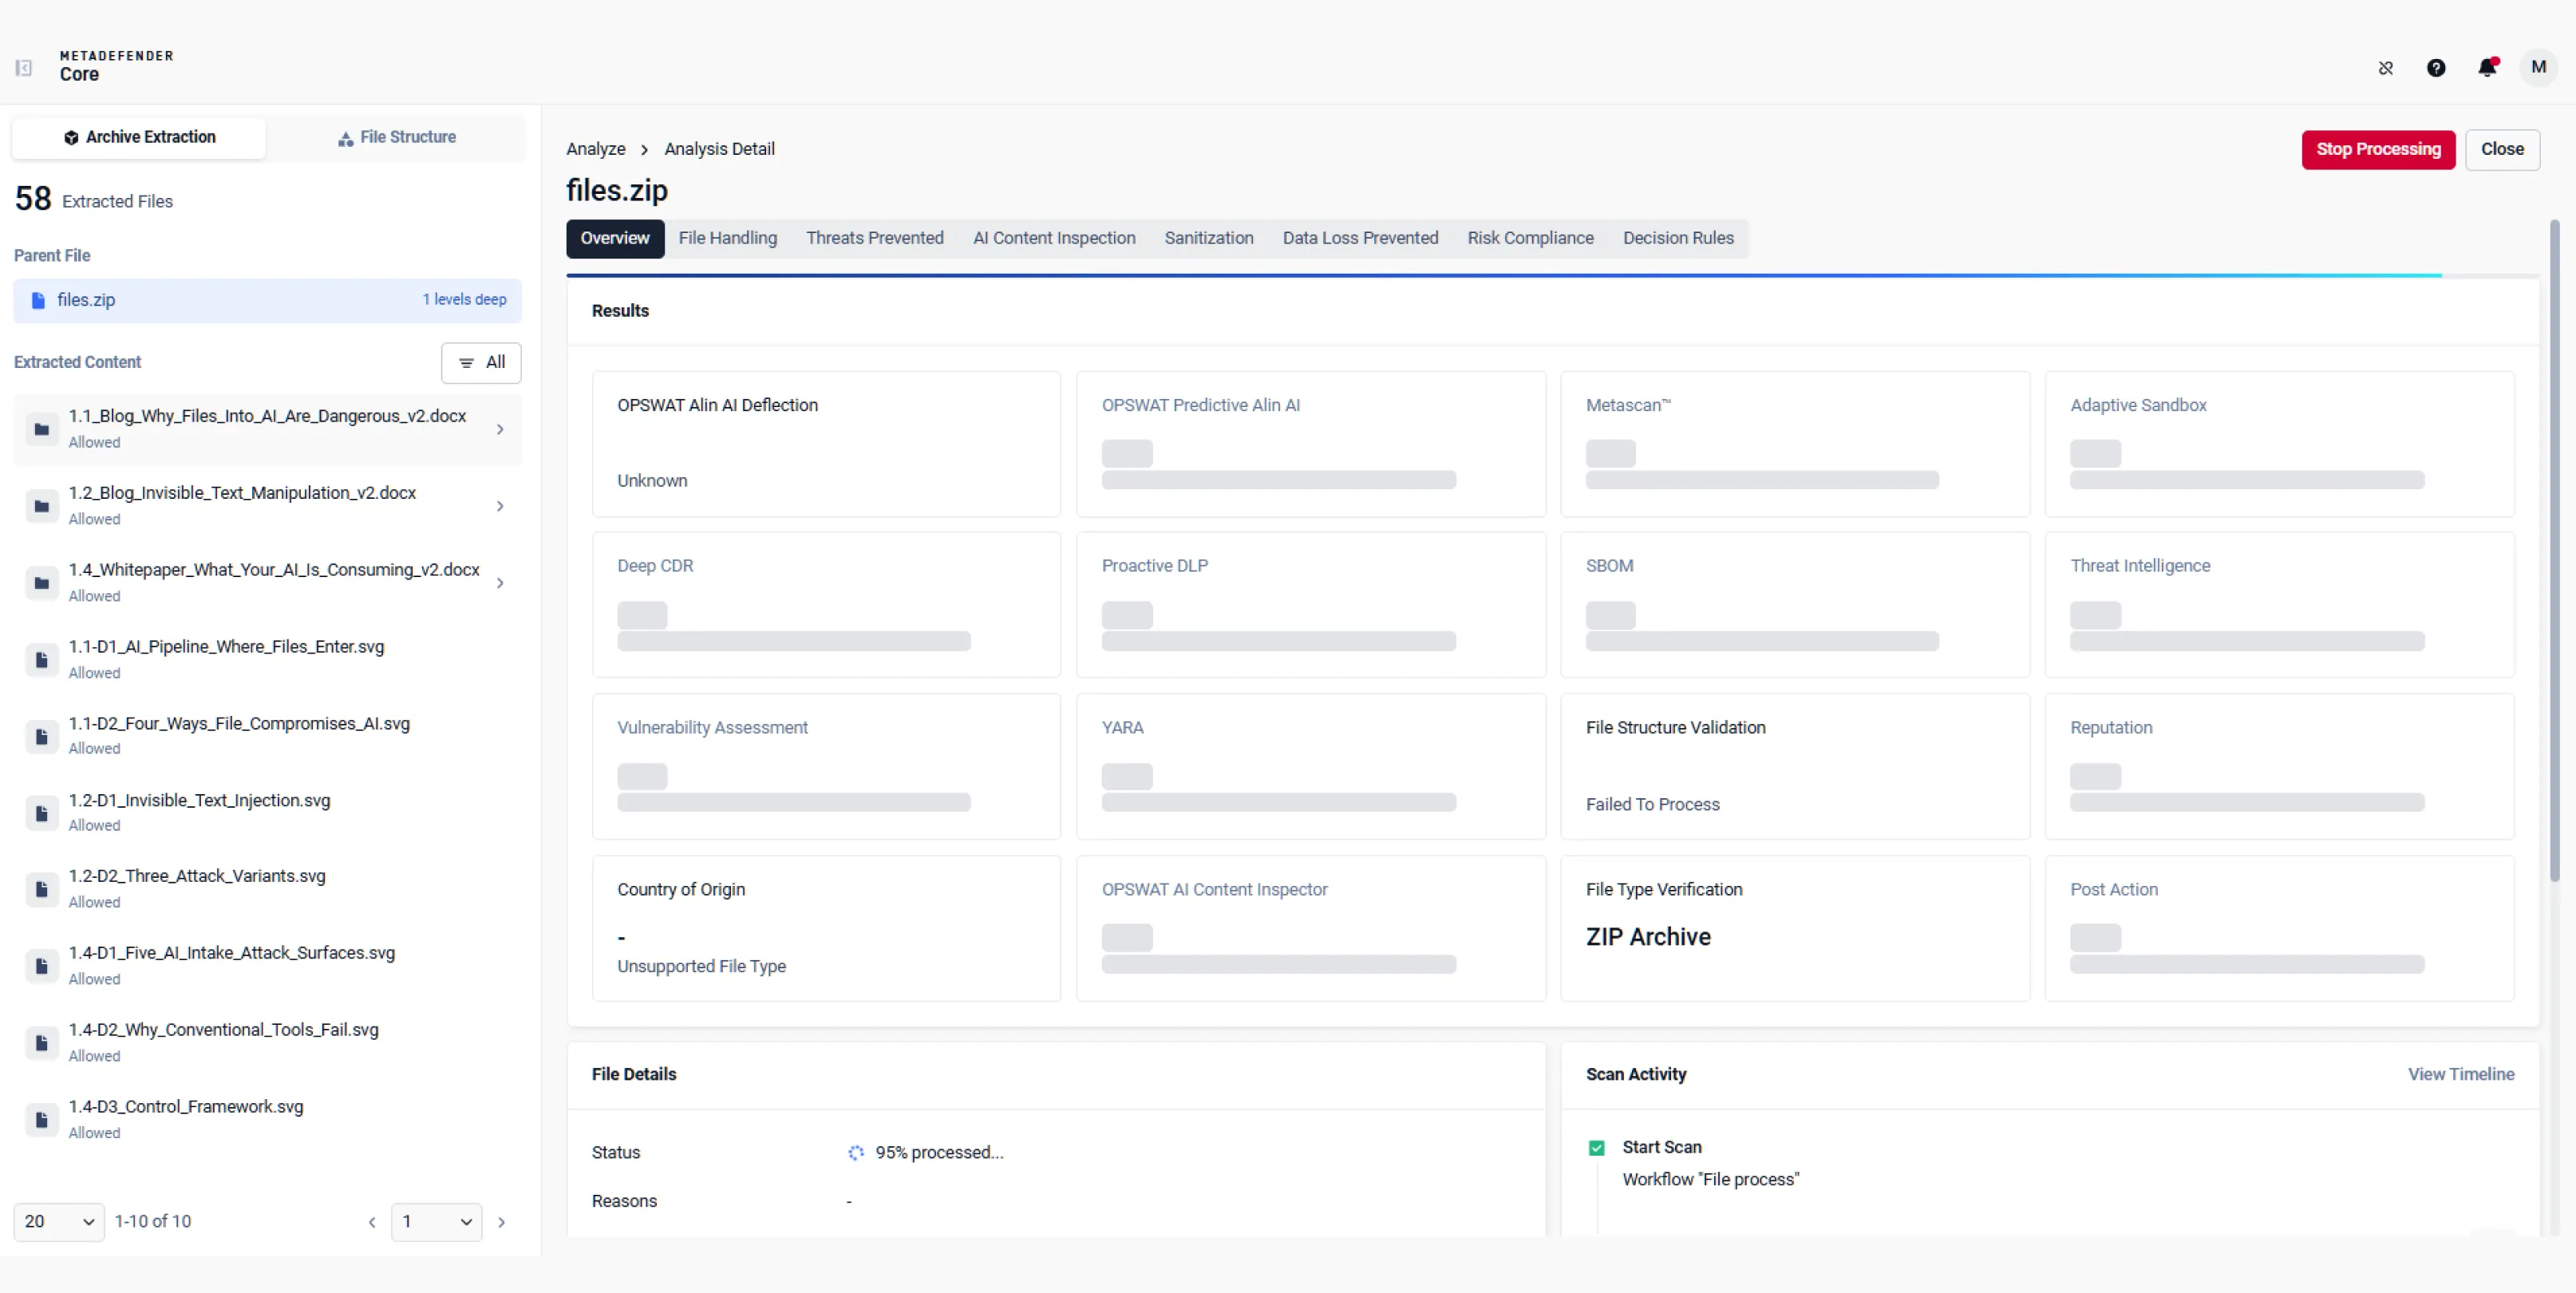
Die Dateien werden zur Überprüfung auf Malware und Risiken durch verschiedene Engines geleitet. Dieser Prozess stellt sicher, dass potenziell schädliche Inhalte nicht durch die Sicherheitsbarriere gelangen und die Endnutzer erreichen können.
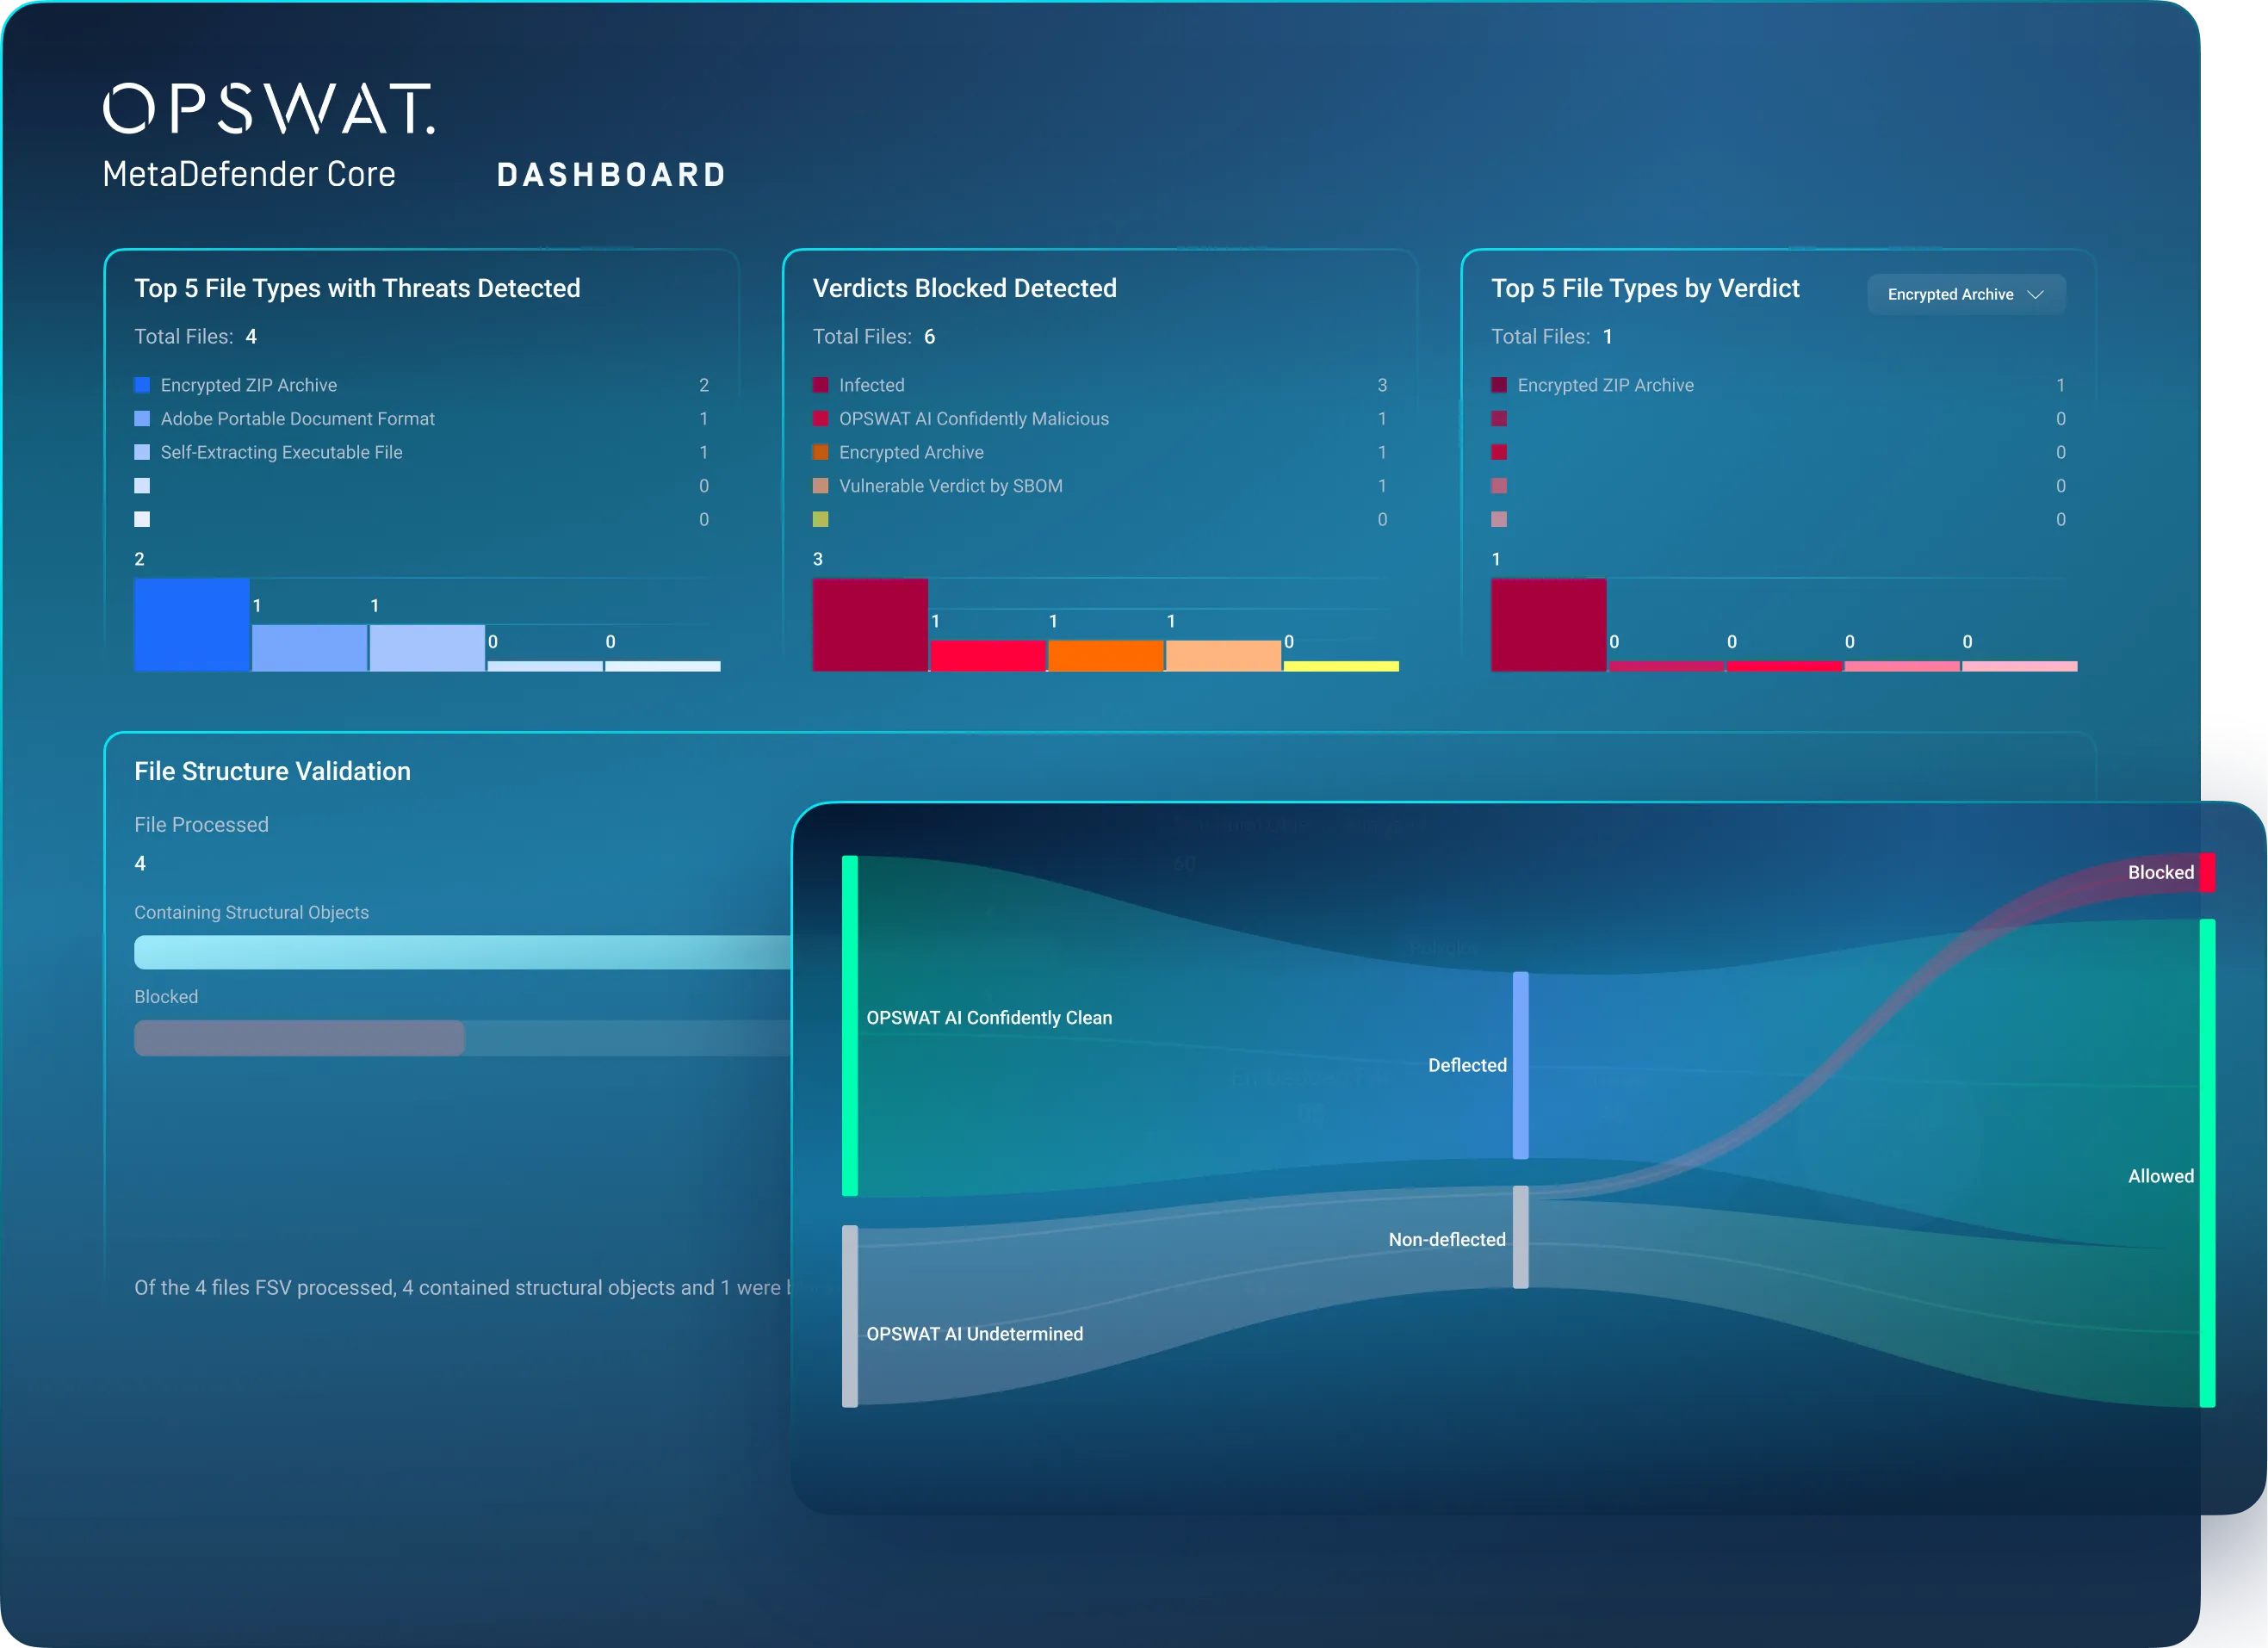
Überwachen Sie verarbeitete, zugelassene, blockierte und fehlgeschlagene Dateien. Durchsuchen und filtern Sie die Ergebnisse nach Dateityp, Bedrohungsbewertung, Sicherheitslücke, Bereinigung, Herkunft und Verarbeitungszeit.
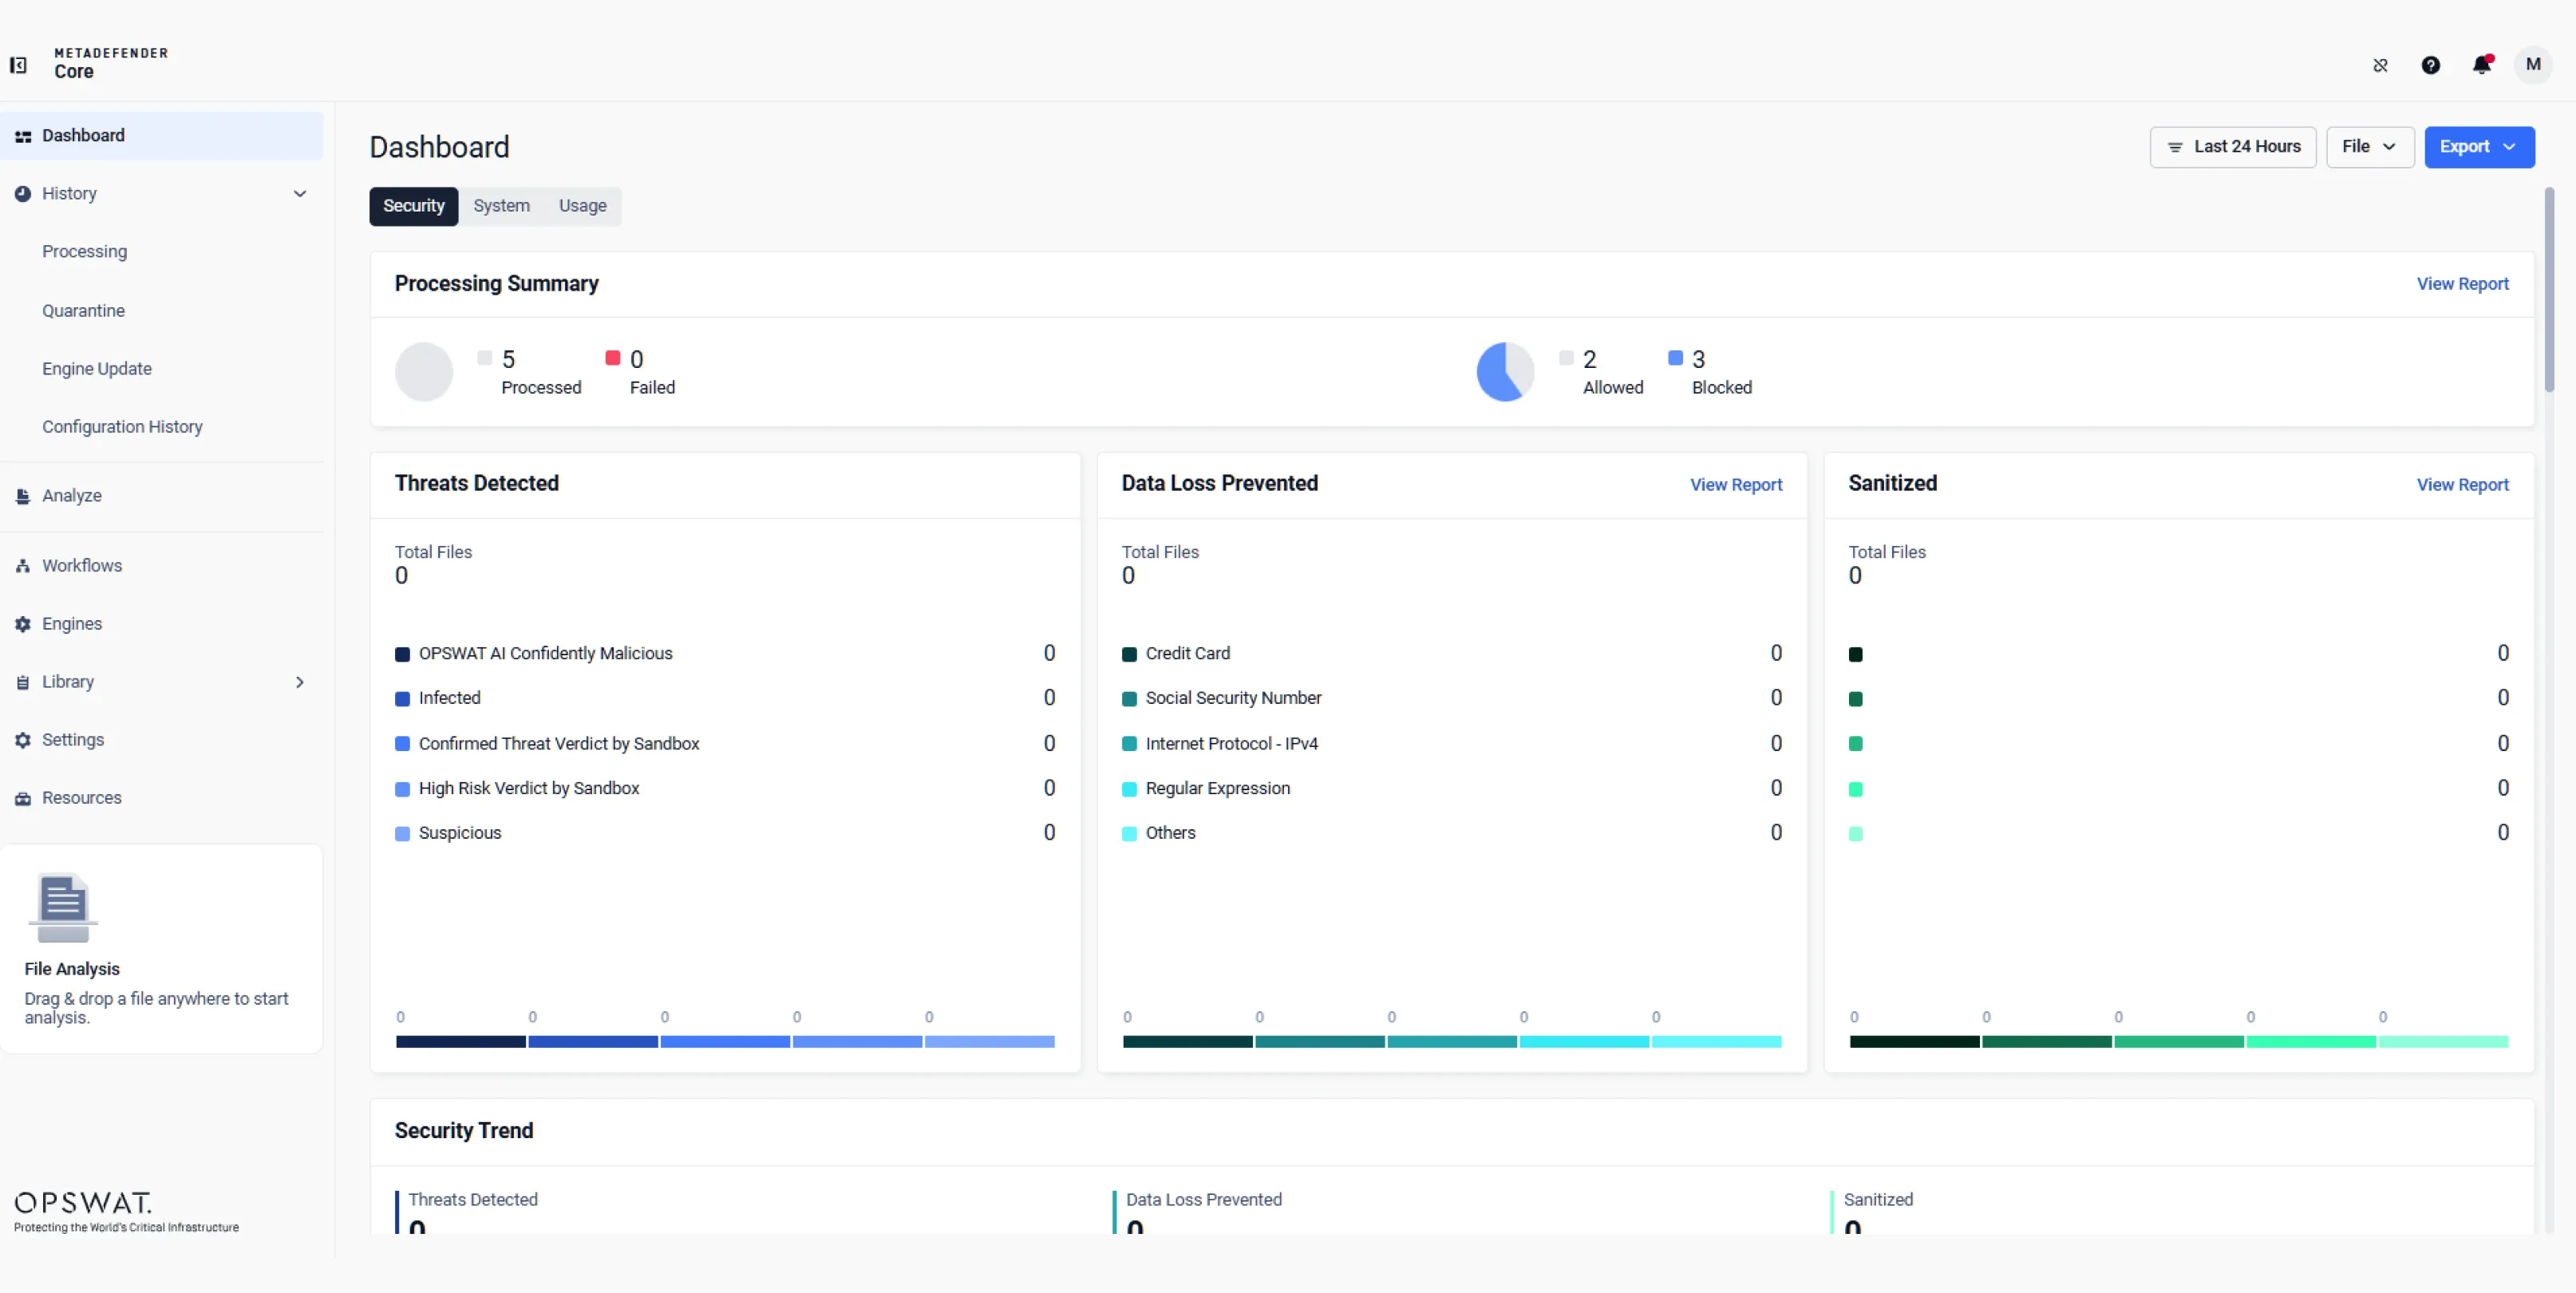
Sehen Sie sich die Sicherheitsberichte zu erkannten Bedrohungen, verhindertem Datenverlust, bereinigten Dateien, CVE-Trends und erkannten Ländern sowie Einblicke in den Systemzustand und die Nutzung an. Filtern Sie nach Zeitraum und Dateityp, analysieren Sie Trends und exportieren Sie die Ergebnisse.
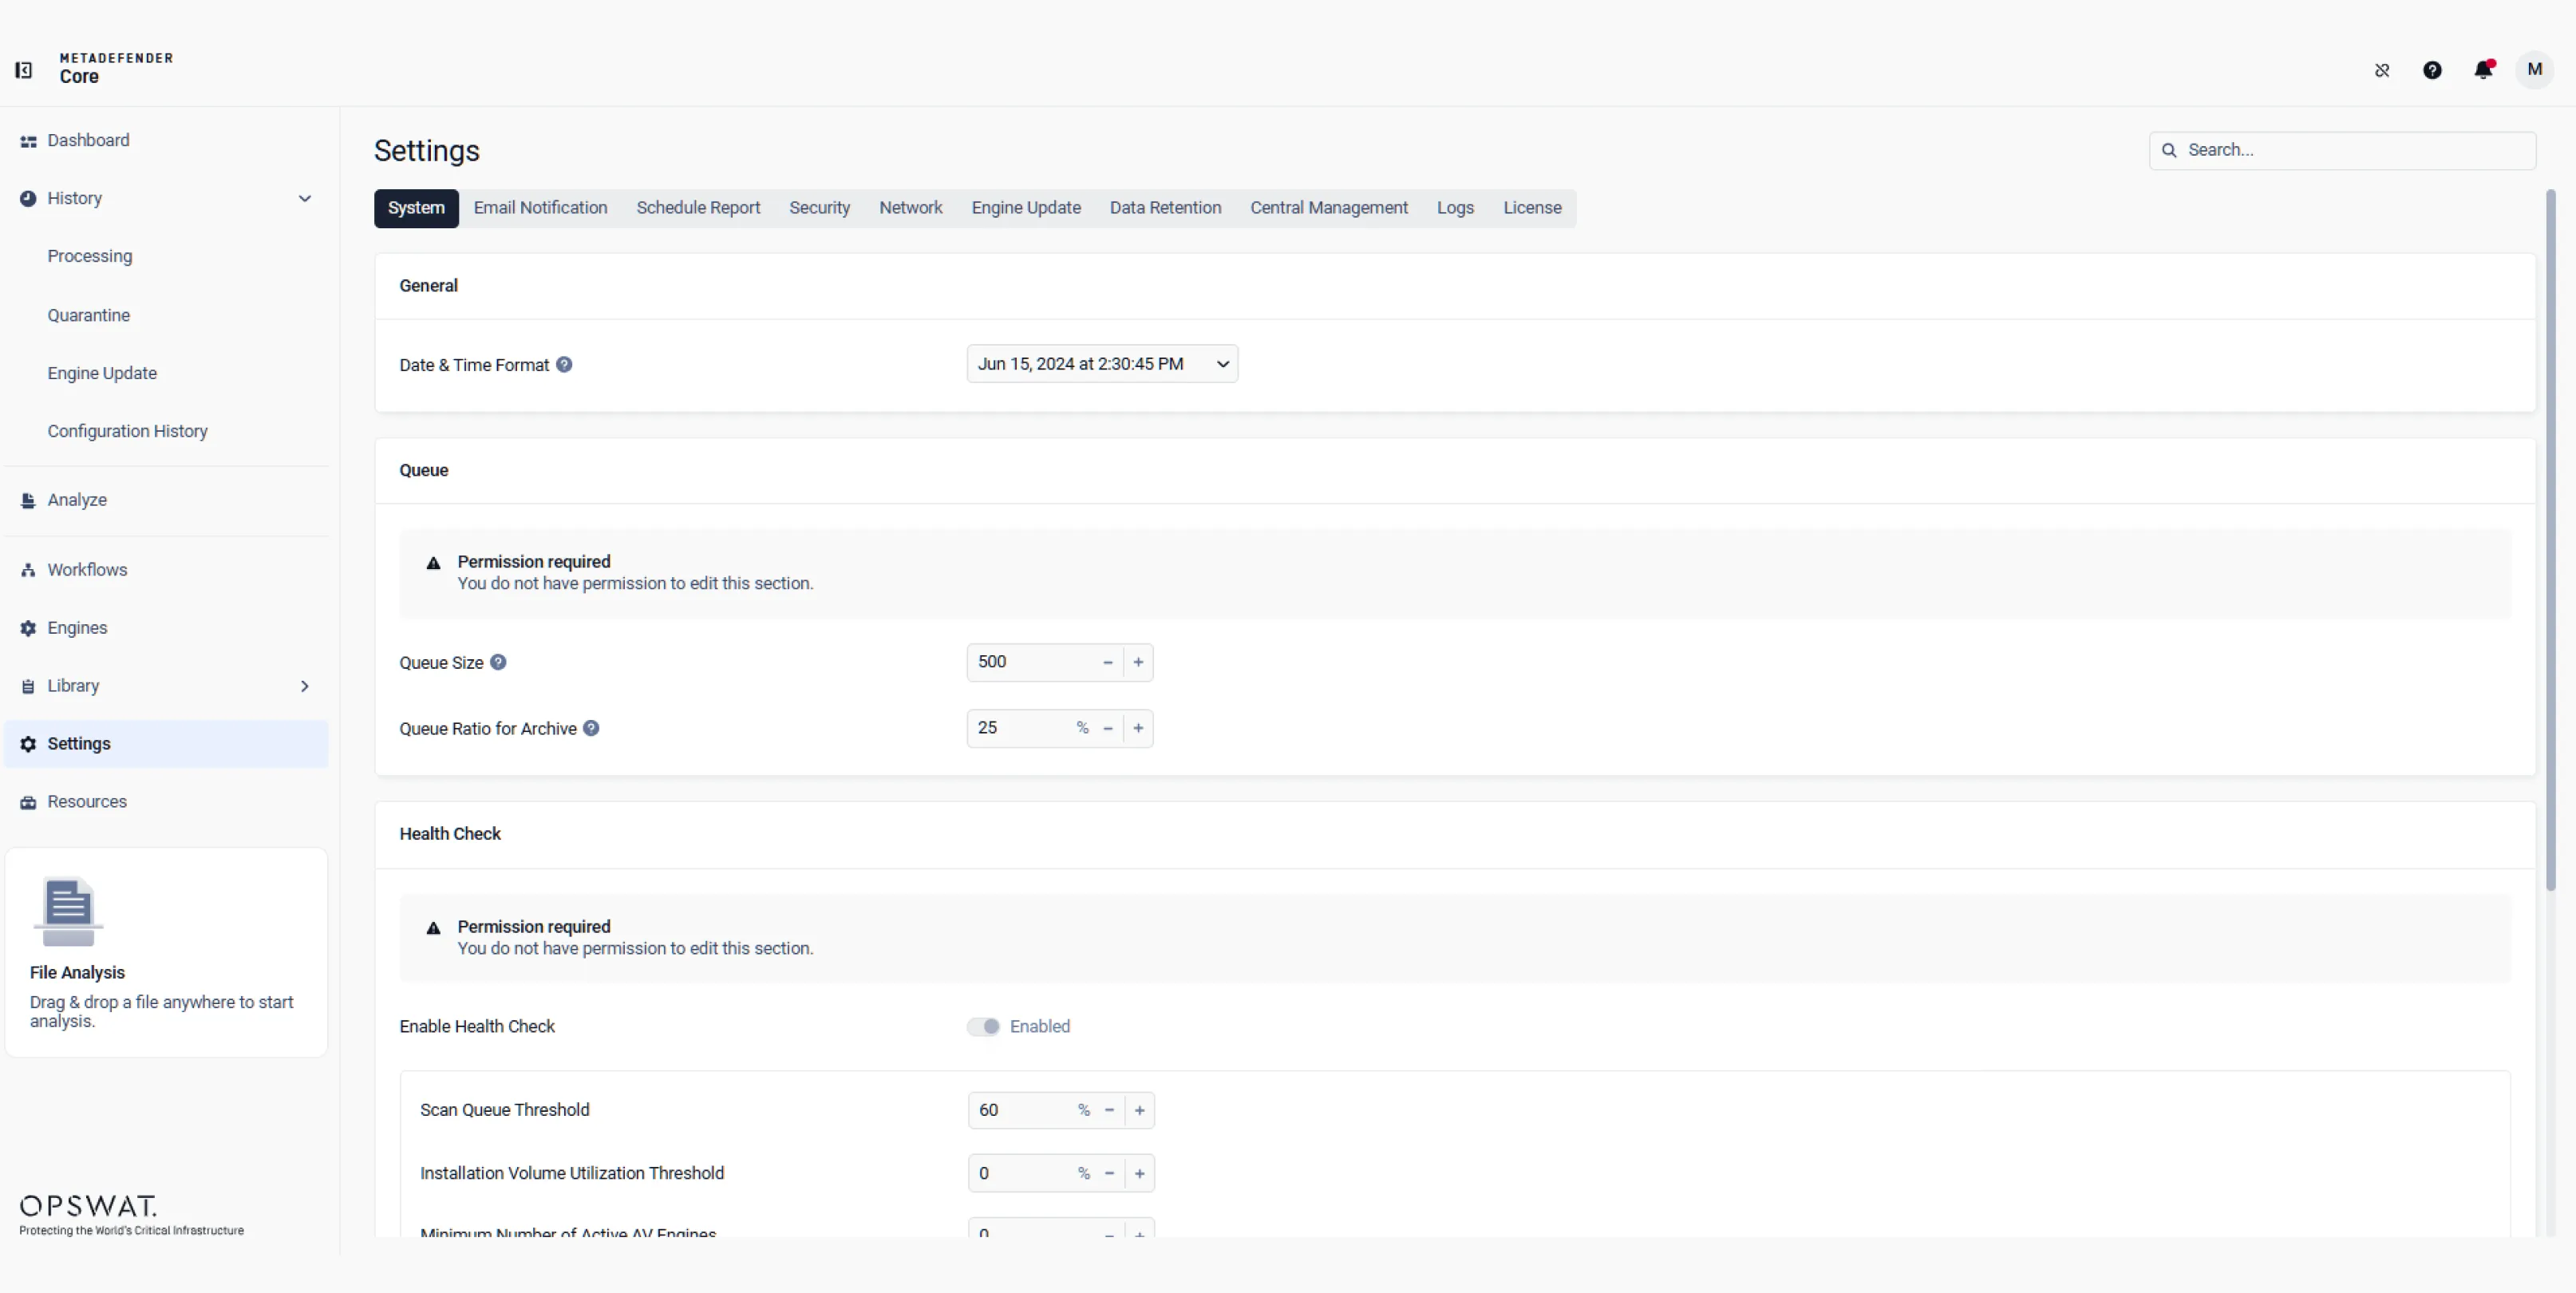
Konfigurieren Sie Systemabläufe, E-Mail-Benachrichtigungen, geplante Berichte, Sicherheit, Netzwerkeinstellungen, Engine-Updates, Datenaufbewahrung, zentrale Verwaltung, Protokolle und Lizenzierung. Verwalten Sie die Warteschlangekapazität und die Schwellenwerte für den Systemzustand, um eine zuverlässige Leistung zu gewährleisten.
 Maßgeschneidertes Workflow-Management
Konfigurieren Sie sicherheitsorientierte Arbeitsabläufe, die Ihren betrieblichen Richtlinien in den Bereichen E-Mail, Dateiübertragung, Speicherung oder benutzerdefinierten Umgebungen entsprechen. Legen Sie fest, wie Dateien in das System gelangen und wie sie verarbeitet werden.
- Modular aufgebaute Funktionen
Nutzen Sie modulare, mehrschichtige Erkennungs- und Präventionsmodule, darunter „Predictive Alin AI“, „Deep CDR™ Technology“, „ Multiscanning “, „AI Content Inspector“, „ Proactive DLP “, „ Adaptive “, „Sandbox “ und „ Threat Intelligence “, um die Dateiverarbeitungsabläufe an Ihre betrieblichen Anforderungen und Sicherheitsanforderungen anzupassen.
- Secure Dateiverwaltung und -validierung
Konfigurieren Sie die Archiv-Entpackung, die Komprimierung, die Erkennung des tatsächlichen Dateityps und die Überprüfung der Dateistruktur, um sicherzustellen, dass Dateien vor der nachfolgenden Analyse korrekt identifiziert, entpackt, verarbeitet und überprüft werden.
- Mehrstufige Bedrohungsabwehr und KI-gestützte Erkennung
Kombinieren Sie Metascan, Predictive Alin AI, Threat Intelligence, Adaptive ,Sandbox und Alin AI Deflection, um bekannte, unbekannte und KI-generierte Bedrohungen durch Multi-Engine-Scans, Reputationsdaten, Verhaltensanalysen und intelligentes Routing zu identifizieren.
- KI-Inhalte und Betrugserkennung
Konfigurieren Sie den AI Content Inspector so, dass er Texte und Bilder analysiert, KI-generierte Inhalte identifiziert und potenzielle Betrugsfälle aufdeckt. Nutzen Sie die Ergebnisse, um Risiken einzuschätzen, bevor Dateien in kritische Arbeitsabläufe gelangen.
- Zero-Day-Erkennung durch umfassende Dateibereinigung
Konfigurieren Sie die Deep CDR™-Technologie so, dass Dateien bereinigt werden, indem potenziell schädliche Inhalte entfernt und sichere, nutzbare Versionen erstellt werden, wobei geschäftskritische Funktionen erhalten bleiben, bevor die Dateien in nachgelagerte Arbeitsabläufe gelangen.
- Schutz sensibler Daten
Nutzen Sie KI-gestützte Klassifizierung und Mustererkennung, um sensible Daten zu identifizieren und zu schützen. Konfigurieren Sie Regeln, um Dateibewegungen zu überwachen, Insider-Risiken zu minimieren und Daten entsprechend den Richtlinien zu schwärzen, zu blockieren oder Warnmeldungen auszulösen.
- Erstellung von SBOMs und Schwachstellenanalyse
Analysieren Sie Dateien, Installationsprogramme und ausführbare Dateien, um eine SBOM mit Komponenten, Versionen, Lizenzen und Abhängigkeiten zu erstellen. Identifizieren Sie bekannte Schwachstellen und setzen Sie risikobasierte Richtlinien durch, bevor Software in kritische Umgebungen gelangt.
- Entscheidungsregeln und Durchsetzung von Richtlinien
Konfigurieren Sie YARA-, Herkunftsland-, Reputations-, Blocklisten-, Zulassungslisten- und Nachverarbeitungsregeln, um den Dateikontext und die Scan-Ergebnisse auszuwerten und Dateien anschließend automatisch gemäß den Richtlinien zuzulassen, zu blockieren oder weiterzuleiten.
- Dateien zum Scannen hochladen
Wählen Sie eine Datei aus oder laden Sie sie hoch, wählen Sie den gewünschten Workflow aus und geben Sie bei Bedarf ein Passwort ein. Klicken Sie auf „Verarbeiten“, um das Scannen der Datei mit den konfigurierten Sicherheitsmodulen zu starten.
- Paralleles Scannen mit mehreren Engines
Die Dateien werden zur Überprüfung auf Malware und Risiken durch verschiedene Engines geleitet. Dieser Prozess stellt sicher, dass potenziell schädliche Inhalte nicht durch die Sicherheitsbarriere gelangen und die Endnutzer erreichen können.
- Verarbeitungshistorie und Sicherheitsergebnisse
Überwachen Sie verarbeitete, zugelassene, blockierte und fehlgeschlagene Dateien. Durchsuchen und filtern Sie die Ergebnisse nach Dateityp, Bedrohungsbewertung, Sicherheitslücke, Bereinigung, Herkunft und Verarbeitungszeit.
- Sicherheitsberichte und Trendanalysen
Sehen Sie sich die Sicherheitsberichte zu erkannten Bedrohungen, verhindertem Datenverlust, bereinigten Dateien, CVE-Trends und erkannten Ländern sowie Einblicke in den Systemzustand und die Nutzung an. Filtern Sie nach Zeitraum und Dateityp, analysieren Sie Trends und exportieren Sie die Ergebnisse.
- Systemkonfiguration und -administration
Konfigurieren Sie Systemabläufe, E-Mail-Benachrichtigungen, geplante Berichte, Sicherheit, Netzwerkeinstellungen, Engine-Updates, Datenaufbewahrung, zentrale Verwaltung, Protokolle und Lizenzierung. Verwalten Sie die Warteschlangekapazität und die Schwellenwerte für den Systemzustand, um eine zuverlässige Leistung zu gewährleisten.
KI-gestützte Engines
100%iger Schutz
mit Deep CDR™-Technologie zum Schutz vor Zero-Day-Angriffen und KI-gestützter Malware
Vertraut von
2,100+
Organisationen „
“ weltweit
99%+
Genauigkeit der Malware-Erkennung bei über 30 Anti-Malware-Engines
Über 200 Dateiformate und die Unterstützung von über 30 Archivformaten (
)
#Marktführer Nr. 1
Vollständiges Vertrauen in Dateien mit MetaDefender Core™
Sicherheit beim Hochladen von Dateien
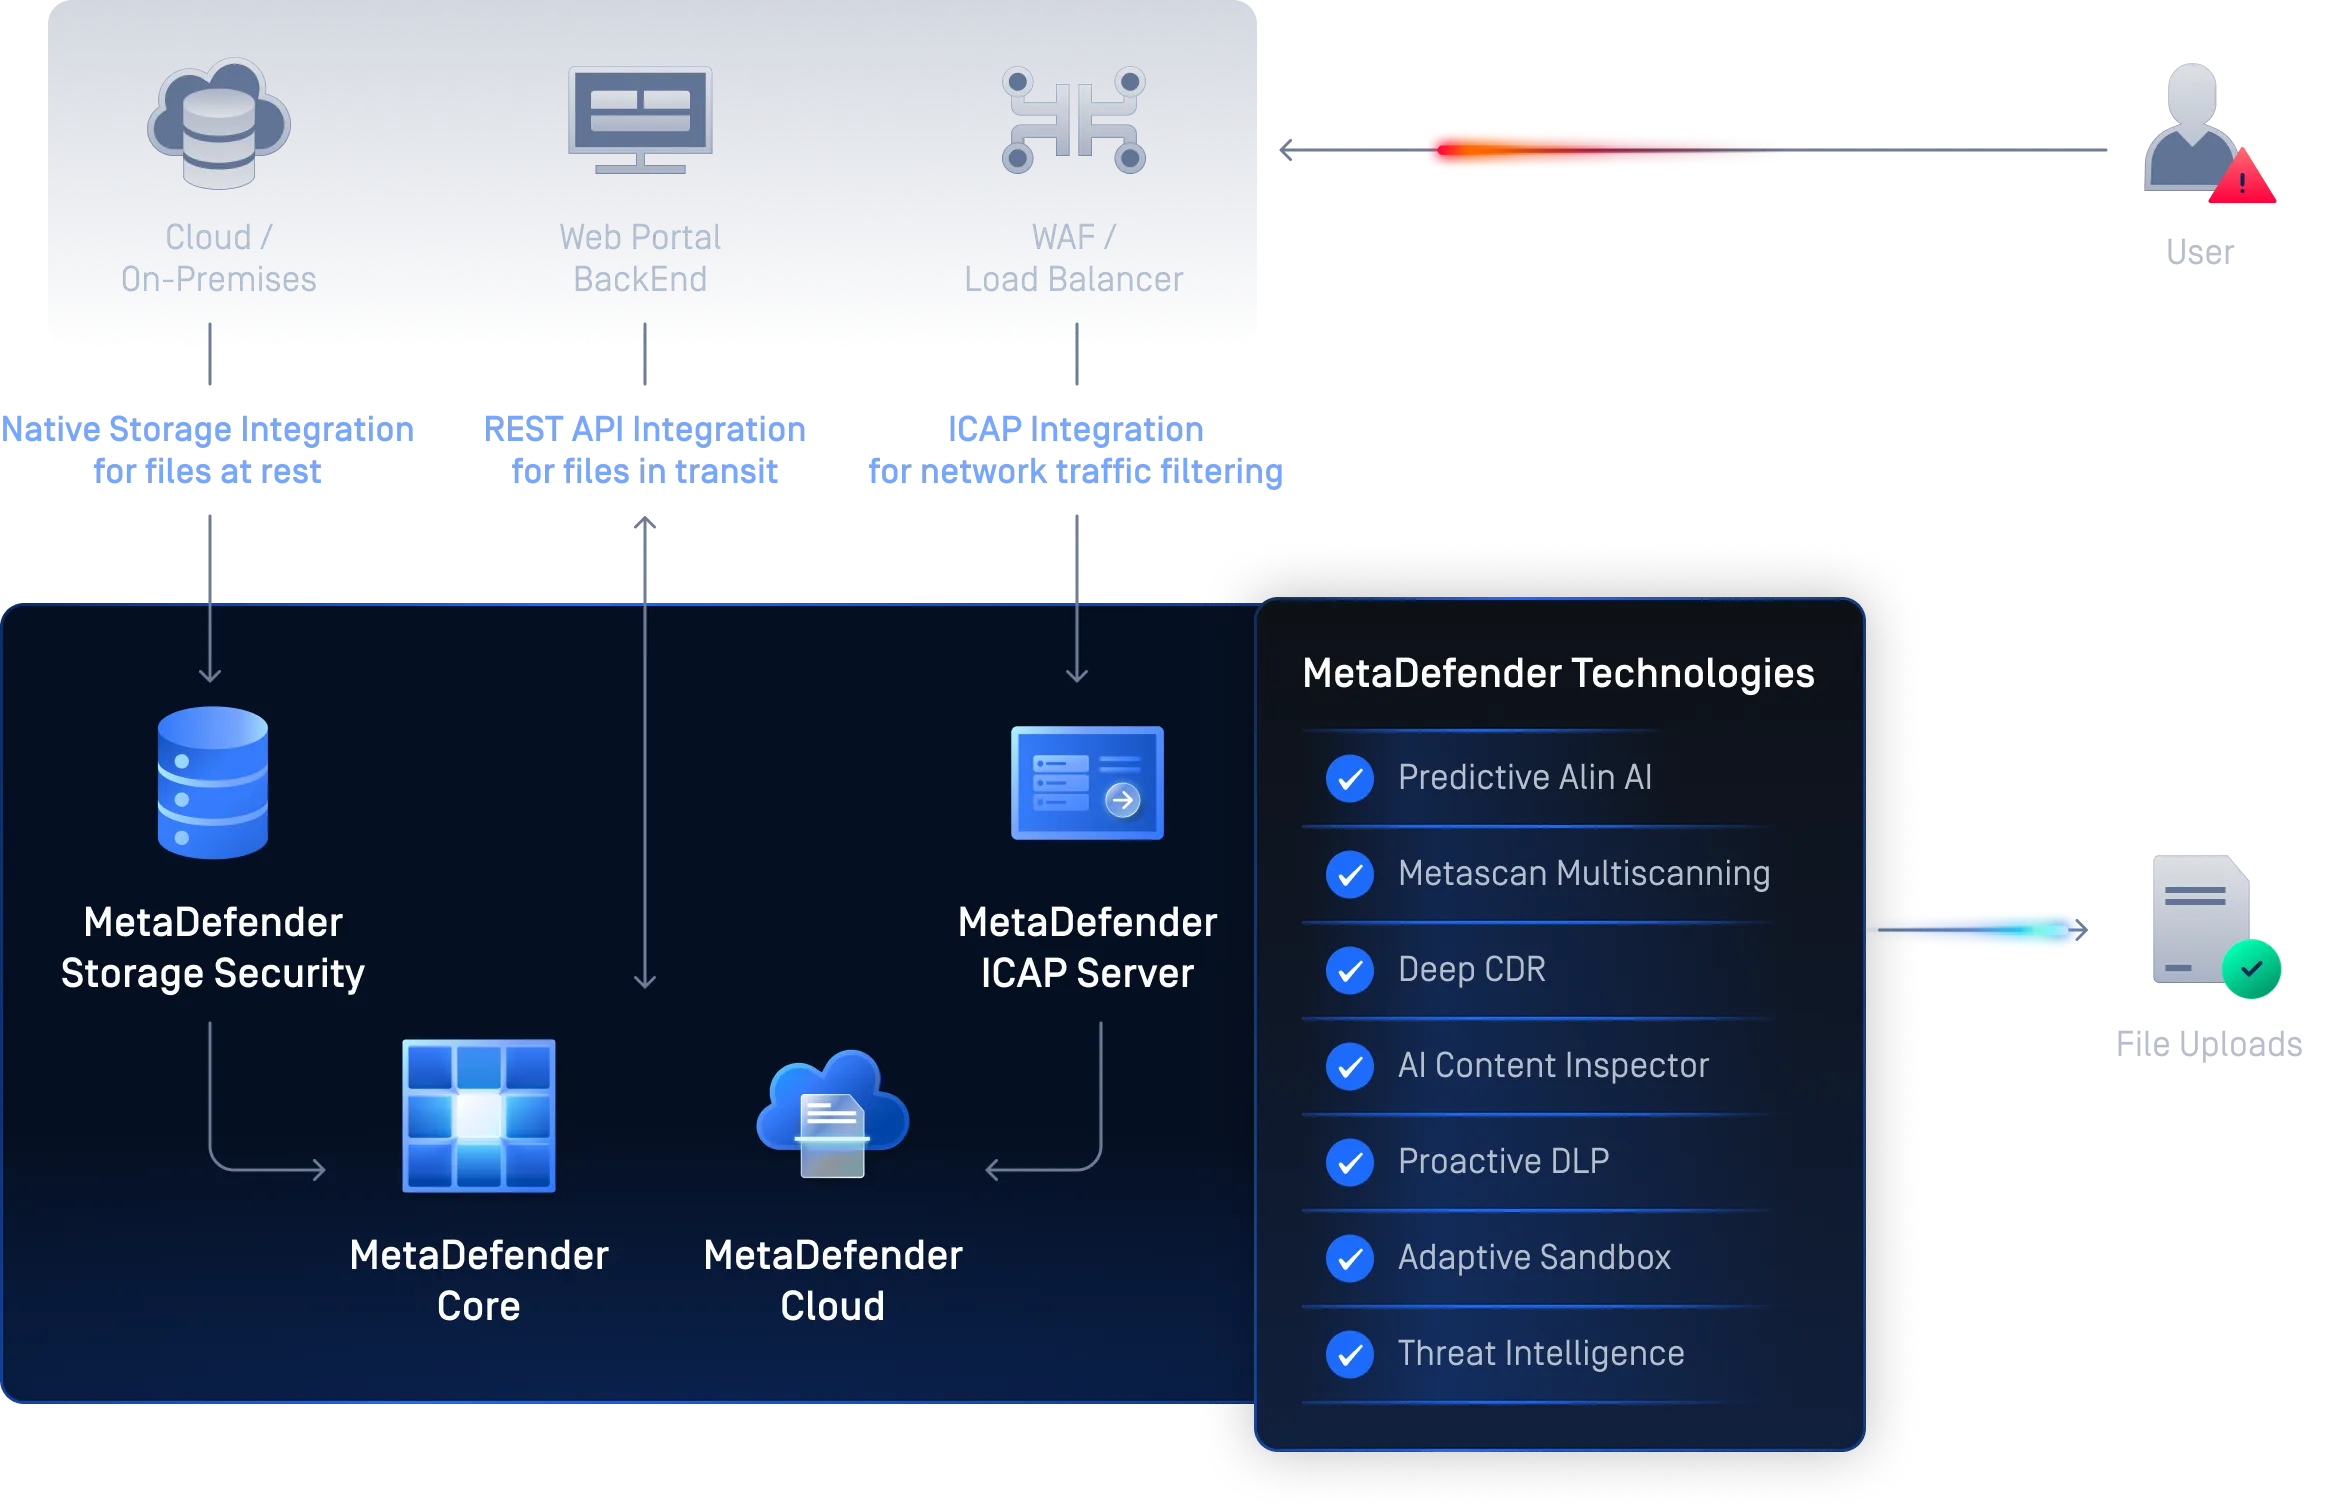
MetaDefender Core öffentliche Portale und Anwendungen vor dateibasierten Bedrohungen, indem jede hochgeladene Datei mithilfe der Deep CDR™-Technologie bereinigt und parallel mit über 30 Anti-Malware-Engines gescannt wird. Die Lösung wendet Zero-Trust-Prinzipien am Perimeter an, erkennt gefälschte Dateitypen und überprüft verschlüsselte Archive, um Ransomware und Datenlecks zu verhindern, ohne dabei die Benutzererfahrung zu beeinträchtigen.
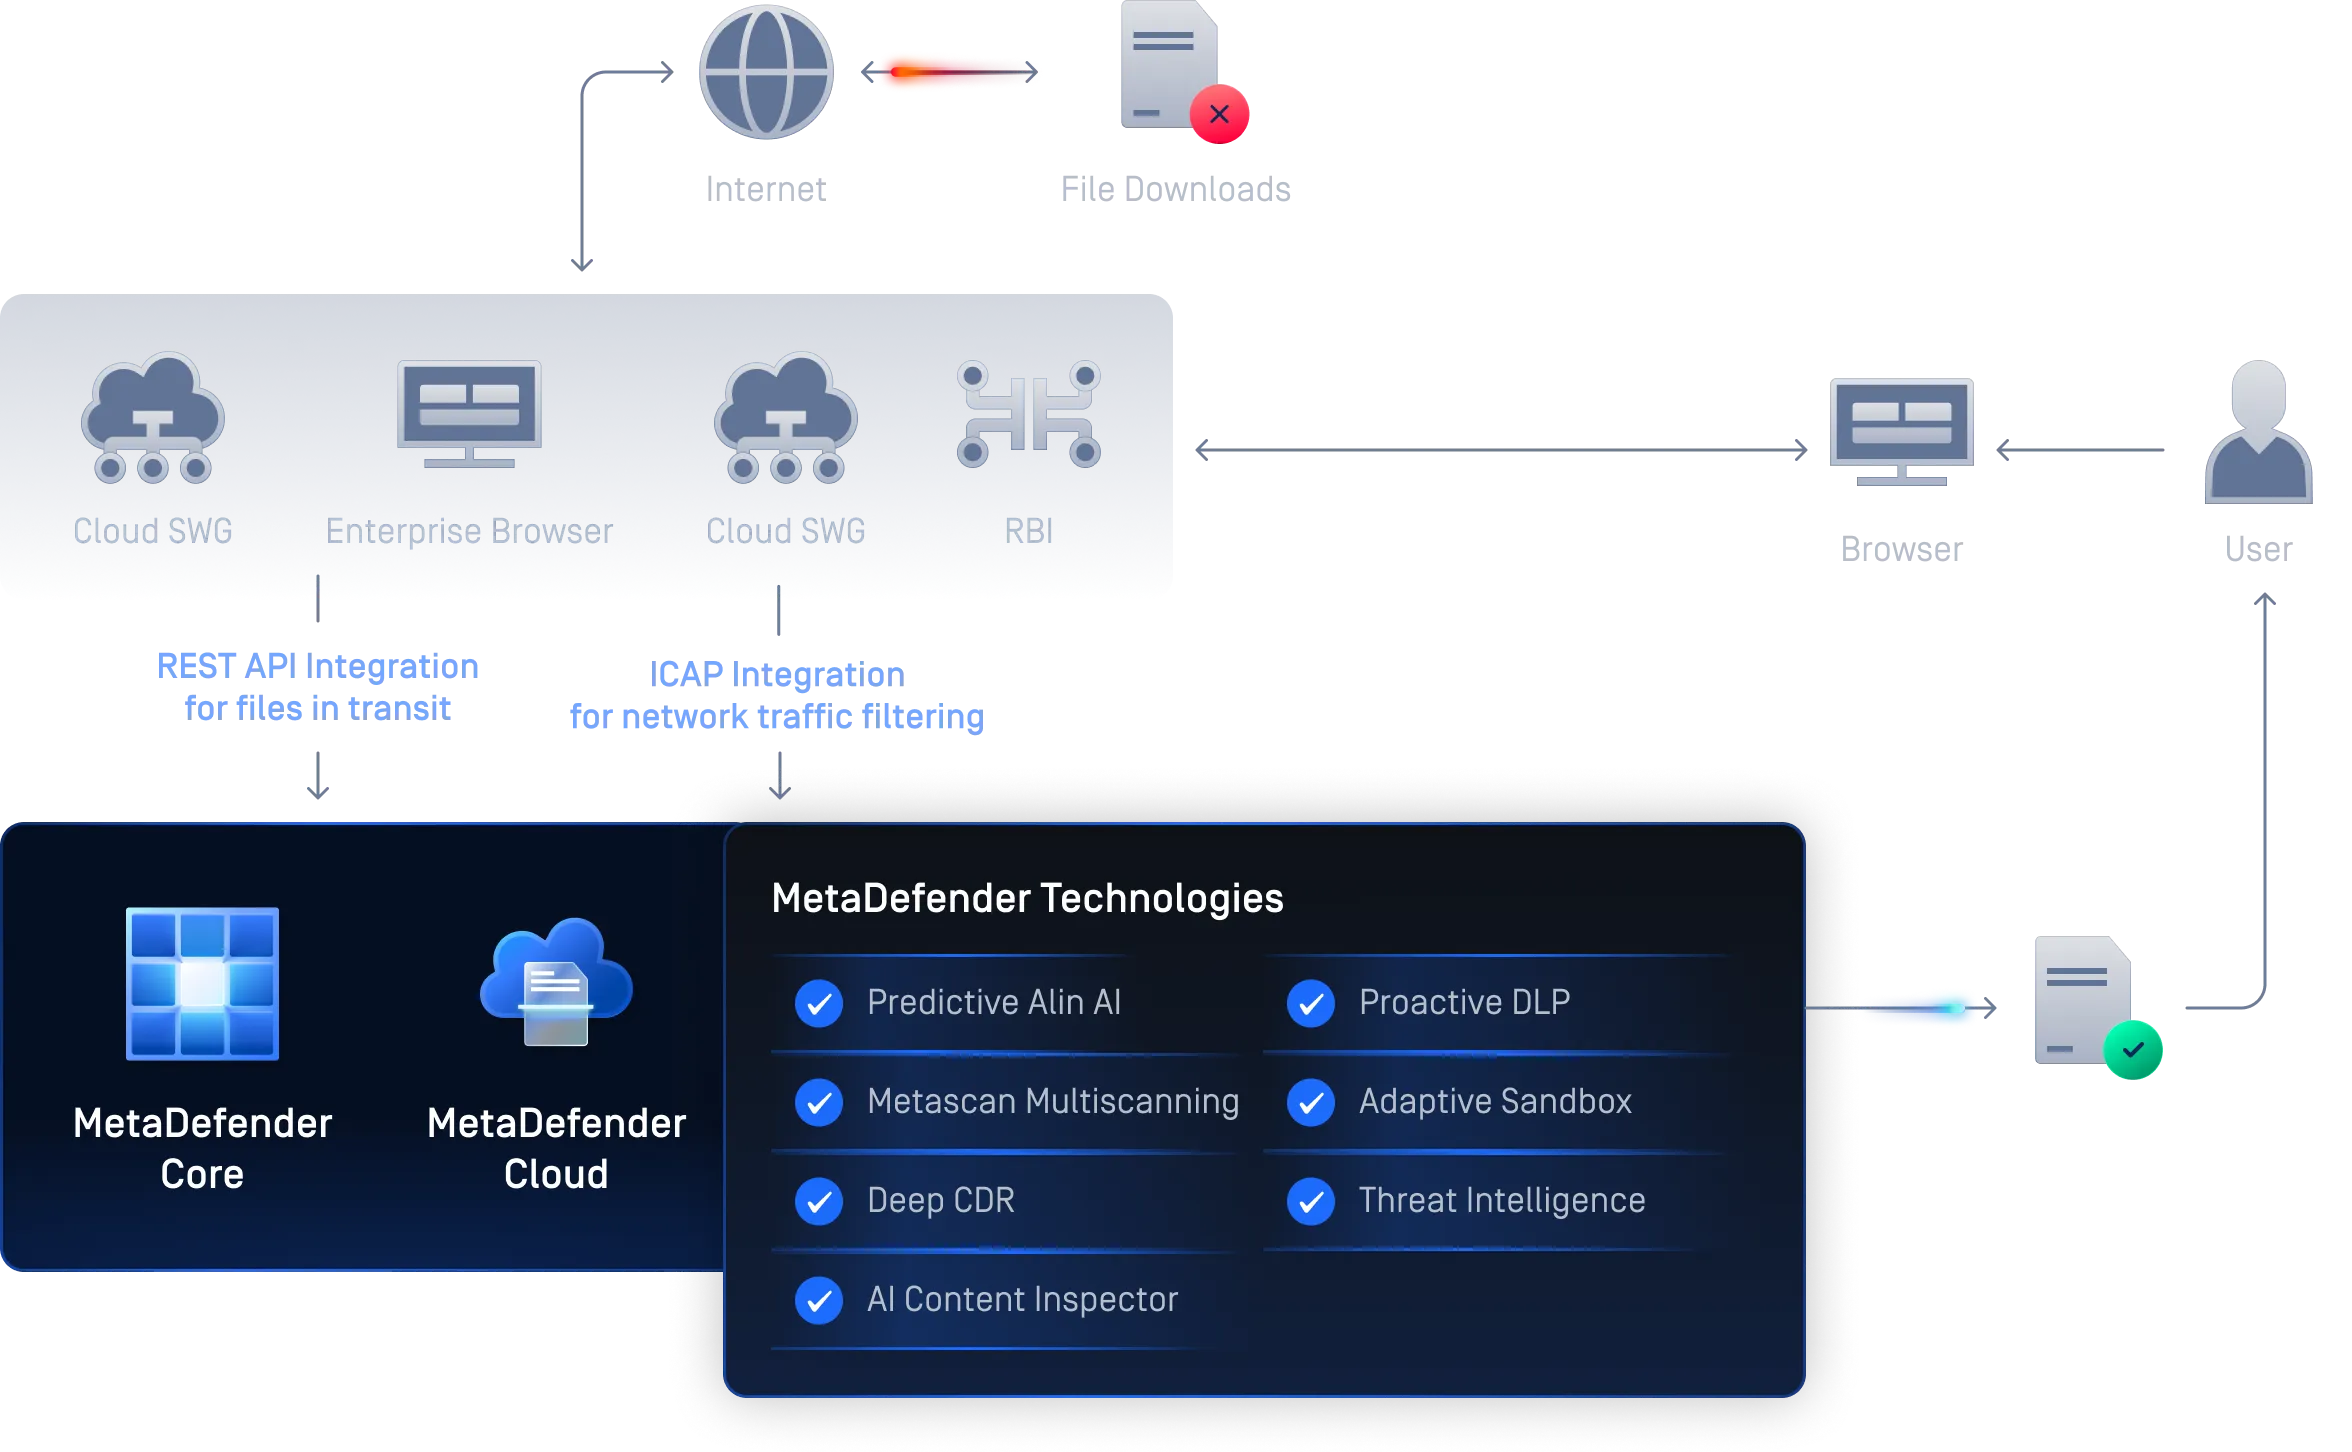
Sicherheit beim Herunterladen von Dateien
MetaDefender Core Downloads über Browser und sichere Web-Gateways hinweg frei von potenzieller Malware sind, indem es vor der Ausführung eine gründliche Dateibereinigung und einen Malware-Scan mit mehreren Engines durchführt. Es blockiert getarnte oder schwer zu erkennende Bedrohungen, die von Standardfiltern übersehen werden, gewährleistet die Aufrechterhaltung der Produktivität und bietet vollständige Transparenz bei der Nachverfolgung für Compliance-Zwecke und Untersuchungen.
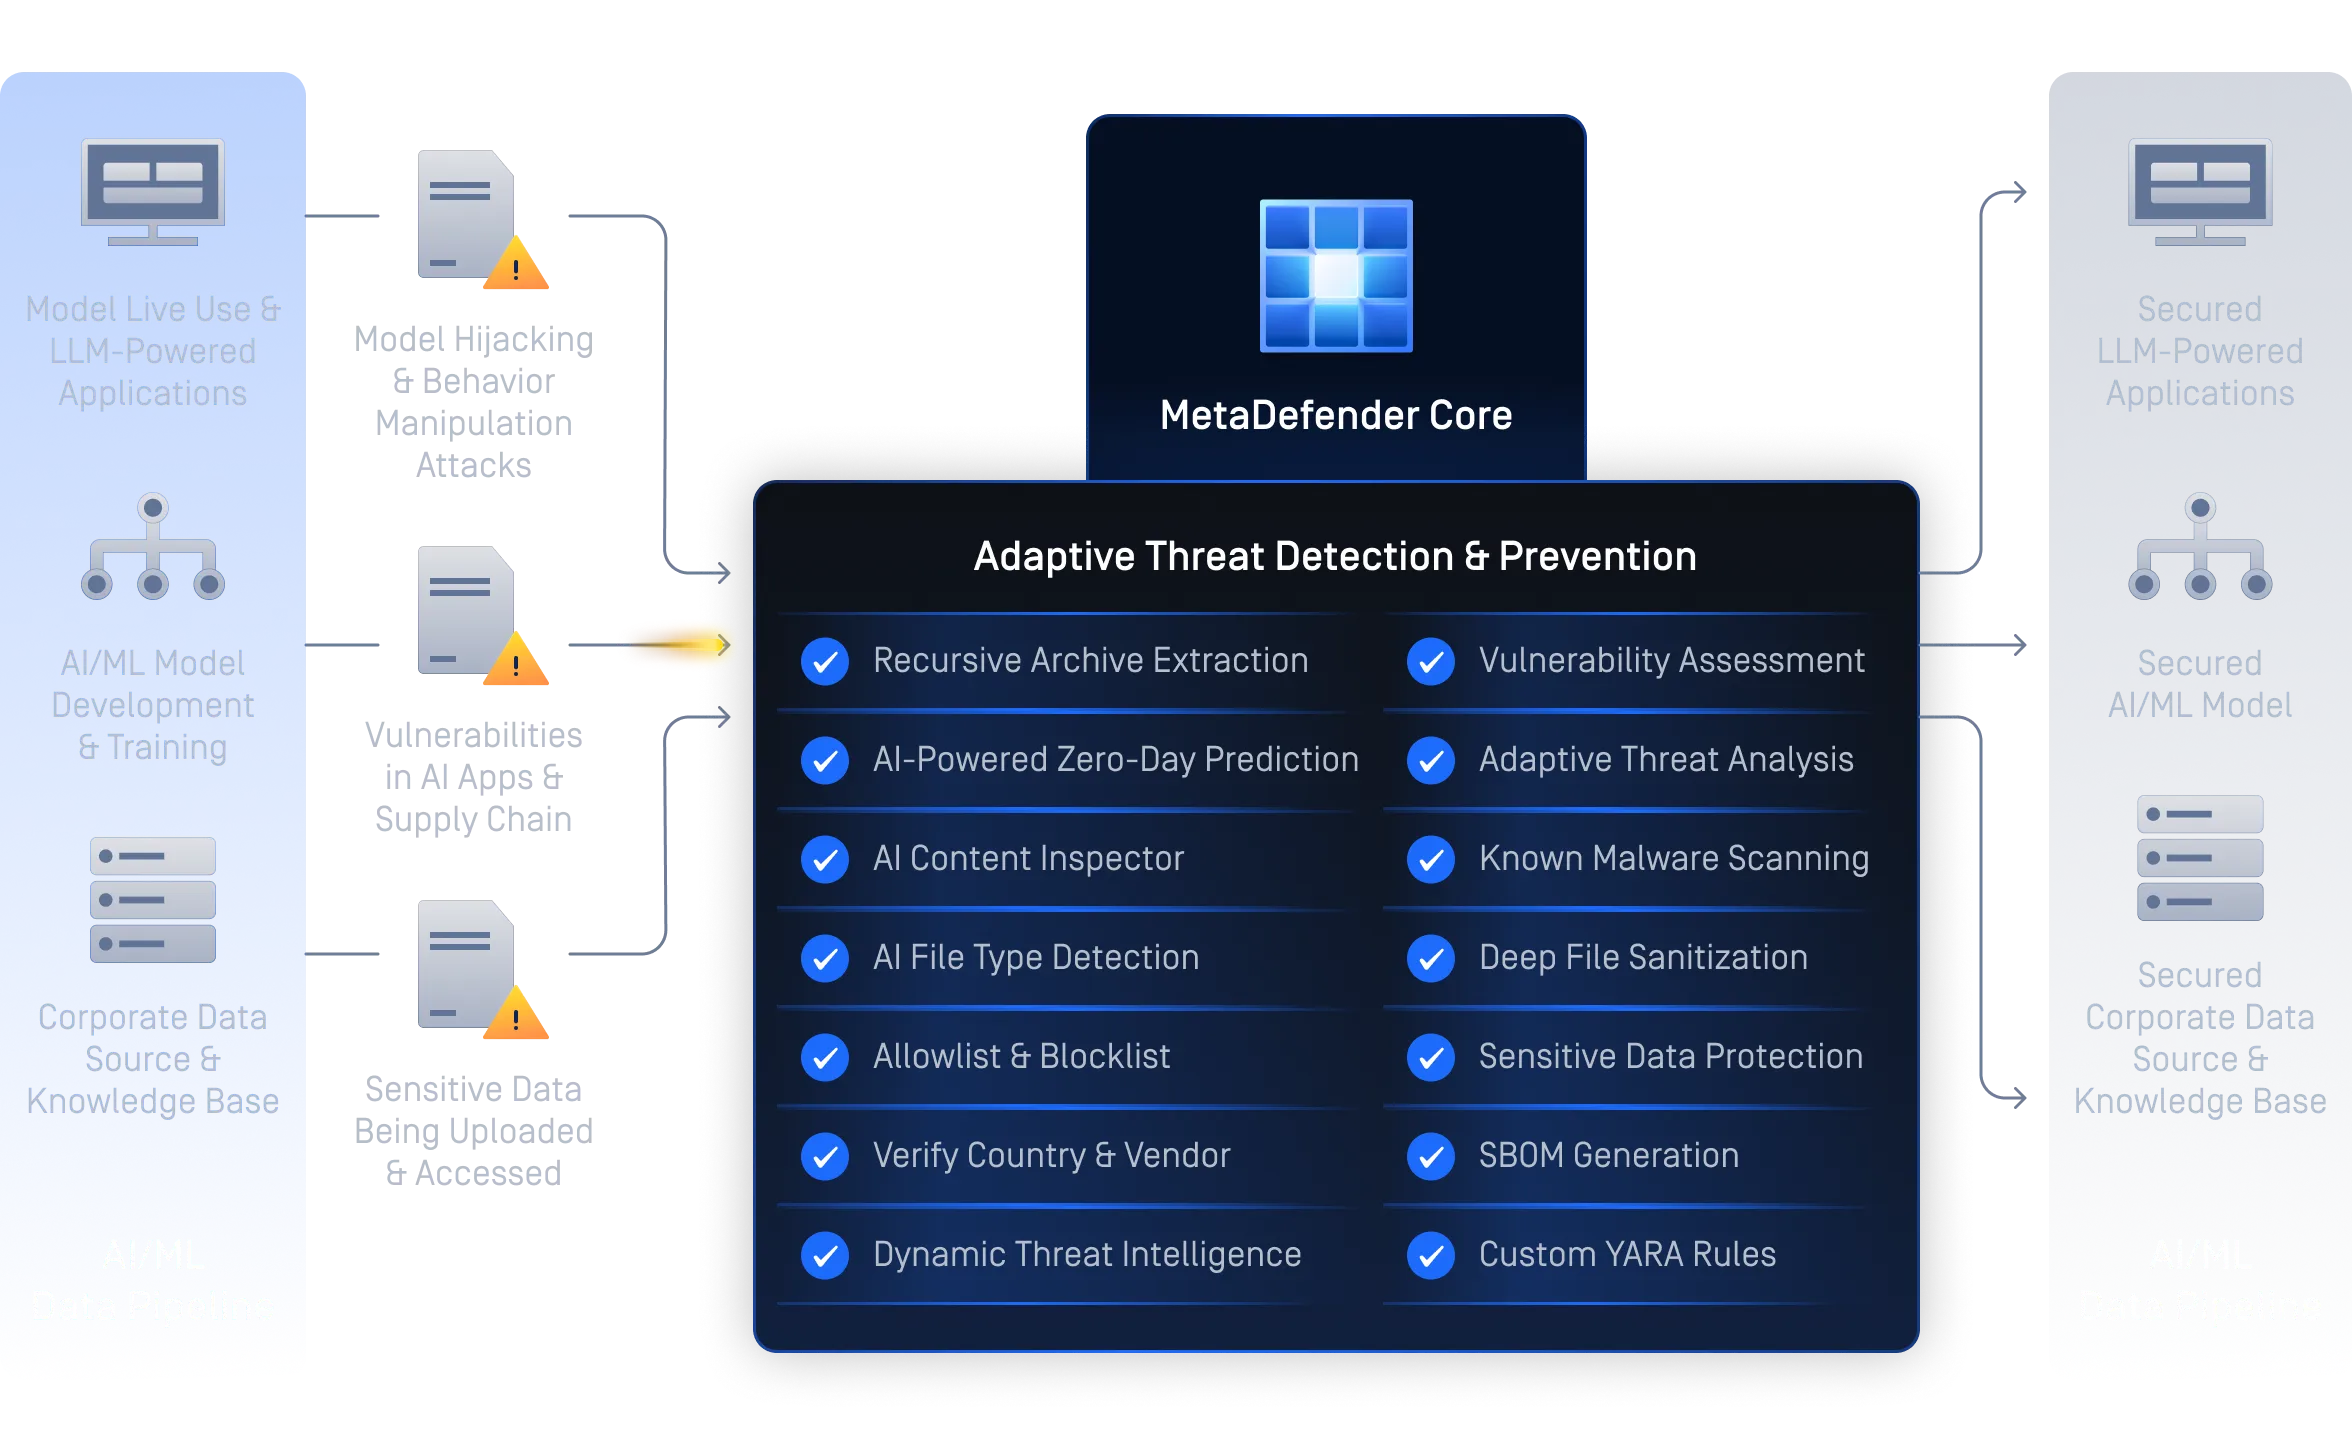
Secure Datenpipeline für Secure und ML
MetaDefender Core KI-Datenpipelines und -Workflows, indem es jeden Datensatz, jedes Modell und jede Abhängigkeit vor der Verwendung bereinigt und validiert. Es erkennt Malware und Schwachstellen in ML-Artefakten, erstellt SBOMs für mehr Softwaretransparenz und setzt Proactive DLP Schutz sensibler Daten ein, wodurch eine vertrauenswürdige und konforme KI-Entwicklung und -Bereitstellung ermöglicht wird.
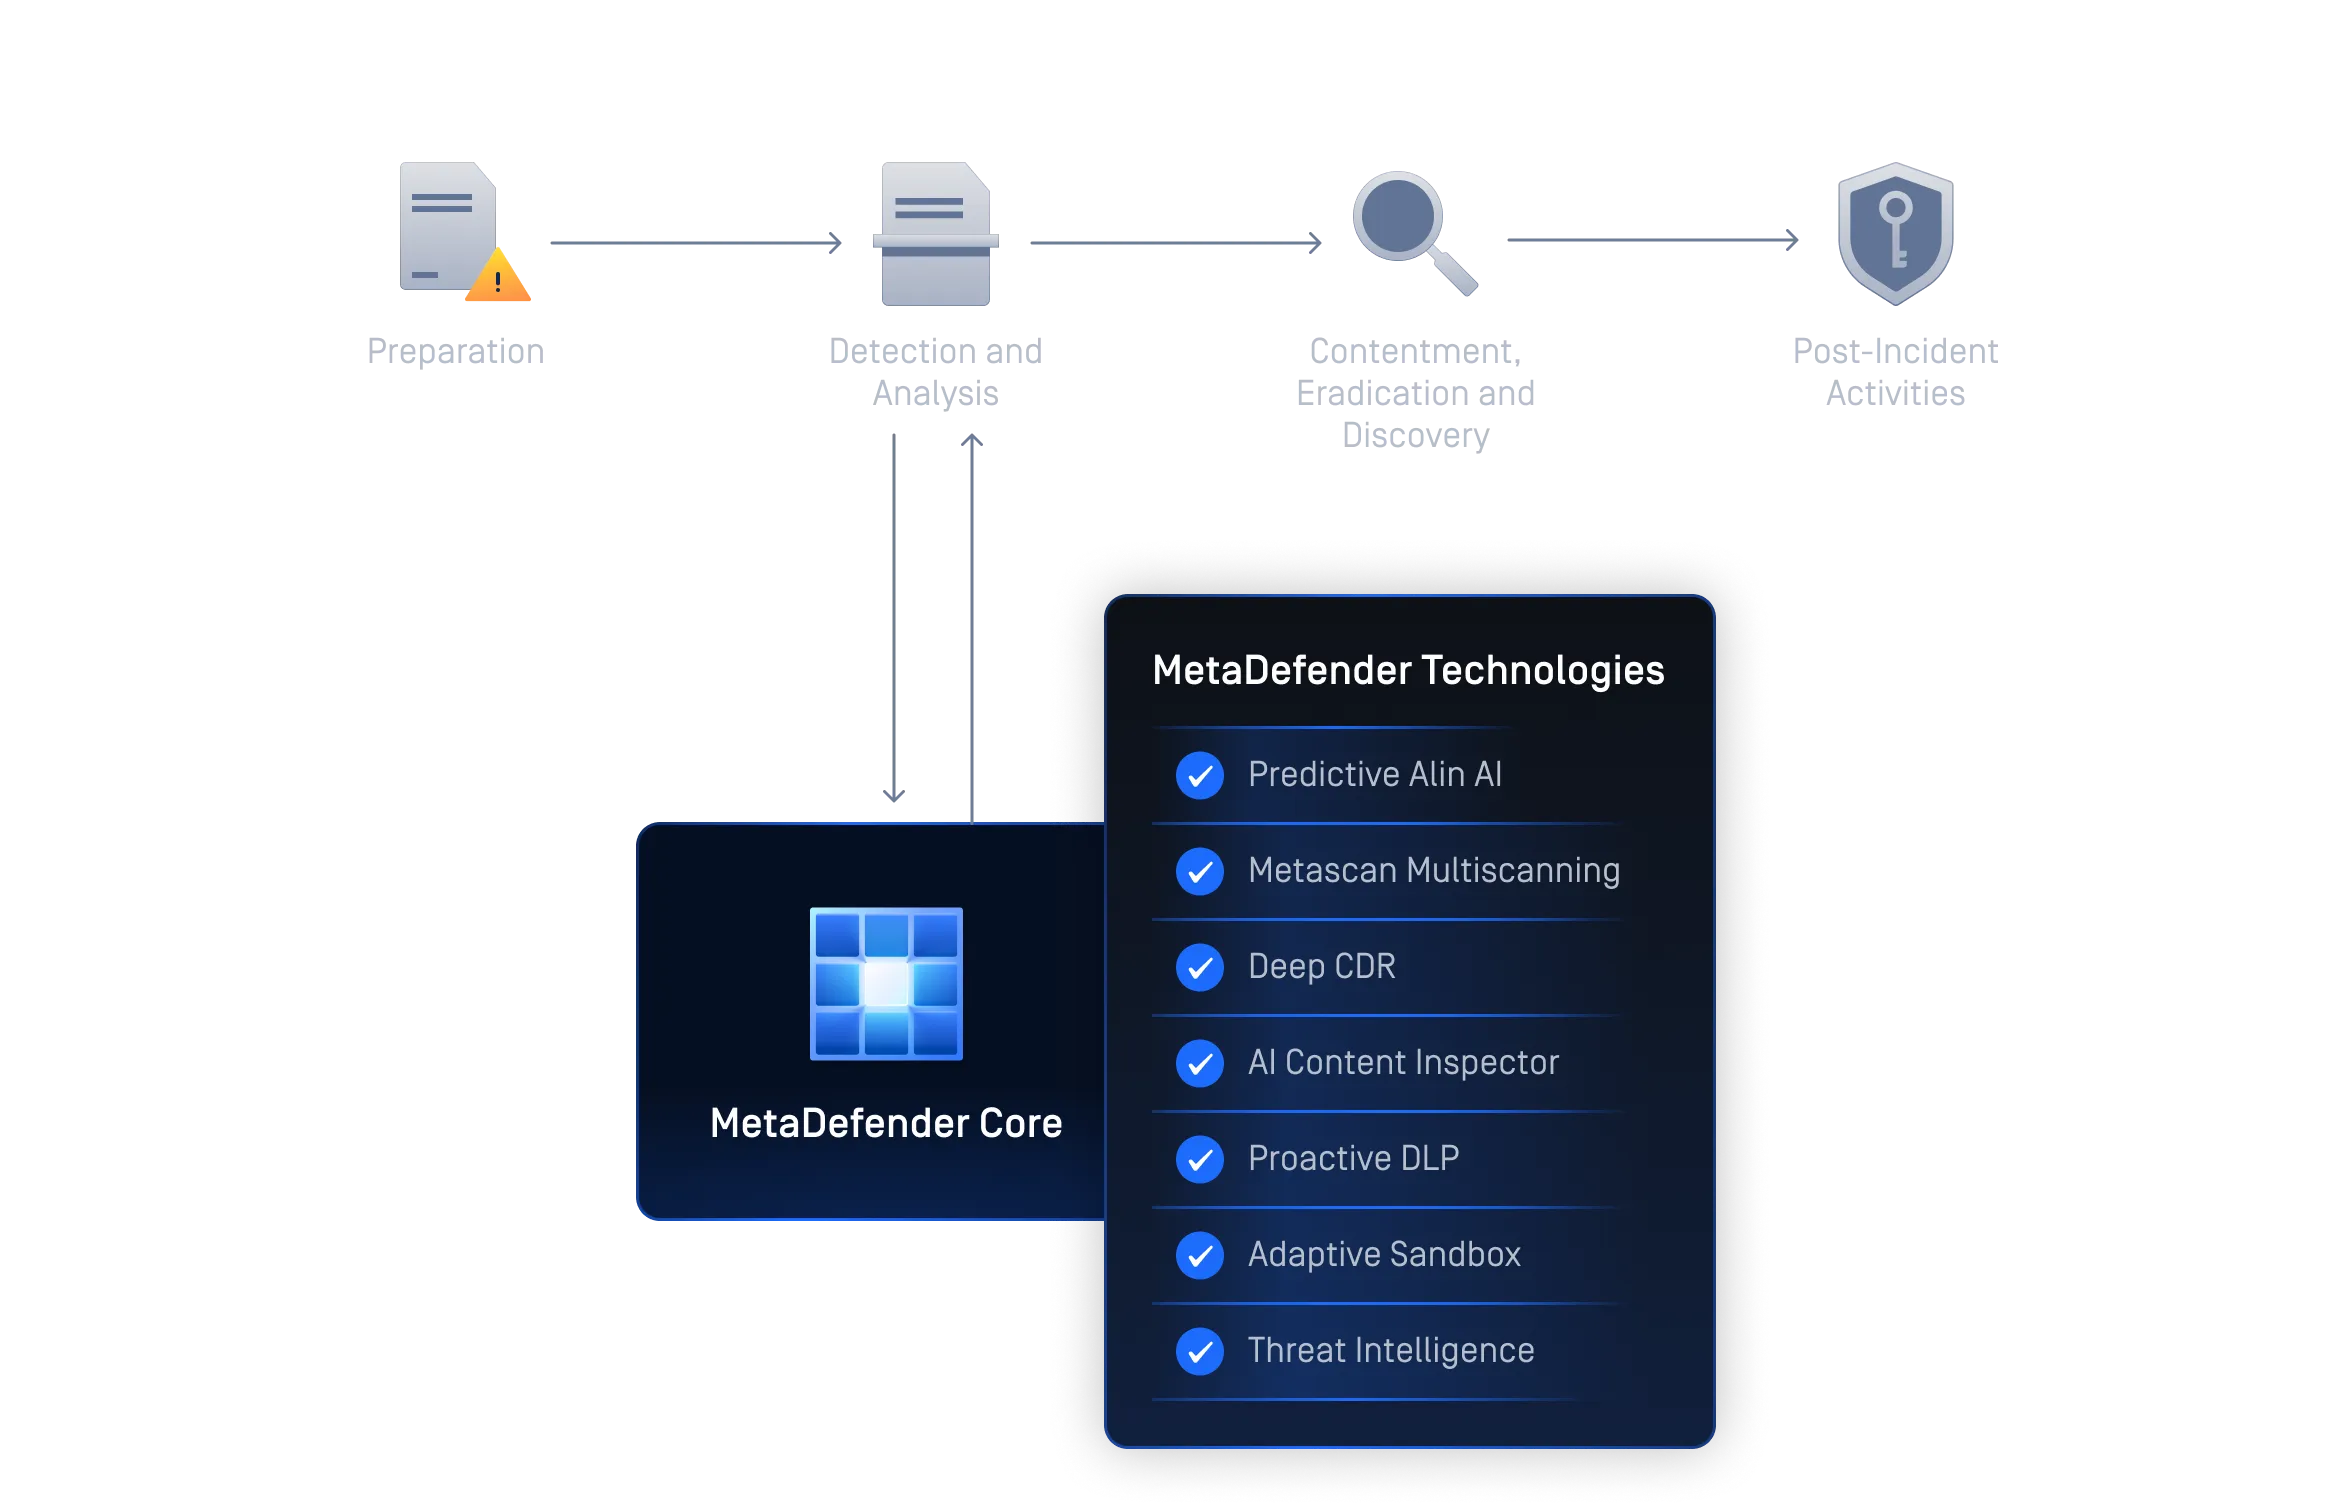
Secure Untersuchungen für SOC-Teams
Überall bereitstellen. Secure .
MetaDefender Core wurde für komplexe und regulierte Umgebungen entwickelt undCore Ihrer Architektur und Ihren Sicherheitsanforderungen an, ohne dabei Abstriche bei Leistung, Ausfallsicherheit und Compliance zu machen.
MetaDefender
Entwickelt für groß angelegte oder geschäftskritische Umgebungen. Bietet Parallelverarbeitung, Hochverfügbarkeit und zentrale Steuerung für lückenlose Sicherheit.
Bewährter Schutz für die sichersten Secure der Welt
- "Wir glauben, dass OPSWAT und FileZen S für unsere Stadt unverzichtbar sind, um einen sicheren und effizienten Betrieb zu gewährleisten."Sho SawadaLeiter der Abteilung für IKT-Förderung, Abteilung Planung und Finanzen, Rathaus Muroran
- "Das System von OPSWAT war den von anderen Unternehmen vorgeschlagenen Sanitisierungssystemen weit überlegen."Kouji DaichoSenior Manager der Abteilung für Informationssysteme, Büro für digitale Förderung, Fuji City
- Durch die Verkürzung der Triage-Zeiten, die Minimierung des Ressourcenbedarfs und die Steigerung der Zuverlässigkeit durch Automatisierung kann das Team nun effizienter gegen die sich ständig wandelnde Landschaft digitaler Bedrohungen vorgehen. Diese Erfolgsgeschichte ist ein Beleg für die Stärke des Innovationsgeistes OPSWATund dafür, wie branchenführende Technologie den Kampf gegen Cyberkriminalität verändert. Ein staatlicher Cybersicherheitsspezialist, Engineering Manager für Systeminfrastruktur bei Genesis Energy
- "Mit OPSWAT sind wir sicher, dass die sensiblen Daten und Informationen unserer Kunden geschützt sind."Zahi Ben-AbuLeiter für Sicherheit und Infrastrukturkommunikation, Clalit Health Services
Unterstützung bei der Einhaltung gesetzlicher Vorschriften
MetaDefender Core wurde für regulierte Umgebungen entwickelt undCore einen sicheren Umgang mit Dateien sowie Dokumentationsverfahren, die den wichtigsten internationalen Standards entsprechen. Verbessern Sie Ihre Compliance-Situation, ohne die Geschäftskontinuität zu beeinträchtigen.
In 3 einfachen Schritten loslegen

Verbindung mit unseren Experten
Überprüfen Sie Ihre Cybersicherheitsziele, bewerten Sie Ihre aktuellen Arbeitsabläufe und finden Sie den besten Implementierungsplan für Ihre Umgebung. Füllen Sie das untenstehende Formular aus, um loszulegen.
Nahtlos integrieren
MetaDefender Core über API REST API problemlos API Portale, Dateifreigaben, E-Mail-Systeme und DevOps-PipelinesCore .
Schützen Sie mit Zuversicht
Mit MetaDefender Core erhält Ihre Umgebung durch unser marktführendes Multiscanning, die Deep CDR™-Technologie und Threat Intelligence kontinuierlichen Schutz vor dateibasierten Bedrohungen. Profitieren Sie von detaillierten Analysen, umfassenden Bewertungsberichten und umsetzbaren Empfehlungen.
Empfohlene Ressourcen
MetaDefender Core Datenblatt
MetaDefender Core Produkt Broschüre
MetaDefender Core Secure Untersuchungen
MetaDefender Core für Advanced Threat Intelligence für SOC-Teams
MetaDefender Core Secure -Datenpipelines und LLM-Anwendungen
MetaDefender Core - Der Plattform-Leitfaden
0 Ergebnisse. Bitte versuchen Sie es erneut.
