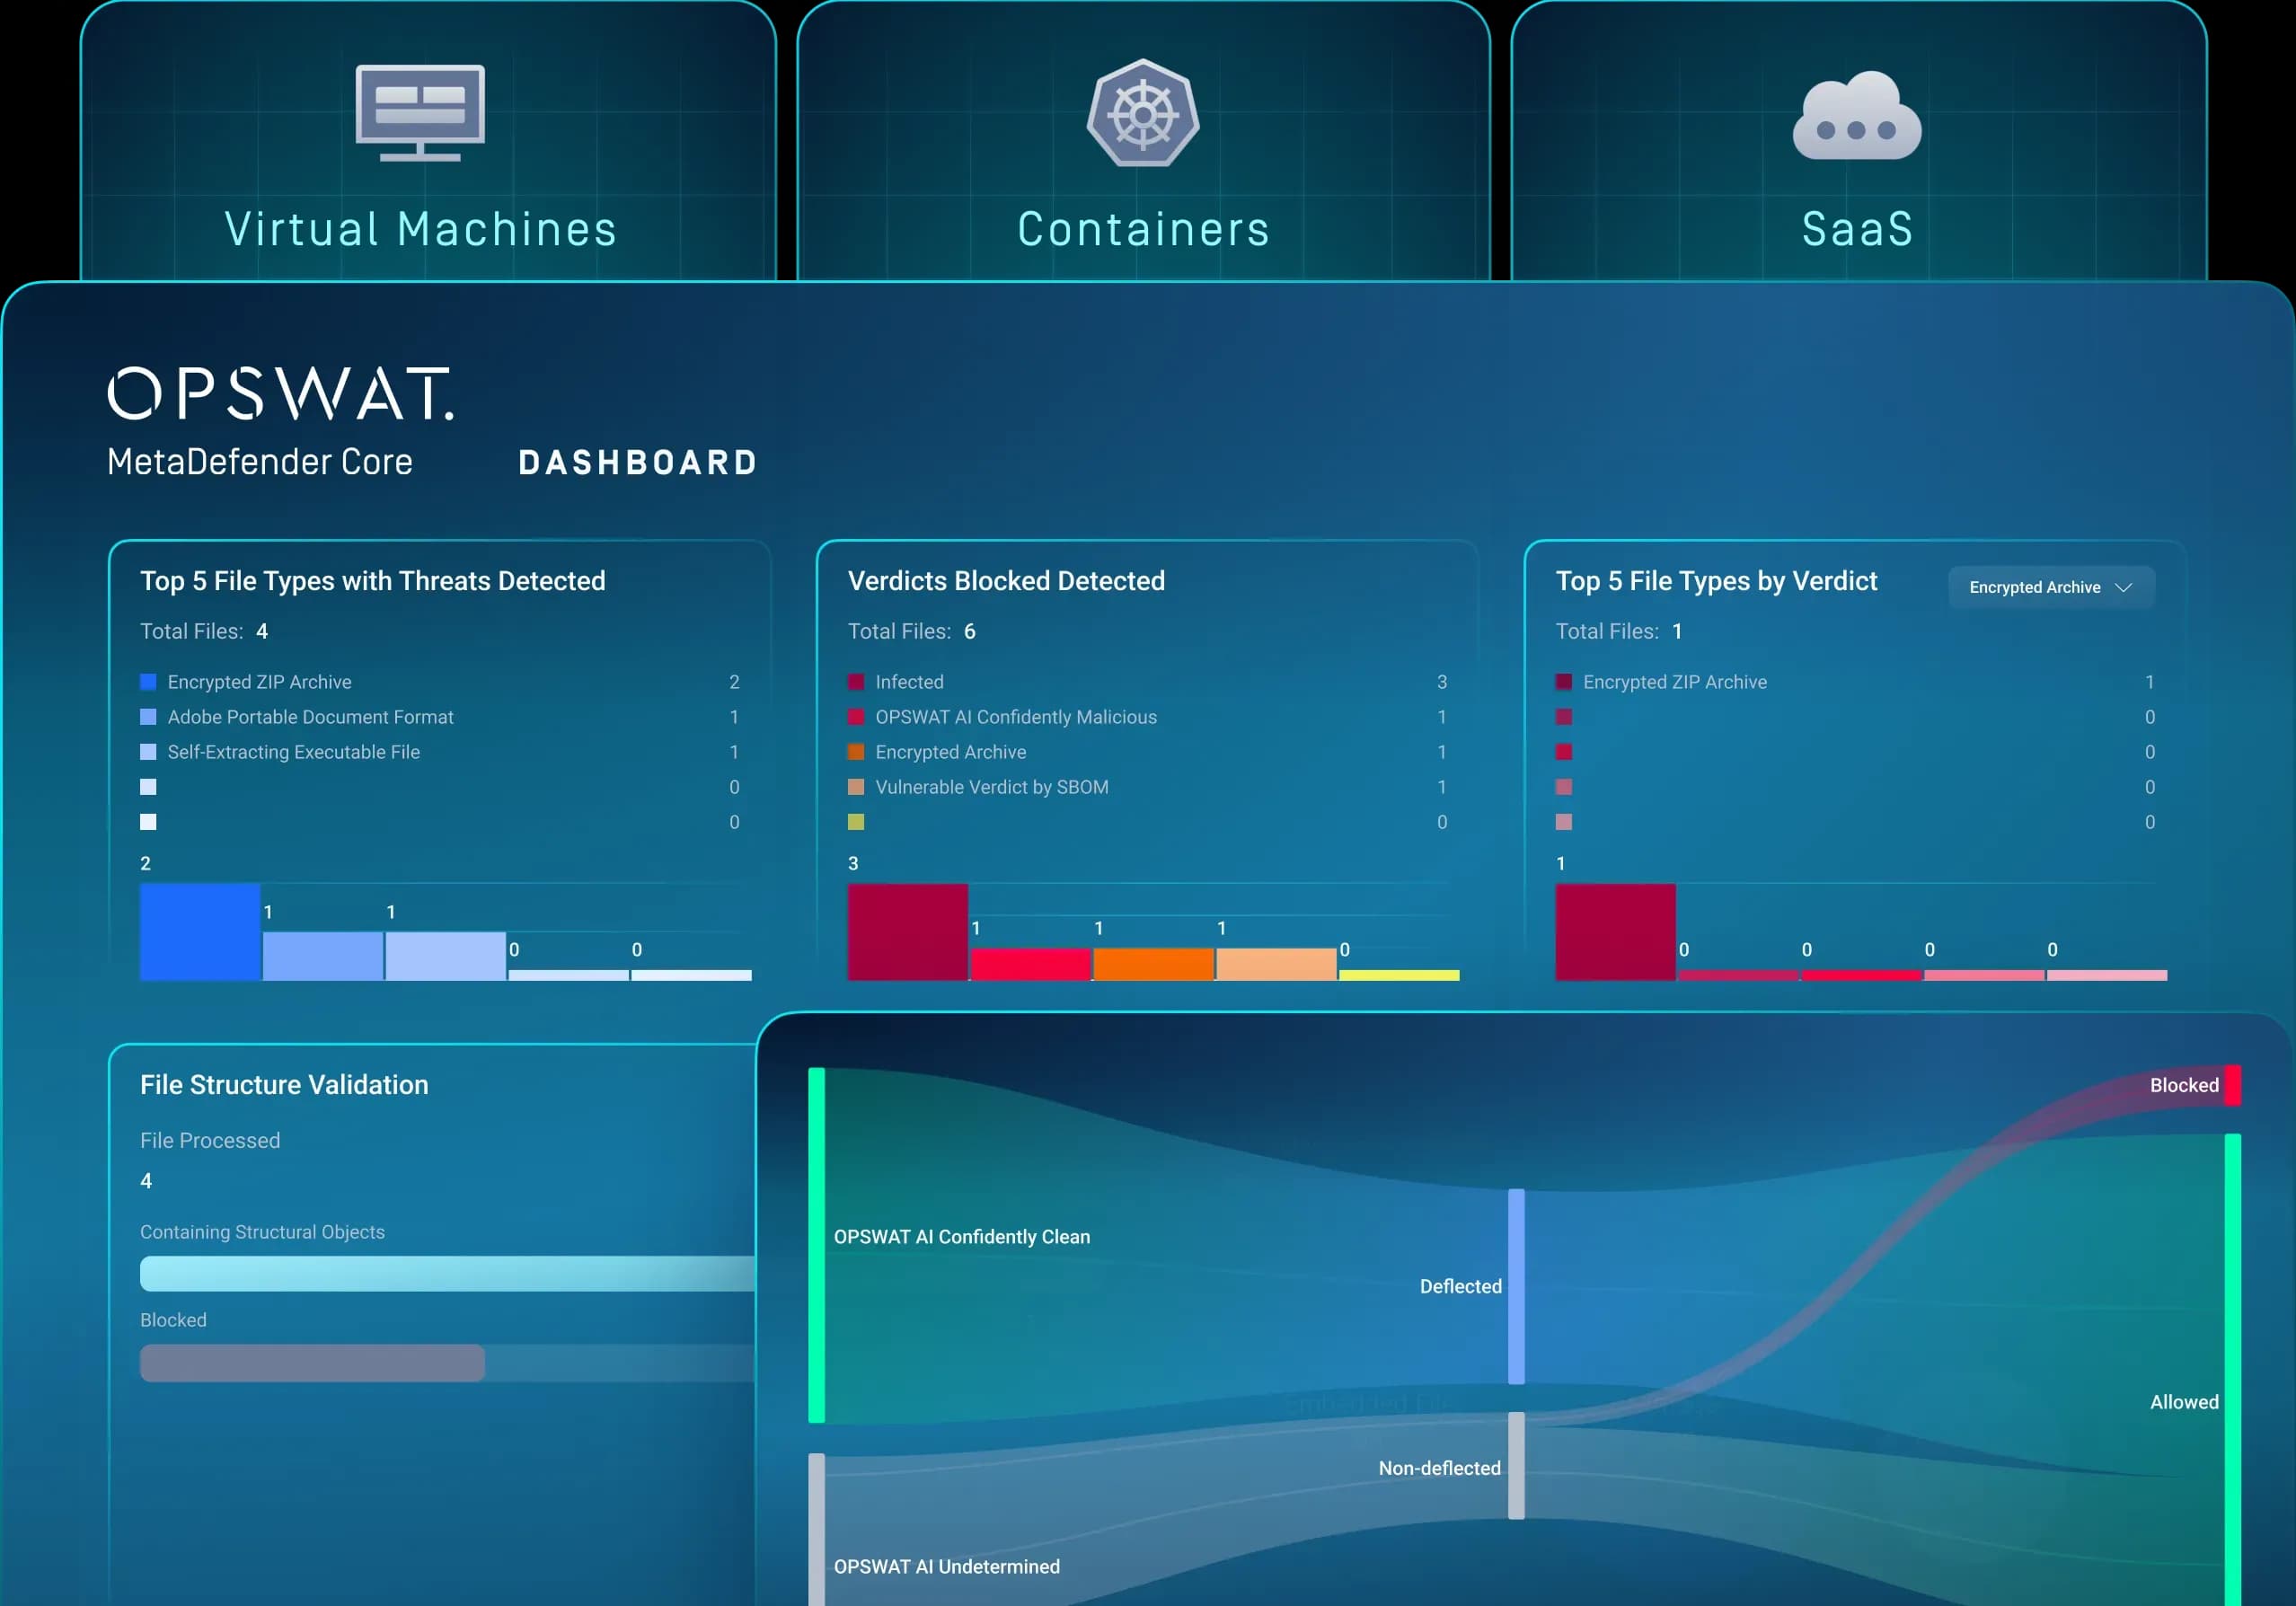
MetaDefender Core ™ ganz nach Ihren Vorstellungen auf virtuellen Maschinen, in Kubernetes oder als SaaS bereitstellen
MetaDefender (Core ) wurde speziell für die Integration in Ihre Infrastruktur entwickelt und bietet flexible Bereitstellungsoptionen – von virtuellen Maschinen über SaaS bis hin zu Container sowie MetaDefender -Clustern für hohe Verfügbarkeit und Skalierbarkeit.
- Flexibilität ohne Kompromisse
- Großflächige Bereitstellung
- Schnelle Schutzbereitstellung
Sicherheit in großem Maßstab umsetzen
Unternehmen mit gemischten Umgebungen haben Schwierigkeiten, eine einzige Sicherheitslösung zu finden, die sowohl vor Ort als auch in der Cloud und bei containerisierten Workloads funktioniert, ohne dabei Abstriche bei der Abdeckung oder Kontrolle zu machen.
Lange Einrichtungszyklen, manuelle Konfiguration und mangelnde Automatisierung führen dazu, dass die Sicherheit hinter dem Wachstum der Infrastruktur zurückbleibt, wodurch Systeme in kritischen Übergangsphasen ungeschützt bleiben.
Die Aktualisierung von Engines, die Einhaltung branchenweiter Vorschriften und die Verwaltung der Infrastruktur in verschiedenen Umgebungen beanspruchen Ressourcen, die eigentlich für die Reaktion auf Bedrohungen vorgesehen sein sollten.
Flexibler und anpassungsfähiger Einsatz
Virtuelle Maschinen
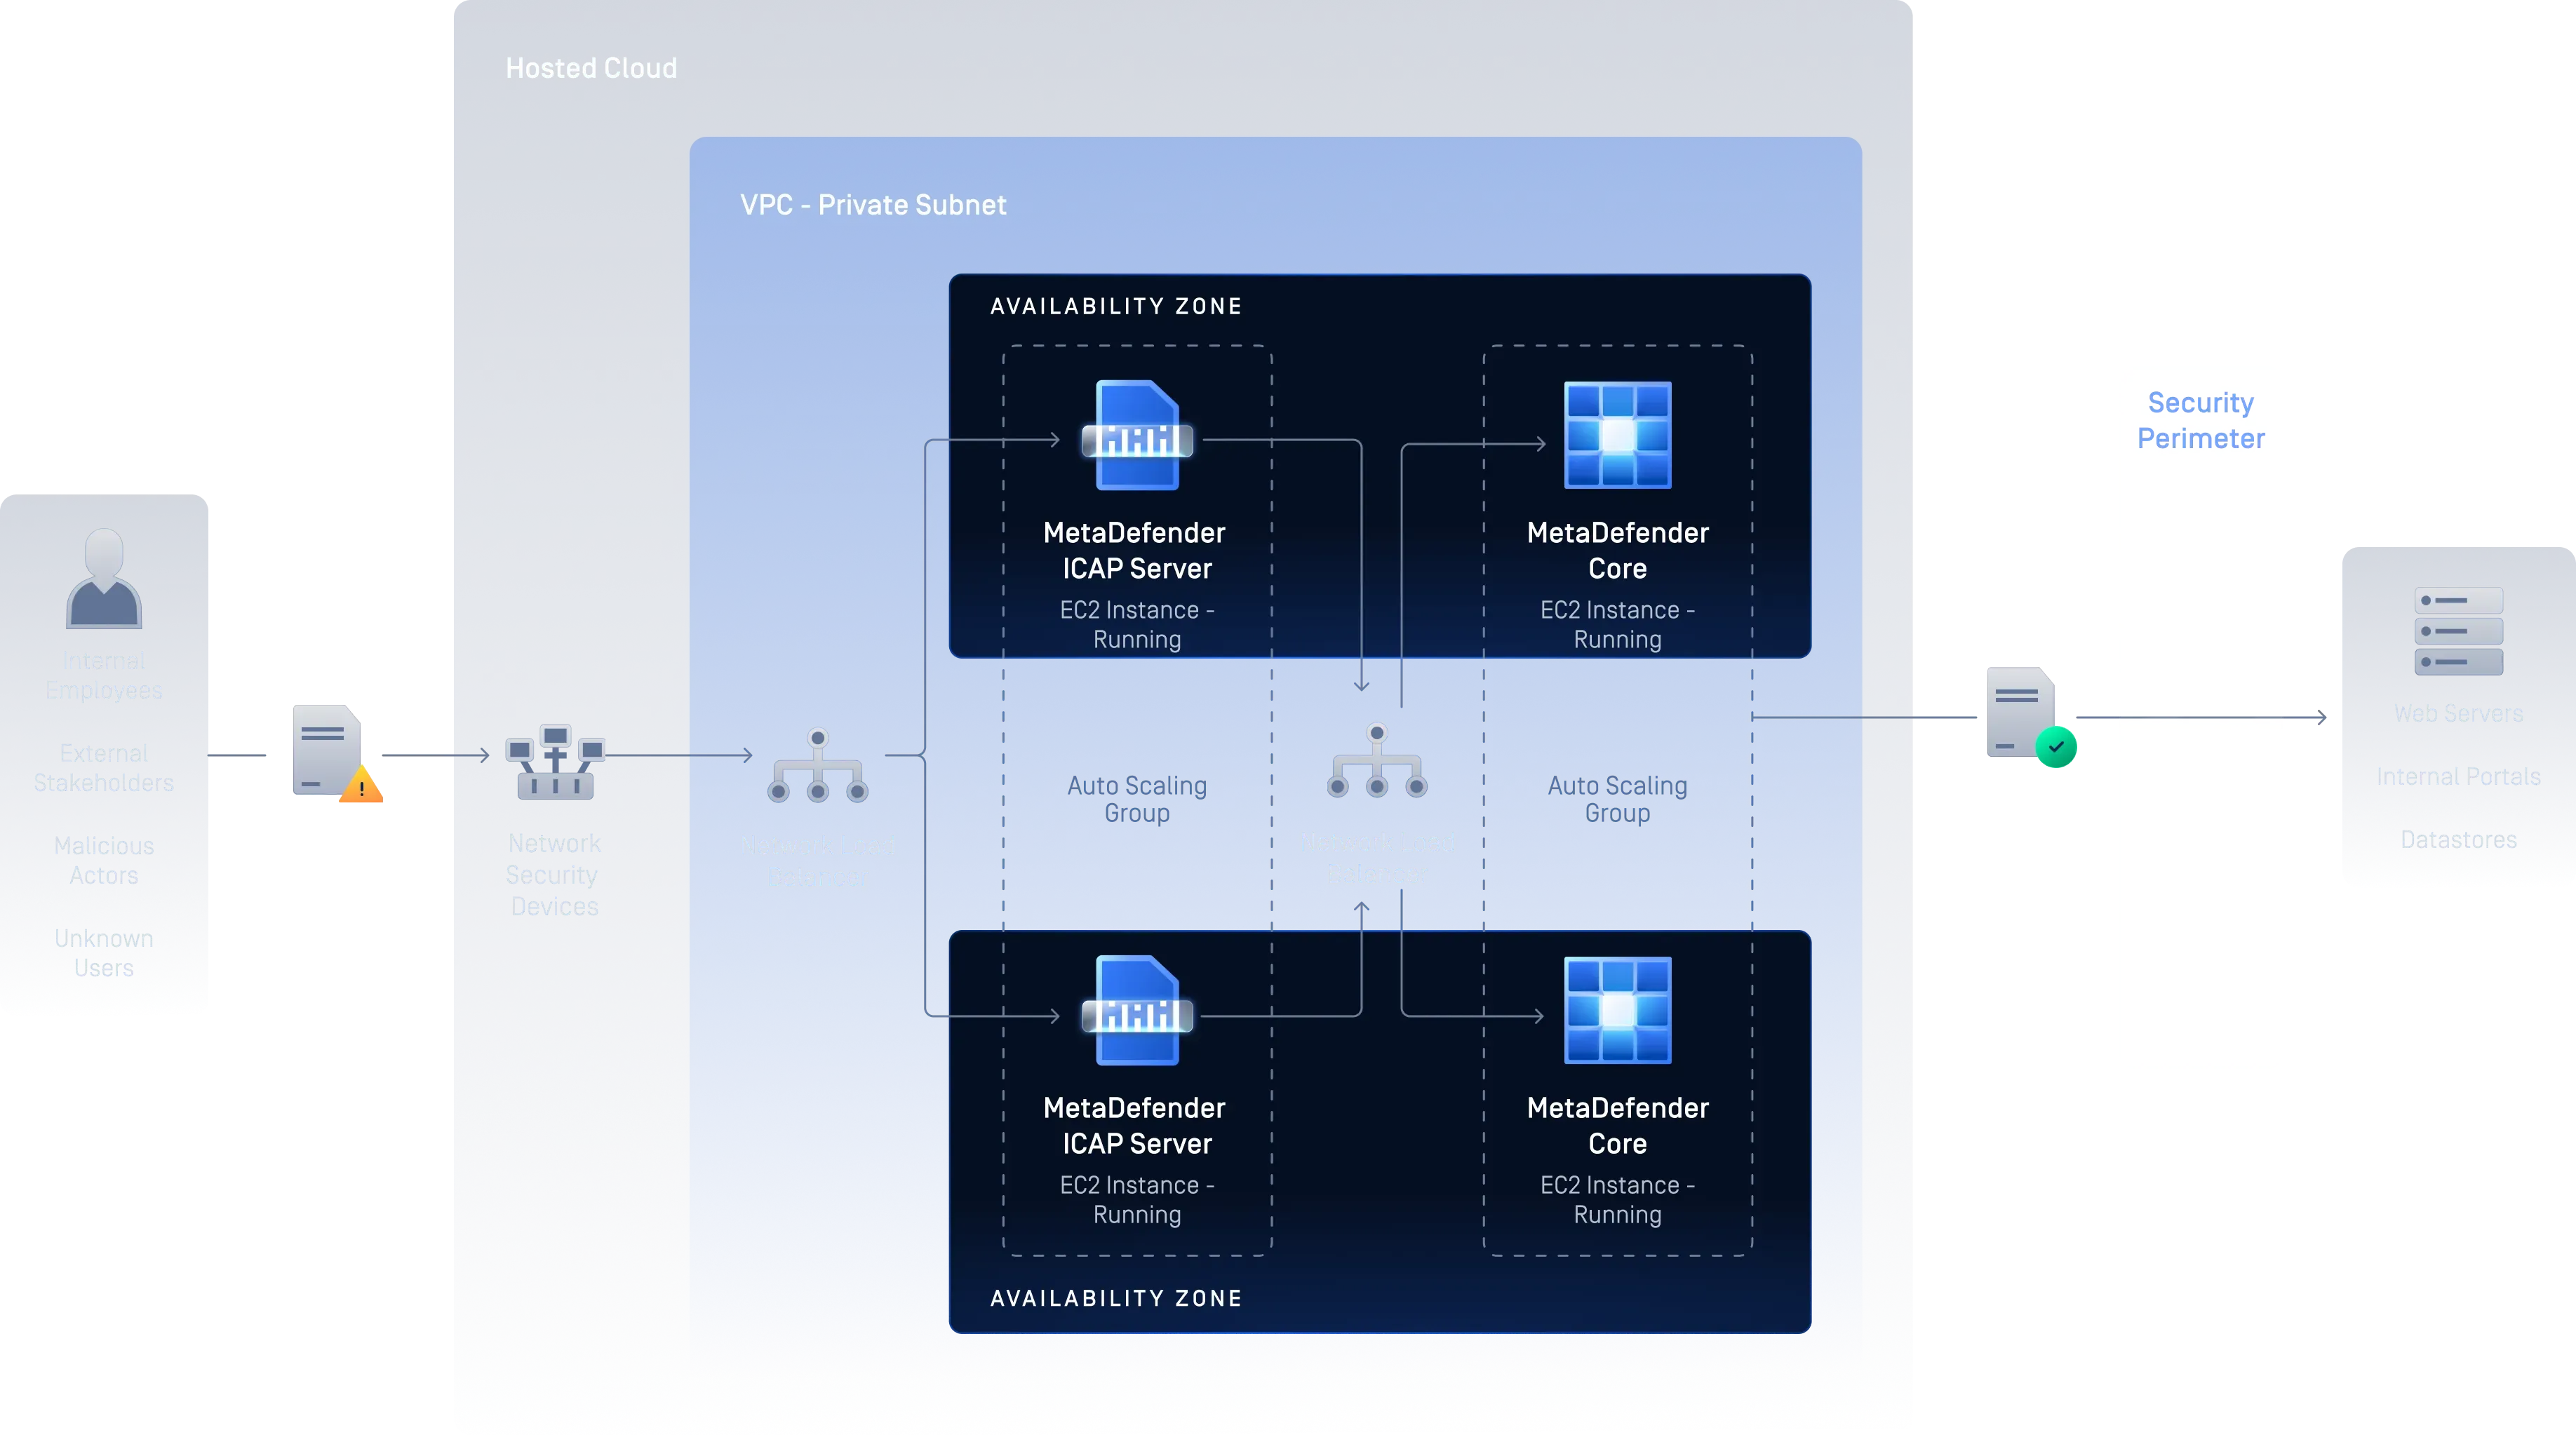
Führen Sie „ MetaDefender “ unterCore auf einer beliebigen virtuellen Maschine in der Cloud oder vor Ort aus und skalieren Sie von einer einzelnen Instanz auf mehrere Instanzen oder elastische Auto-Scaling-Gruppen – ganz ohne Änderungen an Ihrem Arbeitsablauf.
Für Umgebungen, die eine optimierte Konfiguration mit mehreren Knoten erfordern, erweitert der „MetaDefender “-Cluster dieses Bereitstellungsmodell um vereinfachte Skalierungs- und Verwaltungsfunktionen.
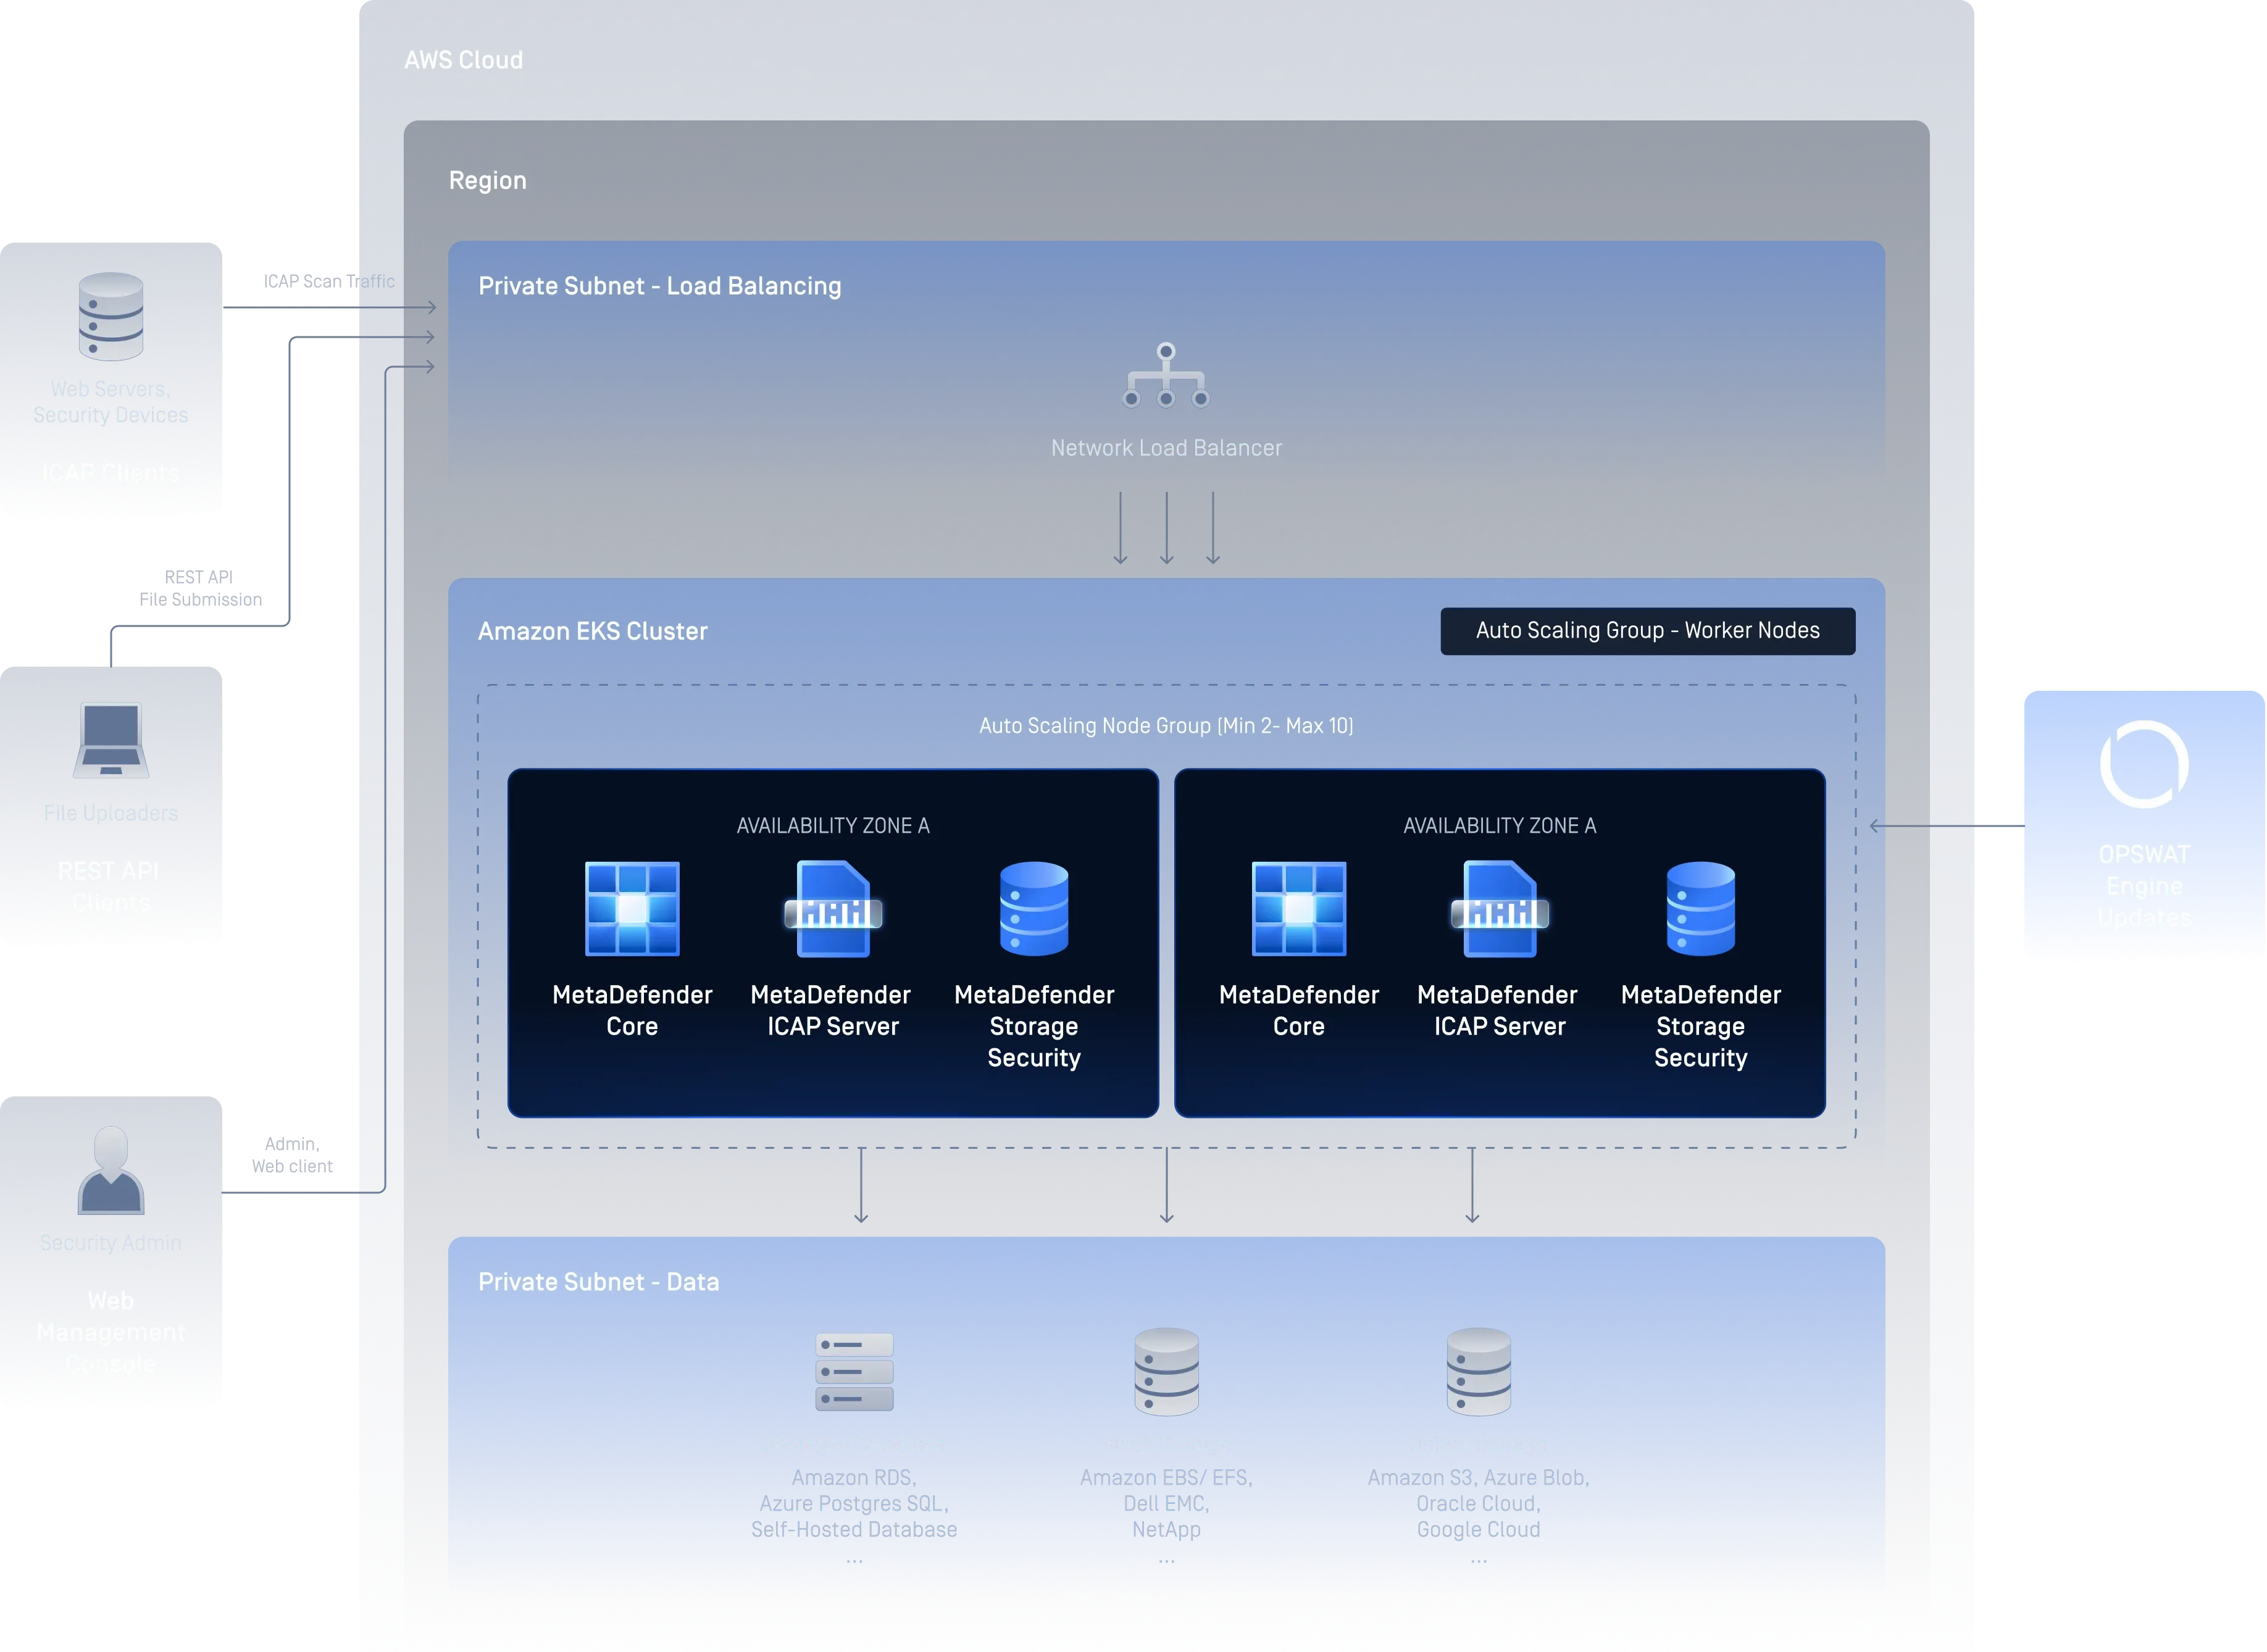
Behälter
Stellen Sie „ MetaDefender “ (Core ) mit einem einzigen Helm-Chart auf allen gängigen Kubernetes-Varianten bereit – egal, ob cloudverwaltet oder selbst gehostet –, darunter Amazon EKS, Azure AKS, Google GKE, Red Hat OpenShift, lokale Kubernetes-Cluster und Docker Swarm.
MetaDefender Core Container sorgt für Dateisicherheit in Ihrer containerisierten Umgebung, und der „MetaDefender -Cluster“ steht ebenfalls zur Verfügung, wenn Sie eine optimierte Bereitstellung in großem Maßstab benötigen.
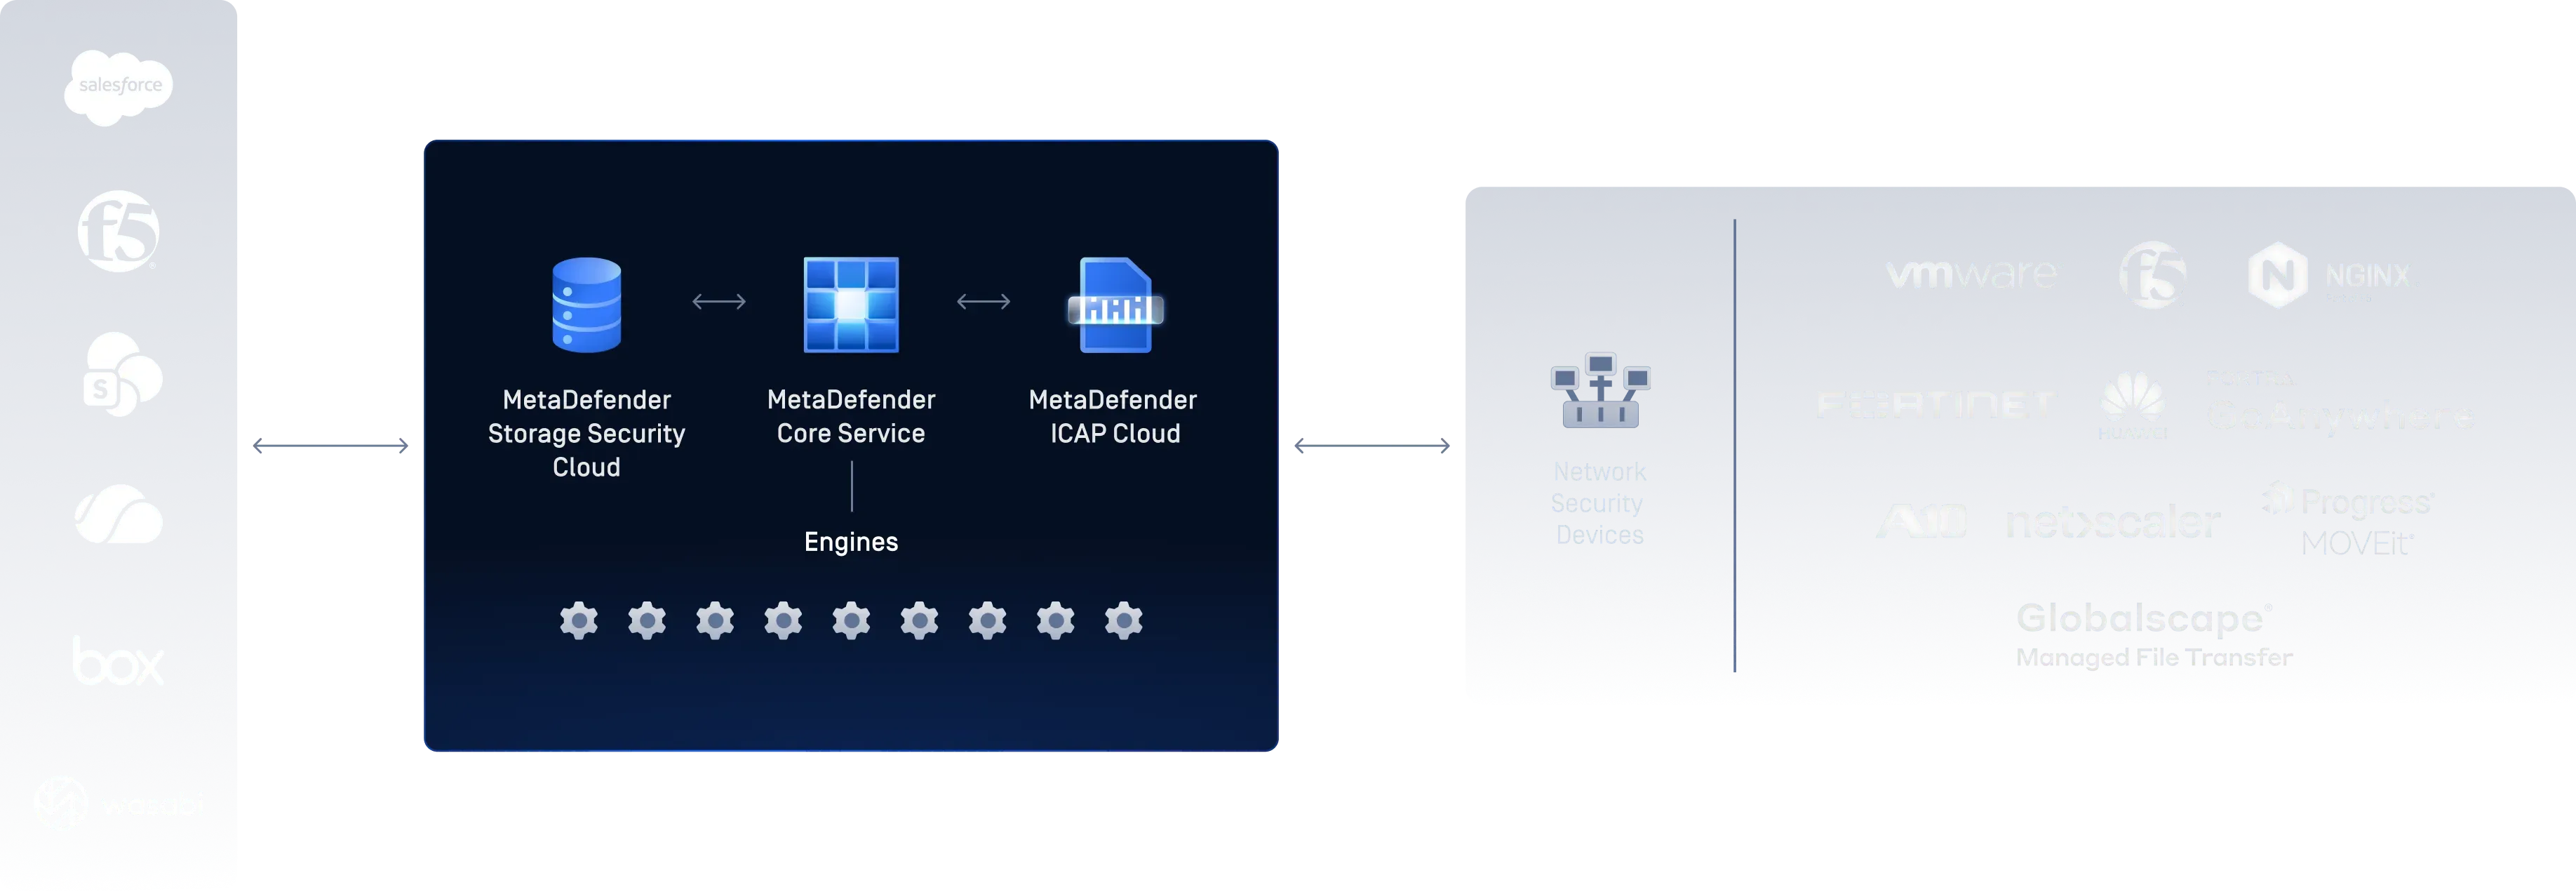
SaaS
MetaDefender Cloud ist eine flexible, verwaltete Bereitstellungsoption, die mit Ihren Anforderungen mitwächst – bei minimalem Einrichtungsaufwand und ohne Wartungsaufwand für die Infrastruktur –, sodass Ihr Team schnell mit der Sicherung von Dateien beginnen kann.
Bereitstellungsoptionen im Überblick
Virtuelle Maschinen
- Vollständige Kontrolle über Infrastruktur und Daten
- Für den Einsatz in einer isolierten Netzwerkumgebung und im Offline-Betrieb geeignet
- Terraform- und CloudFormation-Vorlagen enthalten
- Horizontale Skalierung mit Auto Scaling-Gruppe und Load Balancer
- Unterstützung für Linux- und Windows- Server
Behälter
- Horizontale Skalierung
- Skalierbarkeit
- Selbstheilung
- Verwaltung von Geheimnissen und Konfigurationen
- Automatisierte Rollouts und Rollbacks
- Automatisches Behälterpacken
- Leichter und tragbarer Behälter
- Integrierte Netzwerkfunktionen und Dienstermittlung
- Einheitliche Umgebungen in den Bereichen Entwicklung, Test und Produktion
Software as a Service (SaaS)
- Kein Aufwand für die Infrastruktur – „ OPSWAT “ kümmert sich um alles
- Innerhalb weniger Minuten installieren und mit der Verarbeitung von Dateien beginnen
- Laufende Updates für die Engine und Signaturen – immer auf dem neuesten Stand
- Weltweite Verfügbarkeit und integrierte Redundanz
Welche Bereitstellungsart ist die richtige für Sie?
Virtuelle Maschinen |
Behälter |
SaaS |
|
|---|---|---|---|
| Infrastrukturkontrolle | Vollständige Kontrolle | Hohe Kontrolle | Verwaltet von OPSWAT |
| Komplexität der Einrichtung | Hoch | Mittel | Minimal |
| Zeit für die Bereitstellung | Stunden bis Tage | Minuten bis Stunden | Schnelle, minimale Einrichtung |
| Elastische Skalierung | Handbuch/ASG | Automatische Skalierung/HPA | Automatisch |
| Selbstheilung | Nicht muttersprachlich | Neustart der nativen Pod-Instanz | Von der Plattform verwaltet |
| Air-Gap / Offline-Unterstützung | Vollständig unterstützt | Vollständig unterstützt | Erfordert eine Internetverbindung |
| Betrieb und Wartung | Vom Kunden verwaltet | Vom Kunden verwaltet | Vollständig verwaltet |
| Engine / Signatur-Updates | Manuell / geplant | Manuell / geplant | Kontinuierlich automatisch |
| Datenaufbewahrungsort | Vom Kunden gesteuert | Vom Kunden gesteuert | Hängt vom Tarif ab |
| Am besten geeignet für | Hochsichere, regulierte Umgebungen mit Luftbrücke | Cloud-Native-Teams, CI/CD-Pipelines, DevSecOps | Schnelle Integration, geringer Betriebsaufwand, SaaS-orientierte Unternehmen |
Unterstützung der Unternehmens-Compliance
MetaDefender Core stärkt Compliance-Rahmenwerke, indem es zuverlässige, überprüfbare und skalierbare Prozesse zur Dateisicherheit gewährleistet.
MetaDefender Core auf Marktplätzen
Neben den drei oben genannten Bereitstellungsoptionen können Sie bei einer Cloud-Image-Bereitstellung eine vorkonfigurierte Instanz von „ MetaDefender “Core direkt über den AWS (MetaDefender Core AMI), Azure oder GCP Marketplace starten, um schnelle Tests und Proof-of-Concepts durchzuführen. Damit erhalten Sie eine fertige Basis, die Sie für den Produktivbetrieb sichern können.
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
Empfohlene Ressourcen
MetaDefender Core Datenblatt
MetaDefender Core Produkt Broschüre
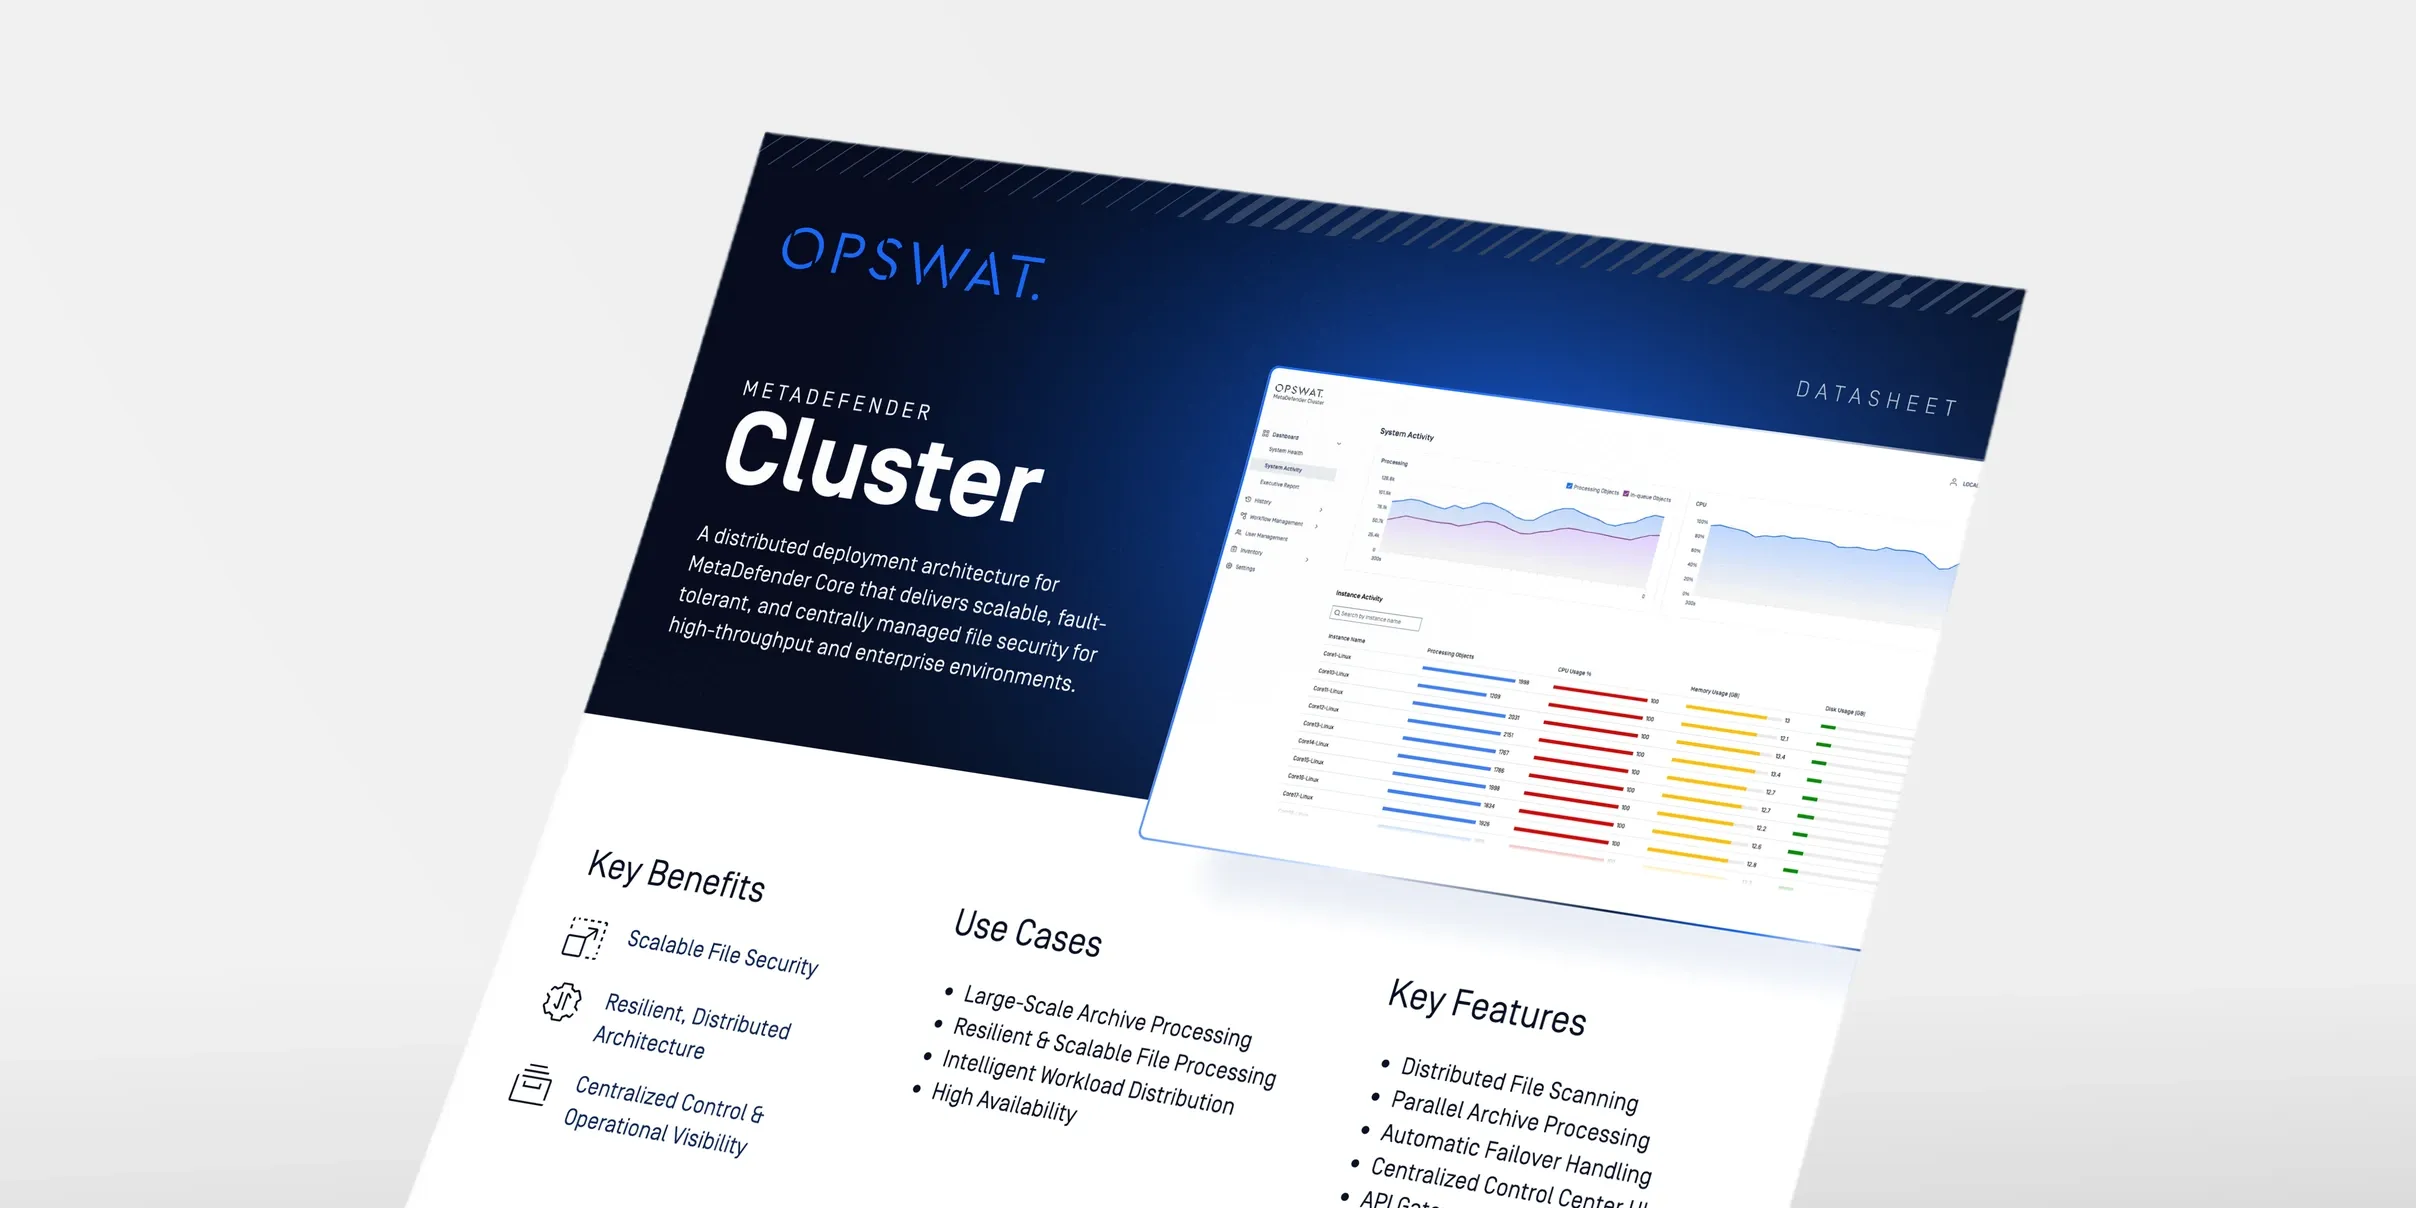
MetaDefender – Datenblatt
MetaDefender Core Einführungshandbuch
FAQs
Das hängt von Ihren Anforderungen hinsichtlich Infrastrukturkontrolle und Compliance ab. Virtuelle Maschinen eignen sich für regulierte oder Air-Gapped-Umgebungen, Container sind die richtige Wahl für Cloud-native und DevSecOps-Teams, SaaS eignet sich am besten für eine schnelle Integration mit minimalem Betriebsaufwand, und der „ MetaDefender “-Cluster ist ideal, wenn Sie eine optimierte, hochverfügbare Bereitstellung benötigen, ohne die komplexe Orchestrierung selbst verwalten zu müssen.
MetaDefender Cluster ist eine speziell entwickelte, optimierte Bereitstellungsoption für MetaDefender Core , die die Skalierung und Hochverfügbarkeit vereinfacht. Im Gegensatz zu einer selbst verwalteten Kubernetes- oder Container-Umgebung ist sie bereits auf Leistung und Ausfallsicherheit vorkonfiguriert, wodurch sich der Betriebsaufwand im Vergleich zum Eigenbetrieb verringert.
Ja. Der „ MetaDefender “-Cluster kann sowohl in Umgebungen mit virtuellen Maschinen als auch in „ Container “-Umgebungen als optimierte Option bereitgestellt werden und bietet Ihnen unabhängig von der von Ihnen gewählten zugrunde liegenden Infrastruktur dieselben Vorteile hinsichtlich Hochverfügbarkeit und vereinfachter Skalierung.
Ja. „ MetaDefender “ (Core ) ist für den Betrieb in vollständig isolierten Umgebungen mit Luftbrücke ausgelegt. Sowohl die Bereitstellung als virtuelle Maschine als auch die Bereitstellung als „ Container “ unterstützen den Offline-Betrieb.
Sowohl virtuelle Maschinen als auch Container bieten Ihnen eine vom Kunden gesteuerte Datenlokalisierung, d. h., Sie entscheiden selbst, wo Ihre Daten verarbeitet und gespeichert werden. Bei SaaS hängt dies hingegen vom jeweiligen Tarif und den von „ OPSWAT “ verwalteten Infrastrukturreionen ab.
Ja. „ MetaDefender “ (Core ) ist als vollständig containerisierte Bereitstellung verfügbar und unterstützt Kubernetes-Dienste, darunter Amazon EKS, Azure AKS, Google GKE und Red Hat OpenShift.
MetaDefender Core ist als vorkonfiguriertes Cloud-Image auf allen drei großen Cloud-Marktplätzen erhältlich: AWS, Microsoft Azure und dem Google Cloud Platform Marketplace.
OPSWAT bietet Ihnen auf das von Ihnen gewählte Modell zugeschnittene Anleitungen zur Bereitstellung, Dokumentation und technischen Unterstützung – ganz gleich, ob es sich dabei um VMs, Container mit oder ohne „ MetaDefender “-Cluster oder SaaS handelt. Nutzen Sie das untenstehende Kontaktformular, um praktische Unterstützung zu erhalten.