Die Kosten einer verspäteten Diagnose im Gesundheitswesen
Das Gesundheitswesen ist seit dreizehn Jahren in Folge die Branche, in der Datenpannen die höchsten Kosten verursachen . Laut dem IBM-Bericht „Cost of a Data Breach Report 2026“ belaufen sich die durchschnittlichen Kosten einer Datenpanne im Gesundheitswesen mittlerweile auf 6,64 Millionen US-Dollar – nach wie vor der höchste Wert aller Branchen und deutlich über dem weltweiten Durchschnitt von 4,99 Millionen US-Dollar. Diese Erkennungslücke bezeichnet den Zeitraum zwischen dem Auftreten einer Datenpanne und dem Zeitpunkt, zu dem ein SOC-Team bemerkt, dass etwas nicht in Ordnung ist.
Ein Erkennungsmodell, das auf Reaktion und nicht auf Prävention ausgelegt ist
Das wichtigste Sicherheitstool der Organisation war auf die Transparenz der Endgeräte ausgerichtet. Verdächtige Dateien wurden erst dann markiert, nachdem sie auf einem Benutzergerät oder einem klinischen System ausgeführt worden waren. Das bedeutete, dass jede Erkennung den Beginn einer Reaktion auf einen Vorfall markierte und nicht dessen Prävention. In einem Netzwerk, in dem ein kompromittierter Zugriff auf elektronische Patientenakten (EHR) oder eine gestörte Kommunikation medizinischer Geräte unmittelbare Folgen für die Patientenversorgung hat, war diese Abfolge betrieblich unhaltbar. Das SOC war ständig damit beschäftigt, Schäden zu begrenzen, anstatt Bedrohungen bereits im Vorfeld zu stoppen.
Dateivolumen hat die Grenzen der VM-basierten Analyse aufgezeigt
Da die Zahl der dateibasierten Bedrohungen durch E-Mail-Anhänge, gemeinsam genutzte Dokumente und den Austausch externer Dateien zunahm, stützte sich das Team verstärkt auf die Detonationsfunktionen des Tools. Workflows auf Basis virtueller Maschinen erforderten die Einrichtung mehrerer virtueller Umgebungen pro Analyse, und die Verarbeitungszeit wurde mit steigendem Datenaufkommen unvorhersehbar.
Die Untersuchungen von IBM ergaben, dass Phishing speziell im Gesundheitswesen der häufigste Angriffsvektor ist, was bedeutet, dass bösartige Dateien, die per E-Mail versendet werden, das Hauptrisiko darstellen und nicht nur ein zunehmendes Risiko. Das SOC hatte keine zuverlässige Möglichkeit, vorherzusagen, wie lange es dauern würde, bis eine Datei freigegeben wird, und in klinischen Umgebungen, in denen der Dateizugriff die Grundlage für Patientenabläufe bildet, stellte diese Unvorhersehbarkeit ein Risiko dar, das das Team nicht umgehen konnte.
Die Skalierung über VMs war ein Problem, das sich immer weiter verschärfte
Höhere Dateimengen erforderten mehr VM-Ressourcen. Jede Steigerung des Durchsatzbedarfs schlug sich direkt in einem erhöhten Infrastrukturaufwand nieder, und in Spitzenzeiten kam es zu Rückständen und Staus in den Untersuchungswarteschlangen. Ein SOC, das ohnehin schon mit knapper Personalausstattung arbeitete, sah sich nun zusätzlich mit Analyseengpässen konfrontiert. Für ein Netzwerk mit Tausenden von Nutzern und einem kontinuierlichen Dateiverkehr zwischen Krankenhäusern, ambulanten Einrichtungen und Forschungsumgebungen hatte die Organisation die praktische Grenze dessen erreicht, was eine VM-basierte Skalierung leisten konnte.
Die Kriterien, bei denen keine Kompromisse eingegangen werden konnten
Das SOC ging mit vier Anforderungen in die Bewertung, die sich direkt aus den operativen Fehlschlägen ergaben. Jede einzelne betraf eine Lücke, die das bestehende Tool nicht schließen konnte.
- Bedrohungen vor ihrer Ausführung abwehren
- Gewährleistung der Genauigkeit bei unbekannten und schwer fassbaren Bedrohungen
- Unabhängig vom Datenvolumen eine gleichbleibende Analysegeschwindigkeit gewährleisten
- Skalierung ohne Ausbau der VM-Infrastruktur
Erkennung wurde vorgelagert
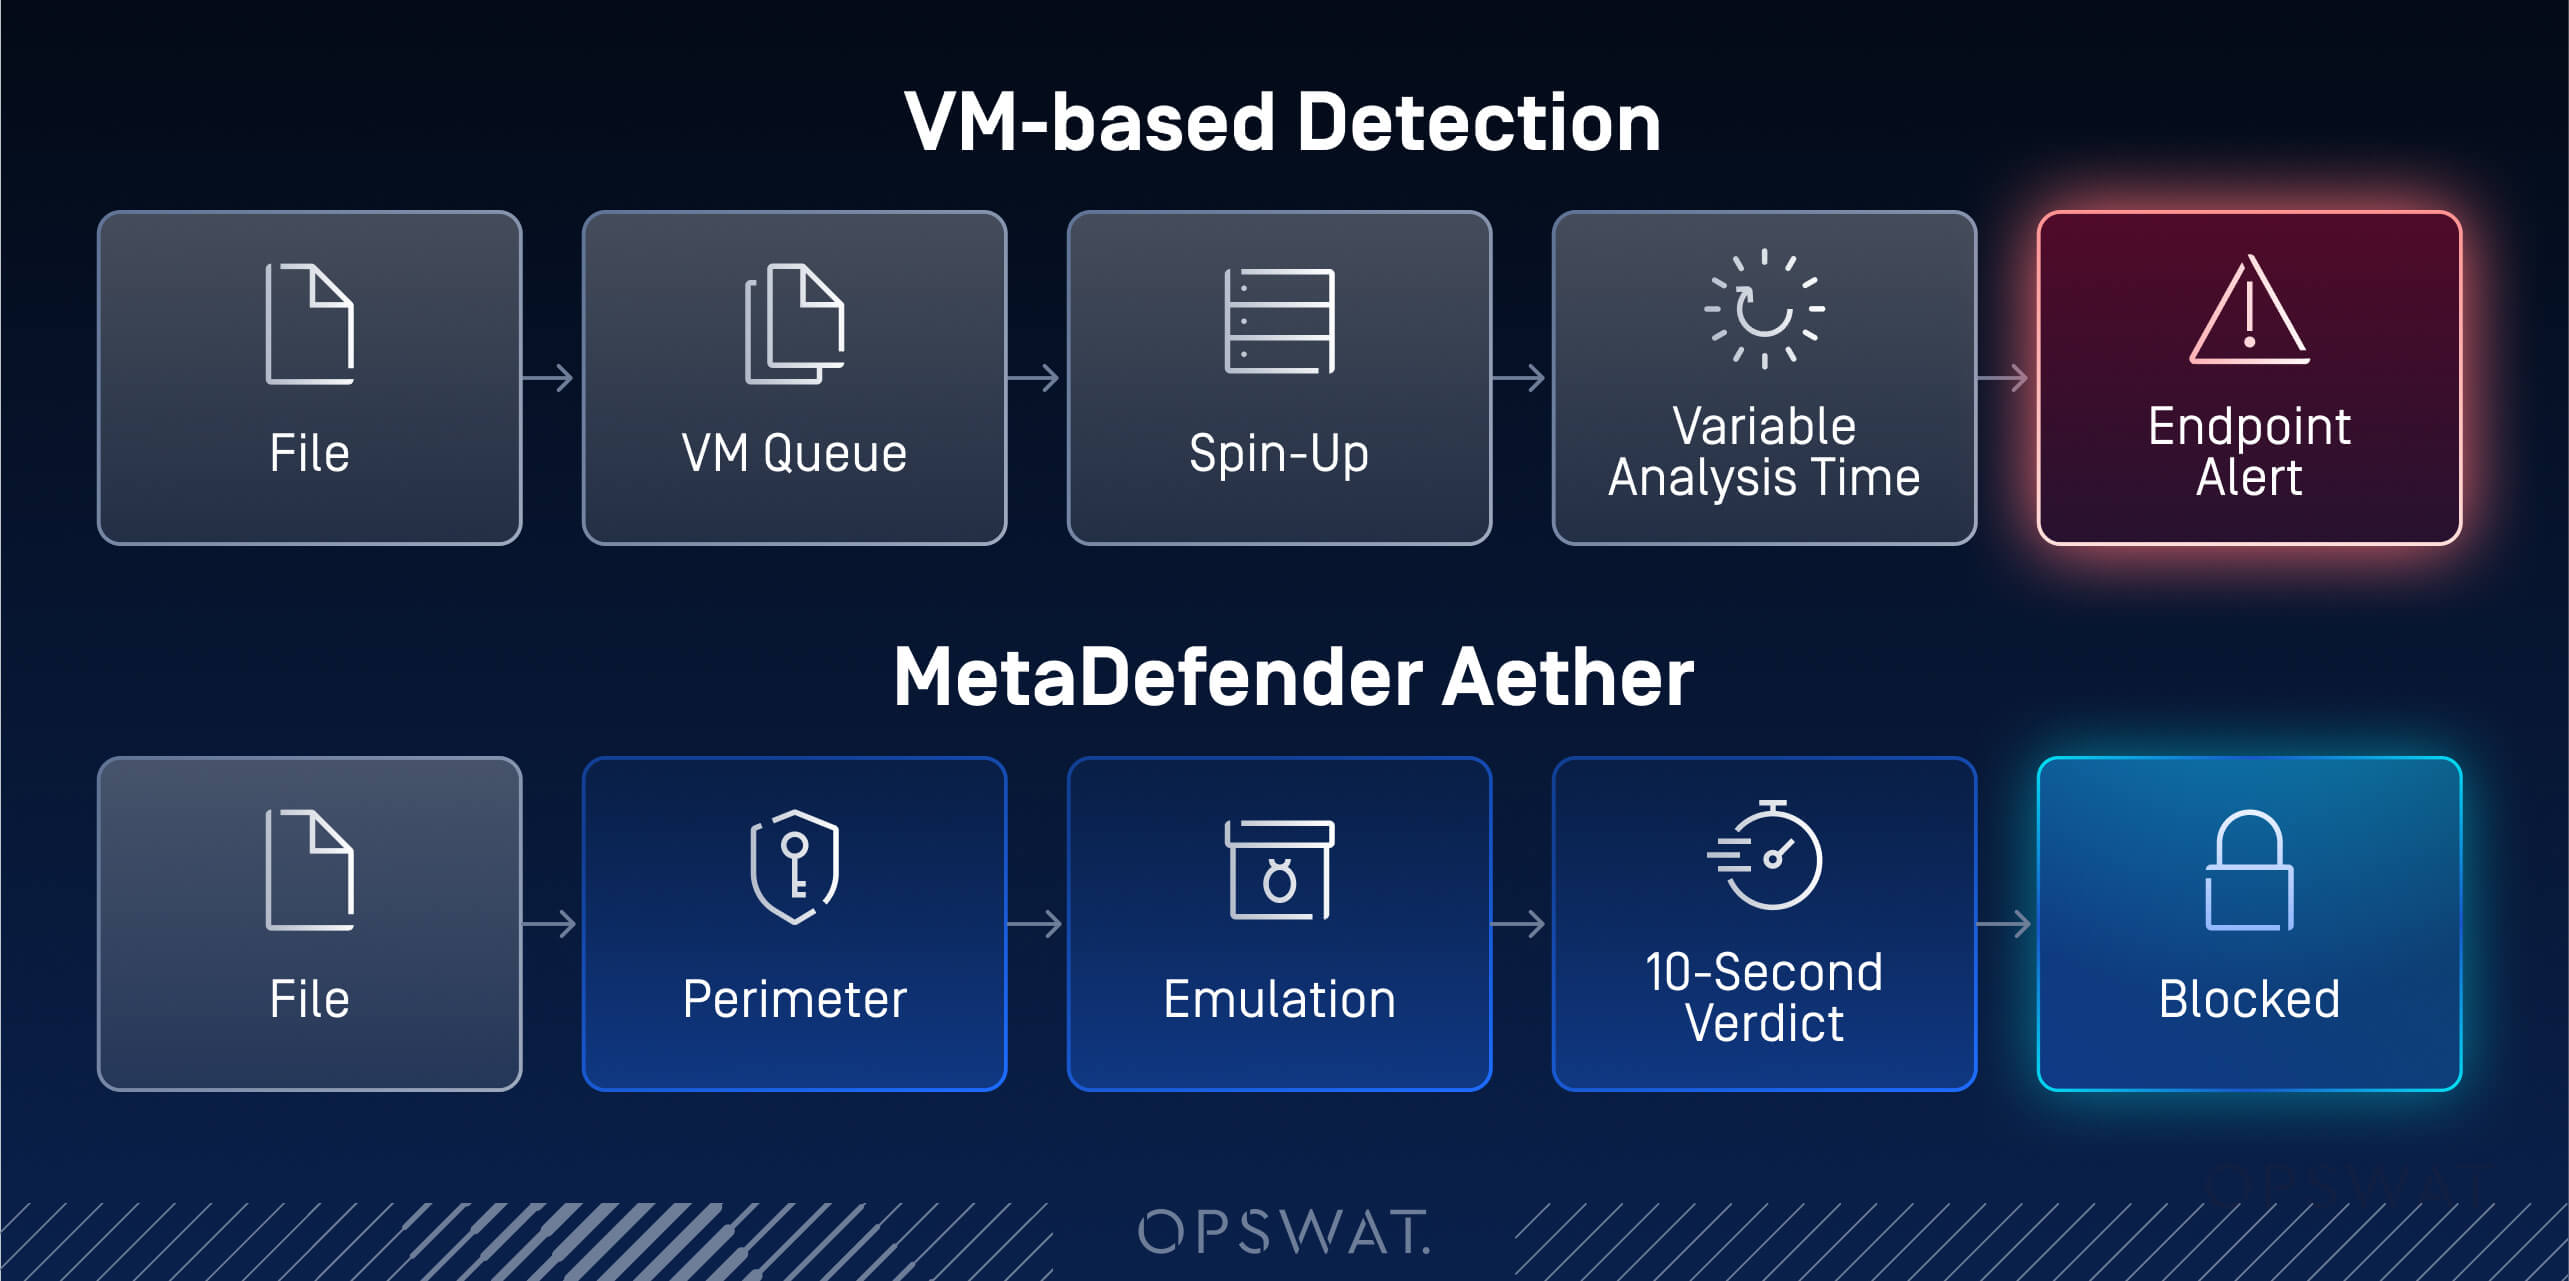
OPSWATDie Organisation entschied sich für „MetaDefender “ von . Bereits in den ersten Wochen nach der Einführung geschah etwas, was das Team seit Jahren nicht mehr erlebt hatte: Dateien wurden gestoppt, noch bevor sie den Endpunkt erreichten. Bedrohungen, die zuvor Endpunkt-Warnmeldungen ausgelöst hatten, wurden gestoppt, bevor sie überhaupt so weit kamen. Die Veränderung war sowohl architektonischer als auch operativer Natur. Die „ Endpoint “-Tools blieben für Transparenz und Reaktion weiterhin im Einsatz, bildeten jedoch nicht mehr die erste Erkennungslinie. Diese Rolle übernahm nun der Perimeter.
Emulation hat den VM-Engpass beseitigt
Während bei der VM-basierten Analyse für jede Ausführung virtuelle Umgebungen hochgefahren werden mussten, MetaDefender überprüft Aether Dateien nun mithilfe von Predictive Alin AI, noch bevor sie überhaupt in eine Sandbox gelangen. Diese statische Analyseebene vor der Ausführung entlastet mit hoher Zuverlässigkeit harmlose Dateien innerhalb von Millisekunden und blockiert mit hoher Zuverlässigkeit schädliche Dateien sofort, sodass nur unklare Proben in die emulationsbasierte adaptive Sandbox gelangen, die Dateien auf Befehlsebene ausführt. Die Analyse ist im Durchschnitt nach zehn Sekunden abgeschlossen – 40-mal schneller als bei herkömmlichen Sandboxen – und die Plattform unterstützt mehr als 50.000 Dateianalysen pro Tag.
Da die Emulation auf Befehlsebene erfolgt, ist sie für Malware, die darauf ausgelegt ist, Sandbox-Umgebungen zu erkennen, deutlich schwerer zu entdecken. Bedrohungen, die bei einer VM-Analyse ins Stocken geraten oder sich anders verhalten würden, laufen wie erwartet ab und legen so Verhaltensmuster offen, die auf Umgehungsmechanismen ausgelegte Samples andernfalls verbergen würden. Das SOC erzielte bei den Datenmengen, die ein Netzwerk aus mehreren Krankenhäusern generiert, eine konsistente, vorhersehbare Analysegeschwindigkeit mit einer Erkennungsratevon 99,5 %, ohne dass hierfür eine zusätzliche VM-Infrastruktur erforderlich war.
Erkenntnisse, die sofort umsetzbar waren
Was die Ermittlungsarbeit des Teams veränderte, war die Geschwindigkeit der Erkennung und das, was mit jeder Erkennung einherging. Anstelle einer einfachen Meldung, die weitere Nachforschungen erforderte, enthielt jedes Ergebnis bereits Reputationsdaten, eine Verhaltensanalyse, eine auf der Zuverlässigkeit basierende Risikobewertung sowie den Kontext der Bedrohungssuche.
Die integrierte Bedrohungsanalyse überprüft URLs, IP-Adressen und Domains kontinuierlich anhand von Echtzeit-Indikatoren und kennzeichnet verdächtige Dateien zur eingehenderen Analyse. Dank der maschinell lernbasierten Suche nach Ähnlichkeiten bei Bedrohungen konnte das SOC verwandte Malware-Varianten identifizieren, modifizierte oder bisher unbekannte Bedrohungen erkennen und verdächtige Dateien mit bekannten Schadmustern in Zusammenhang bringen, wodurch sich der manuelle Triage-Aufwand für die ohnehin schon unter Personalmangel leidenden Analysten verringerte.
Der Weg von der Reaktion zur Prävention
Fragt man einen beliebigen SOC-Analysten, was sich als Erstes geändert hat, lautet die Antwort immer gleich: die Warteschlange. Dateien wurden abgearbeitet, es bildeten sich keine Rückstände, und die Untersuchungen, die tatsächlich eingingen, waren bereits mit Kontextinformationen versehen – wie Reputationsdaten, Verhaltensanalysen und Risikobewertungen –, anstatt nur als Hinweis zu dienen, dem man nachgehen musste.
Sicherheitsmaßnahmen vor und nach „ MetaDefender : Aether“
Fähigkeit | Zuvor | Nachdem |
Erfassungszeitpunkt | Nach der Ausführung, endpunktabhängig | Vor der Ausführung, am Perimeter |
Analysegeschwindigkeit | Variabel, unter Last unvorhersehbar | Gleichbleibend, durchschnittlich ca. 10 Sekunden |
Skalierbarkeit | VM-abhängig, Engpass bei hohem Datenaufkommen | Über 50.000 Dateien pro Tag, kein VM-Overhead |
SOC-Arbeitsaufwand | Wiederholte IR-Zyklen, manuelle Triage | Weniger Vorfälle an Endgeräten, kontextbezogene Beurteilungen |
Abdeckung von Bedrohungen | Reagiert auf bekannte Bedrohungen | Ausweichende Malware, Zero-Day-Angriffe und modifizierte Varianten |
Sicherheit, die auf die Schnelligkeit der Patientenversorgung zugeschnitten ist
Dieser Gesundheitsdienstleister hat den Punkt im Arbeitsablauf verschoben, an dem Sicherheitsmaßnahmen greifen. Perimeter-Prävention ersetzte reaktive Endpunktmaßnahmen; Analyse-Rückstände wichen einem gleichmäßigen Durchsatz, und Untersuchungen, die früher eine manuelle Triage erforderten, wurden nun bereits mit dem entsprechenden Kontext bereitgestellt.
Für Sicherheitsteams im Gesundheitswesen ist der Weg in die Zukunft derselbe, den diese Organisation eingeschlagen hat: die Erkennung vorverlegen, die Infrastruktur beseitigen, die die Analyse verlangsamt, und eine Sicherheitsstrategie aufbauen, die mit der Geschwindigkeit arbeitet, die klinische Umgebungen erfordern.