Eine Datei kann mehrere Sicherheitsprodukte durchlaufen, bevor ihre Verarbeitung abgeschlossen ist. Sie kann über eine MetaDefender™- Kiosk -Bereitstellung eingehen, MetaDefender™- MFT durchlaufen und von MetaDefender™- Core verarbeitet werden.
Wenn ein Sicherheitsteam diese Datei untersucht, gibt die Information, ob sie zugelassen oder blockiert wurde, nur einen Teil der Antwort. Es benötigt weiterhin den vollständigen Kontext:
- Wo wurde die Datei in die Umgebung eingespielt?
- Welche Produkte von „ OPSWAT “ haben das bewältigt?
- Was ist in den einzelnen Phasen passiert?
- Hat sich die Datei selbst im Laufe der Zeit verändert?
Bislang musste man zur Beantwortung dieser Fragen die Daten für jedes Produkt einzeln abrufen.
Datei-Audit-Trail in „ My “ OPSWAT™ „ Central Management “ bietet Sicherheitsteams einen ganzheitlichen Überblick über den Pfad einer Datei in ihrer „ OPSWAT “-Bereitstellung.
Verfolgen Sie den Weg jeder Datei an einem Ort
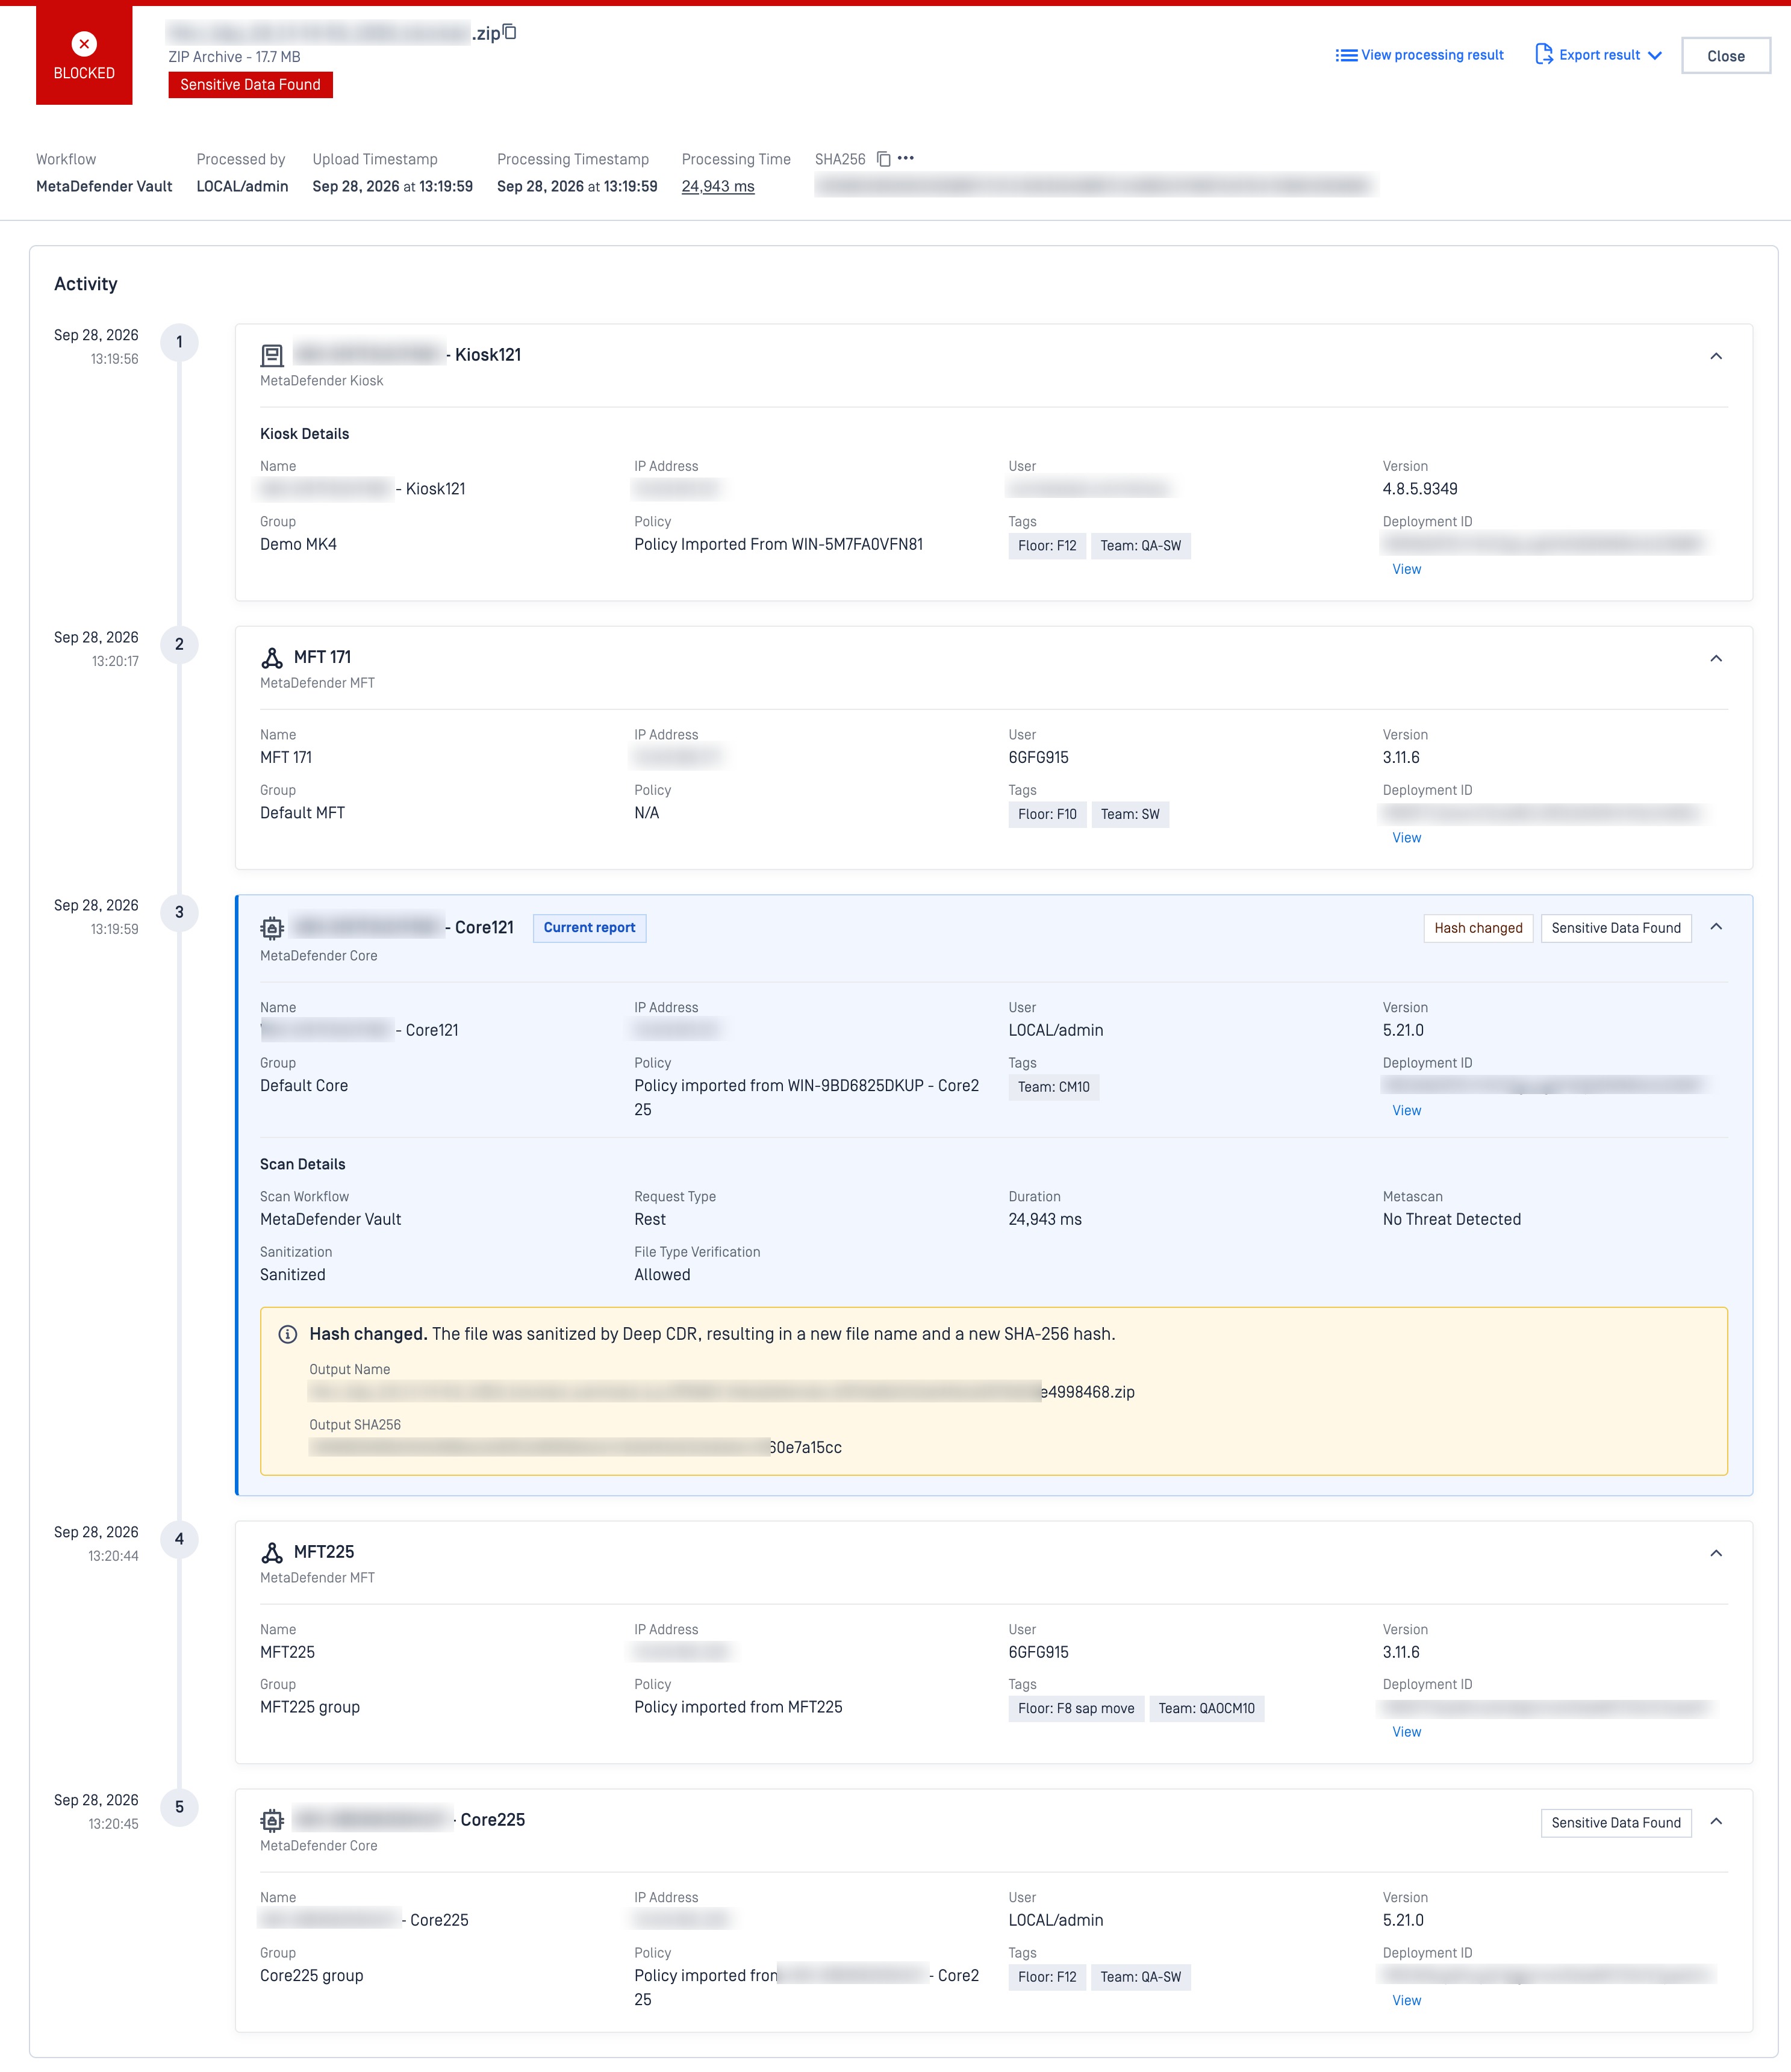
Der „File Audit Trail“ wurde entwickelt, um eine lückenlose Rückverfolgbarkeit von Dateien zu gewährleisten, die die unterstützten Workflows von „ OPSWAT “ durchlaufen. Anstatt nur ein isoliertes Ergebnis aus einem einzelnen Produkt zu erhalten, können Administratoren den gesamten Verarbeitungsprozess hinter dieser Datei nachvollziehen.
Für jede Datei können Sie Folgendes einsehen:
- Wo es eingegeben wurde, zum Beispiel MetaDefender ,Kiosk, MetaDefender ,Endpoint oder MetaDefender Drive
- Jedes Produkt, das es anschließend bearbeitet hat, in der Reihenfolge, in der dies geschah, einschließlich der Weiterleitung über MetaDefender ,Managed File Transfer und des Scannens durch MetaDefender Core
- Das Ergebnis des Scans, bei dem die Datei überprüft wurde, z. B. „zugelassen“ oder „blockiert“
- Der Integritätsstatus der Datei, der angezeigt wird, wenn sich durch die Bereinigung der Hashwert oder der Name ändert
- Der vollständige Kontext bei jedem Schritt, einschließlich Instanzname, Benutzer, Version, Richtlinie und Zeitstempel
Anstatt zwischen Konsolen hin und her zu wechseln, liest Ihr Team den Pfad der Datei so, wie er tatsächlich vorliegt.
Die von ihm nachverfolgten Arbeitsabläufe
Der Dateiprüfpfad bietet je nach Ihrer Konfiguration Transparenz über mehrere Arbeitsabläufe hinweg, beispielsweise MetaDefender Kiosk → MetaDefender MFT → MetaDefender Core oder einen längeren Ablauf wie MetaDefender Endpoint → MetaDefender Core → MetaDefender MFT → MetaDefender Core
Siehe „Erwartete Transformationen im Kontext“
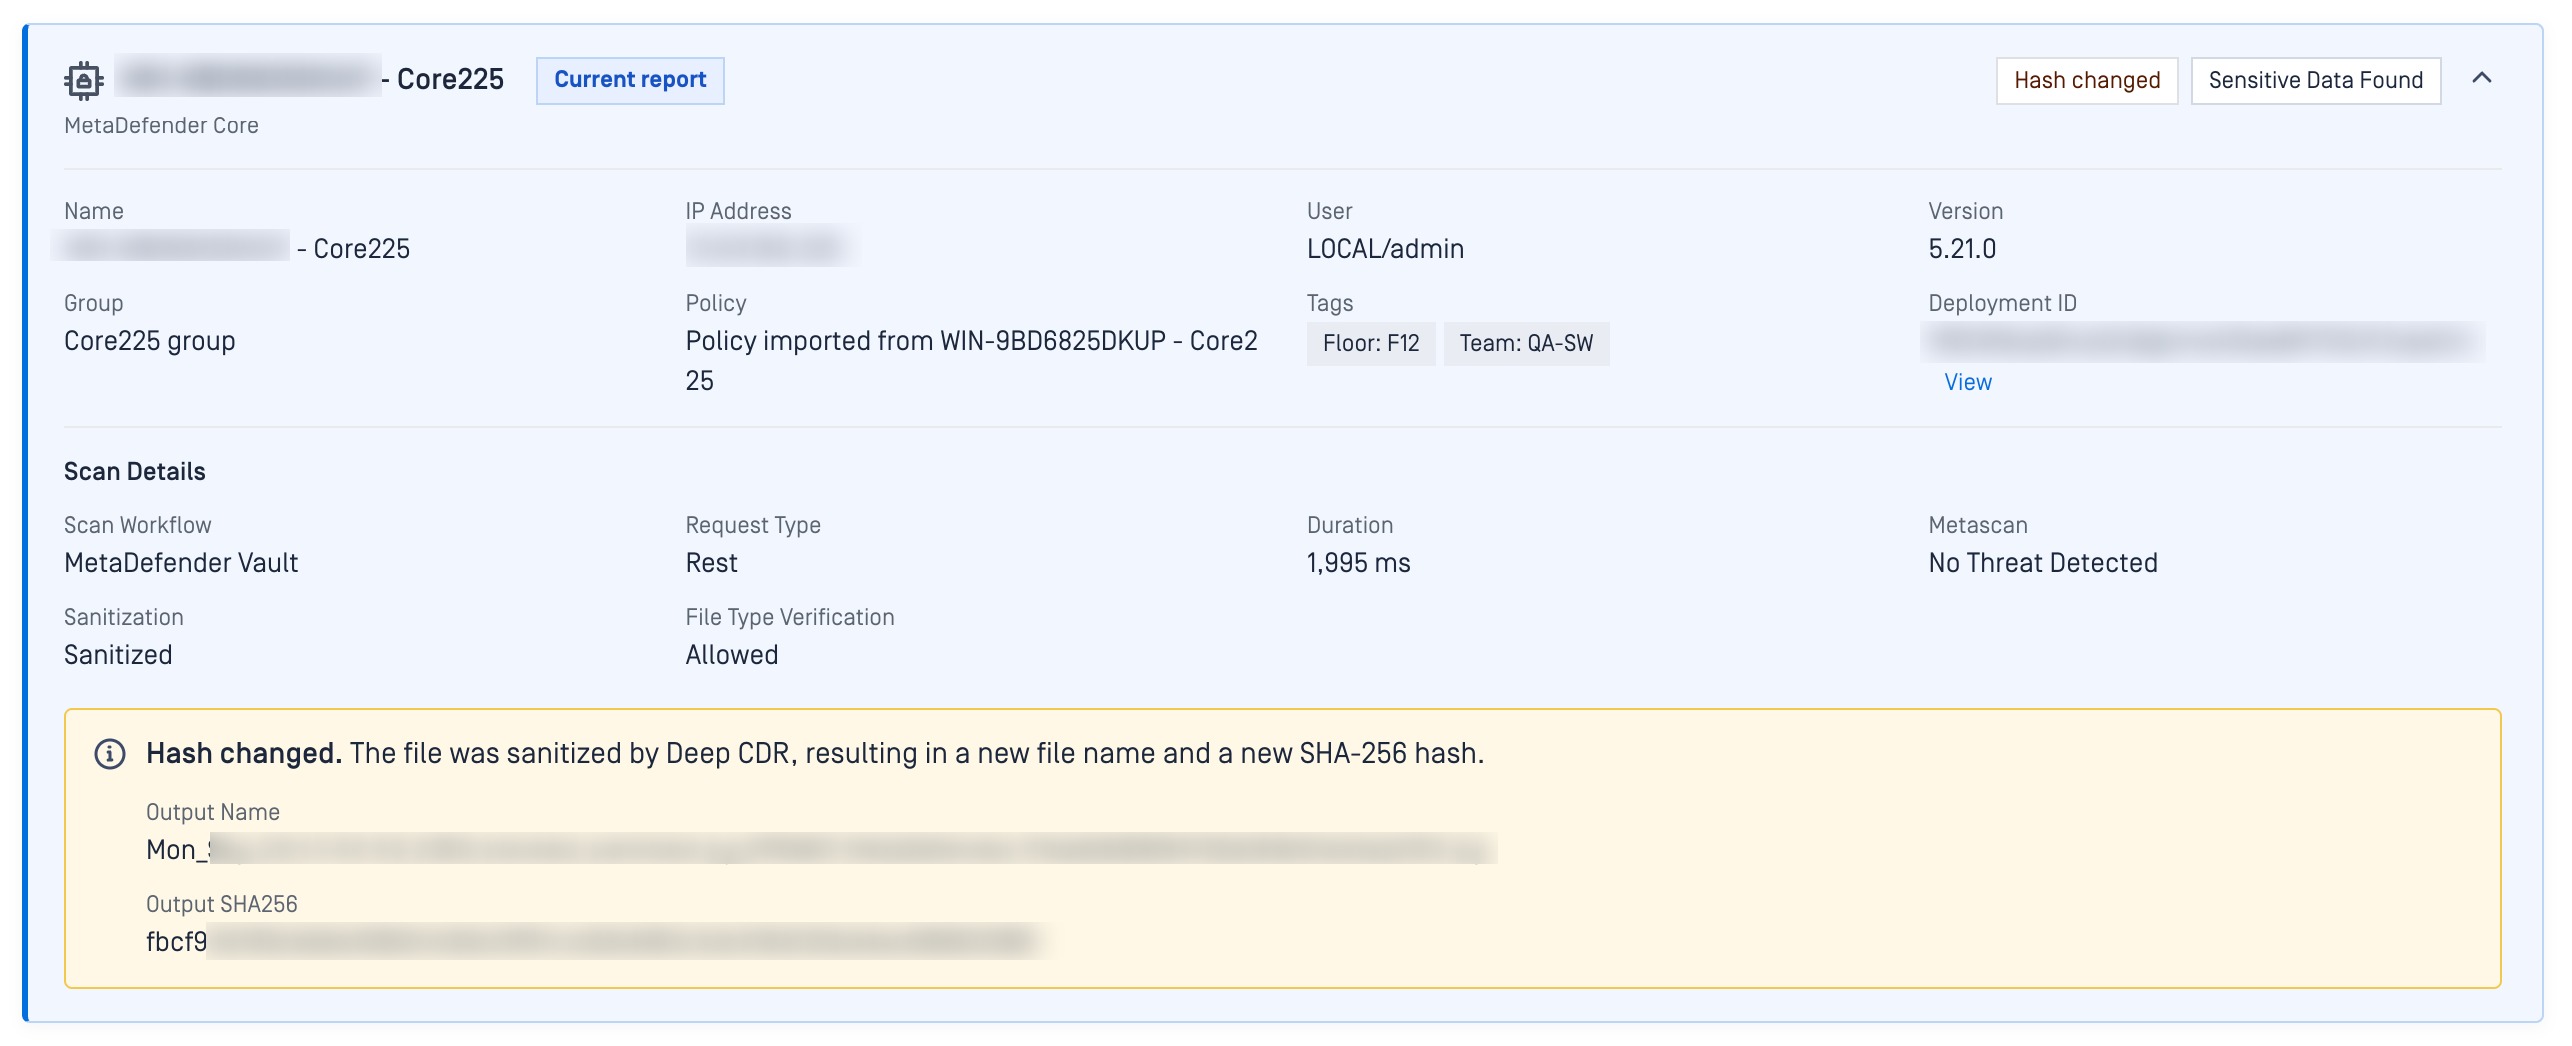
Es ist mit einigen Änderungen an einer Datei zu rechnen. Beispielsweise kann die Deep CDR™-Technologie eine Datei bereinigen und eine sichere Version mit einem neuen Namen und einem SHA-256-Hash erstellen.
Der Dateiprotokollverlauf zeigt diese Umwandlung im Verlauf der Datei an. Der Hinweis „Erwarteter Hash hat sich geändert“ und der Ausgabe-Hash zeigen den Administratoren, dass die Datei im Rahmen eines genehmigten Sicherheitsprozesses umgeschrieben wurde, sodass die Abweichung als erwartete Änderung und nicht als unerklärliche Diskrepanz zu interpretieren ist.
Sehen Sie, wofür Zeit aufgewendet wurde: Die Zeitleiste zur Dauer
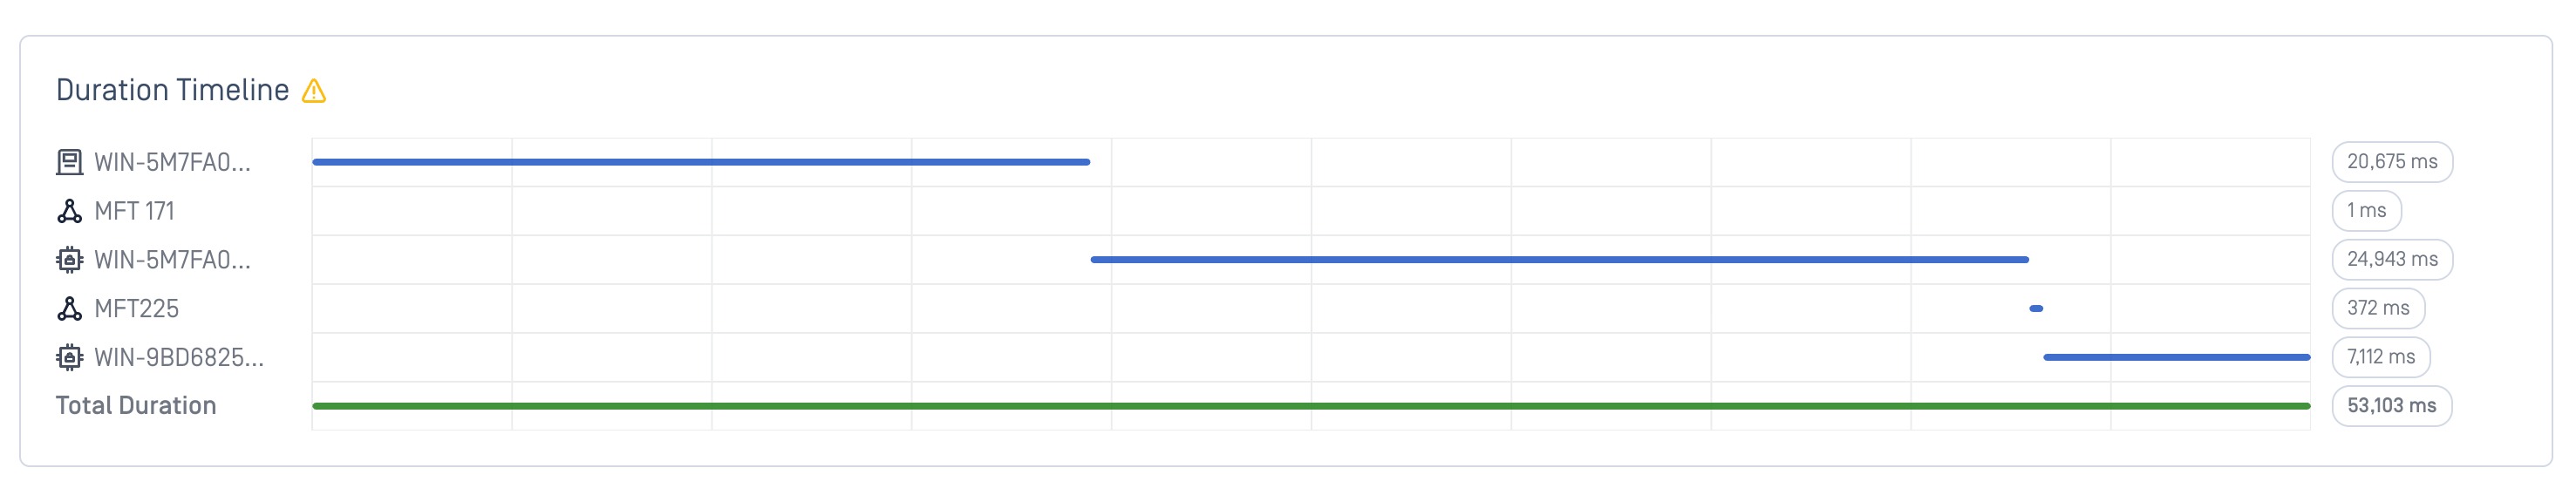
Anhand des Pfades lässt sich nachvollziehen, wohin eine Datei verschoben wurde. Die Zeitleiste „Dauer“ gibt Auskunft darüber, wie lange die einzelnen Phasen gedauert haben.
Jeder Schritt wird als Balken angezeigt, der angibt, wie lange das jeweilige Produkt für die Bearbeitung der Datei benötigt hat, und zwar neben der Gesamtzeit für den gesamten Prozess. Eine langsame oder ungewöhnliche Phase fällt auf den ersten Blick ins Auge, sodass Ihr Team einen Engpass erkennen kann, ohne jeden einzelnen Datensatz öffnen zu müssen.
Warum dies für Ihren Sicherheitsbetrieb von Bedeutung ist
Schnellere Reaktion auf Vorfälle
Wenn eine Bedrohung auftaucht, besteht die erste Aufgabe darin, nachzuvollziehen, wo sich die Datei bereits befunden hat. Anstatt diesen Pfad manuell über verschiedene Produkte hinweg nachzuverfolgen, sehen Sie den gesamten Weg auf einen Blick: jedes Produkt und jede Instanz, die damit zu tun hatten, sowie das Scan-Ergebnis an der Stelle, an der die Datei überprüft wurde.
Sichere Einhaltung der Vorschriften und Prüfungsbereitschaft
Regulatorische Rahmenbedingungen verlangen von Unternehmen zunehmend den Nachweis, dass Dateien an jedem kritischen Kontrollpunkt gescannt werden. Mit „File Audit Trail“ erhalten Sie nachprüfbare, lückenlose Belege dafür, dass Ihre Sicherheitsrichtlinien in Ihrer gesamten „ OPSWAT “-Bereitstellung durchgesetzt wurden – ganz ohne die Erstellung benutzerdefinierter Berichte.
Betriebliche Transparenz, auf die Sie sich verlassen können
Sicherheitsteams werden sich fragen: Läuft diese Bereitstellung mehrerer Produkte so, wie wir sie konzipiert haben? Mit „File Audit Trail“ können Sie dies überprüfen. Sie sehen den tatsächlichen Pfad, den jede Datei zurückgelegt hat, und können sich vergewissern, dass er mit dem von Ihnen beabsichtigten Workflow übereinstimmt – so werden Annahmen zu Fakten.
Produktübergreifende Informationen und Zusammenhänge
Die meisten Sicherheitstools zeigen nur an, was innerhalb ihres eigenen Silos passiert ist. File Audit Trail verknüpft Ereignisse aus MetaDefender ,Core, MetaDefender ,Kiosk, MetaDefender ,Drive, MetaDefender ,Endpoint und MetaDefender Managed File Transfer zu einer einheitlichen Darstellung und liefert Ihnen so den produktübergreifenden Kontext, den einzelne Protokolle nicht bieten können.
Sind Sie bereit, Ihre Sicherheitsmaßnahmen zu verstärken?
My OPSWAT™ Central Management ist die zentrale Verwaltungs- und Steuerungsebene für die Lösungen von OPSWAT und bietet Administratoren eine zentrale Plattform, um Bereitstellungen in verteilten IT- und OT-Umgebungen zu überwachen, zu betreiben und zu steuern.
Mit „File Audit Trail“ lässt sich diese Transparenz bis auf die einzelne Datei ausweiten. Ihr Team muss nicht mehr über verschiedene Konsolen hinweg nach einer Datei suchen, sondern kann deren gesamten Weg in einer einzigen Ansicht in der Reihenfolge der Ereignisse nachvollziehen.
Chatten Sie mit einem Experten für „ OPSWAT “ oder besuchen Sie die My OPSWAT™- Central Management -Lösungsseite , um mehr zu erfahren.

