Moderne OT-Umgebungen (Operational Technology) müssen zunehmend Daten an die Unternehmens-IT, Cloud-Plattformen, Sicherheitsüberwachungssysteme und Analyseanwendungen übermitteln. Zu diesen Daten können Telemetriedaten, Protokolle, Warnmeldungen, Betriebsmesswerte und Anwendungsdaten gehören, die über HTTP, HTTPS oder APIs übertragen werden.
Es gibt jedoch eine grundlegende Herausforderung im Bereich der Netzwerktechnik: HTTP und HTTPS sind traditionell für die bidirektionale Kommunikation ausgelegt, während eine Datendiode so konzipiert ist, dass Daten nur in eine Richtung fließen können.
Wie können Unternehmen also HTTPS- und „ API “-basierte Integrationen sicher nutzen, ohne einen Rückweg in ein geschütztes OT-Netzwerk zu schaffen?
Die Antwort liegt darin, den Unterschied zwischen der Datenübertragung auf Anwendungsebene und der Kommunikation auf Netzwerkebene zu verstehen.
MetaDefender™ Optical Diode und MetaDefender™ Optical Diode Fend nutzen einen hardwaregestützten unidirektionalen Datenfluss sowie protokollspezifische Übertragungsmechanismen, um den Datentransfer über Sicherheitsgrenzen hinweg zu ermöglichen, ohne dass eine herkömmliche bidirektionale Netzwerkverbindung hergestellt werden muss.
Warum HTTPS für eine Datendiode eine Herausforderung darstellt
HTTPS ist HTTP, das über TLS läuft. Bei einer herkömmlichen HTTPS-Verbindung sendet ein Client eine Anfrage an einen Server, und der Server sendet eine Antwort zurück.
Auf Netzwerkebene erfordert dies eine bidirektionale Kommunikation. TCP selbst erfordert einen Handshake und fortlaufenden Kontrollverkehr in beide Richtungen. Eine herkömmliche HTTPS-Sitzung kann daher nicht einfach über eine physikalisch unidirektionale Datendiode geleitet werden, als wäre die Diode eine herkömmliche Firewall oder ein Router.
Daraus ergibt sich ein wichtiger Unterschied:
Eine Datendiode wandelt eine normale „bidirektionale“ HTTPS-Verbindung nicht in eine „unidirektionale“ Verbindung um. Stattdessen ermöglicht sie die HTTPS-basierte Datenübertragung, indem sie das herkömmliche End-to-End-Kommunikationsmodell aufhebt.
Dieser Protokollbruch ist ein grundlegendes Merkmal der Daten-Dioden-Architektur. Anstatt eine routbare Netzwerkverbindung von einer Sicherheitszone in eine andere zu erweitern, überträgt die Architektur die vorgesehenen Daten über die Grenze hinweg und stellt die entsprechende Kommunikation auf der Zielseite wieder her.
Was passiert mit einem „ API “-Anruf?
Betrachten wir einen einfachen Anwendungsfall für die Anbindung von OT an IT.
Eine industrielle Anwendung ermittelt einen Temperaturwert und muss diesen über eine HTTPS-Verbindung an eine Cloud-Analyseplattform senden API: OT-Anwendung → HTTPS/API → Cloud-Plattform
In einem herkömmlichen Netzwerk würde die OT-Anwendung eine Netzwerkverbindung zum Ziel herstellen, eine HTTP-Anfrage senden und eine HTTP-Antwort empfangen.
Bei einer Datendiode sieht die Architektur anders aus.
Eine typische Einweg-Implementierung lässt sich konzeptionell wie folgt darstellen: OT-Anwendung → quellseitiger Anschluss/Proxy → optische Einwegübertragung → zielseitiger Anschluss → IT-/Cloud-Anwendung
Entscheidend ist, dass die beiden Netzwerke keine herkömmliche bidirektionale Verbindung zueinander haben.
Die Komponente auf der Quellseite empfängt die Daten aus der OT-Umgebung. Die Daten werden anschließend über die hardwaregestützte Einweggrenze übertragen. Auf der Zielseite rekonstruiert die empfangende Komponente die Daten oder leitet sie an die vorgesehene Anwendung weiter.
Dieser Ansatz ermöglicht es Unternehmen, die Semantik der Anwendungsdatenübertragung beizubehalten und gleichzeitig den Rückweg im Netzwerk zu vermeiden.
Die Rolle der Protokollpause
Die Protokollbrücke macht die Einweg-Anwendungsintegration erst praktikabel.
Anstatt zuzulassen, dass Pakete im Rahmen einer durchgehend routbaren Sitzung die Sicherheitsgrenze überschreiten, trennt die Datendiode die Kommunikation in zwei Netzwerkdomänen.
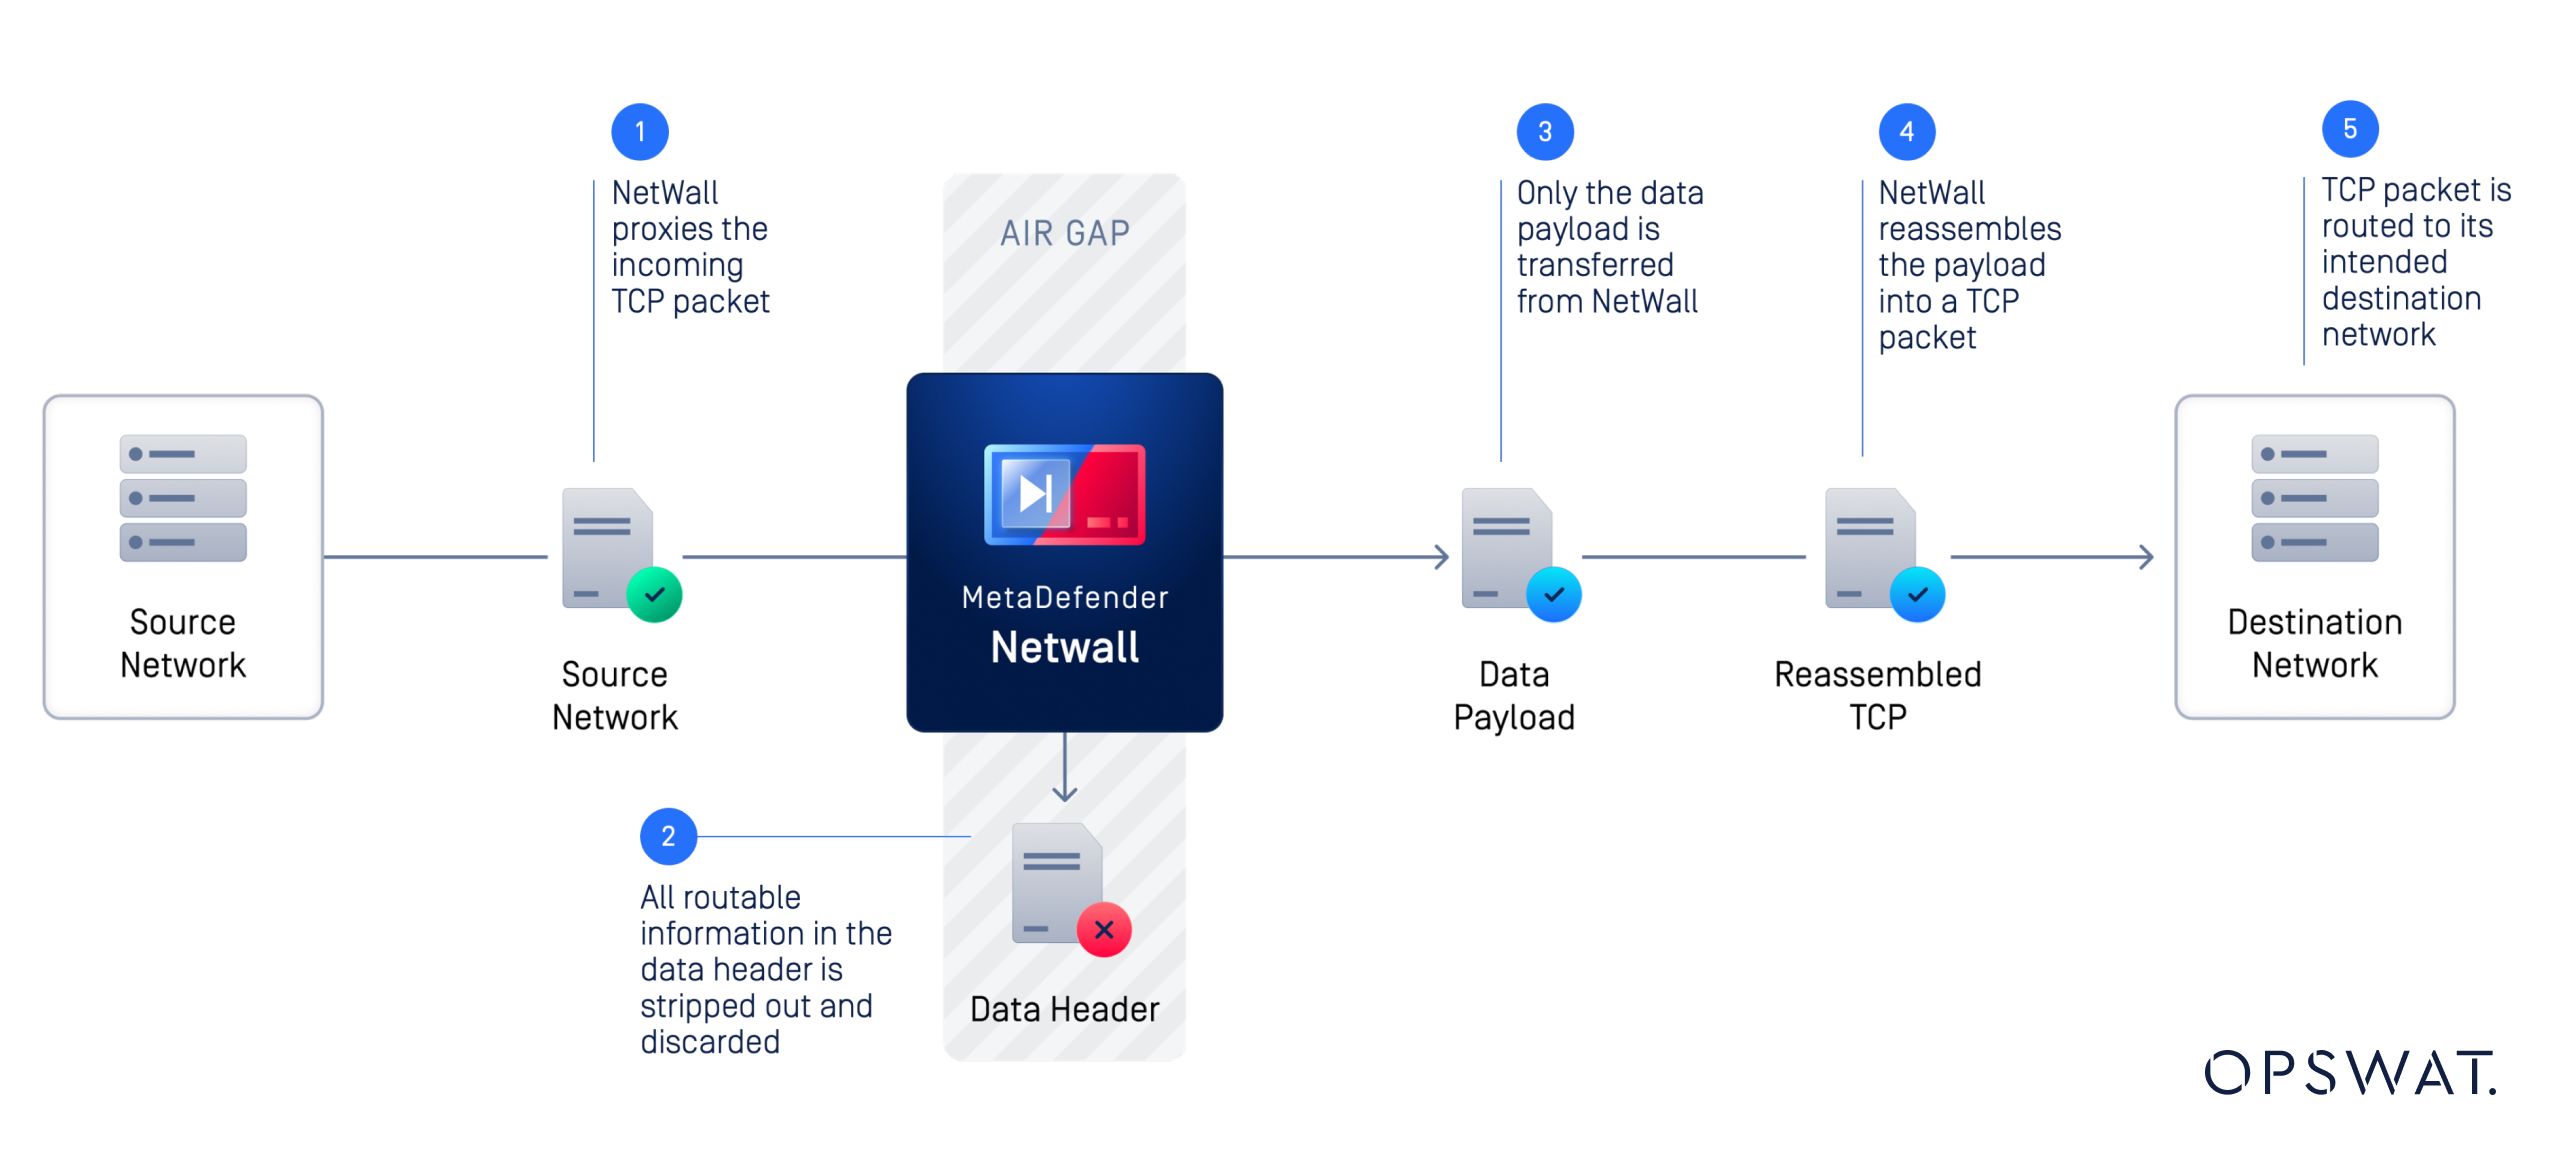
Zum Beispiel:
- Ein OT-System erzeugt Telemetriedaten.
- Ein dienstseitiger Dienst empfängt die Telemetriedaten.
- Die entsprechenden Daten werden für eine Einwegübertragung aufbereitet.
- Die Nutzlast überschreitet die Grenze der optischen Isolation.
- Ein Dienst auf der Empfängerseite empfängt die übertragenen Daten.
- Die Zielseite übermittelt die Daten an die Unternehmens-, Überwachungs-, Analyse- oder Cloud-Anwendung.
Die Netzwerke bleiben voneinander getrennt, obwohl nützliche Informationen zwischen ihnen ausgetauscht werden können.
Dies unterscheidet sich grundlegend von der Konfiguration einer Firewall-Regel, die HTTPS-Datenverkehr zwischen zwei Netzwerken zulässt. Eine Firewall kann bidirektionale TCP-Kommunikation zulassen, sofern die Richtlinie dies erlaubt. Eine Datendiode ist speziell darauf ausgelegt, diesen Rückweg auf Hardwareebene zu verhindern.
Kann eine Datendiode HTTPS unterstützen?
Ja, die Modelle der Serien MetaDefender ,Optical Diode und Fend 50 unterstützen neben Industrie- und IT-Protokollen auch HTTP und HTTPS.
Dazu muss jede Seite der Diode mit den erforderlichen Zertifikaten und Schlüsseln ausgestattet sein, um eine eigenständige TLS-Verbindung mit der Quelle bzw. dem Ziel herzustellen und zu beenden.
Wie sieht es mit REST-APIs aus?
REST-APIs werden in der Regel über HTTP oder HTTPS implementiert und kommen zunehmend zur Integration von OT-Daten mit folgenden Systemen zum Einsatz:
- Cloud Analyseplattformen
- SIEM- und Sicherheitsüberwachungsplattformen
- Unternehmens-Dashboards
- Datenhistoriker
- Anwendungen zur vorausschauenden Instandhaltung
- Zentralisierte Protokollierungssysteme
- Ticket- und Workflow-Systeme
Eine herkömmliche REST- API -Interaktion sieht in der Regel wie folgt aus: Client → HTTP/S POST oder PUT → API -Server → HTTP-Antwort
In solchen Situationen ist eine Antwort auf Anwendungsebene Teil des normalen Anwendungsaustauschs. Der Client erwartet einen HTTP-Statuscode 200 und möglicherweise eine benutzerdefinierte Nachricht im Antworttext.
In einer Einwegarchitektur kann die Eingangsseite der Diode diese Antwort so weiterleiten, als stamme sie vom endgültigen Ziel. Wenn ein benutzerdefinierter Antworttext für einen erfolgreichen PUT-/POST-Aufruf bekannt und reproduzierbar ist, kann dieser ebenfalls weitergeleitet werden.
Beispielsweise muss ein OT-Überwachungssystem möglicherweise Folgendes senden:
POST /api/v1/telemetry
mit einer Nutzlast, die Folgendes enthält:
{"temperature":72,"pressure":101.3,"status":"normal"}
Das architektonische Ziel besteht nicht darin, eine permanente bidirektionale „ API “-Verbindung zwischen OT und IT herzustellen. Stattdessen werden die Daten über die Diode nach außen übertragen und an die Anwendung auf der Zielseite weitergeleitet.
Die Eingangsseite der Diode würde nach Empfang des POST-Aufrufs einen 200 OK-Status an den Client zurückgeben, bevor sie die Nutzdaten über die optische Isolierung weiterleitet und anschließend eine Verbindung zum Zielserver herstellt, um die Nachricht mit einem weiteren POST-Aufruf an /api/v1/telemetry zu übermitteln,
Dadurch eignen sich Einwegarchitekturen besonders gut für Telemetrie-, Ereignis-, Protokoll- und Überwachungs-APIs, bei denen die Veröffentlichung von Daten nach außen die wichtigste geschäftliche Anforderung darstellt.
Warum eine Einweg- API -Verbindung wichtig ist für OT Security
Zwar trägt die Verschlüsselung dazu bei, die Vertraulichkeit der Daten während der Übertragung zu gewährleisten, doch verhindert sie nicht, dass schädliche Daten gesendet oder empfangen werden. Eine Datendiode löst ein anderes Problem: die Kommunikationsrichtung.
Wird eine Unternehmens- oder Cloud-Umgebung kompromittiert, kann eine herkömmliche bidirektionale Verbindung einem Angreifer – je nach Netzwerkarchitektur und Sicherheitsmaßnahmen – möglicherweise einen Zugang zur OT-Umgebung verschaffen.
Eine hardwaregestützte Datendiode unterbindet diesen Rückweg. Somit können OT-Daten das geschützte Netzwerk verlassen, ohne dass ein routingfähiger Pfad entsteht, über den externe Systeme Daten zurück ins Netzwerk senden könnten.
Bei kritischen Infrastrukturen kann diese Unterscheidung von großer Bedeutung sein. Datendioden werden eingesetzt, um Betriebsdaten an Überwachungs- und Unternehmenssysteme zu übertragen und dabei die physische Trennung der Netzwerke aufrechtzuerhalten.
Möchten Sie die Sicherheit Ihres OT-Netzwerks verbessern?
Erfahren Sie, wie die Lösungen „ MetaDefender “, „ “Optical Diode und „Fend“ von OPSWATeine sichere, hardwaregestützte Einweg-Datenübertragung über kritische Netzwerkgrenzen hinweg ermöglichen. Sprechen Sie mit unseren Experten über Ihre OT-Architektur und Ihre Anforderungen an die Datenübertragung.
Entwurf von Einweg-Datenflüssen für moderne OT-Umgebungen
Bei der Konzeption einer OT-zu-IT-Architektur ist es wichtig, von den tatsächlichen Kommunikationsanforderungen auszugehen und nicht vom Anwendungsprotokoll.
Stellen Sie drei Fragen:
1. Welche Daten müssen die OT-Umgebung verlassen?
Ermitteln Sie Telemetriedaten, Protokolle, Warnmeldungen, Dateien, Prozessdaten oder sonstige Informationen, die an IT-, Cloud- oder Überwachungssysteme weitergeleitet werden müssen.
2. Muss der Empfänger tatsächlich Daten zurücksenden?
Viele Integrationen werden als „Konnektivität“ erfordern beschrieben, obwohl die zugrunde liegende geschäftliche Anforderung lediglich darin besteht, Informationen nach außen zu veröffentlichen. Wenn es sich bei den zurückgesendeten Daten lediglich um eine Empfangs- oder Erfolgsbestätigung handelt, kann eine unidirektionale Architektur diese Antworten zwischenspeichern und so einen unnötigen Netzwerkpfad vermeiden.
3. Wo sollte die Protokollgrenze verlaufen?
Protokolle wie TCP, HTTPS und REST-APIs setzen bestimmte bidirektionale Verhaltensweisen voraus. Eine Daten-Dioden-Architektur muss daher festlegen, wo Sitzungen beendet werden, wie Daten über die Grenze übertragen werden und wie die Anwendung auf der Zielseite diese empfängt.
Dieser anwendungsorientierte Ansatz hilft Unternehmen dabei, ihre OT-Konnektivität zu modernisieren, ohne dass Netzwerkisolierung und Anwendungsintegration als sich gegenseitig ausschließende Anforderungen betrachtet werden müssen.
Häufig gestellte Fragen
- Kann eine Datendiode HTTPS-Datenverkehr übertragen?
Ja. MetaDefender Optical Diode und MetaDefender Fend unterstützen die HTTP/HTTPS-basierte Datenübertragung, jedoch kann HTTPS nicht als herkömmliche bidirektionale End-to-End-Sitzung über eine physikalisch einseitige Grenze hinweg betrieben werden. Die Diode beendet die Sitzung und initiiert anschließend auf jeder Seite der Diode eine separate verschlüsselte Sitzung; daher müssen ihr die Schlüssel und Zertifikate zur Verfügung gestellt werden, um diese Sitzungen abzuwickeln. - Können APIs über eine Datendiode funktionieren?
Ja. Eine auf API basierende Datenübertragung kann über eine Datendiode funktionieren, wenn die Architektur auf eine einseitige PUT/POST-Kommunikation ausgelegt ist. Entscheidend ist, dass keine bidirektionale API -Sitzung über die Datendiode erforderlich ist und stattdessen Mechanismen auf der Quell- und Zielseite zur Übertragung der benötigten Anwendungsdaten genutzt werden. - Ersetzt eine Datendiode die HTTPS-Verschlüsselung?
Nein. Sie lösen unterschiedliche Sicherheitsprobleme. HTTPS sorgt für die Verschlüsselung und Authentifizierung des Anwendungsdatenverkehrs, während eine Datendiode eine hardwaregestützte Steuerung der Richtung der Netzwerkkommunikation ermöglicht. - Was ist der Unterschied zwischen einer Firewall und einer Datendiode?
Eine Firewall steuert den Datenverkehr mithilfe softwaredefinierter Sicherheitsregeln und kann bidirektionale Kommunikation zulassen. Eine Datendiode erzwingt physisch eine Einwegkommunikation und verhindert konstruktionsbedingt einen Rückweg im Netzwerk. - Warum sollte man für die OT-zu-IT-Kommunikation eine Datendiode verwenden?
Eine Datendiode ermöglicht es Unternehmen, Betriebsdaten, Telemetriedaten, Protokolle und andere Informationen mit Unternehmens- oder Cloud-Systemen auszutauschen und gleichzeitig die physische Trennung von diesen Netzwerken aufrechtzuerhalten. Dadurch wird die Angriffsfläche reduziert, die mit einer bidirektionalen Verbindung verbunden ist. - Was ist „ MetaDefender “ (Optical Diode)?
MetaDefender Optical Diode ist eine optische, hardwaregestützte Datendiode, die für die sichere Einweg-Datenübertragung zwischen Netzwerken entwickelt wurde. Sie unterstützt IT-Protokolle wie HTTP und HTTPS sowie weitere Protokolle und Anwendungsfälle. - Was ist „ MetaDefender “Optical Diode Fend?
MetaDefender Optical Diode Fend ist eine Daten-Dioden-Lösung, die für den sicheren, unidirektionalen Datentransfer zwischen IT- und OT-Umgebungen entwickelt wurde. Je nach Modell und Einsatzszenario unterstützt sie IT- und Industrieprotokolle und kann dabei helfen, isolierte OT-Netzwerke mit Systemen zu verbinden, die Zugriff auf Betriebsdaten benötigen.
Möchten Sie Ihre OT-Datenströme über Secure verwalten?
Moderne OT-Umgebungen benötigen Zugriff auf Unternehmens-, Cloud- und Analysesysteme, ohne dass dabei zwangsläufig ein Rückweg in kritische Netzwerke geschaffen wird.
Wenden Sie sich an OPSWAT , um zu erfahren, wie MetaDefender ,Optical Diode und Fend Ihnen dabei helfen können, sichere, hardwaregestützte Einweg-Datenflüsse für Ihre OT-Umgebung zu entwerfen.