Sicherheitsumgebungen im Speicherbereich sind selten einfach. Da das Datenvolumen wächst und sich die Infrastruktur über verschiedene Speicherplattformen und Scan-Backends hinweg ausdehnt, müssen Teams nicht nur entscheiden, was gescannt wird, sondern auch, wo, wann und mit welchen Ressourcen.
MetaDefender™ Storage Security 4.6.0 bietet Teams mehr Kontrolle über diese Entscheidungen und reduziert gleichzeitig den dafür erforderlichen Infrastrukturaufwand.
Dank intelligenter Lastverteilung zwischen MetaDefender™ Core, MetaDefender™ Cluster und MetaDefender™ Cloud, konfigurierbaren Auslastungszielen für Scan-Instanzen, neuen Funktionen zur Dateifilterung, einem umfassenderen Einblick in die Nutzung sowie einer effizienteren Architektur zur Speicherintegration hilft Version 4.6.0 Unternehmen dabei, ihre Scan-Kapazitäten dort einzusetzen, wo sie am dringendsten benötigt werden.
Hier sind die Änderungen für Ihr Team.
Ein Scan-Pool, mehrere „ MetaDefender “-Backends
Unternehmen können verschiedene Bereitstellungsmodelle für „ MetaDefender “ nutzen, um unterschiedliche Anforderungen an Sicherheit, Leistung oder Infrastruktur zu erfüllen. Die Unterstützung mehrerer Backend-Typen kann jedoch zu zusätzlicher Komplexität bei der Verwaltung von Scan-Workloads führen.
MetaDefender Storage Security Mit Version 4.6.0 werden „ MetaDefender “ (Core), „ MetaDefender Cluster“ und „ MetaDefender “ (Cloud ) in einem einzigen Scan-Pool zusammengeführt. Routing-Regeln legen fest, welches Backend die jeweilige Datei verarbeiten soll, sodass Teams die Arbeitslast entsprechend ihren Anforderungen auf verschiedene Instanztypen verteilen können. Administratoren können zudem festlegen, was geschieht, wenn eine Datei keiner Routing-Regel entspricht.
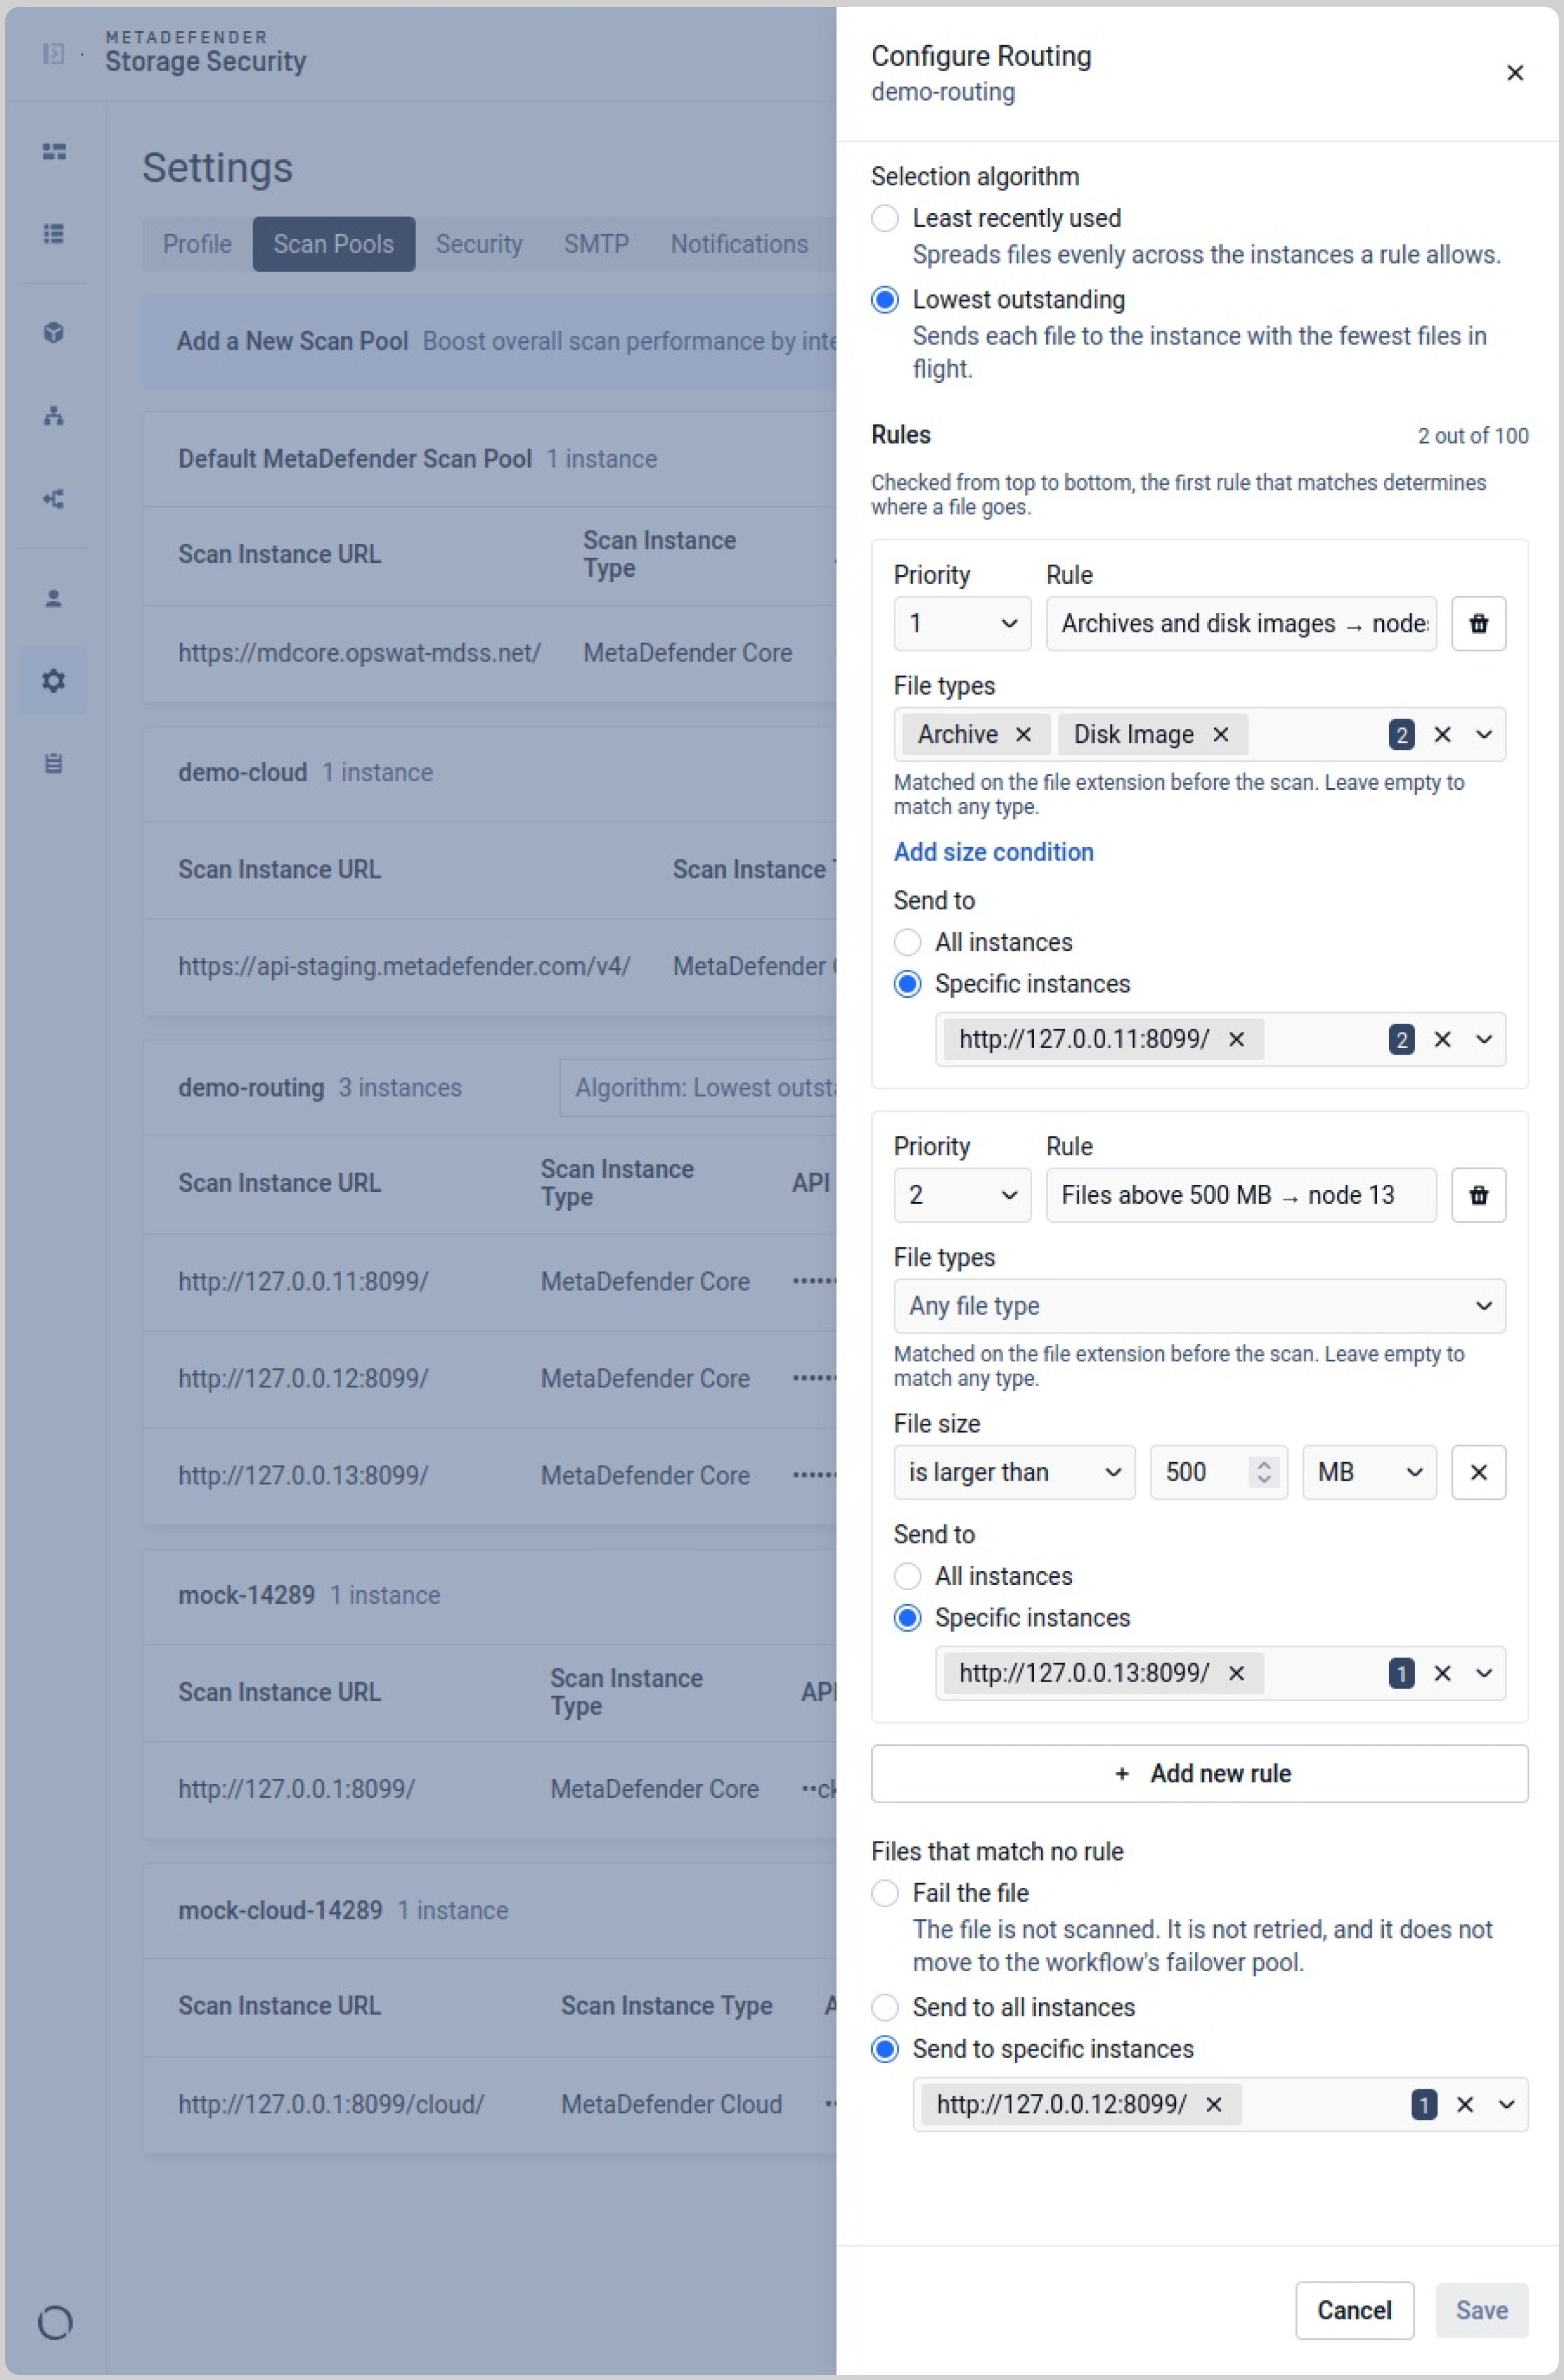
Mit Version 4.6.0 werden zusätzliche Möglichkeiten zur Steuerung der Scan-Kapazität eingeführt. Administratoren können für jede Instanz von „ MetaDefender “Core eine gewünschte Auslastungszielwert zwischen 20 % und 80 % (Standardwert: 40 %) konfigurieren, wobei Warnungen ausgegeben werden, wenn sich eine Instanz der Auslastung an die Obergrenze nähert. Die Skalierung unterliegt zudem nicht mehr der bisherigen internen Begrenzung der gleichzeitigen Verbindungen.
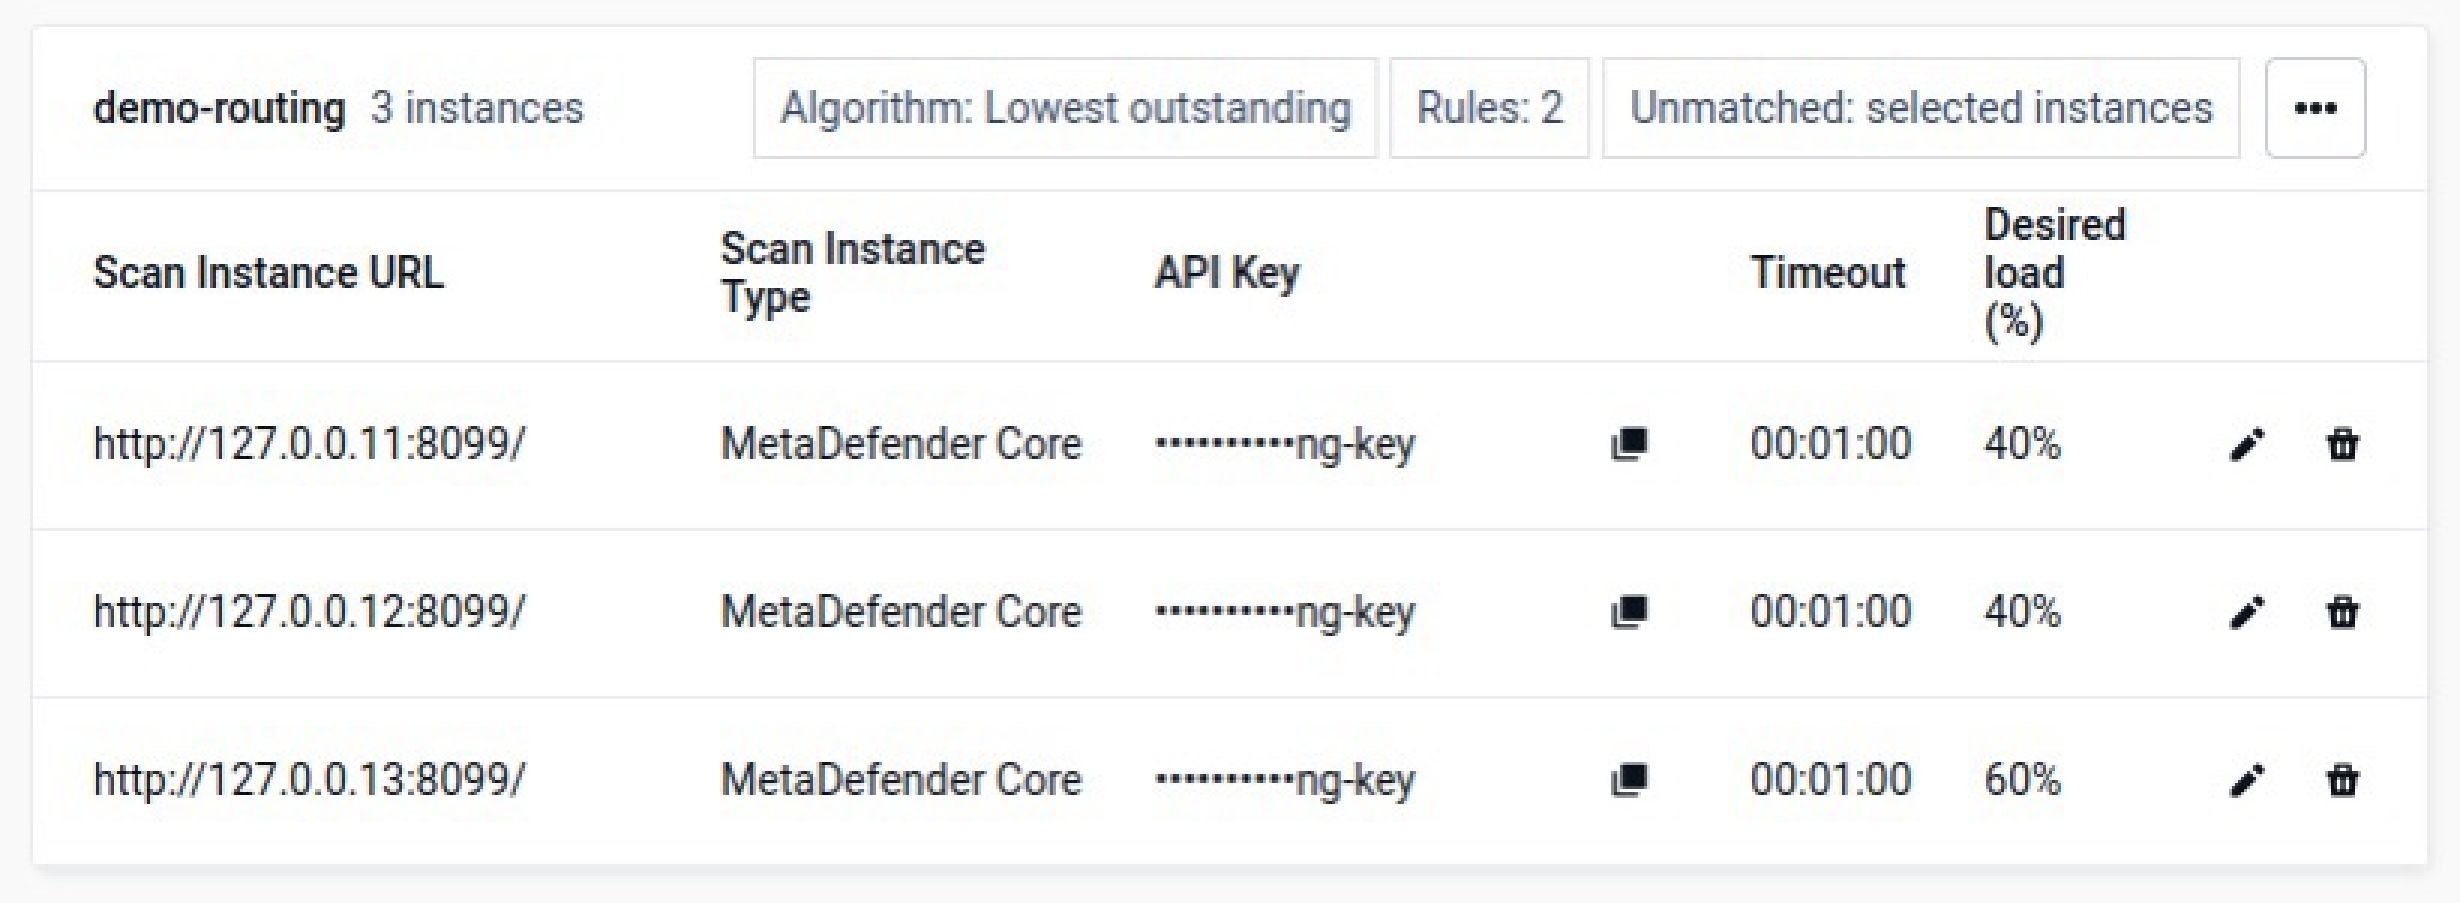
Zusammen erleichtern diese Funktionen den Ausgleich von Scan-Arbeitslasten, die Verwaltung der Instanzauslastung und die Skalierung der Scan-Kapazität bei steigendem Bedarf.
Das Ergebnis ist eine flexiblere Scan-Architektur: Eine einzelne Bereitstellung kann mehrere „ MetaDefender “-Backends nutzen, während die zentrale Steuerung der Dateiverarbeitung und der Ressourcenauslastung gewährleistet bleibt.
Verschwenden Sie keine Scan-Kapazität für Dateien, die Sie nicht scannen müssen
Nicht jede Datei, die im Unternehmensspeicher gefunden wird, erfordert das gleiche Maß an Überprüfung.
Das Scannen irrelevanter Inhalte beansprucht Rechenkapazität, erhöht das Scanvolumen und kann es Sicherheitsteams erschweren, ihre Ressourcen auf die Daten zu konzentrieren, die am wichtigsten sind.
Mit Version 4.6.0 werden konfigurierbare Dateifilter eingeführt, mit denen Administratoren festlegen können, welche Dateien in den Scan-Workflow aufgenommen werden sollen, einschließlich Kriterien wie Dateityp, Größe und Datum der letzten Änderung. Dateien, die diese Bedingungen nicht erfüllen, können ausgeschlossen werden, bevor sie Scan-Kapazität beanspruchen.
Auch die Berichterstellung wurde verbessert, um zwischen Dateien, die durch Filterung ausgeschlossen wurden, und solchen, die während der Datenermittlung ausgeschlossen wurden, zu unterscheiden. In den Berichten wird nun der Grund angegeben, warum einzelne Dateien übersprungen wurden, wodurch Administratoren einen besseren Einblick in die Entscheidungen beim Scanvorgang erhalten.
Diese Unterscheidung erleichtert es, nachzuvollziehen, was bei jedem Scan passiert ist, und festzustellen, warum bestimmte Dateien nicht verarbeitet wurden.
Sehen Sie, wohin sich Ihre Scan-Kapazität entwickelt
Die Verwaltung der Scan-Kapazität wird schwierig, wenn Teams nicht auf einen Blick erkennen können, wie Speicher-Workloads um dieselben Ressourcen konkurrieren.
Das neue Nutzungs-Dashboard in „ MetaDefender “Storage Security 4.6.0 bietet Administratoren einen besseren Überblick darüber, wie sich die Scan-Aktivitäten in ihrer Umgebung verteilen.
Ein Zeitplan zeigt an, wann Scans ausgeführt werden und wo sich Zeitpläne überschneiden. So können Teams Zeiträume mit hoher Aktivität erkennen und die Arbeitsauslastung entsprechend anpassen, um Ressourcenkonflikte zu vermeiden.
Eine volumenbasierte Heatmap bietet eine weitere Ansicht des Verbrauchs nach Speichereinheiten und ermöglicht es, die Aktivitäten nach einzelnen Scans aufzuschlüsseln. Statistiken zu den stündlichen Scans geben zudem Aufschluss darüber, wie sich die Scan-Aktivitäten im Laufe des Tages verändern.
Zusammen erleichtern diese Einblicke die Beantwortung praktischer betrieblicher Fragen: An welchen Speicherorten findet die meisten Scan-Aktivitäten statt? Wann überschneiden sich die Arbeitslasten? Wie verändert sich die Scan-Aktivität im Laufe des Tages? Wo könnten Zeitpläne oder die Kapazitätszuweisung angepasst werden?
Anstatt erst dann auf Kapazitätsprobleme zu reagieren, wenn sie bereits aufgetreten sind, verfügen die Teams über mehr Informationen, um entsprechend zu planen.
Schnelleres Scannen bei geringerem Verwaltungsaufwand für die Infrastruktur
Speicherintegrationen, die zuvor auf separate herstellerspezifische Dienste angewiesen waren, werden nun direkt innerhalb des Scan-Dienstes ausgeführt. Diese prozessinterne Architektur reduziert den Kommunikationsaufwand zwischen den Speicherintegrationen und dem Scan-Vorgang und trägt so dazu bei, die Scan-Latenz zu verringern.
Auch die Lizenzierungs- und Identitätsdienste wurden in den Plattform-Container integriert, wodurch sich die Anzahl der Dienste, die die Teams bereitstellen, betreiben und überwachen müssen, weiter verringert hat.
Um den Durchsatz bei umfangreichen Scans aufrechtzuerhalten, speichert die Plattform nun den Status von Dateien, die sich noch in der Verarbeitung befinden, und den Status von bereits verarbeiteten Dateien getrennt, wodurch die Verwaltung von Scan-Workloads bei steigendem Datenvolumen verbessert wird.
Auch die Fehlerbehebung im Betrieb wurde verbessert. Support-Pakete laufen nun zuverlässiger und enthalten Protokolle von Garnet und ONTAP Connector, die bei der Zusammenarbeit mit dem „ OPSWAT “-Support zusätzliche Diagnoseinformationen liefern.
Das Ziel ist klar: weniger bewegliche Teile im Scanprozess, geringerer Betriebsaufwand und eine Architektur, die für anspruchsvolle Scan-Arbeitslasten ausgelegt ist.
Die Plattform weiter absichern
Eine Speicher-Sicherheitsplattform muss auch ihre eigene Verwaltungs- und Laufzeitumgebung schützen. MetaDefender Storage Security Mit Version 4.6.0 werden zusätzliche Maßnahmen zur Absicherung der Plattform in den Bereichen Zugriffskontrolle, Bereitstellungsberechtigungen und Komponenten von Drittanbietern eingeführt.
Komponenten von Drittanbietern, darunter RabbitMQ, Garnet und Redis, wurden aktualisiert, und die festgestellten Sicherheitslücken in den Abhängigkeiten wurden behoben.
Mit dieser Version wird zudem die Erweiterbarkeit von SSO-Rollen für die attributbasierte Zugriffskontrolle eingeführt, was Unternehmen zusätzliche Flexibilität bei der Verwaltung von Zugriffsrechten bietet.
Besser planbare Upgrades und der tägliche Betrieb
Version 4.6.0 behebt außerdem Probleme, die Upgrades, Scans, die Authentifizierung, Speicherintegrationen, die Berichterstellung und die tägliche Administration betreffen.
- Upgrade und Installation: Wichtige Bereitstellungseinstellungen bleiben bei Upgrades erhalten, darunter der NetApp ONTAP-Konnektor, das Dienstanmeldekonto und der vorhandene Installationspfad.
- Prüfung und Korrektur: Die Verbesserungen der Zuverlässigkeit betreffen allgemeine Dateifehler, verworfene Workflow-Regeln, Fälle, in denen der Echtzeitschutz Dateien übersprungen oder falsch erfasst hat, sowie Fälle, in denen erneut verarbeitete Dateien fälschlicherweise als fehlerhaft markiert wurden.
- Speicherintegrationen: Die Korrekturen betreffen S3-, Oracle-native-, „ MFT “--, SFTP- und SMB-Umgebungen und umfassen zusätzliche Validierungsmaßnahmen, um zu verhindern, dass Speicheranbieter ungültige Anmeldedaten akzeptieren.
- Berichte und Dashboard: Die Spalten „Dateianzahl“, „Datum“, „Gründe für das Überspringen“ und „Deep CDR™-Technologie“ wurden korrigiert, während der Status von Scanvorgängen und Korrekturmaßnahmen nun übersichtlicher dargestellt wird.
- Zugriff und Konfiguration: Die Korrekturen verbessern die SSO-Konfiguration, verhindern doppelte Workflow-Namen und verhindern Änderungen an Speichereinheiten, während Scans ausgeführt werden.
- Speicherverwaltung und Integrationen: Mit Version 4.6.0 werden außerdem eine modernisierte Box-Integration, die Konfiguration des Startdatums für den Echtzeitschutz über die Benutzeroberfläche, SMB-Fallback-Unterstützung für eingeschränkte Linux-Bereitstellungen sowie das programmatische Einbinden von SMB (CIFS)-Laufwerken eingeführt.
- Bestandsübersicht und Diagnose: In der Bestandsansicht werden nun die aktuellen Auftragsdetails für jede Speichereinheit angezeigt; die Fehlermeldungen zu Problemen mit externen Loggern und SharePoint-Dateien sind übersichtlicher, und bei Fehlern im Zusammenhang mit „ MetaDefender “Cloud werden nun die zugrunde liegenden Ursachen angezeigt.
Zusammen tragen diese Verbesserungen dazu bei, administrative Reibungsverluste zu verringern und den täglichen Betrieb berechenbarer zu gestalten.
Holen Sie mehr aus Ihrer vorhandenen Scan-Kapazität heraus
MetaDefender Storage Security 4.6.0 basiert auf einem einfachen Prinzip: Teams für Speichersicherheit sollten ihre Ressourcen für den Schutz von Daten einsetzen können und nicht für die Bewältigung unnötiger Komplexität im Zusammenhang mit der Scan-Infrastruktur.
Durch die Verteilung von Workloads über MetaDefender Core , Cluster und Cloud aus einem Scan-Pool, die Einführung konfigurierbarer Auslastungsziele für Instanzen, das Filtern unnötiger Dateien, bevor diese Kapazität beanspruchen, sowie die Bereitstellung eines detaillierteren Einblicks in die Ressourcenauslastung bietet Version 4.6.0 den Teams mehr Kontrolle sowohl über die Sicherheitsabdeckung als auch über die betriebliche Effizienz.
Gleichzeitig sorgen der automatische NetApp-Schutz, eine schlankere Speicherintegrationsarchitektur, zusätzliche Maßnahmen zur Absicherung der Plattform sowie Verbesserungen der Zuverlässigkeit dafür, dass der Aufwand für den Betrieb dieser Umgebung reduziert wird.
Details zur Veröffentlichung
- Produkt: MetaDefender Storage Security
- Version: 4.6.0
- Versionshinweise:MetaDefender™ „ Storage Security “ – Versionshinweise
- Erscheinungsdatum: 05. Oktober 2026