MetaDefender NDR
Network Hunting neu definiert
MetaDefender NDR die Network Detection and Response-Plattform OPSWAT, die einen umfassenden Überblick über den Netzwerkverkehr bietet, um komplexe Bedrohungen, laterale Bewegungen und anomales Verhalten zu erkennen. Mithilfe von KI-gestützten Analysen und agentenlosen Sensoren schützt sie IT- und OT-Umgebungen, indem sie Bedrohungen identifiziert, die herkömmliche Perimeter- und Endpunkt-Sicherheitsmaßnahmen umgehen.
Befähigen Sie Ihr SOC-Team
Unsere Lösung zur Netzwerkerkennung und -reaktion wurde speziell entwickelt, um Ihrem SOC-Team zu maximaler Effizienz zu verhelfen, indem sie ihm die erforderliche Netzwerktransparenz und die Analysewerkzeuge zur Verfügung stellt, die zur Erkennung neu auftretender Bedrohungen, Sicherheitsverletzungen und Datenexfiltration notwendig sind.
Kann Ihr SOC-Team schnell genug reagieren?
Ständig wachsende Menge und Komplexität der Bedrohungen
Die Cybersicherheit ist ein ständiges Wettrüsten, und die Sicherung Ihres Netzwerks ist eine mühsame, nie endende Aufgabe. Ob Erschöpfung oder "Alarmmüdigkeit" - Ihr Team braucht Hilfe, um auf dem Laufenden zu bleiben.
Mangelnde Sichtbarkeit
Ohne die richtigen Werkzeuge und den richtigen Überblick ist Ihr Team gezwungen, Entscheidungen auf der Grundlage unvollständiger Informationen zu treffen. Das kann dazu führen, dass interessante Ereignisse und unbemerkte Aktivitätsmuster übersehen werden.
Opportunitätskosten
Ganz gleich, ob es sich um Zeit handelt, die manuell in Kaninchenlöchern vergeudet wird, oder um Energie, um vermeidbare Probleme zu beheben - wenn Ihr Team sich nicht mit den kritischsten Vorfällen befasst, schöpft es nicht sein volles Potenzial aus.
Identifizieren und beseitigen Sie verdächtige Netzwerkaktivitäten mit einer intelligenteren Lösung
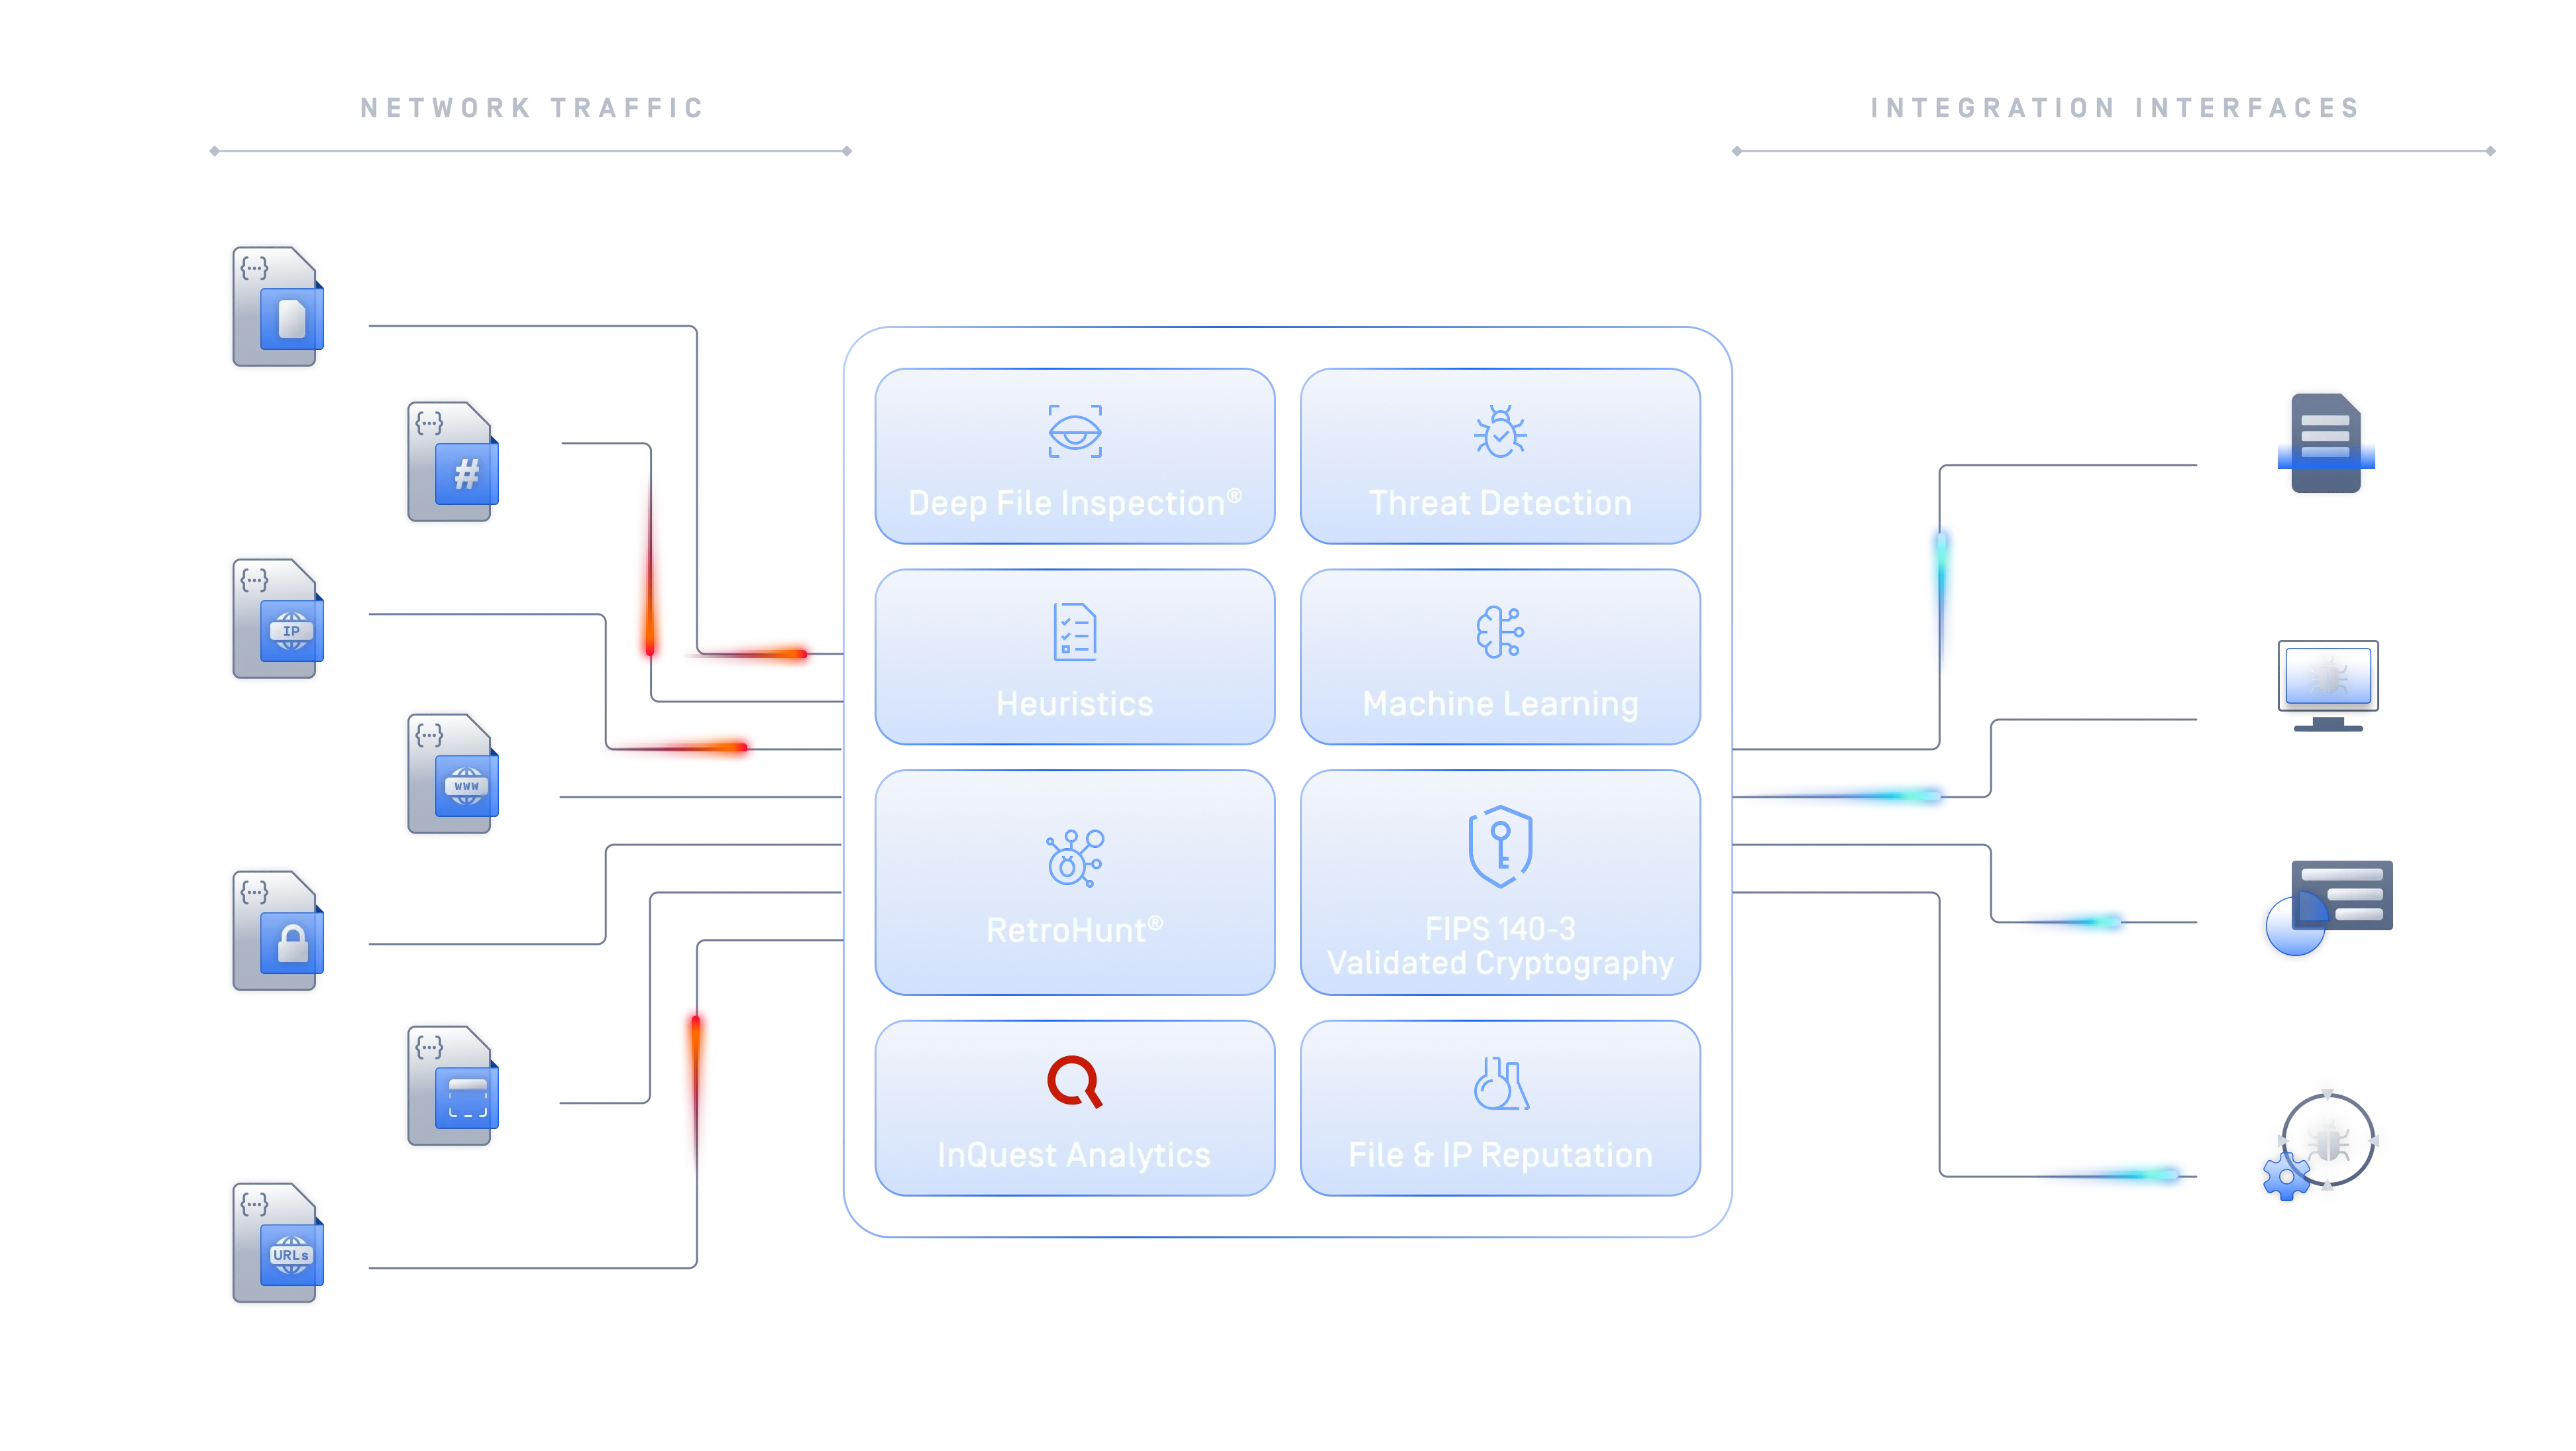
Umfassende Network Threat Intelligence
MetaDefender NDR basiert auf MetaDefender InSights Threat Intelligence und erfüllt die unterschiedlichen Anforderungen von Cybersecurity-Teams und Organisationen. Jeder Intelligence-Feed bietet einzigartige Funktionen, die die Sichtbarkeit, Erkennung und Reaktion auf anspruchsvolle Cyberbedrohungen verbessern.
Produktübersicht
Erfahren Sie, wie MetaDefender NDR InSights Echtzeit-Netzwerktransparenz, Anomalieerkennung und Bedrohungskorrelations
en in IT- und OT-Umgebungen bereitstellen, um Angriffe früher zu erkennen und die Verweildauer zu verkürzen.
Optimieren Sie Ihre Netzwerksicherheit
Verschlüsselte Sitzungsanalyse
Die Analyse verschlüsselter Sitzungen erfolgt anhand von SSL/TLS-Verbindungen und verschlüsselten Sitzungsattributen/-merkmalen, um böswillige Aktivitäten sowie Befehls- und Steuerungsaktivitäten zu identifizieren, selbst wenn keine Inline-Entschlüsselung vorhanden ist.
Leistungsstarke Inspektion
Schnelles Erkennen und Reagieren auf ungewöhnliches und verdächtiges Verhalten. MetaDefender NDR ermöglicht die proaktive Identifizierung potenzieller Bedrohungen bei Netzwerkdurchsatzgeschwindigkeiten von bis zu 40 Gb pro Sekunde.
Befähigung von Bedrohungsjägern
Optimieren Sie die Untersuchungsabläufe Ihres SOC-Teams mit unseren integrierten Funktionen für Incident Response, Intrusion Analysis, Remediation, Event Triage und Breach Containment.
Erkennung und Eindämmung von Sicherheitsverletzungen
Die Analyse zur Erkennung von Sicherheitsverstößen wird bei jedem Versuch, eine Netzwerkverbindung herzustellen, sowie bei jedem Versuch, eine Domain aufzulösen, durchgeführt. Dabei wird eine Zusammenstellung von Threat Intelligence von MetaDefender InSights sowie fortschrittliche Heuristiken und Analysen verwendet, die von unseren Bedrohungsanalysten entwickelt wurden.
FIPS 140-3-validierte Kryptografie
Unterstützen Sie Implementierungen in Behörden, im Finanzwesen, im Gesundheitswesen und in anderen regulierten Umgebungen mit nach FIPS 140-3 validierten kryptografischen Modulen und unabhängig geprüfter kryptografischer Sicherheit.
Tiefer gehen und mehr enthüllen
Gehen Sie mit Deep File Inspection® (DFI) über Schicht 7 des OSI-Modells hinaus und verarbeiten Sie Inhalte, die in die aus dem Netzwerkverkehr extrahierten Originaldateien eingebettet sind. Diese Inspektionsvorgänge führen in der Regel zu einer Vergrößerung des Erkennungsbereichs um das Vierfache, so dass die Erkennungsgenauigkeit steigt und Angreifer weniger Umgehungsmöglichkeiten haben.
Technische Dokumentation
Erste Schritte
Erschließen Sie das volle Potenzial unserer Produkte

Empfohlene Ressourcen
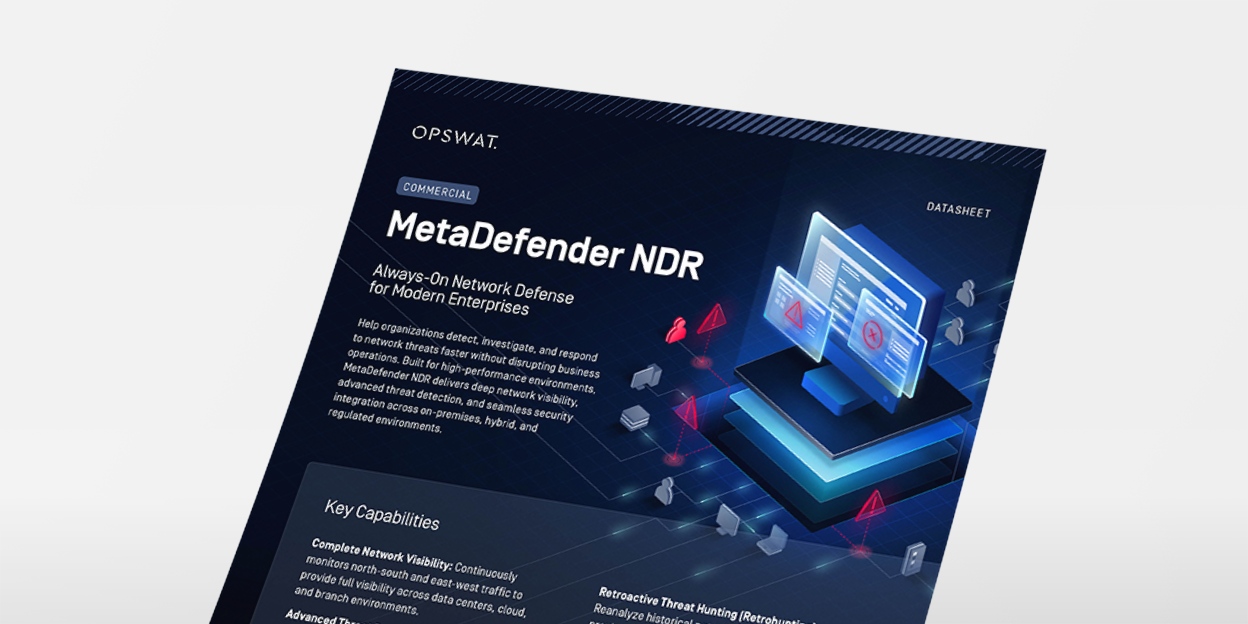
MetaDefender NDR – DatenblattNDR
Wenn sich Angreifer in aller Öffentlichkeit verstecken: So hat dieses Fertigungsunternehmen seine Cyber-Resilienz in allen Industrial ausgebaut
KI-gestützte Netzwerkerkennung hilft Finanzinstituten, sensible Daten zu schützen und gesetzliche Sicherheitsanforderungen zu erfüllen
Telekommunikationsunternehmen beseitigt Netzwerklücken, um Bedrohungen zu stoppen, bevor es zu Störungen kommt