MetaDefender ICAP Server Version 5.16.0 ist ab sofort verfügbar und bietet mehr Kontrolle darüber, welche Dateien gescannt werden, Einblick in jede einzelne Anfrage während ihrer Bearbeitung sowie eine Möglichkeit zur Fehlerbehebung bei „ ICAP “-Integrationen über die Web-Benutzeroberfläche.
Neuerungen in Version 5.16.0
- Scan-Umfang nach Dateityp: Alle Dateitypen scannen, alle außer den ausgewählten oder nur die ausgewählten.
- Verarbeitungsstatus: Jede Anfrage wird bei Eingang protokolliert und zeigt den aktuellen Status an, bis eine Entscheidung getroffen wurde.
- Integrierte Datenerfassung: Zeichnen Sie den „ ICAP “- und HTTP-Datenverkehr aus der Web-Benutzeroberfläche auf und laden Sie ihn als lesbare Transaktionen oder als .pcap-Dateien herunter.
- Dashboard „Dateisicherheit“: Ergebnisse von Anfragen, Gründe für Zulassungen und Sperrungen sowie Systemleistung auf einen Blick.
- Fernaktualisierungen und instanzspezifische „ Server “-Profile: Führen Sie ein Upgrade von My OPSWAT Central Management durch und behalten Sie die „ Server “-Profile der einzelnen Instanzen bei, wenn eine Gruppenrichtlinie angewendet wird.
- FIPS 140-3-Modus: Über die Web-Benutzeroberfläche erzwingen, mit einer Überprüfung der Kompatibilität für ältere TLS-Versionen.
Anwendungsfälle
Organisationen, die:
- Prüfen Sie Dateien von Web-Proxys, Servern für verwaltete Dateiübertragung (MFT) und anderen Geräten mit „ ICAP “-Funktion.
- In einigen Arbeitsabläufen müssen nur einige Dateitypen mit hohem Risiko gescannt werden.
- Verwalten Sie mehrere Instanzen von MetaDefender ,ICAP undServer über My ,OPSWAT undCentral Management.
- Einsatz in Umgebungen, in denen FIPS 140-3 erforderlich ist.
Scan-Umfang nach Dateityp: Nur die Dateien senden, die gescannt werden müssen
Die Dateityp-Steuerung funktionierte früher ausschließlich als Zulassungsliste. Ausgewählte Dateitypen wurden beim Scanvorgang übersprungen, während alle anderen gescannt wurden. Das bedeutete, dass man, wenn man nur wenige Dateitypen auswählen wollte, fast alle anderen mitauswählen musste.
In Version 5.16.0 wird die Zulassungsliste durch den Scanbereich nach Dateityp ersetzt, der drei Scanmodi bietet:
- Alle Dateitypen scannen (Standard).
- Alle Dateitypen außer den ausgewählten scannen.
- Nur ausgewählte Dateitypen scannen.
Wählen Sie unter „Dateiscan“ > „Scanumfang nach Dateityp“ einen Scanmodus pro Workflow aus .
Vorteile: Workflows, die nur wenige Dateitypen mit hohem Risiko überprüfen müssen, können genau diese Typen auswählen, anstatt alle anderen Typen auszuschließen, und nur diese an MetaDefender Core™ weiterleiten.
Verarbeitungsstatus: Sehen Sie nach, in welcher Phase sich die einzelnen Anfragen befinden
Bisher wurde eine Anfrage erst dann im Verarbeitungsverlauf angezeigt, wenn ihr Scan abgeschlossen war. Eine Datei, die noch analysiert wurde, sah genauso aus wie eine, die gar nicht erst eingegangen war, und um dies zu überprüfen, musste man die Konsole unter MetaDefender Core öffnen.
Sobald die Anfrage „ ICAP “ eingeht, wird ein Datensatz angelegt. Dieser durchläuft fünf Phasen:
- Empfang: Die Datei wird vom Client „ ICAP “ empfangen.
- Senden: Die Datei wird an MetaDefender Core gesendet.
- Prüfung: MetaDefender Core analysiert die Datei.
- Abruf: Das Ergebnis wird abgerufen, zusammen mit der bereinigten oder geschwärzten Datei, sofern diese durch die Deep CDR™-Technologie oder Proactive DLP™ erstellt wurde.
- Antwort: Die endgültige Datei wird an den Client unter ICAP zurückgesendet.
Jede Anfrage zeigt ihren aktuellen Status an, bis das Ergebnis vorliegt.
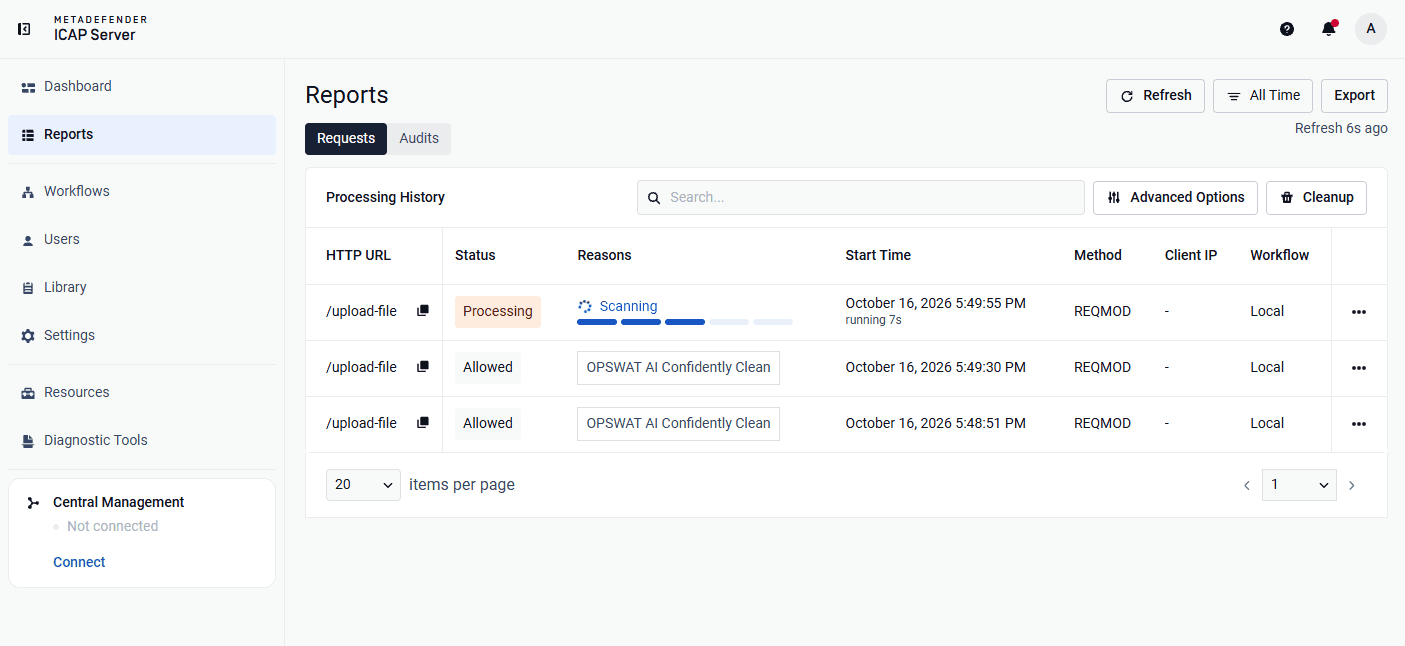
Vorteile: Administratoren können einen langsamen Scan von einer Anfrage unterscheiden, die nie eingegangen ist, ohne die Konsole „ MetaDefender “ (Core ) öffnen zu müssen. Große Dateien, die im Status „Responding“ verbleiben, werden als „in Bearbeitung“ angezeigt und nicht als fehlend.
Integrierte Datenerfassung: Fehlerbehebung bei „ ICAP “-Integrationen über die Web-Benutzeroberfläche
Wenn ein „ ICAP “-Client – beispielsweise ein Proxy- oder „ MFT “-Server oder ein anderer „ ICAP “-Client – keine Verbindung herstellen kann, unerwartete Antworten erhält oder eine Zeitüberschreitung auftritt, können Administratoren nun den Datenverkehr über die Web-Benutzeroberfläche erfassen.
So funktioniert es: Starten Sie eine Erfassung, reproduzieren Sie das Problem und laden Sie das Ergebnis herunter. Bei jeder Erfassung wird derselbe Datenverkehr auf zwei Arten aufgezeichnet:
- Transaktionen: Alle „ ICAP “- und HTTP-Anfragen und -Antworten, die nach der TLS-Terminierung aufgezeichnet werden, sodass der ICAPS-Datenverkehr lesbar ist. Diese zeigen, was gesendet wurde und warum es abgelehnt wurde.
- Pakete: Rohdatenverkehr, gespeichert als Standard-.pcap-Dateien, die den Verbindungsaufbau, Resets, Neuübertragungen und Zeitabläufe anzeigen. MetaDefender ICAP Server enthält ein Erfassungstool für Linux und nutzt unter Windows den integrierten Paketmonitor (pktmon).
Die Erfassungen können nach Verkehrsquelle, Netzwerkschnittstelle und Client-IP gefiltert und benannt werden, damit die heruntergeladenen Dateien später leicht zu finden sind. Da sie Dateiinhalte und andere sensible Daten enthalten können, ist diese Funktion standardmäßig deaktiviert. Um sie zu aktivieren, muss lediglich eine einmalige Änderung in der Konfigurationsdatei vorgenommen und anschließend ein Neustart durchgeführt werden.
Starten, filtern und laden Sie Aufzeichnungen unter „Diagnose > Verkehrsaufzeichnung“ herunter.
Vorteile: Bei jeder Aufzeichnung werden sowohl die ausgetauschten Daten als auch das Verhalten der Verbindung erfasst, ohne dass ein separates Aufzeichnungstool auf dem Server erforderlich ist.
Neues Dashboard zur Dateisicherheit: Transparenz auf einen Blick
Das neu gestaltete Dashboard zeigt an, wie viel Datenverkehr verarbeitet wurde, was damit geschehen ist und warum.
Die Registerkarte „Sicherheit“ öffnet sich mit einer Übersicht über die Anfragen. Dort wird aufgeschlüsselt, warum Anfragen zugelassen wurden (nach Scan-Ergebnis, aufgrund der Konfiguration ohne Scan oder aufgrund von Übersteuerungseinstellungen) und warum sie blockiert wurden. Anfragen, die der Client vor Abschluss geschlossen hat, werden separat als „Vom Client abgebrochen“ angezeigt, sodass sich die Gesamtzahlen addieren. Trenddiagramme und Übersichtskarten zeigen die Ergebnisse im Zeitverlauf und nach Dateityp an.
Auf der Registerkarte „System“ werden neben den Sicherheitsaktivitäten auch die Systemleistung angezeigt.
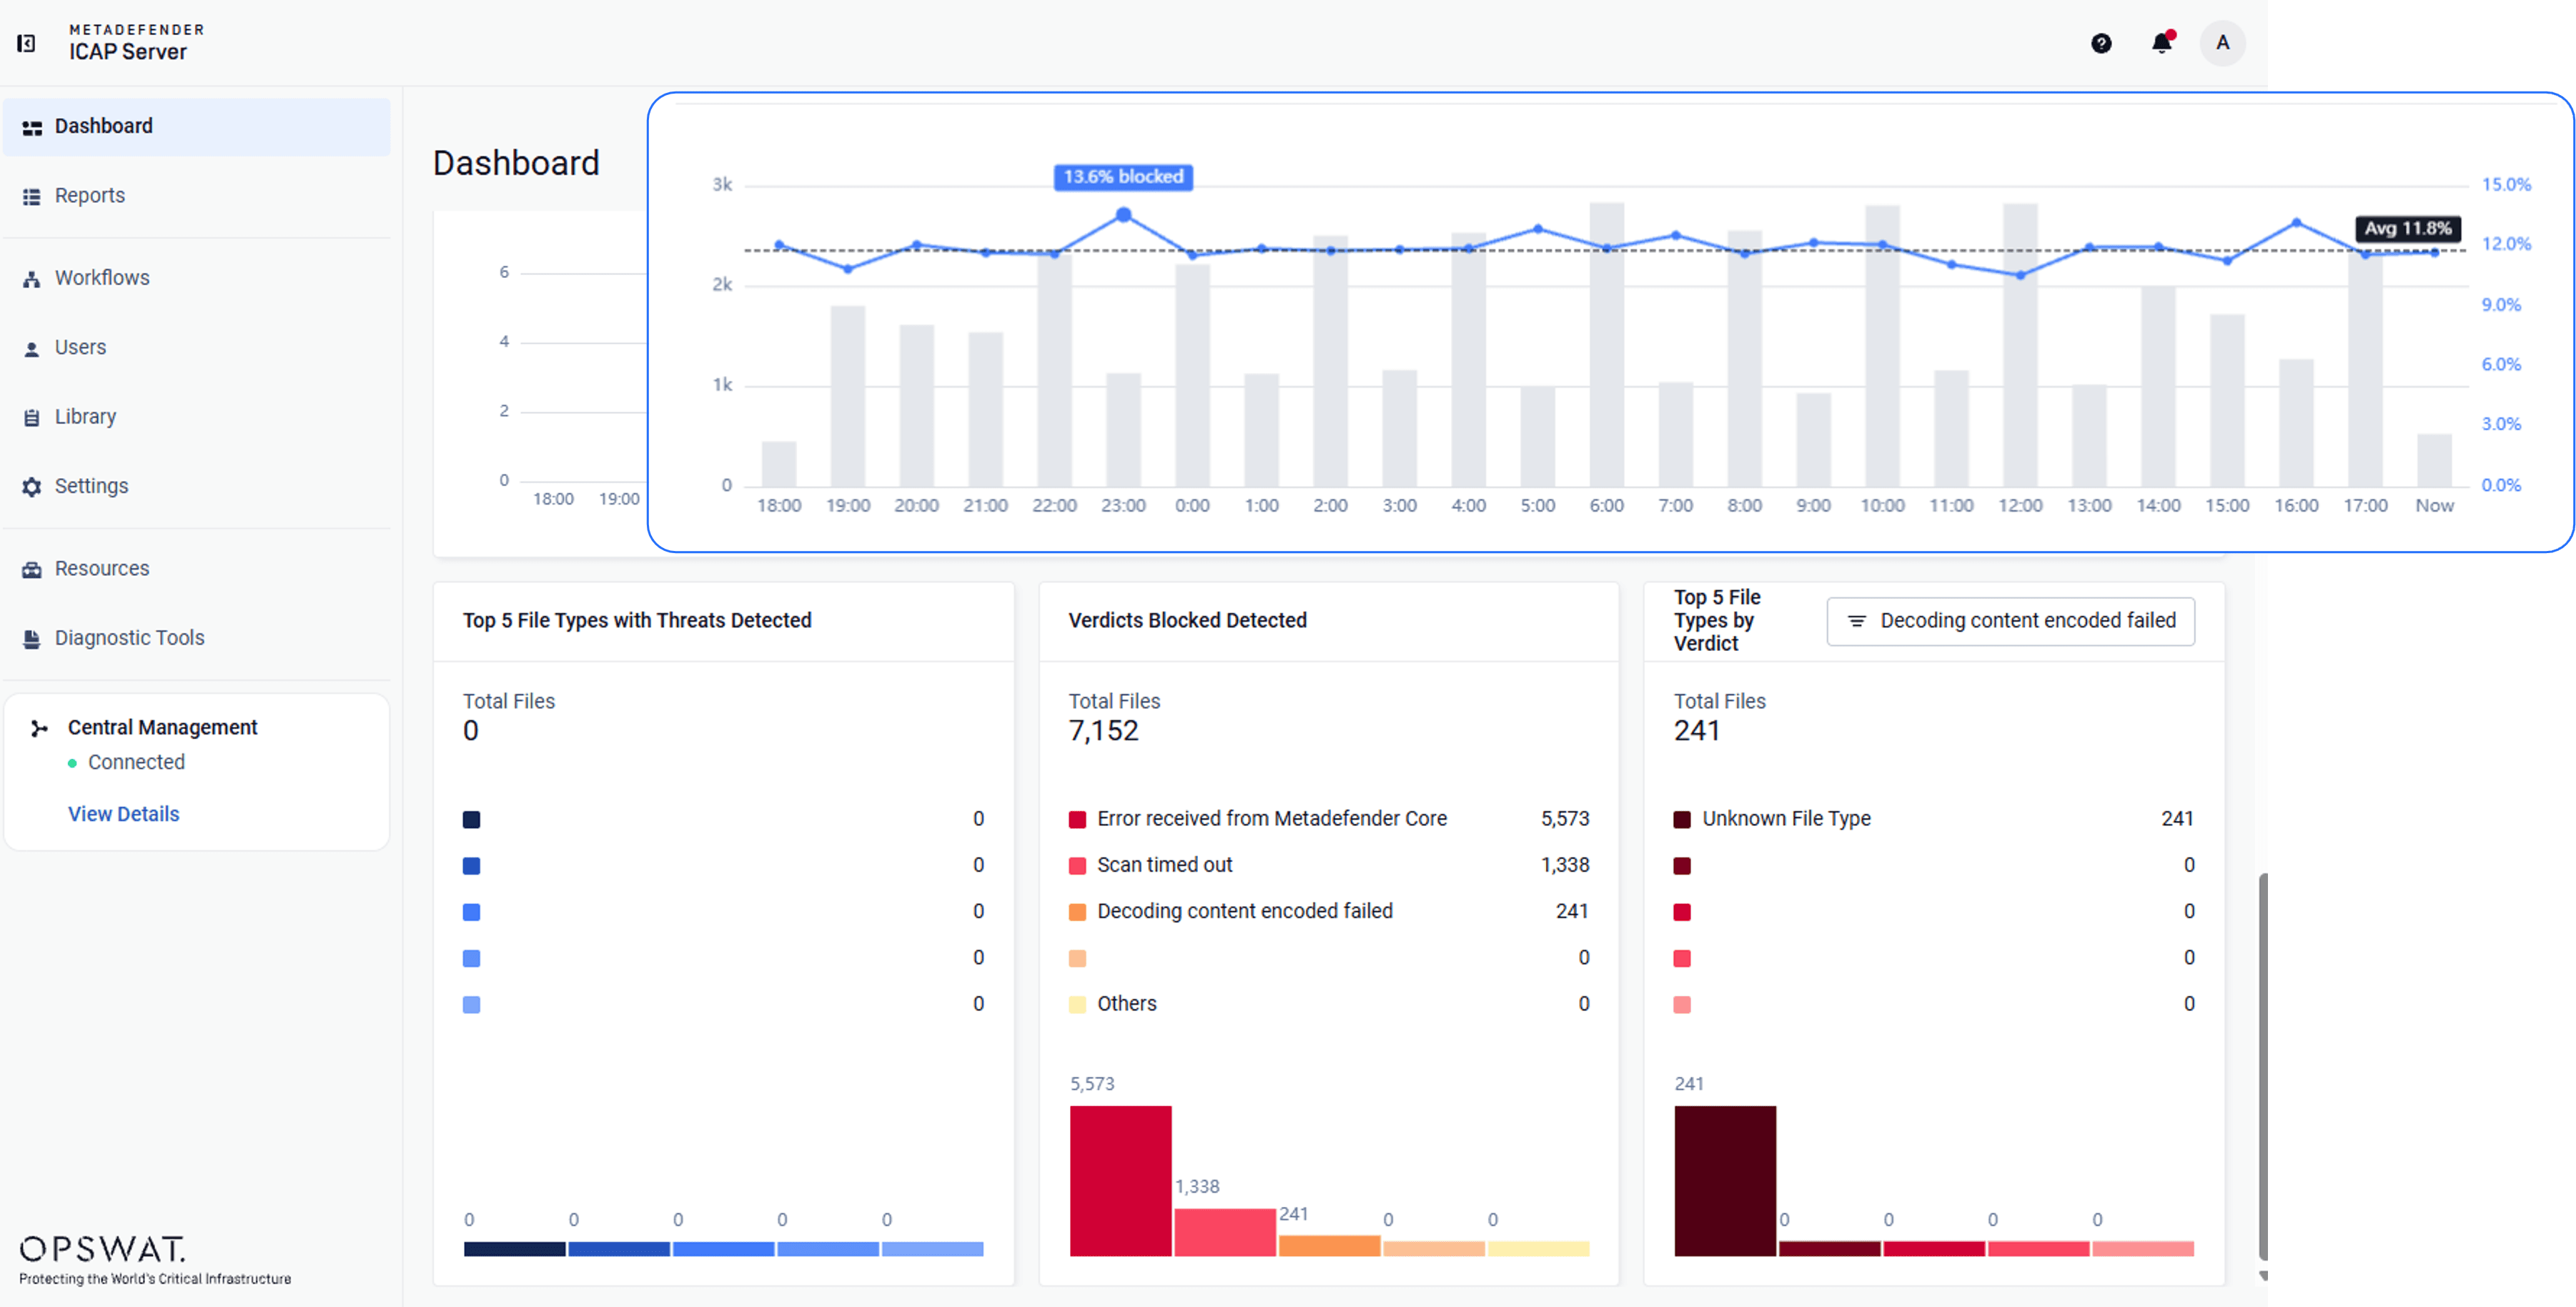
Vorteile: Teams können die Gründe für die Zulassung und Sperrung an einem Ort einsehen, einschließlich der Dateien, die aufgrund der Konfiguration ohne Überprüfung zugelassen werden. Diese Aufschlüsselung ist umso wichtiger, da mit „Scan Scope“ nun Workflows bestimmte Dateitypen gezielt überspringen können.
My OPSWAT Central Management: Fernaktualisierungen und instanzspezifische „ Server “-Profile
Upgrades per Fernzugriff. Registrierte Instanzen können unter Windows und Linux über die „ Central Management “-Konsole aktualisiert werden. Die Prüfsumme des Installationsprogramms wird vor der Bereitstellung überprüft, und die Instanz muss anschließend eine Funktions- und Lizenzprüfung bestehen.
Instanzen mit Version 5.15.0 oder früher müssen zunächst manuell auf Version 5.16.0 aktualisiert werden.
Detaillierte Gruppenrichtlinien: Gemeinsame Einstellungen richten sich nach der Gruppenrichtlinie, und jede Instanz behält ihre eigenen „ Server “-Profile bei.
Vorteile: Administratoren, die mehrere Instanzen verwalten, können mehrere Instanzen aktualisieren und eine gemeinsame Richtlinie anwenden, ohne sich bei jedem Server anmelden oder die Verbindungen zu MetaDefender undCore neu aufbauen zu müssen.
FIPS 140-3-Modus: Über die Web-Benutzeroberfläche mit einer Bereitschaftsprüfung erzwingen
- Aktivierung mit einem Schalter: Ein einziger Schalter aktiviert den FIPS-Modus, und der Webserver wird neu gestartet, um die Änderung zu übernehmen.
- Bereitheitsprüfung: Verbindungen, bei denen die Blockierung von TLS 1.1, TLS 1.0 oder SSL 3.0 noch nicht erzwungen wird, werden mit einem Link zur Behebung des jeweiligen Problems aufgeführt.
- Geschützte Konfiguration: Im FIPS-Modus können keine älteren Protokolle ausgewählt werden.
Aktivieren Sie FIPS 140-3 unter „Einstellungen“ > „Sicherheit“ > „FIPS 140-3-Modus“.
Vorteile: Administratoren können erkennen, bei welchen TLS-Verbindungen die FIPS-Durchsetzung blockiert wird, und diese Probleme beheben, bevor sie die Funktion aktivieren.
Außerdem in dieser Version
- Übersichtlichere Meldungen zur Synchronisierung mit Central Management : Wenn die Instanz während eines Speichervorgangs Central Management nicht erreichen kann, wird die Änderung als gespeichert gemeldet, wobei separat darauf hingewiesen wird, dass sie noch nicht synchronisiert wurde.
- Protokollrotation unter Linux: Das „ Central Management “-Transporter-Protokoll wird nun täglich rotiert, komprimiert und auf maximal 30 Dateien begrenzt, analog zu Windows.
- Bibliotheksaktualisierungen: OpenSSL, NGINX, curl, PostgreSQL, libxml2 und c-ares wurden aktualisiert, um bekannte Sicherheitslücken zu beheben.
MetaDefender ICAP Server: Entwickelt, um alles zu schützen, was in Ihre Netzwerkumgebung gelangt
MetaDefender ICAP Server schützt Dateien am Netzwerkperimeter, bevor sie in Ihr Unternehmen gelangen und Benutzer, Anwendungen oder Speicher erreichen. Dort lassen sich Bedrohungen am effizientesten abfangen, und dort haben Lücken in der Zuverlässigkeit oder bei der Compliance die größten Auswirkungen.
ICAP (Internet Content Adaptation Protocol) ist ein offener Standard, der es ermöglicht, Sicherheitsdienste auf spezialisierte Server auszulagern, wodurch der Netzwerkdurchsatz erhöht wird, während gleichzeitig die Funktionen zur tiefgehenden Überprüfung erhalten bleiben.
Alle verdächtigen Dateien, die im Netzwerkverkehr übertragen werden, werden blockiert oder bereinigt, bevor sie für Endbenutzer zugänglich sind. Sensible Daten werden unkenntlich gemacht, entfernt oder blockiert, um Unternehmen dabei zu unterstützen, Sicherheits- und Compliance-Standards einzuhalten. Die zentralen Schutzfunktionen – Metascan™ Multiscanning , das auf mehreren Anti-Malware-Engines und KI basiert, Deep CDR™-Technologie, Proactive DLP™, Adaptive Sandbox , File-Based Vulnerability Assessment sowie weitere Technologien – bleiben in dieser Version unverändert.
Nächste Schritte
MetaDefender ICAP Server Version 5.16.0 ist ab sofort verfügbar. Bestehende Kunden können die neueste Version über das My OPSWAT™-Portalherunterladen. Die vollständigen Versionshinweise und Anweisungen zum Upgrade finden Sie in der OPSWAT Dokumentation.
Möchten Sie Ihren Netzwerkverkehr mit Lösungen sichern, die „ ICAP “ unterstützen? Wenden Sie sich an unser Team und erfahren Sie, wie „ MetaDefender “ICAP Server Ihren Dateiverkehr am Netzwerkperimeter schützt.
