Präventionsorientierte Cybersicherheit für die Energie- und Versorgungsbranche
Von Kontrollräumen in Kernkraftwerken bis hin zu Offshore-Plattformen: „ OPSWAT “ stoppt Bedrohungen, die über Dateien und Geräte übertragen werden, bevor sie kritische OT-Systeme erreichen.
- Sicherheit durch Prävention
- Prüfungsgerechte Compliance
- Nahtlose Geschäftskontinuität
OPSWAT das Vertrauen von
1,500+
1,800+
30+
13,000+
Wo die Sicherheit der Energieinfrastruktur versagt
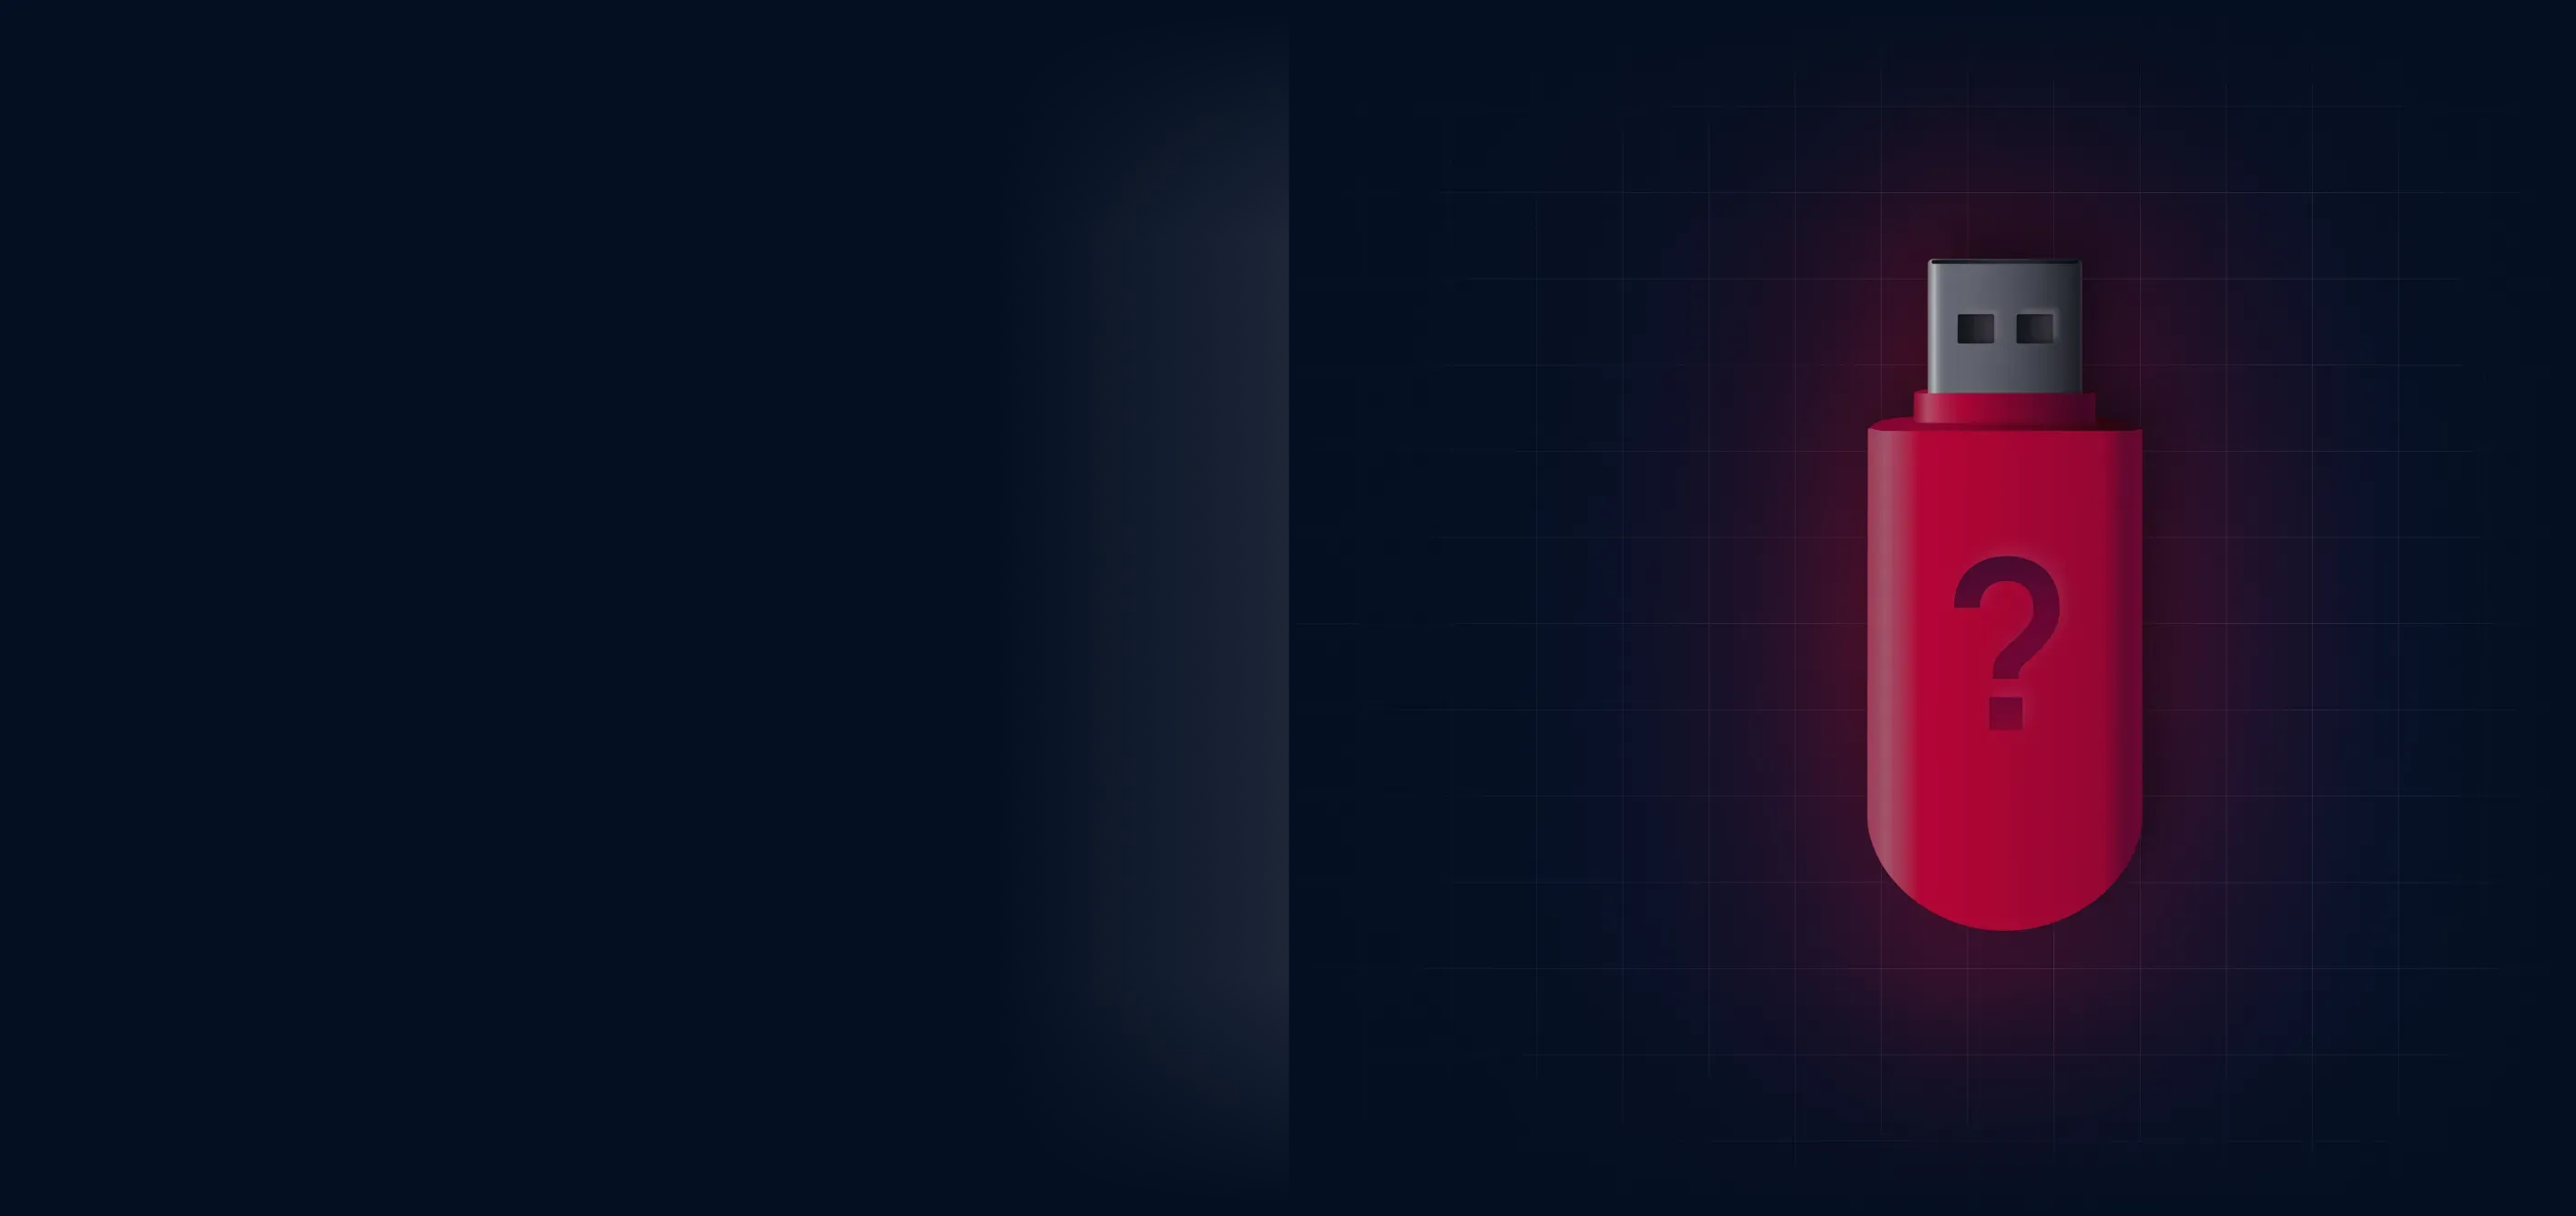
Der abnehmbare „ Media “ für den toten Winkel
Außendiensttechniker verlassen sich bei der Reparatur von SCADA-Systemen auf „ USB “-Laufwerke und vertrauen dabei standardmäßig auf interne Speichermedien. Da am Einsatzort keine Virenprüfung durchgeführt wird, kann bereits ein einziges infiziertes Laufwerk kritische Anlagen gefährden, ohne Spuren zu hinterlassen.
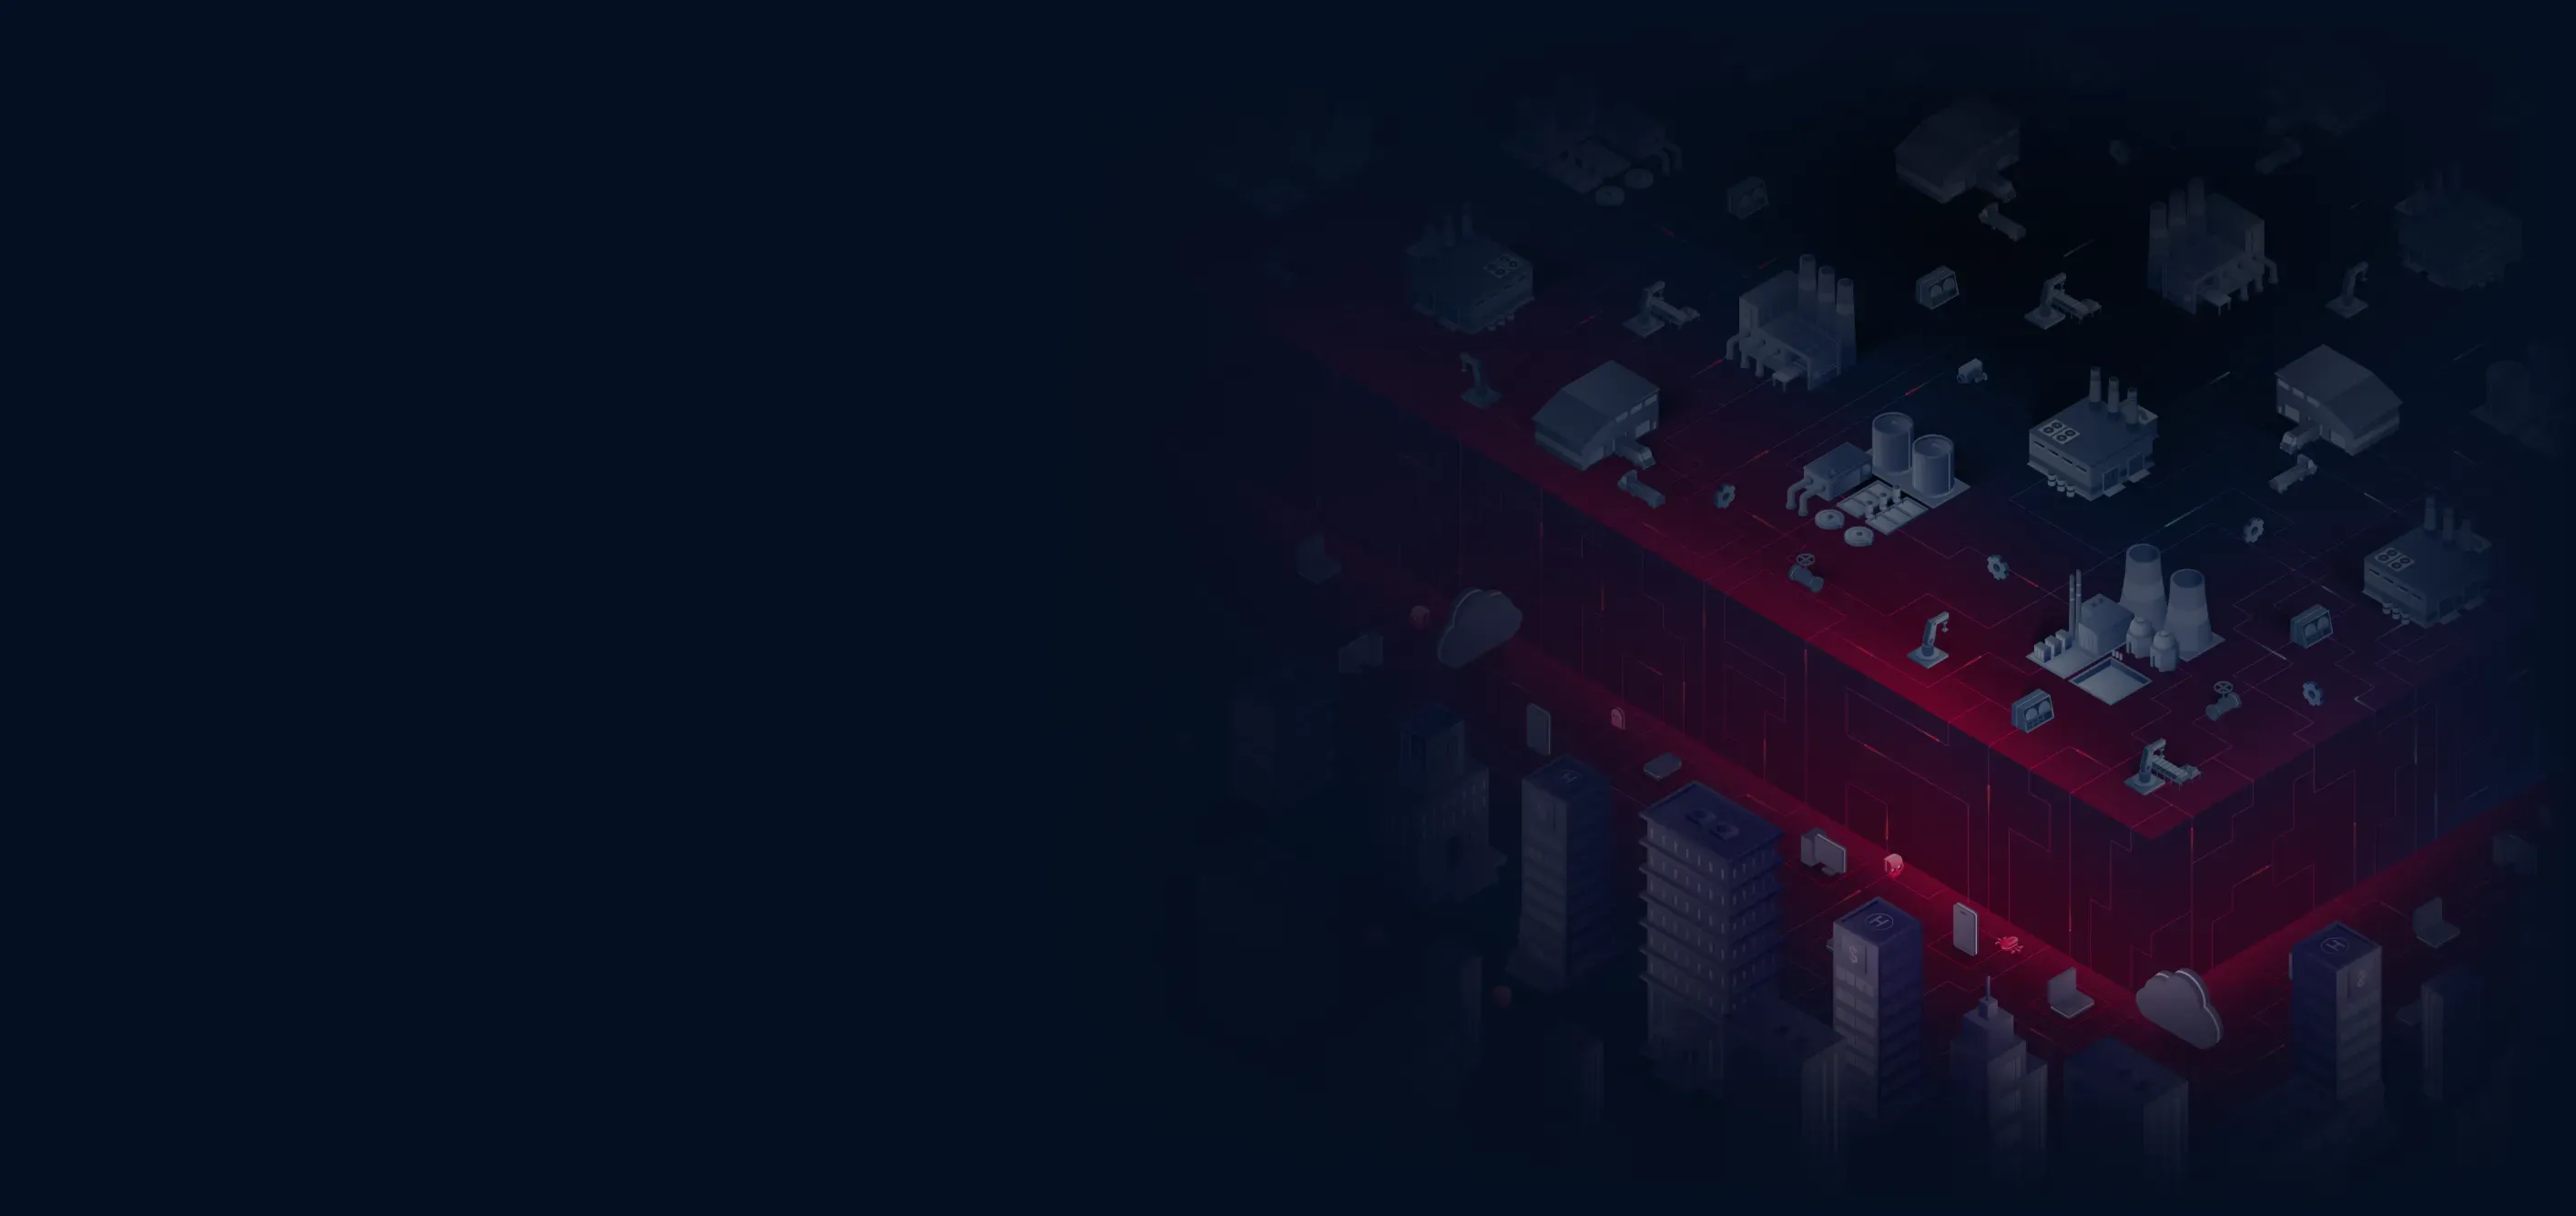
Unüberprüfte Dateien, die die Grenze zwischen IT und OT überschreiten
Daten müssen zwischen IT und OT ausgetauscht werden, doch ohne Überprüfung an der Schnittstelle wird jede Übertragung, jeder Patch und jeder Upload durch einen Anbieter zu einem unüberprüften Zugang zu den Produktionssystemen.
Alte Systeme können mit modernen Bedrohungen nicht mehr Schritt halten
Jahrzehntealte Steuerungssysteme sind nicht in der Lage, moderne Endgerätesicherheit oder das Patch-Management zu unterstützen, machen jedoch den Großteil der kritischen OT-Infrastruktur aus und können nicht von heute auf morgen ersetzt werden.
Einhaltung ohne Durchsetzung
NERC CIP, IEC 62443 und NRC 10 CFR 73.54 verlangen auditfähige, nachweisbare Kontrollmaßnahmen. Viele Organisationen können zwar Richtlinien dokumentieren, sind jedoch nicht in der Lage, eine konsequente Durchsetzung nachzuweisen – eine Lücke, die Millionen an Bußgeldern und Reputationsschäden kostet.
Angreifer setzten als Erste auf KI
Angreifer entwickeln mittlerweile polymorphe Malware und überzeugende Köder schneller, als signaturbasierte Abwehrsysteme aktualisiert werden können, und OT-Umgebungen lassen sich von allen am langsamsten aktualisieren.
- Media
Der abnehmbare „ Media “ für den toten Winkel
Außendiensttechniker verlassen sich bei der Reparatur von SCADA-Systemen auf „ USB “-Laufwerke und vertrauen dabei standardmäßig auf interne Speichermedien. Da am Einsatzort keine Virenprüfung durchgeführt wird, kann bereits ein einziges infiziertes Laufwerk kritische Anlagen gefährden, ohne Spuren zu hinterlassen.
- IT/OT-Übertragungen
Unüberprüfte Dateien, die die Grenze zwischen IT und OT überschreiten
Daten müssen zwischen IT und OT ausgetauscht werden, doch ohne Überprüfung an der Schnittstelle wird jede Übertragung, jeder Patch und jeder Upload durch einen Anbieter zu einem unüberprüften Zugang zu den Produktionssystemen.
- Ältere Systeme
Alte Systeme können mit modernen Bedrohungen nicht mehr Schritt halten
Jahrzehntealte Steuerungssysteme sind nicht in der Lage, moderne Endgerätesicherheit oder das Patch-Management zu unterstützen, machen jedoch den Großteil der kritischen OT-Infrastruktur aus und können nicht von heute auf morgen ersetzt werden.
- Komplexitäten bei der Einhaltung von Vorschriften
Einhaltung ohne Durchsetzung
NERC CIP, IEC 62443 und NRC 10 CFR 73.54 verlangen auditfähige, nachweisbare Kontrollmaßnahmen. Viele Organisationen können zwar Richtlinien dokumentieren, sind jedoch nicht in der Lage, eine konsequente Durchsetzung nachzuweisen – eine Lücke, die Millionen an Bußgeldern und Reputationsschäden kostet.
- KI-gestützte Bedrohungen
Angreifer setzten als Erste auf KI
Angreifer entwickeln mittlerweile polymorphe Malware und überzeugende Köder schneller, als signaturbasierte Abwehrsysteme aktualisiert werden können, und OT-Umgebungen lassen sich von allen am langsamsten aktualisieren.
Umfassender Schutz mit Schwerpunkt auf Prävention
OPSWAT verhindert Bedrohungen, bevor sie die Steuerungssysteme erreichen – durch physische Absicherung, gründliche Überprüfung und zentralisierte Richtlinienverwaltung.
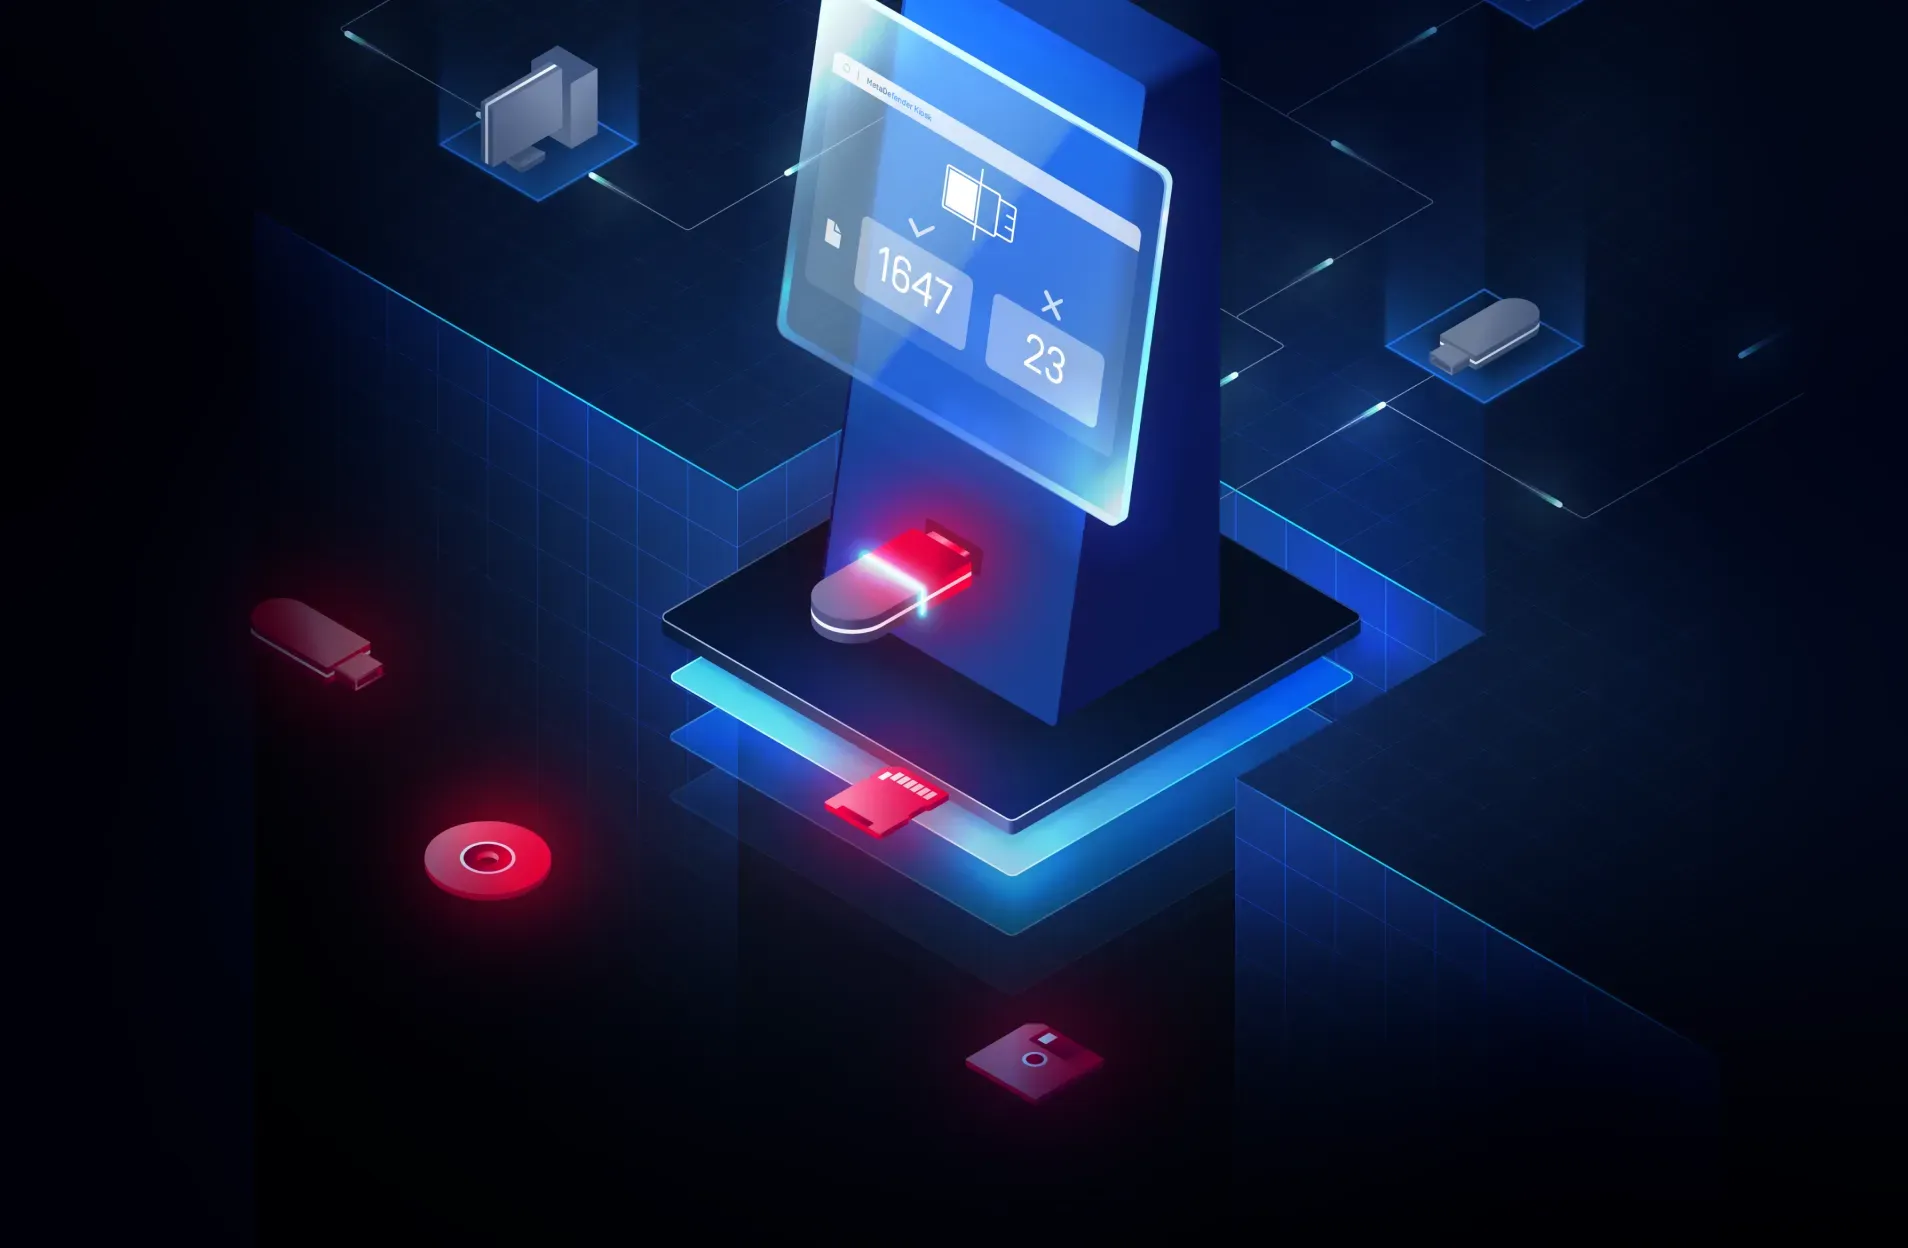
Physische Kontrollen an jedem Einreiseort
MetaDefender™ Kiosk, Drive, Media ,Firewall und Endpoint sorgen für die Sicherheit von Wechseldatenträgern und temporären Geräten, indem sie diese scannen, überprüfen und kontrollieren, bevor sie auf kritische OT-Systeme zugreifen.
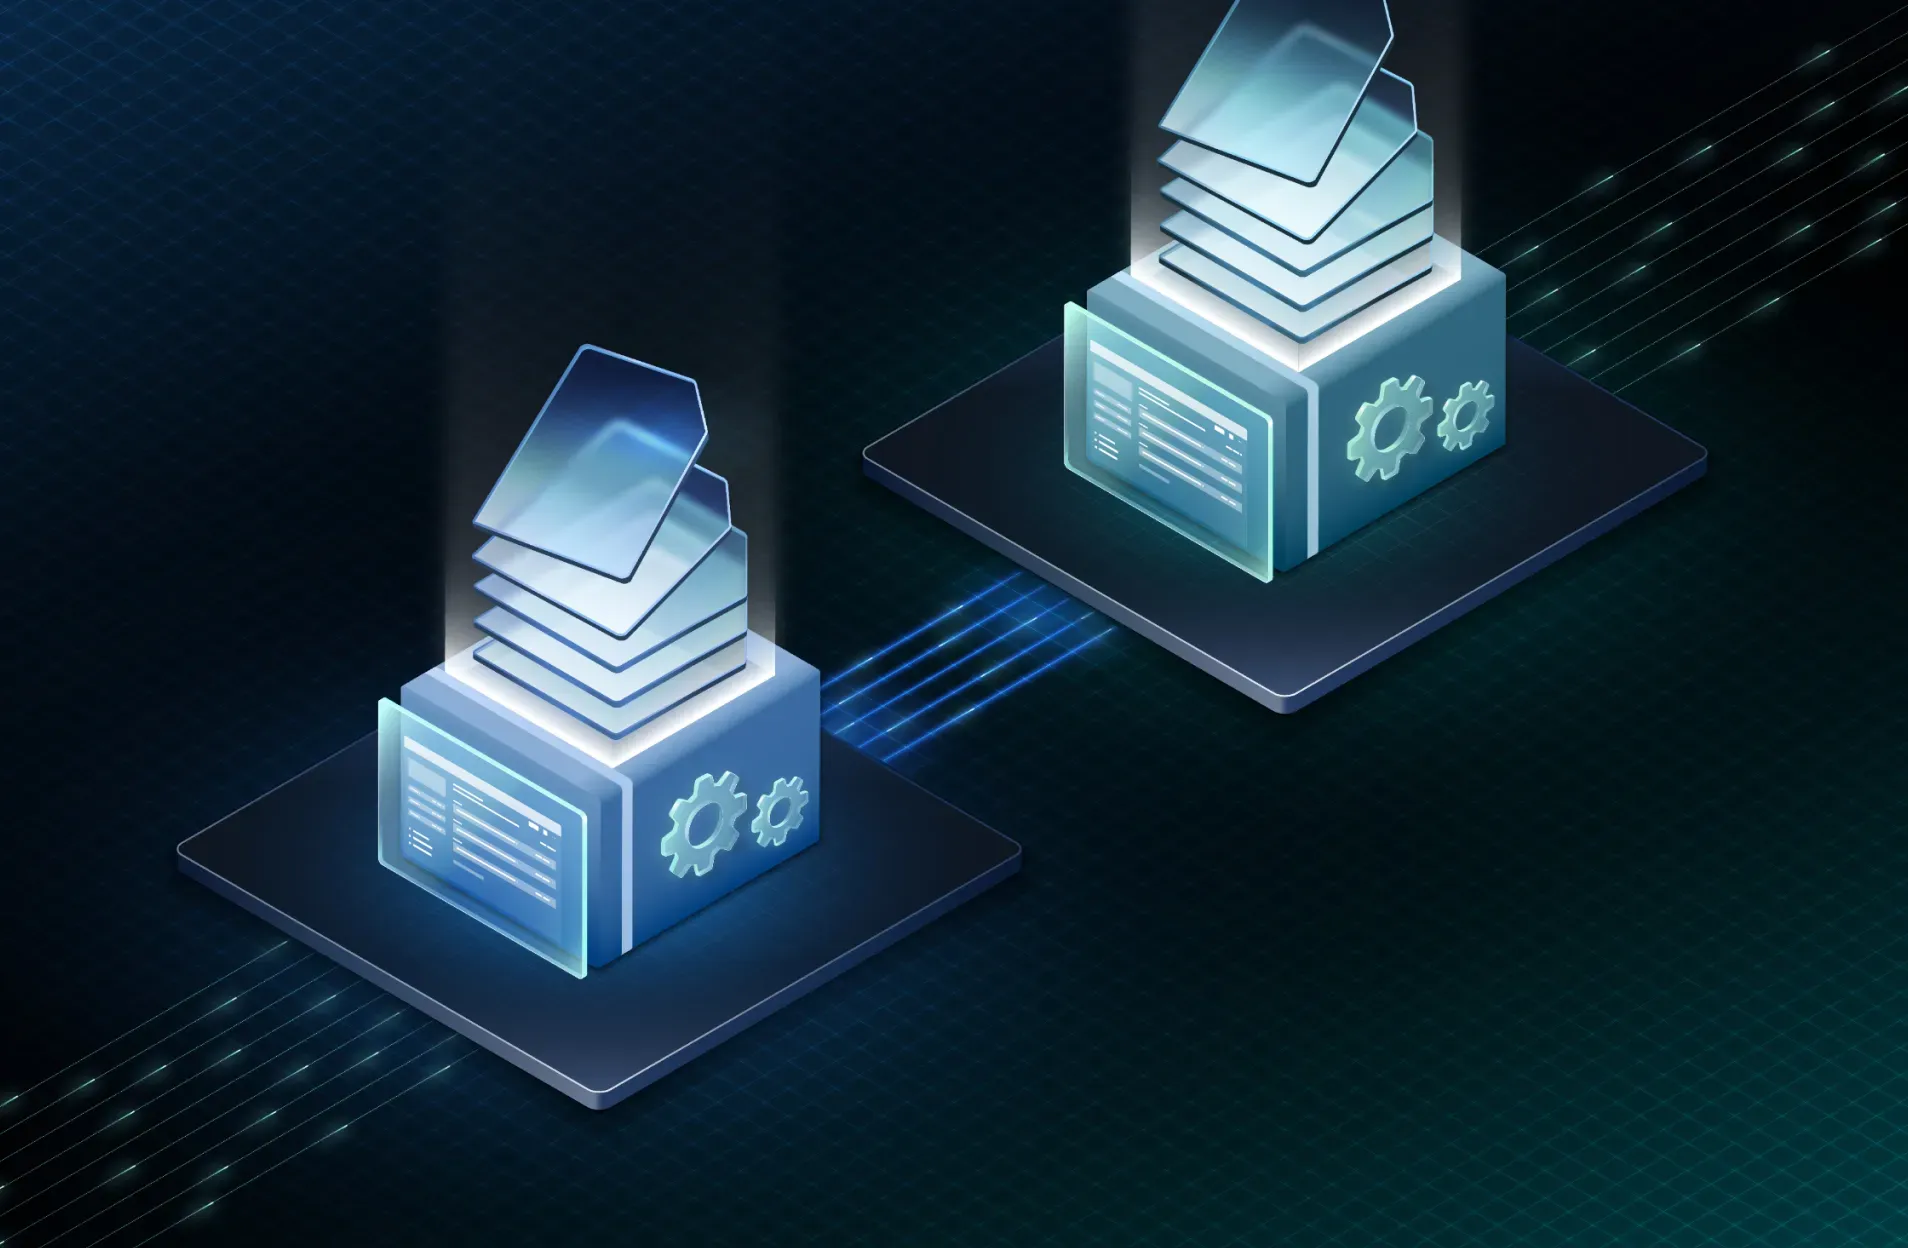
Secure IT/OT-Datenübertragungen
MetaDefender Managed File Transfer, NetWall™ und Industrial Firewall prüfen und kontrollieren jede Datei, die die IT/OT-Grenze überschreitet, und erzwingen dabei eine einseitige oder richtlinienbasierte Übertragung ohne blinde Flecken.
Transparenz, Zugriff und Bedrohungsprävention
Industrial Firewall, und „ OT Access “ vereinen Transparenz über OT-Ressourcen, sicheren Fernzugriff und Netzwerkschutz, um Cyberrisiken zu minimieren.
Zentrale Transparenz und Compliance
My OPSWAT™ Central Management vereint die Durchsetzung von Richtlinien, Scan-Protokolle und Compliance-Berichte über alle Standorte, Produkte und Regionen hinweg und ist von Grund auf für Audits ausgelegt.

KI-gestützte Zero-Day-Erkennung
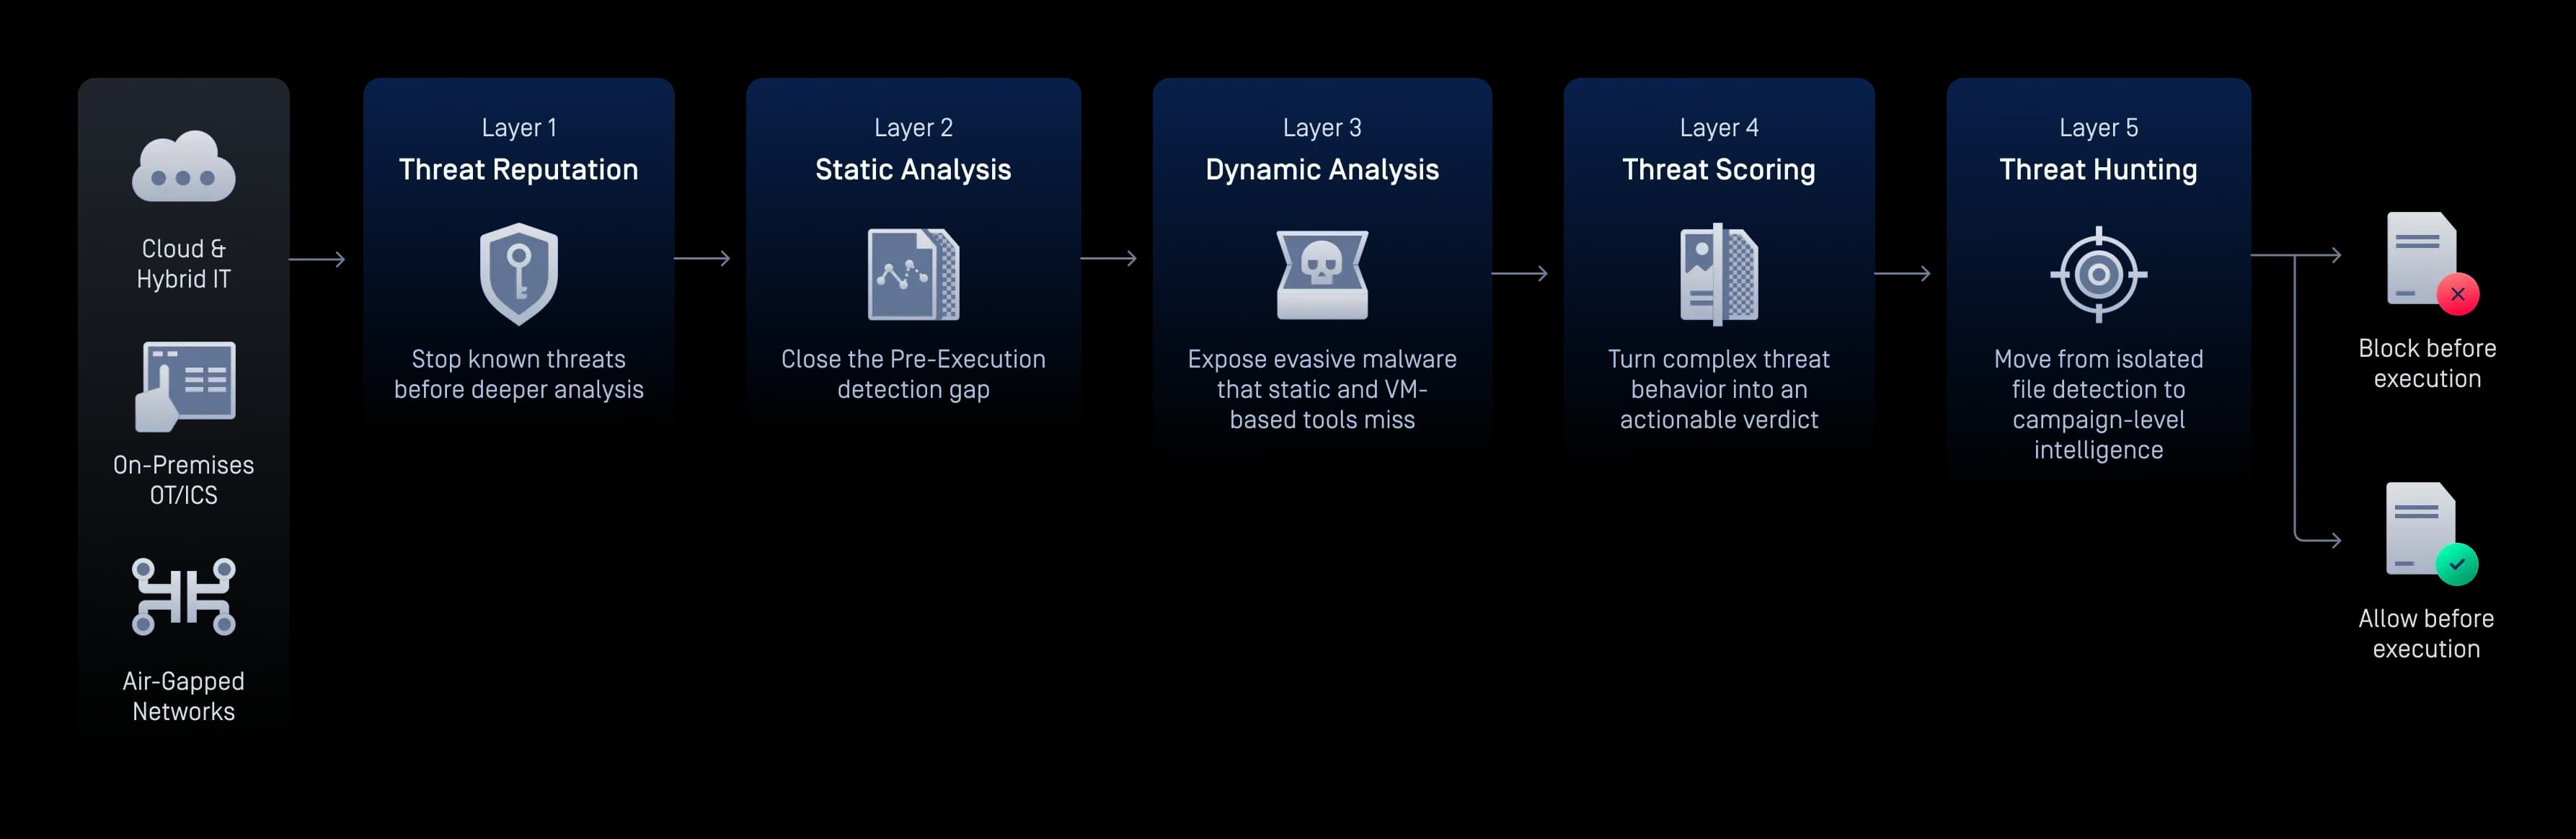
MetaDefender Aether™ vereint Bedrohungsbewertung, prädiktive KI, emulationsbasiertes Sandboxing, Bedrohungsbewertung und Bedrohungssuche in einer fünfschichtigen Lösung. Erkennen Sie Zero-Day- und schwer nachweisbare Malware, bevor sie Benutzer und Systeme erreicht – mit einem einzigen, umsetzbaren Befund pro Datei.
Secure Energie- und Versorgungsbetrieb
Anwendungsfälle
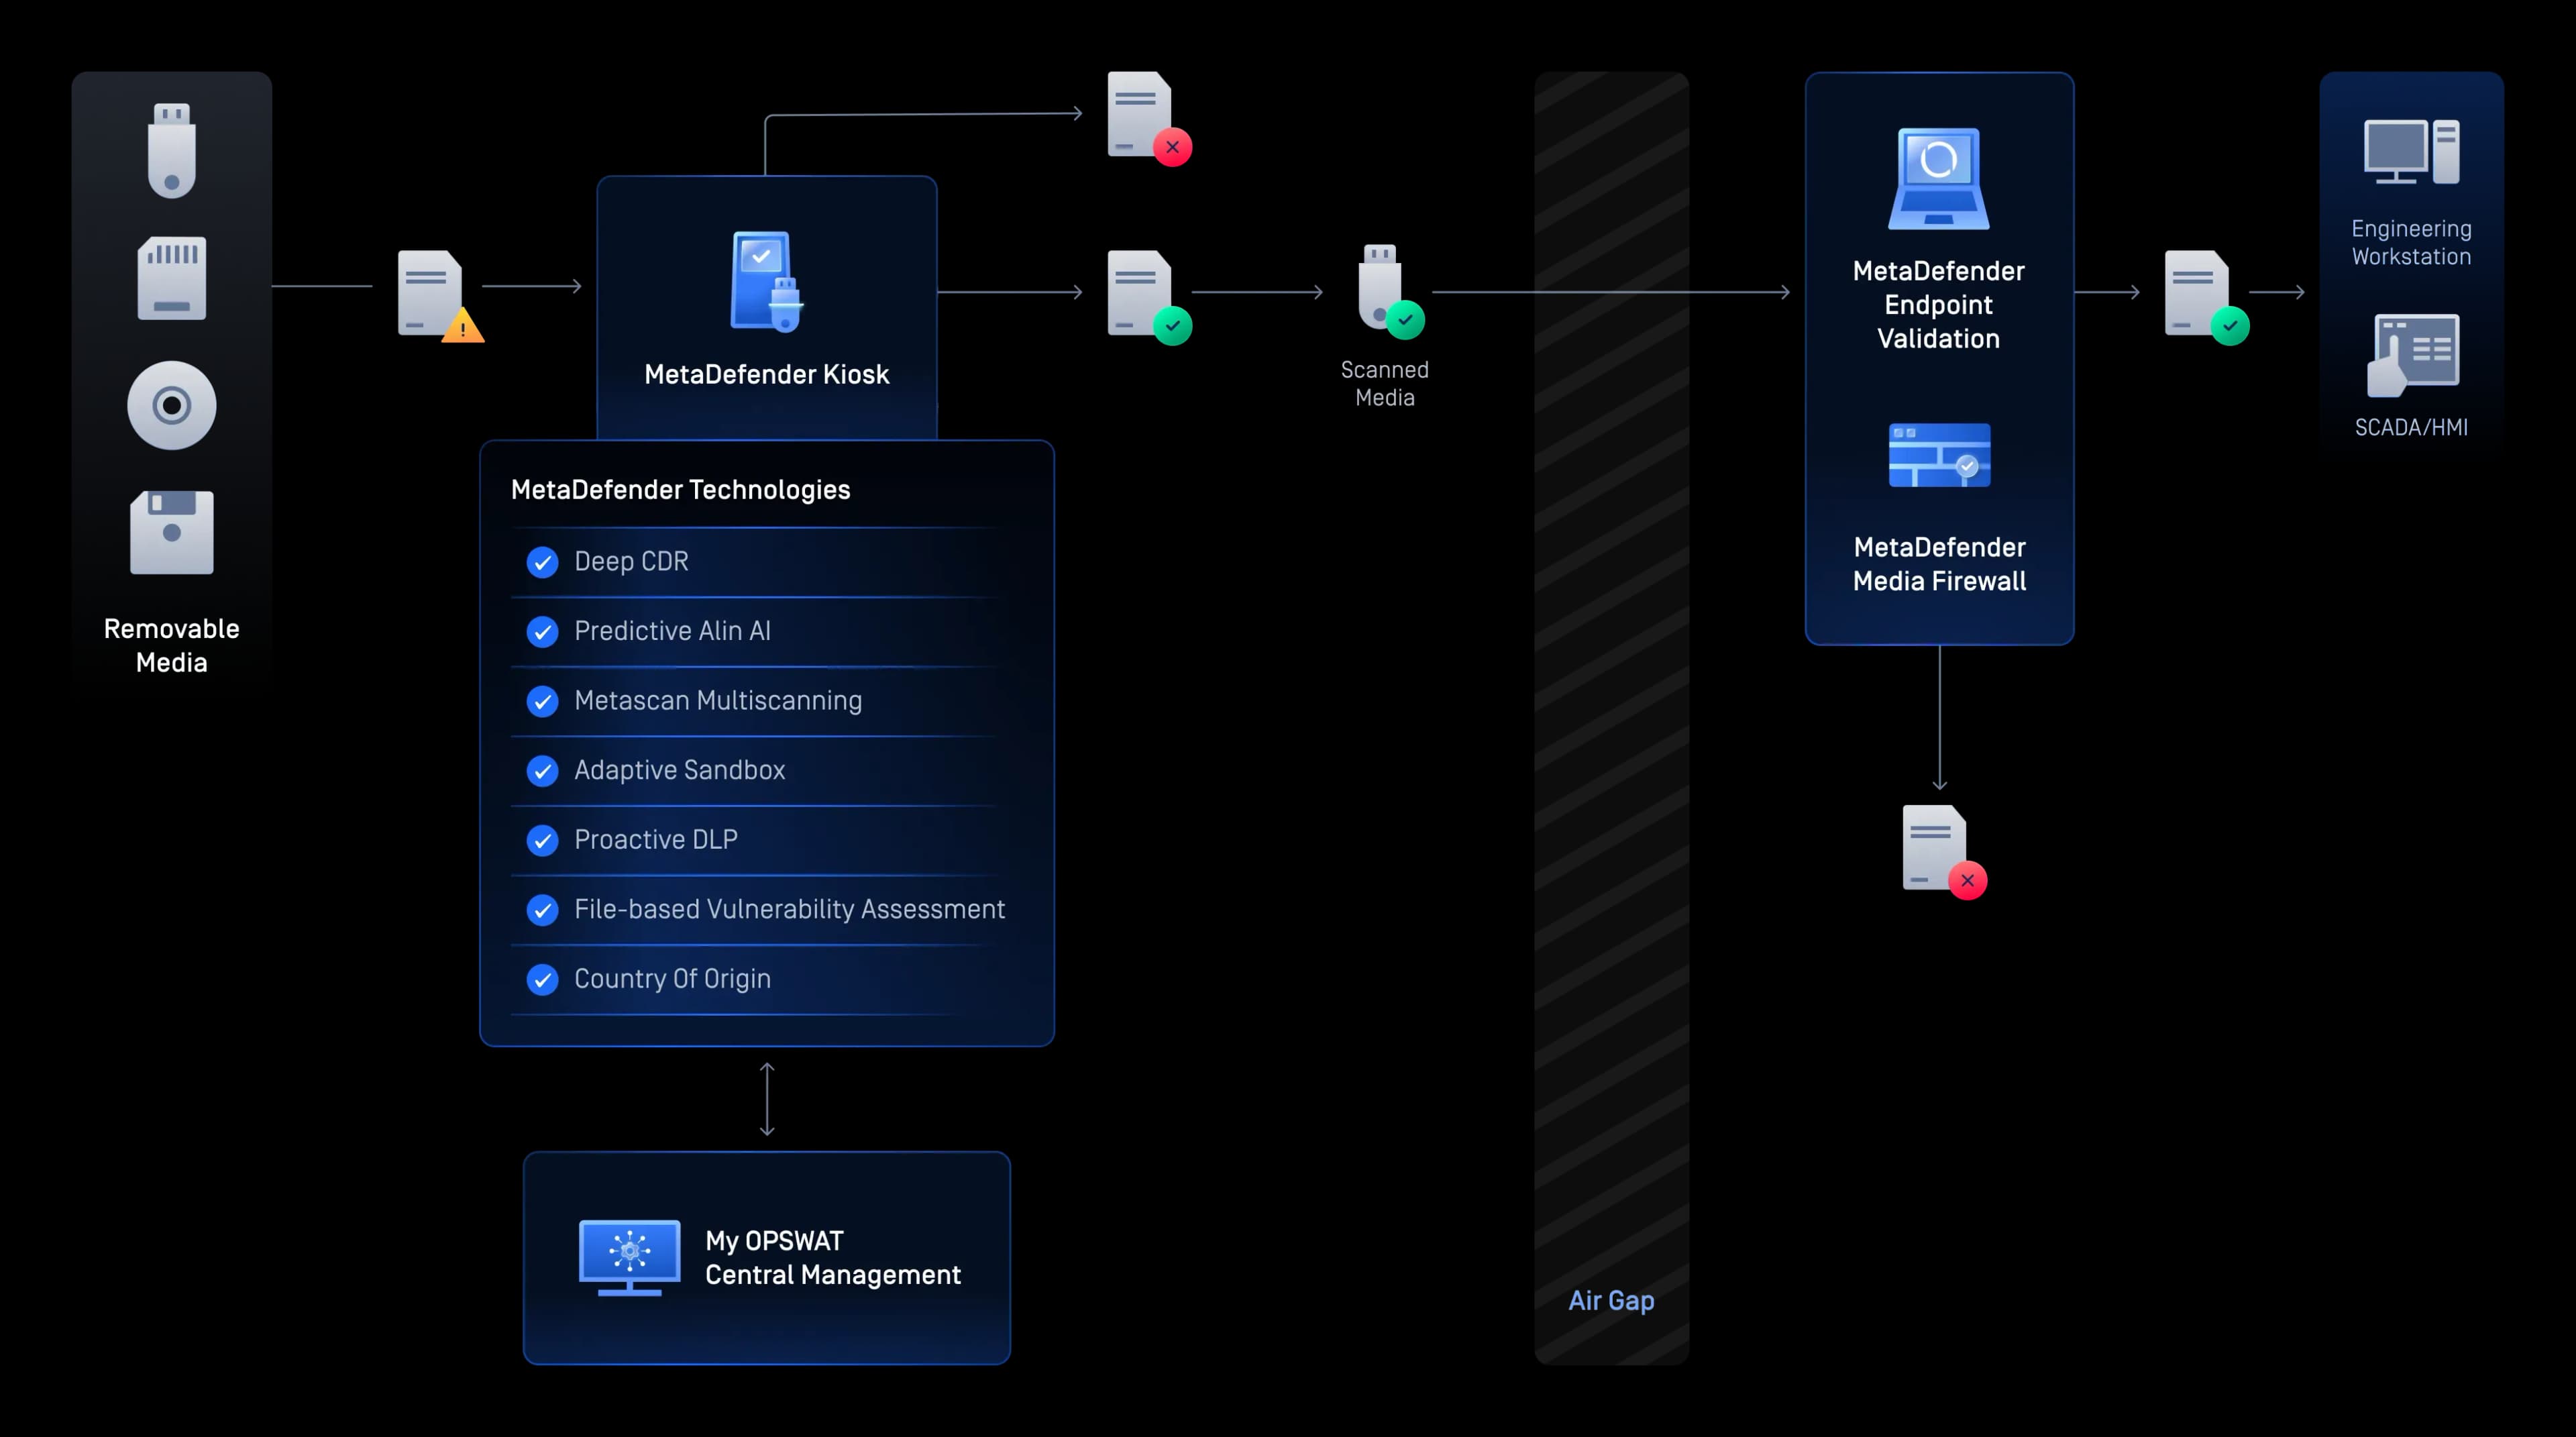
Secure Entfernbare „ Media “-Einstiegspunkte
Verhindern Sie das Eindringen von Malware in kritische OT-Umgebungen, indem Sie Wechseldatenträger scannen, bereinigen und überprüfen, bevor sie in die Betriebssysteme gelangen.
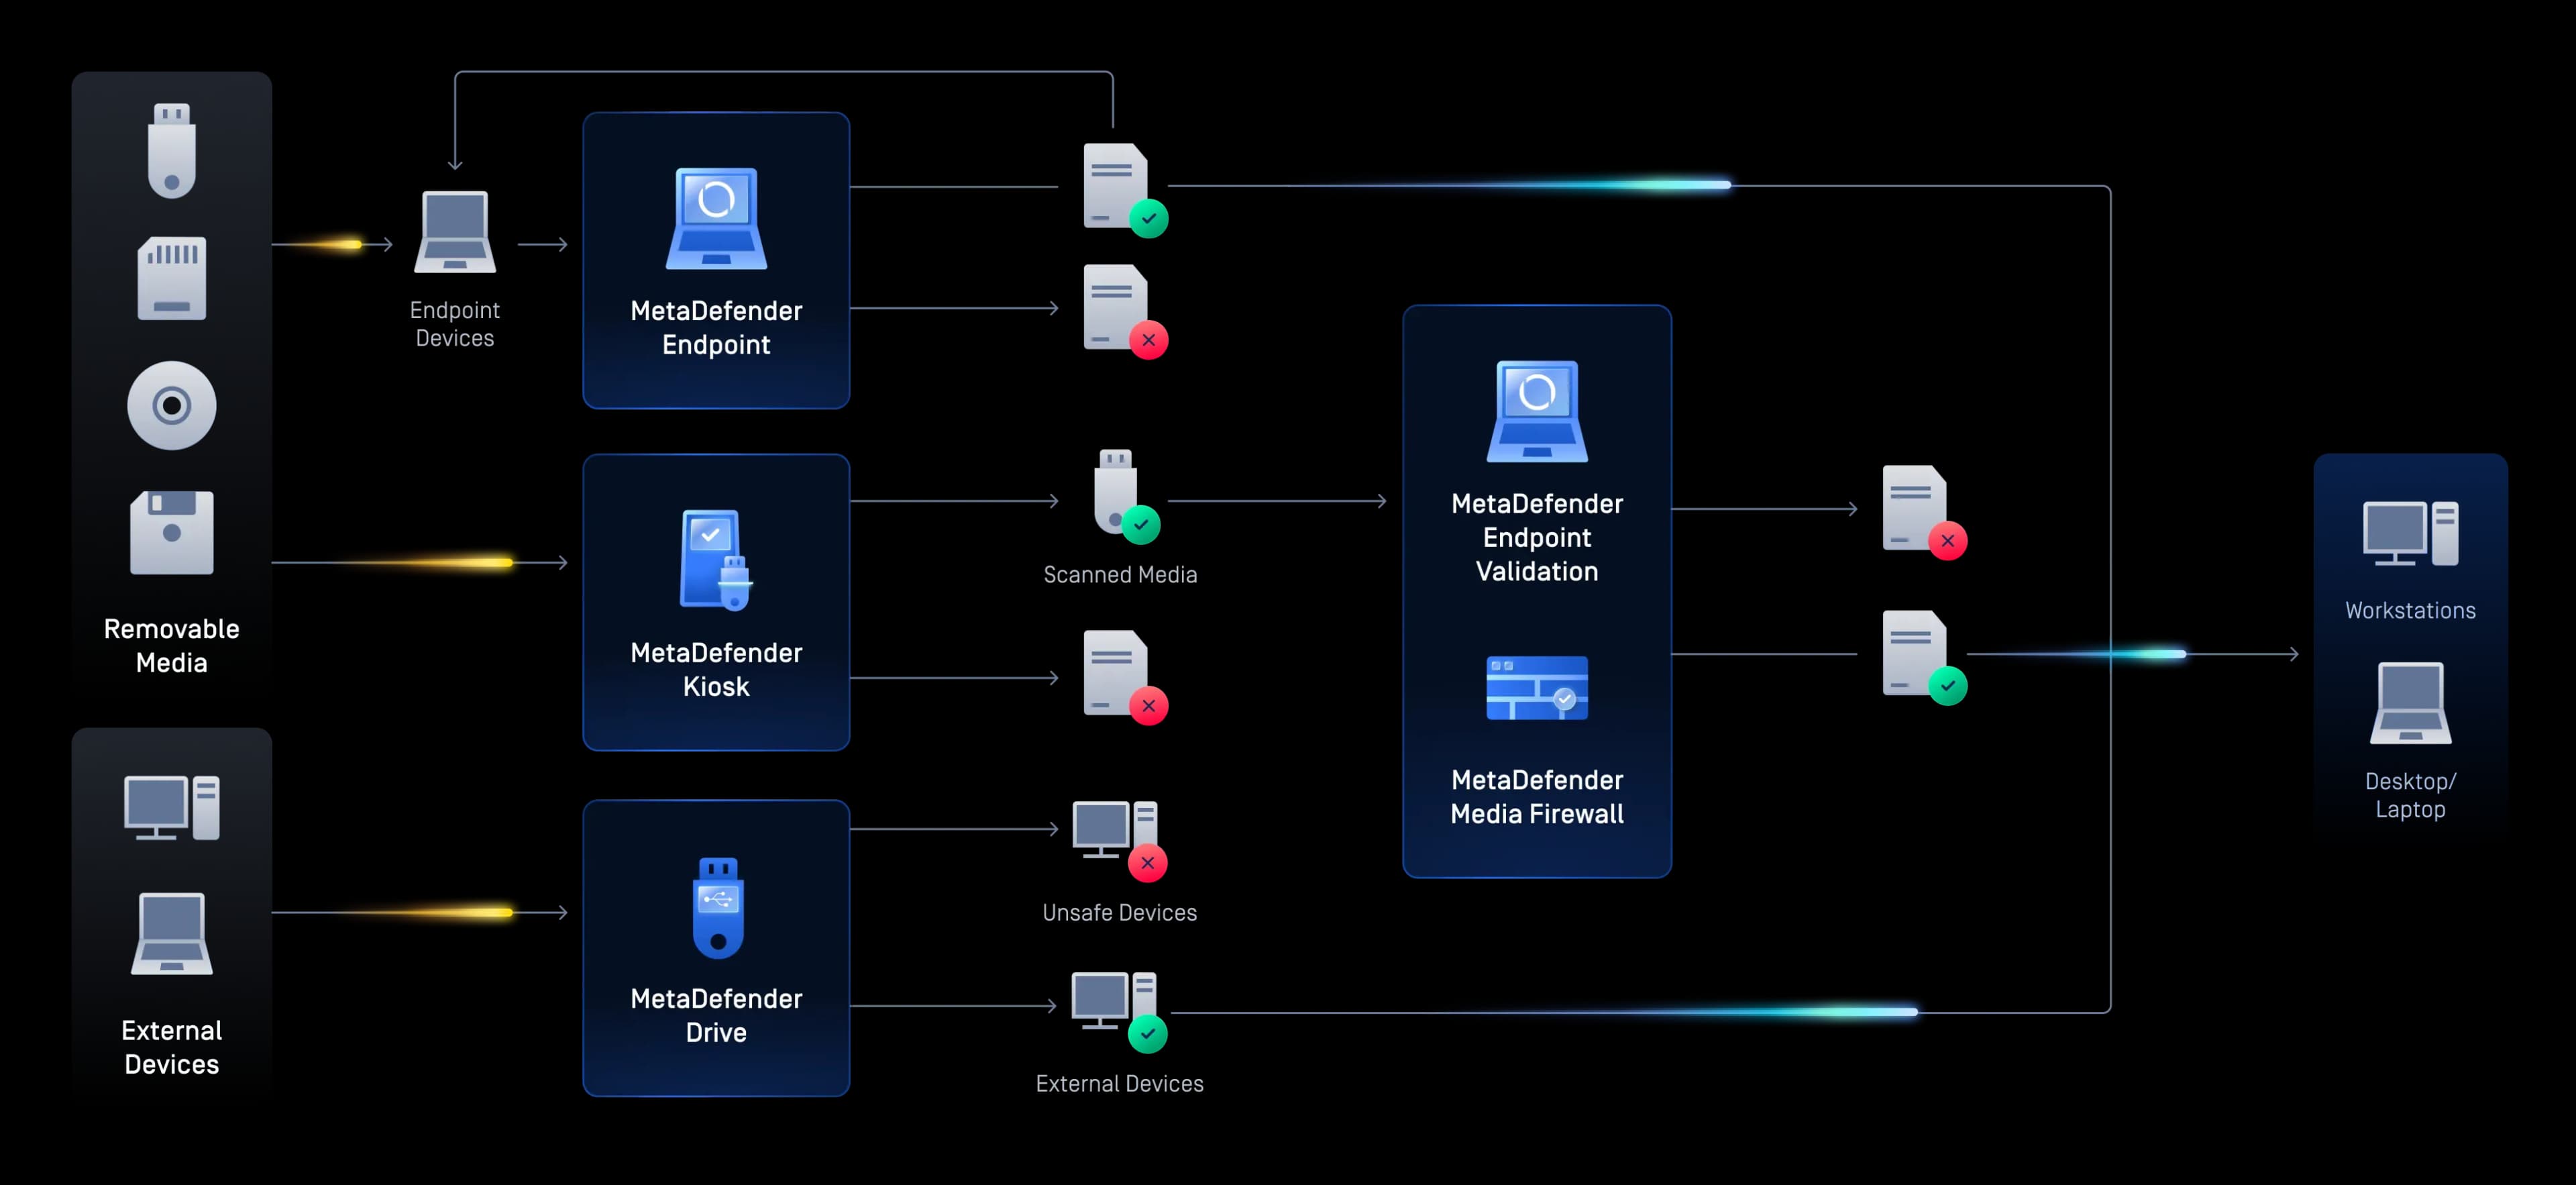
Schutz von temporären Geräten und Endpunkten
Secure Laptops von Anbietern, Engineering-Workstations und temporär eingesetzte Geräte mit Scans vor dem Systemstart, Gerätesteuerung und sicherer Patch-Bereitstellung.
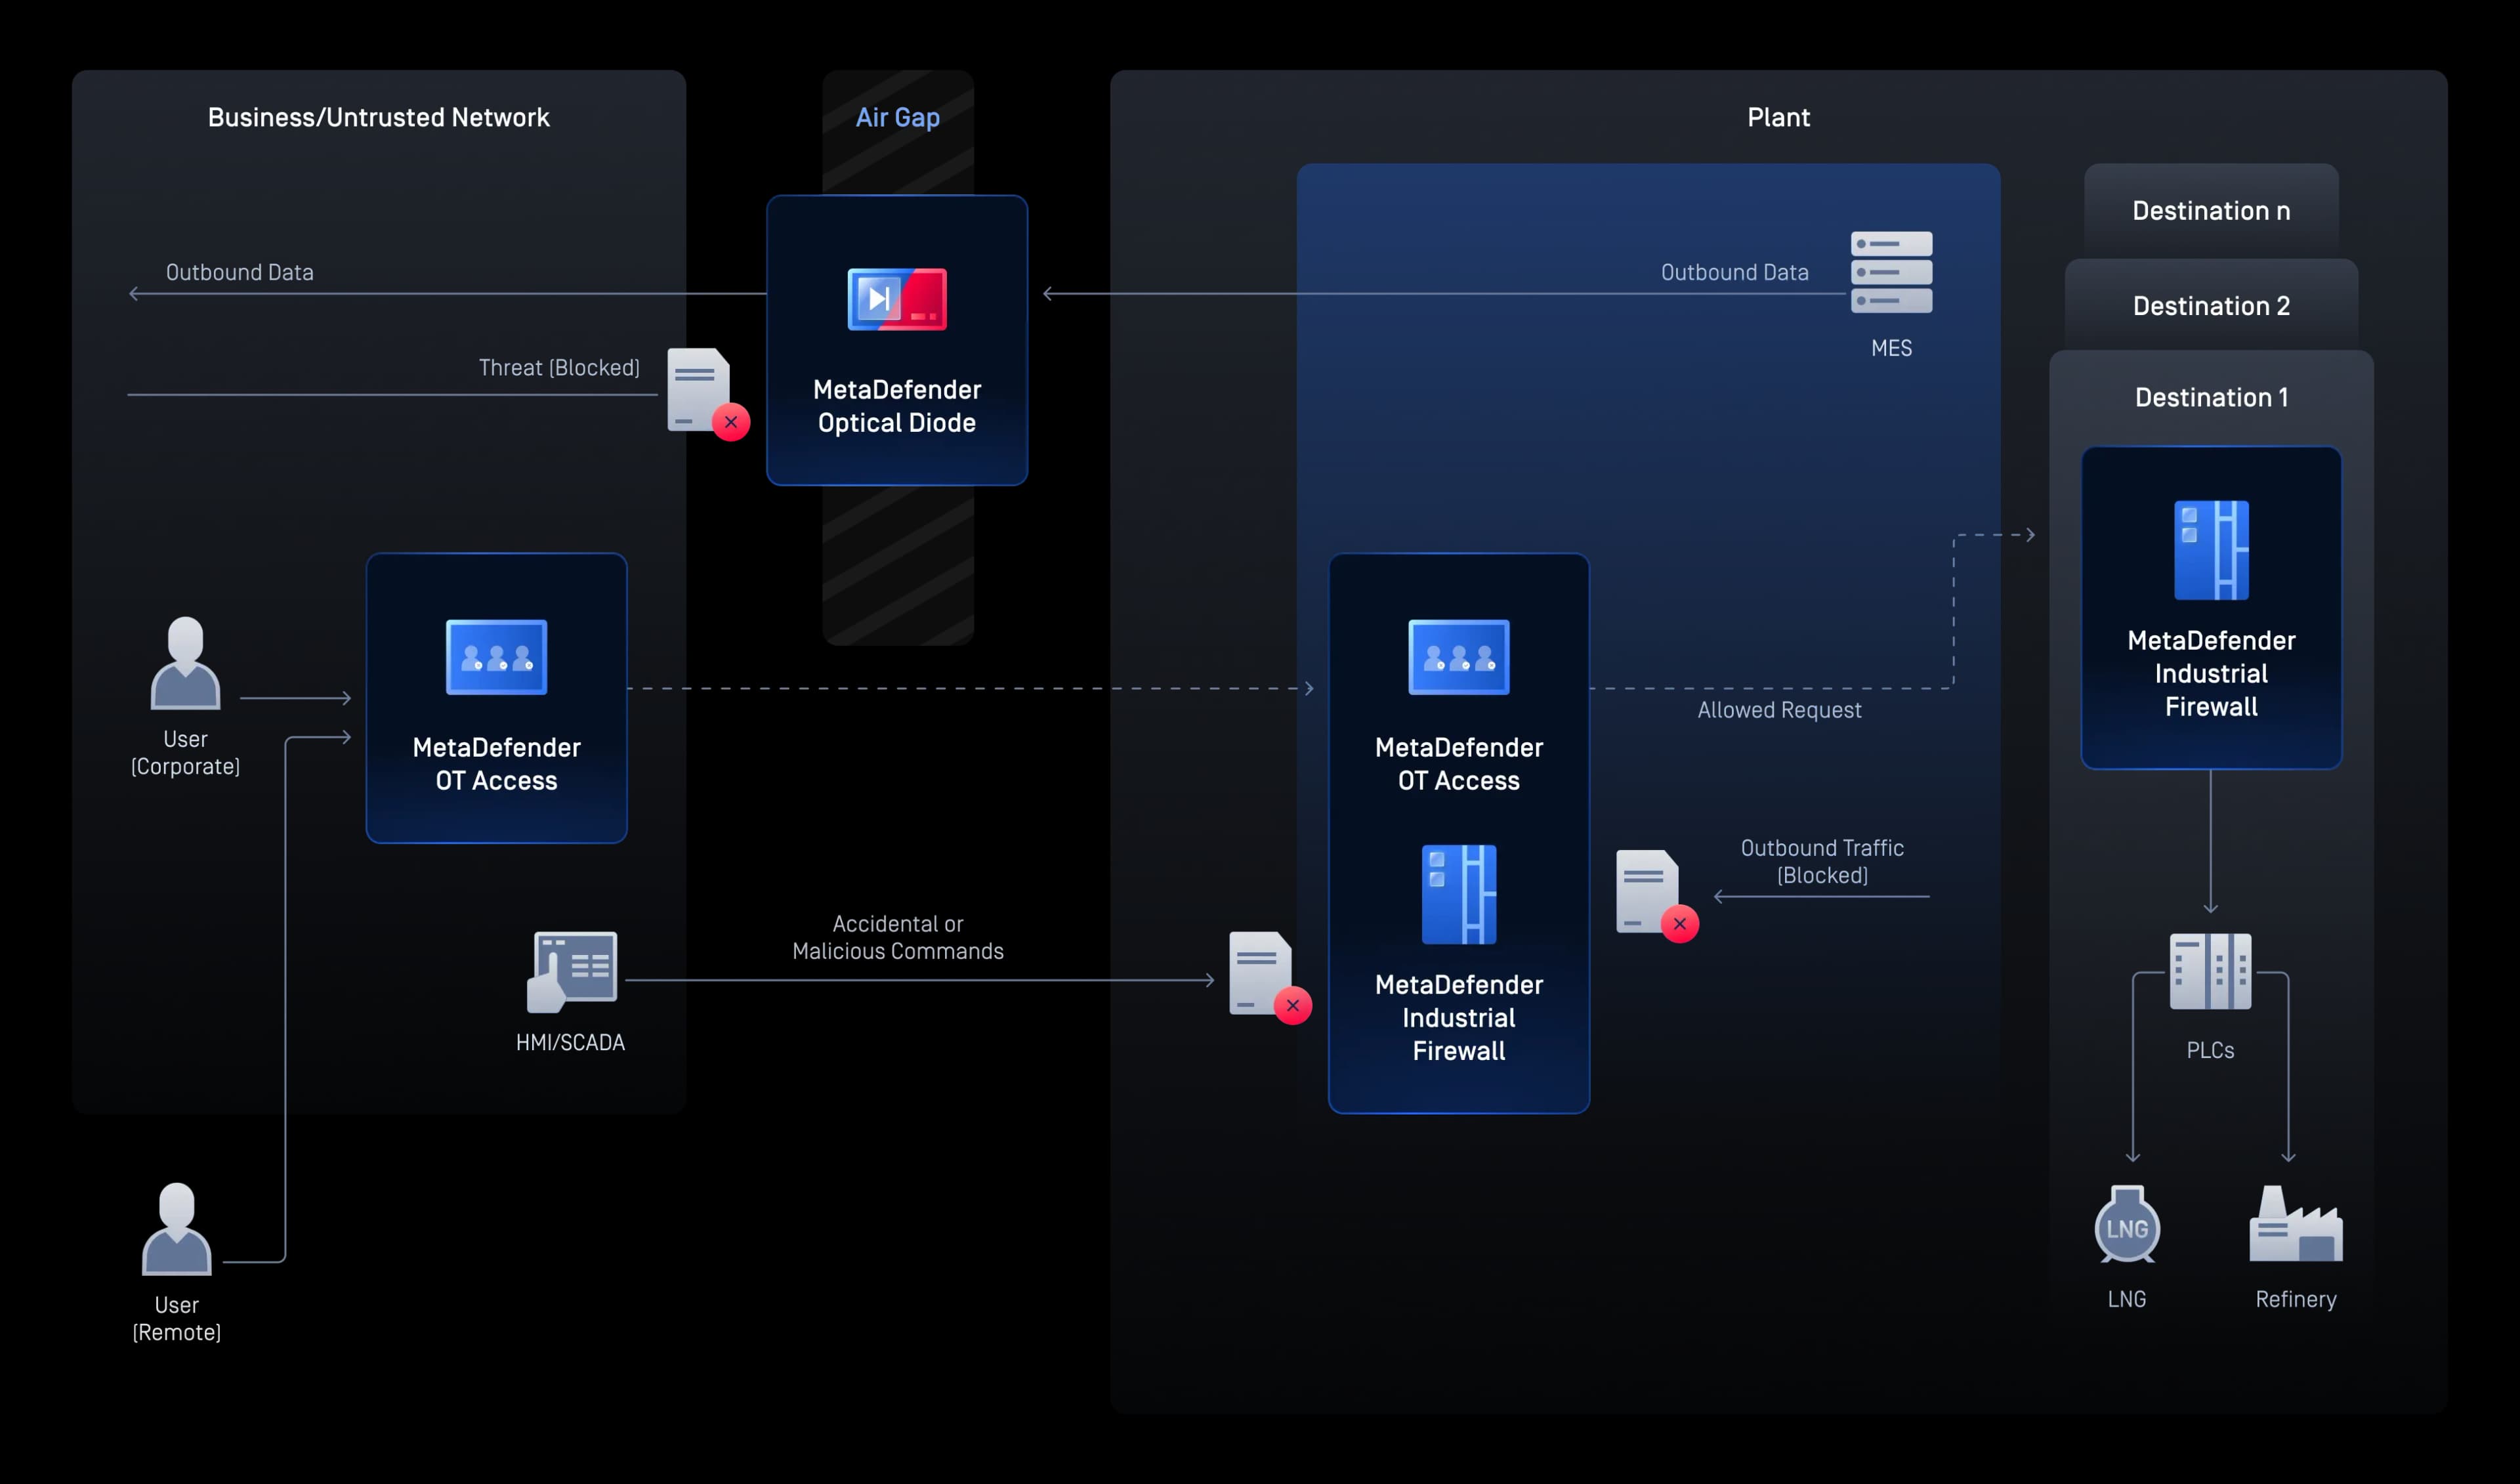
Schützen Sie vernetzte OT-Abläufe
Schützen Sie industrielle Betriebsabläufe durch aktiven Netzwerkschutz, sicheren Fernzugriff und hardwaregestützte Einweg-Datenübertragung in sowohl älteren als auch modernen OT-Umgebungen.
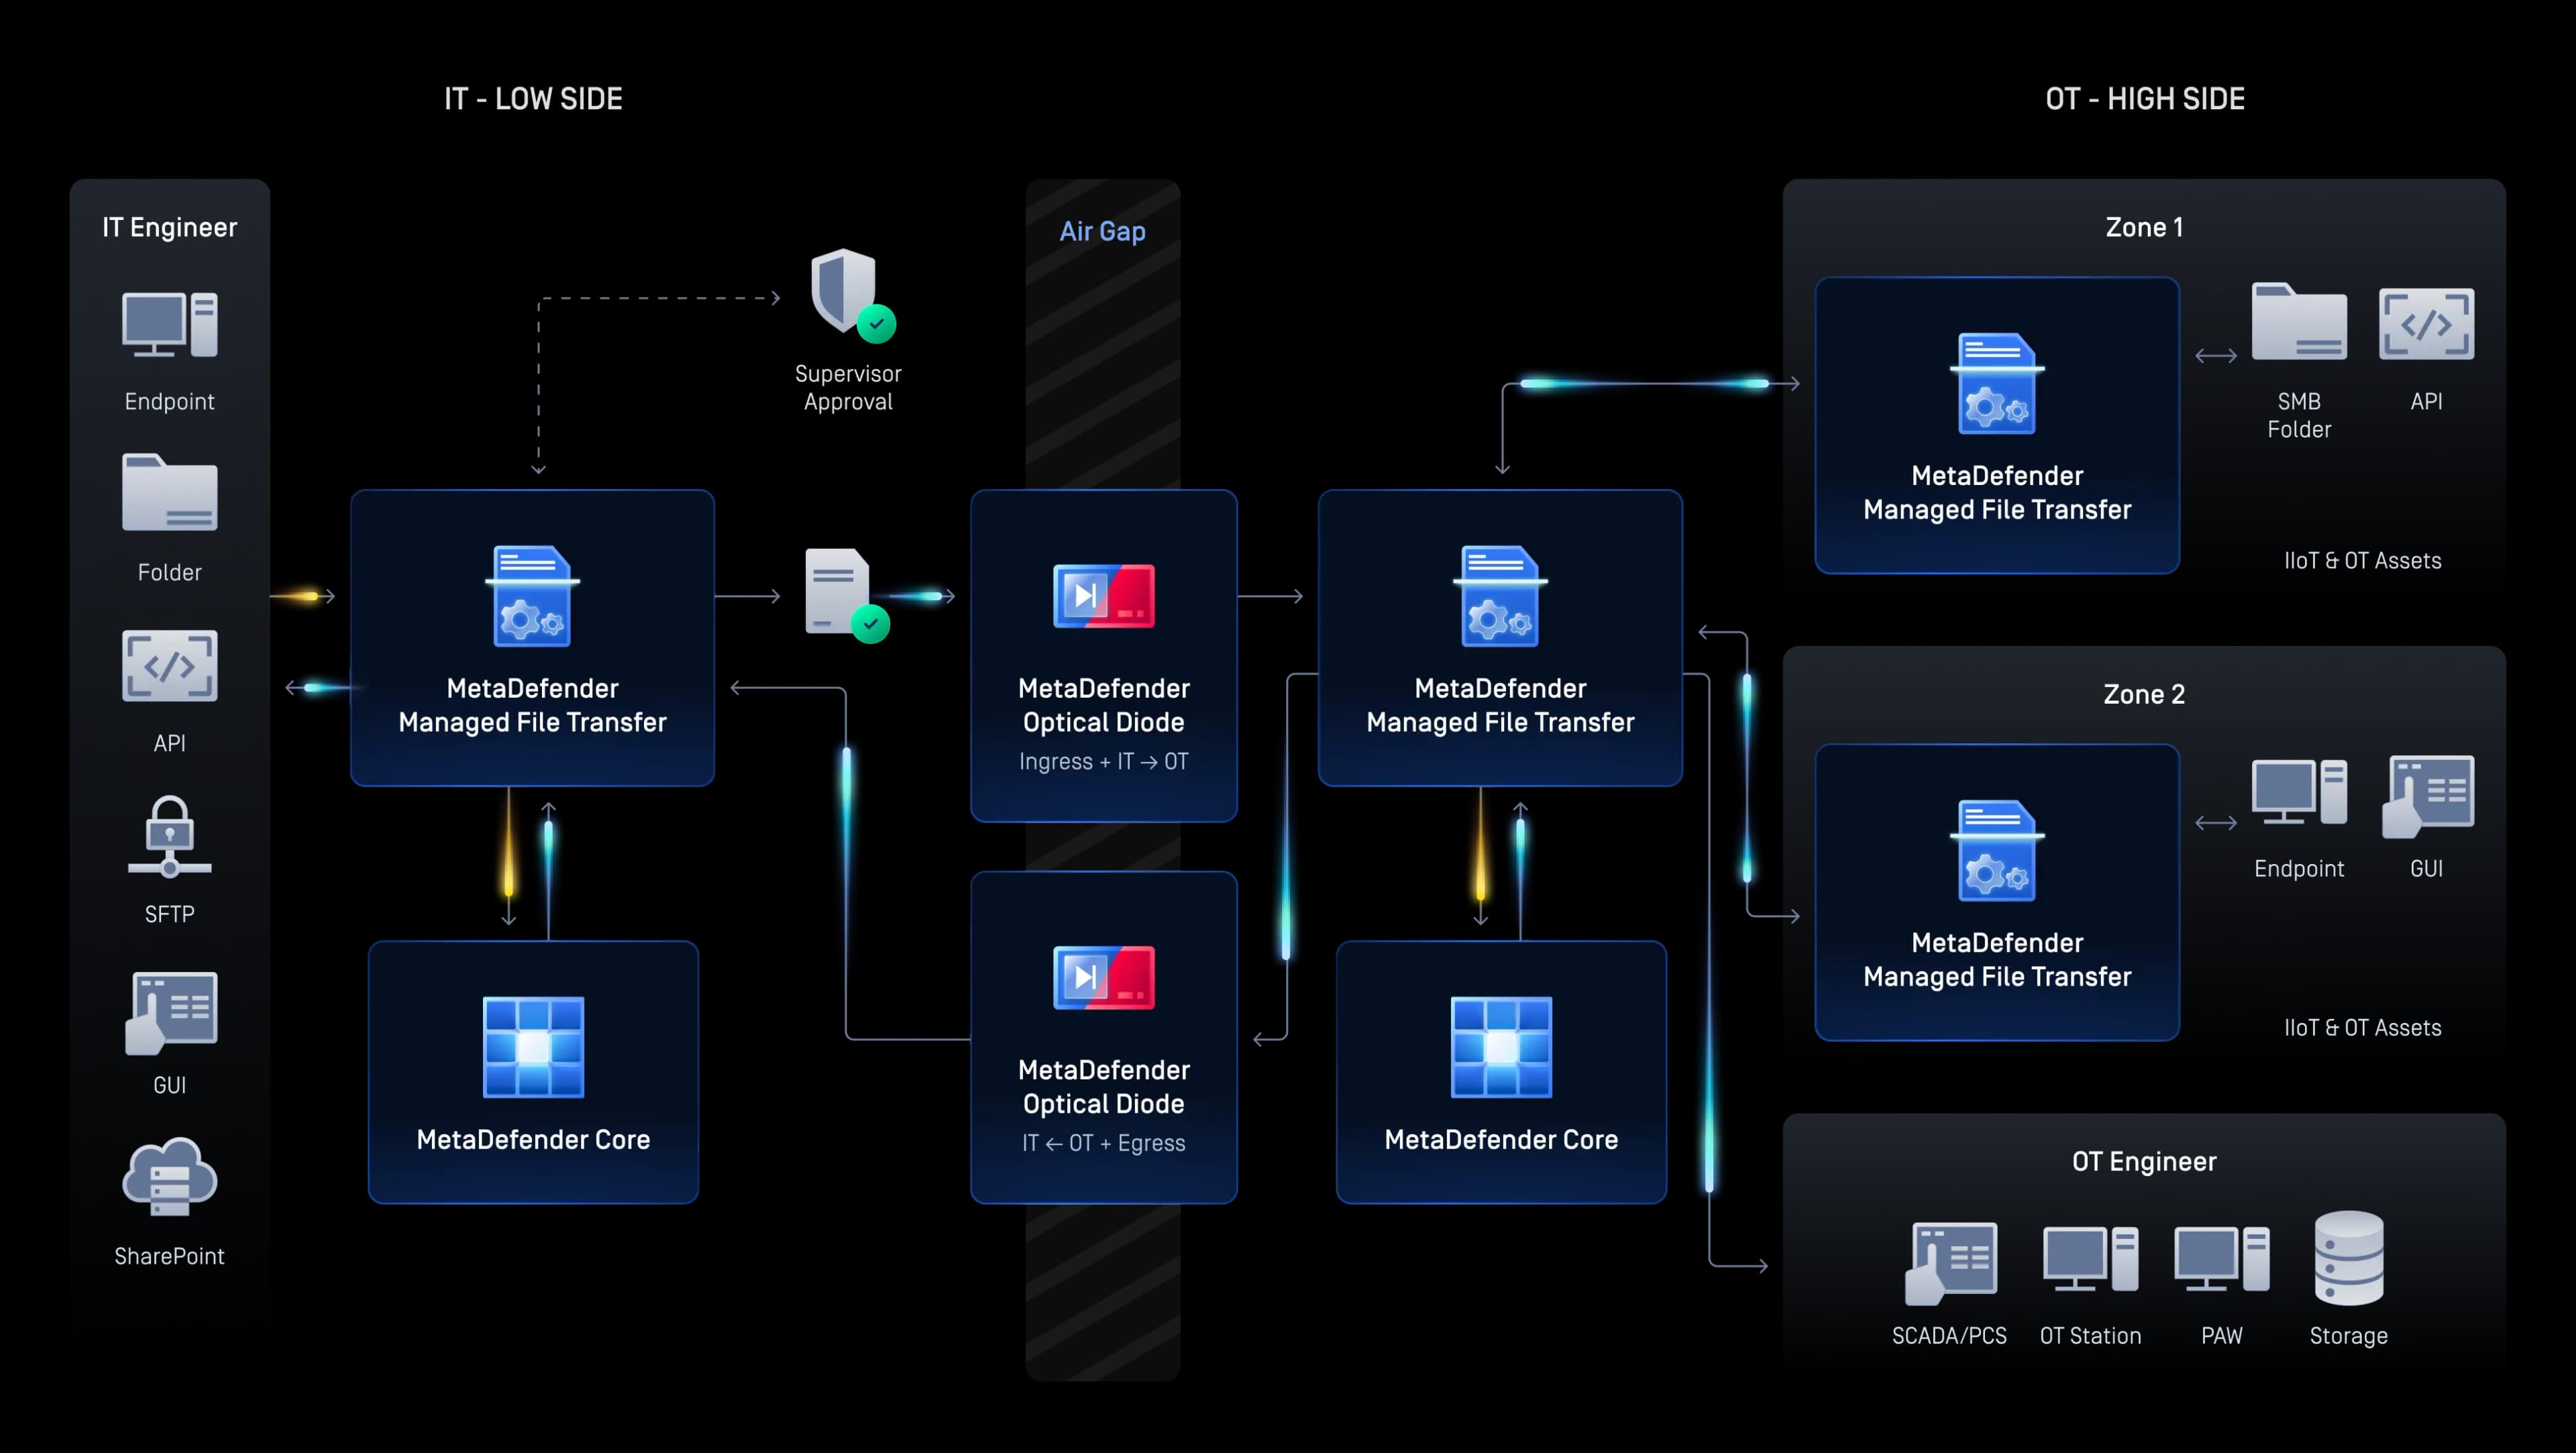
Secure Jede IT/OT-Dateiübertragung
Prüfen, bereinigen und übertragen Sie Dateien sicher zwischen IT- und OT-Umgebungen und setzen Sie dabei richtlinienbasierte Kontrollen durch.
Erkennen Sie komplexe Bedrohungen bereits vor ihrer Ausführung
Stoppen Sie Zero-Day- und KI-gesteuerte Bedrohungen bereits vor ihrer Ausführung mithilfe von maschinellem Lernen, adaptivem Sandboxing und Bedrohungsinformationen in Cloud-, lokalen und Air-Gapped-Umgebungen.
- Abnehmbarer Media SchutzAbnehmbarer Media Schutz
Secure Entfernbare „ Media “-Einstiegspunkte
Verhindern Sie das Eindringen von Malware in kritische OT-Umgebungen, indem Sie Wechseldatenträger scannen, bereinigen und überprüfen, bevor sie in die Betriebssysteme gelangen.
- GerätesicherheitGerätesicherheit
Schutz von temporären Geräten und Endpunkten
Secure Laptops von Anbietern, Engineering-Workstations und temporär eingesetzte Geräte mit Scans vor dem Systemstart, Gerätesteuerung und sicherer Patch-Bereitstellung.
- OT & CPS SchutzOT & CPS Schutz
Schützen Sie vernetzte OT-Abläufe
Schützen Sie industrielle Betriebsabläufe durch aktiven Netzwerkschutz, sicheren Fernzugriff und hardwaregestützte Einweg-Datenübertragung in sowohl älteren als auch modernen OT-Umgebungen.
- Secure TransfersSecure Transfers
Secure Jede IT/OT-Dateiübertragung
Prüfen, bereinigen und übertragen Sie Dateien sicher zwischen IT- und OT-Umgebungen und setzen Sie dabei richtlinienbasierte Kontrollen durch.
- KI-ErkennungKI-Erkennung
Erkennen Sie komplexe Bedrohungen bereits vor ihrer Ausführung
Stoppen Sie Zero-Day- und KI-gesteuerte Bedrohungen bereits vor ihrer Ausführung mithilfe von maschinellem Lernen, adaptivem Sandboxing und Bedrohungsinformationen in Cloud-, lokalen und Air-Gapped-Umgebungen.
Entwickelt für die strengsten Energievorschriften der Welt
OPSWAT Unterstützt die Dokumentation, Durchsetzung und Prüfungsbereitschaft für NERC CIP, IEC 62443, NRC 10 CFR 73.54, EU NIS2, die TSA-Richtlinien zur Pipelinesicherheit, den australischen SOCI-Act und weitere Vorschriften durch zentralisierte Scan-Protokolle, Aufzeichnungen zur Durchsetzung von Richtlinien und Compliance-Dashboards.
Bedrohungen stoppen beginnt mit marktführender Technologie
OPSWATDie bewährte, weltweit vertrauenswürdige, preisgekrönte und marktführende Technologie verhindert, dass dateibasierte Malware in Ihre kritischen Umgebungen eindringt und sich dort verbreitet.
KI-gestützte Zero-Day-Vorhersage am Perimeter
- Erkennung und Abwehr vor der Ausführung
- ML-Modell, das anhand von Datei-Workflows in Unternehmen trainiert wurde
Mehrere AV-Engines sind besser als einer
- Erkennen Sie nahezu 100 % der Malware
- Scannen Sie gleichzeitig mit 30+ führenden AV-Engines
Bedrohungen stoppen, die andere übersehen
- Unterstützt über 200 Dateiformate
- Rekursiv verschachtelte Archive auf mehreren Ebenen bereinigen
- Sichere und brauchbare Dateien neu generieren
KI-gestützte Überprüfung der Authentizität von Inhalten und Erkennung von Dokumentenfälschungen
- Bildmetadaten deduplizieren, validieren und kanonisieren
- Auswertung visueller forensischer Anhaltspunkte, Merkmale der Textstylometrie und Hinweise aus der Dokumentstruktur
- Verwenden Sie separate Gateways für KI-generierte Texte, KI-generierte Bilder und Klassifikatoren für Dokumentenfälschungen
Echte Dateityp-Erkennung für sicherheitskritische Workflows
- KI-erweitert
- Erkennt gefälschte Dateitypen innerhalb von Millisekunden
- Inline-Durchsetzung ohne Leistungseinbußen
Verhindern Sie den Verlust sensibler Daten
- Nutzung KI-gestützter Modelle zum Auffinden und Einordnen von unstrukturiertem Text in vordefinierte Kategorien
- Schleifen Sie identifizierte sensible Daten wie personenbezogene Daten (PII), Gesundheitsdaten (PHI) und PCI-Daten in über 125 Dateiformaten automatisch unkenntlich
- Unterstützung für die optische Zeichenerkennung (OCR) in Bildern
- KI-Inhaltsprüfer
KI-gestützte Überprüfung der Authentizität von Inhalten und Erkennung von Dokumentenfälschungen
- Bildmetadaten deduplizieren, validieren und kanonisieren
- Auswertung visueller forensischer Anhaltspunkte, Merkmale der Textstylometrie und Hinweise aus der Dokumentstruktur
- Verwenden Sie separate Gateways für KI-generierte Texte, KI-generierte Bilder und Klassifikatoren für Dokumentenfälschungen
Über 100 Milliarden BilderAus der Google SynthID-Erkennung99 % Genauigkeitfür große Bildgeneratoren - Erkennung von Dateitypen
Echte Dateityp-Erkennung für sicherheitskritische Workflows
- KI-erweitert
- Erkennt gefälschte Dateitypen innerhalb von Millisekunden
- Inline-Durchsetzung ohne Leistungseinbußen
99%+ GenauigkeitZu verdeckten Erweiterungen
Von über 1.500 Energieunternehmen geschätzt
- „Es ist nicht ideal, nur eine Antiviren-Engine zur Überprüfung einer bestimmten Datei zu nutzen. [Mit] der Lösung, die wir nun mit OPSWAT einsetzen, wird jede Datei von 16 verschiedenen Antiviren-Engines gescannt.“Mike RitchieCybersicherheit, Dounreay – Dienstleistungen im Bereich der Stilllegung von Kernkraftwerken
- „Durch den Einsatz eines Produkts wie OPSWAT MetaDefender Core konnten wir dieses Problem erfolgreich lösen. Ich konnte alle weltweiten Dienste von Hitachi Energy auf einem einzigen Server zentralisieren.“Jeremy MorganGlobal Cybersecurity Manager bei Hitachi Energy
- „Da unser Luftspalt möglicherweise angreifbar war, war uns klar, dass wir schnell handeln mussten, ohne dabei jedoch das Risiko einzugehen, eine Ersatzlösung zu wählen, die nicht zu uns passte.“
- „Wir mussten den ständigen Datenfluss in unsere Einrichtungen hinein und aus ihnen heraus nachverfolgen und verwalten. Mit MetaDefender [Kiosk] konnten wir detaillierte Sicherheitsrichtlinien für bestimmte Benutzer festlegen und mit den sich ständig ändernden Anforderungen der Branche Schritt halten. Das bietet uns eine zusätzliche Schutzebene.“Malie KämmeCybersicherheitsanalytiker Informationstechnologie bei OPPD
Empfohlene Ressourcen
Bewährte Einsätze in der Energie- und Versorgungswirtschaft
NERC CIP-Einhaltung
ICS/OT-Cybersecurity-Budget: Ausgabentrends, Herausforderungen und die Zukunft
SANS-Bericht zur Lage derOT Security
Der ultimative Leitfaden zur Cybersicherheit in der Betriebstechnik
Resilienz neu definieren: Einheitliche Sicherheit für IT-OT
Sicherung kritischer Netzwerke mit Datendioden: Hochverfügbarkeitskonfigurationen
Der ultimative Leitfaden für Datendioden
FAQs
Nicht von selbst. Malware, die über „ USB “-Laufwerke, Laptops von Auftragnehmern und Werkzeuge von Lieferanten eingeschleust wird, umgeht regelmäßig Air Gaps, wie die Fälle von Stuxnet, Industroyer usw. zeigen.
Nicht durchgängig. Die Betreiber legen mehr Wert auf die Betriebsverfügbarkeit als auf die Einhaltung der Protokolle, insbesondere während Wartungsfenstern, da es keinen Mechanismus zur physischen Durchsetzung gibt.
Nicht unbedingt. Die durchschnittliche Verweildauer im ICS beträgt mehr als 200 Tage – dass kein Vorfall erkannt wurde, bedeutet nicht, dass keine Kompromittierung vorliegt.
Nein. Aufsichtsbehörden wie NERC CIP, NRC und TSA verlangen eine nachweisbare, prüfungsfähige Umsetzung und nicht nur schriftliche Verfahren.
Nein. Ein einmoduliges Antivirenprogramm übersieht 30–40 % der neuen Malware-Varianten bereits bei deren Veröffentlichung. Energieumgebungen benötigen Multi-Engine-Scans und Technologien zur Entschärfung von Inhalten.
Viele physische Kontrollpunkte, wie beispielsweise MetaDefender Kiosk , können bereits wenige Stunden nach der Installation vor Ort betriebsbereit sein.
Ja. Die Lösungen „Predictive Alin AI“ und „ MetaDefender Aether“ für „ Core “ arbeiten vollständig offline und unterstützen isolierte Umgebungen in Kernkraftwerken, Pipelines und Stromnetzen.