Email Security -Lösung vor Ort, die Bedrohungen bereits vor der Bereitstellung beseitigt
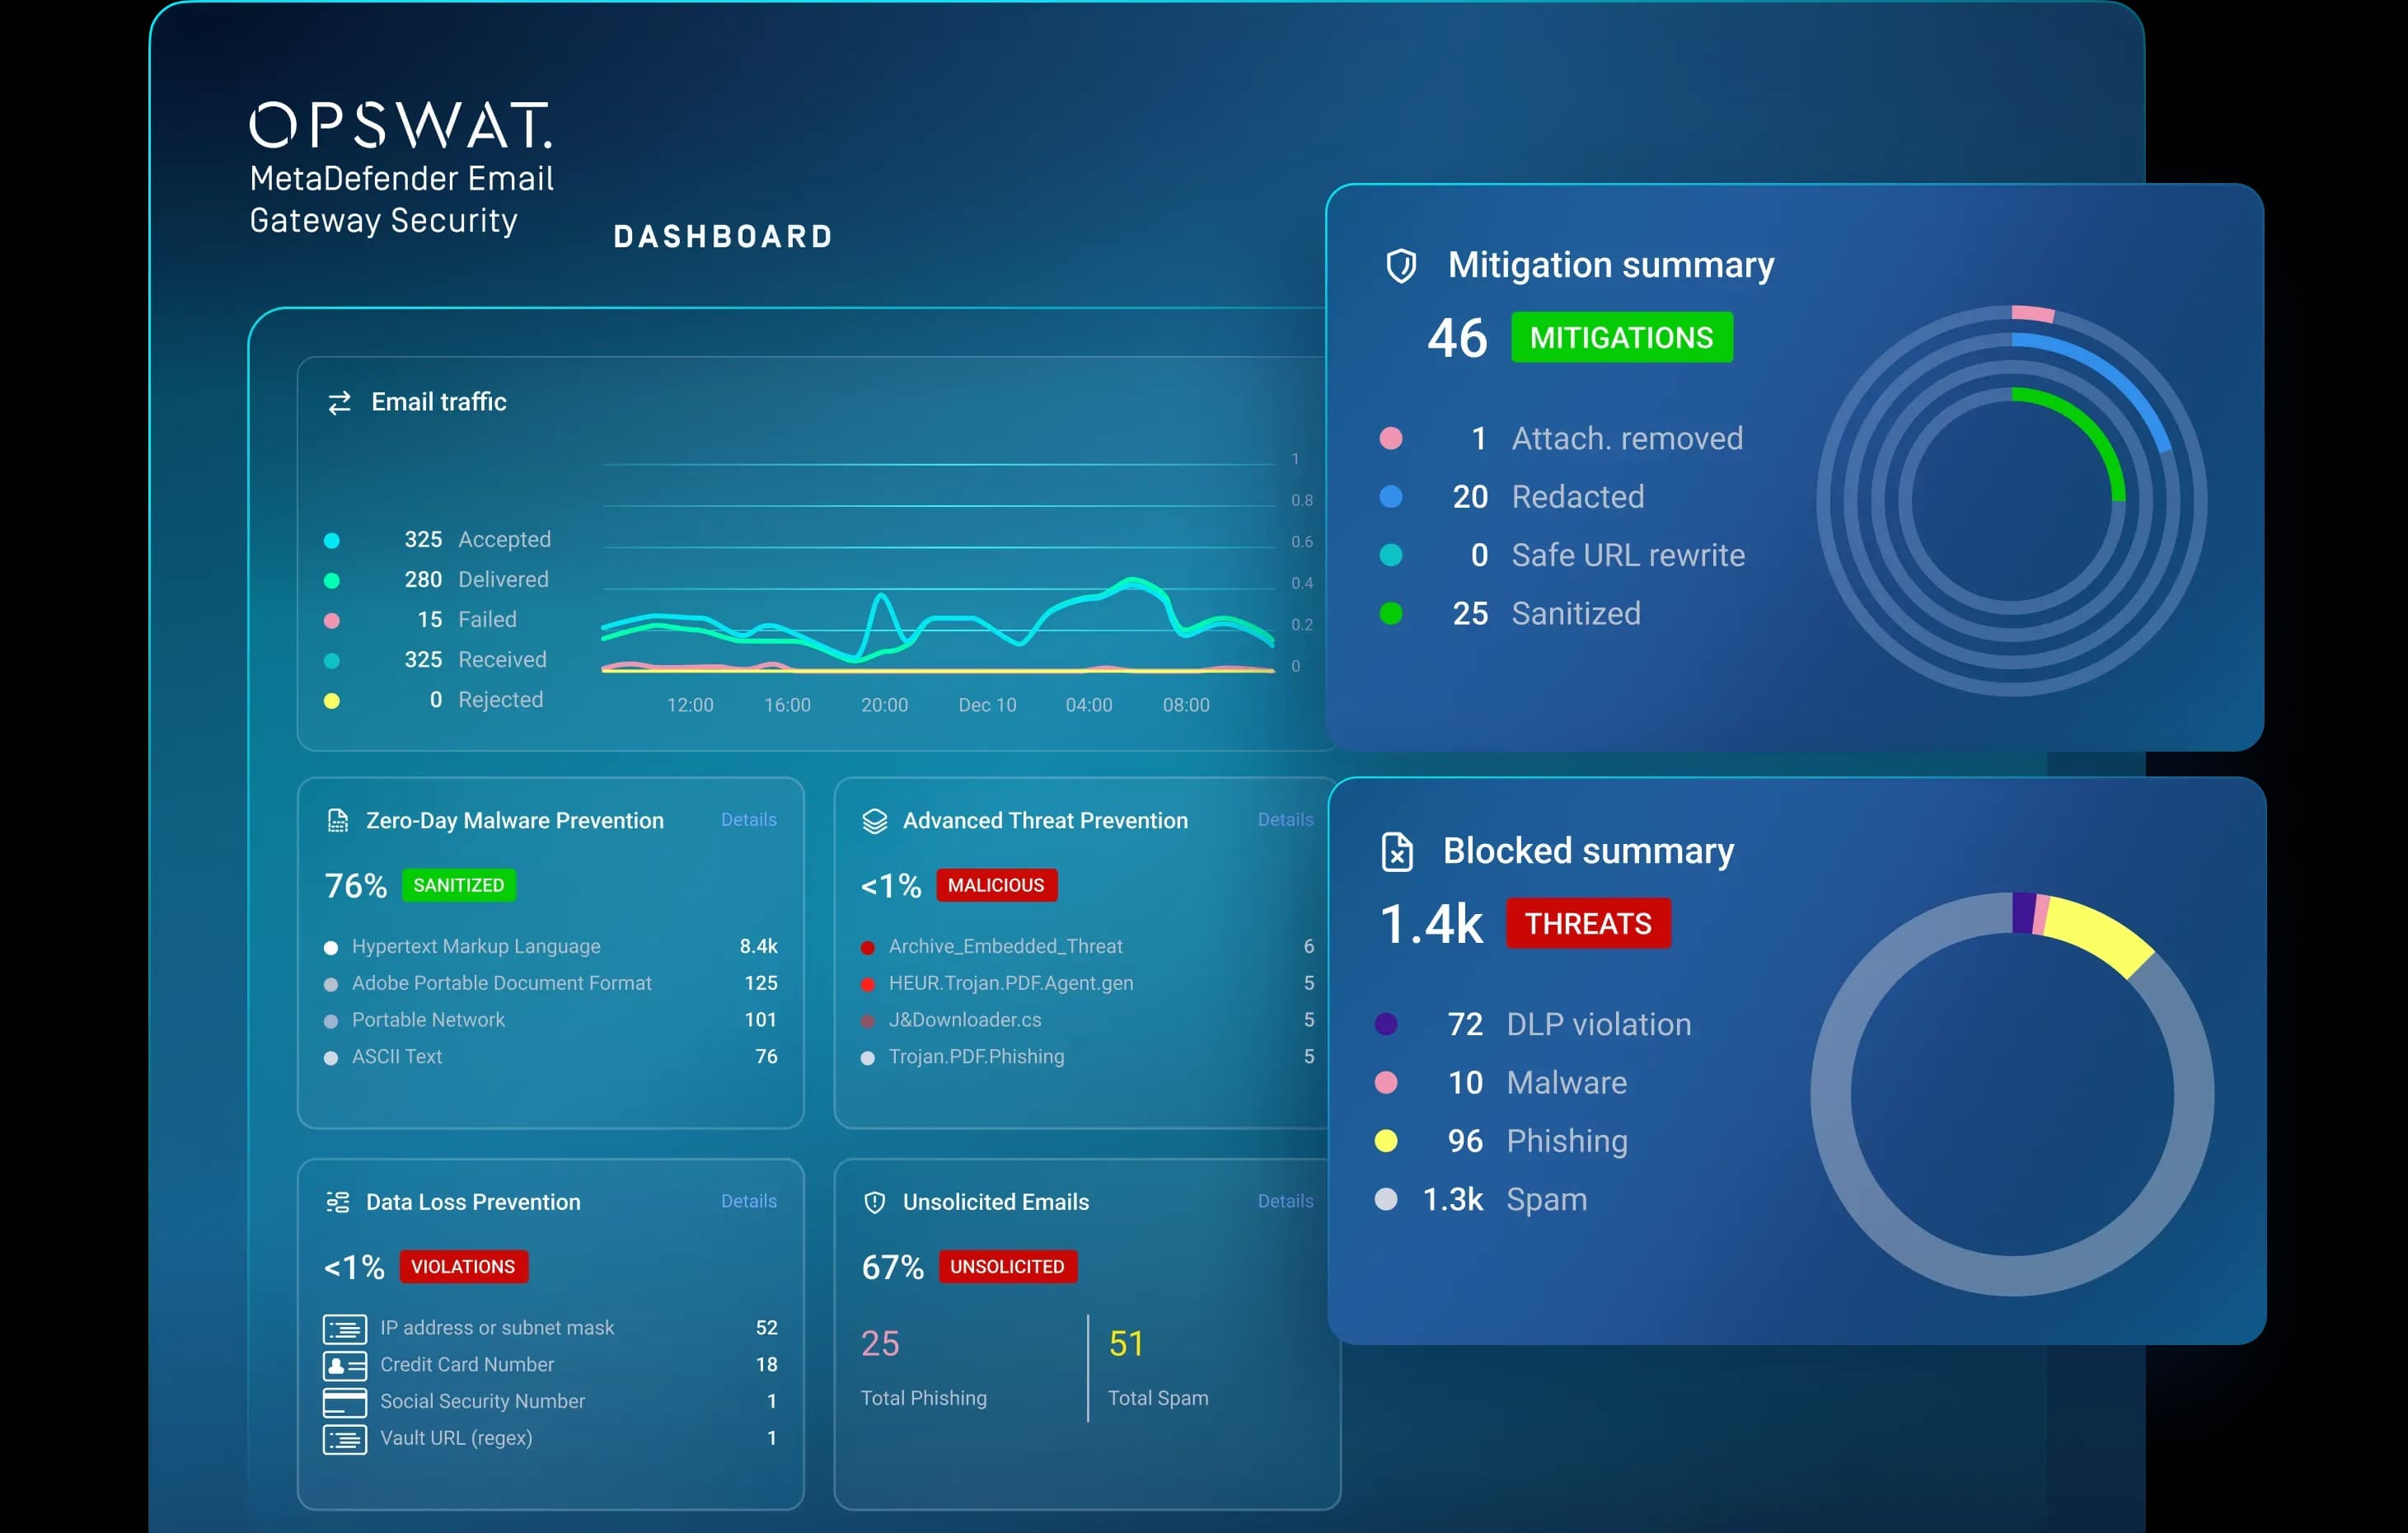
MetaDefender Email Gateway Security OPSWAT ist eine lokale Lösung zum Schutz von Unternehmen vor Phishing, Ransomware und Zero-Day-Bedrohungen per E-Mail. Sie überprüft, bereinigt und kontrolliert E-Mail-Inhalte vor deren Zustellung in Unternehmens- und kritischen Infrastrukturumgebungen.
- AI-Phishing blockieren
- Verschlüsselte Anhänge bereinigen
- Unterstützung bei Compliance-Prüfungen
2025 OPSWAT Bericht über die Bedrohungslandschaft
127%
Malware Complexity*
1 von 14 Dateien
Proven to Be Malicious*
7.3%
as Malicious Within 24 Hours*
Email Security -Lösung vor Ort zum Schutz vor Phishing, Malware und Datenverlust
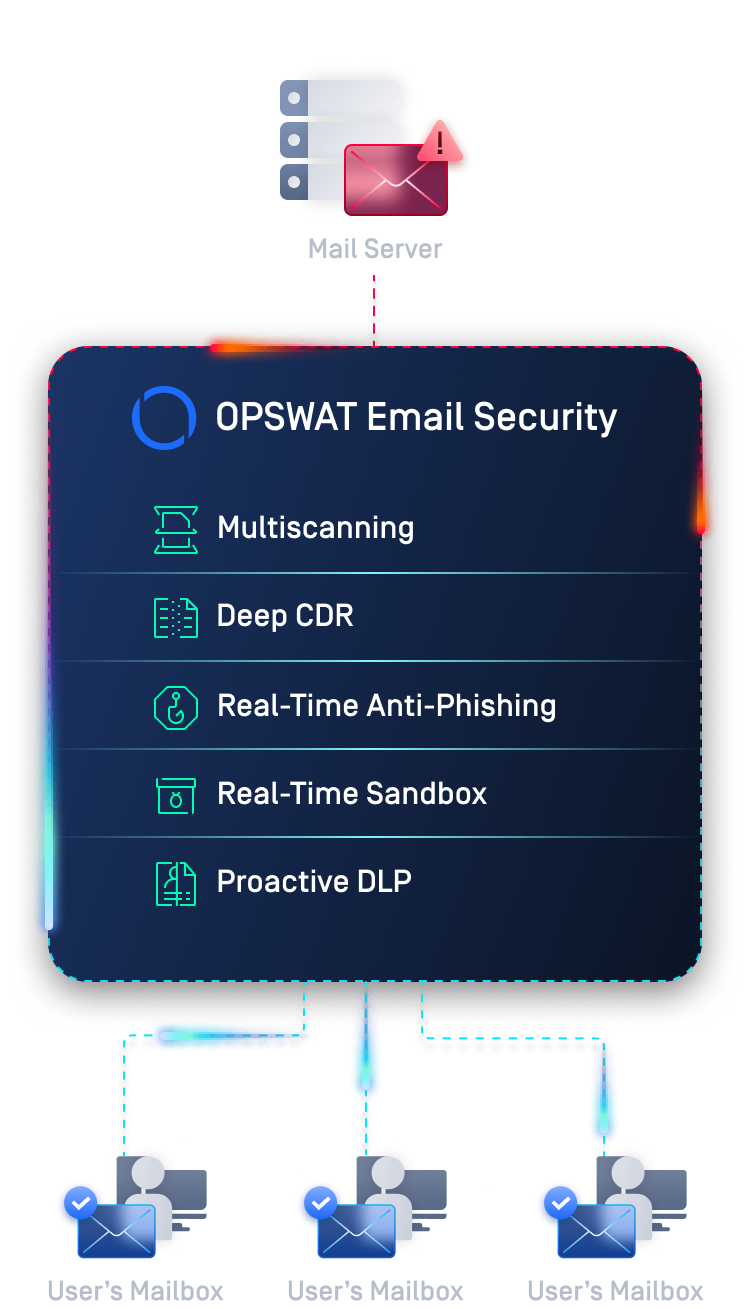
MetaDefender Email Gateway Security bietet fortschrittlichen E-Mail-Schutz auf SMTP-/MX-Ebene und überprüft eingehende und ausgehende E-Mails, bevor sie den Posteingang erreichen. Dabei kommen Echtzeit-Anti-Phishing, Metascan™ Multiscanning, Deep CDR™-Technologie, MetaDefender Aether, Predictive Alin AI und Proactive DLP™ zum Einsatz. Diese Kombination von Technologien hilft Unternehmen dabei, das Risiko von durch KI generiertem Phishing, Ransomware, Zero-Day-Bedrohungen und dem Verlust sensibler Daten zu verringern.
Erweiterte Phishing-Erkennung
Erkennt Phishing-Versuche, bösartige URLs und Social-Engineering-Angriffe bereits vor der Zustellung
Nutzt maschinelles Lernen, Überprüfungen der Absenderreputation sowie URL-Analysen bei E-Mail-Eingang und zum Zeitpunkt des Klicks aus über 30 Online-Quellen, um potenziell bösartige E-Mails zu bewerten.
Prüfung und Desinfektion von Anbauteilen
Verarbeitet E-Mail-Anhänge, einschließlich verschlüsselter Dateien, und bereinigt diese vor der Zustellung
Analysiert Anhänge über mehrere Sicherheitsstufen hinweg und führt eine eingehendere Analyse nur bei Bedarf durch, sodass legitime Dateien zügig weitergeleitet werden, während verdächtige Dateien einer zusätzlichen Überprüfung unterzogen werden.

Durchsetzung von Richtlinien und DLP
Wendet DLP- und Richtlinienkontrollen auf eingehende und ausgehende E-Mail-Workflows an
Erkennt und schwärzt sensible Daten in über 125 Dateiformaten, darunter personenbezogene Daten (PII), geschützte Gesundheitsdaten (PHI) und Anmeldedaten, und unterstützt gleichzeitig die Berichterstellung, Prüfpfade und den Nachweis der Compliance.
Wichtigste Merkmale und Vorteile
Fortgeschrittene Prävention an erster Stelle Email Security
Neutralisiert Bedrohungen durch den Einsatz von Echtzeit-Anti-Phishing, Metascan™ Multiscanning, Deep CDR™-Technologie, MetaDefender Aether, Predictive Alin AI und Proactive DLP.
Bereinigung verschlüsselter Anhänge
Verarbeitet verschlüsselte und passwortgeschützte Anhänge, sofern ein Passwort vorliegt oder angegeben wird, und reduziert so Schwachstellen, ohne unnötigen IT-Aufwand zu verursachen.
Erkennung und Abwehr von E-Mail-Bedrohungen mithilfe künstlicher Intelligenz
Nutzt die prädiktive KI „Alin“ und „ MetaDefender “ von Aether, um unbekannte, schwer nachweisbare und dateibasierte Bedrohungen zu identifizieren – mit schnellen Bewertungen und bei Bedarf einer tiefergehenden Verhaltensanalyse.
Vor Ort und luftisoliert Email Security
Unterstützt lokale, offline betriebene und luftisolierte Umgebungen und hilft Unternehmen dabei, die Kontrolle, die Datenhoheit und die Ausfallsicherheit zu wahren.
Reduzierung der Exposition der Nutzer vor der Auslieferung
Jede E-Mail wird vor der Zustellung geprüft und desinfiziert, ohne dass es für die Nutzer zu spürbaren Verzögerungen oder zu Störungen der Geschäftsabläufe kommt – was für regulierte Branchen von entscheidender Bedeutung ist.
See Pre-Delivery Email Protection Policies in Action
Erfahren Sie, wie „ MetaDefender “Email Gateway Security den Inhalt eingehender und ausgehender E-Mails überprüft.
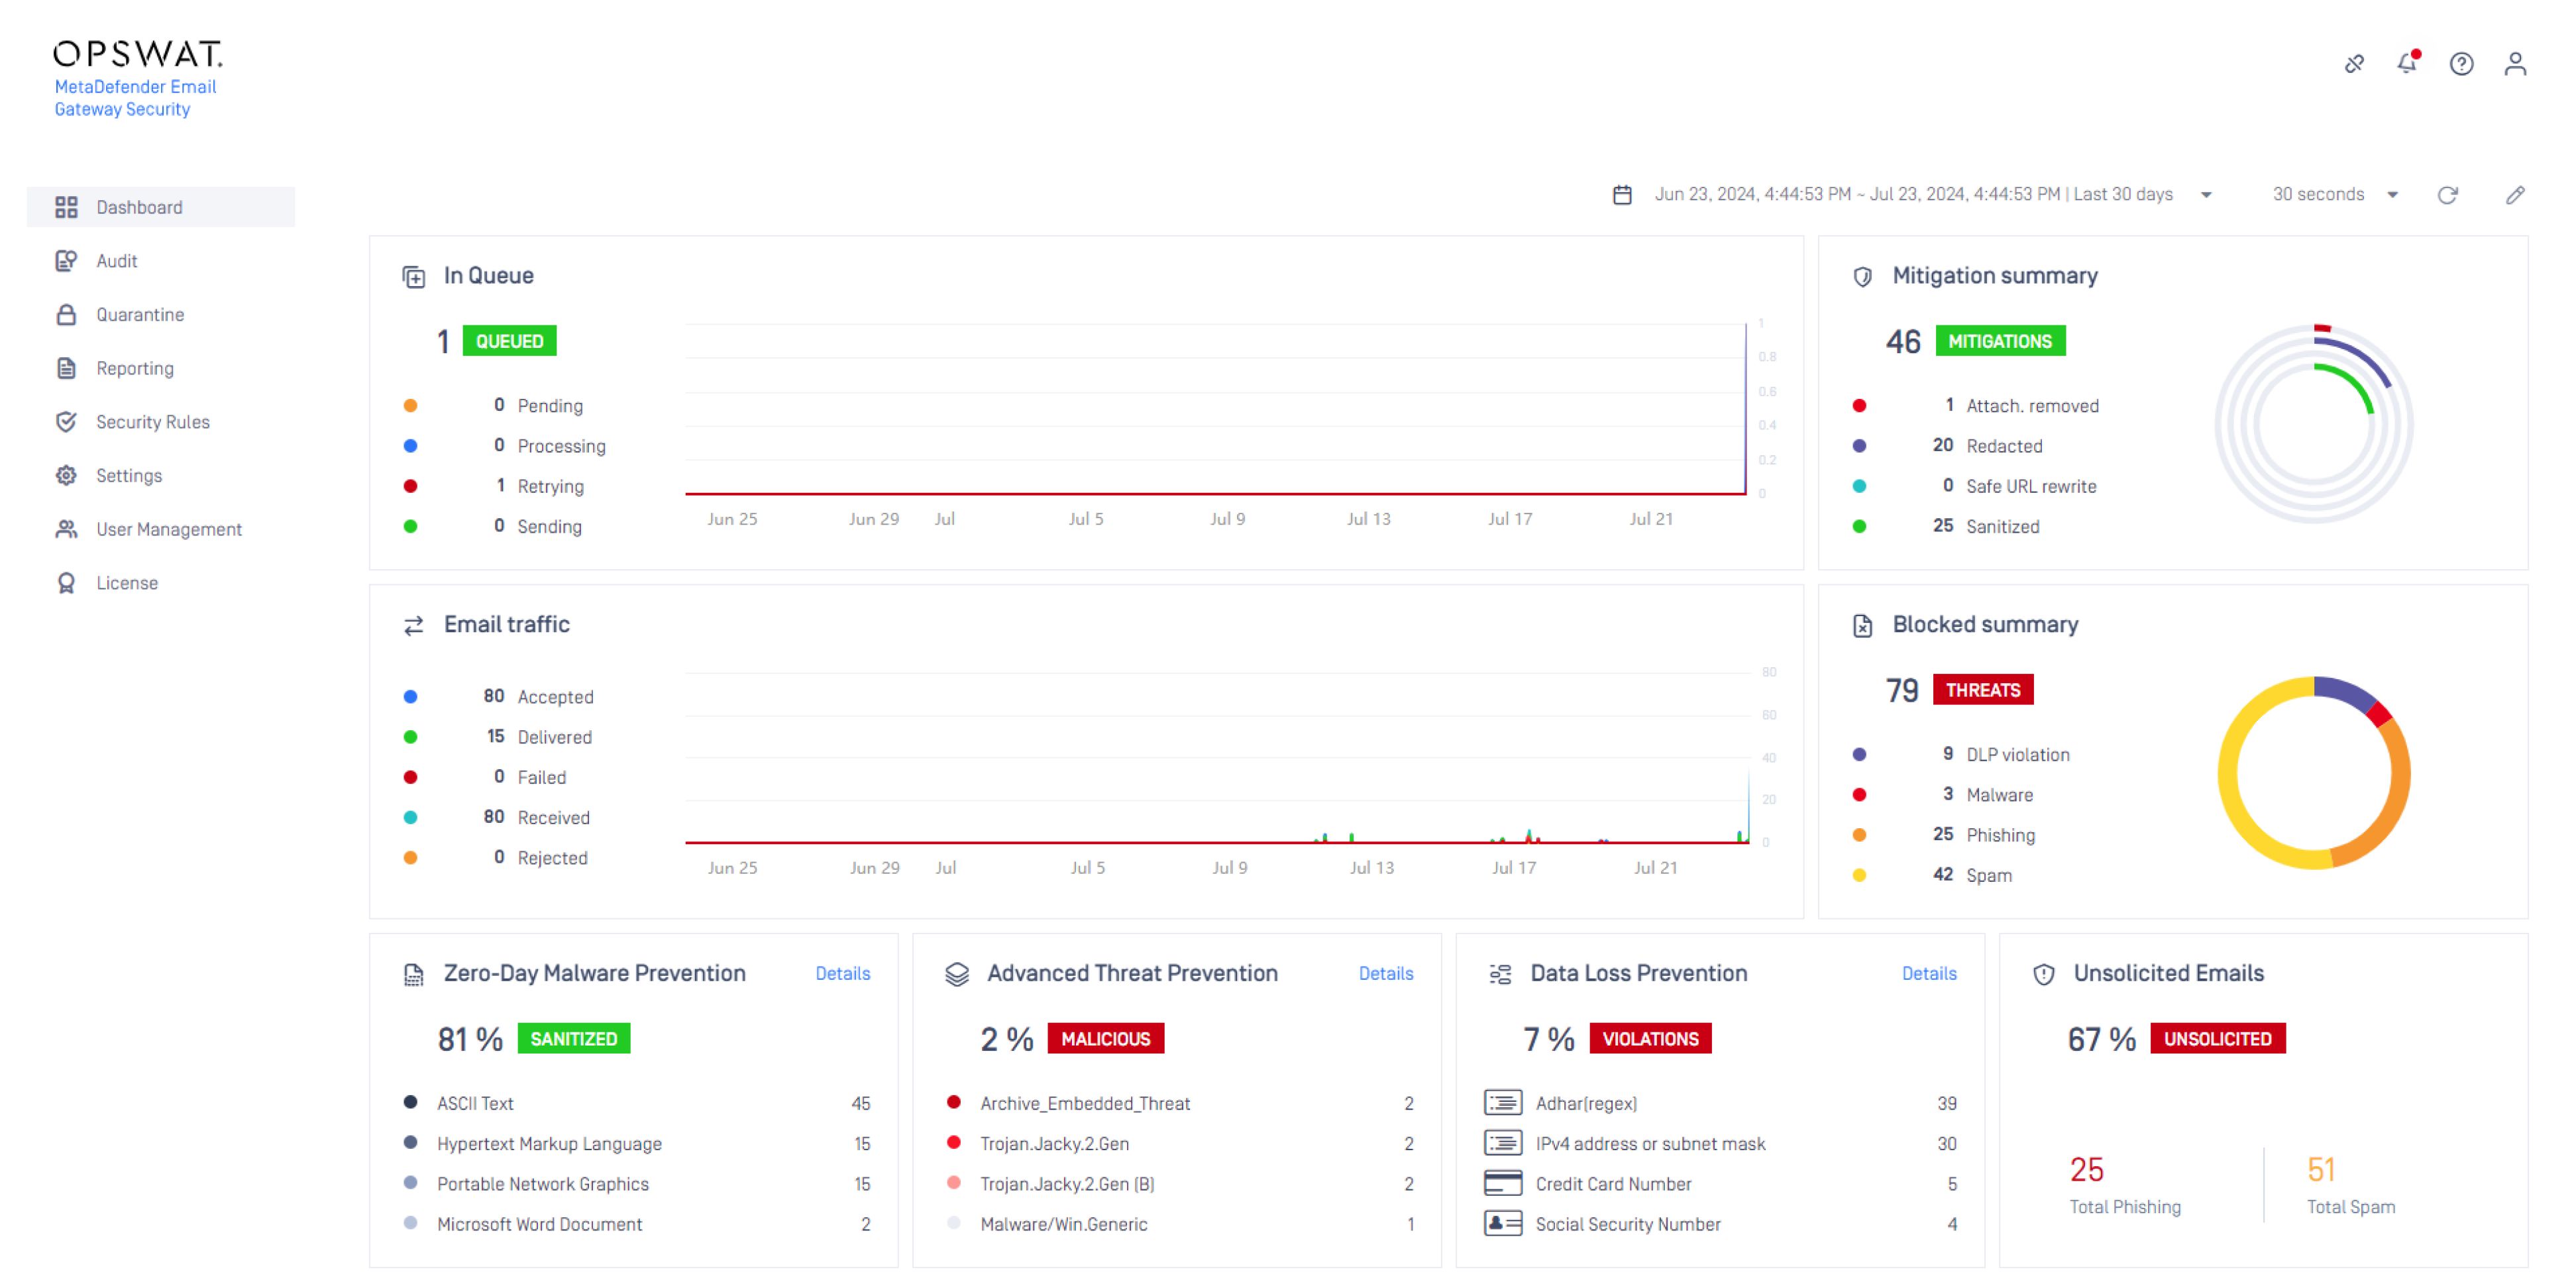
Gezielte Zero-Day-Angriffe wirksam unterbinden, indem auf Prävention statt auf Erkennung gesetzt wird
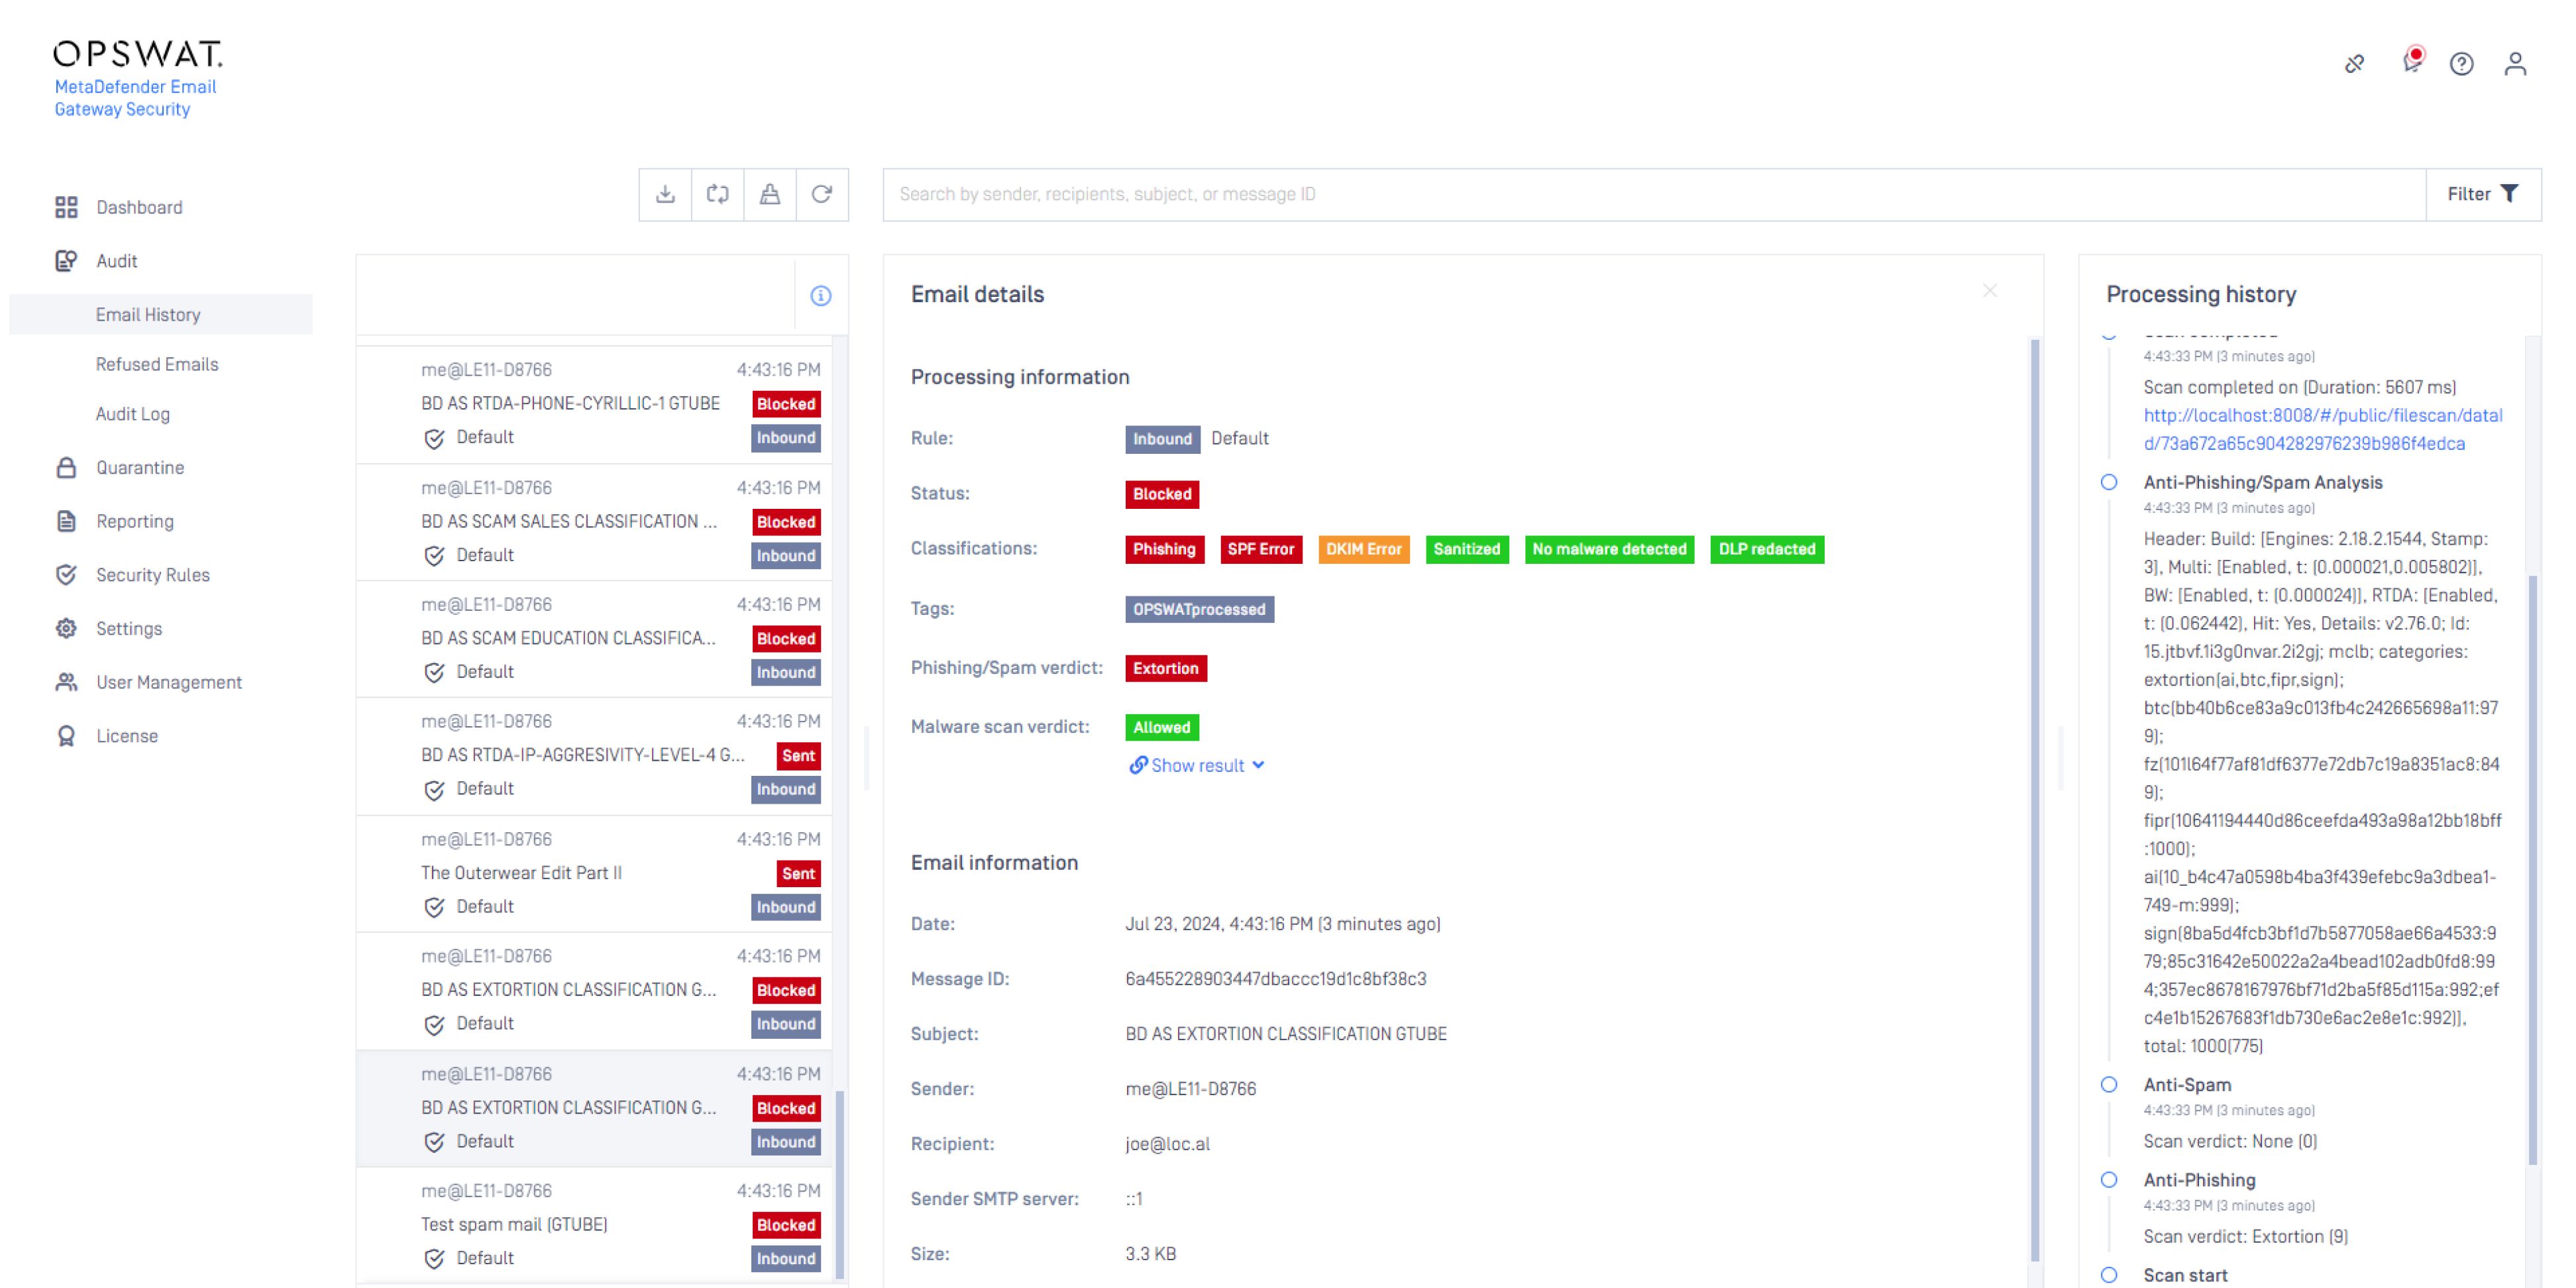
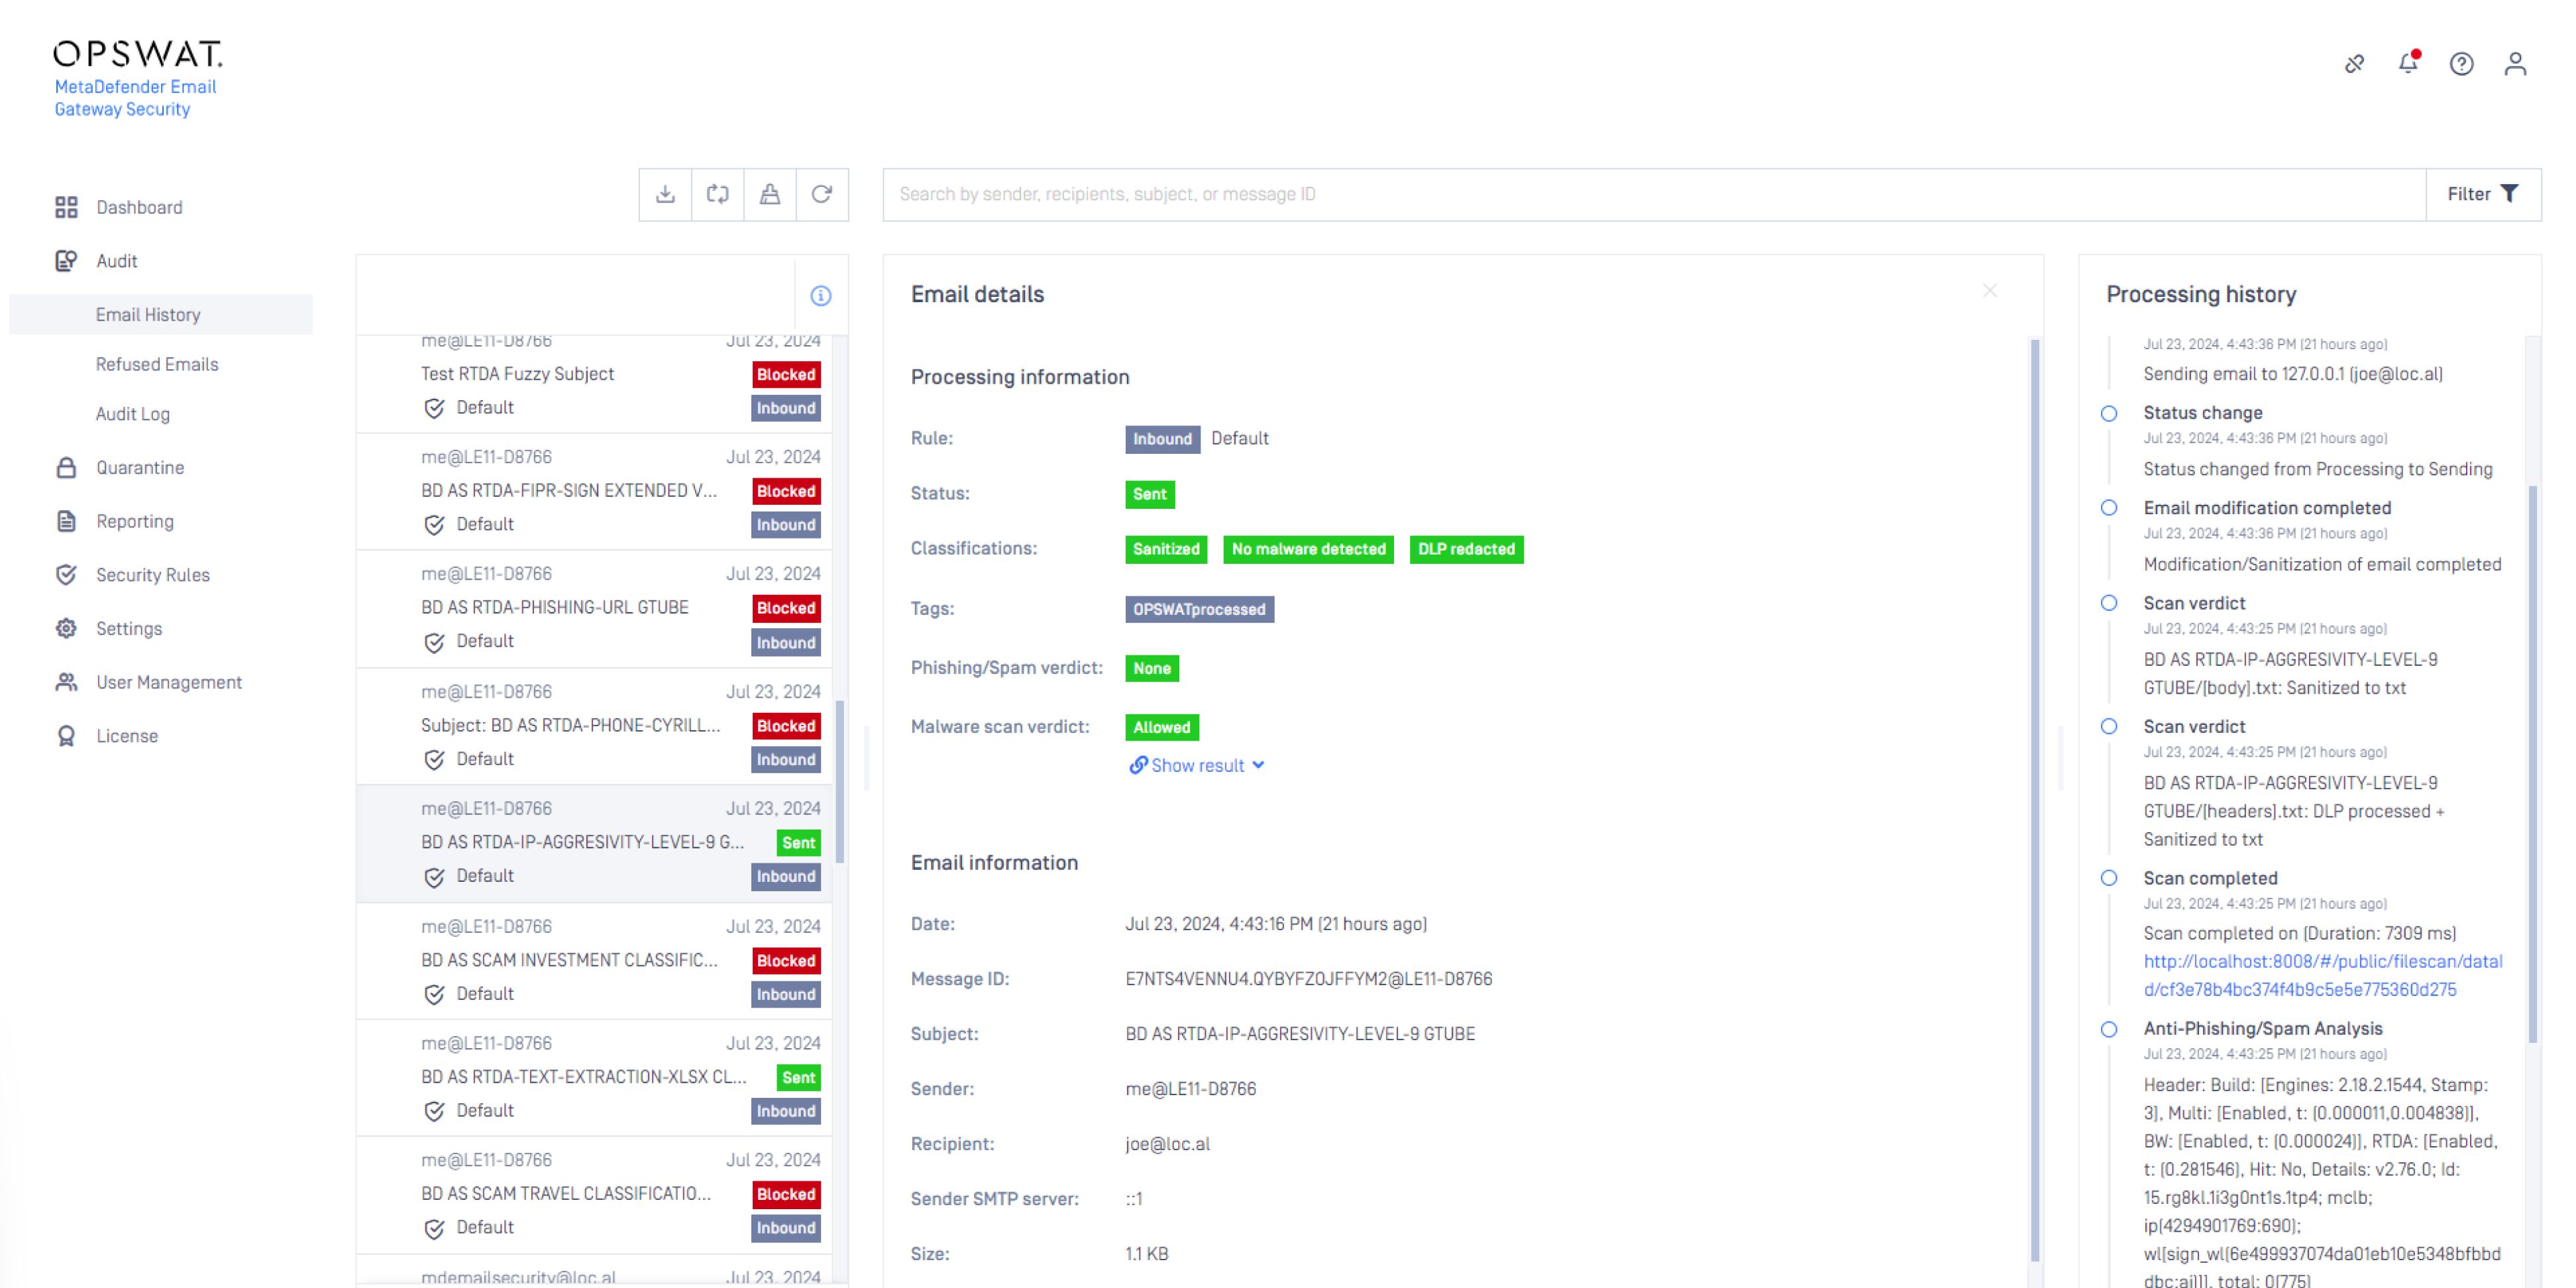
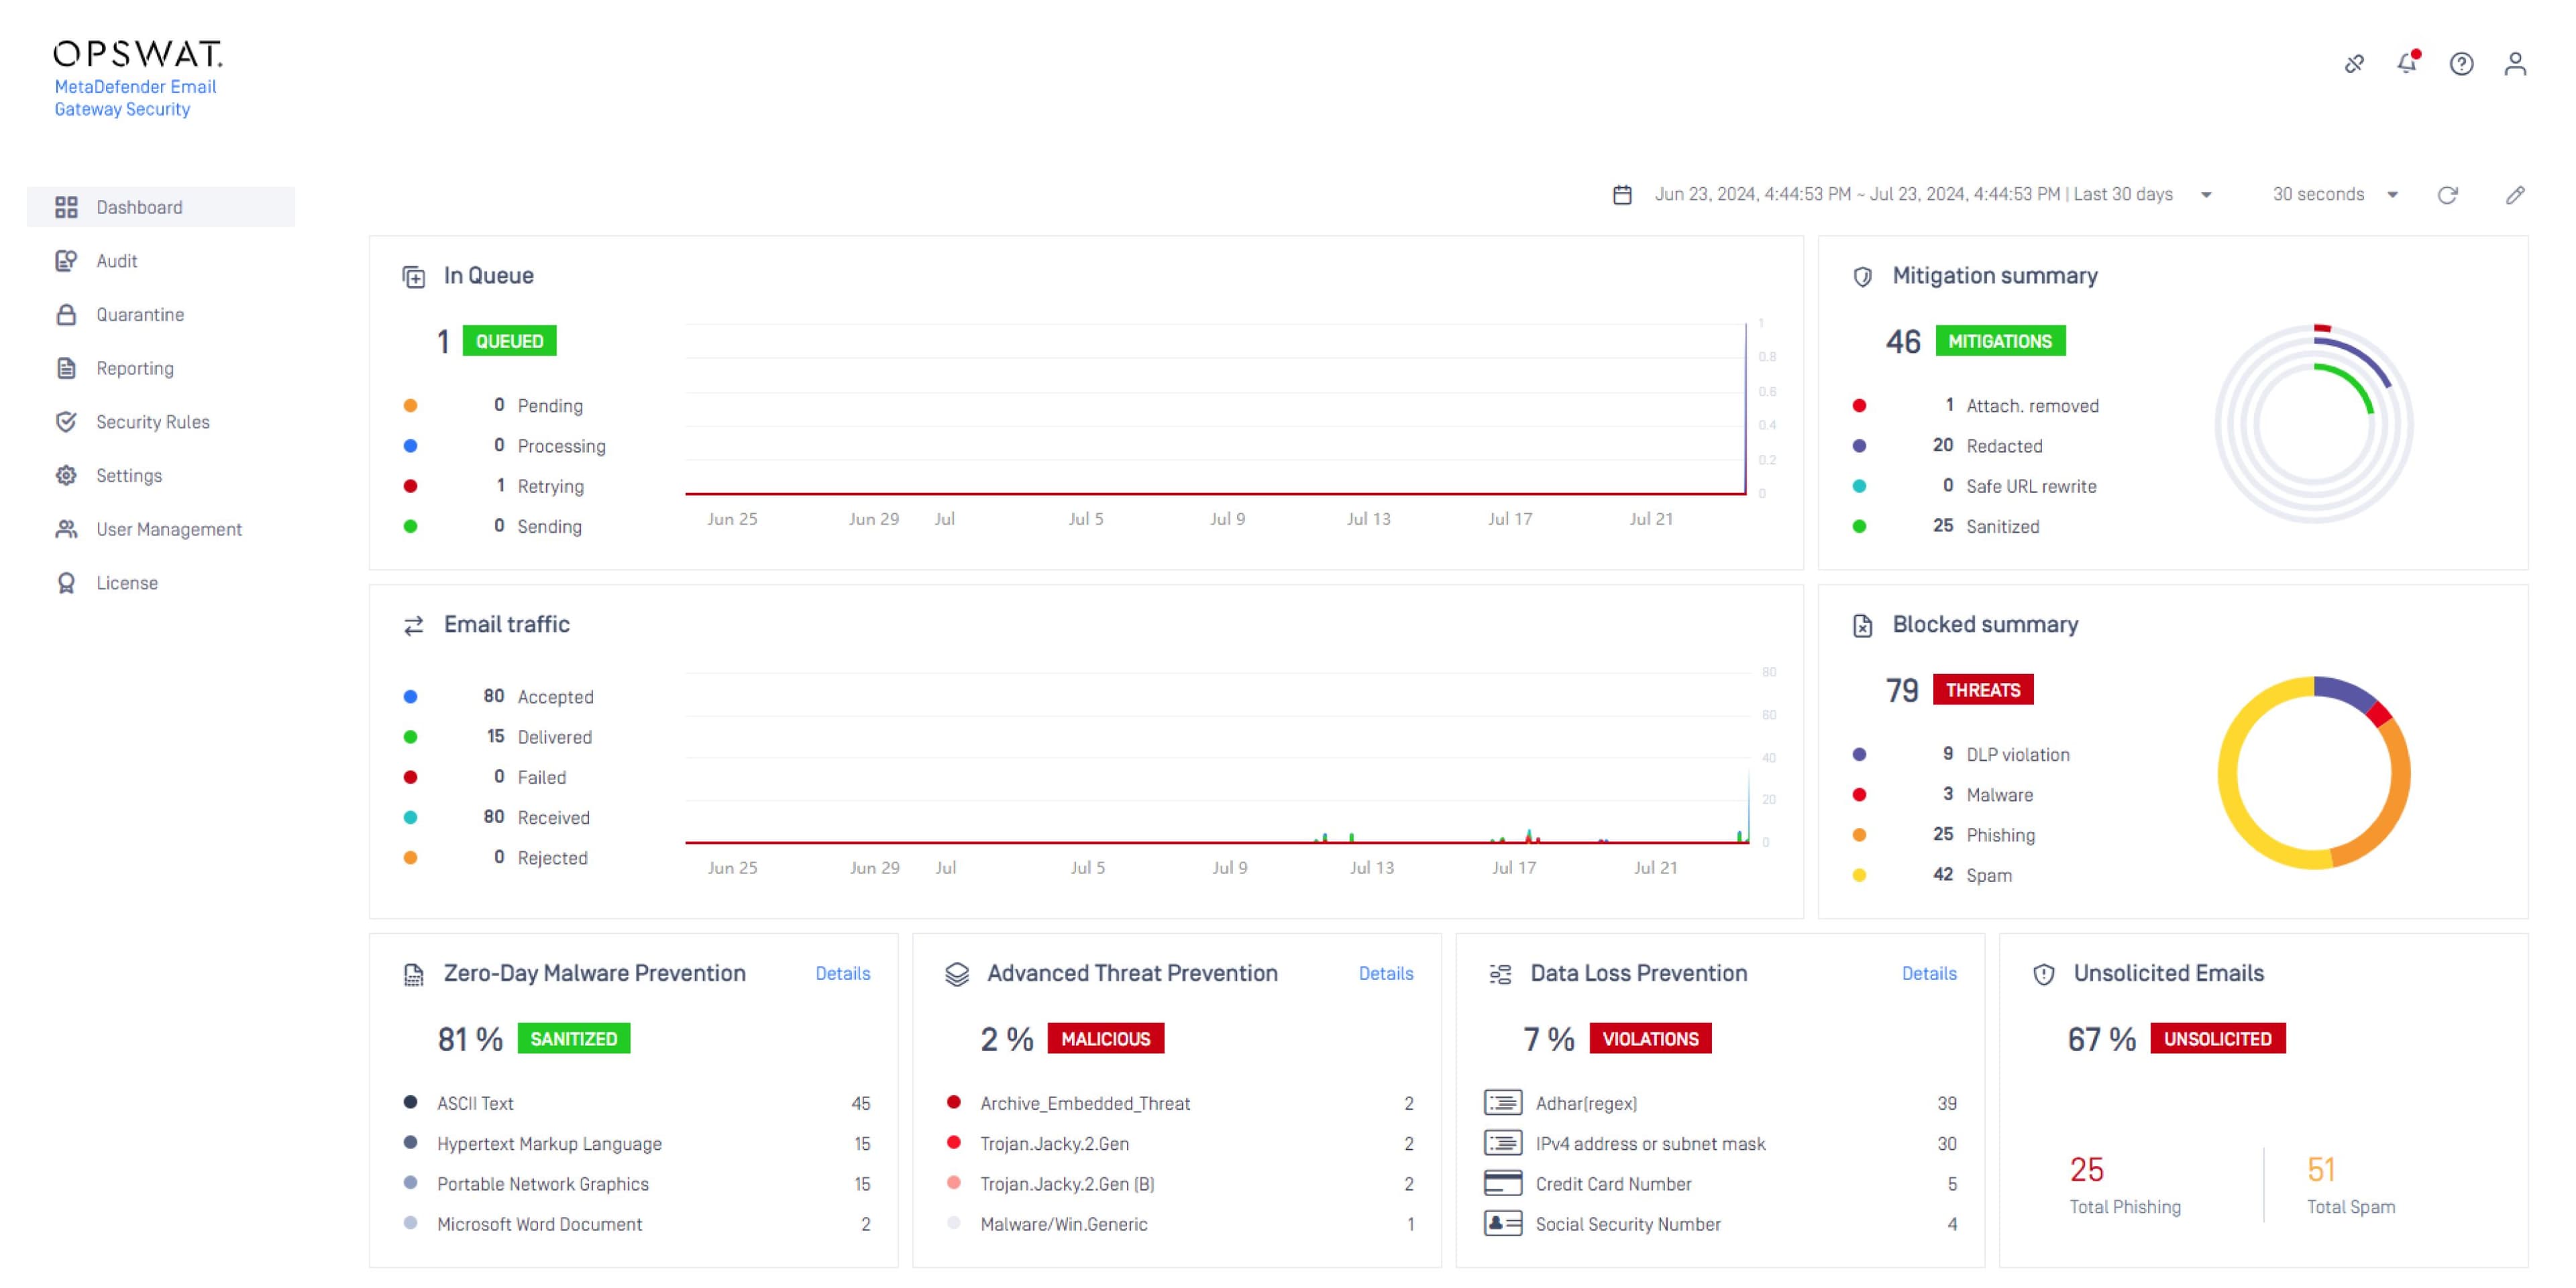 Zero-Day-Malware-Prävention
Gezielte Zero-Day-Angriffe wirksam unterbinden, indem auf Prävention statt auf Erkennung gesetzt wird
- Erweiterte Bedrohungsabwehr
Erkennung von bösartigen Inhalten und unbekannten Bedrohungen in Anhängen in Echtzeit
- Prävention von Datenverlusten
Sicherstellung der Einhaltung von PCI- und anderen Vorschriften für E-Mails, einschließlich des Schutzes personenbezogener Daten in Unternehmen
- Unerwünschte E-Mails
Schützen Sie die Benutzer vor Social-Engineering-Angriffen, bevor diese die Benutzer erreichen, damit IT sich weniger auf die Sensibilisierung und Schulung der Benutzer verlassen muss.
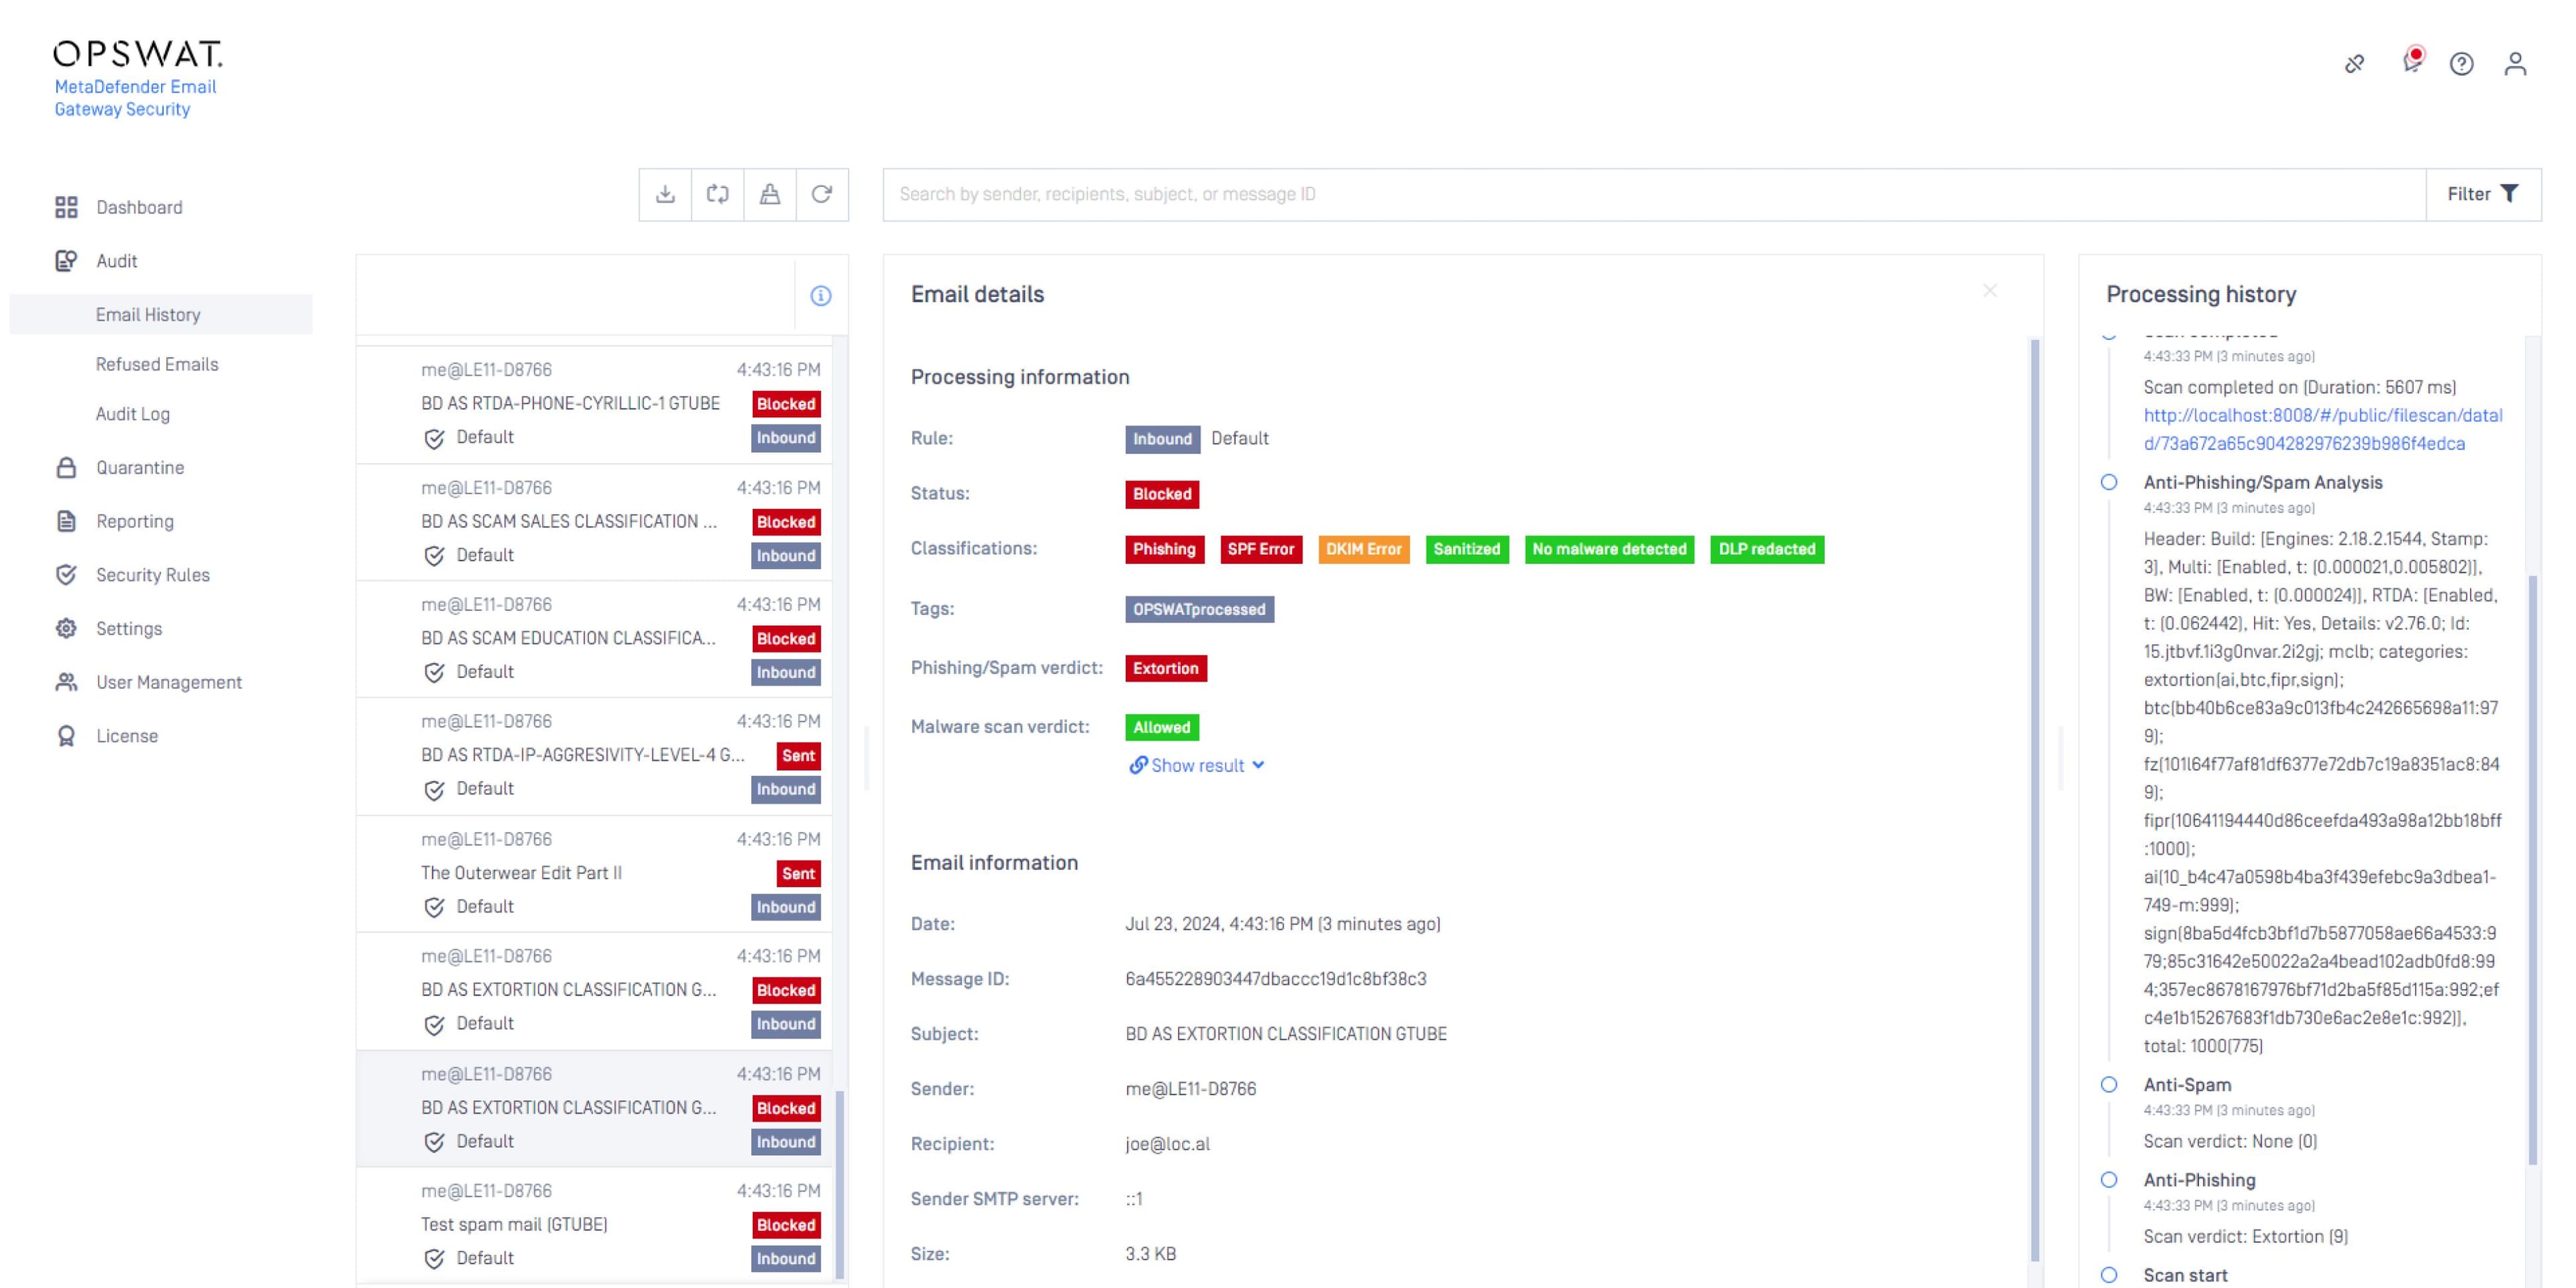 Analyse der Bedrohung
Erhöhen Sie die Erkennungsrate unbekannter Bedrohungen mit der einzigartigen dynamischen Analysetechnologie
- Anti-Phishing in Echtzeit
Verringern Sie den versehentlichen Einsatz von Bedrohungen, indem Sie potenzielle Phishing-Angriffe in mehreren Phasen aufdecken, bevor sie die Benutzer erreichen.
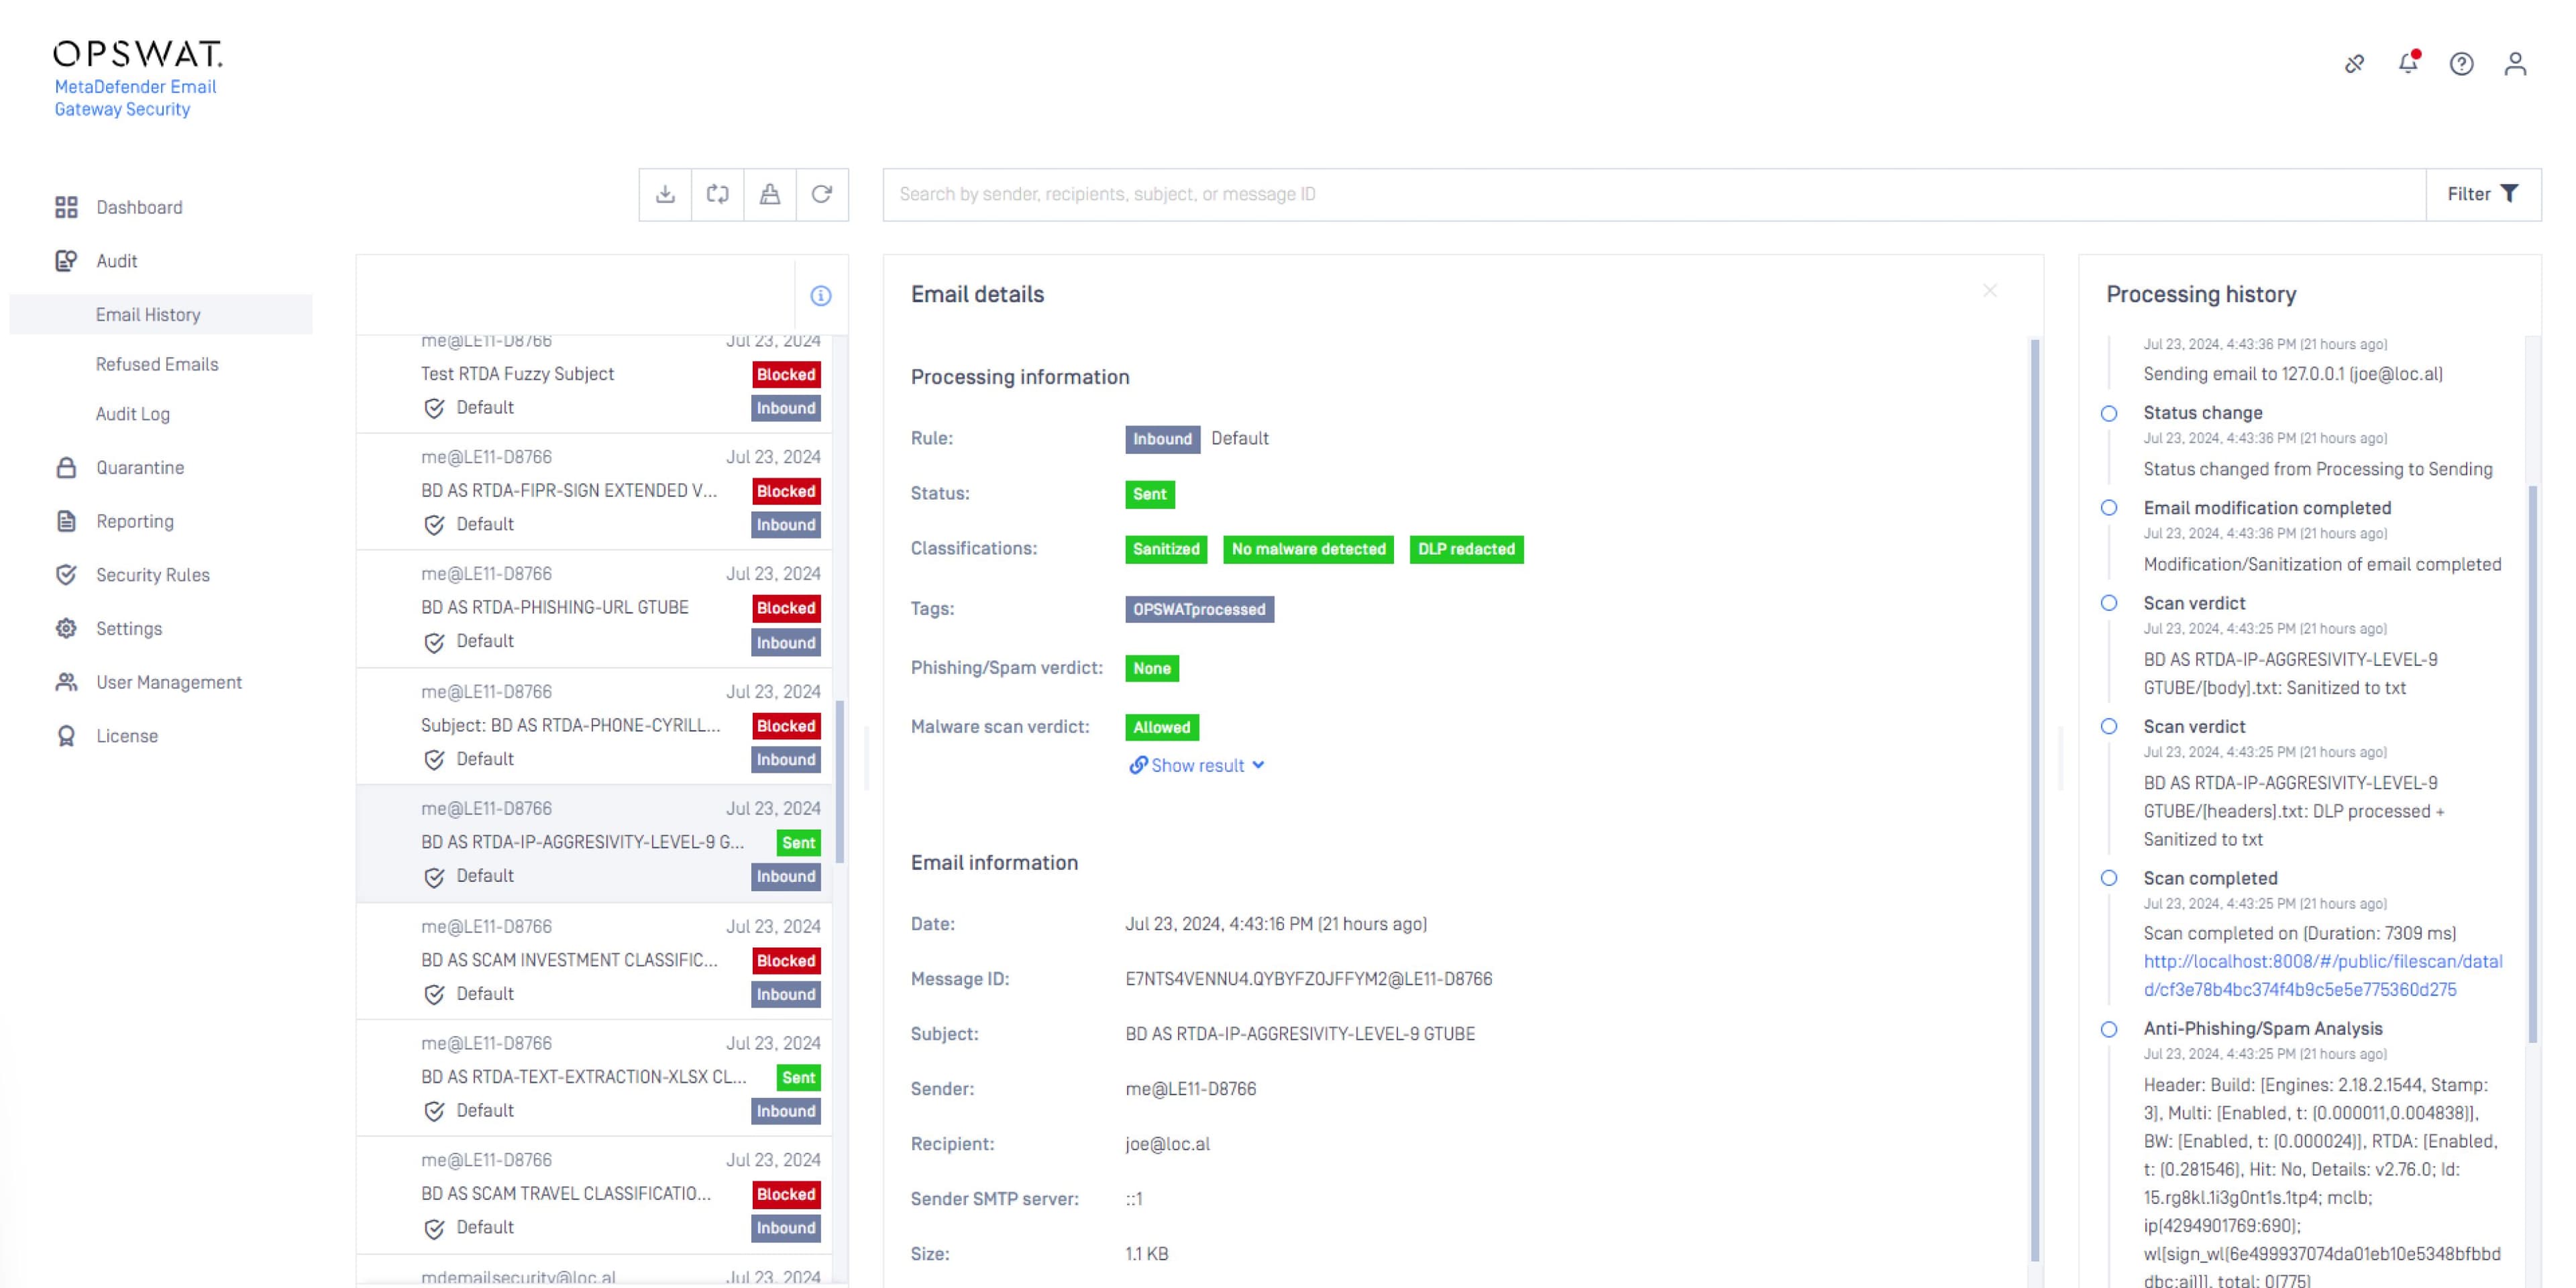 Sanitisierung von Anhängen
Schutz von Produktivitätsdateien im Unternehmen durch Entfernen dokumentenbasierter Bedrohungen aus Anhängen
MetaDefender™ Email Gateway Security
Echtzeit-Anti-Phishing mit einem
99,98 % Erkennungsrate
Metascan Multiscanning bis
30+
AV-Motoren
99.5%
Zero-Day-Wirksamkeitsrate über „ MetaDefender “ Aether
Proactive DLP Umfang
Über 125 Dateiformate
Deep CDR™ Technology with 200+ file types supported, including encrypted
<100 ms anti-malware verdict delivery without sandbox detonation
Secure E-Mail-Gateway:
Prävention statt nur Erkennung
MetaDefender Email Gateway Security kombiniert mehrstufige Überprüfung, Dateibereinigung, Phishing-Schutz, URL-Analyse, Predictive Alin AI und die Durchsetzung von Richtlinien, um Bedrohungen bereits vor der Zustellung von E-Mails zu reduzieren und Unternehmen eine äußerst strenge Kontrolle über ihren E-Mail-Verkehr zu ermöglichen. Ansätze, die sich ausschließlich auf die Erkennung konzentrieren, lassen ein Sicherheitslückenfenster offen, da Angreifer zunehmend Links, vertrauenswürdige Dateitypen und KI-gestützte Köder einsetzen, um Nutzer zu erreichen.
Technologie |
MetaDefender Email Security |
Andere Email Security Anbieter |
|---|---|---|
Schutz vor bekannter und Zero-Day-Malware: Multiscanning Umfasst mehr als 30 Anti-Malware-Engines |
||
AI-Generated Malware Detection: Predictive Alin AI <100 ms verdict delivery without sandbox detonation |
||
Unknown & Zero-day Exploit Prevention: Deep CDR Supports 200+ file types |
||
Schutz vor Credential Harvesting und Phishing: Echtzeit-Anti-Phishing Time-of-Click-Analyse mit Verweis auf 30+ Online-Quellen |
||
Schutz vor unbekannter Malware: Echtzeit- MetaDefender Aether ~10 Sekunden schnelle Schnellanalyse |
||
Entschlüsselung passwortgeschützter Anhänge Interaktive Passwort-Archiv-Entschlüsselung |
Optionen für den Einsatz
Vor-Ort
Wird vor bestehenden Mail-Servern auf SMTP-/MX-Ebene oder als zweite Verteidigungslinie hinter bestehenden E-Mail-Gateways eingesetzt.
Nicht verbunden
MetaDefender Email Gateway Security funktioniert ohne externe Anbindung und ermöglicht so die sichere E-Mail-Überprüfung in eingeschränkten Umgebungen.
Air-Gapped
Unterstützt vollständig isolierte Umgebungen, die eine lokale Überprüfung, die Durchsetzung von Richtlinien und die Datenkontrolle erfordern.
Integrationen
MetaDefender Email Gateway Security Lässt sich in Microsoft Exchange Server, Microsoft 365, Google Workspace, MetaDefender Managed File Transfer sowie in jedes SMTP-basierte E-Mail-Gateway oder jeden E-Mail-Server integrieren, um den ein- und ausgehenden E-Mail-Verkehr vor der Zustellung zu überprüfen. Durch die Bereitstellung auf SMTP-/MX-Ebene bietet es einen präventiven Schutz für bestehende E-Mail-Ökosysteme, ohne dass Unternehmen ihre aktuellen Plattformen ersetzen oder etablierte E-Mail-Workflows unterbrechen müssen.
Bewährt in E-Mail-
-Umgebungen mit hohem Risiko
- „Da wir die Deep CDR™-Technologie im E-Mail-Kanal eingesetzt haben, sind sie [die Bank] sehr zuversichtlich, dass die Malware im E-Mail-Kanal um fast 95 % reduziert werden konnte.“Lambert LinBerater für Informationssicherheit
- "OPSWAT hilft uns zu verhindern, dass [Dateien, die] Malware enthalten könnten, in das Netzwerk gelangen."Tobias MüllerTeamleiter Technik bei der Luzerner Psychiatrie AG
- „Im Rahmen dieses Bewertungsprozesses hat sich OPSWATmit MetaDefender Email Security aufgrund seiner Multiscanning -Technologie, der nahtlosen Integrationsmöglichkeiten und der hervorragenden Benutzererfahrung als ideale Lösung herausgestellt.“Guy ElmalemLeiter der IT- und Cyber-Infrastruktur
Email Security s in Compliance-Nachweise umwandeln
MetaDefender Email Gateway Security unterstützt regulierte Organisationen bei der Einhaltung von Compliance-Anforderungen durch eine auf Prävention ausgerichtete E-Mail-Sicherheit, dokumentierte Ergebnisse von Überprüfungen und Bereinigungen, auditfreundliche Nachweisketten sowie DLP für eingehende und ausgehende E-Mail-Workflows. Diese Funktionen sind auf höchste Sicherheitsanforderungen ausgelegt, belegen die Wirksamkeit der Kontrollen und erfüllen die Erwartungen an eine zeitnahe Reaktion im Rahmen von Rahmenwerken wie DORA, NIS2, DSGVO und 30 weiteren Rahmenwerken.
Empfohlene Ressourcen
MetaDefender Email Gateway Security
Best Practices für Email Security und Schutz kritischer Infrastrukturen
Email Security für Banken, Finanzdienstleister und Versicherungsunternehmen
Email Security für CISOs
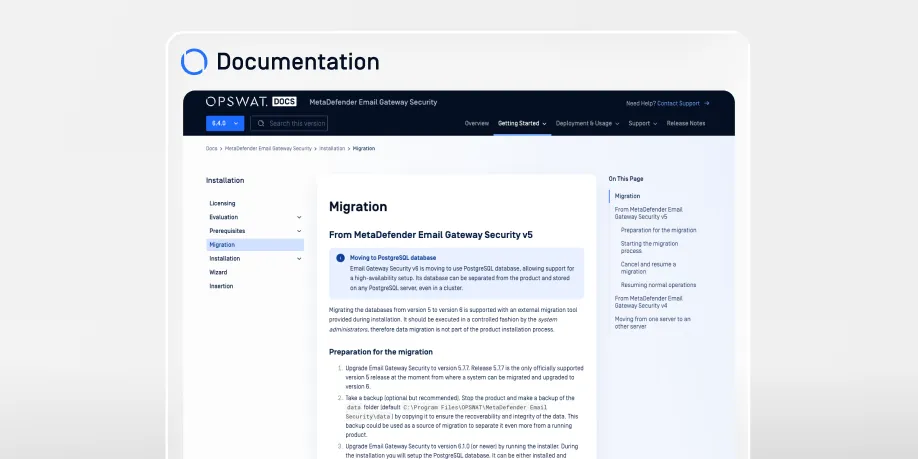
Email Gateway Security
Email Security: Eine Checkliste für Käufer
Bevor Sie sich entscheiden: 7 Email Security
FAQs
Der native Schutz von Microsoft 365 überprüft Anhänge in der Cloud mithilfe eines eigenen Erkennungsstacks. MetaDefender Email Gateway Security ergänzt dies durch Metascan Multiscanning für über 30 Antiviren-Engines, die Deep CDR™-Technologie für über 200 Dateitypen sowie Proactive DLP auf SMTP/MX-Ebene vor Ort, sodass Anhänge bereits vor der Zustellung bereinigt und nicht erst danach bewertet werden. In Microsoft Exchange- Server -Umgebungen wird diese Lösung als zweite Verteidigungslinie vor Microsoft Defender eingesetzt.
MetaDefender Email Gateway Security analysiert Anhänge mit Metascan Multiscanning unter Einsatz von über 30 Antiviren-Engines, der Deep CDR™-Technologie, MetaDefender Aether sowie Predictive Alin AI, einer KI-gestützten Malware-Erkennungs-Engine.
MetaDefender Email Gateway Security Analysiert Links und Anhänge vor der Zustellung mithilfe von Multiscanning, Deep CDR™-Technologie, adaptivem Sandboxing und KI-gestützter Malware-Erkennung, um das Risiko durch dateibasierte Ransomware und bösartige Payloads zu verringern. Darüber hinaus führt das System Reputationsprüfungen sowie URL-Analysen bei Eingang und zum Zeitpunkt des Klicks aus über 30 Online-Quellen durch, um potenziell bösartige E-Mails zu bewerten.
MetaDefender Email Gateway Security nutzt Echtzeit-Anti-Phishing, maschinelles Lernen, Reputationsprüfungen und URL-Analysen, um raffinierte Phishing-Angriffe zu erkennen, darunter auch KI-gestützte und Social-Engineering-Angriffe.
MetaDefender Email Gateway Security Der E-Mail-Text wird nach dem Passwort durchsucht, und die Datei wird automatisch geprüft, bereinigt und in einer Sandbox getestet, bevor sie – sofern sie keine Bedrohung darstellt – sicher und voll funktionsfähig zugestellt wird. Kann kein Passwort gefunden werden, erhält der Benutzer eine Benachrichtigung per E-Mail, in der er aufgefordert wird, das Passwort über ein Self-Service-Portal anzugeben. Anschließend wird die Datei an Metascan Multiscanning, die Deep CDR™-Technologie, MetaDefender , Aether und Proactive DLP weitergeleitet, ohne dass eine manuelle Überprüfung durch die IT-Abteilung oder das SOC erforderlich ist.
MetaDefender Email Gateway Security trägt zur Durchsetzung von Richtlinien zur E-Mail-Sicherheit und zum Datenschutz bei – mit DLP, Inhaltsprüfung, Schwärzung, Berichterstellung, Prüfpfaden und zentralisierten Kontrollfunktionen. Die Compliance-Bereitschaft umfasst die DSGVO, DORA, NIS2 sowie über 30 weitere Rahmenwerke. Die vollständige Liste finden Sie auf unserer Compliance-Seite.
Ja, MetaDefender Email Gateway Security wurde speziell für kritische Infrastrukturen, OT, ICS, Behörden, Verteidigung und andere regulierte Umgebungen entwickelt, in denen eine strenge Kontrolle über E-Mail-bezogene Risiken erforderlich ist. MetaDefender Email Gateway Security unterstützt lokale Überprüfung, Datenkontrolle, DLP sowie Air-Gap-Bereitstellungsmodelle für Umgebungen, in denen eine rein cloudbasierte E-Mail-Sicherheit möglicherweise nicht den betrieblichen oder regulatorischen Anforderungen entspricht.
MetaDefender Email Gateway Security kann in Exchange-Umgebungen vor Microsoft Exchange- Server en oder Microsoft Defender eingesetzt werden und fügt so eine weitere Überprüfungsstufe hinzu, bevor E-Mails die Benutzer erreichen – ohne spürbare Verzögerungen für die Benutzer oder Beeinträchtigungen der Geschäftsabläufe.
MetaDefender Email Gateway Security kann Sicherheitsprotokolle mithilfe der Standardformate Syslog und CEF an einen von SIEM bereitgestellten Syslog-Server senden und unterstützt Unternehmen so dabei, Überwachungs- und Untersuchungsabläufe zu zentralisieren.