Das Wichtigste zum Mitnehmen
MetaDefender Core MetaDefender und basieren beide auf derselben -Dateisicherheitstechnologie, werden jedoch unterschiedlich bereitgestellt: das eine innerhalb Ihrer eigenen Infrastruktur, das andere als verwalteter SaaS-Dienst. Die richtige Wahl hängt von Ihren Compliance-Anforderungen, Ihren Skalierungsbedürfnissen und den Ressourcen für das Infrastrukturmanagement ab – nicht davon, welches Produkt „besser“ ist.Cloud OPSWAT
Gartner prognostiziert, dass die weltweiten Ausgaben der Endnutzer für Public-Cloud-Dienste im Jahr 2027 die Marke von 1 Billion US-Dollar überschreiten werden, während Cloud-Computing voraussichtlich bis 2028 für die meisten Unternehmen zu einer geschäftlichen Notwendigkeit werden wird. Skalierbarkeit und Agilität sind in der Regel die Gründe dafür.
Wenn diese Logik jedoch speziell auf den Bereich der Sicherheit angewendet wird, zögern viele Teams, die Umstellung vorzunehmen. Die Auslagerung der Dateisicherheit in die Infrastruktur eines Drittanbieters kann entweder so empfunden werden, als würde man die Verantwortung und Kontrolle abgeben, oder als würde man neue Angriffsflächen schaffen. Genau dieses Zögern ist der Grund, warum die Vorteile der Cloud-Dateisicherheit für sich genommen dargelegt werden müssen und nicht einfach als selbstverständlich vorausgesetzt werden dürfen, nur weil alles andere in die Cloud verlagert wird.
In diesem Artikel werden MetaDefender™ Core und MetaDefender™ Cloud miteinander verglichen, damit Sie entscheiden können, welche Lösung für Ihr Unternehmen am besten geeignet ist.
Was ist der Unterschied zwischen MetaDefender Core und MetaDefender Cloud ?
MetaDefender Core ist eine lokal installierte Plattform für Dateisicherheit, die vollständig innerhalb Ihrer eigenen Infrastruktur bereitgestellt und verwaltet wird. Für Unternehmen, die bereits einen „SaaS-first“-Stack nutzen, erweitert die SaaS-Dateisicherheit über MetaDefender Cloud dieses Modell: Es handelt sich um dieselbe Technologie für Dateisicherheit, die als verwalteter SaaS-Dienst bereitgestellt und von OPSWAT gehostet und gewartet wird.
Überlegungen | MetaDefender Core | MetaDefender Cloud |
Einsatz | Vom Kunden verwaltet | SaaS |
Infrastrukturmanagement | Du | OPSWAT |
Infrastrukturkontrolle | Vollständige, direkte Kontrolle | Managed Service |
Skalierung | Du planst es | Cloud-basiert, auf Abruf |
Geografische Reichweite | Wo auch immer Sie es einsetzen | Mehrere Regionen der „ OPSWAT “ (USA, Deutschland, Kanada, Australien, Japan, Indien, Singapur, Israel) |
API Integration | Unterstützt | Genau dafür gemacht |
Am besten für | Kontrollierte, isolierte Umgebungen mit eingeschränkter Souveränität | SaaS, verteilte, Cloud-orientierte Betriebsabläufe |
Welches Bereitstellungsmodell passt zu Ihrem Betriebsmodell?
Die Wahl des richtigen Bereitstellungsmodells hängt davon ab, inwieweit Ihr Unternehmen direkte Kontrolle über die Infrastruktur selbst benötigt.
MetaDefender Core ist sinnvoll, wenn man Folgendes benötigt:
- Eine Infrastruktur, die vollständig unter Ihrer Kontrolle steht; denn manche Unternehmen können sich nicht auf eine Infrastruktur verlassen, die ihnen nicht gehört.
- Bereitstellung in Ihrer eigenen Umgebung, einschließlich Air-Gapped- oder isolierter Netzwerke; diese Netzwerke können von ihrer Konzeption her überhaupt keinen Zugriff auf externe Dienste haben.
- Eine Netzwerkarchitektur, die durch strenge interne Richtlinien vorgegeben ist; bestimmte Systeme müssen an bestimmten Standorten vorhanden sein, um diese Richtlinien zu erfüllen.
- Verantwortung für den Betriebs-Stack; manche Teams benötigen dieses Maß an praktischer Kontrolle, um interne Prüfungs- oder Betriebsanforderungen zu erfüllen.
- Um gesetzliche oder hoheitliche Anforderungen zu erfüllen, die besagen: „Das bleibt vor Ort, Punkt.“ In einigen Branchen und Rechtsordnungen ist dies eine gesetzliche Auflage. Dies gilt in der Regel für kritische Infrastrukturen oder staatliche Stellen, bei denen dieses Maß an Kontrolle oft nicht verhandelbar ist.
MetaDefender Cloud… eignet sich hingegen für Unternehmen, die es vorziehen und rechtlich dazu in der Lage sind, Dateisicherheit als Managed Service einzusetzen, anstatt sie selbst zu betreiben. Das bedeutet, dass Patches, Updates und die Infrastruktur in den Zuständigkeitsbereich von „ OPSWAT “ fallen und nicht in Ihren.
- Der Dienst erstreckt sich über mehrere Regionen, darunter die USA, Deutschland, Kanada, Australien, Japan, Indien, Singapur und Israel. Wenn Sie also weltweit tätig sind, haben Sie die Möglichkeit, die Datenverarbeitung regional und innerhalb bestimmter Landesgrenzen zu halten.
- Dies fügt sich nahtlos in eine „SaaS-first“-Strategie ein. Wenn Ihr Unternehmen bereits für die meisten anderen Geschäftsabläufe auf SaaS setzt, lässt sich dieses Modell durch die Einbindung von MetaDefender Cloud nahtlos erweitern.
Inwiefern unterscheidet sich das Infrastrukturmanagement bei „ Core “ und „ Cloud “?
Mit „ MetaDefender “ (Core) übernimmt Ihr Team die Verantwortung für das Infrastrukturmanagement: Bereitstellung von Servern, Installation von Updates, Überwachung der Verfügbarkeit und Kapazitätsplanung. Mit „ MetaDefender “ (Cloud) übernimmt „ OPSWAT “ die Verwaltung der zugrunde liegenden SaaS-Infrastruktur, die Wartung und die Service-Updates.
Hat das Infrastrukturmanagement Auswirkungen auf die Richtlinien?
Ihre Richtlinien, Integrationen, Workflows, die Reaktion auf Vorfälle und Entscheidungen zum Datenschutz – all das liegt weiterhin in der Verantwortung Ihres Unternehmens. Kurz gesagt: Bei „ MetaDefender “ ( )Core liegt alles, von der Festlegung der Richtlinien bis hin zum Infrastrukturmanagement, in Ihrer Verantwortung. Bei „ MetaDefender “ ( )Cloud übernimmt „ OPSWAT “ die Wartung der Infrastruktur, aber Sie legen die Regeln fest.
Wenn Ihr Team seinen Arbeitstag lieber damit verbringen möchte, bessere Erkennungsrichtlinien zu entwickeln, anstatt sich mit Patches und Kapazitätsplanung zu beschäftigen, ist der Umstieg auf „ MetaDefender “ (Cloud ) sinnvoll. Wenn Ihr Team aus Compliance-Gründen alles intern verwalten muss, hält „ MetaDefender “ (Core ) diese Option offen.
Wie bewältigt MetaDefender Cloud den steigenden Bedarf an Dateiverarbeitung?
Das Dateiverarbeitungsvolumen bleibt selten konstant, wenn Sie neue Kunden gewinnen, eine neue App einführen oder in eine neue Region expandieren. Sie möchten sicher nicht in eine Situation geraten, in der das Upload-Portal, das normalerweise 1.000 Dateien pro Tag verarbeitet, plötzlich 50.000 Dateien bewältigen muss.
Bei „ MetaDefender “ (Core) bedeutet Skalierung, dass Ihr Team den Bedarf im Voraus prognostiziert und entsprechende Ressourcen bereitstellt. Bei „ MetaDefender “ (Cloud) passt sich das Nutzungsmodell an den tatsächlichen Verbrauch an, sodass Sie keine Infrastruktur kaufen müssen, bevor Sie sie benötigen.
Dies ist in der Regel am wichtigsten für:
- Schnell wachsende Unternehmen mit unvorhersehbarer Entwicklung
- Unternehmen mit schwankenden oder sprunghaften Arbeitsauslastungen
- Kundenorientierte Upload-Portale mit schwankendem Datenverkehr
- Dezentralisierte Organisationen, die neue Regionen oder Geschäftsbereiche hinzufügen
- SaaS-Anbieter, die Dateisicherheit in ihre eigenen Produkte integrieren
Verwendet MetaDefender Cloud dieselbe Sicherheitstechnologie wie MetaDefender Core ?
Ja. Unabhängig davon, ob Ihr Unternehmen MetaDefender Core oder MetaDefender Cloud einsetzt, basiert der Schutz auf demselben Technologie-Stack.
- Metascan™- Multiscanning: Keine einzelne Anti-Malware-Engine erkennt alles; die Erkennungslogik jedes Anbieters weist Schwachstellen auf, die bei anderen nicht vorkommen. Metascan prüft Dateien parallel mit mehreren Engines, wodurch die Wahrscheinlichkeit, dass eine Bedrohung an allen Engines vorbeikommt, drastisch sinkt und Sie deutlich höhere Erkennungsraten erzielen als mit jedem einzelnen Antivirenprodukt.
- Deep CDR™-Technologie: Bei manchen Bedrohungen handelt es sich um bösartigen Code, der in eine ansonsten legitime Datei eingebettet ist, beispielsweise in ein Makro oder ein ausgenutztes PDF-Objekt. Die Deep CDR™-Technologie umgeht das Erkennungsproblem vollständig, indem sie jede Datei zerlegt und ausschließlich aus bekanntermaßen sicheren Komponenten neu aufbaut. Die Datei, die den Benutzer erreicht, ist von Natur aus sauber.
- Proactive DLP™: Selbst eine „saubere“ Datei kann einen Compliance-Verstoß darstellen, wenn sie Informationen enthält, die dort nicht vorkommen sollten – wie beispielsweise die Sozialversicherungsnummer eines Kunden, eine Zahlungskartennummer oder geschützte Gesundheitsdaten. „ Proactive DLP “ durchsucht Dateiinhalte nach Mustern sensibler Daten und kann diese unkenntlich machen oder blockieren, bevor sie Ihre Umgebung überhaupt verlassen. So wird eine Sicherheitslücke geschlossen, die durch Malware-Scans nicht erkannt werden kann.
- MetaDefender Aether: Kombiniert Bedrohungsreputation, prädiktive KI, „ Adaptive “Sandbox, Bedrohungsbewertung und ML-gestützte Bedrohungssuche, um bekannte, unbekannte und schwer nachweisbare Malware zu erkennen. Die Ergebnisse werden in einem einzigen Befund zusammengefasst, wodurch SOC-Teams schneller reagieren, die Anzahl unnötiger Warnmeldungen reduzieren und die SIEM/SOAR- sowie Bedrohungssuch-Workflows optimieren können.
- Predictive ALIN AI: Im Gegensatz zur signaturbasierten Erkennung, die lediglich katalogisierte Bedrohungen erkennt, ist Predictive ALIN AI darauf trainiert, das Verhalten und die Struktur schädlicher Dateien zu erkennen, sodass eine Infektion vorhergesagt wird, ohne dass die Datei gescannt werden muss.
- AI Content Inspector: Da KI-generierte und KI-bearbeitete Inhalte in digitalen Arbeitsabläufen immer häufiger vorkommen, sorgt der AI Content Inspector für mehr Transparenz in dieser neuen Inhaltskategorie. Er analysiert Dateien, Bilder und Dokumente, um KI-generierte Inhalte zu identifizieren, und ermöglicht es Unternehmen so, die Herkunft und die Art der Inhalte, die in ihren Umgebungen zirkulieren, besser zu verstehen.
Cloud bietet zudem Funktionen, die nur in einem Modell mit gemeinsam genutzter Infrastruktur Sinn ergeben:
- Maßgeschneiderte Sicherheitsworkflows: Die Anforderungen an die Dateiverarbeitung in einem Krankenhaus unterscheiden sich von denen einer Bank; wenn beide durch einen identischen Workflow geleitet werden, kann dies entweder zu einer übermäßigen oder zu einer unzureichenden Absicherung der Dateien führen. Mit der Funktion für maßgeschneiderte Workflows können Sie genau festlegen, welche Technologien in welcher Reihenfolge und unter welchen Bedingungen ausgeführt werden sollen.
- Privates Scannen und Verarbeiten, sodass Ihre Dateidaten nicht mandantenübergreifend weitergegeben werden
- Einblick in die Informationen zu den verarbeiteten Objekten, um genau zu sehen, was während der Prüfung mit einer Datei geschehen ist
- vorübergehender Zugriff auf bereinigte Dateien; bereinigte Ausgabedaten können abgerufen werden, ohne dass sie dauerhaft gespeichert werden
- Mit BYOK haben Sie die Kontrolle über die Verschlüsselungsschlüssel, die zum Schutz Ihrer bereinigten Dateien verwendet werden, während die zugrunde liegende Infrastruktur weiterhin von OPSWAT verwaltet wird.
Was sollten Unternehmen und dezentral organisierte Organisationen beachten, bevor sie auf die „ Cloud “ umsteigen?
Die Einführung einer SaaS-Sicherheitsplattform im Unternehmensmaßstab erfordert nach wie vor zusätzliche Überlegungen, die in einer Funktionsvergleichstabelle nicht zum Ausdruck kommen.
Zentralisierte Steuerung über Teams und Geschäftsbereiche hinweg
Wenn Dateisicherheit abteilungsübergreifend umgesetzt wird, kommt es zu Abweichungen bei den Richtlinien: Ein Team verschärft nach einem Vorfall seine DLP-Regeln, ein anderes aktualisiert seine Scan-Konfiguration überhaupt nicht. Zentralisierte Governance bedeutet, dass überall ein einheitliches Richtlinien-Framework gilt, sodass eine auf oberster Ebene getroffene Sicherheitsentscheidung überall dort umgesetzt wird, wo Dateien in das Unternehmen gelangen.
Anpassung an bestehende Organisationsstrukturen
Eine Sicherheitsplattform sollte mit der Organisationsstruktur – Geschäftsbereich, Region oder Produktlinie – kompatibel sein. Der rollenbasierte Zugriff oder die Zuständigkeit für Richtlinien muss den Berichtswegen und operativen Grenzen entsprechen.
SIEM-Integration
Ereignisse im Bereich der Dateisicherheit, die isoliert in einer separaten Konsole verbleiben, sind Ereignisse, die Ihr SOC niemals im Kontext sieht. Dateibasierte Bedrohungen sollten mit den übrigen Telemetriedaten korreliert werden, indem Scan-Ergebnisse, Bedrohungserkennungen und Richtlinienmaßnahmen in Ihr bestehendes SIEM-System eingespeist werden.
Regionale Verfügbarkeit und Latenz
Um die Leistung auch bei steigender Nutzung vorhersehbar zu halten, sollten Unternehmen Dateien in einer Region verarbeiten, die sich in der Nähe des Ortes befindet, an dem sie erstellt werden; andernfalls kann es zu Verzögerungen kommen – ein Problem, das sich bei zunehmender Größe, insbesondere in großen Unternehmen, noch verschärft.
Vorschriften zur Datenlokalisierung
Einige Branchen unterliegen gesetzlichen Vorschriften zur Datenlokalisierung und dürfen bestimmte Daten unter keinen Umständen ins Ausland übertragen. Der Ort, an dem eine Datei physisch verarbeitet wird, entscheidet darüber, ob eine Bereitstellung den Vorschriften entspricht oder nicht.
Einheitliche Kontrollen
Sicherheitsrichtlinien sind dann am wirksamsten, wenn sie in allen Geschäftsbereichen konsequent umgesetzt und durchgesetzt werden, wodurch Lücken vermieden werden, die durch veraltete oder uneinheitliche Kontrollmaßnahmen entstehen.
MetaDefender Cloud wendet einheitliche Maßnahmen zur Dateisicherheit über mehrere Teams, Anwendungen und Regionen hinweg an, wobei die Verarbeitung in den USA, Deutschland, Kanada, Australien, Japan, Indien, Singapur und Israel möglich ist. In der Praxis lässt sich diese Einheitlichkeit bei einer auf viele Standorte verteilten lokalen Infrastruktur schwerer erreichen als bei einem einzigen Managed Service, der überall dieselben Regeln durchsetzt.
Im Bereich Compliance unterstützt „ MetaDefender “ (Cloud ) Vorschriften wie HIPAA, PCI DSS und DSGVO, indem es sensible Daten in einer Vielzahl von Dateiformaten identifiziert und kontrolliert, bevor diese Ihre Umgebung verlassen. Die Compliance- und Zertifizierungsstatus von „ MetaDefender “ (Cloud) können Sie hier einsehen.
Wie funktioniert die auf „ API “ basierende Dateisicherheit?
APIDie dateibasierte Sicherheit funktioniert so, dass Dateien bereits beim Eintritt in Ihre Systeme gescannt und bereinigt werden, anstatt dass dies in einem separaten Schritt erfolgt, den jemand manuell auslösen muss.
MetaDefender CloudMit der Datei-Scan- API können Sie die Malware-Prüfung direkt in Ihre Anwendung integrieren. Die Datei wird gescannt und bereinigt, sobald sie die Anwendung erreicht; anschließend wird eine Richtlinienentscheidung angewendet, und die Anwendung läuft weiter. Niemand muss etwas anklicken, damit die Datei-Sicherheits API die Überprüfung auslöst.
In der Praxis zeigt sich das darin, dass:
- Kundenorientierte Upload-Portale, bei denen jede Datei, die ein Kunde hochlädt, überprüft werden muss, bevor sie in Ihre Systeme gelangt.
- SaaS-Anwendungen, bei denen die Dateiverwaltung oft ein zentraler Bestandteil des Produkterlebnisses selbst ist.
- Cloud Speicher-Workflows, die Dateien sofort erfassen, sobald sie in einem Bucket oder auf einem Laufwerk landen, noch bevor Agenten oder Mitarbeiter darauf zugreifen.
- Dokumentenverarbeitungssysteme, bei denen eine gescannte oder eingereichte Datei direkt in einen Geschäftsprozess eingespeist wird, ohne dass sie zuvor von jemandem geprüft wird.
- Kollaborationsplattformen, auf denen Dateien schnell zwischen Personen, Teams und externen Partnern ausgetauscht werden können.
Wenn Sie ein Cloud-natives Produkt entwickeln, ist dies genau das richtige Modell für Sie. Sicherheit, die inline und in Echtzeit mit Ihrer Anwendung erfolgt – und nicht erst, wenn jemand eine Überprüfung durchführt oder in festgelegten Zeitabständen. Sehen Sie sich die aktuelle Dokumentation zu „ API “ auf der technischen Seite an.
Wie können Unternehmen ihre Sicherheitskapazitäten an den tatsächlichen Bedarf anpassen?
Unternehmen passen ihre Kapazitäten an den Bedarf an, indem sie die Ressourcen für die Malware-Prüfung in der Cloud je nach Nutzungsentwicklung nach oben oder unten skalieren, anstatt von Anfang an eine feste Höchstkapazität bereitzustellen.
Was Ihnen das in der Praxis bringt:
- Kapazität für die Malware-Prüfung in der Cloud, basierend auf den von Ihnen genutzten Ressourcen.
- Klare Trennung der Workloads, damit das Wachstum einer Anwendung nicht zur Ursache für Leistungseinbußen bei einer anderen Anwendung wird.
- Eine Architektur, die nicht jedes Mal überarbeitet werden muss, wenn ein neuer Anwendungsfall hinzukommt.
- Die Möglichkeit, eine Arbeitslast zu skalieren, ohne die anderen überhaupt zu beeinflussen.
- Ein klarer Überblick darüber, welcher Prozess welche Ressourcen beansprucht.
Die Dateisicherheit ist in der Regel keine isolierte Entscheidung. Sie ist vielmehr ein Teil eines umfassenderen Wandels hin zu einer „Cloud-First“-Infrastruktur über den gesamten Stack hinweg. Unternehmen, die ihre Dateisicherheit auf MetaDefender Cloud umstellen, nehmen in der Regel mehrere Änderungen parallel vor. Sie:
- den Umfang der Infrastruktur zu verringern, die ihr Team direkt warten muss.
- die Nutzung von „Security as a Service“ zu standardisieren, anstatt diese selbst zu betreiben.
- Die Architektur vereinfachen und Infrastruktur entfernen, die nicht vor Ort verbleiben muss.
- Anwendungen unterstützen, die von Natur aus über verschiedene Regionen verteilt sind.
- die Sicherheitsabläufe auf automatisierte, API-gesteuerte Arbeitsabläufe umstellen.
- Cloud-native Anwendungen schneller entwickeln und bereitstellen.
Wenn der Rest Ihres Stacks die oben genannten Veränderungen berücksichtigt, sollte die Dateisicherheit nicht lokal verbleiben. Die Verlagerung in die „ Cloud “ ist in der Regel der logische nächste Schritt.
Wann „ MetaDefender “Cloud sinnvoll ist – und wann nicht
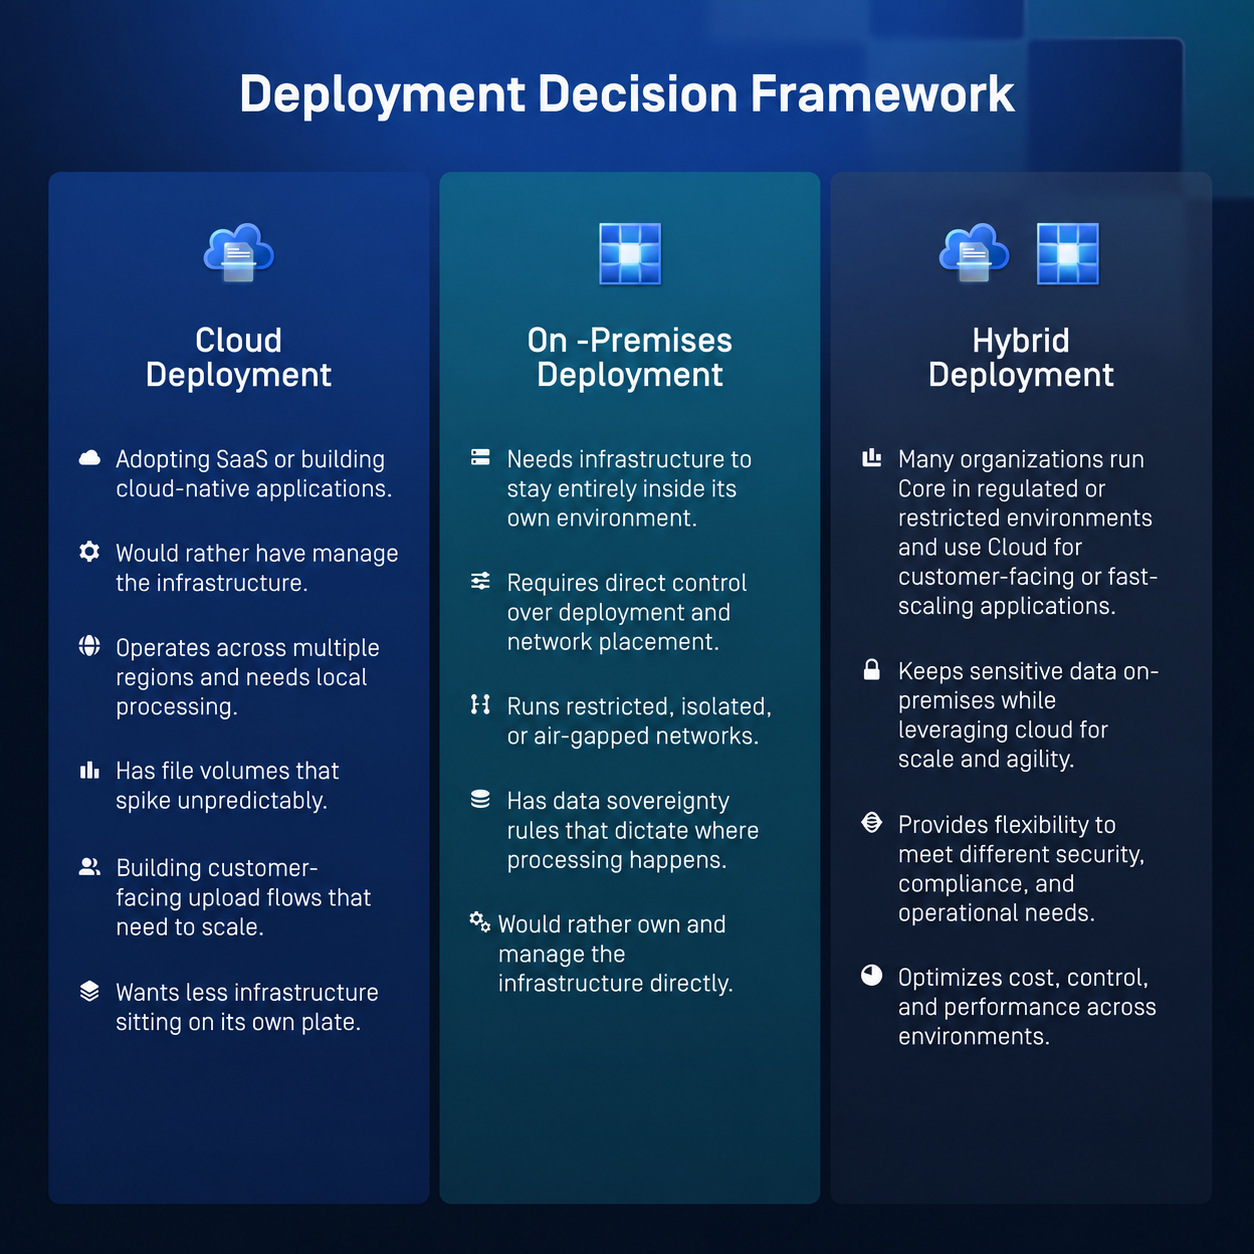
Dieselbe Technologie, zwei Einsatzmöglichkeiten
Hier geht es nicht um einen strengen Vergleich der beiden Optionen, dessen einziger Zweck darin besteht, die eine gegenüber der anderen hervorzuheben. MetaDefender ,Core sowie MetaDefender undCloud nutzen dieselben OPSWAT -Technologien, die jedoch auf zwei unterschiedliche Anforderungen zugeschnitten sind:
- MetaDefender Core wenn Sie die Infrastruktur selbst in der Hand haben müssen.
- MetaDefender Cloud wenn Sie die Verwaltung der Infrastruktur lieber auslagern und Sicherheitslösungen über ein „ API “ nutzen möchten.
Bewerten Sie Ihre Architektur, Ihre Compliance-Verpflichtungen, Ihren Wachstumskurs und Ihre Bereitschaft, die Infrastruktur zu verwalten – dann beantwortet sich die Frage „Welches?“, meist von selbst.
Sollte dies nicht der Fall sein, sind wir gerne für Sie da. Nehmen Sie Kontakt mit uns auf, und einer unserer Experten wird Sie unter Berücksichtigung Ihrer individuellen Situation bei der Entscheidung unterstützen.
Häufig gestellte Fragen: MetaDefender Core vs. MetaDefender Cloud
Was ist der Unterschied zwischen MetaDefender Core und MetaDefender Cloud ?
Der wesentliche Unterschied liegt in der Bereitstellung: MetaDefender Cloud ist ein verwalteter SaaS-Dienst, der von OPSWAT gehostet wird, während MetaDefender Core vollständig in Ihrer eigenen Infrastruktur bereitgestellt und betrieben wird. Beide basieren auf demselben Technologie-Stack für Dateisicherheit, sodass die Entscheidung davon abhängt, wie viel Kontrolle über die Infrastruktur Ihr Unternehmen benötigt – und nicht davon, welche Lösung einen stärkeren Schutz bietet.
Ersetzt MetaDefender Cloud die Website MetaDefender Core ?
Nr. MetaDefender Cloud ist ein alternatives Bereitstellungsmodell für Unternehmen, deren Infrastrukturanforderungen sich in Richtung SaaS und cloudnativer Betriebsabläufe verlagert haben. OPSWAT unterstützt und entwickelt weiterhin MetaDefender Core für Unternehmen, die eine Bereitstellung vor Ort oder in einer isolierten Umgebung benötigen.
Sollten wir die Dateiprüfung in die Cloud verlagern?
Das hängt von Ihrer Konfiguration ab. Wenn Sie SaaS-orientiert arbeiten, mehrere Regionen abdecken, mit schwankendem Datenvolumen zu tun haben oder eine „ API “-gesteuerte Integration wünschen, ist MetaDefender Cloud die bessere Wahl. Wenn Sie Souveränitätsvorschriften einhalten müssen oder über Air-Gapped-Netzwerke verfügen, ist MetaDefender Core wahrscheinlich die richtige Lösung für Sie.
Ist „ Cloud -Dateisicherheit“ für den Einsatz in Unternehmen geeignet?
Ja. MetaDefender Cloud unterstützt eine zentralisierte Steuerung, SIEM-Integration, Verfügbarkeit in mehreren Regionen sowie einheitliche Kontrollmechanismen über Teams und Geschäftsbereiche hinweg. Prüfen Sie spezifische Compliance-Anforderungen anhand der Dokumentation unter OPSWAT.
Können „ MetaDefender “ und „Cloud “ hochgeladene Dateien in Anwendungen scannen?
Ja. MetaDefender Cloud bietet mit „ API “ die Möglichkeit, dass Anwendungen Dateien bereits beim Hochladen einer Überprüfung unterziehen. So wird eine Datei geprüft und bereinigt, bevor sie in die Anwendung oder deren Speicher übernommen wird. Dies funktioniert gleichermaßen für kundenorientierte Upload-Portale, SaaS-Anwendungen und Cloud-Speicher.
Unterstützt „ MetaDefender “ (Cloud ) „ Multiscanning “ und „CDR“?
Ja. MetaDefender Cloud bietet dieselben Technologien – Metascan™ Multiscanning und Deep CDR™ Technology –, die auch unter MetaDefender Core verfügbar sind. Die Dateien werden mit mehreren Anti-Malware-Engines gescannt und durch „Content Disarm and Reconstruction“ bereinigt, unabhängig davon, welches Bereitstellungsmodell Sie verwenden.
Wie lassen sich Dateisicherheitsmaßnahmen in SaaS-Umgebungen skalieren?
MetaDefender CloudDas Verbrauchsmodell lässt sich an den Bedarf Ihrer Anwendung anpassen. Mit dedizierten „ API “-Pools können Sie zudem einzelne Workloads unabhängig voneinander skalieren.
Wie lässt sich Dateisicherheit über APIs integrieren?
MetaDefender Cloud Stellt Scanvorgänge, Bereinigung und Richtlinienentscheidungen über eine REST- API zur Verfügung; Datei übermitteln, Ergebnisse abrufen, Entscheidung anwenden, weitermachen.
Eignet sich gleichermaßen für Upload-Portale, Cloud-Speicher, Dokumentensysteme und CI/CD-Pipelines.
Können wir sowohl MetaDefender Core als auch MetaDefender Cloud verwenden?
Auf jeden Fall. MetaDefender Core für streng gesicherte, regulierte Umgebungen, MetaDefender Cloud für kundenorientierte oder schnell skalierbare Anwendungen.
Verwendet MetaDefender Cloud eine andere Sicherheitstechnologie als MetaDefender Core ?
Nein. Es basiert auf demselben Technologie-Stack von „ OPSWAT “ (Metascan Multiscanning, Deep CDR™-Technologie, Proactive DLP, Predictive AI) sowie einigen SaaS-spezifischen Zusatzfunktionen wie privatem Scanning und BYOK.
Warum sollte man die Dateisicherheit in die Cloud verlagern?
Unternehmen verlagern die Dateisicherheit in die Cloud, um den Schutz bedarfsgerecht zu skalieren, ohne selbst eine entsprechende Infrastruktur bereitstellen zu müssen, und um die Überprüfung über APIs direkt in Anwendungen zu integrieren. Dies passt zudem in der Regel nahtlos zu Unternehmen, die bereits in anderen Bereichen ihrer IT-Infrastruktur auf SaaS setzen.
Wann sollte ein Unternehmen MetaDefender Core aufbewahren?
Ein Unternehmen sollte „ MetaDefender “ (Core ) einsetzen, wenn die Infrastruktur vollständig innerhalb der eigenen Umgebung verbleiben muss, beispielsweise bei Air-Gap-Netzwerken, strengen Anforderungen an die Datenhoheit oder regulatorischen Verpflichtungen, die eine Verarbeitung außerhalb der eigenen Systeme nicht zulassen. Dies gilt in der Regel vor allem für kritische Infrastrukturen, staatliche Stellen und andere stark regulierte Umgebungen, in denen die Kontrolle über die Infrastruktur unverzichtbar ist.