Wichtigste Erkenntnisse
- KYC-Prüfungen bestätigen, dass ein Dokument im erwarteten Format eingereicht wurde, nicht jedoch, dass die dahinter stehende Identität echt ist.
- Beim Identitätsbetrug mit synthetischen Identitäten werden echte gestohlene Daten – meist Sozialversicherungsnummern von Kindern oder Personen, die ihre Bonität nur selten überprüfen – mit erfundenen Angaben kombiniert, die so gestaltet sind, dass sie im Laufe der Zeit die Kundenakquise ermöglichen.
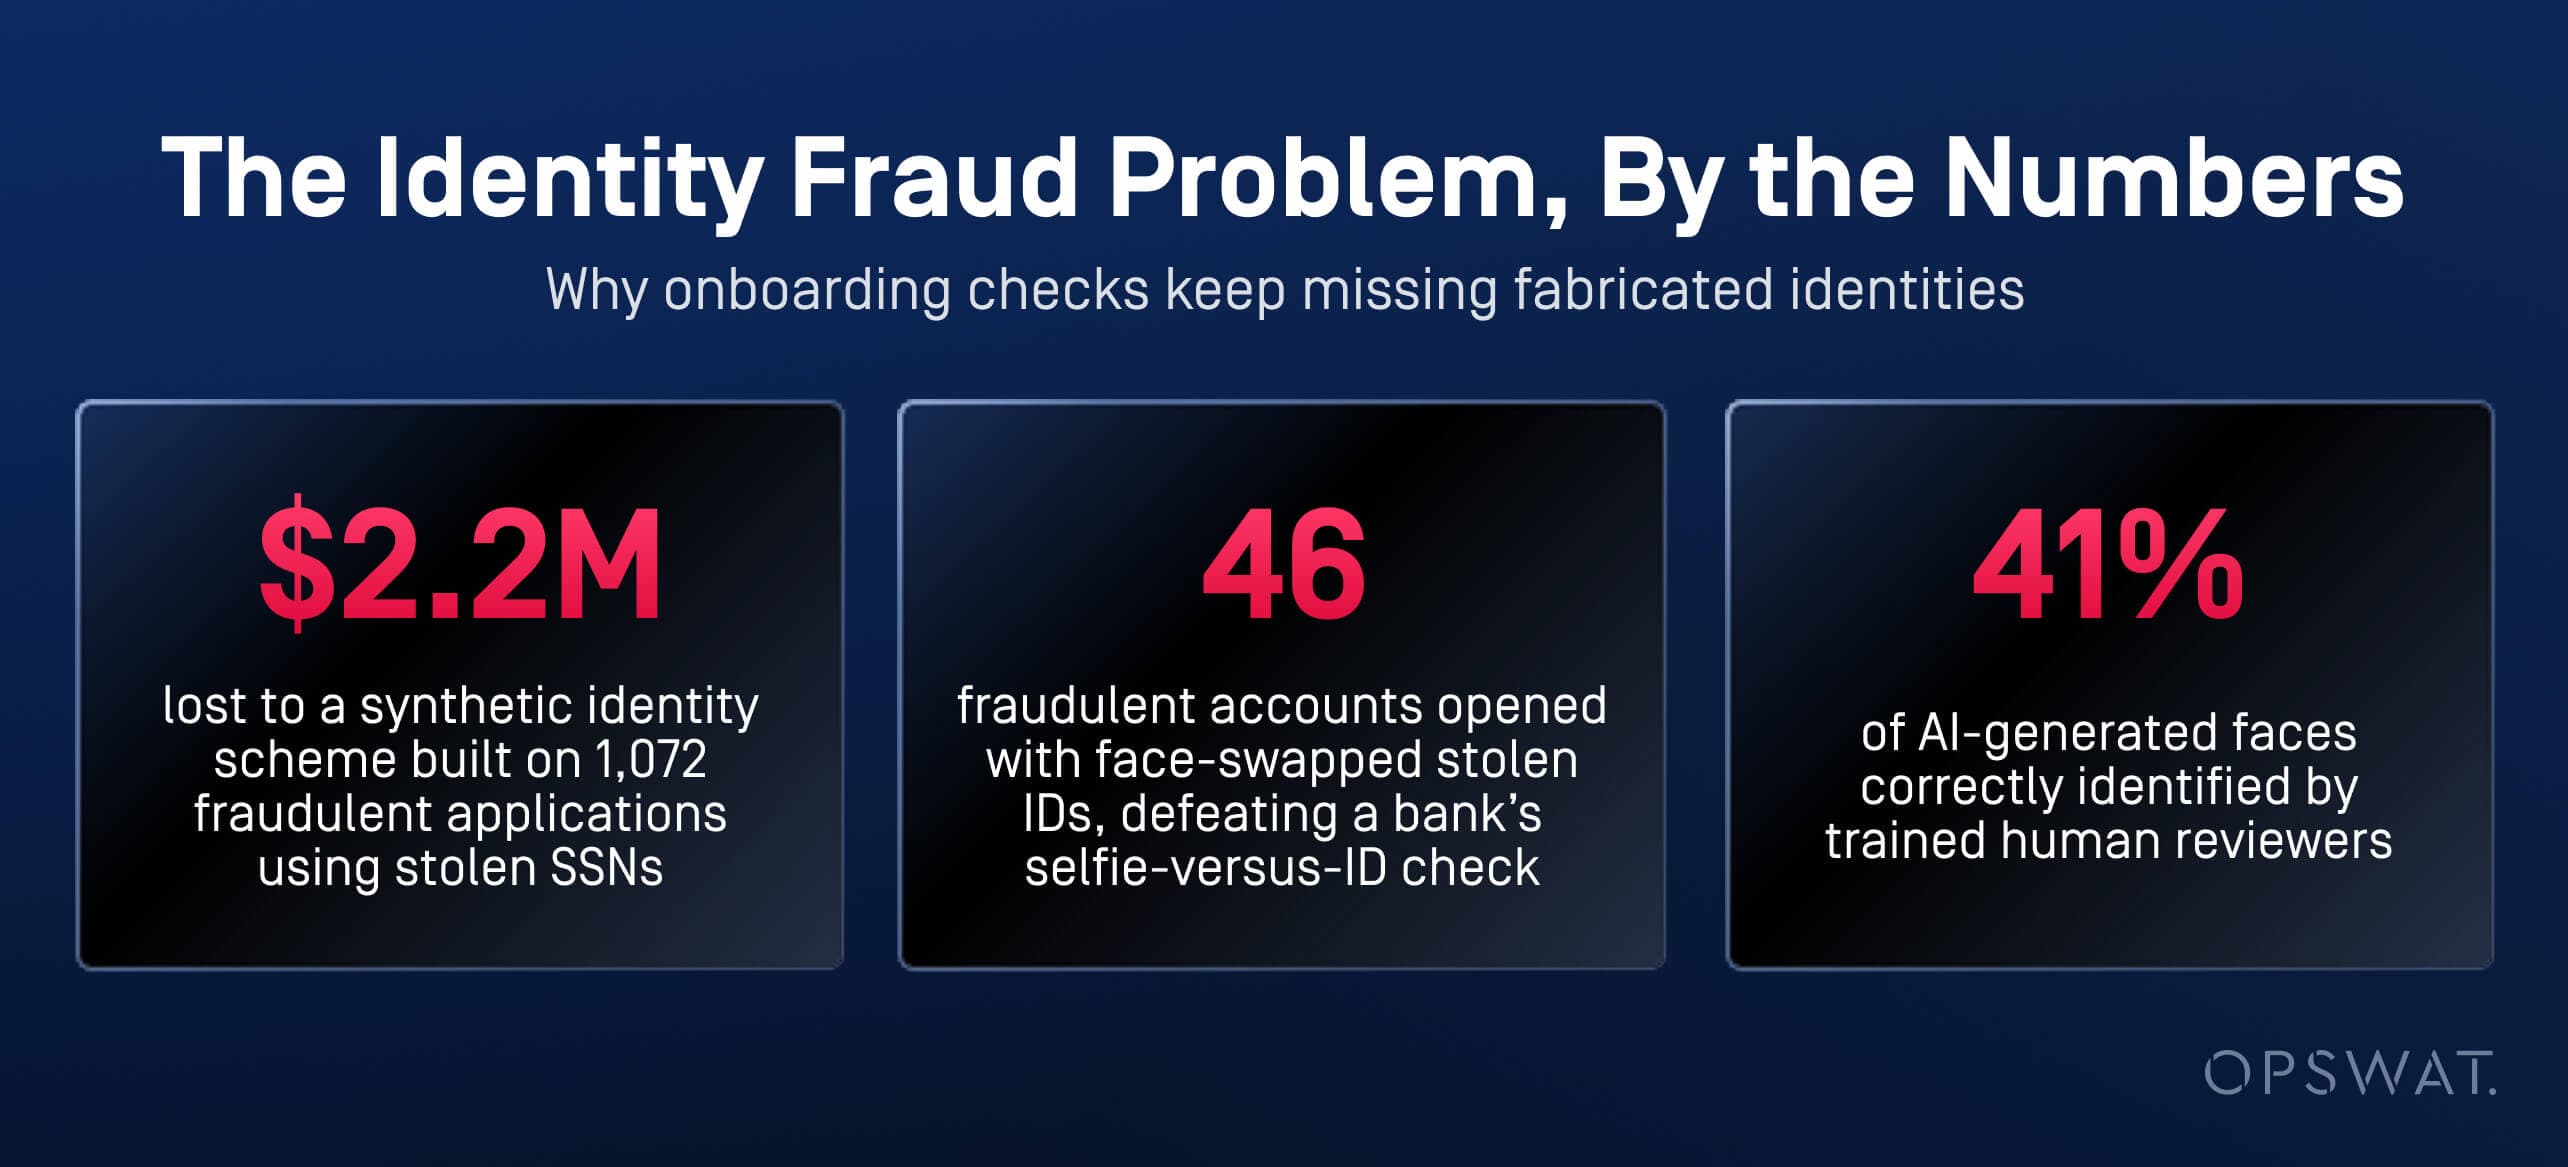
- In einer im August 2026 veröffentlichten Anklageschrift des Bundes wurden zwei Personen wegen eines Betrugs mit gefälschten Identitäten in Höhe von 2,2 Millionen Dollar angeklagt, der auf mehr als 1.072 betrügerischen Kreditkartenanträgen beruhte.
- Ein im Juni 2026 verurteilter Mann umging die „Selfie-gegen-Ausweis“-Prüfung einer niederländischen Bank, indem er gestohlene Ausweisdokumente auf sein eigenes Foto kopierte und so 46 betrügerische Konten eröffnete.
- Der AI Content Inspector wendet dieselben Erkennungsmerkmale für Bilder, Texte und Metadaten, die auch bei der Aufdeckung von Rechnungs- und Leistungsbetrug zum Einsatz kommen, auf Ausweisfotos, Selfies und begleitende Onboarding-Dokumente an.
So sieht KI-generierter Identitätsbetrug beim Onboarding im Finanzsektor aus
KI-generierter Identitätsbetrug nimmt beim Onboarding zwei Formen an: synthetische Identitäten, die aus echten gestohlenen Daten erstellt werden, und Deepfake-Bilder, die auf gestohlene Dokumente überlagert werden. Beide sind darauf ausgelegt, eine Kontrollstelle zu passieren, nicht aber einer Untersuchung standzuhalten.
Aus echten, gestohlenen Sozialversicherungsnummern erstellte fiktive Identitäten
Eine Bundesgroßjury hat im August 2026 eine Anklageschrift mit 19 Anklagepunkten gegen zwei Personen veröffentlicht, denen vorgeworfen wird, von etwa 2012 bis 2024 ein Betrugsmanöver mit gefälschten Identitäten betrieben zu haben. Nach Angaben der Staatsanwaltschaft nutzten die beiden gültige Sozialversicherungsnummern – viele davon gehörten Kindern –, um rund 1.072 Online-Anträge für Kredit- und Debitkarten zu stellen, wodurch ein geschätzter Schaden in Höhe von 2,2 Millionen US-Dollar entstand.
Deepfake-Selfies, die während des digitalen Onboardings eingereicht wurden
Ein anderer Fall verdeutlicht die imagebezogene Seite des Problems. Ein im Juni 2026 verurteilter Mann nutzte eine Software zum Austausch von Gesichtern, um seine eigenen Gesichtszüge in gestohlene Ausweisdokumente einzufügen. Damit umging er die „ mobile “-Prüfung einer niederländischen Bank, bei der ein Selfie mit dem Ausweis verglichen wird, und eröffnete 46 betrügerische Konten.
Das Ausmaß des Problems
Laut „Biometric Update“ verzeichnete ein Finanzinstitut innerhalb von acht Monaten 8.065 Deepfake-Überprüfungsversuche, die mit Verlusten in Höhe von 347 Millionen US-Dollar verbunden waren. Der „AI Security Report 2026“ von Check Point ergab, dass geschulte Prüfer nur etwa 41 % der von KI generierten Gesichter korrekt identifizierten, was bestätigt, dass eine menschliche Überprüfung allein nicht mehr ausreicht, um die Ergebnisse generativer Modelle zu erkennen.
Wie diese Identitäten in die Onboarding- und Kontoeröffnungs-Workflows einfließen
Erfundene Identitäten gelangen über dieselben Kanäle wie legitime Antragsteller ins System: digitale Onboarding-Portale, die Erstellung von Konten in der „ mobile “-App sowie Warteschlangen für den Dokumenten-Upload, die mit KYC-Systemen verbunden sind. Die Identität gelangt in den Prüfprozess, bevor überhaupt überprüft wird, ob die zugrunde liegenden Daten echt sind.
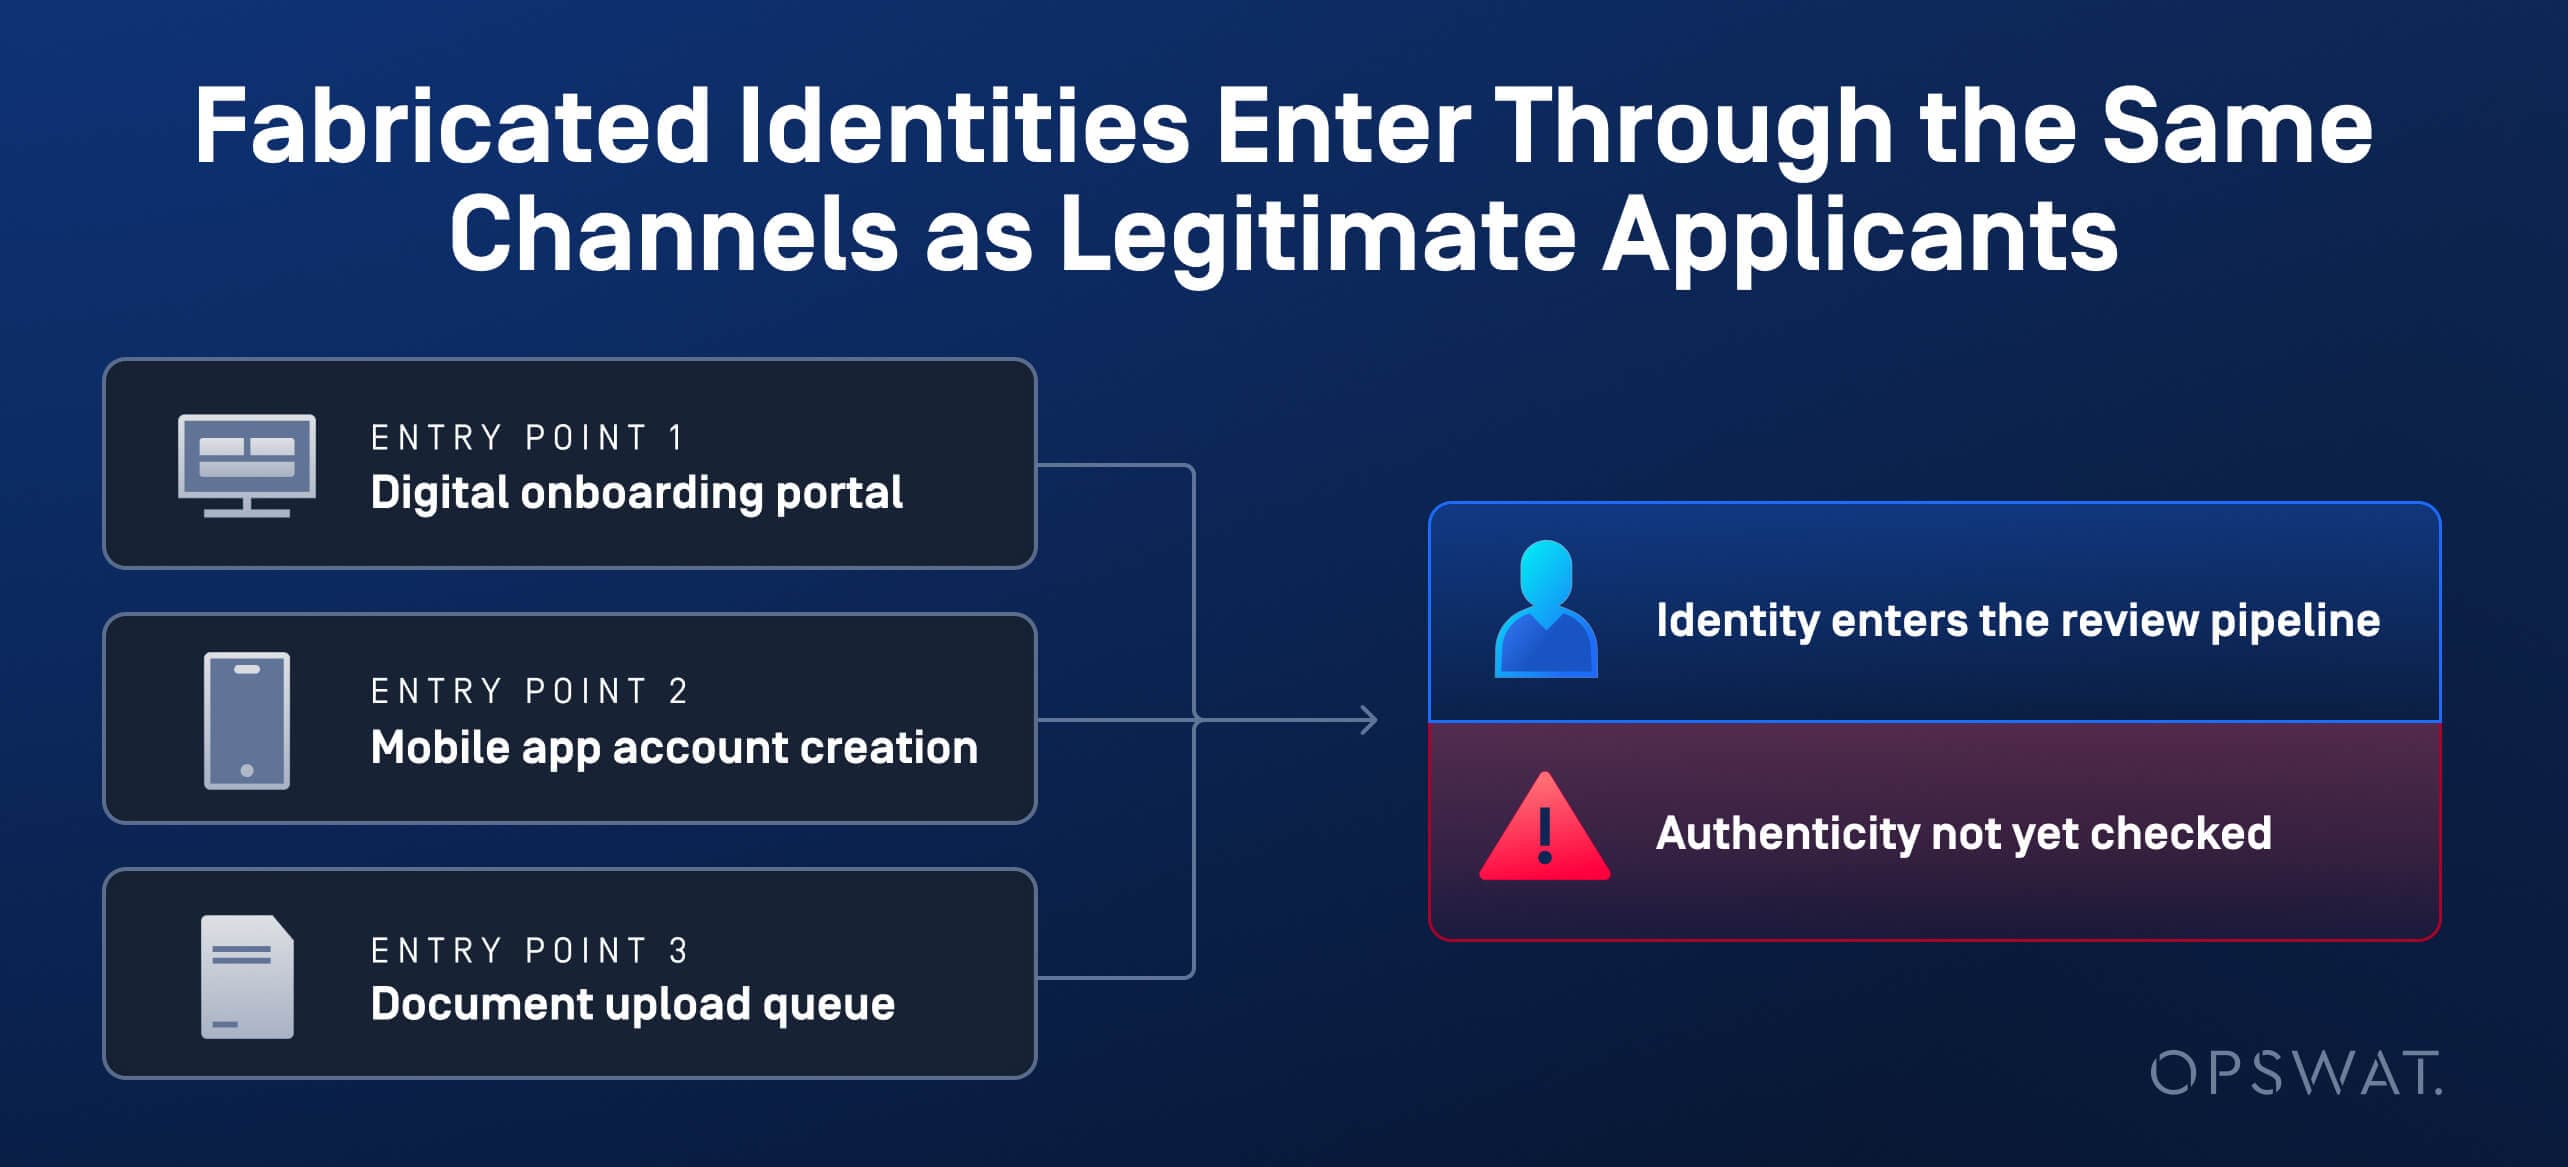
Der Fall der niederländischen Bank veranschaulicht den gesamten Ablauf. Identitätsdokumente wurden über ein gefälschtes Mietangebot und soziale Medien gesammelt und anschließend über das Standardverfahren der Bank unter mobile – bei dem Fotos und Selfies eingereicht werden müssen – eingereicht, das auch von legitimen Antragstellern genutzt wird.
Drei Gründe, warum herkömmliche KYC-Prüfungen gefälschte oder synthetische Identitäten nicht aufdecken können
Bei der Überprüfung hochgeladener Dokumente wird nur geprüft, ob eine Datei vollständig und korrekt formatiert ist, nicht jedoch, ob die darin enthaltene Identität echt ist. Diese Lücke ermöglicht es, dass synthetische und KI-generierte Identitäten durchrutschen.
Beim „Selfie-versus-ID“-Abgleich wird davon ausgegangen, dass es sich bei dem eingereichten Foto um eine unverfälschte Aufnahme eines echten Gesichts handelt. Das Verfahren wurde nicht dafür entwickelt, Bilder zu erkennen, bei denen das Gesicht ausgetauscht oder mithilfe von KI generiert und auf ein gestohlenes Dokument aufgesetzt wurde – genau das war es, was die „ mobile “-Prüfung der niederländischen Bank überlistet hat.
Auch synthetische Identitäten verhalten sich wie echte, sich langsam aufbauende Antragsteller. An einer einzelnen Bewerbung ist nichts Dringendes zu erkennen, da der Betrug schrittweise über Monate hinweg durch scheinbar normale Aktivitäten aufgebaut wird und nicht durch ein einzelnes verdächtiges Ereignis. Der „AI Security Report 2026“ von Check Point stellt dies als Teil eines umfassenderen Wandels dar, bei dem KI sich von der Unterstützung von Betrugsversuchen hin zur direkten Durchführung dieser Versuche entwickelt.
Anzeichen, die KI-generierte Ausweisdokumente und Selfies entlarven
AI Content Inspector ist die KI-gestützte Engine v OPSWAT zur Überprüfung der Authentizität von Inhalten und zur Erkennung von Dokumentenfälschungen für die MetaDefender™-Plattform. Sie wendet dieselbe Prüfarchitektur, die auch bei der Aufdeckung von Rechnungs- und Leistungsbetrug zum Einsatz kommt, auf Passfotos, Selfies und Onboarding-Dokumente an und gleicht dabei jede Datei gleichzeitig anhand mehrerer unabhängiger Indikatoren ab, anstatt sich auf eine einzige Prüfung zu verlassen.
Die Erkennung von KI-generierten Bildern prüft eingereichte Passfotos und Selfies auf dieselbe Weise wie Schadensbilder: auf Unstimmigkeiten bei den Sensor-Fingerabdrücken, Kompressionsartefakte sowie auf Signale auf Pixelebene und im Frequenzbereich, anhand derer sich eine Kameraaufnahme von einer generierten oder manipulierten Aufnahme unterscheiden lässt.
Die Überprüfung auf Dokumentenfälschungen bezieht sich auf Adressnachweise und begleitende Onboarding-Dokumente, wobei Metadaten und die strukturelle Konsistenz mit dem Vergleich mit einem legitimen Dokument aus dieser Quelle abgeglichen werden.
Die „Google SynthID Watermark Detection“ prüft auf das eingebettete Wasserzeichen, das manche KI-Bildgeneratoren erzeugen. In Tests entfernte OPSWAT die SynthID-Marker aus über 21.000 KI-generierten Bildern; der Wasserzeichen-Detektor hat diese zwar übersehen, doch forensische Signale und Deep-Classification-Signale lieferten dennoch eine Erkennungsgenauigkeit von über 90 %, was bestätigt, dass die Engine nicht allein auf Wasserzeichen angewiesen ist.
Jedes Ergebnis wird als Bewertung mit Konfidenzwert und nicht als binäres „Bestanden“ oder „Nicht bestanden“ zurückgegeben, sodass die für die Datenaufnahme zuständigen Teams festlegen können, wie hoch die erforderliche Sicherheit sein muss, bevor eine Datei automatisch freigegeben, markiert oder zur manuellen Überprüfung weitergeleitet wird.
So überprüfen Sie die Echtheit der Identität vor der Kontoeröffnung
Die Überprüfung der Echtheit der Identität vor der Kontoeröffnung erfordert zwei gleichzeitig durchgeführte Kontrollen, von denen keine für sich allein den Fall in den Niederlanden oder die Anklage wegen synthetischer Identität aufgedeckt hätte.
Bei der Echtheitsprüfung von Dokumenten wird überprüft, ob der Ausweis, das Selfie und der Adressnachweis echt und in sich schlüssig sind.
Bei der Überprüfung der Angaben des Antragstellers wird die angegebene Identität mit den bereits vorliegenden Informationen abgeglichen: Dabei wird geprüft, ob die Sozialversicherungsnummer, die Adresse und die Kontaktdaten mit einer bereits bestehenden Historie übereinstimmen und nicht erst kürzlich zusammengestellt wurden.
Bei unklaren Entscheidungen sollte eine manuelle Überprüfung erfolgen, anstatt die Anträge automatisch zu genehmigen oder abzulehnen. Onboarding-Teams sollten zudem kumulative Risikosignale – wie beispielsweise ein neues Konto, geänderte Kontaktdaten und eine ungewöhnlich hohe Antragsfrequenz – als eine Gesamtentscheidung betrachten und nicht als einzelne Prüfungen, die für sich genommen jeweils akzeptabel erscheinen.
So richten Sie einen Onboarding-Workflow ein, bei dem Prävention an erster Stelle steht
Ein auf Prävention ausgerichteter Onboarding-Workflow sieht Authentizitätsprüfungen an jedem Einzugspunkt für Dokumente und Bilder vor, noch bevor ein Konto angelegt wird – und nicht erst, nachdem eine verdächtige Transaktion eine Überprüfung ausgelöst hat.
Kontrollschichten für die Onboarding-Phase zur Verhinderung von Identitätsbetrug
Steuerungsebene | Platzierung | Was dabei bewertet wird | Behandelte Betrugsvektoren |
Erfassung von Dokumenten und Bildern | Onboarding-Portal oder Upload über „ mobile “ | Format, Vollständigkeit, Schadsoftware | Schädliche Dateien, die als ID-Uploads getarnt sind |
Analyse der Authentizität von Inhalten | Erfassungszeitpunkt, vor der KYC-Entscheidung | Durch KI generierte Signale, Metadaten, Manipulation | Durch KI erzeugte Selfies, Ausweise mit ausgetauschten Gesichtern |
Abgleich von Selfies mit Ausweisdaten | KYC-Überprüfungsschritt | Gesichtsähnlichkeit | Gestohlene oder nicht übereinstimmende Ausweisdokumente |
Überprüfung der Bewerberdaten | Vor der Freigabe des Kontos | Sozialversicherungsnummer und Adressverlauf | Fiktive Identitäten auf der Grundlage gestohlener Sozialversicherungsnummern |
Ausnahmeregelung und manuelle Überprüfung | Warteschlange für risikoreiche Entscheidungen | Ungewisse Urteile, sich verstärkendes Risiko | Fälle, die sich nicht durch eine einzige Überprüfung allein lösen lassen |
„AI Content Inspector“ bietet nun eine Funktion zur Überprüfung der Echtheit von IDs
Der „AI Content Inspector“ integriert die Echtheitsprüfung von Ausweisdokumenten direkt in die „ MetaDefender “-Pipeline, sodass kein separates Tool für die Überprüfung von Ausweisen und Selfies erforderlich ist. Für Onboarding-Teams in regulierten Branchen bedeutet dies, dass synthetische Identitäten und KI-generierte Gesichter genau an der Stelle überprüft werden, an der sie bei einem reinen Selfie-gegen-Ausweis-Vergleich andernfalls durchgelassen würden.
AI Content Inspector läuft als eigenständige Engine innerhalb von MetaDefender™ Core und MetaDefender™ Cloud – neben Metascan™ Multiscanning, der Deep CDR™-Technologie und den Proactive DLP™-Technologien. Unternehmen, die bereits MetaDefender einsetzen, können die Echtheitsprüfung von Ausweisdokumenten integrieren, ohne einen neuen Anbieter hinzuziehen oder ein separates Integrationsprojekt durchführen zu müssen.
Erweitern Sie Ihre „ MetaDefender “-Bereitstellung um den „AI Content Inspector“, um die gleiche Erkennung der Inhaltsauthentizität, die bei Rechnungs- und Versicherungsbetrug zum Einsatz kommt, auch auf Ausweisfotos, Selfies und Onboarding-Dokumente anzuwenden.
Häufig gestellte Fragen
Was ist Identitätsbetrug durch Fälschung?
Beim Identitätsbetrug durch Fälschung werden echte gestohlene Daten – meist eine Sozialversicherungsnummer – mit erfundenen persönlichen Angaben kombiniert, um eine Identität zu schaffen, die keinem realen Antragsteller entspricht. Diese Identität soll dazu dienen, Überprüfungen im Rahmen des Onboarding-Prozesses über einen längeren Zeitraum hinweg zu bestehen, anstatt bereits bei einem einzigen Antrag Verdacht zu erregen.
Wie funktioniert KI-generierter Identitätsbetrug beim Onboarding?
Betrüger reichen KI-generierte oder manipulierte Passfotos, Selfies und Begleitdokumente über dieselben Portale ein, die auch seriöse Antragsteller nutzen. Da die Dateien keine Schadsoftware enthalten, werden sie von den üblichen Dateisicherheitsprogrammen als unbedenklich eingestuft, und der Betrug fliegt erst auf, wenn der Inhalt selbst überprüft wird.
Können KYC-Prüfungen Deepfakes oder KI-generierte Ausweisdokumente erkennen?
Bei den üblichen KYC-Prüfungen werden Format und Vollständigkeit überprüft und ein Selfie mit einem Ausweisfoto abgeglichen. Keiner dieser Schritte dient dazu, festzustellen, ob das eingereichte Bild KI-generiert oder manipuliert ist, weshalb ein Selfie mit ausgetauschtem Gesicht den Abgleich zwischen Selfie und Ausweisfoto bestehen kann.
An welchen Anzeichen lässt sich ein von einer KI erstelltes Ausweisdokument oder Selfie erkennen?
Unstimmigkeiten bei Fingerabdrücken von Sensoren, Kompressionsartefakte, Abweichungen bei Metadaten und strukturelle Anomalien liefern jeweils ein Teilsignal. Der AI Content Inspector kombiniert diese mit der Wasserzeichen-Erkennung, wie beispielsweise Google SynthID, zu einem einzigen, mit einer Konfidenzbewertung versehenen Ergebnis.
Inwiefern unterscheidet sich Identitätsbetrug von dem Rechnungsbetrug, den wir in unserem vorherigen Blogbeitrag zum Thema KI-generierter Rechnungsbetrug behandelt haben?
Rechnungsbetrug zielt auf eine Zahlungsentscheidung ab, wobei ein gefälschtes Dokument wie eine Rechnung oder eine Quittung verwendet wird. Identitätsbetrug zielt auf eine Verifizierungsentscheidung ab, wobei ein gefälschtes oder manipuliertes Ausweisdokument, ein Selfie oder ein Adressnachweis verwendet wird. Beide nutzen dieselbe Lücke aus: Eine Datei kann frei von Malware sein und dennoch in Bezug auf das, was sie angeblich darstellt, betrügerisch sein.
