Erfahren Sie mehr über Benny Czarnys Buch „Cybersecurity Upside Down“

Mehr erfahren
Wir verwenden künstliche Intelligenz für Website-Übersetzungen, und obwohl wir uns um Genauigkeit bemühen, kann es sein, dass sie nicht immer 100%ig präzise sind. Wir danken Ihnen für Ihr Verständnis.

Deep CDR™-Technologie

Dateiregenerierung zum Schutz vor ausweichender Malware und Zero-Day-Exploits

Herkömmliche Antivirenlösungen übersehen unbekannte Bedrohungen. Die Deep CDR™-Technologie beseitigt diese vollständig. Jede Datei wird entschärft und neu generiert, sodass nur sichere, saubere und nutzbare Inhalte auf Ihre Systeme gelangen.

Verarbeitet Dateien in Millisekunden

Unterstützt eingebettete Objekte

Entschärft über 200
Dateitypen

200+
Optionen zur Dateikonvertierung

Rekursives Scannen von Archiven

Maßgeschneiderte Sicherheitsrichtlinien

Hier erfahren Sie, warum die Deep CDR™-Technologie so wichtig ist.

Unzureichender Schutz

KI- und heuristikbasierte Anti-Malware-Lösungen können nicht alle dateibasierten Bedrohungen entschärfen.

Unentdeckte Bedrohungen

Zero-Day-Bedrohungen, gezielte Angriffe und ausweichende Malware können von Antivirenprogrammen unerkannt bleiben.

Ausweichende Malware-Taktiken

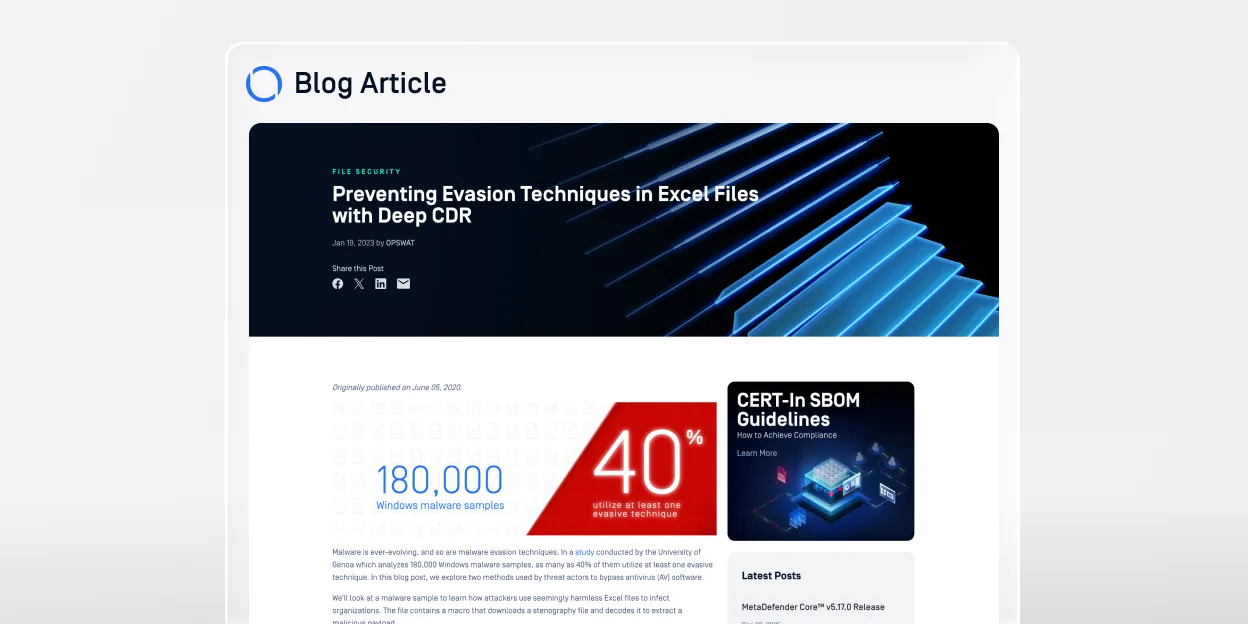
Evasive Malware vermeidet die Entdeckung, indem sie Verschleierungstechniken wie Steganografie verwendet, um komprimierte, archivierte oder verschlüsselte Nutzdaten zu übermitteln.

Makro- und Skriptbeschränkungen

Ein völliges Verbot von Makros in Office-Dokumenten und JavaScript in PDF-Dateien ist schwer durchzusetzen und kann wichtige Funktionen einschränken.

Unvollständiges Scannen von Archiven

Herkömmliche CDR-Lösungen sind nicht in der Lage, Archive und Zip-Dateien rekursiv zu scannen.

Wie es funktioniert

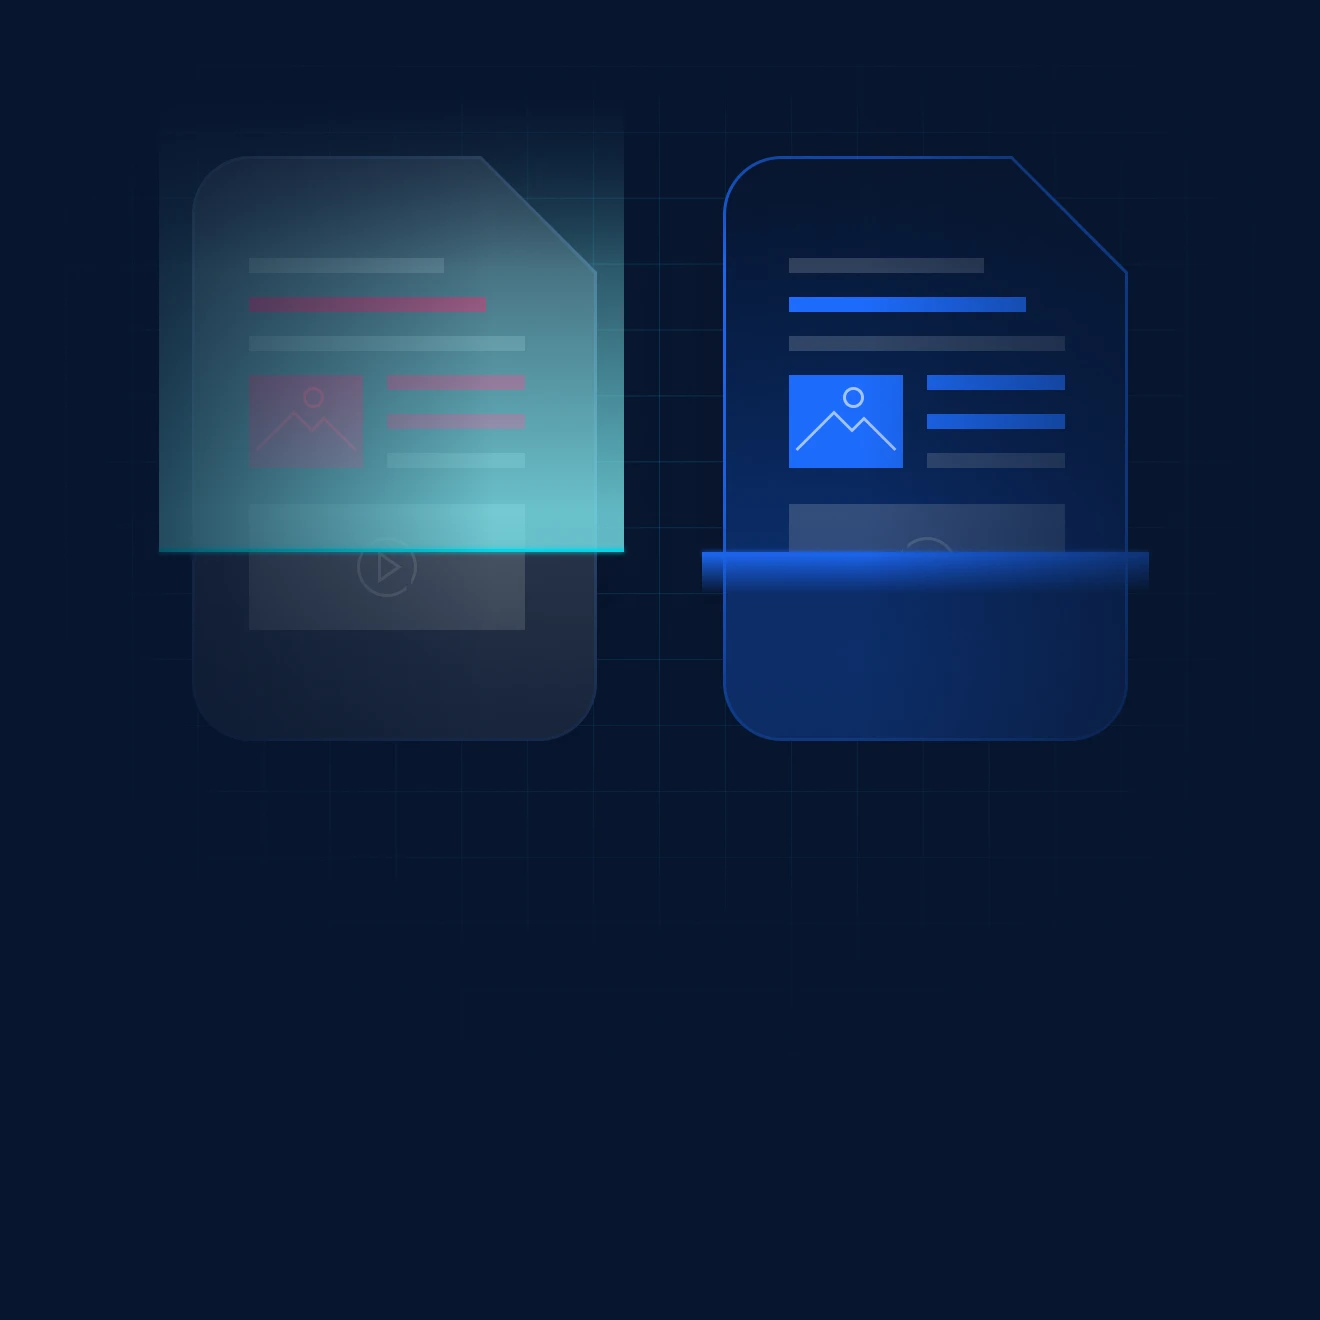
Durch die Konzentration auf Prävention statt nur auf Erkennung verbessert die Deep CDR™-Technologie den Schutz vor Malware und schützt Unternehmen vor dateibasierten Angriffen, einschließlich gezielter Bedrohungen. Sie neutralisiert potenziell schädliche Objekte in Dateien, die den Netzwerkverkehr, E-Mails, Uploads, Downloads und tragbare Medien durchlaufen, bevor sie Ihr Netzwerk erreichen.

Schritt 1

Auswerten & Überprüfen

Schritt 1

Auswerten & Überprüfen

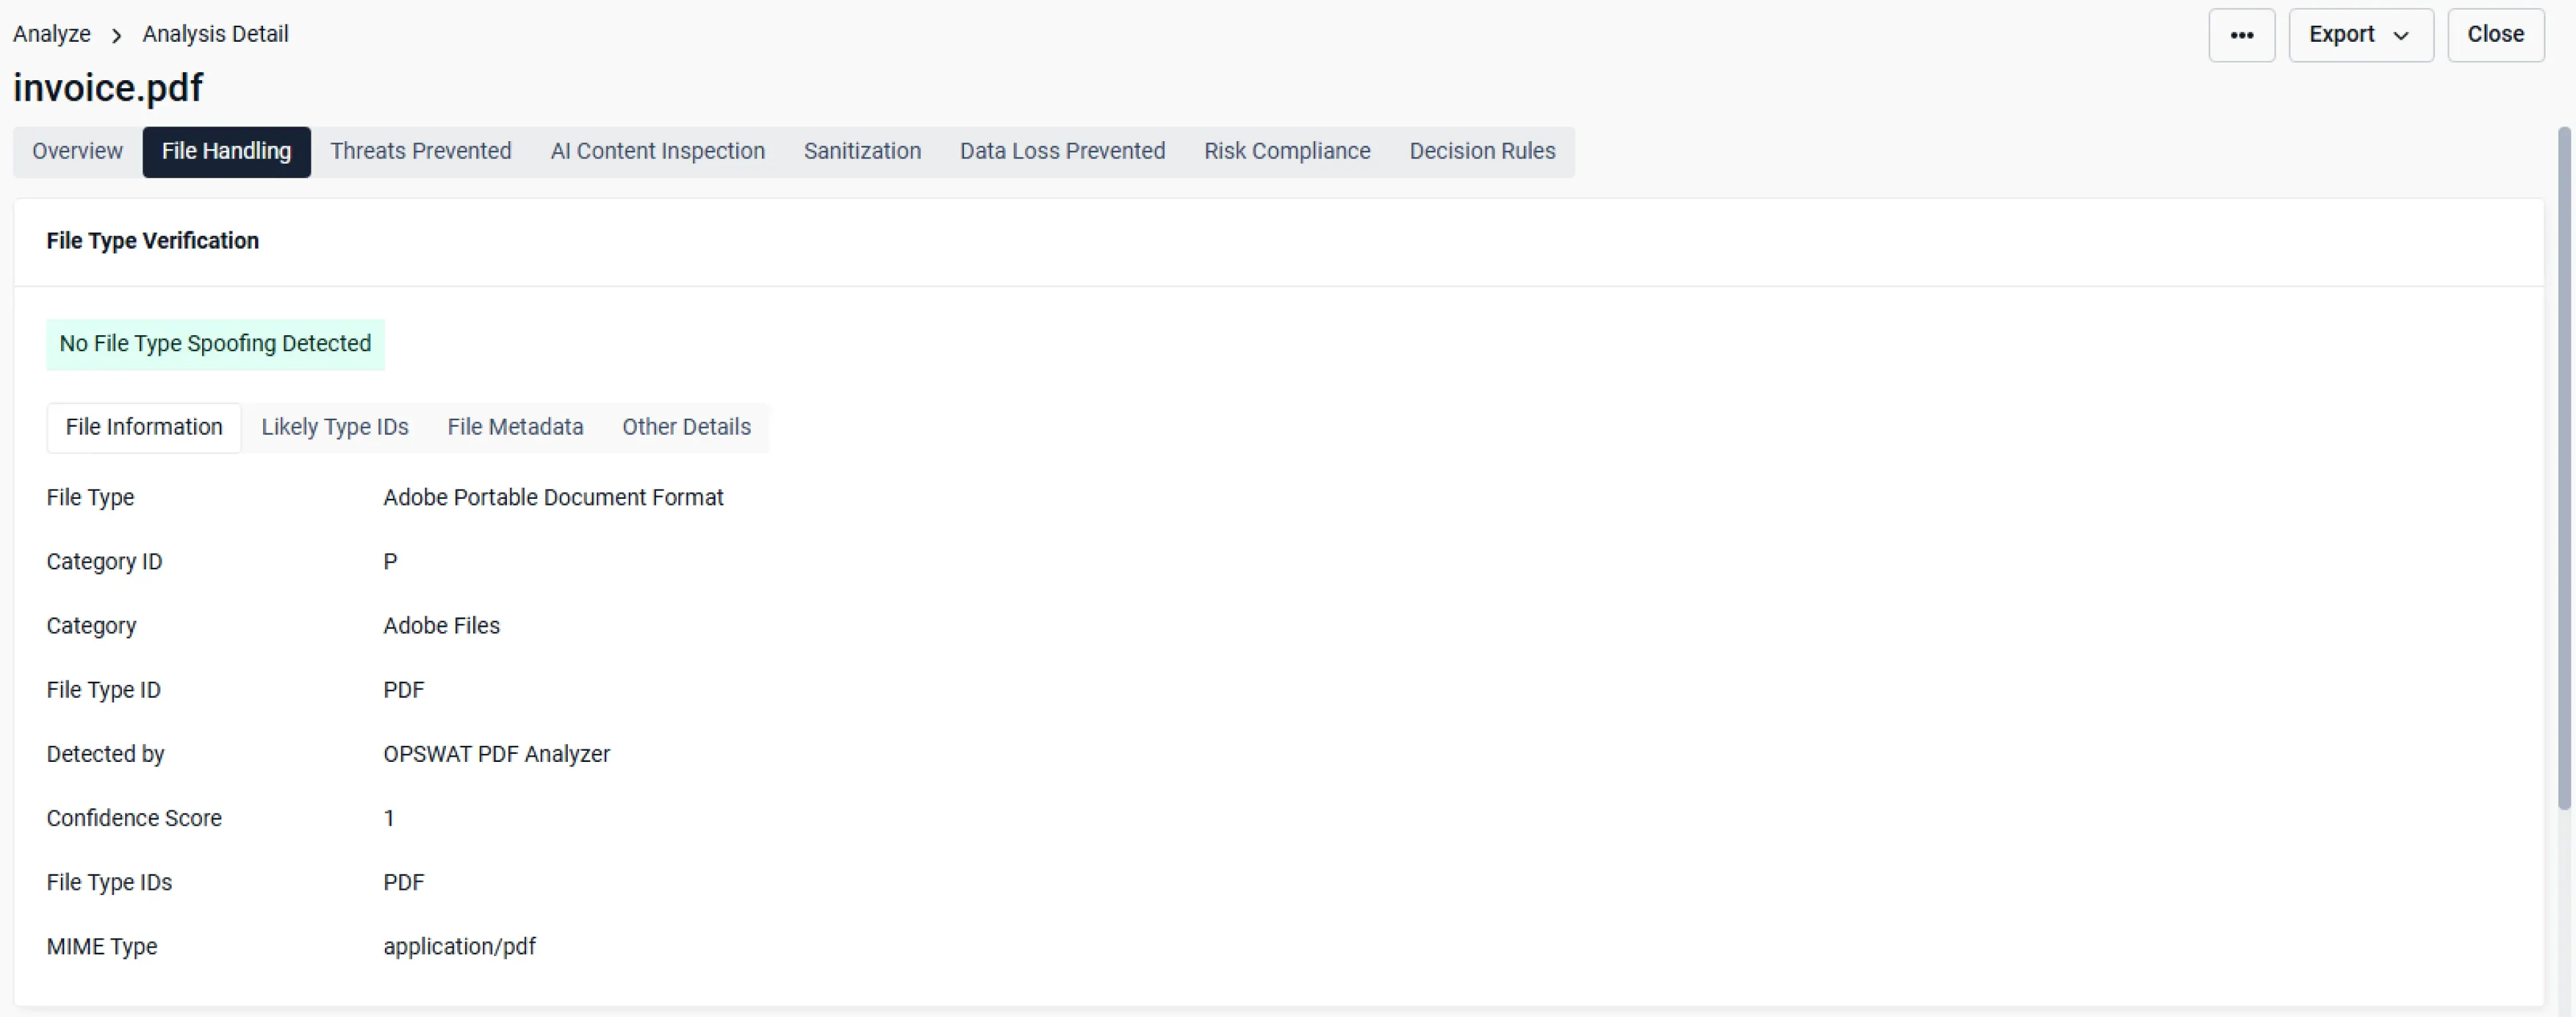
Der Dateityp und die Konsistenz werden überprüft, um sicherzustellen, dass die korrekten Dateierweiterungen verwendet werden, um Masquerading-Angriffe zu verhindern.

Schritt 2

Erstellen & Halten

Schritt 2

Erstellen & Halten

Eine Platzhalterdatei wird erstellt, um genehmigte Inhalte während des Bereinigungsprozesses sicher zu speichern.

Schritt 3

Entschärfen & Wiederherstellen

Schritt 3

Entschärfen & Wiederherstellen

Die Originaldatei wird entschärft, und genehmigte Objekte werden in den Platzhalter verschoben, wobei die Struktur der Originaldatei erhalten bleibt, bevor verwendbare Komponenten wie Zeiger und Tabellen neu generiert werden.

Schritt 4

Testen & Validieren

Schritt 4

Testen & Validieren

Die regenerierte Datei wird einer Integritätsprüfung unterzogen, um sicherzustellen, dass sie voll funktionsfähig und frei von Bedrohungen ist.

Schritt 5

Quarantäne und Schutz

Schritt 5

Quarantäne und Schutz

Die Originaldatei wird aus Sicherheitsgründen und zur weiteren Analyse unter Quarantäne gestellt, so dass keine weiteren Bedrohungen auf das Netzwerk zugreifen können.

Core Vorteile

Umfassend

Schutz vor nicht richtlinienkonformem oder potenziell bösartigem Code, mit Unterstützung für eine breite Palette von Objekten, die über Makros hinausgehen.

Leistungsstarke

Ausreichend, um Verschleierungstechniken, einschließlich Steganografie, zu umgehen, indem potenzielle Bedrohungen entfernt werden.

Zuverlässig

Beseitigung von Bedrohungen für komplexe Dateien unter Beibehaltung der Nutzbarkeit der Dateien

Flexibel

Die Konfiguration ermöglicht das Auflisten, Entfernen oder Untersuchen aktiver Inhalte wie Makros oder URLs.

Ausführliche Informationen

Berichterstattung über bereinigte Komponenten und forensische Daten für die Malware-Analyse.

Effiziente

Genug, um in Millisekunden neue, brauchbare Dateien zu entschärfen und zu regenerieren.

Sehen Sie es in Aktion

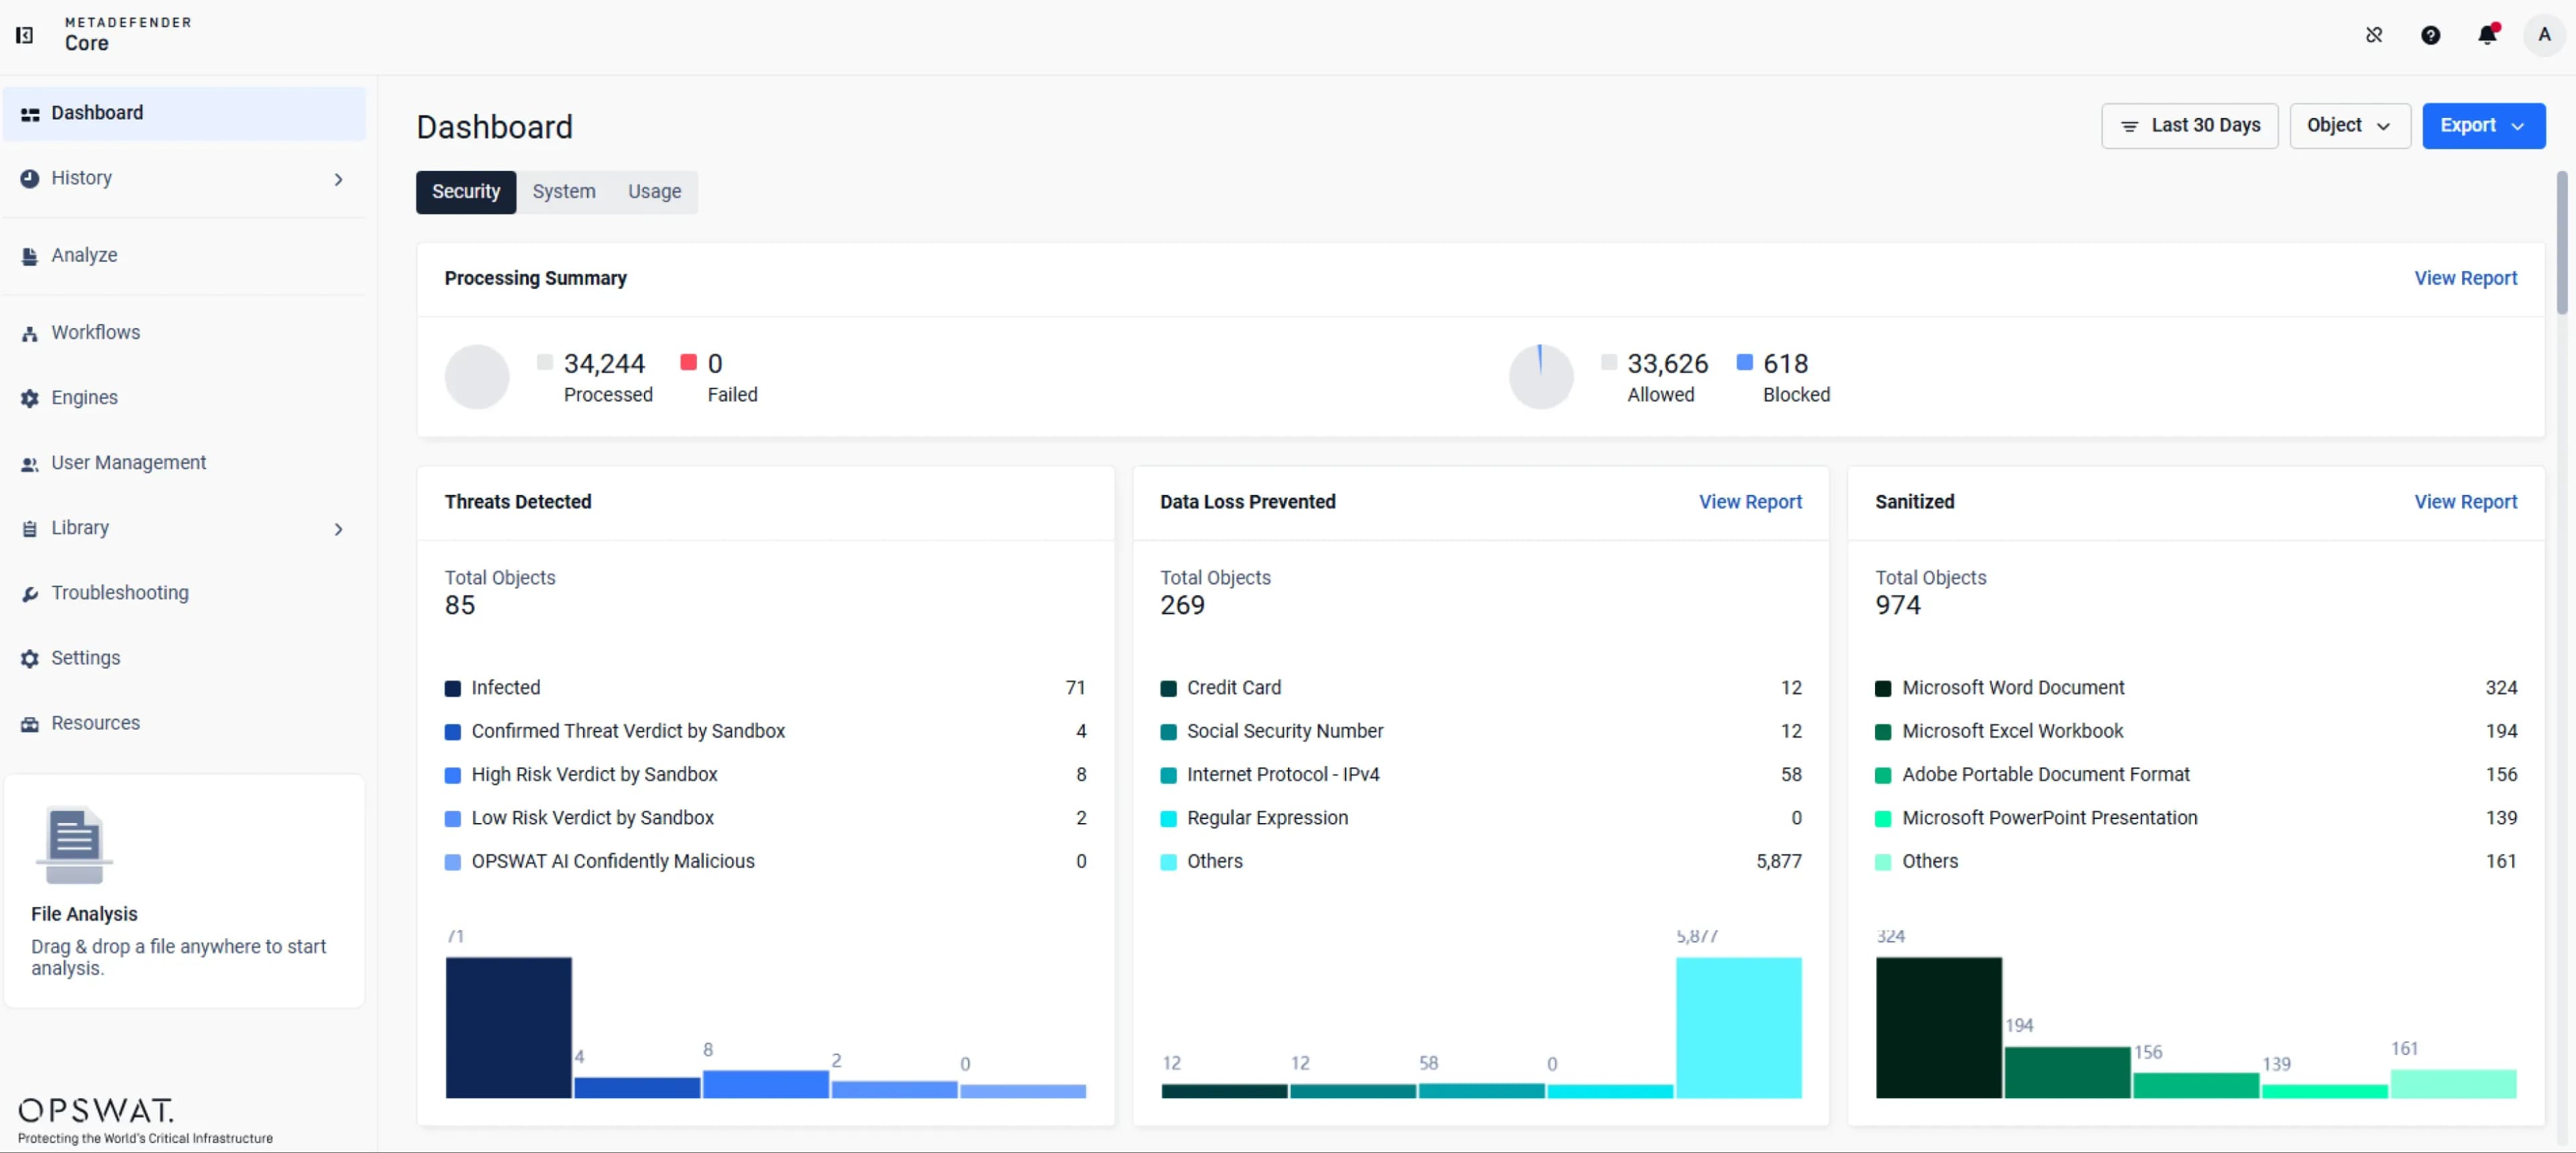
Zero-Day-Schutz

Gezielte Zero-Day-Angriffe wirksam unterbinden, indem auf Prävention statt auf Erkennung gesetzt wird

1 von 6
  • Deep CDR™-Technologie – Zero-Day-Schutz
    Zero-Day-Schutz

    Gezielte Zero-Day-Angriffe wirksam unterbinden, indem auf Prävention statt auf Erkennung gesetzt wird

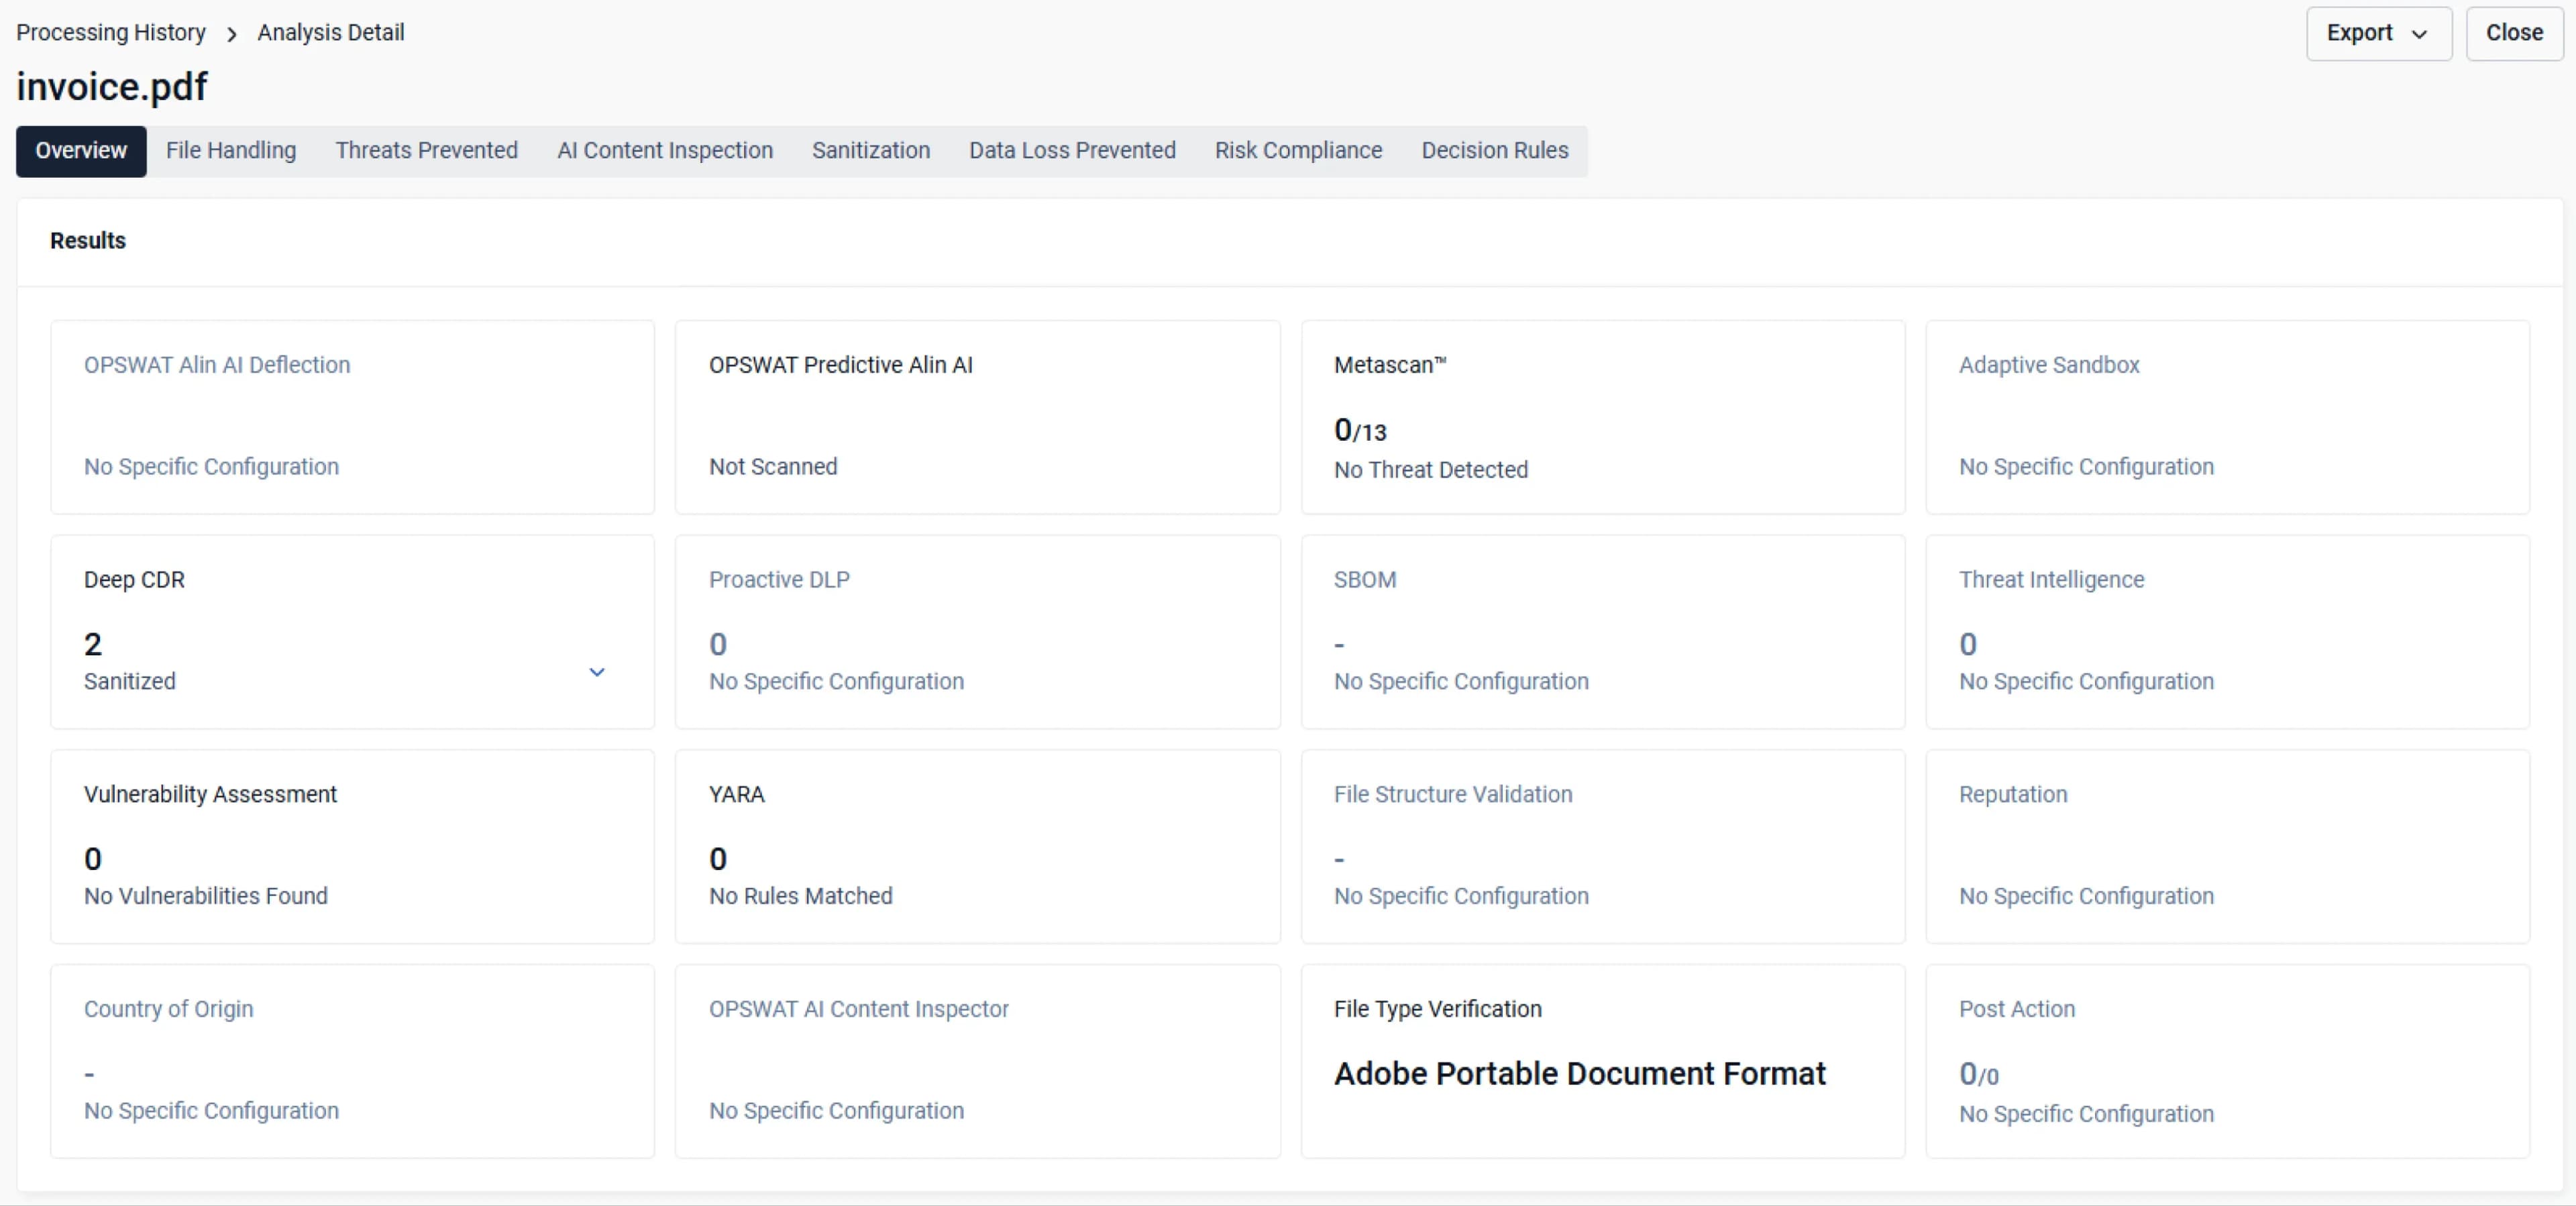
  • Deep CDR™-Technologie — Deep CDR
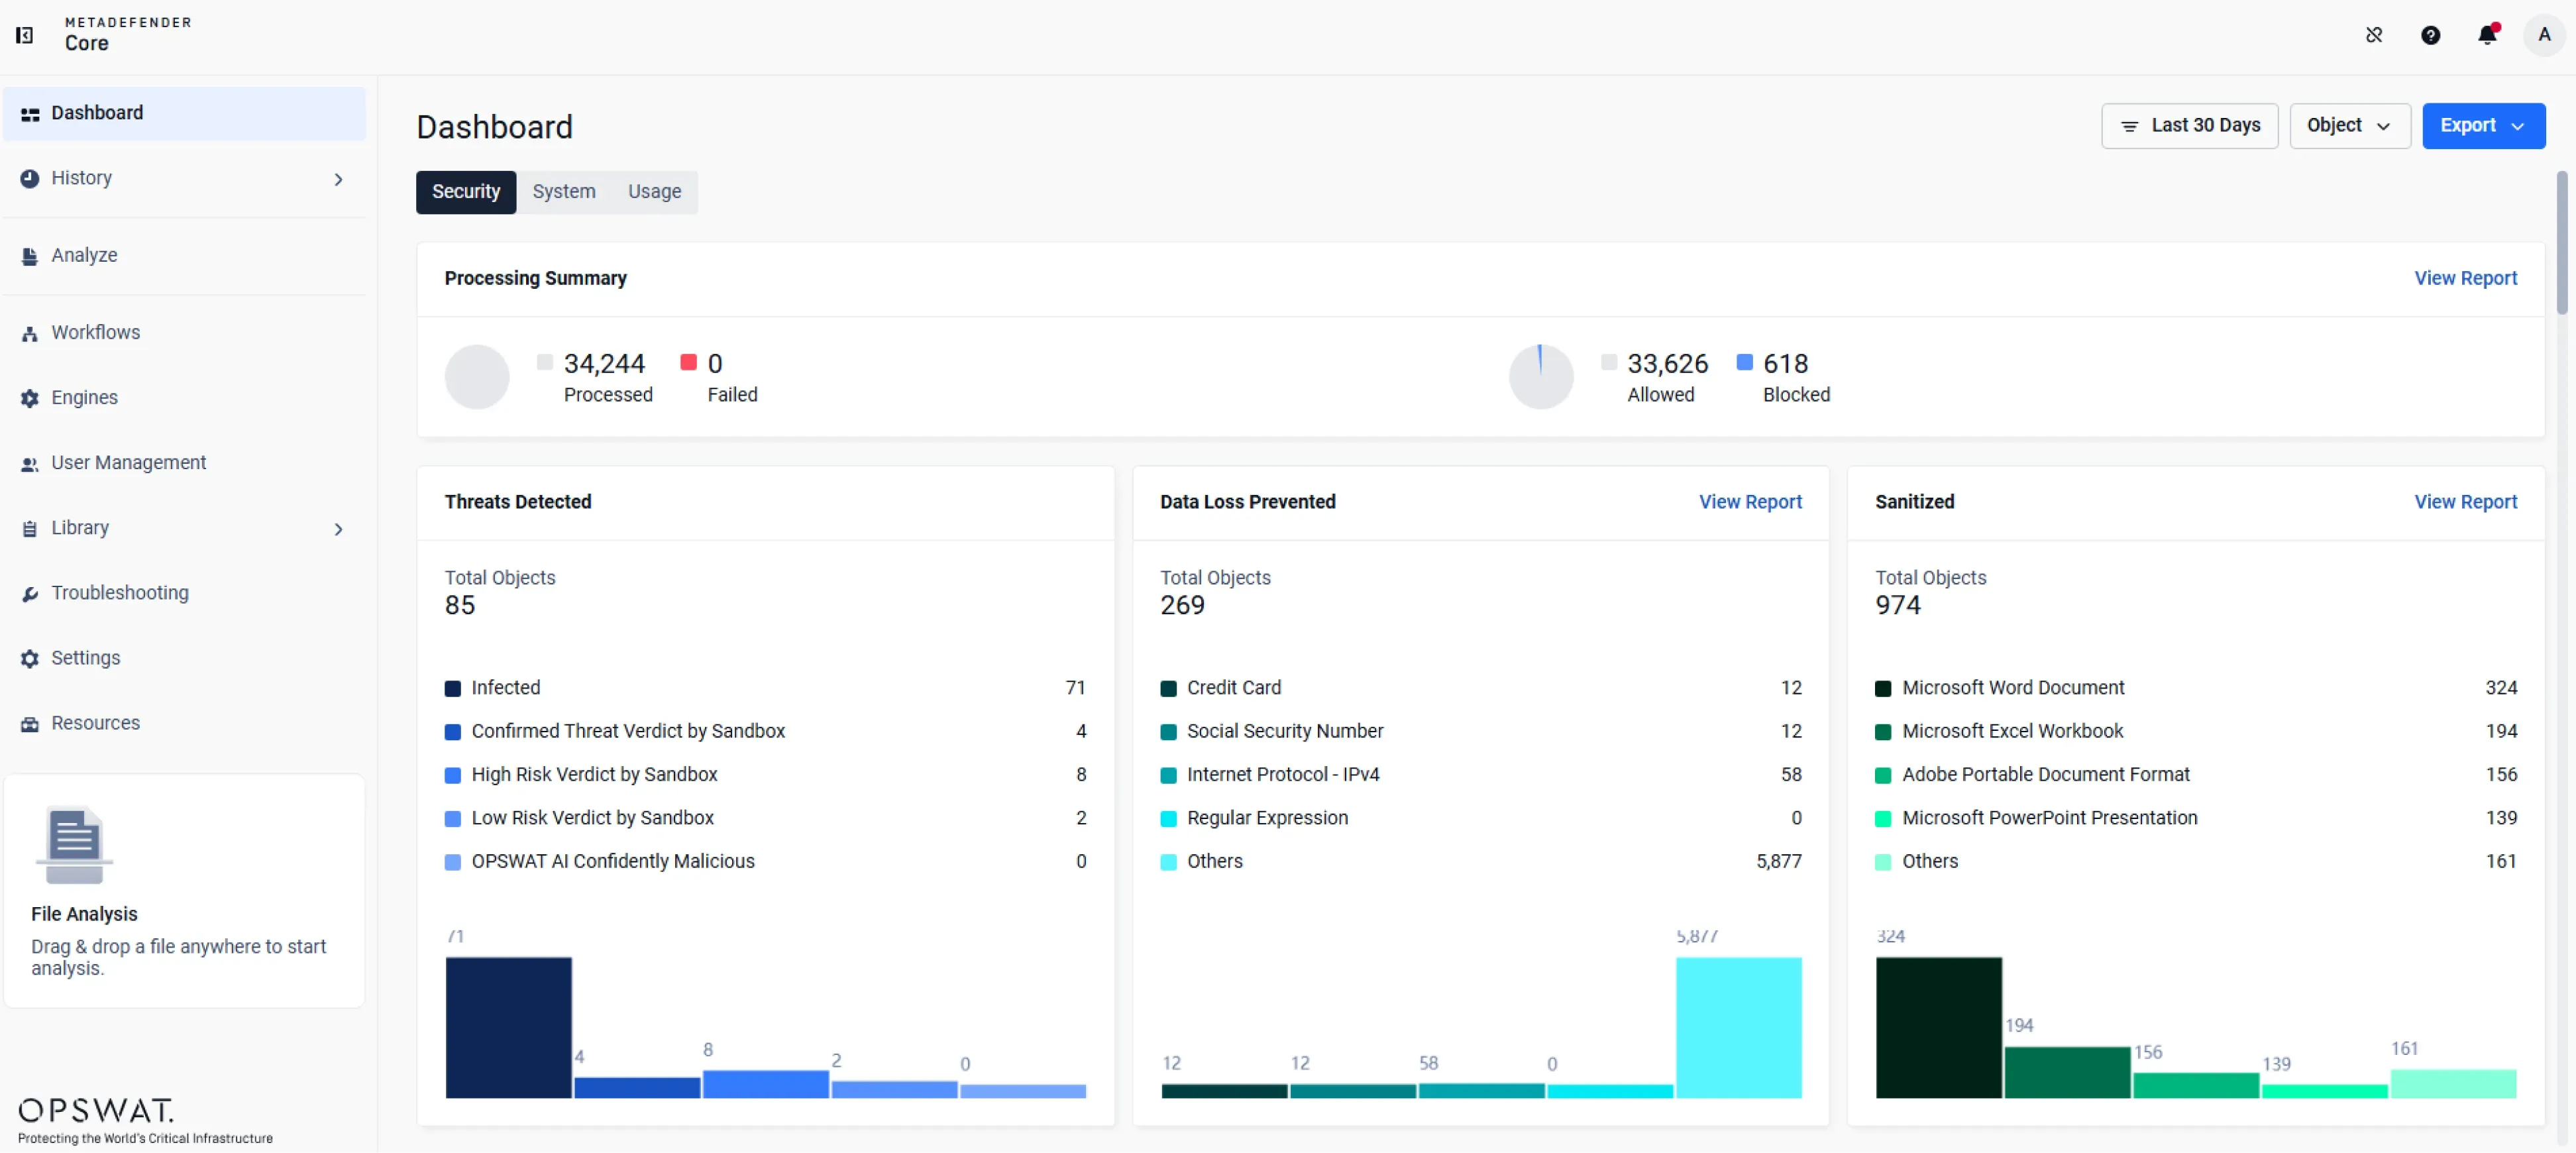
    Deep CDR

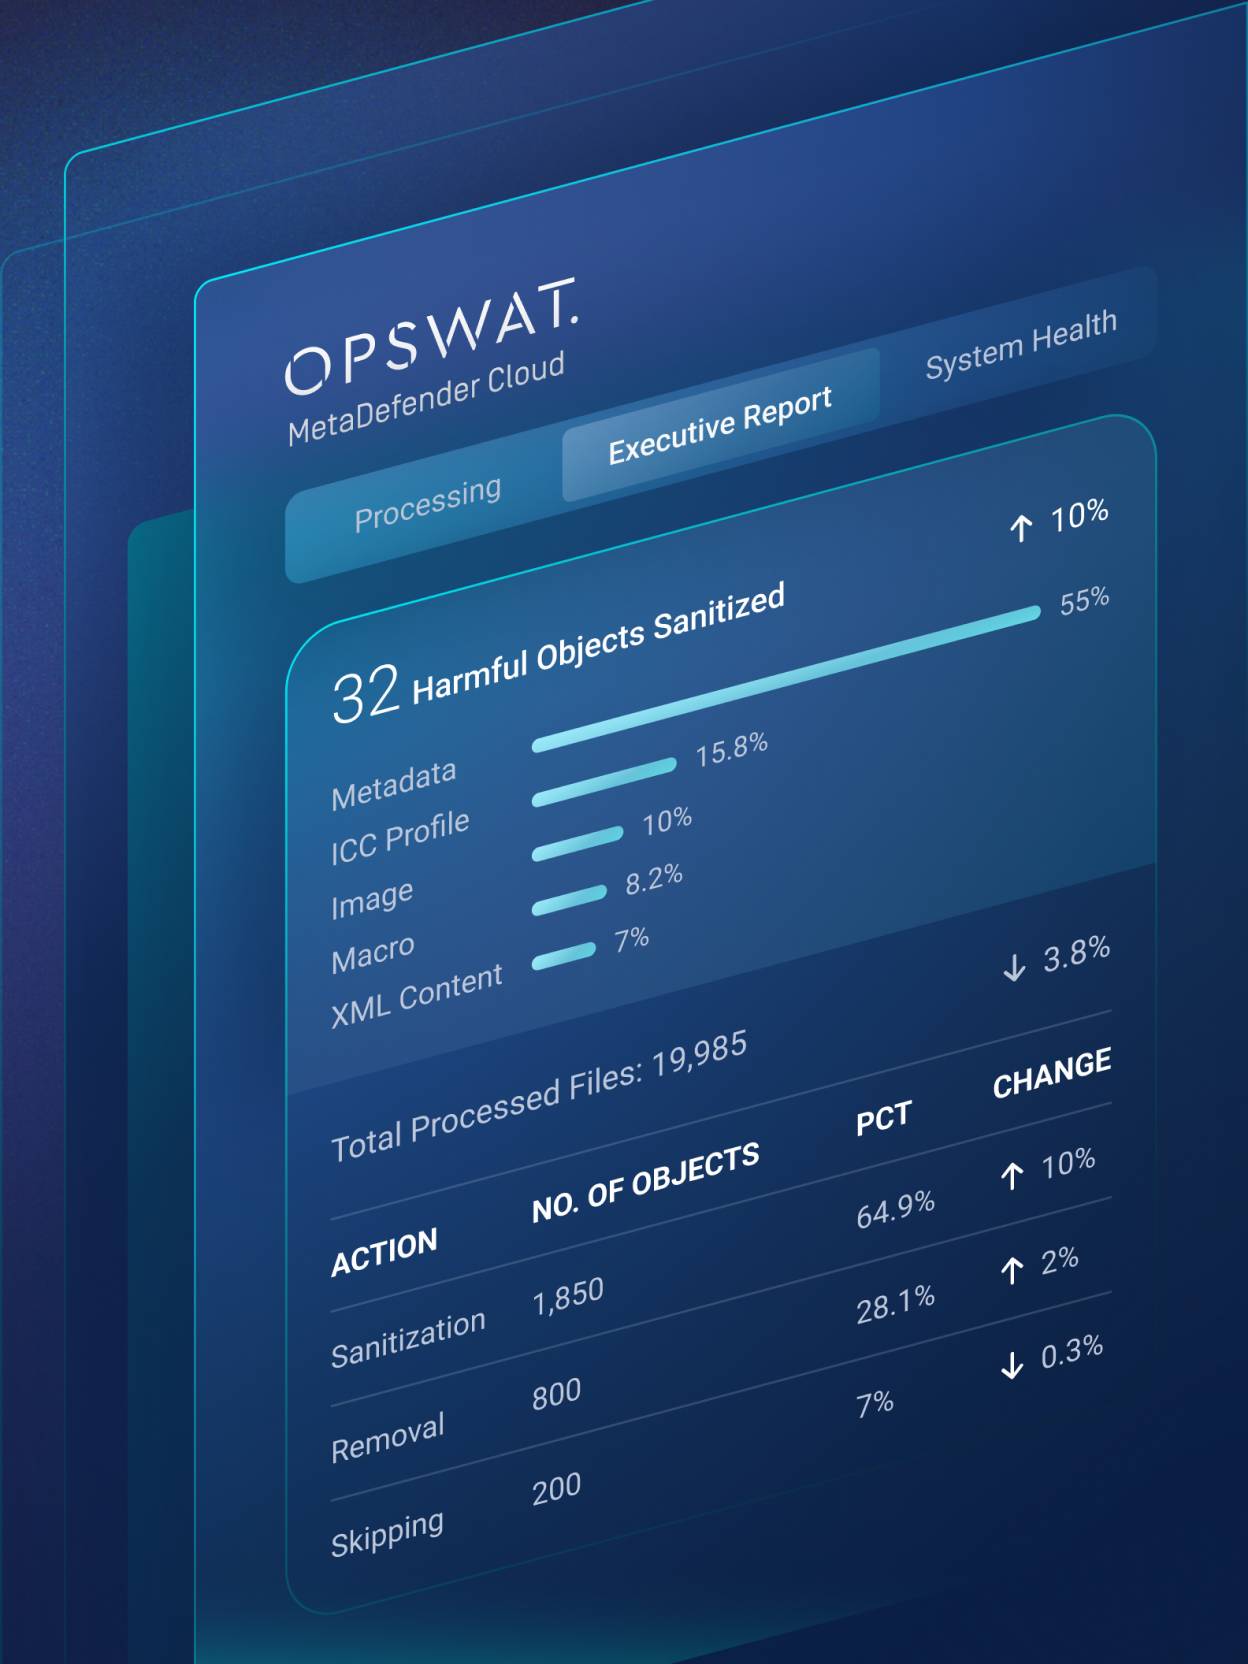
    Echtzeitdaten verbessern die Transparenz und Kontrolle.

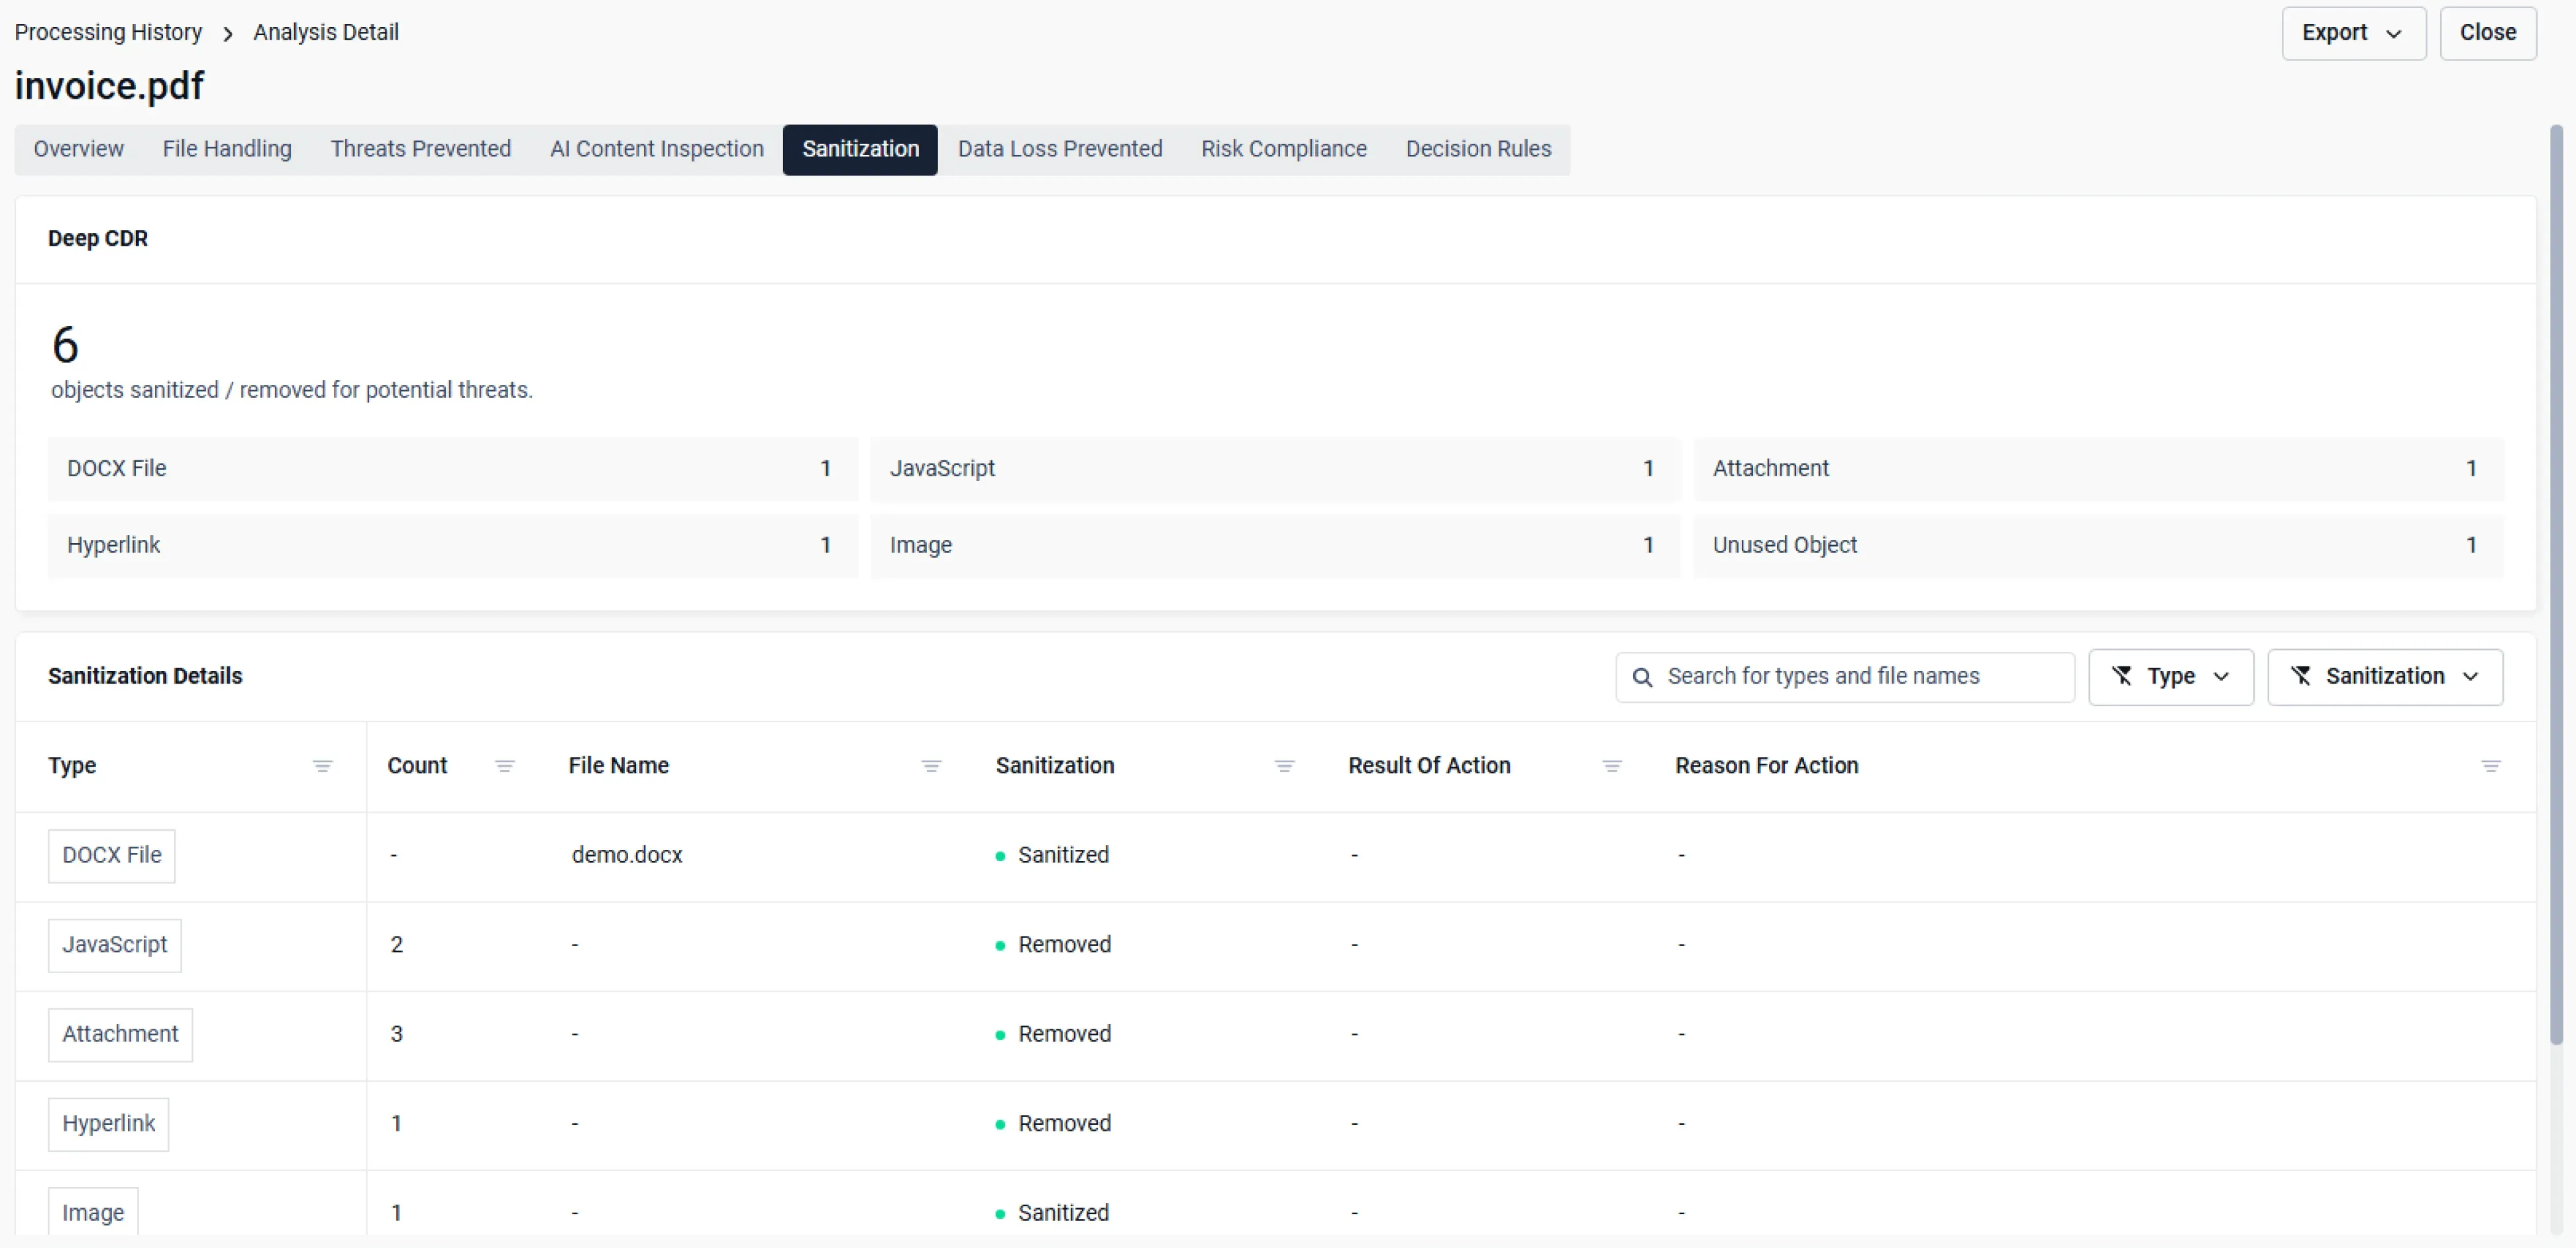
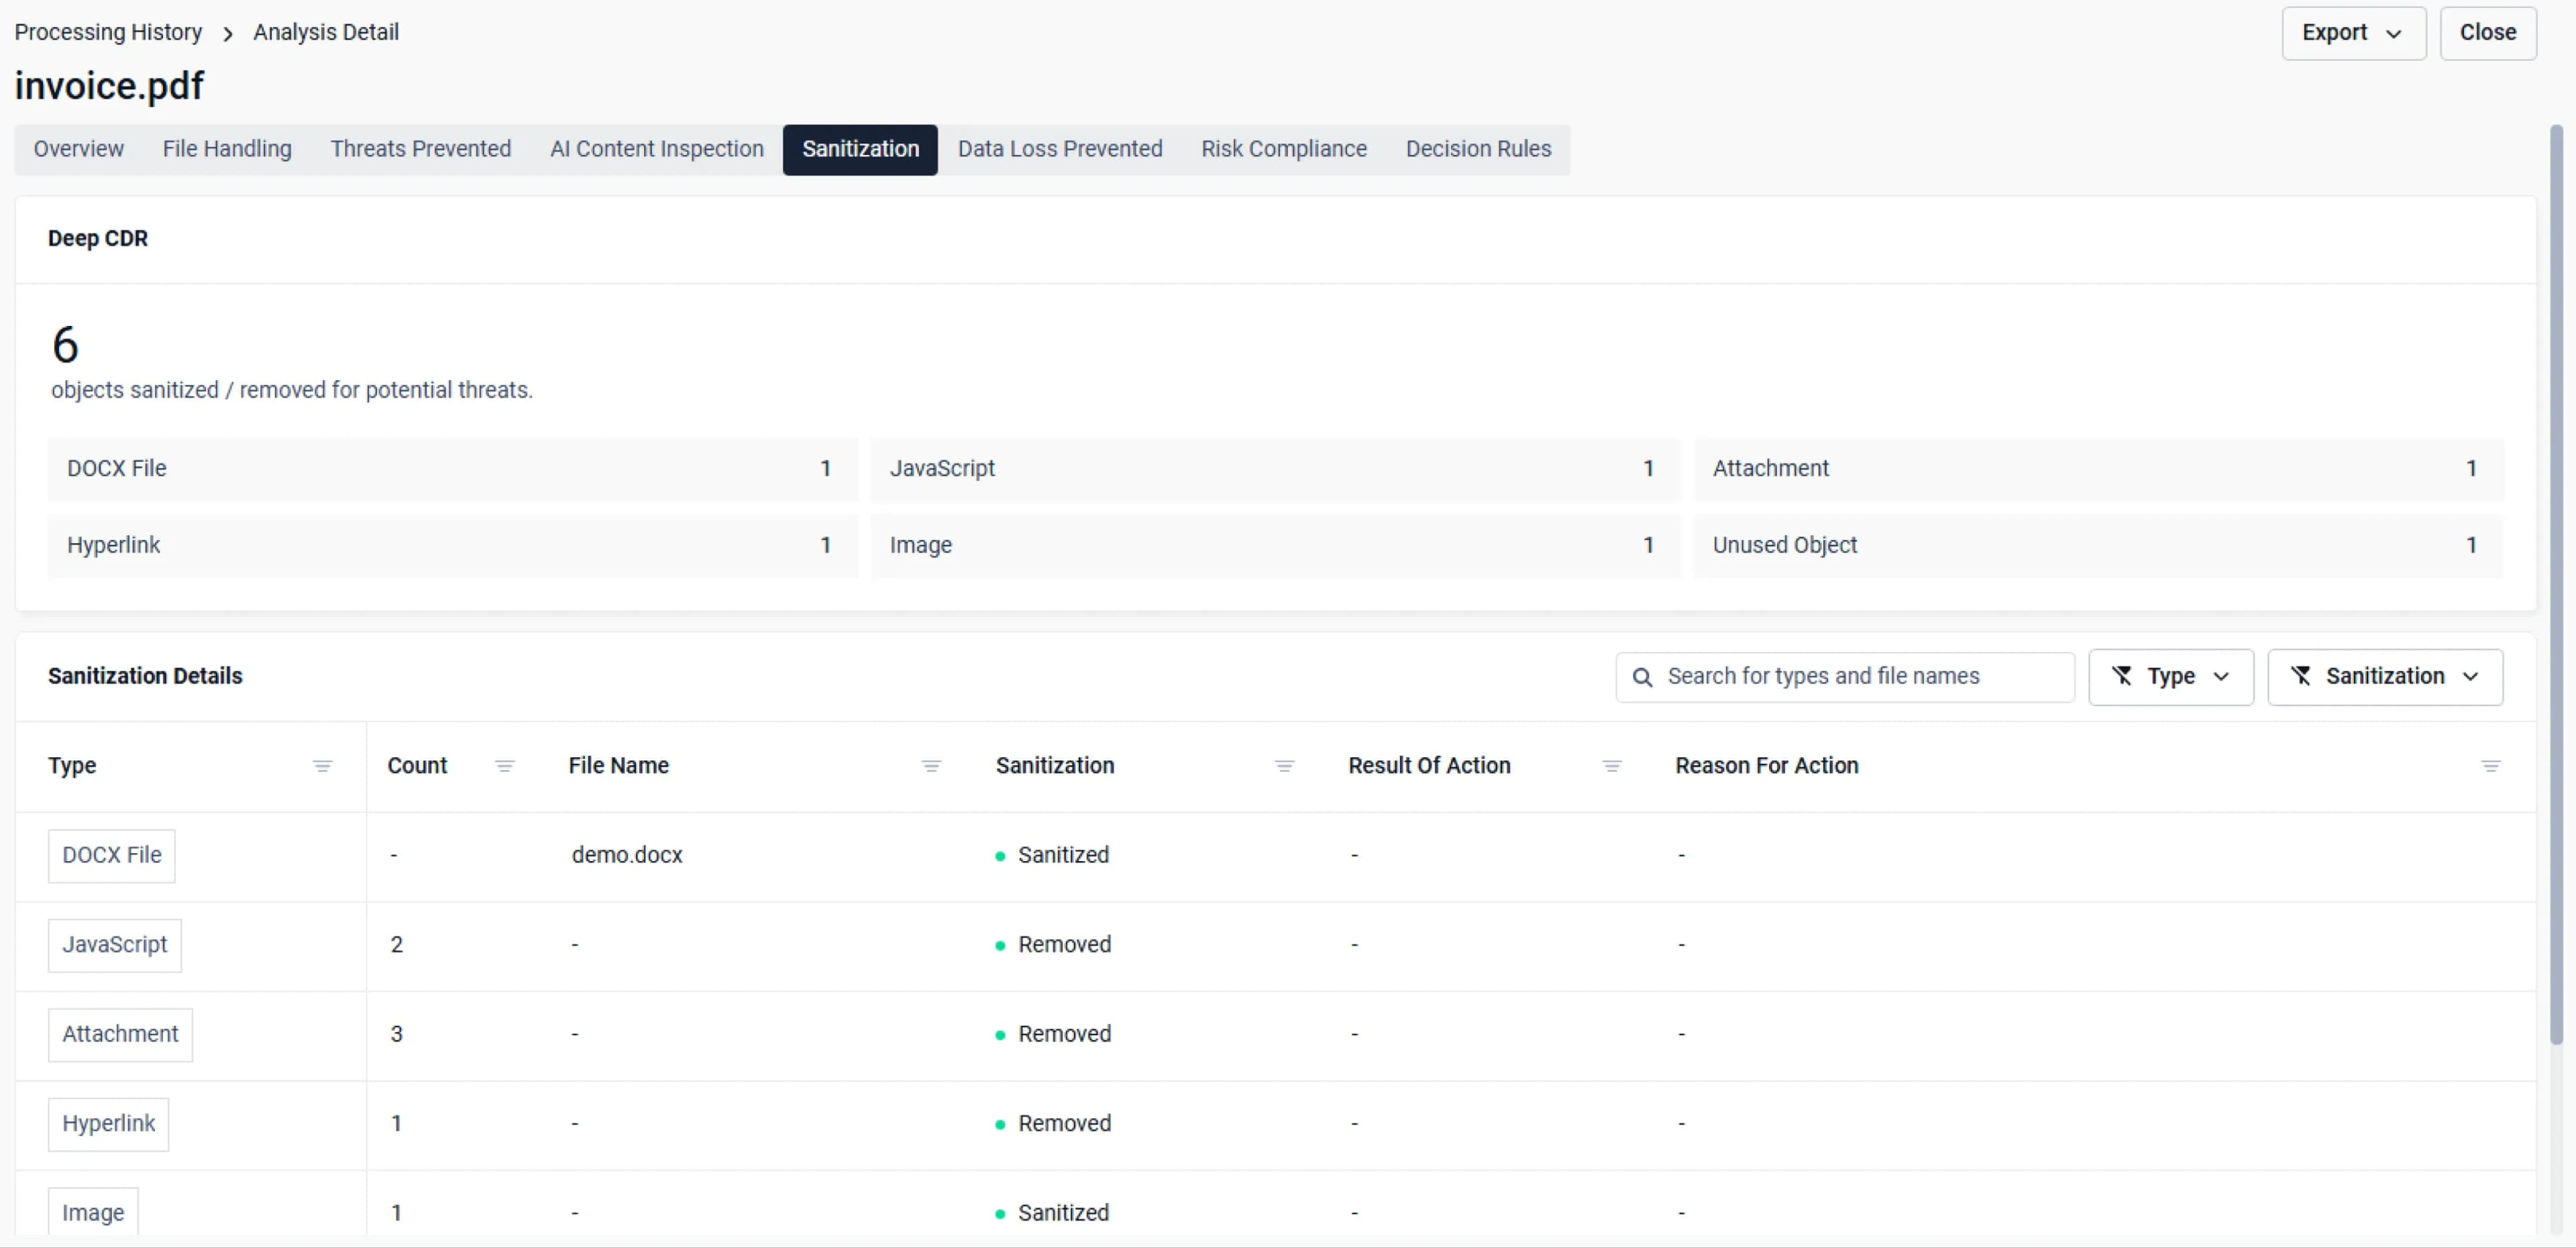
  • Deep CDR™-Technologie – Sanitized-Produkte
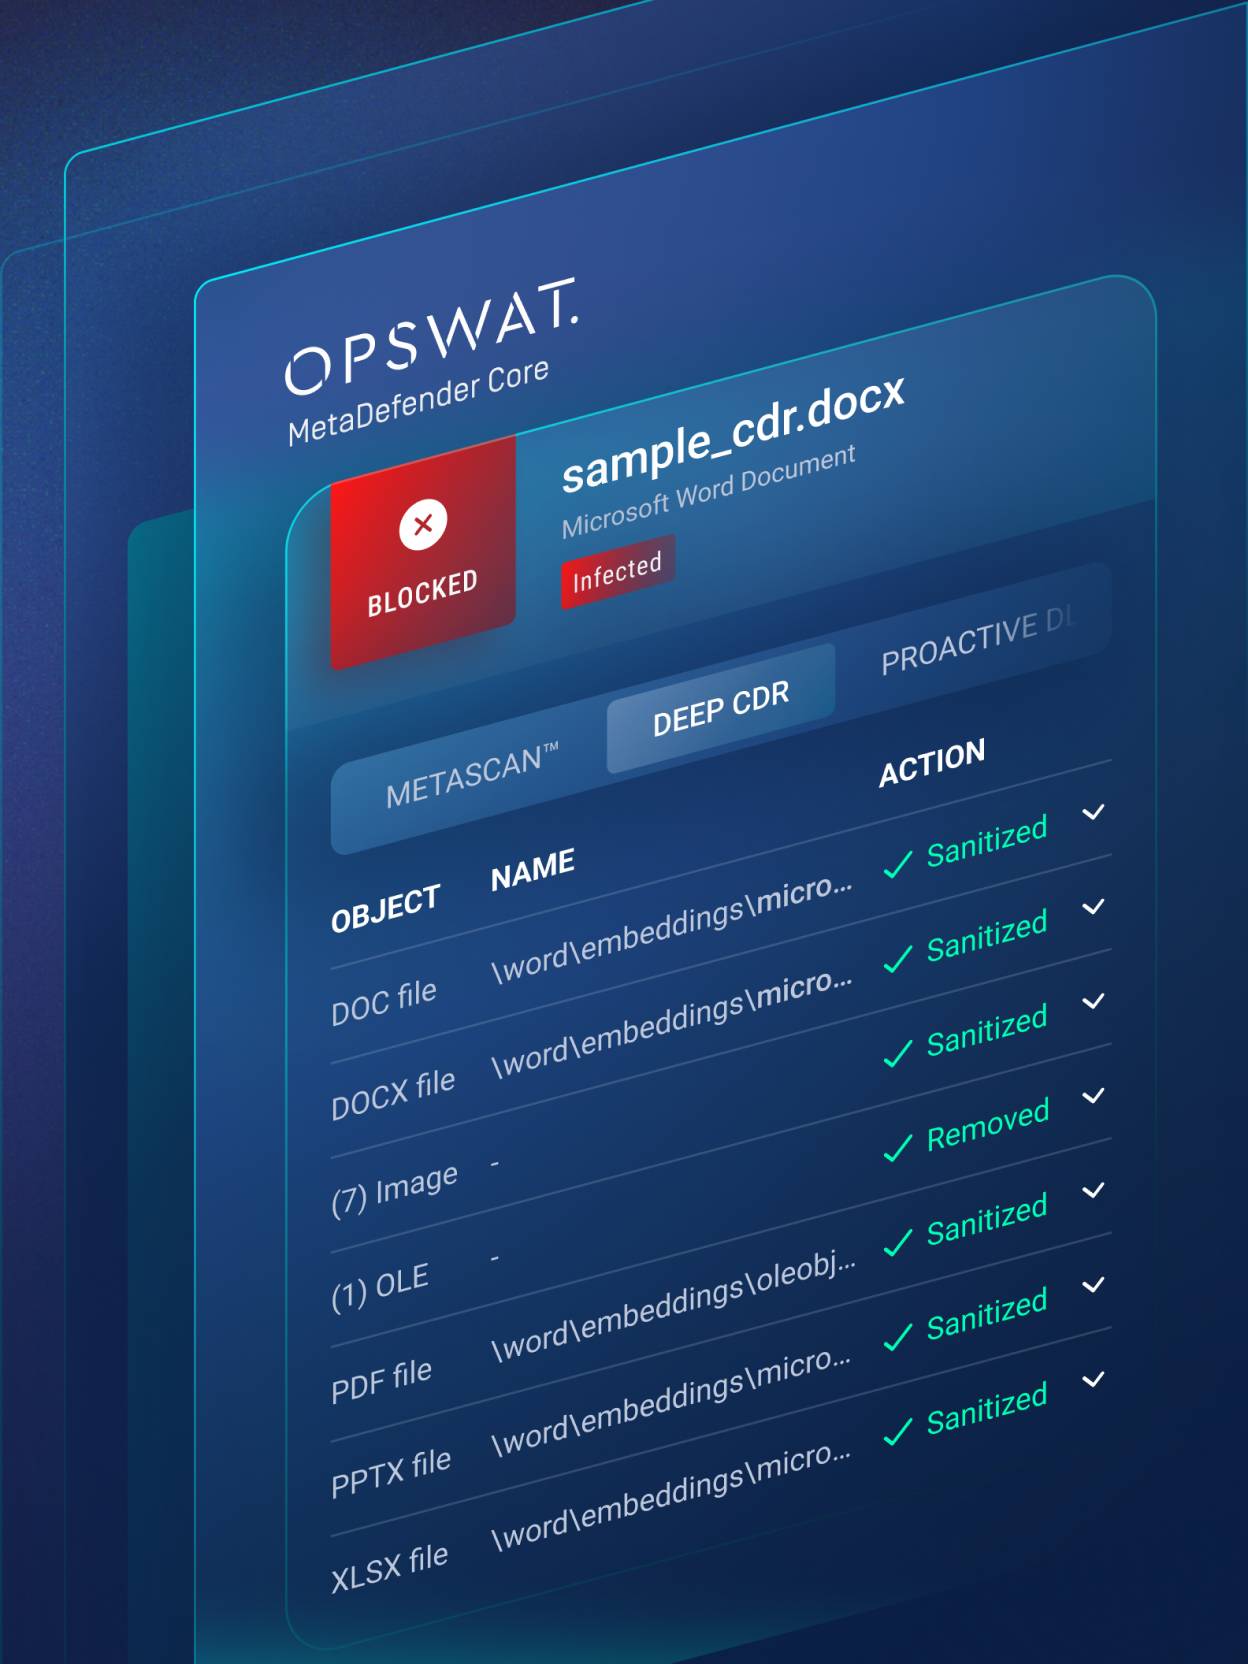
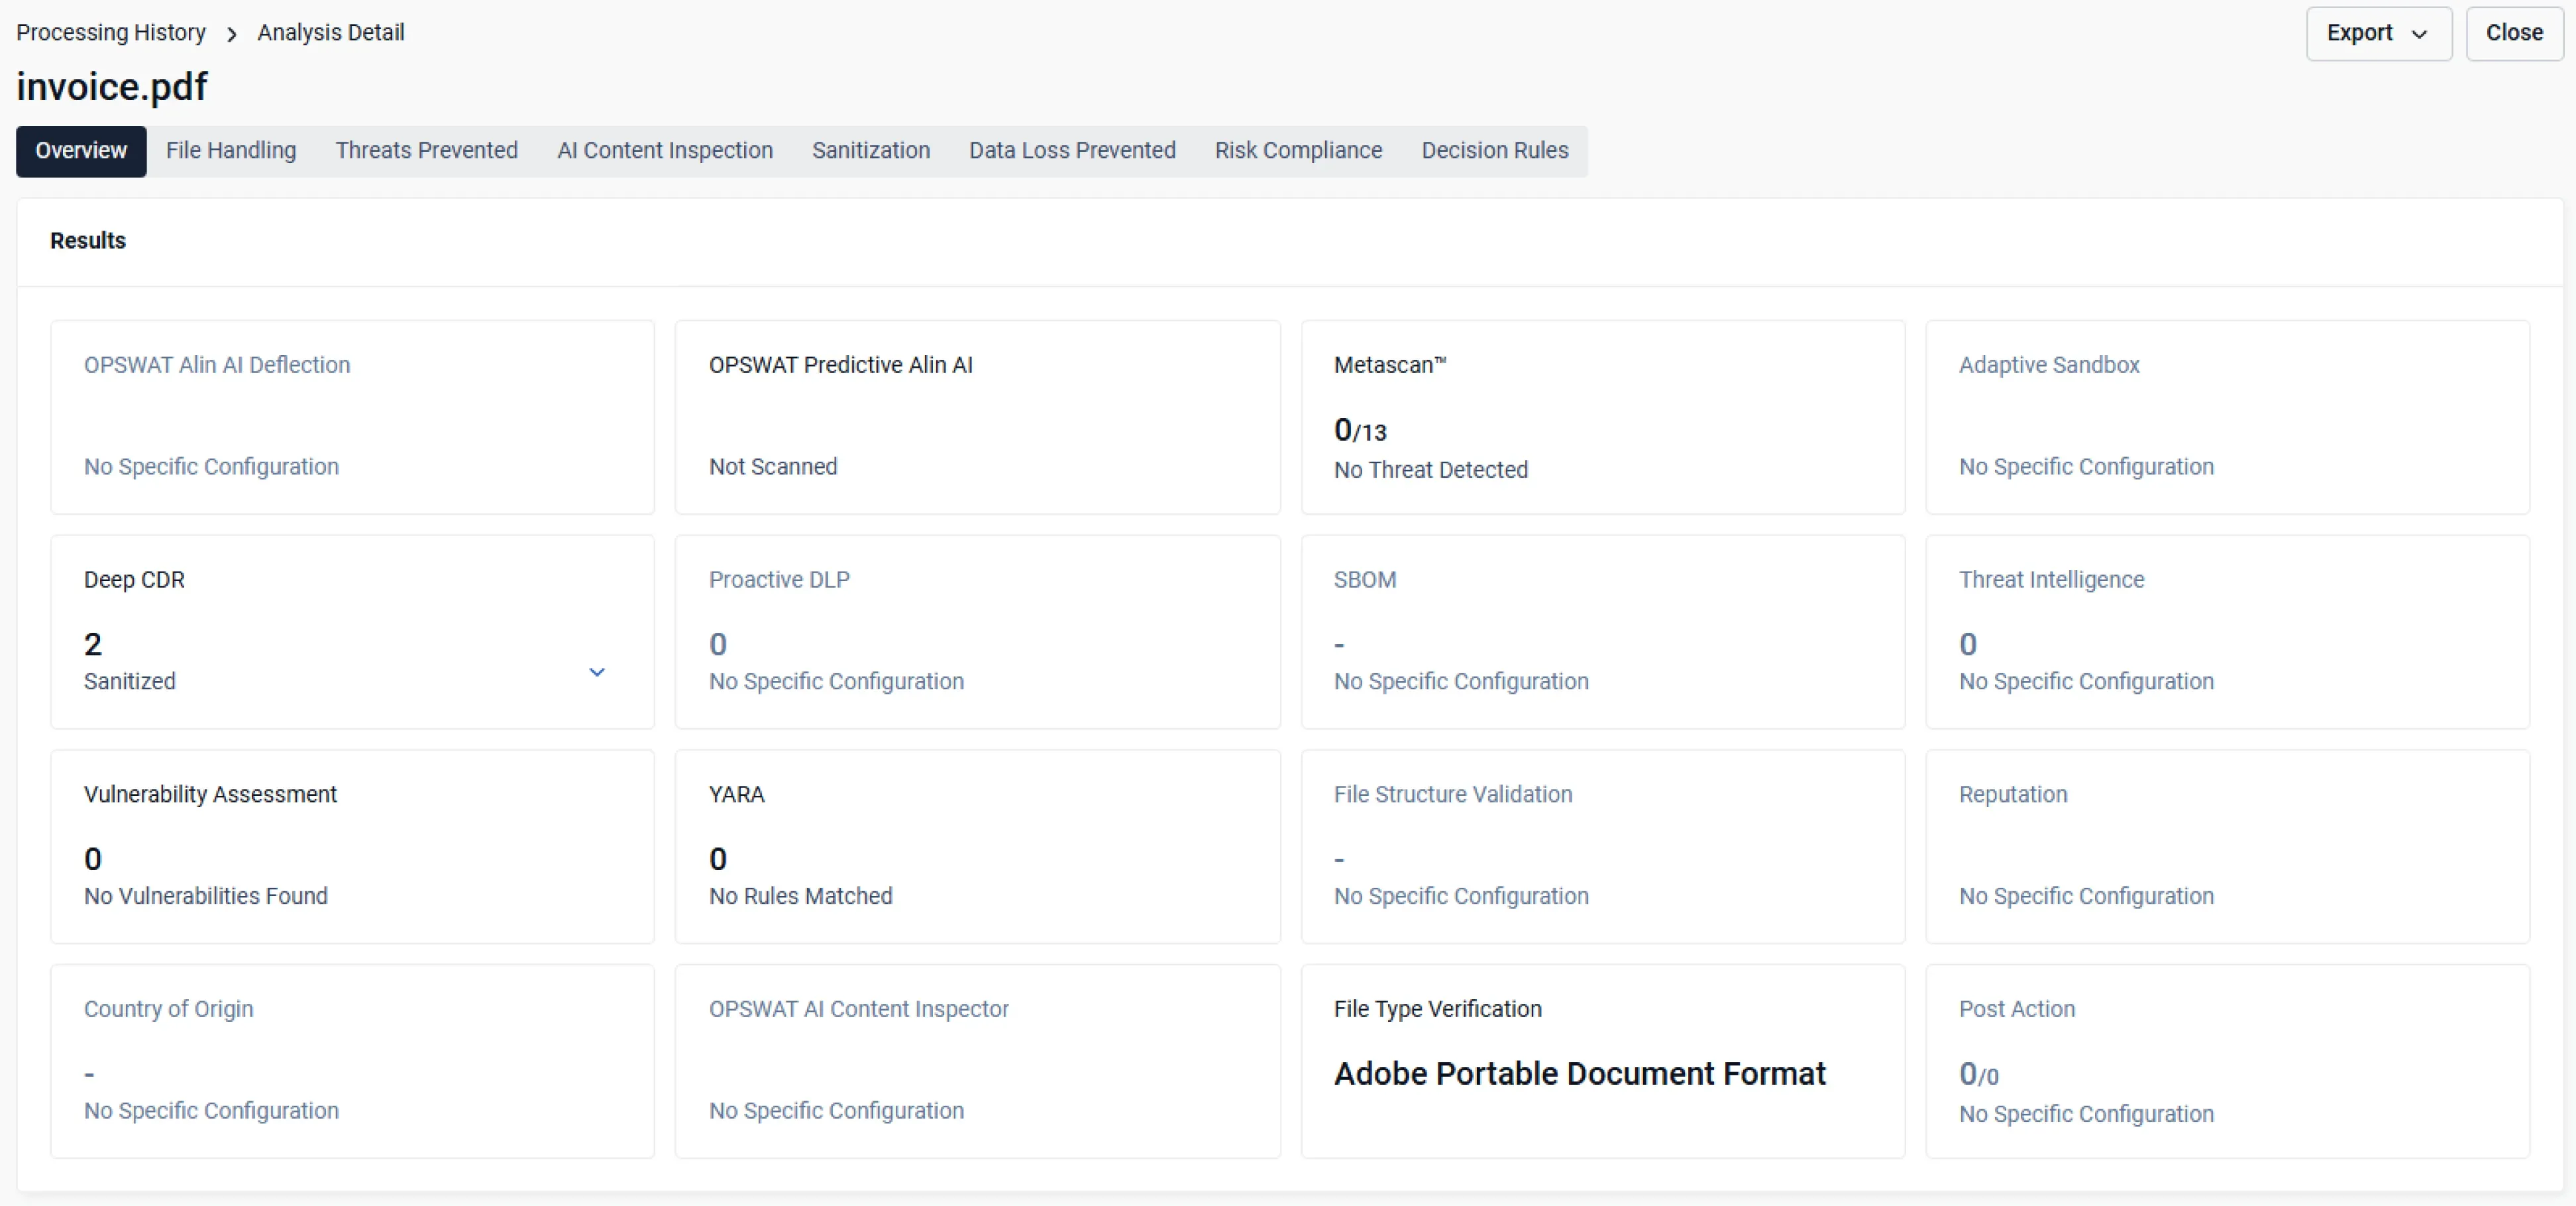
    Desinfizierte Objekte

    Die Objektauflistung verbessert die Sichtbarkeit aller verarbeiteten Objekte innerhalb einer bereinigten Datei.

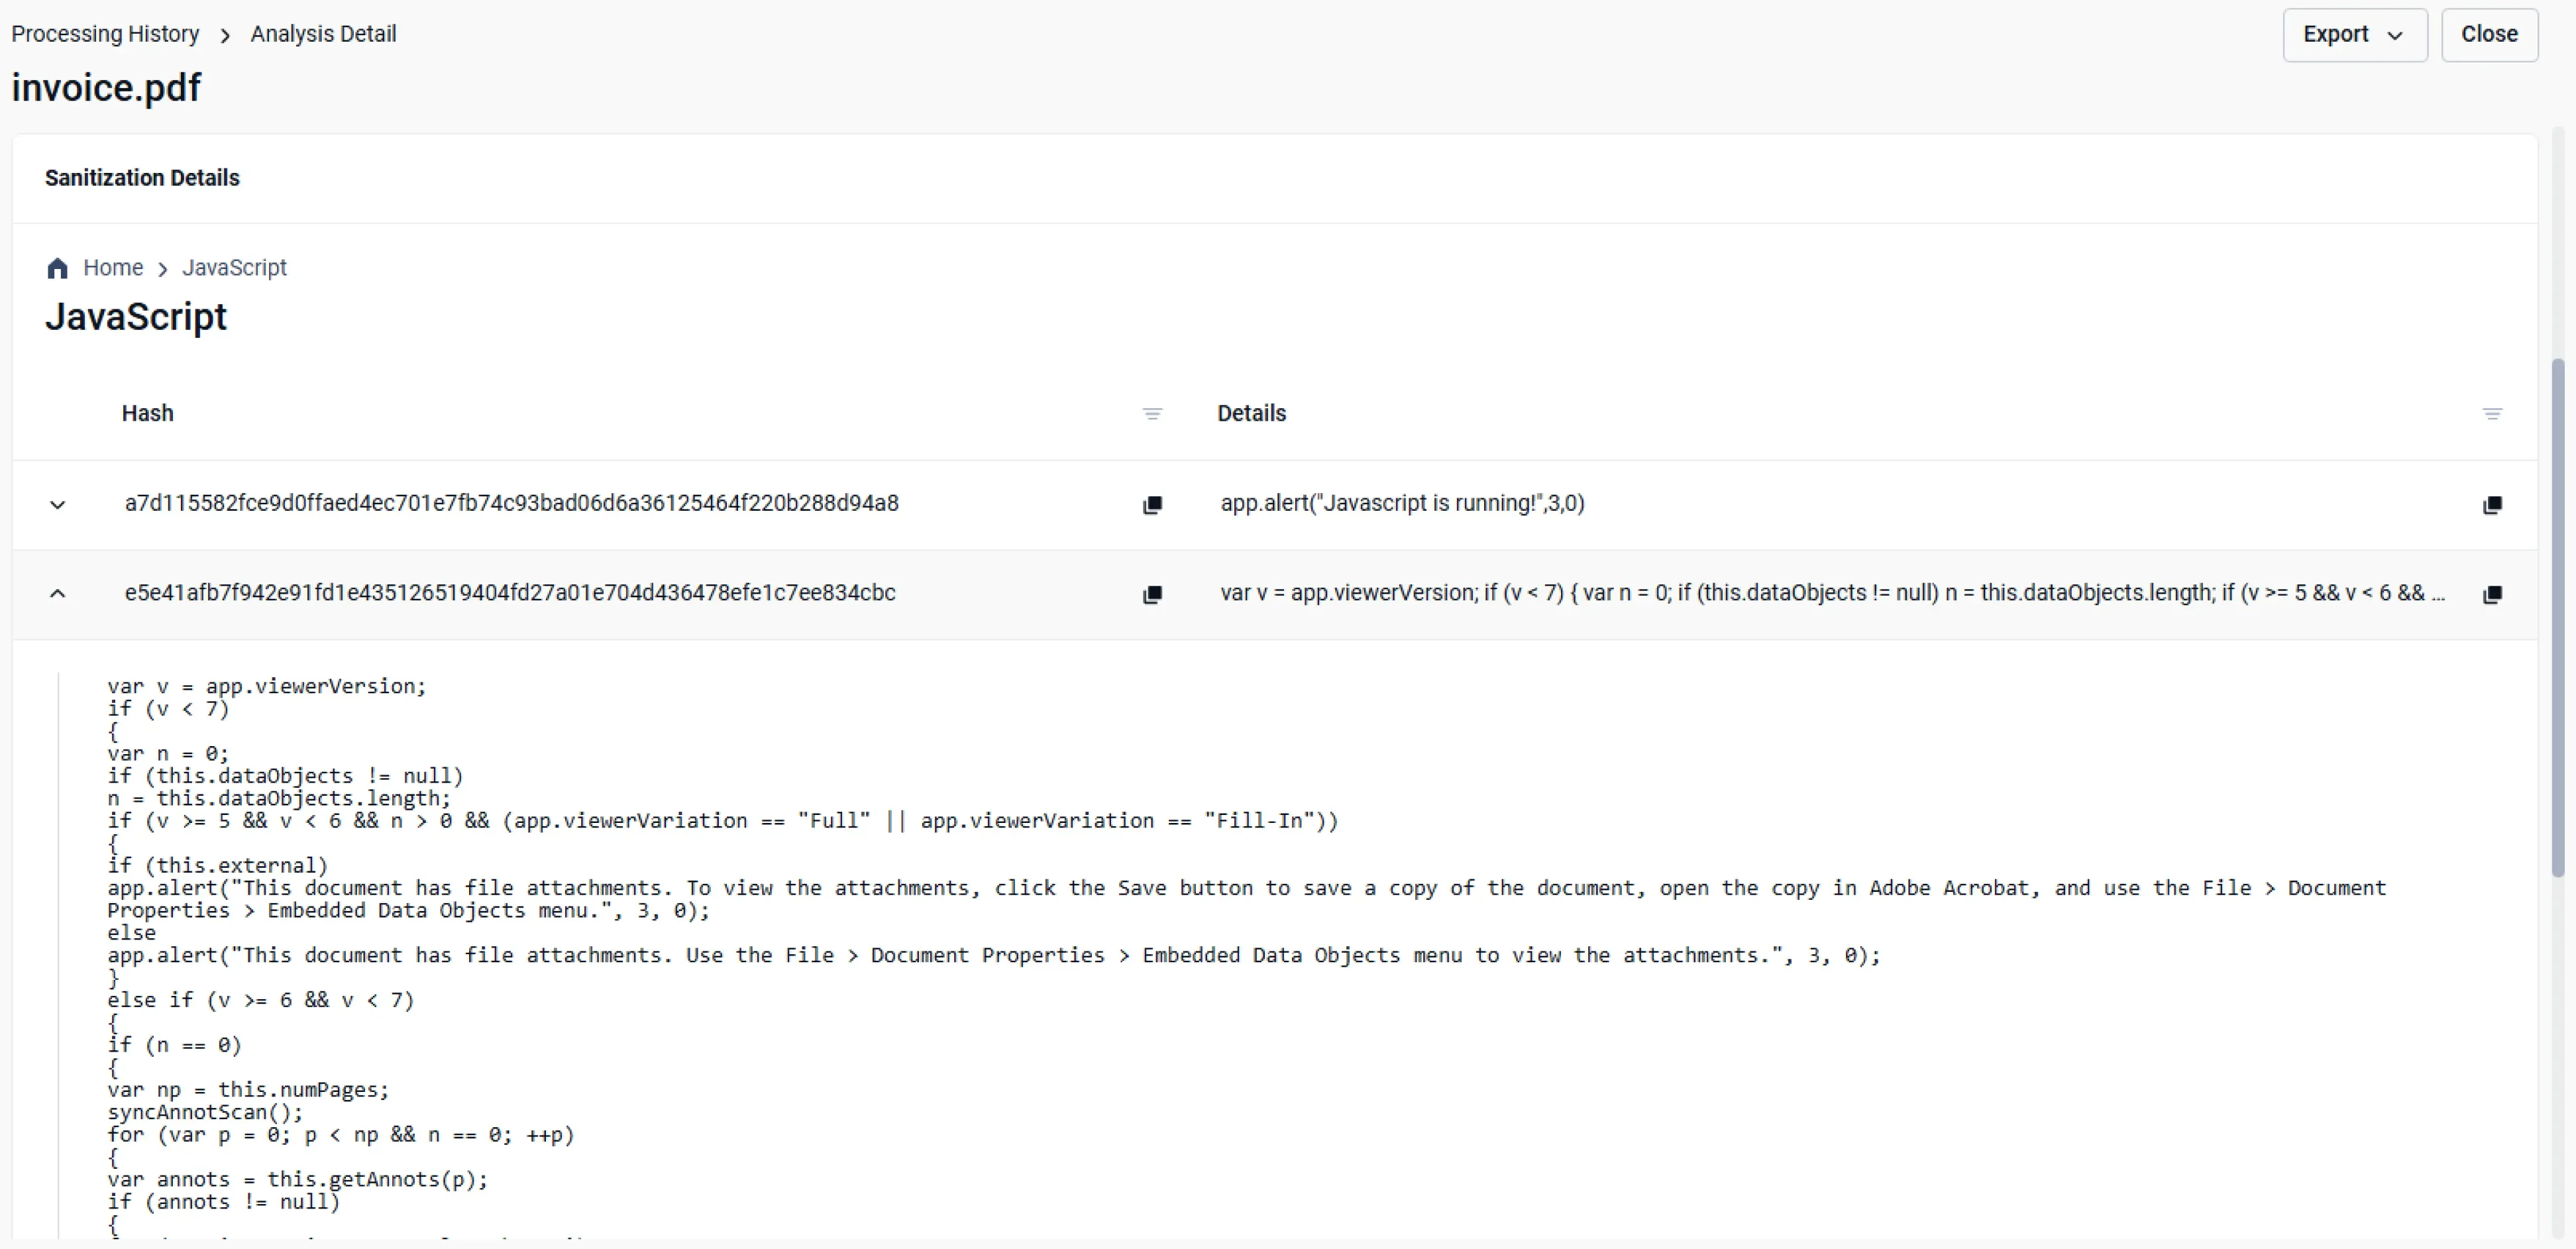
  • Deep CDR™-Technologie – Anpassbare Aktion
    Anpassbare Aktion

    Passen Sie den Umgang mit potenziell gefährlichen Gegenständen an Ihre spezifischen Ziele an.

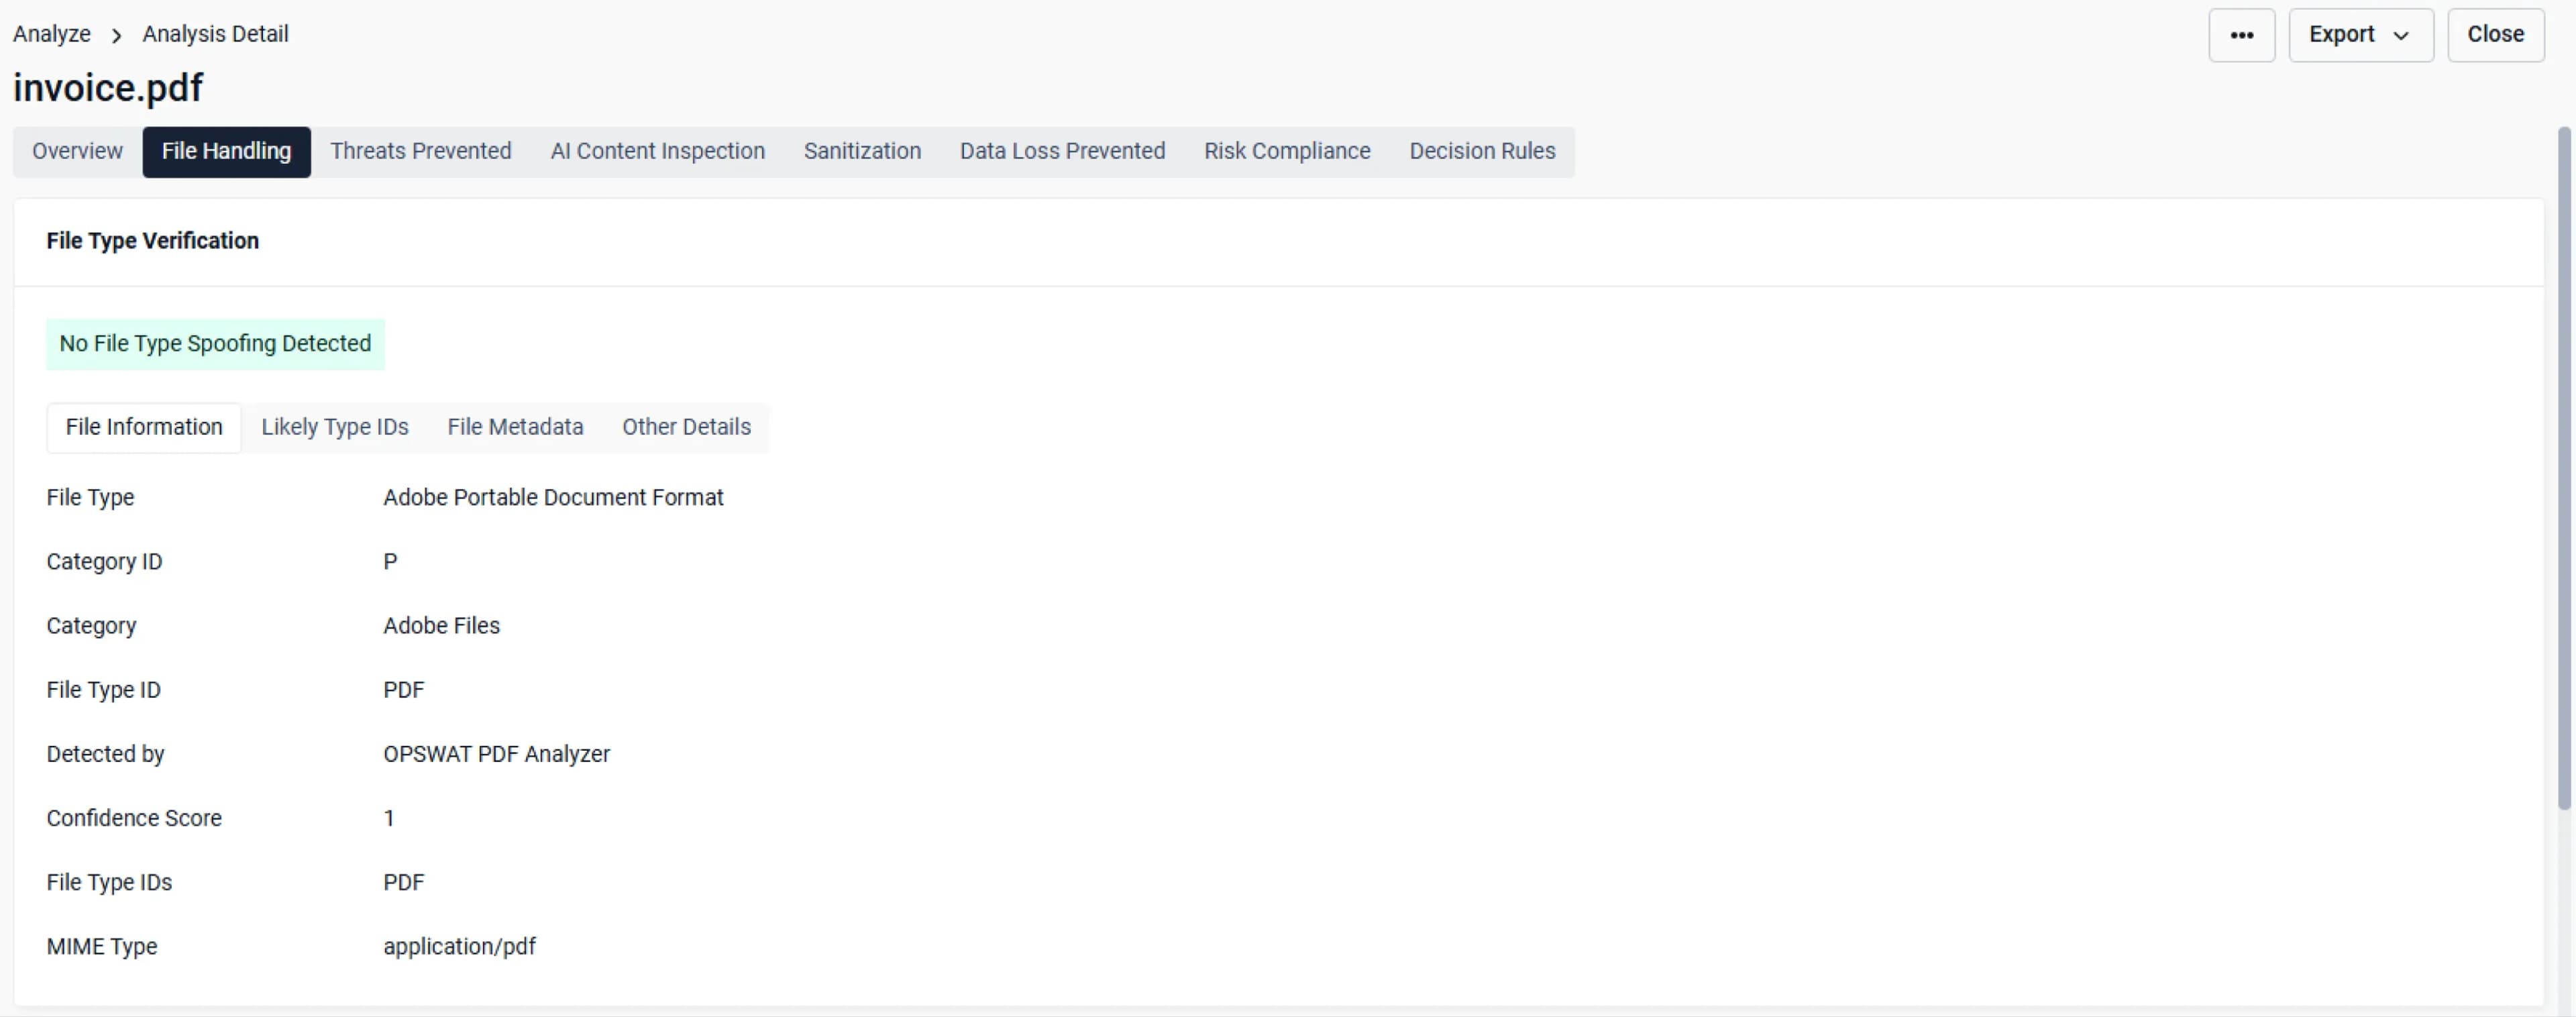
  • Deep CDR™-Technologie — File Type Verification
    File Type Verification

    Die Objektauflistung verbessert die Sichtbarkeit aller verarbeiteten Objekte innerhalb einer bereinigten Datei.

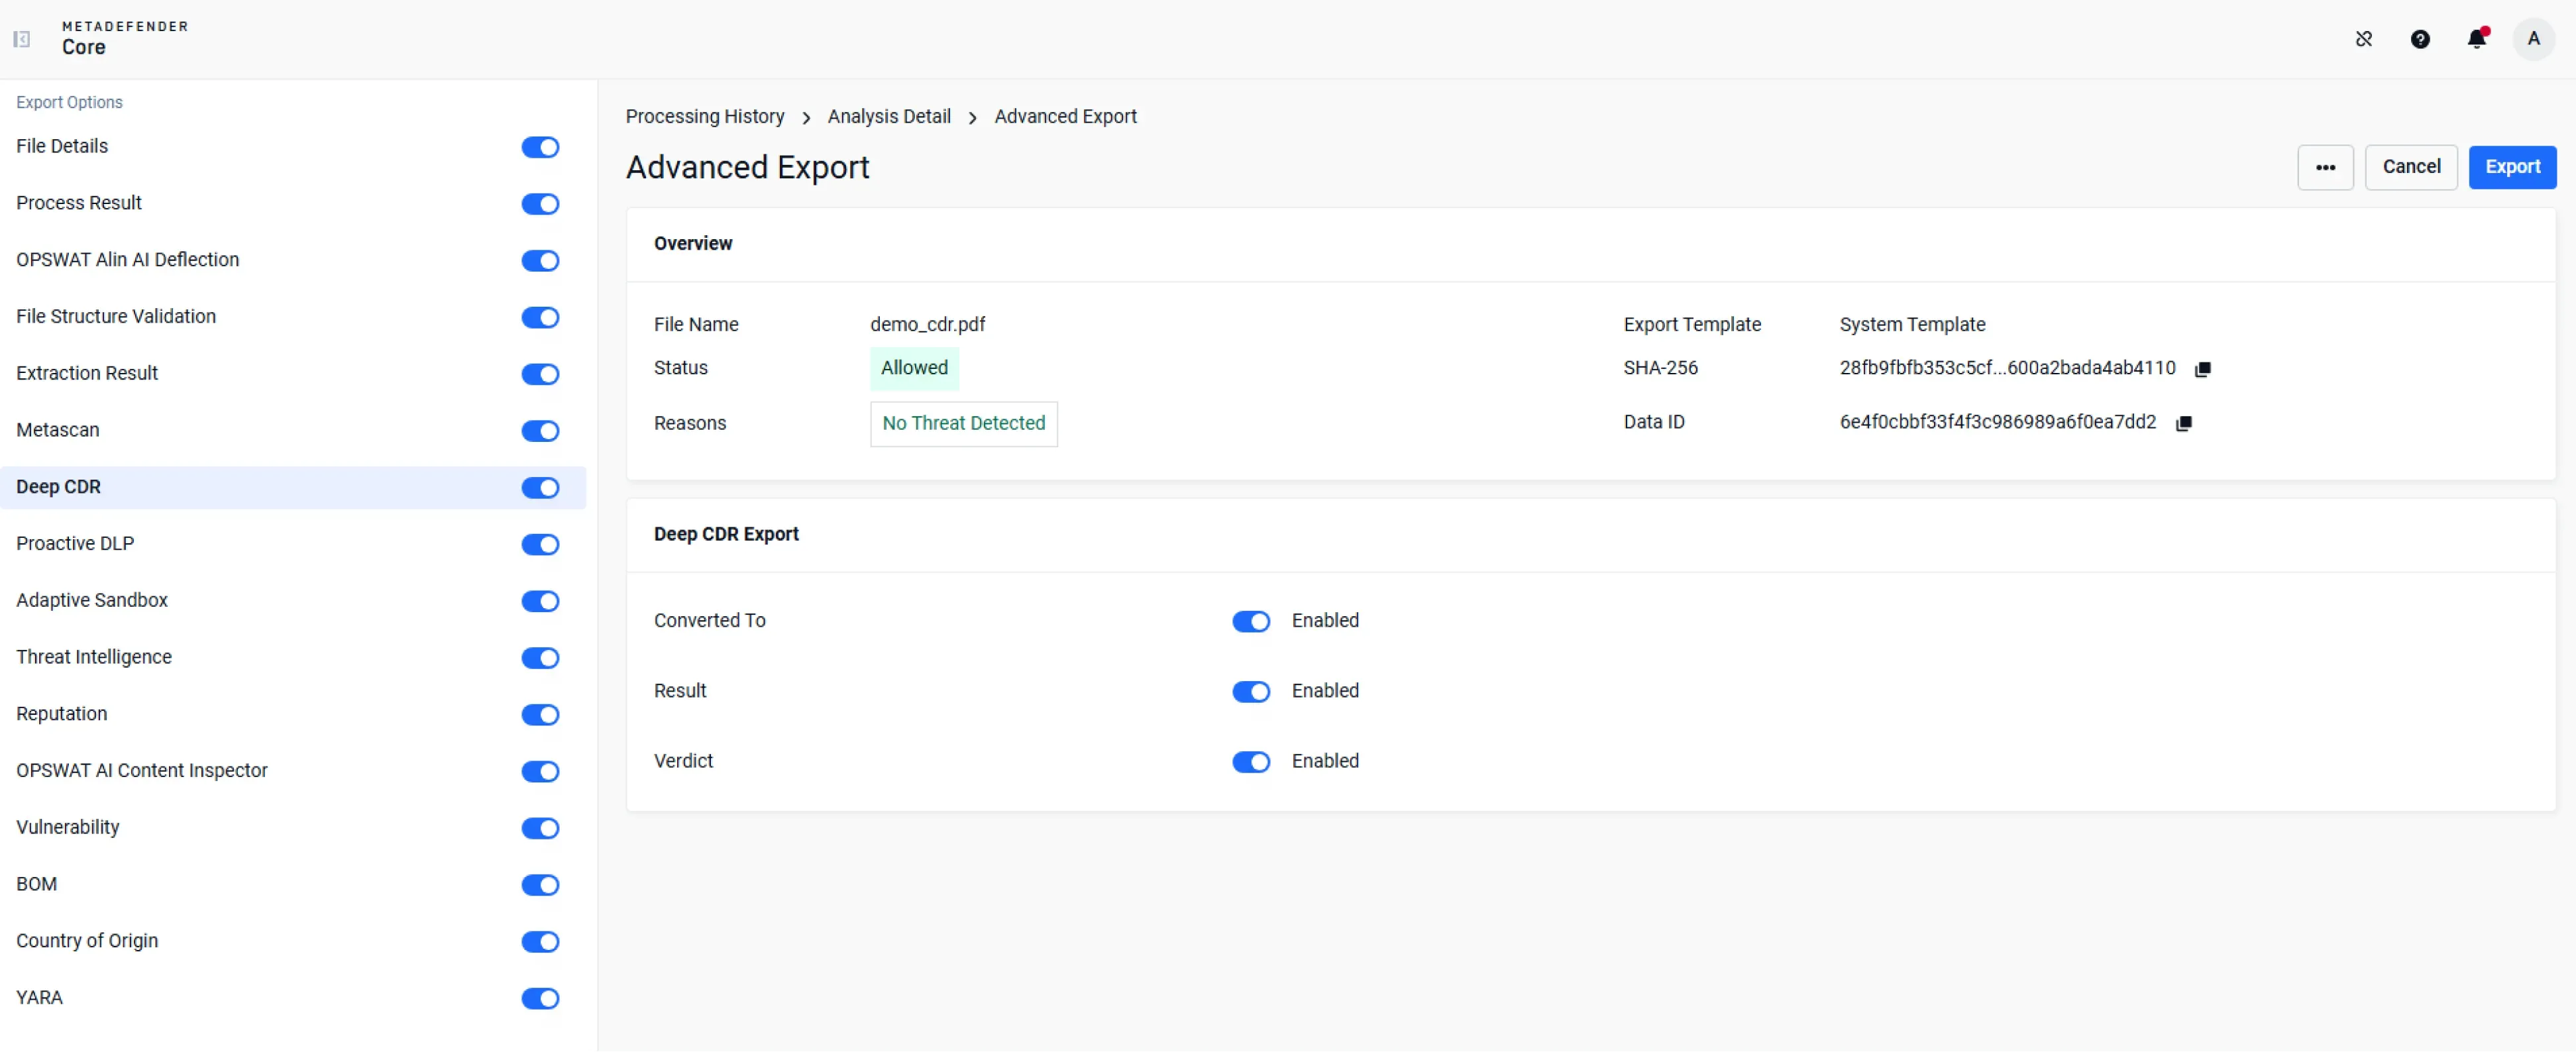
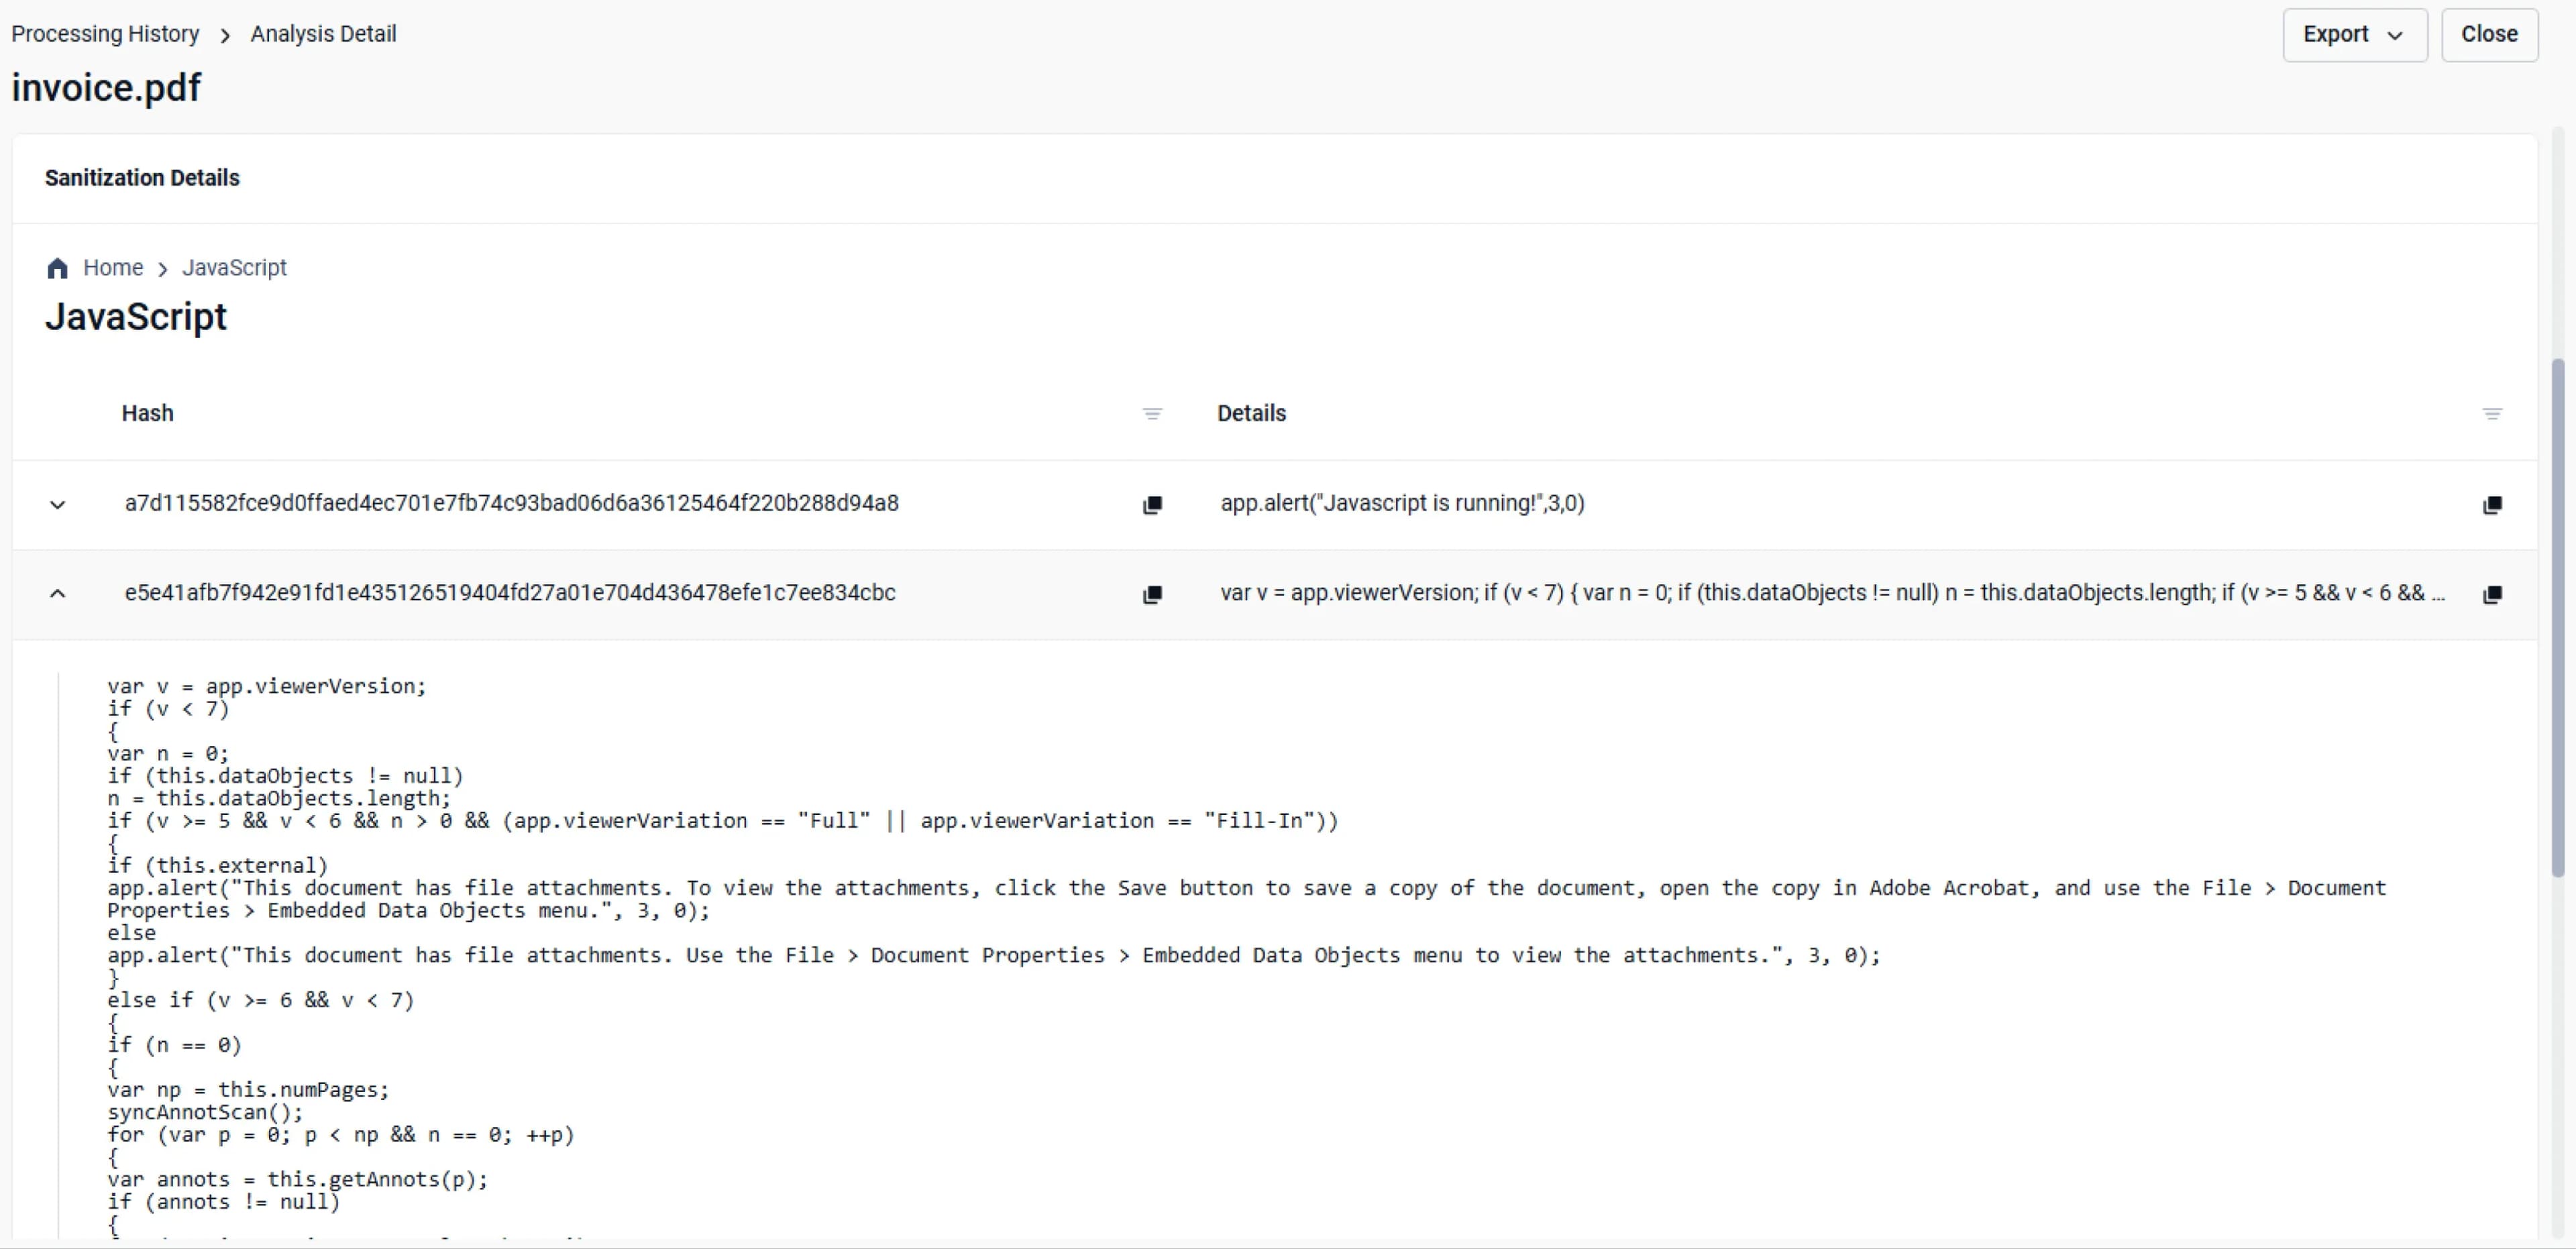
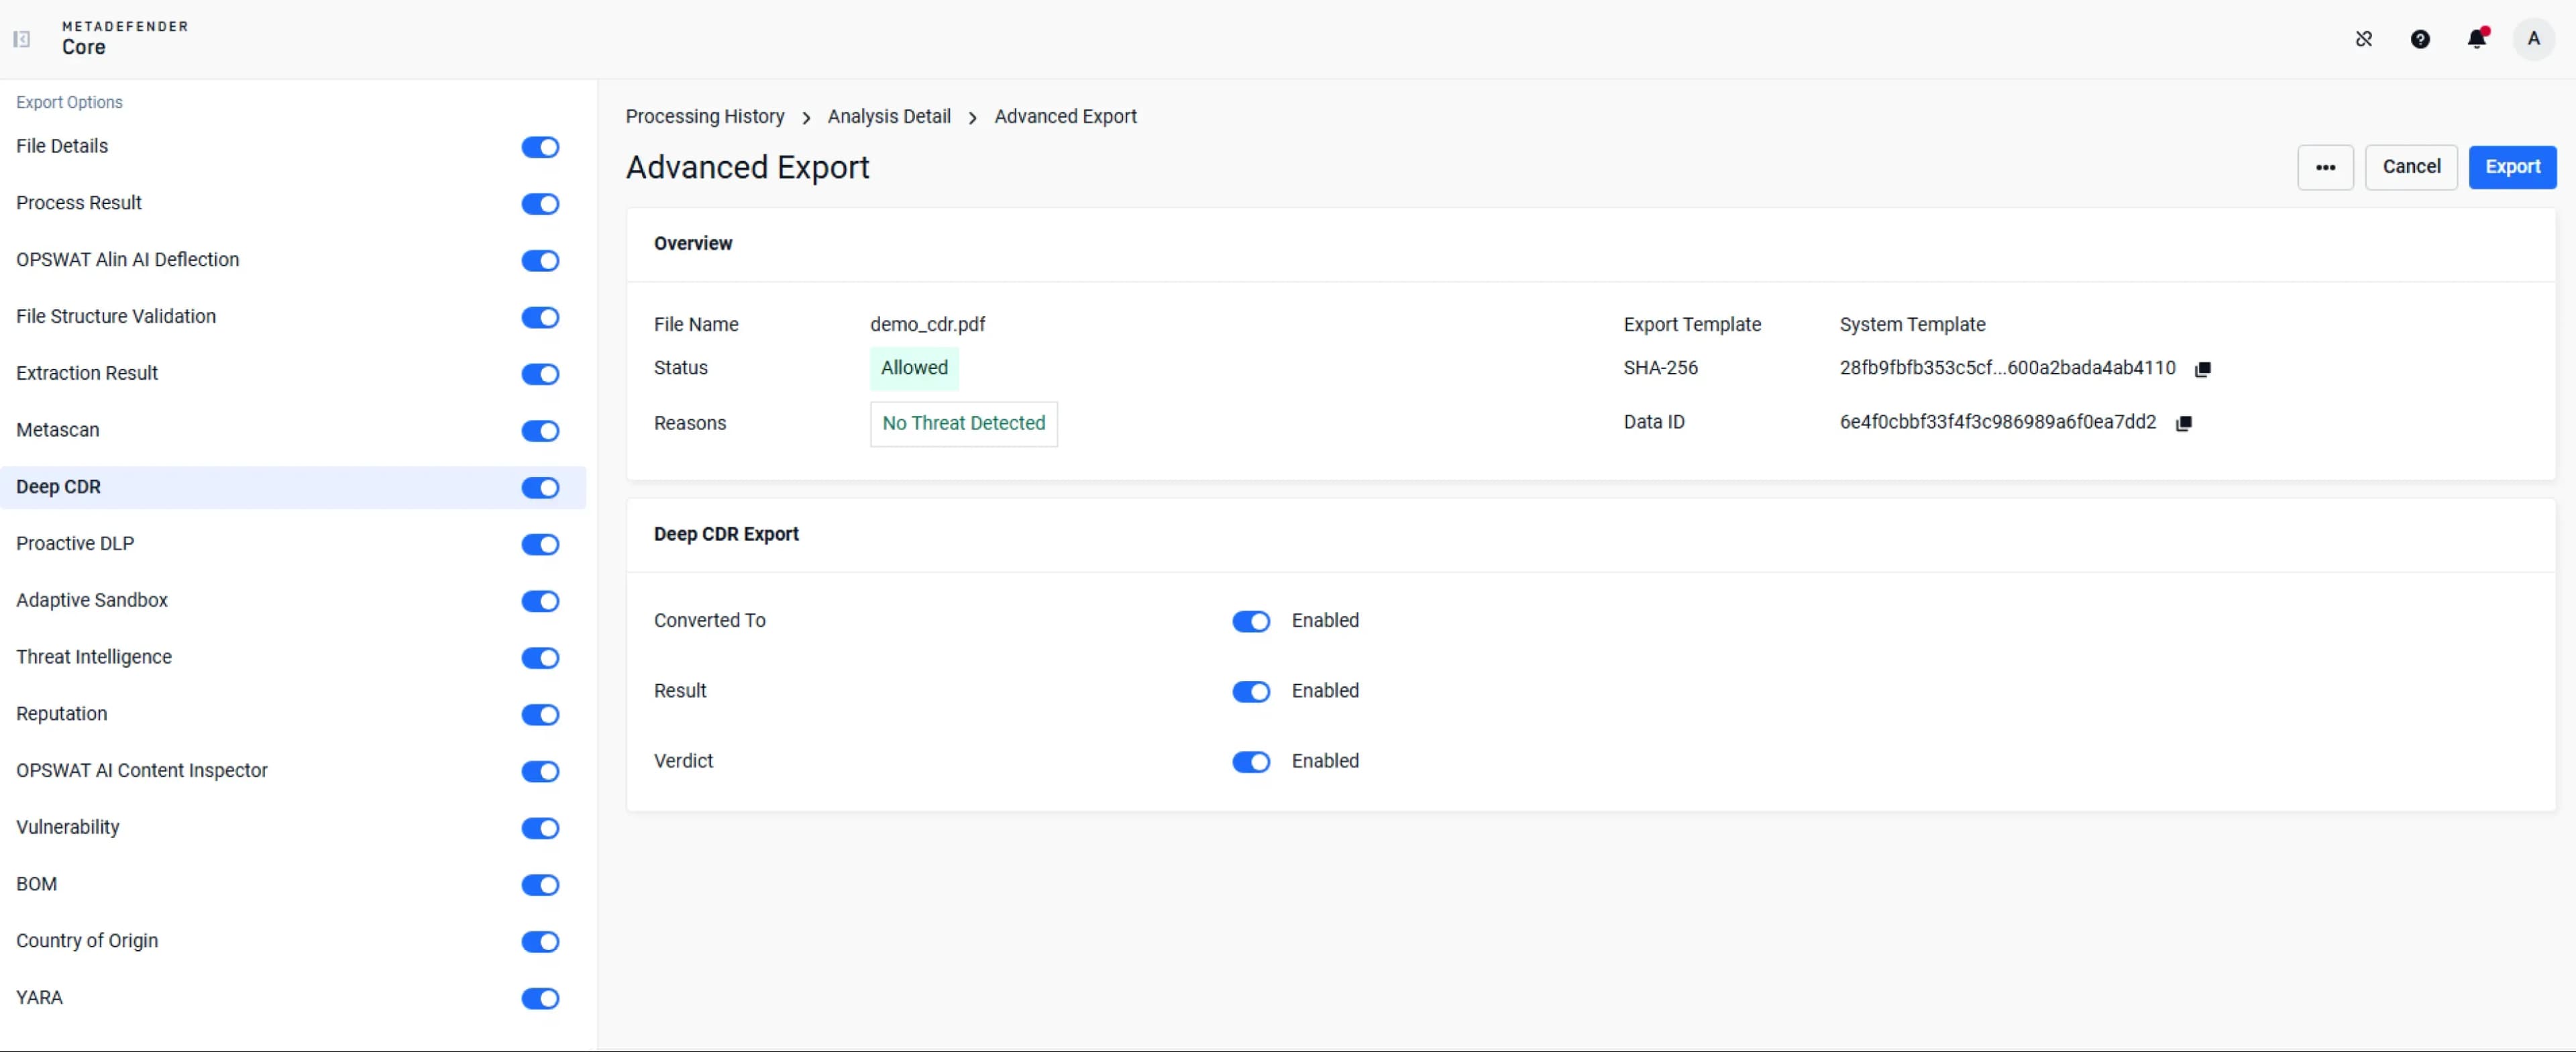
  • Deep CDR™-Technologie – Export umfassender Diagnosedaten
    Export von Tiefendiagnosedaten

    Die Deep CDR™-Technologie liefert detaillierte forensische Informationen zu den deaktivierten Dateien.

Entdecken Sie mehr als 200 unterstützte Dateitypen

Informieren Sie sich über die unten aufgeführten Dateitypen und klicken Sie sich durch, um Leistungsdaten, unterstützte Versionen und Beispieldateien zu sehen.

Unterstützte Dateitypen

230
Filter

Word-Dokumente

Kategorie: Microsoft Office-Dateien

Dateitypen: doc, docx, docm, dot, dotx, dotm, rtf

Unterstützte Versionen: 97-2003, 2007 und später. Nicht unterstützt werden Version 95 oder älter

Gesäuberte Dateien anzeigen

Excel-Tabellen

Kategorie: Microsoft Office-Dateien

Dateitypen: xls, xlsx, xlsm, xlsb, xlt, xltx, xltm, xlam

Unterstützte Versionen: 97-2003, 2007 und später. Nicht unterstützt werden Version 95 oder älter

Gesäuberte Dateien anzeigen

PowerPoint-Präsentationen

Kategorie: Microsoft Office-Dateien

Dateitypen: ppt, pptx, pptm, pot, potx, potm, pps, ppsx, ppsm, ppam, sldx, sldm

Unterstützte Versionen: 97-2003, 2007 und später. Nicht unterstützt werden Version 95 oder älter

Gesäuberte Dateien anzeigen

Visio-Zeichnungen

Kategorie: Microsoft Office-Dateien

Dateiformate: vsd, vsdx, vssx, vstx, vsdm, vssm, vstm, vsx, vtx, vdx

Unterstützte Versionen: VSD: 2003–2010; VSDX, VSSX, VSTX, VSDM, VSSM, VSTM: 15.0, 16.0; VSX, VTX, VDX: 11.0, 12.0, 14.0, 15.0, 16.0

Gesäuberte Dateien anzeigen

OneNote

Kategorie: Microsoft Office-Dateien

Dateitypen: ein

Unterstützte Versionen: OneNote 2010 und höher

Microsoft Project-Dateien

Kategorie: Microsoft Office-Dateien

Dateitypen: mpp

Präsentationen

Kategorie: OpenDocument-Dateien

Dateitypen: odp, otp

Unterstützte Versionen: 1.0, 1.1, 1.2, 1.3
Optionen für den Einsatz

Deep CDR™-Technologie

MetaDefender Cloud

Einfache Skalierbarkeit, 24/7-Verfügbarkeit und minimaler Overhead

Deep CDR™-Technologie

MetaDefender AMI

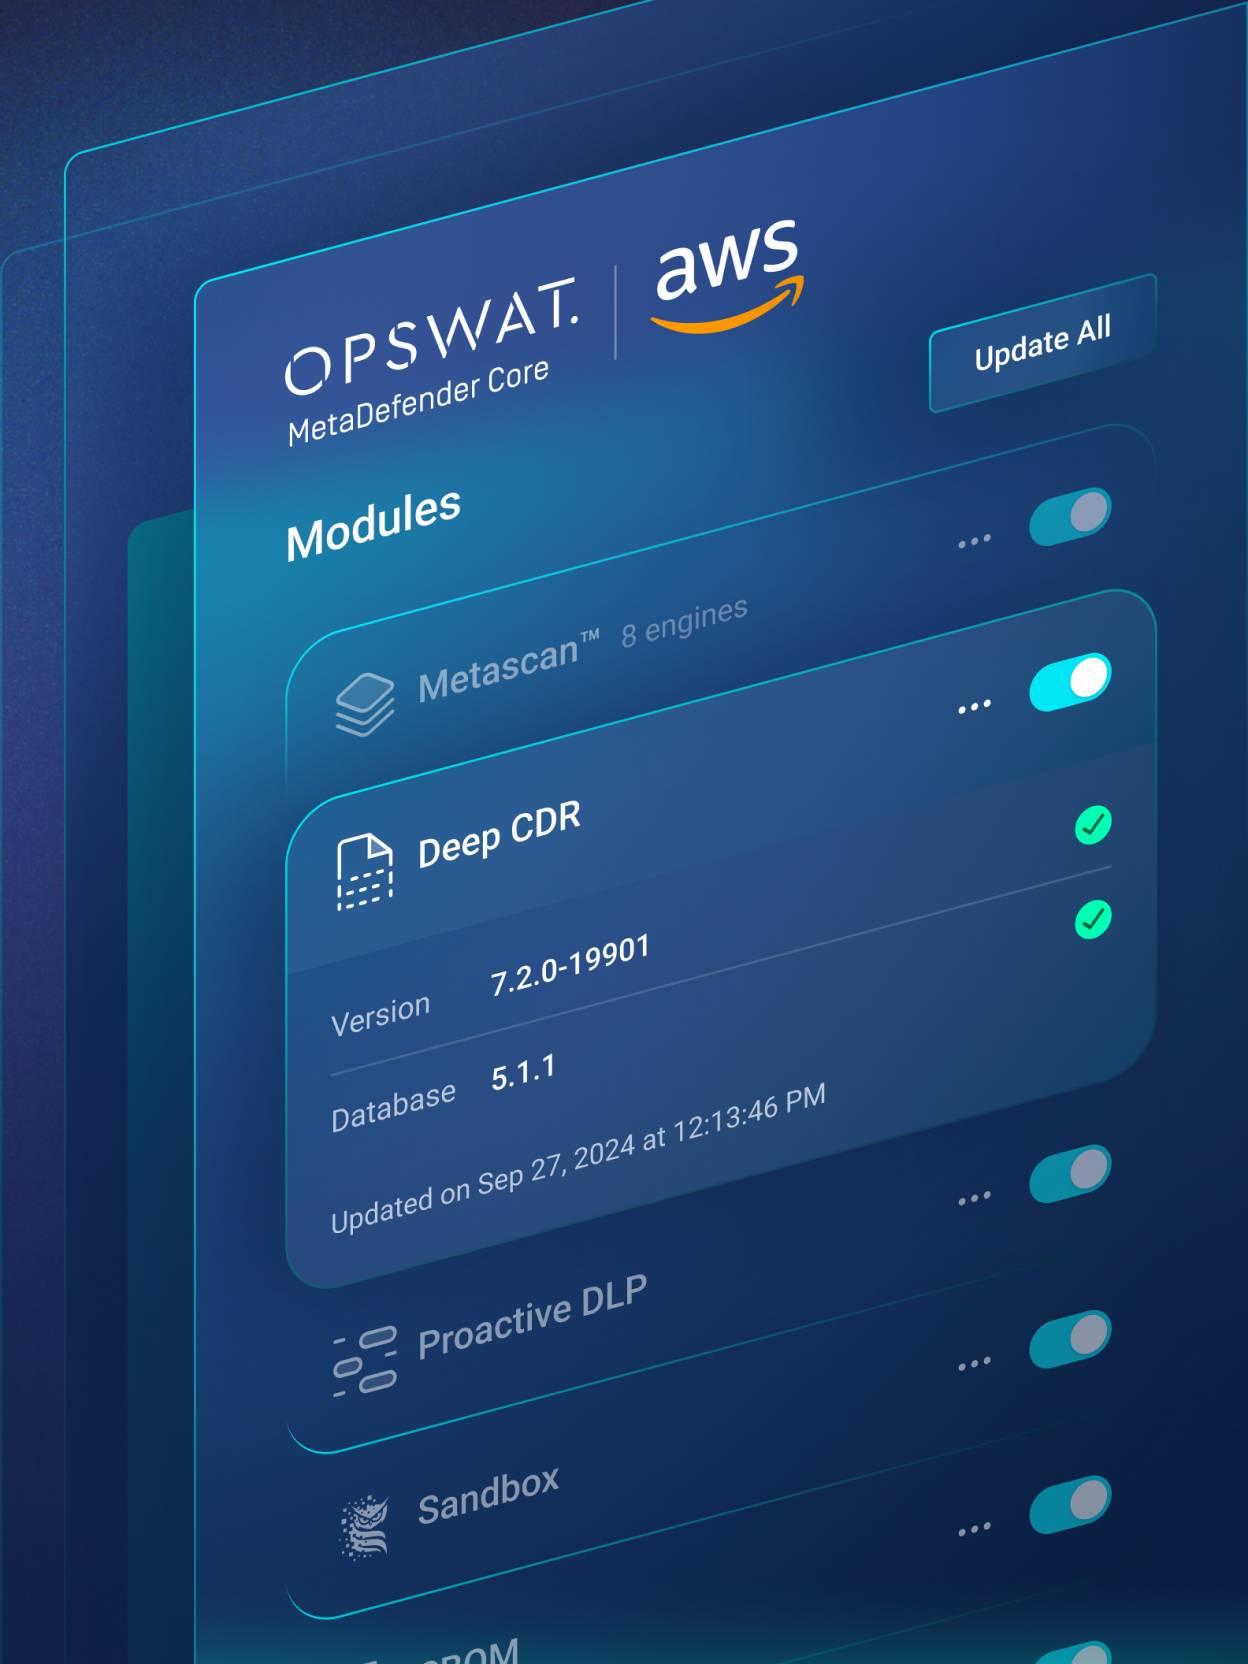
Bereitstellung in Ihrem AWS-Konto zur Verarbeitung von Dateien

Deep CDR™-Technologie

MetaDefender Core

Ideal für den Einsatz vor Ort mit strengen Auflagen

Deep CDR™ Technologieberichte und Diagnosen

Kunden sprechen über Deep CDR™-Technologie

  • Entstehung

    "Wir konnten sehen, dass sich das Produkt für unsere Anforderungen bewährt hatte. Wir fühlten uns sicher, OPSWAT für eine Lösung zu engagieren.

    Adam Whitmore
    Technischer Leiter für Systeminfrastruktur, Genesis Energy
  • Logo der Stadt Muroran

    "Wir glauben, dass OPSWAT und FileZen S für unsere Stadt unverzichtbar sind, um einen sicheren und effizienten Betrieb zu gewährleisten."

    Sho Sawada
    Leiter der Abteilung für IKT-Förderung, Abteilung Planung und Finanzen, Rathaus Muroran
  • Clalit-Logo

    „...Die Deep CDR™-TechnologieOPSWATbietet uns die umfangreichste Liste unterstützter Dateien, die besten Integrationen mit Drittanbietern und die benutzerfreundlichste Verwaltungsoberfläche.“

    Tamir Schahar
    Infrastruktur-Architekt, Clalit Health Services
  • hapool-Logo

    "Mit OPSWAT's MetaDefender [Email Security] ist jeder Zugangspunkt abgedeckt.... Die Gewissheit, dass kein bösartiger Inhalt in unser Netzwerk eindringen kann, gibt uns ein gutes Gefühl.

    Guy Elmalem
    Leiter der IT- und Cyber-Infrastruktur, Hapool Versicherung
  • Kundenstimme – Fuji Video-Logo

    "Das System von OPSWAT war den von anderen Unternehmen vorgeschlagenen Sanitisierungssystemen weit überlegen."

    Kouji Daicho
    Senior Manager der Abteilung für Informationssysteme,
    Digital Promotion Office, Fuji City
  • hibob-Logo

    "Mit einer CDR-Lösung [wie OPSWAT] können wir sicher sein, dass die auf unsere Plattform hochgeladenen Dateien frei von jeglicher Malware sind.

    Tamir Ronen
    Informationen
  • uniquewire-Logo

    "Sie müssen kontrollieren, was in Ihr Netzwerk gelangt, Punkt. Es braucht ganzheitliche Lösungen wie OPSWAT... um diese Bedrohung zu reduzieren."

    Brian Feucht
    Präsident, Unique Wire
Avatar von Geoff Bard

„Deep CDR™ Technology ist eine schnelle Methode zum Zerlegen und Wiederherstellen von Dateien, wobei bei der Wiederherstellung deren Integrität erhalten bleibt. Sie kann Zero-Day-Bedrohungen ohne Signaturen und Heuristiken bekämpfen.“

Geoff Bard
Netzwerk- und Infrastrukturverwaltung, Genesis Energy

Erfahren Sie, wie die Deep CDR™-Technologie Ihr Unternehmen vor Angriffen über Dateien schützt

Füllen Sie das Formular aus und wir werden uns innerhalb von 1 Werktag bei Ihnen melden.
Mehr als 2.100 Unternehmen weltweit vertrauen uns.