Das Wichtigste auf einen Blick: MetaDefender™ Aether erweitert das Sandboxing von MetaDefender™ Cloudzu einer fünfstufigen Erkennungspipeline, die Reputation, KI-gestützte statische Analyse, dynamische Analyse, Bedrohungsbewertung und Bedrohungssuche kombiniert. Die Integration führt zu umfassenderen Erkenntnissen, risikobewerteten Beurteilungen und einem breiteren Kontext rund um schädliche Dateien und Kampagnen.
Ab dem 1. Oktober wird MetaDefender™ Aether vollständig in MetaDefender™ Cloud integriert sein; durch diese Integration lassen sich umfassendere Erkenntnisse und Informationen aus einer infizierten Datei gewinnen, sobald diese von der Sandbox erkannt wurde.
Der Sandboxing-Schritt umfasst nun den Reputationskontext, eine Analyse vor der Ausführung, eine bewertete Einstufung sowie damit verbundene Informationen auf Kampagnenebene.
Was ist „ MetaDefender “ von Aether?
MetaDefender Aether ist die KI-gestützte Malware-Erkennungslösung v OPSWAT, die darauf ausgelegt ist, bekannte, unbekannte, schwer nachweisbare und Zero-Day-Bedrohungen auf Dateibasis zu erkennen. MetaDefender Aether vereint Bedrohungsreputation, prädiktive KI, Adaptive Sandbox , Bedrohungsbewertung und ML-gestützte Bedrohungssuche in einer einzigen Bewertung und ermöglicht es SOC-Teams so, schneller zu handeln, unnötige Warnmeldungen zu vermeiden und ihre Ressourcen über verschiedene Umgebungen hinweg zu priorisieren.
MetaDefender Aether liefert umfassendere Einblicke und zusätzlichen Kontext für Bedrohungsjäger und SOC-Teams
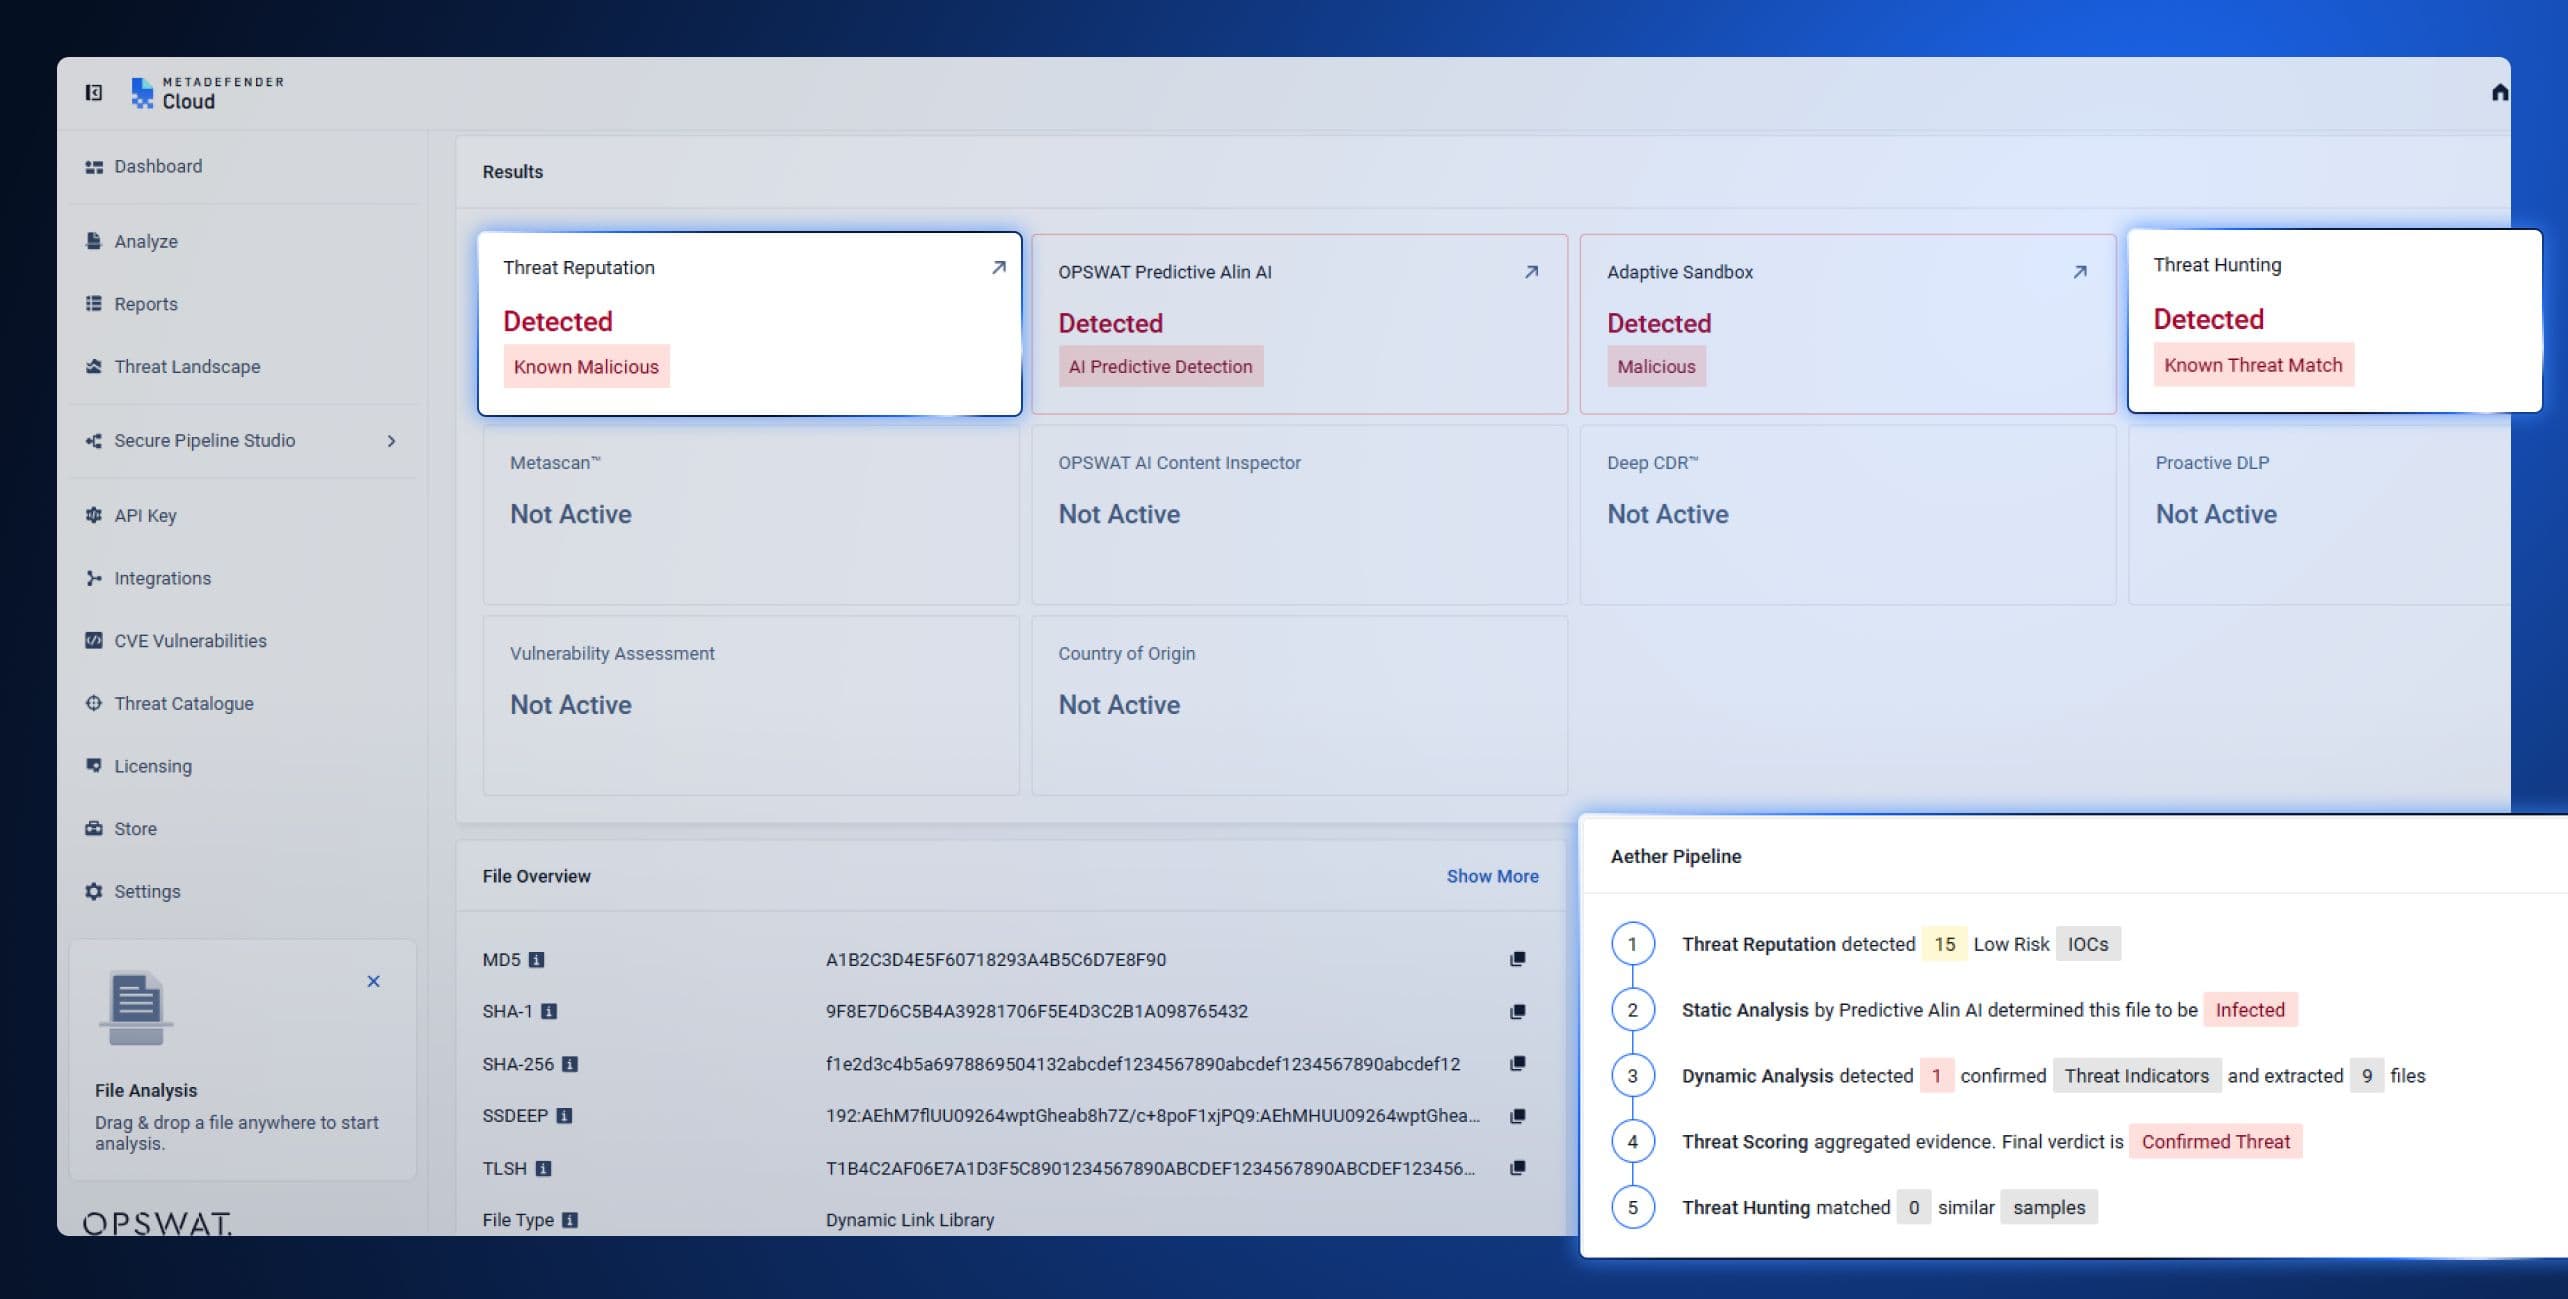
Durch die Integration von „ MetaDefender “ Aether führt die Sandbox-Auslösung zu MetaDefender . Die Ergebnisse unterCloud werden um Bedrohungsreputation, Vorhersagen vor der Ausführung, Bedrohungsbewertung und Bedrohungssuche mit Zuordnung aus der fünfstufigen Pipeline von MetaDefender Aether erweitert.
Jede Datei, die an MetaDefender Cloud übermittelt wird, durchläuft nun diese Pipeline, und das Ergebnis ist ein zusammengefasstes Ergebnis anstelle von fünf separaten Berichten, die ein Analyst mühsam von Hand zusammenstellen muss. Folgendes trägt MetaDefender Aether zur Analyse bei:
Ebene | Aktion | Ergebnis |
1. Bedrohungsbewertung | Überprüft Dateien, URLs, IP-Adressen und Domains anhand von Reputationsdaten, die kontinuierlich aktualisiert werden – sowohl online als auch offline | Erkennt wiederverwendete Malware und bekannte Angreiferinfrastrukturen, bevor diese einer eingehenderen Analyse unterzogen werden; zwingt Angreifer dazu, Indikatoren schneller zu beseitigen. |
2. Statische Analyse | Die prädiktive Alin-KI untersucht Dateien vor der Ausführung, ohne sie zu scannen. Sie analysiert die Dateistruktur, eingebettete Objekte, Skripte und die Eigenschaften der Nutzlast, um böswillige Absichten innerhalb von Millisekunden vorherzusagen – ganz ohne Signaturen und ohne dass eine Ausführung erforderlich ist. | Erkennt bisher unbekannte Malware sowie Malware, die sich bei jeder Infektion verändert. |
3. Dynamische Analyse | Nutzt Emulation auf Befehlsebene, um die Ausführung von Ausweichcodepfaden zu erzwingen, und deckt dabei Verhaltensprotokolle, Änderungen an der Registrierungsdatenbank, abgelegte Dateien, Prozessinjektionen, C2-Callbacks und Techniken zur Umgehung von Analysen auf | Liefert fundierte verhaltensbasierte Erkenntnisse, die sich allein durch Reputations- und statische Prüfungen nicht gewinnen lassen. Unterstützt Analysten dabei, Angriffe zu dokumentieren und die Bedrohungsinformationen zu ergänzen. |
4. Bedrohungsbewertung | Kombiniert Erkenntnisse aus Reputations-, statischen und dynamischen Analysen – einschließlich Ausführungsablauf, Verschleierung, Persistenztechniken sowie Zuordnungen zu MITRE ATT&CK und dem Malware Behavior Catalog – zu einer vertrauensbasierten Risikobewertung | Wandelt einzelne Ausgabedaten in eine einzige, nach Priorität geordnete Einschätzung um, auf die ein Analyst sofort reagieren kann. Echtzeit-Schweregradbewertungen schonen Ressourcen und reduzieren die Anzahl unnötiger Warnmeldungen. |
5. Bedrohungssuche | Die ML-gestützte Ähnlichkeitssuche und die Korrelation von Bedrohungsmustern verknüpfen eine unbekannte Probe mit bekannten Malware-Familien, Infrastrukturen, Taktiken und verwandten Varianten. | Erweitert die Erkennung von Aktivitäten von einer einzelnen markierten Datei hin zu Erkenntnissen auf Kampagnenebene. Deckt Malware-Varianten auf und zwingt Angreifer dazu, ihre Tools, ihre Infrastruktur und ihre Vorgehensweisen zu überdenken. |
Was das für Nutzer von „ MetaDefender “ und „Cloud “ bedeutet
Aether führt einen neuen Workflow ein, den Kunden sowohl über das UI-Dashboard als auch über API direkt nutzen können. Dateien können über beide Schnittstellen eingereicht werden, während die Sandbox weiterhin die gewohnten Testläufe durchführt. Hinter den Kulissen sorgt der Workflow für Änderungen hinsichtlich der Analyseergebnisse und der Art und Weise, wie diese dargestellt werden.
Risikobewertetes Ergebnis / Datei statt Rohdatenausgabe
Sobald die Sandbox eine Datei markiert, wertet die Ebene zur Bedrohungsbewertung diese anhand der Reputation und der statischen Befunde zu einer vertrauensbasierten Risikobewertung auf. Ein Analyst erhält ein bewertetes Ergebnis anstelle der Rohdaten der Sandbox, die er manuell auswerten müsste.
Einblicke auf Kampagnenebene
Bei der Threat Hunting werden die als verdächtig markierten Dateien abgeglichen und mit bekannten Malware-Familien, Infrastrukturen und Kampagnen in Verbindung gebracht. Eine Erkennung, die früher mit der Feststellung „Diese Datei ist schädlich“ endete, geht nun so weit, dass festgestellt wird: „Diese Datei gehört zu dieser Familie, nutzt diese Tools und entspricht diesem Aktivitätsmuster.“
Was Analysten erhalten
Die Pipeline liefert ein konsolidiertes Ergebnis mit einer auf Konfidenz basierenden Risikobewertung, die sowohl durch statische als auch durch Laufzeitindikatoren untermauert wird. Dieses Ergebnis umfasst Zuordnungen zum MITRE ATT&CK-Modell und zum Malware Behavior Catalog, entpackte Payloads sowie extrahierte Malware-Konfigurationen. Ein Analyst, der eine als verdächtig markierte Datei überprüft, erhält neben der Bewertung selbst auch die Begründung dafür – nicht nur eine bloße Zahl.
Für keine dieser Funktionen ist ein separates Tool oder eine zweite Anmeldung erforderlich. Sie werden im selben Dashboard von „ MetaDefender “ (Cloud ) angezeigt, das Analysten bereits nutzen.
Integration und Ökosystem
Die Integration ist in die Plattform integriert. Sie unterstützt die öffentlichen APIs von MetaDefender Cloud für Dateien, Hashes und URLs, externe REST-APIs für die Übermittlung von Dateien, URLs, IP-Adressen und Domains sowie direkte Verbindungen zu SIEM- und Protokollierungsplattformen über API oder den Ereignisexport. Sie lässt sich in CI/CD-Tools, Repositorys, SDKs und Plugins einbinden und arbeitet mit SOAR-Orchestrierungsplattformen für automatisierte Reaktionen zusammen.
Zugriffsmodell
Der uneingeschränkte Zugriff auf „ MetaDefender : Aether“ wird im Rahmen der Paketaktivierung von einem Vertreter von „ OPSWAT “ gewährt.
Sobald die Funktion aktiviert ist, muss keine separate Benutzeroberfläche erlernt werden. Beurteilungen, Risikobewertungen und IOCs werden direkt im Dashboard von „ MetaDefender “ (Cloud ) angezeigt, das Kunden bereits zum Einreichen und Überprüfen von Dateien nutzen.
Kontext zur Erkennung von „ Sandbox “ hinzufügen
MetaDefender CloudDie Sandbox von [Name] war schon immer in der Lage, das aufzuspüren, was statische Tools übersehen. MetaDefender Aether liefert zusätzlichen Kontext: Es lässt sich feststellen, ob die Datei eine Verbindung zu etwas bereits Bekanntem aufweist, wie zuverlässig die Erkennung ist und zu welcher Familie oder Kampagne sie gehört.
Entdecken Sie die Zero-Day-Erkennung in „ MetaDefender “ unterCloud. Erstellen Sie ein kostenloses Community-Konto unter metadefender.com, um Dateien zu scannen und die Reputations- und Sandbox-Analyse in Aktion zu erleben.
Wenn Sie vollen Zugriff auf die fünfstufige Erkennungspipeline von „ MetaDefender “ von Aether wünschen, wenden Sie sich bitte an den Vertrieb.
Zusätzliche Ressourcen
MetaDefender Aether für „ Cloud “ (Produktseite)
MetaDefender Aether (Produktseite)
MetaDefender Aether für „ Cloud “ – Lösungsübersicht (PDF)
MetaDefender Aether – Lösungsübersicht (PDF)
FAQ: MetaDefender Aether-Integration mit MetaDefender Cloud
Was ist MetaDefender™ Aether?
MetaDefender™ Aether ist die KI-gestützte Lösung von OPSWAT zur Malware-Erkennung und zum Sandboxing, die „Threat Reputation“, prädiktive KI, „ Adaptive “Sandbox, „Threat Scoring“ und ML-gestützte „Threat Hunting“ zu einem einzigen Befund vereint. Sie wurde entwickelt, um bekannte, unbekannte, schwer nachweisbare und Zero-Day-Bedrohungen auf Dateibasis zu erkennen.
Inwiefern verbessert MetaDefender™ Aether das Sandboxing von MetaDefender™ „ Cloud “?
MetaDefender™ Aether ergänzt jede Sandbox-Ausführung um Reputationskontext, Vorhersagen vor der Ausführung, Risikobewertung und Zuordnung auf Kampagnenebene. Anstelle von fünf separaten Berichten, die manuell zusammengetragen werden müssen, erhalten Analysten ein konsolidiertes, mit einer Risikobewertung versehenes Ergebnis mit MITRE ATT&CK-Zuordnungen und extrahierten Malware-Konfigurationen.
Was sind die fünf Erkennungsschichten?
Die Pipeline besteht aus den Komponenten „Threat Reputation“ (Abgleich mit bekannten Indikatoren), „Static Analysis“ (KI-Prognose vor der Ausführung), „Dynamic Analysis“ (Sandbox-Emulation von Ausweichcode), „Threat Scoring“ (Zusammenführung aller Indizien zu einem Konfidenzwert) und „Threat Hunting“ (Zuordnung von Proben zu bekannten Malware-Familien und -Kampagnen). Jede Ebene trägt mit einer anderen Art von Indizien zum endgültigen Befund bei.
Lässt sich MetaDefender™ Aether in bestehende APIs, SIEM- und SOAR-Workflows integrieren?
Ja. Es unterstützt die öffentlichen APIs von MetaDefender Cloud , externe REST-APIs für die Übermittlung von Dateien, URLs, IP-Adressen und Domains, SIEM- und Protokollierungsintegrationen, CI/CD-Tools sowie SOAR-Plattformen für automatisierte Reaktionen – und das alles innerhalb des bestehenden Dashboards.
Ist MetaDefender™ Aether in den Tarifen „Free“ und/oder „Community“ verfügbar?
Ein kostenloses Community-Konto bietet grundlegende Dateiprüfung mit Reputations- und Sandbox-Analyse. Der uneingeschränkte Zugriff auf die vollständige fünfstufige Pipeline erfordert die Aktivierung des Pakets durch einen Vertriebsmitarbeiter von OPSWAT .