Die neueste Version von MetaDefender Software Supply Chain konzentriert sich auf zwei Ziele gleichzeitig: die Vereinfachung des Einsatzes des Produkts in einer Unternehmensumgebung und die Verschärfung der Sicherheitsmaßnahmen für die Repositorys, mit denen es verbunden ist. Dieses Update bietet Single Sign-On, eine Benutzerrolle mit Lesezugriff sowie eine erweiterte Unterstützung für JFrog-Container. Darüber hinaus werden domänenübergreifende Übertragungen mit einem Pairing-Secret signiert, die Passwortrichtlinie verschärft und die in Fehlermeldungen angezeigten Details reduziert. Hier erfahren Sie, was sich geändert hat und warum dies wichtig ist.
Weitere Informationen zur Sicherung der Übertragung von Artefakten zwischen Umgebungen finden Sie unter MetaDefender Software Supply Chain v3.3.0: Domänenübergreifende Übertragung.
„Cross Domain Transfer“ signiert nun jede Übertragung
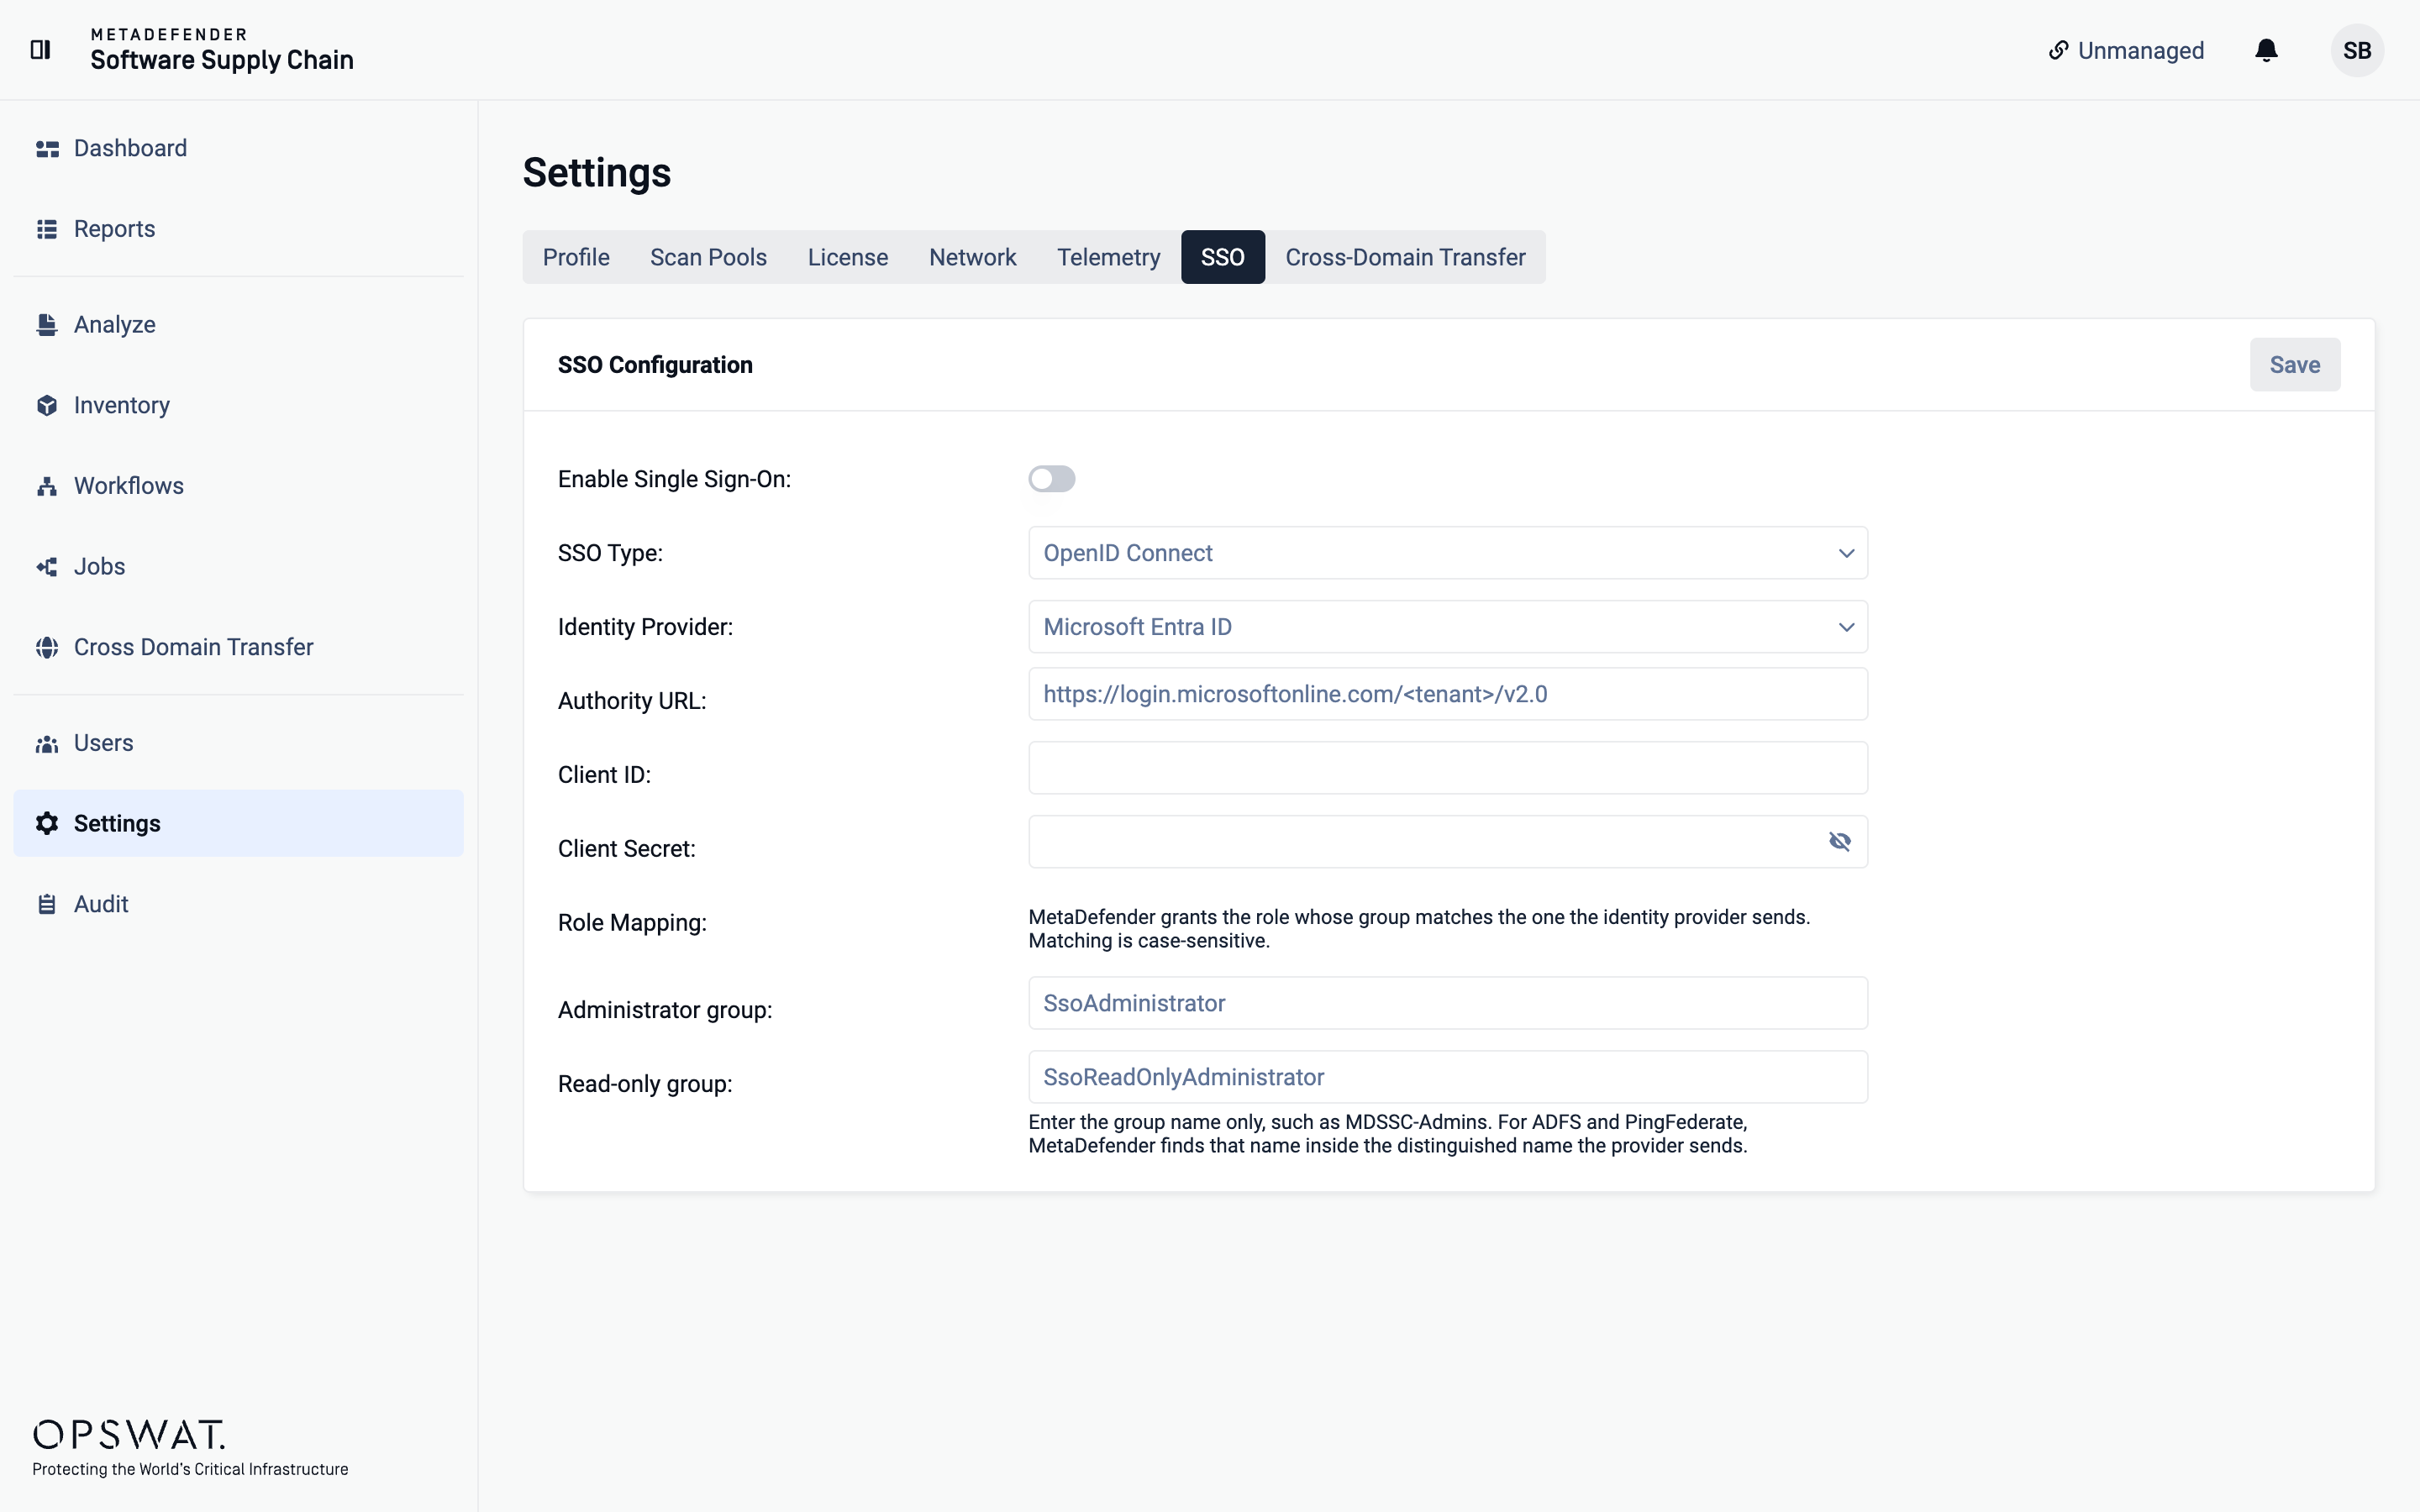
Die Übertragung von Code zwischen isolierten Umgebungen ist einer der heikelsten Vorgänge, die MetaDefender Software Supply Chain durchführt. Daher bietet Version 4.1.0 hierfür eine zusätzliche Schutzebene. Zusätzlich zu dem Authentifizierungstoken, das bei der domänenübergreifenden Übertragung bereits verwendet wird, wird jede Übertragung nun auch mit einem Kopplungsschlüssel signiert – zwei Geheimnisse statt eines.
Es geht um mehrschichtige Sicherheit: Ein Token kann zwar für sich genommen kompromittiert werden, doch ein gestohlenes Token allein kann nicht mehr in ein verbundenes Repository schreiben. Es muss zudem nachweisen, dass es über das Paarungsgeheimnis für diese spezifische Konfiguration verfügt. Für die Konfiguration sind zwei Geheimfeldern erforderlich, eines für jede Seite.
Wenn Sie domänenübergreifende Workflows ausführen, überprüfen Sie im Rahmen des Upgrades Ihre Konfiguration der Paarungen.
Zugriff für Unternehmen: SSO und eine Lesezugriffsrolle
Zwei Änderungen machen MetaDefender Software Supply Chain in größeren Organisationen benutzerfreundlicher.
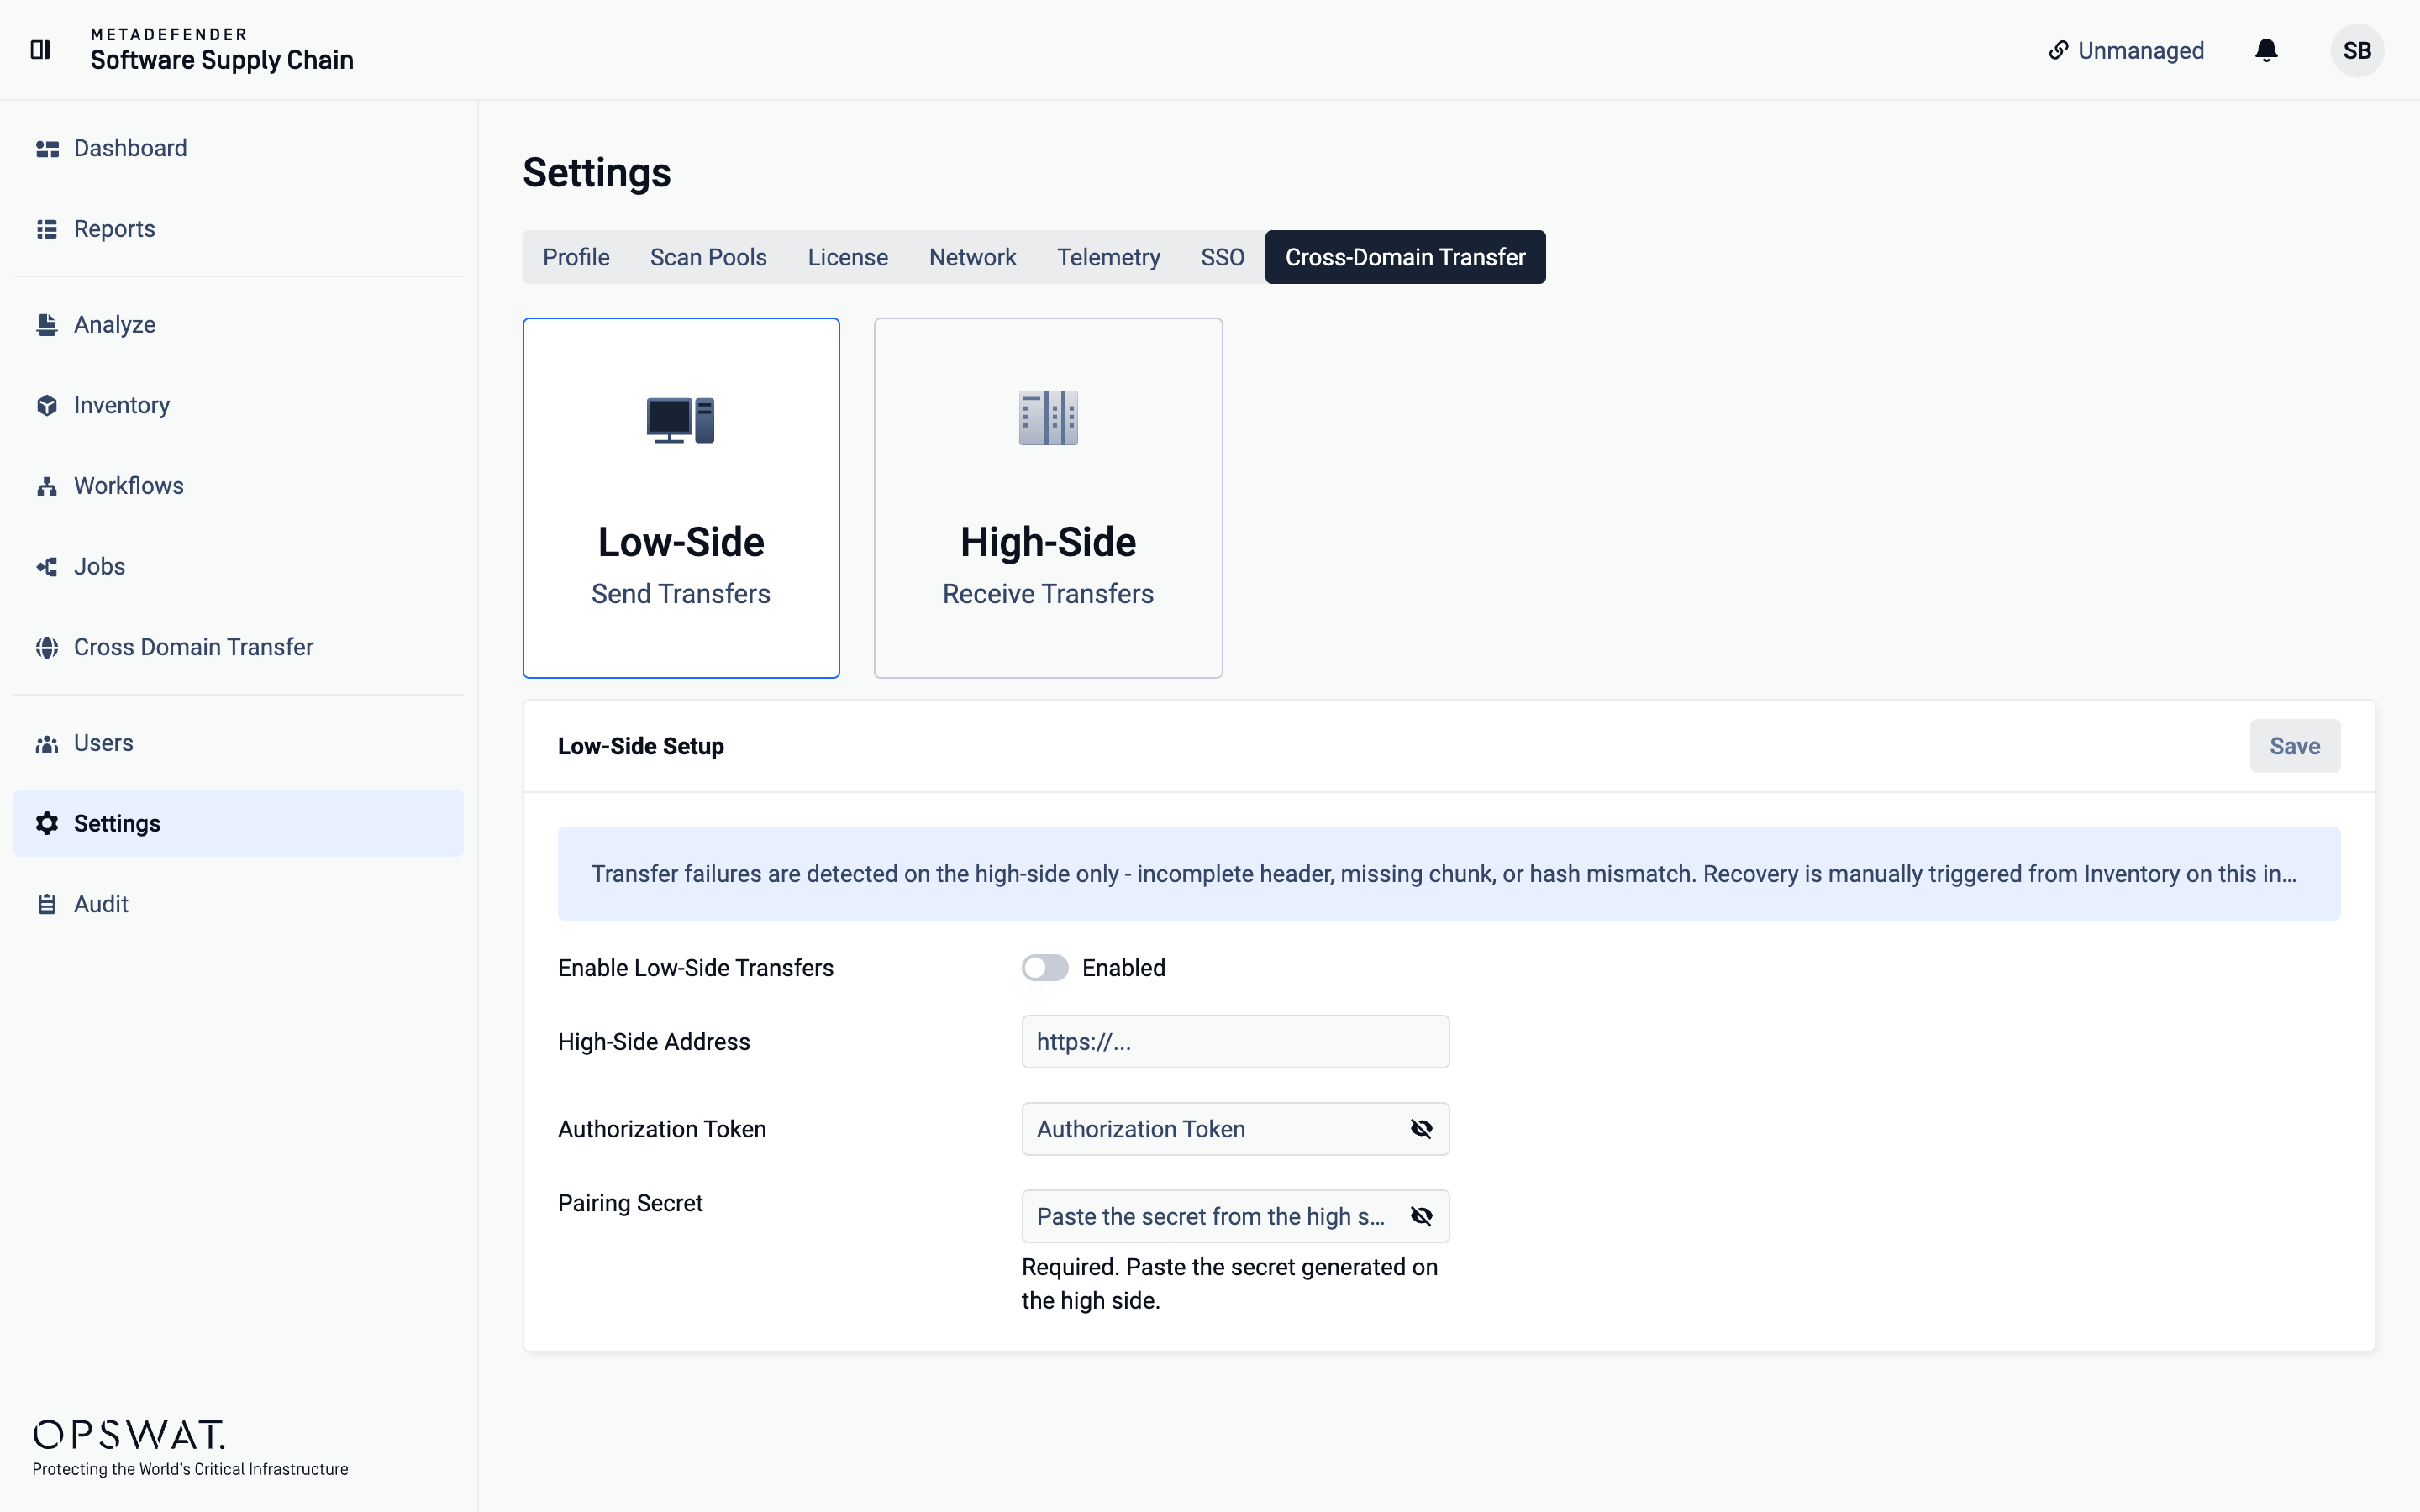
- SSO (Single Sign-On) – Benutzer können sich nun über Ihren bestehenden Identitätsanbieter anmelden, sodass der Zugriff denselben Authentifizierungs- und Offboarding-Prozess durchläuft wie der Rest Ihrer Systemlandschaft.
- Benutzerrolle „Nur-Lesezugriff“ – Eine neue Rolle ermöglicht den Einblick in Scans und Ergebnisse ohne Konfigurationsrechte, sodass Prüfer, Analysten und Beteiligte die benötigten Informationen einsehen können, ohne die Einstellungen ändern zu können.
Zusammen ermöglichen sie den Administratoren eine genauere Kontrolle darüber, wer Zugang erhält und was die Nutzer nach dem Zugriff tun dürfen.
Umfassendere Berichterstattung zu „ Container “: JFrog OCI-Repositorys
Die Container-Unterstützung von JFrog erstreckt sich nun auch auf Repositorys vom Typ „OCI“ (Open Container Initiative). Dazu gehören auch Remote-Images, die nur anhand ihres Digests zwischengespeichert werden und keinen Tag aufweisen – ein häufiger blinder Fleck, da Images ohne Tag, die nur anhand ihres Digests identifiziert werden, in einer Bestandsaufnahme leicht übersehen werden, aber dennoch in der Produktion ausgeführt werden. Sie können diese nun zusammen mit dem Rest Ihrer Registry auflisten und scannen.
Umfassende Verbesserung der Sicherheit
Neben den wichtigsten Neuerungen behebt diese Version eine Reihe von Sicherheitslücken und verbessert die allgemeine Sicherheit des Produkts:
- Strengere Passwortrichtlinie – Schwache Passwörter werden nicht mehr akzeptiert.
- Ratenbegrenzte Passwortzurücksetzung – Der Endpunkt für die Passwortzurücksetzung kann nicht mehr zum Versenden einer unbegrenzten Anzahl von E-Mails verwendet werden.
- Open-Redirect-Sicherheitslücke geschlossen – Exportierte PDF-Dateien und E-Mails vertrauen nicht mehr einer vom Angreifer kontrollierten Basis-URL; die Produktadresse ist nun eine Netzwerkeinstellung.
- Strengere Rollenüberprüfung – Benutzerrollen können nicht mehr auf Werte gesetzt werden, die die Benutzeroberfläche nicht anbietet.
- Strengere Eingabevalidierung und unauffälligere Fehlermeldungen – Fehlermeldungen enthalten nun weniger Details, sodass Personen, die das System auskundschaften, weniger Informationen erhalten, und Entpackungsbeschränkungen für Archive verhindern, dass übergroße oder fehlerhafte Archive entpackt werden.
Keine dieser Funktionen ist in der Benutzeroberfläche zu sehen, doch jede einzelne dient dazu, einen möglichen Missbrauch des Produkts zu verhindern.
Verbesserungen der Lebensqualität
Zwei kleinere Ergänzungen runden die Veröffentlichung ab:
- Die Einstellungen generieren und speichern nun automatisch einen „ API “-Schlüssel, sodass Sie diesen nicht mehr manuell erstellen müssen.
- Ein neuer öffentlicher Endpunkt „GET /api/version“ gibt die aktuell ausgeführte Version für Zustandsprüfungen und Überwachung zurück.
Noch heute upgraden
Diese Version soll die Verbindung zu MetaDefender ,Software undSupply Chain sicherer und die Verwaltung einfacher machen – signierte Übertragungen, Anmeldung über Identitätsanbieter, eine schreibgeschützte Rolle und eine umfassendere Containerabdeckung, zusätzlich zu einer Reihe von Sicherheitsverbesserungen. Überprüfen Sie im Rahmen des Upgrades Ihre Konfiguration für die Kopplung bei domänenübergreifenden Übertragungen und nutzen Sie anschließend SSO sowie die neue Rolle, um den Zugriff an den Rest Ihrer Umgebung anzupassen.
Verfügbar unter My OPSWAT™-Portal.