Die Verwaltung von Sicherheitsmaßnahmen in verteilten Umgebungen erfordert mehr als nur den Einsatz von Schutztools. Betreiber kritischer Infrastrukturen benötigen eine zuverlässige Methode, um Konfigurationen zu überwachen, den Betrieb zu kontrollieren und eine einheitliche Verwaltung über mehrere Standorte und Systeme hinweg sicherzustellen.
Das Management von Sicherheitslösungen bietet ein zentralisiertes Betriebsmodell für die Verwaltung dieser Kontrollmaßnahmen in großem Maßstab. My OPSWAT™ Central Management überträgt diesen Ansatz auf „ OPSWAT “-Umgebungen, indem es unterstützten MetaDefender™-Implementierungen eine einheitliche Verwaltungsebene für IT-, OT-, lokale und Air-Gapped-Umgebungen bereitstellt.
- Wichtigste Erkenntnisse
- Warum die Verwaltung von Sicherheitslösungen an verteilten Standorten eine Herausforderung darstellt
- Wie „ OPSWAT “ das Management von Sicherheitslösungen umsetzt
- Was My ,OPSWAT undCentral Management auf den jeweiligen Websites anbieten
- Anwendungsbereiche My OPSWAT Central Management
- Wie ein zentralisiertes Sicherheitsmanagement die Einhaltung von Vorschriften und die Ausfallsicherheit unterstützt
- Verwandte Themen
- Häufig gestellte Fragen
Wichtigste Erkenntnisse
- Durch entfernte und verteilte Standorte wird die Verwaltung von Sicherheitsmaßnahmen erschwert. Lücken in der Transparenz, uneinheitliche Tools und manuelle Arbeitsabläufe können dazu führen, dass bereitgestellte Instanzen uneinheitliche Konfigurationen oder veraltete Software aufweisen.
- Durch die zentralisierte Verwaltung von Sicherheitslösungen wird die routinemäßige Administration in eine gemeinsame Verwaltungsebene verlagert. Teams können die Kontrolle, Überwachung und Durchsetzung von Richtlinien über alle unterstützten Bereitstellungen hinweg aufrechterhalten, ohne jeden Standort separat verwalten zu müssen.
- Bei einer zentralisierten Überwachung müssen die OT-Sicherheitsmaßnahmen gewahrt bleiben. Secure Air-Gapped- und segmentierte Umgebungen sind nach wie vor auf kontrollierte Synchronisation, genehmigte Aktualisierungsverfahren und lokale Betriebsbeschränkungen angewiesen, anstatt auf eine umfassende, stets aktive Konnektivität zwischen den Standorten.
- My OPSWAT Central Management wendet dieses Verwaltungsmodell auf die unterstützten OPSWAT -Produkte an und bietet Administratoren eine zentrale Plattform, um verteilte MetaDefender Bereitstellungen über verschiedene Bereitstellungsmodelle und Betriebsbedingungen hinweg an einem einzigen Ort einsehen, verwalten und steuern können.
Warum die Verwaltung von Sicherheitslösungen an verteilten Standorten eine Herausforderung darstellt
Bei verteilten Sicherheitslösungen ist es schwierig, die Konsistenz zu gewährleisten.
Sie erstrecken sich häufig über Produktionsstätten, Umspannwerke, Kläranlagen, abgelegene Niederlassungen und Betriebsumgebungen, in denen der routinemäßige physische Zugang eingeschränkt ist.
Wenn jede Website oder Produktinstanz über eine eigene Konsole verwaltet wird, verliert Ihr Team den Überblick darüber, was bereitgestellt wurde, was aktuell ist und was Aufmerksamkeit erfordert.
Lücken in der Transparenz und fragmentierte Aufsicht
Durch Sichtbarkeitslücken ist es schwierig, verteilte Sicherheitsinstanzen einheitlich zu überwachen. Laut dem SANS-Berichts „State of ICS/OT Security “ aus dem Jahr 2025geben nur etwa 13 % der Unternehmen an, über vollständige Transparenz im gesamten ICS/OT-System zu verfügen.
An abgelegenen oder unbemannten Standorten kann es aufgrund der eingeschränkten Sichtbarkeit vorkommen, dass Instanzen veralten, von genehmigten Baselines abweichen und die Berichterstattung einstellen, ohne dass dies sofort bemerkt wird.
Die Fragmentierung der Tools sorgt für zusätzliche Komplexität. Eine weltweite Umfrage des IBM Institute for Business Value aus dem Jahr 2025 unter 1.000 Führungskräften ergab, dass Unternehmen durchschnittlich 83 Sicherheitslösungen von 29 Anbietern einsetzen. Mehr als die Hälfte der Führungskräfte (52 %) nannte Komplexität als größtes Hindernis für den Sicherheitsbetrieb.
Jede zusätzliche Konsole ist ein Ort, an dem eine bereitgestellte Lösung unbemerkt ohne Verwaltung verbleiben kann.
Manuelle, standortbezogene Verwaltungsabläufe
Die manuelle Verwaltung verwandelt Routineaufgaben in sich wiederholende operative Tätigkeiten. Betreiber kritischer Infrastrukturen verfügen möglicherweise über Anlagen, die über viele Standorte verteilt sind, während die dafür zuständigen Teams nicht unbedingt regelmäßig physischen Zugang zu jedem Standort haben.
Der Arbeitsaufwand steigt mit jedem Einsatz:
- Lokale Administratoren nehmen einmalige Ausnahmen vor, die von der genehmigten Grundlinie abweichen
- Die für die Störungsbehebung zuständigen Mitarbeiter müssen rekonstruieren, welche Konsole, welcher Eigentümer und welche Richtlinie für eine betroffene Instanz gelten.
- Für die Berichterstellung müssen häufig Daten aus verschiedenen Systemen manuell zusammengeführt werden.
Anstatt die gesamte Umgebung zu verwalten, sorgt Ihr Team durch wiederholte Anmeldungen, die Zusammenführung von Berichten, die Koordination vor Ort und gelegentliche Dienstreisen dafür, dass sie auf dem neuesten Stand bleibt.
Je größer die Standfläche wird, desto schwieriger ist es, dieses Betriebsmodell aufrechtzuerhalten.
Wie „ OPSWAT “ das Management von Sicherheitslösungen umsetzt
OPSWAT Setzt das Management von Sicherheitslösungen über My OPSWAT™ Central Management um, die Steuerungsebene für OPSWAT -Lösungen. Es bietet Administratoren eine zentrale Plattform zur Überwachung, zum Betrieb und zur Steuerung unterstützter MetaDefender™-Bereitstellungen in verteilten Umgebungen.
Die Plattform erfüllt mehrere praktische Anforderungen für verteilte „ MetaDefender “-Bereitstellungen:
Anforderungen | Wie helfen My ,OPSWAT undCentral Management ? |
Zentralisierte Bestandsverwaltung | Führen Sie ein Verzeichnis der bereitgestellten Instanzen, einschließlich Version, Konfiguration, Lizenzstatus und Betriebszustand. |
Unterstützung für Air-Gapped-Systeme | Verwalten Sie isolierte Umgebungen, ohne die Sicherheitsvorkehrungen aufzuheben, die sie von anderen Netzwerken trennen. |
Fernsteuerung | Koordinieren Sie unterstützte Produktaktualisierungen und Verwaltungsmaßnahmen, ohne jeden Standort persönlich aufsuchen zu müssen. |
Konfigurationsmanagement | Konfigurationsrichtlinien in allen unterstützten Bereitstellungen einheitlich anwenden und aufrechterhalten. |
Anstatt die Umgebung aus einzelnen Konsolen zusammenzusetzen, arbeitet Ihr Team anhand einer einheitlichen Übersicht darüber, was bereitgestellt ist, was aktuell ist und was Aufmerksamkeit erfordert.
Was My ,OPSWAT undCentral Management auf den jeweiligen Websites anbieten
My OPSWAT Central Management ist die zentralisierte Sicherheitsmanagement-Plattform von OPSWAT, die einheitliche Transparenz, die Durchsetzung von Richtlinien und Compliance-Berichte für alle „ MetaDefender “-Bereitstellungen in den Bereichen IT, OT, vor Ort und Air-Gapped-Umgebungenbietet.
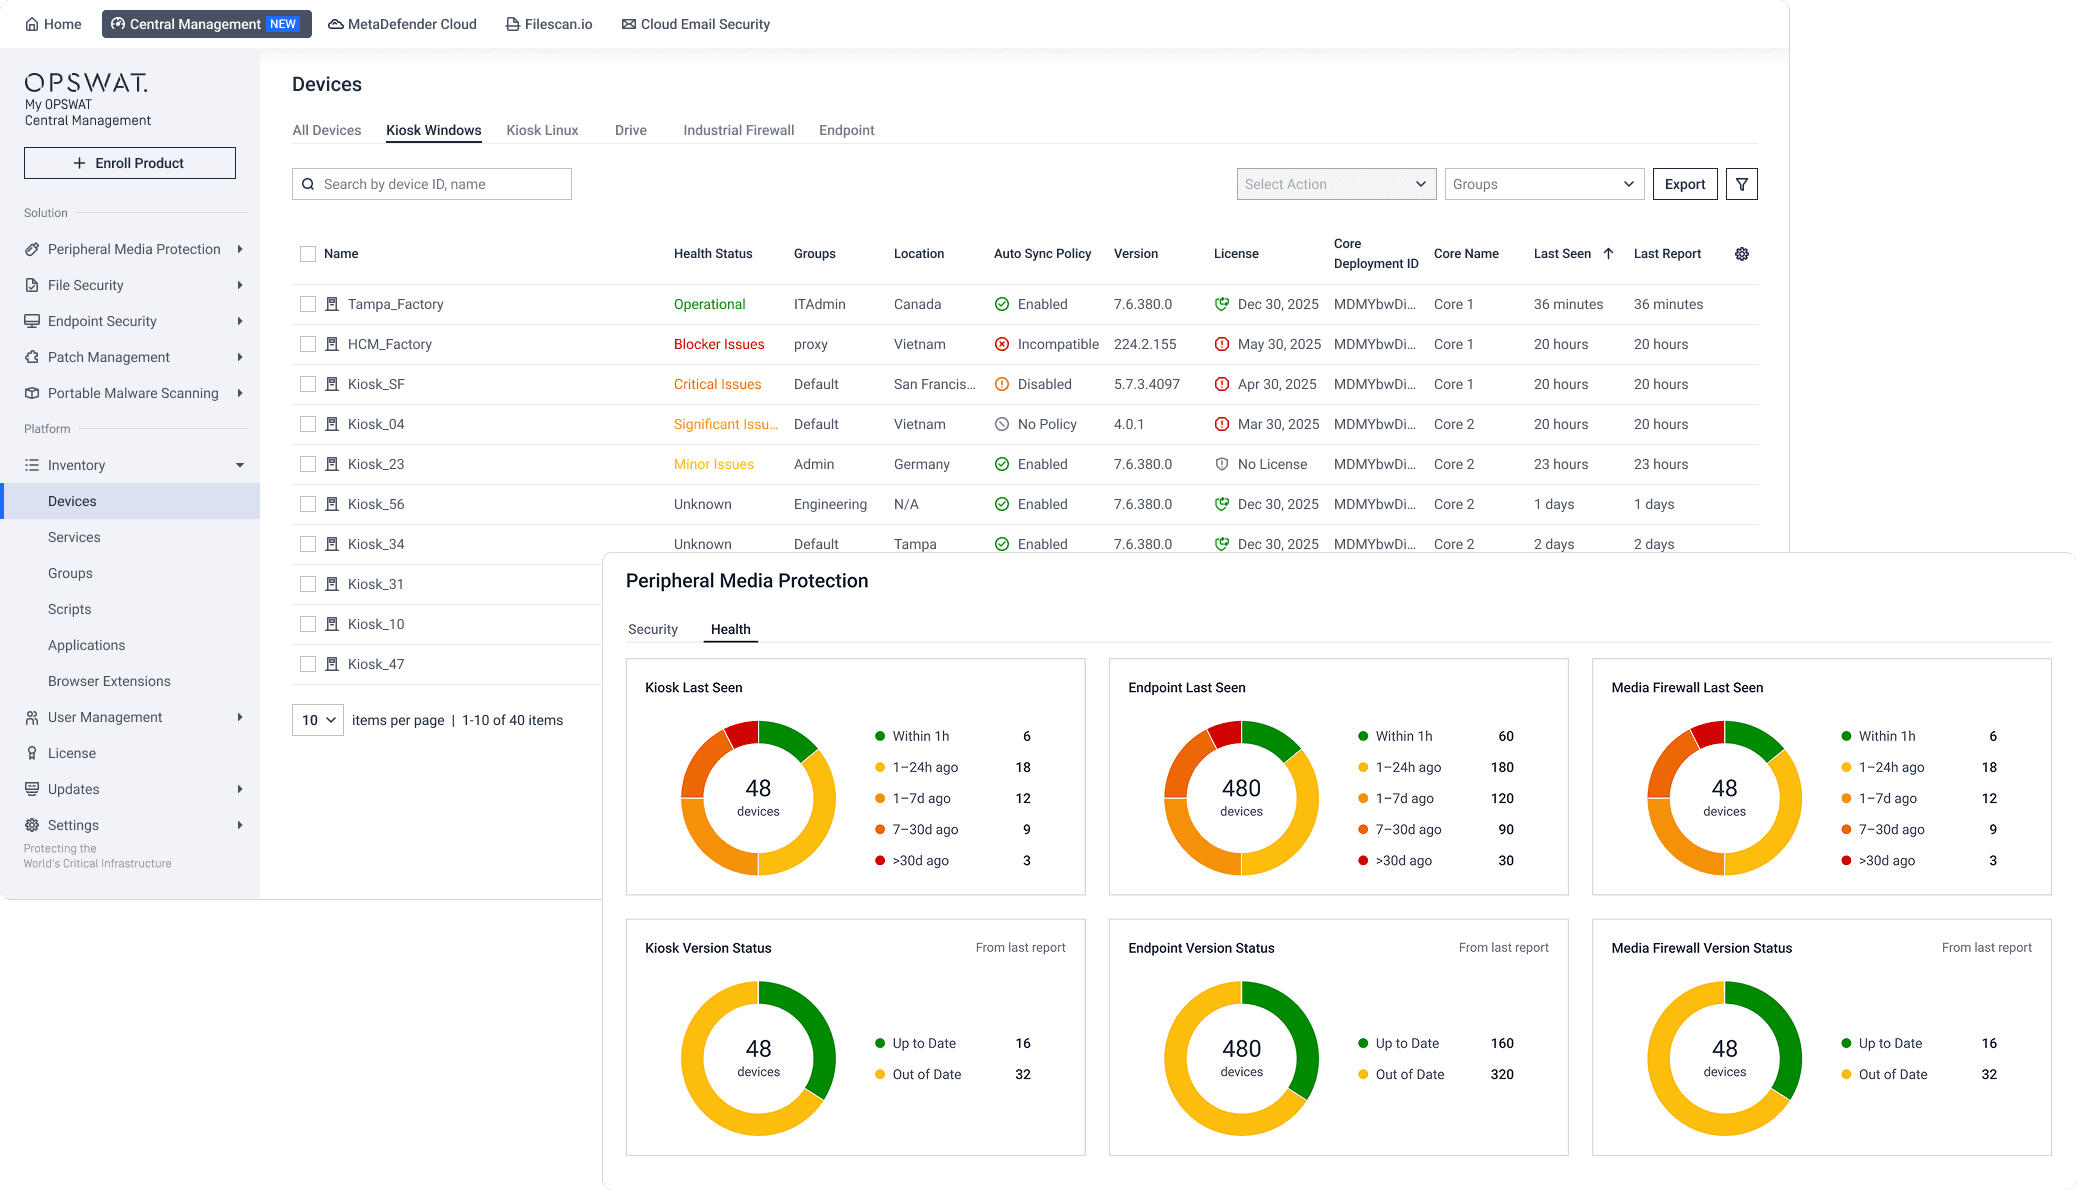
Zentrale Bestands- und Zustandsüberwachung
Durch die zentralisierte Bestands- und Zustandsüberwachung wird eine verlässliche Aufzeichnung aller bereitgestellten „ MetaDefender “-Instanzen geführt, einschließlich Version, Konfiguration, Lizenzstatus und Status der letzten Erfassung. Mithilfe der Zustandsdaten von jedem Standort lassen sich Abweichungen, Fehler und Ausfälle erkennen, bevor sie zu Vorfällen eskalieren.
Zum Beispiel eine intelligente Fertigungsanlage in Südostasien nutzte My OPSWAT Central Management , um die Geräteüberwachung auf einem 450.000 Quadratfuß großen Gelände zu vereinheitlichen und den Sicherheitsteams so einen konsolidierten Überblick über die Endgeräte und Systeme in der Produktion zu verschaffen, anstatt auf isolierte Überwachungstools zurückzugreifen.
Produktmanagement aus der Ferne
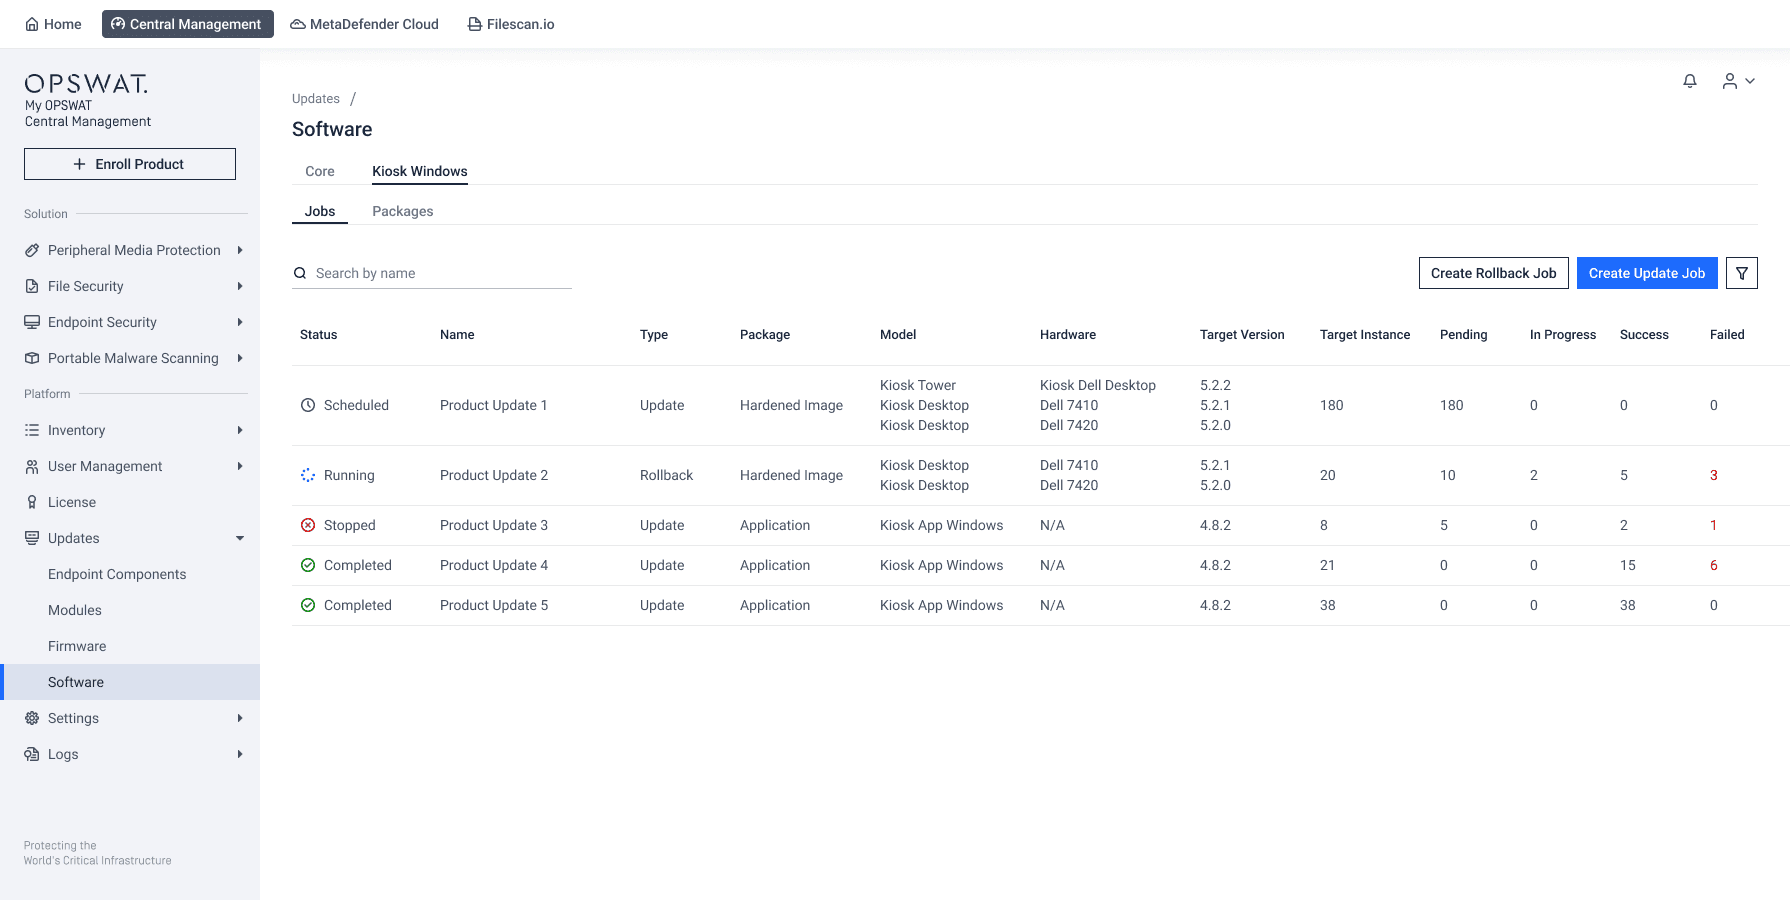
Das Remote-Produktmanagement bietet Sicherheitsteams die Möglichkeit, unterstützte Bereitstellungen zu verwalten, ohne auf regelmäßigen lokalen Zugriff angewiesen zu sein. Administratoren können über eine zentrale Konsole Anwendungsupdates koordinieren, Protokolle und Support-Pakete erfassen, den Zustand der Instanzen überwachen und Rollout-Aktivitäten in schwer zugänglichen Umgebungen verwalten.
Durch die Konsolidierung dieser Arbeitsabläufe muss derselbe Verwaltungsprozess nicht mehr an jedem Standort wiederholt werden. Teams können die Wartung und Fehlerbehebung in einer verteilten Umgebung koordinieren und dabei dennoch die betrieblichen Anforderungen der einzelnen Standorte berücksichtigen.
Konfigurationsmanagement in großem Maßstab
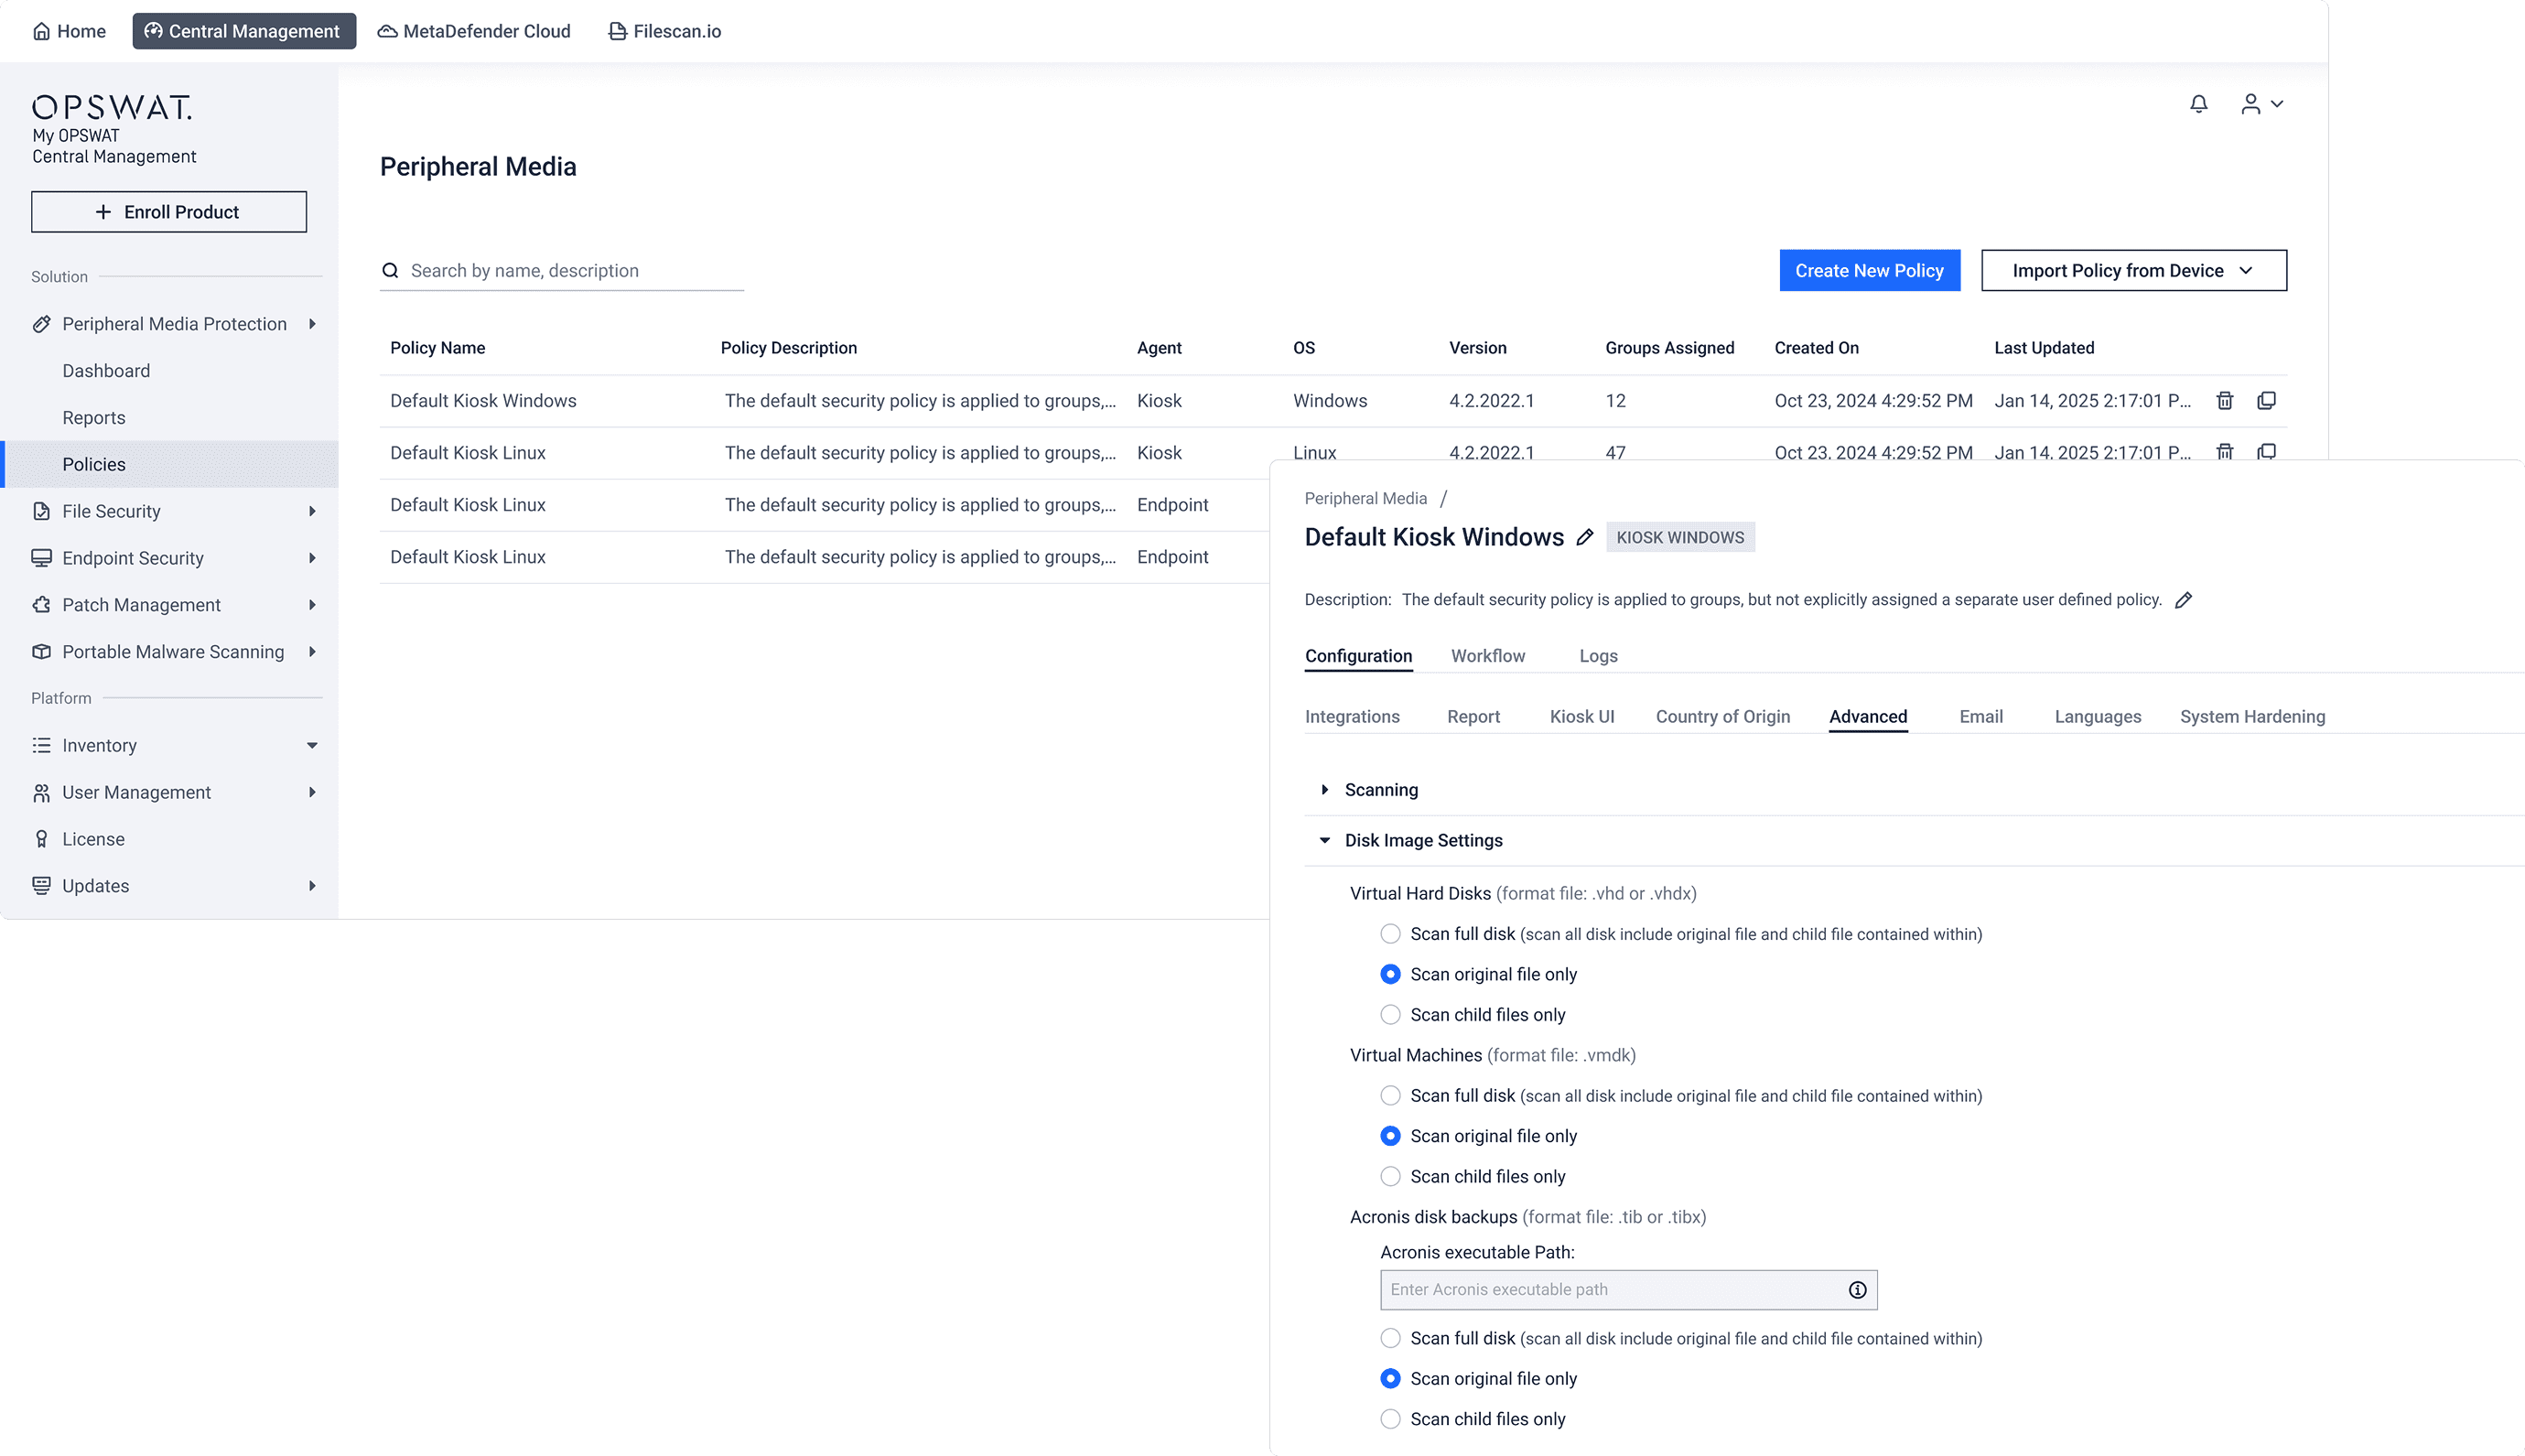
Das Konfigurationsmanagement in großem Maßstab ermöglicht es Administratoren, Sicherheitseinstellungen für alle verbundenen „ MetaDefender “-Instanzen über eine zentralen Konsole. Anstatt jede Bereitstellung manuell Standort für Standort zu konfigurieren, können Sicherheitsteams Richtlinien standardisieren, Konfigurationen aktualisieren, einen einheitlichen Schutz gewährleisten und Konfigurationsänderungen über Cloud-, On-Premises- und Air-Gapped-Umgebungen hinweg koordinieren.
Zusammenfassung von Scan-Berichten und Risikodaten
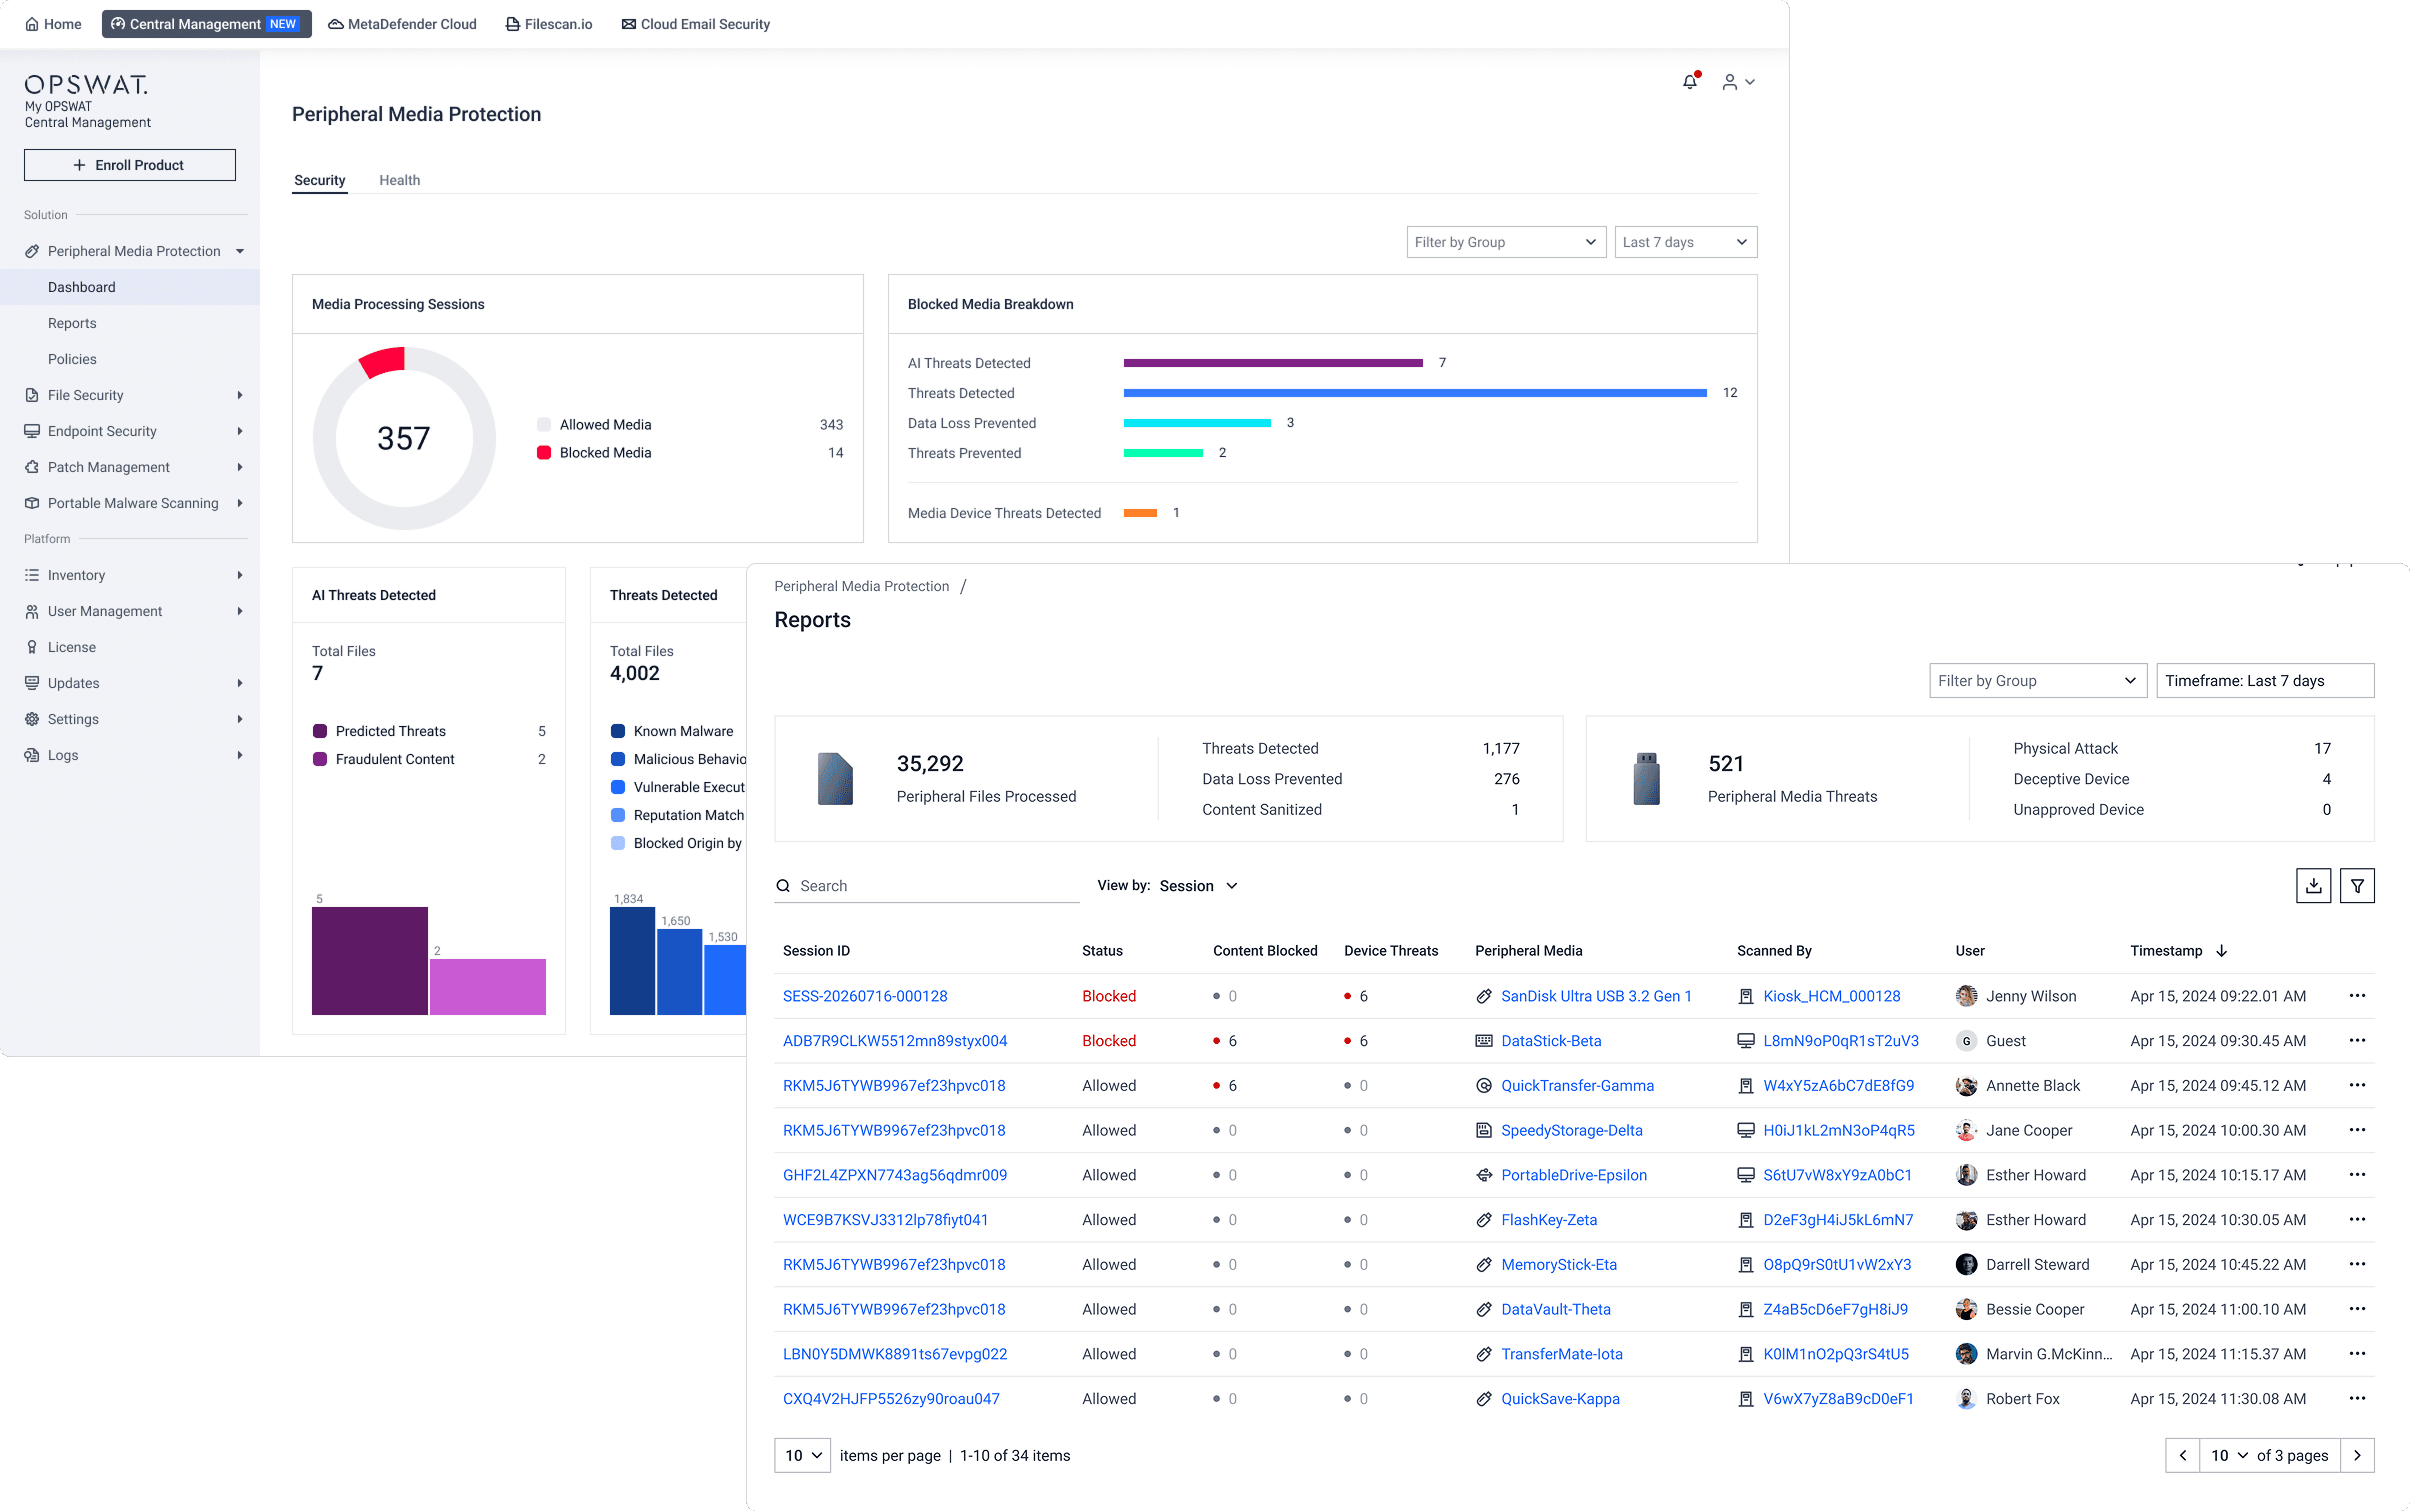
Durch die Zusammenführung von Scan-Berichten und Risikodaten werden Informationen aus verbundenen „ MetaDefender “-Produkten in einer gemeinsamen operativen Übersicht gebündelt. Sicherheitsteams können so Erkennungsaktivitäten, den Status von Richtlinien und andere gemeldete Daten standortübergreifend vergleichen, anstatt jeden Standort einzeln zu überprüfen.
Der standortübergreifende Kontext kann Teams dabei helfen, ungewöhnliche Veränderungen im Erkennungsvolumen, wiederkehrende Richtlinienverstöße oder Standorte zu identifizieren, die besonderer Aufmerksamkeit bedürfen. Eine einheitliche Berichtsebene liefert Auditoren und Sicherheitsteams zudem vergleichbare Nachweise über alle Standorte hinweg, anstatt separater Berichte, die auf der Grundlage unterschiedlicher lokaler Prozesse erstellt wurden.
Anwendungsbereiche My OPSWAT Central Management
My OPSWAT Central Management ist für Unternehmen konzipiert, die unterstützte „ MetaDefender “-Bereitstellungen an Standorten verwalten, die schwer erreichbar sind, über eine unregelmäßige Anbindung verfügen oder aus betrieblicher Sicht sensibel sind. Es ist besonders nützlich, wenn Teams:
- Der Betrieb von Dutzenden oder Hunderten von „ MetaDefender “-Instanzen an Standorten, die nicht regelmäßig besucht werden können, wie beispielsweise Offshore-Bohrinseln, Umspannwerke oder abgelegene Kläranlagen.
- Zeitverlust durch das Wechseln zwischen Konsolen während der Incident-Response, da es keine zentrale Übersicht gibt, aus der ersichtlich ist, welche Instanz derzeit fehlerfrei, auf dem neuesten Stand und richtlinienkonform ist.
- Updates oder Konfigurationsänderungen sollen gleichzeitig an vielen Standorten eingeführt werden, wobei eine schrittweise Einführung und ein Rollback erforderlich sind, anstatt einer manuellen, standortweisen Bereitstellung.
- Die Verwaltung einer Mischung aus vernetzten, zeitweise vernetzten und isolierten Standorten, die jeweils einen unterschiedlichen Datenpfad in dasselbe zentrale Bestandsverzeichnis benötigen.
- Untersuchung des Verbleibs einer Datei in einer „ OPSWAT “-Bereitstellung, einschließlich der Frage, wo die Datei einging, welche „ OPSWAT “-Produkte sie verarbeitet haben, was in den einzelnen Phasen geschah und ob sich die Datei dabei verändert hat. Siehe den Blogbeitrag „File Audit Trail“ Blog für weitere Details.
Wie ein zentralisiertes Sicherheitsmanagement die Einhaltung von Vorschriften und die Ausfallsicherheit unterstützt
Ein zentralisiertes Management von Sicherheitslösungen liefert die zuordenbaren, mit einem Zeitstempel versehenen Protokolle, auf die Compliance-Prüfungen und Untersuchungen von Vorfällen angewiesen sind. Eine Plattform kann diese Prüfungen zwar unterstützen, doch garantiert dies nicht automatisch die Einhaltung der Vorschriften.
Standardisierte Berichte ersetzen wiederholte Anfragen an lokale Administratoren nach Screenshots, Tabellenkalkulationen und exportierten Protokollen, und einheitliche Datendefinitionen sorgen dafür, dass Prüfungsnachweise über Standorte und Regionen hinweg vergleichbar sind. Für Betreiber kritischer Infrastrukturen, die mit Rahmenwerken wie den NIST-Leitlinien oder NERC CIP arbeiten, bildet ein verbindliches Verzeichnis der eingesetzten Sicherheitslösungen die Grundlage, auf der das übrige Compliance-Programm aufbaut.
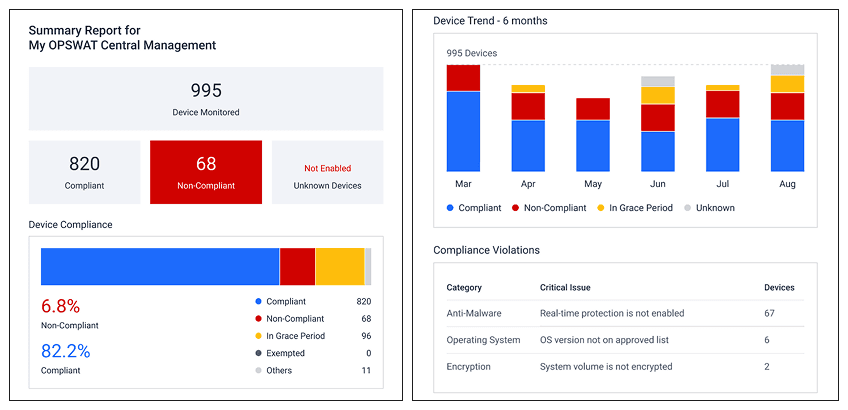
My OPSWAT Central Management Es bildet die Grundlage für verteilte „ MetaDefender “-Bereitstellungen und bietet IT-, OT- und Air-Gapped-Standorten eine zentrale Anlaufstelle für Bestandserfassung, Zustandsüberwachung und Richtliniensteuerung. Sprechen Sie mit einem Experten von OPSWAT oder besuchen Sie die Lösungsseite unterMy ,OPSWAT oderCentral Management , um zu erfahren, wie eine zentralisierte Verwaltung Ihre Sicherheitsabläufe verbessern kann.
Verwandte Themen
Ein zentralisiertes Management von Sicherheitslösungen bietet Teams den nötigen Kontext, um Sicherheitsmaßnahmen an verschiedenen Standorten zu steuern. Der nächste Schritt besteht darin, zu verstehen, wie diese Transparenz die kontinuierliche Überwachung unterstützt: Änderungen erkennen, riskantes Verhalten identifizieren und die Zeitspanne verkürzen, in der Angreifer oder unkontrollierte Aktivitäten unbemerkt bleiben können.
Um einen tieferen Einblick in diesen Aspekt derselben Herausforderung im Bereich des Sicherheitsbetriebs zu erhalten, lesen Sie den entsprechenden Artikel: Was ist kontinuierliche Überwachung in der Cybersicherheit und wie lässt sie sich umsetzen?.
Häufig gestellte Fragen
Welche Funktionen sollte eine zentralisierte Plattform für das Management von Sicherheitslösungen umfassen?
Zumindest: eine zuverlässige Bestandsaufnahme aller von Ihnen eingesetzten Asset-Klassen, Überwachung des Betriebszustands und der Konfiguration, Koordination von Fernaktualisierungen mit schrittweiser Einführung und Rücknahme, zentrale Durchsetzung von Richtlinien sowie aggregierte Scan- und Risikoberichte. Die Plattform sollte zudem auf Tausende von Standorten skalierbar sein, ohne dass der Verwaltungsaufwand entsprechend steigt.
Wie erkennt ein zentralisiertes Sicherheitsmanagement-System Instanzen, die offline gehen, bei einem Update fehlschlagen oder von der Konfiguration abweichen?
Zentralisierte Plattformen kombinieren die Registrierung bei der Bereitstellung, fortlaufende Überprüfungen und Zustandsdaten, um Instanzen zu identifizieren, die offline gehen, bei einem Update fehlschlagen oder von der genehmigten Konfigurationsbasis abweichen. Dies funktioniert bei Lösungen, die der Plattform bereits bekannt sind, nicht jedoch bei Instanzen, die von vornherein nie registriert wurden. Daher muss eine Instanz, die nie registriert wurde, erst durch eine Bestandserfassung ermittelt werden. Der Nutzen liegt darin, diese Zustände in der bekannten Flotte sofort zu erkennen, sobald sie auftreten.
Funktioniert eine zentralisierte Verwaltung an Standorten mit Air-Gap oder mit zeitweise bestehender Netzwerkverbindung?
Ja, aber das Verbindungsmodell unterscheidet sich von dem einer ständig verbundenen Standort. Air-Gapped-Standorte und zeitweise verbundene Standorte nutzen kontrollierte Synchronisation, signierte Aktualisierungspakete und lokale Verwaltung, wobei die Nachweise und der Status nach Ablauf eines genehmigten Übertragungsfensters mit der zentralen Konsole abgeglichen werden.
Wie sollte sich eine zentralisierte Verwaltungsplattform für Sicherheitslösungen in bestehende Sicherheitstools integrieren lassen?
Eine zentralisierte Plattform zur Verwaltung von Sicherheitslösungen sollte stabile Asset-Identifikatoren, den Betriebszustand und den Status der Richtlinien an die SIEM- oder SOAR-Plattformen exportieren, die ein Sicherheitsteam bereits nutzt, damit Analysten bei der Triage von Warnmeldungen den Kontext hinsichtlich Standort und Zuständigkeit erhalten, ohne die Konsole wechseln zu müssen.
Inwiefern unterstützt ein zentralisiertes Sicherheitsmanagement die Berichterstattung zur Einhaltung von Vorschriften?
Ein zentralisiertes Management von Sicherheitslösungen erzeugt nachverfolgbare, mit einem Zeitstempel versehene Aufzeichnungen über Konfiguration, Zuständigkeit und den Status von Richtlinien, die die manuelle Erfassung von Nachweisen an jedem Standort ersetzen. Diese Aufzeichnungen unterstützen die Überprüfung der Kontrollen im Rahmen von Richtlinien wie den NIST-Leitlinien und NERC CIP, wobei die Einhaltung der Vorschriften jedoch weiterhin von den eigenen Kontrollen und Prozessen der Organisation abhängt.
Was ist der erste Schritt zur Zentralisierung der Verwaltung von Sicherheitslösungen an verteilten Standorten?
Legen Sie zunächst fest, welches System als maßgebliche Quelle für Identität, Eigentumsverhältnisse, Konfiguration und Betriebszustand dient, und registrieren Sie dann bekannte Instanzen, bevor Sie die Erkennung nicht verwalteter Elemente einbinden. Die Festlegung dieser maßgeblichen Quelle im Vorfeld verhindert widersprüchliche Datensätze, sobald mehrere Standorte miteinander verbunden sind.
