Was ist zentrales Sicherheitsmanagement?
Zentralisiertes Sicherheitsmanagement ist eine Strategie, die die Kontrolle über Sicherheitstools, Richtlinien und Überwachung auf einer Plattform konsolidiert und so für mehr Konsistenz und Transparenz sorgt. Sie ermöglicht eine konsistente Durchsetzung von Richtlinien, eine einheitliche Transparenz und eine optimierte Reaktion auf Bedrohungen in der gesamten IT-Infrastruktur eines Unternehmens. Dieser Ansatz ersetzt fragmentierte, isolierte Sicherheitstools durch eine einheitliche Sicherheitsplattform, die umfassende Übersicht und Kontrolle bietet.
- Wie funktioniert ein zentrales Sicherheitssystem?
- Wie funktioniert das zentralisierte Sicherheitsmanagement?
- Was sind die Vorteile eines zentralisierten Sicherheitsmanagements?
- Zentrales vs. dezentrales Sicherheitsmanagement
- Wie man ein zentrales Sicherheitsmanagement implementiert: Bewährte Praktiken
- Wie geht es weiter mit dem zentralisierten Sicherheitsmanagement?
Wichtigste Erkenntnisse
- Ein zentralisiertes Sicherheitsmanagement bündelt die Steuerung von Sicherheitstools, Richtlinien und Überwachungsmaßnahmen auf einer einzigen Plattform, um Sichtbarkeitslücken und Inkonsistenzen bei den Richtlinien in verteilten Umgebungen zu beseitigen.
- Ein durchschnittliches Unternehmen setzt 83 Sicherheitslösungen von 29 Anbietern ein, und 52 % der Führungskräfte geben an, dass diese Fragmentierung das größte Hindernis für ihre Sicherheitsabläufe darstellt (IBM/Palo Alto Networks, 2025).
- Eine zentralisierte Plattform muss dort funktionieren, wo Cloud-native Tools versagen: In OT-Netzwerken, Einrichtungen mit Air-Gap und nicht vernetzten Remote-Standorten sind es vor allem Inkonsistenzen und Abweichungen, die die größten Sicherheitslücken schaffen, die ausgenutzt werden können.
- My OPSWAT Central Management bietet über eine einzige Benutzeroberfläche einen einheitlichen Überblick, eine zentralisierte Durchsetzung von Richtlinien, eine sichere Zugriffskontrolle sowie Compliance-Berichte für Cloud-, On-Premises- und Air-Gapped -MetaDefender -Bereitstellungen.
Wie funktioniert ein zentrales Sicherheitssystem?
Ein zentralisiertes Sicherheitssystem arbeitet nach dem Prinzip der einheitlichen Kontrolle und Sichtbarkeit. Im Gegensatz zu dezentralen Ansätzen, bei denen Sicherheitsentscheidungen unabhängig von verschiedenen Abteilungen oder Systemen getroffen werden, werden bei einem zentralisierten Netzwerksicherheitsmanagement unternehmensweit einheitliche Standards und Protokolle festgelegt.
Zentralisierte Modelle bieten eine stärkere Kontrolle und Konsistenz, während dezentralisierte Modelle eine schnellere Autonomie auf Teamebene ermöglichen. Zu den wichtigsten Unterschieden gehören Kontrolle, Skalierbarkeit, Durchsetzung von Richtlinien, Benutzerfreundlichkeit und Compliance-Bereitschaft.
Dieses System integriert mehrere Sicherheitsfunktionen, darunter die Erkennung von Bedrohungen, die Reaktion auf Zwischenfälle, das Compliance-Management und die Durchsetzung von Richtlinien unter einem Dach. Das Ergebnis ist eine besser koordinierte und effektivere Verteidigungsstrategie, die sich schnell an neue Bedrohungen anpasst.
Hauptbestandteile und Funktionalitäten
Überwachung mit einer Glasscheibe (Single-Pane-of-Glass)
Bietet Administratoren einen umfassenden Überblick über alle Sicherheitstools und -systeme. Diese einheitliche Ansicht beseitigt blinde Flecken und ermöglicht eine schnellere Identifizierung von Bedrohungen und Reaktion.
Durchsetzung der Politik
Gewährleistet die konsistente Anwendung von Sicherheitsstandards über alle Endgeräte, Netzwerke und Cloud-Umgebungen hinweg. Die zentralisierte Richtlinienverwaltung verhindert Konfigurationsabweichungen und gewährleistet die Sicherheitsintegrität.
RBAC (Rollenbasierte Zugriffskontrolle)
Implementierung von granularen Berechtigungssystemen, die sich an organisatorischen Hierarchien und Verantwortlichkeiten orientieren. Dieser Ansatz minimiert Sicherheitsrisiken bei gleichzeitiger Aufrechterhaltung der betrieblichen Effizienz.
Einheitliche Sichtbarkeit
Geht über die Überwachung hinaus und liefert kontextbezogene Informationen über Sicherheitsereignisse und die Systemleistung in der gesamten Infrastruktur.
Wie funktioniert das zentralisierte Sicherheitsmanagement?
Anstatt einen Flickenteppich aus unzusammenhängenden Firewalls, Antiviren-Software und Intrusion Detection-Systemen zu verwalten, bietet ein zentralisiertes Modell eine einheitliche Ansicht und einen Kontrollpunkt.
- Integration in die bestehende Infrastruktur: Ein leistungsstarkes, zentralisiertes Verwaltungssystem kann Daten von einer Vielzahl von Sicherheitstools abrufen und Richtlinien an diese weiterleiten, vom Endpunktschutz bis hin zu Netzwerk-Firewalls. Dadurch werden Sicherheitssilos beseitigt und eine robustere Verteidigung geschaffen.
- Automatisierung und Orchestrierung: Sobald alle Tools verbunden sind, kann das System Routineaufgaben automatisieren und komplexe Reaktionen auf Bedrohungen orchestrieren. Wird beispielsweise auf einem Gerät eine Schwachstelle entdeckt, kann das System es automatisch unter Quarantäne stellen und den Zugriff auf das gesamte Netzwerk über NAC beschränken.
Ansätze für die Umsetzung
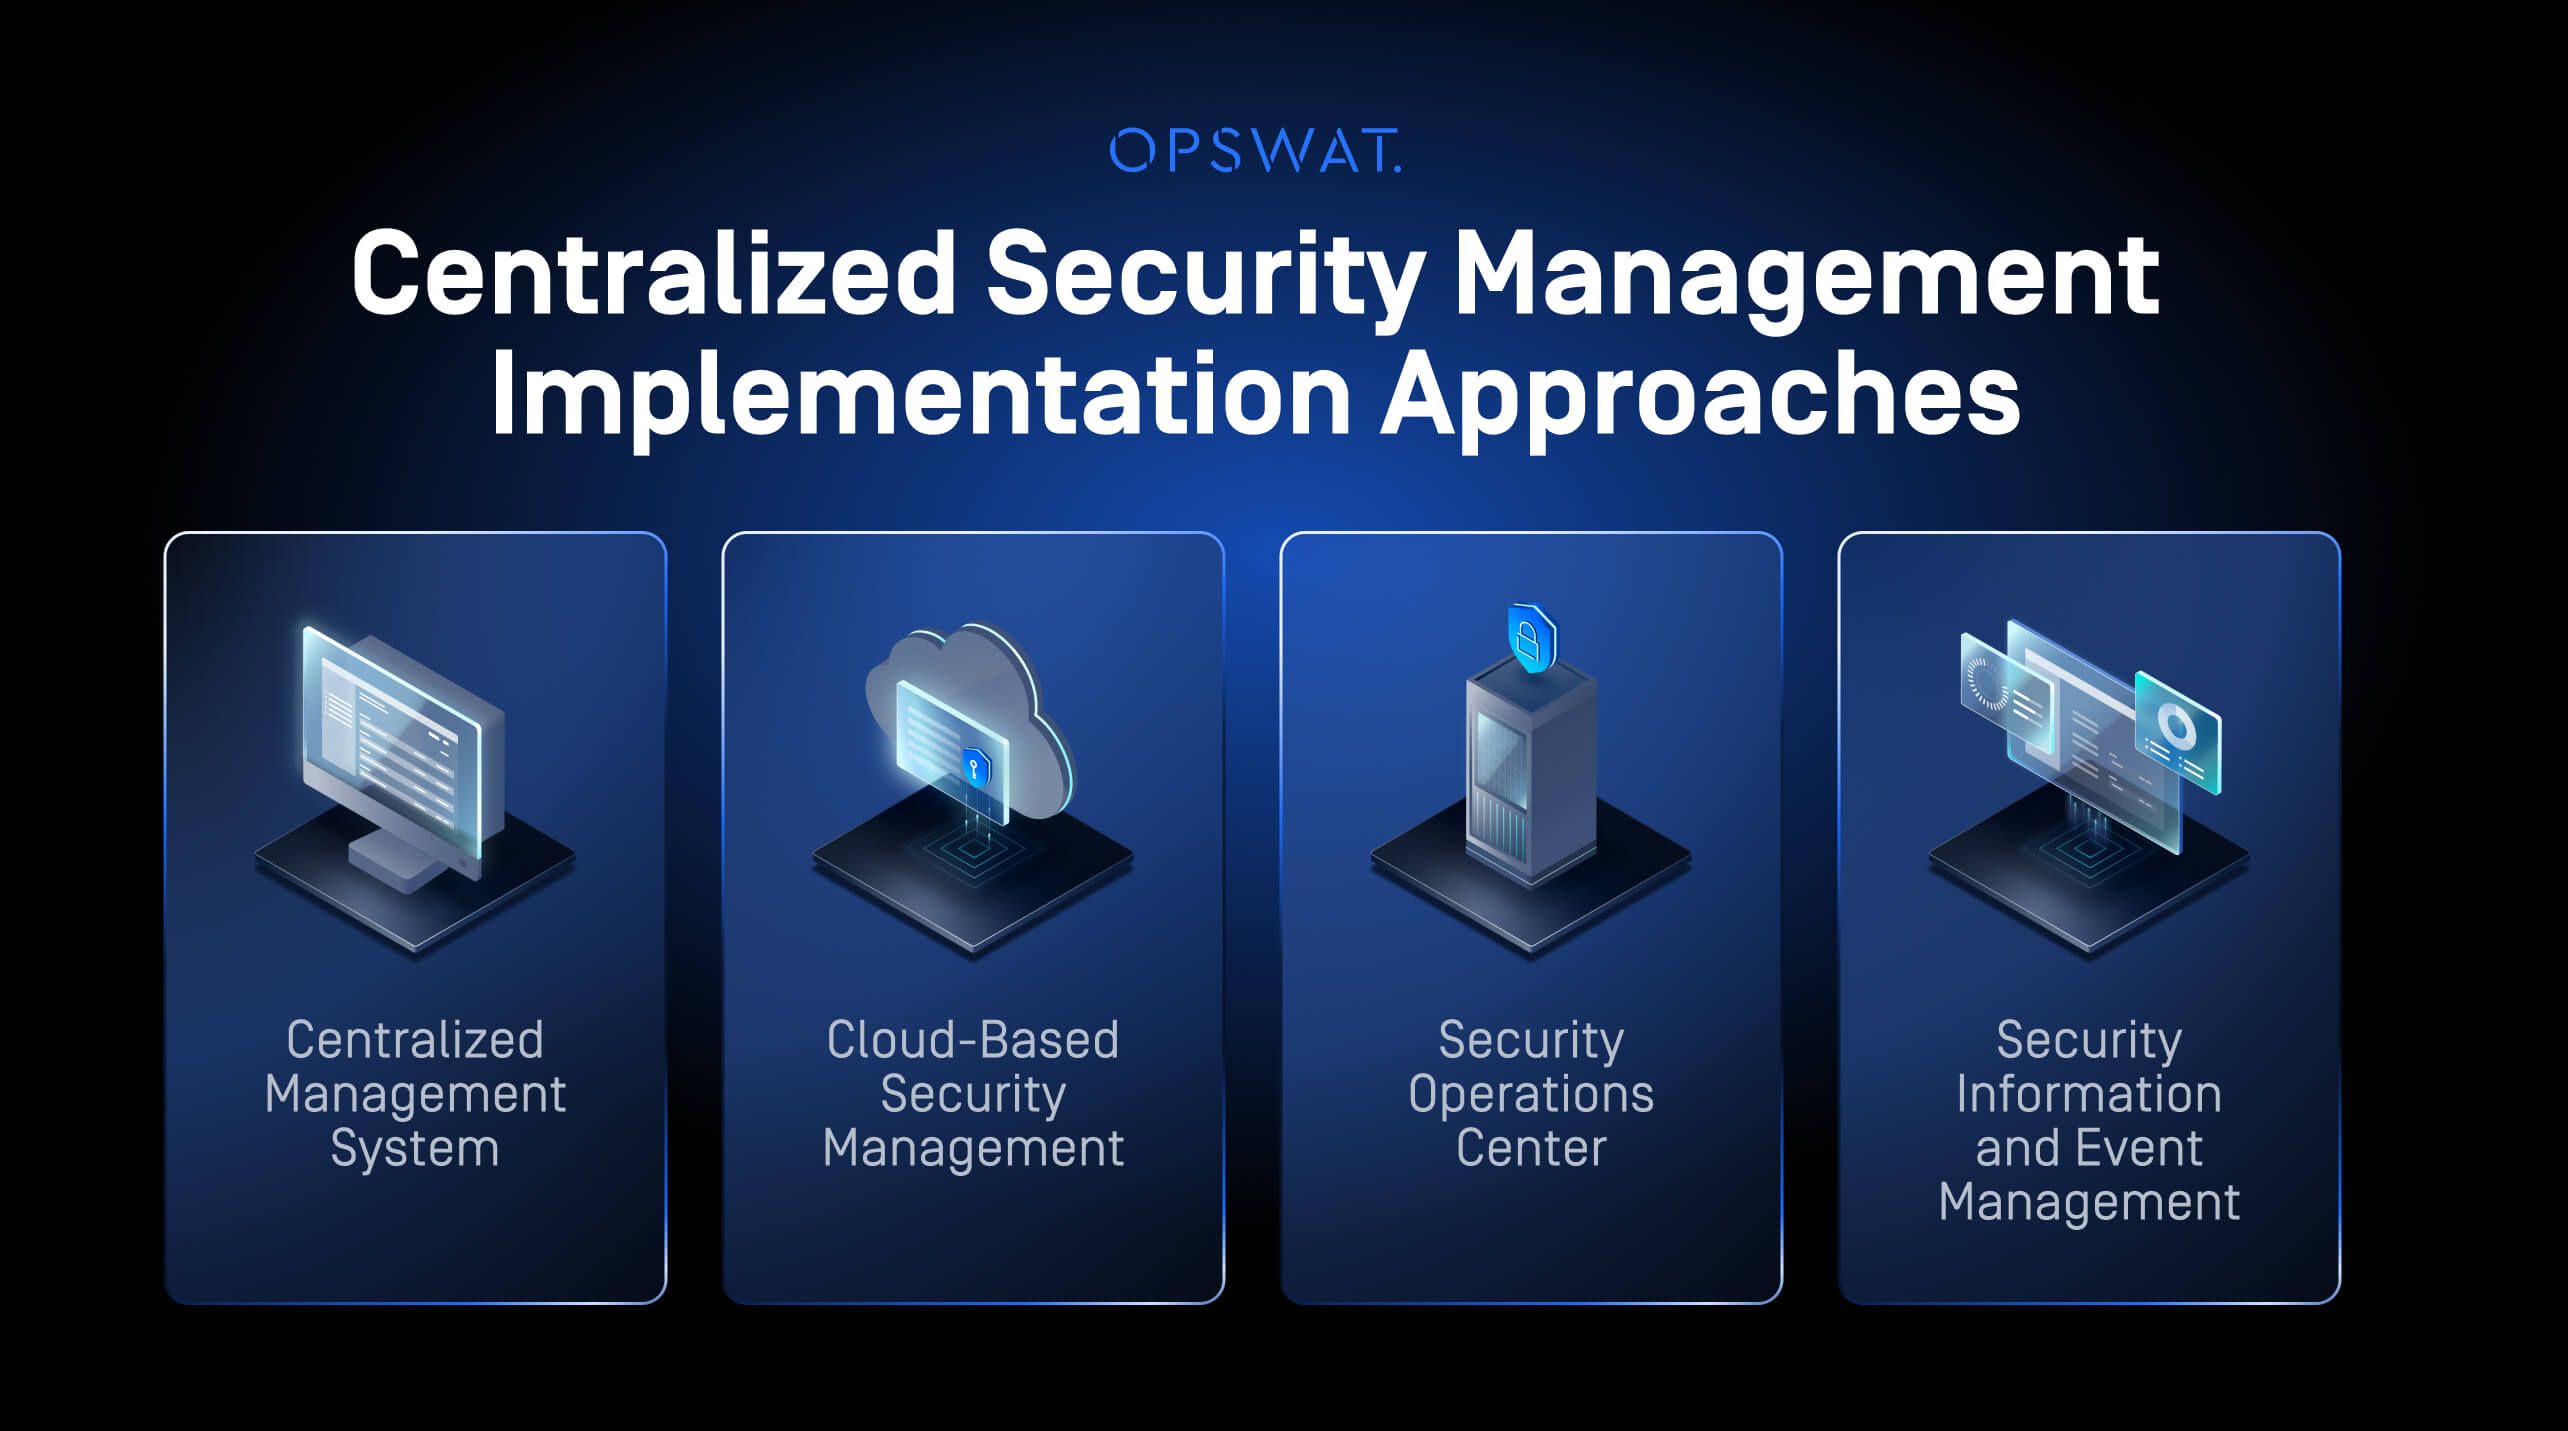
Ein zentrales Sicherheitsmanagement kann durch eine Vielzahl von Systemen und Tools implementiert werden. Jeder Ansatz hat eine etwas andere Funktion, trägt aber zum Gesamtziel einer einheitlichen Sicherheitslage bei.
- CMS (Centralized Management System): Dies ist das Herzstück der Strategie. Ein CMS bietet ein Dashboard zur kontinuierlichen Überwachung und Verwaltung von Sicherheitsgeräten und -richtlinien von einem zentralen Standort aus. Es ist das „Gehirn“, das alle anderen Sicherheitskomponenten miteinander verbindet und steuert. Ein leistungsstarkes CMS kann Daten aus einer Vielzahl von Sicherheitstools abrufen und Richtlinien an diese übertragen – vom Endgeräteschutz bis hin zur zentralen Firewall-Verwaltung über Netzwerksegmente hinweg.
- Cloud-Basiertes Sicherheitsmanagement: Dieser Ansatz nutzt eine skalierbare Infrastruktur, um eine zentralisierte Überwachung verteilter Umgebungen zu ermöglichen. Er eignet sich besonders gut für Unternehmen mit Mitarbeitern im Homeoffice oder Multi-Cloud-Bereitstellungen und gewährleistet einen sicheren Umgang mit Daten.
- SOC (Security Operations Center): Ein SOC ist ein spezielles Team oder eine Einrichtung, das bzw. die die Sicherheitslage eines Unternehmens überwacht und analysiert. Während ein CMS die Technologie bereitstellt, liefert das SOC das Fachwissen, um Daten auszuwerten, auf Vorfälle zu reagieren und Richtlinien anzupassen.
- SIEM (Security Information and Event Management): Eine SIEM-Lösung sammelt und analysiert Sicherheitsdaten aus verschiedenen Quellen, um einen Echtzeit-Überblick über Bedrohungen zu bieten. Sie ist eine entscheidende Komponente für die Erkennung von Anomalien und die Generierung von Warnmeldungen, die als Grundlage für die Reaktion des SOC dienen.
Einheitliche Sicherheitsplattformen
Da Daten und Infrastrukturen zunehmend über den ganzen Globus verteilt sind, ist eine zentralisierte Sicherheitsmanagementlösung die einzige Möglichkeit, konsistente Sicherheit und Kontrolle zu gewährleisten. Durch die Abkehr von mehreren Einzellösungen können Unternehmen höhere Wartungskosten und betriebliche Komplexität vermeiden und in ein effizienteres, ressourcenoptimiertes System investieren.
Moderne einheitliche Sicherheitsplattformen bieten jedoch mehr als nur die Konsolidierung von Tools, sondern einen umfassenden, mehrschichtigen Schutz für jeden Angriffsvektor. Diese Plattformen lassen sich mit Echtzeit-Bedrohungsdaten-Feeds und erweiterten Funktionen zur Integration von Bedrohungsdaten integrieren, um Zero-Day-Exploits, Ransomware und gezielte Angriffe abzuwehren und den Schutz von Endpunkten und Dateiübertragungen auf Hardware-Lieferketten, Wechselmedien und dateibasierte Angriffsvektoren auszuweiten.
Fortschrittliche Plattformen nutzen CDR (Content Disarm and Reconstruction) und Multi-Engine-Scanning, um dateibasierte Bedrohungen zu neutralisieren, ohne Arbeitsabläufe zu unterbrechen, und setzen gleichzeitig Zero-Trust-Zugriffs- und Compliance-Richtlinien durch. Durch die zentrale Verwaltung können Administratoren konsistente Regeln in der Cloud und vor Ort bereitstellen, wodurch Fehlkonfigurationen drastisch reduziert und Angriffsvektoren systematisch geschlossen werden, bevor sie kritische Infrastrukturen gefährden können.
Was sind die Vorteile eines zentralisierten Sicherheitsmanagements?
Ein zentralisiertes Sicherheitsmanagement bringt messbare Verbesserungen bei der Sicherheitseffektivität, der betrieblichen Effizienz und der Einhaltung von Vorschriften. Unternehmen, die diese Systeme implementieren, verzeichnen in der Regel einen deutlichen Rückgang von Sicherheitsvorfällen, schnellere Reaktionszeiten auf Bedrohungen und eine verbesserte Compliance-Stellung.
- Konsistente Durchsetzung von Richtlinien: Stellt sicher, dass Regeln und Zugriffskontrollen auf allen Systemen einheitlich angewendet werden.
- Verbesserte Erkennung von und Reaktion auf Bedrohungen: Aggregierte Überwachung verkürzt die Erkennungszeiten und beschleunigt die Eindämmung.
- Rationalisiertes Compliance-Management: Die zentralisierte Berichterstattung vereinfacht Audits und behördliche Überprüfungen.
- Verbesserte Sicherheitsposition: Bietet eine stärkere, widerstandsfähigere Verteidigung durch die Reduzierung blinder Flecken.
Durchsetzung von Richtlinien und Zugangskontrolle
Effektive zentralisierte Zugangskontrollsysteme implementieren ausgeklügelte Berechtigungsstrukturen, die ein Gleichgewicht zwischen Sicherheitsanforderungen und betrieblichen Bedürfnissen herstellen. Diese Systeme unterstützen komplexe Organisationsstrukturen und halten gleichzeitig strenge Sicherheitsgrenzen ein. Integrierte Zugriffskontrollmechanismen koordinieren Berechtigungen über mehrere Systeme und Anwendungen hinweg.
Mit RBAC können Unternehmen Rollen einmal definieren und sie konsistent auf alle Systeme anwenden, was den Verwaltungsaufwand und die Sicherheitsrisiken reduziert. Dieser Ansatz minimiert die Sicherheitsrisiken bei gleichzeitiger Aufrechterhaltung der betrieblichen Effizienz, insbesondere bei der Verwaltung unterschiedlicher Endpunktumgebungen im Unternehmen.
Einheitliche Überwachung und Reaktion auf Vorfälle
Zentralisierte Überwachungsfunktionen verändern die Art und Weise, wie Unternehmen Sicherheitsbedrohungen erkennen und auf sie reagieren. Durch die Zusammenführung von Daten aus verschiedenen Quellen erkennen diese Systeme Muster und Anomalien, die von isolierten Überwachungstools übersehen werden könnten.
Automatisierte Workflows zur Reaktion auf Vorfälle verkürzen die Reaktionszeiten und gewährleisten eine einheitliche Behandlung von Sicherheitsereignissen. Diese Systeme können betroffene Systeme automatisch isolieren, forensische Daten sammeln und Wiederherstellungsprozesse einleiten.
Die Integration mit Defense-in-Depth-Strategien bietet einen mehrschichtigen, koordinierten Schutz. Durch die zentrale Verwaltung wird sichergestellt, dass alle Sicherheitsebenen effektiv zusammenarbeiten, anstatt isoliert zu arbeiten.
Zentrale Patch-Management schließt die Lücke zwischen Erkennung und Behebung und ermöglicht es Teams, Korrekturen über dieselbe Oberfläche zu implementieren, auf der die Bedrohung gemeldet wurde.
Zentrales vs. dezentrales Sicherheitsmanagement
Unternehmen stehen vor der grundlegenden Entscheidung, wie sie ihre Sicherheitsabläufe strukturieren. Diese Entscheidung hat erhebliche Auswirkungen auf alle Bereiche, von der betrieblichen Effizienz und der Einhaltung von Vorschriften bis hin zu Reaktionszeiten und Ressourcenzuweisung.
Zentralisiert vs. dezentralisiert
Aspekt | Zentralisierte Verwaltung | Dezentralisierte Verwaltung |
|---|---|---|
Kohärenz der Politik | Hoch | Variabel |
Reaktionsgeschwindigkeit | Mäßig - erfordert Koordination | Schnelle - lokale Entscheidungen |
Ressourceneffizienz | Hoch - gemeinsame Ressourcen und Fachwissen | Geringer - doppelte Ressourcen |
Skalierbarkeit | Ausgezeichnet - zentralisierte Infrastruktur | Begrenzt - abhängig von lokalen Ressourcen |
Compliance Management | Vereinfachte - zentralisierte Berichterstattung | Komplex - mehrere Konformitätspunkte |
Durchführung Kosten | Höhere Erstinvestition | Niedrigere Anschaffungskosten pro Einheit |
Sichtbarkeit | Umfassend in der gesamten Organisation | Begrenzt auf den lokalen Bereich |
Flexibilität | Niedrigere - standardisierte Ansätze | Höher - maßgeschneiderte Lösungen |
Wie man ein zentrales Sicherheitsmanagement implementiert: Bewährte Praktiken
Die erfolgreiche Implementierung eines zentralisierten Sicherheitsmanagements erfordert eine sorgfältige Planung, die Einbeziehung aller Beteiligten und eine schrittweise Einführung. Unternehmen sollten mit klaren Zielen, umfassenden Bestandsaufnahmen und realistischen Zeitplänen beginnen.
- Bewertung der aktuellen Tools und Umgebungen.
- Wählen Sie eine Plattform, die sich in die bestehende Infrastruktur integrieren lässt.
- Definieren Sie Richtlinien und automatisieren Sie die Durchsetzung nach Möglichkeit.
- Schulung der Mitarbeiter zu neuen Arbeitsabläufen und Zugangskontrollen.
Unternehmen aus verschiedenen Branchen haben diese Praktiken erfolgreich umgesetzt, darunter auch führende Spieleentwickler, die den Zugriff auf geschützten Code durch ein zentralisiertes Verwaltungssystem gesichert haben.
Verwaltung und Automatisierung von Richtlinien
Eine effektive Verwaltung von Sicherheitsrichtlinien schafft ein Gleichgewicht zwischen Sicherheitsanforderungen und betrieblicher Effizienz. Automatische Richtlinienaktualisierungen sorgen für eine konsistente Durchsetzung bei gleichzeitiger Reduzierung des Verwaltungsaufwands.
Automatisierte Aktualisierung von Sicherheitsrichtlinien ermöglicht es Unternehmen, schnell auf neue Bedrohungen und gesetzliche Änderungen zu reagieren. Automatisierte Systeme können Richtlinienaktualisierungen gleichzeitig in der gesamten Infrastruktur bereitstellen.
Die Gewährleistung einer konsistenten Durchsetzung in verschiedenen Umgebungen erfordert eine sorgfältige Konfigurationsverwaltung und Richtlinienübersetzung. Zentralisierte Systeme müssen den Unterschieden in der Umgebung Rechnung tragen und gleichzeitig die Sicherheitsstandards beibehalten.
Integration mit Compliance-Standards
- Regulatorische Ausrichtung: Bietet einen umfassenden Überblick über alle verwalteten Endpunkte und hebt die Übereinstimmung mit wichtigen Branchenstandards wie NIST, GDPR, CISA, HIPAA und ISO 27001 hervor.
- Rationalisierte Berichterstattung: Nutzen Sie zentralisierte Dashboards, um sofort prüfungsfähige Berichte zu erstellen.
Wie geht es weiter mit dem zentralisierten Sicherheitsmanagement?
Die Zukunft der zentralen Sicherheitsverwaltung liegt in einer stärkeren Automatisierung, der Integration künstlicher Intelligenz und adaptiven Sicherheitsarchitekturen. 61 % der Cybersecurity- und IT-Fachleute planen die Einführung von KI und maschinellem Lernen für die Sicherheit in den nächsten 12 Monaten, während die weltweiten Ausgaben für Cybersecurity bis 2025 um 12,2 % steigen und bis 2028 377 Milliarden US-Dollar erreichen werden. Diese Investitionen spiegeln den dringenden Bedarf an ausgefeilteren Funktionen zur Erkennung von und Reaktion auf Bedrohungen wider, die die Belastung des Sicherheitspersonals verringern.
Da Unternehmen ihre Infrastruktur zunehmend auf Cloud-, Hybrid- und lokale Lösungen ausweiten, benötigen Sicherheitsteams effizientere Methoden, um Ressourcen zu überwachen, Richtlinien durchzusetzen und auf sich ständig weiterentwickelnde Bedrohungen zu reagieren. Dieser Wandel führt zu anhaltenden Investitionen in Cybersicherheitstechnologien. Gartner prognostiziert, dass die weltweiten Ausgaben für Informationssicherheit im Jahr 2026 etwa 240 Milliarden US-Dollar erreichen werden – ein Anstieg gegenüber 213 Milliarden US-Dollar im Jahr 2025 –, angetrieben durch wachsende Cyberbedrohungen, regulatorische Anforderungen, die zunehmende Nutzung der Cloud und die Notwendigkeit, KI-gestützte Umgebungen zu sichern.
Unterdessen berichtet ISC2, dass 30 % der Cybersicherheitsteams bereits KI-basierte Sicherheitstools einsetzen, während weitere 42 % diese derzeit prüfen oder testen.
Da Sicherheitsabläufe zunehmend dezentralisiert und datenintensiver werden, werden zentralisierte Verwaltungsplattformen auch weiterhin eine entscheidende Rolle spielen, indem sie die Transparenz erhöhen, die Durchsetzung von Richtlinien optimieren, routinemäßige Verwaltungsaufgaben automatisieren und schnellere, besser koordinierte Reaktionen auf Sicherheitsvorfälle ermöglichen.
Wenn Ihr Unternehmen bereit ist, die Abläufe zu vereinfachen, die Abwehrkräfte zu stärken und der Einhaltung von Vorschriften einen Schritt voraus zu sein, sollten Sie sich informieren, wie My OPSWAT Central Management sicheren, einheitlichen und zukunftssicheren Schutz bieten kann. Unternehmen, die die Vorteile einer Vor-Ort-Bereitstellung nutzen möchten, finden zusätzlichen Nutzen in zentralisierten Kontrollarchitekturen.
Häufig gestellte Fragen (FAQs)
Was ist ein zentralisiertes Sicherheitsmanagement?
Unter zentraler Sicherheitsverwaltung versteht man die Vereinheitlichung der Kontrolle von Sicherheitstools, Richtlinien und Überwachung auf einer Plattform. Dies verbessert die Transparenz, die Konsistenz der Richtlinien und die Reaktionszeit in allen IT-Umgebungen.
Was ist ein zentrales Sicherheitssystem?
Ein zentralisiertes Sicherheitssystem ist eine integrierte Plattform, die Firewalls, Zugangskontrollen und Überwachungstools über eine einzige Konsole verwaltet. Es ermöglicht eine einheitliche Überwachung und eine koordinierte Reaktion auf Bedrohungen.
Was sind Beispiele für eine zentralisierte Verwaltung?
Beispiele für eine zentrale Verwaltung sind Unternehmensfirewalls, SIEM-Plattformen und Unified Threat Management-Systeme. Diese Tools zentralisieren die Kontrolle, vereinfachen die Verwaltung und verbessern die allgemeine Sicherheitslage.
Welche Tools sind für ein effektives zentrales Sicherheitsmanagement unerlässlich?
Zu den wichtigsten Tools gehören Firewalls, SIEM- und SOAR-Plattformen, RBAC-Systeme und zentralisierte Compliance-Dashboards. Diese ermöglichen eine einheitliche Überwachung, Zugriffskontrolle, Reaktion auf Bedrohungen und die Durchsetzung von Richtlinien.
Welches sind die Grundprinzipien des Sicherheitsmanagements, an denen sich meine Organisation orientieren kann?
Zu Core gehören Konsistenz, geringstmögliche Privilegien, Automatisierung und Verteidigung in der Tiefe. Diese gewährleisten eine starke, skalierbare Sicherheit über verschiedene Systeme hinweg.
Wie kann ich die Praktiken des Sicherheitsmanagements stabilisieren, standardisieren und optimieren?
Führen Sie eine zentralisierte Sicherheitsplattform ein, automatisieren Sie die Aktualisierung von Richtlinien und integrieren Sie Compliance-Rahmenwerke. Dies verringert das Risiko und rationalisiert die Abläufe.
Wie führe ich ein zentrales Sicherheitsmanagementsystem effektiv ein?
Beginnen Sie mit der Bewertung der aktuellen Tools und Infrastruktur und wählen Sie dann eine integrierte Plattform aus. Automatisieren Sie Richtlinien und schulen Sie Ihre Mitarbeiter, um eine reibungslose Einführung zu gewährleisten.
Was sind die besten Praktiken für die Verwaltung der Sicherheit in verschiedenen Unternehmensfunktionen?
Verwenden Sie rollenbasierte Zugriffskontrollen, automatisieren Sie Aktualisierungen und überwachen Sie die Aktivitäten über ein zentrales Dashboard. Dies gewährleistet Konsistenz und reduziert Fehler.
Wie können wir die Einhaltung von Sicherheitsvorschriften und das Risikomanagement in unserer Organisation verbessern?
Zentralisieren Sie die Berichterstattung, passen Sie sie an Branchenrahmen an und führen Sie kontinuierliche Prüfungen durch. Diese Schritte verbessern die Compliance und verringern das Risiko.
Welche Leitlinien gibt es für die Entwicklung einer soliden Sicherheitspolitik?
Befolgen Sie etablierte Rahmenwerke wie NIST und ISO, passen Sie die Kontrollen an Ihre Branche an und setzen Sie die Richtlinien durch ein zentrales Management konsequent durch.
Wie können wir unsere Reaktion auf Zwischenfälle und die Wiederherstellung des Sicherheitsmanagements verbessern?
Automatisieren Sie Reaktionspläne, zentralisieren Sie die Überwachung von Bedrohungen und koordinieren Sie Aktionen über mehrere Ebenen hinweg mit Defense-in-Depth-Strategien.
Was sind effektive Strategien für die Verwaltung von Sicherheitsrollen in einer wachsenden Organisation?
Implementieren Sie RBAC, automatisieren Sie die Zugriffserteilung und überprüfen Sie regelmäßig die Benutzerrechte. Dadurch werden Insider-Bedrohungen und Missmanagement bei der Zugriffsverwaltung reduziert.
Wie verhalten sich die Sicherheitsrahmen zu den rechtlichen Anforderungen und der Einhaltung von Vorschriften?
Sicherheits-Frameworks wie NIST, CIS und ISO lassen sich direkt auf die gesetzlich vorgeschriebenen Kontrollen abbilden und helfen so, Audits zu rationalisieren und die Bereitschaft zur Einhaltung von Vorschriften zu demonstrieren.
Warum My OPSWAT für die zentrale Sicherheitsverwaltung wählen?
My OPSWAT bietet eine einheitliche Plattform, die fortschrittliche Bedrohungserkennung integriert, die Konformität optimiert und die Sicherheitsabläufe in hybriden Umgebungen vereinfacht.