- Wichtigste Erkenntnisse
- Reicht Microsoft Defender für Office 365 für Ihr Unternehmen aus?
- Wovor schützt Microsoft Defender für Office 365?
- Wie wirken sich die Microsoft 365-Sicherheitspläne auf Ihren Schutz aus?
- Welche Einschränkungen gelten für sichere Anhänge und welche verbleibenden Risiken durch Dateien bestehen?
- Inwiefern unterscheidet sich die Dateibereinigung von der Erkennung und Blockierung?
- Welche weiteren Sicherheitsmaßnahmen für Dateien in Microsoft 365 sollten Sie in Betracht ziehen?
- Wie sollten Sie die Dateisicherheitsoptionen von Microsoft 365 vergleichen?
- Wie „ MetaDefender “ für Microsoft 365 den nativen Schutz erweitert
- Welche Microsoft 365-Strategie zum Schutz von Dateien passt zu Ihrem Risikoprofil?
- Häufig gestellte Fragen (FAQs)
Wichtigste Erkenntnisse
- Angesichts des Ausmaßes der Bedrohungen wird das verbleibende Risiko zu einem Thema auf Vorstandsebene. Microsoft berichtet, täglich 100 Billionen Sicherheitssignale zu verarbeiten; Angreifern reicht bereits ein einziger erfolgreicher Zugriff auf eine Datei, einen Link oder Zugangsdaten, um geschäftliche Auswirkungen zu verursachen.
- Die Frage der Angemessenheit ist eine Risikobewertung und kein allgemeingültiges Urteil. Ob „Defender for Office 365“ für Ihr Unternehmen ausreicht, hängt von der Lizenzstufe, dem Reifegrad der Konfiguration, dem Umfang der Zusammenarbeit sowie den Folgen eines erfolgreichen Angriffs über Dateien ab.
- Der Leistungsumfang variiert je nach Tarif. Exchange Online Protection, Tarif 1 und Tarif 2 bieten schrittweise immer umfangreichere Funktionen in den Bereichen Prävention, Untersuchung und Automatisierung. Der Abschluss eines Tarifs garantiert jedoch nicht, dass jede Richtlinie korrekt konfiguriert ist.
- Das Restrisiko konzentriert sich auf bestimmte Dateibedingungen. Passwortgeschützte Dateien, verschachtelte Archive, fehlerhafte Dokumente und schwer zu erkennende Zero-Day-Bedrohungen können die nativen Erkennungsmechanismen mit größerer Wahrscheinlichkeit umgehen.
- Erkennung und Blockierung unterscheiden sich von der Dateibereinigung. Bei „Content Disarm and Reconstruction“ (CDR) werden risikobehaftete Komponenten entfernt und die Datei wiederhergestellt, sodass sie wieder nutzbar ist, anstatt sie lediglich zuzulassen oder gänzlich zu blockieren.
- Ein mehrschichtiger Ansatz kann das verbleibende Risiko verringern, ohne den E-Mail-Fluss zu beeinträchtigen. MetaDefender™ für Microsoft 365 erweitert den Microsoft 365-Tenant um Mehrfachscans, die Deep CDR™-Technologie, ein auf Emulation basierendes Fast-Pass-Sandboxing sowie eine KI-gestützte Malware-Erkennung vor der Ausführung – und das ohne Änderungen an den MX-Einträgen oder neue Hardware.
Reicht Microsoft Defender für Office 365 für Ihr Unternehmen aus?
Microsoft Defender für Office 365 ist die wichtigste Sicherheitslösung von Microsoft für E-Mail und Zusammenarbeit in Microsoft 365. Sie bietet Schutz vor Phishing und Malware sowie die Funktionen „Safe Links“ und „Safe Attachments“ für Exchange Online, Teams, SharePoint Online und OneDrive. Der Umfang des Schutzes hängt von der Lizenzstufe, der Richtlinienkonfiguration und dem Dateityp ab, sodass für einige Organisationen weiterhin ein Restrisiko durch Zero-Day-Bedrohungen und schwer zu erkennende, über Dateien verbreitete Bedrohungen besteht.
Microsoft 365 vereint Unternehmenskommunikation, Zusammenarbeit und Dateiaustausch unter einem Dach und ist damit für Hacker ein besonders attraktives Angriffsziel. Microsoft berichtet:
- die täglich durchschnittlich 5 Milliarden E-Mails überprüfen, um die Nutzer vor Malware und Phishing zu schützen,
- täglich 4,5 Millionen neue Malware-Dateien blockiert,
- und verarbeitet täglich 100 Billionen Sicherheitssignale.
Für Sicherheitsverantwortliche stellt sich die Frage, ob native Kontrollmechanismen einen ausreichenden, validierten Dateischutz für die Art und Weise bieten, wie ihr Unternehmen Dateien tatsächlich über E-Mail, Teams, SharePoint Online und OneDrive austauscht. In der Praxis hängt es von Ihrer Risikotoleranz, Ihrer Lizenzstufe und der Art der Dateien ab, die täglich durch Ihren Tenant fließen, ob Microsoft Defender für Office 365 ausreicht. Der native Schutz bietet Microsoft 365-Kunden eine solide Sicherheitsgrundlage, doch eine solche Grundlage ist nicht gleichbedeutend mit einer umfassenden Strategie zur Dateivertrauenswürdigkeit, die E-Mail- und Kollaborationsworkflows abdeckt. Restrisiken können entstehen, wenn eine Datei nicht vollständig überprüft werden kann, wenn böswilliges Verhalten bei der ersten Analyse nicht erkannt wird oder wenn eine Bedrohung erst entdeckt wird, nachdem Benutzer möglicherweise bereits Zugriff darauf haben.
Faktoren, die die Entscheidung beeinflussen sollten:
- Reifegrad von Lizenzen und Konfigurationen: ob die Funktionen von Plan 1 oder Plan 2 aktiviert, optimiert und validiert sind.
- Umfang der Zusammenarbeit: Wie viel Dateiaktivität findet in Microsoft Teams, SharePoint Online und OneDrive im Vergleich zur reinen E-Mail-Nutzung statt?
- Komplexität der Dateien: Umgang mit passwortgeschützten Dateien, verschachtelten Archiven und ungewöhnlichen Dokumentstrukturen.
- Compliance-Anforderungen: Ob die Aufsichtsbehörden dokumentierte, überprüfbare Nachweise zur Aktenführung erwarten.
- Folgen eines Fehlschlags: Was ein erfolgreicher Angriff über Dateien Ihr Unternehmen betrieblich und finanziell kosten würde.
Wann der native Schutz ausreichen kann
Unternehmen mit Standard-Risikoprofilen, einer ausgereiften Microsoft-Sicherheitsverwaltung, gut abgestimmten Richtlinien und einem begrenzten Austausch von Dateien mit hohem Risiko erhalten oft einen ausreichenden Schutz durch eine ordnungsgemäß konfigurierte Defender für Office 365-Bereitstellung. Als ausreichend gilt hier eine validierte Konfiguration sowie aktive Untersuchungs- und Reaktionsprozesse zusätzlich zur aktivierten Lizenz.
Wann der native Schutz möglicherweise eine zusätzliche Schutzebene benötigt
Umstände mit erhöhtem Risiko verändern die Bewertung der Angemessenheit: regulierte Daten, kritische Vorgänge, hochwertiges geistiges Eigentum, häufiger Austausch von Dateien mit externen Parteien und geringe Toleranz gegenüber Risiken nach der Übergabe. Unternehmen, die sich in solchen Situationen befinden, benötigen häufig eine gründlichere Dateiprüfung, proaktive Bereinigung und detailliertere Prüfnachweise, als sie native Kontrollmaßnahmen allein bieten können.
Wovor schützt Microsoft Defender für Office 365?
Microsoft Defender für Office 365 schützt E-Mails, Links, Anhänge und unterstützte Arbeitsabläufe für die Zusammenarbeit und bietet in den entsprechenden Abonnements zudem Schutz vor Identitätsdiebstahl sowie Signale für kompromittierte Benutzer. Die Verfügbarkeit und das Verhalten der einzelnen Funktionen hängen von der Lizenzierung, der Unterstützung der Workloads und der Richtlinienkonfiguration ab. Überprüfen Sie diese Bereiche daher einzeln, anstatt davon auszugehen, dass sie als ein einziges Paket funktionieren.
- Sichere Anhänge: Bewertet unterstützte Dateien mithilfe von Detonation und auf Beurteilungen basierenden Maßnahmen wie Blockierung, Überwachung oder dynamischer Bereitstellung.
- Sichere Links: Auswertung der URL zum Zeitpunkt des Klicks und Umschreibung von Links, unabhängig von der Überprüfung von Anhängen oder Dateiinhalten.
- Schutz vor Phishing und Identitätsbetrug: Spoof-Intelligence, Mailbox-Intelligence und Erkennung von Identitätsbetrug bei Social-Engineering- und Business-Email-Compromise-Szenarien (BEC).
- Untersuchung und Reaktion: Alarmierung, automatisierte Untersuchung und Reaktion sowie Bedrohungssuche, wobei der Umfang je nach Tarif und verfügbarer SOC-Personalausstattung variiert.
- Abdeckung für Teams, SharePoint Online und OneDrive: Microsoft schützt unterstützte Dateien in diesen Arbeitsumgebungen, doch das genaue Verhalten hängt von der Lizenz, den Richtlinien und dem Dateistatus ab. Teams-Dateien werden in der Regel in SharePoint Online oder OneDrive gespeichert. Daher sollten Administratoren den tatsächlichen Speicherpfad und den Geltungsbereich der Richtlinien überprüfen, anstatt davon auszugehen, dass Teams über eine separate, einheitliche Abdeckung verfügt.
Wie wirken sich die Microsoft 365-Sicherheitspläne auf Ihren Schutz aus?
„Exchange Online Protection“, „Microsoft Defender für Office 365 – Plan 1“ und „Plan 2“ stellen eigenständige Sicherheitsstandards dar und sind keine schrittweisen Einstellungen innerhalb eines einzigen Produkts. Überprüfen Sie die aktuellen Funktions- und Lizenzdetails stets anhand der Microsoft-Dokumentation, da sich die Produktpakete und Voraussetzungen ändern können.
Plan | Was es bietet |
Grundlegende Schutzmaßnahmen gegen Malware, Spam und Phishing sowie Schutz vor Identitätsbetrug und Kontrollen des E-Mail-Verkehrs und der Quarantäne | |
Ergänzt die integrierten Sicherheitsfunktionen für alle Cloud-Postfächer um „Safe Attachments“, „Safe Links“, Echtzeit-Erkennung sowie erweiterte Anti-Phishing-Funktionen wie den Schutz vor Identitätsbetrug durch Nutzer und Domänen. | |
Ergänzt Plan 1 um die Bereiche Bedrohungsermittlung und -jagd, Kampagnenanalyse, automatisierte Ermittlung und Reaktion sowie Schulungen zur Angriffssimulation |
Der Besitz eines Abonnements garantiert noch keinen einheitlichen Schutz. Vergleichen Sie die zugewiesenen Lizenzen, aktivierten Richtlinien, geschützten Empfänger und Workload-Einstellungen anhand einer Konfigurationsprüfung und kontrollierter Tests mit Ihrer tatsächlichen Umgebung. Auch bei gebündelten Sicherheitslösungen muss nachgewiesen werden, dass die richtigen Schutzmaßnahmen dort aktiv sind, wo sie benötigt werden.
Welche Einschränkungen gelten für sichere Anhänge und welche verbleibenden Risiken durch Dateien bestehen?
Das Restrisiko nach der Einführung von „Safe Attachments“ konzentriert sich auf bestimmte Dateibedingungen und Lücken im Zeitablauf der Übermittlung.
- Unbekannte Malware und Zero-Day-Malware: Sandboxing, Reputationsanalyse und maschinelles Lernen erkennen viele unbekannte Bedrohungen, doch kein Erkennungssystem kann garantieren, dass jede bisher unbekannte Datei erfasst wird, und schwer zu erkennende Malware kann eine endgültige Einstufung verzögern oder verhindern.
- Als Waffen eingesetzte und fehlerhafte Dokumente: Aktive Inhalte, Makros, eingebettete Objekte und absichtlich fehlerhafte Dateistrukturen erschweren die Analyse und stellen eine besondere Herausforderung dar, die darin besteht, unnötige Dateikomponenten zu entfernen, bevor Benutzer mit der Datei interagieren.
- Verschachtelte Dateien und komplexe Archive: Archive innerhalb von Archiven, eingebettete Dokumente sowie übergroße oder ungewöhnliche Strukturen können die Prüf- oder Verarbeitungsgrenzen überschreiten.
- Passwortgeschützte und verschlüsselte Dateien: Herkömmliche Sicherheitstools können verschlüsselte Inhalte ohne das Passwort nicht vollständig überprüfen, sodass man sich zwischen Blockieren, Quarantäne, manueller Überprüfung oder einem sicheren Workflow zur Passwortübermittlung entscheiden muss.
- Das Expositionsfenster nach der Bereitstellung: Die rückwirkende Erkennung und automatisierte Behebung verkürzen zwar die Verweildauer, unterscheiden sich jedoch von der Verhinderung des Zugriffs auf risikobehaftete Inhalte vor der Bereitstellung.
- Konfigurationslücken: Der Geltungsbereich von Richtlinien, Ausnahmen, Regeln für vertrauenswürdige Absender sowie inkonsistente Einstellungen bei verschiedenen Benutzern oder Domänen sind oft für ein höheres Restrisiko verantwortlich als die zugrunde liegende Erkennungstechnologie.
„Eine auf Erkennung basierende E-Mail-Sicherheit funktioniert hervorragend gegen bekannte Bedrohungen. Für die von Microsoft im im ersten Quartal 2026.“
Inwiefern unterscheidet sich die Dateibereinigung von der Erkennung und Blockierung?
Was die Erkennung und Blockierung nach einer als bösartig eingestuften Entscheidung bewirken
Auf Bewertungen basierende Kontrollen klassifizieren Inhalte und lassen diese dann entsprechend den Richtlinien zu, verzögern sie, stellen sie unter Quarantäne, ersetzen sie oder blockieren sie. Dieser Ansatz beinhaltet Abwägungen zwischen Fehlalarmen, verzögerten Bewertungen, Benutzerzugriff und Betriebsunterbrechungen, da jede Maßnahme davon abhängt, dass zunächst eine zuverlässige Bewertung vorliegt.
Was „Content Disarm and Reconstruction“ mit einer Datei macht
„Content Disarm and Reconstruction“ zerlegt eine unterstützte Datei, entfernt oder neutralisiert potenziell risikobehaftete Komponenten gemäß den Vorgaben der Konfigurationsrichtlinie und stellt den nutzbaren Inhalt wieder her. Dadurch wird die Abhängigkeit von der Identifizierung einer bestimmten Malware-Familie verringert, ohne dass dies bedeutet, dass jede Bedrohung verhindert wird. Bei Rechnungen, Verträgen und von Partnern eingereichten Dokumenten, auf die Benutzer weiterhin zugreifen müssen, ist eine Bereinigung oft praktischer als eine Blockierung. Sicherheits-, Rechts- oder Compliance-Teams benötigen möglicherweise weiterhin eine kontrollierte Aufbewahrung der Originaldateien für Nachverfolgbarkeits- und Prüfungszwecke.
Welche weiteren Sicherheitsmaßnahmen für Dateien in Microsoft 365 sollten Sie in Betracht ziehen?
Bei einer herstellerneutralen Bewertung sollten messbare Prüftiefe, Präventionsergebnisse, Abdeckung der Mieter, Überprüfbarkeit und betriebliche Auswirkungen Vorrang vor dem Vergleich der Anzahl der Funktionen haben.
- Malware-Scan mit mehreren Engines: Erweitert die Abdeckung bekannter Bedrohungen über die Signaturen und Heuristiken einer einzelnen Engine hinaus. Erkundigen Sie sich bei den Anbietern nach der Anzahl der Engines, der Aktualisierungshäufigkeit und dem Umgang mit Fehlalarmen.
- Prädiktive KI und umfassendere Analyse von schwer zu erkennenden Bedrohungen: Maschinelles Lernen und Verhaltensanalyse für verdächtige oder schwer zu erkennende Dateien, mit Einblick in die unterstützten Formate und die Verarbeitungszeit.
- Deep CDR™-Technologie: Zerlegt, bereinigt und rekonstruiert Dateien in den Formaten, die Ihr Unternehmen tatsächlich verwendet, wobei darauf geachtet wird, die geschäftlichen Funktionen zu erhalten.
- Einheitliche, arbeitslastübergreifende Richtlinie: ein einziges Richtlinienmodell für Exchange Online, Teams, SharePoint Online und OneDrive anstelle von fragmentierten, arbeitslastspezifischen Steuerungsmechanismen.
- Passwortgeschützte Datei-Workflows: Sichere Selbstbedienungsfunktion zur Passwortübermittlung, damit autorisierte Inhalte schnell geprüft und bereinigt werden können, ohne dass routinemäßige Eingriffe durch Administratoren erforderlich sind.
- Nachweise für Audits und Compliance: mit Zeitstempel versehene Aufzeichnungen über den Empfang von Dateien, Beurteilungen und Bereinigungsmaßnahmen, einschließlich SIEM-Integration und Unterstützung für den Datenverbleib vor Ort.
Um genauer zu erfahren, wie diese Ebenen in der Praxis zusammenwirken, besuchen Sie die „OPSWAT “ Academy Pulse.
Wie sollten Sie die Dateisicherheitsoptionen von Microsoft 365 vergleichen?
Verwenden Sie Tests mit repräsentativen Dateien und messbare Erfolgskriterien, um die Dateisicherheitsoptionen von Microsoft 365 zu vergleichen. Käufer sollten überprüfen, wie die einzelnen Sicherheitsmaßnahmen mit den Dateien umgehen, die ihre Benutzer austauschen, darunter passwortgeschützte Dateien, verschachtelte Archive, fehlerhafte Dokumente, große Dateien und Dateien, die über Kollaborations-Workflows freigegeben werden.
Bewertungskriterien | Was ist zu prüfen? |
Erkennung und Fehlalarme | Prüfen Sie anhand repräsentativer Unternehmensdaten und verlangen Sie Belege, die über die Angaben des Anbieters hinausgehen |
Verarbeitungslatenz | Erfassen Sie die Latenzwerte im oberen Perzentilbereich nach Dateityp und -größe, einschließlich Ausreißer, die durch Durchschnittswerte verdeckt werden können |
Nur per E-Mail vs. mieterweit | Überprüfen Sie, ob sich der Schutz auf Teams, SharePoint Online und OneDrive erstreckt oder nur auf E-Mails gilt. |
Bereitstellungsmodell | Prüfen Sie, ob für diese Option Änderungen an den MX-Einträgen, neue Hardware oder eine Umleitung der E-Mails erforderlich sind. |
Passgenauigkeit gemäß den Vorschriften | Überprüfen Sie die Durchsetzung von Richtlinien, die Nachvollziehbarkeit und den Datenaufbewahrungsort im Hinblick auf Ihren spezifischen regulatorischen Rahmen |
Wie „ MetaDefender “ für Microsoft 365 den nativen Schutz erweitert
Bevor sie eine weitere Sicherheitsstufe hinzufügen, sollten Käufer drei Fragen auf Herz und Nieren prüfen:
- Wo gelangen Dateien in das Unternehmen?
- Wann dürfen Nutzer darauf zugreifen?
- Welche Nachweise belegen, dass die Datei geprüft oder bereinigt wurde?
Wenn diese Antworten bei Microsoft-E-Mail, Teams, SharePoint Online und OneDrive voneinander abweichen, besteht in der Organisation möglicherweise eine Lücke bei der Dateivertrauenswürdigkeit.
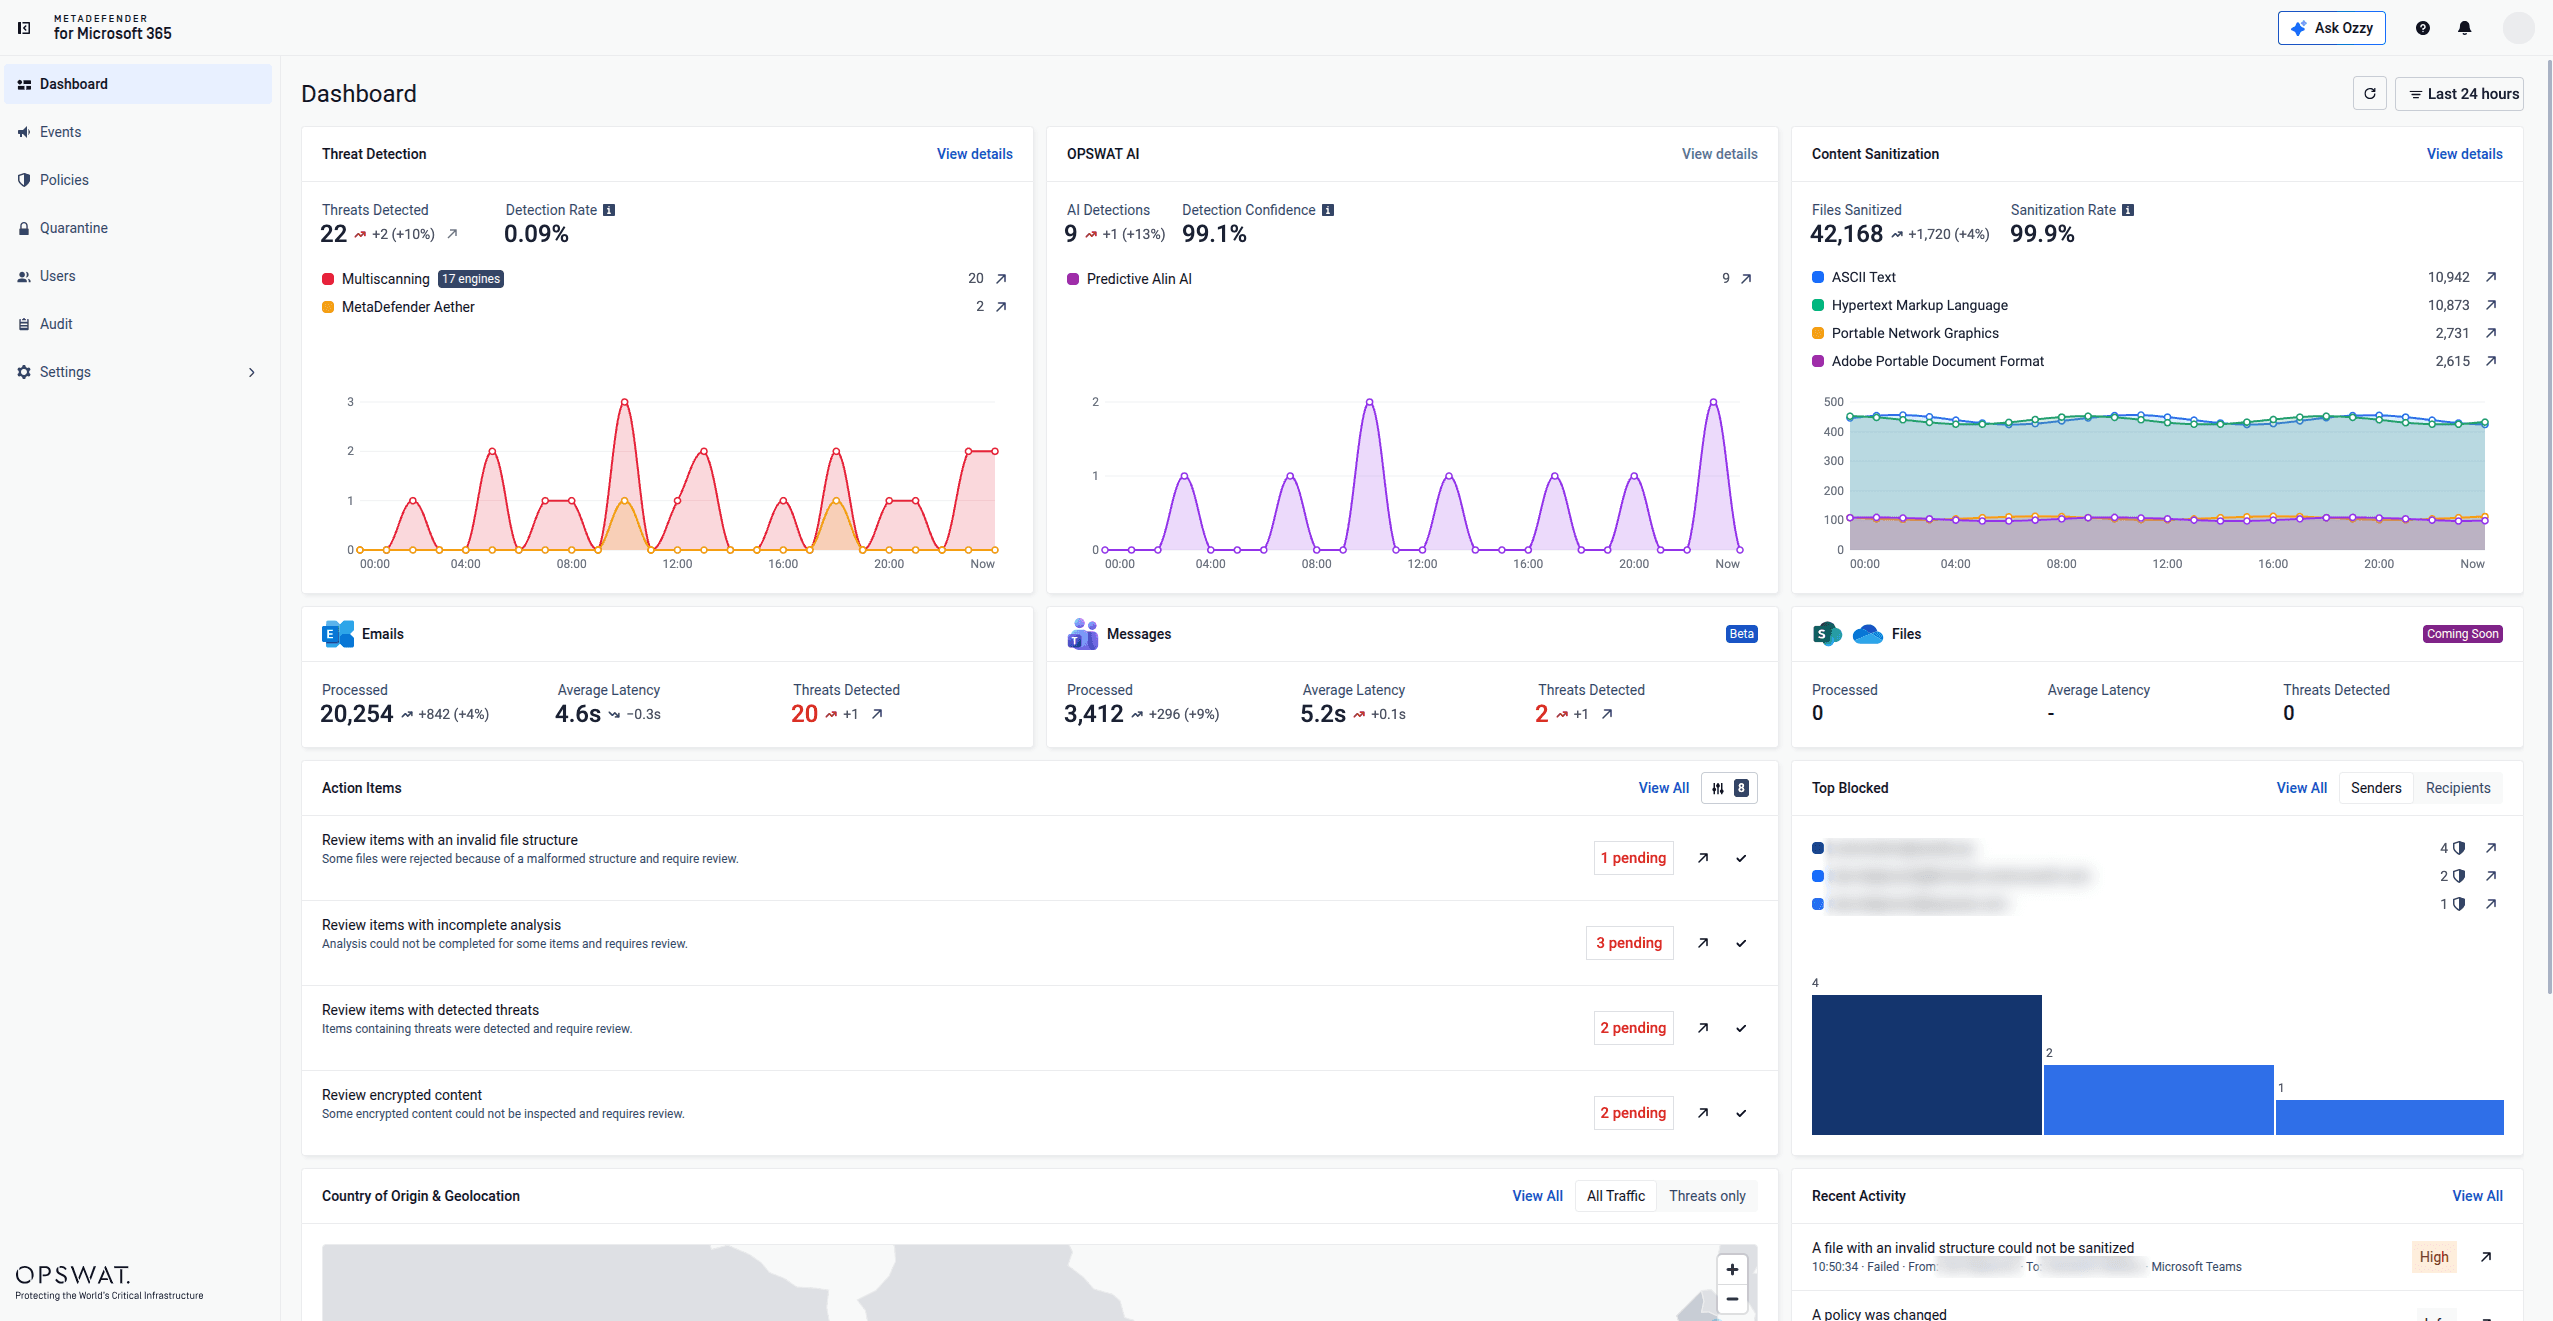
MetaDefender™ für Microsoft 365 ist die Lösung v OPSWAT zur Abwehr von Dateibedrohungen, die Dateien in Exchange Online und Teams überprüft und bereinigt. Die Ausweitung auf SharePoint Online und OneDrive ist für Mitte Oktober 2026 geplant. Die Lösung wird hier als präventive Schutzebene vorgestellt, die die native Basis von Microsoft ergänzt, indem sie eine gründlichere Dateiüberprüfung, Bereinigung und Nachweismöglichkeiten bietet – insbesondere dort, wo Unternehmen eine strengere Kontrolle über Dateien benötigen, die in Kollaborations-Workflows gelangen.
- Microsoft 365-mandantenweite Abdeckung: Es werden einheitliche Dateiüberprüfungen und -bereinigungen in Exchange Online und Teams durchgeführt; die Abdeckung für SharePoint Online und OneDrive wird ab Mitte Oktober 2026 eingeführt, anstatt den Schutz auf den Posteingang zu beschränken.
- Metascan™- Multiscanning: Scannt Dateien parallel mit bis zu 17 Anti-Malware-Engines und kombiniert signaturbasierte Erkennung, heuristische Analyse und KI-gestützte Modelle zu einem normierten Ergebnis.
- Deep CDR™-Technologie: Behandelt Dateien als nicht vertrauenswürdig, überprüft Dateityp und -struktur, entfernt potenziell risikobehaftete aktive Inhalte wie Skripte, Makros, eingebettete Objekte und Elemente, die gegen die Richtlinien verstoßen, und generiert anschließend saubere, nutzbare Inhalte für über 200 Dateitypen neu.
- „Predictive Alin AI“ und „ MetaDefender Aether™“: „Predictive Alin AI“ liefert innerhalb von Millisekunden KI-gestützte Malware-Beurteilungen vor der Ausführung, die auf der Dateistruktur und verhaltensbezogenen Indikatoren basieren, während „ MetaDefender Aether“ eine tiefergehende, emulationsbasierte Analyse für schwer zu erkennende, Zero-Day- und mehrstufige Bedrohungen bietet.
- Passwortgeschützte Dateiverarbeitung im Self-Service-Modus: Die Empfänger geben sicher ein Passwort ein, damit „ MetaDefender “ für Microsoft die Datei automatisch scannen, bereinigen und in einer Sandbox ausführen kann. Wird keine Bedrohung erkannt, erhält der Empfänger eine funktionsfähige Datei, ohne dass eine routinemäßige Überprüfung durch einen Administrator erforderlich ist.
- Keine Änderungen an MX-Einträgen, keine Hardware: Erweitert den Microsoft 365-Mandanten um einen umfassenden Schutz vor Dateibedrohungen – ohne Umleitung von E-Mails, ohne neue Hardware und ohne unnötige Unterbrechungen des E-Mail-Verkehrs.
Welche Microsoft 365-Strategie zum Schutz von Dateien passt zu Ihrem Risikoprofil?
Risikostufe | Empfohlene Maßnahme |
Standardrisiko | Lizenzen überprüfen, Microsoft-Baseline-Richtlinien anwenden, Ausschlüsse reduzieren, „Sichere Anhänge“ und „Sichere Links“ testen und die Zuständigkeit für die Reaktion klar zuweisen |
Erhöhtes Risiko | Erweiterung der Zusammenarbeit, Scannen mit mehreren Scan-Engines, proaktive Bereinigung und verbesserte Handhabung passwortgeschützter Dateien |
Reguliert | Vor der Bereitstellung sind eine richtlinienbasierte Überprüfung, Nachweise zur Nachverfolgbarkeit sowie eine auf die Compliance abgestimmte Berichterstattung erforderlich |
Kritische Infrastruktur | Legen Sie den Schwerpunkt auf einen präventiven Ansatz, die strikte Durchsetzung von Richtlinien und detaillierte Nachweise für Dateien, die in sensible Arbeitsabläufe gelangen. |
Eine praxisorientierte Bewertung des Dateischutzes in Microsoft 365 umfasst die Ermittlung der Lizenzen, die Überprüfung der Richtlinien, die Zuordnung der Workloads und Tests mit repräsentativen Dateien, bevor entschieden wird, ob die nativen Kontrollmechanismen ausreichen oder eine zusätzliche Schutzebene erforderlich ist. Unternehmen sollten die Archivierungstiefen, eingebetteten Objekte, Dokumentformate und Dateigrößen testen, mit denen sie am häufigsten arbeiten, um zu verstehen, wie sich die einzelnen Kontrollmechanismen unter realen Dateibedingungen verhalten.
Verwandte Themen
- Wie fünf Compliance-Rahmenwerke die Branche neu definieren Email Security
- So bewerten Sie Email Security anhand von 7 Fragen
- Per SVG übermittelte Malware überschwemmt E-Mails. So lässt sie sich tatsächlich blockieren.
MetaDefender Für Microsoft 365 erweitert diese Lösung Ihre bestehende Microsoft 365-Umgebung um eine auf Prävention ausgerichtete Dateiprüfung und -bereinigung, wobei die native Defender-Abdeckung durch mehrstufige Scans, die Deep CDR™-Technologie und KI-gestützte Analysen ergänzt wird. Mit diesem Ansatz können Sicherheitsteams verbleibende Dateirisiken in E-Mail- und Kollaborations-Workflows reduzieren, ohne dass Änderungen an MX-Einträgen oder neue Hardware erforderlich sind.
Nutzen Sie „ OPSWAT “, um „ MetaDefender “ für Microsoft 365 in Ihrer Umgebung zu testen.
Häufig gestellte Fragen (FAQs)
Reicht Microsoft Defender für Office 365 aus, um komplexe Phishing-Angriffe, Zero-Day-Malware, Ransomware und Business-E-Mail-Compromise zu verhindern?
Das hängt von der Lizenzstufe, dem Reifegrad der Konfiguration und Ihrer Risikotoleranz ab. Defender für Office 365 bietet eine solide native Basis, doch Zero-Day-Malware, schwer zu erkennende Bedrohungen und bestimmte Dateibedingungen können dennoch ein Restrisiko darstellen, dem manche Unternehmen mit einer zusätzlichen Prüf- und Bereinigungsstufe begegnen möchten.
Worin bestehen die Unterschiede hinsichtlich Sicherheit und Lizenzierung zwischen Exchange Online Protection, Defender für Office 365 Plan 1 und Plan 2?
Exchange Online Protection bietet grundlegende Funktionen zum Schutz vor Malware, Spam und Phishing sowie Schutz vor Identitätsbetrug und Kontrollen für den E-Mail-Fluss und die Quarantäne. Defender für Office 365 – Plan 1 ergänzt diese um „Safe Attachments“, „Safe Links“, Echtzeit-Erkennung und erweiterte Anti-Phishing-Funktionen wie den Schutz vor Identitätsbetrug durch Benutzer und Domänen. Plan 2 ergänzt Plan 1 um die Untersuchung und Aufspürung von Bedrohungen, Kampagnenanalysen, automatisierte Untersuchung und Reaktion sowie Schulungen zur Angriffssimulation.
Überprüft Microsoft Defender für Office 365 Dateien, die über Teams, SharePoint Online und OneDrive freigegeben werden?
Microsoft schützt unterstützte Dateien in diesen Arbeitsabläufen, wobei die genauen Funktionen je nach Lizenz, Richtlinie und Dateistatus variieren. Da Teams-Dateien in der Regel in SharePoint Online oder OneDrive gespeichert werden, sollten Administratoren überprüfen, wo sich die Datei befindet, welche Richtlinie für sie gilt und ob die Überprüfung vor oder nach dem Zugriff durch den Benutzer erfolgt.
Welche Sicherheitslücken beim Schutz vor dateibasierten Bedrohungen bestehen nach der Bereitstellung von Microsoft Defender für Office 365 weiterhin?
Zu den häufigsten Sicherheitslücken zählen passwortgeschützte und verschlüsselte Dateien, tief verschachtelte Archive, fehlerhafte oder als Angriffsmittel missbrauchte Dokumente sowie das Zeitfenster, in dem eine Zero-Day-Bedrohung noch keiner endgültigen Einstufung unterliegt.
Wie kann eine E-Mail-Sicherheitslösung eines Drittanbieters Microsoft Defender für Office 365 ergänzen, ohne dass MX-Einträge geändert werden müssen?
Mit „ MetaDefender “ für Microsoft 365 wird der E-Mail-Schutz inline durchgesetzt, sodass Dateien vor der Zustellung in den Posteingang überprüft und schädliche Inhalte gestoppt werden können, bevor sie den Benutzer erreichen. Der Schutz für Microsoft Teams nutzt eine auf „ API “ basierende Integration, um Dateien bei ihrer Einbindung in Kooperationsworkflows zu überprüfen und zu bereinigen.
