Wichtigste Erkenntnisse
- Was wir einführen: „ OPSWAT “ bringt „ MetaDefender “ für Microsoft 365 auf den Markt, ehemals „ MetaDefender “, „Cloud “ und „Email Security “, um den Schutz vor Dateibedrohungen in Microsoft 365 für Microsoft-E-Mail und Teams bereitzustellen.
- Warum das wichtig ist: Dateien werden mittlerweile in rasantem Tempo per E-Mail und über Teams-Chats übertragen, wodurch Angriffsmöglichkeiten für bösartige, verdächtige und passwortgeschützte Inhalte entstehen.
- Für wen es gedacht ist: Teams aus den Bereichen Sicherheit, IT, SOC, Compliance und Microsoft 365, die eine mehrschichtige Überprüfung, Bereinigung und Nachvollziehbarkeit benötigen, die über die nativen Kontrollmechanismen hinausgeht, ohne dabei die MX-Einträge zu beeinträchtigen.
Eine Datei von einem vertrauenswürdigen Absender trifft ein und sieht so harmlos aus, dass niemand daran zweifelt. Sie wandert vom Posteingang in einen Teams-Chat, wo weitere Personen sie öffnen, weiterleiten und darauf reagieren können. Dieser Arbeitsablauf gehört zum Geschäftsalltag, und genau darauf setzen Angreifer.
Am 29. September 2026 bringt OPSWAT „MetaDefender™ für Microsoft 365“ auf den Markt, das früher als „MetaDefender™ Cloud Email Security “ bekannt war. Mit dieser Einführung wird die Bedrohungsabwehr von „ OPSWAT “ von E-Mails auf Dateien ausgeweitet, die über Microsoft Teams geteilt werden.
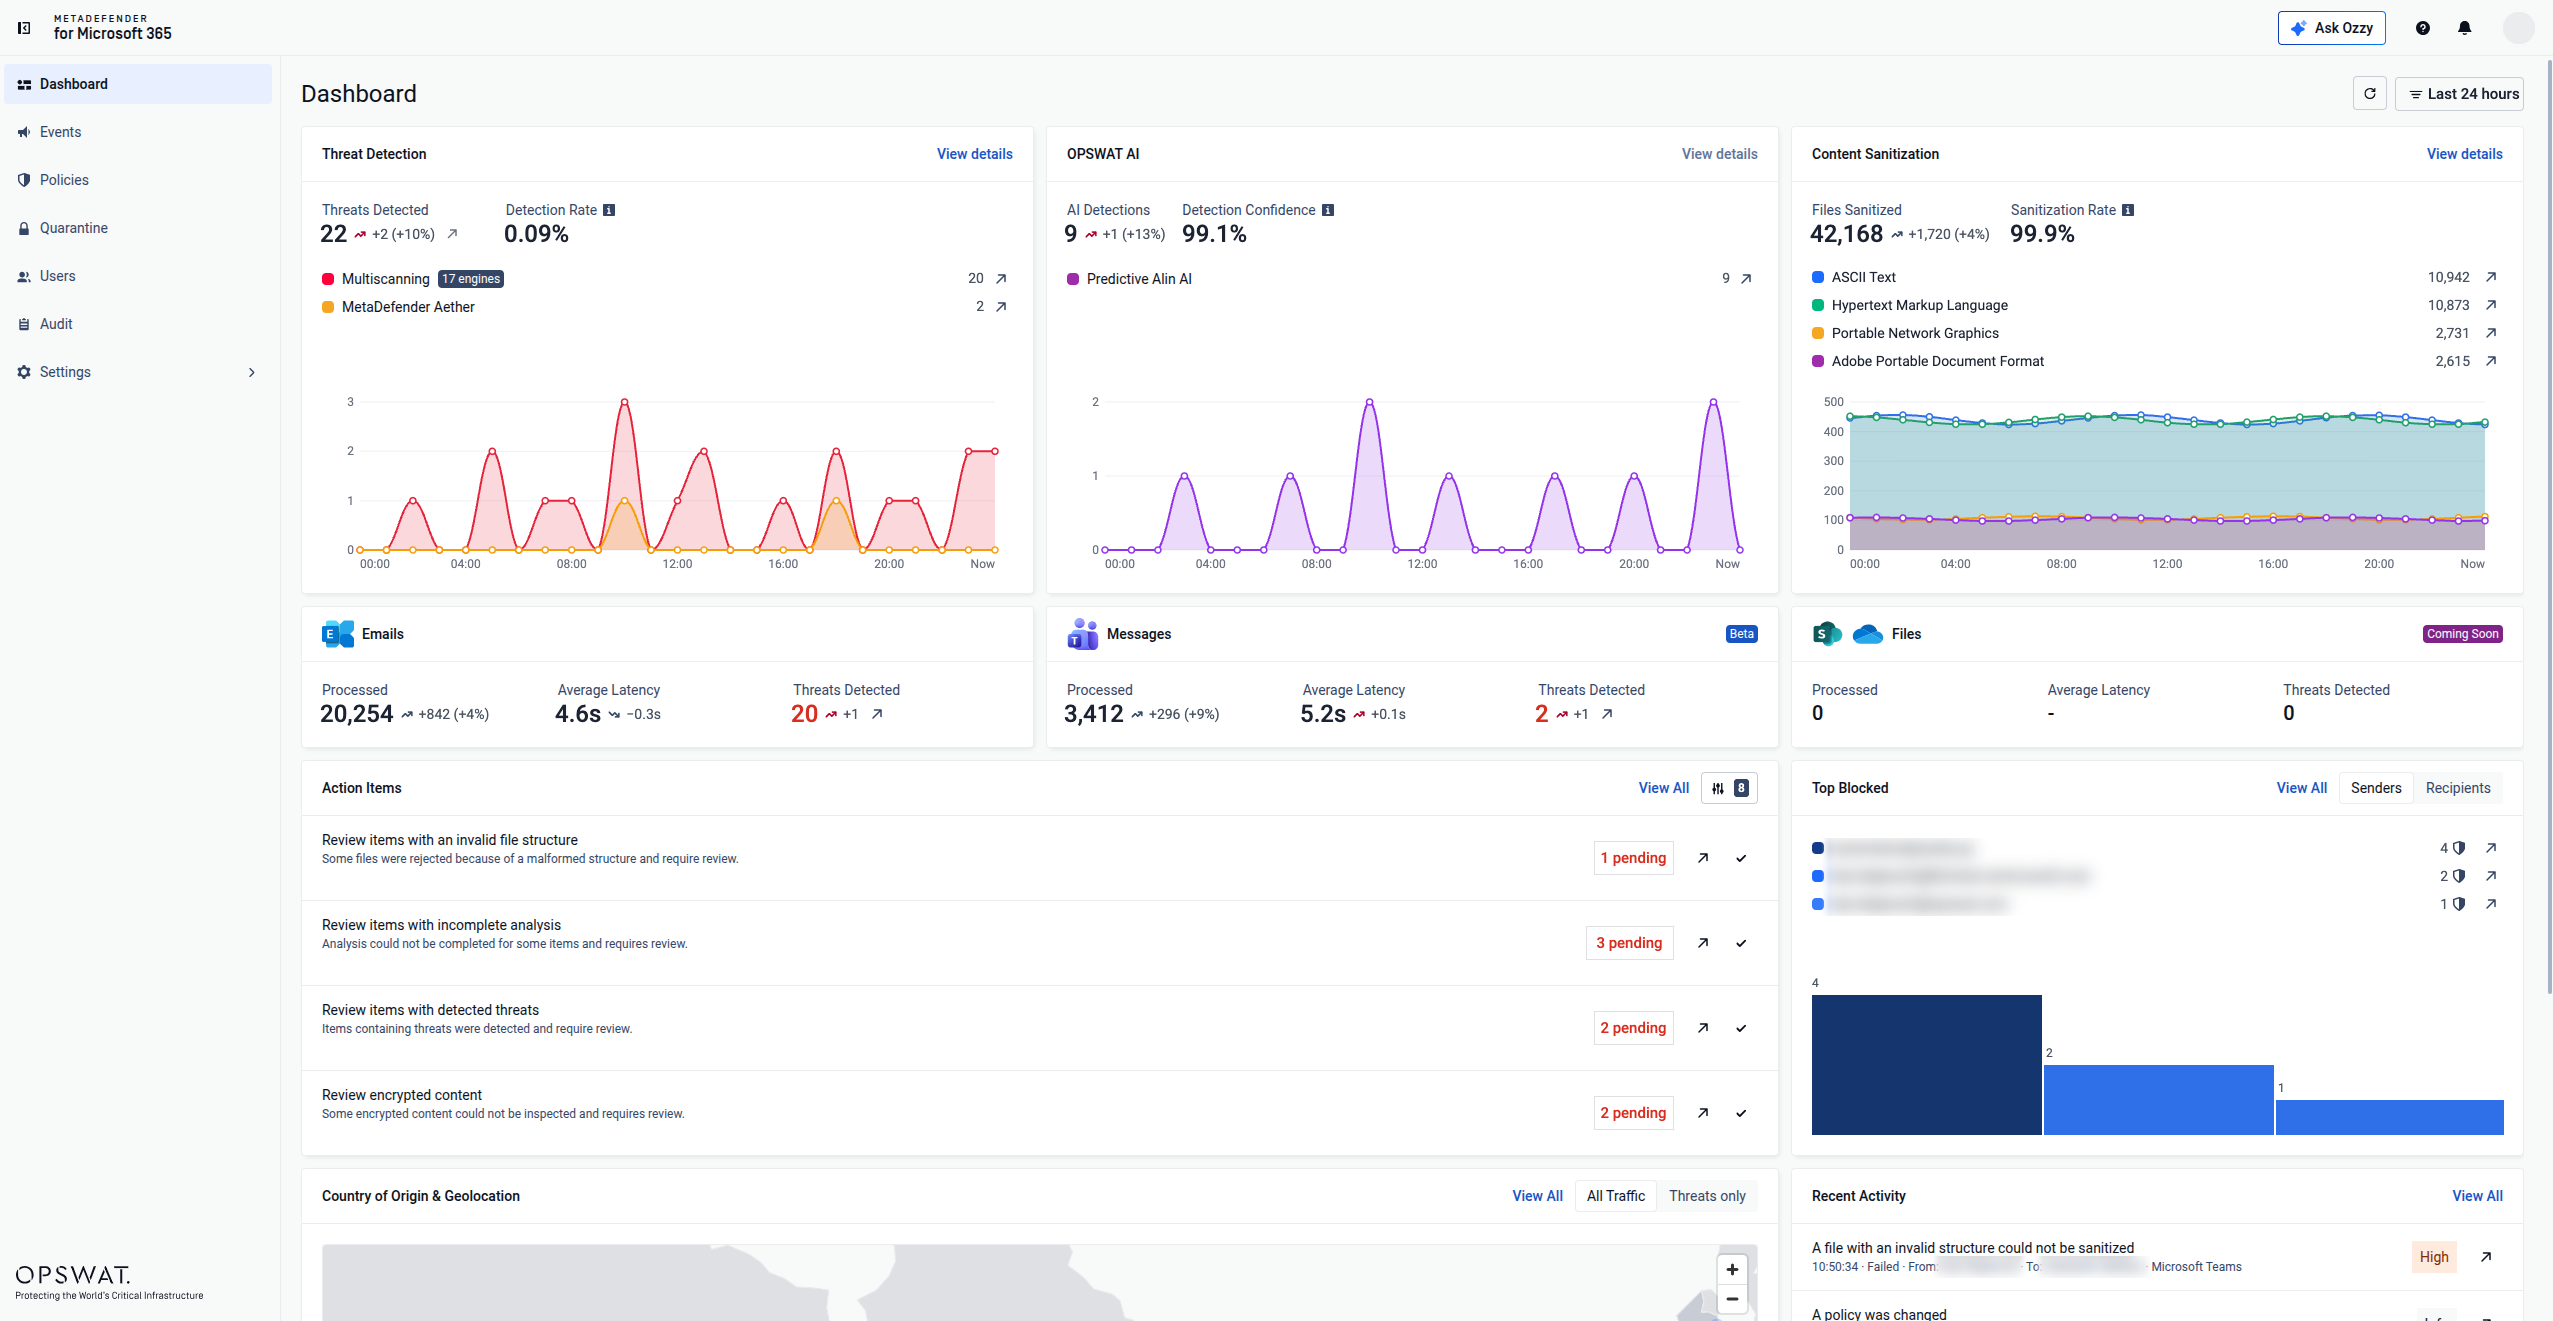
MetaDefender „for Microsoft 365“ ist die Lösung von OPSWATzur Abwehr von Dateibedrohungen, mit der Dateien in Exchange Online und Microsoft Teams überprüft und bereinigt werden können. Sie ergänzt Metascan™ Multiscanning, Deep CDR™-Technologie, MetaDefender Aether™und Predictive Alin AI, eine KI-gestützte Malware-Analyse-Engine, die über die nativen Microsoft-Kontrollen hinausgeht und dazu beiträgt, Risiken zu minimieren und Abhilfemaßnahmen nach der Bereitstellung zu optimieren.
Warum diese Markteinführung von Bedeutung ist
Anfang dieses Jahres MetaDefender Cloud Email Security wurde mit einem klaren Ziel ins Leben gerufen: Unternehmen dabei zu helfen, den Schutz für Exchange Online zu verbessern. Diese Grundlage besteht nach wie vor. Was sich geändert hat, ist die Art und Weise, wie Menschen arbeiten: Laut dem Jahresbericht „Microsoft 2025 Work Trend Index“ erhält ein Mitarbeiter mittlerweile täglich durchschnittlich 117 E-Mails und 153 Teams-Nachrichten. Diese Zahl verdeutlicht, wie tief sich die chatbasierte Zusammenarbeit in den Arbeitsalltag eingegraben hat. Da Dateien zwischen Posteingängen, Teams-Chats und Kanälen hin- und herwandern, muss sich die Sicherheit auch auf die Kollaborationstools erstrecken, die Mitarbeiter täglich nutzen. Aus diesem Grund erweitert „ OPSWAT “ seinen Sicherheitsumfang von E-Mails auf Microsoft Teams.
Mit „ MetaDefender “ für Microsoft 365 werden Dateien, die über Exchange Online und Microsoft Teams übertragen werden, überprüft, analysiert und bereinigt. Dadurch wird eine umfassende Überprüfung auf Dateiebene ermöglicht, die die nativen Microsoft-Kontrollen ergänzt und Sicherheits- sowie IT-Teams praktische Kontrolle über den Malware-Schutz in Microsoft 365 bietet.
So hilft „ MetaDefender “ für Microsoft 365
- Exchange Online: Inline-E-Mail-Schutz ohne Änderungen am MX-Eintrag; bevor E-Mails den Posteingang erreichen, werden sie überprüft und automatisch in die Quarantäne verschoben, wenn sie als schädlich eingestuft werden.
- Microsoft Teams: Überprüfung und Bereinigung von Dateien, die in Chats und Kanälen geteilt werden.
MetaDefender Für Microsoft 365 werden vier Technologien von „ OPSWAT “ kombiniert, um die Abwehr von Dateibedrohungen in Microsoft 365 sowohl in E-Mails als auch in Teams zu unterstützen:
| Technologie | Was es bewirkt |
| Metascan™ Multiscanning | E-Mails und Dateien werden parallel durch bis zu 17 Anti-Malware-Engines geprüft, um Erkennungslücken zu schließen. |
| Deep CDR™-Technologie | Bietet eine präventionsorientierte CDR-Sicherheit für über 200 Dateitypen, indem jede Datei oder jeder Anhang als potenziell schädlich behandelt wird, aktive Inhalte wie Skripte, Makros, eingebettete Objekte, QR-Code-Risiken und Elemente, die gegen die Richtlinien verstoßen, entfernt werden und anschließend eine saubere, nutzbare Version bereitgestellt wird. |
| MetaDefender Aether™ | Nutzt eine emulationsbasierte dynamische Malware-Analyse, um Zero-Day-Bedrohungen, schwer nachweisbare Bedrohungen und mehrstufige Bedrohungen am Perimeter aufzudecken. Die „ Adaptive “Sandbox kann pro Server täglich mehr als 50.000 Dateien oder Anhänge analysieren, innerhalb von etwa 10 Sekunden schnelle Beurteilungen mit Bedrohungsinformationen liefern und Verhaltensmuster dem MITRE ATT&CK-Rahmenwerk zuordnen, um für Analysten verwertbare Beweise zu liefern. |
| Vorausschauend Alin AI | Liefert Malware-Beurteilungen bereits vor der Ausführung, indem strukturelle und verhaltensbezogene Merkmale von Dateien und E-Mails analysiert werden, noch bevor Signaturen oder eine Sandbox-Ausführung erforderlich sind. Die prädiktive Alin-KI liefert eine durchschnittliche Beurteilung in 6,67 Millisekunden bei einer Falsch-Positiv-Rate von 0,03 % und einer Erkennungsrate von 93 %. |
Zusammen tragen diese Ebenen dazu bei, das Sicherheitsrisiko und den Aufwand für Nachbesserungen nach der Zustellung zu verringern und gleichzeitig den Schutz vor bekannten, schwer erkennbaren und KI-gestützten Bedrohungen in allen unterstützten Microsoft 365-Workflows zu verbessern.
Warum sollten Sie sich für „ OPSWAT “ entscheiden?
Viele Microsoft 365-Sicherheitstools bieten einen wichtigen Basisschutz. „ OPSWAT “ erweitert diese Sicherheit um eine zusätzliche Ebene der Dateiprüfung für Unternehmen, deren E-Mails und Dateien regulierte Daten, Lieferanteninhalte, Kundendaten oder betriebliche Abhängigkeiten enthalten.
Passwortgeschützte Dateien stellen ein bekanntes Dilemma dar. Werden sie blockiert, verlangsamt sich die legitime Arbeit. Werden sie ungeöffnet durchgelassen, können sie zu einer Sicherheitslücke werden. „ MetaDefender “ für Microsoft 365 bietet Benutzern einen Self-Service-Workflow zur Eingabe des Passworts. Die Deep CDR™-Technologie zerlegt die Datei anschließend automatisch, entfernt potenziell schädliche Inhalte, setzt sie wieder zusammen und liefert dem Empfänger eine bereinigte, funktionsfähige Version.
MetaDefender Microsoft 365 ist zwar neu, doch die Technologien von „ OPSWAT “, auf denen es basiert, stützen sich auf mehr als 20 Jahre Erfahrung im Bereich kritischer Infrastrukturen. E-Mails und Dateien werden mit der erforderlichen Sorgfalt geprüft, da die durchschnittlichen Kosten einer Datenpanne laut dem IBM-Bericht „Cost of a Data Breach Report 2026“ um 12 % auf 4,99 Millionen US-Dollar gestiegen sind.
Auf bestehende Arbeitsabläufe zugeschnitten
MetaDefender „for Microsoft 365“ integriert den Schutz vor Dateibedrohungen in die Microsoft 365-Tools, die Mitarbeiter bereits nutzen – ganz ohne Änderungen an MX-Einträgen, zusätzliche Hardware oder unnötige Unterbrechungen des E-Mail-Verkehrs. Dank des Inline-Schutzes für Exchange Online und des auf „ API “ basierenden Schutzes für Microsoft Teams können Unternehmen ihre Sicherheit erhöhen und gleichzeitig den täglichen Kommunikations- und Kooperationsfluss aufrechterhalten.
| Vorteile für CISOs | Reduzieren Sie Risiken im Zusammenhang mit Microsoft 365-Inhalten und bieten Sie mehrstufige Kontrollmechanismen, die über den nativen Microsoft-Schutz hinausgehen. |
| Vorteile für SOC Teams | Verbessern Sie den Überblick über verdächtige Dateien in Exchange Online und Microsoft Teams auf einer einzigen Plattform und reduzieren Sie gleichzeitig den manuellen Aufwand bei der Einstufung. |
| Vorteile für Compliance- sowie für Risikoteams | Unterstützung von Überprüfung, Desinfektion, Berichterstellung und Nachvollziehbarkeit für Dateien, die im Rahmen der betreffenden Microsoft 365-Workflows übertragen werden. |
| Vorteile für Microsoft 365-Administratoren | Sorgen Sie für mehr Sicherheit bei E-Mails und Teams, ohne den Bereitstellungsprozess unnötig zu erschweren. |
Erfahren Sie, welche Vorteile „ MetaDefender “ für Microsoft 365 Ihrem Unternehmen bieten kann
Besuchen Sie die Produktseite und erfahren Sie, wie „ OPSWAT “ den Schutz vor Dateibedrohungen für Exchange Online und Microsoft Teams gewährleistet.
Häufig gestellte Fragen (FAQ)
Was ist aus MetaDefender ,Cloud undEmail Security geworden?
MetaDefender Cloud Email Security hat sich zu „ MetaDefender “ für Microsoft 365 weiterentwickelt. Die Funktionen zur E-Mail-Sicherheit in der Cloud bleiben erhalten, und der Schutzbereich erstreckt sich nun auch auf Microsoft Teams und umfasst neben E-Mails auch Dateien, die in Chats und Kanälen geteilt werden.
Was bedeutet „Datei-Bedrohungsschutz in Microsoft 365“?
Das bedeutet, dass Dateien während ihrer Übertragung durch Exchange Online und Microsoft Teams überprüft, analysiert und bereinigt werden, anstatt den Schutz allein auf E-Mails zu beschränken.
Reicht Microsoft Defender für Office 365 allein aus?
Native Microsoft-Steuerelemente bilden die Grundlage. „ MetaDefender “ für Microsoft 365 ergänzt die nativen Steuerelemente um zusätzliche Schutzebenen, darunter Metascan Multiscanning, Deep CDR™-Technologie, MetaDefender Aether und Predictive Alin AI. Damit stehen Unternehmen mehrere unabhängige Prüfmechanismen zur Verfügung: Überprüfung durch mehrere Engines, Bereinigung und Verhaltensanalyse.
Können in Microsoft Teams freigegebene Dateien auf Malware überprüft werden?
Ja, „ MetaDefender “ für Microsoft 365 wendet Multi-Engine-Scans, die Bereinigung mittels Deep CDR™-Technologie sowie eine emulationsbasierte Sandbox-Analyse auf Dateien an, die über Teams-Chats und -Kanäle geteilt werden.
Sind für die Bereitstellung Änderungen an den MX-Einträgen erforderlich?
Nein, „ MetaDefender “ für Microsoft 365 erweitert Microsoft 365 um E-Mail-Sicherheit, ohne dass MX-Einträge, Hardware oder der E-Mail-Fluss geändert werden müssen.
Wie geht das Programm mit passwortgeschützten Dateien um?
Die Benutzer geben das Passwort über ein Selbstbedienungsportal ein. Unser Produkt wendet es automatisch an, prüft und zerlegt die Datei, entfernt potenziell schädliche Inhalte, setzt sie wieder zusammen und liefert eine bereinigte, funktionsfähige Version, ohne dass eine routinemäßige Überprüfung durch den Administrator erforderlich ist. Wurde eine Bedrohung erkannt, wird die Datei in Quarantäne verschoben, wo die Sicherheitsteams sie weiter untersuchen können.