Am 10. November 2026 gab das Git-Projekt eine Sicherheitslücke mit hohem Schweregrad bekannt, CVE-2026-111760 (CVSS 8,0), die es Angreifern ermöglichen könnte, über ein speziell präpariertes Git-Repository beliebige Befehle auf dem Rechner eines Opfers auszuführen.
Git ist ein wesentlicher Bestandteil der modernen Softwareentwicklung und wird von Entwicklern, Unternehmen und automatisierten Build-Umgebungen in großem Umfang genutzt. Eine Sicherheitslücke, durch die ein routinemäßiger Repository-Vorgang zur Ausführung von beliebigem Code führen könnte, wirft erhebliche Sicherheitsbedenken auf, insbesondere für Entwicklungsumgebungen und Software-Lieferketten.
Zu Beginn der Untersuchung durch die OPSWAT -Einheit 515 lagen nur wenige öffentliche technische Informationen vor. Die Sicherheitslücke wurde dokumentiert in GitHubs Sicherheitshinweis (GHSA-vp2w-7xxj-jvxr)dokumentiert, während dem Team über das CVE-Programm oder die National Vulnerability Database (NVD) noch keine detaillierten Angaben zur Sicherheitslücke vorlagen.
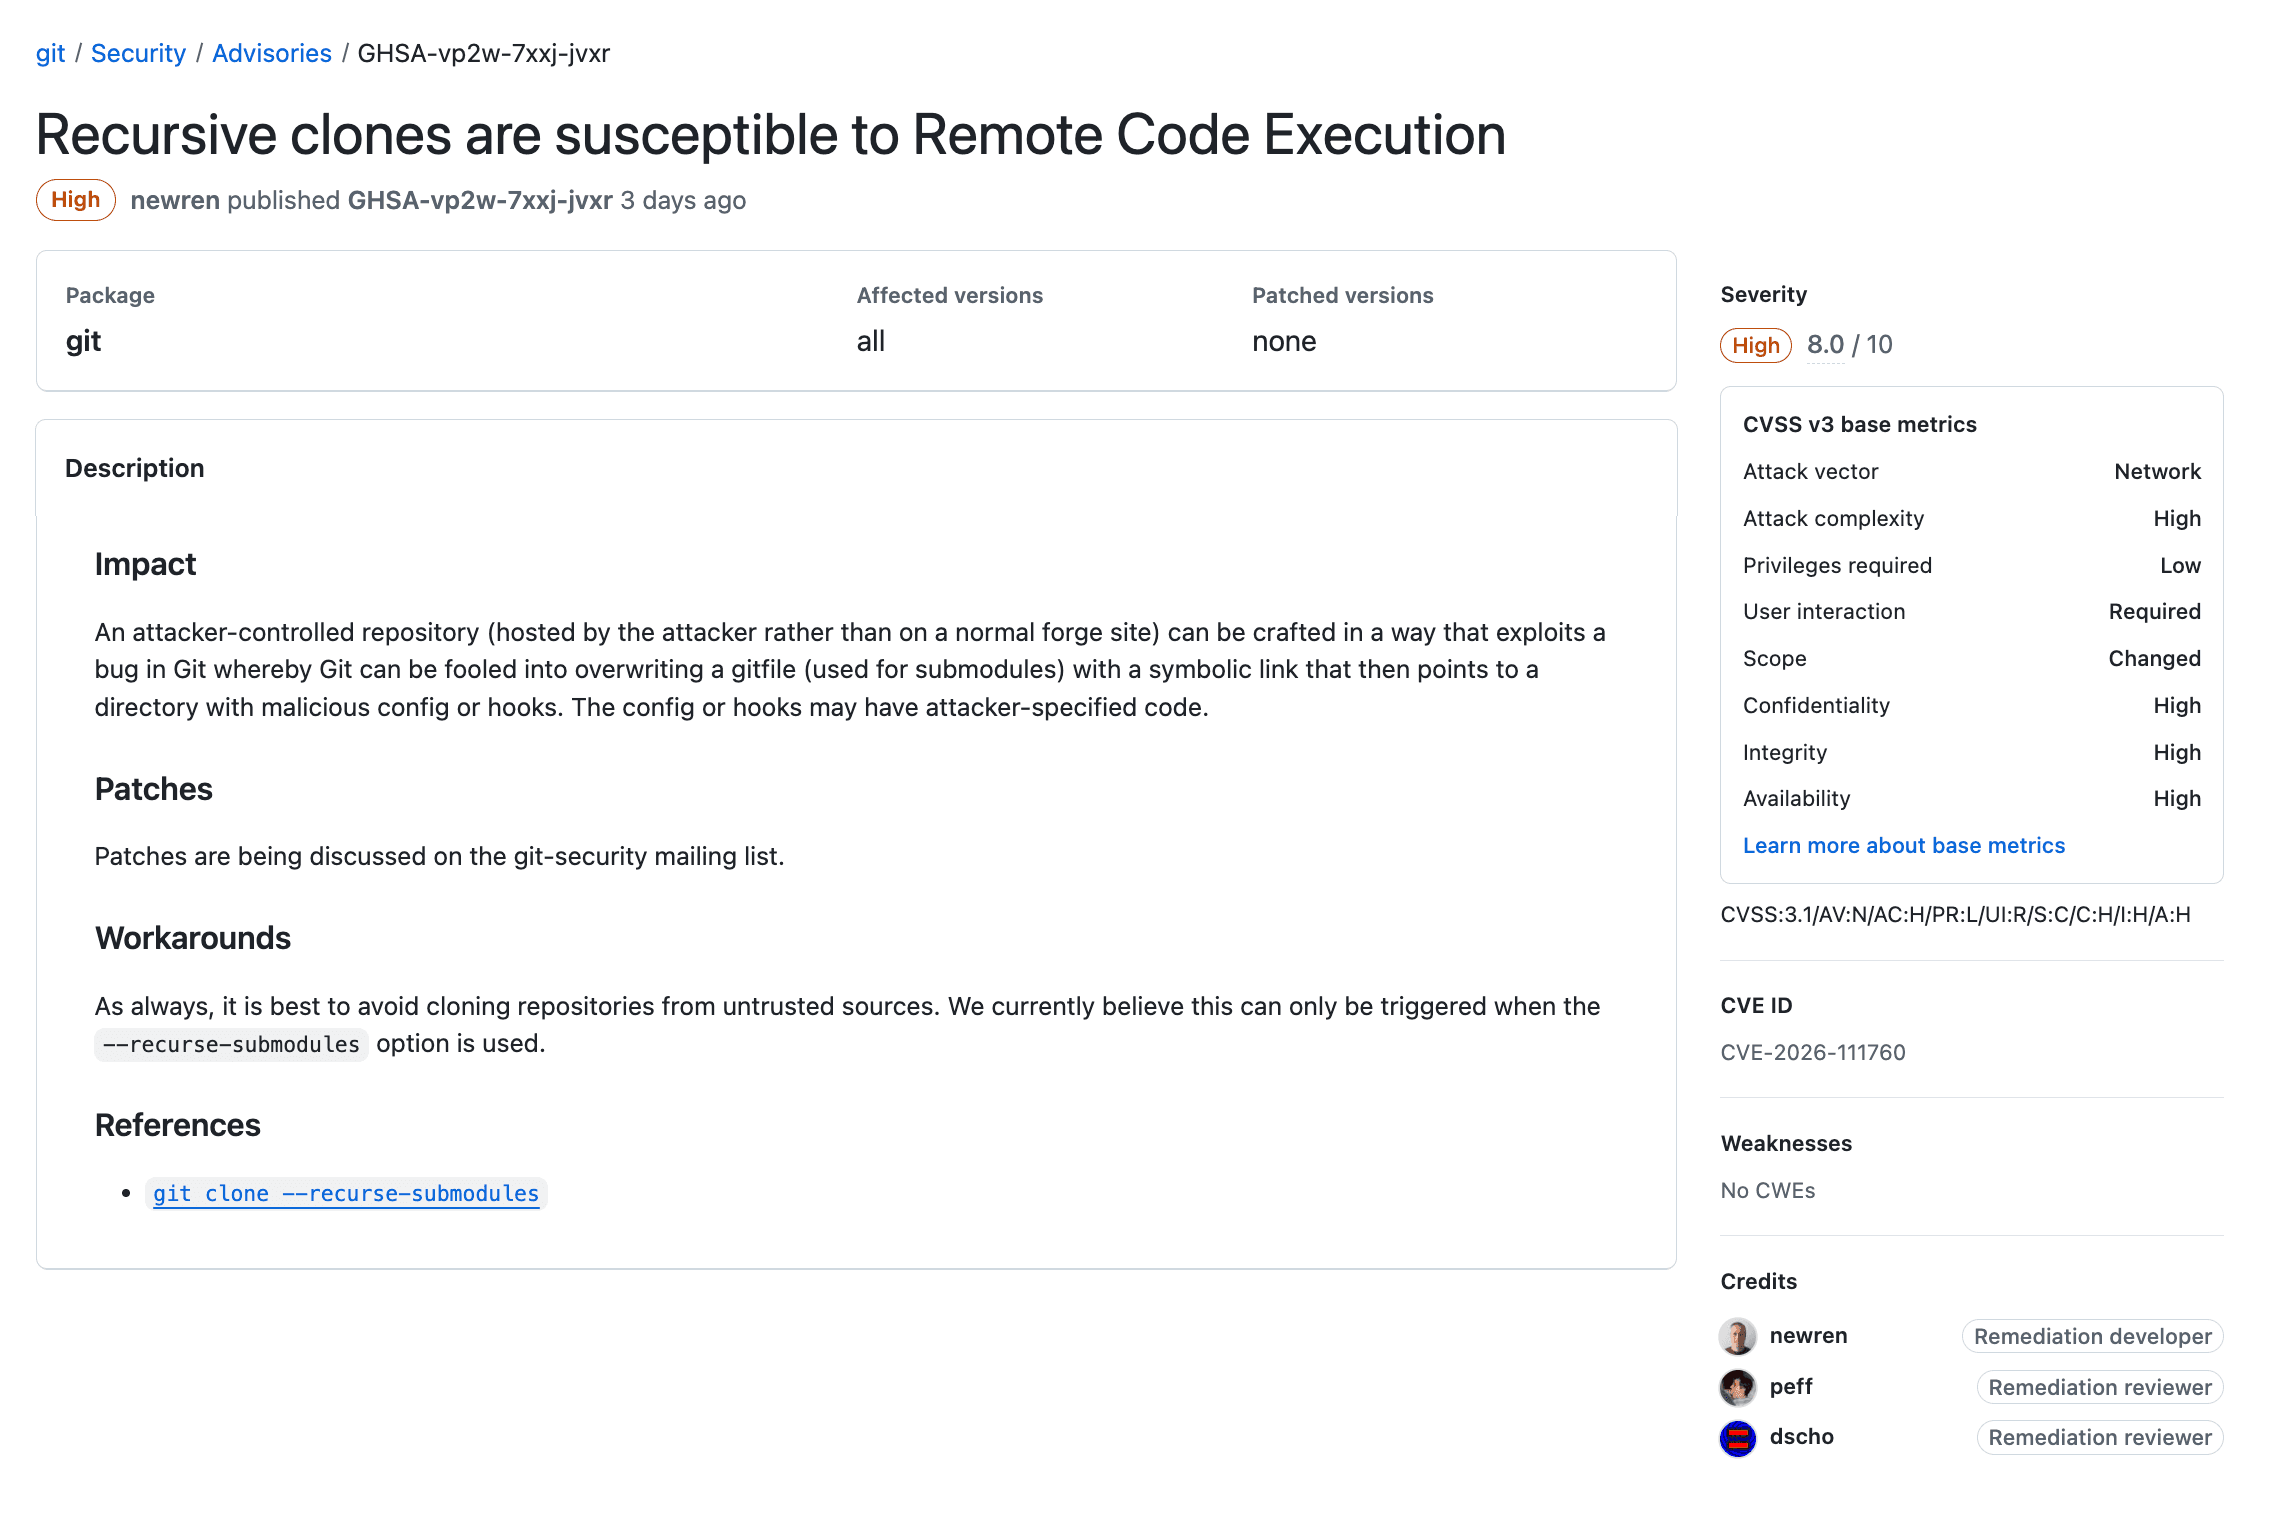
OPSWAT Unit 515 untersuchte die Sicherheitslücke eigenständig, analysierte deren Ursache und konnte die Ausführung von Code aus der Ferne mithilfe eines funktionierenden Proof-of-Concept (PoC) erfolgreich nachstellen. Das Team überprüfte zudem die Wirksamkeit des Sicherheitspatches des Anbieters, indem es Tests sowohl mit anfälligen als auch mit gepatchten Git-Versionen durchführte.
Dieser Artikel enthält eine technische Analyse der Schwachstelle CVE-2026-111760 auf hoher Ebene, stellt die Ergebnisse unserer PoC-Validierung vor und erörtert die damit verbundenen Sicherheitsauswirkungen sowie empfohlene Abhilfemaßnahmen.
CVE-2026-111760 verstehen
CVE-2026-111760 ist eine Sicherheitslücke aufgrund einer Ganzzahl-Abschneidung bei der Verarbeitung von Dateipfadlängen durch Git während des Auscheckens von Repositorys. Unter bestimmten Umständen kann die Sicherheitslücke es einem böswilligen Repository ermöglichen, beliebige Befehle auf dem System auszuführen, das es verarbeitet.
Git überprüft Dateipfade normalerweise, bevor sie in das lokale Dateisystem geschrieben werden. Dazu gehören auch Prüfungen, die verhindern sollen, dass der Inhalt des Repositorys geschützte Git-Metadaten überschreibt. Diese Sicherheitslücke führt jedoch zu einer Inkonsistenz zwischen der Art und Weise, wie Git einen Dateipfad überprüft, und der Art und Weise, wie dieser Pfad anschließend geschrieben wird.
Die Ursache liegt in der Handhabung des Indexes durch Git, bei der die Länge von Dateipfaden anhand eines 64-Bit-Werts berechnet, jedoch in einem 32-Bit-Feld (ce_namelen) gespeichert wird. Bei der Verarbeitung eines außergewöhnlich langen Pfads, der die 32-Bit-Grenze überschreitet, kann die gespeicherte Länge abgeschnitten werden, was dazu führt, dass Git den ursprünglichen Pfad validiert, während das Schreiben an einen anderen, kürzeren Speicherort erfolgt.
Ein Angreifer kann diese Inkonsistenz ausnutzen, um die von einem Submodul oder einem verknüpften Arbeitsverzeichnis verwendete .git-Datei zu überschreiben und Git so in ein vom Angreifer kontrolliertes Verzeichnis umzuleiten, das eine bösartige Repository-Konfiguration enthält. Bei nachfolgenden Git-Vorgängen können dann vom Angreifer kontrollierte Befehle ausgeführt werden.
Die Sicherheitslücke zeigt, wie eine Ganzzahl-Abschneidung in einem weit verbreiteten Entwicklungstool die Schutzmechanismen des Dateisystems umgehen und zur Ausführung von beliebigem Code führen kann.
Angriffsszenario
Ein Angreifer kann ein speziell präpariertes Git-Repository erstellen, das manipulierte Dateipfade und Verweise auf Submodule enthält. Wenn ein Opfer das Repository mit aktivierten rekursiven Submodulen unter Verwendung einer anfälligen Git-Version klont, kann der Angriff zur Ausführung von beliebigem Code führen.
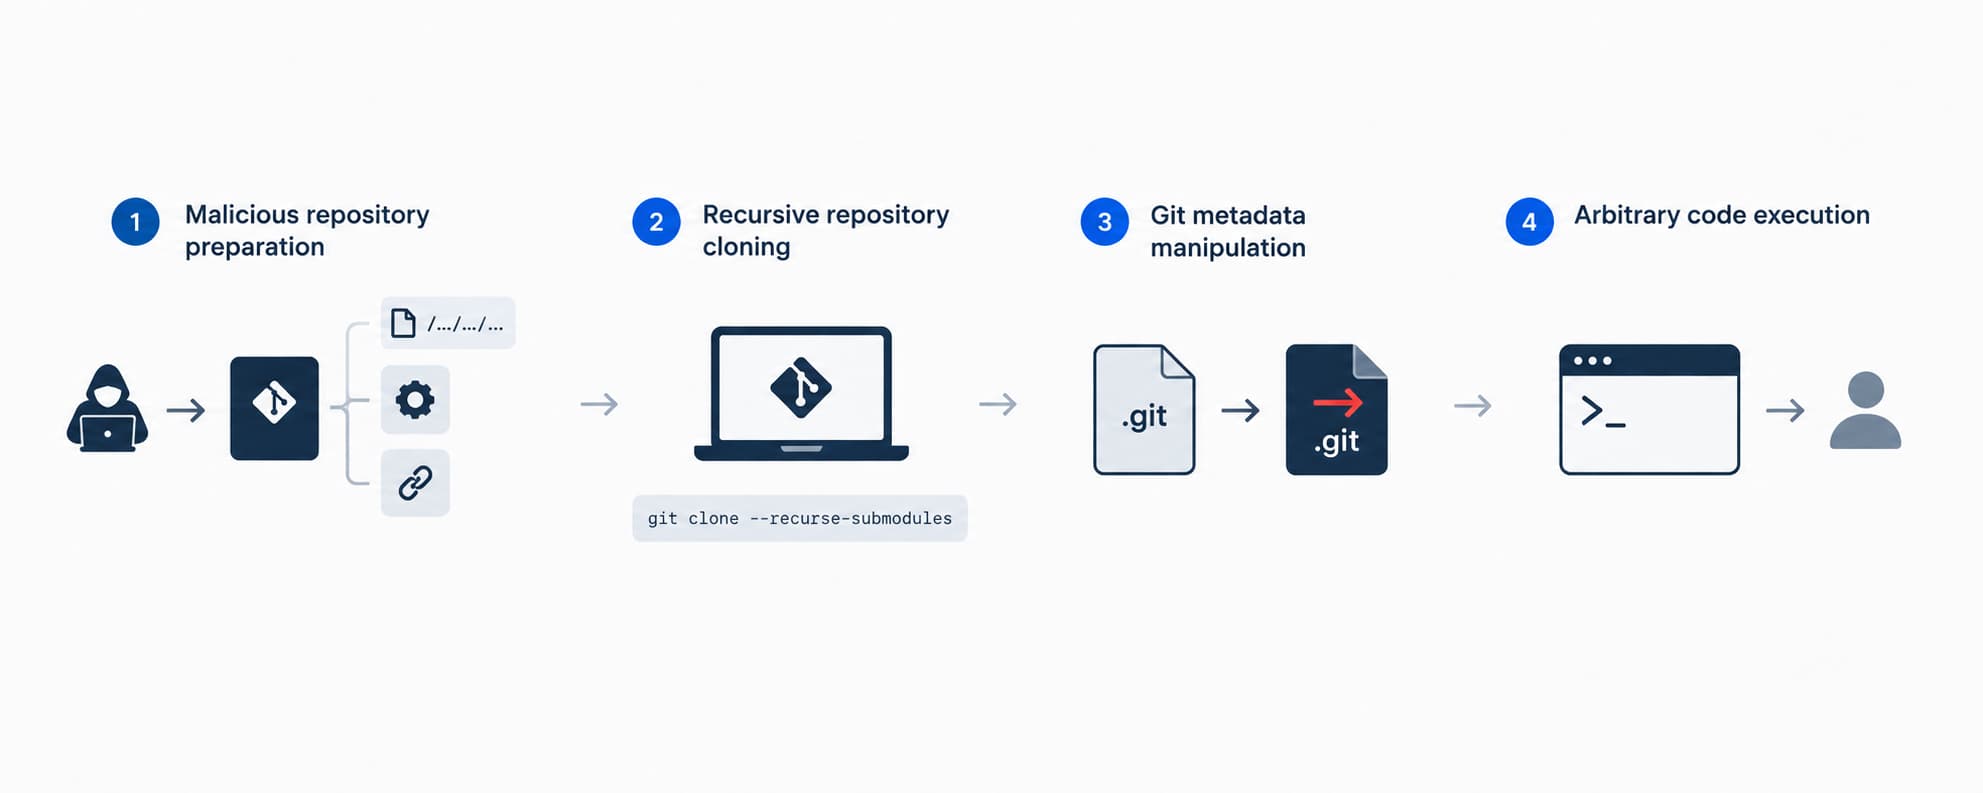
In dem von der „ OPSWAT “ Unit 515 validierten Szenario eines rekursiven Klons verläuft der Angriff in vier Phasen:
- Vorbereitung eines bösartigen Repositorys: Der Angreifer erstellt ein Repository, das einen außergewöhnlich langen Dateipfad, ein bösartiges Git-Konfigurationsverzeichnis und ein Submodul enthält, das auf ein speziell manipuliertes Repository verweist.
- Rekursives Klonen eines Repositorys: Ein Opfer klont das vom Angreifer kontrollierte Repository mit dem Befehl„git clone --recurse-submodules“ und löst so beim Auschecken von Submodulen das anfällige Verhalten bei der Pfadverarbeitung aus.
- Manipulation von Git-Metadaten: Aufgrund einer Rundung von Ganzzahlen überschreibt Git die .git-Datei des Submoduls mit einer vom Angreifer kontrollierten Git-Datei, die die Repository-Metadaten in ein bösartiges Verzeichnis umleitet.
- Ausführung von beliebigem Code: Bei der rekursiven Initialisierung von Submodulen verarbeitet Git die umgeleitete Repository-Konfiguration. Eine vom Angreifer kontrollierte „core.fsmonitor“-Einstellung wird daraufhin mit den Berechtigungen des Opfers ausgeführt.
Proof-of-Concept: Nachstellung von CVE-2026-111760
OPSWAT Die Einheit 515 hat erfolgreich einen Proof of Concept (PoC) entwickelt und validiert, der die Ausführung von Code aus der Ferne über ein bösartiges Git-Repository in einer kontrollierten Testumgebung demonstriert.
Tests mit Git 2.56.0 bestätigten, dass das Klonen des manipulierten Repositorys bei aktivierten rekursiven Submodulen die .git-Datei des Submoduls überschreiben und einen vom Angreifer kontrollierten Befehl über eine bösartige Git-Konfiguration ausführen kann, ohne dass das Opfer Repository-Skripte manuell ausführen muss.
Abhilfemaßnahmen und Empfehlungen
Das Git-Projekt hat am 10. November 2026 Sicherheitsupdates veröffentlicht, die das Problem CVE-2026-111760 beheben. Der Patch führt eine zusätzliche Überprüfung der Pfadlänge ein, um zu verhindern, dass durch Integer-Trunkierung die Sicherheitsprüfungen von Git umgangen werden.
Um dieses Risiko zu mindern, sollten Unternehmen die folgenden Maßnahmen in Betracht ziehen:
- Git aktualisieren: Führen Sie ein Upgrade auf die neueste verfügbare, gepatchte Git-Version durch. Für Organisationen, die ältere Release-Zweige pflegen, wurde die Sicherheitslücke auch in Git 2.56.1, 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 und 2.50.2 behoben. Stellen Sie sicher, dass alle Git-Installationen in Entwicklungsumgebungen, CI/CD-Pipelines und automatisierten Build-Systemen aktualisiert werden.
- Seien Sie vorsichtig bei nicht vertrauenswürdigen Repositorys: Vermeiden Sie das rekursive Klonen von Repositorys aus nicht vertrauenswürdigen Quellen und seien Sie vorsichtig, wenn Sie nicht vertrauenswürdige Zweige in verknüpften Arbeitsverzeichnissen auschecken. Diese Vorsichtsmaßnahmen ersetzen nicht die Notwendigkeit von Sicherheitsupdates.
- Sorgen Sie mit SBOM für Transparenz bei der Software: Nutzen Sie „ Software “ (Bill of Materials (SBOM) ), um Softwarekomponenten nachzuverfolgen und potenziell anfällige Abhängigkeiten zu identifizieren. OPSWAT MetaDefender kann die Transparenz der Softwarezusammensetzung und das Schwachstellenmanagement unterstützen.
- Nutzen Sie Bedrohungsinformationen: Nutzen Sie OPSWAT MetaDefender Threat Intelligence , um über neue Bedrohungen auf dem Laufenden zu bleiben, potenzielle Anzeichen für eine Kompromittierung zu untersuchen und Maßnahmen zur Sicherheitsreaktion zu unterstützen.
Schlussfolgerung
CVE-2026-111760 verdeutlicht, wie Sicherheitslücken in weit verbreiteten Entwicklungstools Sicherheitsrisiken in den Arbeitsabläufen der Softwareentwicklung und der Lieferkette verursachen können. Unter bestimmten Umständen kann ein routinemäßiger Git-Vorgang zu einem Einstiegspunkt für die Ausführung von beliebigem Code werden.
OPSWAT Die unabhängige Analyse, die erfolgreiche Ausnutzung und die Validierung des Patches durch Unit 515 verdeutlichen die praktischen Sicherheitsauswirkungen dieser Schwachstelle. Unternehmen sollten Sicherheitsupdates priorisieren, den Überblick über ihre Entwicklungsumgebungen bewahren und bei der Verarbeitung nicht vertrauenswürdiger Repositorys Vorsicht walten lassen.
