Leitfaden und Checkliste zur Einhaltung von ISO/IEC 27001
Ist Ihre Organisation darauf vorbereitet, die Anforderungen von ISO/IEC 27001 zu erfüllen? OPSWAT hilft Ihnen mit zwei essentiellen Ressourcen, die die Planung der Konformität einfacher und praktikabler machen und eindeutig den MetaDefender Lösungen zugeordnet sind.
Ganz gleich, ob Sie gerade erst anfangen oder Ihr ISMS verfeinern, diese Ressourcen sorgen für Klarheit bei jedem Schritt.
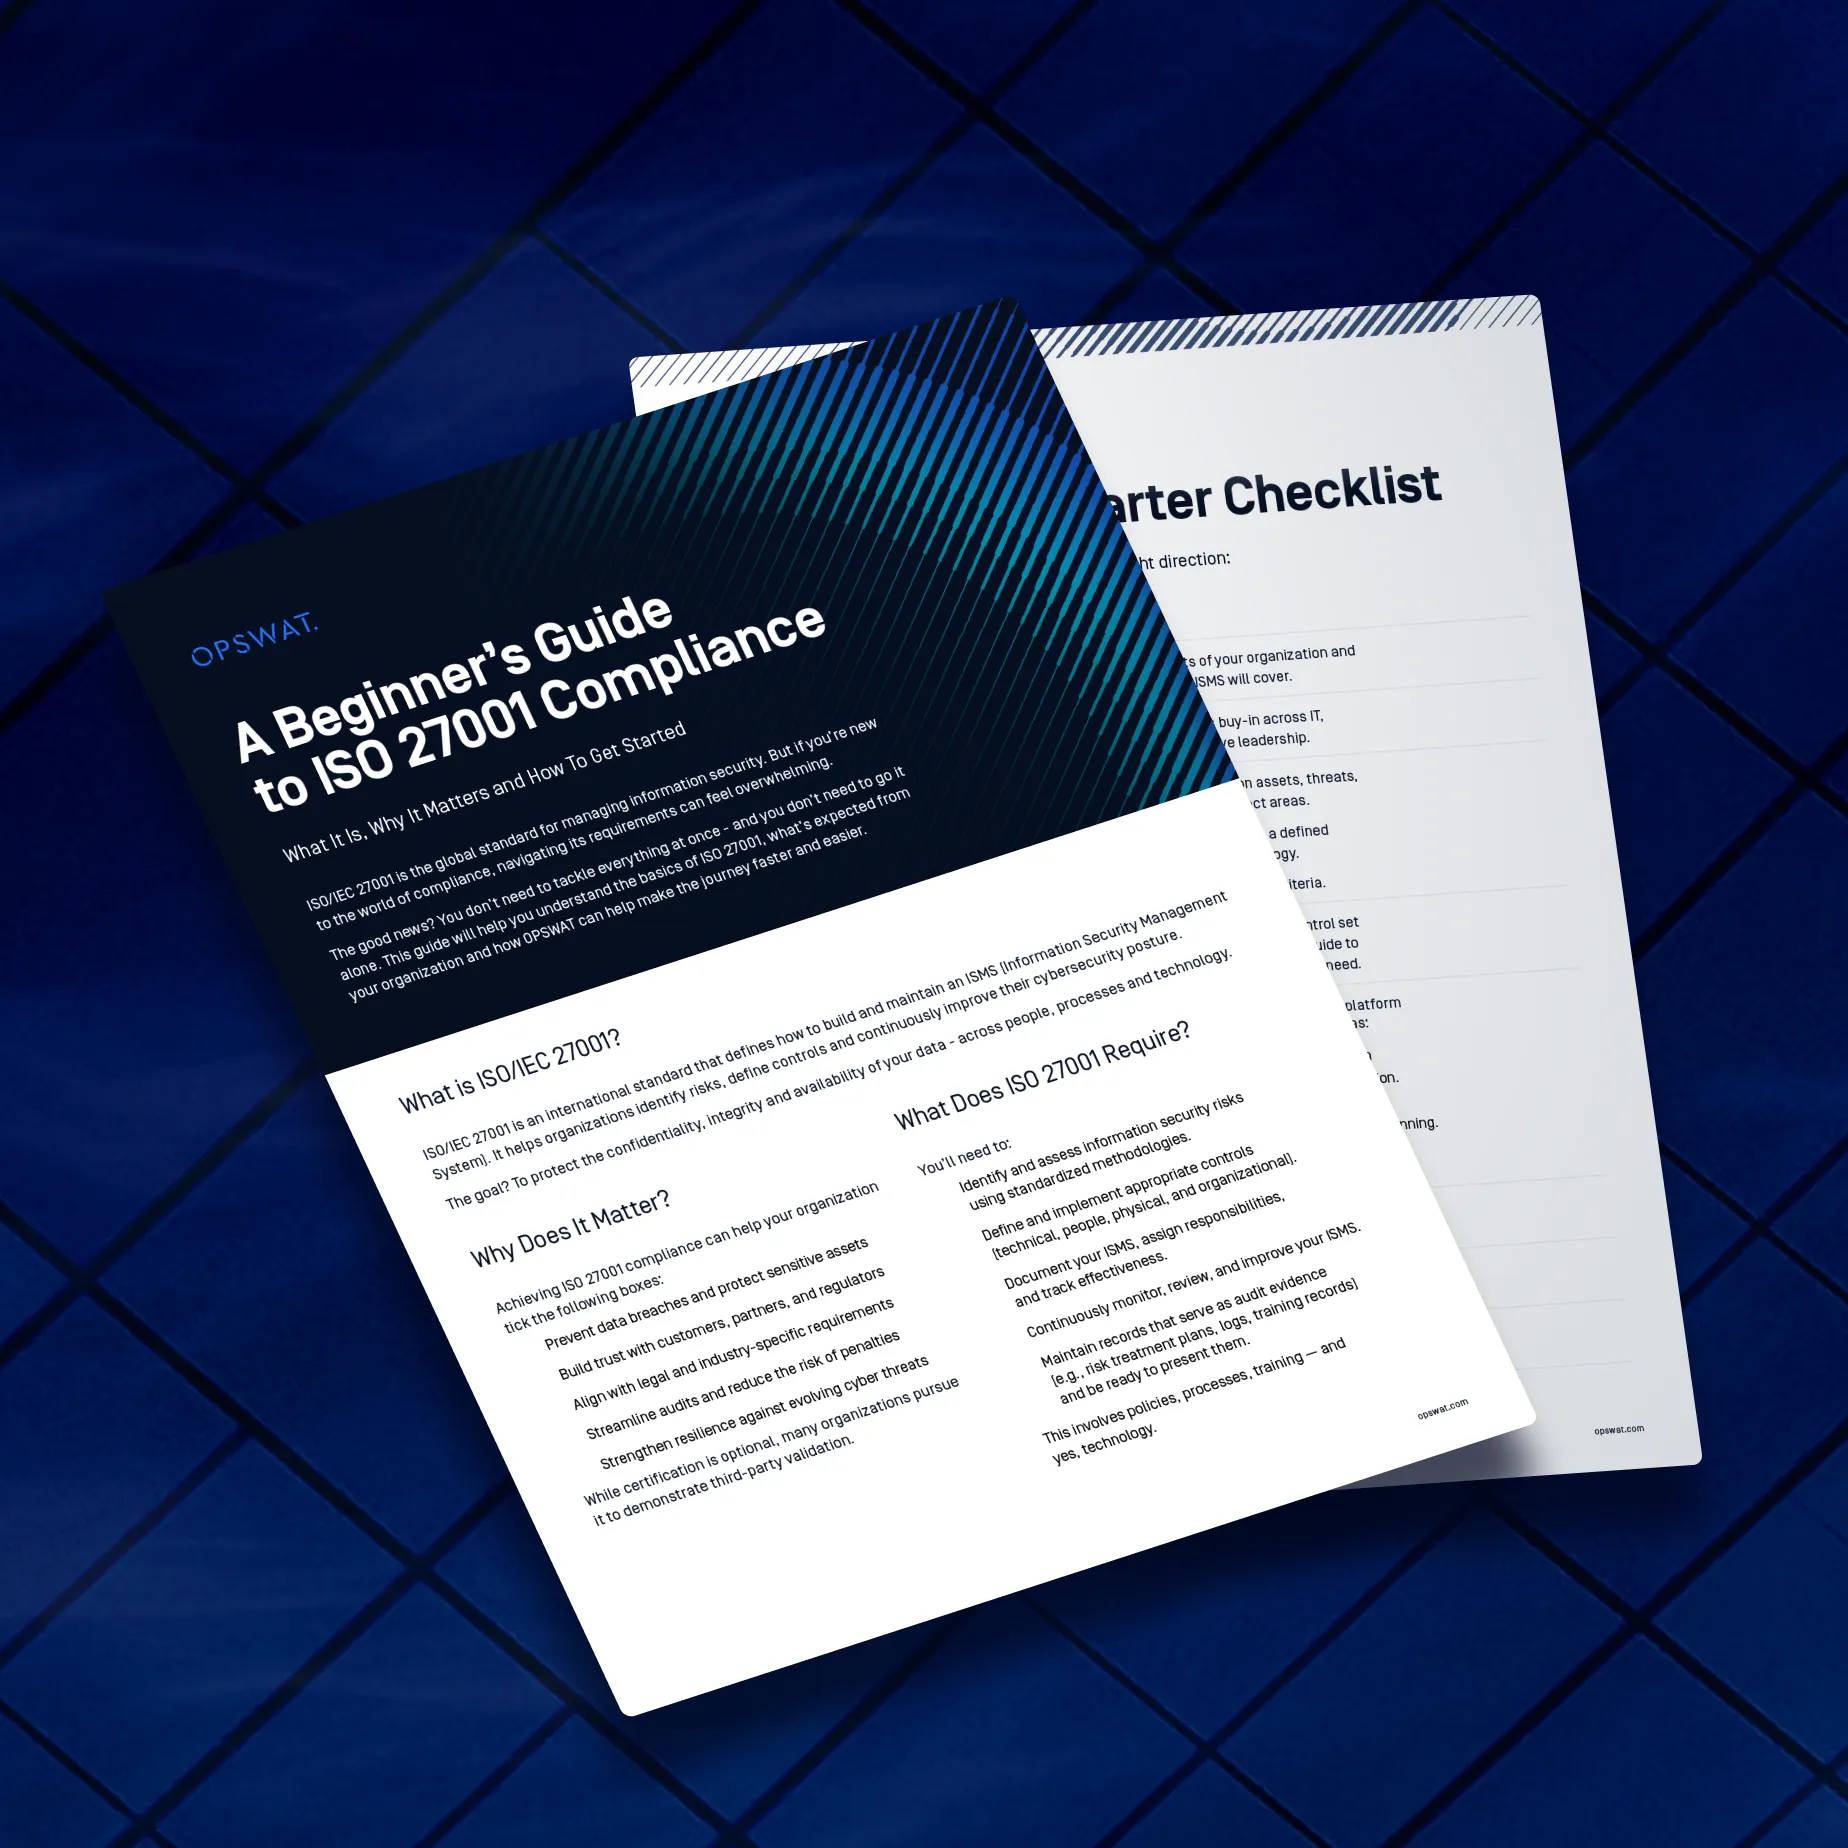
Übersicht und Checkliste zur Einhaltung der Vorschriften
Beginnen Sie mit den Grundlagen. Dieser unkomplizierte Leitfaden bietet einen Überblick über die ISO/IEC 27001-Norm und eine gebrauchsfertige Checkliste, die Sie dabei unterstützt:
Verstehen, was die Norm verlangt
- Ermittlung von Lücken in der Datei- und Datensicherheitspraxis
- Bereiten Sie sich auf Ihr nächstes internes oder externes Audit vor
- Schaffen Sie eine Grundlage für Ihre Compliance-Reise
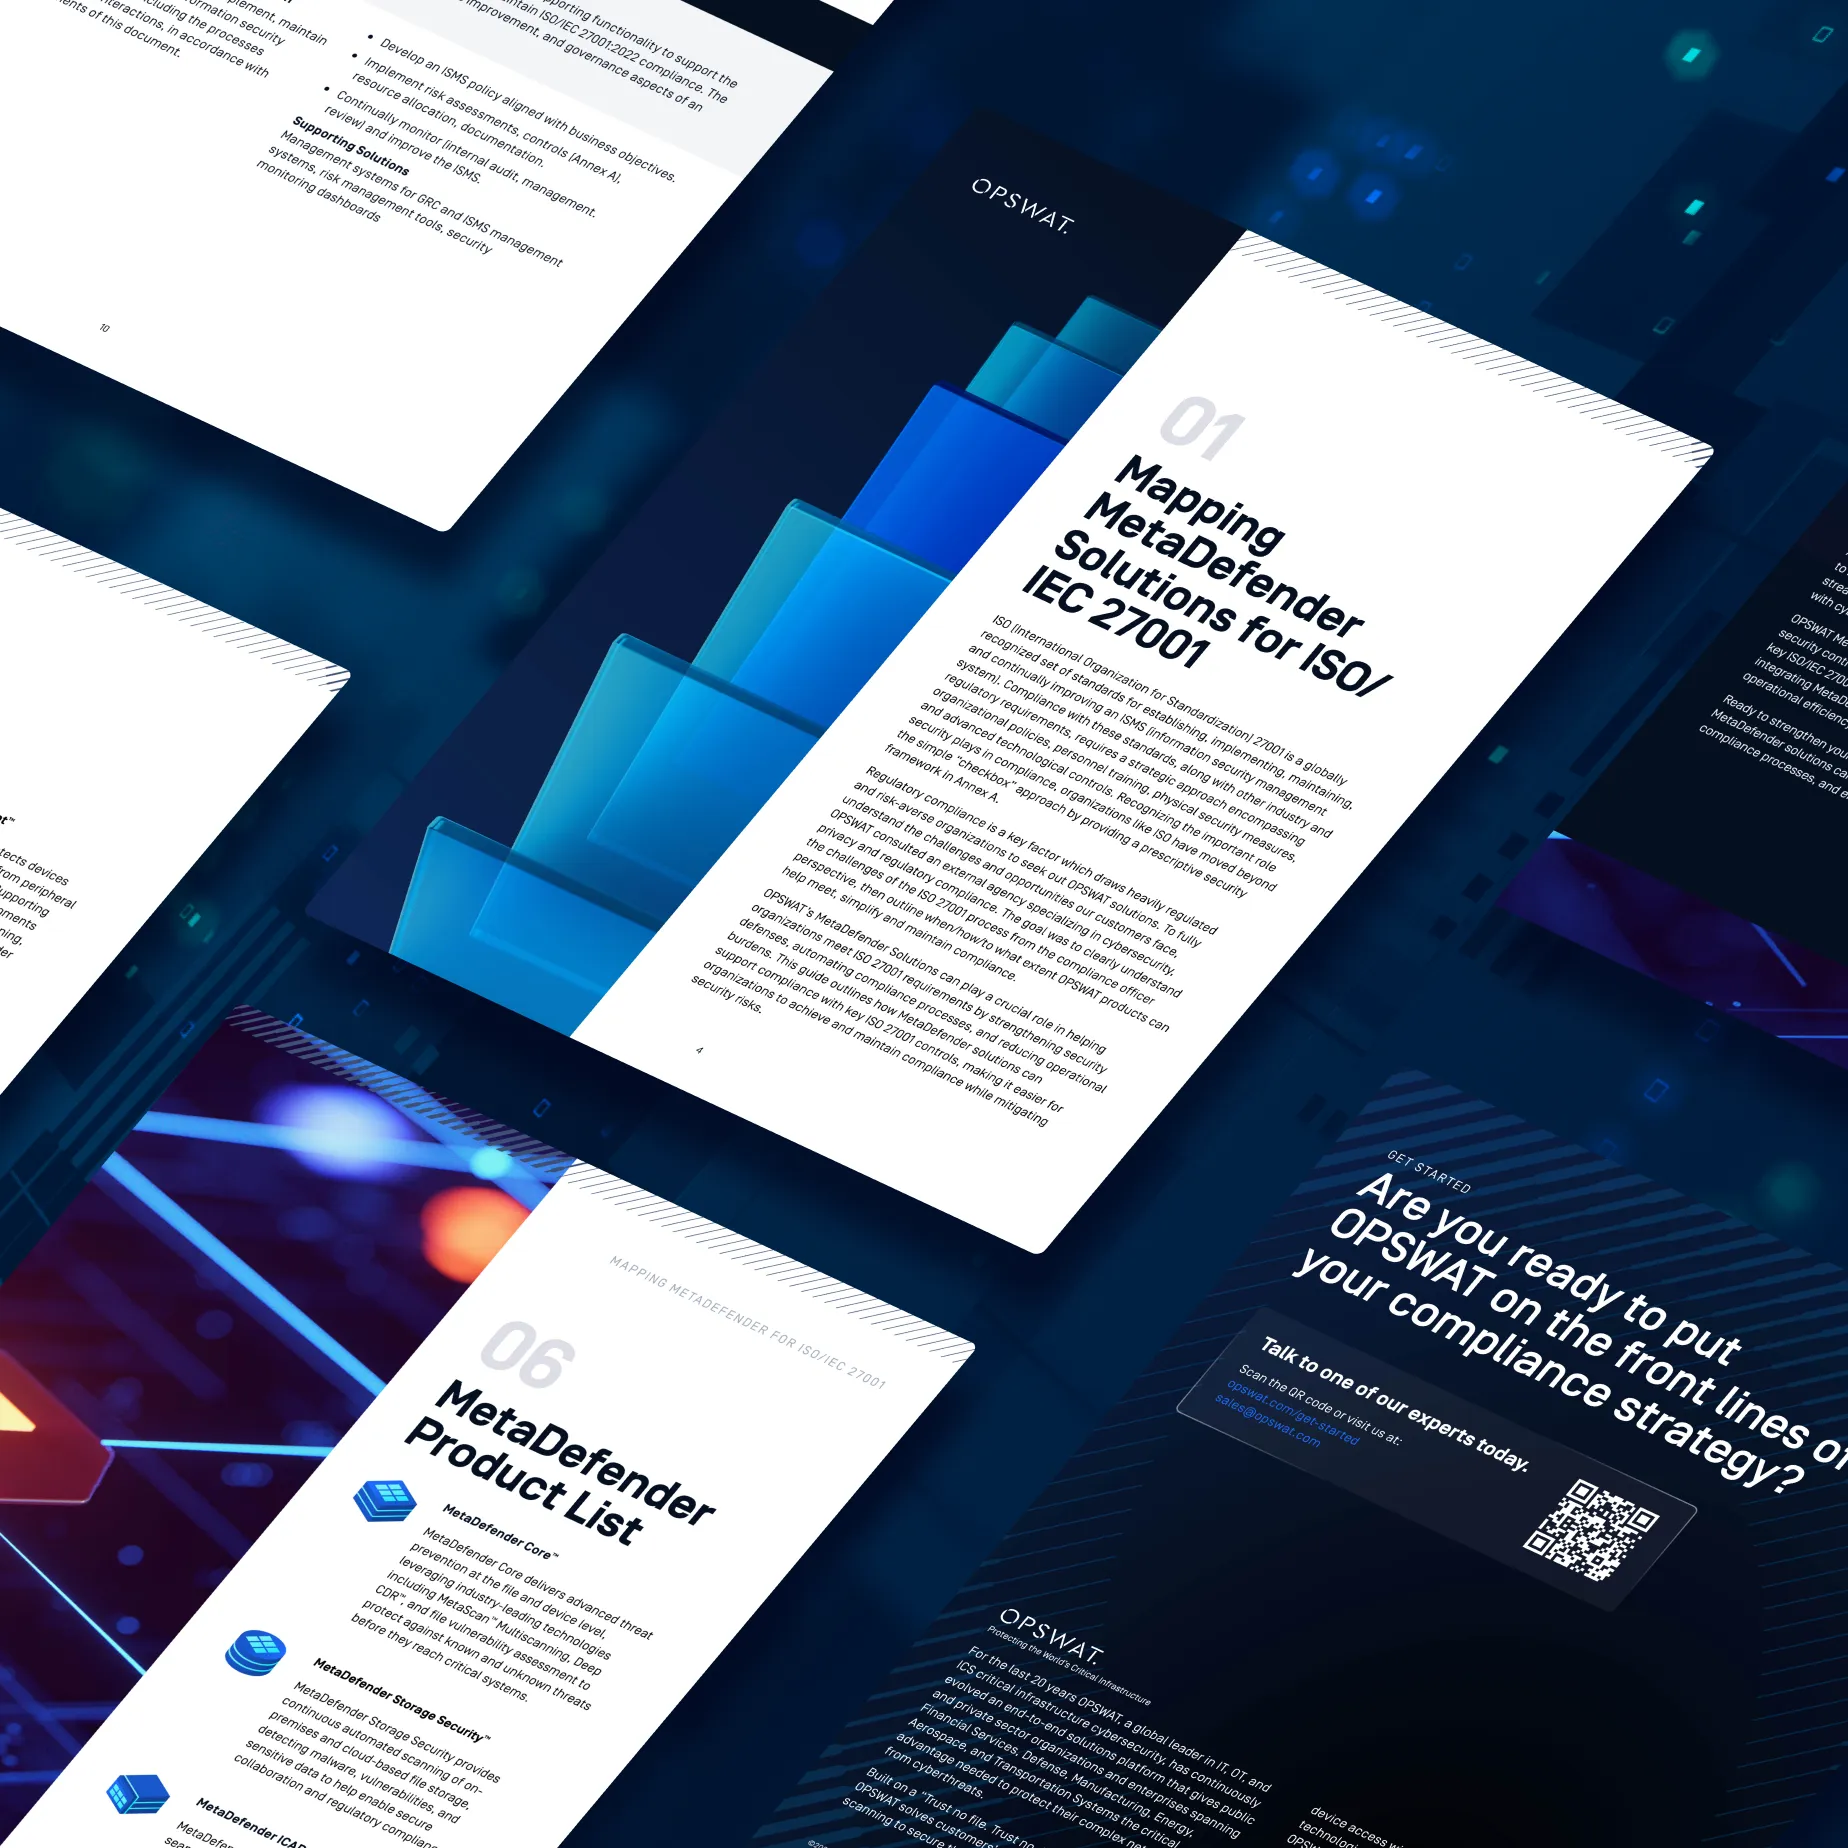
Ausführliche Anleitung zum Control Mapping
Sind Sie bereit, tiefer einzusteigen? Dieser umfassende technische Leitfaden mit mehr als 75 Tipps zu bewährten Verfahren stellt spezifische ISO/IEC 27001-Kontrollen, einschließlich der Anforderungen von Anhang A, direkt auf reale Implementierungsszenarien ab.
Nutzen Sie diese detaillierte Ressource, um:
- Anpassung der technischen Sicherheitsvorkehrungen an spezifische Klauseln und Kontrollen in 6 Schlüsselbereichen
- Verstehen, welche Kontrollen von MetaDefender unterstützt werden
- Abschätzung des Abdeckungsgrads und Kontrolle des Durchführungsumfangs
- Vereinfachung der Dokumentation zur Vorbereitung auf Audits und Zertifizierung
Was ist ISO/IEC 27001
(und warum ist es wichtig)?
ISO/IEC 27001 ist die weltweite Norm für den Aufbau und die Aufrechterhaltung eines ISMS (Informationssicherheits-Managementsystems). Sie bietet einen umfassenden Rahmen für das Risikomanagement, den Schutz sensibler Daten und den Nachweis der Sicherheitsreife gegenüber Kunden, Partnern und Aufsichtsbehörden. Angesichts der zunehmenden Bedeutung von Malware-Prävention, Zugriffskontrolle, sicherem Umgang mit Dateien und Audit-Bereitschaft erfordert die Einhaltung der Norm einen mehrschichtigen, strategischen Ansatz – unterstützt sowohl durch Menschen als auch durch Technologie.
Warum OPSWAT?
Über 2.100 Organisationen aus dem Bereich der kritischen Infrastruktur vertrauen auf „ OPSWAT “, um die Anforderungen der Norm ISO 27001 durch „
“ – eine mehrschichtige Dateisicherheit und die Durchsetzung von Kontrollen – zu erfüllen, darunter:
Metascan™ Multiscanning
mit mehr als 30 Anti-Malware-Engines
Deep CDR™-Technologie
zur Abwehr von Zero-Day-Bedrohungen
Secure übertragung
und Durchsetzung von Richtlinien
ICAP und API
für automatisiertes Scannen und Prüfen
Zentralisierte Sichtbarkeit durch
My OPSWAT Central Management
Bereit für den Einstieg?
Erkunden Sie beide Ressourcen, um Ihr nächstes Audit, Ihre Sicherheitslückenanalyse oder Ihren ISMS-Reifeplan zu unterstützen.