Wenn ein Scan fehlschlägt, lautet die erste Frage: Warum? MetaDefender Software Supply Chain Mit Version 4.3.0 erhalten Sicherheitsteams eine direkte Möglichkeit, dies herauszufinden – dank neuer Scan-Status und einer Registerkarte „Zeitleiste“, die jede Phase eines Scans, dessen Dauer und den jeweiligen Grund für den Fehlschlag anzeigt.
Das Update bietet außerdem Ein-Klick-Updates für Instanzen mit Internetzugang und einen Vergleich der Sicherheitslücken über verschiedene Scans hinweg sowie kleinere Änderungen beim Löschen von Berichten, bei der Paketverwaltung und bei der Befehlszeilenschnittstelle. Hier erfahren Sie, was sich in Version 4.3.0 geändert hat und was dies für Ihren Sicherheits-Workflow in der Software-Lieferkette bedeutet.
Neugestaltung der Plattform: Neue Scan-Zustände und die Registerkarte „Zeitleiste“
Die Neugestaltung der Plattform verändert die Art und Weise, wie MetaDefender ,Software undSupply Chain über Scans berichten. Sie bringt zwei Neuerungen mit sich, die zusammenwirken: neue Scan-Zustände, die den Status eines Scans genauer beschreiben, und eine Registerkarte „Zeitleiste“, die zeigt, was im Verlauf des Scans geschehen ist.
Drei neue Scan-Zustände
Scans können nun drei neue Status anzeigen: „Teilweise fehlgeschlagen“, „Leer“ und „Zeitüberschreitung“. Jeder Status liefert Ihnen unterschiedliche Informationen zum Scan, sodass Sie bei der Überprüfung eines Ergebnisses wissen, wo Sie ansetzen müssen.
Die Registerkarte „Zeitleiste“
Auf der Registerkarte „Zeitleiste“ werden die einzelnen Scan-Phasen, ihre Dauer und der Grund für den Fehler angezeigt. Da für jede Phase die Dauer angegeben ist, können Sie erkennen, an welcher Stelle bei einem Scan, der zu lange gedauert hat oder aufgrund einer Zeitüberschreitung abgebrochen wurde, die Zeit abgelaufen ist. Bei einem teilweise fehlgeschlagenen Scan wird auf der Registerkarte „Zeitleiste“ der Grund für den Fehler angezeigt.
Updates mit einem Klick über die Einstellungen
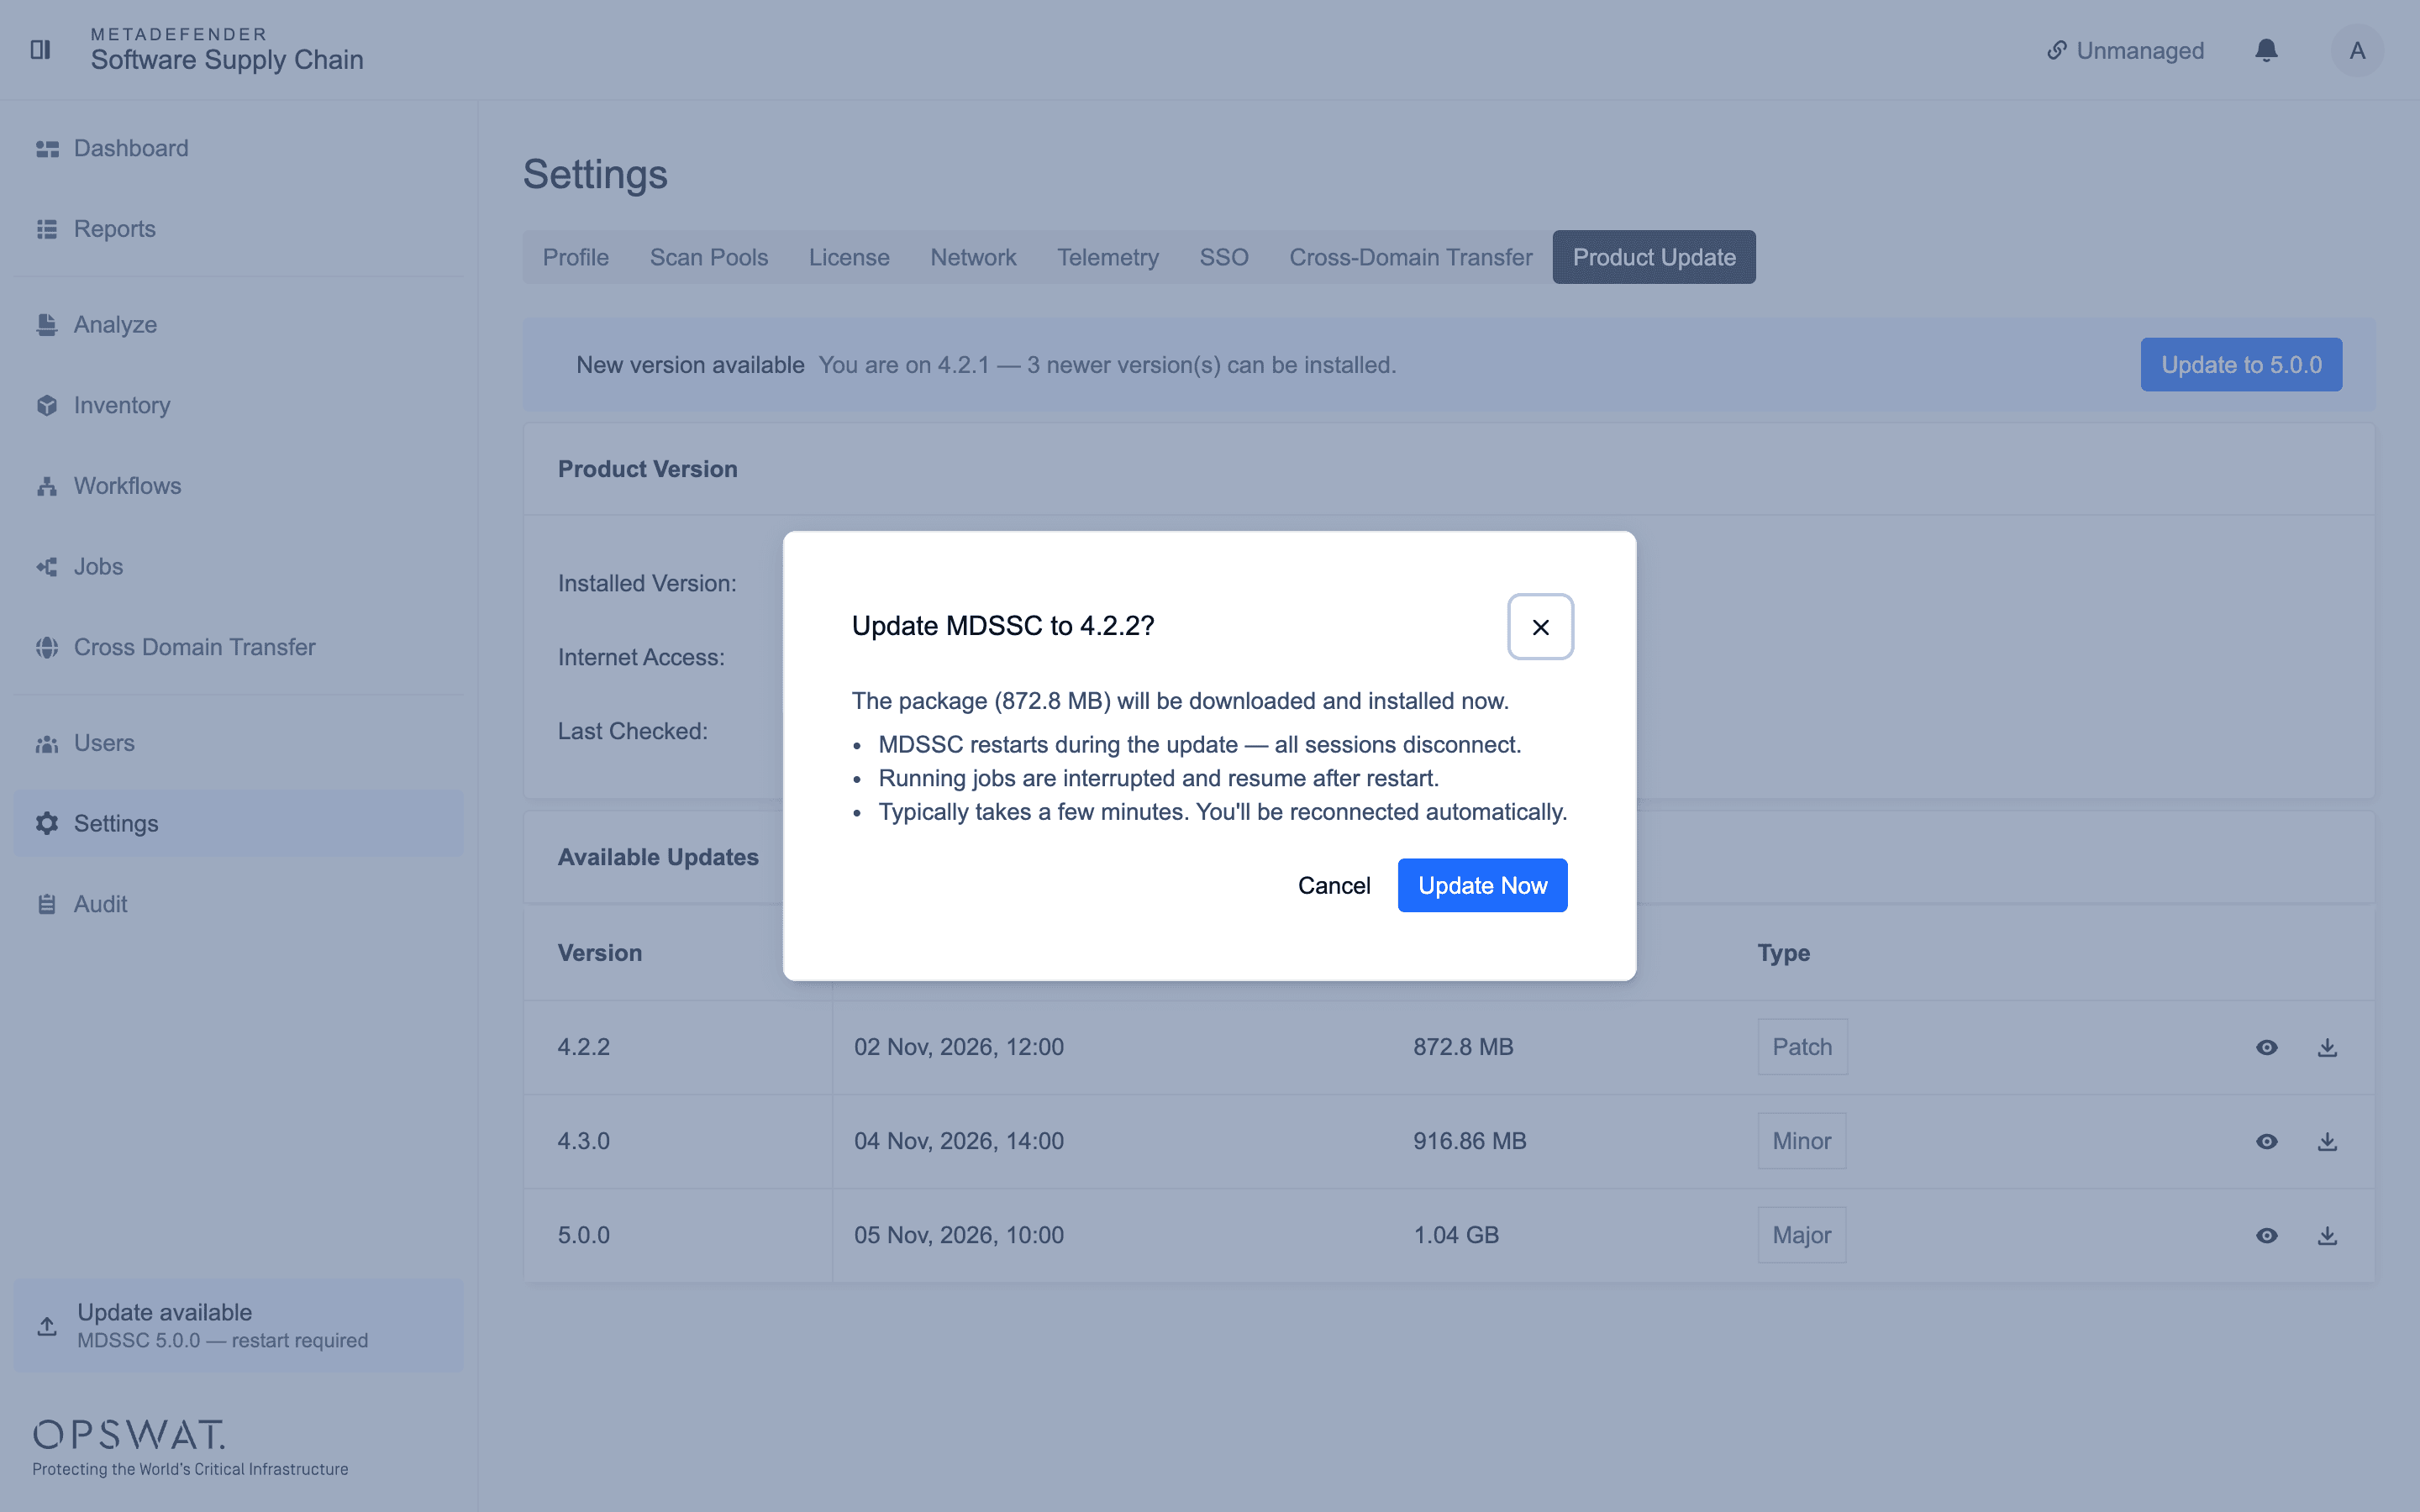
Instanzen mit Internetzugang können nun über die Einstellungen mit einem Klick auf eine neuere Version aktualisiert werden. Die Aktualisierung wird direkt aus dem Produkt heraus gestartet.
Sicherheitslücken verschiedener Scans vergleichen
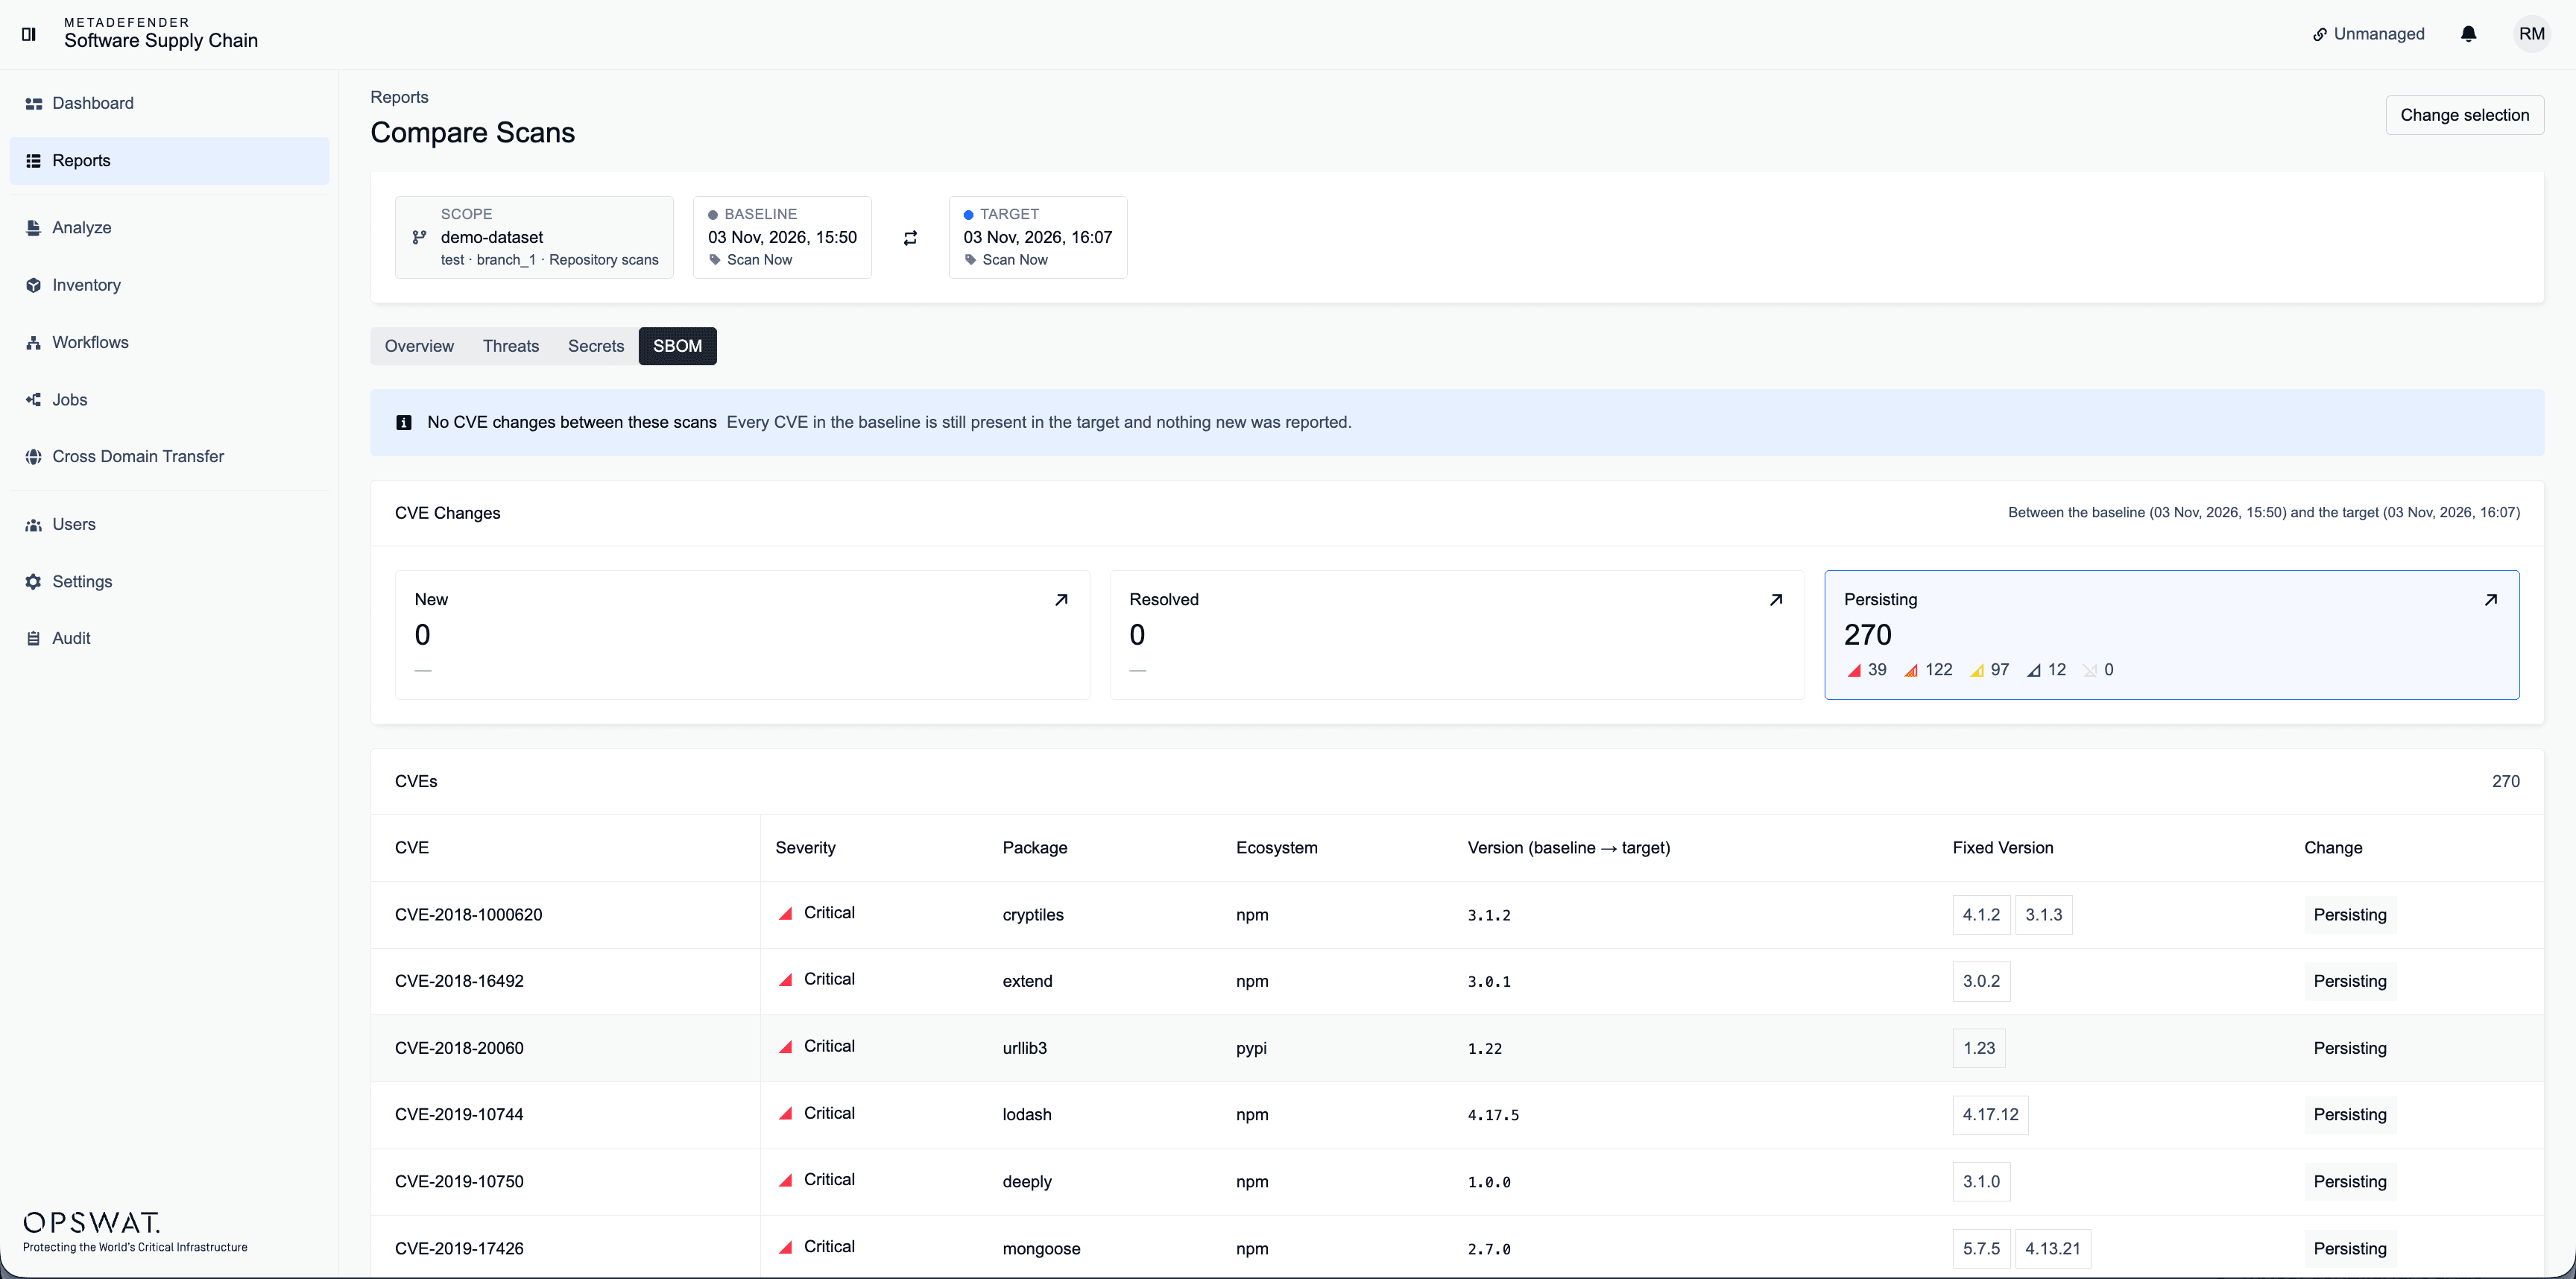
Benutzer können nun CVEs (Common Vulnerabilities and Exposures) aus mehreren Scans eines Repositorys oder einer Datei miteinander vergleichen. Der Vergleich umfasst jeweils ein Repository oder eine Datei und zeigt, wie sich die CVEs von einem Scan zum nächsten unterscheiden.
Ebenfalls in Version 4.3.0
- „Berichte löschen“ zeigt nun eine Ergebnisbenachrichtigung an
- Pakete mit benutzerdefinierten Etiketten können nun gelöscht werden
- Die überarbeitete Befehlszeilenschnittstelle umfasst Optionen für die Fehlersuche, den Support und die Versionsanzeige
Verfügbar unter: My OPSWAT™-Portal.
Häufig gestellte Fragen
Welche Instanzen können über die Einstellungen aktualisiert werden?
Instanzen mit Internetzugang können über die Einstellungen mit einem Klick auf eine neuere Version aktualisiert werden.
Was kann ich mit dem CVE-Vergleich vergleichen?
Sie können CVEs aus mehreren Scans eines Repositorys oder einer Datei miteinander vergleichen.
Was wird auf der Registerkarte „Zeitleiste“ angezeigt?
Auf der Registerkarte „Zeitleiste“ werden die einzelnen Scan-Phasen, ihre Dauer und der Grund für den Fehler angezeigt.
