Die französische Datenschutzbehörde CNIL (Commission Nationale de l'Informatique et des Libertés) hat das Hôpital privé de la Loire wegen Sicherheitslücken, die zu einem Datenleck im Sommer 2025 führten, mit einer Geldstrafe von 500.000 Euro (ca. 580.000 US-Dollar) belegt . Angreifer erlangten Zugriff auf die Daten von 524.867 Patienten sowie auf die Daten von 202.246 von Patienten als Vertrauenspersonen benannten Personen. Das Krankenhaus informierte zwar die Patienten, nicht aber die zweite Gruppe direkt. Die Entscheidung der Behörde wurde am 3. September 2026 unter dem Aktenzeichen SAN-2026-009 veröffentlicht.
Die CNIL beanstandete diese Unterlassung gemäß Artikel 34 der DSGVO (Datenschutz-Grundverordnung) . Die relevantere Frage für jeden, der mit Gesundheitsdaten arbeitet, ist jedoch, wie ein Benachrichtigungsprozess eine halbe Million Menschen erreichen kann, aber zweihunderttausend weitere Nutzer im selben System nicht erreicht.
Wer war die zweite Gruppe?
Nach Artikel L1111-6 des französischen Gesundheitsgesetzes (Code de la santé publique) kann jede volljährige Person eine Vertrauensperson benennen: einen Angehörigen, einen engen Freund oder ihren behandelnden Arzt. Das Krankenhauspersonal konsultiert diese Person, wenn der Patient nicht mehr in der Lage ist, seine Wünsche selbst zu äußern. Die Benennung erfolgt schriftlich, und Krankenhäuser müssen jedem aufgenommenen Patienten die Möglichkeit dazu geben. Die daraus resultierende Akte enthält den Namen, die Kontaktdaten und das Verwandtschaftsverhältnis zum Patienten.
Keiner der 202.246 Betroffenen war Patient. Sie waren nie registriert, wurden nie behandelt und wussten in vielen Fällen nicht einmal, dass ein Krankenhaus eine Akte über sie führte. Die CNIL stellte fest, dass diese Unterlassung sie der notwendigen Informationen beraubte, um den Angriff zu verstehen, seine wahrscheinlichen Folgen abzuschätzen und Maßnahmen gegen den Missbrauch ihrer Daten zu ergreifen.
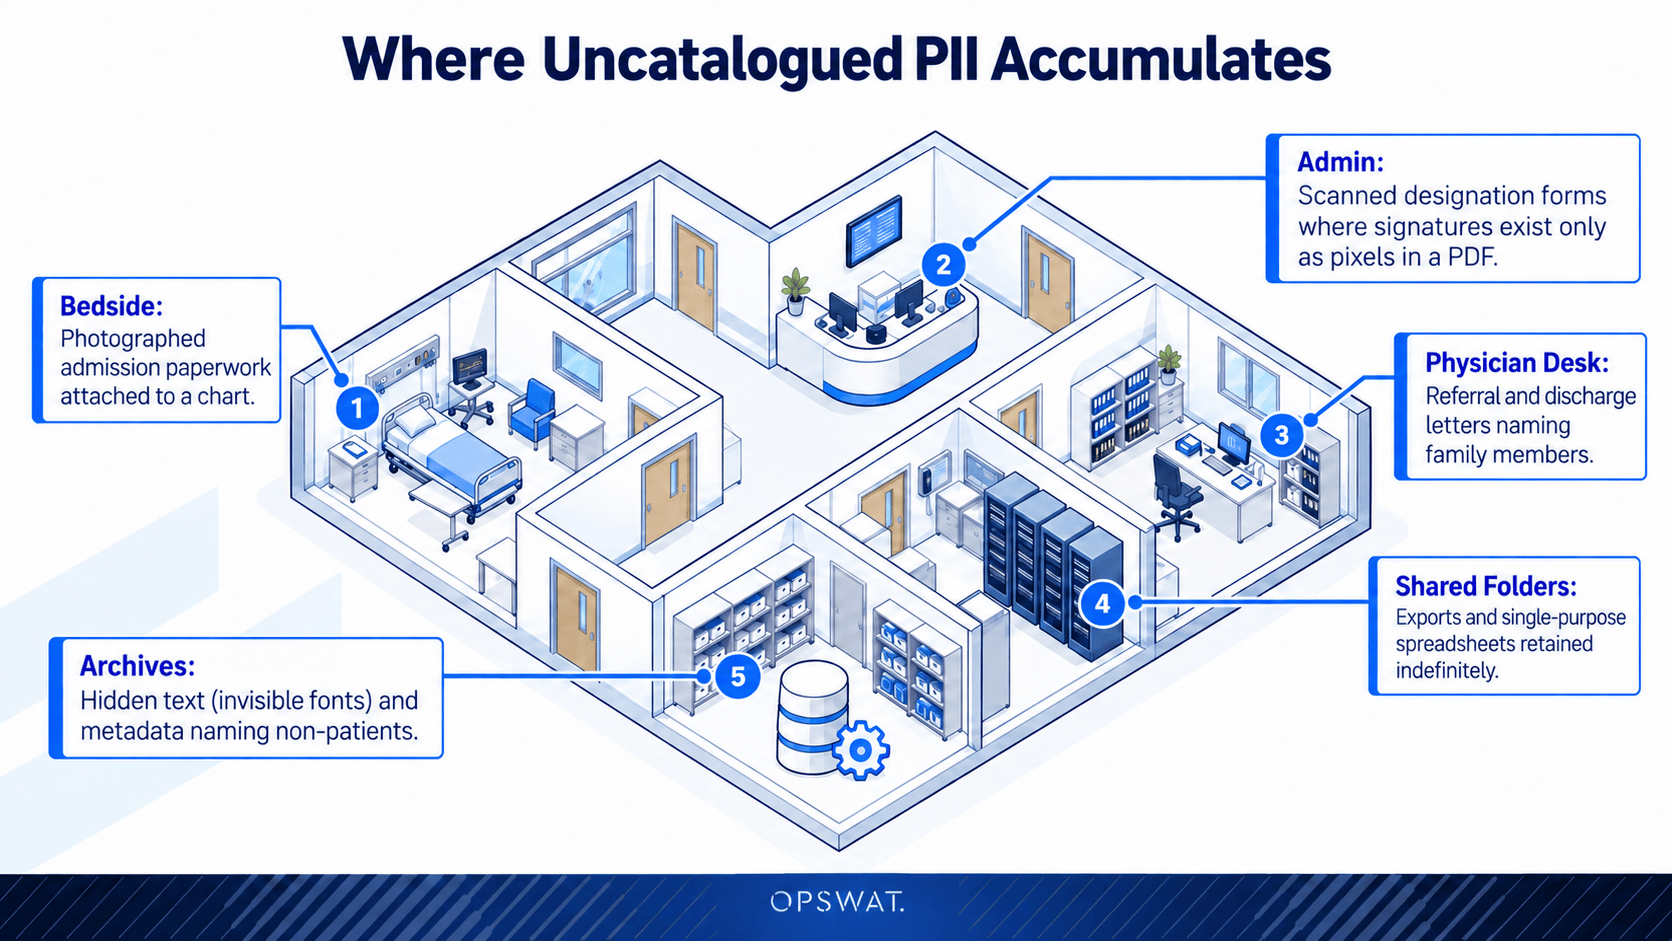
Jedes Krankenhaus verfügt über Datensätze dieser Personengruppe: Notfallkontakte, Begleitpersonen von Patienten, Angehörige, die bei der Aufnahme erfasst wurden, überweisende Ärzte, die im Entlassungsbrief genannt werden, und gesetzliche Betreuer. Diese Datensätze sind selten in den Systemen enthalten, mit denen eine Bestandsaufnahme beginnt.
Wo sich nicht katalogisierte personenbezogene Daten ansammeln
Organisationen im Gesundheitswesen entwickeln ihre Datenschutzrichtlinien auf der Grundlage von Gesundheitsdaten. Erkennungsregeln suchen nach Diagnosecodes, Krankenaktennummern, Versicherungskennungen und Behandlungsdetails, da dies in den Vorschriften so festgelegt ist und von Prüfern abgefragt wird.
Ein Datensatz eines vertrauenswürdigen Drittanbieters enthält nichts dergleichen. Er enthält einen Namen, eine Telefonnummer, eine Adresse und die Beziehung zu einem Angehörigen. Gemessen an einer auf klinische Inhalte zugeschnittenen Richtlinie schneidet die Datei einwandfrei ab. Sie enthält alle regulierten personenbezogenen Daten vollständig, und niemand hat die Richtlinie angewiesen, danach zu suchen.
Diese Lücke erklärt, wie ein Krankenhaus ein ordnungsgemäßes Meldeverfahren durchführen und dennoch einen Verstoß gegen Artikel 34 feststellen kann. Das Verfahren funktionierte nur für die von der Organisation erfasste Patientengruppe. Die nicht erfasste Patientengruppe war ihr sowohl im Normalbetrieb als auch nach dem Vorfall nicht bekannt.
Lesen Sie den Inhalt, statt den Etiketten zu vertrauen.
Die Proactive DLP™-Technologie untersucht den Inhalt einer Datei und nicht nur deren Namen, Dateiendung oder Klassifizierung. Sie deckt über 125 Dateitypen ab , darunter Text, Bilder und eingebettete Dokumente, und durchsucht diese rekursiv, sodass auch Archive und verschachtelte Ebenen berücksichtigt werden.
Drei Fähigkeiten sind entscheidend für das Auffinden persönlicher Daten, die niemand katalogisiert hat:
- Die Erkennungstechnologie berücksichtigt sowohl personenbezogene als auch klinische Daten. KI-gestützte Detektoren erfassen Namen, Geburtsdaten, Telefonnummern sowie Personalausweis-, Reisepass- und Führerscheinnummern . Zusätzlich werden klinische Daten wie Diagnosecodes, häufige Krankheitsbilder und Blutgruppen erkannt. Für den französischen Markt ist ein Detail besonders wichtig: Die KI-gestützte Erkennung personenbezogener Daten unterstützt neben Englisch, Spanisch, Deutsch, Italienisch und Portugiesisch auch Französisch .
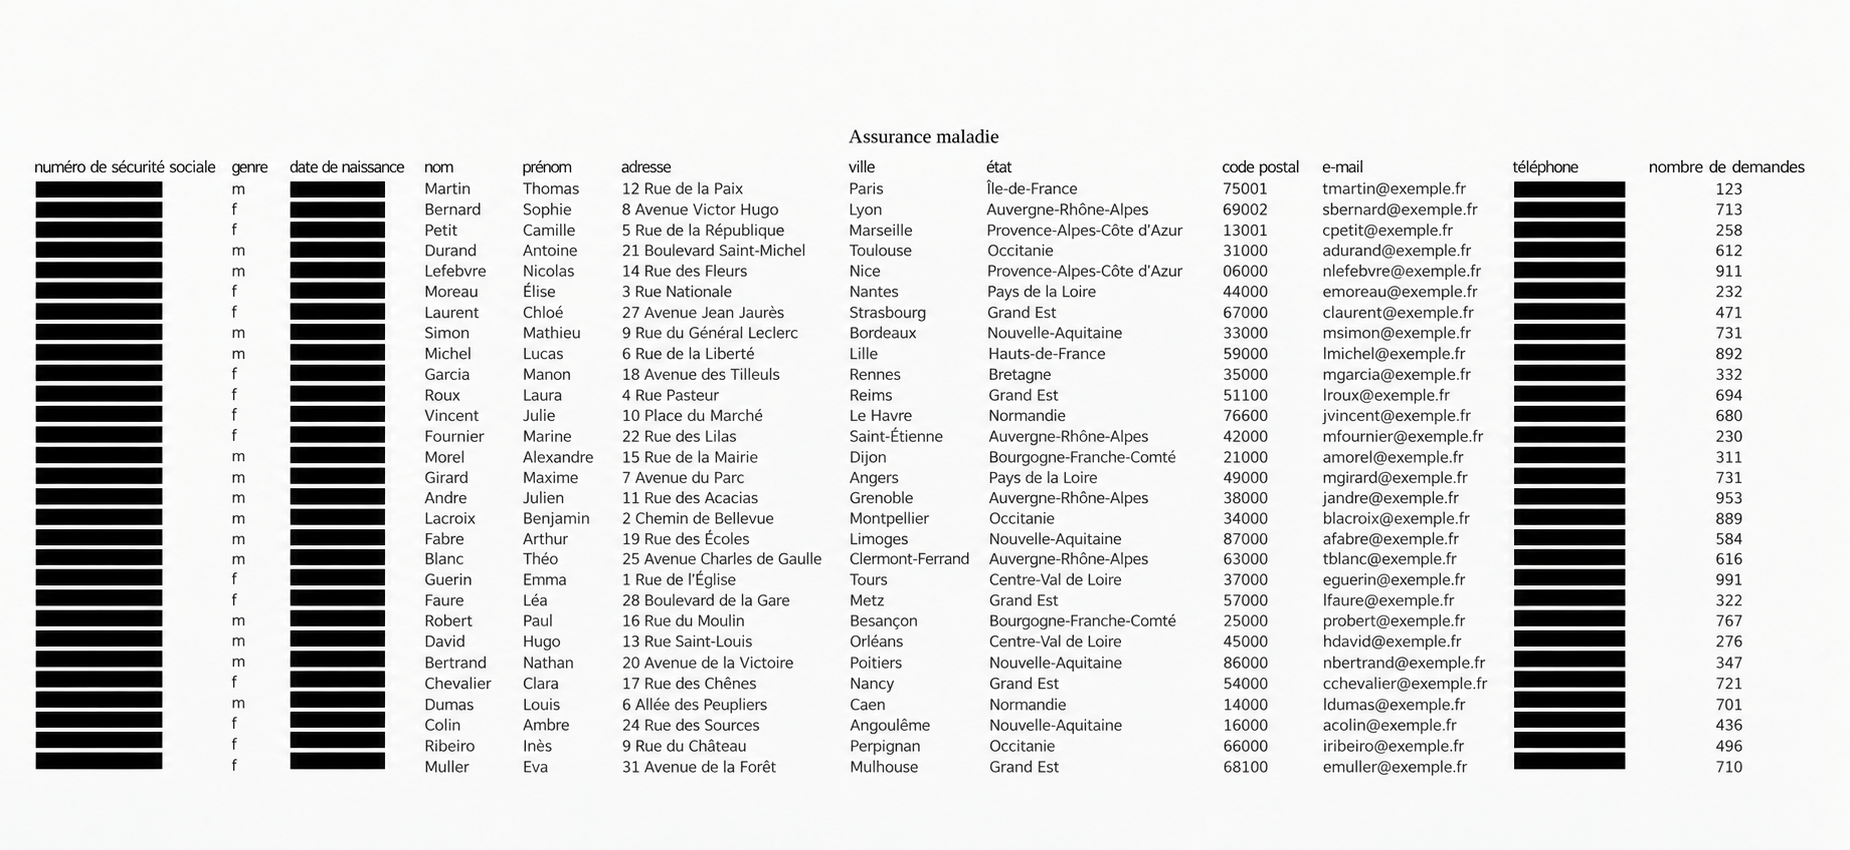
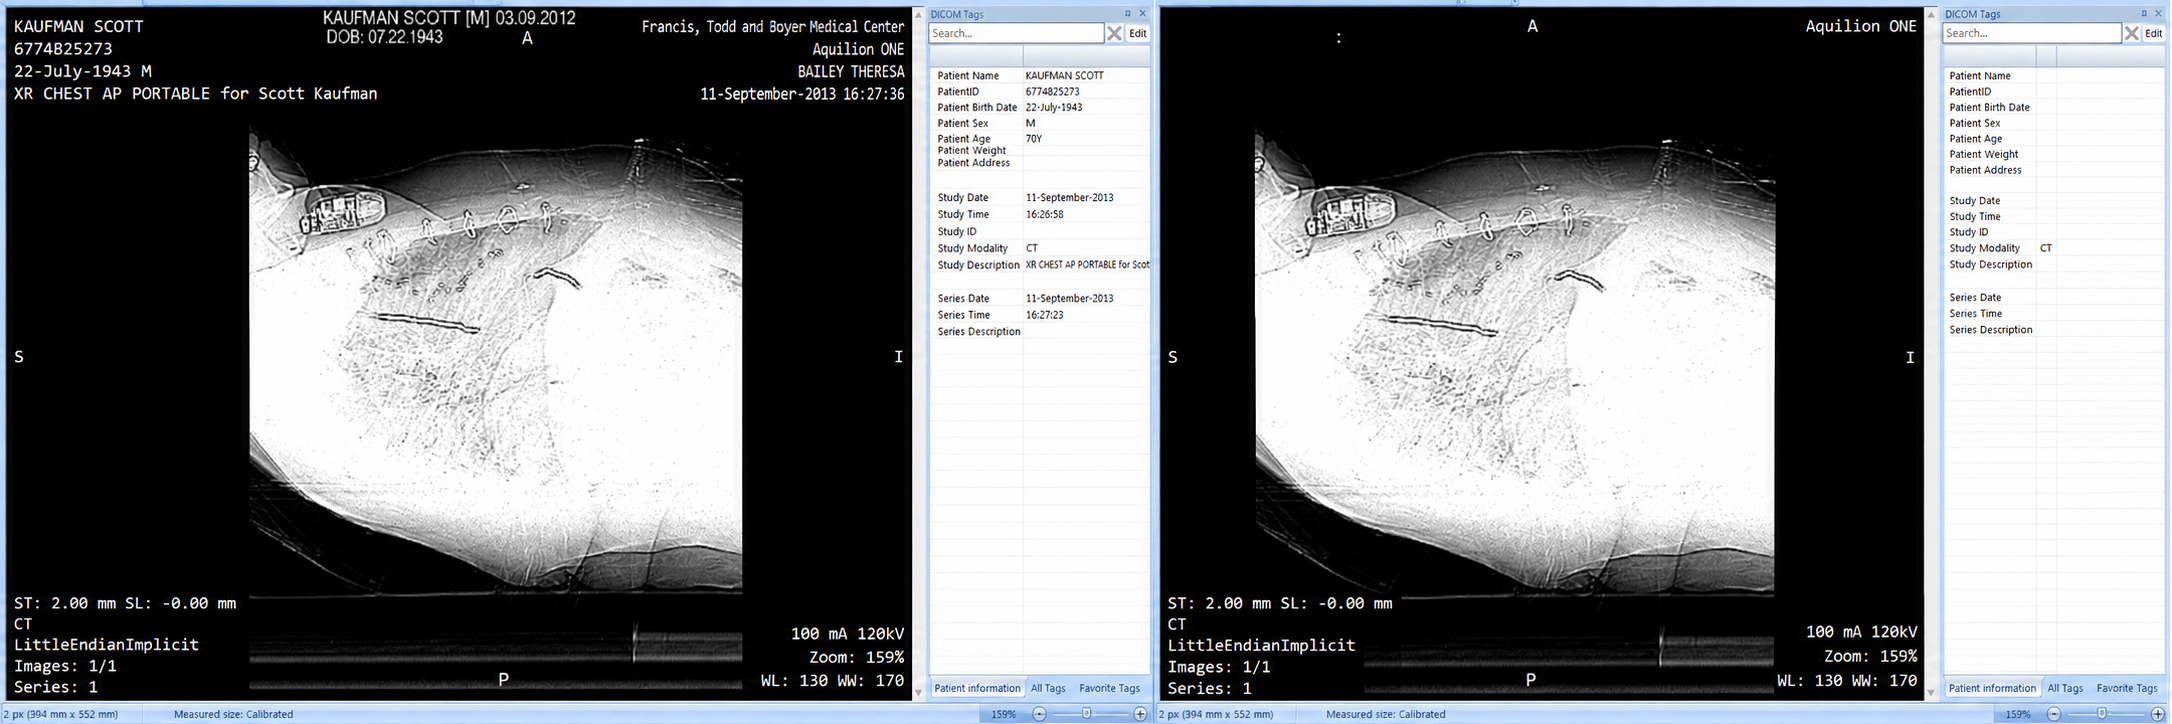
- OCR für Bilddokumente. Proactive DLP™ liest gescannte Formulare, fotografierte Unterlagen und nicht durchsuchbare PDFs genauso wie Textdokumente. Ein Formular oder ein DICOM-Scan, der nur als Scan vorliegt, stellt somit keinen blinden Fleck mehr dar.
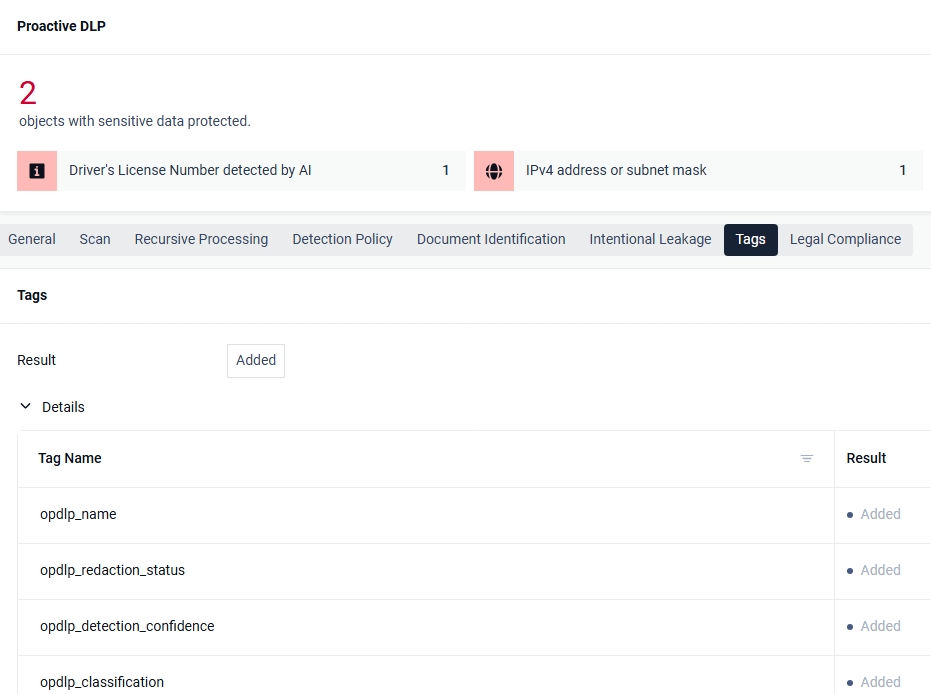
- Klassifizierung und Verschlagwortung erzeugen einen Datensatz. Proactive DLP™ klassifiziert erkannte Inhalte anhand vordefinierter Sensibilitätsstufen und bettet Klassifizierungs-Tags in die verarbeitete Datei ein. Diese Tags werden an eine SIEM-Plattform oder ein Dokumentenmanagementsystem übermittelt, das aus einzelnen Erkennungen ein Gesamtbild des Speicherorts regulierter Daten erstellt. Die Dokumentenidentifizierung ergänzt die Klassifizierung auf Kategorieebene für Identitäts- und Finanzdokumente.
Die Inhaltsprüfung an Übertragungspunkten erfasst Dateien während ihrer Bewegung: Uploads, Downloads, E-Mail-Anhänge, Wechseldatenträger und verwaltete Übertragungen. Sie erstellt eine Karte des tatsächlichen Datenverkehrs, anstatt den Speicher im Ruhezustand zu durchsuchen. Das bedeutet, dass sich das Bild mit dem Datenfluss entwickelt und durch eine Suche nach Archiven ergänzt werden muss, die nie bewegt werden.
Proactive DLP läuft innen MetaDefender Core , MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , Und MetaDefender Managed File Transfer Die
Der praktische Schritt
Eine Liste zur Meldung von Datenschutzverletzungen ist ein Inventarisierungsproblem, das unter Zeitdruck gelöst werden muss. Sie mitten im Geschehen zu erstellen, bedeutet, rekonstruieren zu müssen, welche Personenkategorien in welchen Dateien vorkommen, und die Kategorien, die niemand dokumentiert hat, sind diejenigen, die übersehen werden.
Laut dem IBM- Bericht „Cost of a Data Breach 2026“ belaufen sich die durchschnittlichen Kosten einer Datenschutzverletzung im Gesundheitswesen auf 6,64 Millionen US-Dollar – der höchste Wert aller Branchen im dreizehnten Jahr in Folge. Die durchschnittliche Zeit zur Identifizierung und Eindämmung betrug 247 Tage, während die Kompromittierung von Wechseldatenträgern und der Lieferkette mit 258 Tagen am längsten dauerte. Ein Content Inspection Point deckt beide Wege ab.
Beginnen Sie in der anderen Richtung. Richten Sie die Proactive DLP™-Technologie auf die Dateiflüsse, die sich bereits in Ihrer Umgebung befinden, und klassifizieren Sie die zurückgegebenen Daten. Die Tags werden zu einem Datensatz der personenbezogenen Daten zusammengeführt, die Sie über Personen speichern, die nicht Ihre Patienten sind.

