Cybersicherheit für Finanzdienstleistungen
Secure Kundendaten- und Transaktionssysteme, wobei die Einhaltung gesetzlicher Vorschriften durch einen mehrschichtigen Schutz vor Datei- und Datenbedrohungen gewährleistet wird.
- Erkennung von Dateibedrohungen
- Vertrauen in die Regulierung
- Betriebssicherheit
OPSWAT das Vertrauen von
7 von 10
2,100+
100+
Was versteht man unter Cybersicherheit im Finanzdienstleistungssektor?
Cybersicherheit im Finanzdienstleistungssektor umfasst den Schutz der Daten, Dateien und Transaktionssysteme, auf die Banken, Versicherungen und Kapitalmarktunternehmen angewiesen sind, unter Einhaltung der geltenden Compliance-Anforderungen, darunter DORA, PCI DSS, GLBA, SOX und NYDFS Part 500.
Da Finanzinstitute ständig Dokumente mit Kunden, Lieferanten und Aufsichtsbehörden austauschen, stellt jede hochgeladene Datei einen potenziellen Einfallstor für Malware dar.
OPSWAT bietet KI-gestützte Cybersicherheit für kritische Infrastrukturen. Unsere MetaDefender™-Plattform schützt die Datei- und Datenebene des Finanz-Stacks, indem sie jede Datei, die in die Umgebung eines Finanzinstituts gelangt, zusätzlich zu den bereits vorhandenen Endpunkt-, Netzwerk- und Identitätskontrollen überprüft und bereinigt.
Warum Dateirisiken finanzielle Risiken sind
KYC-Unterlagen, Handelsdaten und Zahlungsbelege können Malware enthalten oder mit gefälschten Informationen versehen sein. Schädliche Dateien können Finanzsysteme gefährden, während gefälschte Identitätsdokumente den Betrug mit synthetischen Identitäten begünstigen und die Kundenüberprüfung untergraben können.
DORA, PCI DSS, GLBA, DSGVO und NYDFS Part 500 legen Sicherheits- und Datenschutzverpflichtungen fest, wobei die Anforderungen an die Dokumentation und den Nachweis je nach Rahmenwerk variieren. Der Schutz vor Malware hilft Unternehmen dabei, diesen Verpflichtungen nachzukommen.
Getrennte Sicherheitstools für Uploads, Übertragungen und Speicherung können zu uneinheitlichen Richtlinien und einer lückenhaften Transparenz führen. Finanzinstitute benötigen einen koordinierten Dateischutz, unabhängig davon, wo sich ihre Daten befinden.
Vertrauen Sie keiner Datei – über den gesamten Lebenszyklus von Finanzdateien hinweg
OPSWAT prüft, bereinigt und protokolliert jede Datei vor, während und nach ihrer Verarbeitung in den Finanzworkflows.
Tiefgehende Inhaltsprüfung
Durch eine mehrschichtige Malware-Erkennung, KI-gestützte prädiktive Analysen und Bedrohungsinformationen werden bekannte und unbekannte dateibasierte Bedrohungen erkannt und blockiert, bevor sie ausgeführt werden.
Schutz für Unternehmen an erster Stelle
Die Deep CDR™-Technologie beseitigt Bedrohungen, ohne die Nutzbarkeit der Dateien zu beeinträchtigen, sodass der Betrieb sicher und ohne Unterbrechungen weiterläuft. Proactive DLP™ verhindert, dass sensible Kundendaten das Unternehmen verlassen.

Herstellerunabhängige Integration
Nutzen Sie „ ICAP “ und APIs für die Bereitstellung in lokalen, hybriden und Cloud-Umgebungen, ohne bestehende Finanzsysteme neu gestalten zu müssen.
Wo „ OPSWAT “ in Ihr Konzept zur finanziellen Absicherung passt
OPSWAT sichert die Datei- und Datenebene und arbeitet dabei mit den Endpunkt-, Netzwerk- und Identitätsmanagement-Tools zusammen, die bereits in Ihrer Infrastruktur vorhanden sind.
Finanzinstitute setzen in der Regel Lösungen für die Erkennung und Reaktion auf Endpunktbedrohungen, Netzwerksicherheit sowie Identitäts- und Zugriffsmanagement ein. Diese Kontrollmaßnahmen schützen Geräte, Datenverkehr und Benutzer.
OPSWAT ergänzt diese durch eine gezielte Dateiprüfung und Inhaltsbereinigung. „ MetaDefender “ prüft Dateien, die bei einem Finanzinstitut eingehen, unabhängig davon, ob sie über Kunden-Uploads, E-Mail-Anhänge, verwaltete Dateiübertragungen, Cloud-Speicher oder Wechseldatenträger übermittelt werden.
Eingebettete Bedrohungen werden entfernt, bevor die Datei ein Kernsystem erreicht, und die MetaDefender™-Plattform läuft parallel zu bestehenden EDR-, Firewall- und Identitätslösungen und hilft Kunden so, ihre Daten zu schützen, unabhängig davon, wo sie sich befinden.
| Endpoint (EDR) | Erkennt Bedrohungen, die auf Geräten ausgeführt werden, und reagiert darauf |
|---|---|
| Netzwerk | Steuert den Datenverkehr und segmentiert Umgebungen |
| Identität (IAM) | Legt fest, welche Benutzer Zugriff auf welche Systeme haben |
| Dateien und Daten (OPSWAT) | Überprüft, bereinigt und protokolliert die Inhalte innerhalb von Finanzworkflows |
Anwendungsfälle
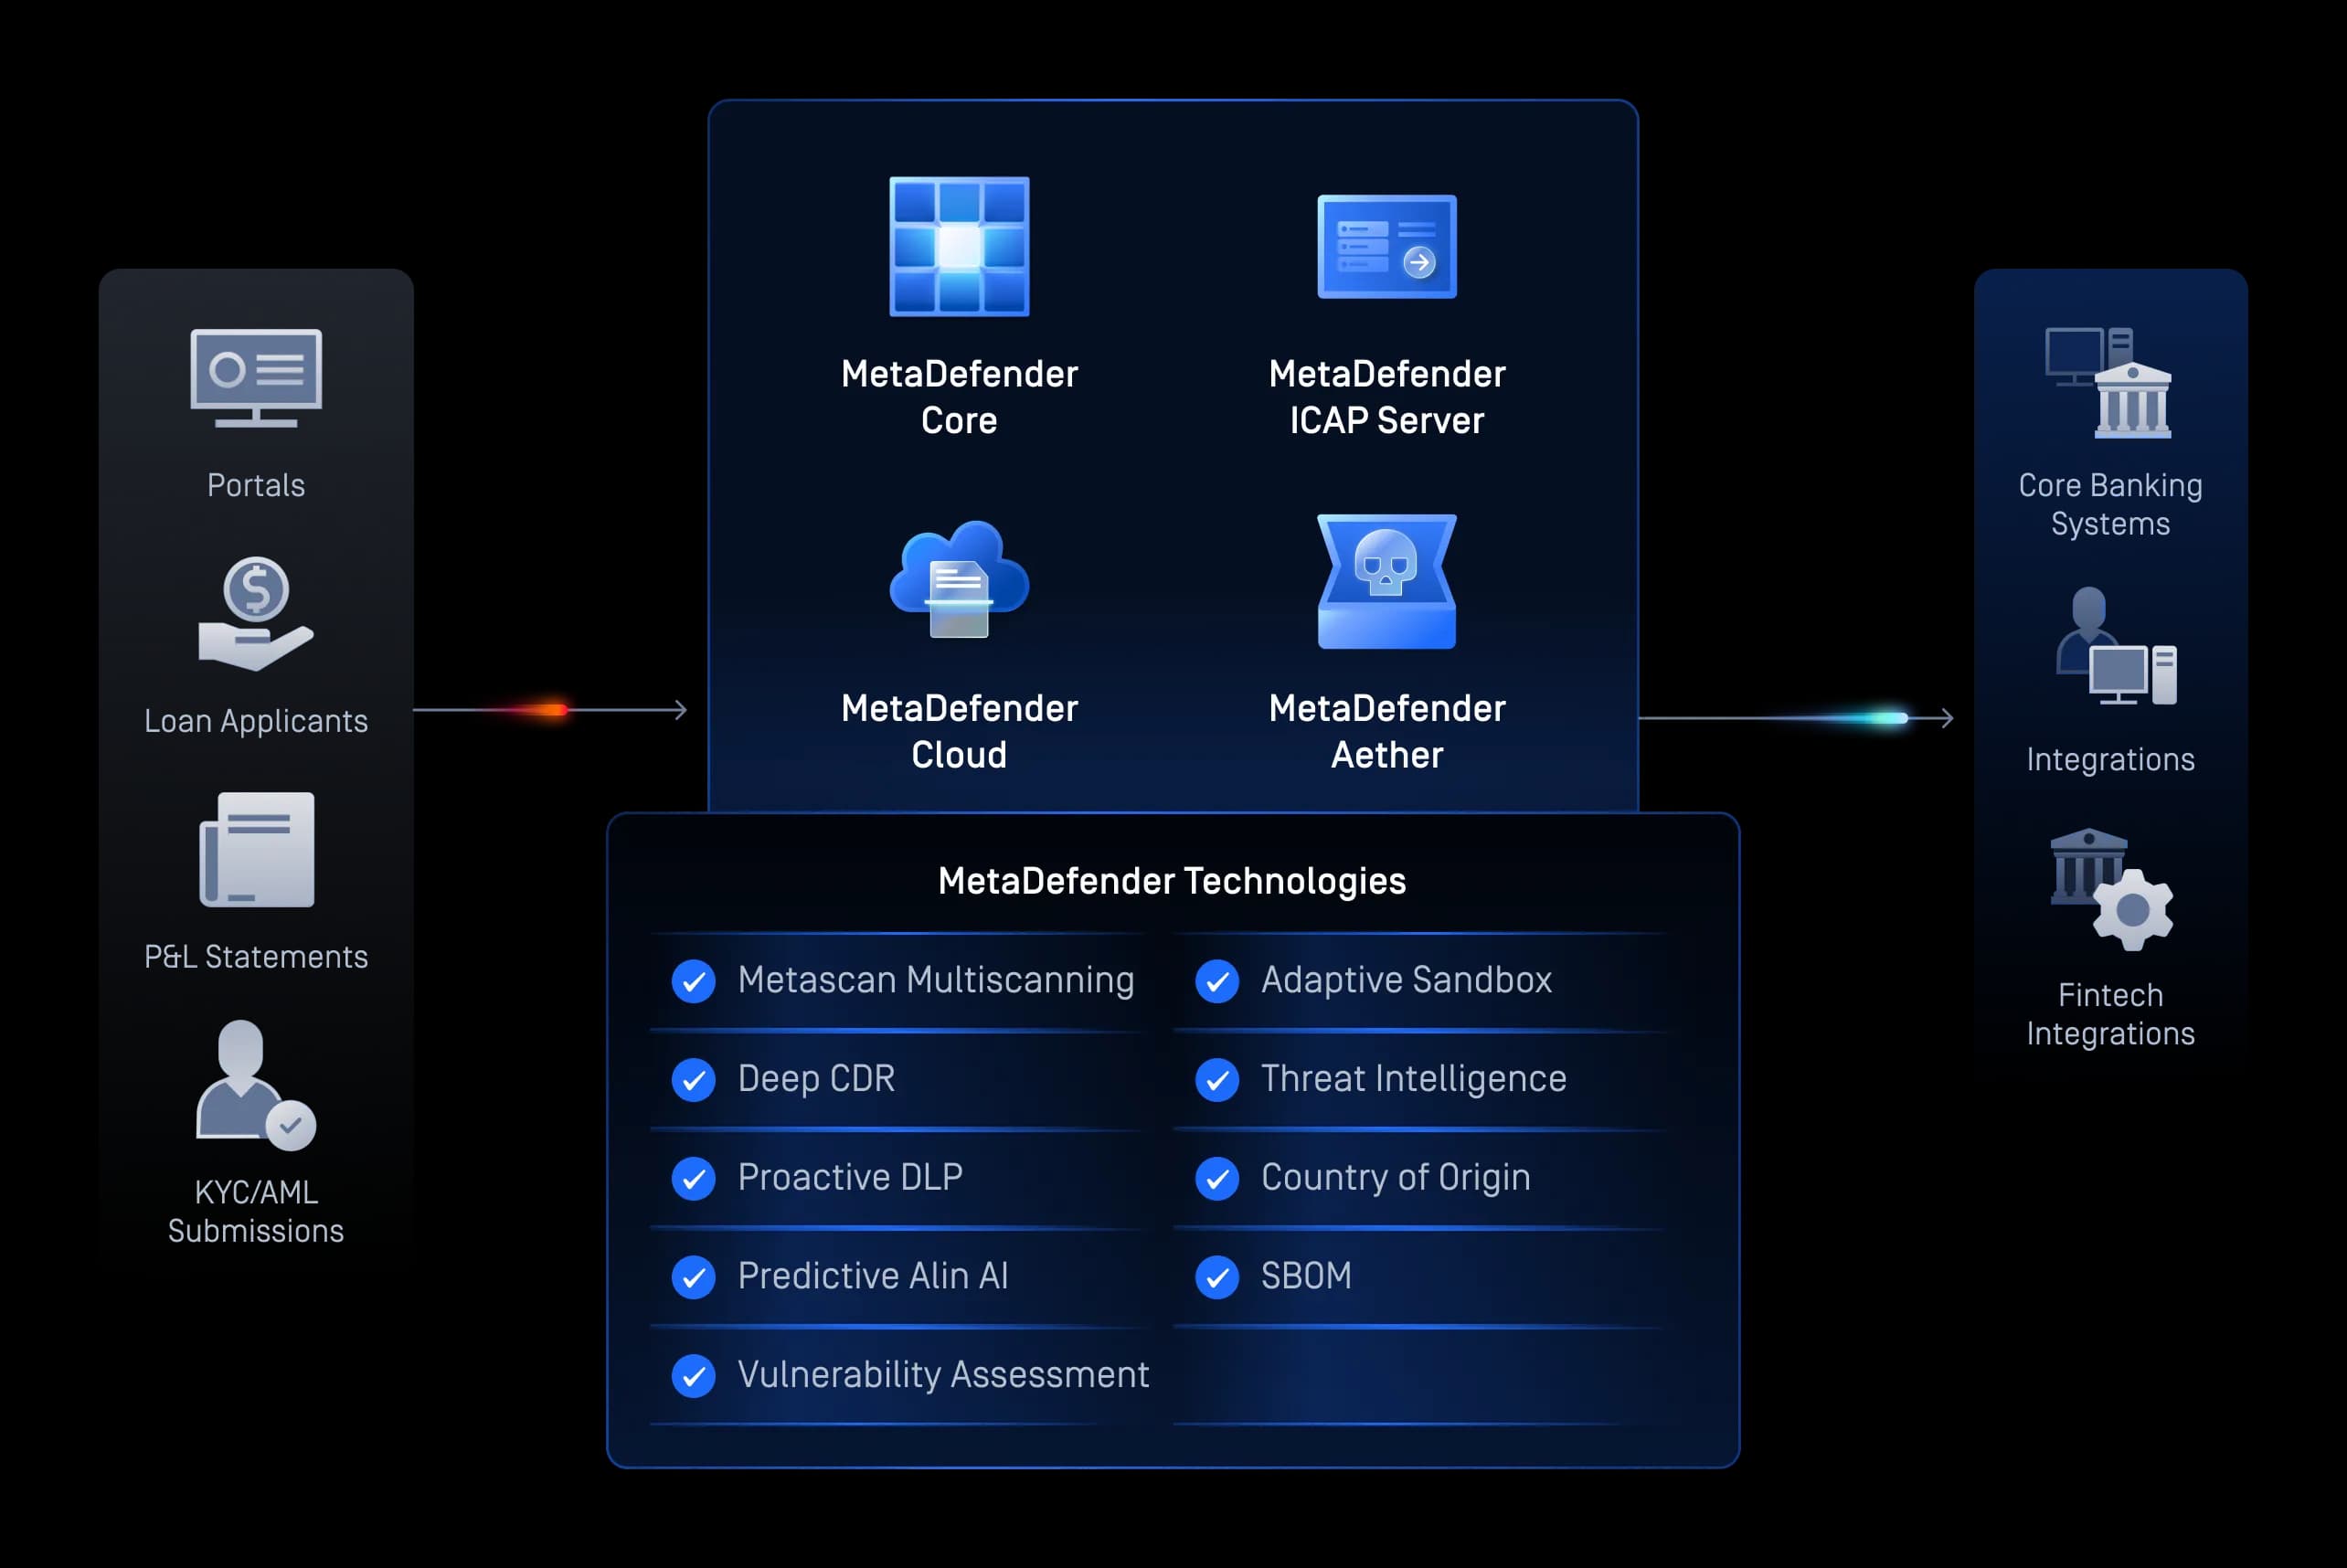
Datei Uploads
Secure Datei-Uploads Secure und die Öffentlichkeit
Prüfen und bereinigen Sie von Kunden eingereichte Dokumente, darunter KYC-Dateien, Kreditanträge, Steuerformulare und Verträge, um Malware, Zero-Day-Exploits und offengelegte sensible Daten bereits beim Hochladen zu entfernen, ohne den Onboarding-Prozess zu unterbrechen.
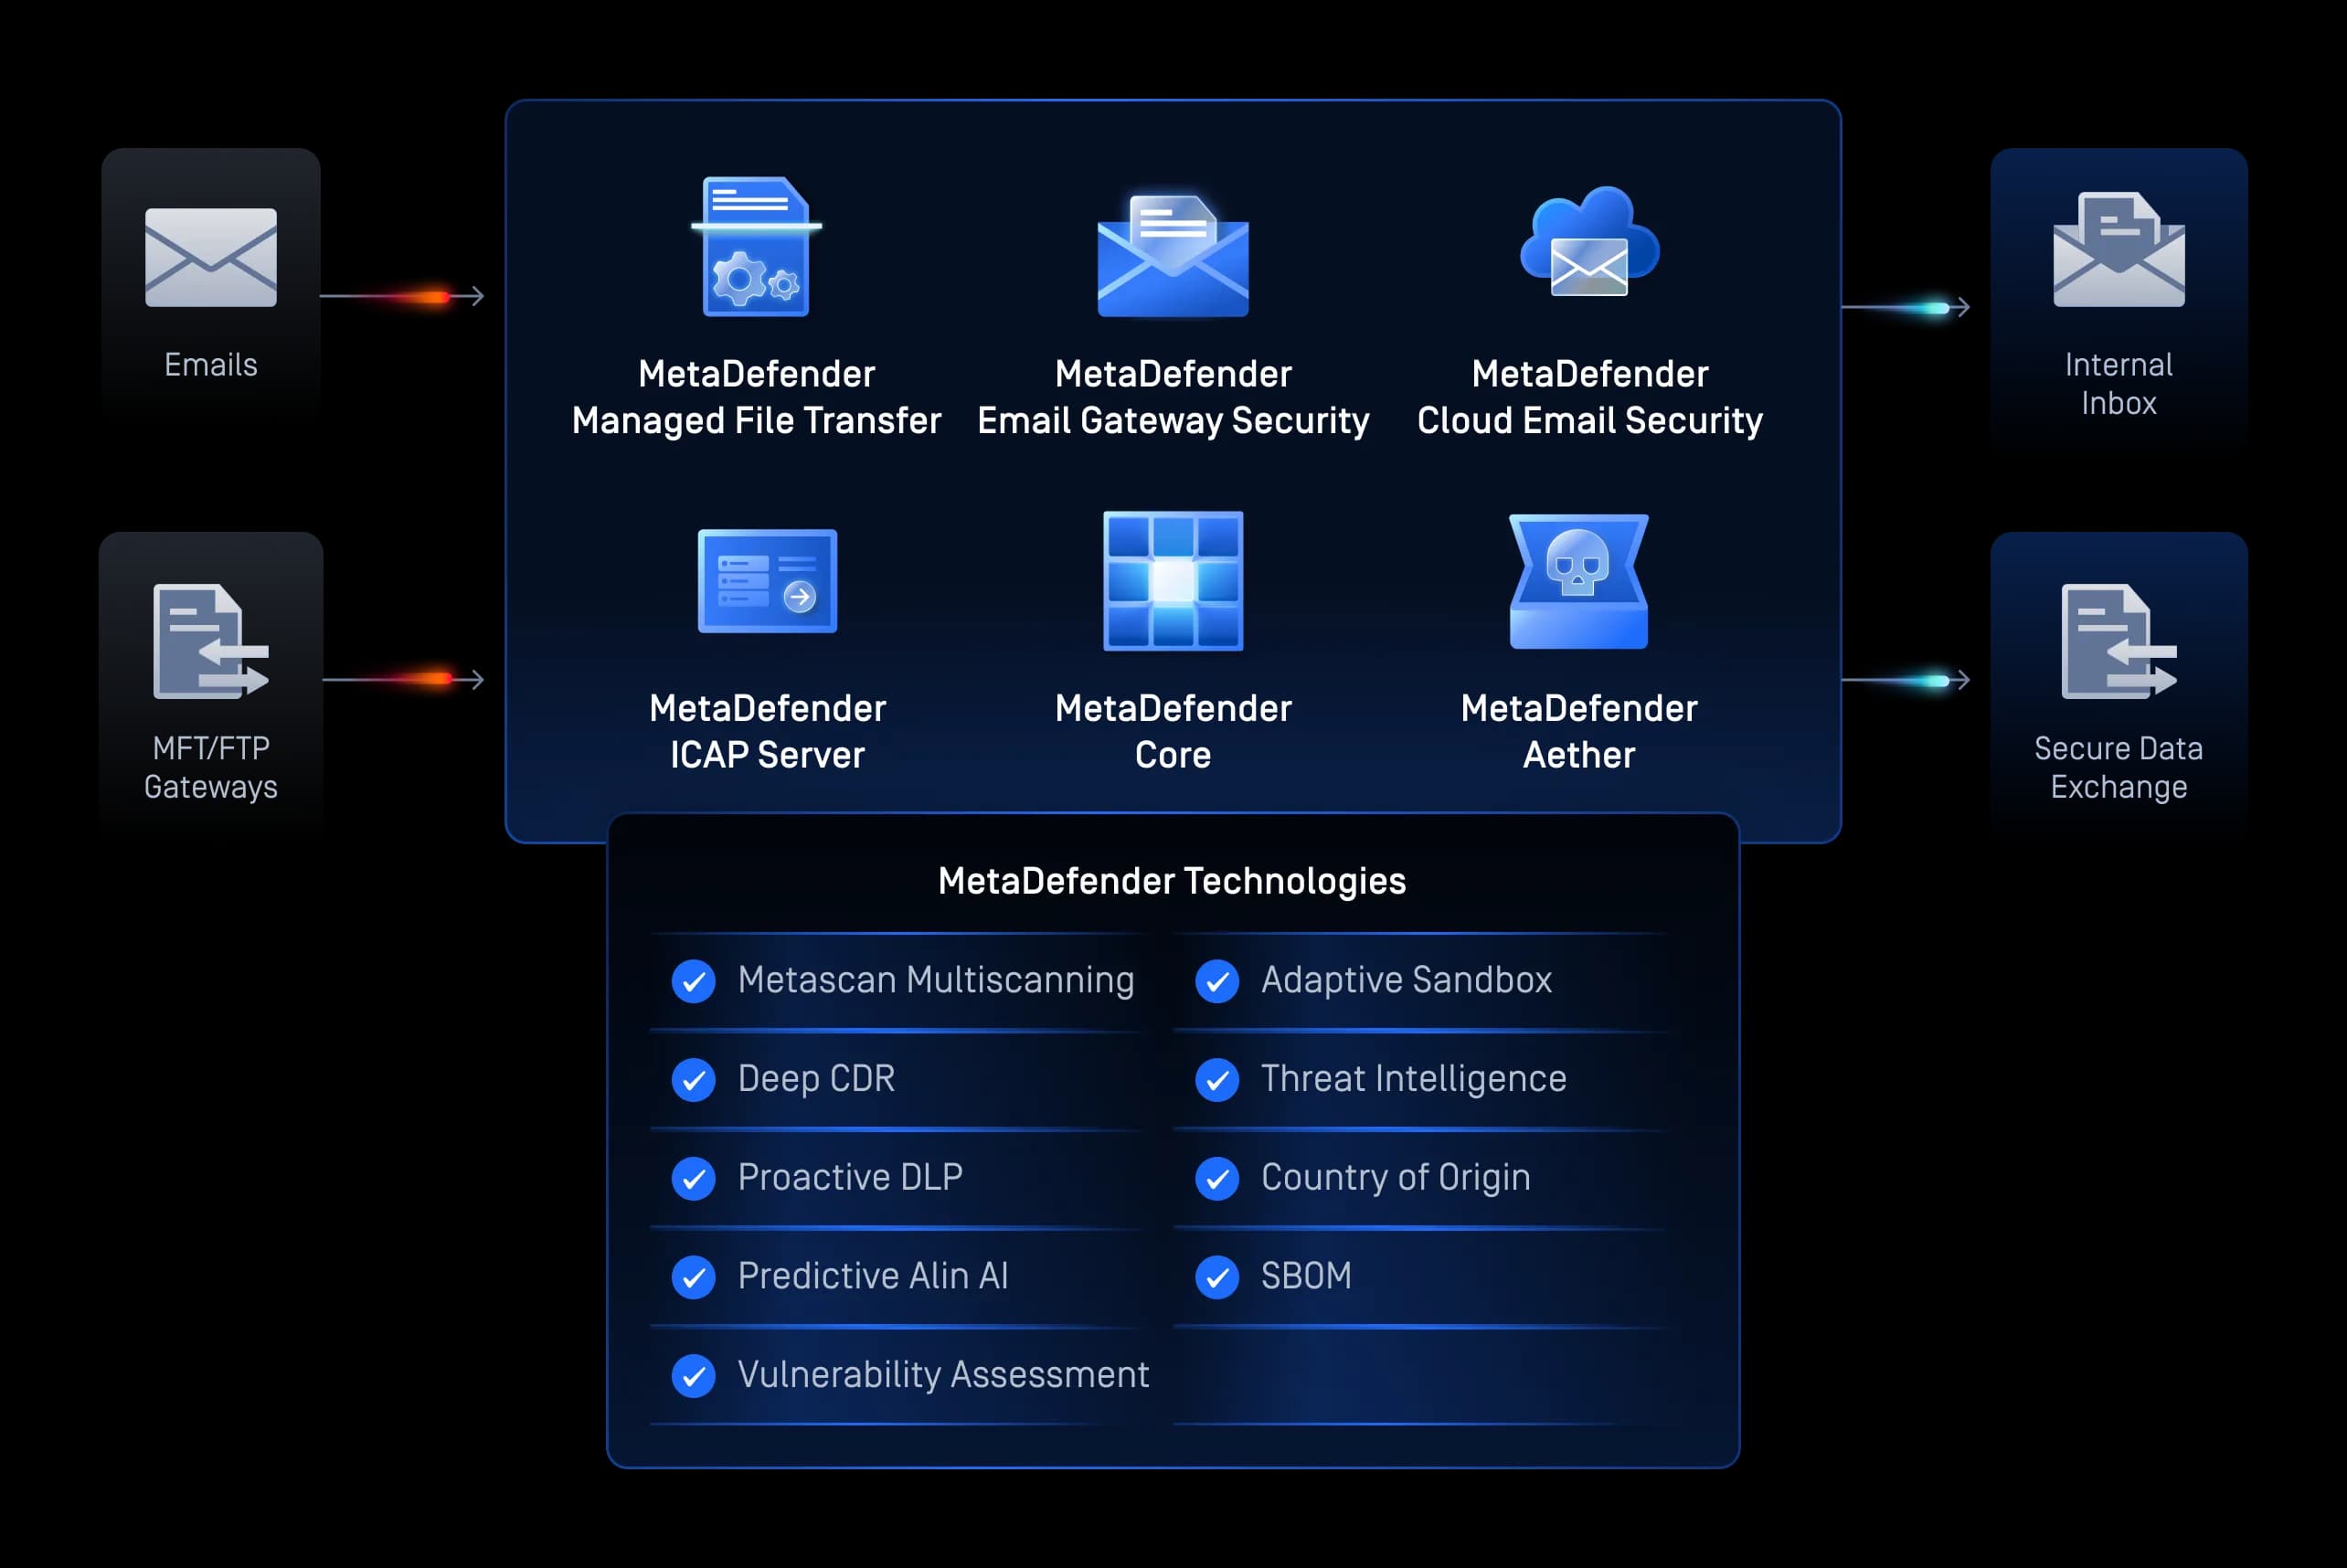
Dateiübertragungen
Secure Dateiübertragungen und Zusammenarbeit per E-Mail
Schützen Sie Datenübertragungen und E-Mail-Anhänge vor Malware, Phishing-Angriffen und Datenlecks in allen Arbeitsabläufen des Finanzaustauschs.
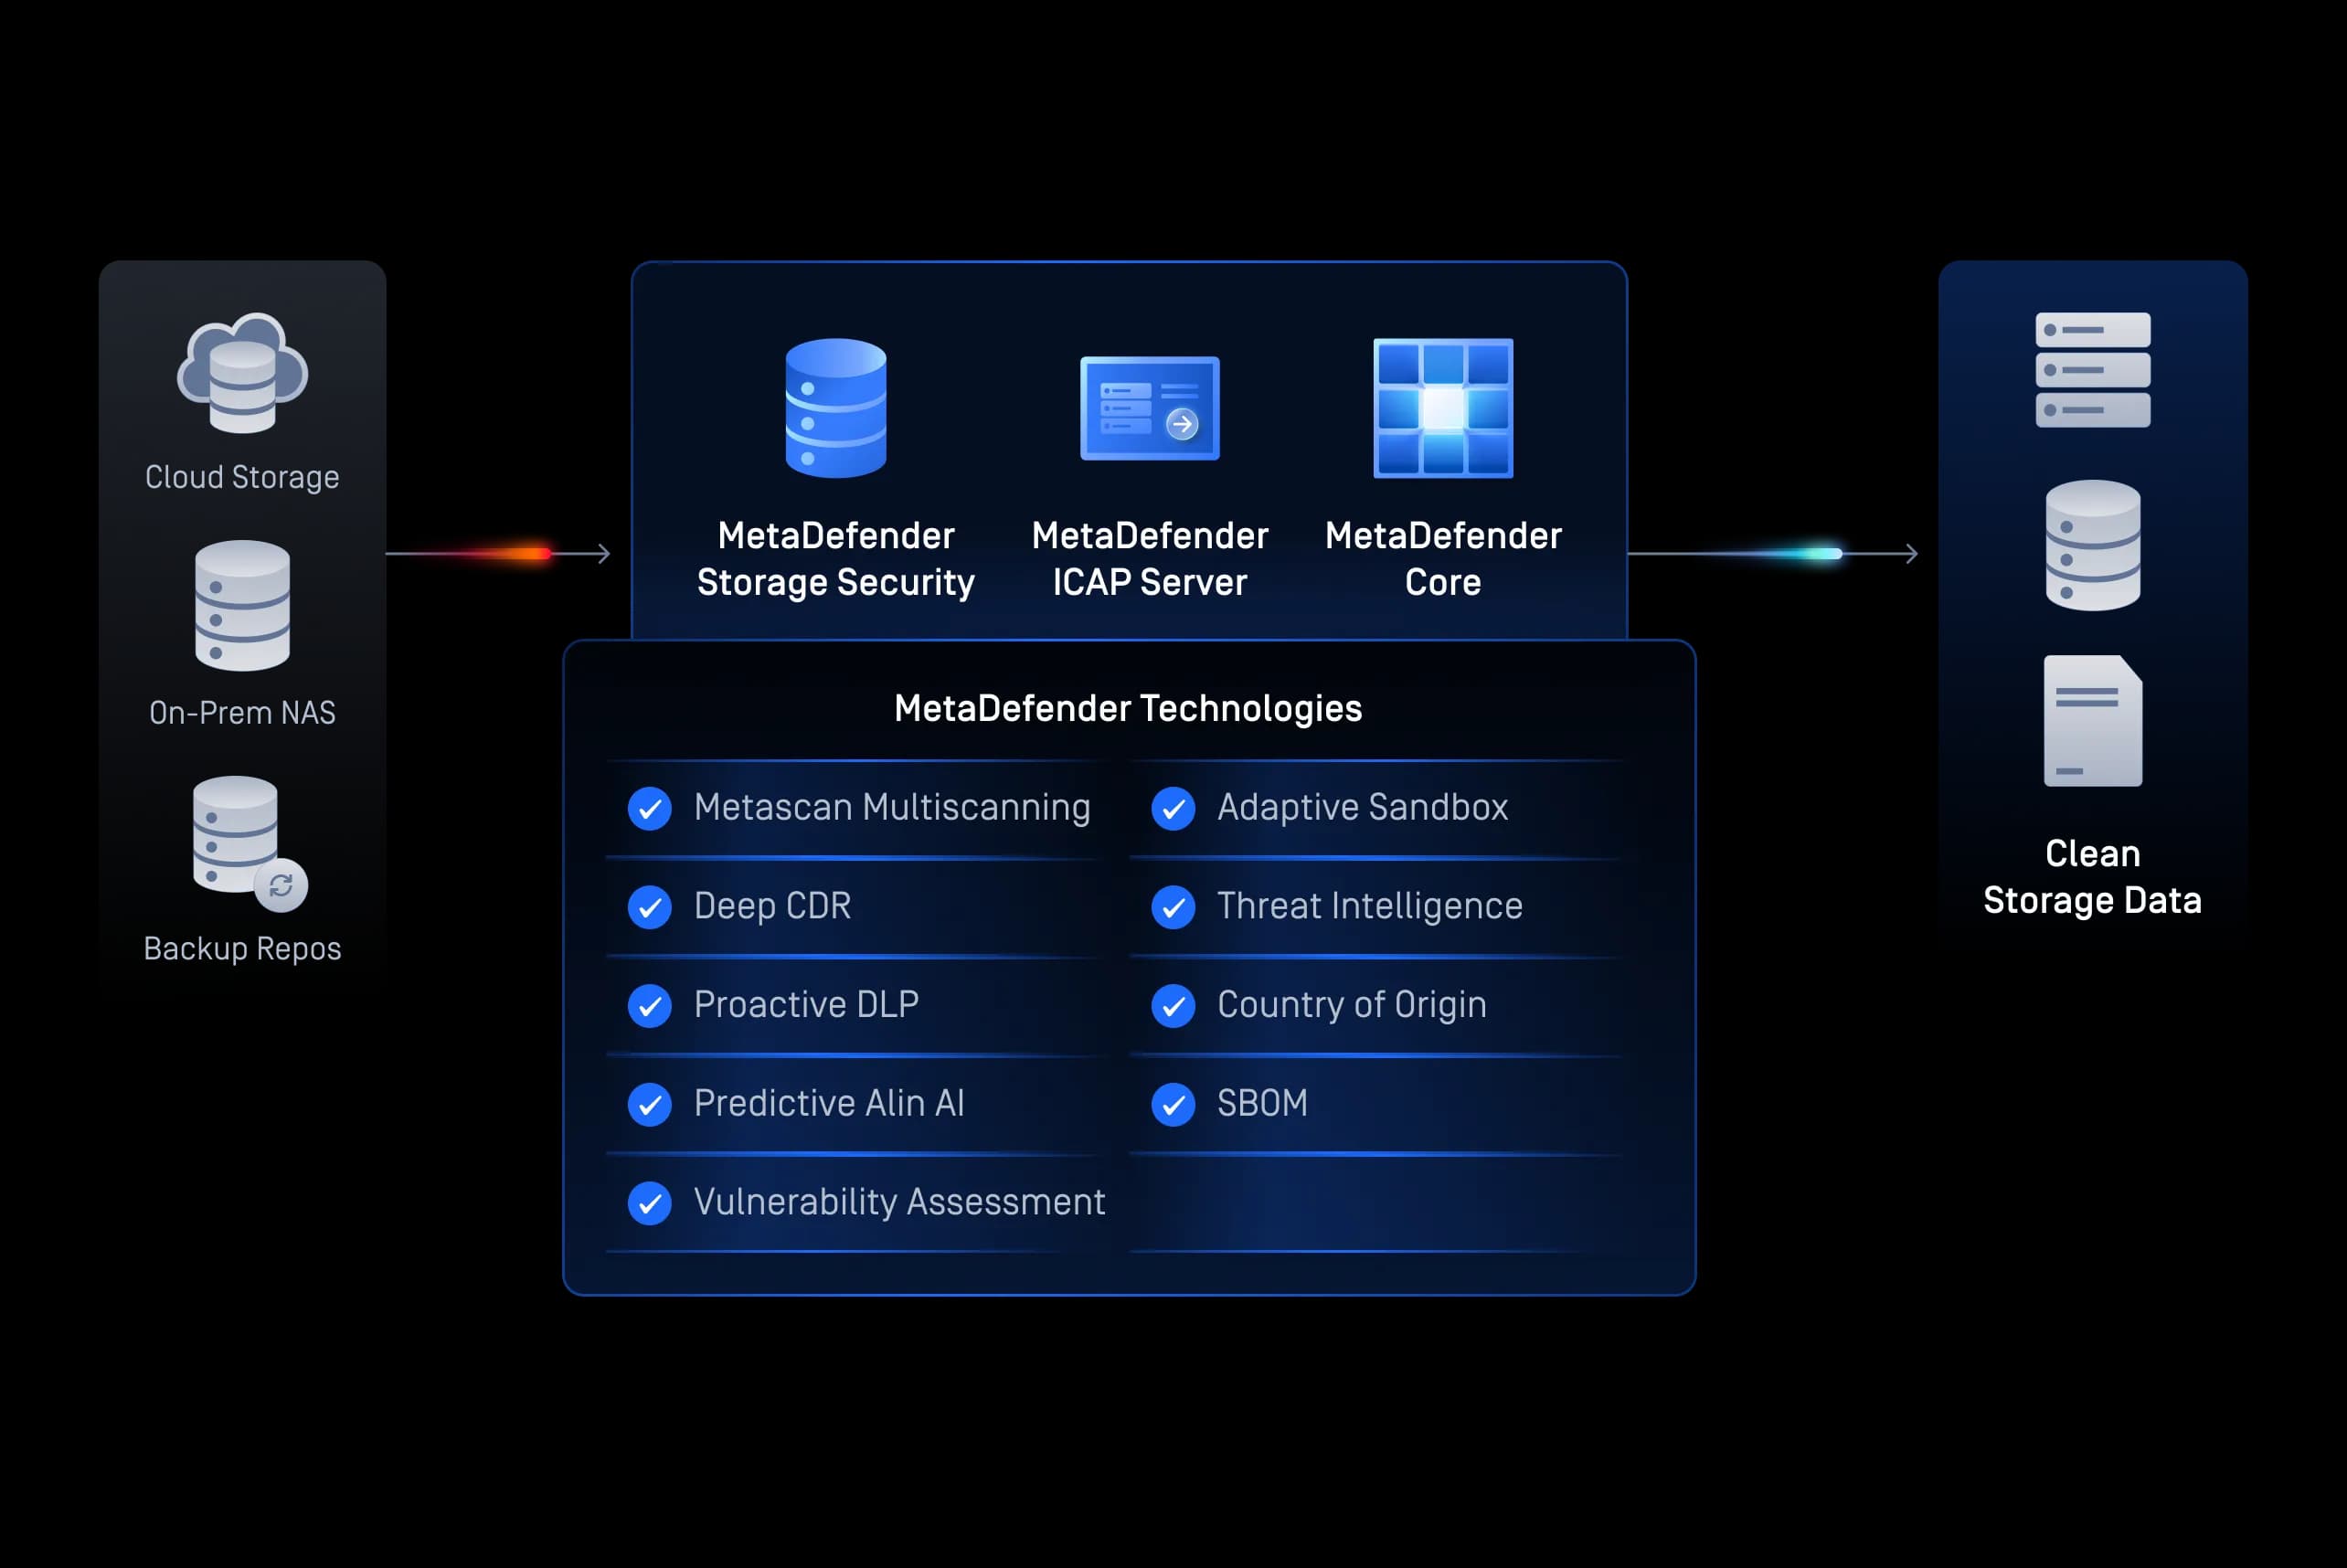
Dateiablage
Secure und Datensicherung
Überprüfen Sie regelmäßig gespeicherte Finanzdokumente, Cloud-Speicher und Sicherungsdateien, um latente Bedrohungen zu verhindern und langfristige Anforderungen an die Rechnungsprüfung und Aufbewahrungspflichten zu erfüllen.
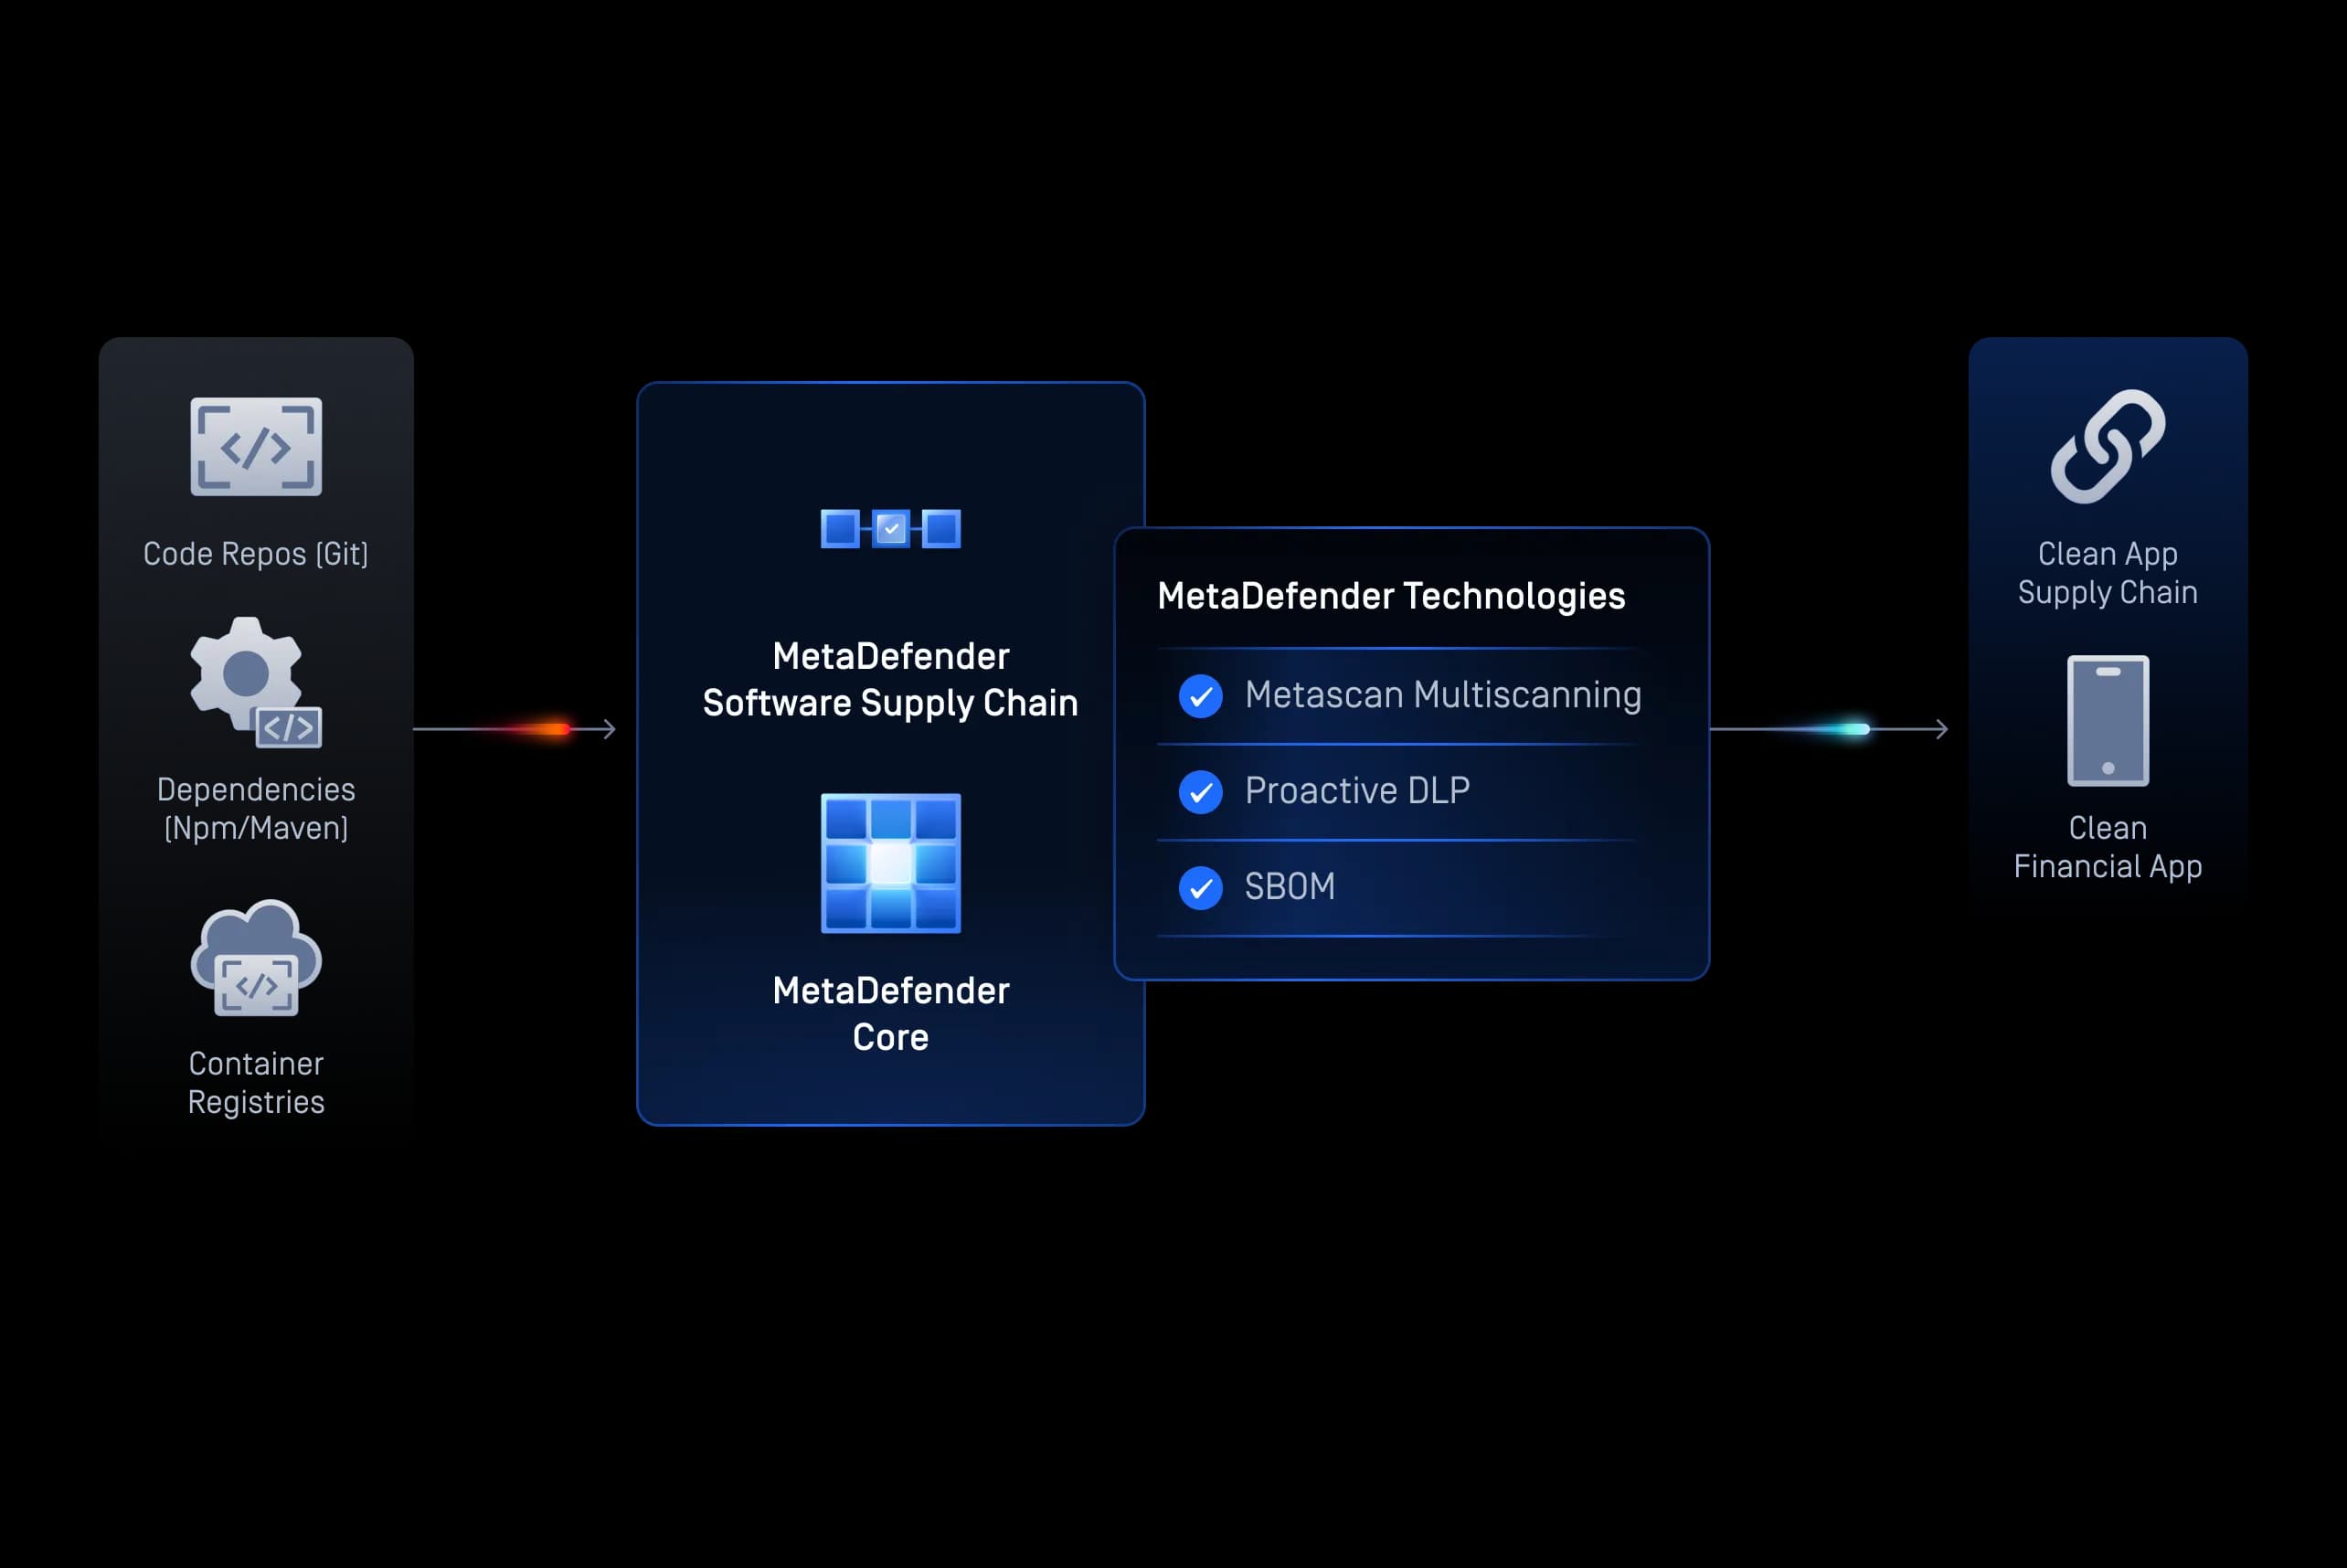
DevSecOps
Secure
Überprüfen Sie Build-Artefakte, Open-Source-Abhängigkeiten, Container und die Ergebnisse der CI/CD-Pipeline, um zu verhindern, dass Bedrohungen in cloudnative Bankanwendungen gelangen.
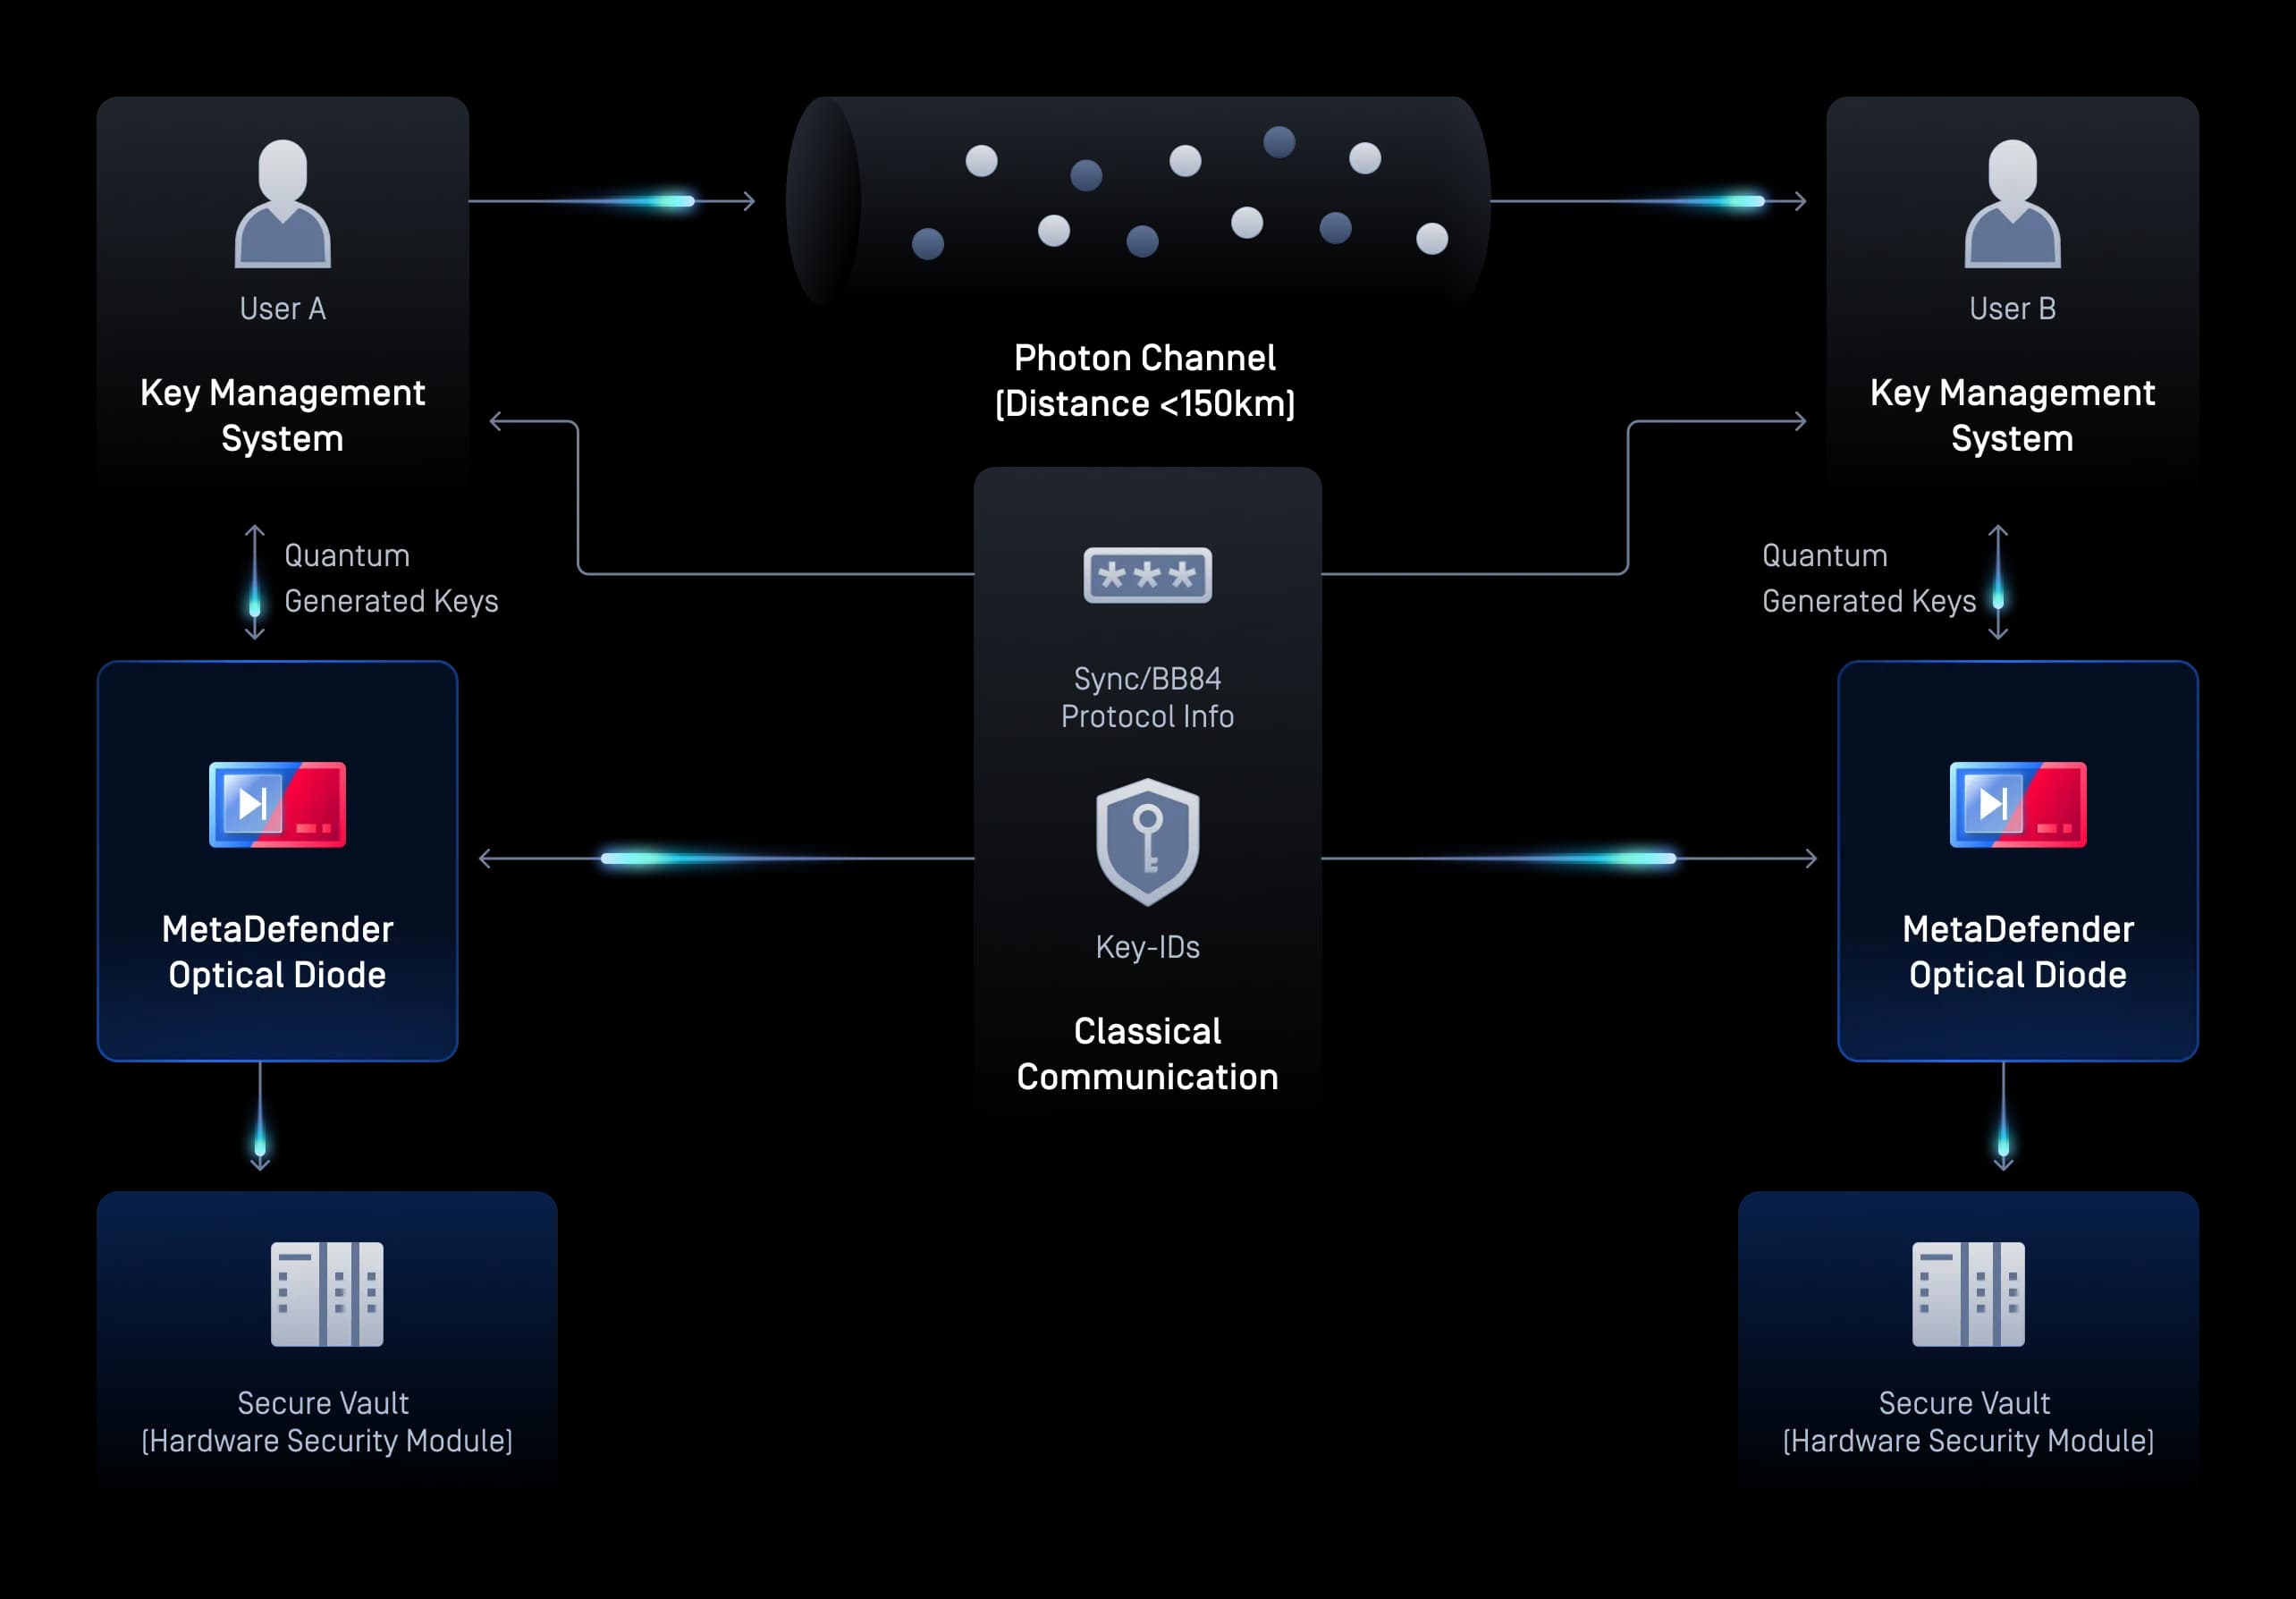
Post-Quanten
Secure Übergang Secure postquanten Kryptografie Secure
Über ein hardwaregestütztes, unidirektionales Gateway können Sie quantenresistente Schlüssel, Entropie und Firmware-Updates in Ihre vertrauenswürdige Umgebung übertragen. Schützen Sie sich vor „Harvest Now, Decrypt Later“-Angriffen, während eine physische Barriere jeglichen Datenabfluss nach außen oder jede Backchannel-Kommunikation verhindert.
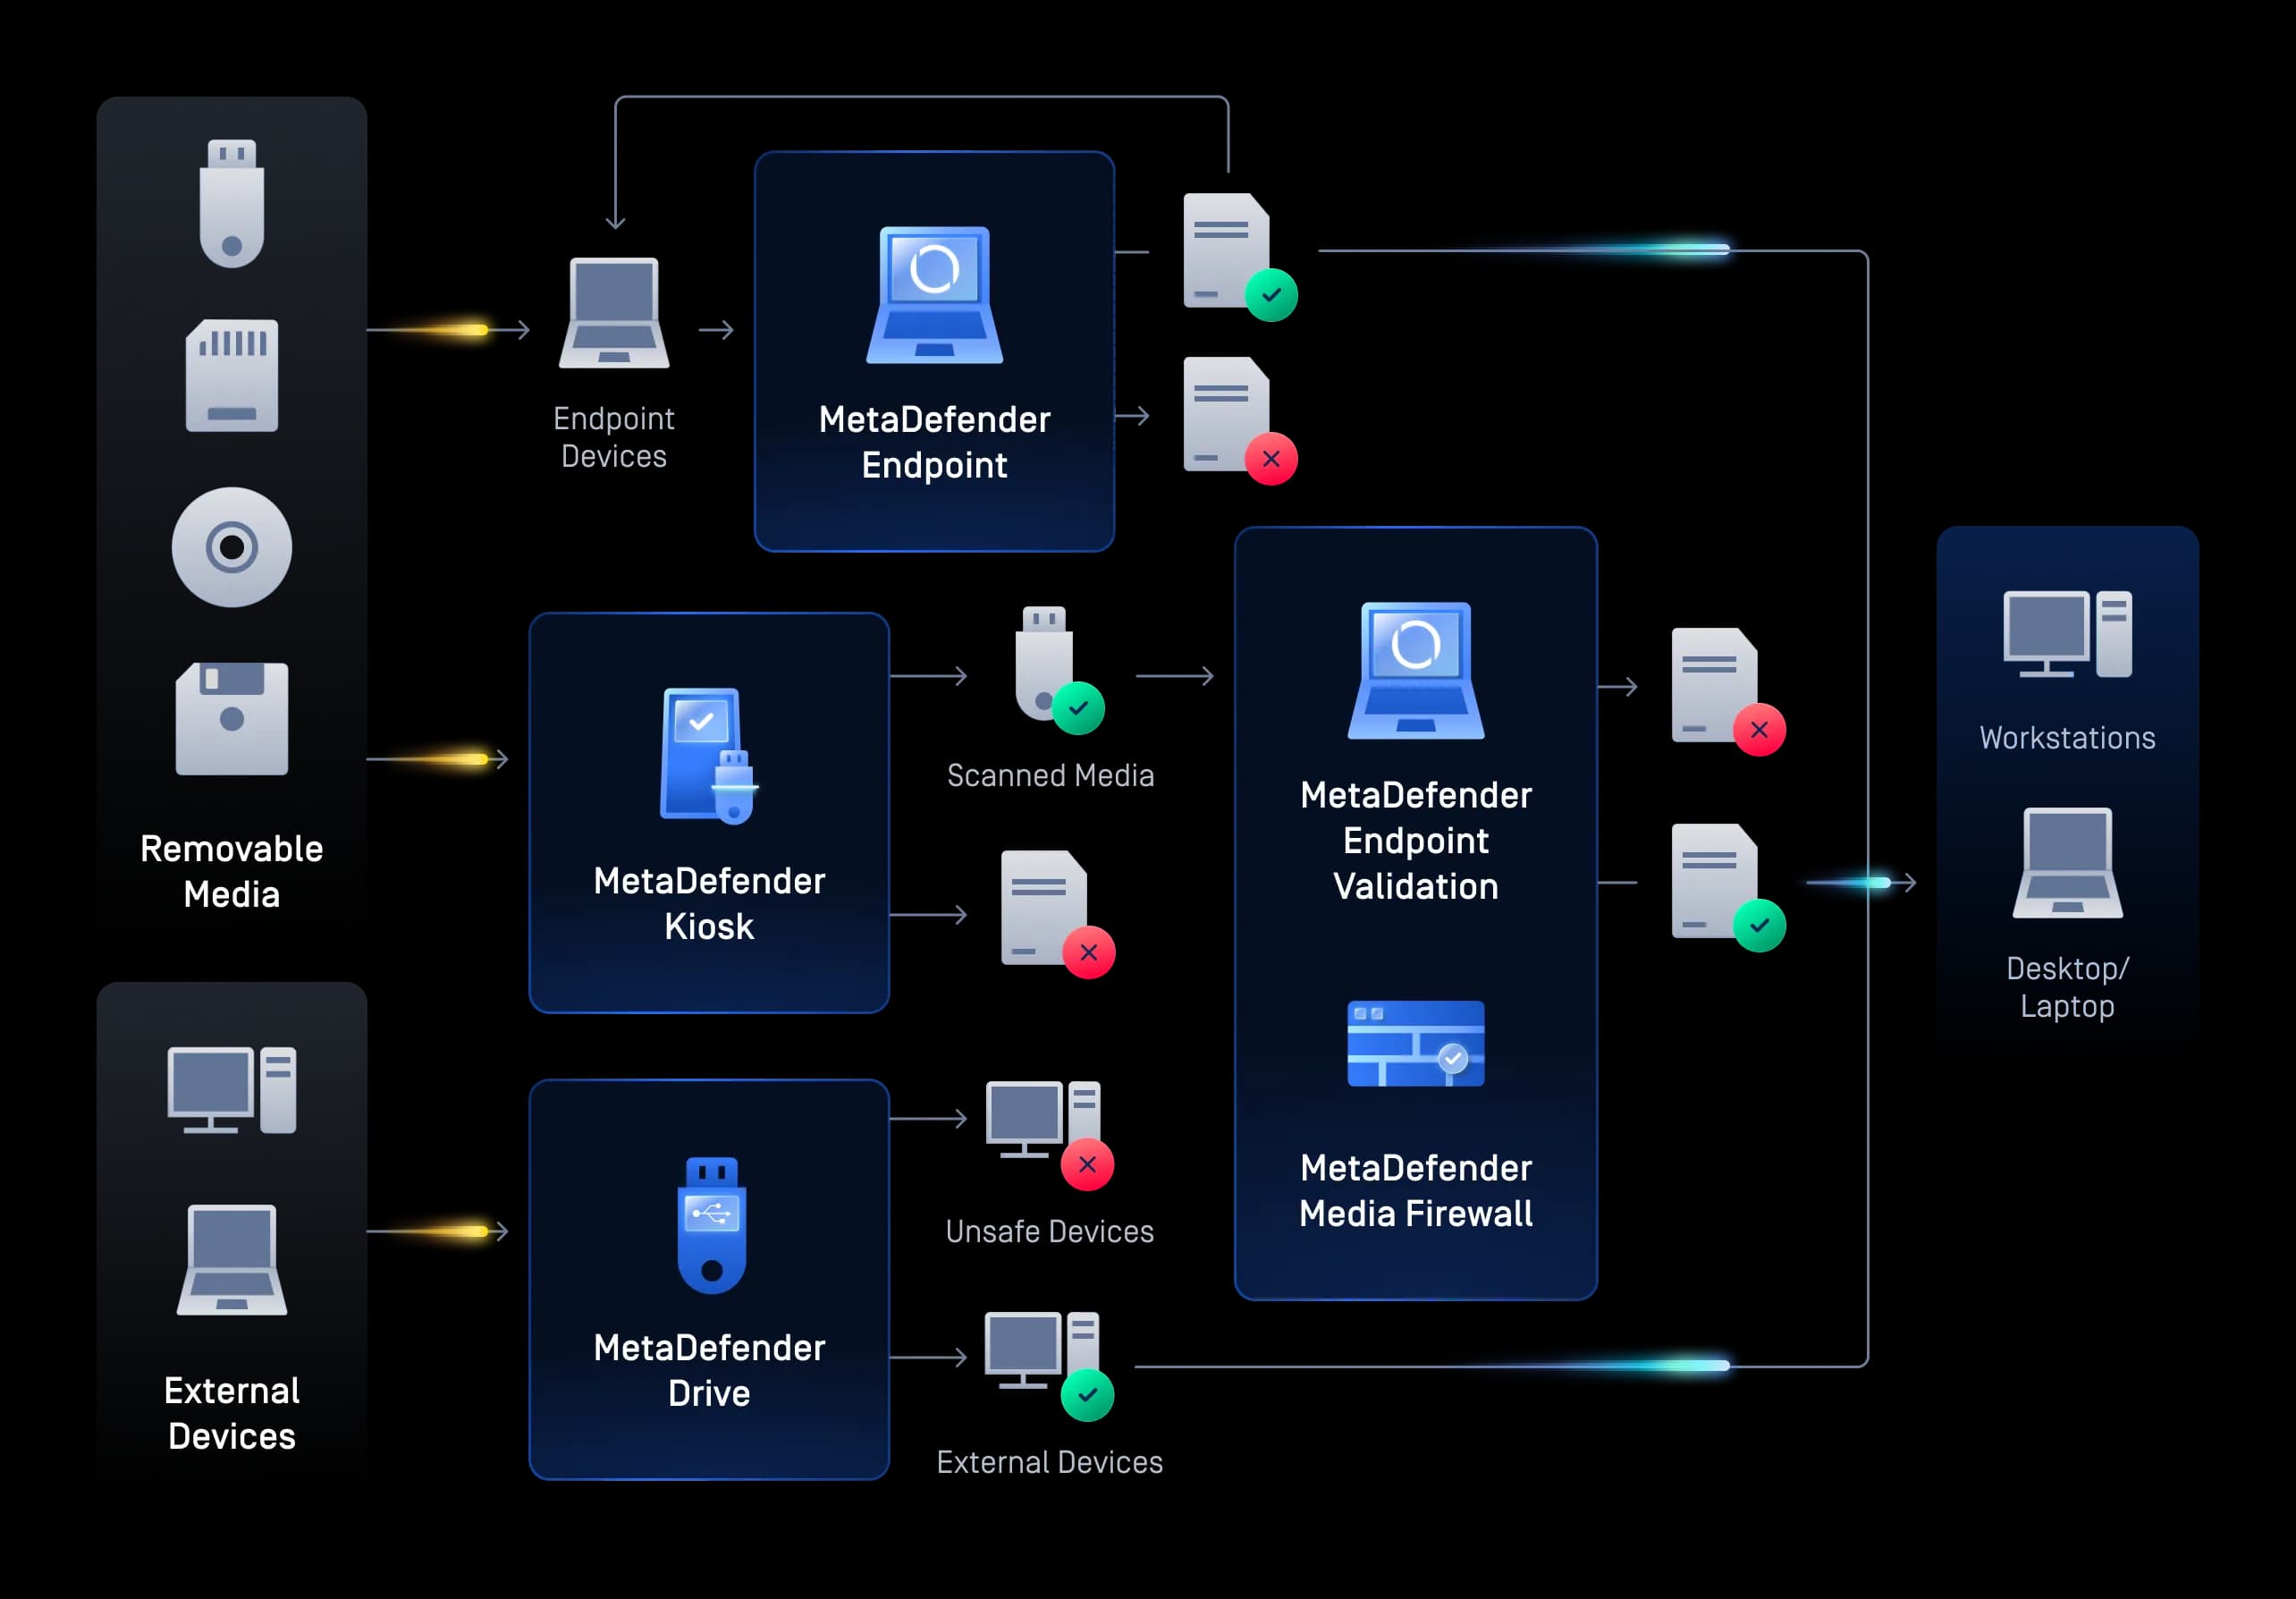
Periphere Media Schutz
Wechsel Media e und externe Geräte
Überprüfen und kontrollieren Sie Dateien, die über „ USB “-Laufwerke und externe Geräte in Niederlassungen und Rechenzentren eingespielt werden, und blockieren Sie so Malware und Zero-Day-Exploits, bevor diese in interne Finanzsysteme gelangen.
- Datei Uploads
Datei Uploads
Secure Datei-Uploads Secure und die Öffentlichkeit
Prüfen und bereinigen Sie von Kunden eingereichte Dokumente, darunter KYC-Dateien, Kreditanträge, Steuerformulare und Verträge, um Malware, Zero-Day-Exploits und offengelegte sensible Daten bereits beim Hochladen zu entfernen, ohne den Onboarding-Prozess zu unterbrechen.
- Dateiübertragungen
Dateiübertragungen
Secure Dateiübertragungen und Zusammenarbeit per E-Mail
Schützen Sie Datenübertragungen und E-Mail-Anhänge vor Malware, Phishing-Angriffen und Datenlecks in allen Arbeitsabläufen des Finanzaustauschs.
- Dateiablage
Dateiablage
Secure und Datensicherung
Überprüfen Sie regelmäßig gespeicherte Finanzdokumente, Cloud-Speicher und Sicherungsdateien, um latente Bedrohungen zu verhindern und langfristige Anforderungen an die Rechnungsprüfung und Aufbewahrungspflichten zu erfüllen.
- DevSecOps
DevSecOps
Secure
Überprüfen Sie Build-Artefakte, Open-Source-Abhängigkeiten, Container und die Ergebnisse der CI/CD-Pipeline, um zu verhindern, dass Bedrohungen in cloudnative Bankanwendungen gelangen.
- Post-Quanten
Post-Quanten
Secure Übergang Secure postquanten Kryptografie Secure
Über ein hardwaregestütztes, unidirektionales Gateway können Sie quantenresistente Schlüssel, Entropie und Firmware-Updates in Ihre vertrauenswürdige Umgebung übertragen. Schützen Sie sich vor „Harvest Now, Decrypt Later“-Angriffen, während eine physische Barriere jeglichen Datenabfluss nach außen oder jede Backchannel-Kommunikation verhindert.
- Periphere Media Schutz
Periphere Media Schutz
Wechsel Media e und externe Geräte
Überprüfen und kontrollieren Sie Dateien, die über „ USB “-Laufwerke und externe Geräte in Niederlassungen und Rechenzentren eingespielt werden, und blockieren Sie so Malware und Zero-Day-Exploits, bevor diese in interne Finanzsysteme gelangen.
Leitfaden und Checkliste zur Einhaltung der PCI-DSS-Vorgaben
Die Anforderungen verstehen. Lücken schließen. Eine Compliance-Strategie entwickeln.
Entwickelt für die Realität der Finanzaufsicht
OPSWAT unterstützt Finanzinstitute dabei, die geltenden Compliance-Anforderungen durch Malware-Prävention, Datenschutz und Sicherheitsprotokollierung auf Datei- und Datenebene zu erfüllen. Diese Funktionen tragen zum umfassenden Sicherheits- und Compliance-Programm eines Instituts bei.
DORA (EU-Gesetz über die digitale operative Resilienz)
DORA ist eine EU-Verordnung, die einen verbindlichen, umfassenden Rahmen für das IKT-Risikomanagement und die digitale Betriebsstabilität für Finanzunternehmen und ihre kritischen externen IKT-Anbieter festlegt. OPSWAT helfen Finanzinstituten dabei, die Anforderungen von DORA in Bezug auf IKT-Sicherheit, Stabilitätsprüfungen, Vorfallberichterstattung und Risiken durch Dritte zu erfüllen, indem sie Datenflüsse sichern, Zero-Trust-Kontrollen für Dateien und Geräte anwenden und die Berichterstattung für Stabilitätsbewertungen unterstützen.
PCI-DSS
Der PCI DSS (Payment Card Industry Data Security Standard) ist eine Reihe von Sicherheitsstandards, die gewährleisten sollen, dass alle Unternehmen, die Kreditkartendaten annehmen, verarbeiten, speichern oder übertragen, eine sichere Umgebung unterhalten. PCI DSS zielt darauf ab, Karteninhaberdaten vor Diebstahl und Betrug zu schützen. OPSWAT spielen eine wichtige Rolle bei der Sicherung von Kreditkartennummern, Sicherheitscodes und anderen Karteninhaberdaten und minimieren das Risiko von Datenschutzverletzungen und unbefugtem Zugriff, die beide für die Einhaltung von PCI-DSS entscheidend sind.
GLBA
GLBA ist ein US-Gesetz, das Finanzinstitute dazu verpflichtet, die Privatsphäre und Sicherheit der nicht öffentlichen personenbezogenen Daten ihrer Kunden durch schriftliche Informationssicherheitsprogramme und Schutzmaßnahmen zu schützen. OPSWAT helfen betroffenen Unternehmen dabei, technische Schutzmaßnahmen für Daten während der Übertragung und im Ruhezustand zu implementieren, Datei- und Geräteaktivitäten zu überwachen und eine kontinuierliche Überwachung als Teil der Einhaltung der GLBA-Sicherheitsvorschriften zu unterstützen.
SOX
SOX ist ein US-amerikanisches Gesetz, das die Unternehmensführung stärkt, indem es strenge interne Kontrollen, genaue Finanzberichterstattung und unabhängige Prüfungen für börsennotierte Unternehmen vorschreibt. OPSWAT helfen Unternehmen dabei, die Integrität und Vertraulichkeit von Finanzsystemen und -aufzeichnungen durch sichere Datenübertragung, Malware-Prävention, Dateiintegritätskontrollen und Audit-Protokollierung zu verbessern und unterstützen damit die SOX-Ziele für ITGC und Anwendungskontrolle.
NYDFS Teil 500
Die New Yorker Cybersicherheitsvorschriften für Finanzdienstleistungsunternehmen verlangen dokumentierte Kontrollmaßnahmen und Schutzvorkehrungen gegen den unbefugten Zugriff auf nicht öffentliche Informationen. Die Überprüfung auf Dateiebene und Maßnahmen zur Verhinderung von Datenverlusten unterstützen die entsprechenden Schutzmaßnahmen, während Sicherheitsprotokolle dazu beitragen, die angewandten Kontrollmaßnahmen zu dokumentieren.
GDPR
GDPR (General Data Protection Regulation) ist eine Verordnung der Europäischen Union, die den Schutz personenbezogener Daten und die Datenschutzrechte von Einzelpersonen innerhalb der EU und des Europäischen Wirtschaftsraums regelt und für alle Organisationen gilt, die auf personenbezogene Daten in diesen Regionen abzielen oder diese sammeln. OPSWAT hilft Organisationen, die GDPR-Compliance zu erreichen, indem es die Vertraulichkeit, Integrität und Verfügbarkeit personenbezogener Daten sicherstellt und das Risiko von Datenschutzverletzungen und Strafen bei Nichteinhaltung mindert.
NIST CSF 2.0
NIST CSF 2.0 liefert nicht verbindliche Zielvorgaben für das Management von Cybersicherheitsrisiken. Dateiprüfung, Datenschutz und Sicherheitsprotokollierung können zu den entsprechenden Zielvorgaben beitragen, wobei die Zuordnung von der Umsetzung durch die jeweilige Einrichtung und den gewählten Prioritäten abhängt.
Die Abwehr von Bedrohungen beginnt mit markt
er Spitzentechnologie
OPSWATDie bewährte, weltweit vertrauenswürdige, preisgekrönte und marktführende Technologie verhindert, dass dateibasierte Malware in Ihre kritischen Umgebungen eindringt und sich dort verbreitet.
KI-gestützte Zero-Day-Vorhersage am Perimeter
- Erkennung und Abwehr vor der Ausführung
- ML-Modell, das anhand von Datei-Workflows in Unternehmen trainiert wurde
Mehrere AV-Engines sind besser als einer
- Erkennen Sie nahezu 100 % der Malware
- Scannen Sie gleichzeitig mit 30+ führenden AV-Engines
Bedrohungen stoppen, die andere übersehen
- Unterstützt über 200 Dateiformate
- Rekursiv verschachtelte Archive auf mehreren Ebenen bereinigen
- Sichere und brauchbare Dateien neu generieren
Echte Dateityp-Erkennung für sicherheitskritische Workflows
- KI-erweitert
- Erkennt gefälschte Dateitypen innerhalb von Millisekunden
- Inline-Durchsetzung ohne Leistungseinbußen
Verhindern Sie den Verlust sensibler Daten
- Nutzung KI-gestützter Modelle zum Auffinden und Einordnen von unstrukturiertem Text in vordefinierte Kategorien
- Schleifen Sie identifizierte sensible Daten wie personenbezogene Daten (PII), Gesundheitsdaten (PHI) und PCI-Daten in über 125 Dateiformaten automatisch unkenntlich
- Unterstützung für die optische Zeichenerkennung (OCR) in Bildern
Erkennen Sie ausweichende Malware mit fortschrittlichem, emulationsbasiertem Sandboxing
- Analysieren Sie Dateien in hoher Geschwindigkeit
- Sandbox-Engine zum Schutz vor Umgehung extrahiert IOCs
- Identifizierung von Zero-Day-Bedrohungen
- Ermöglichen Sie eine tiefgehende Malware-Klassifizierung über API oder lokale Integration
- Erkennung von Dateitypen
Echte Dateityp-Erkennung für sicherheitskritische Workflows
- KI-erweitert
- Erkennt gefälschte Dateitypen innerhalb von Millisekunden
- Inline-Durchsetzung ohne Leistungseinbußen
99%+ GenauigkeitZu verdeckten Erweiterungen
Nahtlose Integration in Ihre Systeme
OPSWAT Lässt sich in bestehende Finanzökosysteme integrieren: Plattformen für den verwalteten Dateitransfer, E-Mail-Gateways, Dateiserver, Cloud-Speicher und kundenspezifische Anwendungen. Es unterstützt AWS, Azure, GCP sowie ältere lokale Umgebungen.
Wie Führungskräfte im Finanzsektor mit OPSWAT ihre Sicherheits
en verbessern
- "Im Rahmen unserer Evaluierung haben wir nach einem Anbieter gesucht, der sowohl die REST-Schnittstelle als auch ICAP unterstützt. Wir haben dann eine POC durchgeführt und festgestellt, dass OPSWAT die richtige Wahl und der einzige Anbieter war, der dies unterstützte."Cihan BalSoftware , LLB
- "Die MetaDefender Plattform bietet Swiss Re eine umfassende, einfach zu implementierende und zu wartende Lösung, die die gesetzlichen Anforderungen erfüllt und das Risiko des Eindringens von Malware in das Unternehmen eliminiert."Raymond BucherCloud Architekt, Swiss Re
- OPSWAT zu einem Eckpfeiler unserer Cloud-Sicherheitsarchitektur geworden. Es bietet uns die Kontrolle, die wir heute brauchen, und die Flexibilität, die wir morgen brauchen werden.“Senior Cloud Architekt
- KioskMetaDefender Kiosk, unterstützt durch MetaDefender Managed File Transfer MFT) und MetaDefender Endpoint , hat es unseren Mitarbeitern leicht gemacht, USB sicher zu übertragen. Wir haben diesen Einfallstor für dateibasierte Malware in unsere geschützten Umgebungen erfolgreich beseitigt.“Direktor IT-Betrieb
In 3 einfachen Schritten loslegen
FAQs
Das EU-Gesetz zur digitalen Betriebsresilienz (Digital Operational Resilience Act) verpflichtet die betroffenen Finanzinstitute, IKT-Risiken in ihrem gesamten Betrieb zu managen, einschließlich der Risiken, die durch Dritte und durch die in ihre Systeme eingehenden Daten entstehen. Die dazugehörigen technischen Standards befassen sich mit dem Schutz vor Schadcode und Informationslecks. Für Datei- und Datenworkflows bedeutet dies, eingehende Inhalte zu überprüfen, zu verhindern, dass schädliche Dateien in kritische Systeme gelangen, und Nachweise darüber zu führen, dass diese Kontrollen durchgeführt wurden. „ OPSWAT “ unterstützt diese Verpflichtungen, indem es jede Datei, die in Finanzsysteme gelangt, überprüft, bereinigt und protokolliert.
Der PCI DSS legt Sicherheitsanforderungen für Zahlungskontodaten und die entsprechenden Systeme fest, darunter den Schutz vor Schadsoftware und Sicherheitsmaßnahmen für gespeicherte Kontodaten. Dateien, die Karteninhaberdaten enthalten, können in den Geltungsbereich fallen, je nachdem, wie und wo sie gespeichert, verarbeitet oder übertragen werden. Die Malware-Erkennung mit mehreren Erkennungsmodulen und die Bereinigung von Inhalten unterstützen die Anforderungen zum Schutz vor Malware, und Maßnahmen zur Verhinderung von Datenverlusten tragen dazu bei, dass Karteninhaberdaten nicht über Dateikanäle nach außen gelangen.
Die „Safeguards Rule“ des Gramm-Leach-Bliley Act verpflichtet US-Finanzinstitute zum Schutz von Kundendaten, wobei die konkreten Verpflichtungen von der zuständigen Aufsichtsbehörde festgelegt werden. Da Kundendaten meist in Form von Dateien wie Kontoauszügen, Anträgen und Steuerunterlagen übertragen werden, tragen die Überprüfung und Bereinigung dieser Dateien sowie die Protokollierung der jeweiligen Ergebnisse dazu bei, die in der Vorschrift geforderten Sicherheits- und Zugriffskontrollmaßnahmen zu gewährleisten.
Banken können dateibasierte Malware eindämmen, indem sie jede Datei an konfigurierten Zugangspunkten überprüfen, anstatt sich auf die Erkennung nach der Ausführung zu verlassen. Mehrschichtige Kontrollmechanismen erhöhen die Erkennungsraten. Wirksame Kontrollmaßnahmen kombinieren das Scannen mit mehreren Engines und maschinelles Lernen, um bekannte und unbekannte Malware zu erkennen, die Entschärfung und Rekonstruktion von Inhalten, um Zero-Day-Exploits in Dokumenten rekursiv zu neutralisieren, sowie die Überprüfung des Dateityps, um gefälschte Dateiendungen zu erkennen. „ OPSWAT “ wendet diese Kontrollmaßnahmen bei Kunden-Uploads, E-Mail-Anhängen, Dateiübertragungen, Cloud-Speichern und Wechseldatenträgern an.
OPSWAT arbeitet auf einer anderen Ebene als Endpoint Detection and Response (EDR). EDR-Plattformen erkennen Bedrohungen, die auf Endgeräten ausgeführt werden, und reagieren darauf, während die „ OPSWAT “ den Inhalt von Dateien überprüft und bereinigt, bevor diese ein Endgerät oder ein Kernbankensystem erreichen. Ein Finanzinstitut setzt in der Regel beides ein: EDR zur Überwachung des Endgeräteverhaltens und „ OPSWAT “ für die Dateien und Daten, die durch seine Arbeitsabläufe fließen.
Ja. „ OPSWAT “ lässt sich lokal, in Hybridumgebungen und in der Cloud bereitstellen und unterstützt AWS, Azure und GCP. Finanzinstitute integrieren die Lösung mithilfe von „ ICAP “, APIs und nativen Konnektoren zu bestehenden Plattformen für die verwaltete Dateiübertragung, E-Mail-Gateways, Dateiservern und Cloud-Speichern. Dazu gehört auch das Scannen von Dateien in Cloud-Objektspeichern über mehrere Konten und Regionen hinweg.
OPSWATDie Dateisicherheitsfunktionen von OPSWAT helfen Finanzinstituten bei der Umsetzung von Maßnahmen zur Malware-Prävention, zum Datenschutz und zur Sicherheitsprotokollierung, die die geltenden Anforderungen gemäß DORA, PCI DSS, GLBA, DSGVO und NYDFS Part 500 sowie die relevanten Vorgaben des NIST-Rahmenwerks erfüllen. Die Compliance wird stets durch das gesamte Kontrollumfeld eines Instituts bestimmt, nicht durch ein einzelnes Produkt. Wenn Sie erfahren möchten, wie die Compliance-Bemühungen Ihres Unternehmens unterstützen kann, wenden Sie sich bitte an unser Team, um Ihre Anforderungen zu besprechen.
Die Auswirkungen auf die Leistung variieren je nach Unternehmen und hängen von der Infrastruktur, den Dateieigenschaften und den aktivierten Sicherheitsmaßnahmen ab. „ OPSWAT “ arbeitet mit Ihrem Team zusammen, um Ihre Umgebung zu verstehen und Bereitstellungsoptionen sowie Scan-Richtlinien zu empfehlen, die Ihren Arbeitsabläufen, Sicherheitsanforderungen und Leistungsanforderungen am besten entsprechen.
Empfohlene Ressourcen
Bewährte Einsätze im Bankwesen und bei Finanzdienstleistungen
Leitfaden und Checkliste zur PCI-DSS-Konformität

OPSWAT Finanzdienstleistungen: Secure für die Finanzbranche
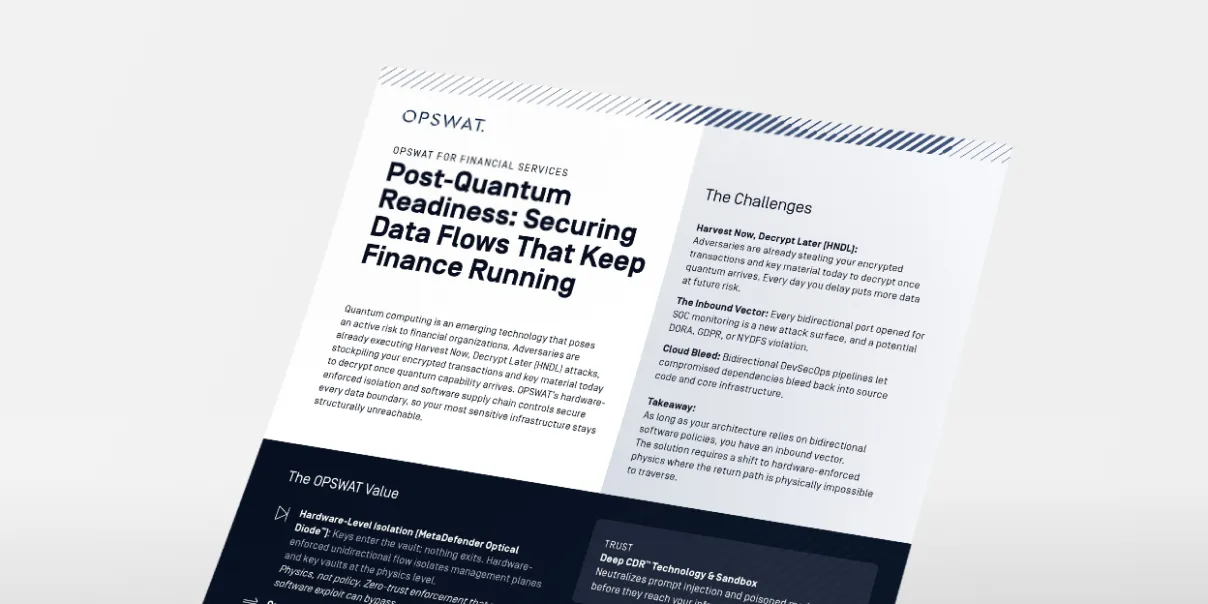
OPSWAT Finanzdienstleistungen: Vorbereitung auf die Post-Quantum-Ära
Bewährter Einsatz von Dateisicherheit im Bankwesen und bei Finanzdienstleistungen
Von der Einhaltung von Vorschriften zum Vertrauen: Wie Europas Finanzdienstleister Secure
Dateibasierte Malware: Ein verstecktes Compliance-Risiko für Finanzinstitute