Jedes Update für „ MetaDefender “ (Endpoint ) unterstützt Sicherheitsteams beim Schutz kritischer Infrastrukturen und ermöglicht einen effizienteren Betrieb. Diese Version umfasst die Plattformen Windows (v7.6.2609), macOS (v10.4.2609) und Linux (v15.6.2609). Sie gibt Administratoren mehr Kontrolle darüber, wie Peripheral Media Protection im Einsatz reagiert, bietet integrierte Definitions-Updates für die Anti-Malware-Engine in vollständig isolierten Umgebungen und verbessert die Transparenz hinsichtlich des Dateiprotokolls.
Was ist neu in MetaDefender Endpoint
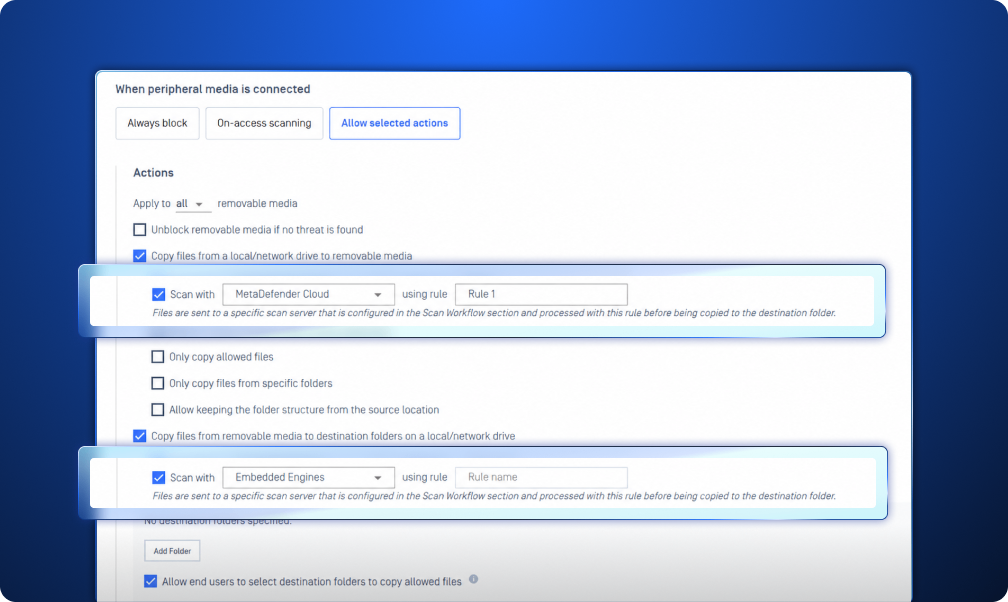
Konfigurierbare richtungsspezifische Regeln für den Schutz vor Peripherie- Media
Peripheriegeräte bergen Risiken in beide Richtungen. Daten können von Wechseldatenträgern auf einen Endpunkt gelangen, und sensible Dateien können vom Endpunkt auf externe Datenträger übertragen werden. Mit dieser Version können Administratoren von „ MetaDefender “Endpoint richtungsspezifische Scan-Workflows in „Peripheral Media Protection“ konfigurieren, um kritische Endpunkte vor potenziell schädlichen Dateien zu schützen und gleichzeitig eine zusätzliche Kontrollebene für den Datenaustausch von und zu Wechseldatenträgern bereitzustellen.
Aktualisierung der Definitionen der integrierten Anti-Malware-Engine in Air-Gapped-Umgebungen
Sicherheitsteams, die in vollständig luftisolierten Umgebungen arbeiten, können nun die Definitionen der integrierten Anti-Malware-Engine einrichten und aktualisieren, ohne dass eine Internetverbindung erforderlich ist. So können Unternehmen ihren Schutz aufrechterhalten und gleichzeitig kritische Endpunkte von externen Netzwerken isoliert halten. Dies bietet Administratoren zudem mehr Kontrolle und Flexibilität innerhalb ihrer kontrollierten Umgebung und trägt dazu bei, den Schutz aufrechtzuerhalten, ohne die für sensible oder kritische Systeme erforderliche Isolation zu beeinträchtigen.
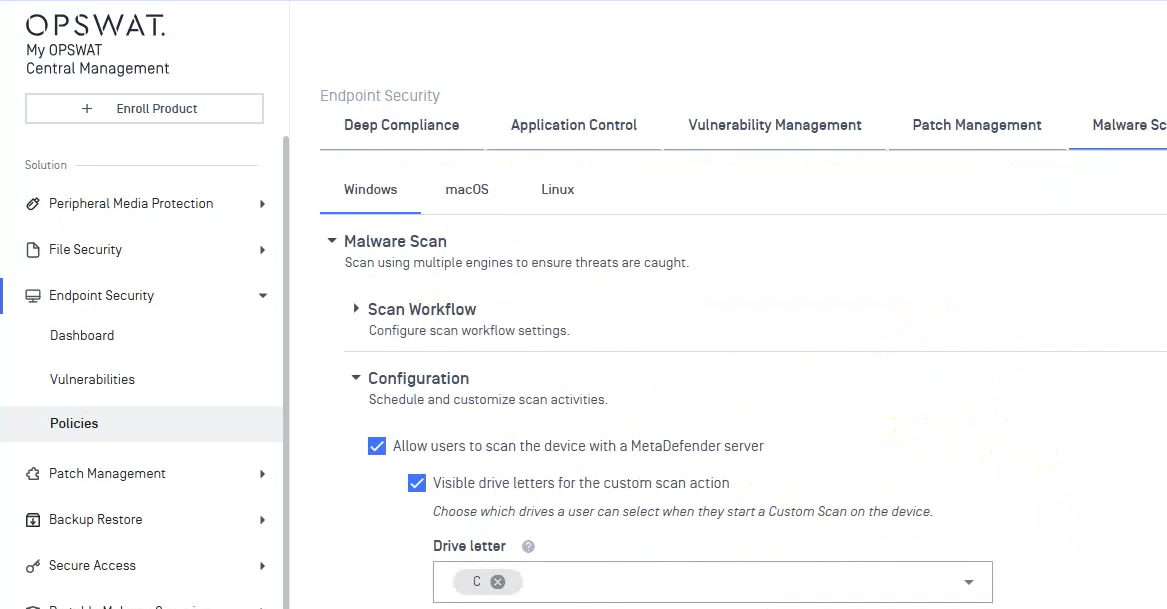
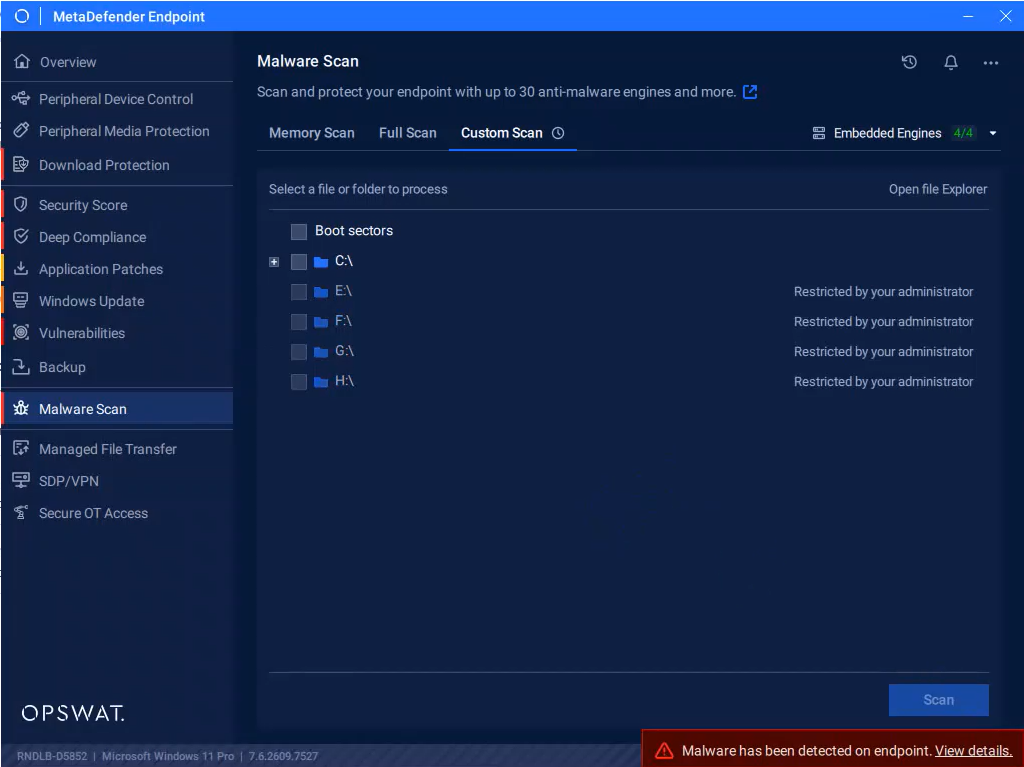
Mehr Kontrolle über benutzerdefinierte Scans für Administratoren
Administratoren können nun steuern, welche lokalen Laufwerke Benutzer bei der Durchführung eines benutzerdefinierten Scans über „Malware Scan“ anzeigen und auswählen können. Dies ermöglicht eine detailliertere Steuerung des Scanvorgangs und hilft Unternehmen dabei, die für Benutzer zugänglichen Scan-Speicherorte an ihre Sicherheitsrichtlinien anzupassen. Durch die Beschränkung der Sichtbarkeit auf die entsprechenden Laufwerke können Administratoren die Benutzererfahrung vereinfachen und gleichzeitig das Risiko verringern, dass Benutzer auf Speicherorte außerhalb des vorgesehenen Umfangs zugreifen oder diese scannen.
Erweiterung der Dateiprotokolle auf das gesamte „ OPSWAT “-Ökosystem
MetaDefender Endpoint Unterstützt nun Prüfpfade für Dateien, die vom Produkt zum ersten Mal gescannt wurden, und trägt so zu einem umfassenderen Überblick über den Lebenszyklus einer Datei in den Produkten von „ OPSWAT “ bei.
Anstatt jeden Scan als isoliertes Sicherheitsereignis zu betrachten, trägt diese Funktion zu einer umfassenderen Transparenz des Dateiverlaufs im gesamten „ OPSWAT “-Ökosystem bei. Sicherheitsteams können diese Informationen nutzen, um besser nachzuvollziehen, wo eine Datei gescannt wurde und wie sie sich durch verschiedene Sicherheitskontrollen bewegt hat, was bei der Untersuchung von Dateien und Sicherheitsereignissen einen besseren Kontext liefert.
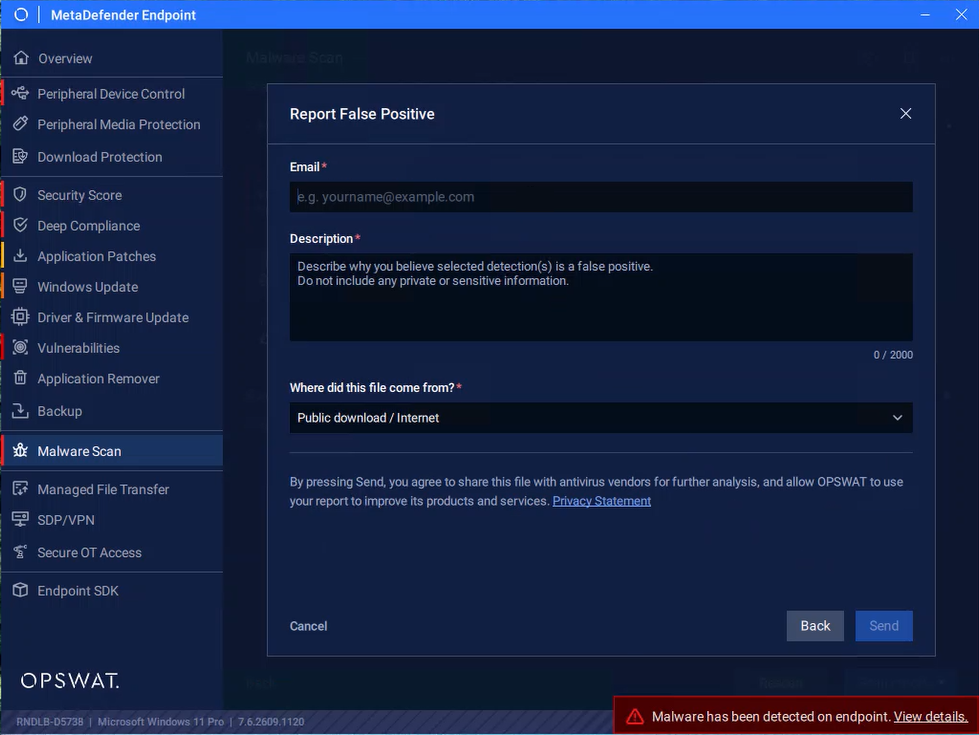
Verdächtige Fehlalarme direkt aus dem Malware-Scan melden
Wenn eine harmlose Datei fälschlicherweise als schädlich eingestuft wird, trägt die schnelle Bereitstellung von Kontextinformationen dazu bei, den Überprüfungsprozess zu beschleunigen. Benutzer können nun vermutete Fehlalarme direkt über die Malware-Scan-Oberfläche melden und dabei eine Begründung sowie die Herkunft der Datei angeben.
Indem sie diesen Kontext zum Zeitpunkt der Erkennung erfassen, können Sicherheitsteams relevantere Informationen für die Untersuchung gewinnen, ohne dass ein separater Arbeitsablauf erforderlich ist. Dadurch lassen sich vermutete Fehlalarme leichter melden, während der Prozess eng mit dem ursprünglichen Scan-Ereignis verknüpft bleibt.
Was ist neu in MetaDefender Endpoint Validation
Vertrauenswürdige Peripheriegeräte zur Linux-Zulassungsliste hinzufügen
Mit der neuen Erweiterung in „ MetaDefender “Endpoint Validation für Linux können Benutzer nun bestimmte Peripheriegeräte anhand des Herstellers, der Produkt-ID oder des Instanzpfads zur Whitelist hinzufügen und sie so vom Validierungsprozess ausnehmen. Jede Änderung wird durch eine Challenge-basierte Code-Eingabe oder die Bestätigung per Administratorkennwort geschützt, wodurch sichergestellt wird, dass nur autorisierte Benutzer die Liste ändern können.
Administratoren können die Zulassungsliste bei Bedarf auch zurücksetzen. Einmal freigegebene Geräte, die auf der Liste stehen, umgehen die Sperrung und Überprüfung, wodurch vertrauenswürdige Peripheriegeräte auf kontrollierte Weise integriert werden können, ohne etablierte Arbeitsabläufe zu unterbrechen.
Eine Endpoint -Lösung der nächsten Generation
Entdecken Sie, warum Organisationen, Institutionen und Unternehmen weltweit auf MetaDefender Endpoint vertrauen, um kritische Endpunkte zu schützen. Sprechen Sie noch heute mit einem Experten, um mehr zu erfahren.

