Jede Engine zur Dateibereinigung stößt früher oder später auf eine Datei, die speziell darauf ausgelegt ist, die Software, die sie liest, zum Absturz zu bringen. OPSWAT hat die Deep CDR™-Technologie entwickelt, damit dieser Moment nur einen Prozess kostet, während die Engine weiterhin alles andere bereinigt.
Warum Parser im Visier stehen
Ein Parser ist der Code, der ein Dateiformat ausliest und dessen Rohdaten in eine Struktur umwandelt, mit der Software arbeiten kann. Jedes Format benötigt einen Parser. Formate wie PDF und Microsoft Office sind so komplex, dass ihre Parser echte Risiken bergen, und Angreifer erstellen gezielt Dateien, um diese auszunutzen. Eine Datei, die darauf ausgelegt ist, einen PDF-Parser zum Absturz zu bringen oder zu manipulieren, ist eine gängige Waffe.
Eine Sanitisierungs-Engine muss diese Dateien zerlegen, was bedeutet, dass sie analysiert werden müssen. In einem monolithischen Design können solche Engines als ein einziges Programm betrachtet werden, bei dem alle Parser denselben Prozess nutzen. Eine einzige fehlerhafte PDF-Datei, die den Parser zum Absturz bringt, reißt alles mit sich: die dahinter in der Warteschlange stehenden Word-Dokumente, die Engine selbst und die Geschäftsabläufe, die die Engine schützt.
Die Auswirkungen eines schlechten Tages eines Parsers betreffen den gesamten Motor.
Ein Design, das auf Misstrauen basiert
Deep CDR™-TechnologieDie Microservice-Architektur der CDR™-Technologie basiert auf einem sicheren Entwurfsmuster namens „Distrustful Decomposition“. Dieses Muster unterteilt ein System in separate Programme, die sich gegenseitig überprüfen und kein automatisches Vertrauen gewähren.
Das SEI (Software -Engineering-Institut) der Carnegie Mellon University erfasst dieses Muster in seinem Secure Entwurfsmuster Bericht, unter Verwendung von Mail-Servern wie beispielsweise qmail und Postfix als Referenzbeispiele.
Die Deep CDR™-Technologie setzt die Zerlegung solcher Muster und das gegenseitige Misstrauen durch drei Designentscheidungen um:
- Jeder Parser läuft als austauschbarer Prozess. Der Kern der Engine kommt niemals mit nicht vertrauenswürdigen Bytes in Berührung. Jede Parser-Familie läuft in einem eigenen Dienstprozess, der vom Kern gestartet wird und diesem gehört. Der Prozess, der die schädliche Datei öffnet, ist genau derjenige, auf den die Engine verzichten kann, da er lediglich die Arbeit einer einzigen Anfrage enthält und sonst nichts.
- Der Kern behandelt seine eigenen Worker als Verdächtige. Der Kern vertraut nicht blind auf die Zuverlässigkeit der Dienste. Er überprüft regelmäßig, ob jeder Dienst noch reagiert, legt für jede Datei ein Zeitlimit fest und achtet auf Hänger und Abstürze. Wenn ein Dienst nicht mehr reagiert, fährt der Monitor des Kerns ihn herunter und startet einen neuen. Das Design geht davon aus, dass Ausfälle auftreten werden, und plant entsprechend vor.
- Dienste und der Kern teilen sich keinen Speicher. Die Dienste kommunizieren mit dem Kern über schmale, serialisierte Nachrichtenkanäle, ohne gemeinsamen Speicher und ohne gemeinsamen Adressraum. Was auch immer eine schädliche Datei mit dem Speicher eines Parsers anstellt – der Schaden kann weder auf den Kern noch auf die anderen Dienste übergreifen. Das Einzige, was die Grenze überschreitet, ist eine Nachricht, die der Empfänger nach seinen eigenen Regeln auswertet.
Betrachten Sie das Szenario, für das dieses Design entwickelt wurde. Eine manipulierte PDF-Datei gelangt in die Engine und führt beim Parsen der Datei zum Absturz des PDF-Dienstes.
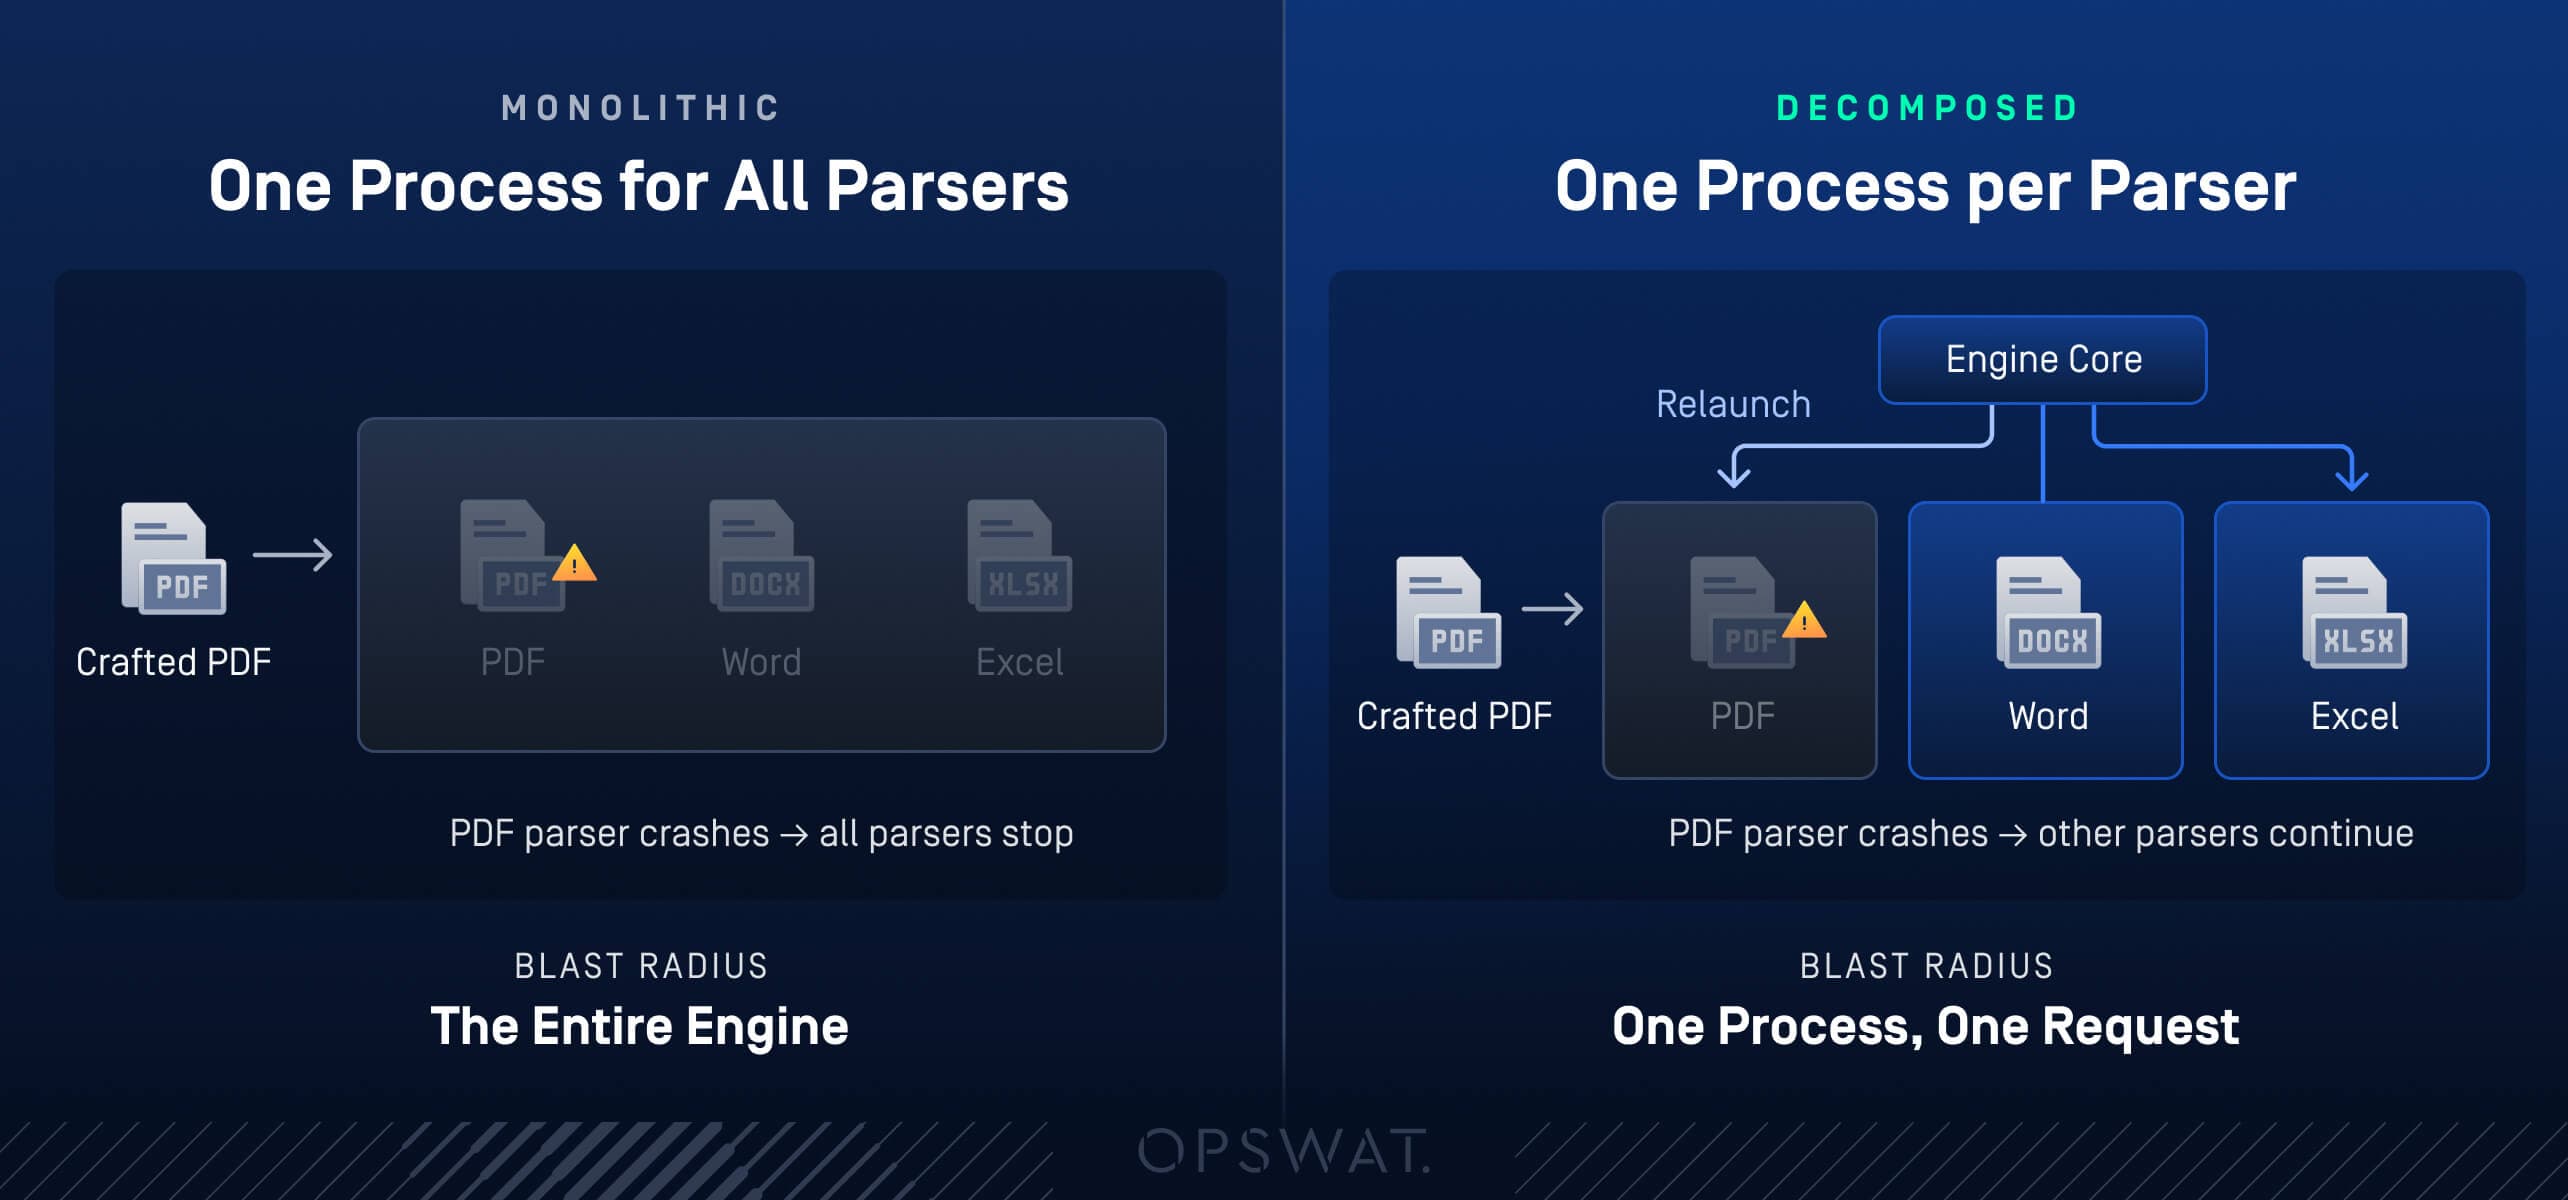
- Der PDF-Dienstprozess wird eigenständig beendet. Sein Speicher sowie alles, was der Exploit darin beschädigt hat, verschwindet damit ebenfalls.
- Die Anfrage schlägt sauber fehl: Der Kern meldet für diese eine Datei einen Fehler, anstatt sich aufzuhängen oder zusammenzubrechen, während der Worker läuft.
- Die Word- und Excel-Dokumente bemerken davon nichts. Da ihre Dienste in unterschiedlichen Prozessen laufen, wird die Bereinigung unterbrechungsfrei fortgesetzt.
- Der Watchdog (der Monitor des Kerns) startet den PDF-Dienst neu, und die PDF-Bereinigung wird fortgesetzt
Der Wirkungsradius einer als Waffe eingesetzten Datei umfasst einen Prozess und eine Anfrage. Im monolithischen Szenario stoppt dieselbe Datei jedes Dokument, das gerade übertragen wird.
Ein Aspekt des klassischen Musters liegt außerhalb der Engine: die prozessspezifische Einschränkung von Berechtigungen. Berechtigungen sind Teil der Bereitstellungsumgebung, also des Host-Produkts und des Betriebssystems. Durch diese Aufgliederung werden Prozessgrenzen genau dort gezogen, wo eine Bereitstellung diese Einschränkungen anwenden kann, was Sicherheitsteams klare Ansatzpunkte für die Umsetzung des Prinzips der geringsten Berechtigungen bietet.
Was das für Ihre Dokumentenabläufe bedeutet
Angreifer werden weiterhin Dateien entwickeln, die sich wehren, und irgendwo wird immer wieder ein Parser auf sie stoßen. Eine misstrauische Zerlegung sorgt dafür, dass diese Begegnung von vornherein überlebbar ist. Die gefährlichen Vorgänge finden in Prozessen statt, die die Engine verlieren kann. Ein Kern, der keinem von ihnen vertraut, überwacht diese Vorgänge und sorgt dafür, dass die Korruption keine Verbindungen zwischen den Teilen herstellen kann.
Für Teams, die auf Dateiflüsse angewiesen sind, führt ein einzelner bösartiger Upload nicht zu einem Ausfall. Eine fehlerhafte Datei kostet einen Prozess und eine Anfrage, und die Deep CDR™-Technologie setzt die Bereinigung ohne Unterbrechung fort.
Erfahren Sie, wie die Deep CDR™-Technologie den Dateifluss aufrechterhält, wenn eine schädliche Datei eintrifft.
Nhut Ngo ist Leiter der Abteilung „ Software Engineering“ bei OPSWAT, wo er die Entwicklerteams leitet, die hinter der Deep CDR™-Technologie und anderen Technologien zur Dateiverarbeitung in MetaDefender Core™ stehen. Mit mehr als einem Jahrzehnt Erfahrung in den Bereichen Softwareentwicklung und Cybersicherheit konzentriert er sich darauf, die Dateibereinigung schnell, präzise und für kritische Infrastrukturen einsatzbereit zu gestalten. Nhut promovierte 2015 in Informationswissenschaft.
