In einem früheren Beitrag unserer DevSecOps-Blogreihe haben wir über das Risiko von Malware im Quellcode und in Build-Artefakten gesprochen und erläutert, wie Teams ihre Software-Build-Pipeline mithilfe von „ MetaDefender “ für Jenkins absichern können. In Fortsetzung des Themas DevOps-Sicherheit in diesem Blogbeitrag werde ich zeigen, wie man mit „ MetaDefender “ für Jenkins Malware und Schwachstellen in Docker-Images erkennen kann.
Container : Wachsende Angriffsfläche für die Supply Chain
Mikroservices und Container haben ein enormes Wachstum erlebt. Dank ihrer Leichtigkeit und schnellen Bereitstellung wird sich die Container-Technologie in Zukunft noch weiter ausbreiten. Allerdings beherbergen Container häufig auch veraltete und anfällige Software. Böswillige Akteure haben sich diese automatisch erstellte Plattform zunutze gemacht, um Angriffskampagnen auf die Versorgungskette zu starten und so die Zielunternehmen und ihre Partner zu gefährden.
Eine Analyse von 4 Millionen öffentlichen Abbildern auf Docker Hub hat die Risiken in Containern offengelegt, die nicht sichtbar sind. Die Hälfte dieser Images (51 %) enthielt mindestens eine kritische Sicherheitslücke und 13 % wiesen hochgradige Sicherheitslücken auf. Mehr als 6.400 Images wurden als bösartig eingestuft, da sie Kryptowährungs-Miner, bösartige Node Package Manager (NPM)-Pakete, Hacking-Tools und Malware enthalten.
In einem anderen Fall verwendeten Angreifer Docker-Images für Kryptomining. Fünf bösartige Images wurden im Jahr 2021 mehr als 120.000 Mal aufgerufen. Die Kampagne beinhaltete Typosquatting - eine Verschleierungstechnik, die falsch geschriebene oder irreführende Titel wie "openjdk" und "golang" anstelle der offiziellen "OpenJDK"- und "Golang"-Images in Docker Hub verwendet. Die Absicht war, das Opfer dazu zu verleiten, das Binärprogramm xmrig auszulösen - ein Monero-Kryptominer, der dazu missbraucht werden kann, Ressourcen von Organisationen zu kapern.
Docker ist eine der beliebtesten Containerisierungsplattformen, die von 7 Millionen Nutzern verwendet wird, mit 7 Millionen Repositories und 242 Milliarden erstellten Pulls im Jahr 2020. Es ist höchste Zeit, dass Unternehmen den Schutz von Container-Infrastrukturen als eine ihrer Best Practices für die Cybersicherheit ernsthaft in Betracht ziehen.
Überwindung von Risiken in Docker-Images
Der beste Ansatz, um das versehentliche Ziehen illegaler Bilder zu vermeiden, ist die Anwendung des Null-Vertrauens-Sicherheitsmodells. Alle Dateien müssen als potenzielle Risiken betrachtet und gründlich gescannt werden, um Bedrohungen von vornherein zu erkennen.
Eine Möglichkeit dazu ist ein Schwachstellen-Scan-Tool wie der native Docker Scan oder eine ähnliche Alternative. Wenn Sie jedoch keine solche Lösung zur Verfügung haben, können Sie Ihr Docker-Image als Archivdatei speichern und es dann an einen Analysedienst senden.
Eine weitere einfache Methode besteht darin, Ihre Docker-Images mit dem MetaDefender for Jenkins-Plugin zu scannen.
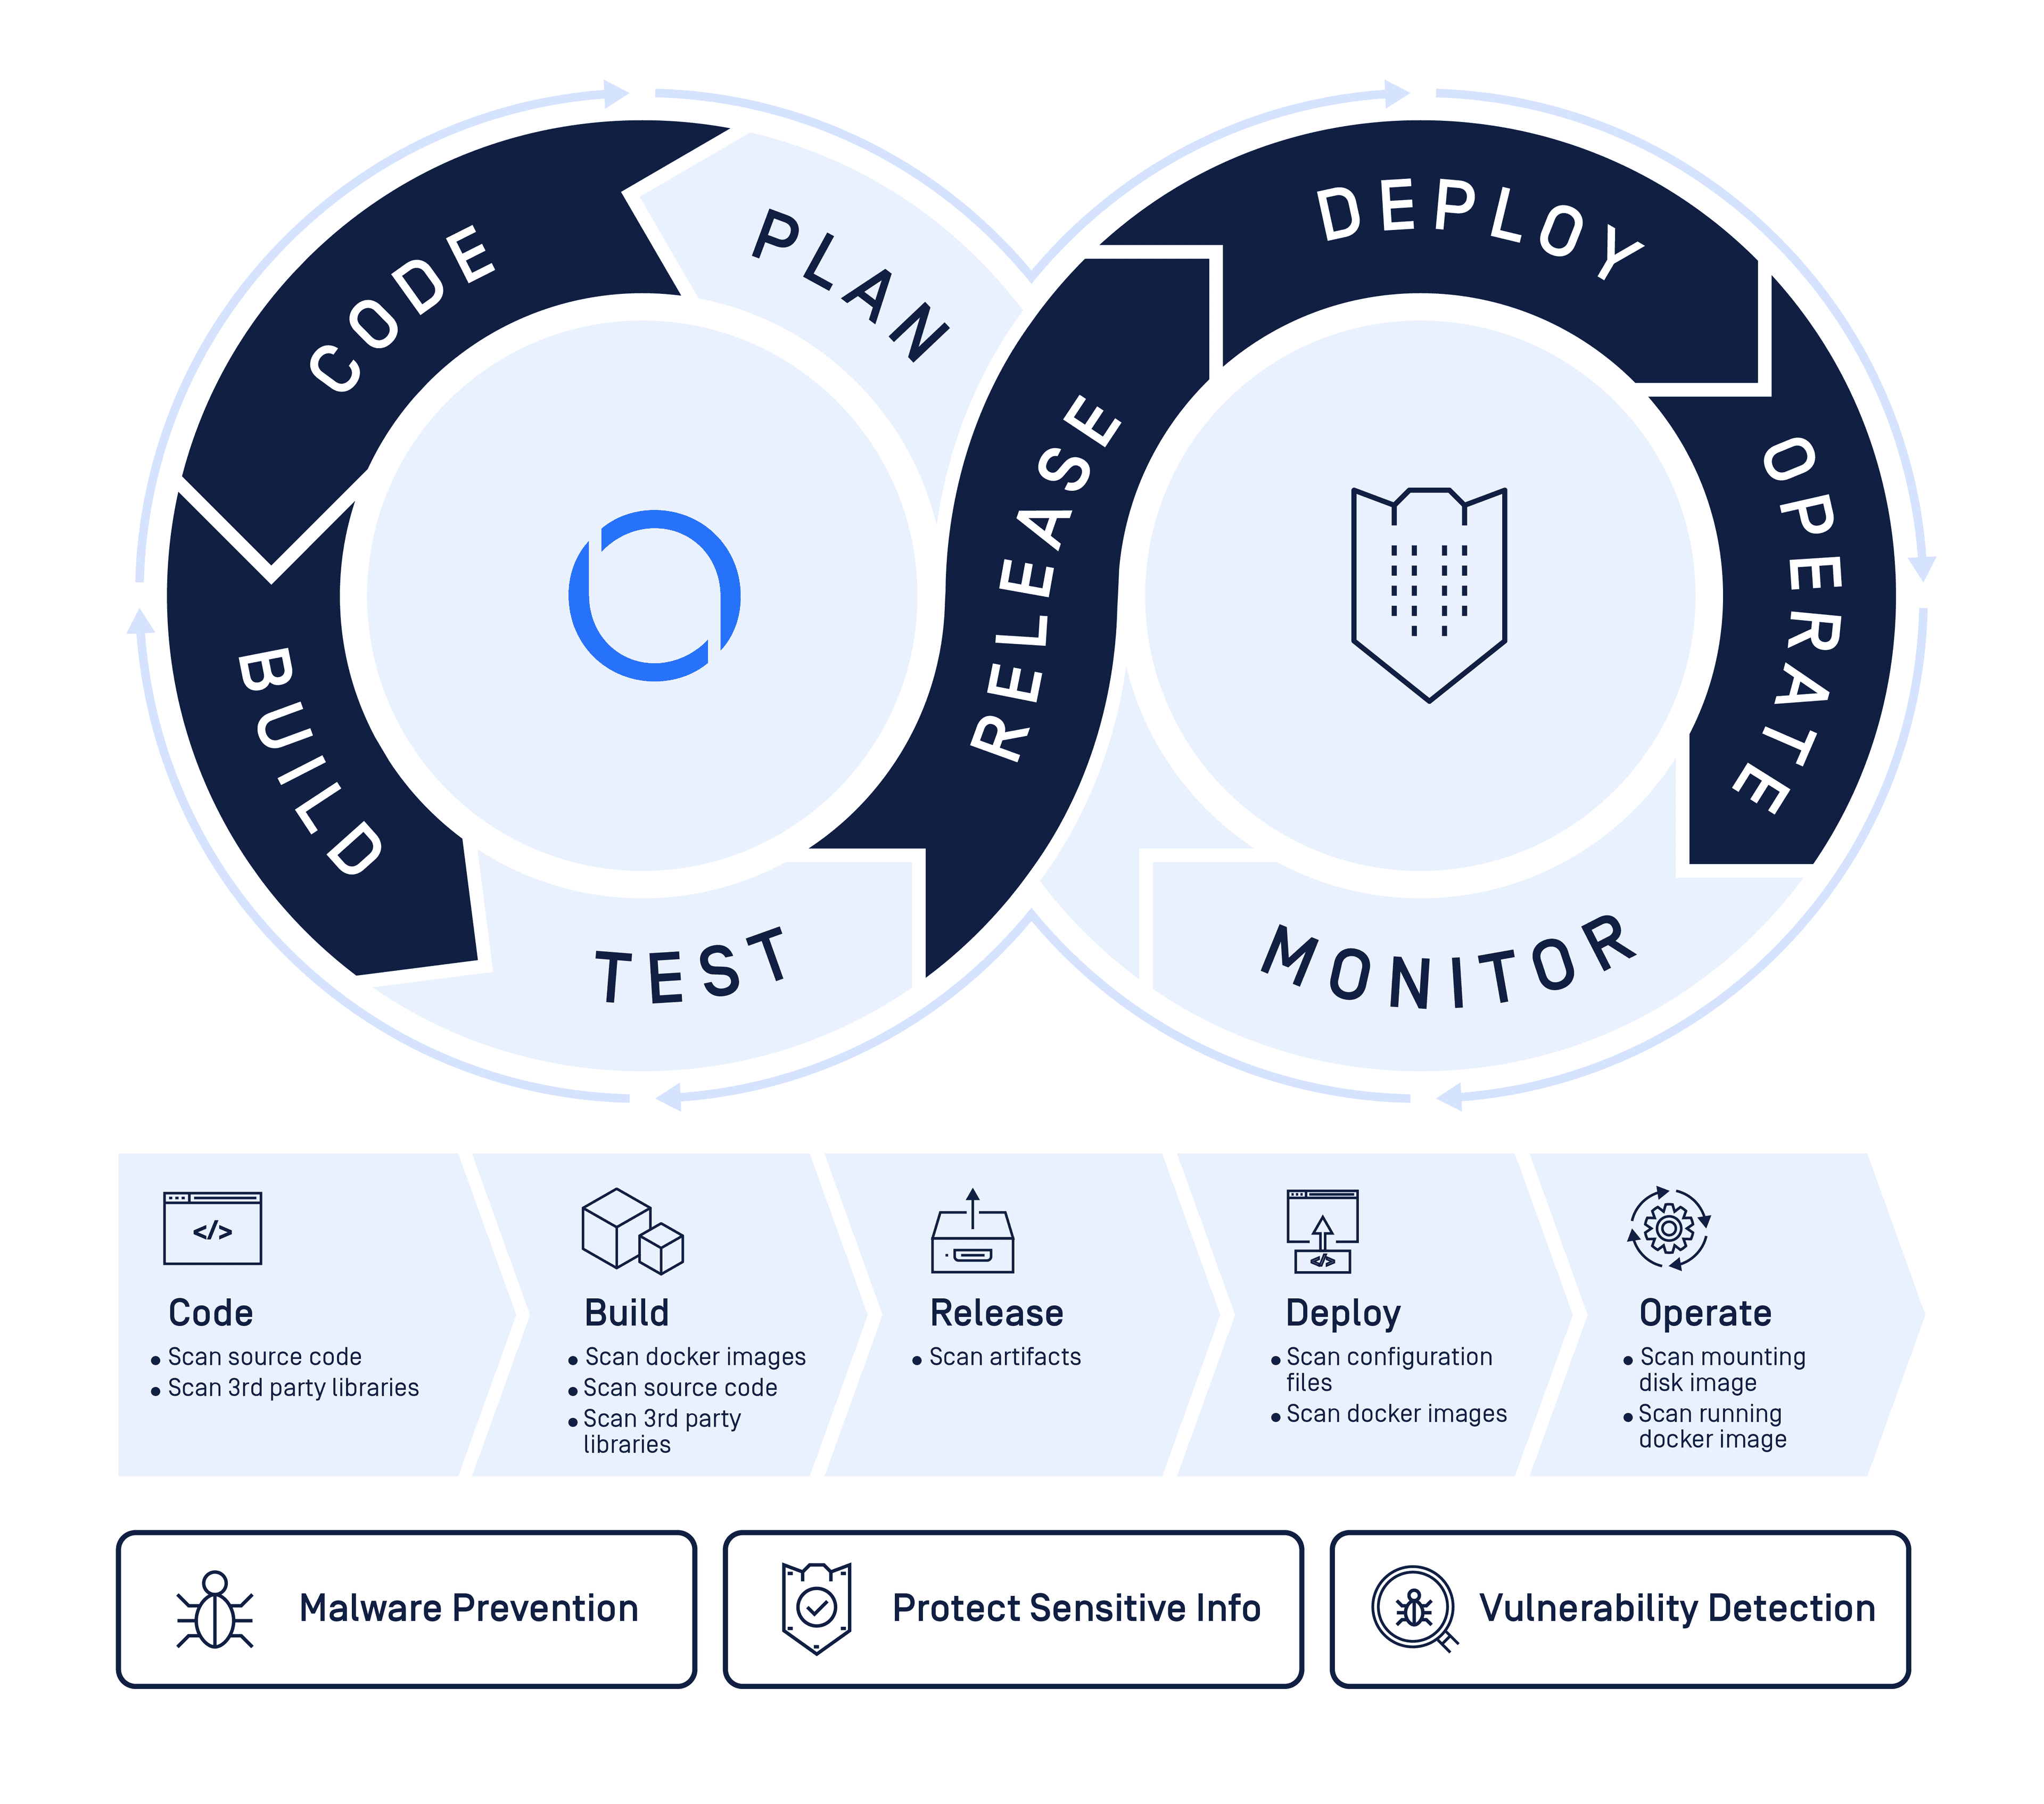
Erkennen von Malware und Schwachstellen mit MetaDefender für Jenkins
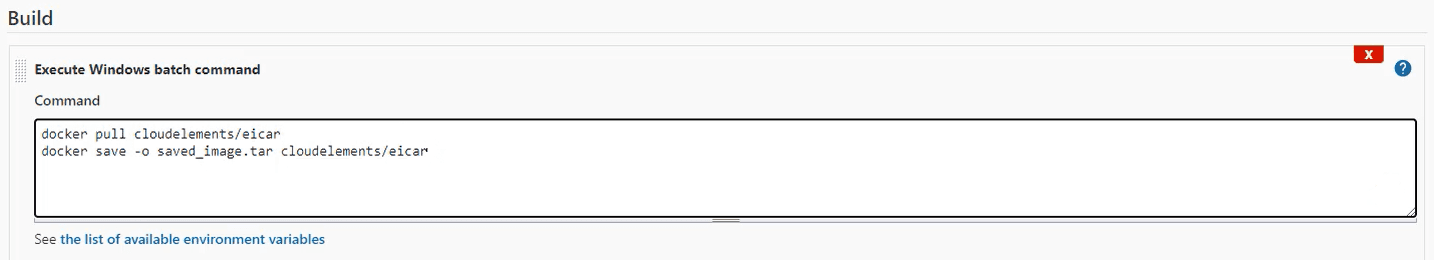
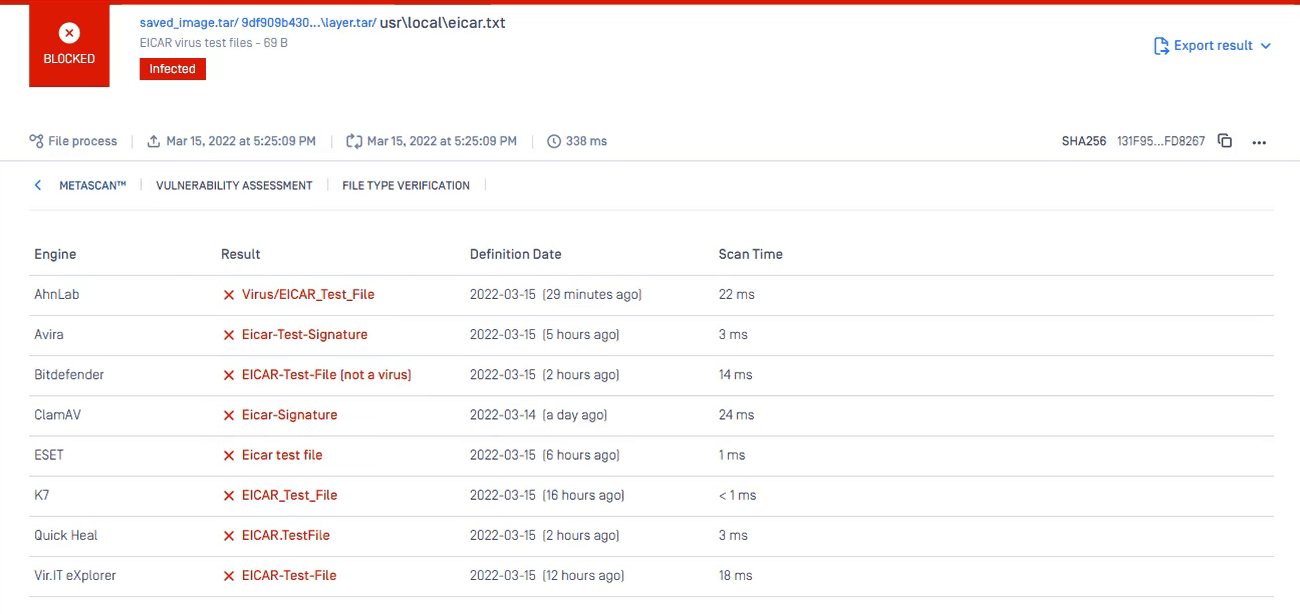
In einem ersten Schritt habe ich eine Build-Scan-Konfiguration mit einem Befehlszeilen-Build-Schritt erstellt (siehe unten). Der Build würde ein Docker-Image auschecken und es als TAR-Datei speichern. Zu Demonstrationszwecken habe ich ein Docker-Abbild verwendet, das eine EICAR-Datei enthielt.
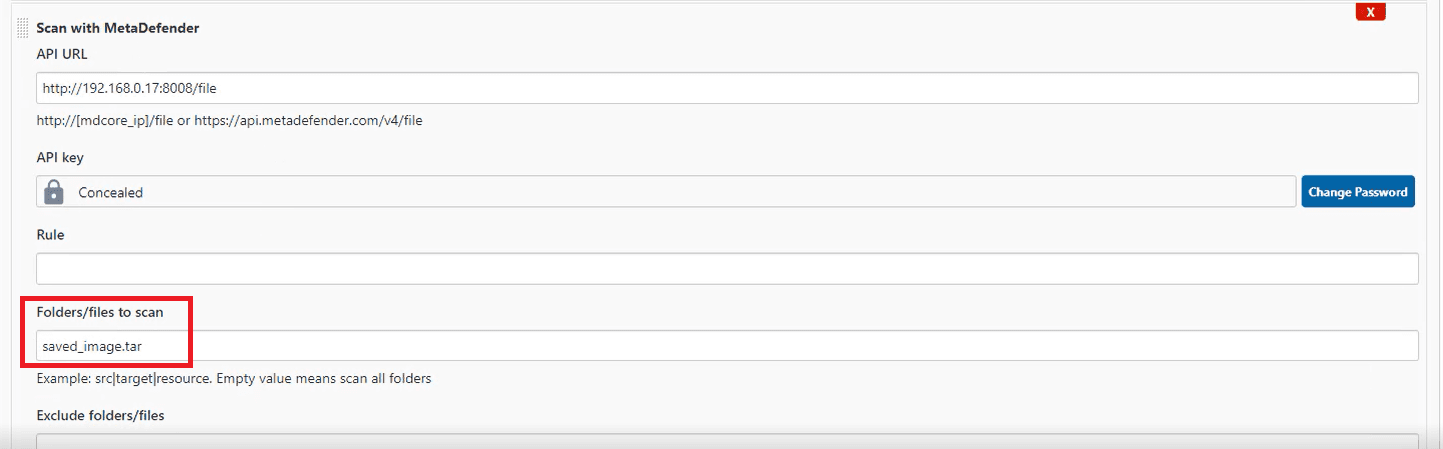
Als Nächstes fügte ich einen Erstellungsschritt hinzu, um das gespeicherte Bild mit MetaDefender Core zu scannen, und startete dann die Erstellung.
Sobald der Build abgeschlossen war, entdeckte MetaDefender Malware im Docker-Image.
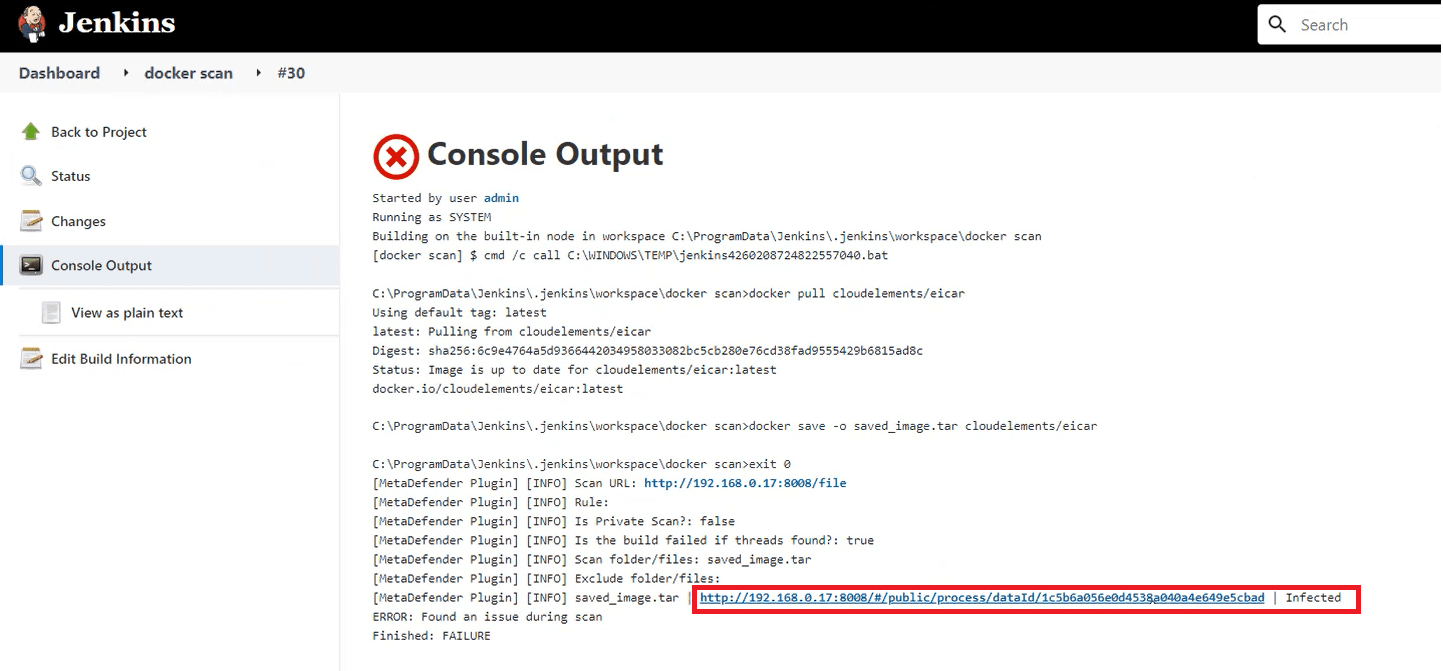
Ich habe auf die URL geklickt, um die detaillierten Ergebnisse in MetaDefender Core zu sehen.
In diesem Video finden Sie die vollständige Demonstration:
Über OPSWAT MetaDefender für Jenkins
OPSWAT MetaDefender Jenkins hilft Unternehmen dabei, ihren Software (SDLC) zu sichern. Das Plugin überprüft Ihre Builds auf Malware und Geheimnisse, bevor die Anwendung für die Öffentlichkeit freigegeben wird, um Angriffe auf Software-Lieferketten zu verhindern. MetaDefender Jenkins nutzt die gesamten Funktionen der MetaDefender – einschließlich Metascan, Deep CDR™-Technologie, Proactive DLPund Vulnerability Assessment –, um den gesamten Quellcode, alle Artefakte und Abhängigkeiten auf Bedrohungen und Schwachstellen zu überprüfen. Erfahren Sie mehr über MetaDefender Jenkins und andere OPSWAT ToolsOPSWAT .
Für weitere Informationen wenden Sie sich bitte an unsere Experten für Cybersicherheit.
