Erkennungswerkzeuge basieren auf einer einfachen Prämisse: Die schädliche Datei muss identifiziert werden, bevor sie Schaden anrichten kann. Diese Prämisse versagt jedoch in dem Moment, in dem eine bisher unbekannte Bedrohung auftritt. Ein Zero-Day-Exploit, eine neuartige Verschleierungstechnik oder von einem KI-Tool generierter Schadcode weisen keine Signatur auf, die abgeglichen werden könnte, und kein etabliertes Verhaltensmuster, das als Warnsignal dienen könnte.
AV-Comparatives gilt als angesehene Instanz, wenn es darum geht, Erkennungsmodule gründlich zu bewerten und Schwachstellen ehrlich offenzulegen. Dieser Test umfasst die Untersuchungen von AV-Comparatives zu den neuesten Angriffstechniken bei den gängigsten Dateiformaten und Szenarien sowie dazu, wie sich die Deep CDR™-Technologie von OPSWATdiesen Bedrohungen stellt.
Wie AV-Comparatives die Deep CDR™-Technologie getestet hat
AV-Comparatives, eine angesehene unabhängige Instanz im Bereich der Prüfung von Sicherheitssoftware für Unternehmen, hat die Deep CDR™-Technologie bewertet, wie sie in MetaDefender™ Core implementiert ist.
Anstatt sich auf abstrakte Dateibeispiele zu stützen, wurden die Testfälle auf der Grundlage von Angriffsszenarien entwickelt, mit denen Unternehmen typischerweise konfrontiert sind.
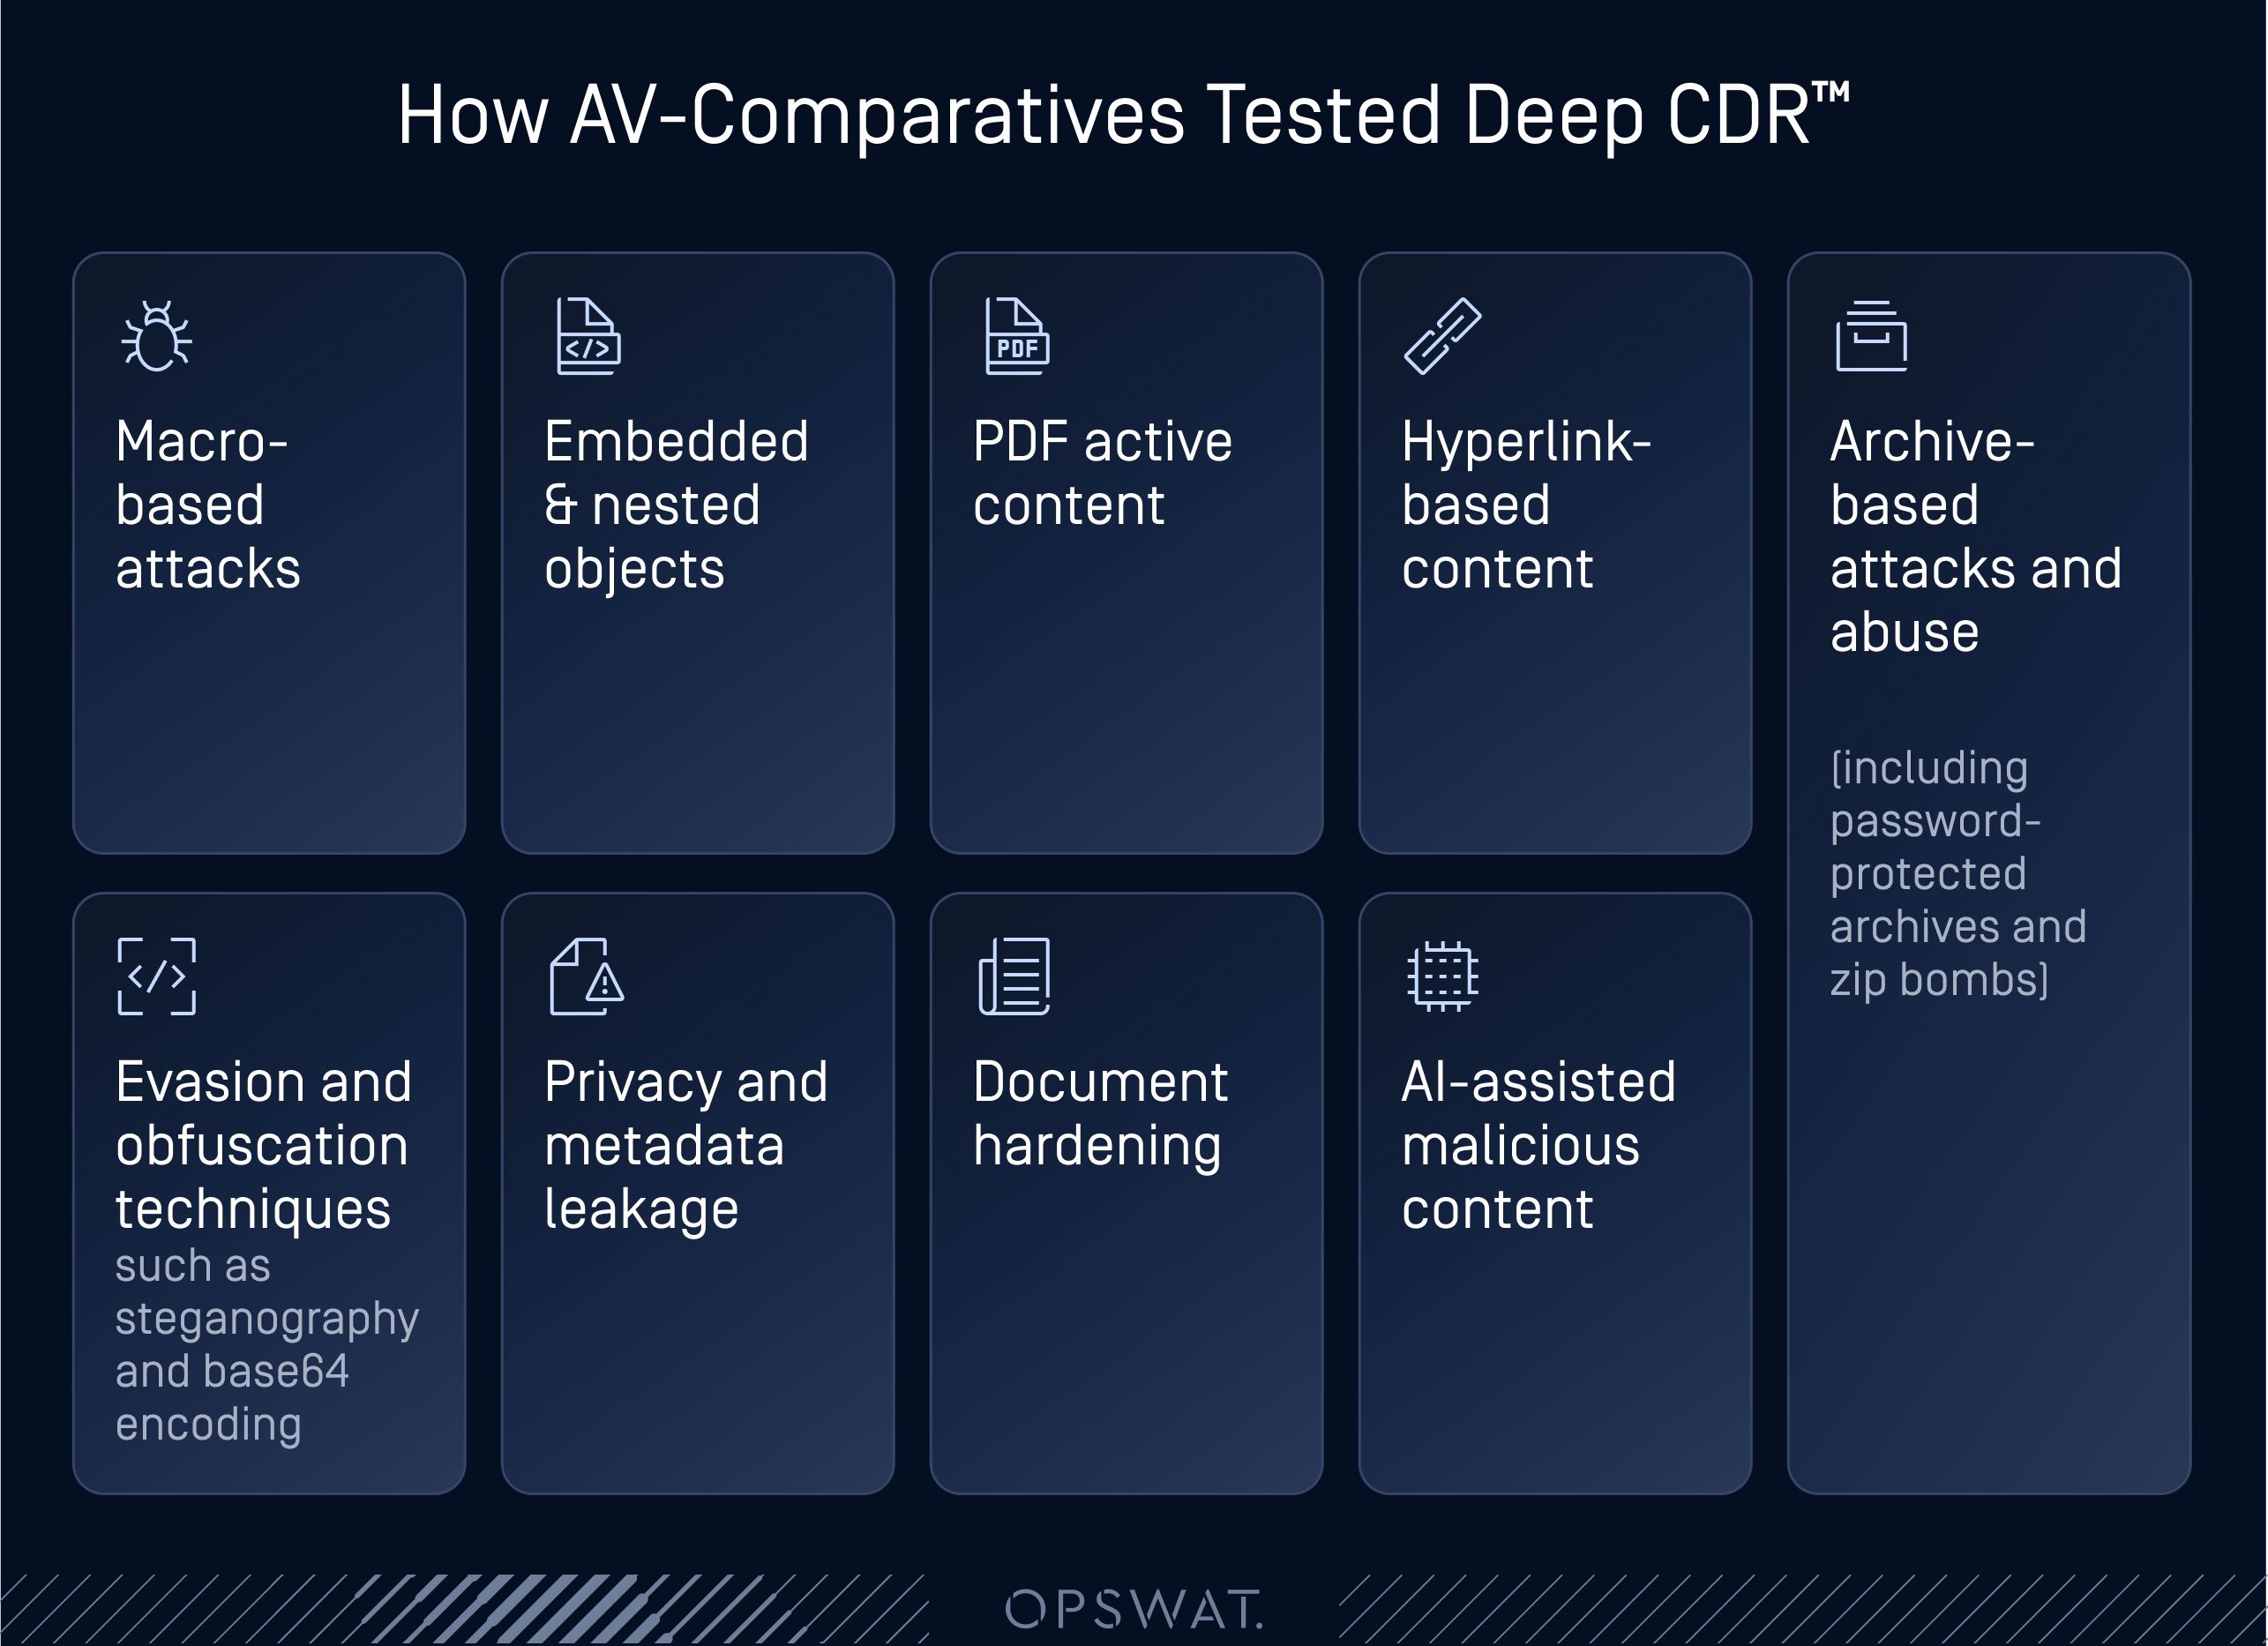
Jeder Testfall wurde gleichzeitig unter zwei Gesichtspunkten bewertet: ob die Bedrohung vollständig entschärft wurde und ob die resultierende Datei ihre Struktur, Formatierung und Nutzbarkeit beibehalten hat. Dies unterscheidet einen Sanitisierungstest auf Laborniveau von einer einfachen Checkliste zur Erkennung.
Die Ergebnisse im Überblick
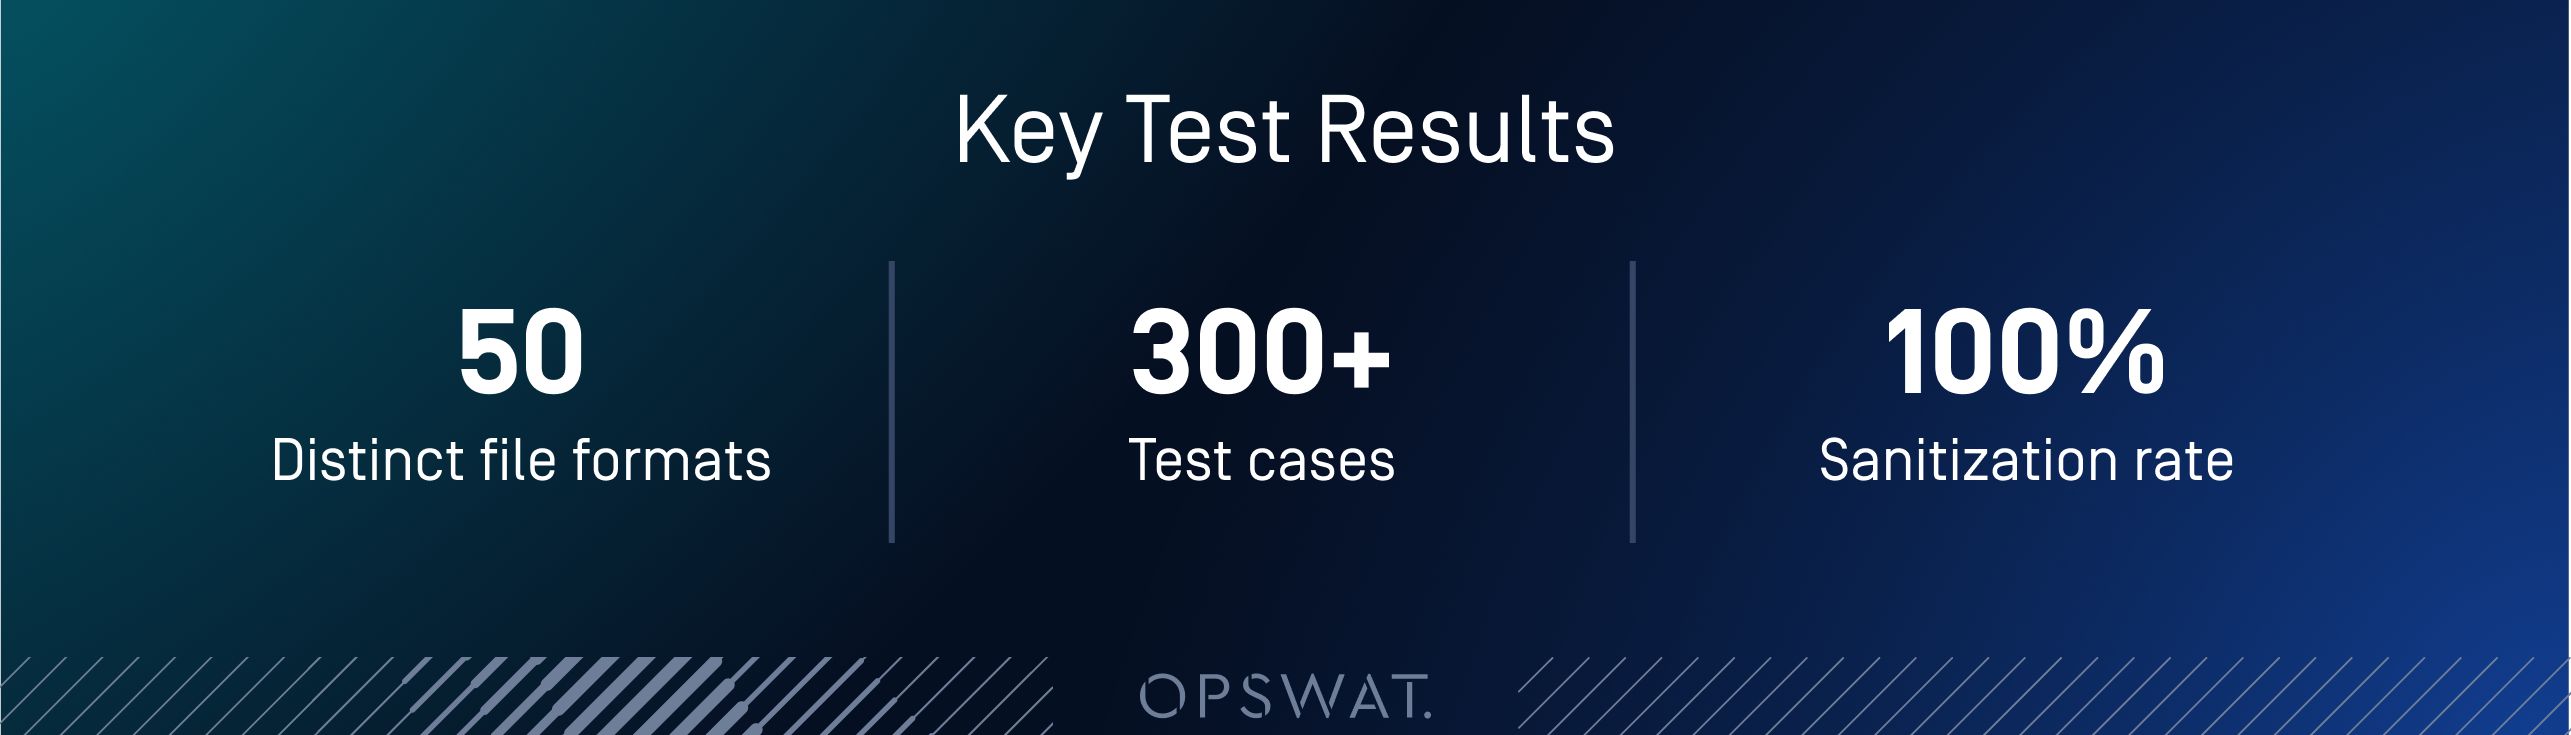
Jede Szenariokategorie wurde unter der getesteten Workflow-Konfiguration vollständig bereinigt, einschließlich der Techniken, die wir im Folgenden näher erläutern: Exploits eingebetteter Objekte, Bildsteganografie, verschleierte Inhalte in QR-Codes und aktive Inhalte in SVG-Dateien sowie makrobasierte und archivbasierte Angriffe.
Insbesondere umfasste dies auch Testfälle, die speziell auf KI-gestützte schädliche Inhalte ausgerichtet waren: Dateien mit KI-generierten Verschleierungstechniken, Skripten und strukturell irreführenden Konstrukten. Diese wurden denselben Bereinigungsmechanismen unterzogen wie herkömmlich erstellte Angriffe, wobei es hinsichtlich des Ergebnisses keinen Unterschied gab, je nachdem, wie der schädliche Inhalt erstellt worden war.
Was die Datenintegrität betrifft, behielten die rekonstruierten Dateien ihr Layout, ihre Formatierung, ihre Bilder, Tabellen, Formeln, Kommentare und Navigationselemente bei, wobei risikobehaftete Inhalte wie Makros und eingebettete Objekte genau dort entfernt wurden, wo dies gemäß der konfigurierten Richtlinie vorgesehen war.
Deep CDR™-Technologie in der Praxis: So funktioniert die Desinfektion tatsächlich
Die Szenariokategorien im AV-Comparatives-Test entsprechen weitgehend den jüngsten dokumentierten Angriffen und Techniken. Die folgenden Beispiele veranschaulichen, wie eine „100-prozentige Bereinigung“ auf Dateiebene aussieht.
Eingebettete Objekte in RTF (Maßnahmen zur Eindämmung von Zero-Day-RCE-Angriffen)
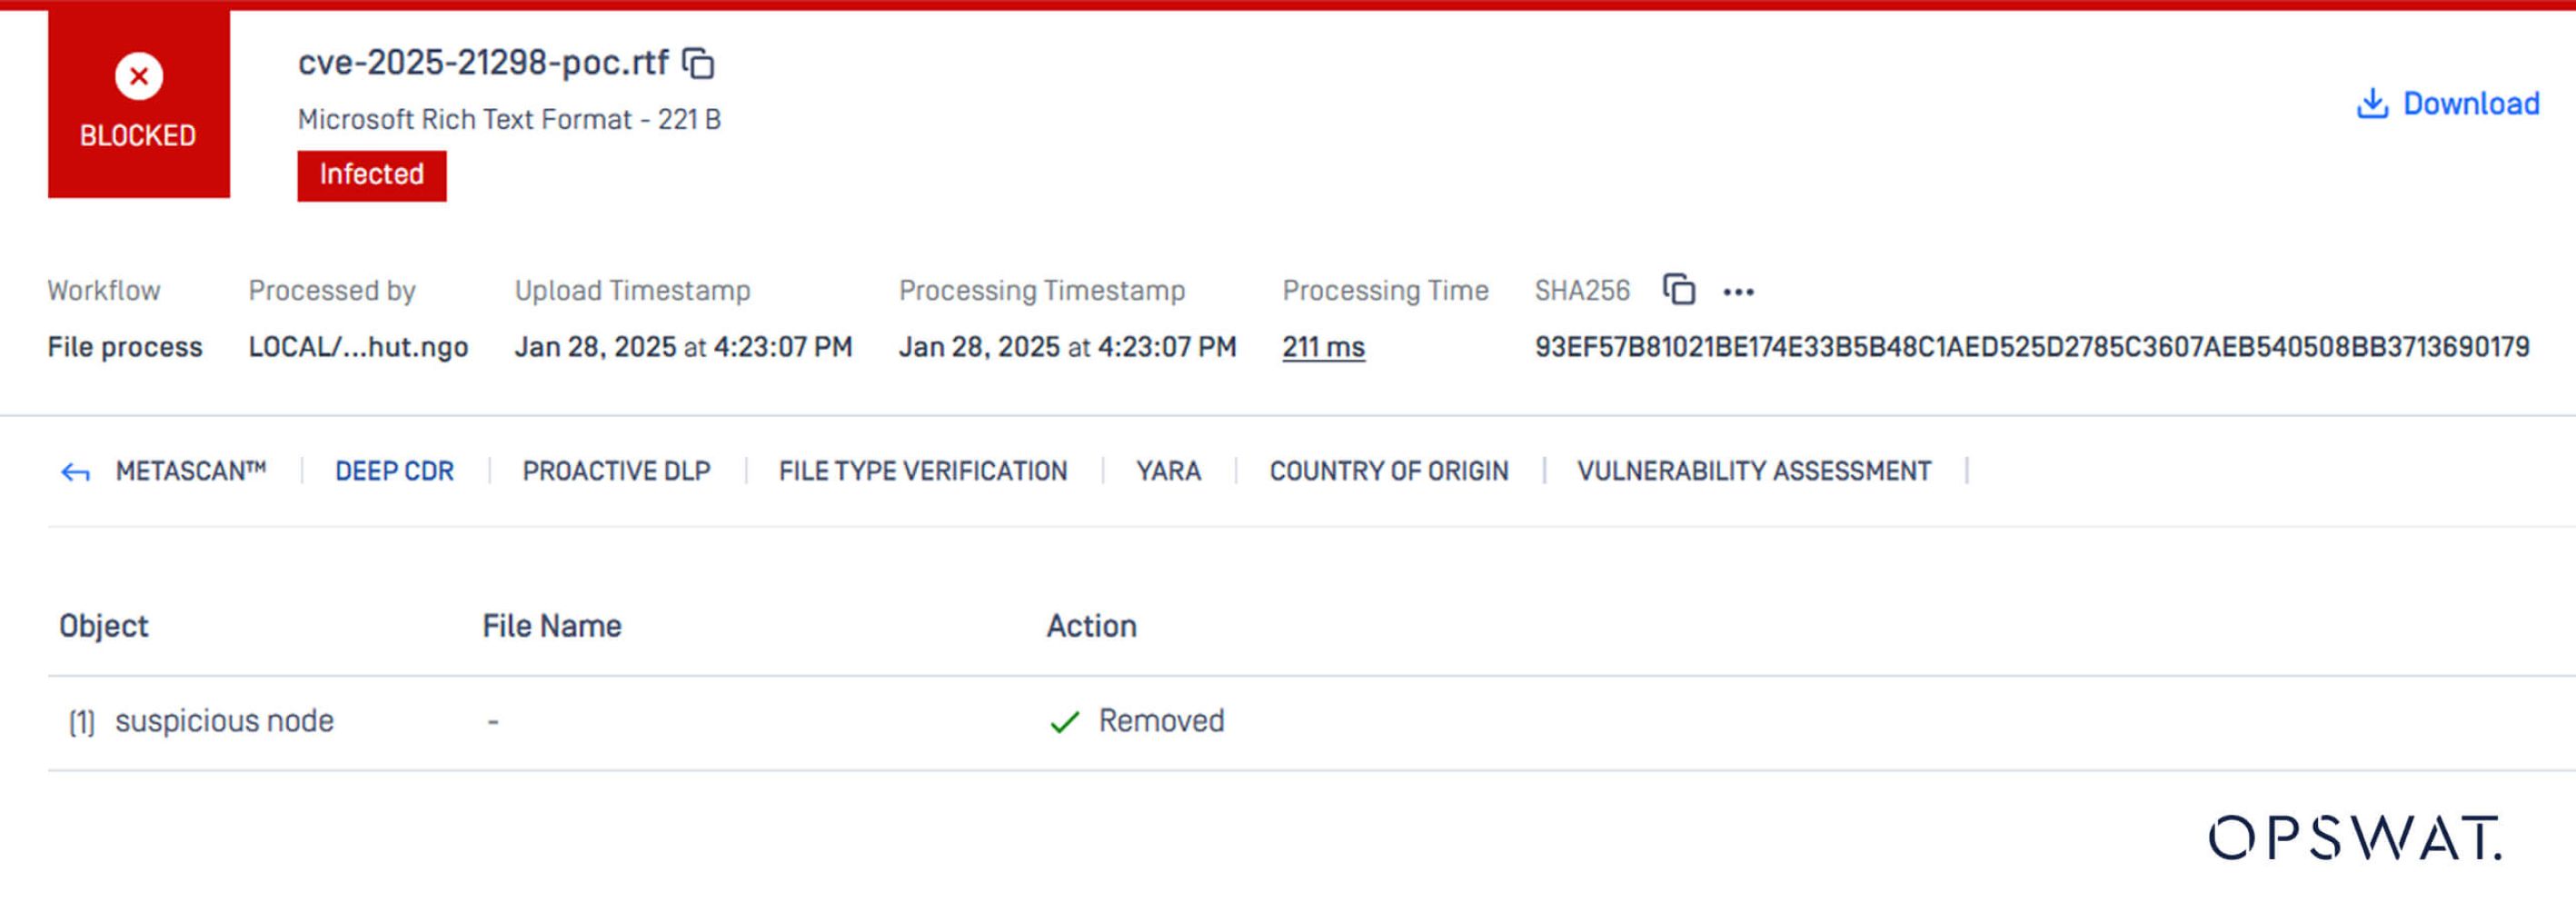
CVE-2025-21298, eine Zero-Click-Sicherheitslücke in der Windows-OLE-Bibliothek, die die Ausführung von Remote-Code ermöglicht, konnte allein durch die Vorschau einer schädlichen RTF-Datei in Outlook ausgelöst werden, ohne dass ein Klick erforderlich war.
Um dieses Problem zu beheben, reicht es aus, in den Einstellungen der Deep CDR™-Technologie die Richtlinie „Eingebettete Objekte entfernen“ für RTF zu aktivieren.
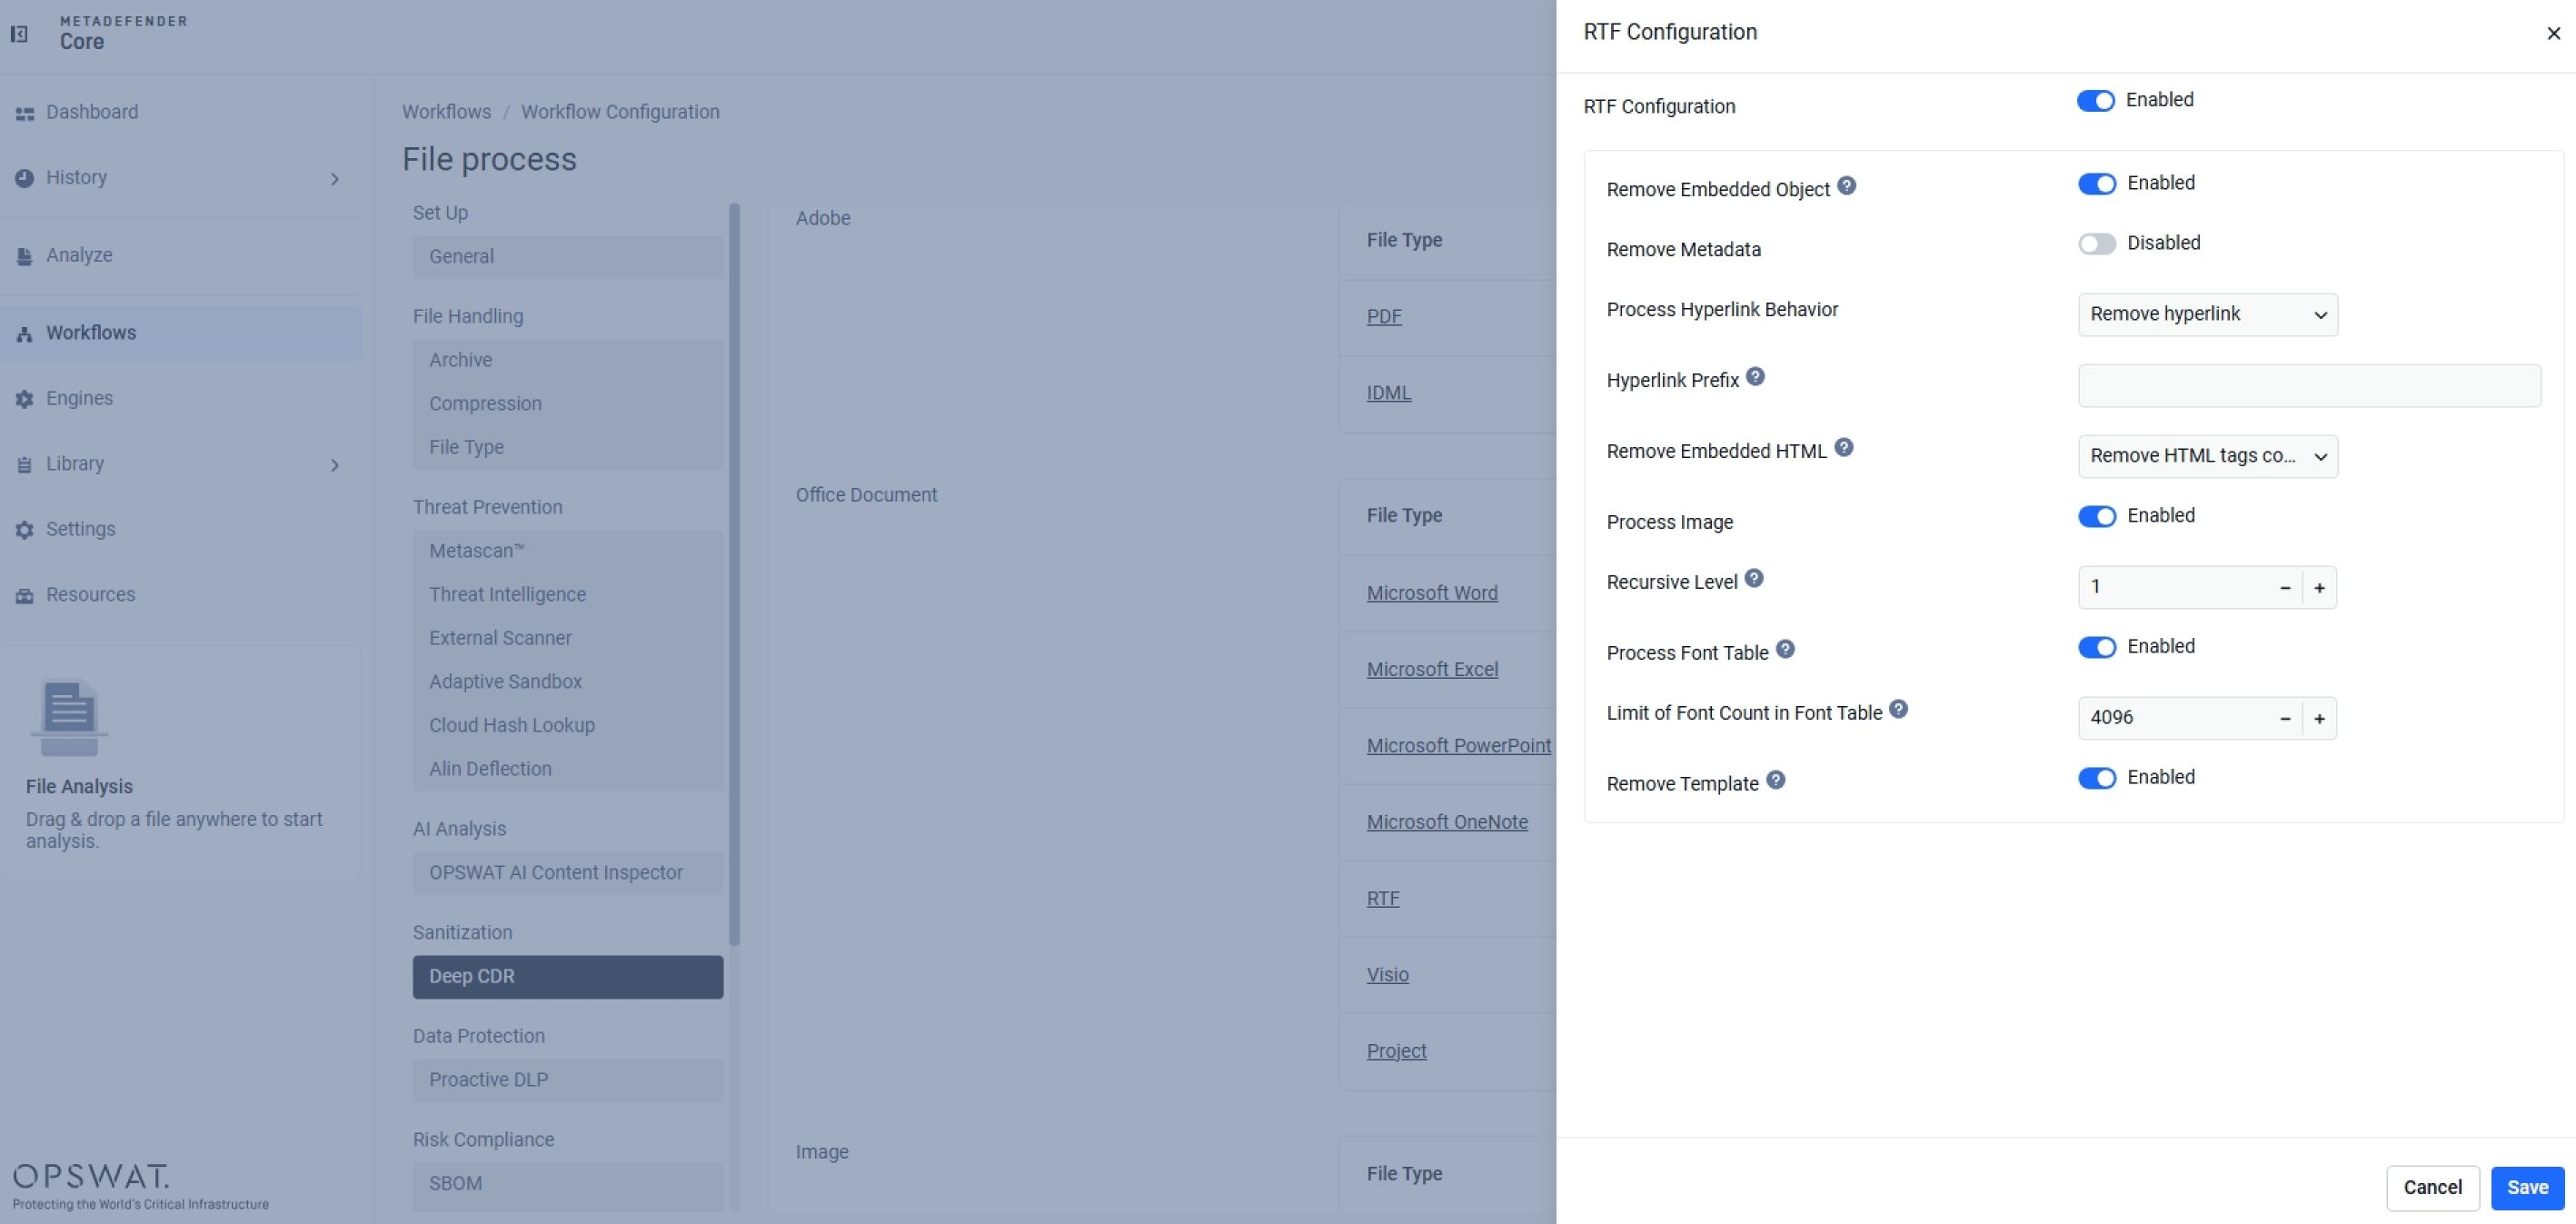
Die Deep CDR™-Technologie identifiziert das eingebettete OLE-Objekt als unzulässigen Knoten und entfernt es während der Rekonstruktion, wodurch der Exploit-Pfad unschädlich gemacht wird – unabhängig davon, ob die betreffende Sicherheitslücke jemals katalogisiert wurde.
Steganografie auf Pixelebene in Bildern
Bei der bildbasierten Steganografie werden Nutzdaten auf Bit- oder Pixelebene versteckt – eine Technik, die für herkömmliche Anti-Malware-Scans nahezu unsichtbar ist.
Mithilfe kostenloser Steganografie -Programme wie 1-2 Steganography, OpenStego und QuickStego können Angreifer innerhalb weniger Minuten und mit nur wenigen Zeilen Code Malware erstellen.
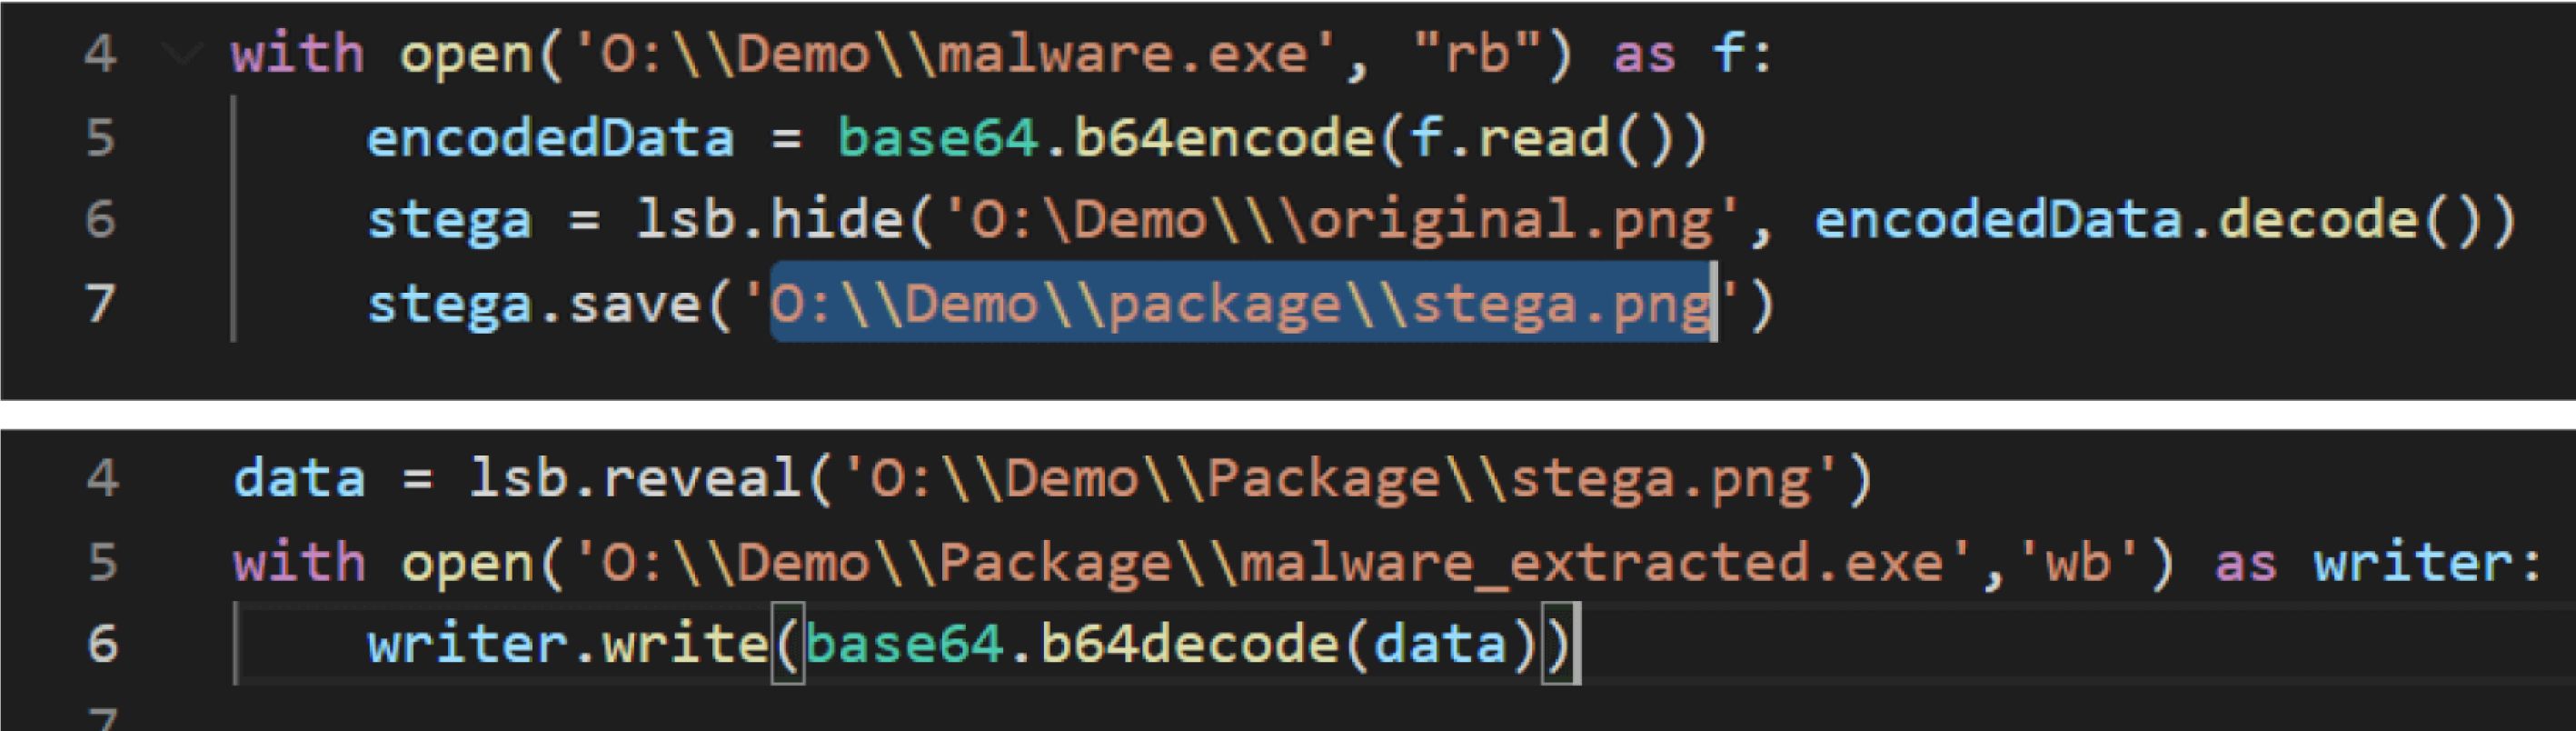
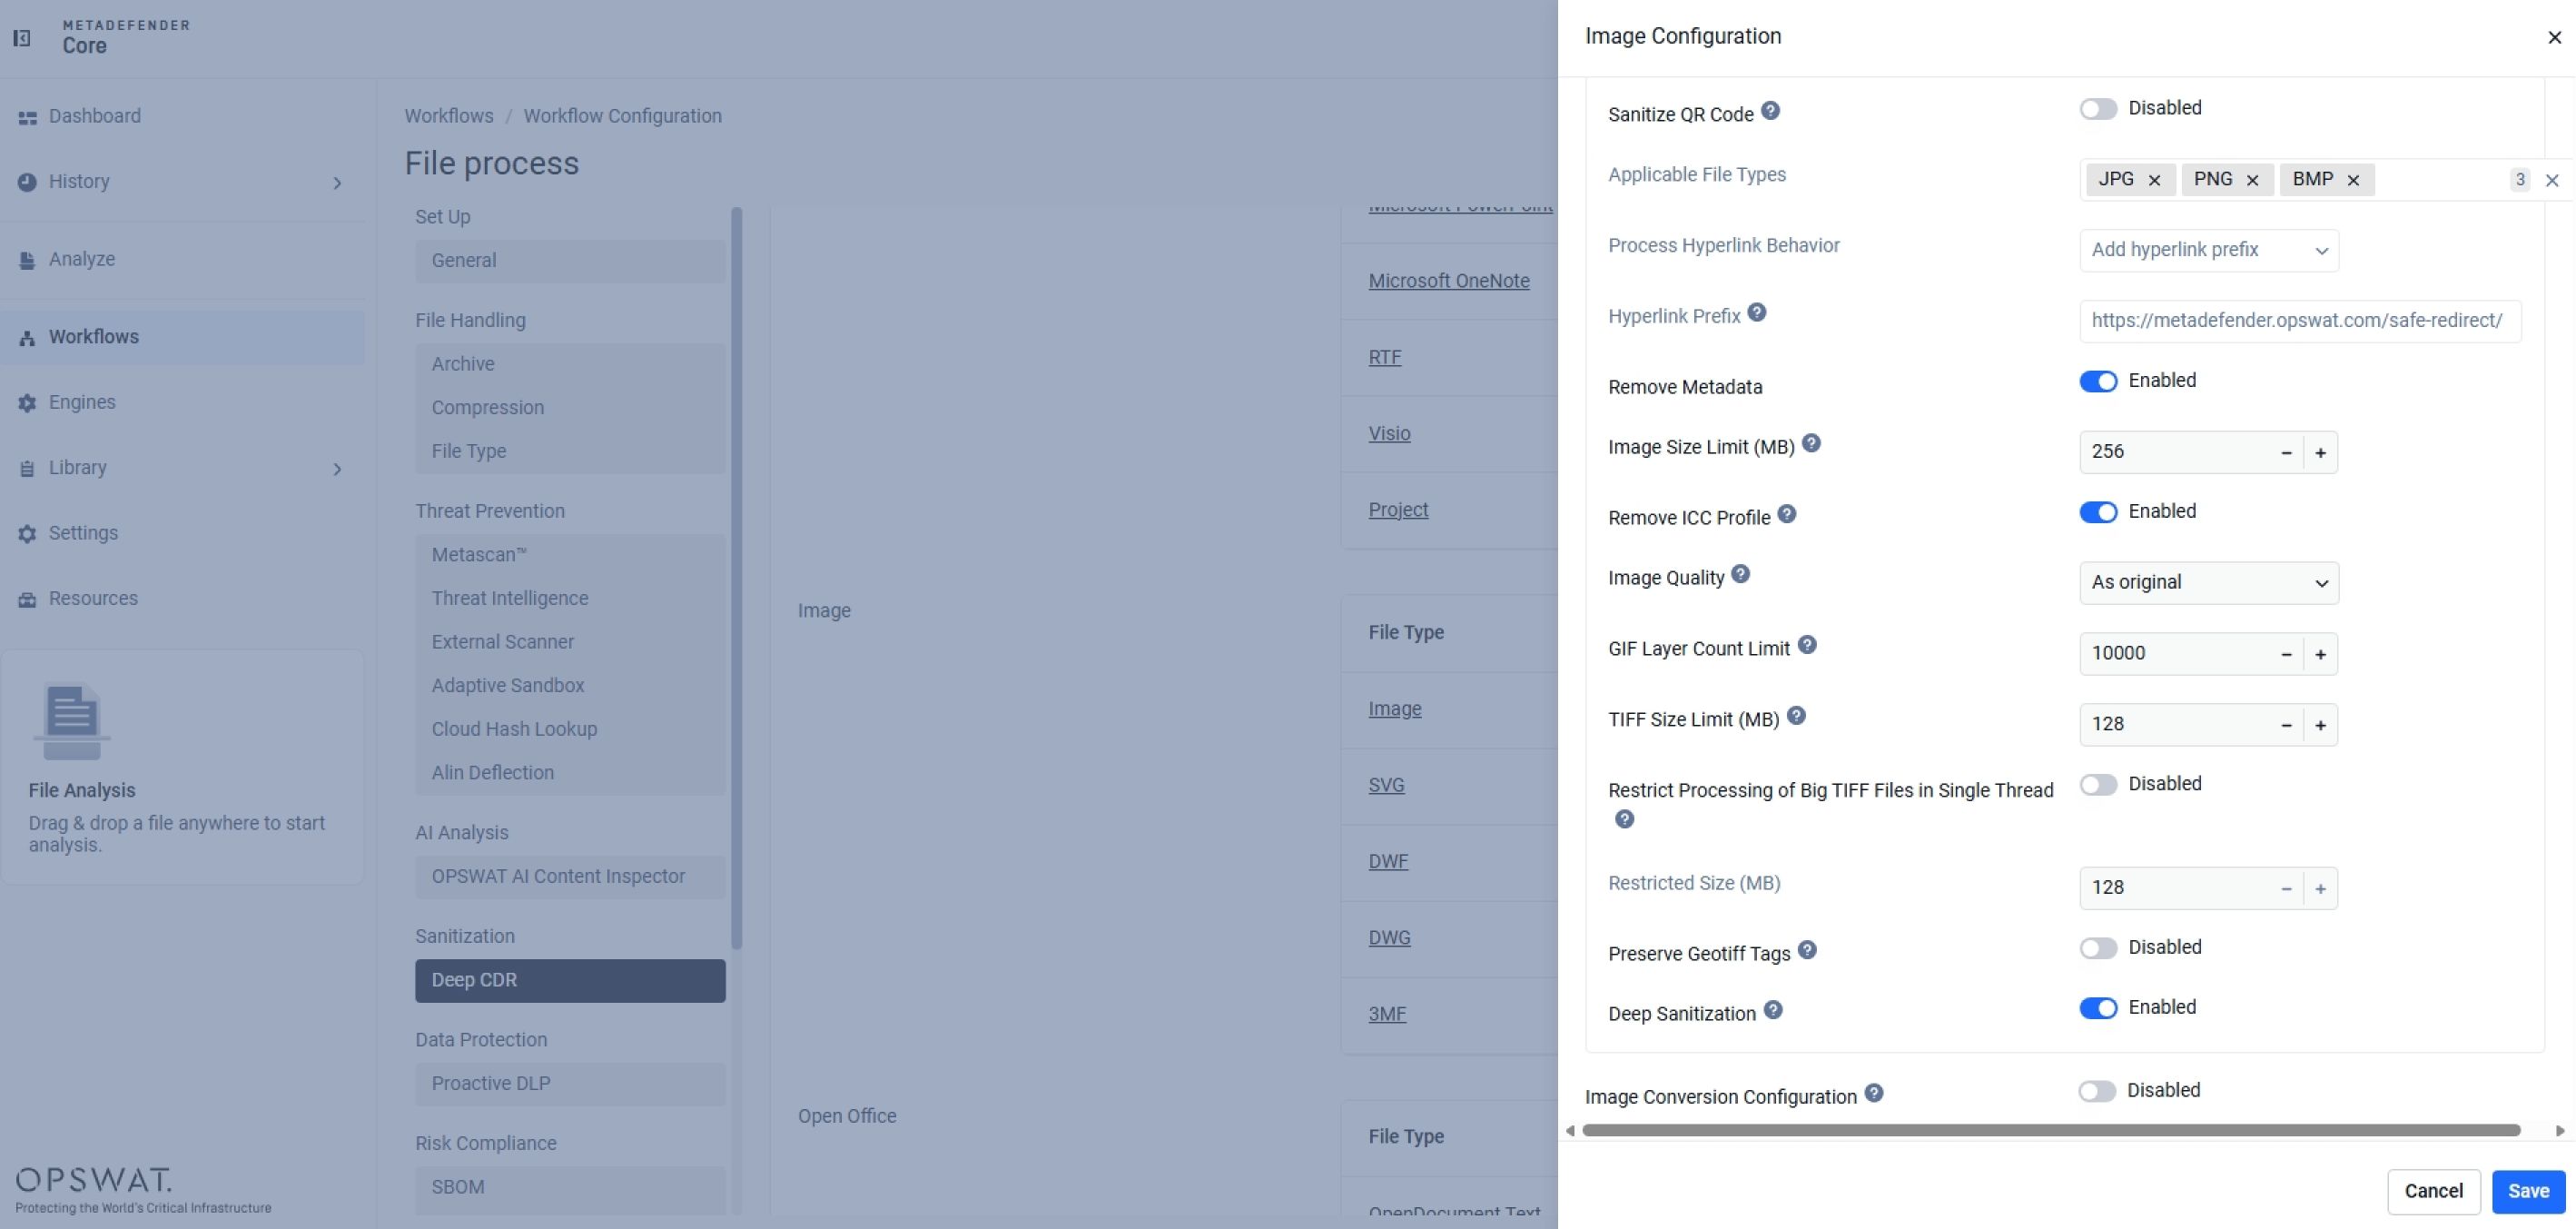
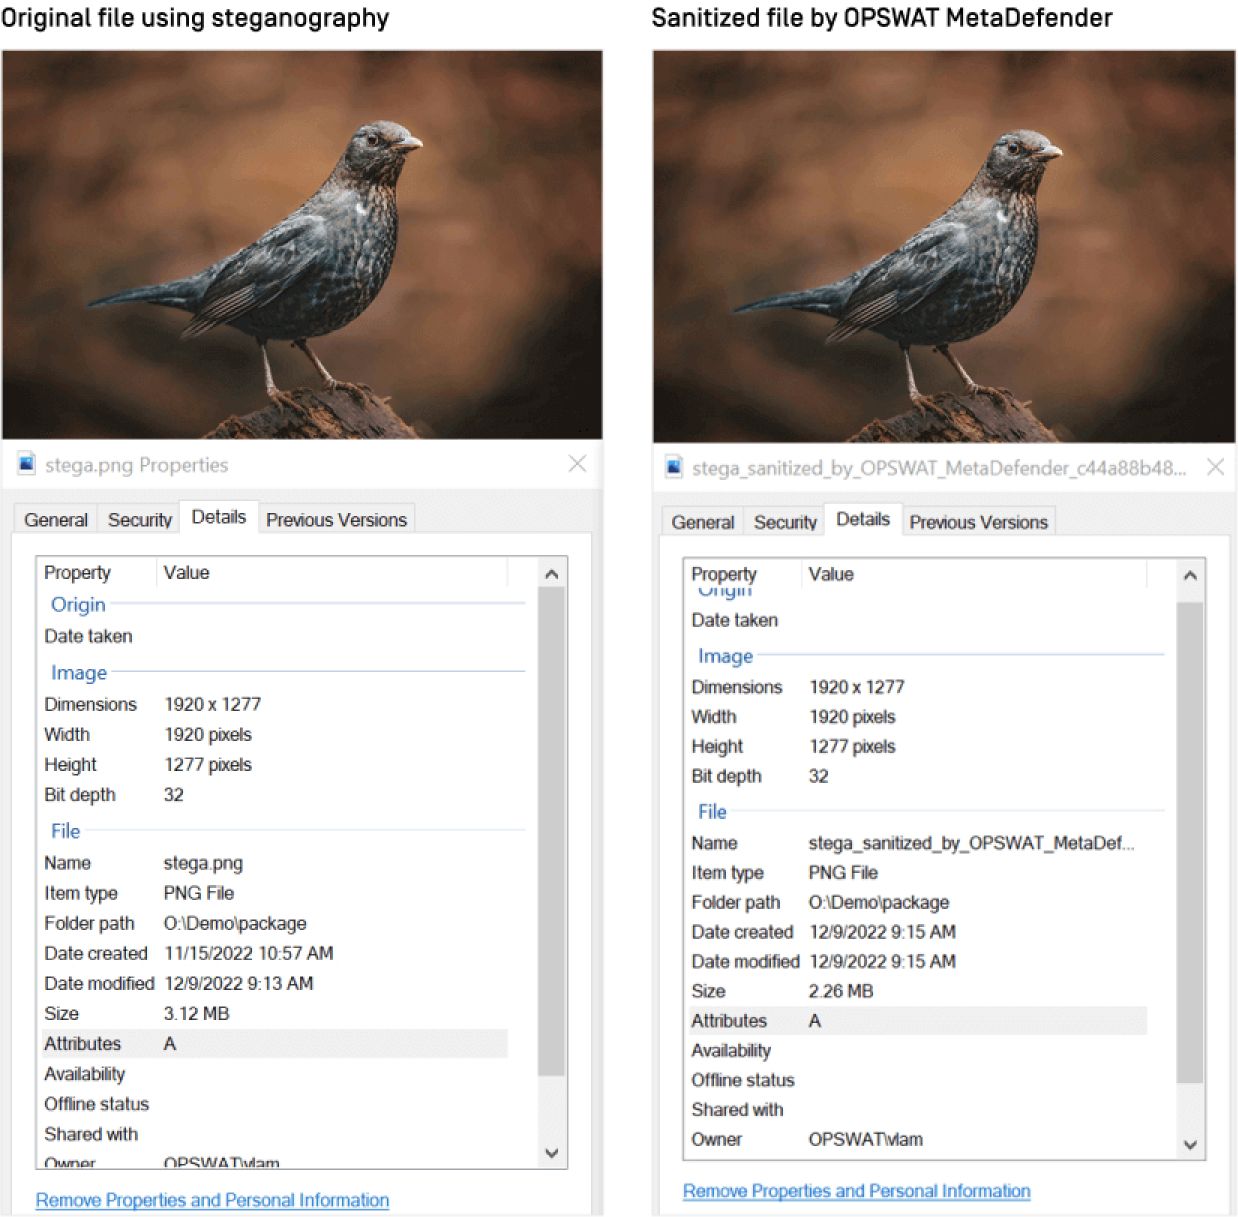
Die Deep CDR™-Technologie begegnet diesem Problem, indem sie strukturierte Metadaten, die versteckte Nutzdaten enthalten können, entfernt und anschließend auf Pixelebene arbeitet: Dabei werden ungenutzte Daten, die teilweise Nutzdaten enthalten könnten, entfernt, kontrolliertes Rauschen eingefügt, um eingebettete Ausführungslogik zu stören, und die Bitmap-Komprimierung optimiert, um den Platz zu beseitigen, an dem sich andernfalls Nutzdaten befinden würden – und das alles ohne sichtbare Beeinträchtigung der Bildqualität.
Aktive Inhalte in SVG-Dateien
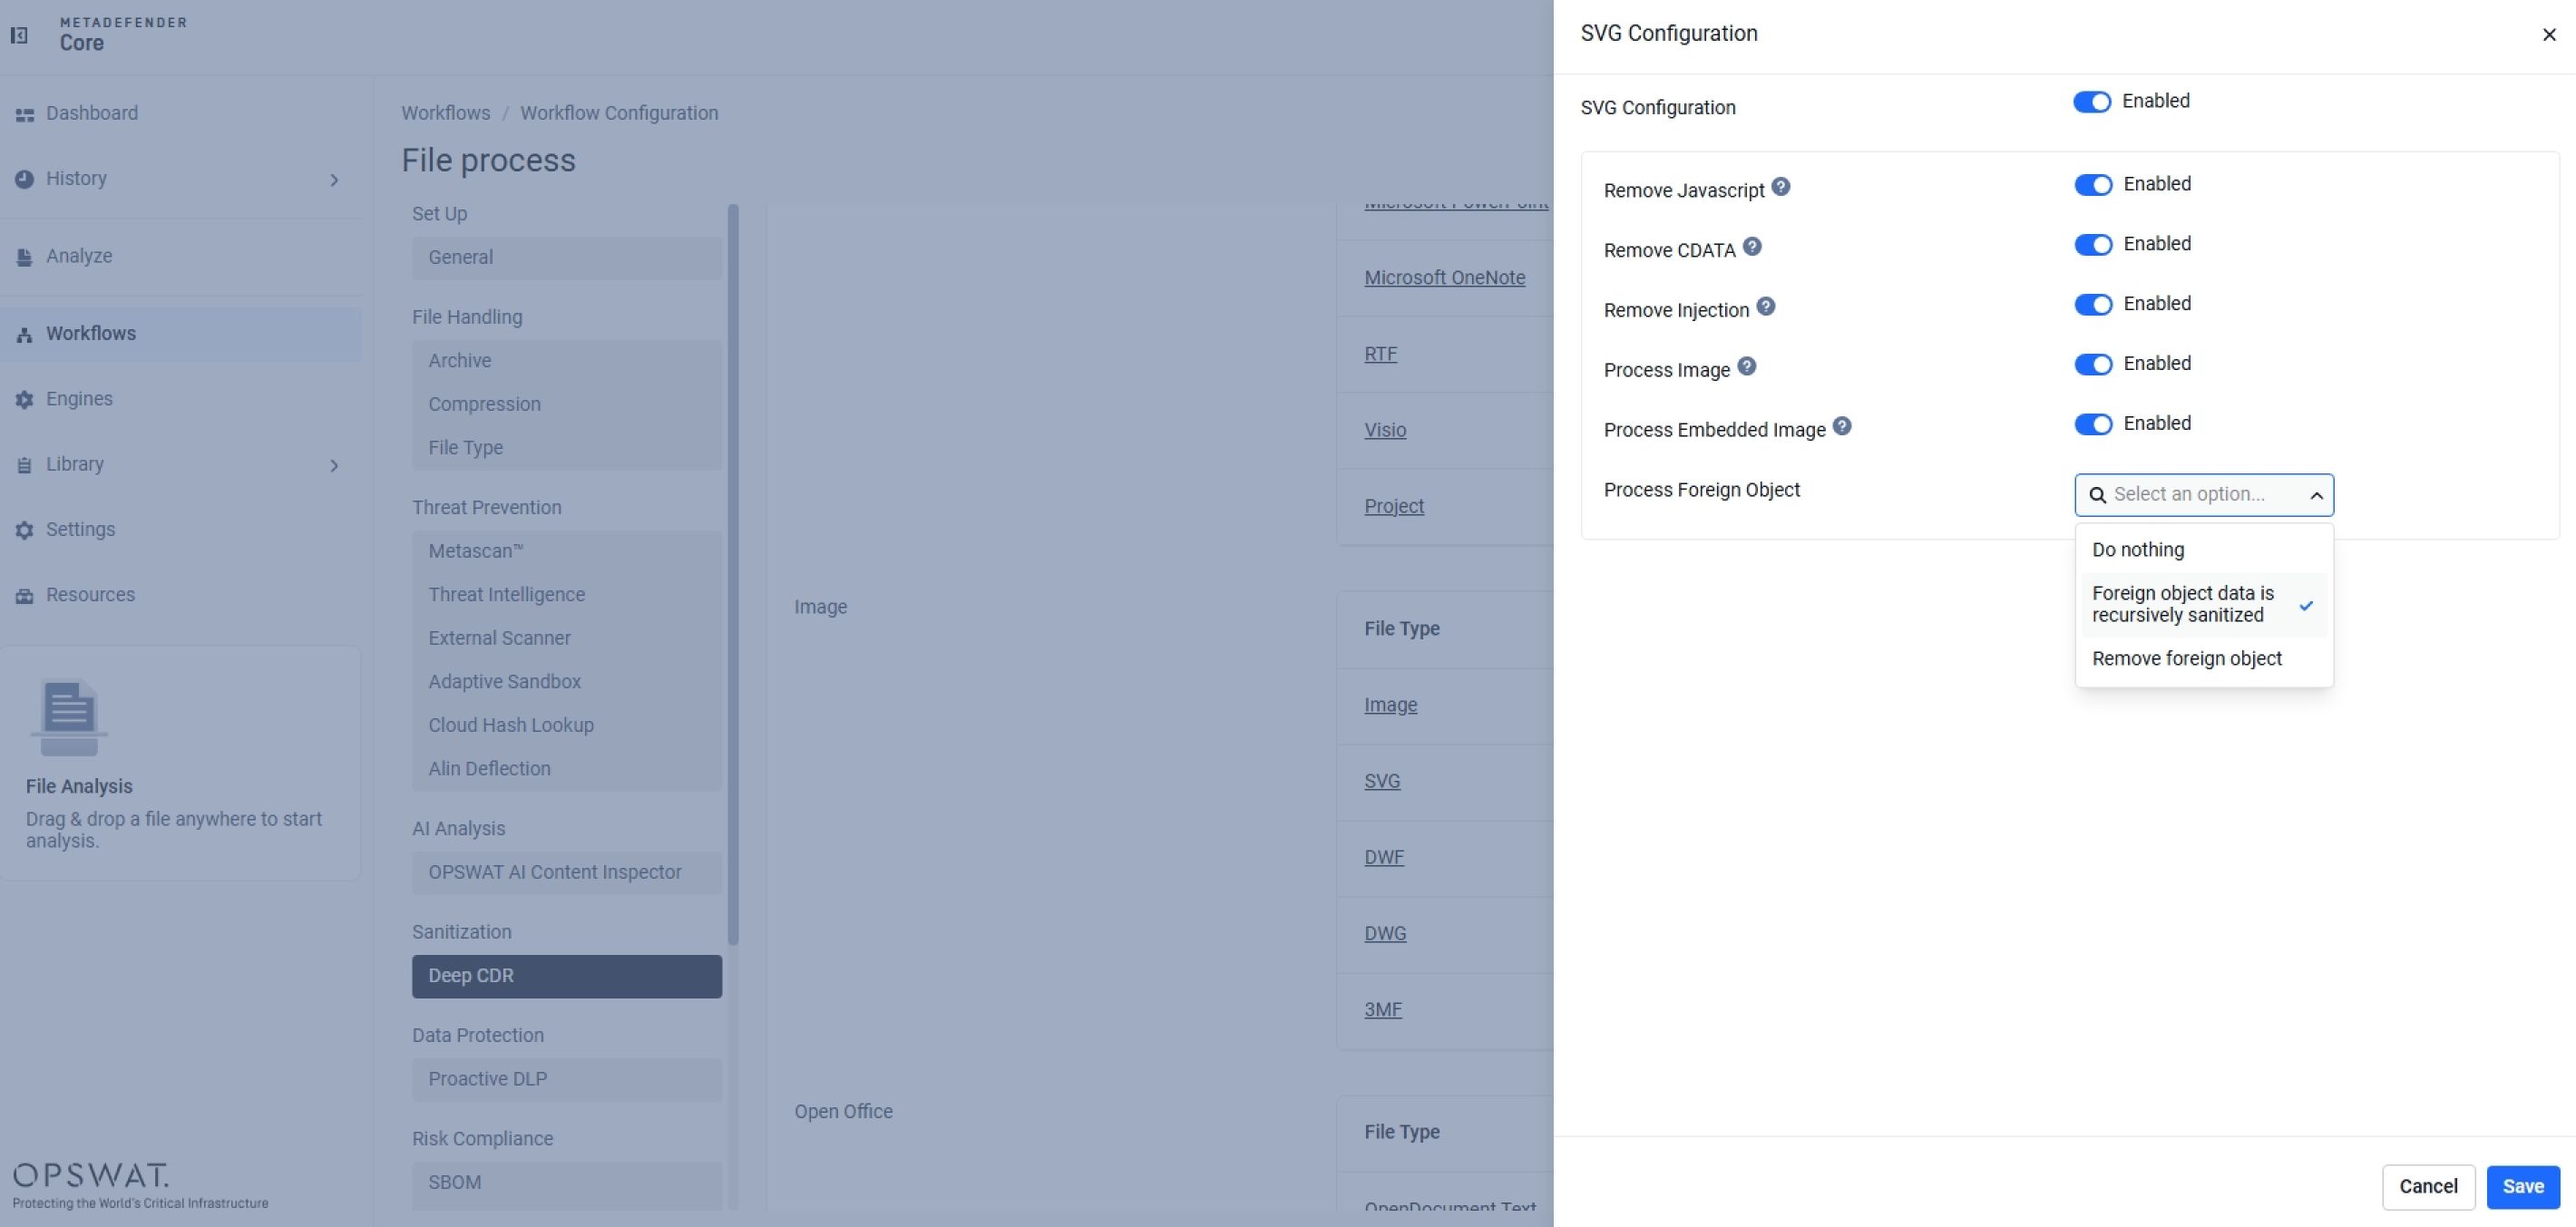
SVG ist ein XML-basiertes Format, das Skripte, Ereignisbehandler und externe Verweise enthalten kann – genau das macht es attraktiv für Phishing-Seiten, die eine Base64-Nutzlast zur Laufzeit dekodieren, eine Technik, die mittlerweile im MITRE ATT&CK-Rahmen als „SVG Smuggling“ erfasst wird.
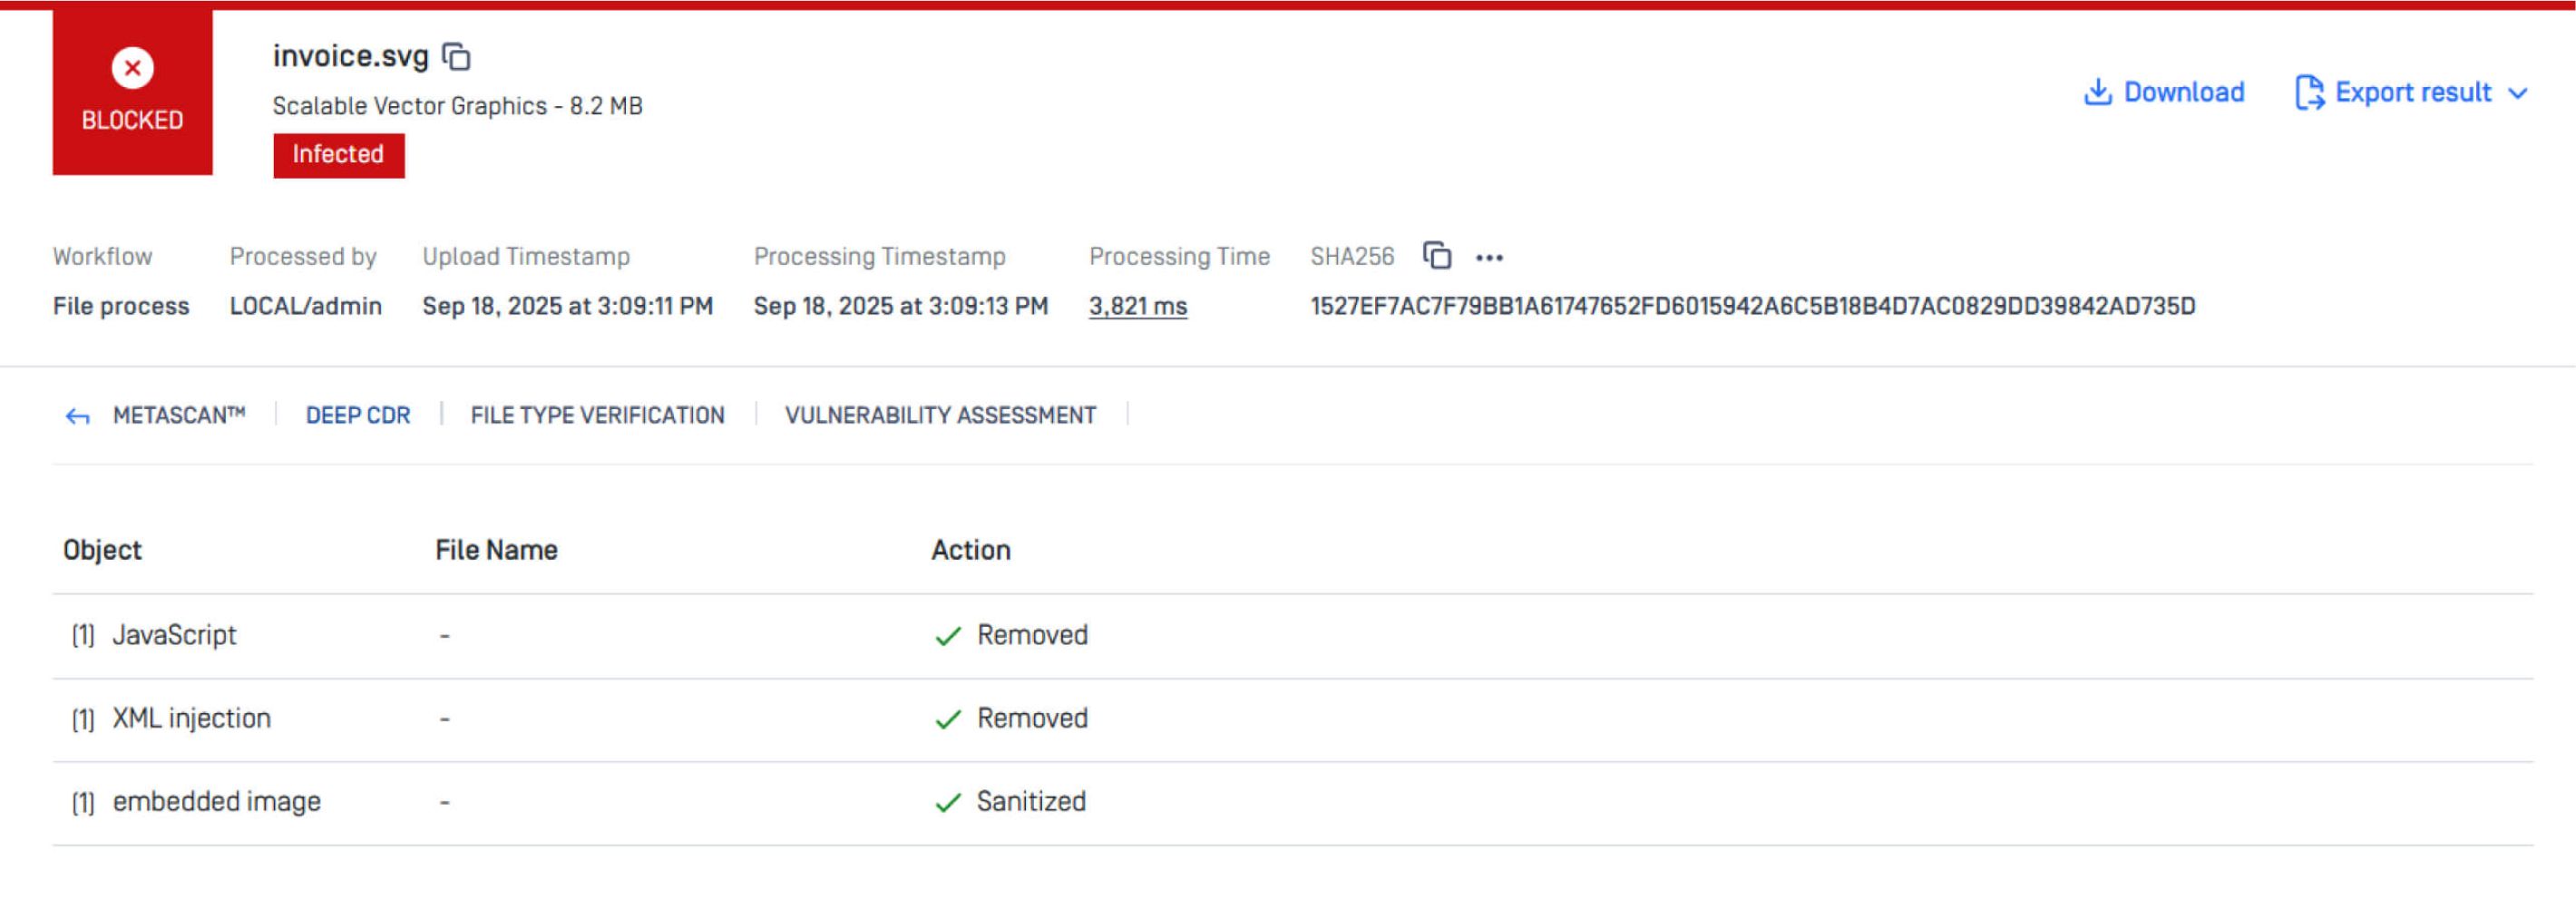
Da normale, vertrauenswürdige SVG-Dateien kein JavaScript benötigen, entfernt die Deep CDR™-Technologie Skriptelemente, filtert CDATA-Abschnitte heraus, die Logik verbergen könnten, blockiert eingefügte Inhalte und erstellt eine standardkonforme SVG-Datei neu, die ausschließlich sichere visuelle Elemente enthält. Für Arbeitsabläufe, bei denen keine Vektorinteraktivität erforderlich ist, besteht zudem die Möglichkeit, die Datei vollständig zu rastern.
In jedem Fall versucht die Deep CDR™-Technologie nicht, den konkreten Angriff zu erkennen, sondern entfernt die Inhaltsklasse, auf der der Angriff basiert. Aus diesem Grund gelten die Testergebnisse von AV-Comparatives unabhängig davon, ob die schädliche Datei manuell erstellt oder KI-gestützt wurde.
Verschleierte URLs in QR-Codes
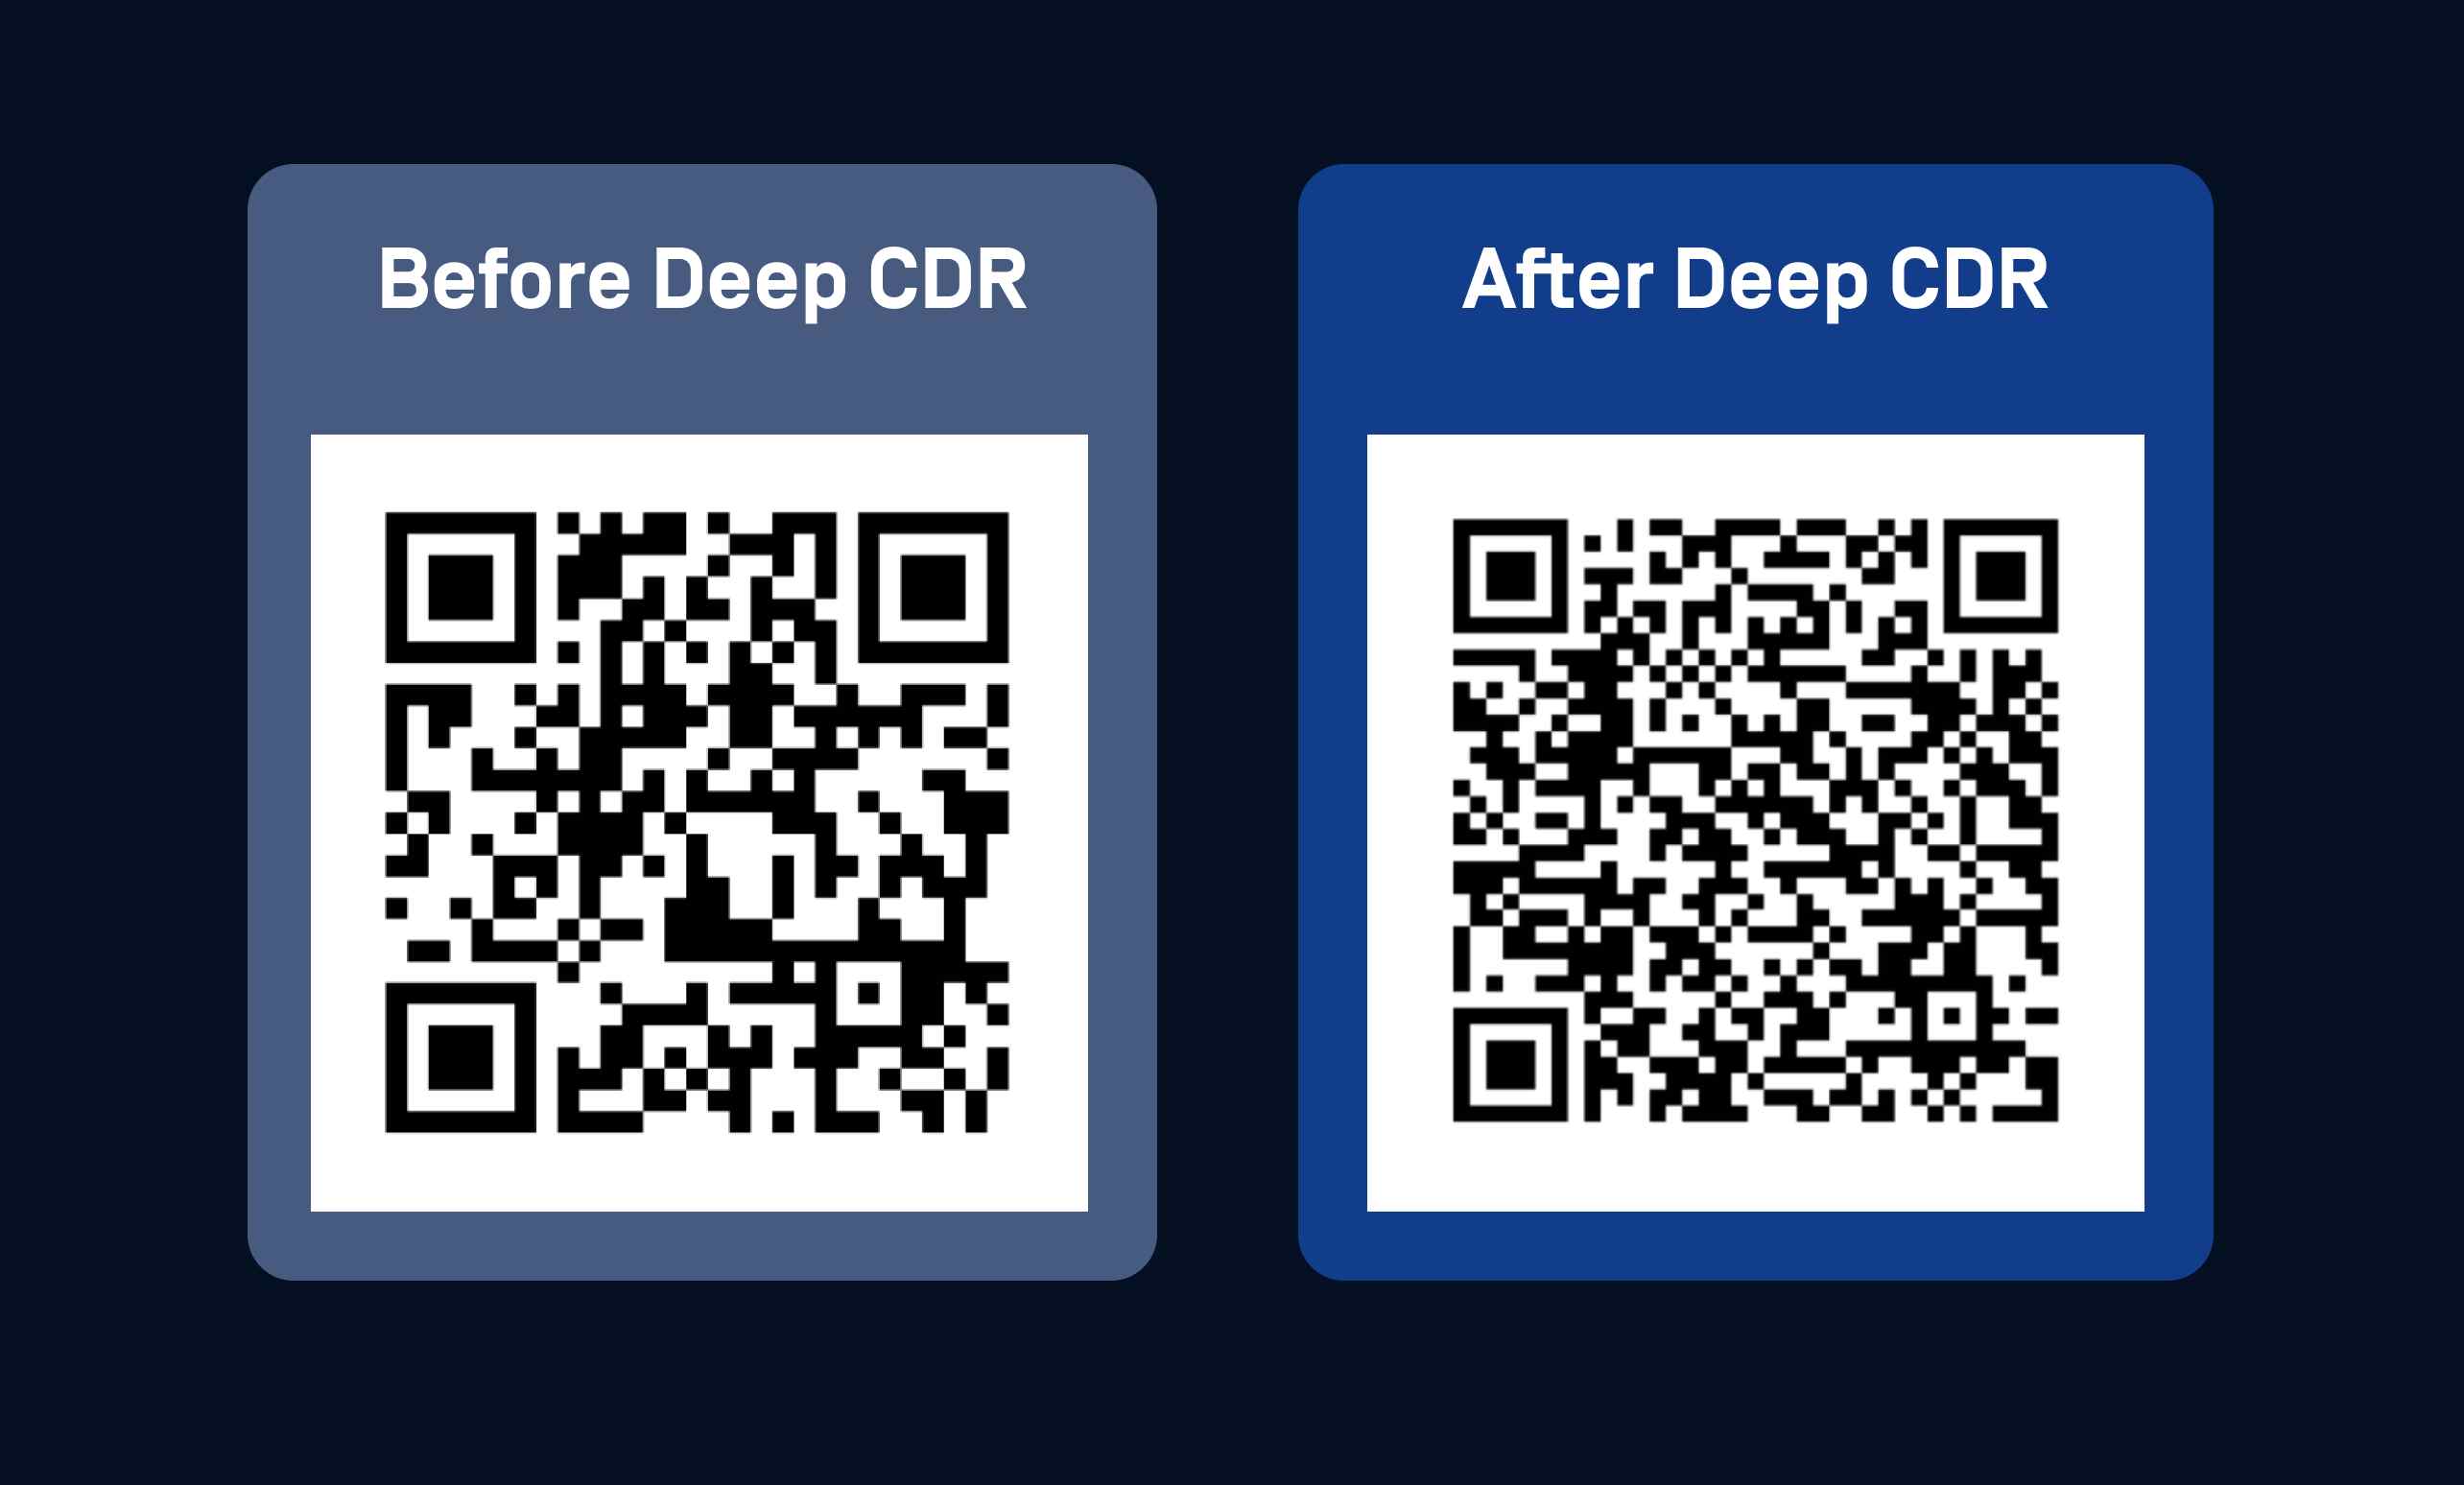
QR-Code-Phishing nutzt die Tatsache aus, dass das menschliche Auge die im Bild verschlüsselte Ziel-URL nicht lesen kann, sodass der Nutzer vor dem Scannen keine Möglichkeit hat, die Legitimität zu beurteilen.
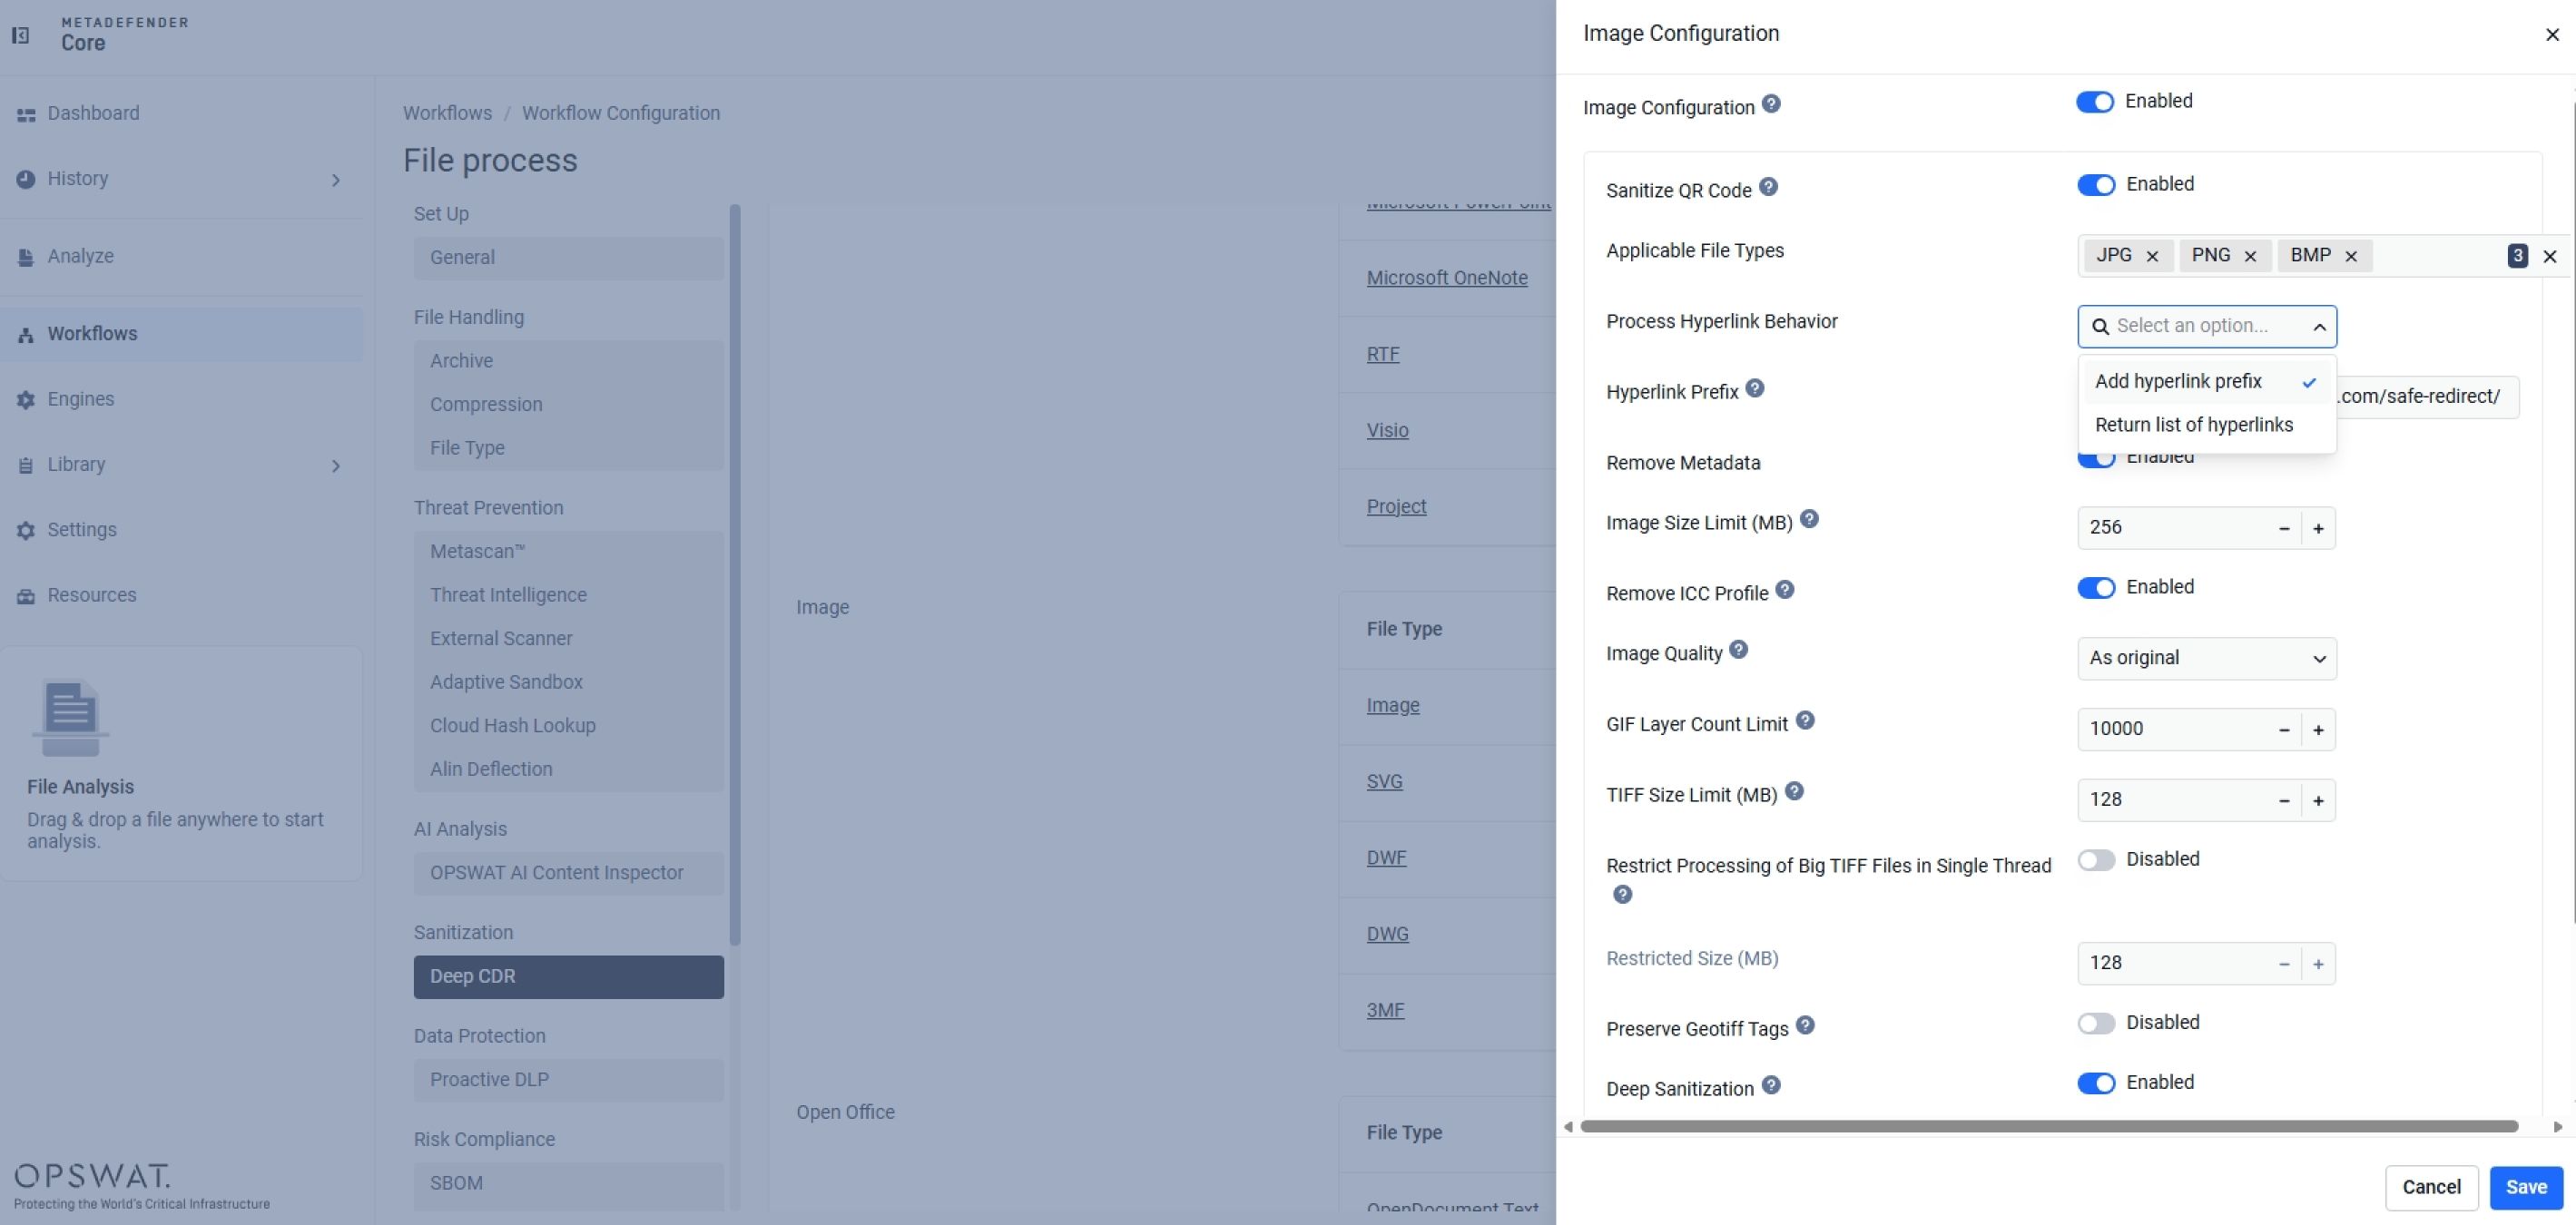
Die Deep CDR™-Technologie entschlüsselt die für Menschen lesbare URL, macht sie sichtbar und kann sie vor der Übermittlung einer URL-Reputationsprüfung unterziehen. Wenn ein bildbasierter QR-Code zudem eine steganografische Nutzlast enthält, kommt hier dieselbe Bereinigung auf Pixelebene zum Einsatz, die auch bei bildbasierter Malware angewendet wird.
Was das für die Erkennung bedeutet
Zwar melden moderne Antiviren-Engines regelmäßig Erkennungsraten von über 99 %, doch gibt es nach jüngsten Tests immer noch einen Restanteil von wenigen Promille, bei dem eine neuartige oder schwer zu erkennende Bedrohung durchrutscht, einfach weil noch keine Engine etwas Ähnliches gesehen hat.
Die Deep CDR™-Technologie schließt die Lücke, die Antivirenprogramme aufgrund ihrer Konzeption nicht schließen können. Dies ist jedoch kein Argument dafür, Antivirenprogramme oder auf Erkennung basierende Tools aus dem Verkehr zu ziehen, und AV-Comparatives äußert sich in seiner eigenen Schlussfolgerung ausdrücklich zu diesem Punkt: CDR sollte als ergänzende Maßnahme und nicht als Ersatz für Endpoint-Schutz, EDR oder Sandboxing betrachtet werden.
OPSWAT MetaDefender Die Plattform basiert auf einem Fundament, auf dem Technologien wie Deep CDR™, Predictive Alin AI, Metascan™ Multiscanning, AI Content Inspector, Proactive DLP™, Adaptive Sandbox und weitere Technologien in einem umfassenden Workflow zur Dateisicherheit miteinander verknüpft sind, um einen lückenlosen Schutz vor Zero-Day-Bedrohungen zu gewährleisten.
Schlussfolgerung
Der Testbericht von AV-Comparatives deckt sich mit den Ergebnissen früherer unabhängiger Tests: Die auf Prävention ausgerichtete Bereinigungstechnologie von Deep CDR™ schützt sowohl vor herkömmlichen als auch vor KI-gestützten dateibasierten Bedrohungen, einschließlich Zero-Day-Exploits, für die noch keine Signatur vorliegt.
Frühere unabhängige Bewertungen von SE Labs und SecureIQ Lab kamen zu demselben Ergebnis von 100 % bei der Bereinigung durch die Deep CDR™-Technologie.
Da KI die Hürden für die Erstellung überzeugender Köderdokumente, verschleierter Makros und strukturell irreführender Payloads senkt, wird der Wechsel von einem „Detection-first“- zu einem „Prevention-first“-Ansatz in der Cybersicherheit immer weniger zu einem Alleinstellungsmerkmal und zunehmend zu einer Grundvoraussetzung.