Kritische Infrastrukturen, Fertigungsunternehmen und staatliche Organisationen stehen vor einer gemeinsamen Herausforderung: Sie müssen eine größere Anzahl verteilter Standorte absichern und dabei strengere Compliance-Anforderungen erfüllen sowie die Betriebskosten unter Kontrolle halten.
Für Sicherheitsadministratoren, die MetaDefender™-Bereitstellungen an diesen Standorten verwalten, erstreckt sich diese Herausforderung auch auf den täglichen Betrieb. Routinemäßige Aufgaben wie Fehlerbehebung, Softwarewartung und Sicherheitsüberwachung können einen Wechsel zwischen verschiedenen Konsolen, manuelle Koordination und den Zugriff vor Ort erfordern.
My OPSWAT™ „ Central Management “ bietet zentralisierte Verwaltungsfunktionen, die diese alltäglichen Herausforderungen vereinfachen und es Administratoren ermöglichen, Bereitstellungen in verteilten IT- und OT-Umgebungen über eine einzige Konsole hinweg zu überwachen, zu steuern und zu verwalten.
Falls Ihr Unternehmen einen Wechsel von „ Central Management “ Version 7 oder 8 plant, stellt dieser Artikel fünf Funktionen vor, die Ihnen Version 10 bietet, erläutert, wie diese den täglichen Betrieb vereinfachen können, und stellt Migrationsressourcen bereit, die Ihnen bei der Vorbereitung auf den Wechsel helfen.
- Fünf Funktionen für Skalierbarkeit
- Support-Pakete ohne Vor-Ort-Besuch abrufen
- Anwendungen per Fernzugriff aktualisieren – mit Rollback-Pfad
- Zentralisierte Berichte über die gesamte Bereitstellung hinweg
- Verfolgen Sie den Weg jeder Datei mit dem Datei-Prüfpfad
- Fehlende Patches identifizieren und beheben
- Eine neu gestaltete Benutzeroberfläche für eine einfachere Sicherheitsverwaltung
- Sind Sie bereit, Ihre Sicherheitsabläufe mit My OPSWAT Central Management zu vereinheitlichen?
Fünf Funktionen für Skalierbarkeit
My OPSWAT Central Management bietet fünf Funktionen, die Teams dabei helfen, Bereitstellungen mit weniger manuellem Aufwand zu verwalten:
- Abholung von Support-Paketen per Fernzugriff ohne Vor-Ort-Besuch
- Fernaktualisierungen von Anwendungen mit Wartungsfenstern und Rollback-Funktion
- Zentralisierte Berichte für alle verbundenen Produkte
- Datei-Prüfpfad über alle unterstützten „ OPSWAT “-Workflows hinweg
- Erkennung und Behebung fehlender Patches auf Endgeräten
Zusammen ermöglichen diese Funktionen den Administratoren eine zentralisierte Sicherheitsverwaltung der unterstützten „ OPSWAT “-Bereitstellungen standortübergreifend, wodurch die Notwendigkeit entfällt, zwischen verschiedenen Produktkonsolen hin- und herzuwechseln, um den Betrieb zu überwachen und zu verwalten.
Support-Pakete ohne Vor-Ort-Besuch abrufen
Wenn ein Problem den Support von „ OPSWAT “ erfordert, müssen Administratoren zunächst Diagnosedateien erfassen.
In verteilten Umgebungen kann dies bedeuten, dass man zu den einzelnen Standorten reisen und manuell auf jedes Gerät zugreifen muss. Sind mehrere Instanzen betroffen, kann dieser Vorgang die Reise- und Personalkosten in die Höhe treiben und gleichzeitig die Fehlerbehebung verzögern.
Mit My OPSWAT Central Management können Support-Pakete nun sowohl in Cloud - als auch in On-Premises-Bereitstellungen aus der Ferne abgerufen werden.
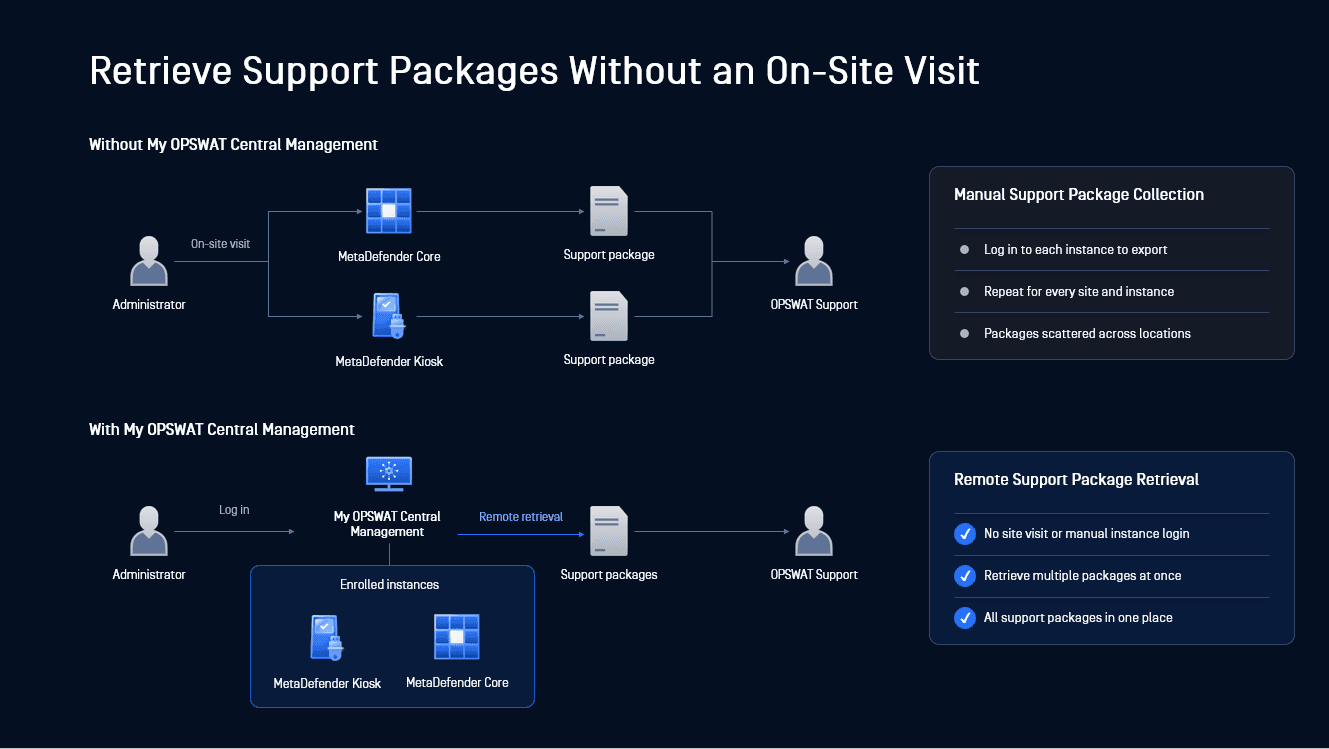
Von einer Konsole aus können Sie:
- Support-Pakete für verbundene MetaDefender -Core - und MetaDefender Kiosk Instanzen abrufen
- Support-Pakete für eine oder mehrere Instanzen in einem Durchgang erstellen
- Den Erstellungsstatus überwachen und Pakete von einem zentralen Ort aus herunterladen
Teams können Diagnosedaten einsehen, ohne auf einen Vor-Ort-Besuch warten zu müssen, und da alle exportierten Pakete an einem Ort gespeichert werden, lassen sich die Dateien bei der Fehlerbehebung leichter finden und überprüfen.
Anwendungen per Fernzugriff aktualisieren – mit Rollback-Pfad
Ein Software-Update erfordert mehr als nur die Bereitstellung der neuesten Version. Administratoren müssen Betriebspläne berücksichtigen, nachverfolgen, welche Geräte bereits aktualisiert wurden, und Wiederherstellungsoptionen vorbereiten.
My OPSWAT Central Management ermöglicht es Administratoren, Software-Upgrades zu verwalten und deren Fortschritt auf allen verbundenen Instanzen zu überwachen – und zwar vollständig per Fernzugriff über eine einzige Konsole.
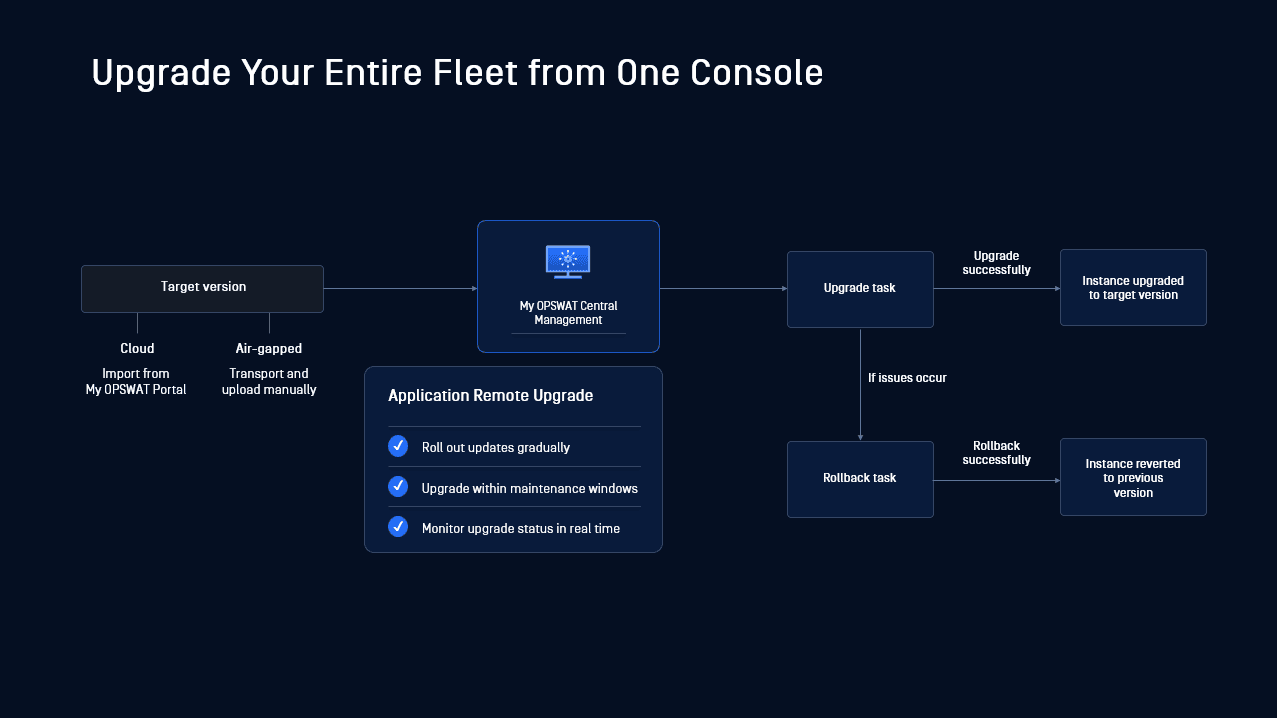
Dadurch können Administratoren:
- Planen Sie Upgrades für ausgewählte Geräte während geplanter Wartungsfenster ein
- Setzen Sie eine Instanz auf eine frühere Version zurück, falls ein Update Probleme verursacht.
- Verfolgen Sie den Fortschritt von Upgrades und Rollbacks in Echtzeit – mit übersichtlichen Auftragsstatusangaben, Softwareversionen und Instanzdetails
Diese Kontrollmechanismen stellen sicher, dass Upgrades zentral koordiniert werden, wodurch die Notwendigkeit einer standortbezogenen Koordination entfällt und gleichzeitig während des gesamten Prozesses für klare Transparenz und Steuerung gesorgt wird.
Erfahren Sie mehr über die zentralisierte Bereitstellung von „ MetaDefender “ und „Kiosk “-Updates in abgelegenen, regulierten oder eingeschränkten Umgebungen.
Zentralisierte Berichte über die gesamte Bereitstellung hinweg
Wenn Sicherheitsdaten über mehrere Produktschnittstellen verteilt sind, müssen Administratoren viel Zeit damit verbringen, zwischen den verschiedenen Konsolen hin und her zu wechseln, um sich einen Überblick über die Vorgänge in ihrer gesamten Umgebung zu verschaffen. Ein zentraler Bericht
My OPSWAT Central Management führt Sicherheits- und Betriebsdaten von vernetzten Produkten in einheitliche Dashboards zusammen, wodurch sich Aktivitäten über alle Bereitstellungen hinweg leichter überprüfen lassen, ohne dass die Produkte einzeln überprüft werden müssen.
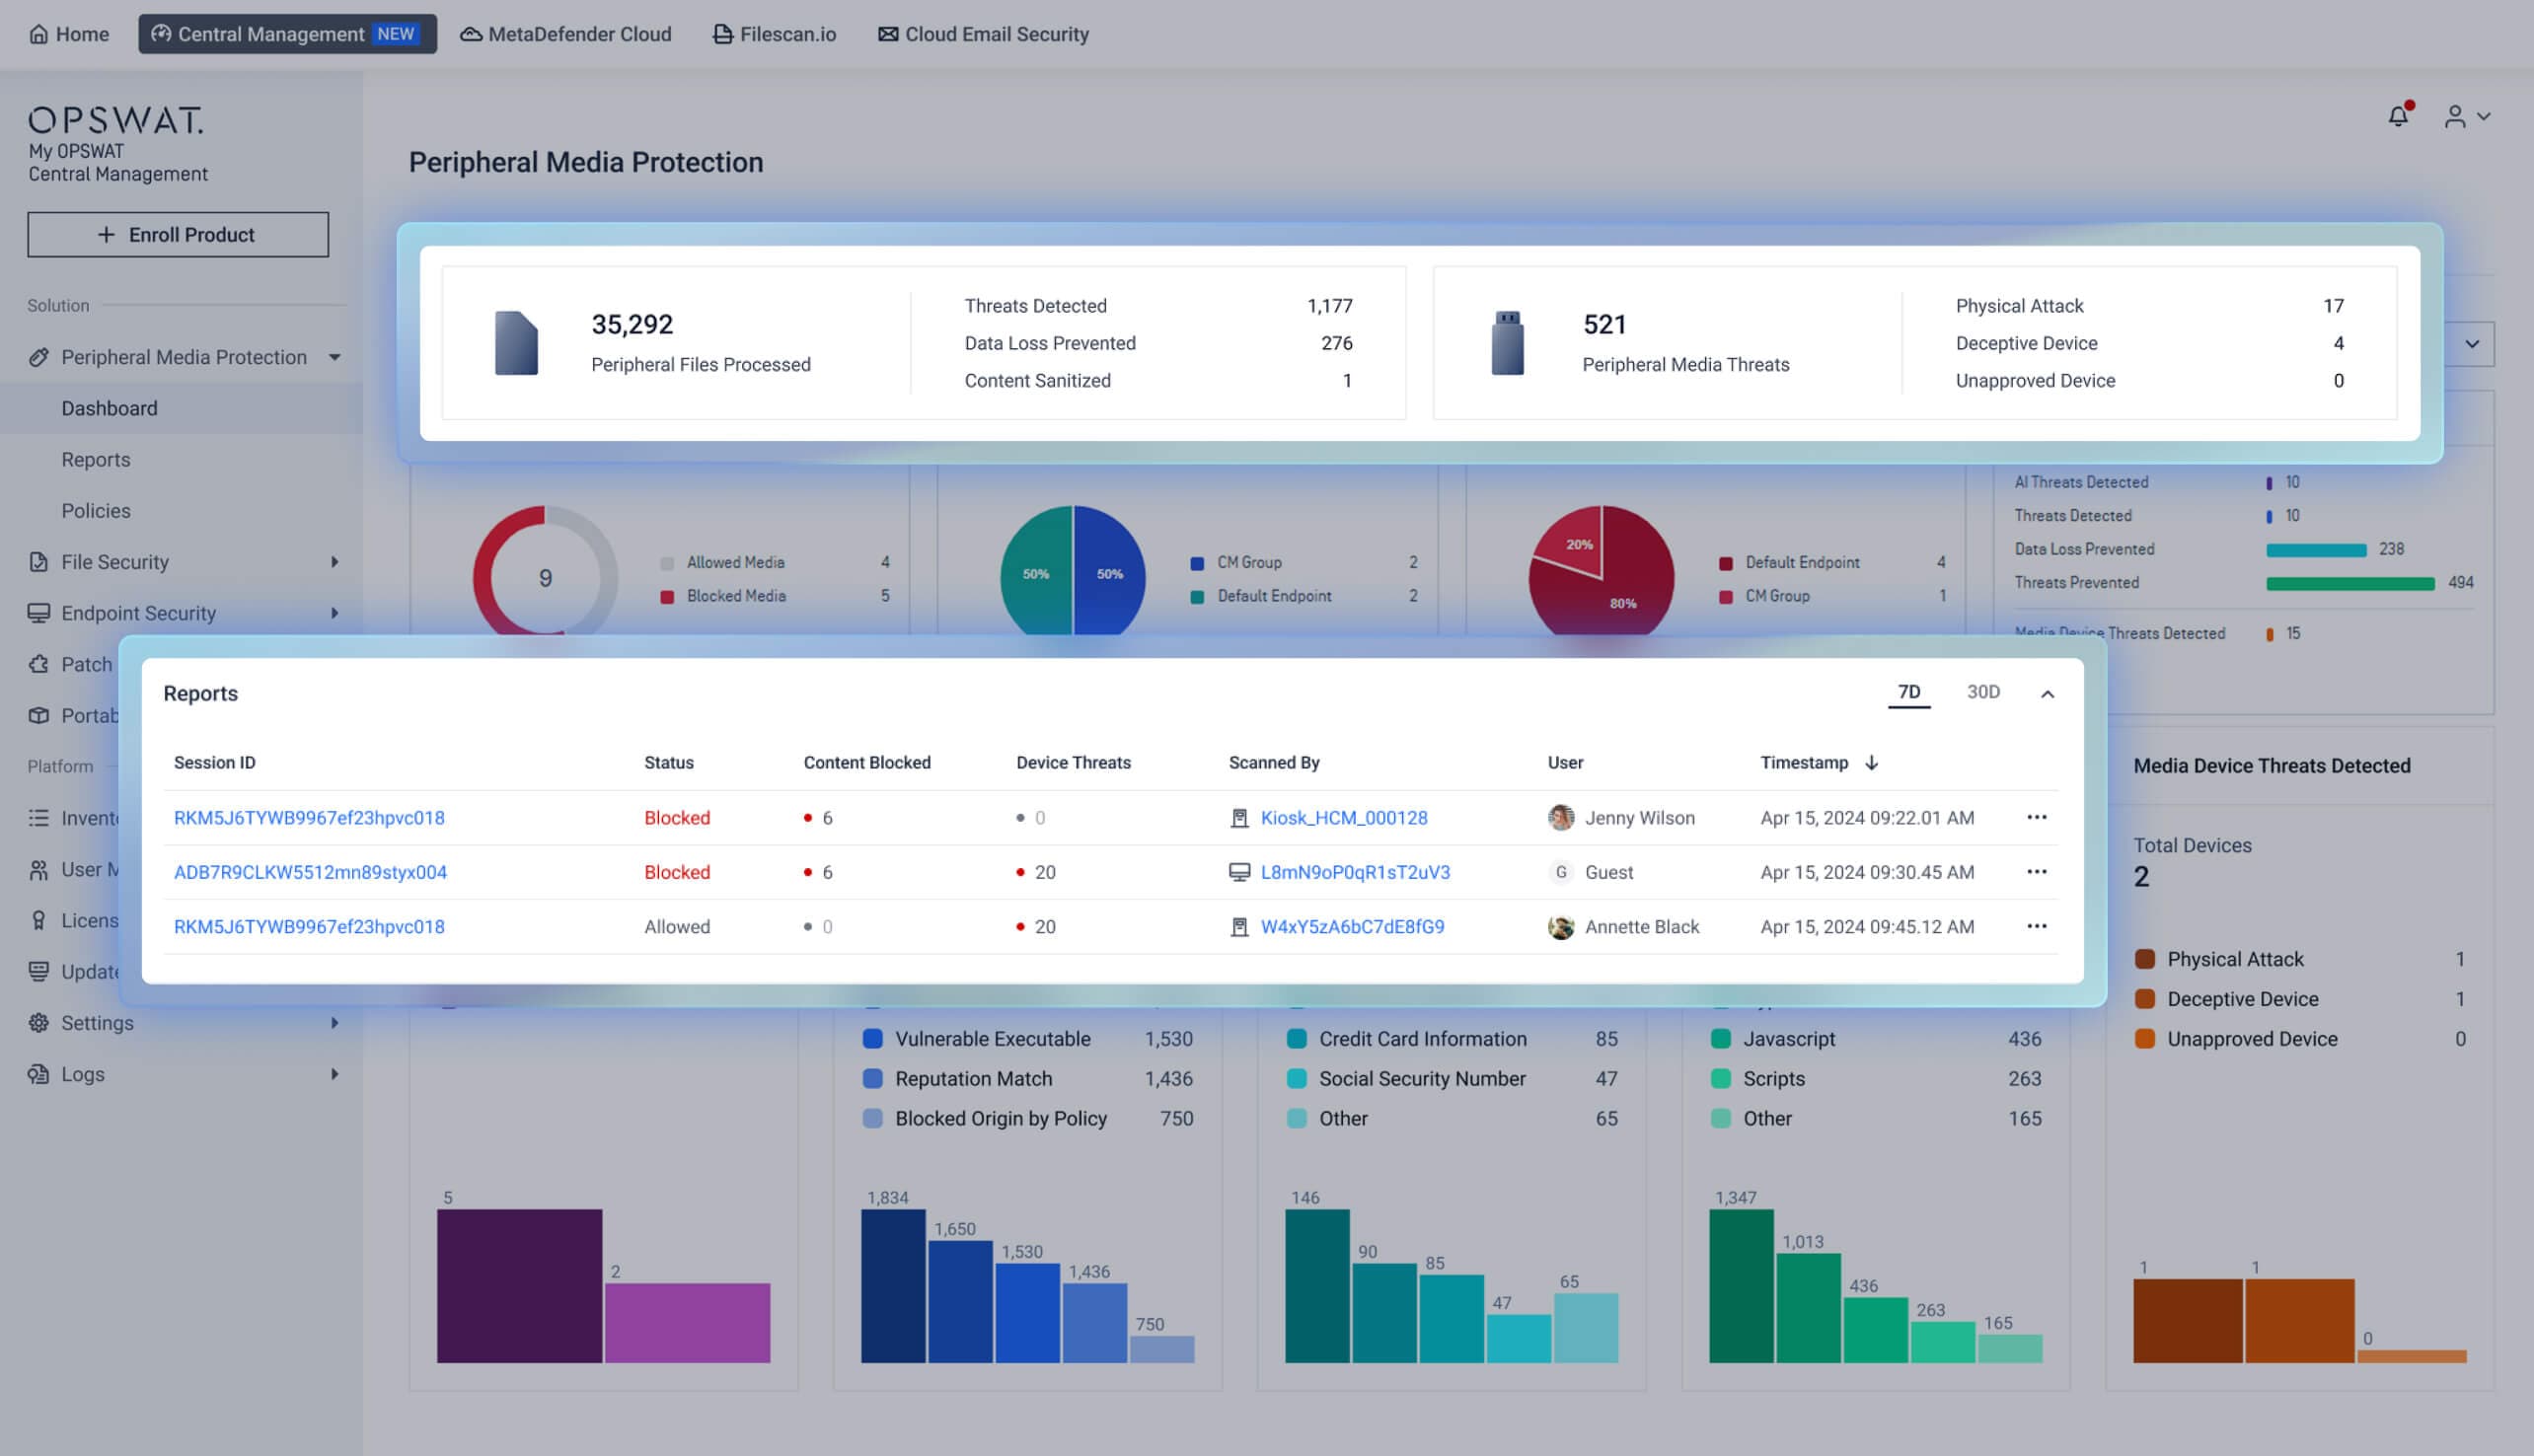
Von einem einzigen Ort aus können Administratoren den Systemzustand überwachen, Sicherheitsereignisse überprüfen und potenzielle Risiken in allen Bereitstellungen identifizieren. Wenn weitere Untersuchungen erforderlich sind, können sie von unternehmensweiten Übersichten bis hin zu den genauen Details eines Vorfalls, wie beispielsweise blockierten Mediensitzungen und deren detaillierten Scanberichten, vordringen, ohne zwischen den Produktkonsolen wechseln zu müssen.
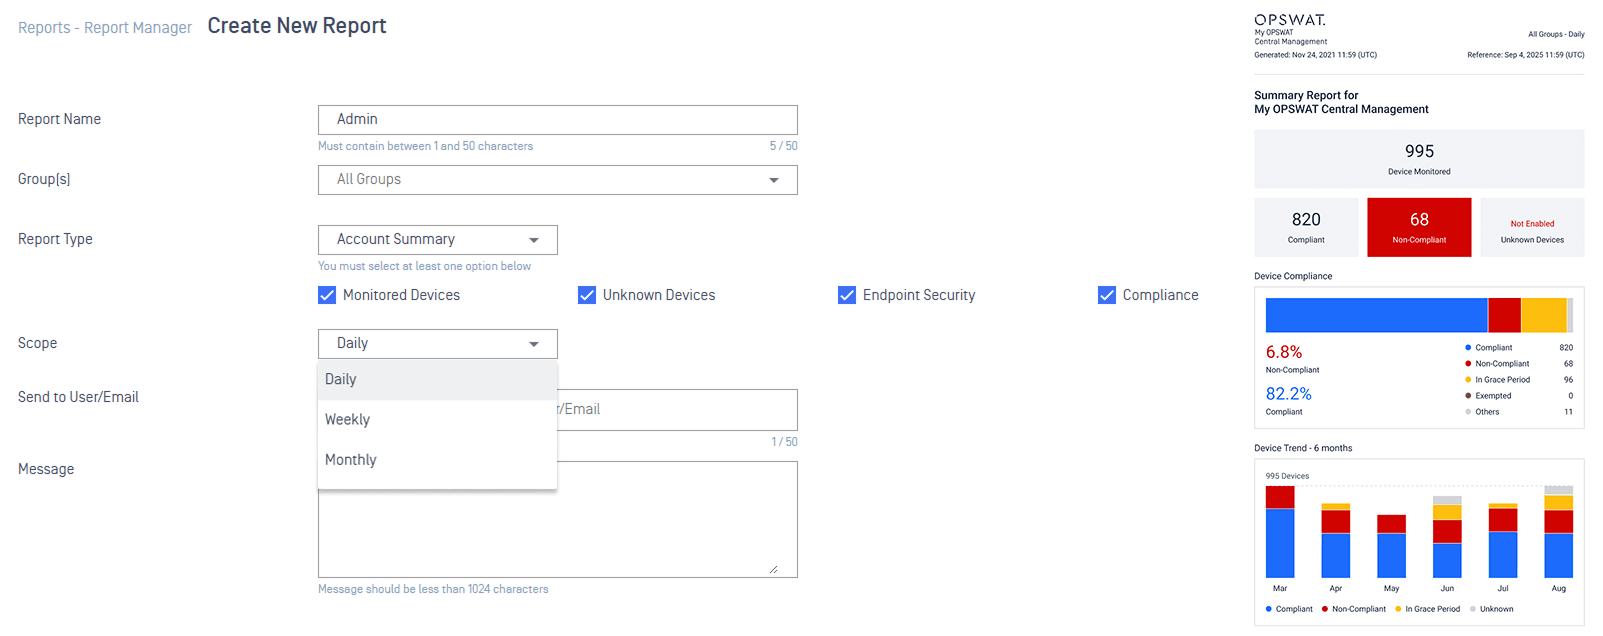
Die Plattform unterstützt zudem geplante Berichte, wodurch sich der Aufwand für die manuelle Datenerfassung verringert, und liefert konsistente Sicherheits- und Betriebsinformationen für Compliance-Prüfungen und Audits.
Verfolgen Sie den Weg jeder Datei mit dem Datei-Prüfpfad
Wenn eine Datei mehrere Sicherheitsprodukte durchläuft, müssen separate Protokolle überprüft werden, um festzustellen, wo sie eingetroffen ist, welche Produkte sie verarbeitet haben und ob sie verändert wurde.
Datei-Prüfpfad in My OPSWAT Central Management fasst diese Informationen für unterstützte OPSWAT -Workflows zusammen, beispielsweise für eine Datei, die von MetaDefender Kiosk → MetaDefender Managed File Transfer → MetaDefender Core verschoben wird.
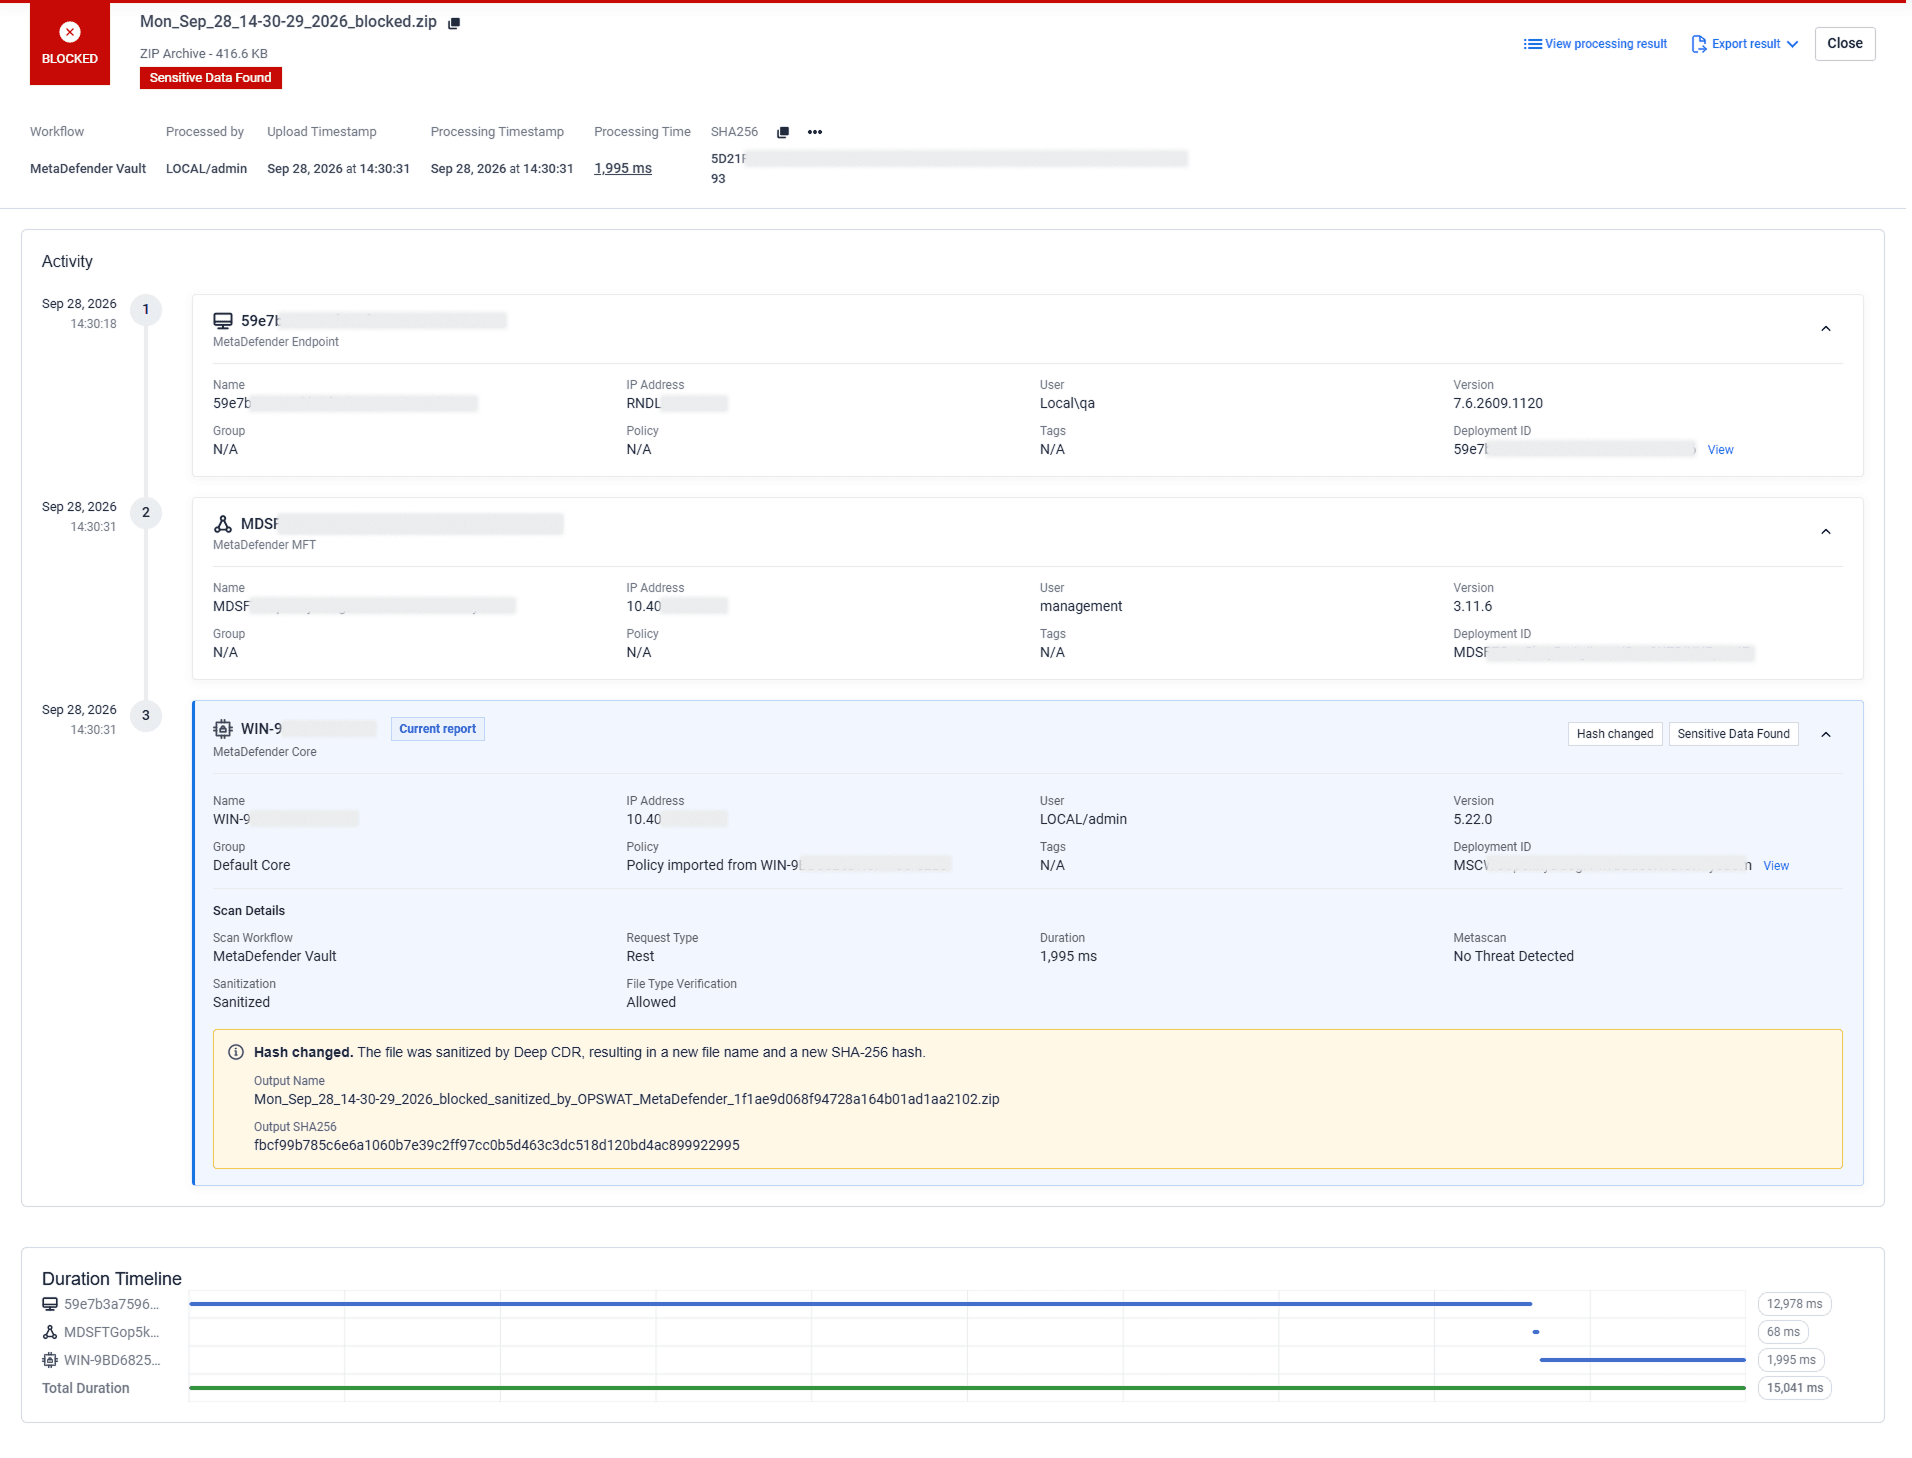
Für jede Datei können Administratoren einsehen, wo die Datei in die Umgebung gelangt ist, welche Produkte sie in welcher Reihenfolge verarbeitet haben, wie das Scan-Ergebnis in jeder relevanten Phase ausfiel und ob sich die Datei während der Verarbeitung verändert hat.
Anstatt Datensätze aus verschiedenen Produkten zusammenzufügen, können Teams den Weg einer Datei in einer einzigen Ansicht und in chronologischer Reihenfolge verfolgen. Dies erleichtert die Untersuchung der Dateiaktivitäten und hilft dabei, nachzuvollziehen, wie sich die Datei durch die Bereitstellung bewegt hat.
Fehlende Patches identifizieren und beheben
Nicht gepatchte Systeme können weiterhin anfällig für bekannte Bedrohungen sein. Sicherheitsteams müssen wissen, bei welchen Endgeräten Updates fehlen, wie schwerwiegend die Sicherheitslücken sind und welche Patches vorrangig installiert werden sollten.
Die Lösung „Patch Management “ überwacht Endgeräte auf fehlende Updates für das Betriebssystem und Anwendungen von Drittanbietern. Bei Windows-Geräten von Dell und Lenovo umfasst der Umfang auch Treiber-, Firmware- und BIOS-Updates.
Administratoren können über eine einzige Benutzeroberfläche den Schweregrad von Patches, die betroffenen Geräte, den Compliance-Status und die Bereitstellungsbereitschaft überprüfen.
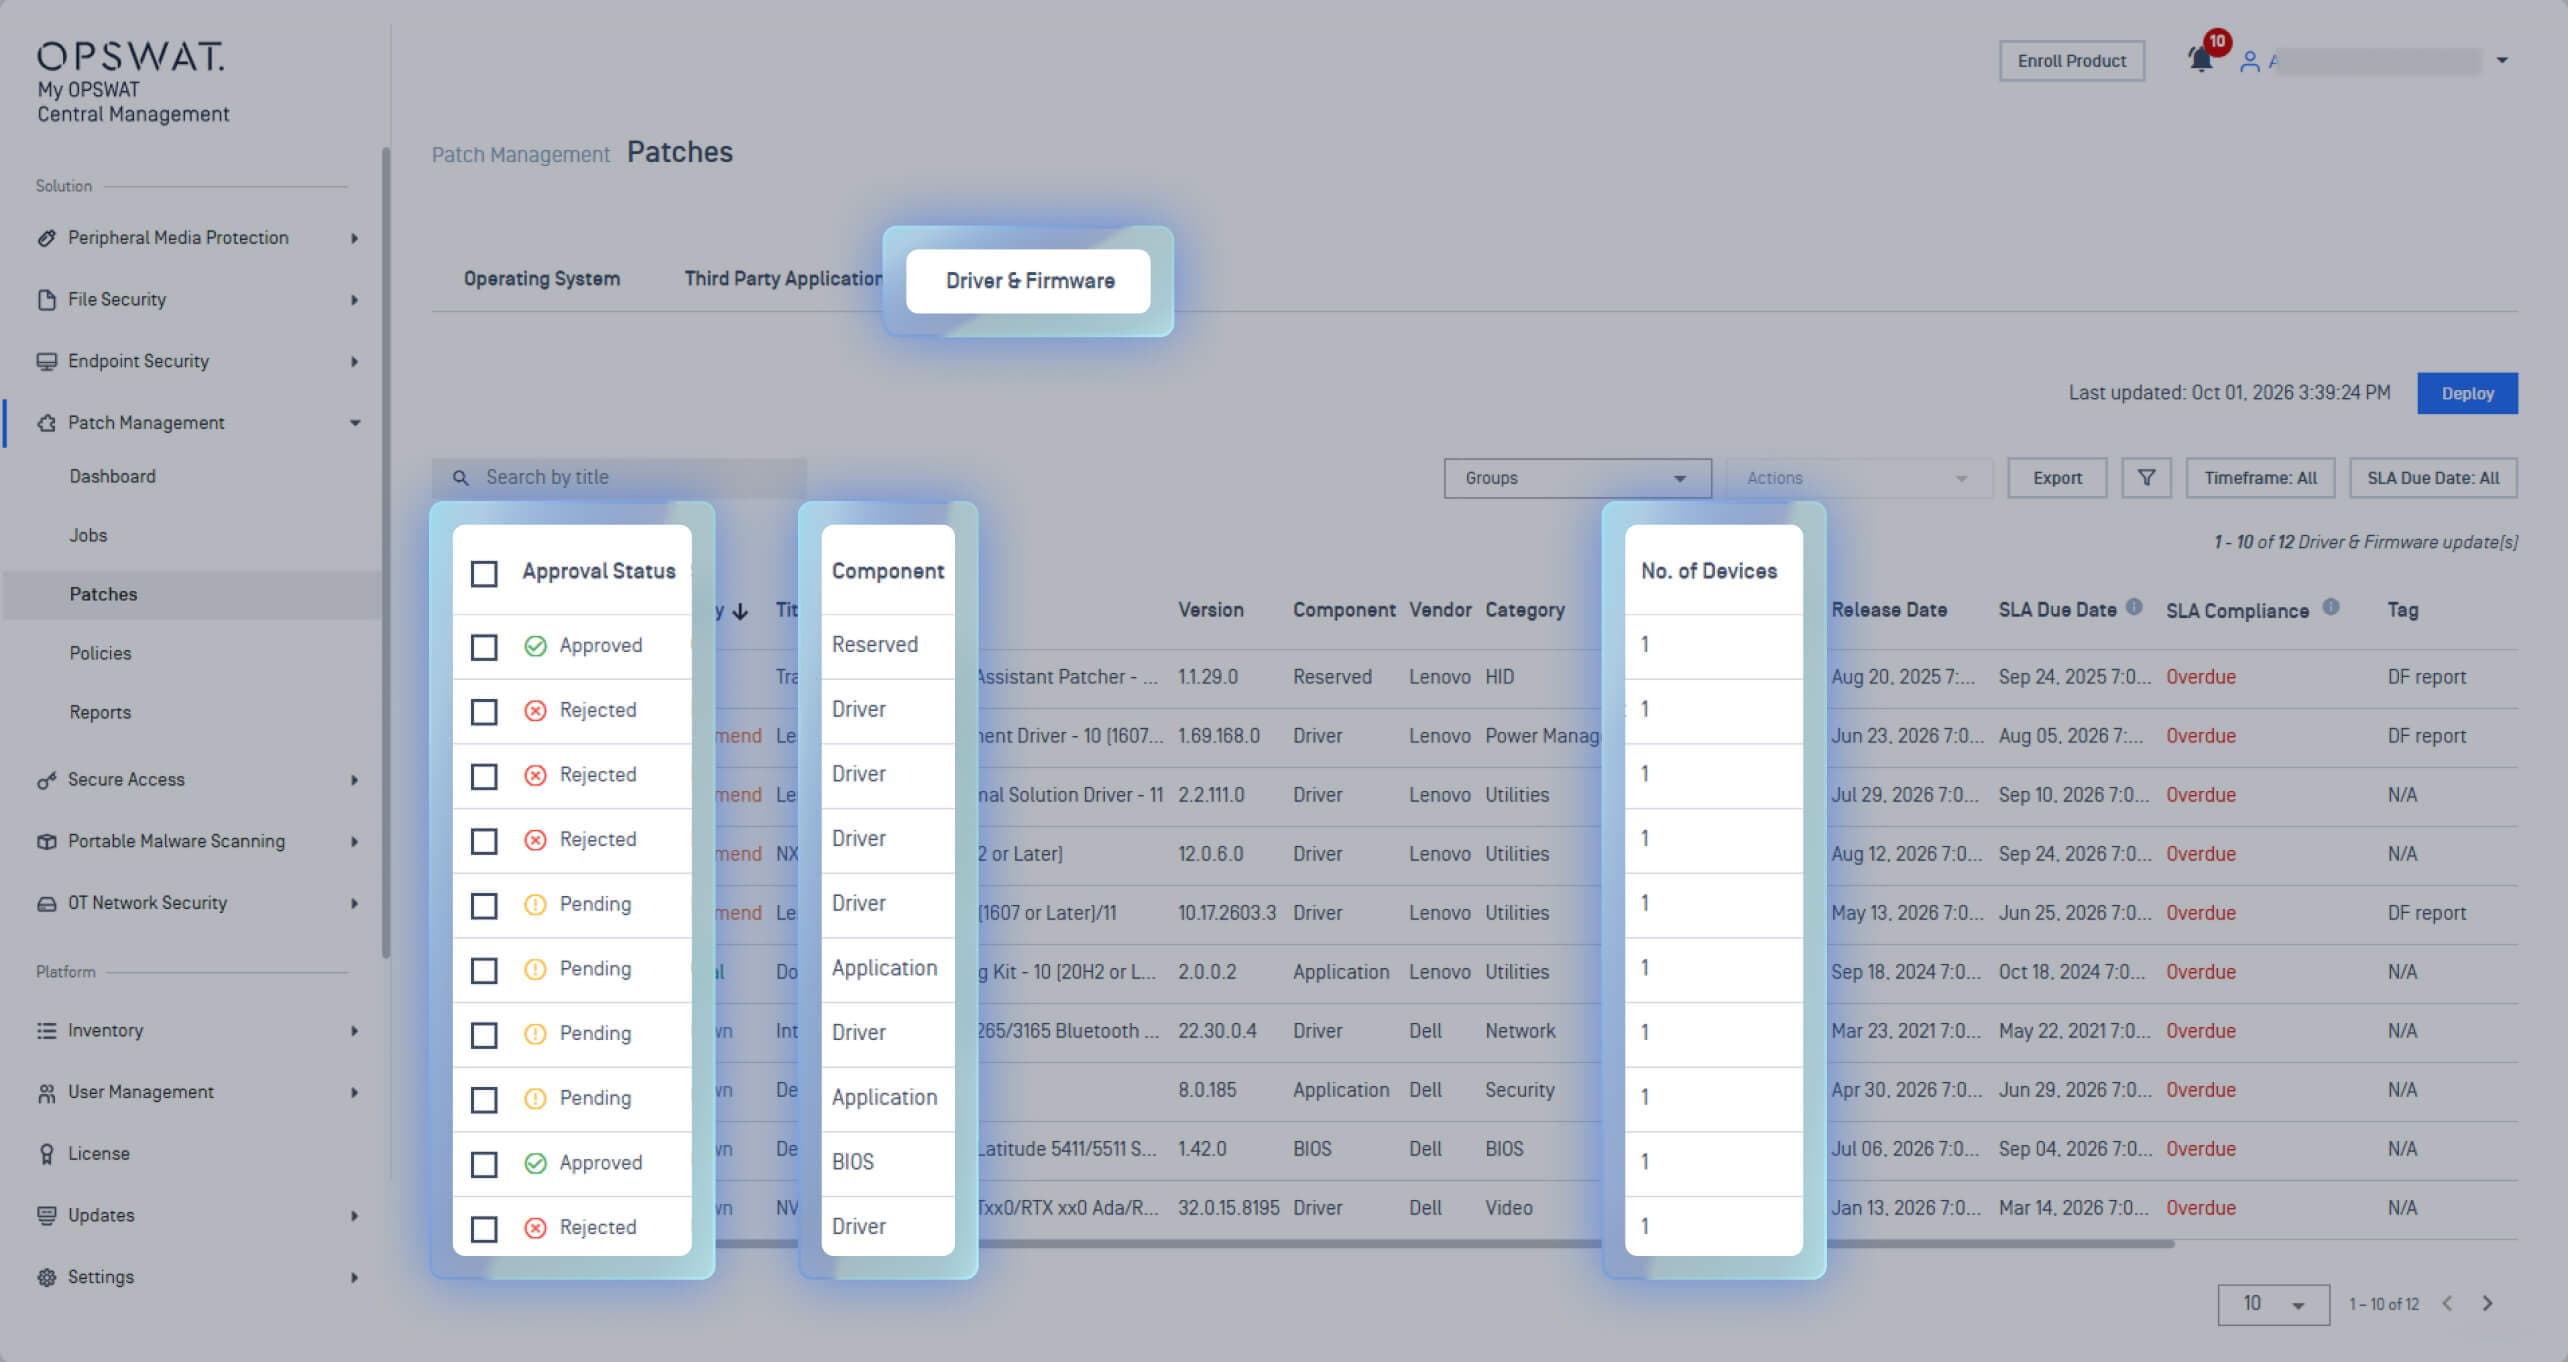
Sobald fehlende Patches identifiziert wurden, können die Teams entscheiden, wie sie diese bereitstellen möchten:
- Bedarfsgerechte Bereitstellung genehmigter Updates, wenn Abhilfemaßnahmen erforderlich sind
- Geplante Bereitstellung über richtlinienbasierte Zeitpläne
- Bereitstellungsringe für eine schrittweise Einführung in ausgewählten Gerätegruppen
- In Umgebungen mit Luftspalt können Administratoren Offline-Patches implementieren: Patches werden in ein lokales Repository hochgeladen und über Cache-Knoten verteilt.
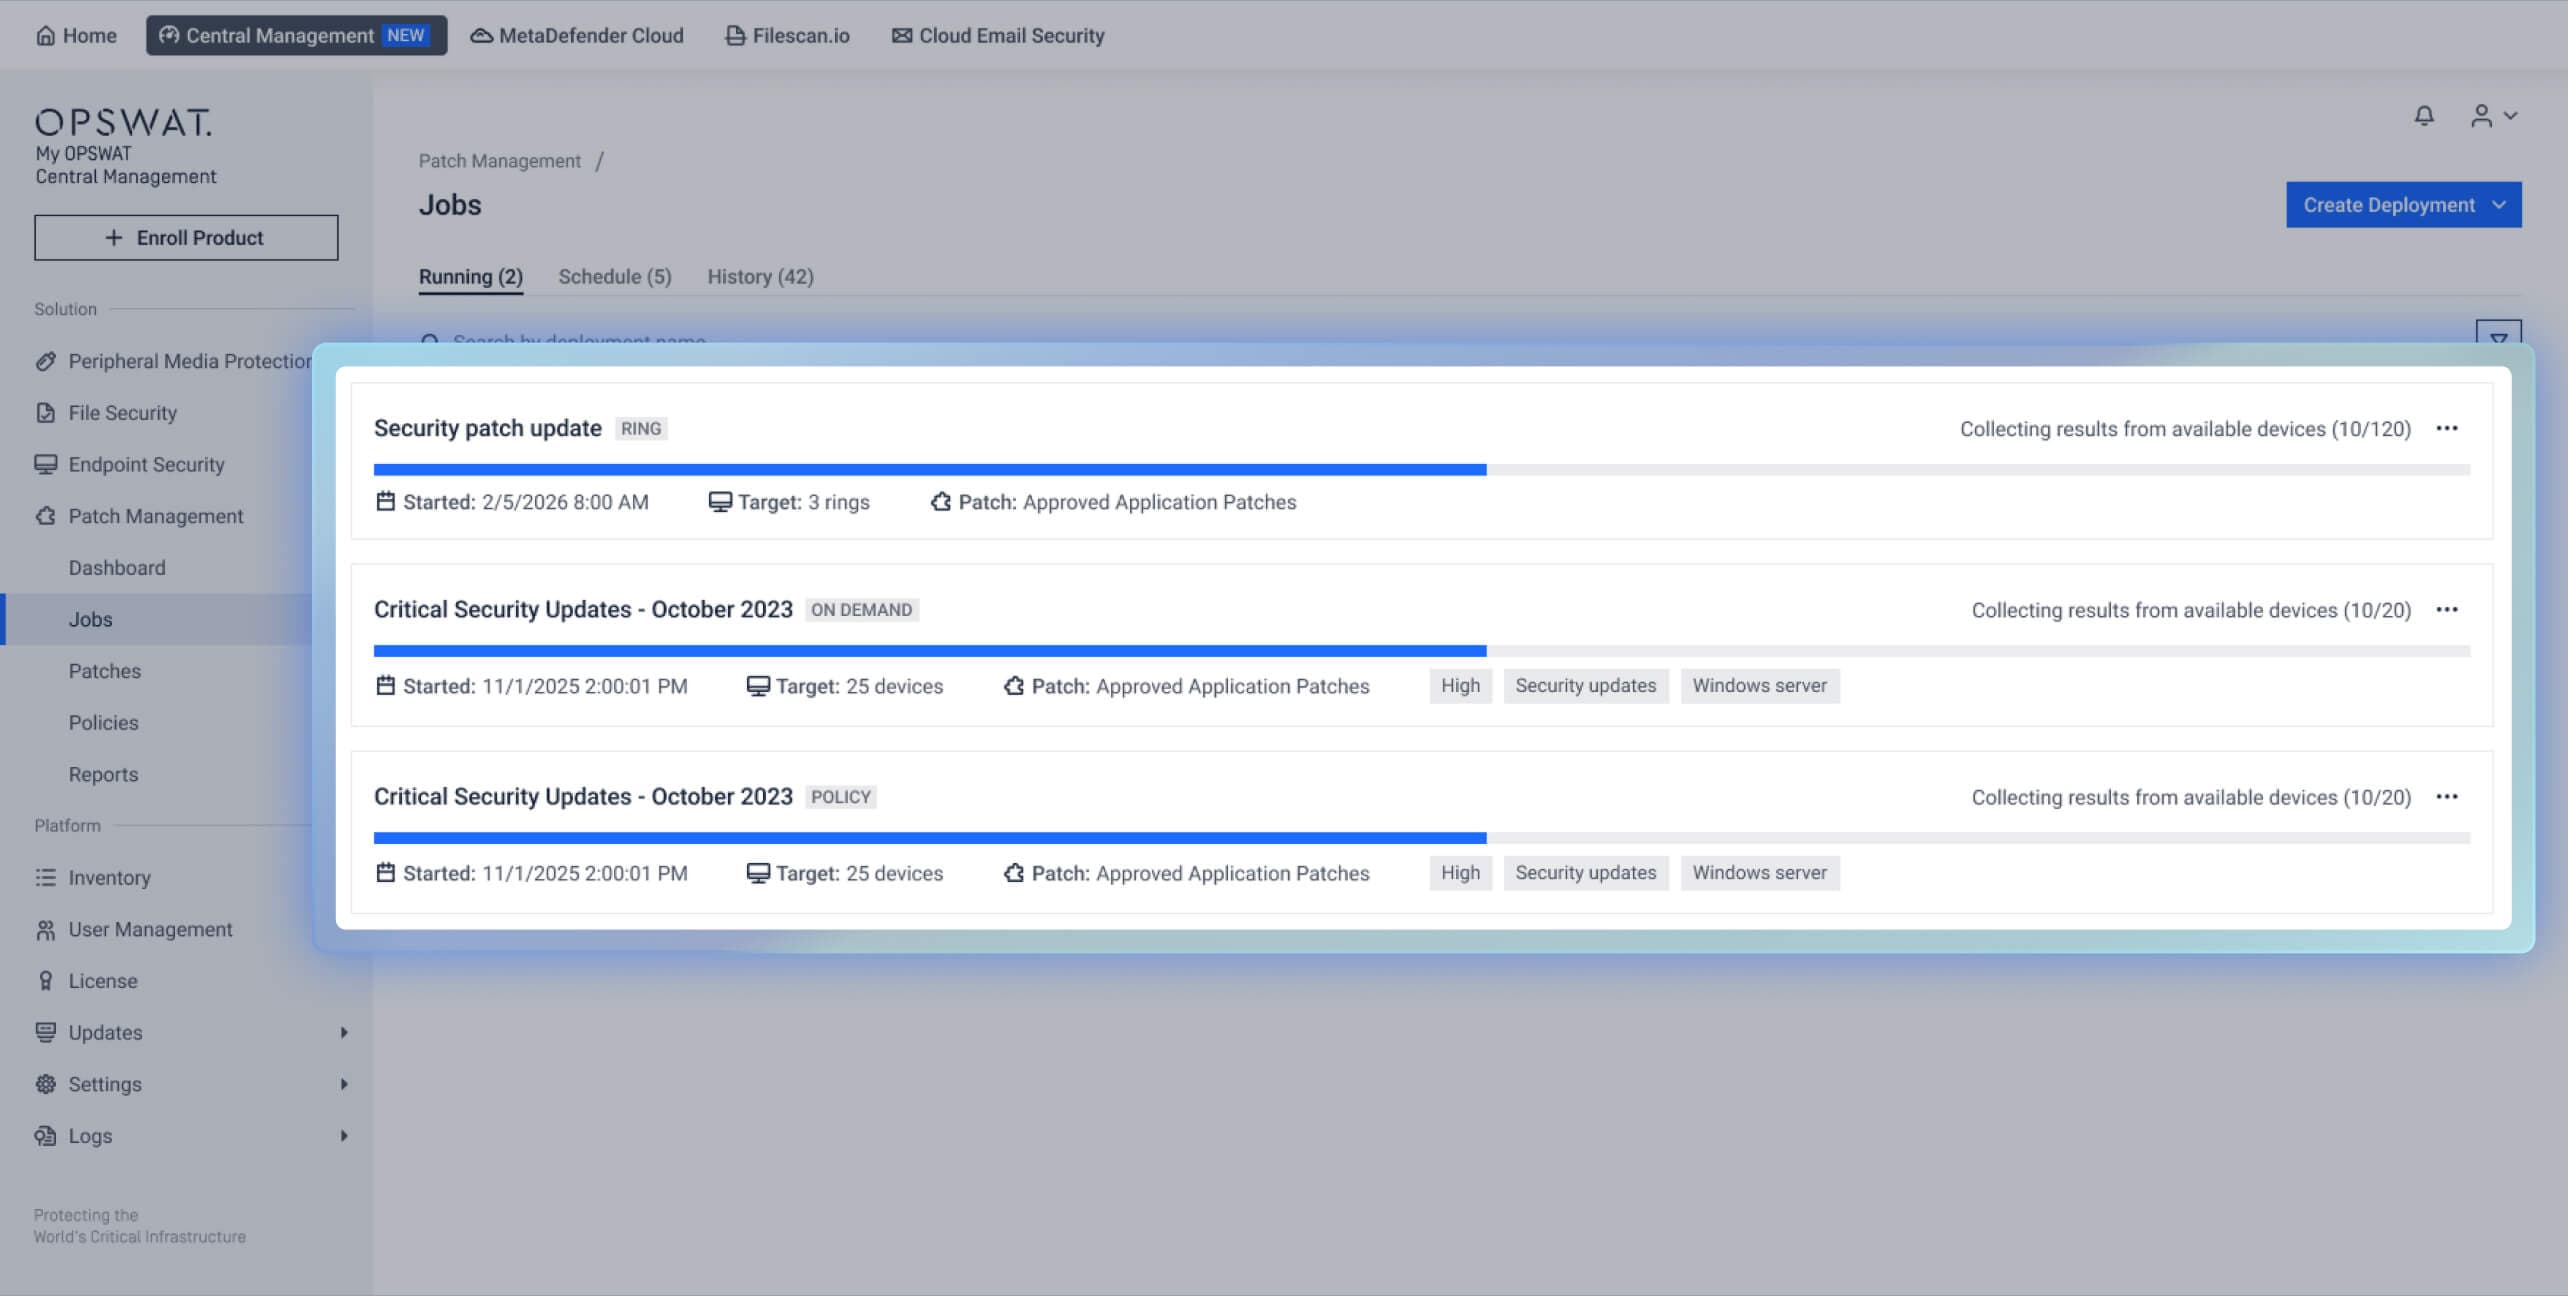
Dadurch steht den Teams ein durchgängiger Workflow zur Verfügung, mit dem sie fehlende Patches identifizieren, Updates priorisieren und Korrekturmaßnahmen auf allen verwalteten Endgeräten bereitstellen können – auch in eingeschränkten Umgebungen.
Eine neu gestaltete Benutzeroberfläche für eine einfachere Sicherheitsverwaltung
Die neue Version von „ My “ (OPSWAT ,Central Management ) verfügt über eine neu gestaltete Benutzeroberfläche, die die Verwaltung von Sicherheitslösungen im Vergleich zu früheren Versionen einfacher und intuitiver macht.
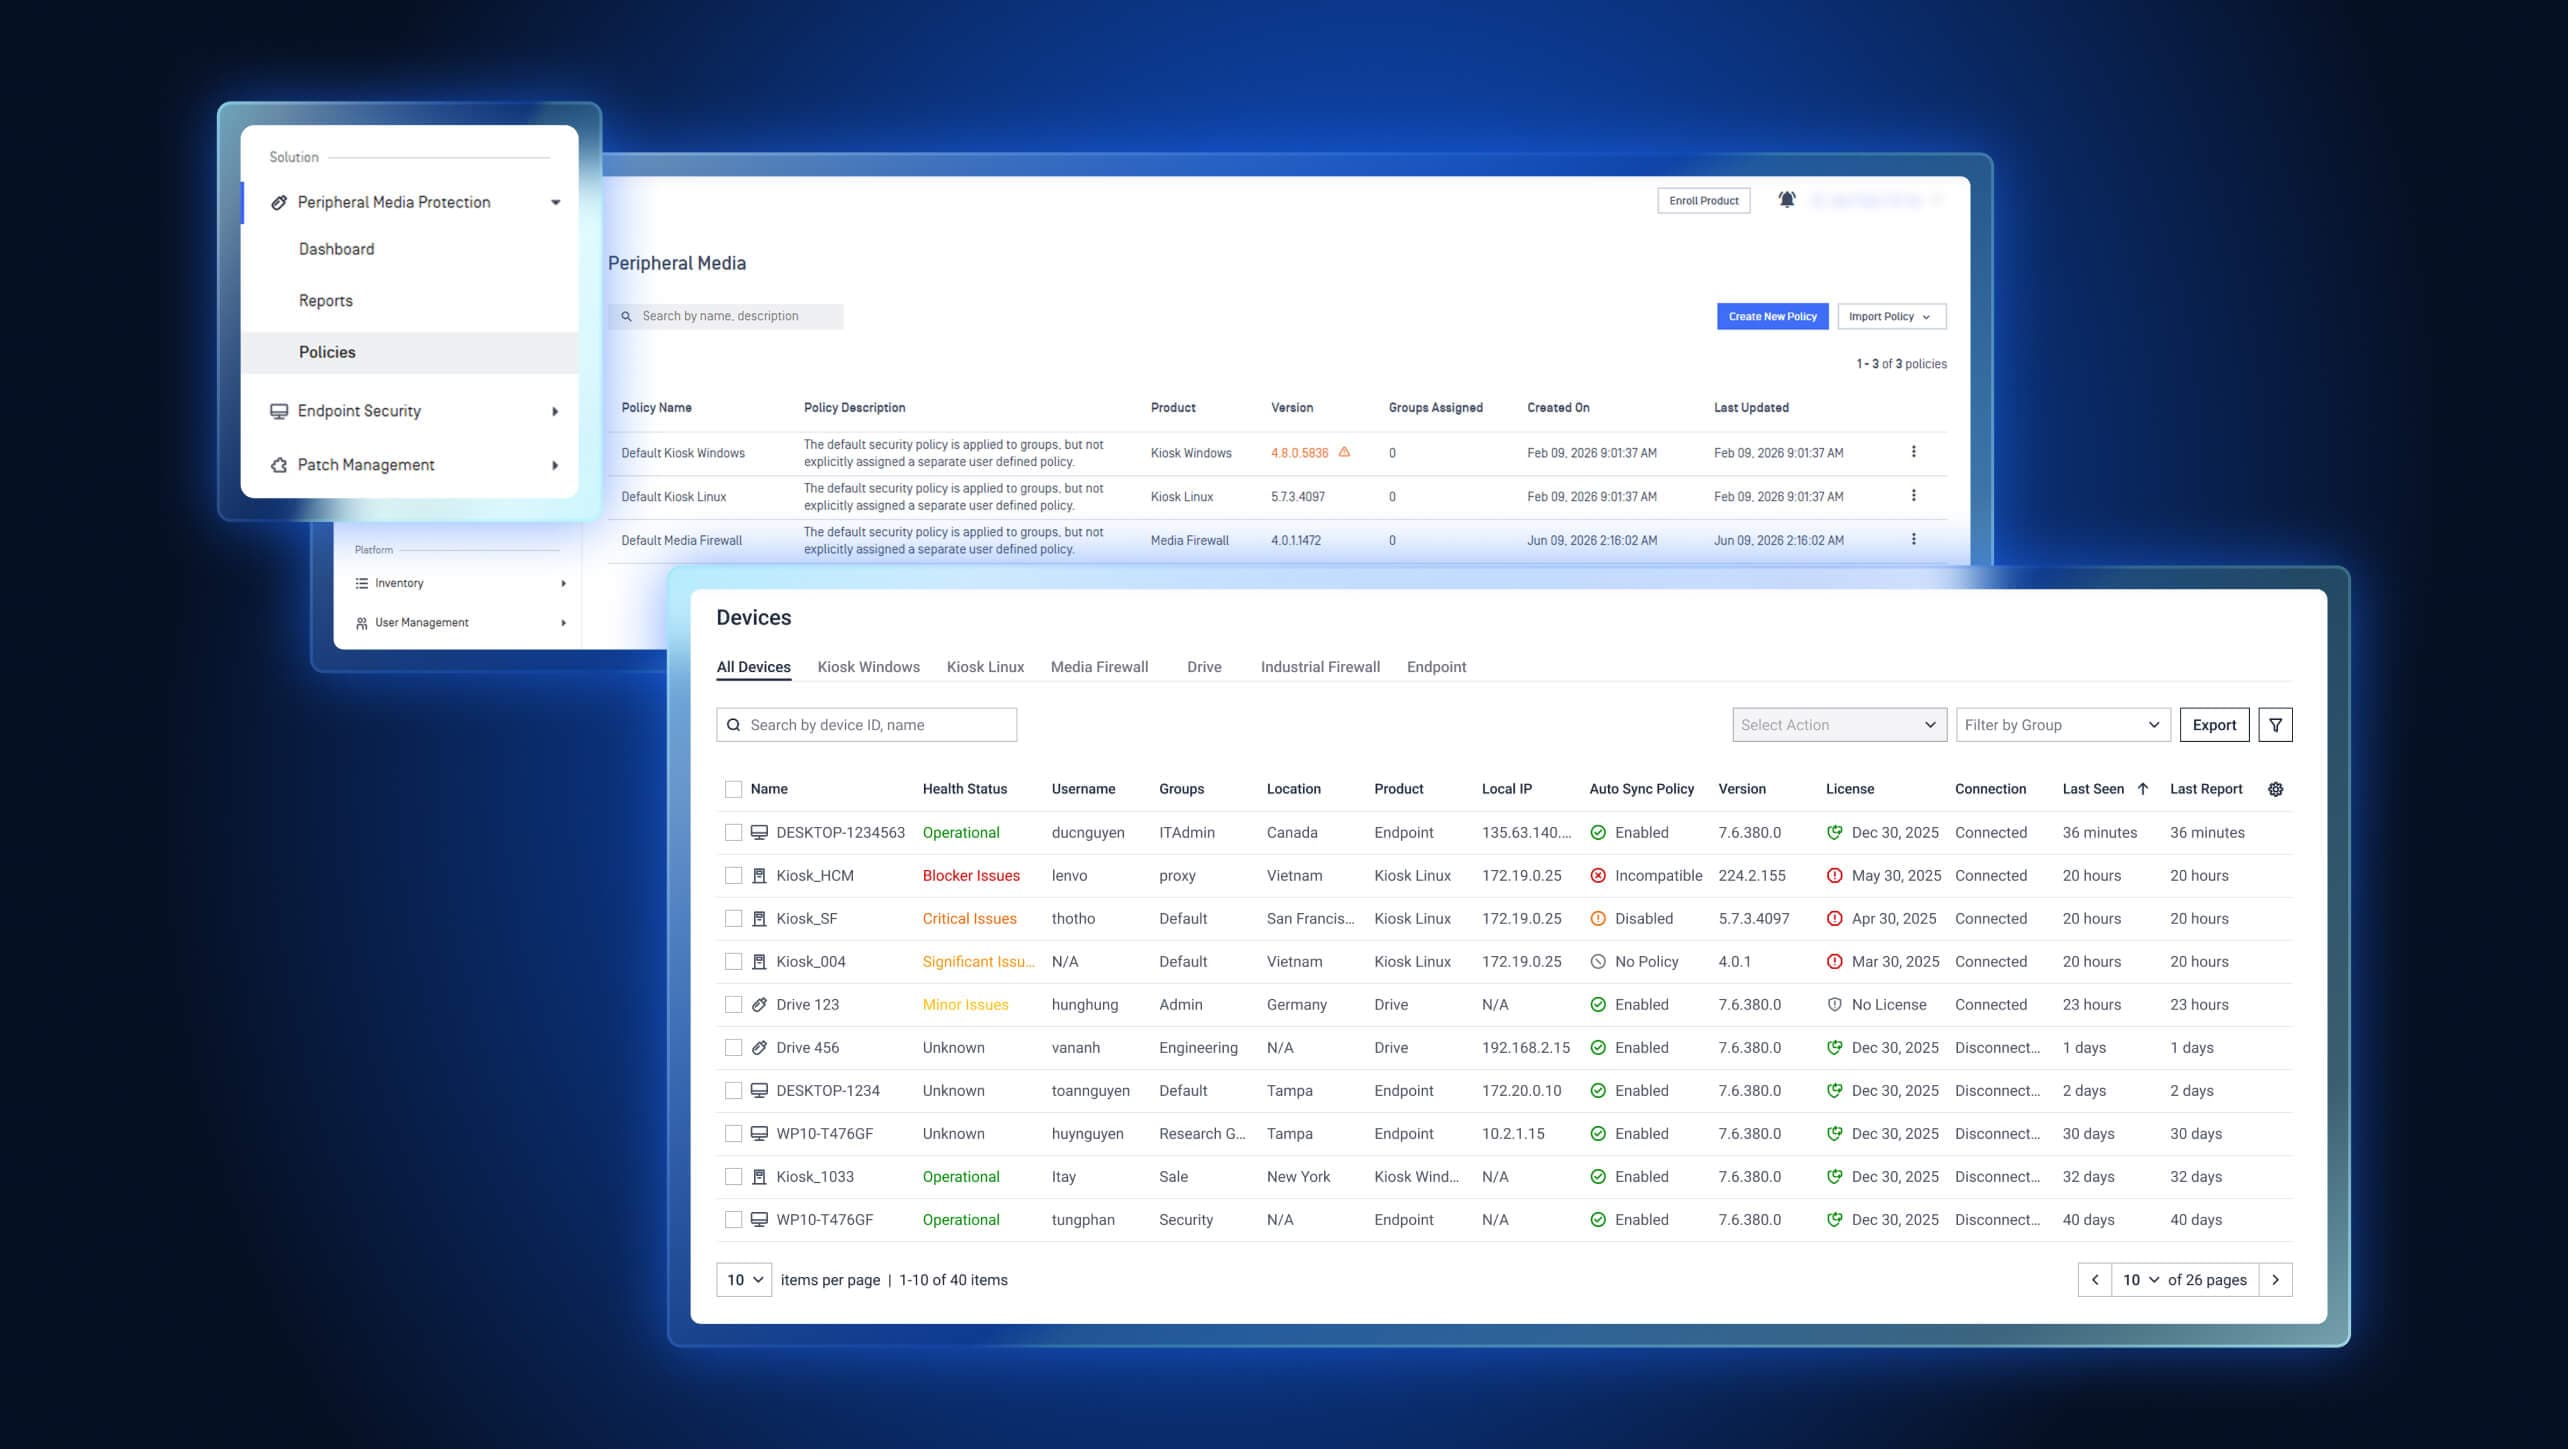
Mit der neu gestalteten Konsole können Administratoren:
- Navigieren Sie nach Sicherheitslösungen, wobei die zugehörigen Dashboards und Steuerelemente unter den Kategorien „Peripherie- Media -Schutz“, „ Endpoint -Sicherheit“ und anderen Lösungen zusammengefasst sind.
- Verwalten Sie Geräte und Dienste über ein einziges Inventar – mit Informationen zum Betriebszustand, zu Softwareversionen, Tags, Filtern und Exportoptionen.
- Passen Sie Dashboards so an, dass der Fokus auf relevanten Sicherheits- und Betriebskennzahlen liegt.
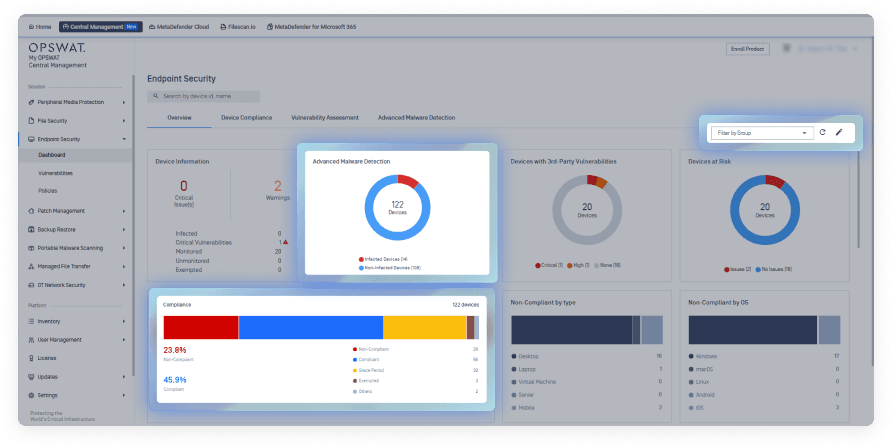
Dank der verbesserten Navigation und Benutzeroberfläche können Administratoren die benötigten Informationen leichter finden, mit weniger Aufwand zwischen verschiedenen Aufgaben wechseln und ihre Sicherheitsumgebung über eine optimierte Benutzeroberfläche verwalten.
Sind Sie bereit, Ihre Sicherheitsabläufe mit My OPSWAT Central Management zu vereinheitlichen?
My OPSWAT Central Management wurde als zentrale Übersicht für „ OPSWAT “-Lösungen entwickelt und unterstützt Teams dabei, Sicherheitsabläufe zu optimieren, Kosten zu senken und die Compliance in verteilten IT- und OT-Umgebungen zu stärken.
Für Unternehmen, die noch die Versionen 7 oder 8 von „ Central Management “ nutzen, macht das Ende des Supports am 31. Januar 2027 die Planung einer Migration zu einer Priorität.
Nutzen Sie diese Ressourcen zur Planung der Migration:
- Migrationsplan: Upgrade von Version 7 auf Version 10
- Migrationsplan: Upgrade von Version 8 auf Version 10
Chatten Sie mit einem Experten von OPSWAT oder besuchen Sie die My OPSWAT Central Management Lösungsseite , um mehr zu erfahren.
