CareCloud, ein Anbieter von Software für das Gesundheitswesen mit Sitz in Somerset, New Jersey, hat einen Angriff im März 2026 auf eine seiner EHR-Umgebungen (Electronic Health Record) bestätigt. Von dem Angriff waren über 3,7 Millionen Menschen betroffen. Das HHS (Health and Human Services) Portal für Datenschutzverletzungen des HHS-Amtes für Bürgerrechte führt diesen Vorfall nun als einen der größten Datenschutzverletzungen im Gesundheitswesen des Jahres auf. Diese Einstufung stammt aus dem „HIPAA Journal“ (August 2026). Forensische Ermittler schätzten den Zeitraum des unbefugten Zugriffs auf etwa sechs Tage ein, und der Angreifer gab an, in dieser Zeit Daten aus den Datenbanken abgezogen zu haben.
In nur sechs Tagen wurden Millionen vollständiger Patientenidentitäten erfasst.
Genau diese Lücke zwischen Verweildauer und Schaden ist es, die es zu untersuchen gilt. Zugriffskontrollen legen fest, wie lange sich ein Eindringling aufhalten darf. Der Inhalt der Dateien, auf die er Zugriff erhält, bestimmt, wie viel dieser Zugriff wert ist – und genau diese Variable soll Proactive DLP™ verändern, bevor ein Angreifer überhaupt so weit kommt.
Was der Angreifer erreicht hat
CareCloud hat die betroffenen Datenkategorien bestätigt, wobei die Kombination dieser Daten wichtiger ist als jedes einzelne Feld. Die betroffenen Datensätze umfassten eine Kombination aus folgenden Elementen:
- Namen und Wohnadressen
- Geburtsdaten
- Sozialversicherungsnummern
- Führerscheinnummer und andere von Behörden ausgestellte Identifikationsnummern
- Finanzkontonummern
- Kredit- und Debitkartennummern
- Medizinische Informationen und Angaben zur Krankenversicherung
Eine gestohlene Kartennummer läuft ab. Ein Geburtsdatum in Verbindung mit einer Sozialversicherungsnummer und einer Diagnose hingegen nicht. Jeder Datensatz aus diesem Datenleck enthielt genügend Informationen, um Kredite aufzunehmen und betrügerische Ansprüche geltend zu machen. Er enthielt zudem genügend Informationen, um einen überzeugenden Vorwand für den nächsten Angriff auf den Patienten oder dessen Gesundheitsdienstleister zu schaffen.
Nichts von diesem Wert hängt davon ab, dass ein Eindringling erkennt, was er gefunden hat: Eine Richtlinie, die diese Felder hasht oder unkenntlich macht, bevor die Datei gespeichert wird, macht den Wert zunichte – unabhängig davon, wer sie letztendlich liest.
Die Anbieter-Ebene bündelt den Schaden
CareCloud ist als Geschäftspartner im Sinne des HIPAA tätig und arbeitet mit mehr als 45.000 Leistungserbringern zusammen. Auf diese Weise betraf ein einziger Sicherheitsvorfall Patienten in Tausenden von betroffenen Einrichtungen, von denen keine die Kontrolle über die betreffende Umgebung hatte.
Jeder dieser Anbieter ist seinen Patienten nach wie vor eine Benachrichtigung über den Datenschutzverstoß schuldig und trägt weiterhin die Reputationskosten. Durch die Konzentration der Anbieter wird ein einziger Datenverstoß zu einer gemeinsamen Haftung, weshalb Daten, die im Auftrag einer betroffenen Einrichtung verarbeitet werden, derselben Prüfung unterzogen werden müssen wie die Daten, die innerhalb dieser Einrichtung gespeichert sind. Der IBM-Bericht 2026 beziffert die durchschnittlichen Kosten eines Datenschutzverstoßes im Gesundheitswesen auf 6,64 Millionen US-Dollar – zum dreizehnten Mal in Folge der höchste Wert aller Branchen, während in den Vereinigten Staaten der Durchschnitt über alle Sektoren hinweg bei 11,5 Millionen US-Dollar liegt. Keine dieser Zahlen berücksichtigt, wie sich ein einzelner Vorfall über ein Anbieternetzwerk ausbreitet.
Wo sensible Patientendaten tatsächlich gespeichert sind
Bei der Diskussion über Datenschutzverletzungen im Gesundheitswesen liegt der Fokus meist auf Datenbankdatensätzen. In der Praxis sammeln sich geschützte Gesundheitsdaten (PHI – Protected Health Information) jedoch in Akten an. Beispiele hierfür sind gescannte Aufnahmeformulare, als PDF-Dateien angehängte Fotos von Versicherungskarten, Abrechnungsunterlagen, exportierte Tabellenkalkulationen, DICOM-Untersuchungen (Digital Imaging and Communications in Medicine) sowie E-Mail-Anhänge, die zwischen einer Praxis und ihrem Abrechnungsdienstleister ausgetauscht werden.
Diese Dateien lassen sich schwerer erfassen als eine Datenbankspalte, und sie verbergen Daten an Stellen, die eine Textsuche niemals erreicht:
- Gescannte und fotografierte Dokumente, bei denen Identifikatoren ausschließlich als Pixel vorliegen
- Zugeschnittene Bilder in Microsoft Office-Dateien, in denen der Bereich erhalten bleibt, von dem der Autor glaubte, er habe ihn gelöscht
- Unsichtbarer oder sehr kleiner Text, der dazu dient, Daten vor einem Prüfer zu verbergen
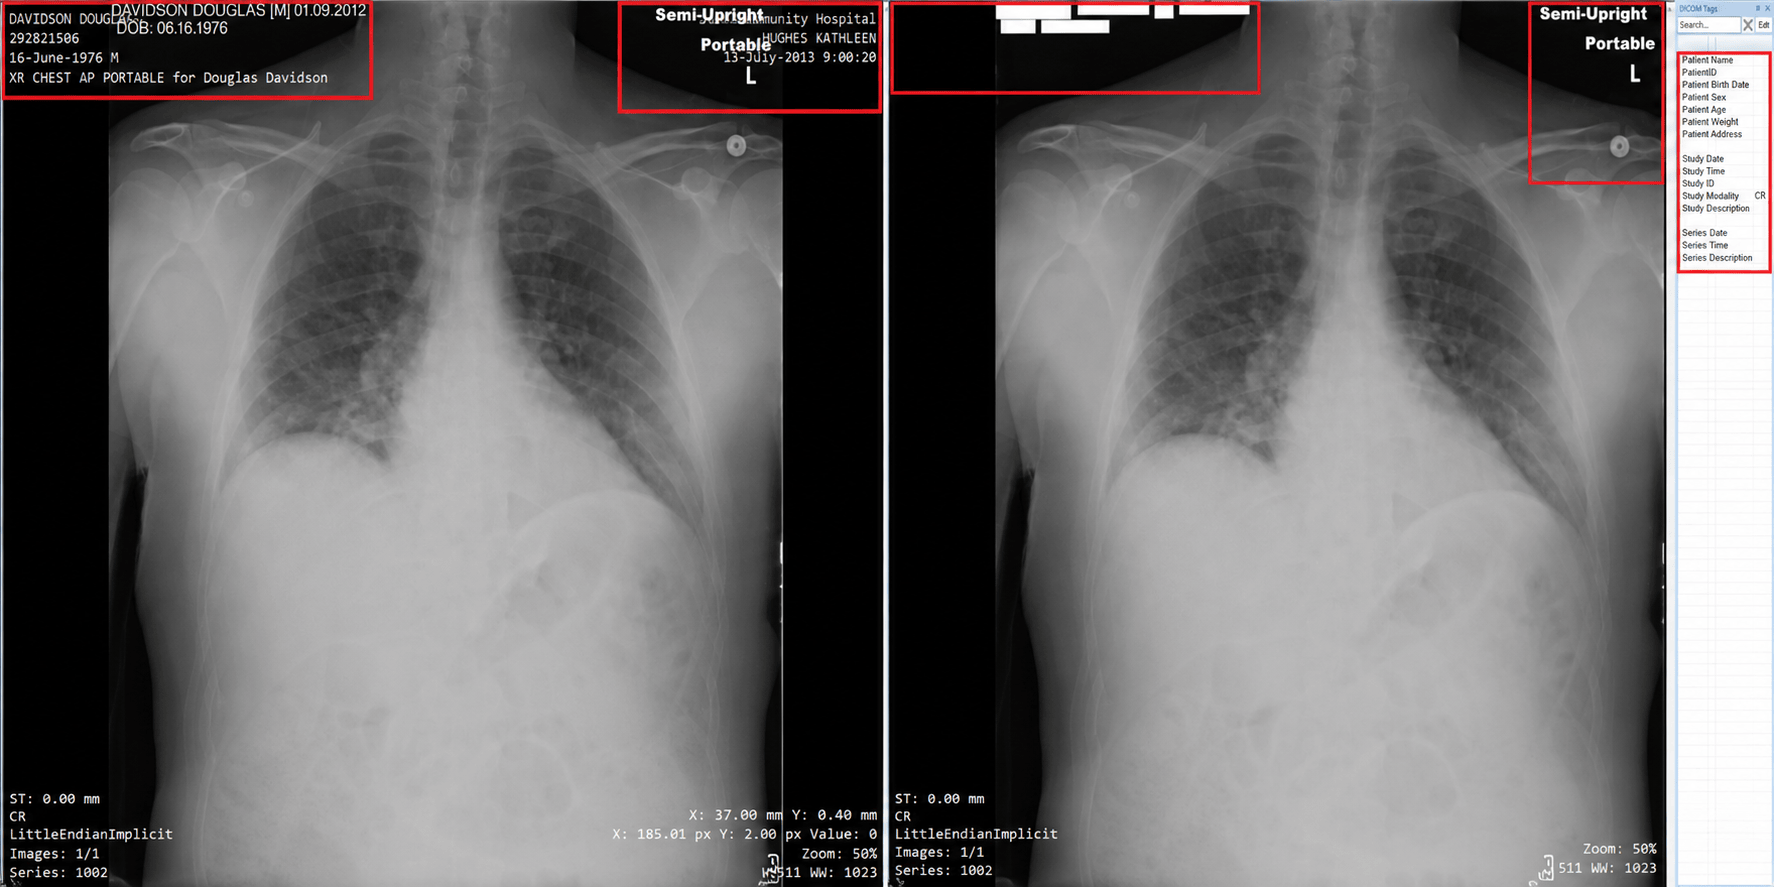
- DICOM-Kopfzeilen und fest eingebettete Anmerkungen, die neben dem Bild Angaben zu Patient, Arzt und Einrichtung enthalten
- Dateimetadaten wie Autor, GPS-Koordinaten und Änderungshistorie
Jede Kopie einer Datei, deren Identifikatoren in lesbarer Form erhalten bleiben, ist ein weiterer Datensatz, auf den jeder zugreifen kann, der Zugriff auf den Speicherort dieser Datei hat.
Proactive DLP™ begrenzt den Umfang der Daten, die bei einer Sicherheitsverletzung offengelegt werden können
Die Proactive DLP™-Technologie überprüft den Inhalt von Dateien an den Stellen, an denen diese übertragen werden, und leitet anschließend entsprechend den Ergebnissen eine Richtlinienmaßnahme ein. Sie deckt mehr als 125 Dateitypen ab und führt eine rekursive Überprüfung durch, sodass Archive, eingebettete Objekte und verschachtelte Ebenen untersucht und nicht übersprungen werden.
Die Erkennung orientiert sich eng an den von CareCloud gemeldeten Kategorien. Integrierte und KI-basierte Erkennungsmodule decken Sozialversicherungsnummern, Kreditkartennummern, Führerscheinnummern, nationale Identifikationsnummern, Passnummern und Geburtsdaten ab. Der Erfassungsbereich erstreckt sich zudem auf Personennamen, Telefonnummern, häufige Erkrankungen, Blutgruppen, nationale Arzneimittelcodes sowie benutzerdefinierte Muster, die durch reguläre Ausdrücke definiert werden. OCR erweitert diesen Erfassungsbereich auf nicht durchsuchbare PDF- und Bilddateien. Ein gescanntes Versicherungsformular wird genauso gelesen wie ein Textdokument.
Sobald Inhalte identifiziert wurden, legt die Richtlinie fest, was mit ihnen geschieht:
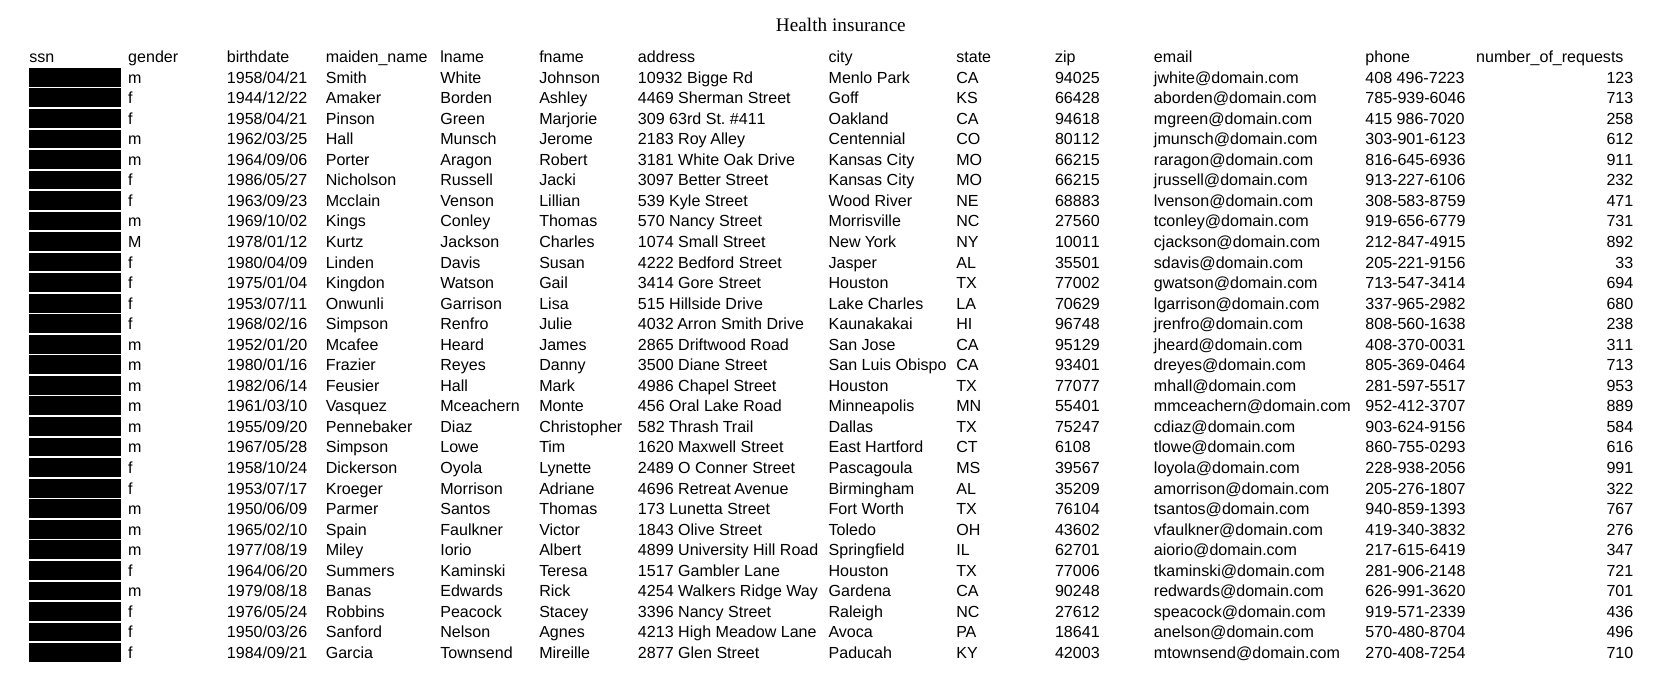
- Durch Schwärzung und Ersetzung werden Identifikatoren verborgen, während die Dokumentstruktur und Lesbarkeit erhalten bleiben – und zwar in allen Formaten, darunter PDF, Word, Excel, PowerPoint, CSV und OCR-verarbeitete Bilder.
- Beim Hashing wird eine Kennung mithilfe von SHA-256, SHA-384 oder SHA-512 durch einen nicht rückverfolgbaren Wert ersetzt, wodurch Analysen und die Weitergabe an Dritte weiterhin möglich sind, ohne dass Live-Kennungen übertragen werden müssen.
- Bei der DICOM-Anonymisierung werden Patienten-, Untersuchungs- und Arztdaten aus dem Header entfernt und optional auch eingebrannte Anmerkungen gelöscht, wobei die Standardkonfiguration auf der HIPAA-Safe-Harbor-Bestimmung basiert.
- Durch das Entfernen von Metadaten werden die Felder „Autor“, „GPS“ und „Version“ aus Bildern, Office-Dateien und PDF-Dateien gelöscht.
- Durch das Entfernen von zugeschnittenen Bereichen werden ausgeblendete Bildbereiche in Microsoft Office-Dateien dauerhaft gelöscht
- Durch Tagging und Klassifizierung wird das Erkennungsergebnis in die Datei selbst eingebettet, sodass ein SIEM-System (Security Information and Event Management) oder ein Dokumentenmanagementsystem darauf reagieren kann
- Durch das Blockieren wird eine Datei vollständig gestoppt, wenn die Richtlinie die Übertragung des Inhalts nicht zulässt.
Die Proactive DLP™-Technologie ist in folgenden Produkten integriert: MetaDefender Core™, MetaDefender ,ICAP ,Server, MetaDefender ,Email Security, MetaDefender ,Kiosk und MetaDefender ,Managed File Transfer. Gemeinsam sorgen sie für die Durchsetzung von Richtlinien bei Web-Uploads, E-Mails, Wechseldatenträgern und Dateiübertragungs-Workflows.
Die Variable, die Sie noch beeinflussen können
Der Zeitrahmen für den Angriff wird vom Angreifer festgelegt. Die Lesbarkeit der Daten, die am Ende dieses Zeitraums vorliegen, wird durch Richtlinien geregelt und bereits vor Beginn des Angriffs festgelegt. Eine Patientenakte, in der die Sozialversicherungsnummer gehasht und die gescannten Anhänge unkenntlich gemacht wurden, stellt einen wesentlich geringeren Verlust dar als dieselbe Akte, die unverändert gespeichert wurde.
Für Organisationen im Gesundheitswesen und die sie beliefernden Anbieter bedeutet dies, die Anonymisierung als Maßnahme zur Kontrolle der Datenerfassung und -übertragung zu betrachten und nicht als Bereinigung zum Zeitpunkt der Berichterstattung. Entscheiden Sie, welche Identifikatoren jedes System tatsächlich benötigt, und setzen Sie diese Entscheidung dann bei jeder Datei durch, die in das System gelangt. Teams, die diese Lücke schließen möchten, können zunächst prüfen, wie die Proactive DLP™-Technologie Schwärzung, Hashing und Anonymisierung anwendet, noch bevor die Daten den Speicher verlassen.

