Die Isolierung eines OT-Netzwerks (Operational Technology) oder eines ICS-Netzwerks (Industrial -Control-System) vom Internet ist eine der wirksamsten verfügbaren Schutzmaßnahmen. Diese Isolierung erschwert es, Systeme auf dem neuesten Stand zu halten, wenn sie bewusst von den Netzwerken getrennt sind, über die Patches verteilt werden.
Im Jahr 2025 wurde eine Rekordzahl neuer CVEs (Common Vulnerabilities and Exposures) bekannt gegeben, mehr als 48.000, von denen etwa 40 % als kritisch oder mit hohem Schweregrad eingestuft wurden. Infolgedessen haben Branchenstudien zu OT- und ICS-Umgebungen ergeben, dass die meisten Unternehmen diese Systeme nicht regelmäßig mit Patches versorgen, was vor allem auf die Sorge vor ungeplanten Ausfallzeiten zurückzuführen ist.
Warum das Patchen in isolierten Netzwerken nicht funktioniert
Air-Gapped- und isolierte Netzwerke sind so konzipiert, dass sie keine reguläre Verbindung zum Internet haben. Das bedeutet, dass die übliche Vorgehensweise bei der Installation von Updates – nämlich die Verbindung zum Update-Dienst eines Anbieters – nicht möglich ist. Unternehmen umgehen dieses Problem in der Regel, indem sie die Update-Dateien auf Wechseldatenträger exportieren und diese manuell über die Netzwerkgrenze hinweg transportieren.
Dieser manuelle Ansatz birgt gewisse Risiken. Er hängt davon ab, dass eine Person jeden Schritt korrekt und termingerecht ausführt, und Wechseldatenträger sind ein gut dokumentierter Einfallstor für Malware in eine geschützte Umgebung.
Angesichts des ständigen Betriebsdrucks können kritische Systeme oft keine ungeplanten Ausfallzeiten verkraften, und viele OT-Komponenten laufen auf älteren, herstellerspezifischen Plattformen, für die Patches schwer zu testen oder gar nicht verfügbar sind. In Verbindung mit der steigenden Zahl offengelegter Sicherheitslücken ist dies einer der Gründe, warum Untersuchungen ergeben haben, dass die meisten OT-Organisationen keine regelmäßigen Patches installieren.
Die immer strengeren regulatorischen Anforderungen an die Sicherheitspatches in kritischen Netzwerken
NERC (North American Electric Reliability Corporation) CIP-007 schreibt ein dokumentiertes Patch-Management-Programm für Cyber-Assets des Stromübertragungsnetzes vor. IEC (Internationale Elektrotechnische Kommission) 62443-2-3 und 62443-4-1 legen Anforderungen an das Patch- und Schwachstellenmanagement für industrielle Automatisierungs- und Steuerungssysteme fest, und Rahmenwerke wie NIS2 (die zweite EU-Richtlinie zur Netz- und Informationssicherheit) sowie NIST (National Institute of Standards and Technology) SP 800-40 verlangen zunehmend von Organisationen, dass sie nachweisen, wie und wann Systeme gepatcht wurden.
Hardware-Erzwungener unidirektionaler Datenfluss
Eine Datendiode ist eine hardwaregestützte Sicherheitsvorrichtung, die den Datenfluss zwischen zwei Netzwerken nur in eine physikalische Richtung zulässt. MetaDefender Optical Diode ist als 1U-Rack-Gerät, als DIN-Schienen-Modell und als kompaktes Fend (XE/SE/CE) Formfaktoren erhältlich. Sie nutzt eine optische Architektur, um diesen unidirektionalen Datenfluss durch eine echte Protokolltrennung zu gewährleisten. Es gibt keine routbare Verbindung zurück zum Quellnetzwerk, unabhängig vom Softwareverhalten auf beiden Seiten. Sie unterstützt nativ viele der Protokolle, auf denen die Patch-Verteilung basiert, darunter Ordner- und Dateiübertragung, SMB/CIFS sowie WSUS-basierte Patch- und Antiviren-Definitions-Updates.
Da die Verbindung die Übertragung nur in eine Richtung unterstützt, lassen sich herkömmliche bidirektionale Netzwerkprotokolle, die auf Bestätigungen beruhen, nicht unverändert darüber übertragen. In der Regel werden Proxy-Server oder eine Protokollkonvertierung auf der Diode eingesetzt, um gewöhnliche Protokolle zur Dateiübertragung und Patch-Verteilung in einen unidirektionalen Datenstrom umzuwandeln und wieder zurück, ohne dabei erneut einen Pfad über die Grenze hinweg zu schaffen.
Viele Exploits benötigen keine bidirektionale Sitzung, um Schaden anzurichten. Schon eine einzige Dateiübertragung in die zulässige Richtung kann ausreichen. Um dieser Herausforderung zu begegnen, bietet OPSWAT die „ MetaDefender Diode X“ an – dieselbe unidirektionale Hardware-Übertragung, kombiniert mit einer Inhaltsprüfung, für Fälle wie die Bereitstellung von Patches und Updates.
Hinzufügen einer Inhaltsvalidierung zur Diode
Die Patch-Infrastruktur an sich ist nicht automatisch vertrauenswürdig. Zum Beispiel WSUS, das Microsoft für die Patch-Verteilung in nicht mit dem Internet verbundenen Netzwerken empfiehlt, signiert die von ihm exportierten Update-Metadaten standardmäßig nicht digital. Lediglich die Update-Pakete selbst sind signiert. Sicherheitsforscher haben diese Sicherheitslücke mit Tools wie WSUSpect (2015) und WSUSpendu (2017), die die WSUS-Metadaten so manipulierten, dass ein Client unter dem Deckmantel eines routinemäßigen Updates eine vom Angreifer ausgewählte, von Microsoft signierte ausführbare Datei installierte. Da die ausführbare Datei selbst eine gültige Signatur trug, wurde sie durch die Signaturprüfung allein nicht erkannt.
MetaDefender Diode X kombiniert denselben hardwaregestützten, nicht umleitbaren Einweg-Transfer mit dem MetaDefender™- Core. Für die Patch-Bereitstellung bedeutet dies, dass jede Datei, die die Grenze überquert, entweder:
- Wird über Metascan™ Multiscanning mit bis zu zehn Anti-Malware-Engines gescannt, um die Erkennung bekannter Malware zu verbessern
- Auf Schwachstellen in Installationsprogrammen, Binärdateien und Anwendungen geprüft mit File-Based Vulnerability Assessment
- Mit der Deep CDR™-Technologie bereinigt, die in Dateien eingebettete Bedrohungen entfernt, anstatt sie lediglich zu kennzeichnen
- Auf bekannte Kompromittierungsindikatoren anhand von Bedrohungsdaten überprüft, um Zero-Day-Angriffe und bisher unbekannte Bedrohungen zu erkennen
- Auf korrekte Struktur geprüft, einschließlich Überprüfungen des Dateityps und der Schemakonformität, um sicherzustellen, dass das Paket den Anforderungen des Update-Kanals entspricht
Eine mehrschichtige Architektur für die Verabreichung von Pflastern auf Diodenbasis
Für Unternehmen, die Windows-, Linux- oder OEM/ICS-Hersteller-Patches aus einem mit dem Internet verbundenen Update-Repository in ein geschütztes Netzwerk übertragen müssen. MetaDefender Diode X kann jede Patch-Datei mit MetaDefender Core scannen, bewerten und bereinigen und anschließend nur die validierte Datei über seine hardwaregestützte, nicht routbare optische Verbindung übertragen. Für einfachere Einwegübertragungen, die keine Überprüfung auf Dateiebene erfordern, wie beispielsweise Telemetrie, Bildschirmanzeigen und die Weiterleitung von Protokollen, ist dieselbe Hardware-Basis separat als „ MetaDefender “Optical Diode erhältlich.
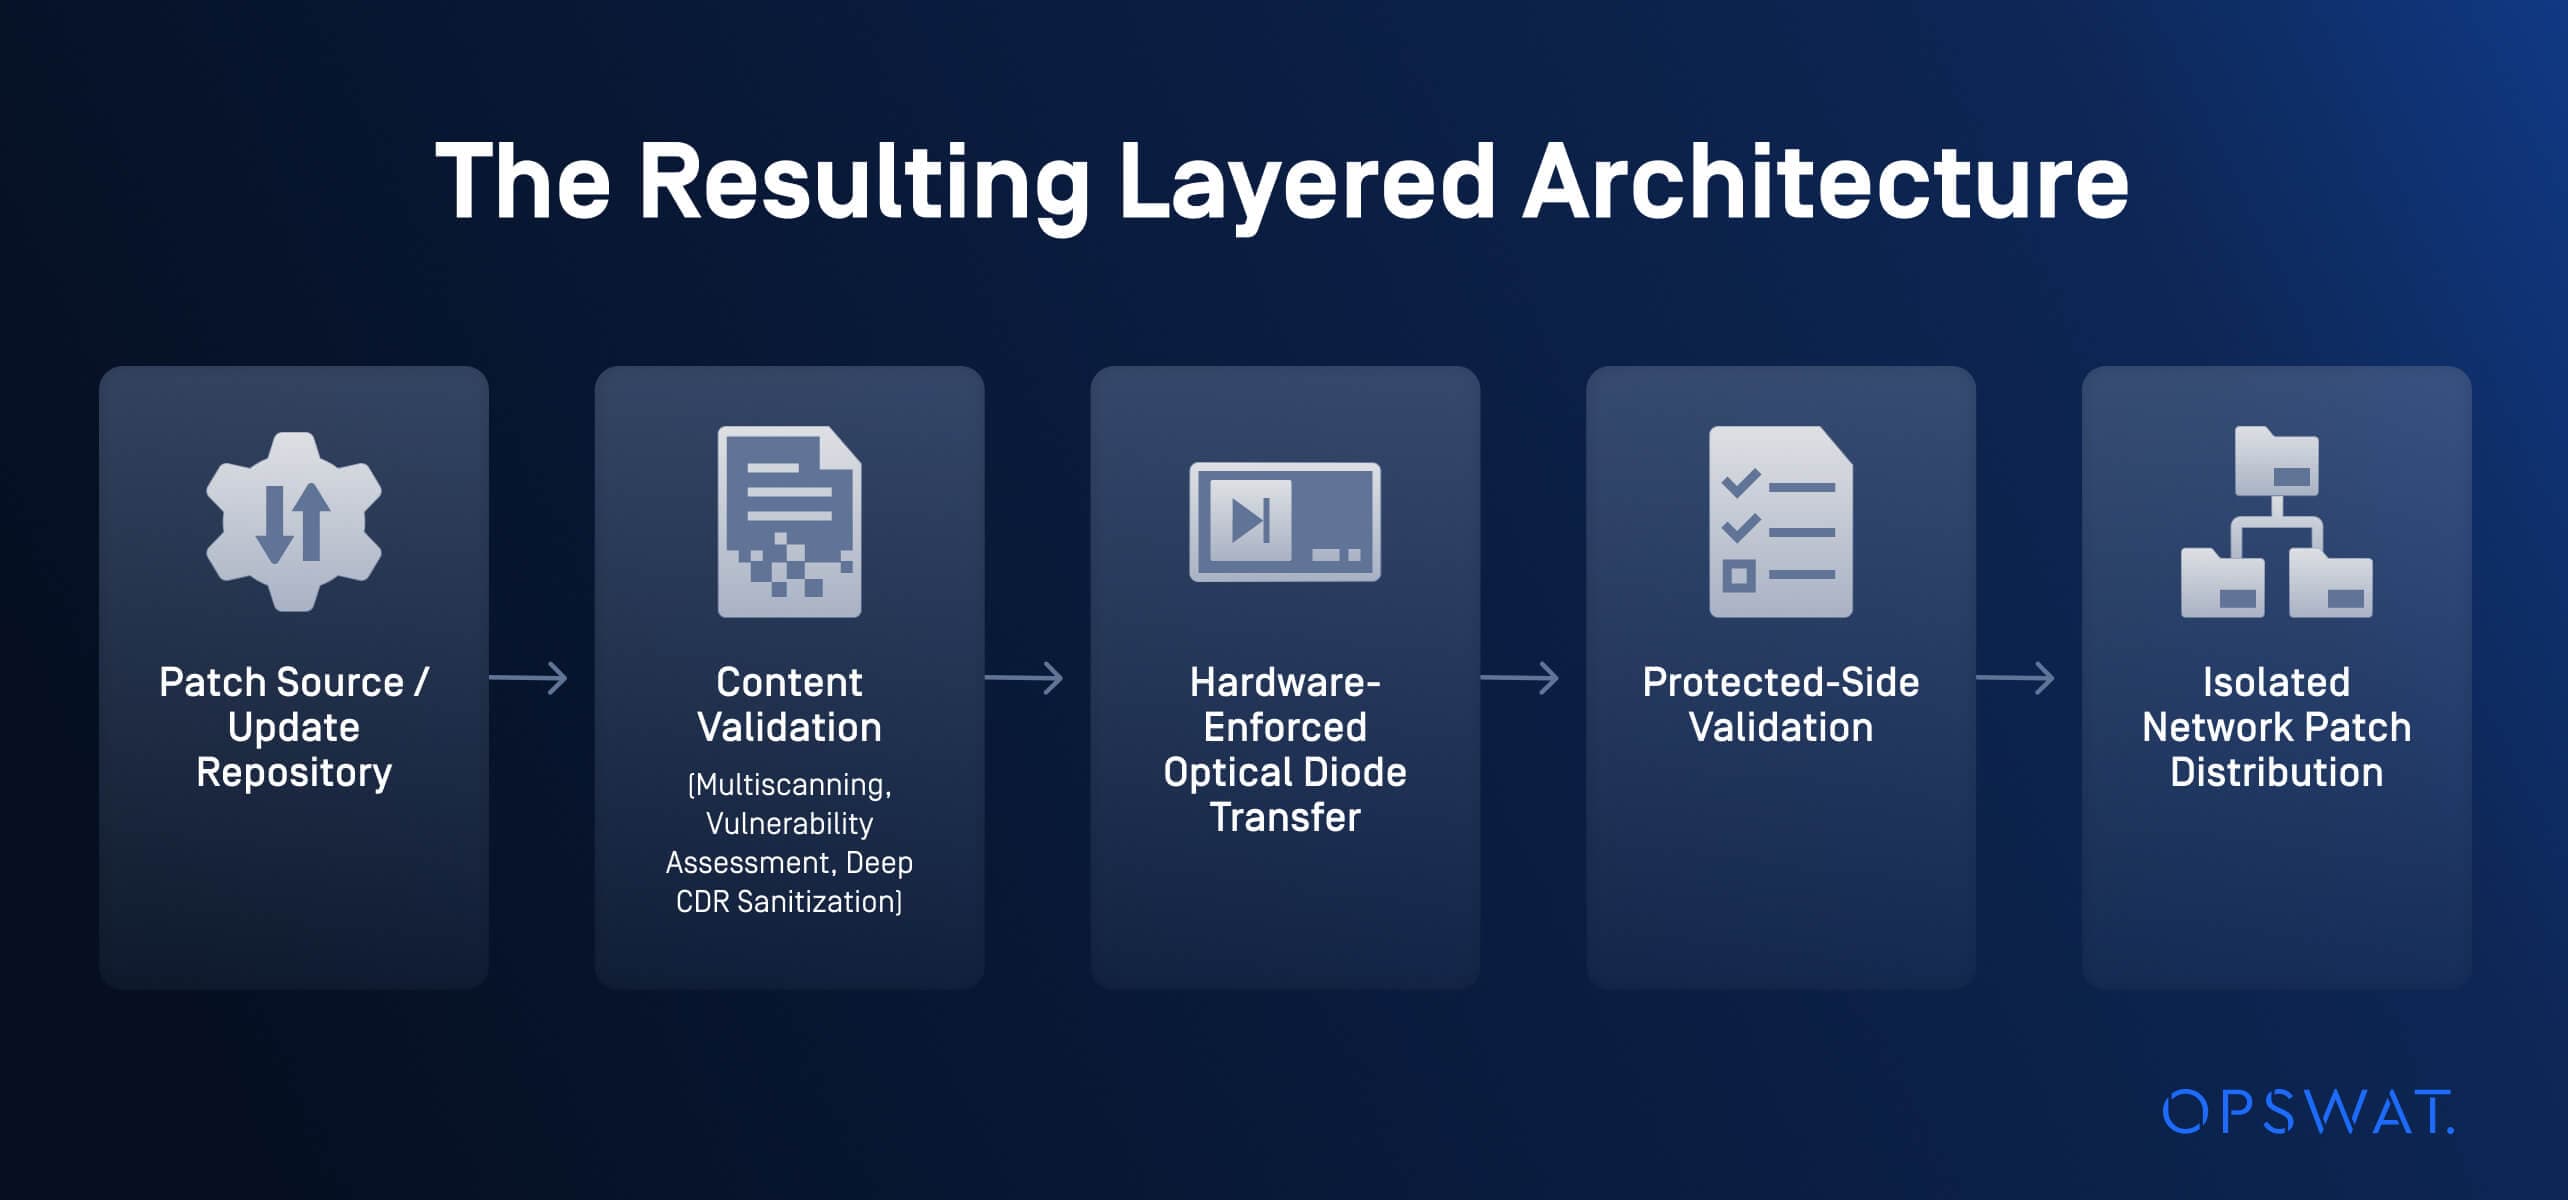
Die Überprüfung auf beiden Seiten der Diode ist wichtig. Die Low-Side-Prüfung verhindert, dass offensichtlich fehlerhafte Dateien überhaupt die Grenze erreichen, und die High-Side-Prüfung überprüft die Integrität der tatsächlich eingegangenen Daten, bevor diese in den Patch-Verteilungsprozess des geschützten Netzwerks freigegeben werden. Durch die Protokollierung des Ergebnisses jedes Schritts auf beiden Seiten erhält die Umgebung eine Aufzeichnung, die sowohl die Netzwerksteuerung als auch die Datei abdeckt. Dies ist nützlich, wenn das Unternehmen den Prozess gegenüber einem Auditor oder einer Akkreditierungsstelle nachweisen muss.
Anwendungen in verschiedenen Sektoren der kritischen Infrastruktur
Hardware- Ein erzwungener unidirektionaler Datenfluss mit Inhaltsvalidierung kann eine Reihe von Szenarien für die sichere Bereitstellung von Patches unterstützen:
- Energie und Versorgungswirtschaft: Bereitstellung geprüfter Windows-, Linux- und OEM-/ICS-Hersteller-Patches in Steuerungsnetzwerken von Umspannwerken, Kraftwerken sowie Wasser- und Abwasseranlagen, ohne diese an das Internet anzubinden – als Teil einer umfassenderen Patch-Management-Strategie
- Fertigung und industrielle OT: Halten Sie die Arbeitsstationen der Technikabteilung und die Software der Steuerungssysteme auf dem neuesten Stand, wie dies in Produktionsumgebungen der Pharma- und Biotech-Branche üblich ist.
- Behörden und Verteidigung: Anwendung von Sicherheitsupdates der Hersteller auf klassifizierte Systeme oder missionskritische Systeme unter Wahrung der für die Akkreditierung erforderlichen Einweg-Grenze
- Betreiber regulierter kritischer Infrastrukturen: Richten Sie einen wiederholbaren, überprüfbaren Prozess zur Bereitstellung von Patches ein, der die Nachweisanforderungen im Rahmen von Rahmenwerken wie NERC CIP, IEC 62443 und NIS2 erfüllt.
- Getrenntes und luftisoliertes Netzwerk: Ersetzen Sie Ad-hoc-Übertragungen von Updates über Wechseldatenträger durch einen kontrollierten, protokollierten und hardwaregestützten Übertragungsweg für Patches und Updates.
Sprechen Sie noch heute mit einem Experten, um zu erfahren, wie MetaDefender ,Optical Diode und MetaDefender Diode X eine hardwaregestützte unidirektionale Datenübertragung mit Inhaltsprüfung ermöglichen, um die Sicherheit des Patch-Managements in Ihren Air-Gapped- und OT-Netzwerken zu gewährleisten.