Gesundheitswesen | Kundengeschichten
OPSWAT Blog
Datei-Sicherheit
Content Disarm & Reconstruction (CDR): Die 8 besten Anbieter im Jahr 2026
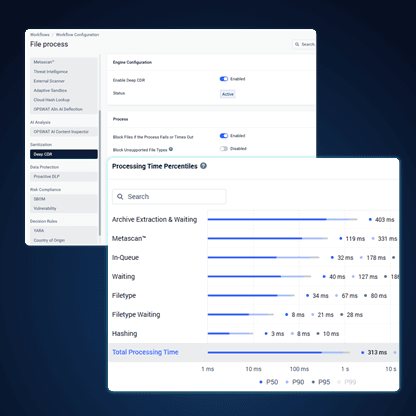
Dateibasierte Bedrohungen gehören nach wie vor zu den hartnäckigsten und am schwersten zu erkennenden Risiken für Unternehmen – von Zero-Day-Exploits in Dokumenten bis hin zu APTs, die in scheinbar harmlosen Dateien versteckt sind. Da Unternehmen bestrebt sind, jede Datei zu sichern, die in ihre Umgebung gelangt, hat sich „Content Disarm and Reconstruction“ (CDR) zu einer entscheidenden Verteidigungsschicht entwickelt.
Ausgewählte Artikel
Registrieren Sie sich für den OPSWAT Newsletter
Erhalten Sie die neuesten OPSWAT sowie Informationen zu Veranstaltungen und die Nachrichten, die die Branche voranbringen.
Entdecken Sie den Schutz kritischer Infrastrukturen in einem der globalen Experience Labs von „ OPSWAT “
Einblicke in die Industrie
Lesen Sie die aktuellen Themen, die die Welt der Cybersicherheit bewegen.
20. November 2026 | Email Security
Email Security Für den Energie- und Versorgungssektor: Was Sie vor dem Kauf prüfen sollten
Testen Sie die E-Mail-Sicherheit für Energie- und Versorgungsunternehmen vor dem Kauf: Überprüfen Sie Dateien vor dem Versand, legen Sie Akzeptanzkriterien fest und stärken Sie die mehrschichtige IT-OT-Sicherheit.
12. November 2026 | Branchennachrichten
Die SANS-Umfrage „State of ICS/OT Security “ aus dem Jahr 2026 verzeichnet den größten Anstieg an ICS-/OT-Vorfällen innerhalb eines Jahres
Die SANS-Umfrage „State of ICS/OT Security “ aus dem Jahr 2026 zeigt einen starken Anstieg von Vorfällen, die ICS- und OT-Systeme betreffen. Jeder dritte Befragte gab an, in diesem Jahr einen ICS-/OT-Vorfall gemeldet zu haben.
22. Oktober 2026 | Sicherheit bei „ Cloud “
So fügen Sie eine Malware-Prüfung bei AWS-Datei-Uploads hinzu
Jede Anwendung, die Datei-Uploads auf AWS akzeptiert – sei es ein S3-basiertes Kundenportal, ein interner Dokumenten-Workflow oder ein „ API “, das Anhänge erfasst –, benötigt eine Art Scan-Prüfpunkt, um sicherzustellen, dass die Dateien frei von Malware sind, bevor sie gespeichert oder verarbeitet werden.
18. November 2026 | Marke
Was uns das Flugzeugdesign über den nächsten Ausfall kritischer Infrastruktur lehren kann
Vor dem Hintergrund der jüngsten Ausfälle bei Microsoft, der FAA, United Airlines, Amtrak und Chase stützt sich Benny Czarny, Gründer und CEO von „ OPSWAT “, auf seine Erfahrung als Pilot mit Instrumentenflugberechtigung und plädiert dafür, dass kritische Infrastrukturen dieselben Prinzipien der Redundanz, Ausfallsicherheit und Ausfallvorsorge anwenden sollten, die auch in der Luftfahrt zum Einsatz kommen. Er betont, dass herkömmliche Backups oft dieselben Schwachstellen aufweisen wie die Primärsysteme, wodurch Unternehmen dem Risiko weitreichender Störungen ausgesetzt sind. Da künstliche Intelligenz zunehmend in kritische Betriebsabläufe integriert wird, werden diese Risiken immer komplexer und erfordern wirklich unabhängige Backup-Architekturen, die in der Lage sind, wesentliche Funktionen aufrechtzuerhalten, wenn Primärsysteme ausfallen. Czarny fordert Führungskräfte aus Wirtschaft und Technologie auf, ihre Wiederherstellungsstrategien rigoros zu testen, einzelne Fehlerquellen zu beseitigen und die Betriebskontinuität sicherzustellen, bevor der nächste Ausfall ihre Systeme – und die Menschen, die auf sie angewiesen sind – auf die Probe stellt.
20. November 2026 | Email Security
Email Security Für den Energie- und Versorgungssektor: Was Sie vor dem Kauf prüfen sollten
Testen Sie die E-Mail-Sicherheit für Energie- und Versorgungsunternehmen vor dem Kauf: Überprüfen Sie Dateien vor dem Versand, legen Sie Akzeptanzkriterien fest und stärken Sie die mehrschichtige IT-OT-Sicherheit.
23. September 2026 | Geschäftsführung der Endpoint
OT- Patch Management s für Air-Gapped-Umgebungen: Der vollständige Offline-Patching-Workflow
Das OT-Patch-Management ist der Prozess der Identifizierung, Priorisierung, Validierung und Bereitstellung von Software- und Firmware-Updates in operativen Technologien und industriellen Steuerungssystemen, ohne dass Produktionsprozesse ungeplanten Ausfallzeiten oder Sicherheitsrisiken ausgesetzt werden.
20. November 2026 | Sicherheit bei „ Supply Chain “
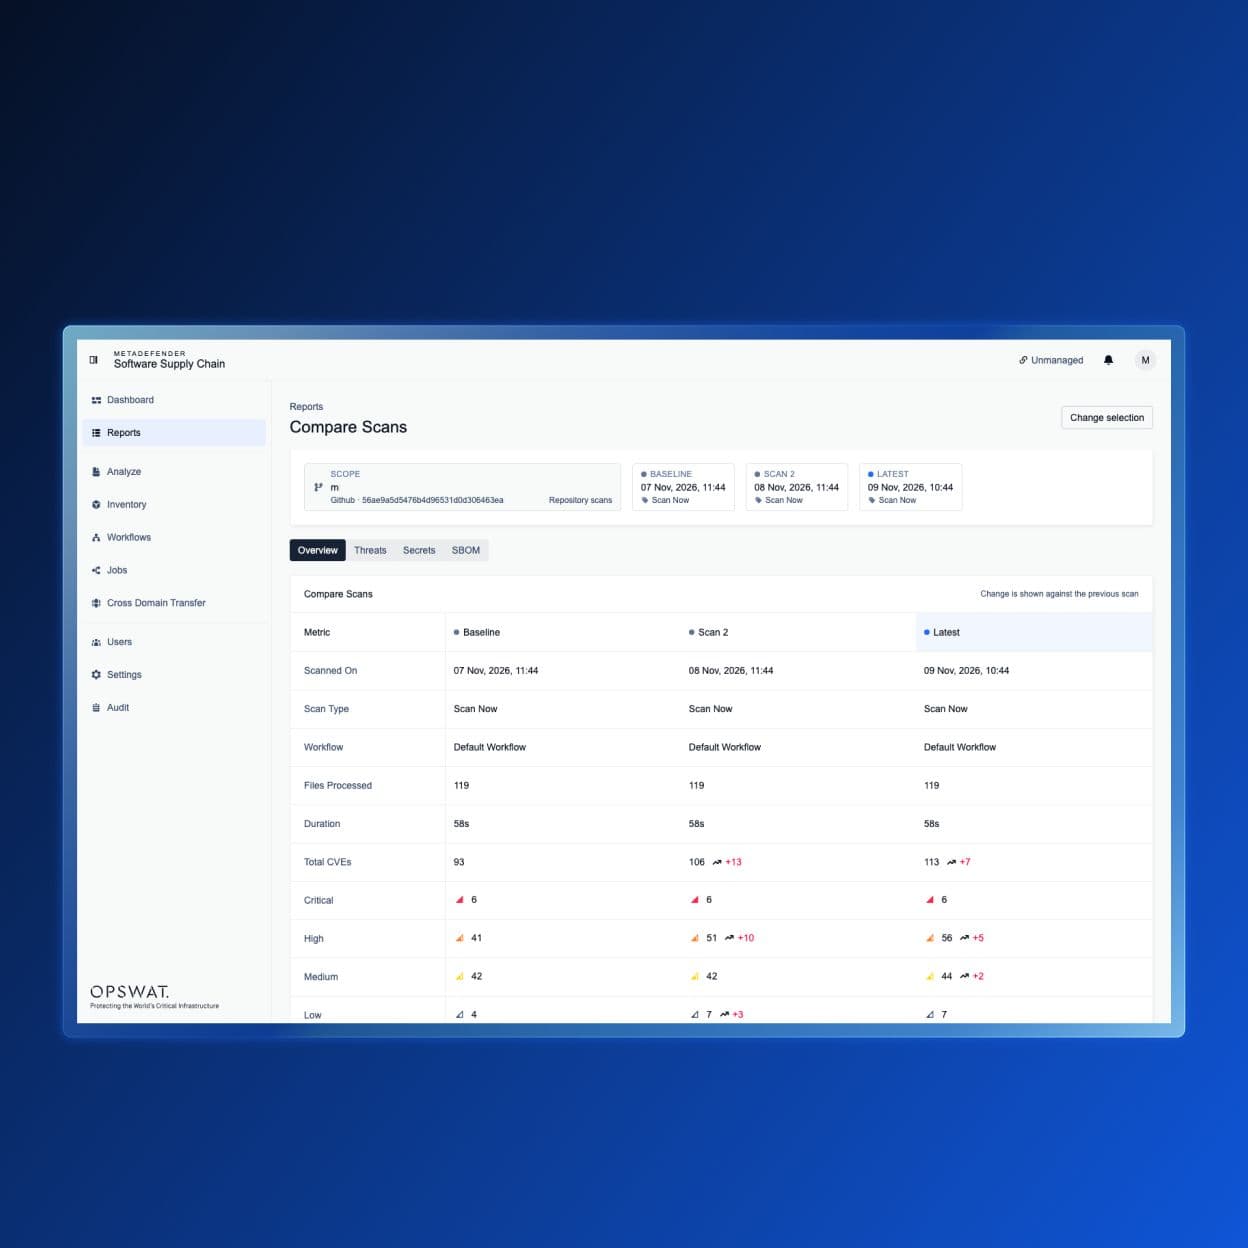
MetaDefender Software Supply Chain™ v4.3.0: Neugestaltung der Plattform, Updates mit einem Klick und Vergleich von Sicherheitslücken
MetaDefender Software Supply Chain Mit Version 4.3.0 erhalten Sicherheitsteams eine direkte Möglichkeit, dies herauszufinden – dank neuer Scan-Status und einer Registerkarte „Zeitleiste“, die jede Phase eines Scans, dessen Dauer und etwaige Fehlerursachen anzeigt.
19. November 2026 | Malware-Analyse
CVE-2026-111760: Remote-Codeausführung durch bösartige Git-Repositorys
OPSWAT In Einheit 515 wird CVE-2026-111760 analysiert, eine Git-Sicherheitslücke durch Integer-Trunkierung, die die Ausführung von Remote-Code über bösartige Repositories ermöglicht. Erfahren Sie, wie Sie diese Sicherheitslücke abwehren können.
20. November 2026 | OEM
Wir stellen Ihnen das neue OESIS OK-Erlebnis vor
Heute starten wir eine überarbeitete Version des OESIS-OK-Zertifizierungsprogramms: eine neue Website, auf der das Programm in wenigen Minuten erklärt wird, sowie einen neuen Einreichungsprozess über das OEM-Portal, über den Sie Ihre Zertifizierung an einem Ort einreichen und verwalten können.
20. November 2026 | Sicherheit bei „ Supply Chain “
MetaDefender Software Supply Chain™ v4.3.0: Neugestaltung der Plattform, Updates mit einem Klick und Vergleich von Sicherheitslücken
MetaDefender Software Supply Chain Mit Version 4.3.0 erhalten Sicherheitsteams eine direkte Möglichkeit, dies herauszufinden – dank neuer Scan-Status und einer Registerkarte „Zeitleiste“, die jede Phase eines Scans, dessen Dauer und etwaige Fehlerursachen anzeigt.
21. April 2026 | Threat Intelligence
Ausweichende Malware hat die Grenzen der herkömmlichen VM-basierten Erkennung überschritten
Ausweichende Malware ist zunehmend darauf ausgelegt, herkömmliche Sandbox-Umgebungen zu erkennen und zu umgehen, sodass Sicherheitsteams mit Beurteilungen konfrontiert sind, denen sie nicht vollständig vertrauen können.
19. November 2026 | Zero-Day-Erkennung
42,5 % der Arbeitszeit von IT- und Sicherheitsteams entfallen auf sicherheitsrelevante Aufgaben im Zusammenhang mit Dateien
Die meisten Unternehmen haben keinen Überblick über den gesamten Lebenszyklus ihrer Dateien, was den Analysten Zeit kostet und dazu führt, dass CISOs einen Reifegrad melden, der durch die Fakten nicht belegt ist. Eine Bewertung pro Datei in Verbindung mit Kontrollmaßnahmen, bei denen Prävention im Vordergrund steht, bietet beiden Teams eine messbare Grundlage.
19. November 2026 | KI-Sicherheit
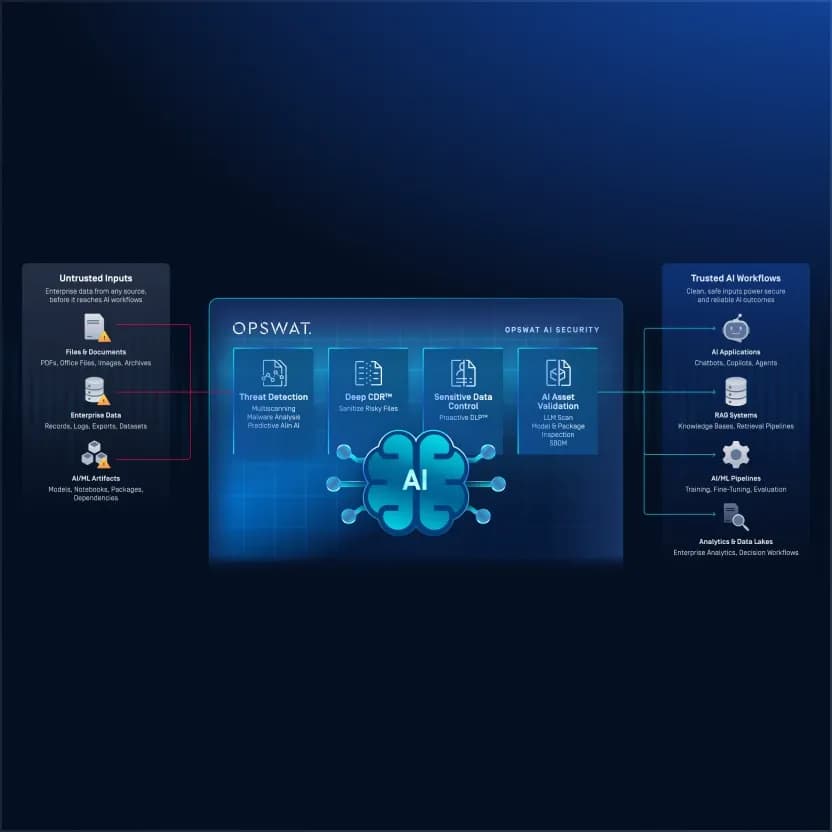
Von KI generierte Exploit-Skripte zielen auf Steuerungssysteme von Wasser- und Stromversorgungssystemen ab
Die Erkennungsgeschwindigkeit und die Zusammenführung der Informationen entscheiden über den Erfolg. MetaDefender Die fünfstufige Pipeline von Aether ist darauf ausgelegt, Exploit-Code zu erkennen, der bei jeder Ausführung variiert.
Kategorien
Entdecken Sie den Schutz kritischer Infrastrukturen in einem der globalen Experience Labs von „ OPSWAT “
Folgen Sie uns auf Social Media
Folgen Sie OPSWAT auf LinkedIn, Facebook, Twitter und YouTube, um mehr zu erfahren!
Lernen Sie unsere Experten kennen
Einblicke von den Führungskräften, die den Ansatz von „ OPSWAT“ zum Schutz kritischer Infrastrukturen prägen.
OPSWAT Nachrichten
Entdecken Sie die neuesten Ereignisse und Errungenschaften von OPSWAT , einschließlich Produktveröffentlichungen, Veranstaltungen und Kultur-Updates.
Bleiben Sie auf dem Laufenden mit OPSWAT!
Melden Sie sich noch heute an, um die neuesten Unternehmensnachrichten, Berichte, Veranstaltungshinweise und vieles mehr zu erhalten.