Von Grund auf auf Misstrauen ausgelegt, durch Tests bewährt: Ein Blick hinter die Kulissen der„ Deep CDR™ “-Validierung
Durch KI steigt die Anzahl der Dateien, die im Unternehmen zirkulieren, und es wird immer schwieriger, sichere Dateien von bösartigen zu unterscheiden. Die „ Deep CDR “-Technologie, die sich in geheimen Netzwerken und beim Dateiaustausch zwischen Behörden bewährt hat, muss diese Unterscheidung nicht treffen: Sie behandelt jede Datei als nicht vertrauenswürdig, unabhängig davon, wer oder was sie erstellt hat.
Erfahren Sie gemeinsam mit George Prichici, VP of Products bei „ OPSWAT “, wie die „ Deep CDR “-Technologie nicht nur intern, sondern auch gemäß den von Geheimdiensten und Verteidigungsbehörden geforderten Standards getestet wird und wie sie durch Penetrationstests und in spezialisierten Anti-Malware-Testlabors – darunter auch die jüngste Bewertung von AV-Comparatives – unabhängig überprüft wird. Am Ende erhalten Sie ein Rahmenkonzept, mit dem Sie jeden CDR-Anbieter an denselben Maßstäben messen können.
Lesen Sie das Buch, das diesem Ansatz zugrunde liegt
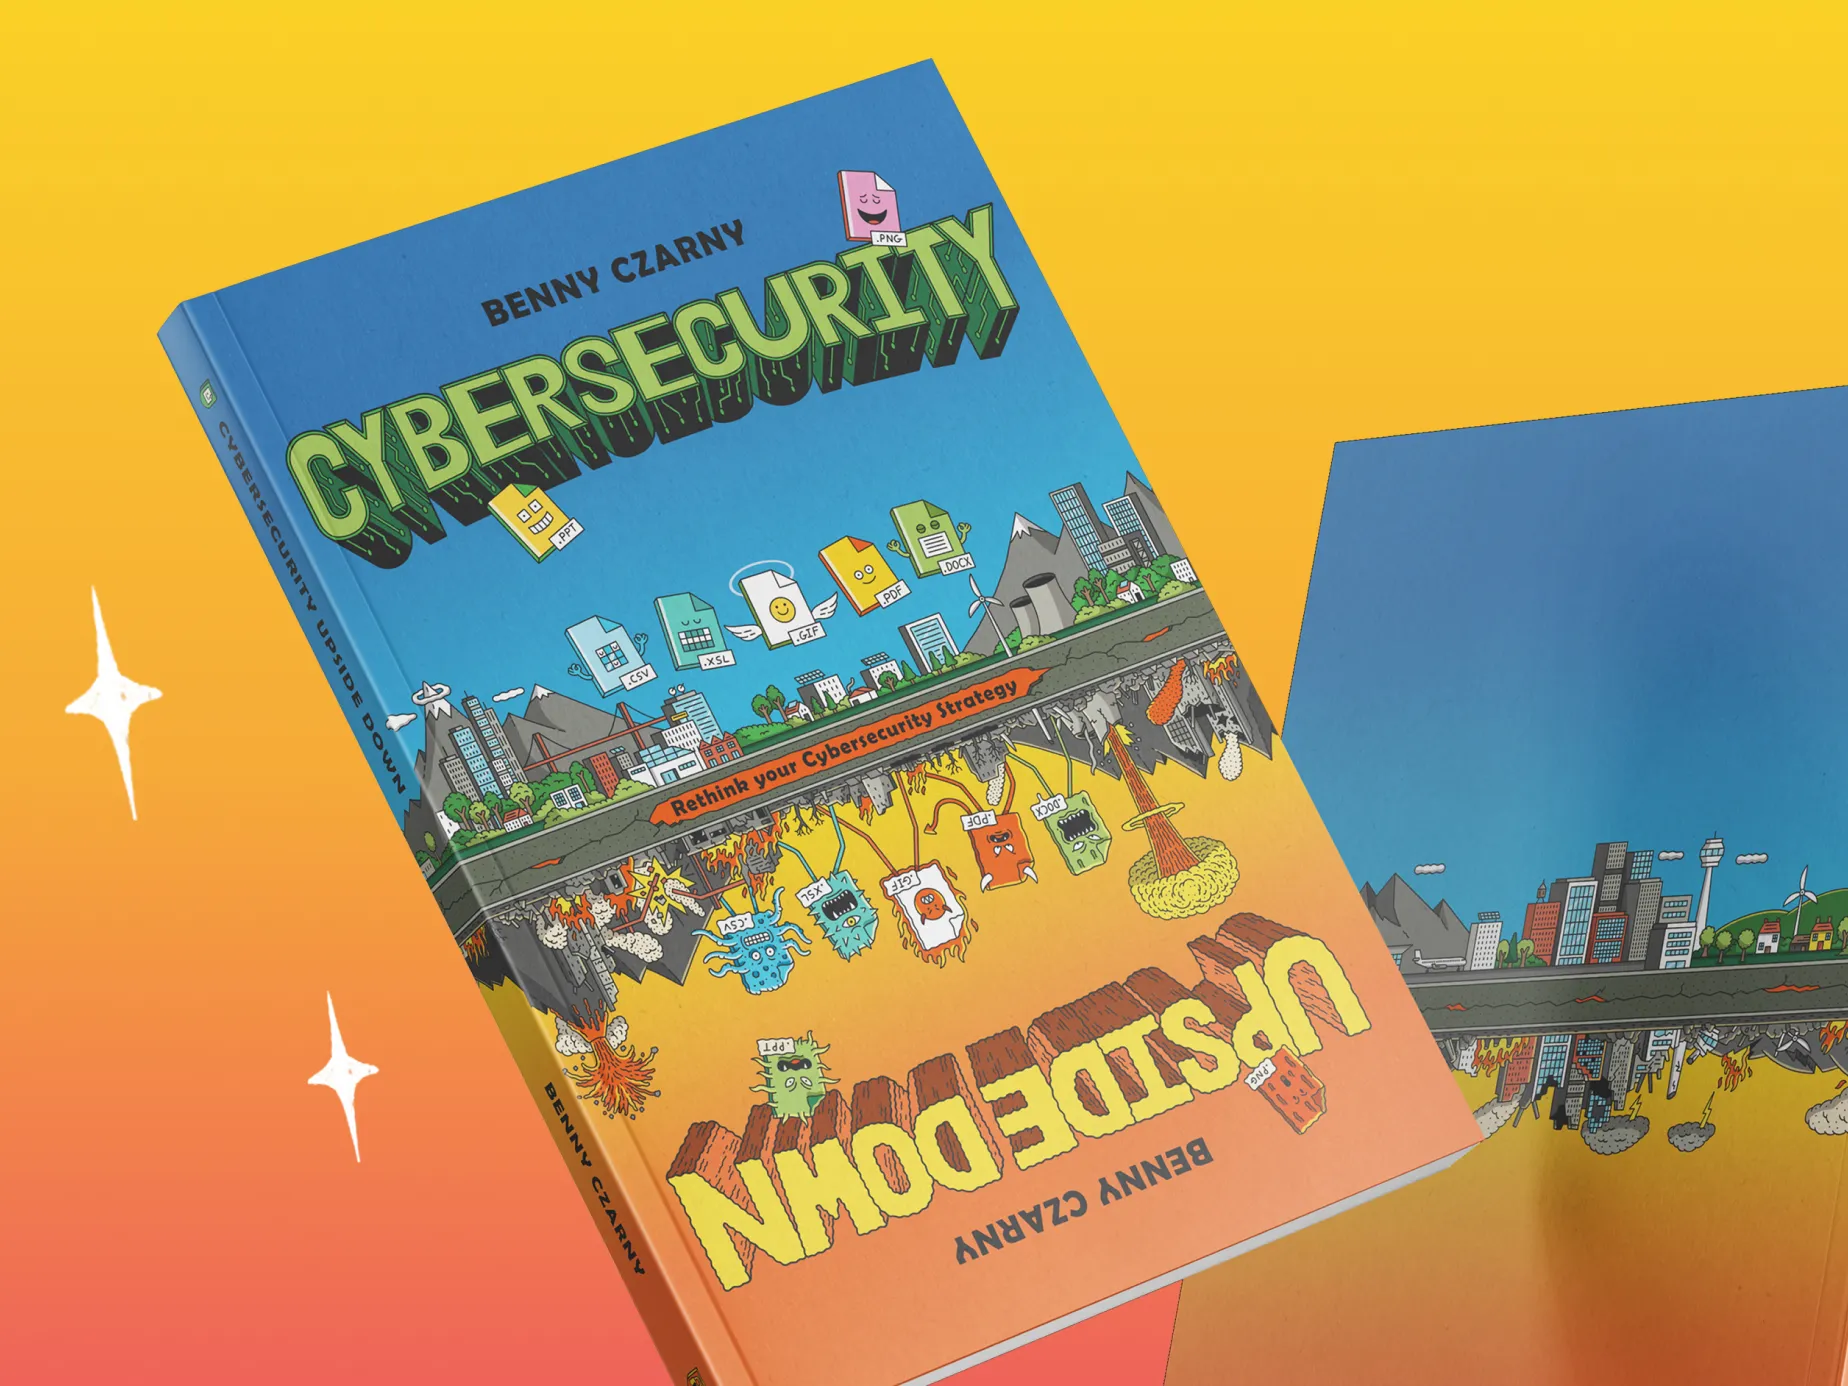
Das Buch „Cybersecurity Upside Down“ von Benny Czarny, Gründer und CEO von „ OPSWAT “, erläutert den Ansatz „Prävention geht vor“, auf dem die Deep CDR™-Technologie basiert und der von AV-Comparatives unabhängig validiert wurde. Eine passende Einführung für das Webinar.
Die Ergebnisse von AV-Comparatives
AV-Comparatives hat die Methodik eigenständig entwickelt, die Bewertung durchgeführt und eigene Schlussfolgerungen gezogen. Die Tests umfassten drei Bereiche: wie die Deep CDR™-Technologie mit Live-Angriffsszenarien umging, wie viele Dateitypen sie abdeckte und ob die wiederhergestellten Dateien weiterhin nutzbar waren. Hier finden Sie einen Überblick über die Themen des Webinars.
Getestet gegen die derzeit härtesten Angriffe
Von KI-gestützten schädlichen Inhalten über Makros und eingebettete ausführbare Dateien bis hin zu verschachtelten Archiven – die Technologie von „ Deep CDR “ wurde in allen wichtigen Angriffsszenarien mit Dateibasis getestet und erzielte im aktuellen Test von AV-Comparatives eine Bereinigungsrate von 100 %. Sehen Sie sich im Webinar an, wie sich die Lösung bewährt hat.
Abdeckung aller Dateitypen im Unternehmen
Office-Dokumente, PDFs, Bilder, Archivdateien und alle Formate, die Ihre Teams täglich austauschen, wurden einer rekursiven Bereinigung unterzogen, und das Ergebnis war bei jedem getesteten Dateityp einheitlich. Im Webinar werden die Ergebnisse im Detail erläutert.
Sicherheit, ohne die Datei zu beschädigen
Das Beseitigen von Bedrohungen ist nur die halbe Miete – die Datei muss auch noch funktionieren. Die wiederhergestellten Dateien blieben nutzbar, wobei das Layout, die Formatierung, die Tabellen, die Formeln und die Struktur, auf die sich die Nutzer verlassen, erhalten blieben. Im Webinar wird genau erläutert, welche Details erhalten blieben und warum.
Herausragender Redner
George Prichici
George Prichici ist VP of Products bei OPSWAT und leitet die Application Security PLU. George Prichici verfügt über mehr als 15 Jahre Erfahrung im Technologiebereich, sowohl im Produktmanagement als auch in leitenden Positionen im Bereich Softwareentwicklung. Er ist ein zertifizierter Cloud Solution Architect und sein Schwerpunkt und Interesse gilt der Cybersicherheit, der Cloud-Infrastruktur und dem maschinellen Lernen.
