Wenn interne Bedrohungsaktivitäten verborgen bleiben
Die größte Herausforderung für das Unternehmen war die eingeschränkte Transparenz innerhalb des Netzwerks. Die vorhandenen Sicherheitstools trugen zwar zum Schutz der Außengrenzen bei, boten jedoch nur begrenzte Einblicke in die interne Kommunikation zwischen Betriebstechnik, Unternehmenssystemen und netzbezogenen Umgebungen. Dadurch entstanden im SOC drei operative Lücken, die das Risiko erhöhten und die Reaktionszeit verlängerten.
1. Der Ost-West-Verkehr über OT und IT war schwer zu überwachen
Steuerungssysteme, industrielle Geräte und Überwachungsplattformen generieren ständig interne Kommunikationsdaten, von denen ein Großteil routinemäßig erscheint. In diesem Umfeld fehlte es herkömmlichen Überwachungstools an der erforderlichen Transparenz, um legitimen Betriebsdatenverkehr von verdächtigen internen Aktivitäten zu unterscheiden. Infolgedessen war das SOC nur begrenzt in der Lage, laterale Aktivitäten innerhalb von OT-Segmenten oder über die Grenze zwischen Betriebs- und Unternehmensnetzwerken hinweg zu beobachten.
2. Das SOC stützte sich bei der Erkennung von Bedrohungen auf verzögerte Indikatoren.
Ohne kontinuierliche Transparenz auf Netzwerkebene mussten sich Analysten häufig auf Warnmeldungen von Endgeräten oder ungewöhnliches Systemverhalten verlassen, um verdächtige Aktivitäten zu erkennen. Diese Anzeichen traten in der Regel erst zu einem späteren Zeitpunkt im Angriffszyklus auf, nachdem sich ein Angreifer bereits Zugang verschafft hatte und begann, sich in den internen Systemen zu bewegen. Dies schränkte die Fähigkeit des Teams ein, Bedrohungen frühzeitig zu erkennen und zu handeln, bevor sich das Risiko ausweitete.
3. Ermittlungen, die mit lückenhaften Informationen begannen
Da interne Bedrohungsaktivitäten auf Netzwerkebene nicht eindeutig erkennbar waren, musste das SOC Vorfälle anhand von Teilinformationen aus verschiedenen Tools rekonstruieren. Dies verlangsamte die Ursachenanalyse und erschwerte es, den Umfang eines potenziellen Vorfalls schnell zu erfassen. In einer kritischen Infrastrukturumgebung erhöhte dieser Mangel an Kontext den operativen Druck und schwächte das Vertrauen in frühzeitige Reaktionsentscheidungen.
Was das Unternehmen brauchte, um die Lücke zu schließen
Das Unternehmen benötigte mehr als nur zusätzliche Überwachung. Es benötigte eine Erkennungslösung, die speziell für komplexe, gemischte OT- und IT-Umgebungen entwickelt wurde, in denen Bedrohungsaktivitäten darauf ausgelegt sind, sich unauffällig zu verhalten.
Die zentrale Anforderung bestand darin, den Ost-West-Datenverkehr über OT-Umgebungen, Steuerungsnetzwerke und Unternehmenssysteme hinweg gleichzeitig auf einer einzigen Plattform zu überwachen, einschließlich der Einblicke in die Analyse verschlüsselter Daten ohne Entschlüsselung.
Signaturbasierte Tools hatten sich bereits als unzureichend erwiesen. Das Unternehmen benötigte Analysetools, die das Netzwerkverhalten in gemischten OT- und IT-Umgebungen kontinuierlich analysieren und Abweichungen erkennen konnten, die auf laterale Bewegungen und Command-and-Control-Aktivitäten hindeuten – selbst wenn diese Aktivitäten legitimen Betriebsdatenverkehr imitierten.
Das SOC musste sich von der Abhängigkeit von verspäteten Endpunktwarnungen lösen. Dazu war eine Lösung erforderlich, die interne Datenverkehrsmuster analysieren und auffälliges Netzwerkverhalten aufdecken konnte, bevor es zu erkennbaren Auswirkungen auf das System kam.
Netzwerkinformationen haben Unsicherheit durch Transparenz ersetzt
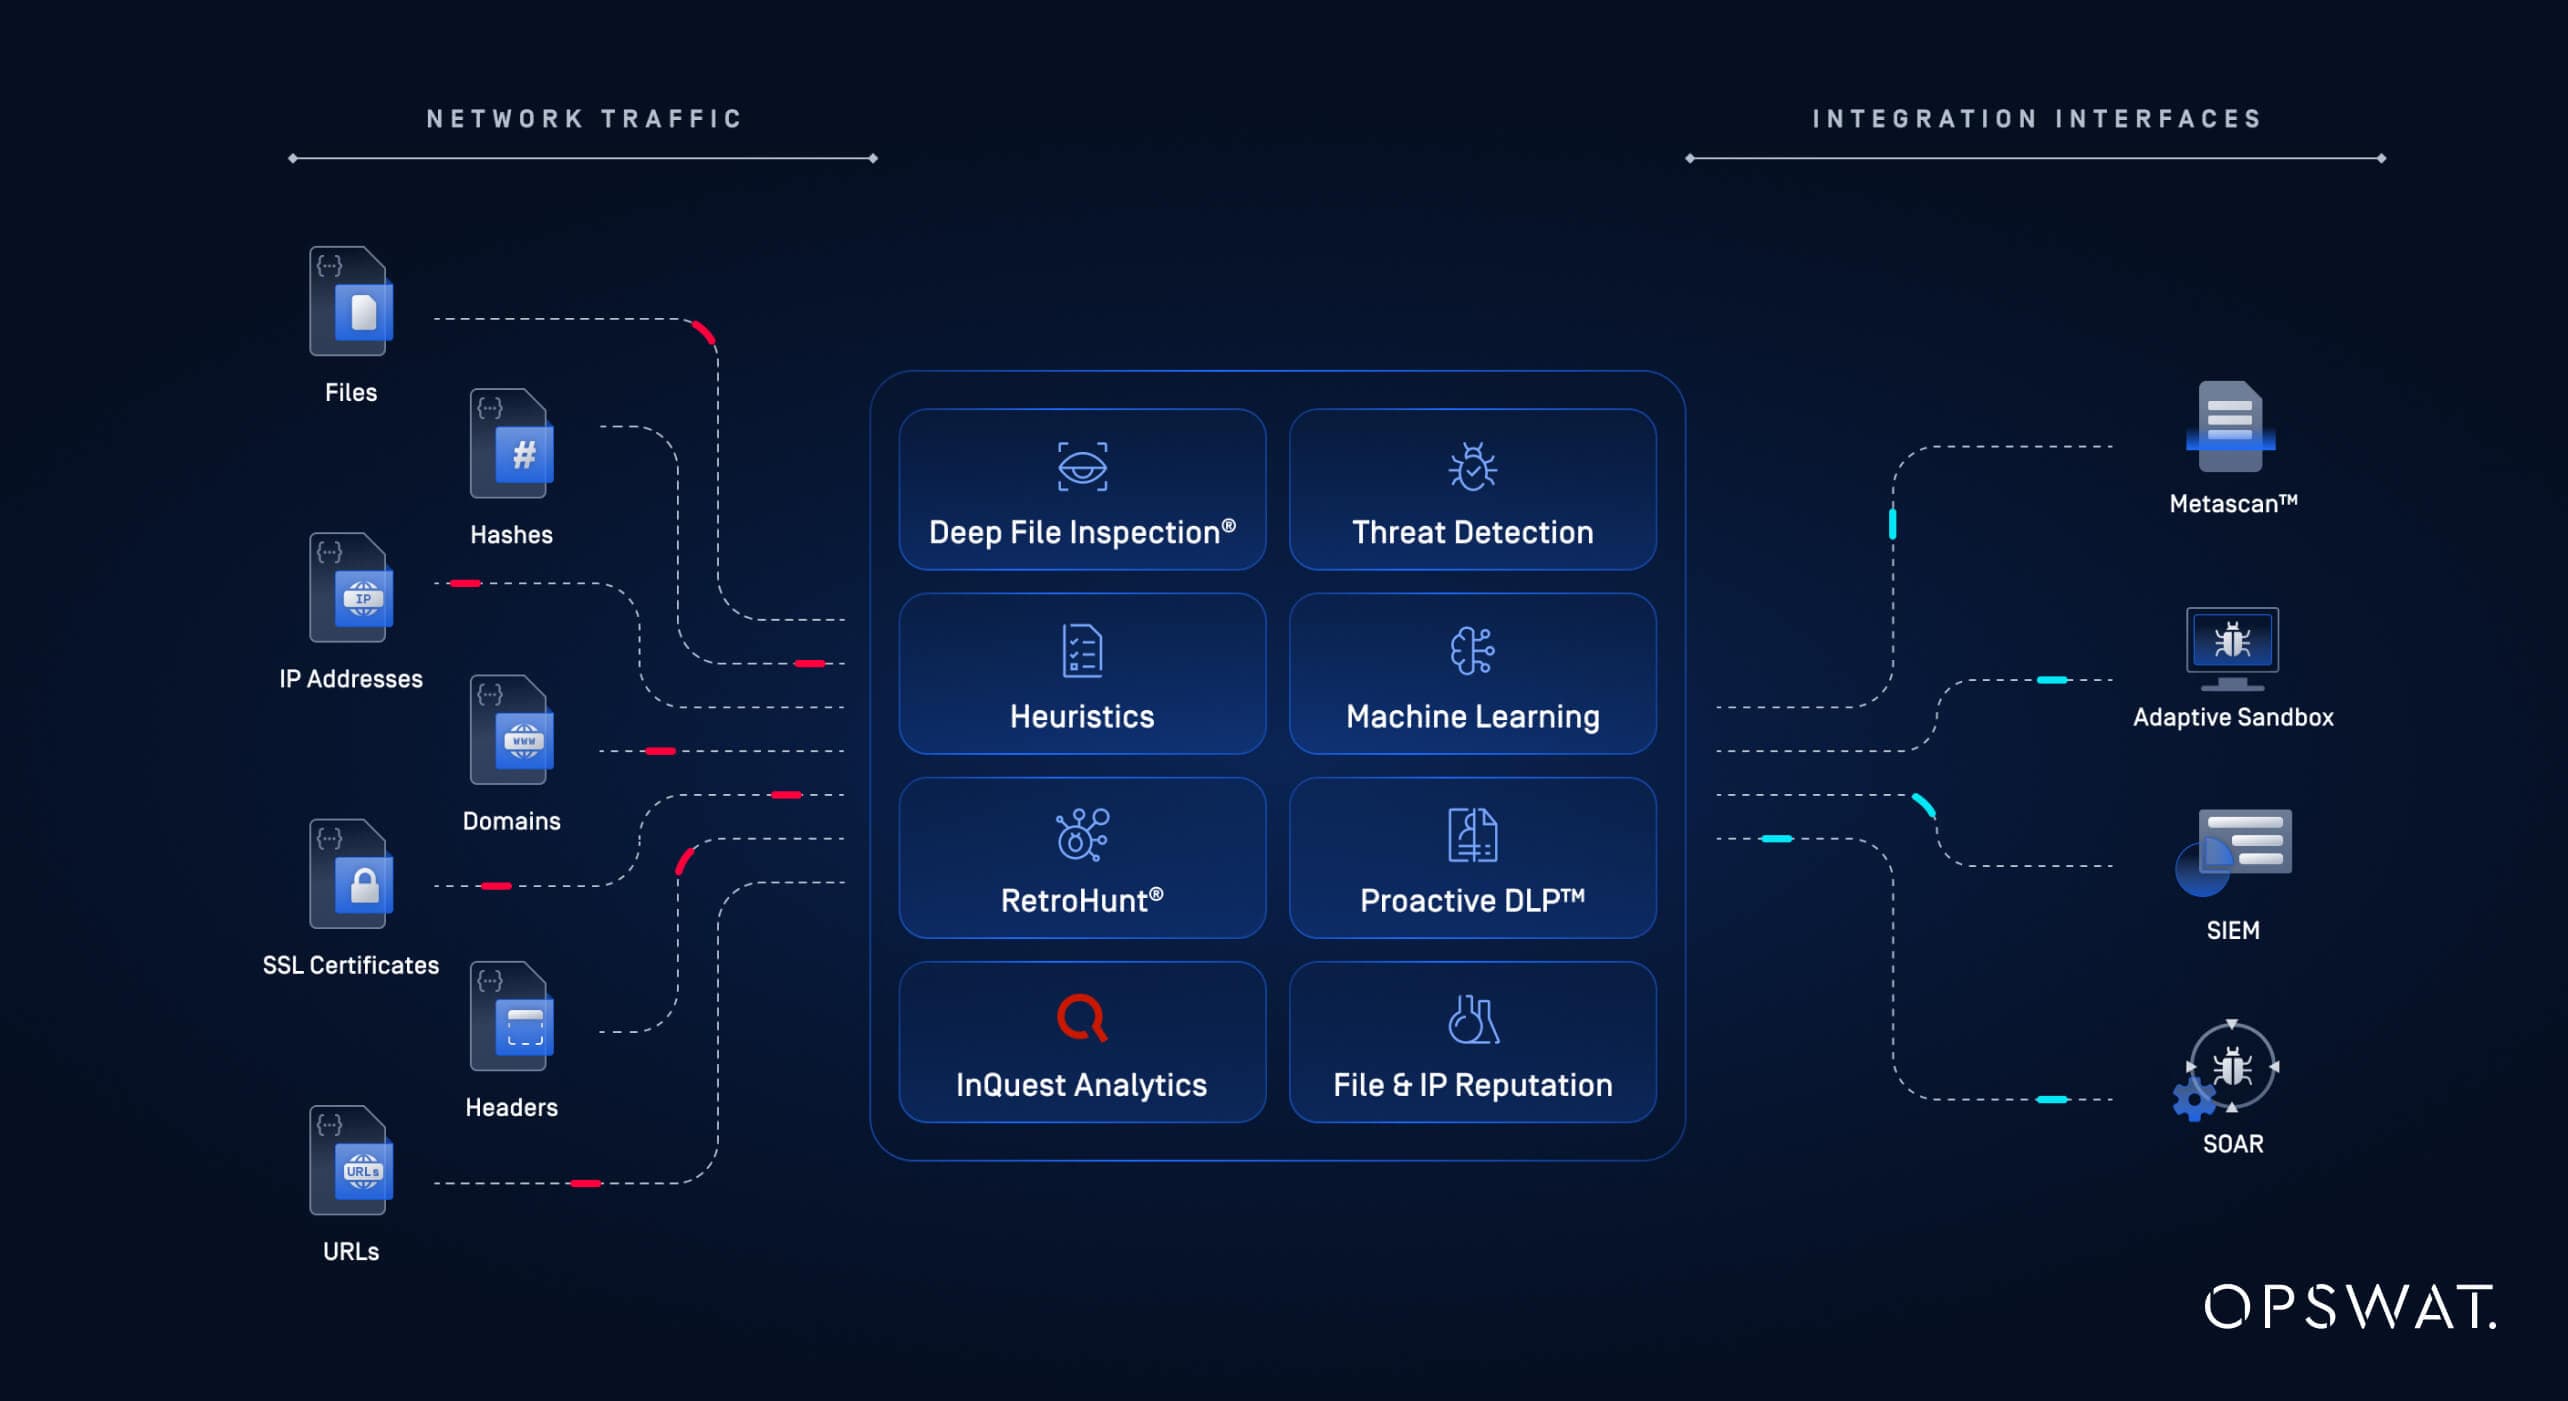
Das Unternehmen benötigte eine speziell entwickelte Lösung zur Netzwerkerkennung, um die Sichtbarkeitslücken zu schließen, die mit herkömmlichen Tools nicht geschlossen werden konnten. Das SOC führte MetaDefender NDR ein,NDR einen einheitlichen Überblick über die interne Kommunikation nahezu in Echtzeit zu erhalten.
Im Rahmen der Implementierung wurden Sensoren an wichtigen Netzwerkknotenpunkten in der gesamten OT-Infrastruktur, in Steuerungsnetzwerken und in Unternehmenssegmenten installiert. Zum ersten Mal konnten Analysten die Kommunikation zwischen Steuerungssystemen, Umspannwerken und Unternehmensplattformen in einer einheitlichen Übersicht beobachten. Bislang unsichtbare interne Netzwerkaktivitäten wurden nun in das Erkennungsbild einbezogen.
Die Plattform wurde an drei Fronten gleichzeitig in Betrieb genommen:
- Verhaltensanalysen in Verbindung mit integrierten Bedrohungsinformationen und KI-gestützter Anomalieerkennung wurden kontinuierlich auf Live-Netzwerkdaten angewendet, um Muster zu identifizieren, die mit lateraler Bewegung, Beaconing und Command-and-Control-Kommunikation in Zusammenhang stehen
- Die Warnmeldungen wurden durch MetaDefender mit kontextbezogenen Informationen angereichert, was eine schnellere Einstufung ohne manuelles Abgleichen zwischen verschiedenen Tools ermöglichte
- Die Erkenntnisse auf Netzwerkebene flossen direkt in die bestehenden SOC-Arbeitsabläufe ein und ersetzten die fragmentierte Korrelation von Warnmeldungen über mehrere Systeme hinweg durch eine einheitliche Untersuchungsansicht
Die operative Umstellung erfolgte umgehend. MetaDefender NDR detaillierte Netzwerktelemetrie und kontextbezogene Informationen, die es den Analysten ermöglichten, ihre Untersuchungen mit einem umfassenderen Überblick über die Aktivitäten der Angreifer auf Netzwerkebene zu beginnen, anstatt sich auf eine lückenhafte Sammlung von Endpunktwarnungen stützen zu müssen. Dank einheitlicher Bedrohungsinformationen und KI-gestützter Untersuchungsabläufe konnte der Umfang eines potenziellen Vorfalls schneller und mit größerer Sicherheit ermittelt werden.
Das SOC erlangte die nötige Transparenz, um früher handeln zu können
MetaDefender NDR deutlichen Verbesserungen in den Bereichen Transparenz, Erkennung und Untersuchungsabläufe. Bedrohungen, die zuvor unentdeckt geblieben waren, wurden nun bereits in einer früheren Phase des Angriffszyklus sichtbar. Die Analysten konnten Bedrohungen früher erkennen, schneller untersuchen und mit größerer Sicherheit darauf reagieren.
Netzwerktransparenz: OT-Segmente, Steuerungsnetzwerke und Unternehmenssysteme konnten erstmals gleichzeitig überwacht werden. Angreiferaktivitäten, die zuvor unentdeckt geblieben wären, konnten nun unmittelbar bei ihrem Auftreten identifiziert werden.
Erkennung von Bedrohungen: Mithilfe von Verhaltensanalysen und KI-gestützter Anomalieerkennung wurden verdächtige Datenverkehrsmuster identifiziert, bevor sie die Endgeräte erreichten. Seitliche Bewegungen und Command-and-Control-Kommunikation wurden aufgrund von Verhaltensabweichungen und nicht nur anhand bekannter Signaturen erkannt.
Untersuchungsdauer: Die SOC-Analysten mussten den Umfang eines Vorfalls nicht mehr anhand fragmentierter Endpunkt-Warnmeldungen rekonstruieren. Die Telemetriedaten auf Netzwerkebene lieferten einen vollständigen Überblick über die Aktivitäten der Angreifer, was eine schnellere Ursachenanalyse und sicherere Entscheidungen zur Eindämmung ermöglichte.
Schutz der Infrastruktur: Dank der Transparenz über die Kommunikation in den Betriebsnetzen konnte das SOC Bedrohungen erkennen, die auf Steuerungssysteme abzielten, und reagieren, bevor diese Bedrohungen die Netzmanagementplattformen erreichen oder den Strombetrieb stören konnten.
Von „ MetaDefender “NDR erzielte Ergebnisse in den wichtigsten Bereichen
Betroffenes Gebiet | Ergebnis |
|---|---|
Netzwerktransparenz | Einheitlicher Überblick über OT-, Steuerungs- und Unternehmenssysteme |
Geschwindigkeit der Bedrohungserkennung | Frühzeitige Erkennung von seitlichen Bewegungen und verdächtigem Verkehr |
Effizienz der Ermittlungen | Schnellere Ursachenanalyse mit vollständigem Kontext auf Netzwerkebene |
Infrastrukturschutz | Verbesserter Schutz von Netzbetriebs- und Steuerungssystemen |
Reaktion auf Vorfälle | Eine besser abgestimmte Zusammenarbeit zwischen den Sicherheitsteams im Energiesektor |
Compliance-Bereitschaft | Kontinuierliche Überwachung gemäß den Sicherheitsstandards für kritische Infrastrukturen |
Eine stärkere Cyberabwehr für kritische Infrastrukturen
Der Schutz von Energie- und Versorgungsinfrastrukturen erfordert mehr als nur Perimeterschutz oder Endpunktsicherheit. Durch den Einsatz einer kontinuierlichen Netzwerküberwachung in OT- und Unternehmensumgebungen erhielt das SOC des Unternehmens die notwendigen Informationen, um Angreiferaktivitäten früher zu erkennen, Vorfälle schneller zu untersuchen und zu reagieren, bevor Bedrohungen die Energieversorgung oder kritische Infrastruktursysteme stören konnten.
Das Ergebnis ist ein Sicherheitsbetrieb, der bei der Erkennung interner Bedrohungen nicht mehr auf verzögerte Indikatoren angewiesen ist. Netzwerkintelligenz ist nun eine Kernkompetenz, und das SOC ist in der Lage, die von ihm geschützte Infrastruktur mit deutlich größerer Zuversicht zu verteidigen.
Schützen Sie Ihre Energieinfrastruktur mit umfassender Netzwerktransparenz und verhaltensbasierter Bedrohungserkennung. Erfahren Sie, wie MetaDefender NDR Ihr SOC unterstützenNDR .