Stellen Sie sich ein Szenario vor, in dem ein Kunde eines seriösen Finanzinstituts eine E-Mail erhält, die scheinbar eine routinemäßige Kontoaktualisierung ist und einen QR-Code zur einfachen Überprüfung enthält. Im Vertrauen auf die Legitimität scannt der Kunde den Code mit seinem Telefon mobile . Doch statt auf eine sichere Website zu gelangen, wird er Opfer eines "Quishing"-Angriffs, der durch Phishing-as-a-Service (PhaaS) inszeniert wird.
Dieser Artikel untersucht die Auswirkungen von PhaaS auf die E-Mail-Sicherheit im Finanzsektor, beschreibt die sich entwickelnde Bedrohungslandschaft und bietet robuste Verteidigungsstrategien.
Übersicht
Phishing-as-a-Service
Phishing-as-a-Service-Plattformen stellen umfassende Tools für die Durchführung von Phishing-Angriffskampagnen bereit und bieten einen abonnementbasierten Zugang zu anpassbaren E-Mail-Vorlagen, einschließlich Hosting für bösartige Websites und Kundensupport. Diese Plattformen machen es Angreifern deutlich leichter, die E-Mail-Kommunikation im Finanzsektor auszunutzen.
PhaaS-Taktiken und Ressourcen
Phishing-as-a-Service-Plattformen wie "Robin Banks" und "Tycoon 2FA" wenden eine Vielzahl ausgeklügelter Taktiken an, um ihre Opfer zu täuschen, darunter:
Diese Plattformen bieten eine große Auswahl an überzeugenden E-Mail-Vorlagen, die legitime Mitteilungen von Finanzinstituten imitieren und es Angreifern erleichtern, betrügerische E-Mails zu erstellen.
Die Angreifer können den Erfolg ihrer Phishing-Kampagnen in Echtzeit überwachen und ihre Taktik entsprechend der Wirksamkeit der verschiedenen Strategien anpassen.
Mechanismen wie reCAPTCHA und die Überprüfung der Zeichenkette des Benutzeragenten werden verwendet, um die Erkennung durch automatische Sicherheitssysteme zu vermeiden.
Trotz der Komplexität dieser Cyberangriffe bieten die PhaaS-Plattformen benutzerfreundliche Schnittstellen, so dass sie auch für Personen mit geringen technischen Kenntnissen zugänglich sind.
Statistiken und Trends
ZScaler ThreatLabz 2024 Phishing-Bericht
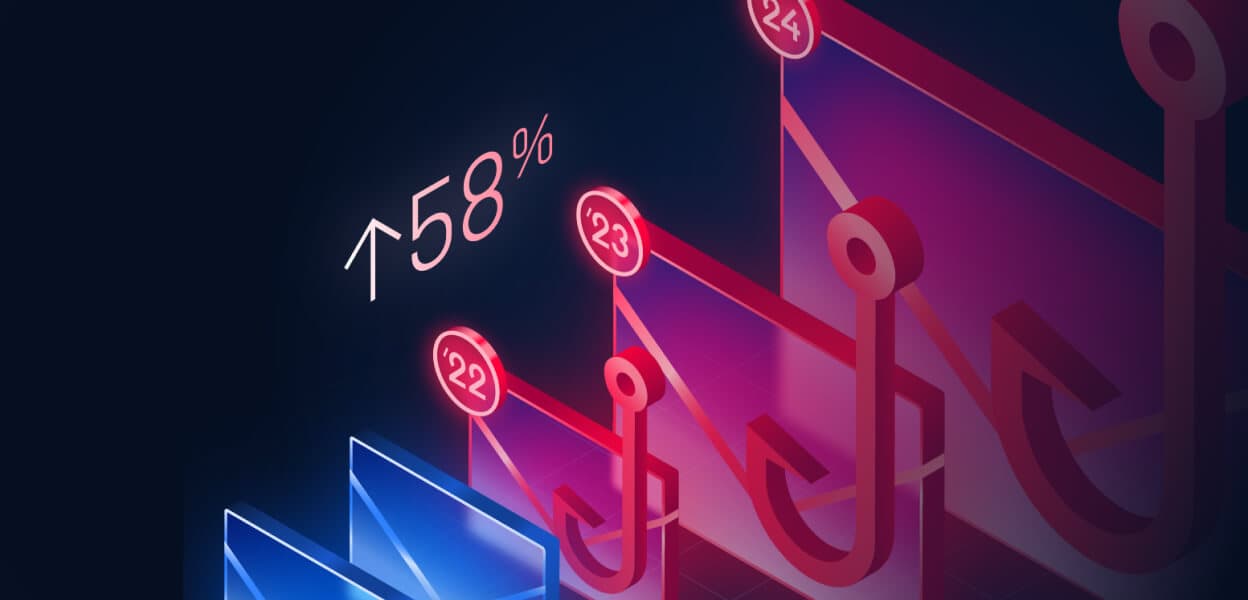
Phishing-Angriffe nahmen 2023 im Vergleich zum Vorjahr um 58 % zu, was auf die Verfügbarkeit fortschrittlicher PhaaS-Kits und den Einsatz generativer KI zur Erstellung überzeugenderer Phishing-Betrügereien zurückzuführen ist.
PhaaS-Plattformen haben die Einstiegshürden für Cyberkriminelle erheblich gesenkt. So bietet beispielsweise "Robin Banks" vorgefertigte Phishing-Kits an, die auf große Finanzinstitute weltweit abzielen, was zu einem deutlichen Anstieg der Phishing-Vorfälle im Finanzsektor geführt hat.
Auf die Finanz- und Versicherungsbranche entfielen 27,8 % aller Phishing-Angriffe, was den höchsten Anteil unter allen Branchen darstellt und einen Anstieg von 393 % gegenüber dem Vorjahr bedeutet.
Microsoft ist nach wie vor die am häufigsten imitierte Marke: 43,1 % der Phishing-Versuche basieren auf dieser Taktik.
Auswirkungen der "Robin Banks"-Plattform
Finanzinstitute wurden kürzlich von der so genannten "Robin Banks" Phishing-as-a-Service-Angriffsplattform ins Visier genommen, die ihre Nutzlast über Textnachrichten und E-Mails verbreitet. IronNet-Forscher entdeckten das Robin Banks-Syndikat, das vorgefertigte Phishing-Kits anbietet, die in erster Linie auf Finanzunternehmen in den USA sowie auf zahlreiche Unternehmen in Großbritannien, Kanada und Australien abzielen. Zu den Zielen gehören große US-Banken wie die Bank of America, Wells Fargo, Capital One und Citigroup.
Seit März 2022 sind die Bedrohungsakteure mit Robin Banks proaktiver geworden und verwenden ausgefeilte Phishing-Kits, die den Nutzern Zugang zu persönlichen Dashboards, zur Verwaltung der Brieftasche, zur Erstellung von Seiten und zu Mechanismen wie reCAPTCHA und der Überprüfung von User-Agent-Strings bieten. Diese Funktionen machen die Kits von Robin Banks im Vergleich zu anderen Phishing-Kits wie BulletProftLink und 16Shop ausgefeilter, aber auch einfacher in der Anwendung.
ONNX Store-Kampagne
Die ONNX Store-Kampagne stellt eine weitere erhebliche Bedrohung für Finanzinstitute dar, da sie ausgefeilte Phishing-Techniken einsetzt, um in die E-Mail-Kommunikation einzudringen. Die Kampagne zeichnet sich durch die Fähigkeit aus, mehrere Phishing-Vektoren, einschließlich Spear-Phishing-E-Mails, einzusetzen, um Finanznetzwerke zu kompromittieren und sensible Daten zu exfiltrieren.
Die Kampagne von ONNX Store zielte auf bekannte Finanzinstitute mit gut gestalteten Phishing-E-Mails ab, die legitim erschienen und die Empfänger dazu brachten, ihre Anmeldedaten und andere vertrauliche Informationen anzugeben. Die Kampagne nutzte fortschrittliche Techniken, um herkömmliche E-Mail-Sicherheitsmaßnahmen zu umgehen, wie z. B.:
ONNX Store setzte mehrstufige Phishing-Angriffe ein, bei denen die ersten E-Mails harmlose Inhalte enthielten, um Vertrauen aufzubauen, gefolgt von bösartigen E-Mails, die auf bestimmte Mitarbeiter abzielten.
Die Phishing-E-Mails dienten dazu, Anmeldedaten zu sammeln, indem sie die Opfer auf gefälschte Anmeldeseiten umleiteten, die legitimen Bankportalen sehr ähnlich waren.
ONNX Store nutzte ausgeklügelte Social-Engineering-Techniken, um E-Mails so zu personalisieren, dass sie den Anschein erweckten, sie würden von vertrauenswürdigen Kollegen oder Geschäftspartnern stammen.
Die Kampagne enthielt auch E-Mails mit bösartigen Anhängen, die, sobald sie geöffnet wurden, Malware installierten, die Tastatureingaben, Screenshots und andere vertrauliche Informationen aufzeichnen konnte.
Diese fortschrittlichen Techniken machten die ONNX Store-Kampagne besonders effektiv bei der Infiltration von Finanzinstituten und der Extraktion wertvoller Daten.
Vier Verteidigungsschichten gegen PhaaS-Kampagnen
Erweiterte Verteidigungsschichten zur Ergänzung bestehender E-Mail-Sicherheitslösungen sind weltweit zu einem festen Bestandteil umfassender Cybersicherheitsstrategien geworden. Dieser Ansatz ist der beste Weg, um Phishing-Angriffe zu entschärfen, da verschiedene Technologien verschiedene Indikatoren für Phishing-Versuche erkennen können.
Anstatt sich nur auf eine oder wenige Antiviren-Engines zu verlassen, muss eine robuste E-Mail-Sicherheitslösung aus mehreren Antiviren-Engines und Erkennungstechnologien bestehen, die unterschiedliche Spezialisierungen und Techniken aufweisen.
Diese Lösung nutzt fortschrittliches maschinelles Lernen und heuristische Analysen, um Phishing-Versuche sofort zu erkennen und zu blockieren, damit bösartige E-Mails abgefangen werden, bevor sie den Benutzer erreichen.
OPSWAT Real-Time Anti-Phishing hat eine Erkennungsrate von 99,98 % für Spam- und Phishing-Angriffe. Dabei werden E-Mail-Inhalte, die Reputation des Absenders und URL-Muster untersucht, um sicherzustellen, dass bösartige E-Mails identifiziert werden und nicht über das System an Endbenutzer weitergeleitet werden. Mit über 30 Quellen für Link-Reputationsprüfungen und Time-of-Click-Analysen reduziert Real-Time Anti-Phishing das Risiko erfolgreicher Phishing-Angriffe erheblich.
Diese E-Mail-Verteidigungsschicht adressiert die Cybersecurity-Risiken komplexer und vernetzter Netzwerke, indem sie eine Kombination mehrerer Antiviren-Engines nutzt und die Erkennungsraten im Vergleich zu Lösungen mit nur einer Engine um über 99 % erhöht. OPSWAT Multiscanning reduziert die Anfälligkeit für neue und aufkommende Bedrohungen, indem die Stärken mehrerer Engines genutzt werden.
Diese Technologie säubert alle eingehenden E-Mail-Inhalte und entfernt potenziell bösartige Elemente wie eingebettete Skripte und Makros in Anhängen - selbst in scheinbar harmlosen QR-Codes.
OPSWAT CDR™-Technologie zerlegt und baut Dateien wieder zusammen, um schädliche Komponenten zu entfernen und so die Sicherheit zu gewährleisten, ohne die Nutzbarkeit zu beeinträchtigen. Diese Technologie ist äußerst effektiv und hat bereits über 1.000 Dateien auf gefälschte und komplexe Angriffe überprüft. Darüber hinaus überprüft und schützt die Deep CDR™-Technologie mehr als 170 Dateitypen und reduziert so das Risiko von Zero-Day-Angriffen und anderen komplexen Bedrohungen erheblich.
Sandboxing in Echtzeit isoliert Dateien von anderen Systemressourcen, damit sie sicher auf bösartiges Verhalten untersucht werden können. Diese Technologie ist besonders effektiv bei der Erkennung unbekannter Malware.
Die OPSWAT Real-Time Adaptive Sandbox arbeitet 10 Mal schneller als herkömmliche Sandboxen und ist 100 Mal ressourceneffizienter als andere Sandboxen.
Strategische Umsetzung Email Security
Um den Bedrohungen durch Phishing-as-a-Service und Quishing wirksam zu begegnen, müssen Finanzinstitute eine gezielte, robuste E-Mail-Sicherheitsstrategie umsetzen:
- Umfassende E-Mail-Risikobewertung: Führen Sie regelmäßige Bewertungen durch, um Schwachstellen und Lücken in der bestehenden Cybersicherheitsinfrastruktur zu ermitteln.
- Erweiterte E-Mail-Sicherheit „ Email Gateway Security “: Stärken Sie E-Mail-Gateways sowohl vor Ort als auch in der Cloud (einschließlich Microsoft 365) mit mehrschichtiger Sicherheit, die Echtzeit-Anti-Phishing, „ Multiscanning “, Deep CDR™-Technologie und eine Echtzeit- Sandbox umfasst, um zu verhindern, dass Phishing-E-Mails in das Netzwerk gelangen.
- Kontinuierliche Sicherheitsupdates: Aktualisieren Sie regelmäßig die Sicherheitsprotokolle und Definitionen, um sie an neue Phishing-Techniken und sich entwickelnde Bedrohungen anzupassen.
Da sich Phishing-as-a-Service immer weiter entwickelt und zunehmend betrügerische Techniken wie Quishing einsetzt, ist es für Finanzinstitute unerlässlich, ihre E-Mail-Sicherheitspraktiken zu verbessern.
Durch das Verständnis der raffinierten Natur von Phishing-as-a-Service und die Implementierung modernster Abwehrtechnologien können Finanzinstitute Risiken mindern und sich gegen die sich ständig verändernde Landschaft der E-Mail-basierten Cyber-Bedrohungen schützen.
Die Verbesserung der E-Mail-Sicherheit ist nicht nur eine technische Notwendigkeit, sondern eine entscheidende Strategie, um das Vertrauen und die Integrität im digitalen Zeitalter zu erhalten.
Nächste Schritte
- Phishing stoppen mit MetaDefender Email Security
- Bewerten Sie Ihre E-Mail-Sicherheit
- Versuchen Sie OPSWAT MetaDefender Email Security
- Erfahren Sie mehr über QR-Code-Phishing (Quishing)
