Zero-Day-Erkennungs-
für MetaDefender Core
Die KI-gestützte, lokal installierte Zero-Day-Erkennungslösung OPSWATfür Offline- und regulierte Umgebungen. Sie nutzt eine emulationsbasierte adaptive Sandbox und KI-gestützte Malware-Analyse, um schwer zu erkennende Bedrohungen aufzudecken, verwertbare IOCs zu extrahieren und eine sichere Dateiprüfung innerhalbCore MetaDefender Core zu unterstützen.
- In wenigen Minuten installieren
- Keine zusätzliche Integration erforderlich
- Verwendet Ihre bestehenden Richtlinien
Einheitliche Zero-Day-Erkennung
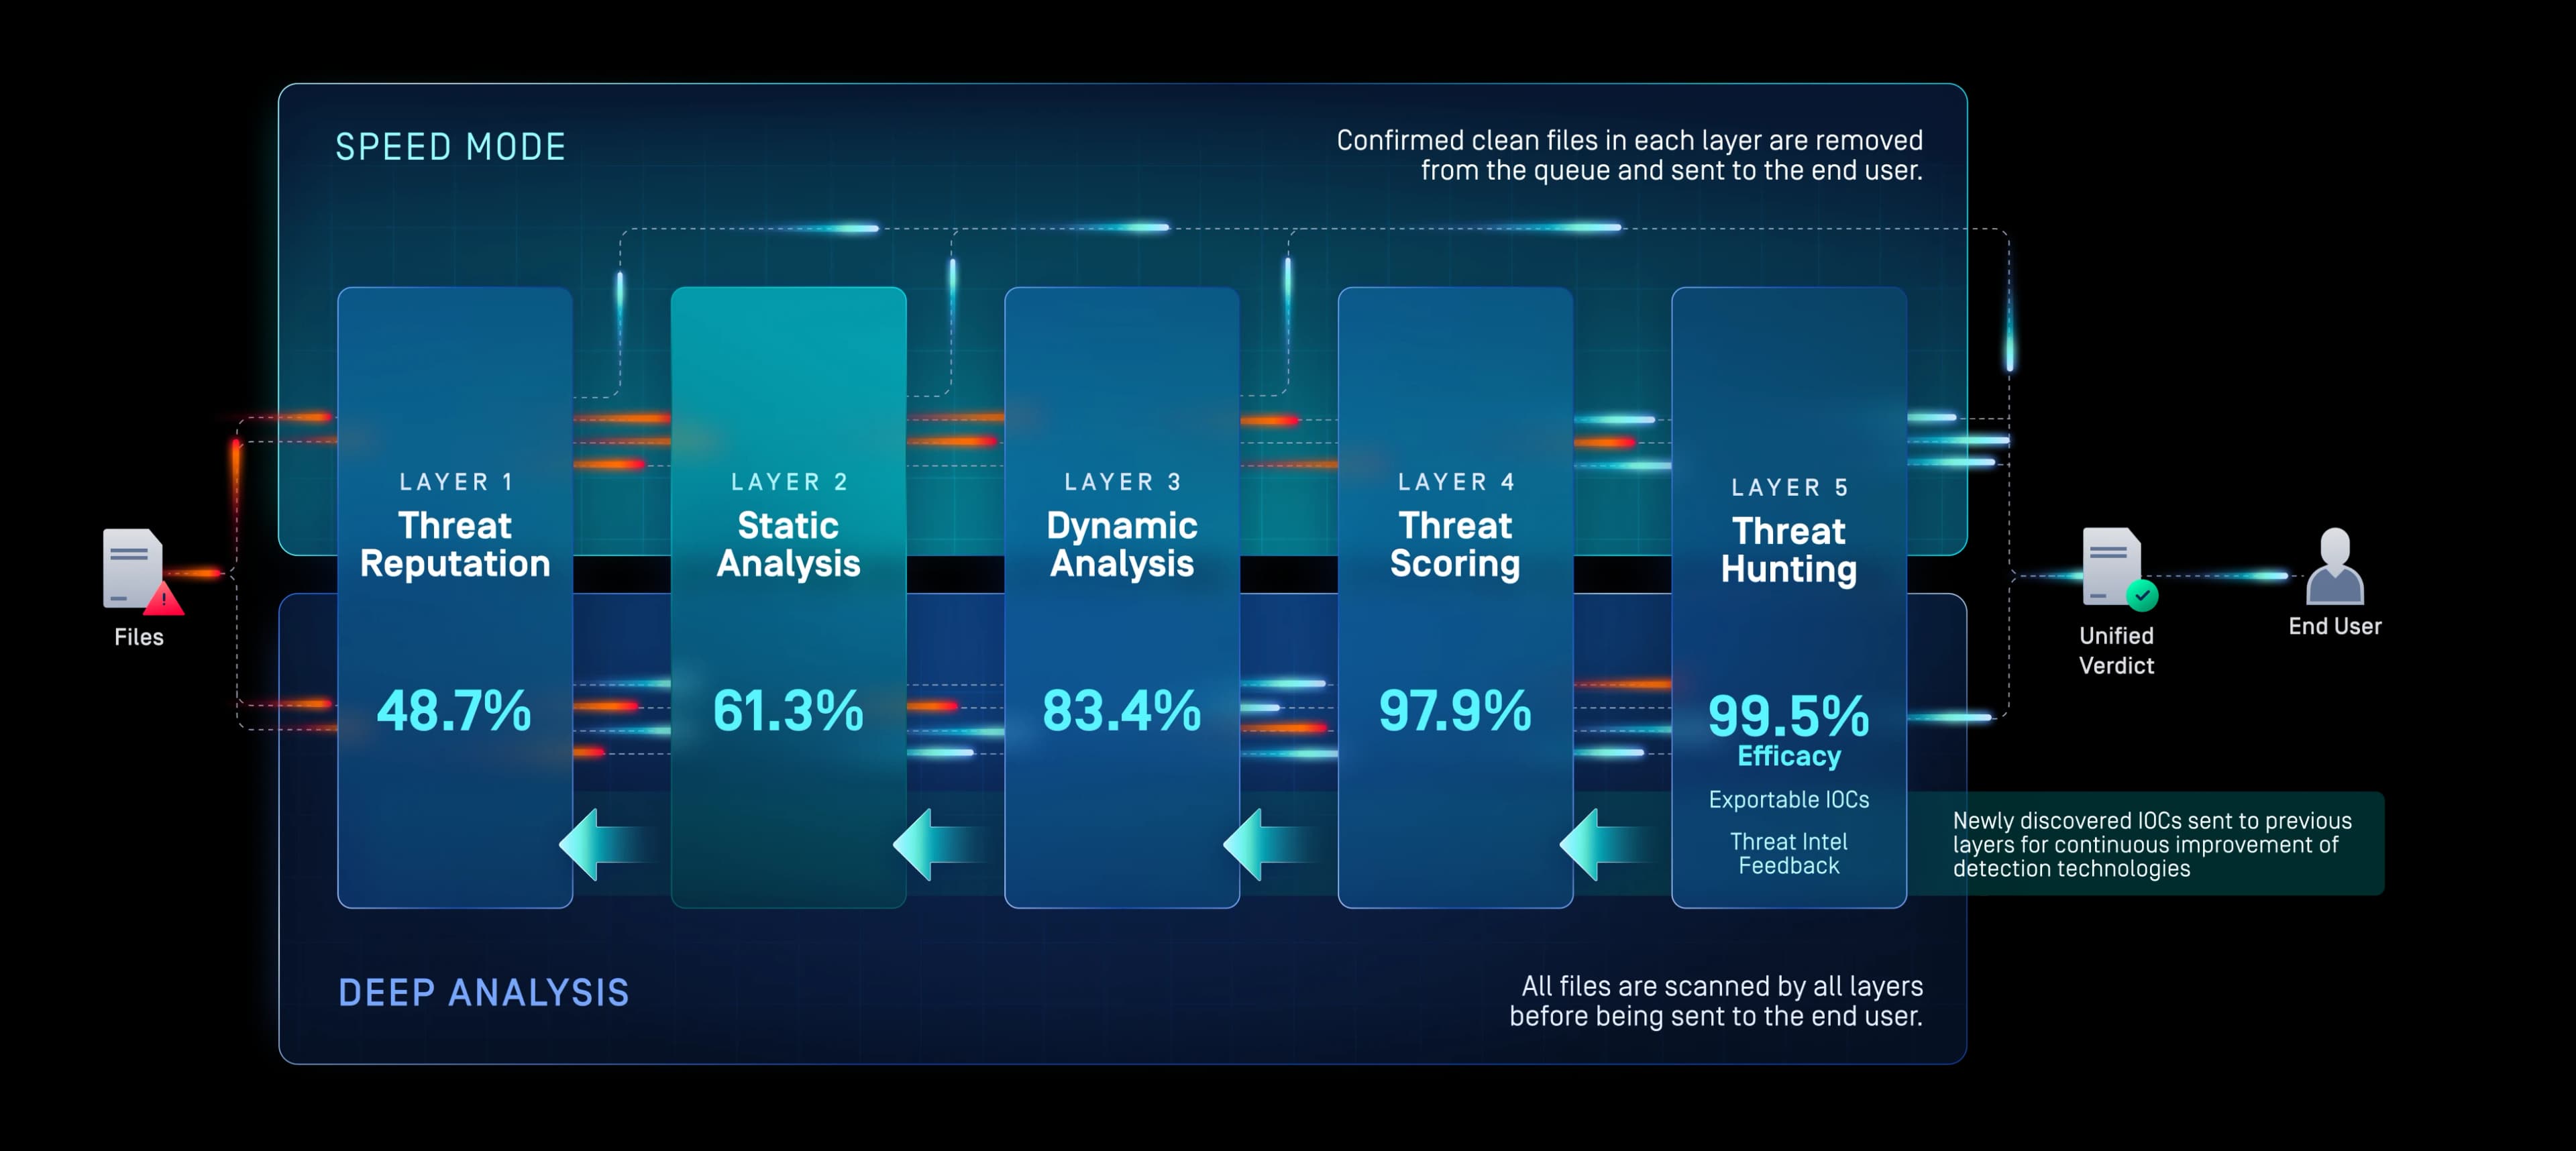
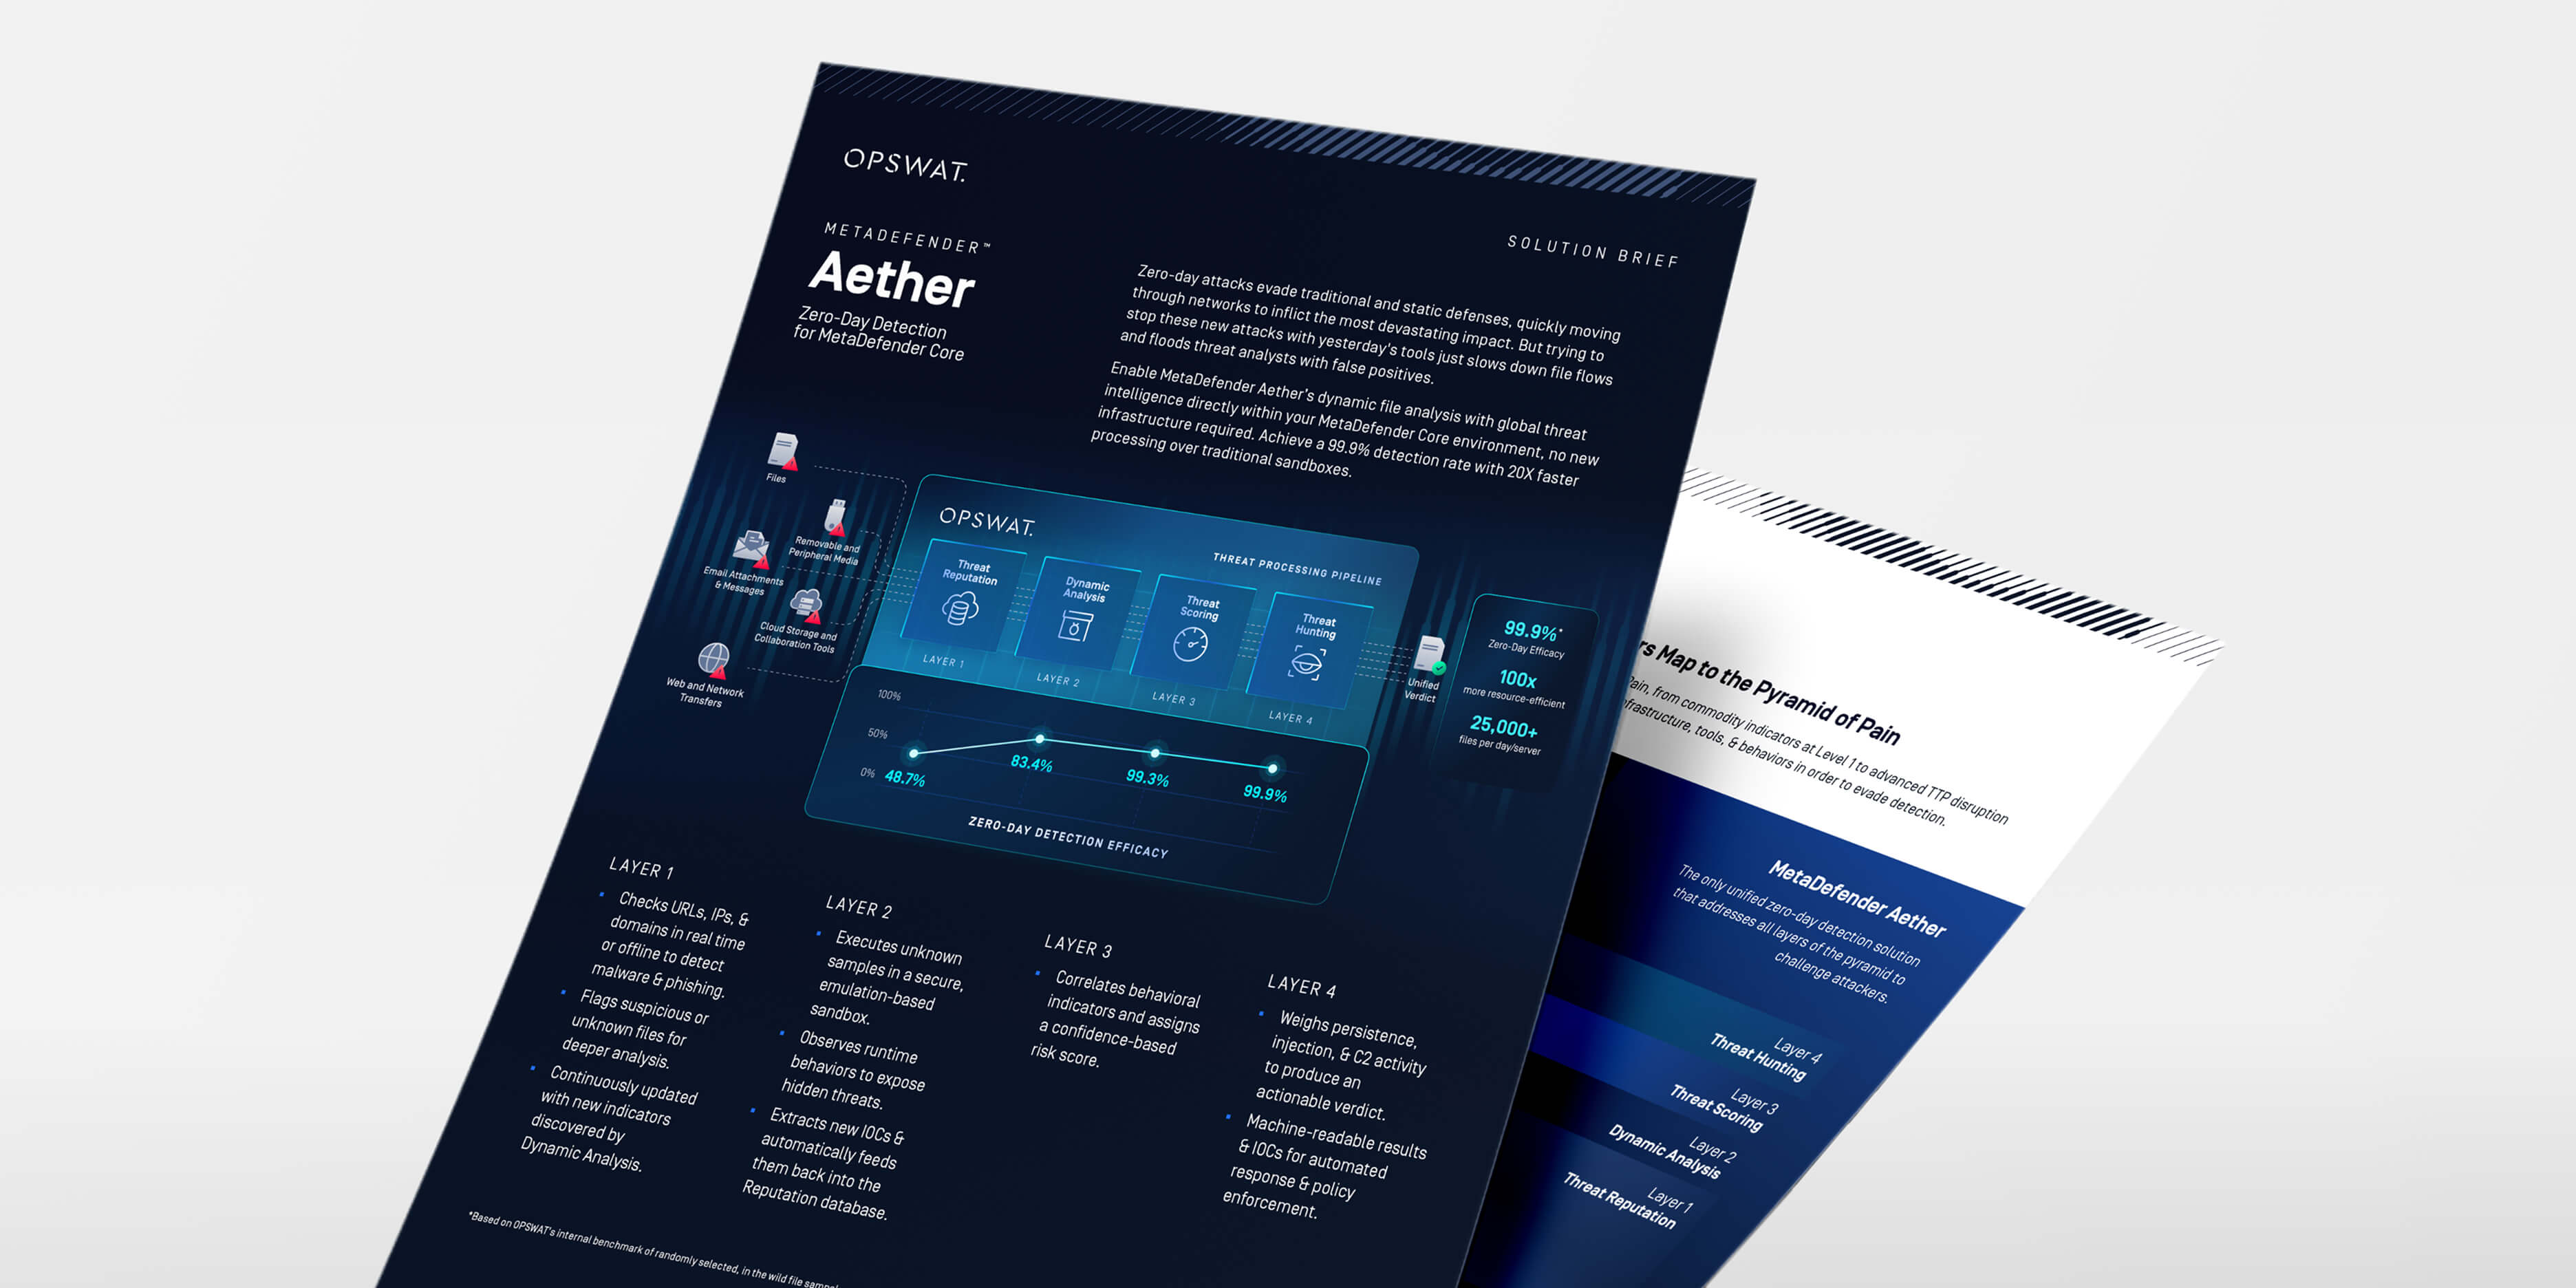
Schicht 1: Reputation von Bedrohungen
Bekannte Bedrohungen durch „
“ schnell aufdecken
Bekannte Bedrohungen bereits vor einer eingehenderen Analyse abwehren.
Überprüft Dateien, URLs, IP-Adressen und Domains anhand von ständig aktualisierten Reputationsdaten – sowohl online als auch offline.
Es blockiert wiederverwendete Malware und die Infrastruktur der Angreifer und zwingt diese dazu, ihre Indikatoren zu wechseln und neue Verbreitungswege aufzubauen.
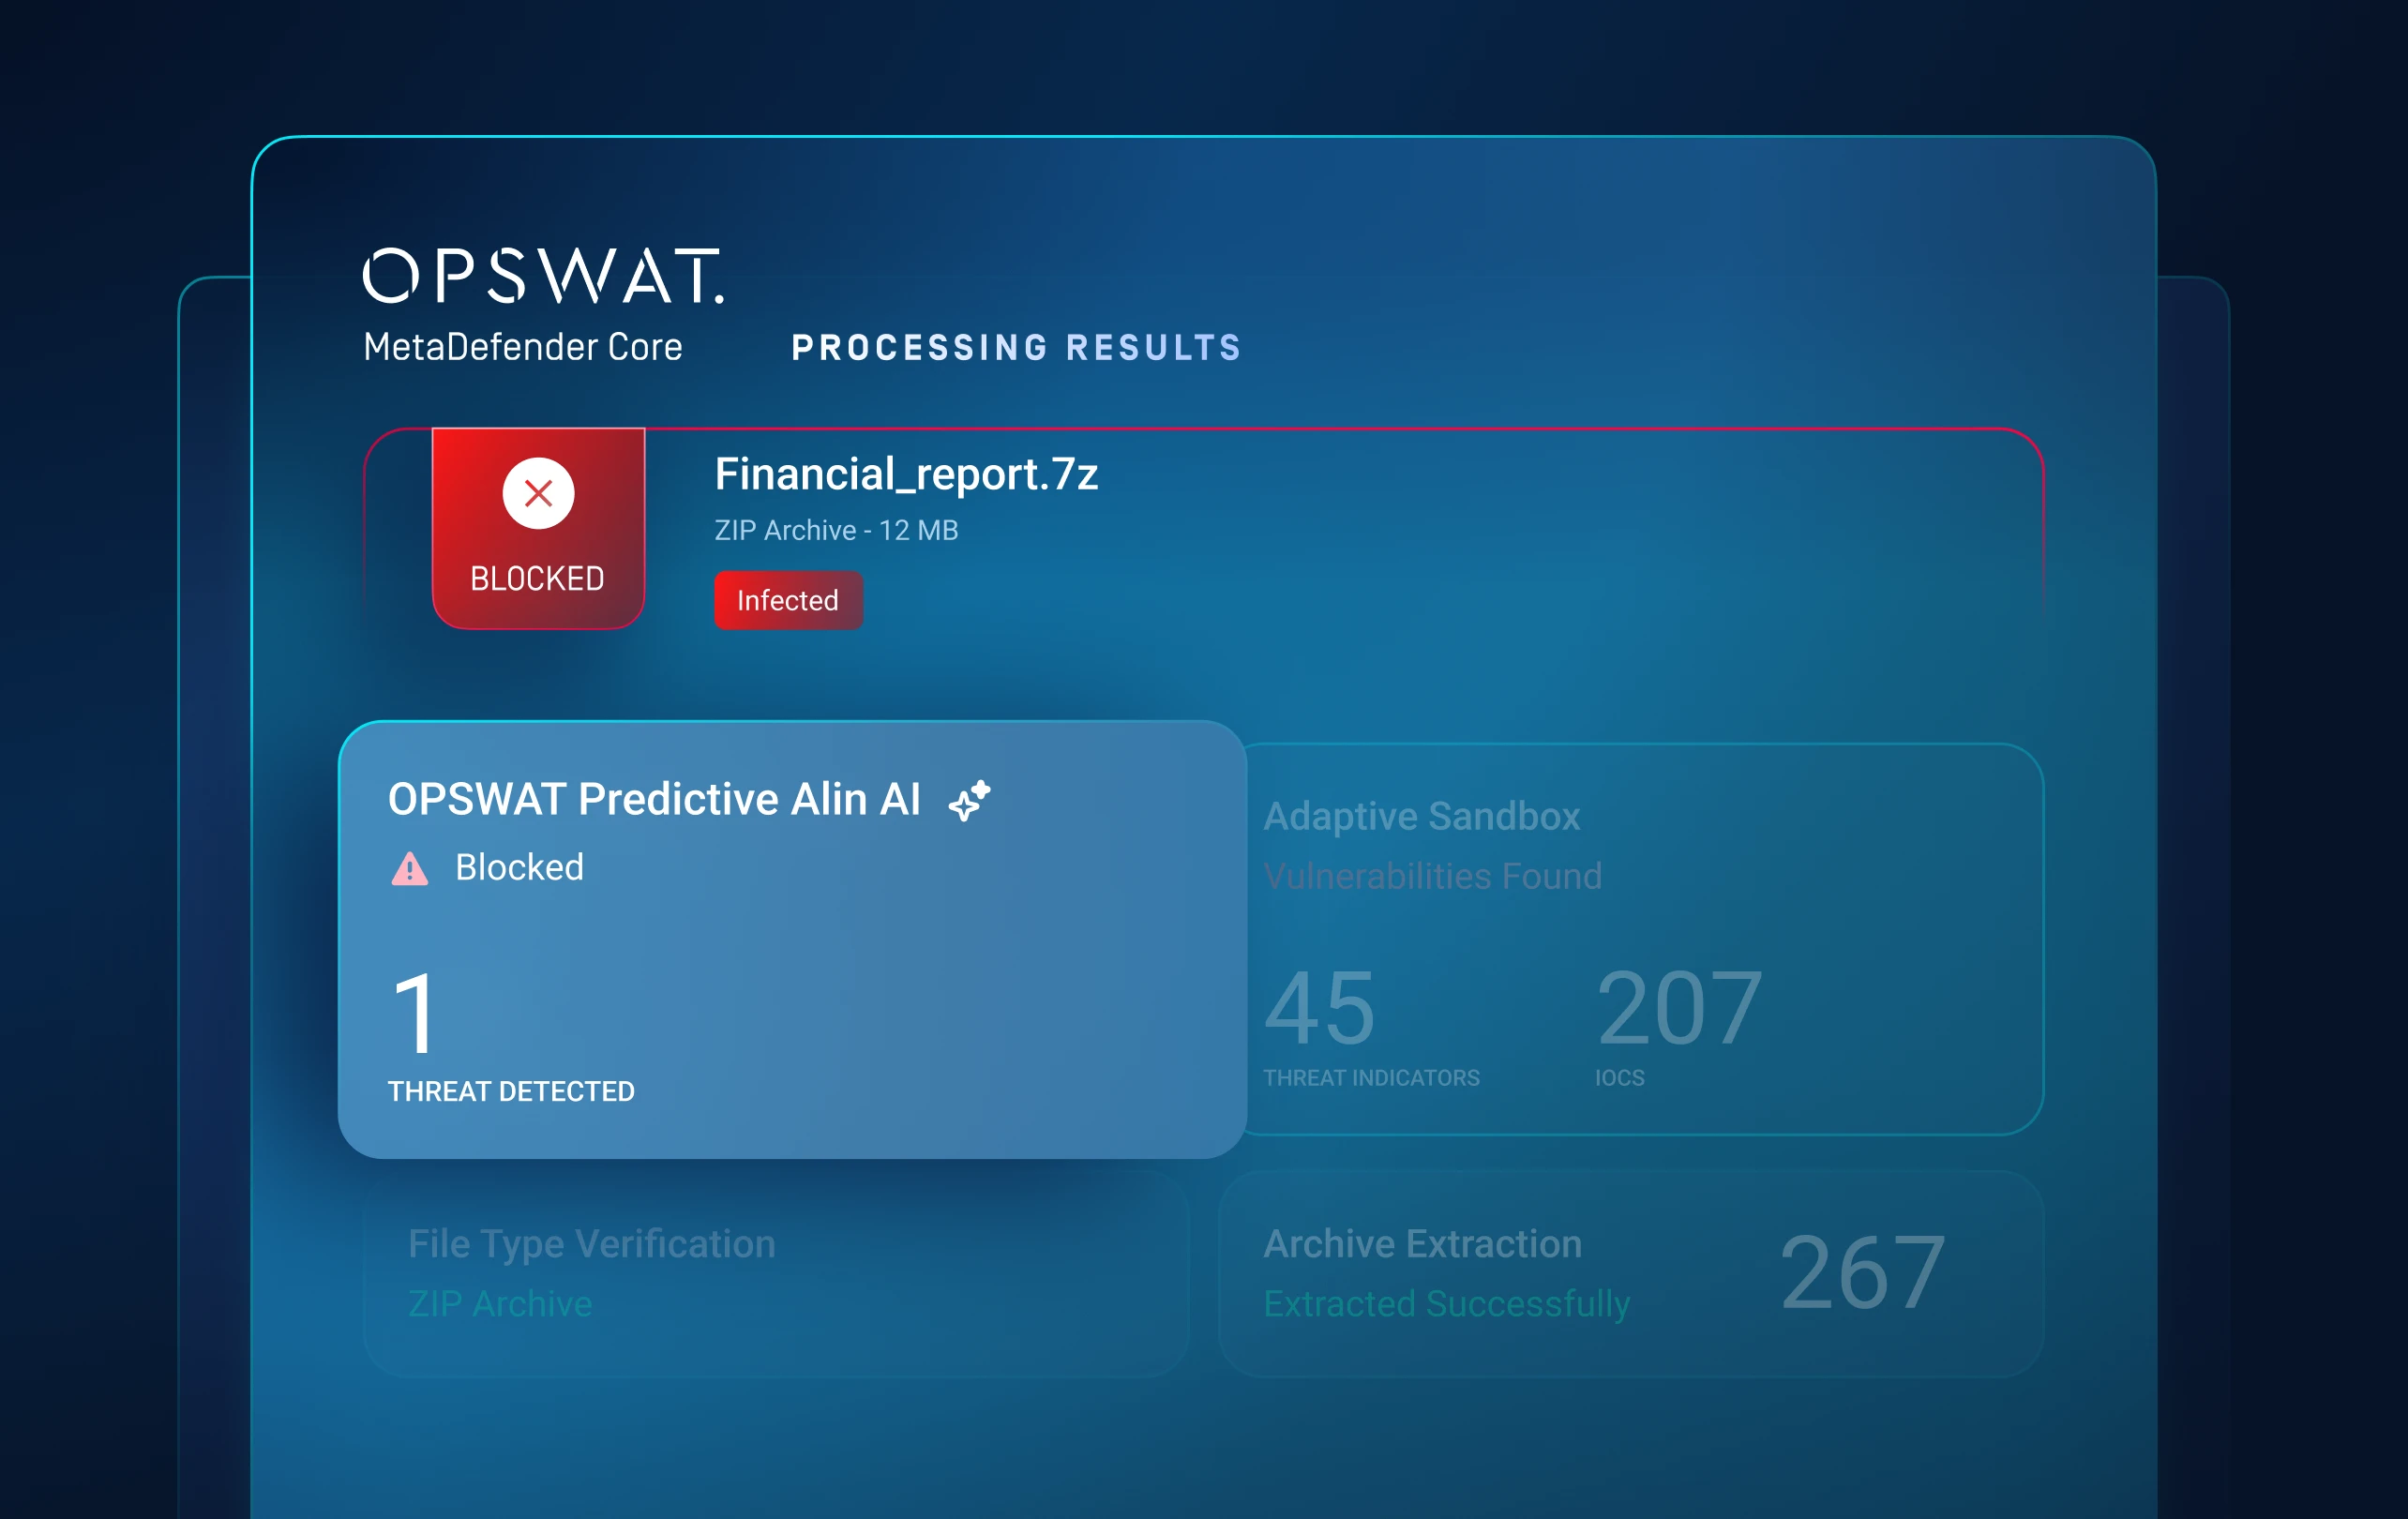
Ebene 2: Statische Analyse
Unbekannte Bedrohungen vor ihrer Ausführung vorhersagen
Schließen Sie die Lücke bei der Erkennung vor der Ausführung.
Die prädiktive Alin-KI analysiert Dateistrukturen und Verhaltensmerkmale, um böswillige Absichten innerhalb von Millisekunden zu erkennen – ganz ohne Signaturen oder Testausführung.
Erkennt bisher unbekannte und polymorphe Malware, bevor sie ausgeführt wird, wodurch der Bedarf an nachgelagerten Sandboxen reduziert und gleichzeitig ein schneller Dateifluss gewährleistet wird.
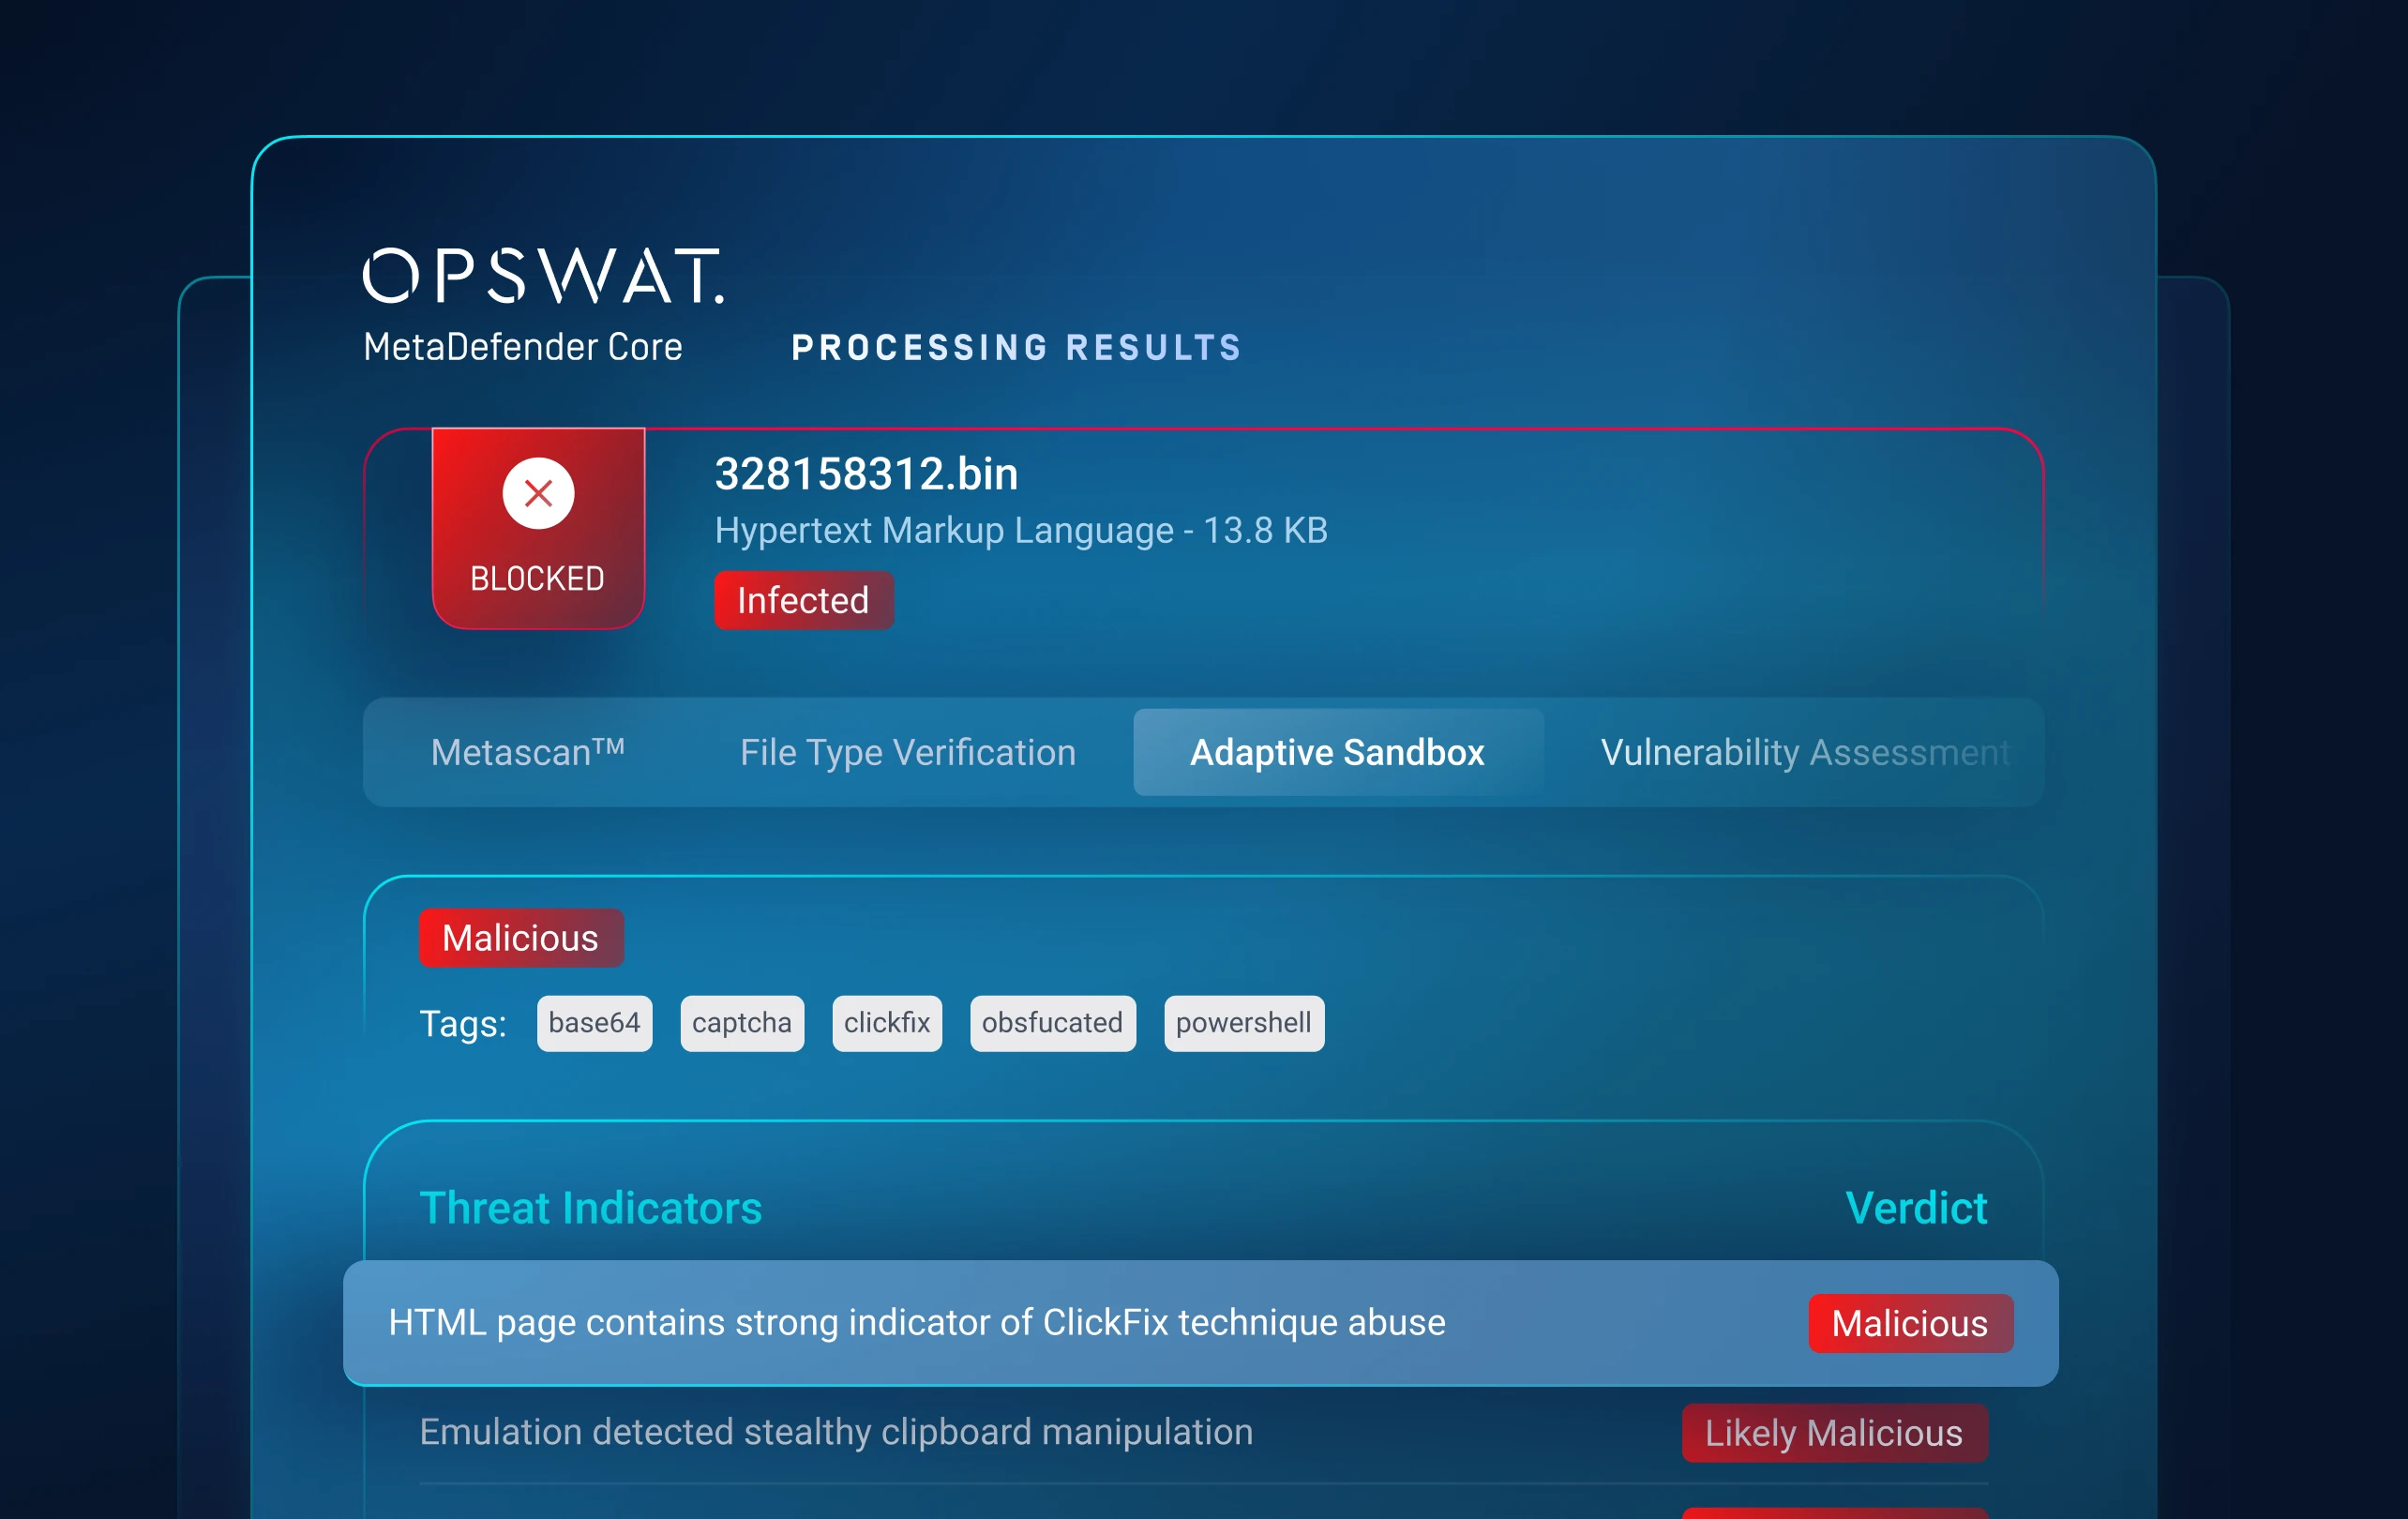
Ebene 3: Dynamische Analyse
Verbergene Bedrohungen dazu zwingen, sich zu offenbaren
Entdecken Sie schwer aufzuspürende Malware, die von statischen und VM-basierten Tools übersehen wird.
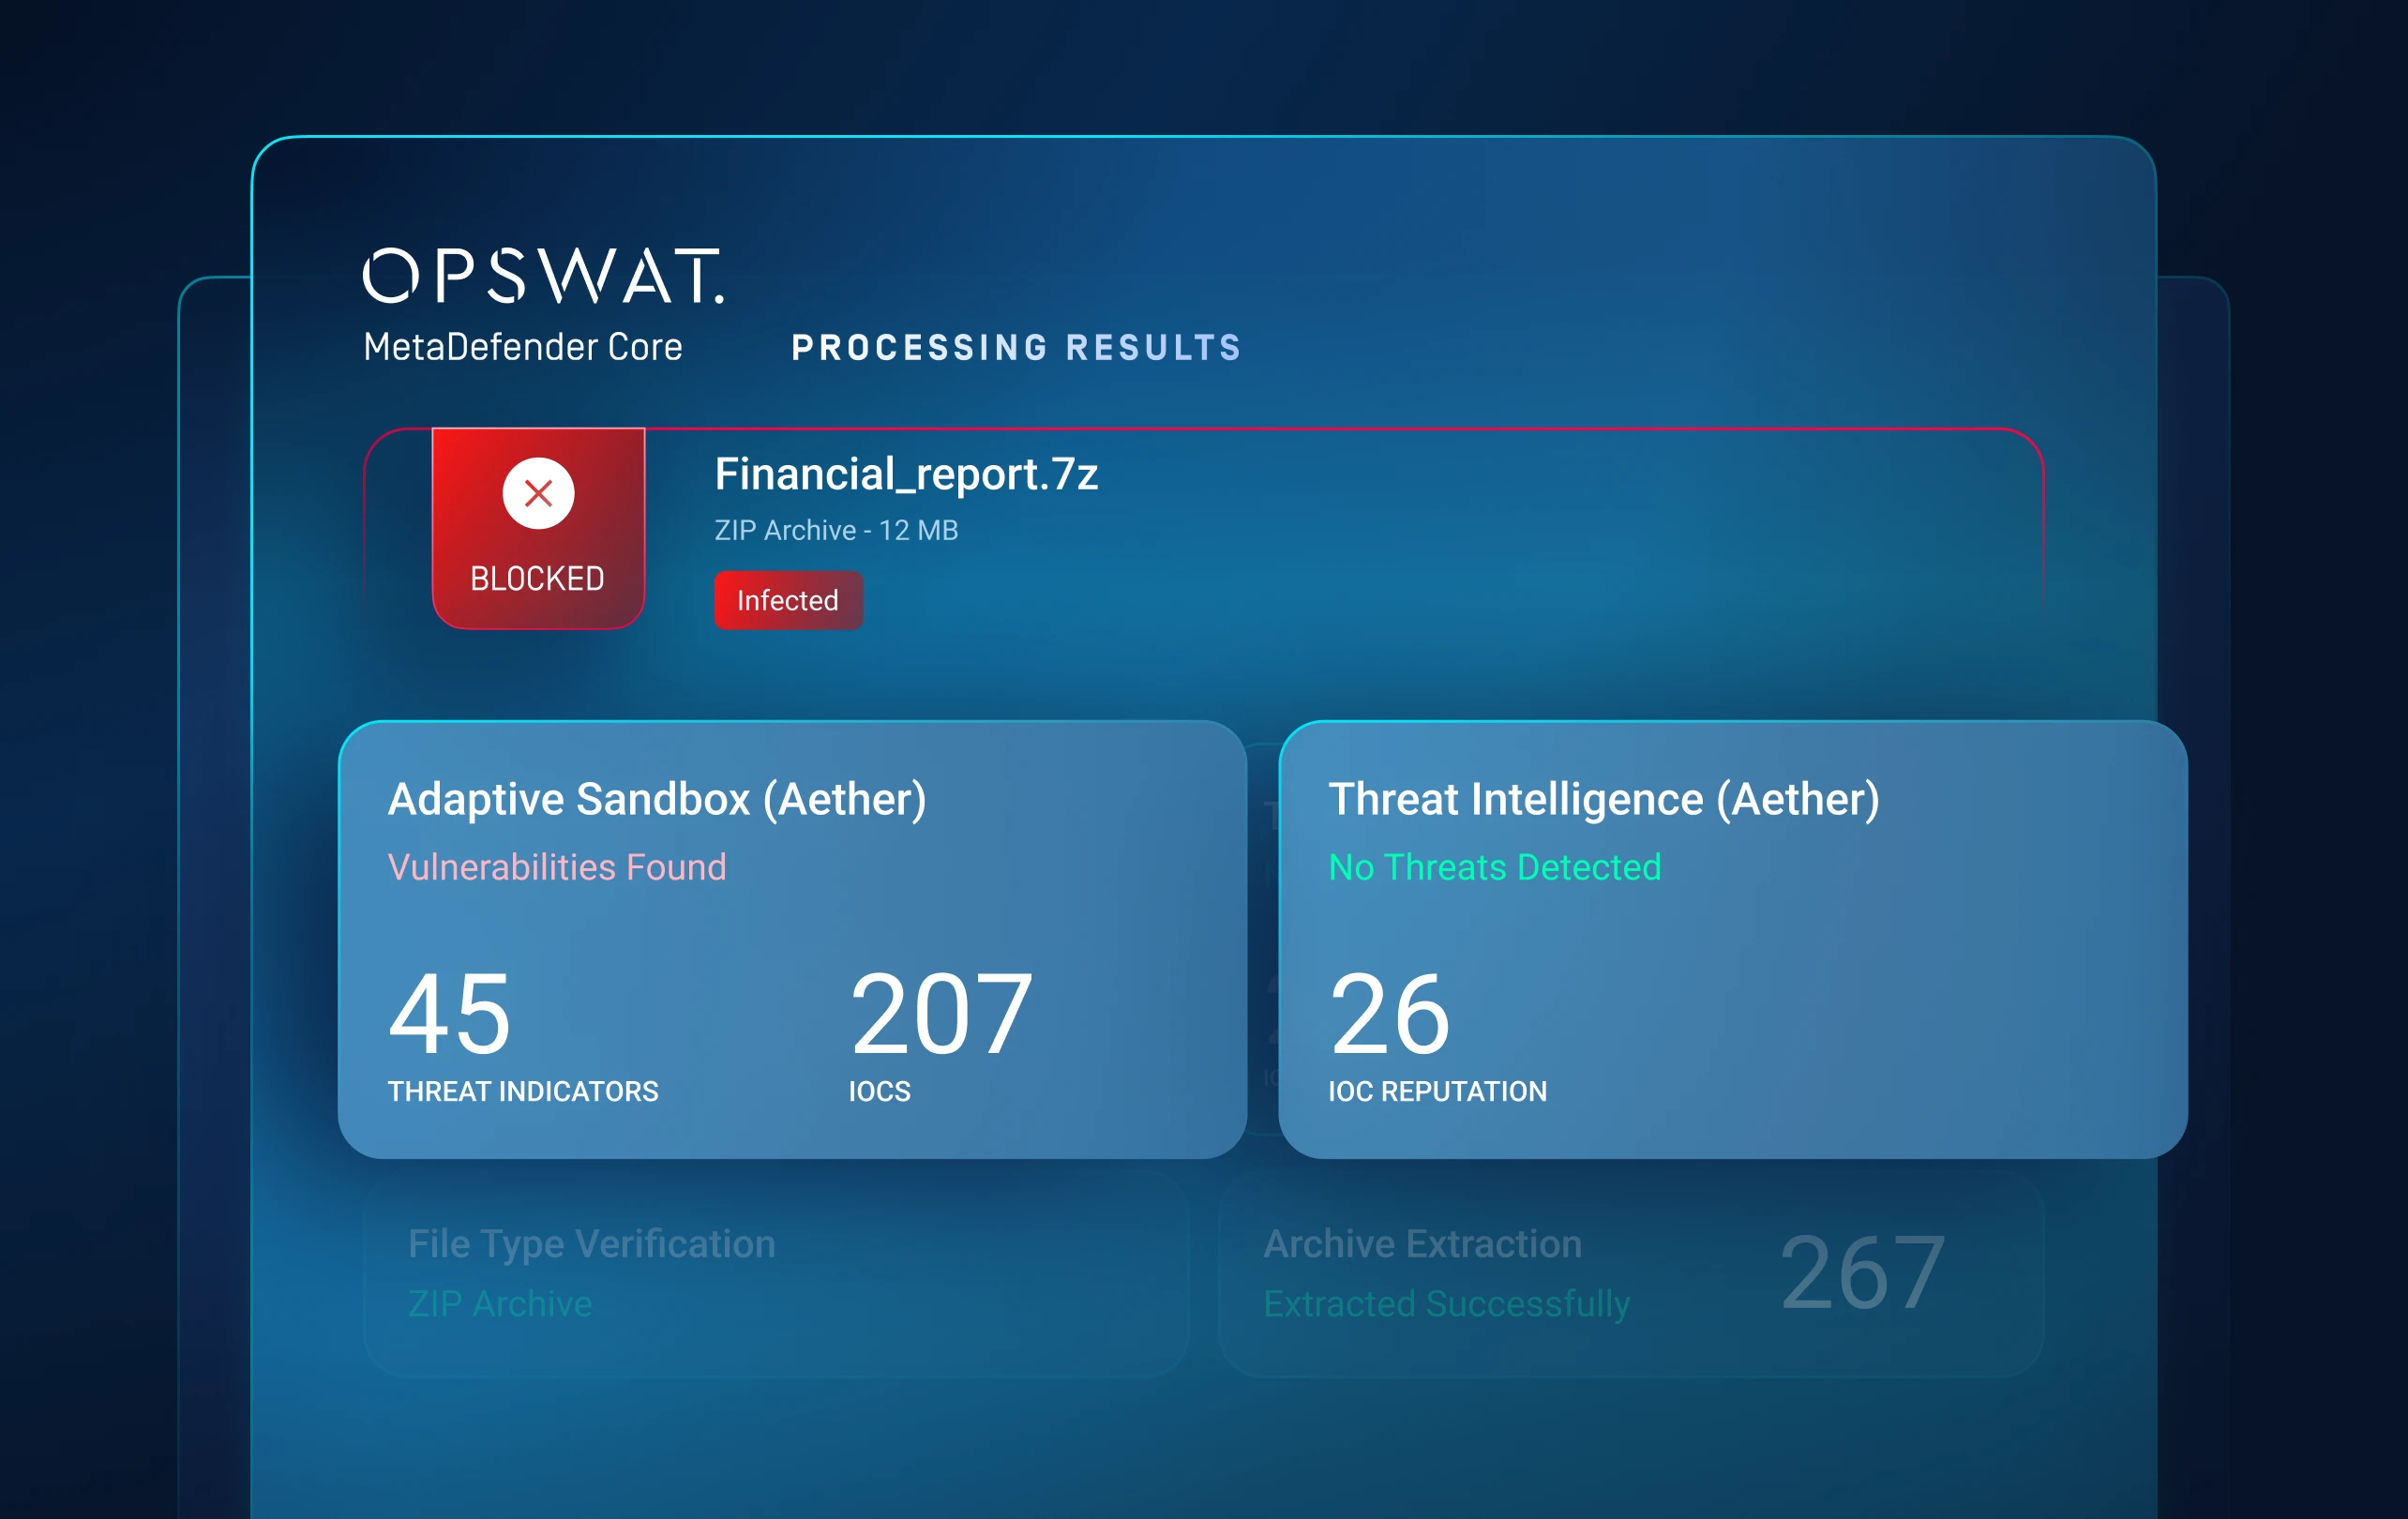
Eine emulationsbasierte Adaptive Sandbox bösartiges VerhaltenSandbox und untersucht alternative Ausführungswege, ohne dabei auf eine nachweisbare virtuelle Maschine zurückzugreifen.
Deckt Loader-Ketten, Laufzeit-Artefakte, verschleierte Skripte, mehrstufige Payloads und Umgehungstechniken auf.
Ebene 4: Bedrohungsbewertung
Konzentriere dich auf das Wesentliche
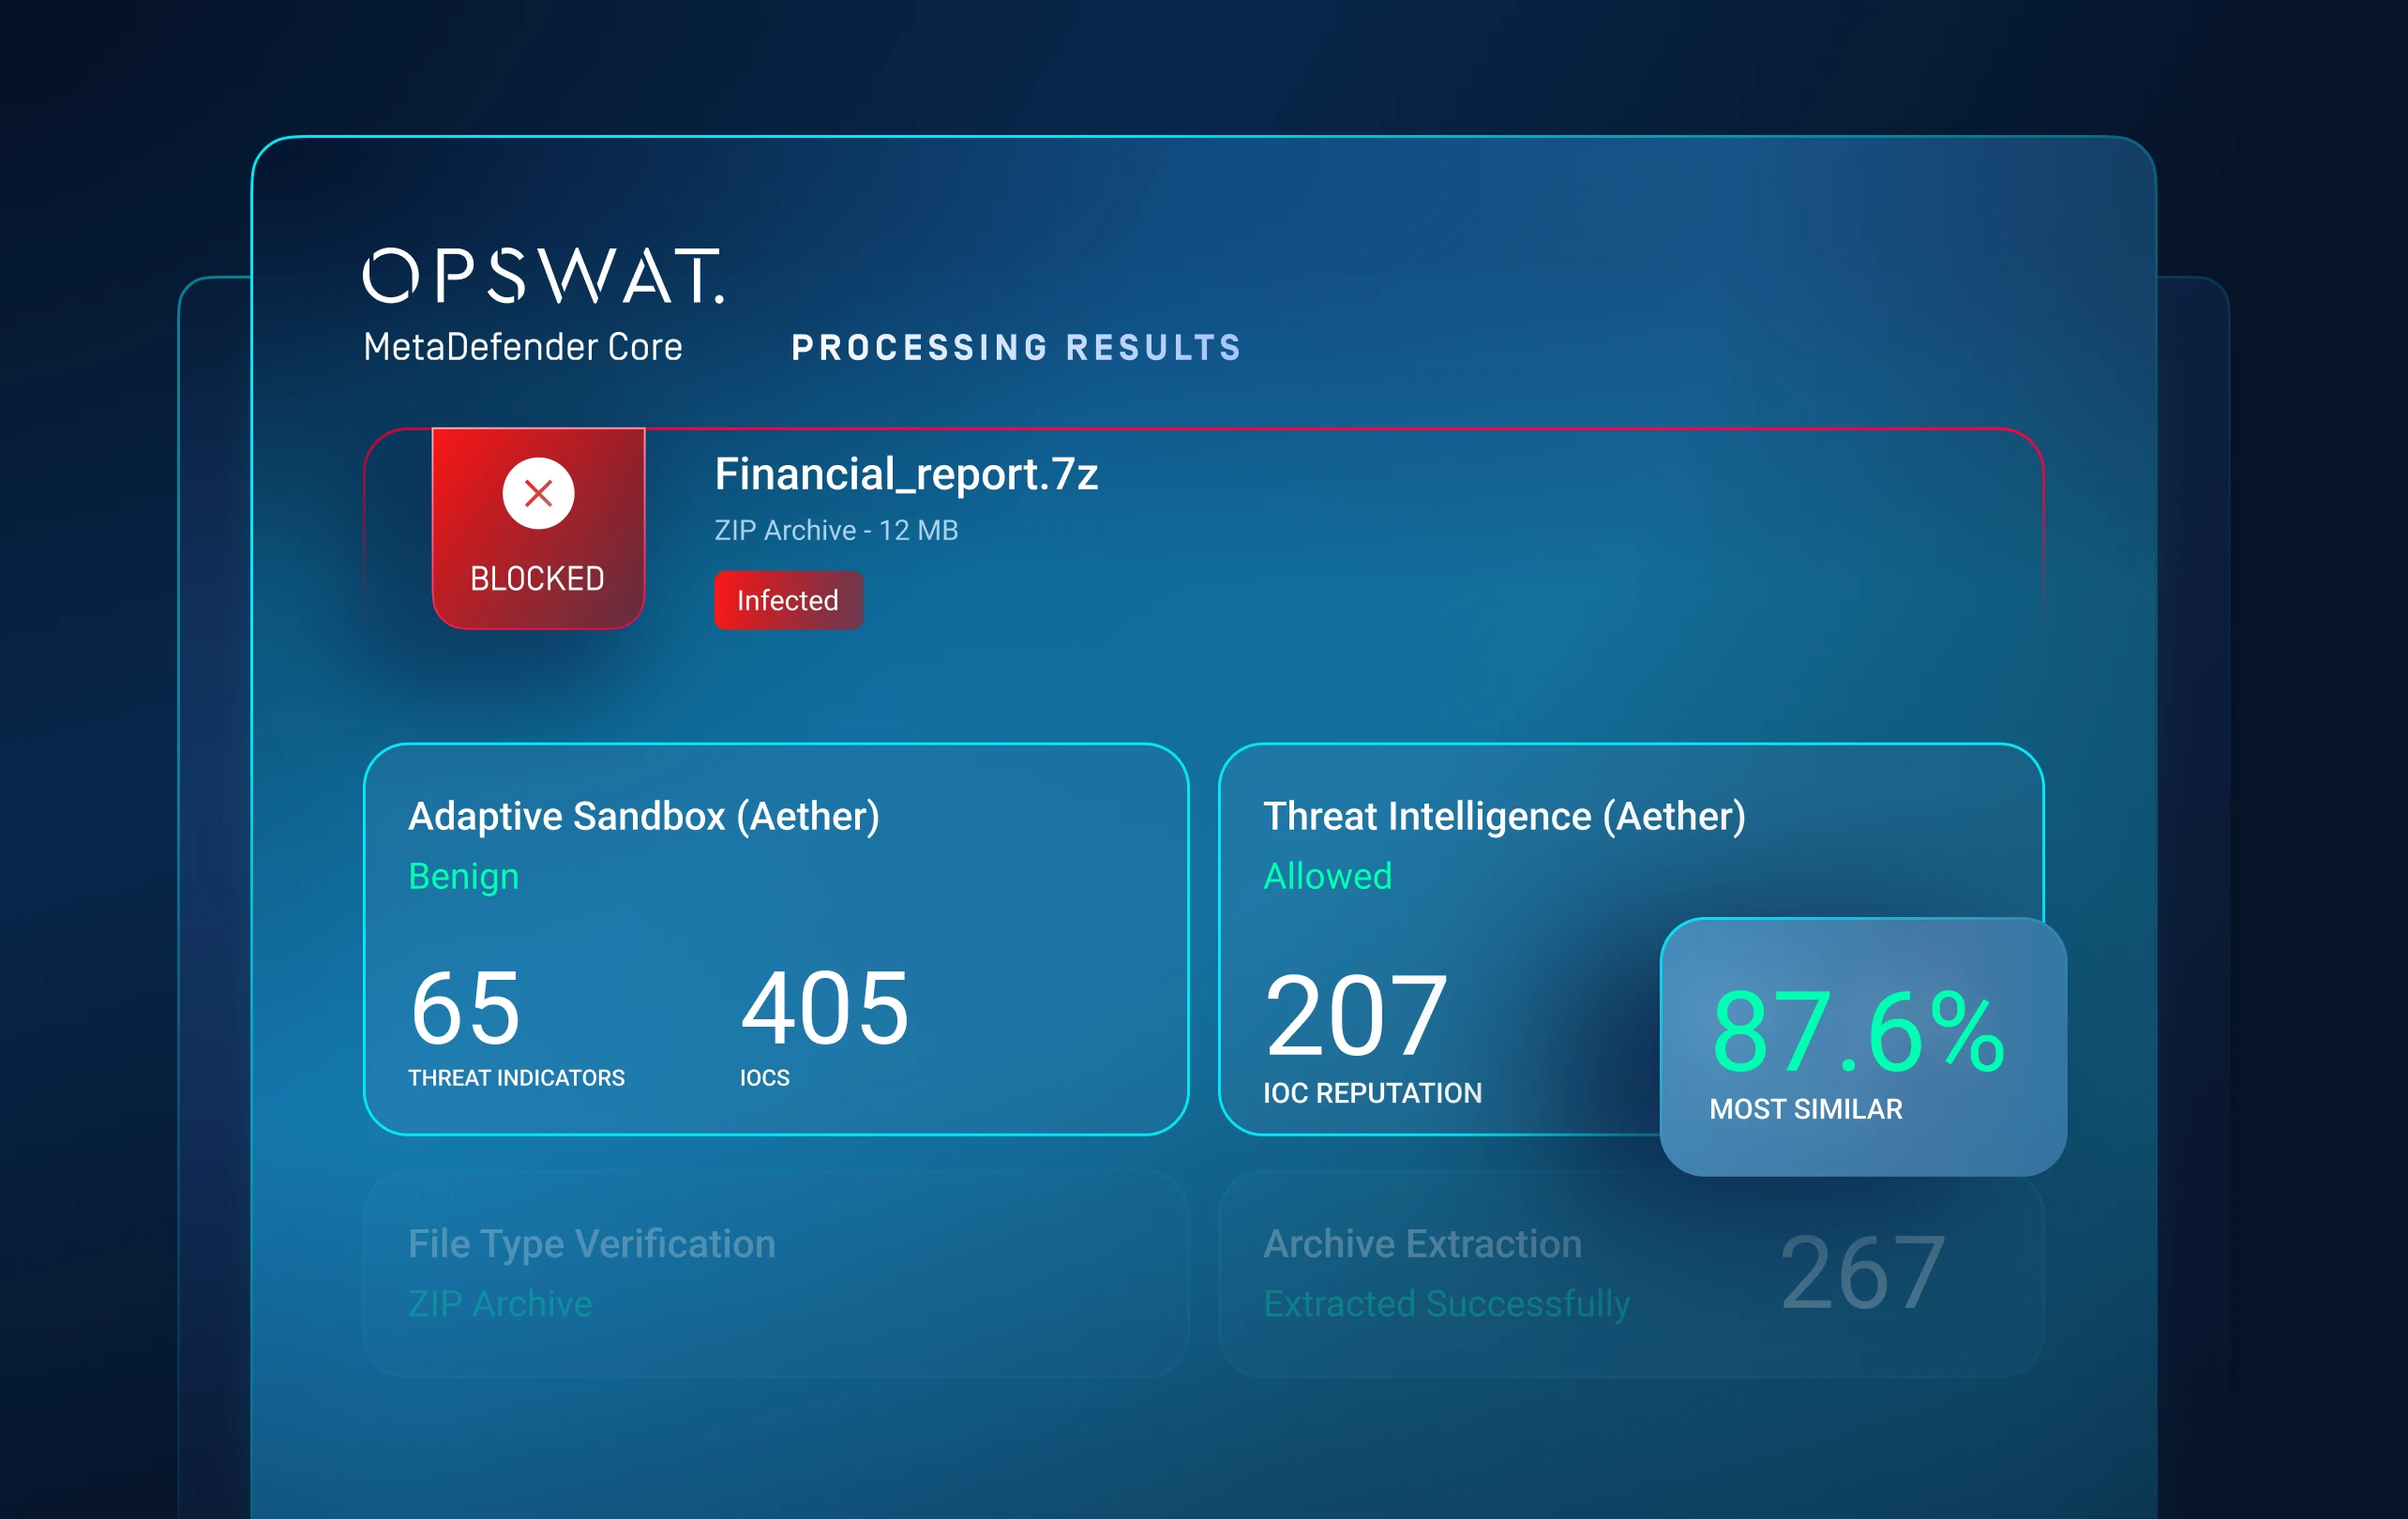
Verwandeln Sie komplexes Bedrohungsverhalten in eine umsetzbare Einschätzung.
Verknüpft Signale aus Reputations-, statischen und dynamischen Analysen, um eine vertrauensbasierte Risikobewertung zu ermitteln.
Zeigt die bedrohlichsten Risiken in Echtzeit an und reduziert so Fehlalarme, Alarmflut und den Zeitaufwand der Analysten für die Triage.
Ebene 5: Bedrohungssuche
Bedrohungen mit Kampagnen verknüpfen
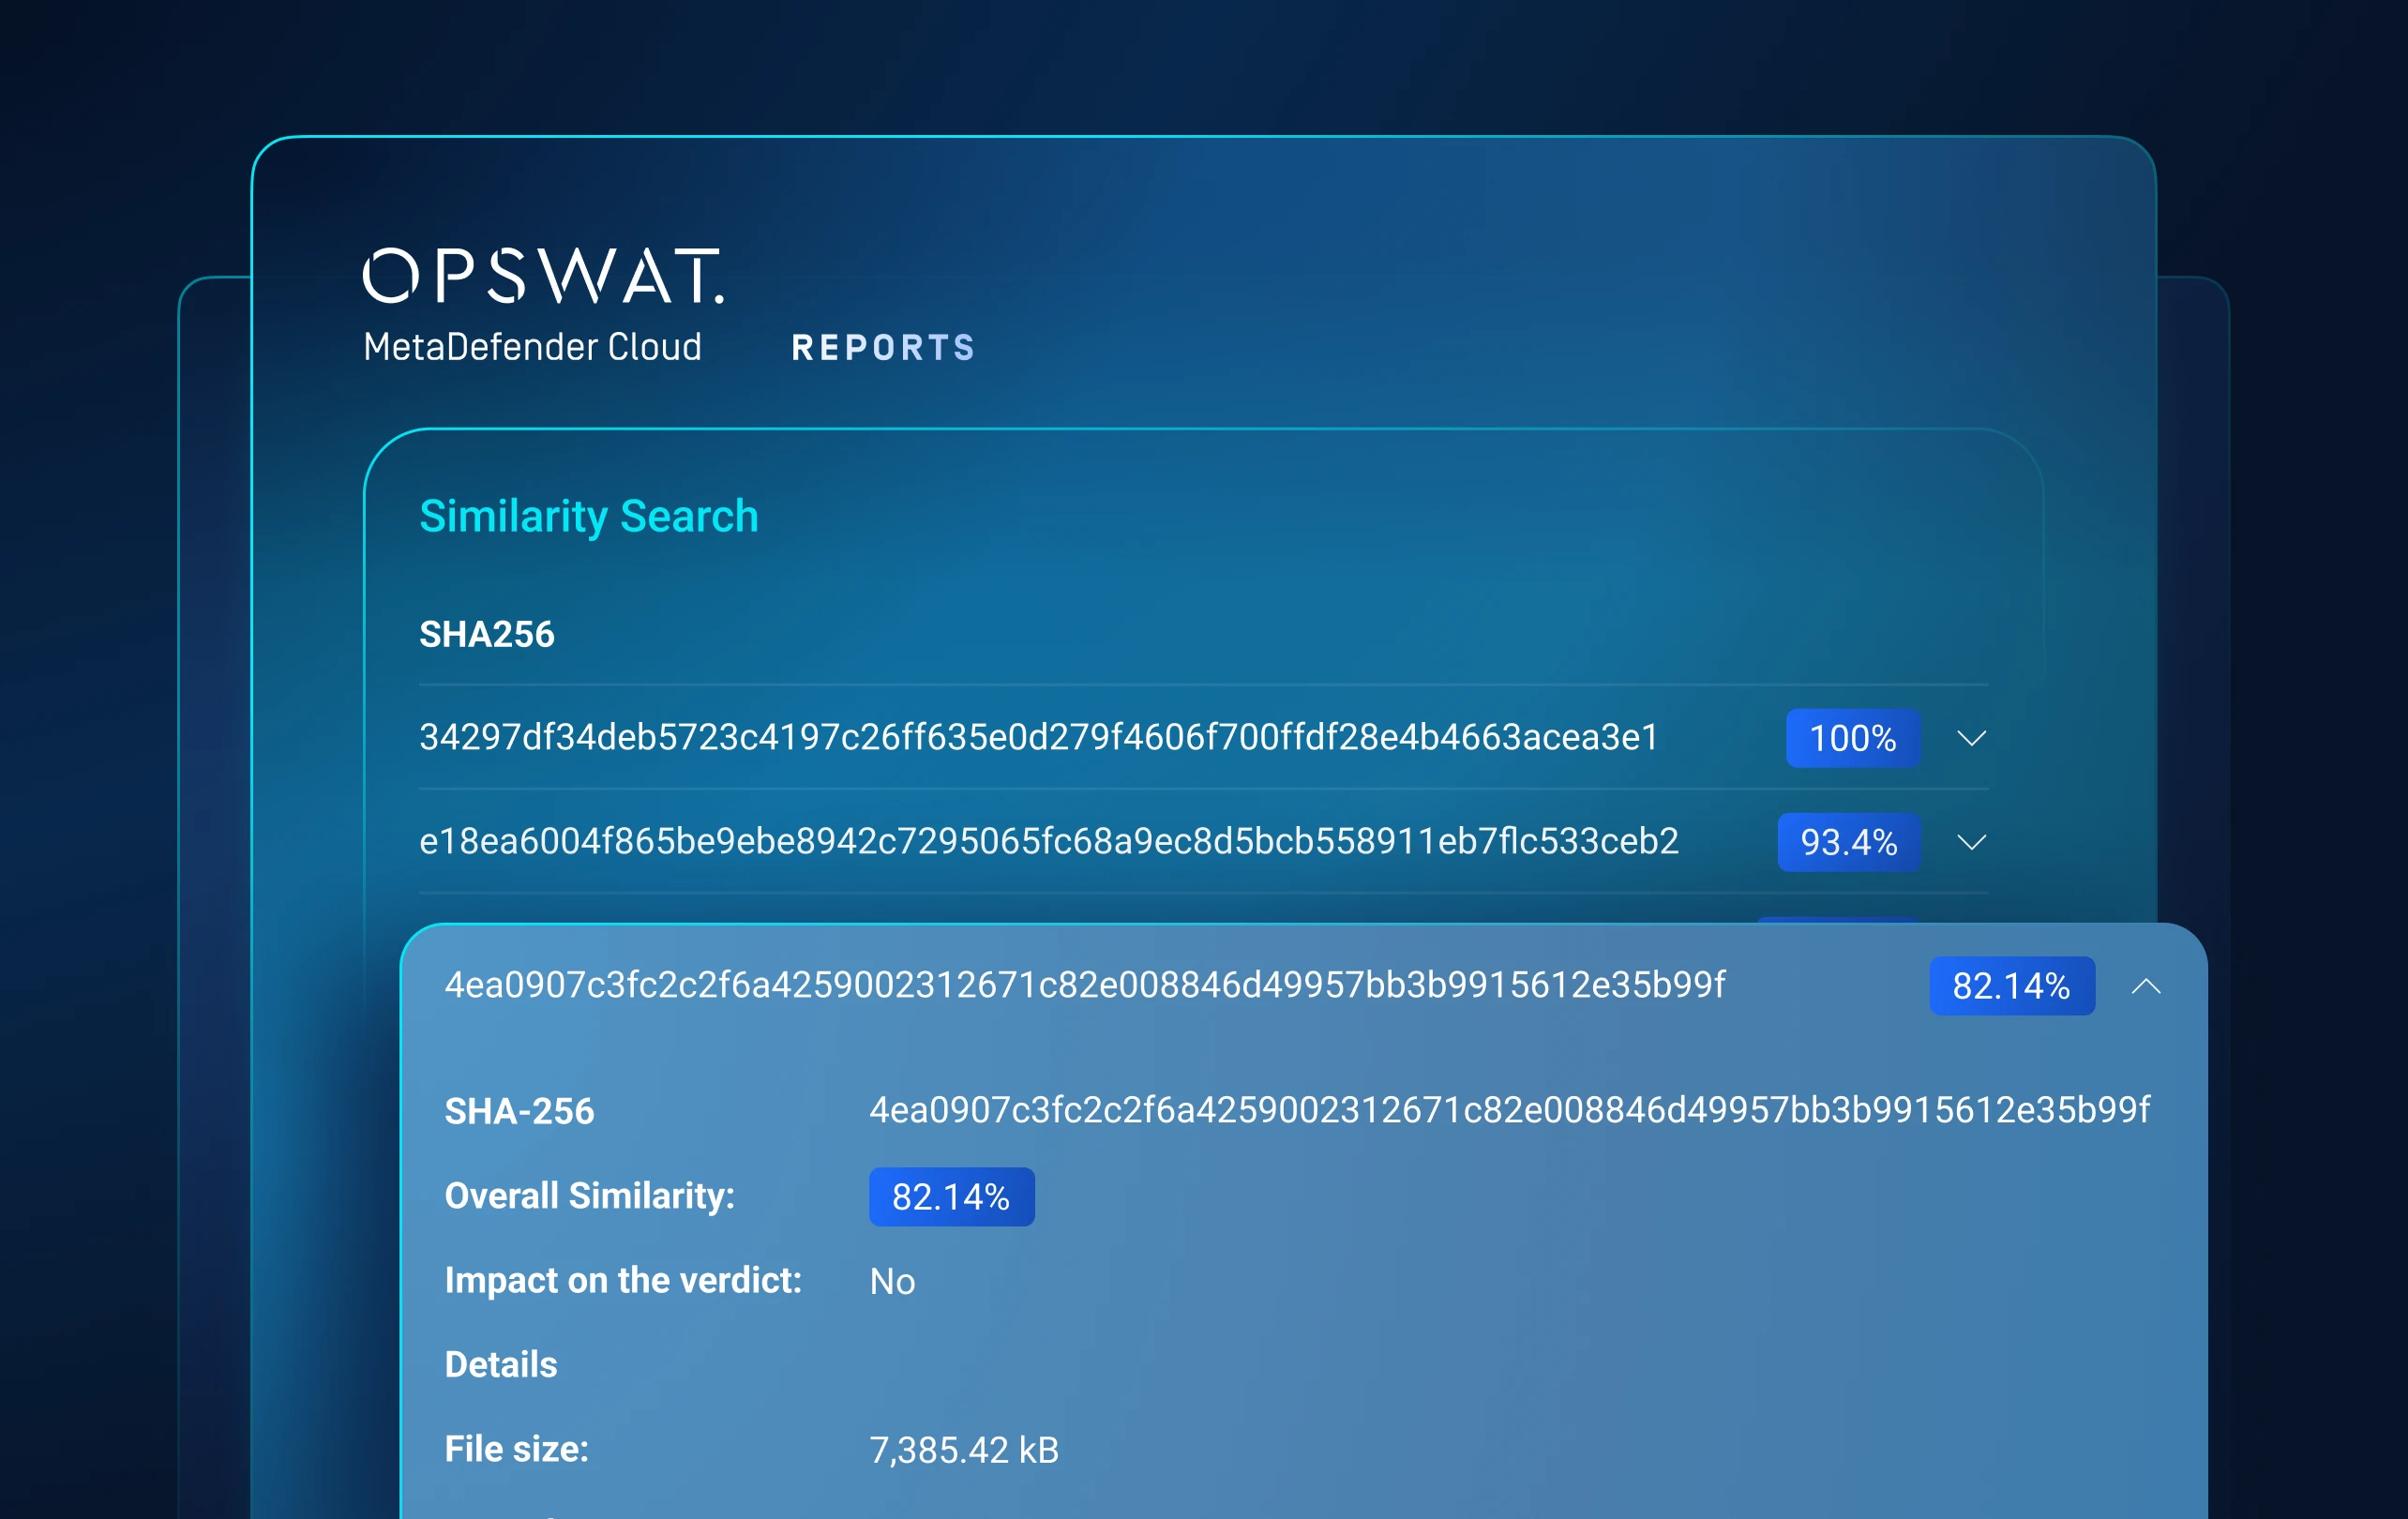
Wechseln Sie von der Erkennung einzelner Dateien hin zu Informationen auf Kampagnenebene.
Die auf maschinellem Lernen basierende Ähnlichkeitssuche und die Korrelation von Bedrohungsmustern verknüpfen unbekannte Proben mit bekannter Malware, Infrastruktur, Taktiken und verwandten Varianten.
Deckt Malware-Familien und Angreiferkampagnen auf und zwingt Angreifer dazu, ihre Tools, ihre Infrastruktur und ihre Vorgehensweisen grundlegend zu überarbeiten.
In 3 einfachen Schritten loslegen
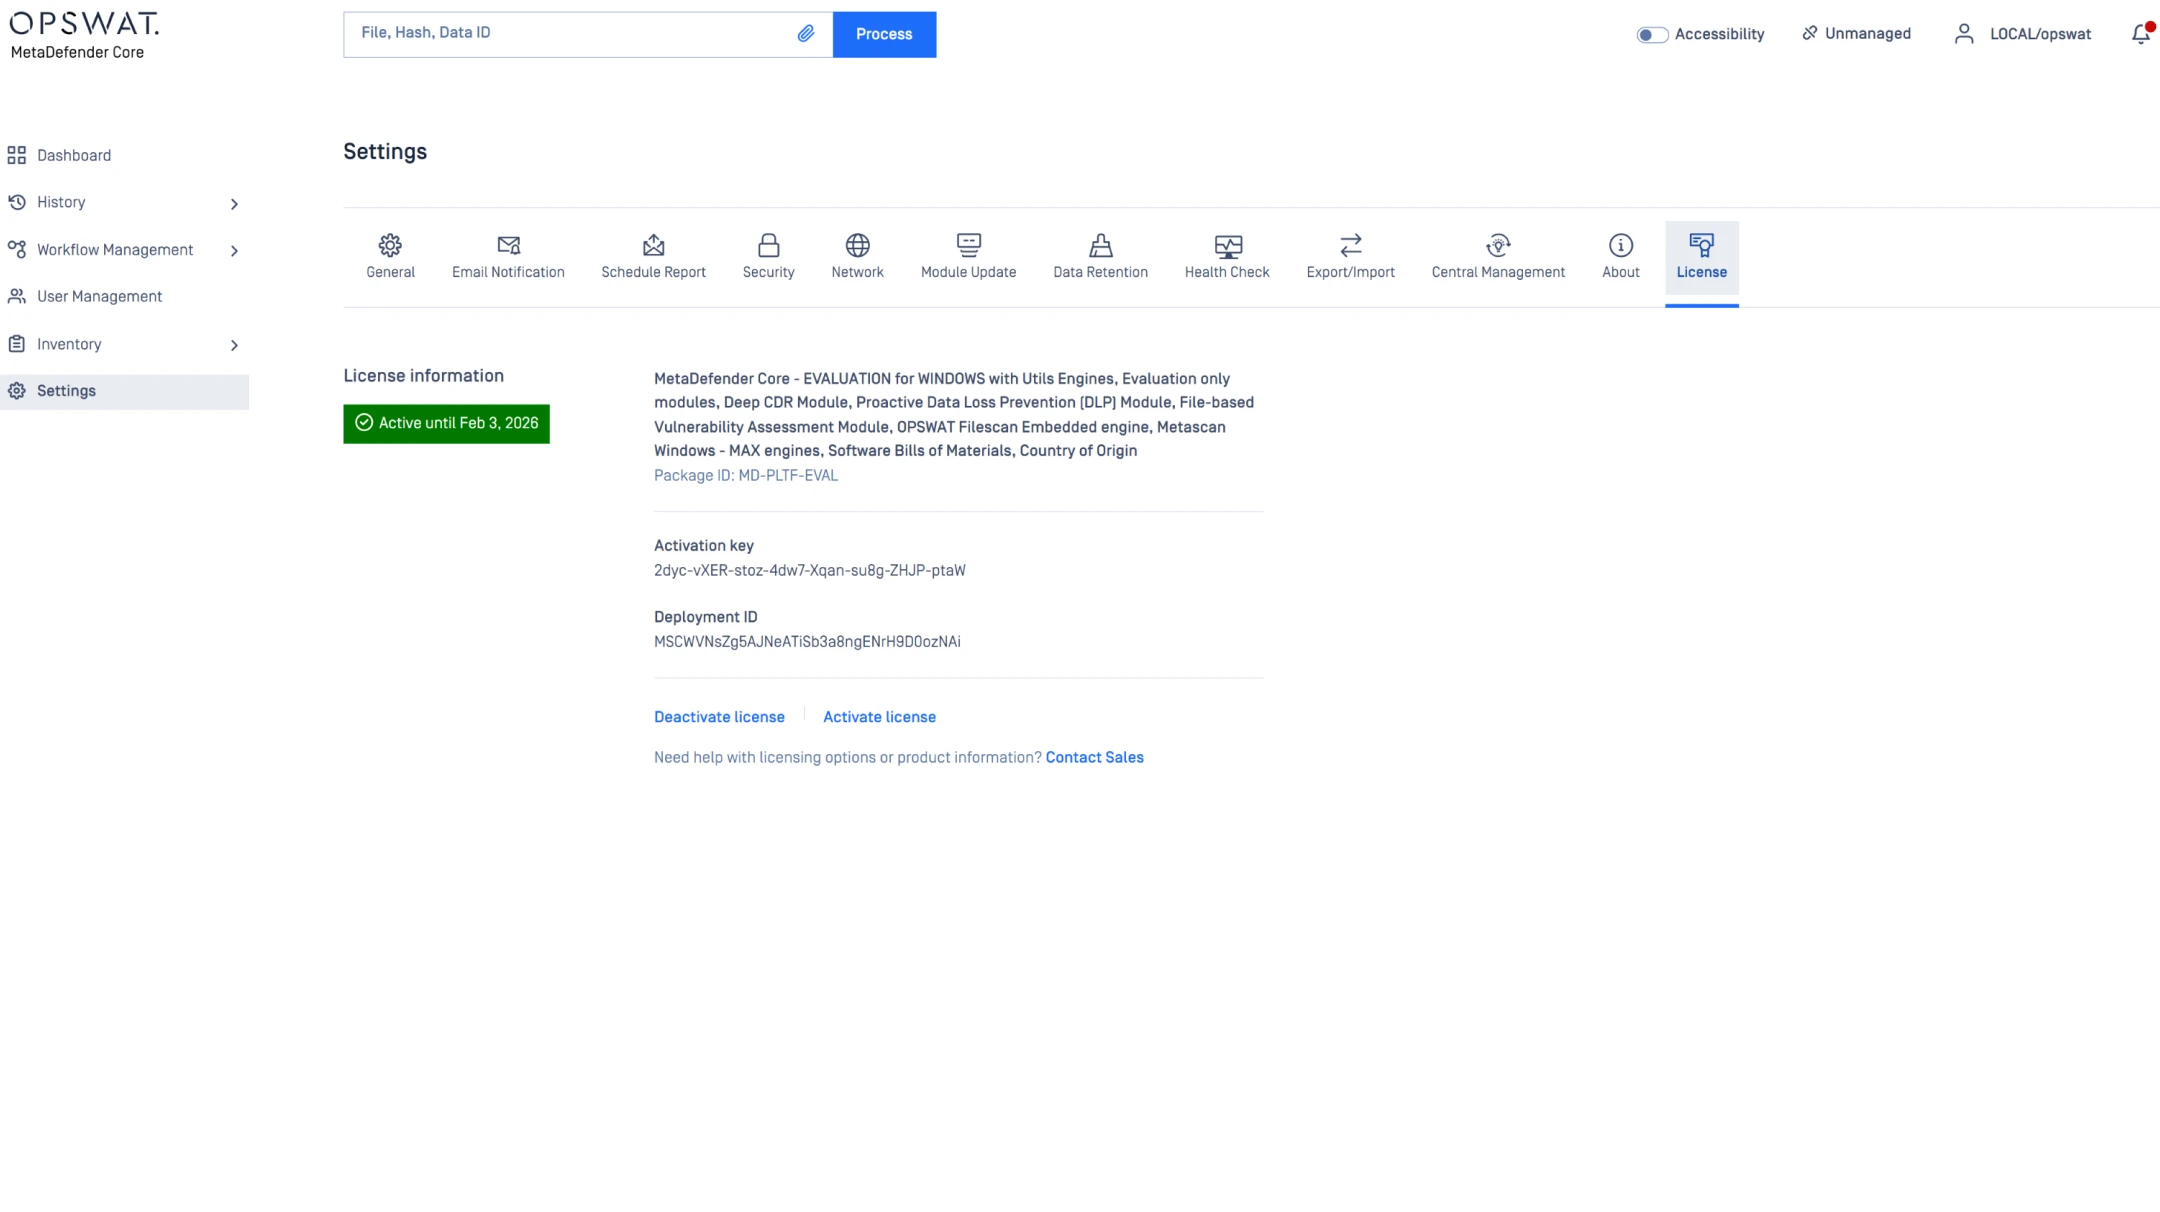
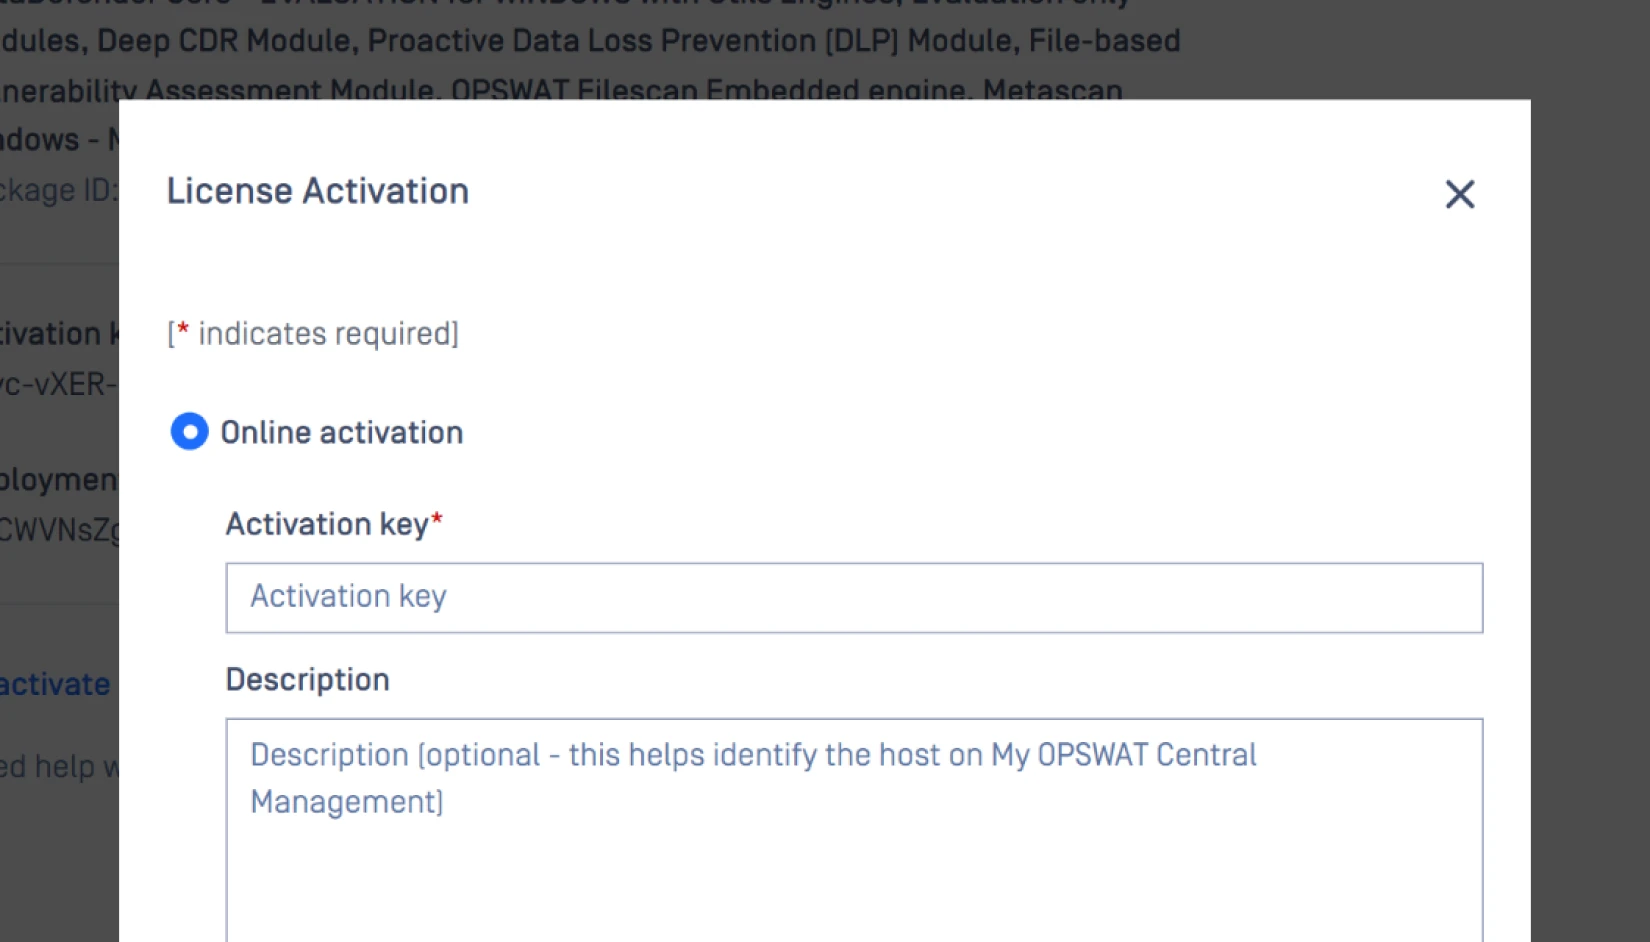
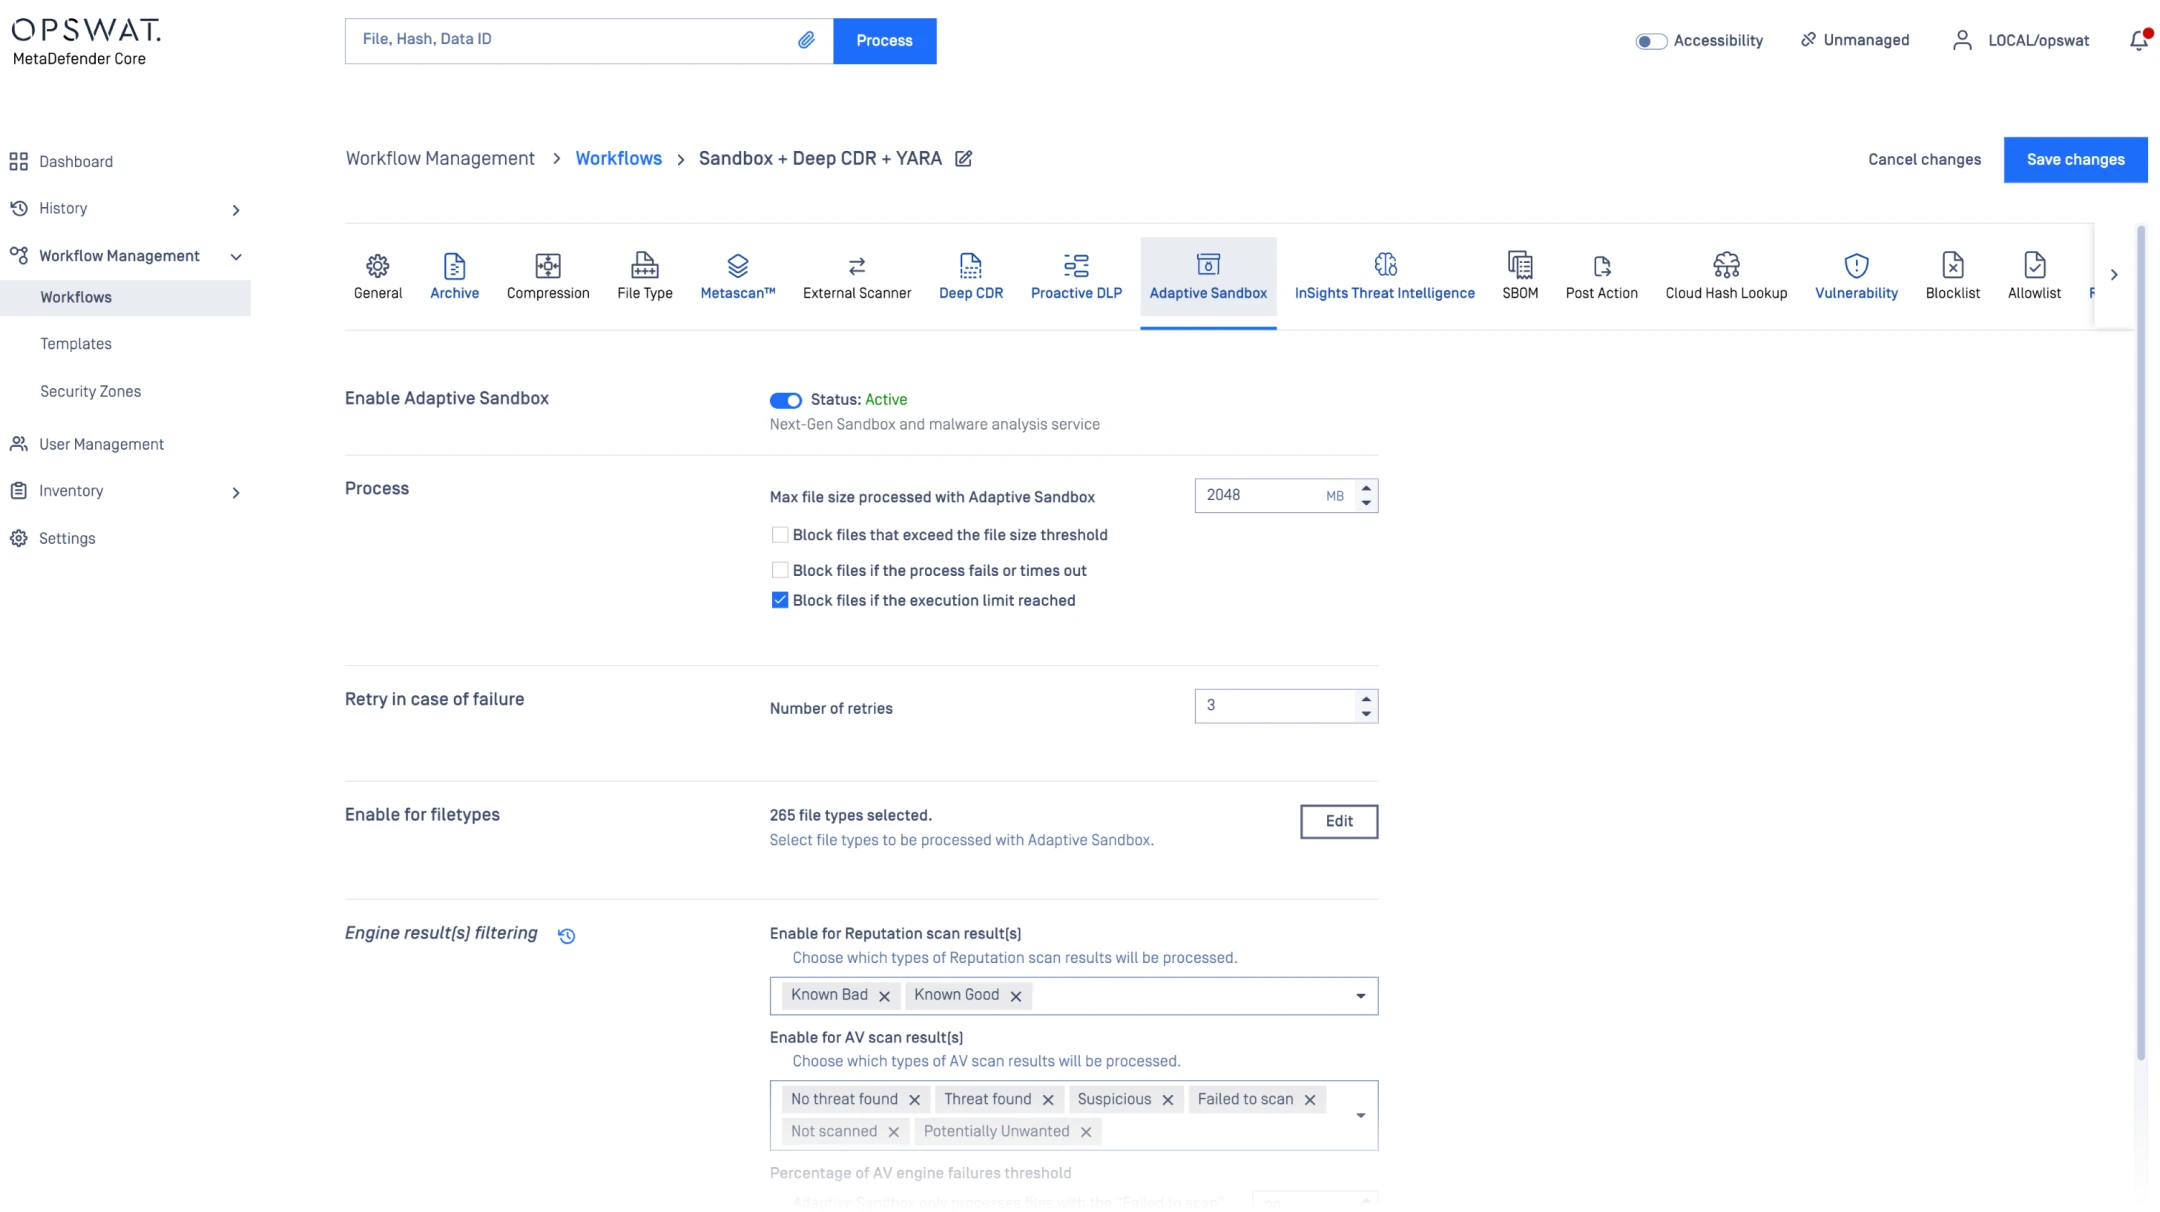
Fügen Sie Ihren API hinzu, um die Adaptive Sandbox integrierter Threat Intelligence zu aktivieren.
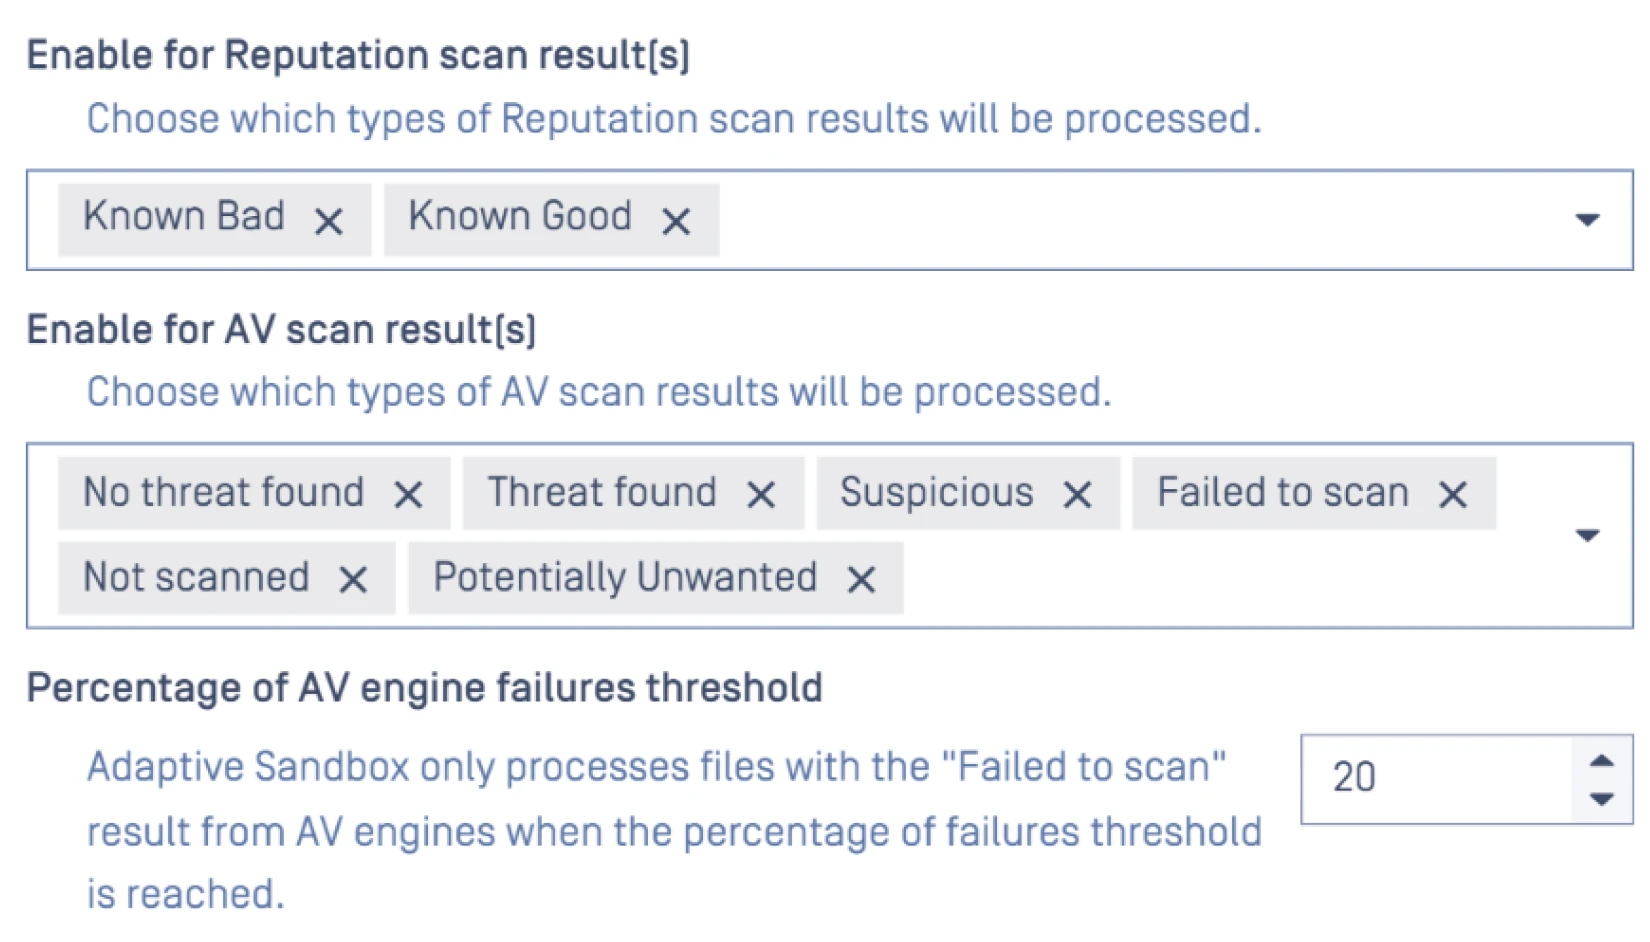
Wählen Sie aus, welche Dateitypen oder Risikokategorien automatisch zur dynamischen Analyse gesendet werden sollen.
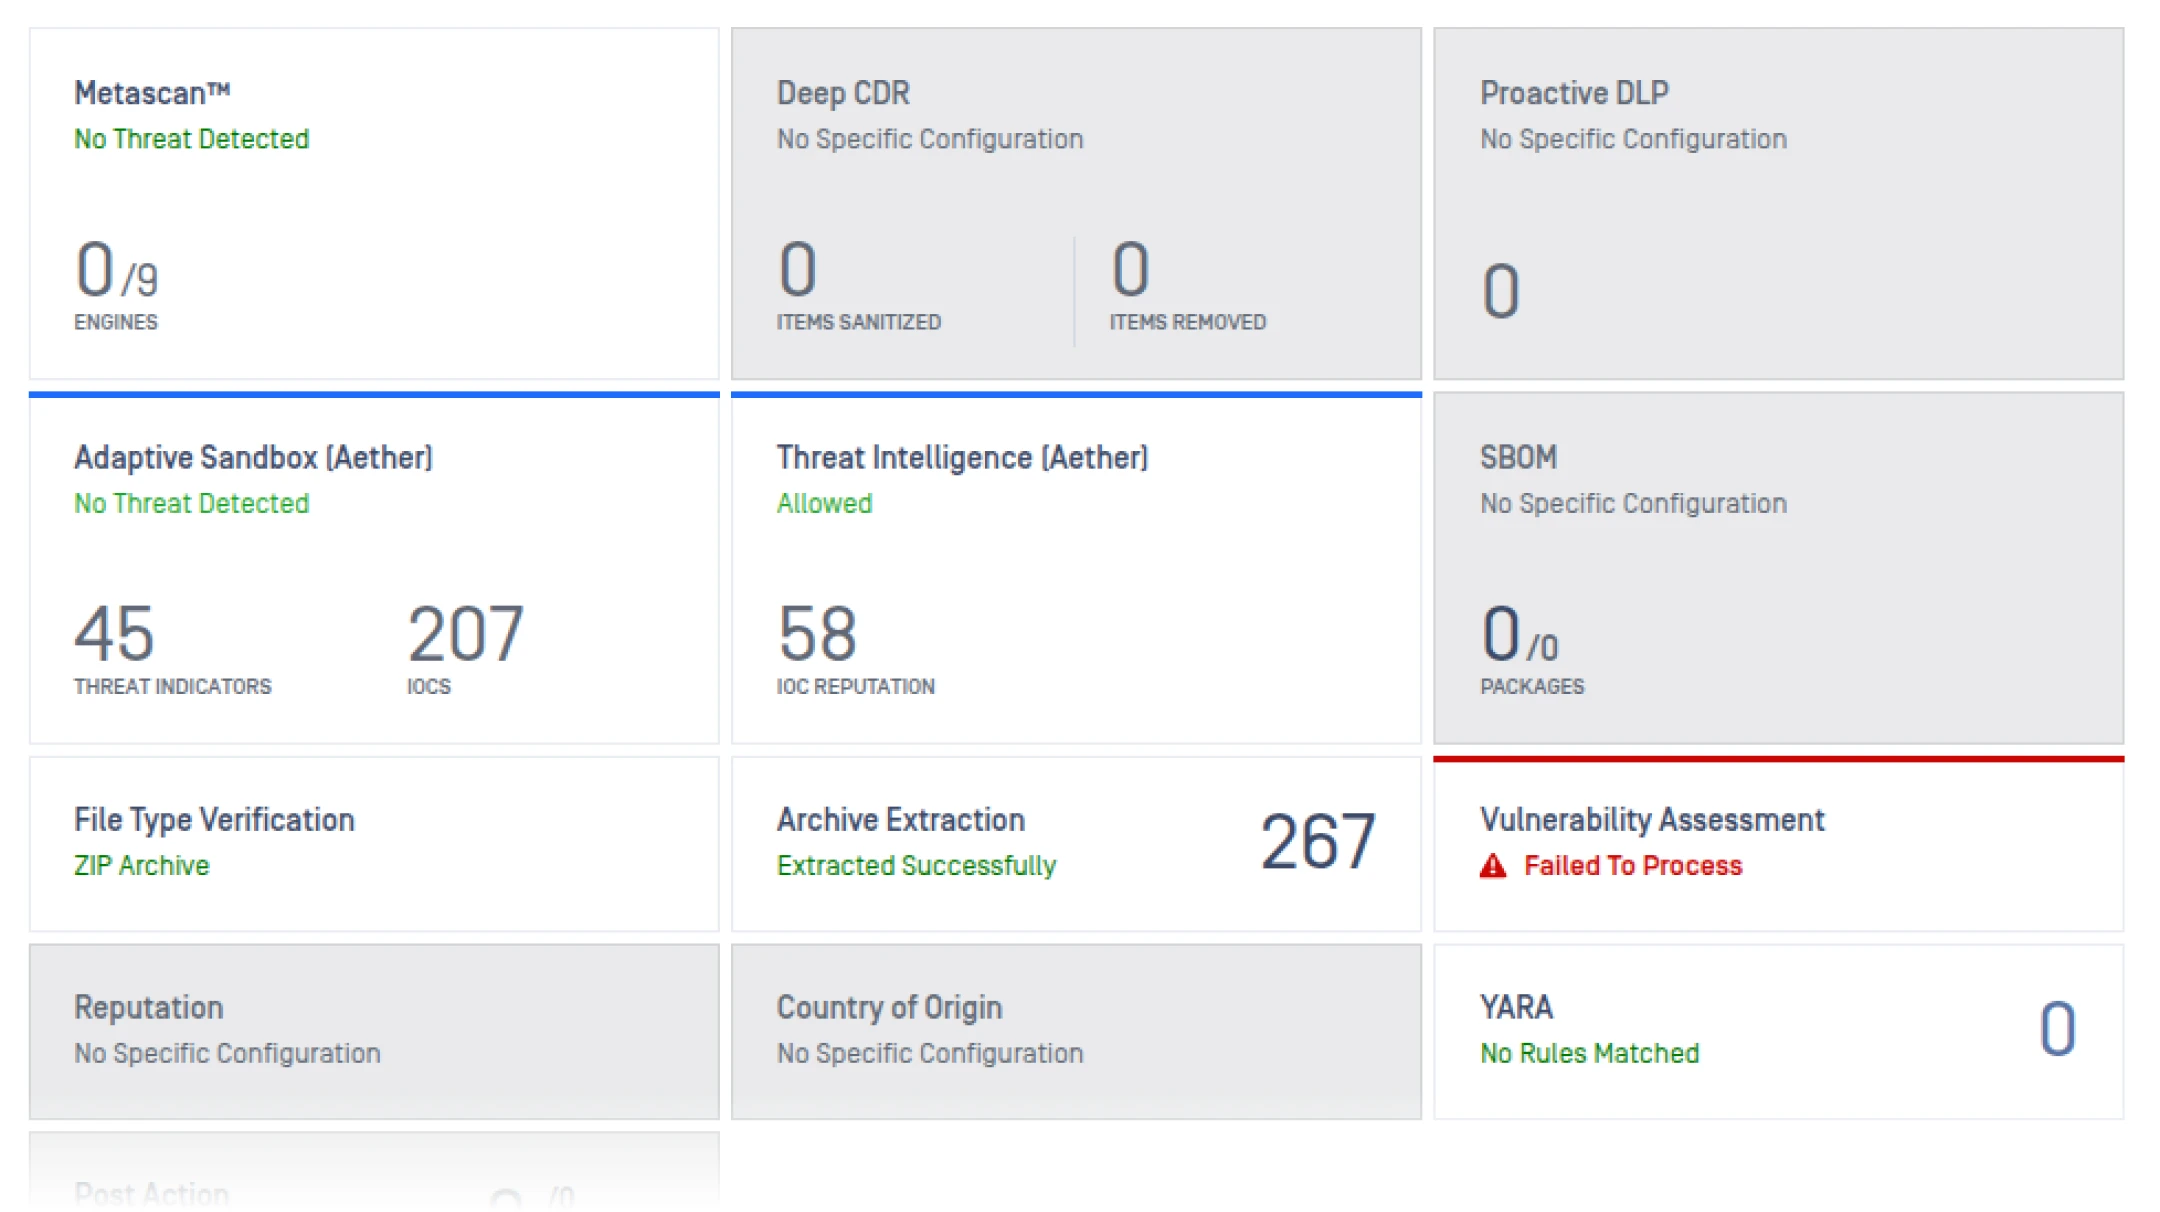
Sandbox-Urteile, Bedrohungsbewertungen und IOCs direkt in Ihrem Core anzeigen.
- Schritt 1
- Schritt 2
- Schritt 3
Produktübersicht
Erfahren Sie, wie MetaDefender Zero-Day-Bedrohungen am Netzwerkperimeter erkennt, indem adaptive Sandboxing-Techniken, Bedrohungsinformationen, Bedrohungsbewertung und Ähnlichkeitssuche kombiniert werden, noch bevor Dateien in kritische Umgebungen gelangen.
FunktionenSandbox Adaptive Sandbox für eingebettete und Remote-
Die folgende Tabelle gibt einen Überblick über die Funktionen derSandbox und Embedded-Engine Adaptive Sandbox . Plattformfunktionen wie API , konfigurierbare ACL (Access Control List), OAuth-Integration, CEF (Common Event Format) Syslog-Feedback usw. sind darin nicht enthalten.
Bitte kontaktieren Sie uns, um eine technische Präsentation zu buchen und einen Überblick über alle Funktionen und Möglichkeiten der Plattform zu erhalten.
Eigenschaften
137Entpacken von über 10 verschiedenen Archivtypen (z. B. 7Z, CAB/MSU, DEB, LZIP, ISO, RAR, VHD, ZIP)
Unterstützte Engine: Embedded, Remote
Kategorie: Erkennungsfähigkeit
Extrahieren eingebetteter untergeordneter Artefakte (z. B. OLE2 aus Word)
Unterstützte Engine: Embedded, Remote
Kategorie: Erkennungsfähigkeit
Extrahieren aktiver Inhalte (z. B. Base64-Payloads in HTML-Dateien)
Unterstützte Engine: Embedded, Remote
Kategorie: Erkennungsfähigkeit
Extrahieren von Ressourcen, Bildern und Zeichenfolgen (einschließlich OCR-Texterkennung)
Unterstützte Engine: Remote
Kategorie: Erkennungsfähigkeit
Extrahieren und Dekodieren von VBA-Makros, VBS/JS- und PowerShell-Skripten
Unterstützte Engine: Remote
Kategorie: Erkennungsfähigkeit
Extrahieren eingebetteter PE-Dateien (aus Installationsprogrammen, Inline oder Overlay)
Unterstützte Engine: Embedded, Remote
Kategorie: Erkennungsfähigkeit
Automatische Dekodierung (z. B. Base64-Strings, XOR-kodierte Daten), Dekompilierung (Java, .NET) und Emulation von Shellcode (EmbedEquation). Die automatische Dekodierung für Python und Bash verbessert die Skriptanalyse.
Unterstützte Engine: Embedded, Remote
Kategorie: Analysetiefe
Extrahieren und Validieren von Zertifikaten (PE, PDF, signierte Makros) und Echtheitsprüfungen
Unterstützte Engine: Embedded, Remote
Kategorie: Erkennungsfähigkeit
Berechnung von Hashes (z. B. SSDEEP, Imphash) und Entropie von Abschnitten/Ressourcen
Unterstützte Engine: Embedded, Remote
Kategorie: Erkennungsfähigkeit
Berechnung von UUIDs, wie z.B. .NET GUIDs (Modulversion/TypeLib Id)
Unterstützte Engine: Embedded, Remote
Kategorie: Erkennungsfähigkeit
Parsen von PE-Compiler-Metadaten (RICH-Header)
Unterstützte Engine: Embedded, Remote
Kategorie: Analysetiefe
Analysieren von SFX-Installations-Metadaten
Unterstützte Engine: Embedded, Remote
Kategorie: Analysetiefe
Unterstützung bei der Einhaltung von Vorschriften in Bezug auf die Einhaltung von Vorschriften (
)
Da Cyberangriffe und die dahinterstehenden Akteure immer raffinierter werden, erlassen Regulierungsbehörden weltweit Vorschriften, um sicherzustellen, dass kritische Infrastrukturen die notwendigen Maßnahmen zum Schutz ihrer Sicherheit ergreifen (
).
Empfohlene Ressourcen
Die unveränderlichen Grundsätze der Cybersicherheit
MetaDefender für Core
SANS-Umfrage zu Erkennung und Reaktion
2025 OPSWAT Bericht über die Bedrohungslandschaft
Scan What Matters: Eine KI-Engine mit 99,9 % Genauigkeit verbessert Ihre Sicherheitsinfrastruktur
Sicherheitsorientierte MFT: KI-gestützte und emulationsbasierte Abwehr gegen dateibasierte Angriffe
Energieversorger verhindert eine Flut von Warnmeldungen und verbessert die Erkennung von Zero-Day-Angriffen mit OPSWAT
FAQs
Es handelt sich um das in MetaDefender Core integrierte Sandbox-Modul –Core, wenn Sie eine Zero-Day-Analyse wünschen, die eng mit Ihren bestehenden Core (ICAP, Kiosks, E-Mail, MFT) gekoppelt ist, insbesondere an regulierten oder luftisolierten Standorten. Entscheiden Sie sich für Aether, wenn Sie die vollständige eigenständige Analyse-Benutzeroberfläche und umfassendere TI-Workflows wünschen.
Verwenden Sie Core (Makros, Skripte, eingebettete Objekte, aktive Inhalte), um nur die risikobehafteten 2–3 % automatisch weiterzuleiten, damit der Durchsatz der Emulation erhalten bleibt, ohne dass versteckte Vektoren der ersten Stufe übersehen werden. Dies kann auch manuell verwendet werden, um das Verhalten einer Datei zu analysieren.
Unabhängige Aktualisierungen der Erkennungslogik (schnellere Abdeckung), Offline-Zertifikatsvalidierung für Air-Gapped-Operationen, erweiterte Dateityp-/Installationsprogrammabdeckung und doppelte Base64-Decodierung, damit Sie auch ohne vollständige Upgrades mit Umgehungsversuchen Schritt halten können.
Ja – Linux-Server (RHEL/Rocky) vor Ort, keine ausgehenden Abhängigkeiten im Offline-Modus, minimale Ausgangsoptionen und einfache REST-Verbindung zum bestehenden Core. Entwickelt für OT/ICS und klassifizierte Netzwerke.
Schärfere Triage (weniger Eskalationen), schnellere Ursachenermittlung (entschlüsselte Skripte/entpackte Loader) und einsatzbereite IOCs, die Ihre SIEM-Regeln und Playbooks bereichern.