Secure Zugriff auf alle Apps und Netzwerke
My OPSWAT™ Central Management überprüft kontinuierlich die Identität der Benutzer und den Sicherheitsstatus der Geräte, um einen konformen, nahtlosen Zugriff auf Unternehmensanwendungen und -netzwerke zu gewährleisten.
- Zero-Trust-Access
- Kontinuierliche Überprüfung der Körperhaltung
- Zentrale Übersicht
OPSWAT genießt das Vertrauen von
























Die Zugriffslücken, die Ihre Sicherheitslage schwächen
VPNs sind mittlerweile ein Angriffsvektor und keine Sicherheitsschicht mehr
Herkömmliche VPNs wurden für ein anderes Bedrohungsmodell konzipiert. Sobald eine Verbindung hergestellt ist, erhalten Benutzer umfassenden Netzwerkzugriff ohne fortlaufende Compliance-Prüfungen, was sie zu einem der am häufigsten ausgenutzten Angriffsvektoren in Unternehmen für laterale Bewegung, den Diebstahl von Anmeldedaten und Ransomware macht.
Authentifizierte Benutzer, nicht verifizierte Geräte
Identitätsanbieter bestätigen zwar, wer sich anmeldet, geben jedoch keine Auskunft über den Endpunkt. Geräte, auf denen keine Patches installiert sind, die nicht den Sicherheitsstandards entsprechen oder die kompromittiert wurden, umgehen die Identitätsprüfungen vollständig und machen vertrauenswürdige Benutzer so zu unbeabsichtigten Bedrohungen.
Keine einheitliche Übersicht über Ihre Zugriffskontrollen
Cloud Apps, lokale Netzwerke, VDI, BYOD, Auftragnehmer – jedes dieser Elemente wird durch ein anderes Tool mit eigenen Richtlinien gesichert. Ohne zentralisierte Kontrolle vergrößern sich die Sicherheitslücken mit jeder neuen Umgebung, die Sie hinzufügen.
Eine Plattform für die umfassende Orchestrierung des Zero-Trust-Zugriffs
My OPSWAT Central Management schließt die Lücke zwischen Benutzerauthentifizierung und Echtzeit-Gerätezustandsüberwachung und gewährleistet so einen kontinuierlichen Zugriff mit minimalen Berechtigungen über eine einzige Konsole.
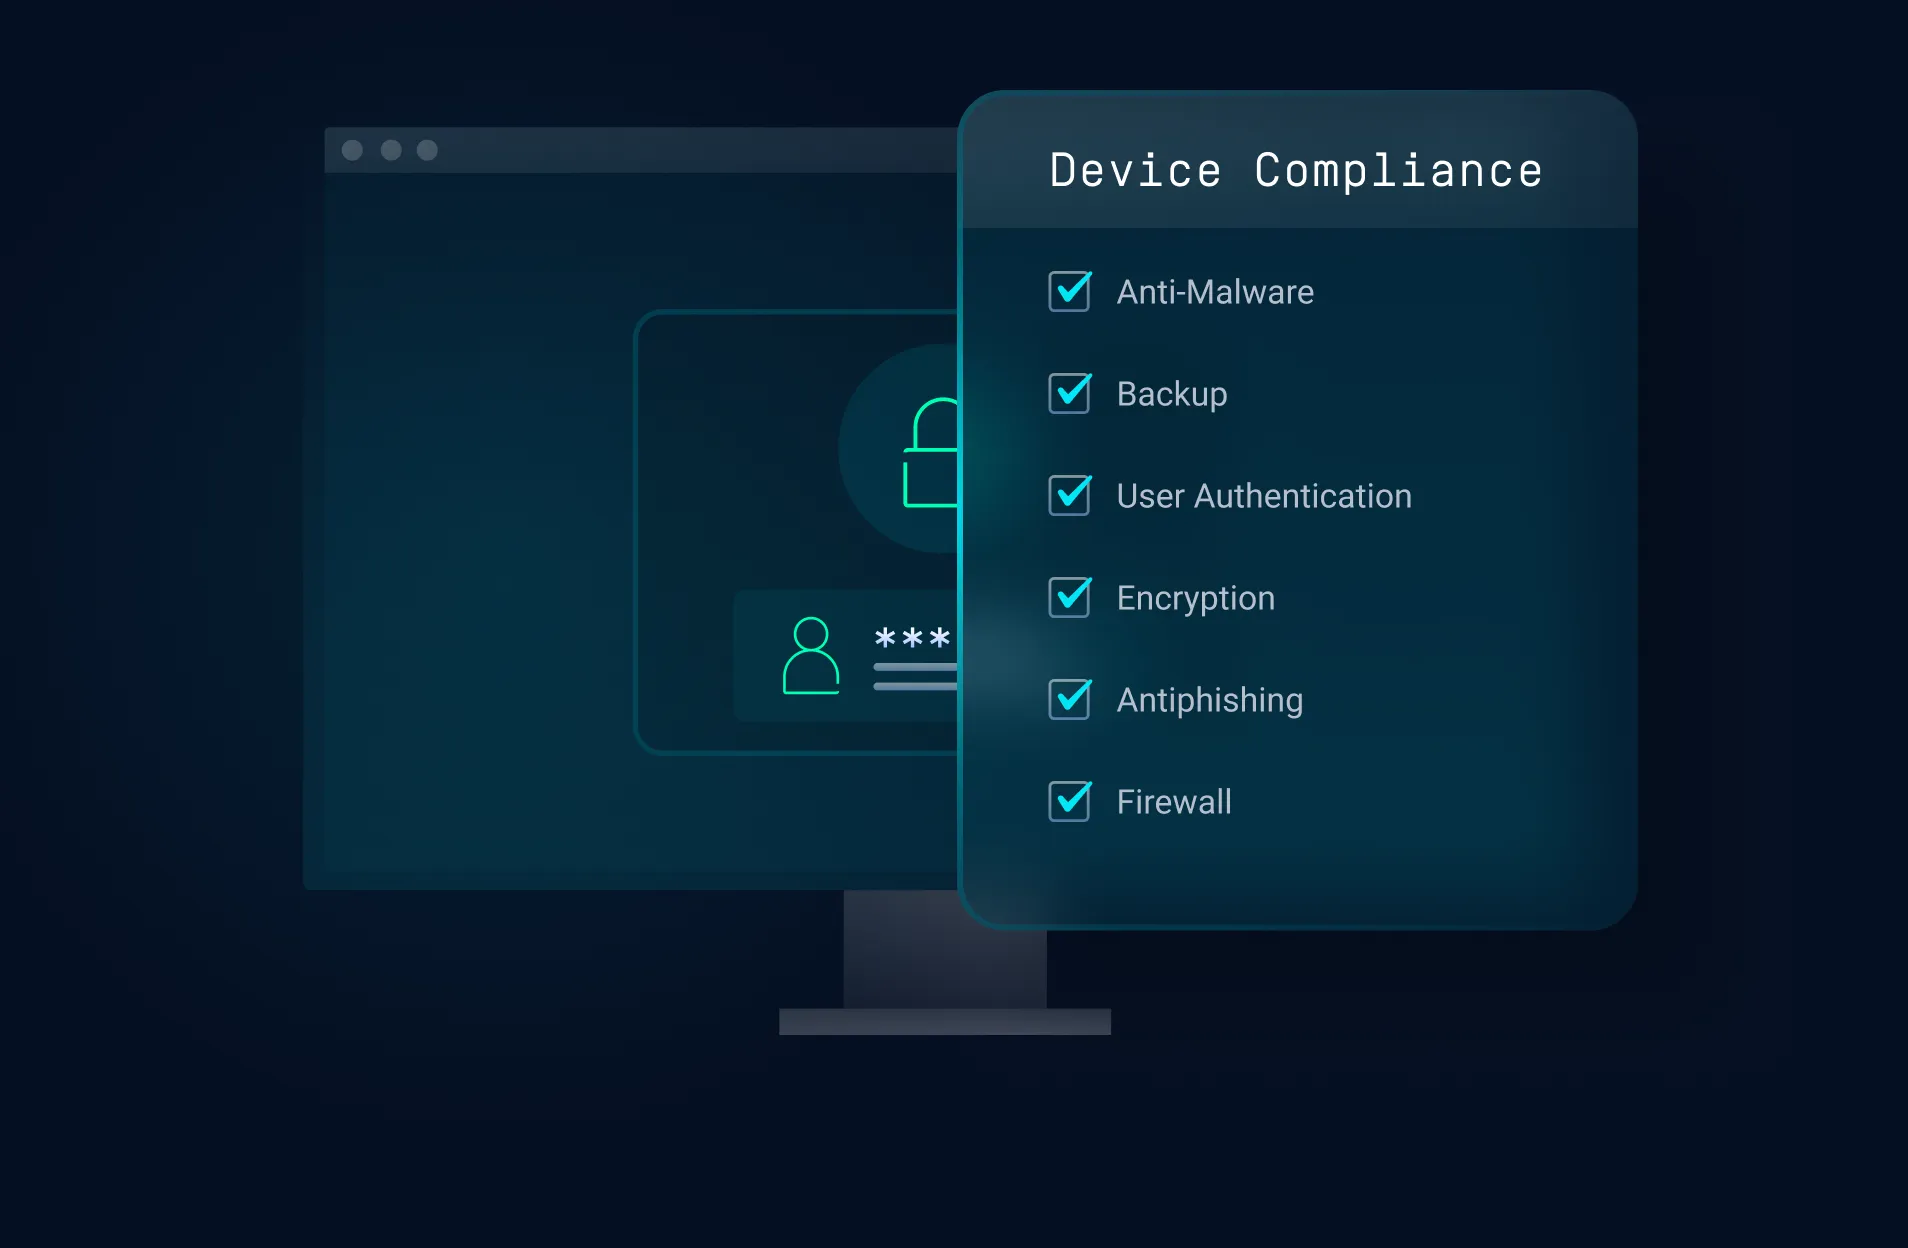
VPNs durch Zero-Trust-Zugriff auf Anwendungsebene ersetzen
Verhindern Sie eine weitreichende Netzwerkexposition durch Zugriffsmethoden, die die Identität und die Gerätekonformität kontinuierlich überprüfen, bevor ein anwendungsspezifischer Zugriff mit minimalen Berechtigungen gewährt wird.
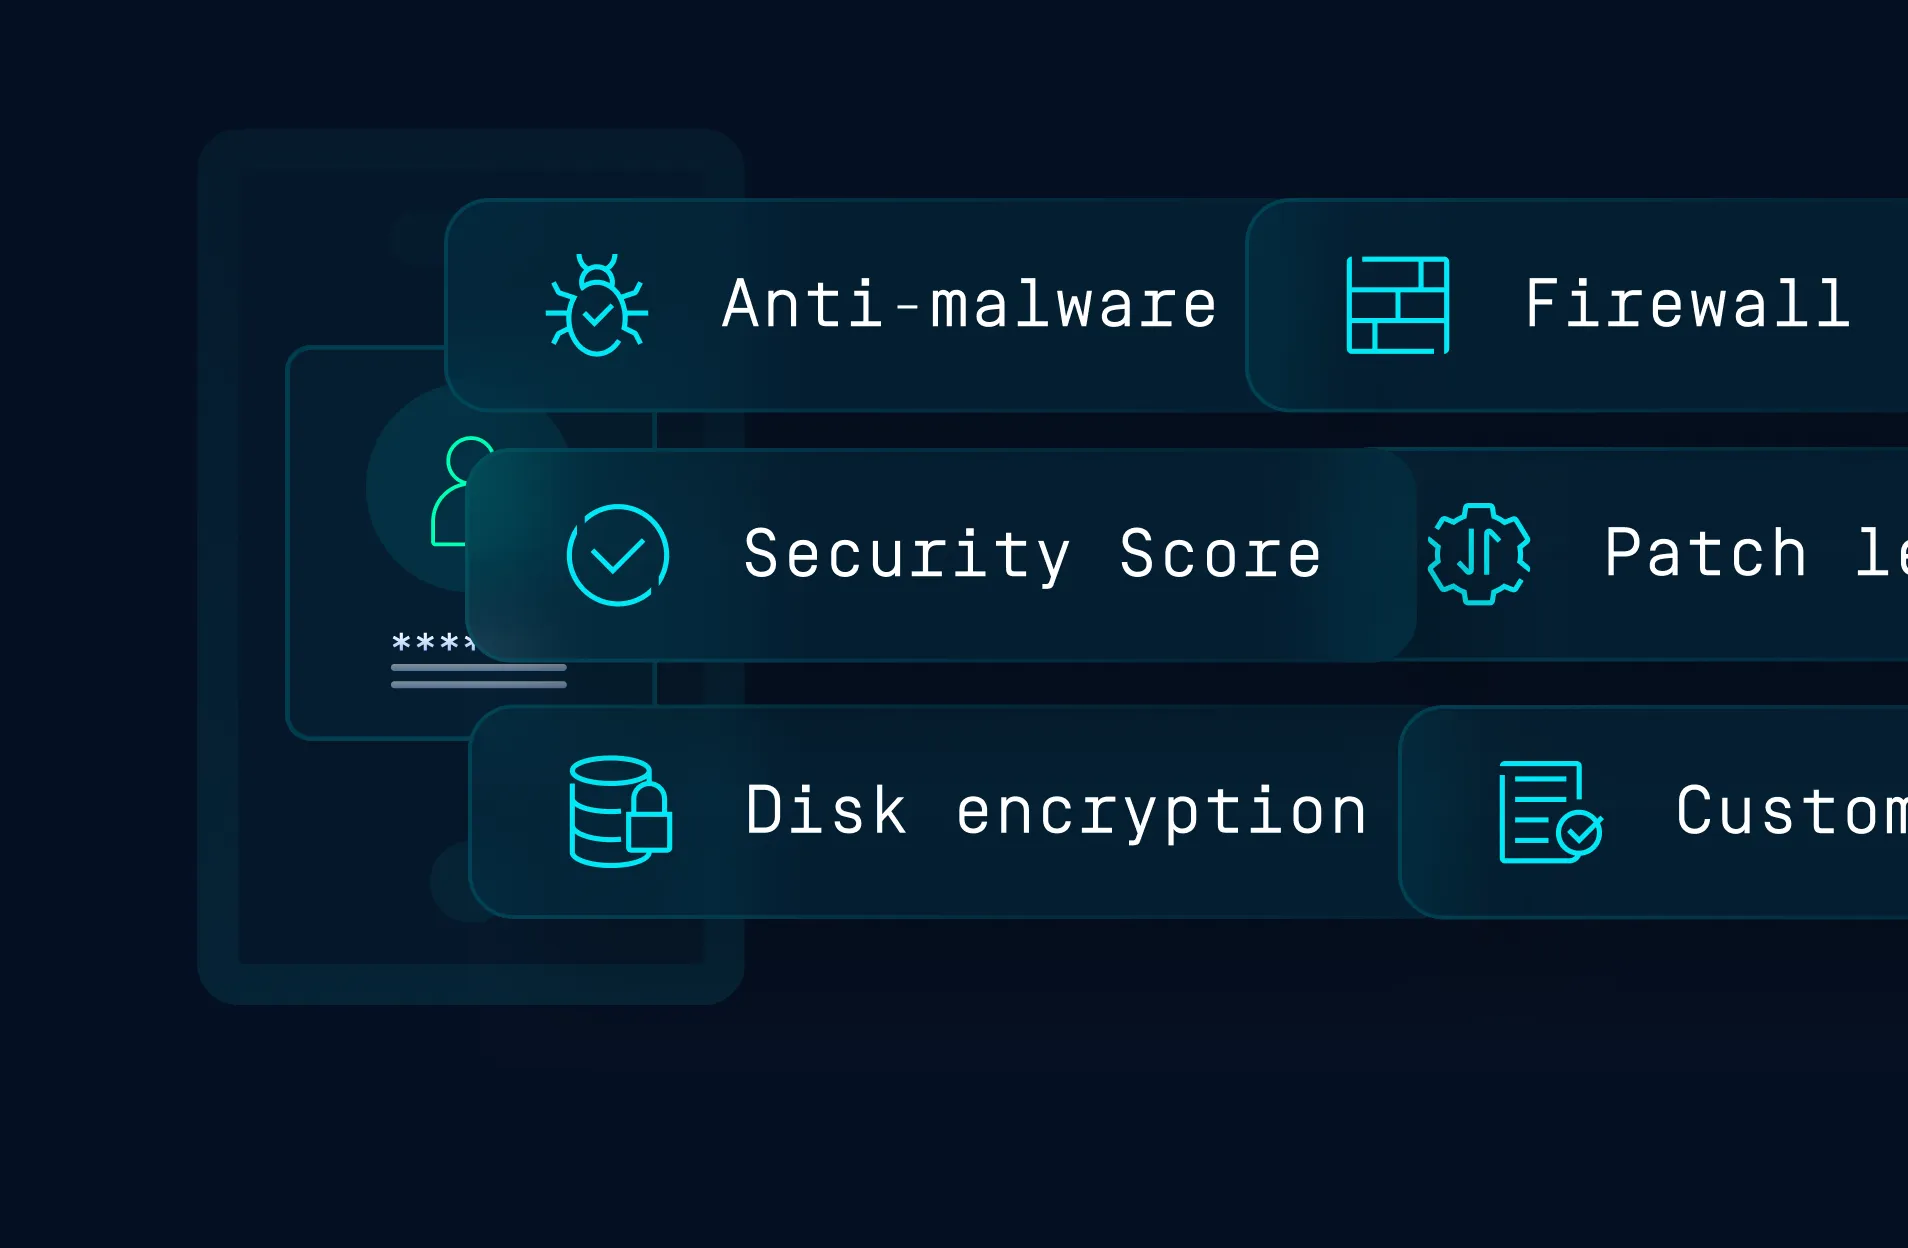
Geräteüberprüfung in jede Zugriffsentscheidung einbeziehen
Ergänzen Sie Ihren bestehenden Identitätsanbieter (IdP) und Ihre Multi-Faktor-Authentifizierung (MFA) um eine Echtzeit-Gerätekonformitätsprüfung. Der Zugriff hängt sowohl davon ab, wer der Benutzer ist, als auch davon, ob sein Gerät zu diesem Zeitpunkt einwandfrei funktioniert und die Anforderungen erfüllt.
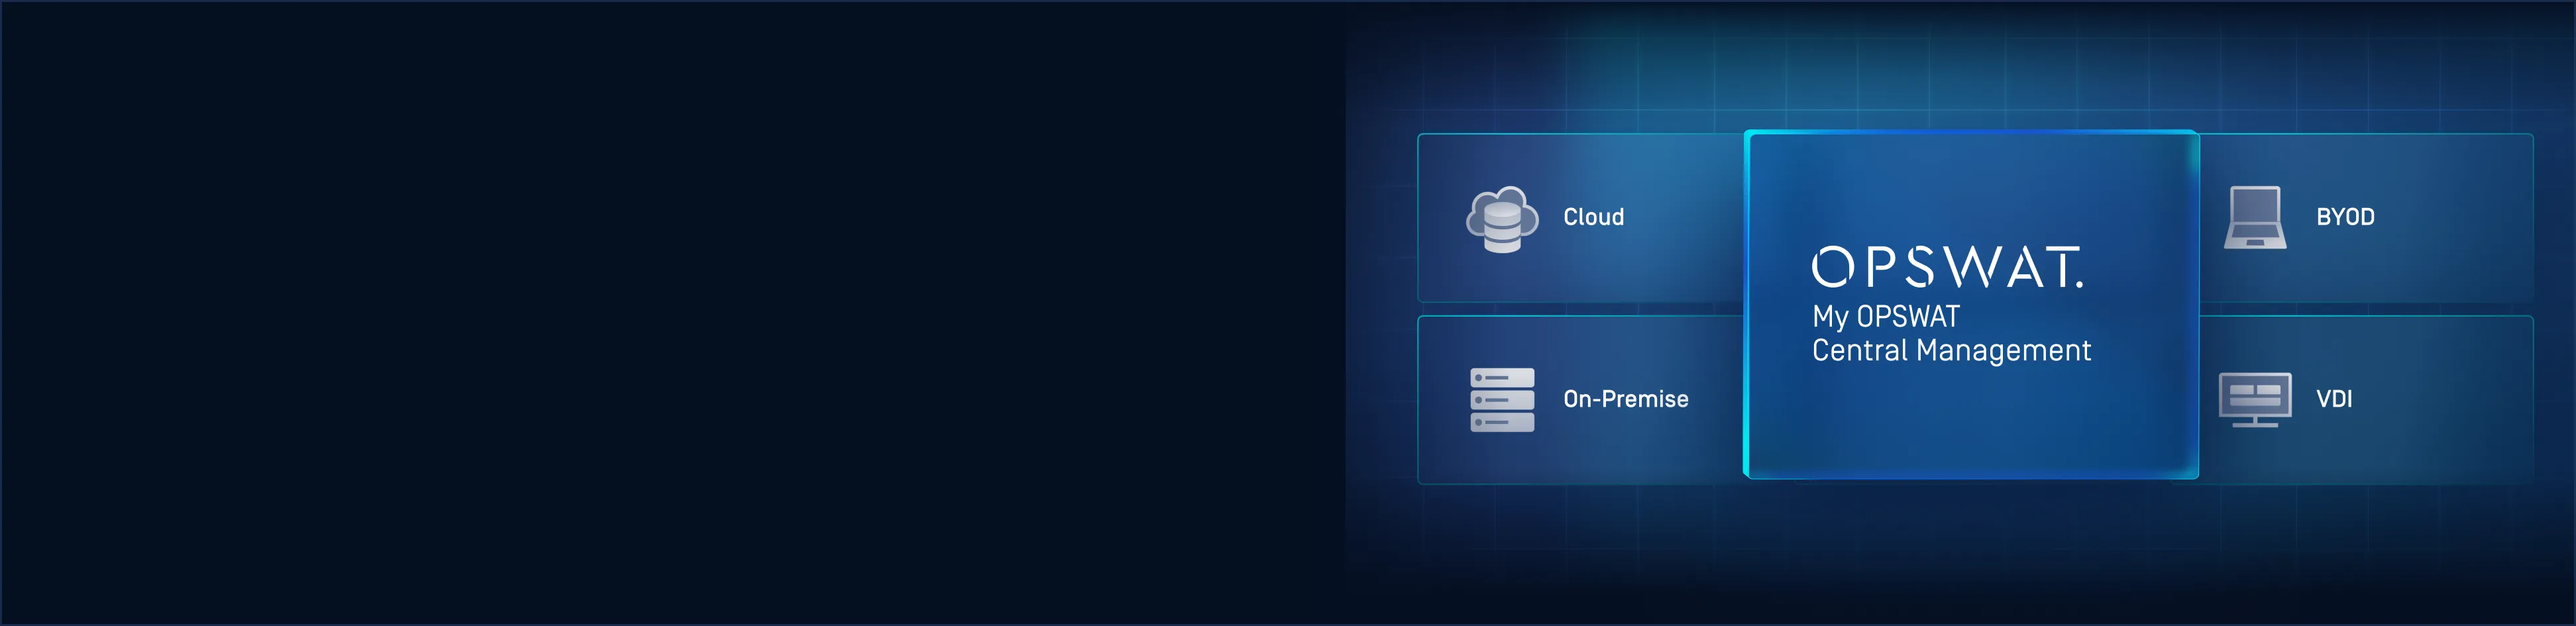
Eine Konsole für alle Zugriffsmethoden und Umgebungen
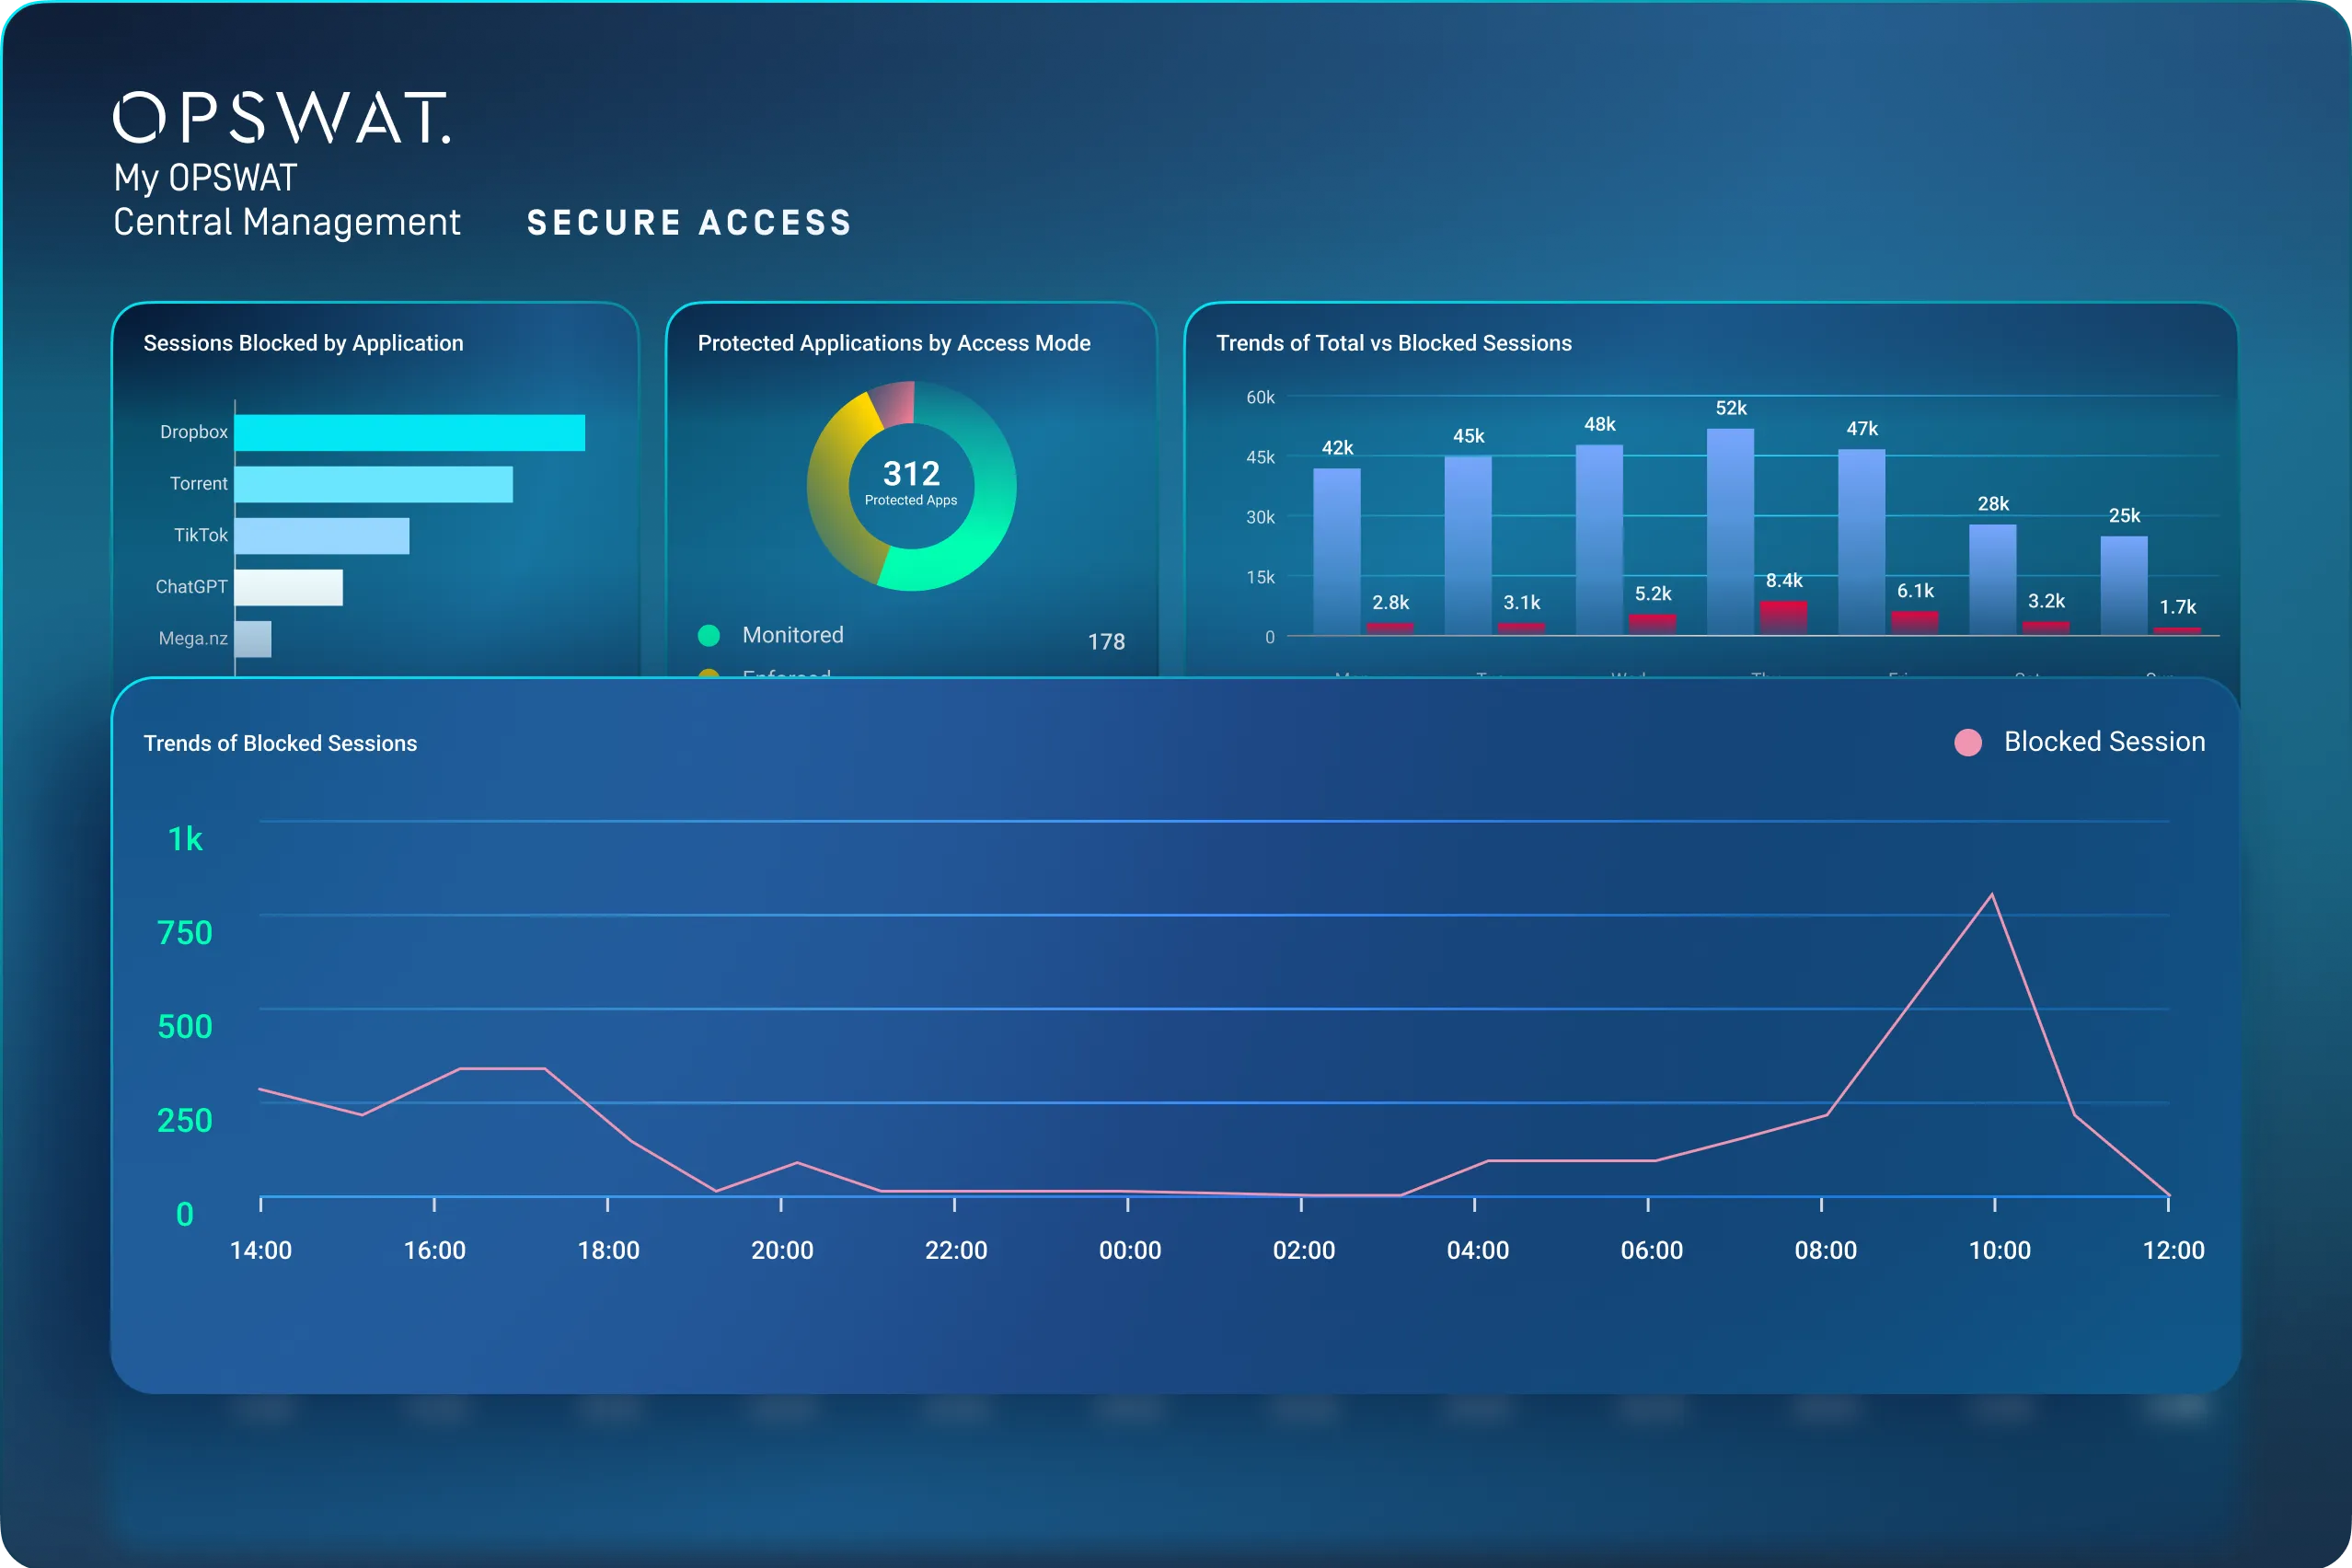
Definieren, implementieren und überwachen Sie sichere Zugriffsregeln weltweit über My OPSWAT Central Management . Eine Richtlinien-Engine, ein Dashboard, ein Prüfpfad – für Cloud, On-Premise, VDI und BYOD.
Durchsetzung des Zero-Trust-Zugangs in allen Umgebungen
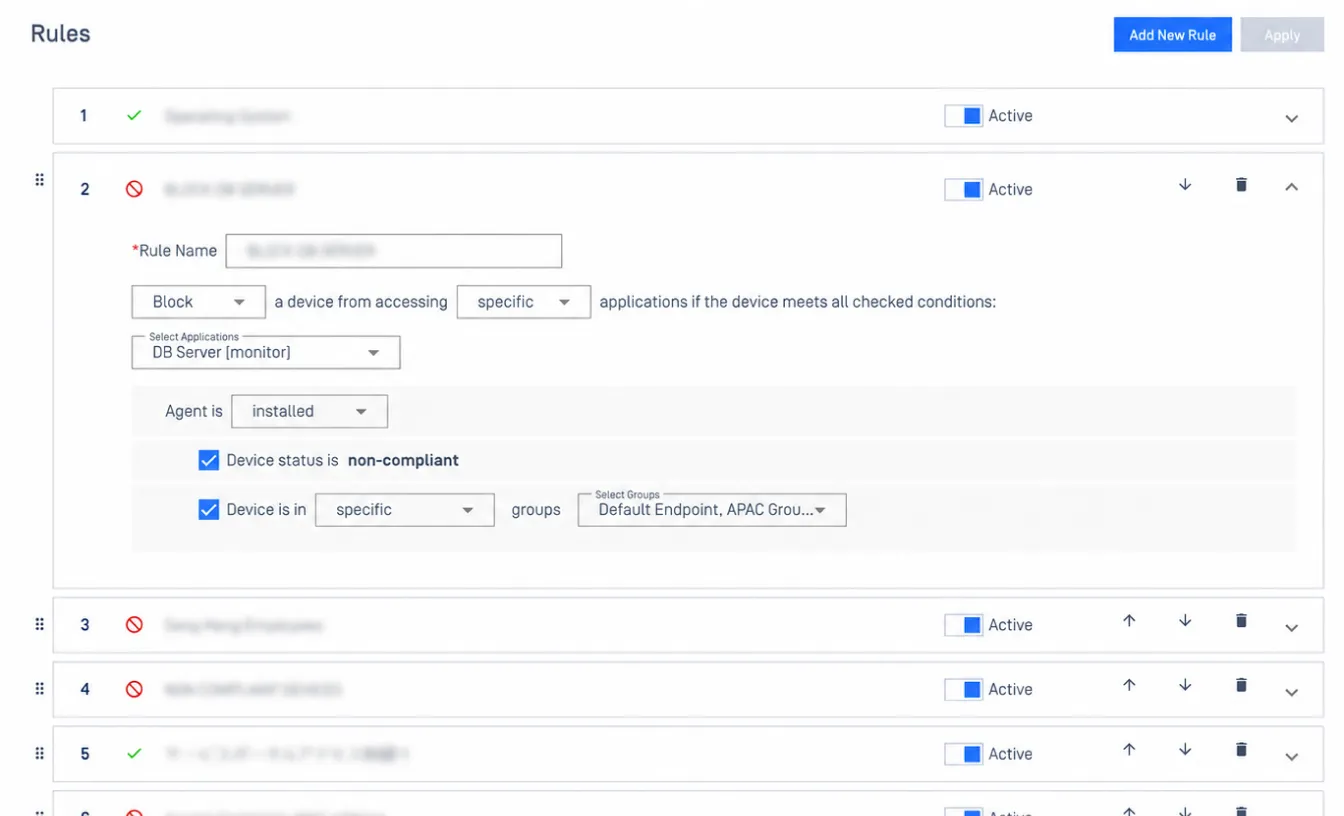
My OPSWAT Central Management bietet Sicherheitsteams eine zentrale Konsole, über die sie Geräte überprüfen, die Einhaltung von Vorschriften sicherstellen und auf Risiken reagieren können – sowohl vor als auch nach der Gewährung des Zugriffs.
Zentrale Transparenz und Richtliniensteuerung
Eine zentrale Übersicht über alle Geräte und deren Zugriffsmethoden hält IT-Teams auf dem Laufenden, wenn die Belegschaft wächst. Über eine einzige Konsole können Sie ganz einfach jedes Gerät zulassen oder sperren und Regeln durchsetzen.
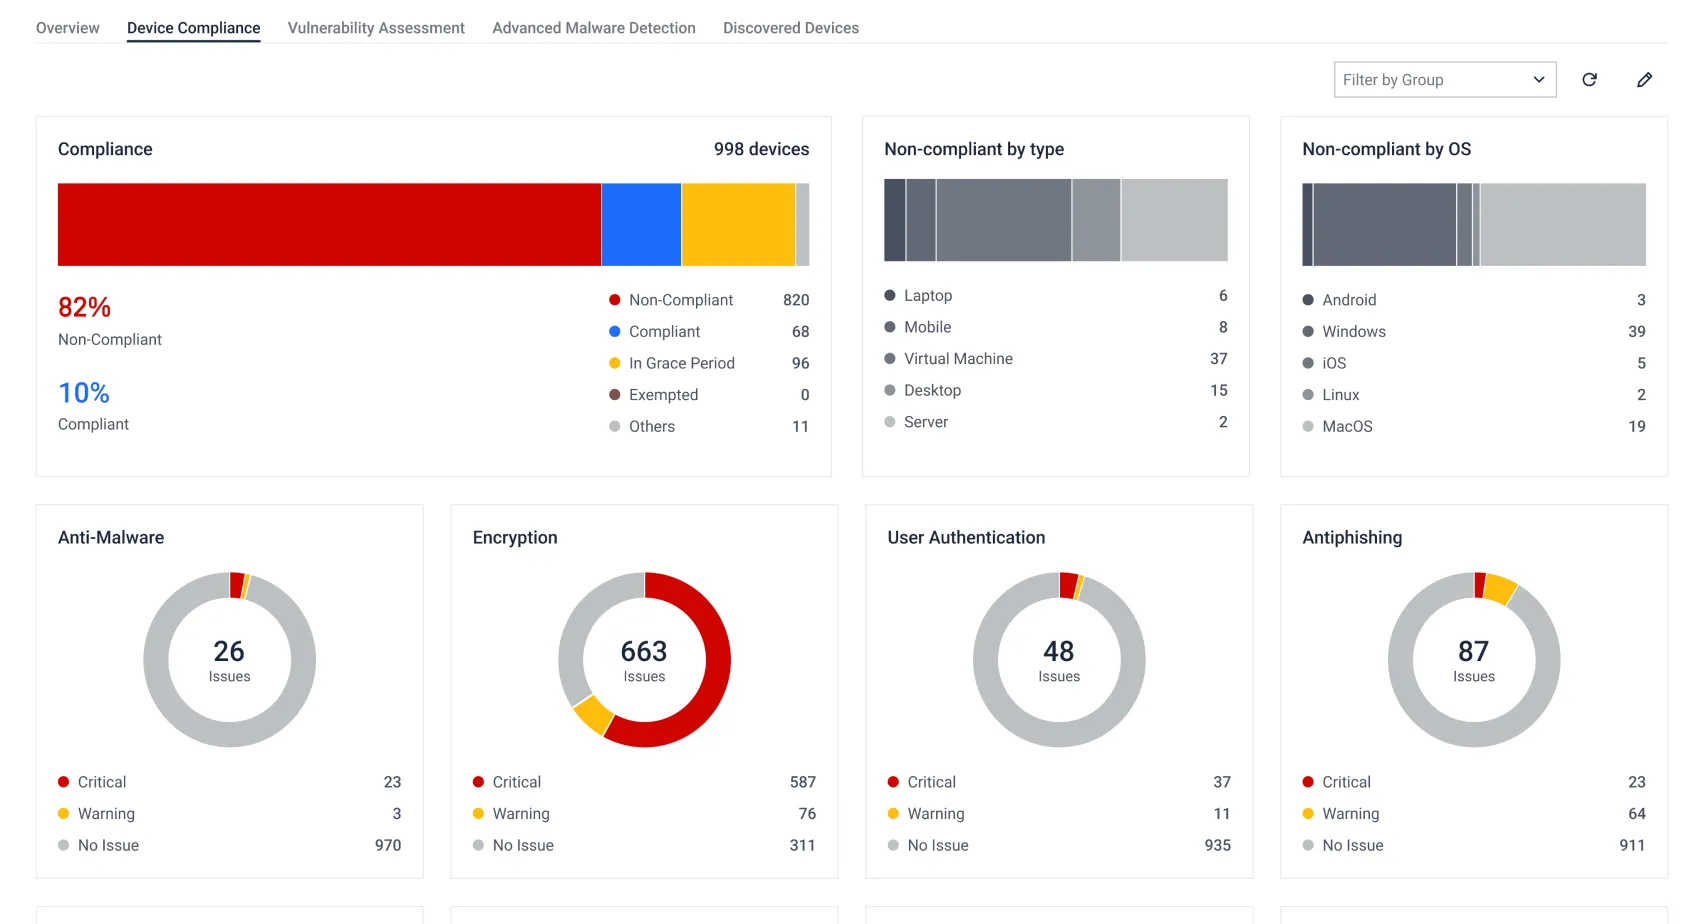
Echtzeit-Prüfungen des Gerätestatus
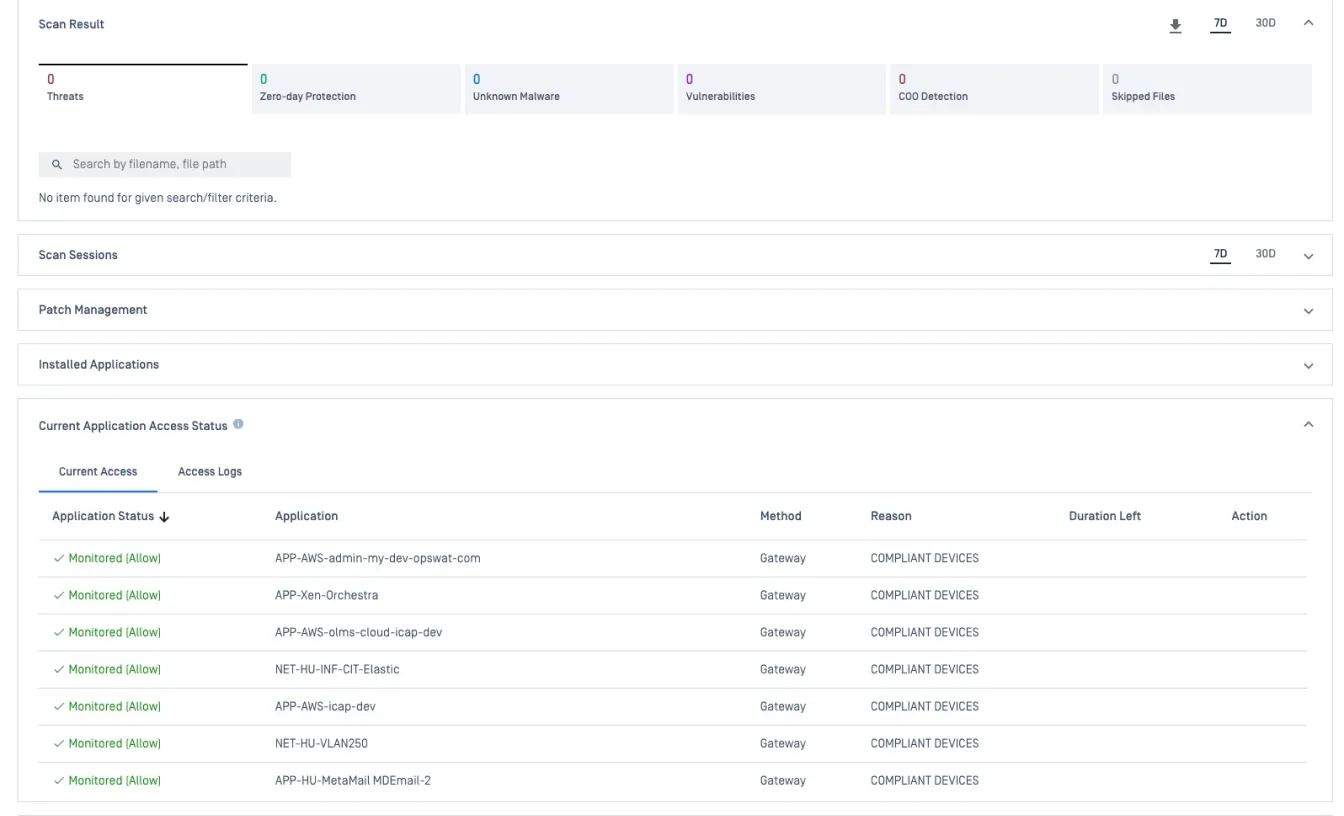
Verschaffen Sie sich einen umfassenden Echtzeit-Überblick über den Zustand der Endgeräte in Ihrer gesamten Umgebung. Sehen Sie sich detaillierte Sicherheitsdaten zu jedem Gerät an, überwachen Sie, welche Geräte auf welche Anwendungen zugreifen, und verfolgen Sie Risikotrends – alles über eine einzige Benutzeroberfläche.
Eingehende Einhaltung und Kontrolle
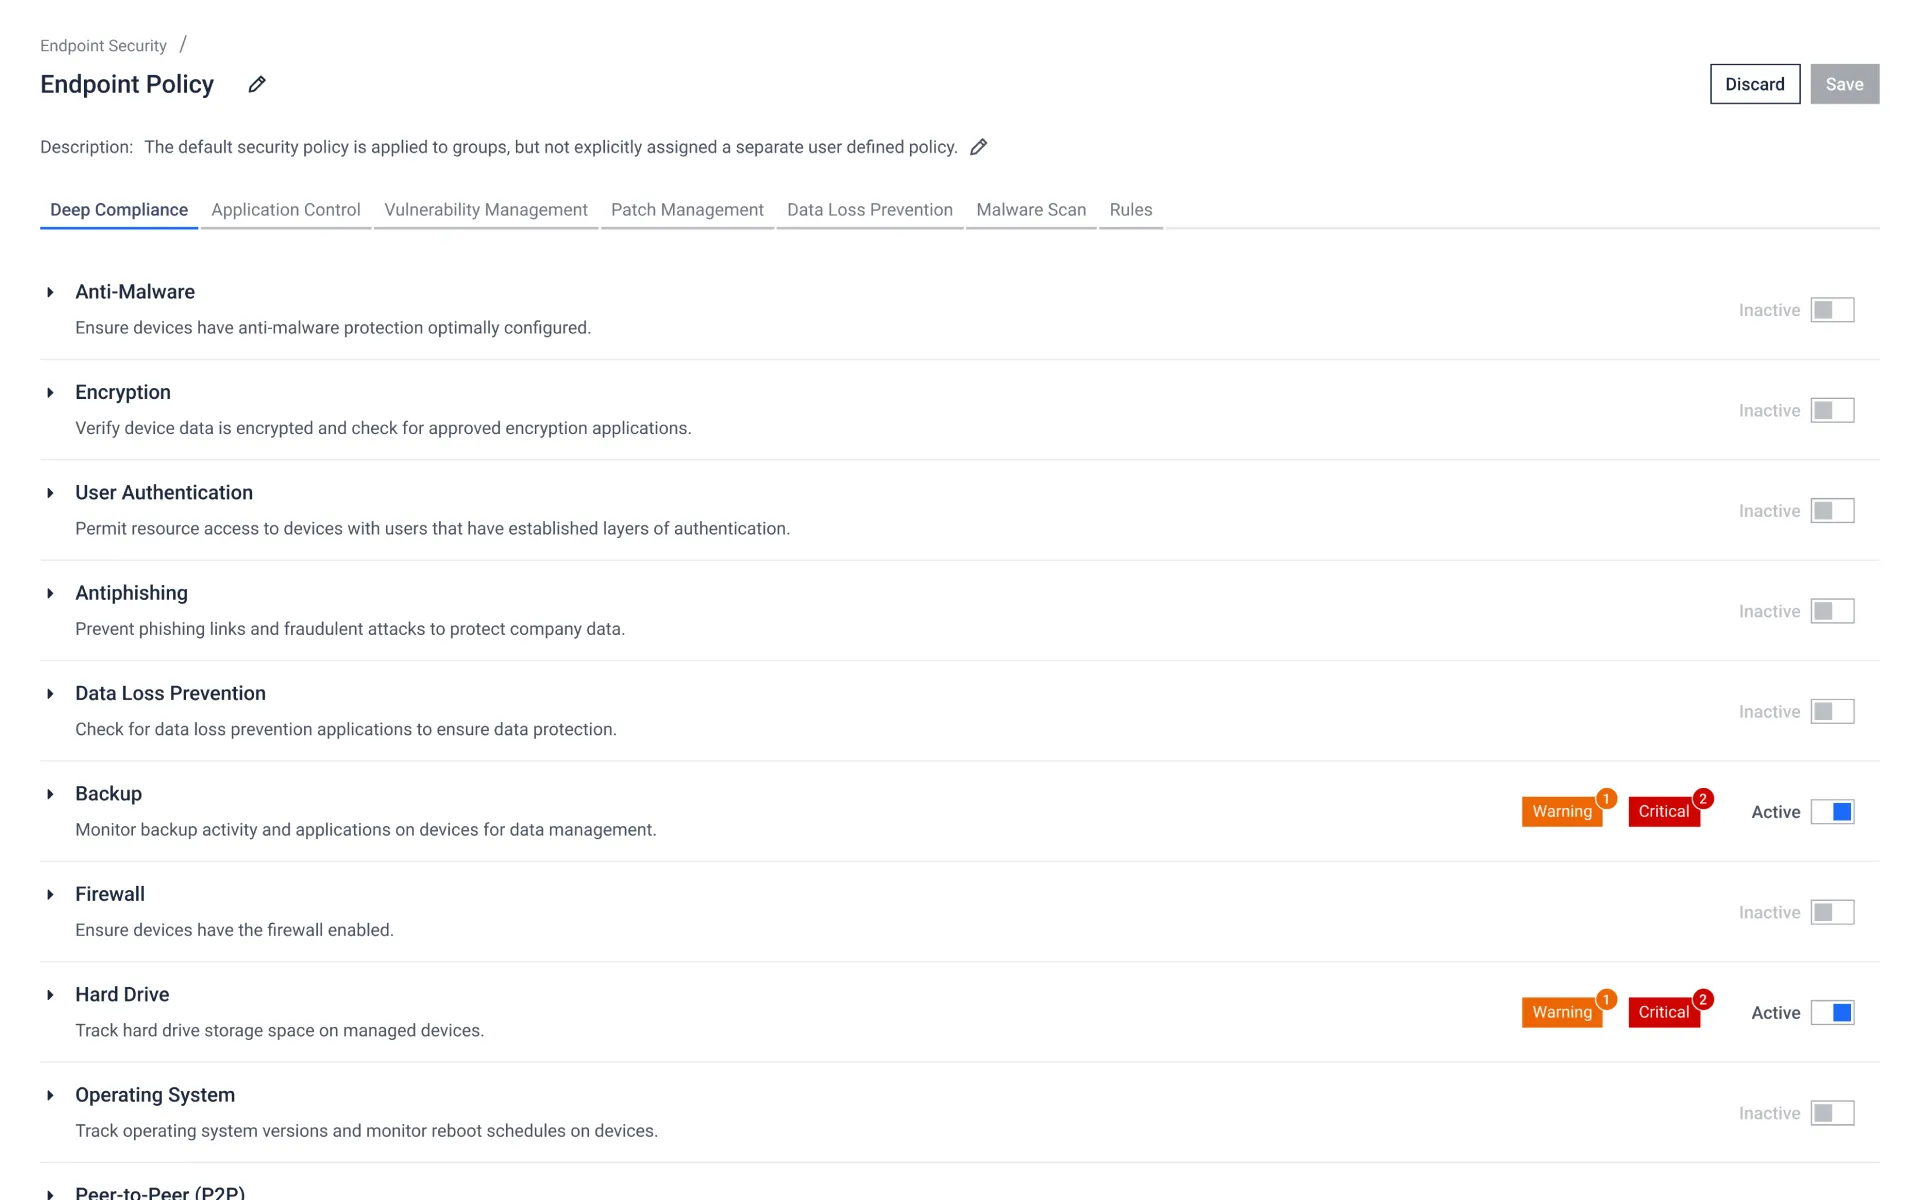
Führen Sie umfassende Geräteprüfungen für mehr als 5.000 Anwendungen von Drittanbietern durch, die Kontrollmechanismen wie Festplattenverschlüsselung, Malware-Schutz, Datensicherung, Firewall-Status und Schwachstellenscans abdecken und weit über die üblichen Betriebssystem- und Antiviren-Prüfungen hinausgehen.
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 MetaDefender Endpoint

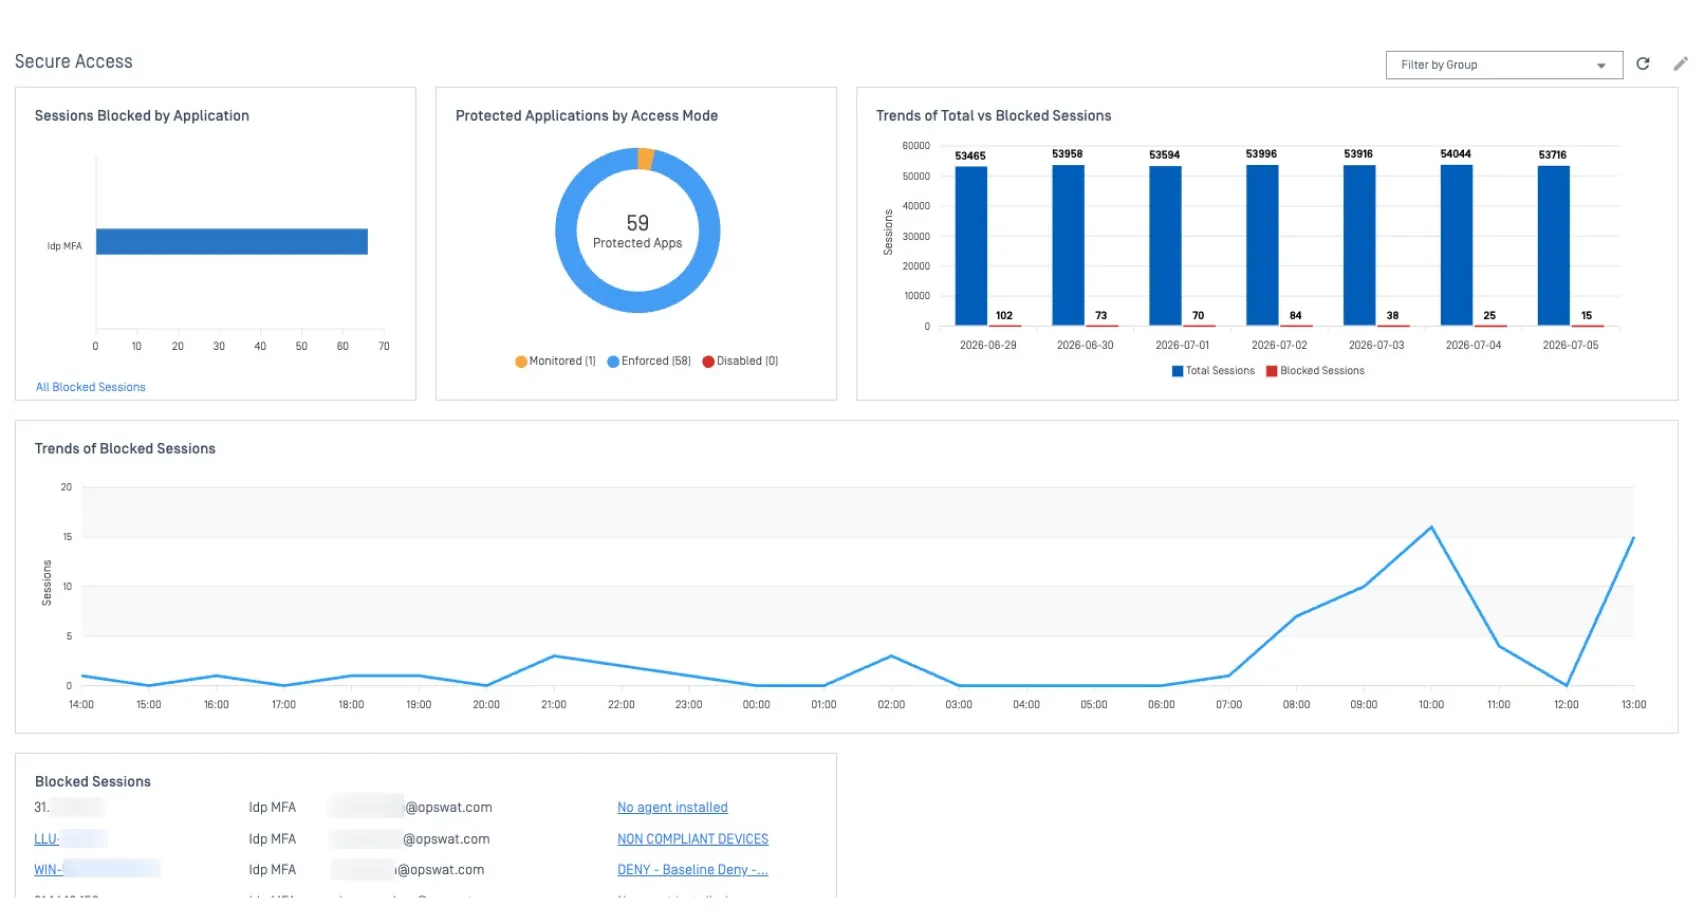
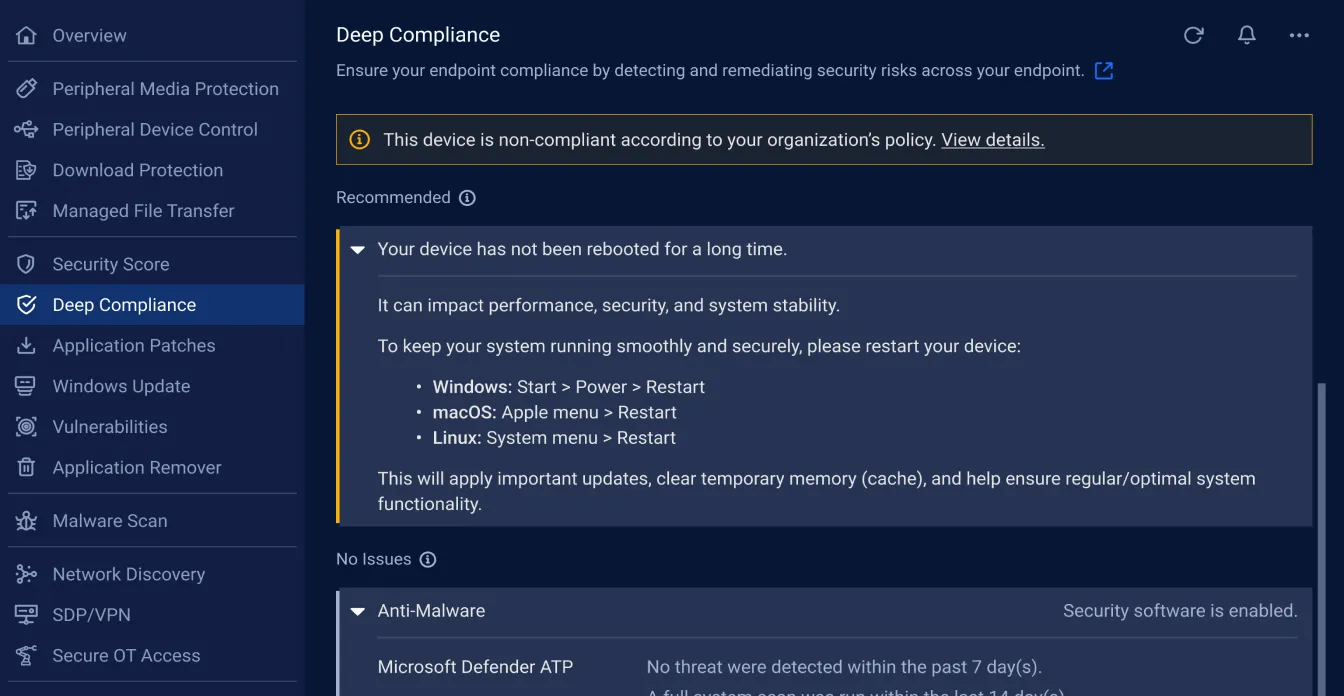
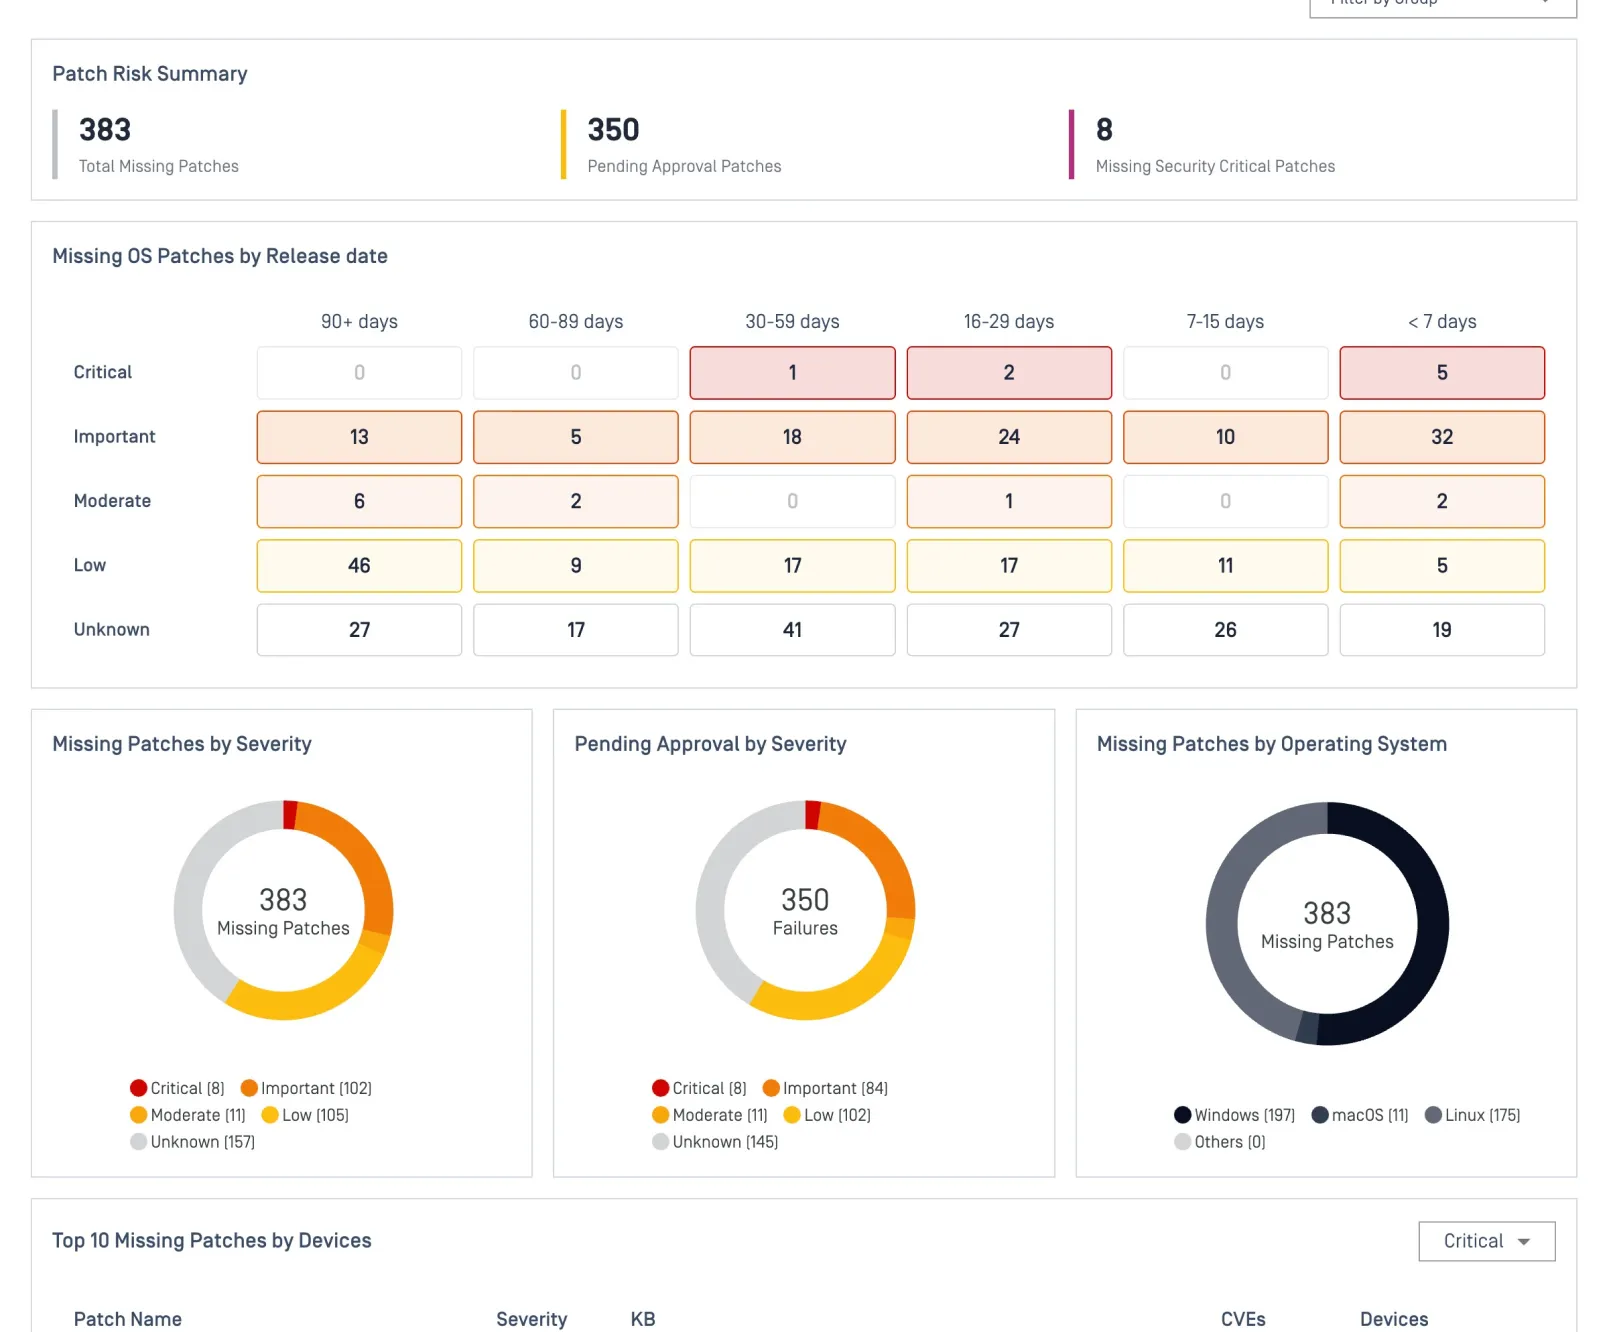
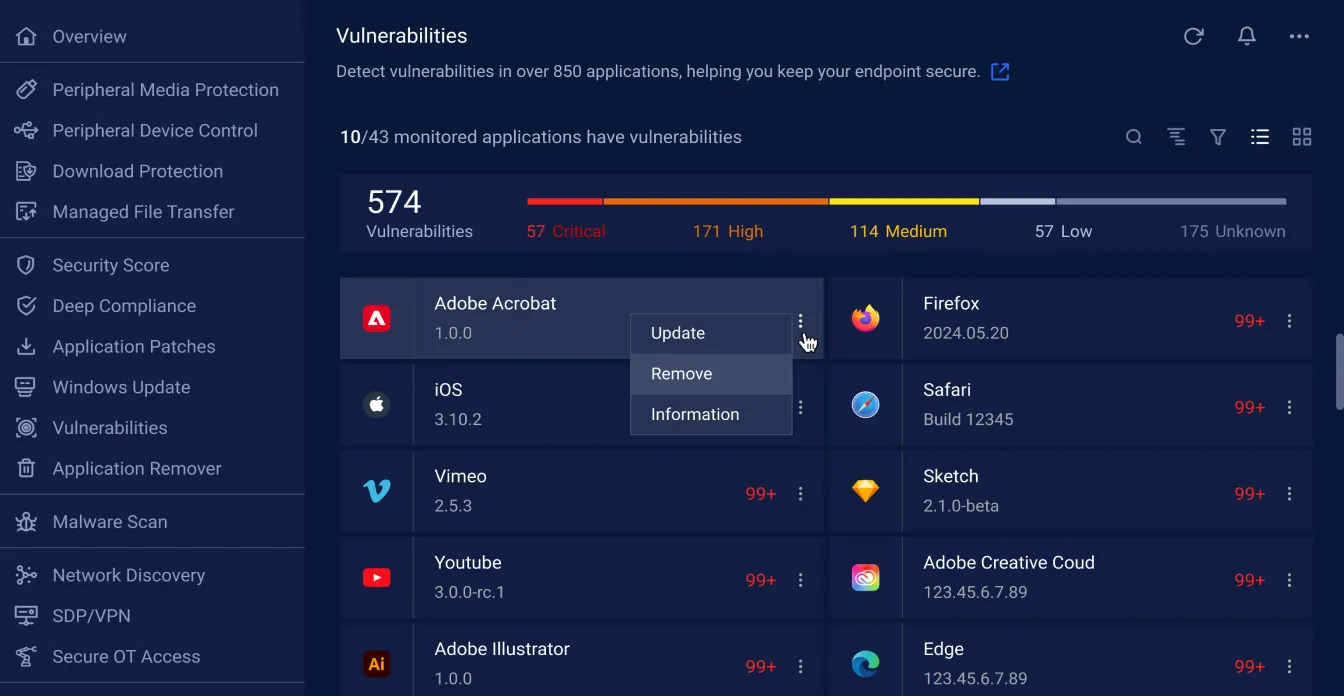
Aktuelle Sicherheitslücken und Patch Management
Erkennen Sie bekannte Sicherheitslücken aus der CVE-Datenbank und priorisieren Sie deren Behebung mithilfe des proprietären Bewertungssystems von OPSWAT, das auf der Absicherung von über 100 Millionen Endgeräten basiert. Optimieren Sie das Patch-Management, bevor Sicherheitslücken ausgenutzt werden können.
Automatisierte und selbstständige Fehlerbehebung
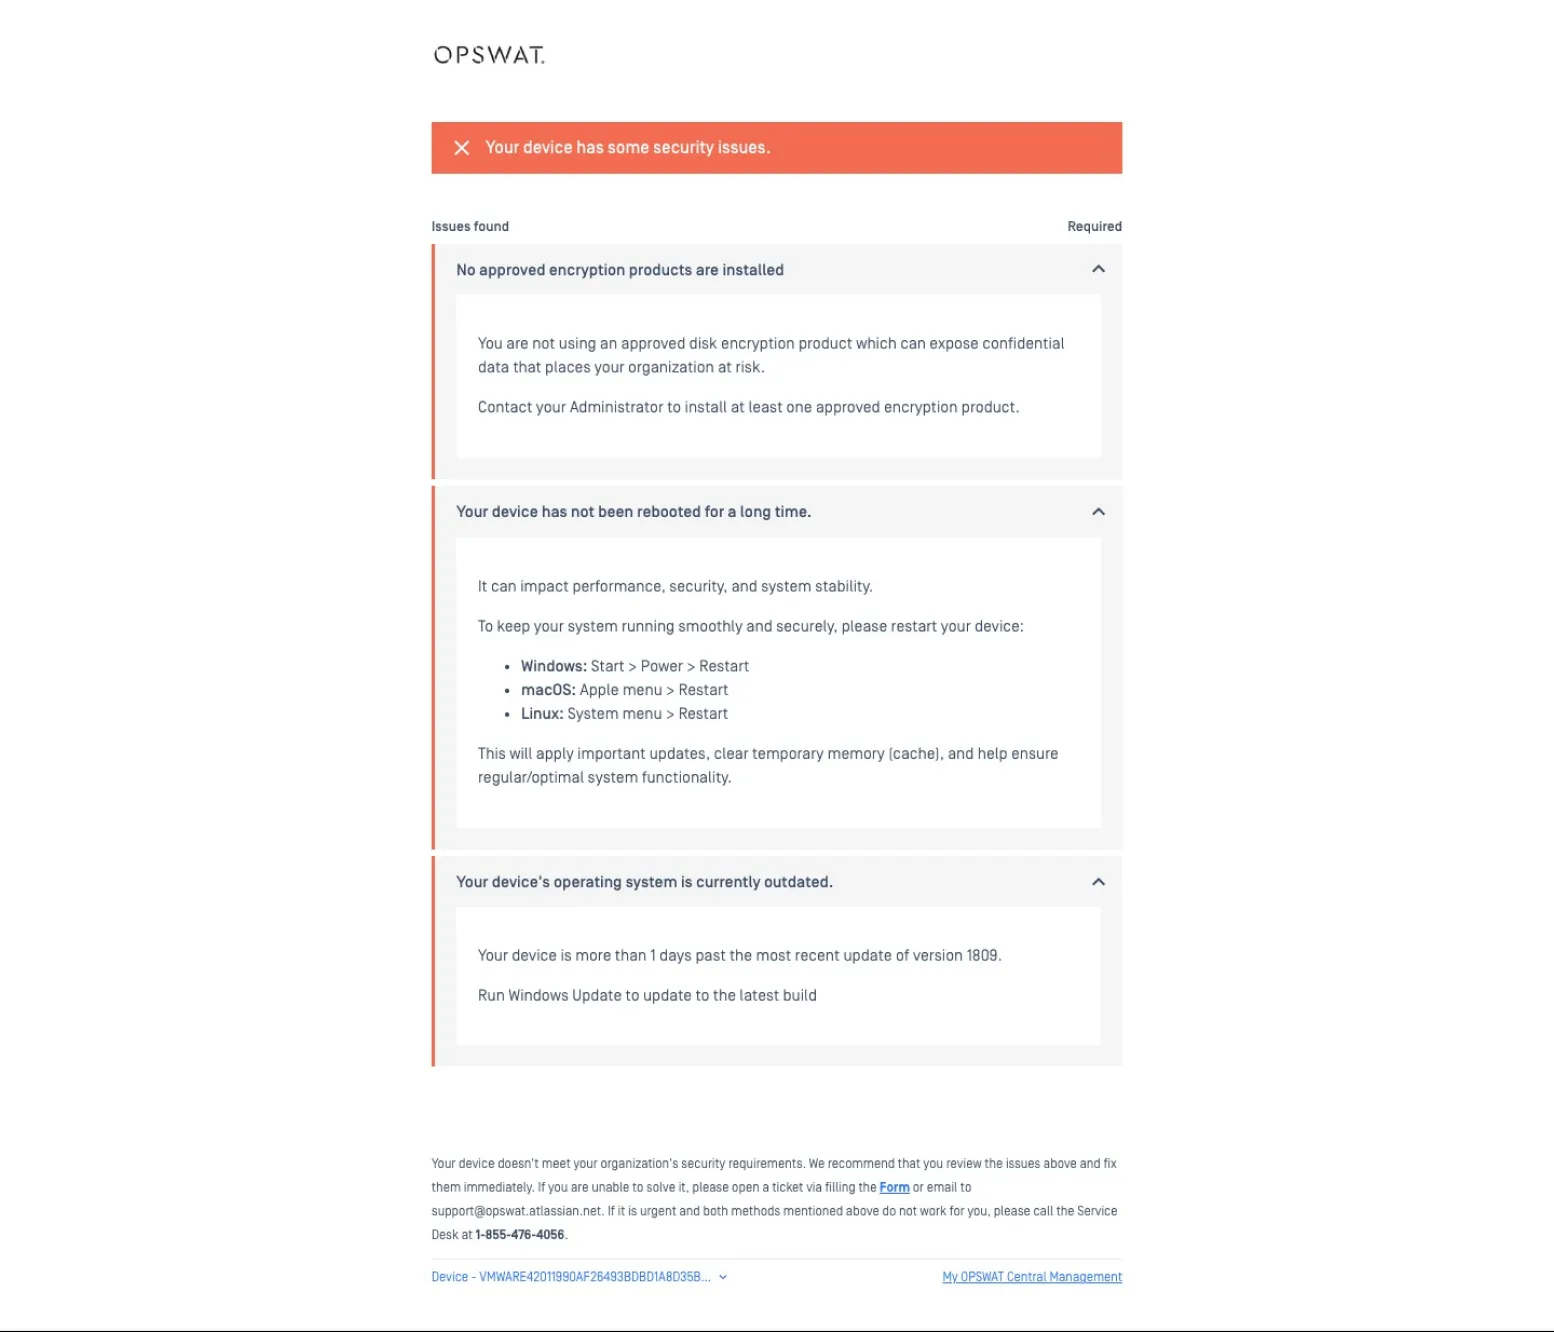
Benutzer, deren Geräte nicht den Anforderungen entsprechen, werden auf eine Self-Service-Seite weitergeleitet, auf der sie genaue Anweisungen dazu erhalten, was sie beheben müssen. Gängige Maßnahmen zur Behebung von Problemen, wie das Aktualisieren von Antiviren-Definitionen, das Aktivieren von Firewalls und das Entfernen unerwünschter Apps, können vollständig automatisiert werden.
Geräteorientiert Network Access Control
Erhalten Sie eine präzise Geräteidentifizierung und setzen Sie Compliance-Vorgaben in Ihrem gesamten Netzwerk in Echtzeit durch. Blockieren Sie unbefugte Verbindungsversuche und setzen Sie die Segmentierung durch, um IoT-Geräte der entsprechenden Gruppe zuzuordnen.
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


Wählen Sie die Zugriffsmethode, die zu
Ihrer Architektur passt
My OPSWAT Central Management stellt sicher, dass nur autorisierte, konforme Geräte auf Ihre Anwendungen und Netzwerke zugreifen können, unabhängig von der Umgebung oder der Zugriffsmethode.
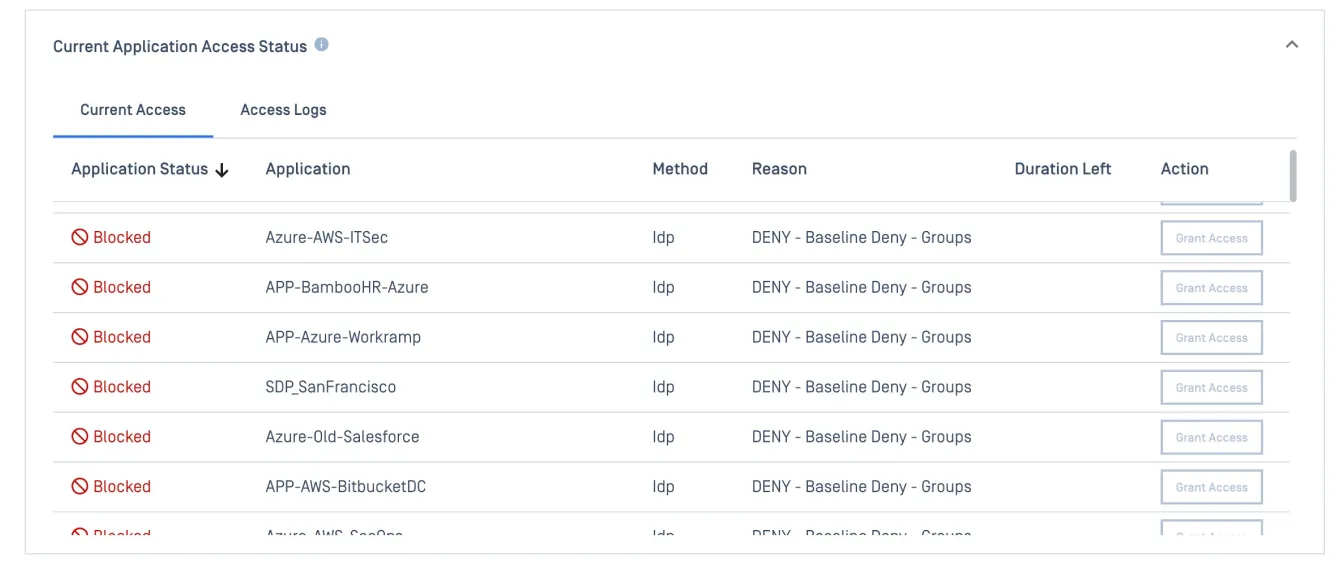
Zero-Trust-Zugriff auf Anwendungsebene
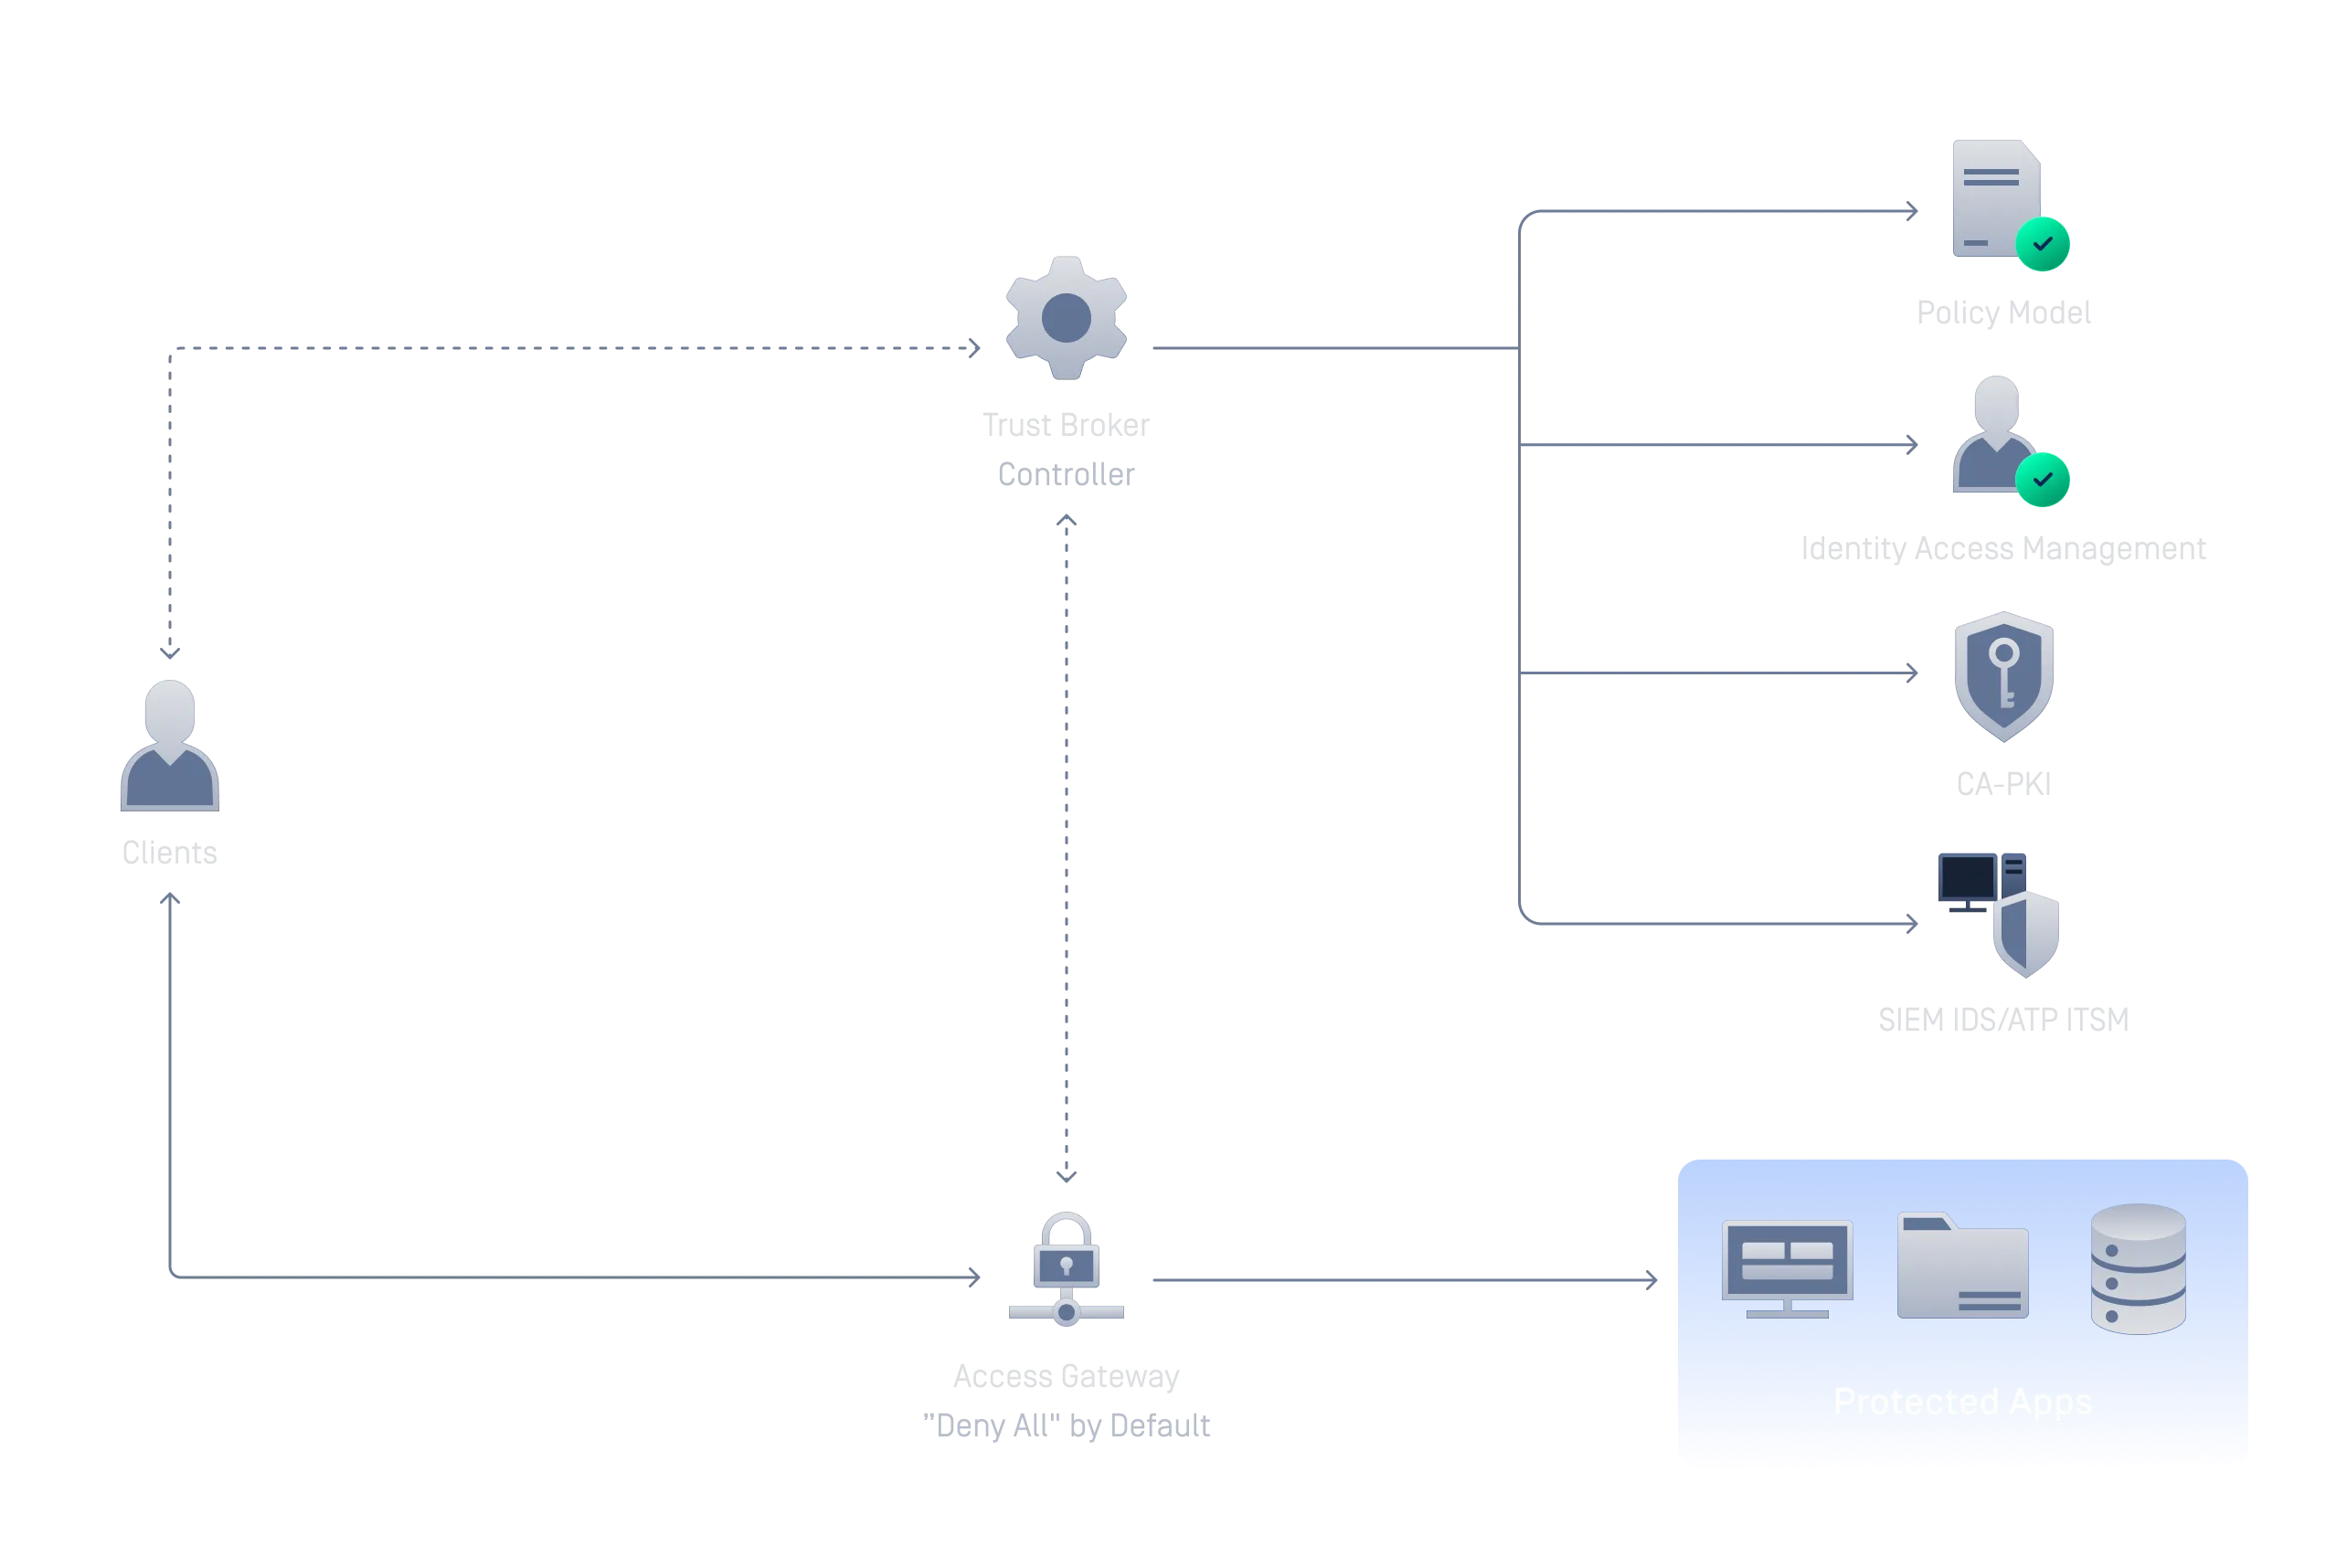
Geschützte Ressourcen bleiben verborgen, bis die Identitäts- und Gerätekonformitätsprüfungen erfolgreich abgeschlossen sind
Ersetzen Sie den umfassenden, veralteten VPN-Zugang durch Zero-Trust-Sicherheit auf Anwendungsebene. Geschützte Anwendungen bleiben für nicht autorisierte Geräte unsichtbar; der Zugriff wird erst gewährt, nachdem Identität und Compliance überprüft wurden.
Single Sign-On mit verifiziertem Gerätezugriff
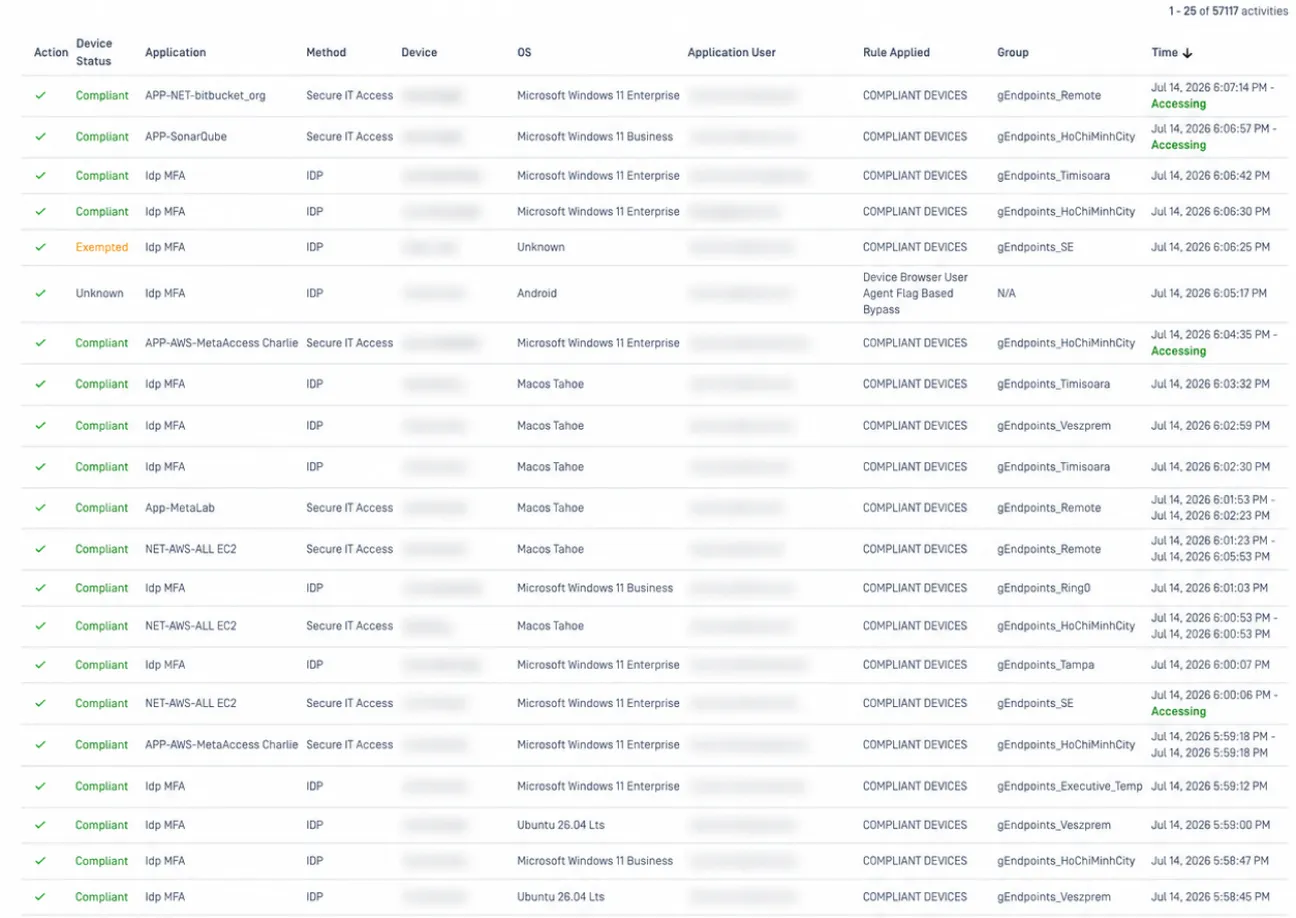
Verbinden Sie Ihren bestehenden Identitätsanbieter, um SSO für alle Unternehmensanwendungen durchzusetzen, wobei bei jeder Anmeldung nicht nur die Anmeldedaten, sondern auch die Gerätekonformität überprüft wird.
MFA, die das Gerät überprüft, nicht nur den Benutzer
Bei der Standard-MFA werden zwei Ebenen überprüft: Ihre Anmeldedaten und ein zweiter Faktor. Die IdP-MFA von OPSWAT fügt eine dritte Ebene hinzu, indem sie den Zustand und die Konformität des Geräts überprüft. Nicht konforme Geräte werden selbst bei gültigen Anmeldedaten blockiert, und die Benutzer werden angeleitet, die Probleme selbst zu beheben.
Secure Zugriff auf virtuelle Desktops
Durchsetzung der Gerätekonformität in Omnissa Horizon-Umgebungen
Stellen Sie die Gerätekonformität sicher, bevor Sitzungen für virtuelle Desktops und veröffentlichte Anwendungen gestartet werden. Nur Endgeräte, die die Konformitätsprüfungen bestehen, können auf Ihre Omnissa Horizon-Umgebung zugreifen.
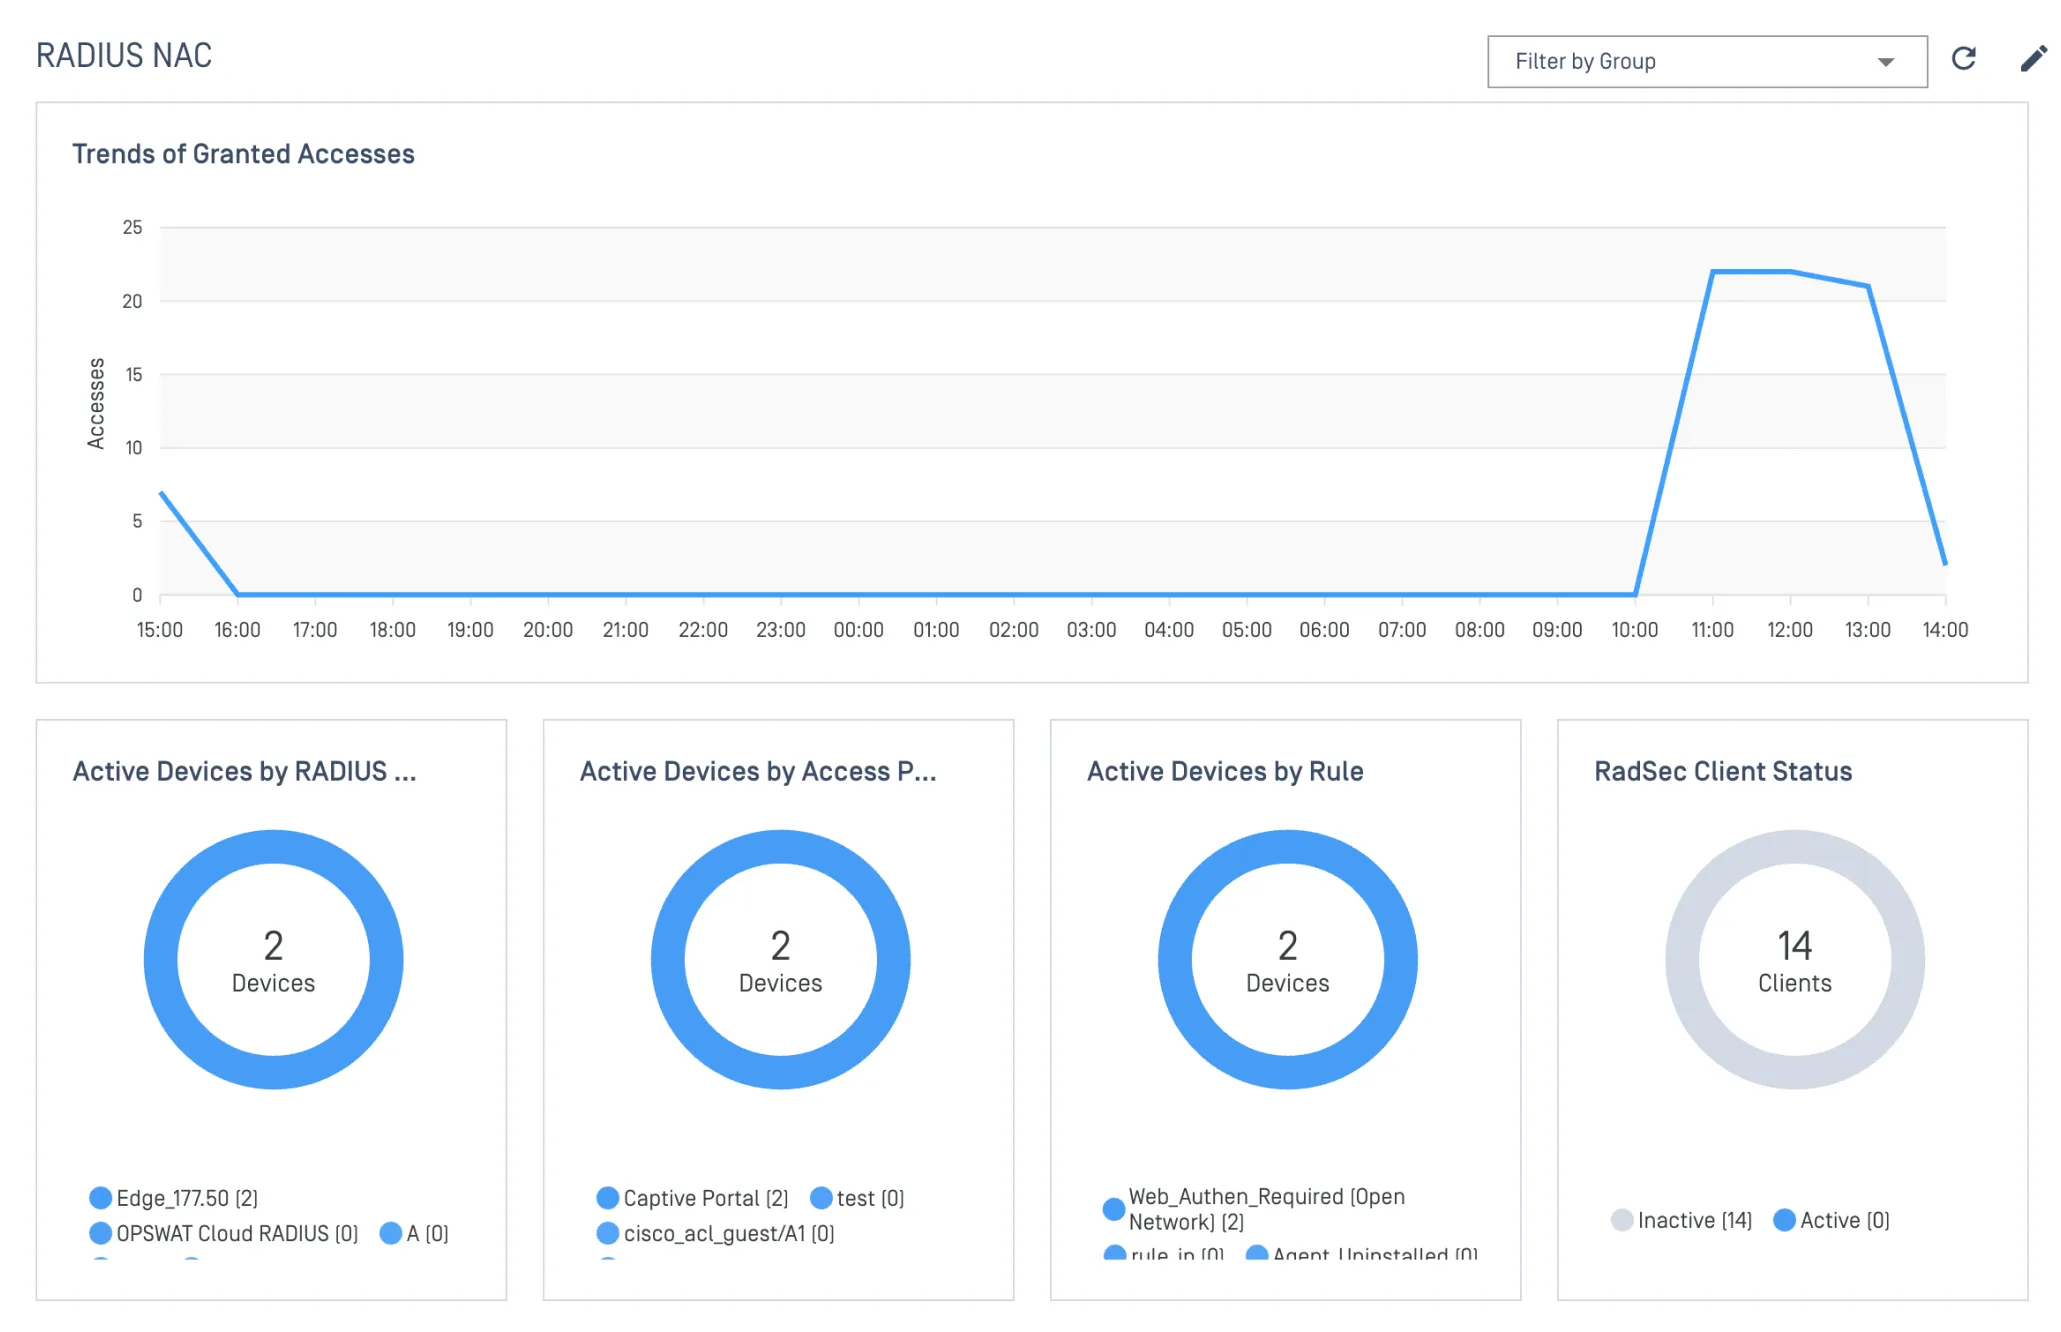
Automatisierte „ Network Access Control “ für jedes Gerät
Überprüfen Sie automatisch jedes Gerät, das versucht, auf Ihr Netzwerk zuzugreifen, und setzen Sie Zugriffsrichtlinien in Echtzeit durch. Erstellen Sie Geräteprofile mit oder ohne Agent, steuern Sie den Zugriff anhand von Identität, Gerätetyp, Standort und Sicherheitsstatus und stellen Sie die Lösung als cloud-natives SaaS, in einer Hybridumgebung oder vollständig vor Ort für Air-Gap-Umgebungen bereit.
Erfahren Sie mehr über MetaDefender NAC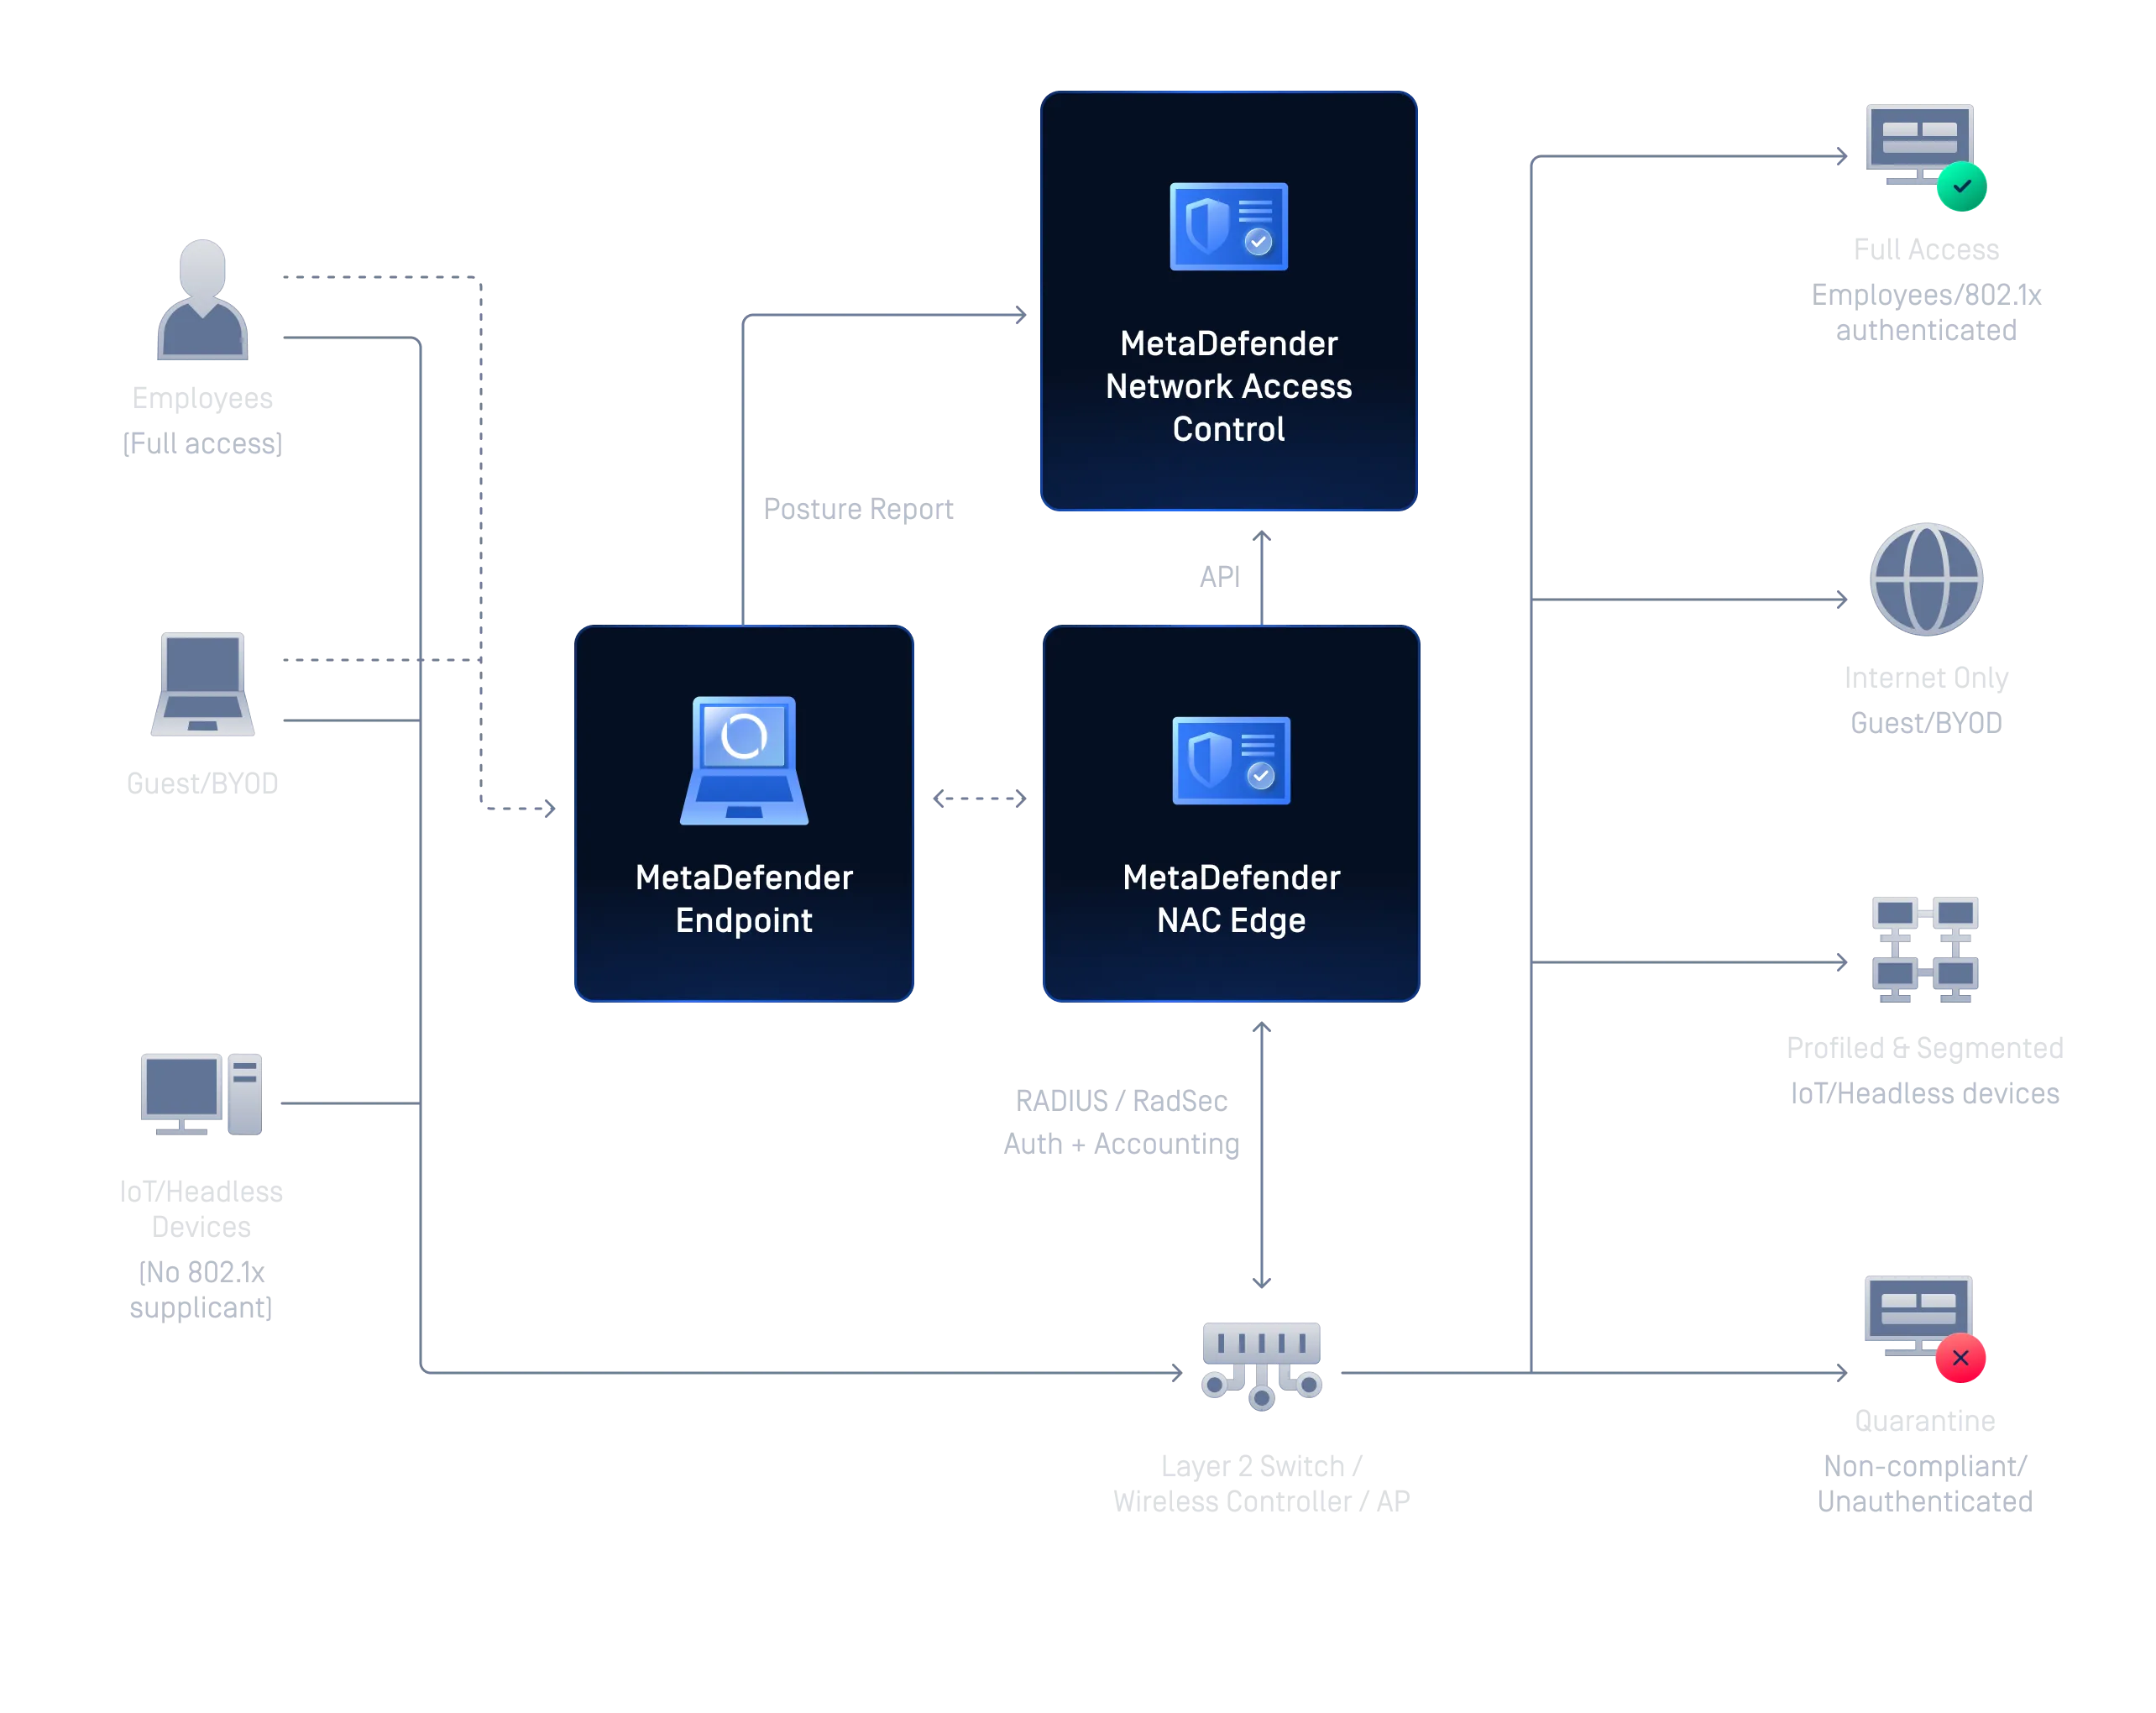
Funktioniert mit dem Stack, den Sie bereits nutzen
Verbinden Sie Ihre bestehenden Identitätsanbieter, MFA-Lösungen und Ihre Infrastruktur für virtuelle Desktops, ohne Ihre „
“-Infrastruktur zu ändern oder Bewährtes zu ersetzen.
Vertrauen von Sicherheitsteams in
regulierten Branchen
OPSWAT Über 2.100 Organisationen weltweit vertrauen darauf, dass ihre kritischen Daten, Ressourcen und Netzwerke vor
geräte- und dateibasierten Bedrohungen geschützt werden.

- „Sobald die Agenten eingesetzt waren, konnten wir die Sicherheit von mehr als 70.000 Endgeräten von Remote-Benutzern schnell überprüfen, bevor diese auf unser Netzwerk zugreifen konnten – und das ohne Beeinträchtigung der Produktivität.“Miroslav SklanskyLeiter der Abteilung Informationssicherheitstechnologie, EPAM
- „Ein hervorragendes Produkt. Toller Support. Wir haben nun ein sichereres und klareres Verständnis unserer Sicherheitslage und der potenziellen Risiken, denen wir möglicherweise ausgesetzt sind.“Stephen WaltersInfrastrukturmanager, Genesis Investment Management
- „Da täglich externe Anbieter auf unsere Systeme zugreifen, war die Einführung eines einheitlichen Authentifizierungssystems ohne Ausnahmen eine Notwendigkeit und keine Option. Die Technologie OPSWATstellt sicher, dass sich nur konforme Geräte mit unseren Cloud-Ressourcen verbinden können.“Senior Sicherheitsingenieur
Secure Zugriff über alle digitalen Schnittstellen hinweg
Passen Sie Ihre Zero-Trust-Architektur an die praktischen Anforderungen verteilter Unternehmensteams und sensibler industrieller Umgebungen an.
Secure e Remote-Mitarbeiter befähigen
Überprüfen Sie den aktuellen Zustand der Mitarbeitergeräte in Echtzeit, bevor Sie Zugriff auf Anwendungen oder Netzwerkressourcen gewähren. Geräte, die die Konformitätsprüfungen nicht bestehen, werden automatisch blockiert oder zur Selbstbehebung weitergeleitet.
Schützen Sie Ihre kritische Infrastruktur vor nicht vertrauenswürdigen Geräten
Erstellen Sie ein Profil für jedes Gerät, das in Ihre Industrieanlagen und kritischen Infrastrukturstandorte gelangt, wie z. B. Laptops von Auftragnehmern, BYOD-Geräte und IoT-Geräte, und ordnen Sie es der entsprechenden Netzwerkzone zu, bevor der Zugriff gewährt wird. Für Standorte mit Air-Gap wird die Bereitstellung vor Ort vollständig unterstützt.
Secure Jedes Gerät, bevor es sich mit Ihrem Netzwerk verbindet
Überprüfen Sie die Geräteidentität, den Sicherheitsstatus und die Compliance, bevor Sie Netzwerkzugriff gewähren. Nicht autorisierte oder nicht konforme Geräte werden automatisch blockiert, unter Quarantäne gestellt oder zur Selbstbehebung weitergeleitet, wodurch verhindert wird, dass Bedrohungen in das Netzwerk gelangen.
Vorbereitung auf behördliche Prüfungen
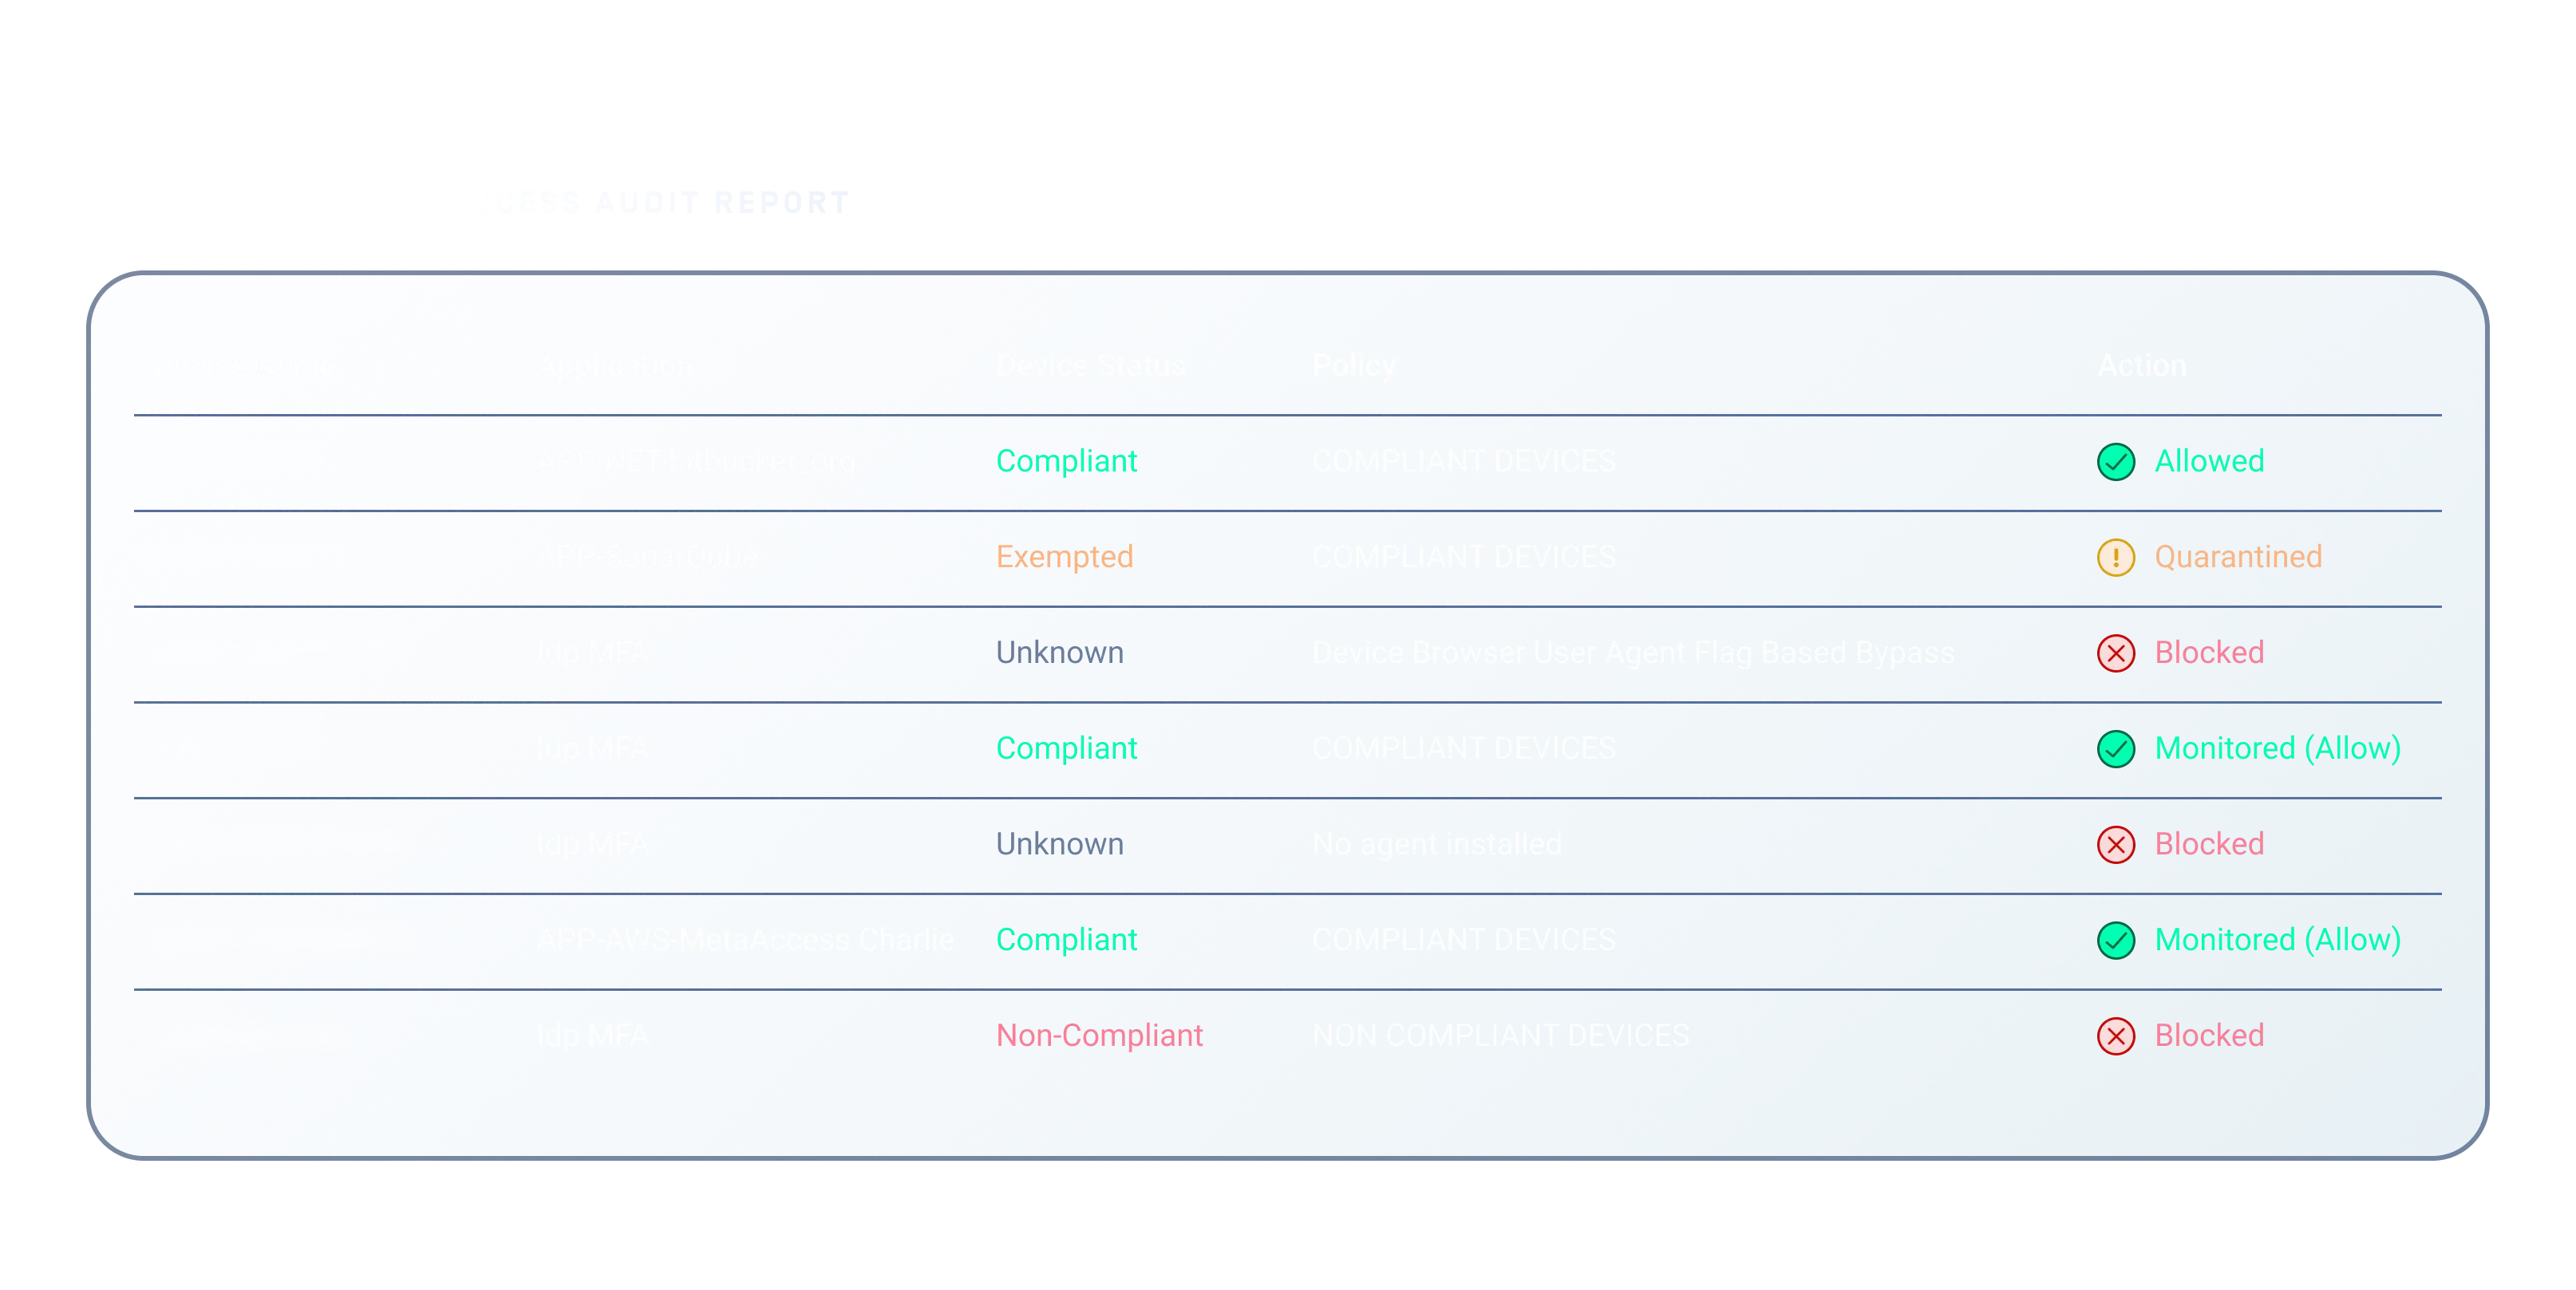
Führen Sie detaillierte Prüfpfade, Sicherheitsstatusberichte und Aufzeichnungen zur Durchsetzung von Richtlinien für jedes Zugriffsereignis, damit Prüfer genau das erhalten, was sie benötigen, um die Einhaltung von Rahmenwerken wie PCI DSS, HIPAA, NIST 800-53, ISO 27001, FISMA, FedRAMP, FINRA, HITECH, SOX, CIS Controls, COBIT und SANS zu überprüfen.
Empfohlene Ressourcen
My OPSWAT Central Management

My OPSWAT Central Management Dokumentation

Vereinheitlichung der Geräteüberwachung in der intelligenten Fertigung mit My OPSWAT Central Management

Europäischer Hersteller von erneuerbaren Energien verbessert die Cybersicherheit mit OPSWAT

Sicherung des Zugriffs auf urheberrechtlich geschützten Code mit My OPSWAT Central Management: Die Geschichte eines führenden Spieleentwicklers

EPAM gewährleistet Secure und Dateisicherheit mit My OPSWAT Central Management MetaDefender Cloud“

Ping Identity und OPSWAT die Zugriffssicherheit mit DaVinci und My OPSWAT Central Management

Omnissa verbessert die Sicherheit und Compliance beim Zugriff auf Horizon VDI mit My OPSWAT Central Management
0 Ergebnisse. Bitte versuchen Sie es erneut.
FAQs
SDP Gewährt Zugriff auf Anwendungsbasis und nur mit den geringstmöglichen Berechtigungen, nachdem Identitäts- und Compliance-Prüfungen erfolgreich bestanden wurden. Im Gegensatz zu herkömmlichen VPNs, die nach dem Verbindungsaufbau umfassenden Netzwerkzugriff gewähren, schränkt „ SDP “ den Zugriff der Benutzer ausschließlich auf die Ressourcen ein, die sie benötigen, wodurch die Angriffsfläche und das Risiko lateraler Bewegungen drastisch reduziert werden.
Ein VPN stellt die Verbindung her, sobald sich ein Benutzer anmeldet; bei einem herkömmlichen ZTNA wird zusätzlich eine grundlegende Sicherheitsüberprüfung durchgeführt. „ OPSWAT “ überprüft die Gerätekonformität vor dem Zugriff umfassend und auch danach kontinuierlich, sodass eine gültige Anmeldung auf einem kompromittierten Gerät dennoch blockiert wird.
My OPSWAT Central Management erkennt die Abweichung in Echtzeit. Je nach Konfiguration der Richtlinien wird die Sitzung entweder sofort isoliert oder der Benutzer durch automatisierte Selbsthilfe-Maßnahmen zur Behebung des Problems geführt. Sobald das Gerät die Richtlinienanforderungen erfüllt, wird der Zugriff automatisch wiederhergestellt, wodurch die Belastung des Helpdesks verringert und die Produktivität der Benutzer gewährleistet wird.
Nein. Sie haben zwei Möglichkeiten: Entweder ersetzen Sie Ihr veraltetes VPN durch unseren „ SDP “-Zugang der nächsten Generation oder Sie behalten Ihre aktuelle Lösung bei und ergänzen sie um eine zusätzliche Ebene für den Identitätsanbieter (IdP) und die Multi-Faktor-Authentifizierung (MFA), die Sie bereits nutzen.
Ja, sowohl über agentenbasierte als auch agentenlose Methoden. Die Netzwerkzugangskontrolle vor Ort (MetaDefender NAC ) erfolgt agentenlos, wobei Geräte direkt im Netzwerk erkannt und profiliert werden; für umfassendere Endpunkt- und Fernprüfungen wird bei verwalteten Geräten und BYOD-Geräten ein schlanker, leicht zu entfernender Agent verwendet, der vor dem Zugriff eine schnelle Konformitätsprüfung durchführt.
