Um 6:58 Uhr lädt ein Patient ein Überweisungsformular auf das Portal Ihres Krankenhauses hoch. Es sieht aus wie ein weiteres harmloses PDF unter Tausenden. Um 7:15 Uhr wurde diese Datei bereits auf drei Backup-Ebenen repliziert. Was niemand ahnt: Sie enthält einen Zero-Day-Exploit, den noch kein Antivirenprogramm für Endgeräte zuvor erkannt hat. Bis zum Mittag hat Ransomware Ihre Bildgebungssysteme verschlüsselt, die Radiologie ist außer Betrieb, und die Behandlungsteams sind in heller Aufregung.
Das ist kein dramatisches Gedankenexperiment. Es ist die aktuelle Realität der Cybersicherheit im modernen Gesundheitswesen. Und es verdeutlicht eine bittere Wahrheit: Endgeräteschutz allein reicht nicht mehr aus, um Patientendaten oder den Krankenhausbetrieb zu schützen.
Das Gesundheitswesen hat derzeit mit den höchsten Kosten für Datenschutzverletzungen aller Branchen zu kämpfen – im Durchschnitt 7,42 Millionen Dollar pro Vorfall –, wobei fast ein Drittel davon auf Ransomware zurückzuführen ist. Dateien werden zu schnell, zu weitreichend und über zu viele Systeme hinweg übertragen, als dass Endgeräte als einzige Verteidigungslinie ausreichen könnten.
Warum Endpoint Datei-basierte Bedrohungen im Gesundheitswesen nicht stoppen kann
Herkömmliche Endpunkt-Tools wurden für Desktop-Umgebungen entwickelt, nicht für weitverzweigte Krankenhaus-Ökosysteme, in denen Dateien durch Bildgebungssysteme, Cloud-Speicher, Anbieternetzwerke und KI-Pipelines fließen, ohne jemals einen geschützten Endpunkt zu berühren. Dadurch entstehen massive blinde Flecken, die Angreifer ausnutzen.
Wie Datei-basierte Malware Endpoint umgeht
Moderne Malware ist so konzipiert, dass sie signaturbasierte und sogar verhaltensbasierte Endpoint-Tools umgeht. Zero-Day-Exploits verstecken sich in PDF- und DICOM-Dateien. Polymorphe Malware mutiert ständig. Backups und Cloud-Repositorys replizieren schädliche Dateien, bevor Endpoint-Agenten eingreifen können.
In vielen Krankenhäusern könnte das erste Anzeichen einer Infektion eher eine gesperrte Radiologie-Workstation oder ein beschädigtes Bildarchiv sein als eine blockierte Datei.
Mythen, die Krankenhäuser gefährden
Trotzdem halten sich in der Branche nach wie vor einige gefährliche Irrtümer. Krankenhäuser glauben oft:
- Endpoint reicht aus.“
- Cloud übernehmen die Verantwortung für die Sicherheit.“
- „Speichern und dann scannen erfasst alles.“
- „Verschlüsselung löst das Problem.“
Häufig gelangen Bedrohungen jedoch über Speicher- oder Bildverarbeitungsnetzwerke ins System und umgehen dabei die Endgeräte vollständig, und Cloud-Anbieter sichern lediglich die Infrastruktur, nicht jedoch die Inhalte, die Krankenhäuser hochladen.
Der „Store-then-Scan“-Ansatz ist besonders schädlich. Wird Malware erst erkannt, nachdem sich eine Datei bereits auf Backups oder nachgelagerte Systeme verbreitet hat, wird die Eindämmung exponentiell schwieriger. Die Wiederherstellungsmaßnahmen ziehen sich über Tage oder Wochen hin, statt nur wenige Stunden zu dauern.
Wie sich Ransomware und durch Dateien übertragene Bedrohungen in Krankenhaussystemen verbreiten
Der Krankenhausbetrieb ist auf einen ständigen Datenaustausch angewiesen: Patientenakten, Überweisungen, Bilddaten, Laborergebnisse, Versicherungsanträge, Lieferantendaten und mittlerweile auch Trainingsdaten für KI. Jeder dieser Datenaustausche stellt einen potenziellen Angriffsweg dar.
Ein typischer Ablauf eines Angriffs
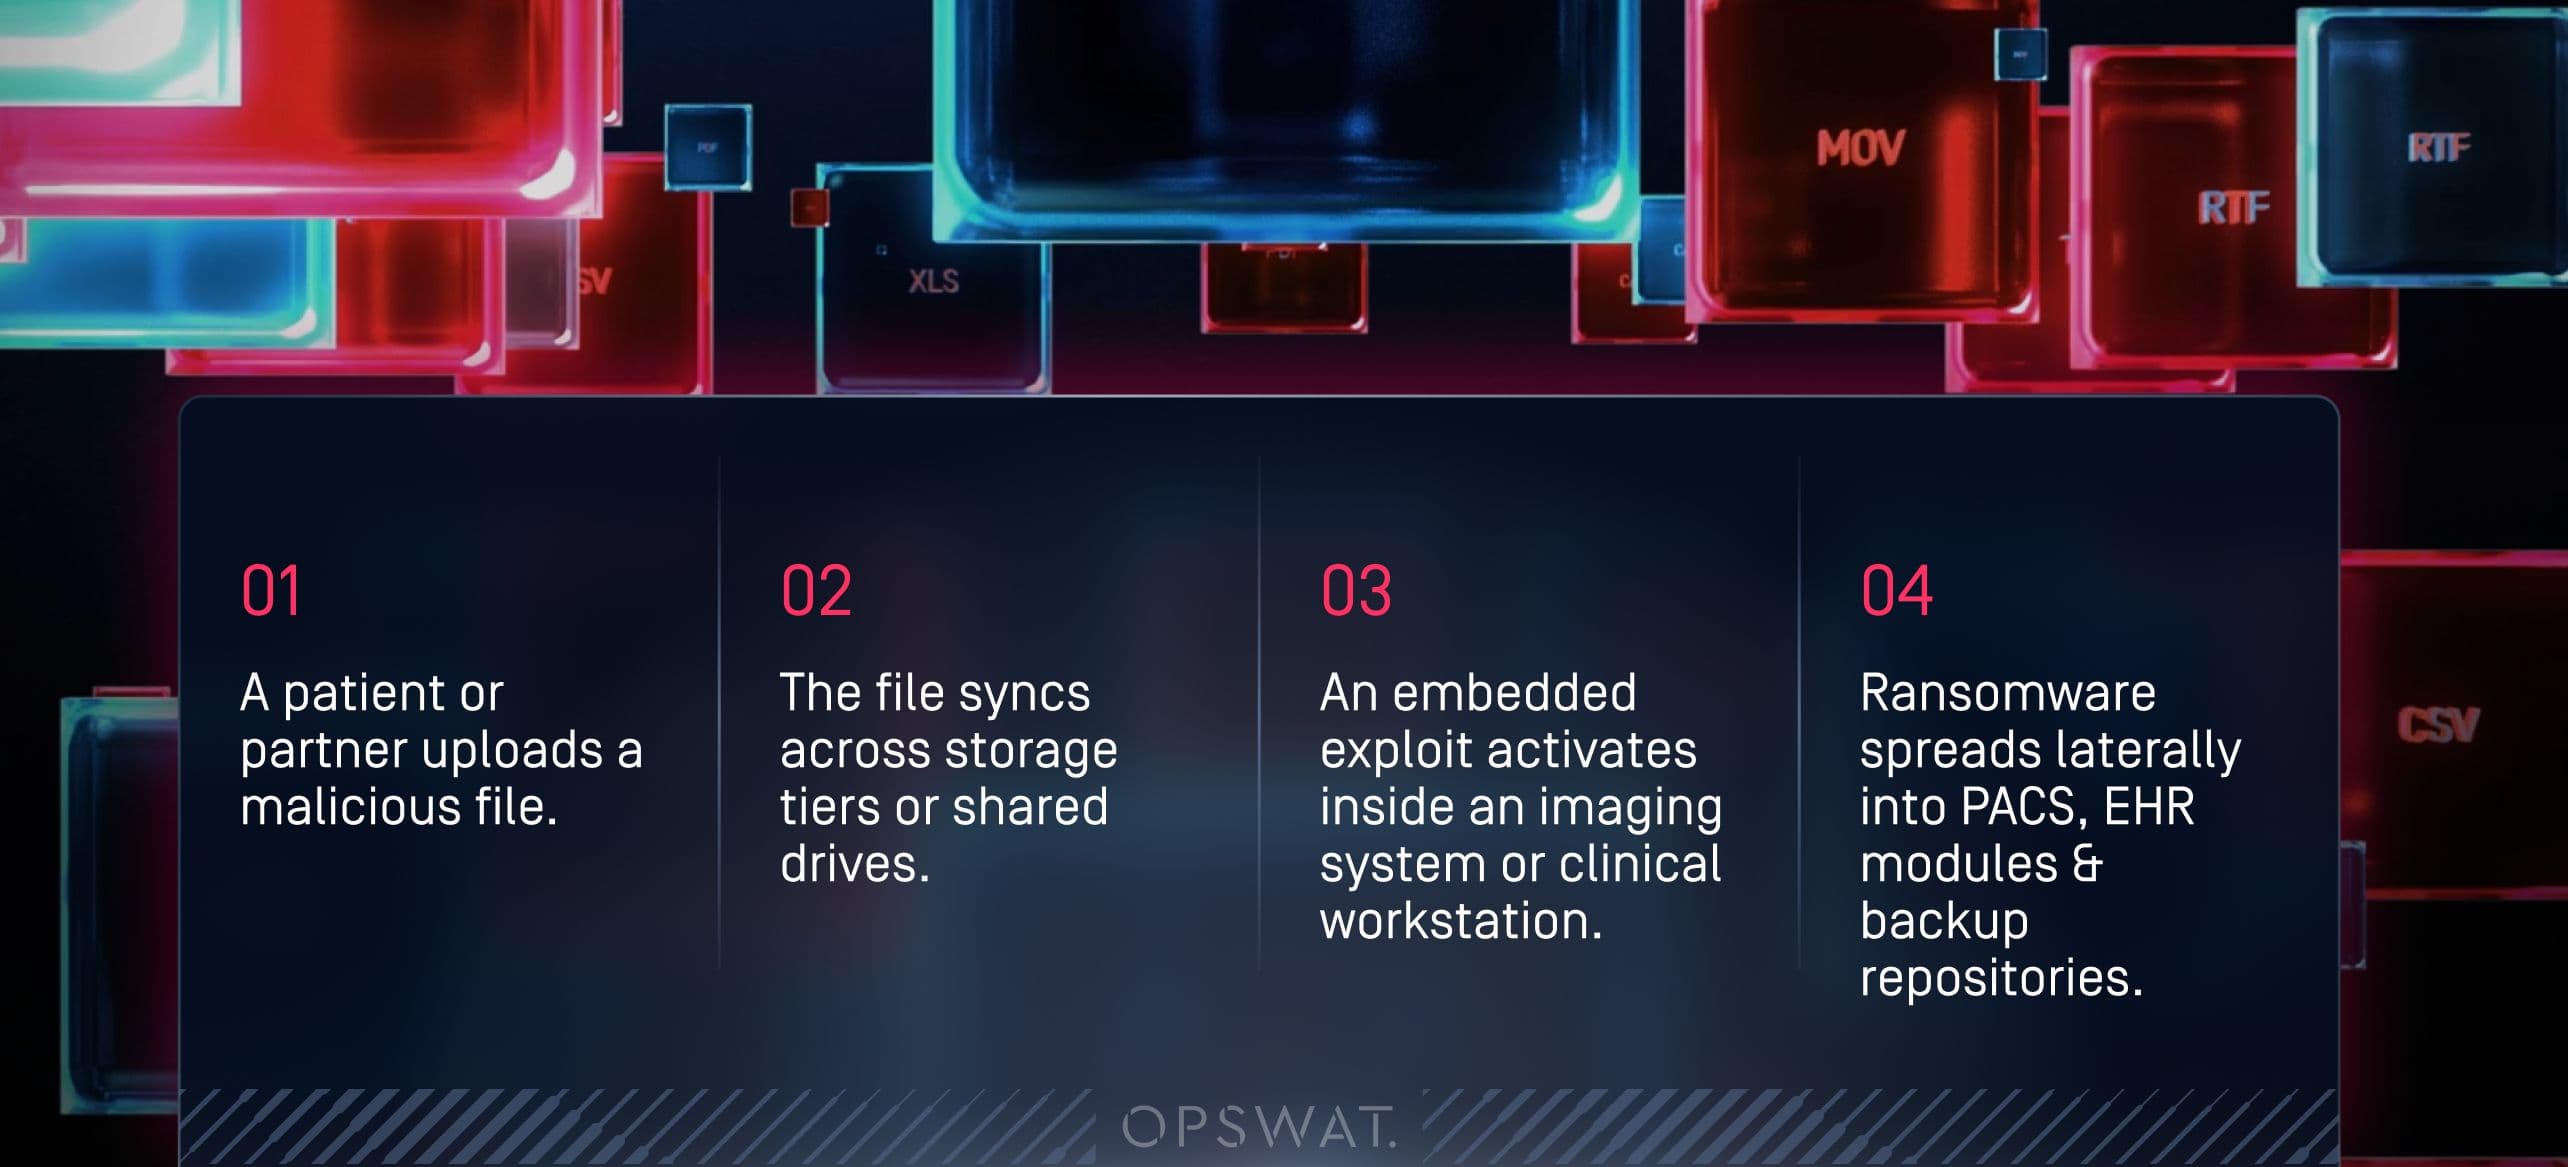
Eine einzige schädliche Datei kann innerhalb weniger Minuten von einem externen Einstiegspunkt zu kritischen Systemen gelangen. Der Ablauf sieht oft wie folgt aus:
- Ein Patient oder Partner lädt eine schädliche Datei hoch.
- Die Datei wird über Speicherebenen oder gemeinsam genutzte Laufwerke hinweg synchronisiert.
- Ein eingebetteter Exploit wird innerhalb eines Bildgebungssystems oder einer klinischen Workstation aktiviert.
- Ransomware verbreitet sich lateral in PACS-, EHR-Modulen und Backup-Repositorys.
Sobald Backups infiziert sind, wird die Wiederherstellung nach einem Vorfall zu einem Wettlauf gegen die Zeit.
Bildgebung, PACS und vernetzte Geräte: Hochwertige Ziele
Bildgebungssysteme im Gesundheitswesen weisen einige der einzigartigsten und gefährlichsten Schwachstellen auf. DICOM-Dateien können versteckte Skripte oder Malware enthalten. Ältere Geräte und veraltete Betriebssysteme bieten Einfallstore. Vernetzte Bildgebungs-Workflows bilden einen fruchtbaren Nährboden für laterale Bewegungen.
Wenn ein Angreifer eine einzige Bilddatei kompromittiert, kann dies einen Dominoeffekt auslösen, der die Radiologie für Tage lahmlegen kann.
KI-Pipelines: Die neue Grenze für Datei-basierte Angriffe
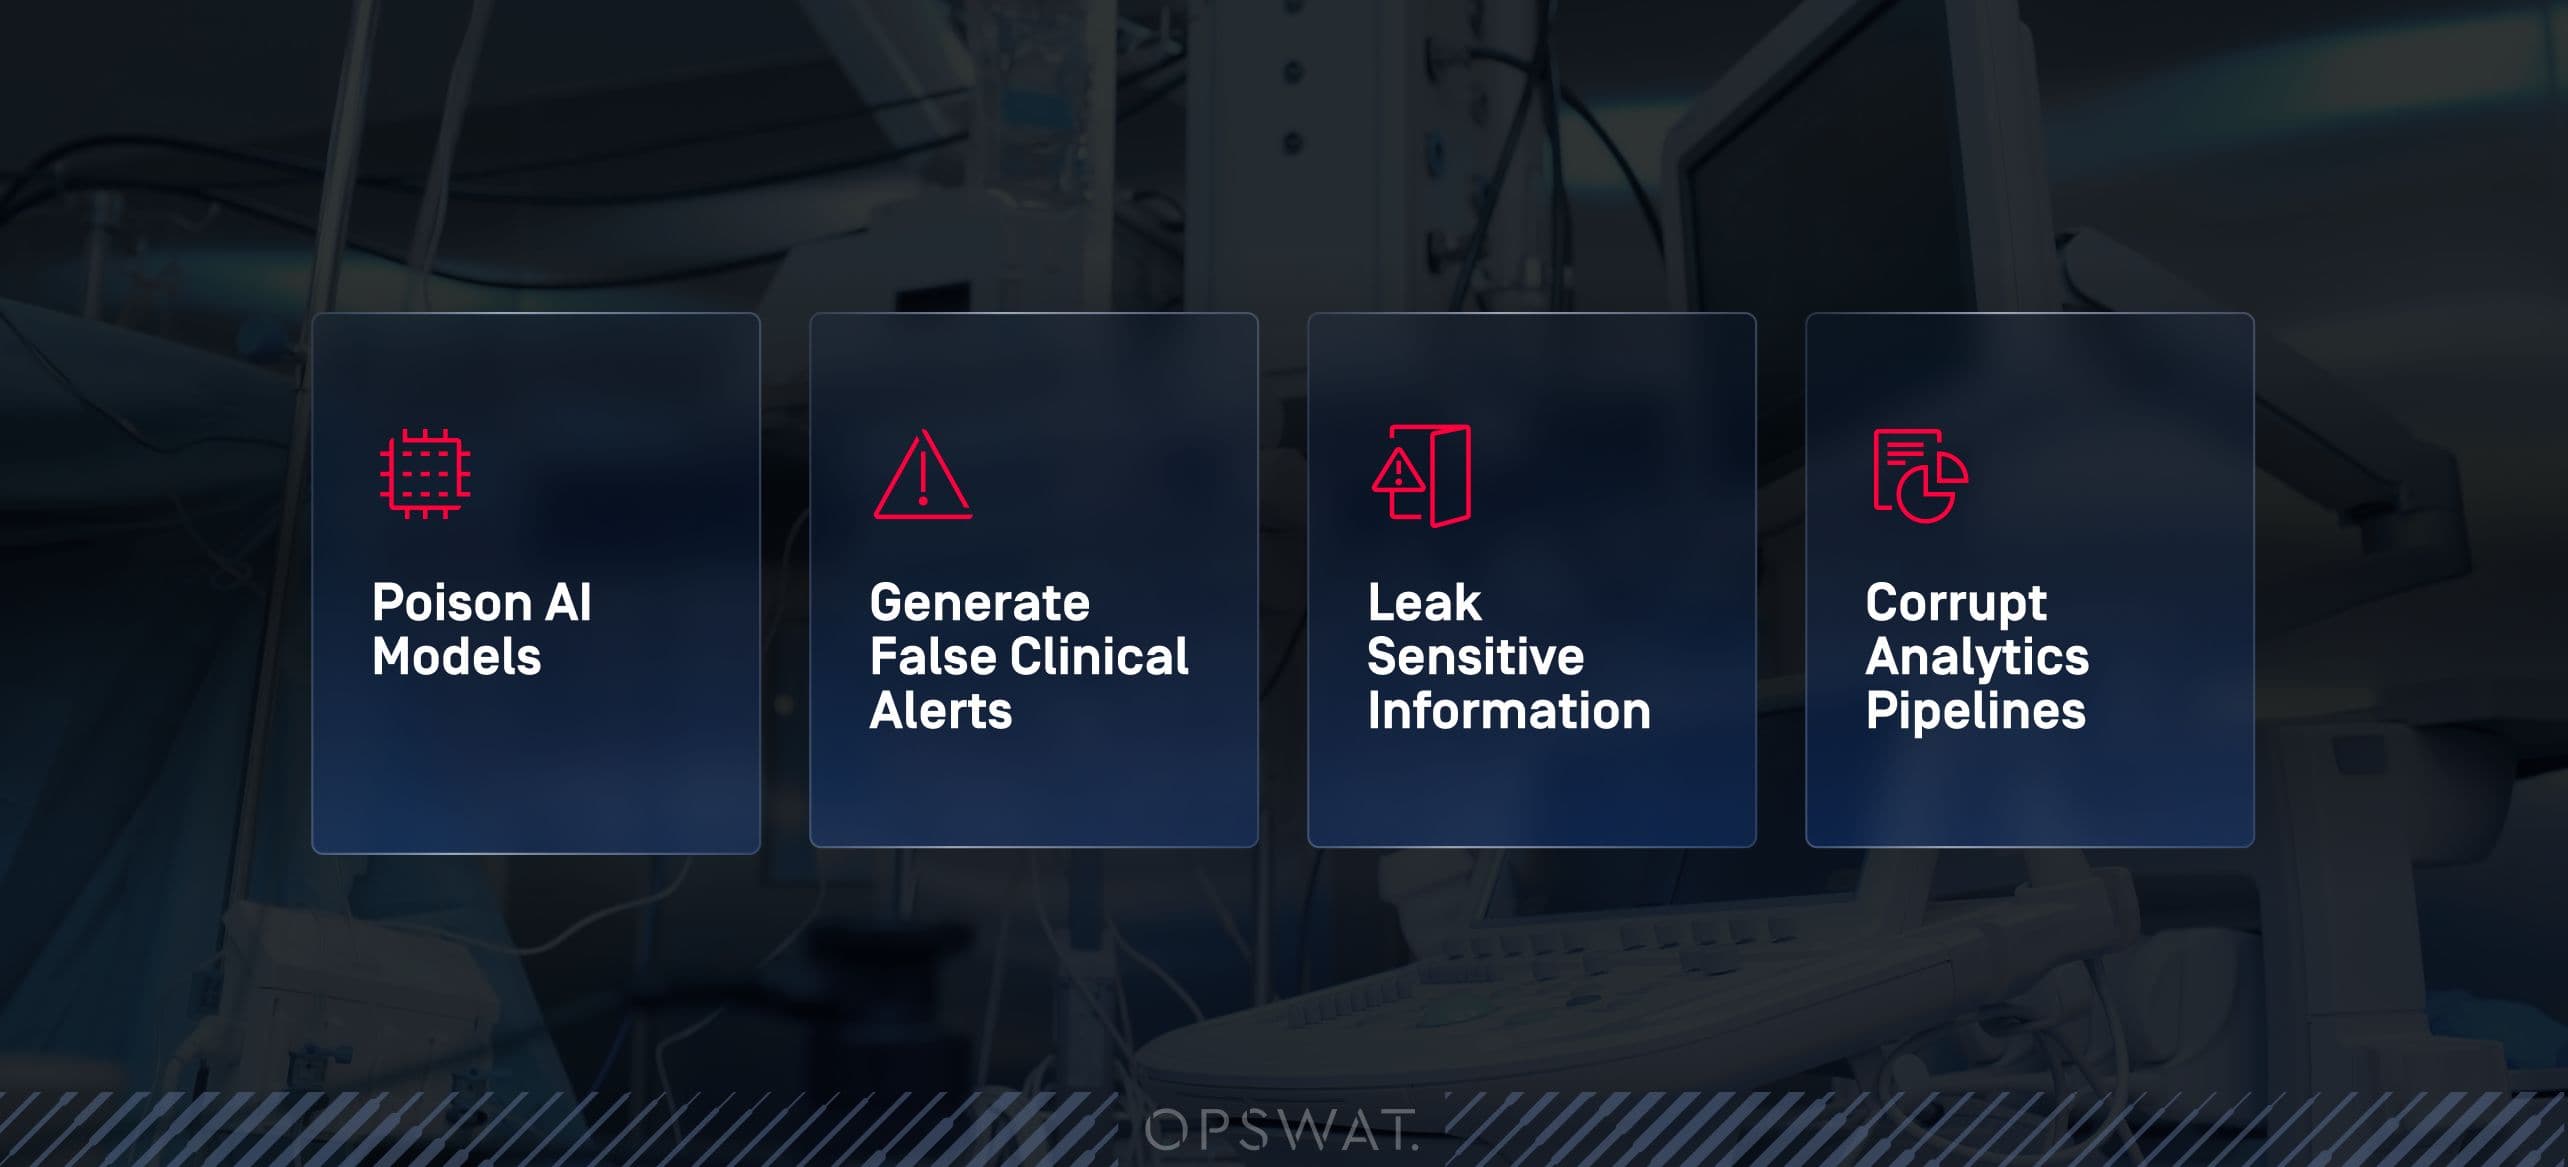
KI- und Machine-Learning-Modelle verarbeiten riesige Mengen an Dokumenten, Formularen und Bildern. Diese Arbeitsabläufe sind zwar leistungsstark, vergrößern jedoch auch die Angriffsfläche erheblich. Bösartige oder manipulierte Dateien können:
- Gift-KI-Modelle
- Falsche klinische Warnmeldungen generieren
- Vertrauliche Informationen weitergeben
- Korrupte Analyse-Pipelines
Krankenhäuser, die Lösungen von „ OPSWAT “ einsetzen, bereinigen und prüfen nun jede Datei, bevor sie in einen KI-Workflow gelangt, und stellen so sicher, dass klinische KI ein Gewinn und kein Risiko bleibt.
Dateisicherheit: Ein unverzichtbares Compliance-Erfordernis, kein bloßer Haken auf einer Checkliste
Die Sicherheit von Gesundheitsdaten wird oft fälschlicherweise als reine Verschlüsselung oder Zugriffskontrolle verstanden. Vorschriften wie HIPAA, DSGVO und NIS2 verlangen jedoch von Organisationen, weit darüber hinauszugehen und nicht nur die Vertraulichkeit, sondern auch die Integrität der Patientendaten zu gewährleisten.
Verständnis von ePHI im Zusammenhang mit Dateisicherheit
Elektronische geschützte Gesundheitsdaten sind überall zu finden: in Bilddateien, Überweisungsunterlagen, Aufgabenlisten, KI-Datensätzen, Laborberichten und sogar in Metadaten. Jede Datei, die Identifikatoren oder klinische Kontextinformationen enthält, muss geschützt, überwacht und nachprüfbar sein.
Die Compliance-Anforderungen werden verschärft
Die Aufsichtsbehörden erwarten nun von den Krankenhäusern, dass sie Folgendes nachweisen:
- Durchgängige Transparenz der Dateibewegungen
- Schnelle Erkennung und Meldung von Vorfällen
- Integritätskontrollen, die Datenmanipulationen verhindern
- Prüfbare Protokolle von Scan- und Bereinigungsvorgängen
Eine fragmentierte oder reaktive Dateisicherheit macht es nahezu unmöglich, diese Anforderungen zu erfüllen.
Dateisicherheit und Patientensicherheit: direkt miteinander verbunden
Wenn durch Dateien übertragene Bedrohungen die Bildgebung, Laborsysteme oder Arbeitsabläufe bei der Medikamentenverabreichung stören, hat dies unmittelbare Auswirkungen auf die Patientensicherheit. Ransomware ist mehr als nur ein IT-Problem – sie gefährdet die Betriebsintegrität der gesamten Gesundheitseinrichtung.
Fortgeschrittene Strategien für mehrschichtige Dateisicherheit im Gesundheitswesen
Zukunftsorientierte Organisationen im Gesundheitswesen gehen über Endgeräte hinaus und streben eine mehrschichtige, proaktive Architektur für die Dateisicherheit an.
Multiscanning: Stärke durch Zahlen
Anstatt sich auf eine einzige Antiviren-Engine zu verlassen, nutzt die Metascan™-Technologie vonOPSWAT Multiscanning mehr als 30 Engines gleichzeitig und erkennt so über 99 % aller bekannten und unbekannten Bedrohungen.
Dadurch werden die Sicherheitslücken drastisch reduziert und Bedrohungen erkannt, die andere Tools übersehen.
Entwaffnung und Rekonstruktion von Inhalten: Bereinigung von Dateien von eingebetteten Bedrohungen
Die Deep CDR™-Technologie entfernt aktive Inhalte, Exploit-Code und eingebettete Bedrohungen und erstellt anschließend eine sichere, funktionsfähige Version der Datei. Sie ist besonders leistungsstark bei:
- PDFs und Office-Dokumente
- DICOM-Bildgebung
- Von Patienten oder Partnern hochgeladene Formulare
- Dateiformate mit verschachtelten Archiven
Die Deep CDR™-Technologie, die von SE Labs mit einer Schutz- und Genauigkeitsbewertung von 100 % ausgezeichnet wurde, wehrt bekannte und unbekannte Bedrohungen ab und gewährleistet dabei innerhalb von Millisekunden die uneingeschränkte Funktionalität der Dateien.
Adaptive und KI-gestütztes DLP
Wenn Dateien einer eingehenderen Prüfung bedürfen, analysiert die emulationsbasierte Technologie von OPSWATAdaptive Sandbox ihr Verhalten in Echtzeit. Das KI-gestützte Proactive DLP™ erkennt und blockiert oder schwärzt ePHI und andere sensible Inhalte und unterstützt so bei der Einhaltung der HIPAA- und DSGVO-Vorgaben.
Inline-Dateibereinigung: Schutz aller Einstiegspunkte
Bei der Inline-Prüfung werden Dateien bereits vor dem Einlesen in Ihre Umgebung gescannt und bereinigt – und nicht erst Stunden später. Dies ermöglicht:
- Sofortige Beseitigung der Bedrohung
- Vollständige Rückverfolgbarkeit der Holzernte
- Schnelle Reaktion auf Vorfälle
- Konsistenter Schutz über Portale, E-Mail, MFT, Bildverarbeitung und KI-Workflows hinweg
Fallstudien aus der Praxis: Der Beweis, dass mehrschichtige Dateisicherheit funktioniert
Gesundheitsorganisationen weltweit setzen diesen Ansatz um und erzielen damit messbare Ergebnisse.
Clalit Health Services: Verwaltung von Millionen von Dateien pro Tag
Als eine der weltweit größten Gesundheitsorganisationen hat Clalit die Metascan- Multiscanning - und Deep-CDR™-Technologie eingeführt, um täglich Millionen von Dateien zu überprüfen. Das Ergebnis: abgewehrte Zero-Day-Bedrohungen, eine verbesserte Compliance-Situation und ein neuer Maßstab für Dateisicherheit in großem Maßstab.
Wiederherstellung nach Ransomware-Angriff ohne Herunterfahren
Ein großer Gesundheitsdienstleister nutzte „MetaDefender Managed File Transfer™“ (MFT), eine sichere „ MFT “-Lösung, die sich nahtlos in die Dateisicherheitstechnologien von „ OPSWAT“ integrieren lässt, um wiederhergestellte Dateien im Rahmen einer Ransomware-Wiederherstellung zu bereinigen. So konnte das Unternehmen die Geschäftskontinuität aufrechterhalten, die Einhaltung gesetzlicher Vorschriften nachweisen und erhebliche rechtliche Sanktionen vermeiden.
Luzerner Psychiatrie AG: Malware aus E-Mails abwehren
Angesichts häufiger Phishing-Angriffe setzte die Luzerner Psychiatrie AG „ Adaptive “, „Sandbox “ und „MetaDefender Email Security™“ ein, um zu verhindern, dass mit Malware verseuchte Anhänge das klinische Personal erreichen. Die Patientendaten blieben geschützt, und die Zahl der Sicherheitsvorfälle sank auf null.
Umsetzbare Schritte, um über Endpoint hinauszugehen
Führungskräfte im Bereich Gesundheitssicherheit, die die Dateisicherheit verbessern möchten, sollten mit einem strukturierten Fahrplan beginnen.
Erfassen Sie alle Dateiverarbeitungsabläufe (Patientenportale, PACS, Cloud-Speicher, KI-Pipelines) und ermitteln Sie, an welchen Stellen Dateien ohne Überprüfung oder Bereinigung in das System gelangen.
Setzen Sie das Scannen und CDR für DICOM-Dateien durch, sichern Sie den Austausch mit Anbietern und gewährleisten Sie die Überprüfbarkeit jedes Datei-Touchpoints.
Reinigen und validieren Sie alle Daten vor der Erfassung, um Verfälschungen und Datenlecks zu verhindern.
Kombinieren Sie Multiscanning, CDR, Sandboxing, KI-gestützte DLP und Inline-Sanitisierung für einen umfassenden, konformen Schutz.
Sind Sie bereit, den nächsten Schritt zu tun?
Lesen Sie das vollständige Whitepaper und erfahren Sie, wie führende Krankenhäuser mehrschichtige Dateisicherheit einsetzen, um Bedrohungen zu neutralisieren, bevor sie überhaupt eine Workstation oder einen Patienten erreichen.
