- Verständnis der Risiken bei der Dateiübertragung, die speziell im Gesundheitswesen und im Zusammenhang mit der HIPAA-Konformität auftreten
- Wichtige Funktionen, die jede Managed File Transfer für die HIPAA-Konformität benötigt
- Wie Managed File Transfer effiziente HIPAA-Audits und Compliance-Berichte ermöglichen
- Bewährte Verfahren für Secure Dateiübertragung in Einrichtungen des Gesundheitswesens
- Vergleich von Managed File Transfer : Plattformspezifische vs. generische Plattformen
- Implementierungsschritte für die Bereitstellung Managed File Transfer HIPAA-konformen Managed File Transfer Gesundheitswesen
- Messung des Werts von Managed File Transfer die Einhaltung von Vorschriften im Gesundheitswesen und den Schutz von Patientendaten
- FAQs
Verständnis der Risiken bei der Dateiübertragung, die speziell im Gesundheitswesen und im Zusammenhang mit der HIPAA-Konformität auftreten
Die Übertragung von Gesundheitsdaten setzt geschützte Gesundheitsdaten (PHI) dem Risiko von Datenverstößen, behördlichen Strafen und Betriebsstörungen aus, da Dateien ständig zwischen Abteilungen, Ärzten, Partnern und Systemen hin- und hergeschickt werden.
Der HIPAA (Health Insurance Portability and Accountability Act) erhöht die Anforderungen, indem er für jede Dateiübertragung einheitlichen Schutz, Nachvollziehbarkeit und Kontrolle vorschreibt. Allgemeine Tools zur Dateifreigabe erfüllen diese Erwartungen selten, da ihnen die für den Umgang mit geschützten Gesundheitsdaten (PHI) erforderlichen Kontrollmechanismen (durchgesetzte Verschlüsselungsrichtlinien), Validierungsmaßnahmen (automatisierte Zugriffsprüfung) und Transparenz (umfassende Prüfpfade) fehlen.
Die HIPAA schreibt für jede Dateiübertragung, die geschützte Gesundheitsdaten (PHI) enthält, bestimmte Anforderungen vor, darunter dokumentierte Prüfpfade (Nachvollziehbarkeit), Verschlüsselungsstandards (Schutz) und Zugriffsbeschränkungen (Kontrolle).
Welche Sicherheitsbedrohungen treten bei der Übertragung von Dateien im Gesundheitswesen am häufigsten auf?
Dateiübertragungen im Gesundheitswesen (der elektronische Austausch von geschützten Gesundheitsdaten zwischen Systemen, Abteilungen und externen Partnern) sind am häufigsten Ziel von Ransomware, Datendiebstahl und Kontoübernahmen, bei denen Angreifer geschützte Gesundheitsdaten während der Übertragung abfangen oder schwache Zugriffskontrollen ausnutzen.Laut „Healthcare IT News“ bestätigte der Ransomware-Angriff auf Change Healthcare im Jahr 2024, dass Daten von etwa 192,7 Millionen Personen offengelegt wurden, was verdeutlicht, wie eine einzige kompromittierte Clearingstelle zum größten Datenschutzverstoß im Gesundheitswesen in der Geschichte der USA werden kann.
Zu den häufigen Sicherheitsrisiken bei der Übertragung von Dateien im Gesundheitswesen gehören:
Datenabfang: Unverschlüsselte oder nur schwach geschützte Dateiübertragungen per E-Mail oder über veraltete Protokolle sind nach wie vor Hauptangriffsziele.
Unbefugter Zugriff: Gemeinsame Konten, weitreichende Zugriffsrechte oder ungesicherte Partnerverbindungen führen dazu, dass geschützte Gesundheitsdaten (PHI) intern und extern offengelegt werden.
Missbrauch durch Insider: Versehentliches Versenden an falsche Empfänger, die Nutzung privater Geräte oder die absichtliche Weitergabe von Daten sind häufig die Ursachen für meldepflichtige Datenschutzverletzungen.
Sicherheitslücken bei Dritten: PHI gelangt häufig an Labore, Abrechnungsunternehmen und Fachdienstleister, die möglicherweise keine angemessenen Sicherheitsvorkehrungen treffen.
Betriebsstörungen: Störungen in Ad-hoc-Übertragungsabläufen führen zu Dateiverlusten, Verzögerungen oder fehlenden Unterlagen.
Wie beeinflussen die HIPAA-Vorschriften die Anforderungen an die elektronische Dateiübertragung?
Die Datenschutzvorschrift des HIPAA schreibt vor, dass alle intern oder extern weitergegebenen geschützten Gesundheitsdaten (PHI) ausschließlich an befugte Personen mit einem berechtigten Zweck weitergegeben werden dürfen, während die Sicherheitsvorschrift administrative, physische und technische Sicherheitsmaßnahmen vorschreibt, die elektronische PHI während der Übertragung schützen.
Insgesamt verlangen sie von den betroffenen Unternehmen und Geschäftspartnern, dass sie sicherstellen, dass bei jeder Dateiübertragung die Vertraulichkeit (durch Verschlüsselung) gewahrt, die Berechtigung des Benutzers (mittels Multi-Faktor-Authentifizierung) überprüft und die Integrität (mithilfe von Prüfsummen oder digitalen Signaturen) während des gesamten Datenaustauschs gewährleistet wird.
Die HIPAA schreibt vor, dass betroffene Einrichtungen die Sicherheit von PHI-Daten während der Übertragung durch folgende Maßnahmen gewährleisten müssen:
- Vertraulichkeitsmaßnahmen, die Daten vor dem Abfangen schützen
- Zugriffsprüfung, die sicherstellt, dass nur autorisierte Benutzer und Systeme geschützte Gesundheitsdaten austauschen
- Integritätsschutzmaßnahmen, die sicherstellen, dass Dateien während der Übertragung nicht verändert werden
- Vollständige Nachvollziehbarkeit, aus der hervorgeht, wer was wann an wen gesendet hat
- Einheitliche Richtlinien und ein einheitliches Risikomanagement für alle Workflows zur Dateiübertragung
Warum sind herkömmliche Methoden der Dateifreigabe für die HIPAA-Konformität ungeeignet?
Veraltete oder für Endverbraucher konzipierte Tools reichen nicht aus, da ihnen durchsetzbare Kontrollen, Überwachungsmechanismen und Prüfpfade fehlen. Diese Methoden stützen sich eher auf das Nutzerverhalten als auf verbindliche Sicherheitsvorkehrungen, was zu vorhersehbaren Verstößen gegen Compliance-Vorgaben führt und das Risiko von Sicherheitsverletzungen erhöht.
Veraltete Methoden der Dateifreigabe und Compliance-Anforderungen
Methode | Core | HIPAA-Lücke |
|---|---|---|
Fehlerhafte Übertragung, inkonsistente Verschlüsselung | Keine zuverlässige Zugriffskontrolle oder End-to-End-Schutz | |
FTP/SFTP | Statische Anmeldedaten, eingeschränkte Sichtbarkeit | Unzureichende Prüfung und rollenbasierte Kontrolle |
Cloud-Tools für Verbraucher | Öffentliche Links, vom Benutzer verwaltete Berechtigungen | Keine Unternehmensführung für PHI |
Manuelle/Ad-hoc-Methoden | USB , nicht genehmigte Apps | Keine Sichtbarkeit oder Durchsetzung von Richtlinien |
Basierend auf den Anforderungen der HIPAA-Sicherheitsvorschrift § 164.312(e) zur Übertragungssicherheit und den HHS-Richtlinien zum Schutz elektronischer PHI.
Wichtige Funktionen, die jede Managed File Transfer für die HIPAA-Konformität benötigt
Eine HIPAA-konforme Plattform für den verwalteten Dateitransfer ( MFT ) muss bei jeder Übertragung von geschützten Gesundheitsdaten (PHI) einen einheitlichen Schutz (Verschlüsselung), eine einheitliche Überprüfung (Zugriffsauthentifizierung) und eine einheitliche Transparenz (Protokollierung) gewährleisten. Die Kernfunktionen entsprechen direkt den vorgeschriebenen Sicherheitsmaßnahmen: Verschlüsselung, Zugriffskontrolle, Integritätsprüfung, Protokollierung, Durchsetzung von Richtlinien und Steuerung von Drittanbietern.
Spezifische MFT für MFT verstärken diese Kontrollen mit Funktionen, die auf den Austausch großer Mengen personenbezogener Gesundheitsdaten, klinische Arbeitsabläufe und komplexe Lieferanten-Ökosysteme zugeschnitten sind und über das hinausgehen, was generische Systeme zuverlässig leisten können.
Welche Verschlüsselungsstandards sind für HIPAA-konforme Dateiübertragungen erforderlich?
Die HIPAA schreibt vor, dass geschützte Gesundheitsdaten (PHI) während der Übertragung durch eine starke, dem Branchenstandard entsprechende Verschlüsselung geschützt werden müssen. In der Praxis bedeutet dies:
- AES-256 für die Verschlüsselung auf Dateiebene und die Verschlüsselung im Ruhezustand
- TLS 1.2 oder höher zum Schutz der Daten während der Übertragung
- Kryptografische Module, die auf die vom NIST (National Institute of Standards and Technology) empfohlenen Algorithmen abgestimmt sind
- Konsequente Durchsetzung bei allen internen, externen, automatisierten und Ad-hoc-Übertragungen
Gemäß den Leitlinien der HHS-HIPAA-Sicherheitsvorschrift zur Übertragungssicherheit (§ 164.312(e)) gilt die Verschlüsselung als primäre Sicherheitsmaßnahme zur Verhinderung unbefugten Zugriffs während der Übertragung. Eine Lösung zur „ MFT “ sollte gewährleisten, dass Verschlüsselungsanforderungen in Richtlinienkontrollen und rollenbasierte Konfigurationen integriert sind, um zu verhindern, dass Benutzer geschützte Gesundheitsdaten (PHI) über ungeschützte Kanäle versenden.
Wie verhindern Zugriffskontrollen und Benutzerauthentifizierung den unbefugten Zugriff auf PHI?
Der Zugriff auf geschützte Gesundheitsdaten (PHI) muss auf Personen und Systeme beschränkt sein, bei denen ein dokumentierter, dienstlicher Bedarf besteht (Grundsatz der Erforderlichkeit gemäß § 164.502(b) der HIPAA-Datenschutzverordnung). Eine Plattform für „ MFT “ sollte dies durch folgende Maßnahmen sicherstellen:
- Detaillierte RBAC (rollenbasierte Zugriffskontrolle), die Sichtbarkeits- und Übertragungsrechte einschränkt
- MFA (Multi-Faktor-Authentifizierung) sowohl für interne Nutzer als auch für externe Partner
- Starke System-zu-System-Authentifizierung, bei der statische Anmeldedaten durch Zertifikate oder Tokens ersetzt werden
- Richtlinienbasierte Einschränkungen, die regeln, wer Dateien mit geschützten Gesundheitsdaten (PHI) senden, empfangen, genehmigen oder abrufen darf
Diese Maßnahmen spiegeln die grundlegenden Sicherheitsvorschriften der HIPAA wider: Identitätsprüfung, angemessene Autorisierung und Verhinderung unbefugter Offenlegung.
Welche Prüfpfade und Berichtsfunktionen sind für HIPAA-Audits unerlässlich?
Prüfer erwarten eine lückenlose Rückverfolgbarkeit jeder Übertragung von geschützten Gesundheitsdaten (PHI). Ohne diese Transparenz können Organisationen bei Prüfungen die Einhaltung der HIPAA-Vorschriften nicht nachweisen und müssen mit Sanktionen rechnen, darunter zivilrechtliche Geldstrafen in Höhe von 100 bis 50.000 US-Dollar pro Verstoß.
Eine MFT muss Folgendes erfassen:
- Wer hat auf PHI zugegriffen oder diese übertragen?
- Welche Datei wurde verschoben, an wen und über welchen Workflow?
- Ereignisse mit Zeitstempel, die Sende-, Empfangs-, Fehler- und Löschvorgänge anzeigen
- Integritätsprüfungen, die bestätigen, dass die Dateien während der Übertragung nicht verändert wurden
- Protokollierung von Verwaltungsvorgängen bei Änderungen an Einstellungen, Richtlinien und Berechtigungen
Darüber hinaus profitieren Gesundheitsprogramme von folgenden Vorteilen:
- Echtzeitüberwachung und Warnmeldungen bei ungewöhnlichen Überweisungen oder Verstößen gegen Richtlinien
- Aufbewahrungsrichtlinien, die sicherstellen, dass Protokolle für Untersuchungen oder Audits verfügbar bleiben
- Exportierbare, prüfungsfähige Berichte, die auf HIPAA-Anfragen zugeschnitten sind
Wie unterstützen MFT Secure mit Drittanbietern?
MFT unterstützen die sichere Zusammenarbeit mit Dritten, indem sie für jede Anbieteranbindung kontrolliertes Onboarding, isolierte Übertragungskanäle und richtliniengesteuerte Governance durchsetzen. Das Gesundheitswesen stützt sich auf ein umfangreiches Netzwerk aus Labors, Abrechnungsunternehmen, Bildgebungszentren und Spezialanbietern. Eine konforme MFT muss den externen Datenaustausch sowohl sicher als auch geregelt gestalten.
Wichtigste Funktionen von MFT
- Kontrollierte Einbindung externer Benutzer mit vordefinierten Rollen, Genehmigungen und Ablaufdaten
- Isolierte, durch Richtlinien erzwungene Übertragungskanäle für jeden Partner
- Secure Portale, die E-Mail-Anhänge und nicht verwaltete Links blockieren
- Automatisierte Durchsetzung von Verschlüsselungs- und Zugriffskontrollen unabhängig von der verwendeten Technologie
- Zentraler Überblick über alle Übertragungen durch Dritte, einschließlich Fehlschläge oder nicht genehmigter Arbeitsabläufe
Die HIPAA schreibt außerdem vor, dass jeder Anbieter, der mit PHI umgeht, im Rahmen einer BAA (Business Associate Agreement) tätig sein muss. Eine Lösung für die „ MFT “ sollte die Einbindung von Partnern durch die Abstimmung und Dokumentation der BAA optimieren, um sicherzustellen, dass die vertraglichen Verpflichtungen mit den technischen Sicherheitsvorkehrungen übereinstimmen.
Wie Managed File Transfer effiziente HIPAA-Audits und Compliance-Berichte ermöglichen
Eine gut konzipierte Plattform zur Überwachung der Dateiübertragung ( MFT ) zentralisiert Nachweise, sorgt für die Einhaltung von Richtlinien und bietet kontinuierliche Transparenz über die Bewegung von geschützten Gesundheitsdaten (PHI). Diese Funktionen können HIPAA-Audits erheblich vereinfachen. Anstatt Protokolle, Screenshots oder Zugriffsaufzeichnungen manuell aus unterschiedlichen Systemen zusammenzustellen, fasst eine Lösung zur Überwachung der Dateiübertragung ( MFT ) alle Aktivitäten im Zusammenhang mit der Dateiübertragung in einer einzigen, durchsuchbaren „Quelle der Wahrheit“ zusammen. Dies verkürzt die Vorbereitungszeit für Audits, verbessert die Genauigkeit der Dokumentation und trägt zu höheren Erfolgsraten bei Audits bei.
Die speziell für das Gesundheitswesen entwickelten Produkte von MFT entsprechen zudem den HIPAA-Anforderungen hinsichtlich Übertragungssicherheit, Zugriffskontrolle und Nachvollziehbarkeit, wie sie in der HIPAA-Sicherheitsvorschrift festgelegt sind. Ihre integrierten Kontrollmechanismen entsprechen genau den Anforderungen der Prüfer: einheitliche Sicherheitsvorkehrungen, lückenlose Aufzeichnungen und der Nachweis, dass die Übertragung von PHI geregelt ist.
Welche Unterlagen und Nachweise verlangen Wirtschaftsprüfer von MFT ?
HIPAA-Prüfer verlangen in der Regel Nachweise, die Folgendes belegen:
- Wer hat auf PHI zugegriffen oder diese übertragen?
- Welche Dateien wurden verschoben, an wen und gemäß welcher Richtlinie?
- Bei jeder Übertragung, einschließlich Erfolg, Fehlschlag und Wiederholungsversuchen
- Wie Integrität und Verschlüsselung durchgesetzt wurden
- Administrative Änderungen, wie z. B. Aktualisierungen von Berechtigungen oder Änderungen am Workflow
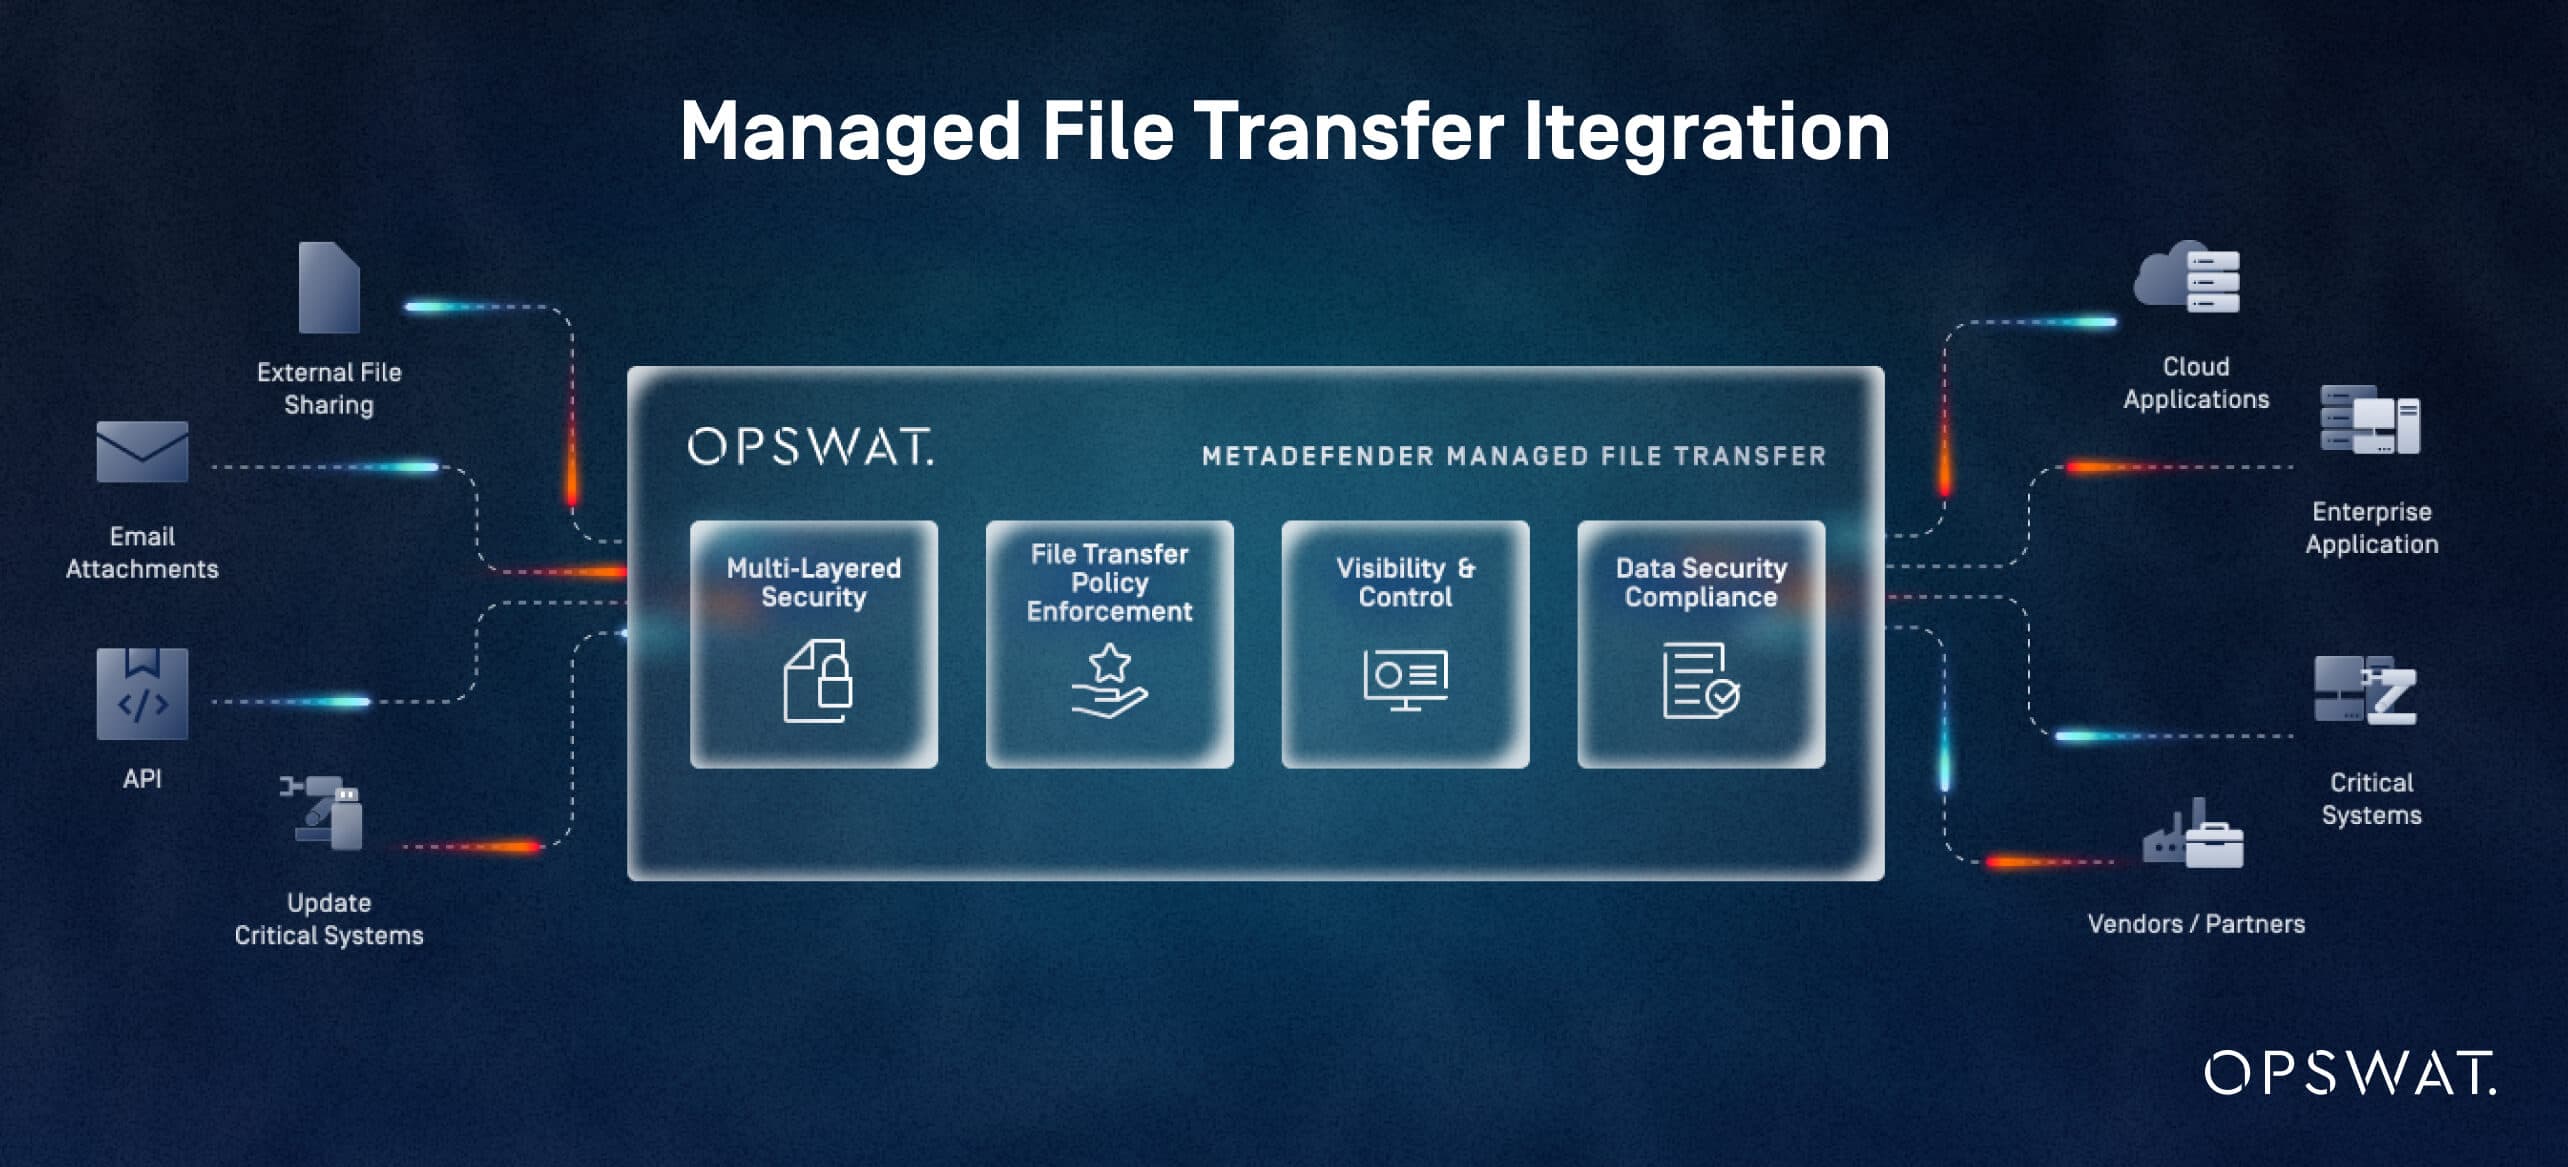
MFT Plattformen automatisieren die Erfassung und Speicherung dieser Informationen. So erfassen beispielsweise die detaillierten Prüfprotokolle und Berichtsfunktionen von „Managed File Transfer™“ von OPSWATunter MetaDefender Benutzeraktivitäten, Dateilifezyklen, Systemereignisse und die Ausführung von Aufträgen aus einer zentralen Ansicht heraus. Dies entspricht direkt den Anforderungen der HIPAA, wonach betroffene Einrichtungen vollständige Prüfpfade für alle Systeme führen müssen, die geschützte Gesundheitsdaten (PHI) betreffen.
Wie können MFT den Zeit- und Kostenaufwand für die Vorbereitung auf HIPAA-Audits reduzieren?
MFT Diese Plattformen reduzieren den Zeit- und Kostenaufwand für die Prüfungsvorbereitung, indem sie Nachweise zentralisieren, Compliance-Workflows automatisieren und vorgefertigte Berichte bereitstellen. Die manuelle Prüfungsvorbereitung erfordert oft Tage oder Wochen, um Übertragungsverläufe zu rekonstruieren, Verschlüsselungseinstellungen zu überprüfen und fehlende Nachweise in isolierten Systemen aufzuspüren.
MFT reduzieren diesen Aufwand durch:
- Vorgefertigte Compliance -Berichte, die Zugriffe, Übertragungen, Fehler und die Durchsetzung von Richtlinien zusammenfassen
- Zentralisierte Dashboards, die die Übertragung von geschützten Gesundheitsdaten (PHI) auf einen Blick darstellen
- Automatisierung von Arbeitsabläufen, die sicherstellt, dass die erforderlichen Sicherheitsmaßnahmen (Verschlüsselung, Authentifizierung, Genehmigungen) konsequent angewendet und dokumentiert werden
- Durchsuchbare Protokolle, die das manuelle Abrufen von Daten aus verschiedenen Tools überflüssig machen
MetaDefender Managed File Transfer unterstützt regelbasierte Automatisierung, Genehmigungsabläufe durch die Aufsicht sowie visuelle Orchestrierung und ermöglicht es Teams so, den Umgang mit geschützten Gesundheitsdaten (PHI) sowie die Dokumentation der Compliance zu standardisieren. Diese Effizienzsteigerungen führen zu einer messbaren Verkürzung der Vorbereitungszeit für Audits und zu weniger Korrekturmaßnahmen.
Welche Funktionen unterstützen die kontinuierliche Überwachung der Compliance und die Risikominderung?
MFT Diese Lösungen gewährleisten die kontinuierliche Einhaltung der HIPAA-Vorschriften, indem sie die Dateiaktivitäten ständig überwachen, Anomalien erkennen und bei allen Datenübertragungen die Einhaltung der Richtlinien durchsetzen. Die Einhaltung der HIPAA-Vorschriften wird nicht nur im Rahmen von Audits überprüft, sondern muss kontinuierlich gewährleistet sein.
MFT stärken die kontinuierliche Compliance mit:
Echtzeit-Warnmeldungen: Weisen Sie auf ungewöhnliche Überweisungen, unbefugte Zugriffsversuche oder Abweichungen von genehmigten Arbeitsabläufen hin.
Erkennung von Anomalien und Integritätsprüfungen: Identifizieren Sie verdächtiges Dateiverhalten oder unerwartete Änderungen, die auf Missbrauch oder eine Kompromittierung hindeuten könnten.
Durchsetzung der Richtlinien bei jeder Übertragung: Stellen Sie sicher, dass die Anforderungen hinsichtlich Verschlüsselung, Authentifizierung und Genehmigung konsequent angewendet werden, um manuelle Fehler und Ad-hoc-Lösungen zu vermeiden.
Zentralisierte Transparenz: Überwachen Sie den Dateiverkehr zwischen internen Systemen und externen Partnern. MetaDefender Managed File Transfer bietet vollständige Transparenz über Übertragungen, Zugriffe und Systemereignisse.
Erweiterte Bedrohungsprävention: Prüfer im Gesundheitswesen untersuchen zunehmend, ob geschützte Gesundheitsdaten (PHI) vor Malware oder Manipulationen geschützt sind. Die „ MFT “-Technologien von OPSWAT, wie beispielsweise Multiscanning, Content Disarm and Reconstruction sowie Schwachstellenanalyse, reduzieren das Risiko von dateibasierten Bedrohungen erheblich.
Zusammen unterstützen diese Funktionen eine proaktive Compliance: Probleme werden erkannt, bevor sie zu meldepflichtigen Ereignissen werden, die Wahrscheinlichkeit einer Offenlegung von PHI wird verringert und Auditoren erhalten verbindliche Nachweise für eine kontinuierliche Überwachung.
Bewährte Verfahren für Secure Dateiübertragung in Einrichtungen des Gesundheitswesens
Für Compliance- und Risikobeauftragte erfordert die Sicherung von PHI-Übertragungen mehr als nur eine leistungsstarke MFT . Es sind disziplinierte Prozesse, klare Richtlinien und ein einheitliches Benutzerverhalten erforderlich. Die Sicherheitsvorkehrungen der HIPAA legen ebenso viel Wert auf administrative wie auf technische Kontrollen, was bedeutet, dass Unternehmen Technologie mit Governance, Schulungen und Überwachung kombinieren müssen. Das Ziel besteht darin, sicherzustellen, dass jede PHI-Übertragung einem vorhersehbaren, durchsetzbaren und überprüfbaren Weg folgt.
Was sind die Schritte zur Entwicklung einer HIPAA-konformen Richtlinie für die Dateiübertragung?
Eine Richtlinie zur Dateiübertragung sollte festlegen, wie geschützte Gesundheitsdaten (PHI) übertragen werden, wer dazu berechtigt ist und welche Kontrollmaßnahmen in jedem Schritt anzuwenden sind. Eine klare, konsequent durchgesetzte Richtlinie verringert das Risiko einer Offenlegung von PHI und sorgt dafür, dass das Verhalten der Mitarbeiter den Anforderungen der HIPAA an administrative Sicherheitsvorkehrungen entspricht.
Eine wirksame Richtlinie sollte:
- Festlegung der zulässigen Nutzung: Legen Sie fest , wann geschützte Gesundheitsdaten (PHI) weitergegeben werden dürfen, welche Methoden zulässig sind und welche Systeme (einschließlich MFT) verwendet werden müssen.
- Festlegung von Berechtigungsregeln für Benutzer und Systeme: Detaillierte Beschreibung der rollenbasierten Zugriffsrechte, der erforderlichen Authentifizierungsmechanismen und der Genehmigungsabläufe für Dateiübertragungen.
- Verschlüsselung und Integritätsschutz vorschreiben: Die Verwendung zugelassener Verschlüsselungsstandards und Überprüfungsmaßnahmen vorschreiben , die den HIPAA-Sicherheitsvorschriften für die Datenübertragung entsprechen.
- Vorschriften zur Aufbewahrung und Entsorgung von Dokumenten: Legen Sie Aufbewahrungsfristen für Protokolle, Beweismittel und übertragene Dateien fest , die den Anforderungen der Organisation und den HIPAA-Vorgaben entsprechen.
- Skizzieren Sie die Eskalations- und Vorfallverfahren: Legen Sie die Meldewege für fehlgeschlagene Übertragungen, vermutete Sicherheitsverletzungen, Verstöße gegen Richtlinien und Probleme mit Partnern fest .
- Integration von Governance-Maßnahmen für Drittanbieter: Verlangen Sie Geschäftsvereinbarungen mit Geschäftspartnern und legen Sie die Schritte für die Einbindung und Trennung externer Partner fest.
- Regelmäßige Überprüfung und Aktualisierung: Richtlinien sollten mindestens einmal jährlich überprüft werden, bei Änderungen der Arbeitsabläufe, Systeme oder Vorschriften jedoch auch früher.
Wie sollte das medizinische Personal in Bezug auf Protokolle für Secure Dateiübertragung geschult werden?
Schulungen stellen sicher, dass technische Sicherheitsvorkehrungen korrekt und konsequent angewendet werden.
Wirksame Programme umfassen:
- Zugelassene Tools und Workflows für die Dateiübertragung
- So überprüfen Sie die Identität und Berechtigung des Empfängers
- Vermeidung nicht genehmigter Methoden (E-Mail-Anhänge, persönliche Cloud-Tools, USB )
- Erkennen und Melden fehlgeschlagener oder verdächtiger Überweisungen
- PHI und die Grundsätze der minimalen Notwendigkeit verstehen
- Anfängliche Einarbeitung
- Jährliche Auffrischungskurse
- Just-in-Time-Schulungen bei Änderungen an Systemen, Arbeitsabläufen oder Richtlinien
- Kurze Quizfragen oder szenariobasierte Übungen
- Simulierte Fehler (z. B. fehlgeleitete Überweisungen) zur Verstärkung der Erwartungen
- Gezielte Nachverfolgung für Benutzer mit wiederholten Fehlern
- An den falschen Empfänger senden
- Verwendung unverschlüsselter oder nicht genehmigter Kanäle
- Falsche Datei hochladen
- Unsachgemäßer Umgang mit Dateien auf persönlichen oder gemeinsam genutzten Geräten
Die Schulung sollte den Schwerpunkt auf Genauigkeit, Überprüfung und die konsequente Nutzung der MFT legen, damit die Mitarbeiter Praktiken vermeiden, die die erforderlichen Kontrollen umgehen.
Was sind die wichtigsten Kennzahlen, die für die Sicherheit der laufenden Dateiübertragung zu verfolgen sind?
Einrichtungen des Gesundheitswesens sollten bestimmte Kennzahlen erfassen, um die Leistung des sicheren Dateitransfers zu überwachen. Eine kontinuierliche Überwachung trägt zur proaktiven Einhaltung der HIPAA-Vorschriften und zur betrieblichen Stabilität bei. Zu den wichtigsten KPIs gehören:
Fehlgeschlagene oder unvollständige Übertragungsraten: Eine hohe Anzahl an Fehlern kann auf Systemprobleme, Prozesslücken oder Probleme bei Partnern hindeuten.
Zugriffsanomalien: Unerwartete Benutzer, Aktivitäten außerhalb der üblichen Geschäftszeiten oder wiederholte fehlgeschlagene Authentifizierungsversuche können auf unbefugte Zugriffsversuche hindeuten
Verstöße gegen Richtlinien: Datenübertragungen, bei denen die vorgeschriebene Verschlüsselung, Genehmigungen oder Arbeitsabläufe umgangen werden, sollten nachverfolgt und untersucht werden
Leistung von Drittanbietern: Überwachen Sie die Erfolgsquoten, Verzögerungen und Sicherheitsausnahmen Ihrer Partner, um sicherzustellen, dass vertragliche Verpflichtungen und HIPAA-Vorgaben eingehalten werden
Prüfungsergebnisse und Dauer des Behebungsprozesses: Verfolgen Sie wiederkehrende Probleme und die Geschwindigkeit, mit der diese behoben werden, um die Compliance-Bereitschaft aufrechtzuerhalten
Ereignisse zur Erkennung von Bedrohungen: Wenn fortschrittliche Technologien zur Bedrohungsabwehr (z. B. Malware-Scans, CDR, Schwachstellenanalyse) Probleme melden, können wiederkehrende Muster auf ein zugrunde liegendes Risiko hindeuten
Diese Kennzahlen tragen zur kontinuierlichen Verbesserung bei: Sie dienen dazu, Schwachstellen in den Prozessen zu identifizieren, die Wirksamkeit von Richtlinien zu überprüfen, den Schulungsbedarf zu priorisieren und eine konsequente Ausrichtung an den HIPAA-Anforderungen hinsichtlich Überwachung und Risikomanagement sicherzustellen.
Vergleich von Managed File Transfer : Plattformspezifische vs. generische Plattformen
Compliance- und Risikobeauftragte, die Optionen für die „ MFT “ prüfen, sollten zwischen Plattformen unterscheiden, die lediglich „HIPAA-konform“ sind, und solchen, die für Workflows mit großen Mengen an geschützten Gesundheitsdaten (PHI) ausgelegt sind. Die HIPAA verlangt einheitliche Sicherheitsvorkehrungen hinsichtlich der Sicherheit bei der Dateiübertragung, der Zugriffskontrolle und der Protokollierung in allen Systemen, die geschützte Gesundheitsdaten (PHI) verarbeiten.
Gesundheitsorganisationen, die nach skalierbaren, zuverlässigen und in der Branche bewährten Lösungen suchen, profitieren von Plattformen, die speziell für PHI-Workflows entwickelt wurden. Die für das Gesundheitswesen spezifischen Lösungen von MFT integrieren diese Anforderungen sowie fortschrittliche Maßnahmen zur Bedrohungsabwehr und klinische Anbindungen standardmäßig in das Produkt.
Wie schneiden führende HIPAA-konforme MFT hinsichtlich ihrer Sicherheits- und Compliance-Funktionen im Vergleich ab?
Führende HIPAA-konforme Plattformen für die „ MFT “ unterscheiden sich hinsichtlich der Durchsetzungsstärke, der Tiefe der Audits, des Automatisierungsgrades und der Fähigkeiten zur Bedrohungsprävention. Nachfolgend finden Sie einen vereinfachten Vergleich zwischen generischen „HIPAA-fähigen“ Plattformen für die „ MFT “ und gesundheitsspezifischen Lösungen für die „ MFT “ wie MetaDefender Managed File Transfer , die fortschrittliche Technologien zur Bedrohungsprävention von MetaDefender Core™ nutzen.
Im Gegensatz zu herkömmlichen Lösungen zur Dateiverriegelung ( MFT ), die lediglich den Dateiübertragungskanal sichern, schützt „ MetaDefender “Managed File Transfer die Datei selbst durch mehrschichtige Bedrohungsabwehr, CDR, Schwachstellenanalyse und Sandbox-Analyse.
HIPAA-konforme vs. speziell für das Gesundheitswesen entwickelte MFT
Fähigkeit | Generisches MFT „HIPAA-konform“) | MFT |
|---|---|---|
Verschlüsselung während der Übertragung und im Ruhezustand | Standardbasierte Verschlüsselung, oft konfigurierbar | Strenge, durchgesetzte Verschlüsselungsrichtlinien für alle Arbeitsabläufe mit minimalen Wahlmöglichkeiten für den Benutzer |
Zugangskontrolle und Genehmigungen | Grundlegende RBAC, optionale Genehmigungen | Granulare RBAC, Genehmigungsabläufe durch Vorgesetzte und richtlinienbasiertes Routing für PHI |
Auditprotokollierung und Berichterstellung | Standard-Aktivitätsprotokolle | Detaillierte Prüfpfade für Benutzer, Dateien, Aufträge und Systemereignisse sowie exportierbare Berichte zur Einhaltung von Vorschriften |
Bedrohungsprävention | Antivirus oder keine | Mehrschichtige Dateisicherheit: Mehrfach-Scannen, Bereinigung von Inhalten und Schwachstellenanalyse |
Integration und Automatisierung | Anschlüsse für gängige IT-Tools | Richtliniengesteuerte Workflows, visuelle Orchestrierung und Integrationen |
Bereitstellungsoptionen | Oft Cloud-First | Flexible lokale und hybride Bereitstellungen für regulierte und Offline-Umgebungen |
Was sind die Vor- und Nachteile von SFTP, MFT und Cloud Dateifreigabe für das Gesundheitswesen?
SFTP, Cloud-Tools für die Dateifreigabe und MFT bieten jeweils unterschiedliche Vorteile und Einschränkungen im Zusammenhang mit der HIPAA-Konformität. Für die meisten Krankenhäuser und Gesundheitssysteme sollte eine sicherheitsorientierte MFT der Standard für die Übertragung von PHI-Daten sein, während SFTP- und Cloud-Tools auf eng begrenzte Anwendungsfälle mit geringem Risiko beschränkt sind.
Vor- und Nachteile von SFTP, Cloud-Tools und Plattformen für „ MFT “
Näherung | Profis | Nachteile im Gesundheitswesen / HIPAA-Kontext | Beste Passform |
|---|---|---|---|
SFTP | Weit verbreitet; besser als FTP; kann Daten während der Übertragung verschlüsseln | Eingeschränkte Sichtbarkeit und Berichterstattung; statische Anmeldedaten; manuelle Arbeitsabläufe; schwache Governance für PHI | Punkt-zu-Punkt-Systemintegrationen, bei denen das Volumen gering ist und die Governance an anderer Stelle erfolgt |
Generische Cloud-Dateifreigabe | Einfach zu bedienen; schnelle Zusammenarbeit; mobile | Benutzerverwaltete Berechtigungen, öffentliche Links, unklare Datenresidenz, eingeschränkte PHI-Governance | Nicht-PHI-Zusammenarbeit; nicht als primärer Mechanismus für die Übertragung von PHI empfohlen |
MFT verwalteter Dateiübertragungsdienst] | Zentrale Steuerung, richtlinienbasierte Automatisierung, integrierte Verschlüsselung, Überwachung und Zugriffskontrolle | Erfordert Implementierungsaufwand und Prozessanpassung | Primäres Mittel für PHI-Übertragungen, insbesondere wenn HIPAA-Audit-Bereitschaft und Workflows mit mehreren Parteien Priorität haben |
Welche Managed File Transfer bieten den besten Support für Compliance-Audits im Gesundheitswesen?
Anbieter, die den Gesundheitssektor gut bedienen, bieten in der Regel Folgendes an:
- Gesundheitsbewusste Supportmodelle: Support rund um die Uhr, auf den klinischen Betrieb abgestimmte SLAs und Mitarbeiter, die mit den HIPAA-Anforderungen vertraut sind
- BAA-konforme Vertragsgestaltung: Standard-BAAs, klare Abgrenzung der Zuständigkeiten und Dokumentation, die Produktkontrollen den HIPAA-Sicherheitsmaßnahmen zuordnet
- Dienstleistungen zur Vorbereitung auf Audits: Vorgefertigte Vorlagen für Compliance-Berichte, Anleitungen zur Konfiguration von Richtlinien und Unterstützung bei der Erstellung von Nachweisen während Audits
- Sicherheitsorientierte Roadmap: Kontinuierliche Investitionen in fortschrittliche Bedrohungsprävention, vulnerability detection und Integration in SIEM- und SOC-Workflows
OPSWAT sich durch ein MFT OPSWAT , bei dem Sicherheit an erster Stelle steht und das folgende Eigenschaften vereint:
- Mehrschichtige Sicherheit durch fortschrittliche Technologien zur Bedrohungsabwehr wie Multiscanning, Inhaltsbereinigung, Schwachstellenanalyse und Sandboxing
- Richtlinienbasierte Automatisierung der Dateiübertragung, Genehmigungen durch die Aufsichtsbehörden sowie zentralisierte Transparenz und Kontrolle, speziell auf regulierte Umgebungen zugeschnitten
- Compliance-orientierte Protokollierung und Berichterstellung, die HIPAA-Audits vereinfachen, indem sie eine lückenlose Rückverfolgbarkeit von Dateibewegungen und Zugriffen gewährleisten
Für Compliance- und Risikobeauftragte sind Anbieter mit dieser Kombination aus umfassender Sicherheit, auditfähigen Nachweisen und gesundheitsbewusstem Support am besten positioniert, um Audit-Reibungsverluste zu reduzieren und die HIPAA-Compliance langfristig zu stärken.
Implementierungsschritte für die Bereitstellung Managed File Transfer HIPAA-konformen Managed File Transfer Gesundheitswesen
Die Bereitstellung einer sicherheitsorientierten MFT im Gesundheitswesen erfordert eine strukturierte Planung, die Einhaltung der HIPAA-Sicherheitsvorschriften und die Koordination zwischen den Teams aus den Bereichen Klinik, IT, Compliance und Lieferanten. Das Ziel besteht darin, uneinheitliche, risikoreiche Dateiübertragungsverfahren durch standardisierte, überprüfbare Workflows zu ersetzen, die sich nahtlos in bestehende Systeme integrieren lassen und gleichzeitig Betriebsunterbrechungen minimieren.
Was sind die wichtigsten Schritte zur Implementierung einer Managed File Transfer in einem Krankenhaus?
Im Rahmen der frühen Planung sollten Teams eine formelle Risikobewertung durchführen, um aktuelle Schwachstellen zu ermitteln und sicherzustellen, dass das MFT den administrativen und technischen Sicherheitsanforderungen der HIPAA entspricht.
Eine praktische, wiederholbare Implementierungssequenz umfasst:
- Anforderungen und Risiken bewerten: Arbeitsabläufe im Zusammenhang mit geschützten Gesundheitsdaten (PHI), regulatorische Anforderungen, Integrationspunkte und Erfolgskennzahlen ermitteln
- Entwicklung einer Lösungsarchitektur und Abstimmung mit den Beteiligten: Auswahl des Bereitstellungsmodells, Festlegung der Governance-Rollen sowie Koordination der Teams aus den Bereichen Compliance, IT, Sicherheit und Klinik
- Sicherheitsrichtlinien und Integrationen konfigurieren: Routing, Genehmigungsverfahren, Zugriffskontrollen und Aufbewahrungsregeln festlegen sowie Technologien zur „ MFT “ wie Metascan™ Multiscanning und Deep CDR™-Technologie integrieren
- Test von Arbeitsabläufen und Schulung der Benutzer: Überprüfung von Datenübertragungen, Protokollen, Warnmeldungen und der Audit-Bereitschaft; Schulung von Administratoren und Endbenutzern zu genehmigten Arbeitsabläufen
- Einführung, Überwachung und Optimierung: Schrittweise Einführung, Verfolgung wichtiger Leistungskennzahlen und Durchführung von Nachbetrachtungen nach der Implementierung
Wie können Gesundheitsorganisationen MFT bestehende EHR- und Anbietersysteme integrieren?
Einrichtungen des Gesundheitswesens integrieren „ MFT “ in elektronische Patientenakten (EHR) und Anbietersysteme, indem sie sichere Verbindungsmethoden auswählen, den Fluss personenbezogener Gesundheitsdaten (PHI) abbilden und Richtlinien für den Dateitransfer automatisieren. Elektronische Patientenakten und damit verbundene Anbietersysteme tauschen riesige Mengen an personenbezogenen Gesundheitsdaten aus, weshalb die Integration ein entscheidender Erfolgsfaktor ist.
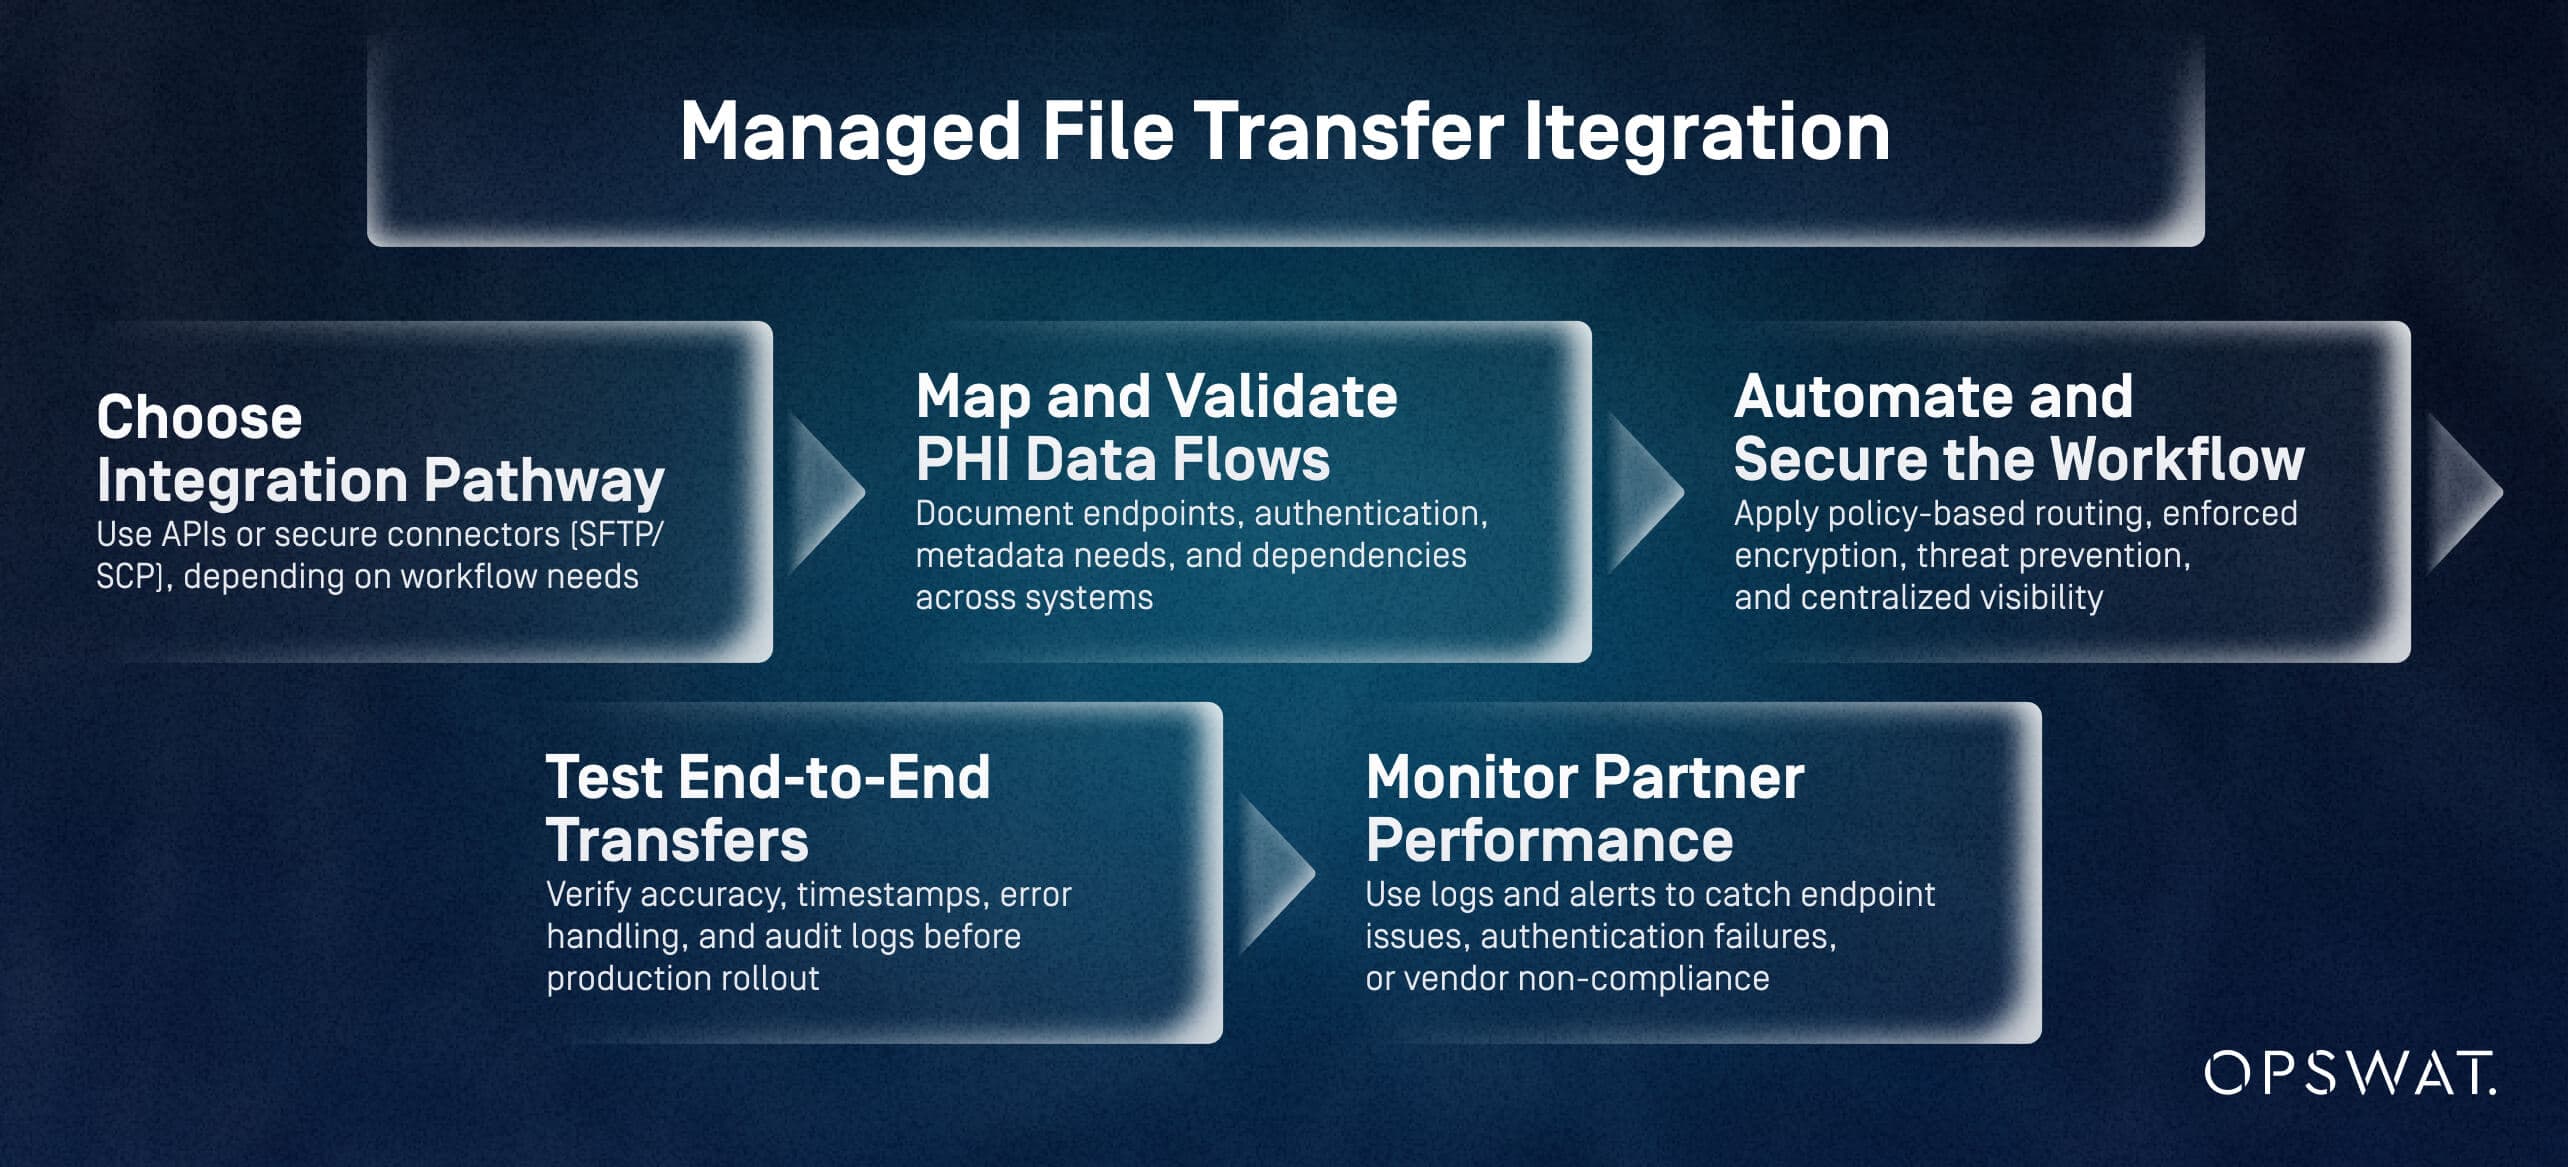
Effektive Integration von „ MFT “ in 5 Schritten:
- Integrationspfad auswählen: Verwenden Sie APIs oder sichere Konnektoren (SFTP/SCP), je nach den Anforderungen Ihres Workflows.
- PHI-Datenflüsse kartieren und validieren: Endpunkte, Authentifizierung, Metadatenanforderungen und Abhängigkeiten zwischen Systemen dokumentieren
- Automatisieren und sichern Sie den Workflow: Wenden Sie richtlinienbasiertes Routing, erzwungene Verschlüsselung, Bedrohungsprävention und zentralisierte Transparenz an.
- End-to-End-Übertragungen testen: Überprüfen Sie vor der Produktionsbereitstellung die Genauigkeit, Zeitstempel, Fehlerbehandlung und Prüfprotokolle.
- Überwachen Sie die Leistung Ihrer Partner: Nutzen Sie Protokolle und Warnmeldungen, um Probleme mit Endgeräten, Authentifizierungsfehler oder die Nichteinhaltung von Vorschriften durch Anbieter zu erkennen.
Was sind die besten Vorgehensweisen für die Migration von älteren Dateiübertragungsmethoden zu MFT?
MFT den Best Practices für die Migration zu MFT die Bewertung von Übertragungsrisiken, die Abbildung von Workflows, die Validierung von Parallelabläufen und die Verfeinerung der Governance während der Prozessumstellung. Die meisten Organisationen im Gesundheitswesen migrieren von einer Mischung aus E-Mail, SFTP, manuellen Uploads und freigegebenen Ordnern.
Eine strukturierte Migration
- Risiken analysieren und Arbeitsabläufe priorisieren: Identifizieren Sie Übertragungswege mit hohem PHI-Anteil oder hohem Risiko (E-Mail, manuelle Uploads, freigegebene Ordner) und migrieren Sie diese zuerst
- Kartendaten erfassen und die neuen Arbeitsabläufe vorbereiten: Routing, Namenskonventionen, Aufbewahrungsregeln und Systemabhängigkeiten festlegen
- Schrittweise Migration mit paralleler Validierung: Führen Sie alte und „ MFT “-Workflows gleichzeitig aus und überprüfen Sie dabei die Integrität, die Weiterleitung und die Prüfprotokolle.
- Optimierung und Aktualisierung der Governance: Umsetzung von Maßnahmen zur Bedrohungsprävention, Optimierung von Arbeitsabläufen, Aktualisierung von Richtlinien und Schulung der Nutzer auf der Grundlage der gewonnenen Erkenntnisse
Messung des Werts von Managed File Transfer die Einhaltung von Vorschriften im Gesundheitswesen und den Schutz von Patientendaten
Eine für das Gesundheitswesen geeignete MFT verbessert die HIPAA-Konformität, verringert das Risiko von Datenschutzverletzungen und optimiert PHI-Workflows. Durch die Durchsetzung von Verschlüsselung, Zugriffskontrolle, Bedrohungsprävention und vollständigen Prüfpfaden erzielen Unternehmen sowohl regulatorische als auch operative Renditen.
Wie MFT das Risiko von Datenverstößen und Strafen wegen Nichteinhaltung von Vorschriften?
MFT mindert MFT die Hauptursachen für die Gefährdung von PHI: unverschlüsselte Übertragungen, unbefugter Zugriff, Benutzerfehler und unzureichende Protokollierung. Spezielle Plattformen für das Gesundheitswesen reduzieren das Risiko durch den Einsatz fortschrittlicher Technologien zur Bedrohungsabwehr zusätzlich.
Wichtigste Ergebnisse zur Risikominderung:
- Erzwungene Verschlüsselung und Zugriffskontrolle
- Schutz vor Malware und Zero-Day-Bedrohungen
- Vollständige Prüfpfade zur Unterstützung von HIPAA-Untersuchungen
- Geringere Wahrscheinlichkeit von behördlichen Strafen und Sanierungskosten
Was sind die messbaren Ergebnisse optimierter Dateiübertragungsprozesse?
Unternehmen, die von E-Mail, SFTP und manuellen Workflows auf MFT umsteigen, profitieren MFT von folgenden Vorteilen:
Compliance-Bereitschaft
- Schnellere Beweisbeschaffung
- Umfassende, exportierbare Protokolle
Betriebliche Effizienz
- Reduzierte fehlgeschlagene Übertragungen
- Weniger manuelle Eingriffe durch richtlinienbasierte Automatisierung
Reduzierung von Fehlern und Störungen
- Weniger falsch versendete Dateien
- Früherkennung abnormaler Aktivitäten durch Echtzeit-Warnmeldungen
Bedrohungsprävention
- Deutlicher Rückgang schädlicher Dateien, die klinische Systeme erreichen
Wie können Compliance-Beauftragte den Stakeholdern den Wert von MFT verdeutlichen?
Die Beteiligten reagieren auf Risiken, Kosten und betriebliche Auswirkungen. Compliance-Verantwortliche können den Wert durch folgende Maßnahmen verdeutlichen:
Kernbotschaften
- Reduziertes regulatorisches Risiko durch durchgesetzte Schutzmaßnahmen
- Geringere Wahrscheinlichkeit von Verstößen und geringere Kosten für die Reaktion darauf
- Weniger Prüfungsfeststellungen und schnellere Prüfungszyklen
- Verbesserte Betriebssicherheit und Zusammenarbeit mit Lieferanten
Link zu den Prioritäten der Organisation
- Patientensicherheit: Zuverlässiger Transport von PHI-Daten reduziert Verzögerungen bei der Versorgung
- Finanzielle Stabilität: Vermeidung von Strafen und Ausfallzeiten schützt Margen
- Vertrauen in die Organisation: Ein verstärkter Schutz personenbezogener Gesundheitsdaten stärkt den Ruf und das Vertrauen der Partner.
- Digitale Transformation: MFT eine sichere Grundlage für die Modernisierung
MetaDefender Managed File Transfer™ ist die Managed-File-Transfer-Lösung (MFT) von OPSWAT, die durch Verschlüsselung, Zugriffskontrolle und detaillierte Prüfprotokolle die Einhaltung gesetzlicher Vorschriften unterstützt.
Wenn Sie erfahren möchten, wie diese Lösung und ihre fortschrittlichen Technologien zur Abwehr von Bedrohungen die Einhaltung der HIPAA-Vorschriften stärken, das Risiko einer Offenlegung von PHI verringern und die sichere Zusammenarbeit in Ihrem gesamten Gesundheitsökosystem optimieren können, wenden Sie sich noch heute an einen Experten von „ OPSWAT “ oder fordern Sie eine Demo an.
FAQs
Was sind die besten Managed-File-Transfer-Lösungen, die vollständig HIPAA-konform für Organisationen im Gesundheitswesen sind?
Lösungen, die Verschlüsselung, Zugriffskontrollen, Automatisierung von Richtlinien und vollständige Prüfpfade durchsetzen, erfüllen die HIPAA-Anforderungen. Auf das Gesundheitswesen ausgerichtete Plattformen wie MetaDefender Managed File Transfer bieten zusätzliche Funktionen zur Bedrohungsprävention und Compliance-Berichterstattung, die generischen Tools oft fehlen.
Auf welche Funktionen sollte ich bei einer MFT achten, um die HIPAA-Konformität im Gesundheitswesen sicherzustellen?
Erzwungene Verschlüsselung, granulare RBAC, MFA, detaillierte Audit-Protokollierung, richtlinienbasierte Automatisierung, sichere Zusammenarbeit mit Dritten und erweiterte Bedrohungsprävention (z. B. Multiscanning, CDR, Schwachstellenbewertung).
Wie schneiden verschiedene Anbieter von Managed File Transfer hinsichtlich HIPAA-Konformität und Sicherheitsfunktionen im Vergleich ab?
Viele Anbieter decken Verschlüsselung und grundlegende Protokollierung ab, aber auf das Gesundheitswesen ausgerichtete Plattformen bieten zusätzlich behördliche Genehmigungen, erweiterte Bedrohungserkennung, detaillierte Berichterstellung und flexible Bereitstellungsmodelle, die für Umgebungen mit vielen geschützten Gesundheitsdaten erforderlich sind.
Welche Dokumentation oder Prüfpfade stellen MFT bereit, um die HIPAA-Konformität während eines Audits nachzuweisen?
Audit-Protokolle, die Benutzeraktivitäten, Dateibewegungen, Systemereignisse, Genehmigungen, Verschlüsselungsstatus und Übertragungsergebnisse anzeigen. MetaDefender Managed File Transfer zentralisierte, exportierbare Berichte für Compliance-Prüfungen.
Wie implementiere ich rollenbasierte Zugriffskontrollen und Verschlüsselung in einem verwalteten Dateiübertragungssystem, um die HIPAA-Konformität zu gewährleisten?
Konfigurieren Sie RBAC, um den Zugriff auf PHI nach Rollen zu beschränken, MFA zu verlangen und eine erzwungene Verschlüsselung (z. B. AES-256, TLS 1.2+) für alle Workflows anzuwenden. Die HIPAA-Übertragungsschutzmaßnahmen erwarten diese Schutzmaßnahmen standardmäßig.
Bieten Anbieter von Managed File Transfer Business Associate Agreements (BAAs) an und was sollte darin enthalten sein?
Ja. BAAs sollten die Verantwortlichkeiten für den Schutz von PHI, die Anforderungen für die Benachrichtigung bei Verstößen, die zulässigen Verwendungszwecke und die Sicherheitserwartungen in Übereinstimmung mit den HIPAA-Sicherheitsvorkehrungen für die Übertragung und Zugriffskontrolle festlegen.
Was sind die typischen Kosten und Lizenzmodelle für HIPAA-konforme MFT im Gesundheitswesen?
Die Preise variieren je nach Bereitstellungsart (Cloud, lokal, hybrid), Volumen und Zusatztechnologien. Die meisten Anbieter bieten Abonnements oder unbefristete Lizenzen an; die Gesamtkosten umfassen Compliance-Berichterstattung, Workflow-Automatisierung und integrierte Bedrohungsabwehr.
Was sind bewährte Verfahren für die Migration von älteren Dateiübertragungsmethoden zu einer MFT , die die HIPAA-Anforderungen erfüllt?
Bewerten Sie aktuelle Risiken, bilden Sie PHI-Workflows ab, migrieren Sie in Phasen, führen Sie parallele Validierungen durch und integrieren Sie vom ersten Tag an fortschrittliche Bedrohungsprävention. Aktualisieren Sie Richtlinien und Schulungen im Zuge der Umstellung der Workflows.
Was versteht man unter HIPAA-konformer Dateiübertragung?
Unter HIPAA-konformer Dateiübertragung versteht man die Übertragung geschützter Gesundheitsdaten (PHI) über eine Plattform, die gemäß den Anforderungen der HIPAA-Sicherheitsvorschrift bei jeder Übertragung Verschlüsselung, Zugriffskontrolle und lückenlose Protokollierung gewährleistet. Dies erfolgt in der Regel über eine Plattform für verwaltete Dateiübertragung (MFT) und nicht über E-Mail, FTP oder Dateifreigabetools für Privatanwender, die diese Sicherheitsmaßnahmen nicht zuverlässig gewährleisten können.
