Im Jahr 2025 umgehen Cyberkriminelle nicht nur herkömmliche Verteidigungsmaßnahmen, sondern verwandeln sie in Waffen.
Eine neue Welle von Phishing-Angriffen missbraucht vertrauenswürdige Dienste wie Google, um selbst an den sicherheitsbewusstesten Posteingängen vorbeizukommen. Diese Nachrichten passieren oft SPF-, DKIM- und DMARC-Prüfungen. Sie stammen von legitimen Domänen. Sie tragen das beruhigende grüne Häkchen in Google Workspace. Und doch - sie sind bösartig.
Das Problem? Die E-Mail-Authentifizierung prüft das Verhalten nicht.
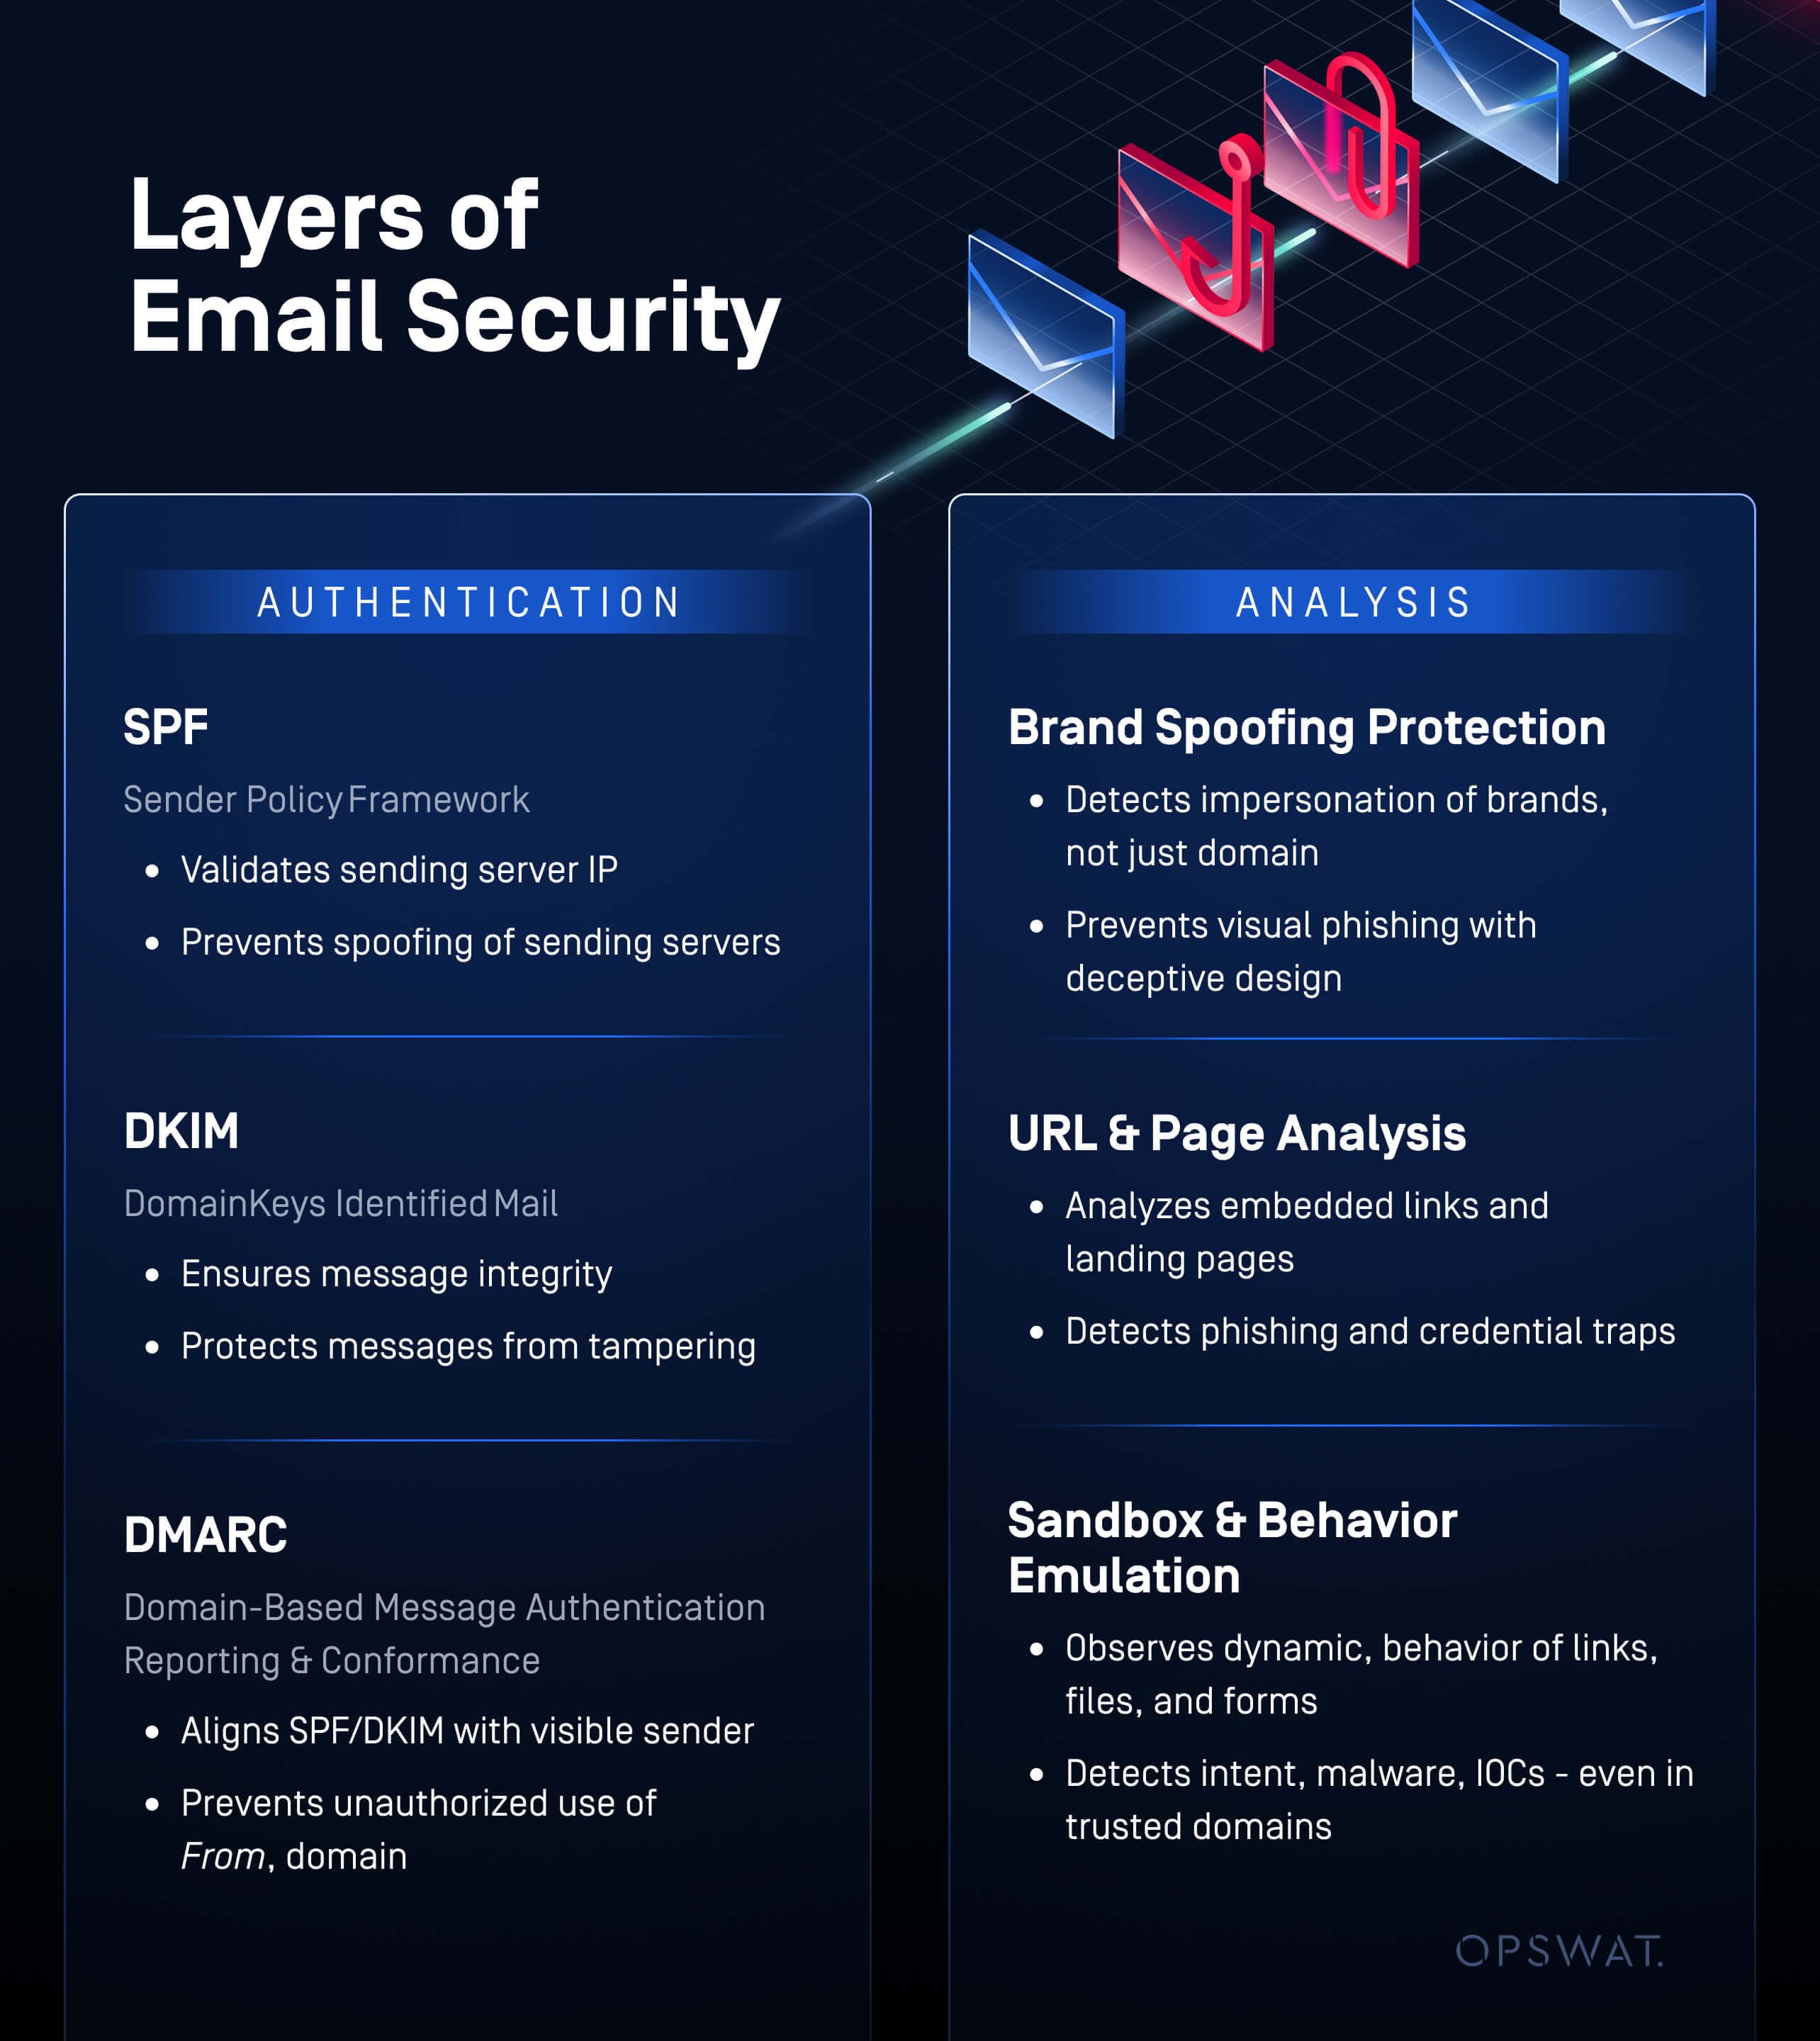
Sicherheitsschicht | Kategorie | Zweck | Was es schützt |
|---|---|---|---|
SPF (Sender Policy Framework) | Authentifizierung | Bestätigt die IP des sendenden Servers | Verhindert Spoofing von sendenden Servern |
DKIM (DomainKeys Identified Mail) | Authentifizierung | Gewährleistet die Integrität von Nachrichten | Schützt die Nachricht vor Manipulationen |
DMARC (Durchsetzung von Richtlinien) | Authentifizierung | Richtet SPF/DKIM auf den sichtbaren Absender aus | Verhindert die unbefugte Verwendung der Von: Domäne |
Schutz vor Marken-Spoofing | Null Vertrauen/Inhaltsvertrauen | Erkennt die Imitation von Marken, nicht nur von Domänen | Verhindert visuelles Phishing mit täuschendem Design |
URL- und Seitenanalyse | Null Vertrauen/Verhaltensweisen | Analysiert eingebettete Links und Zielseiten | Erkennung von Phishing- und Anmeldeinformationsfallen |
Sandbox Verhaltensemulation (MetaDefender ) | Null Vertrauen/Verhaltensweisen | Beobachtet das dynamische Verhalten von Links, Dateien und Formularen | Erkennt Absicht, Malware, IOCs - sogar in vertrauenswürdigen Domänen |
Um Schritt zu halten, benötigen Sicherheitsteams in Unternehmen mehr als nur vertrauensbasierte Signale. Sie benötigen verhaltensbasierte Erkennung. Und genau hier kommt OPSWAT MetaDefender ins Spiel.
Unterschrieben, versiegelt und kompromittiert: Das DKIM-Replay-Schlupfloch
Eine neue Taktik ist ein DKIM-Wiederholungsangriff, bei dem ein Angreifer einen rechtmäßig signierten E-Mail-Header wiederverwendet, aber bösartige Inhalte hinter dem signierten Teil anhängt.
Und so funktioniert es:
- DKIM verwendet eine Signatur, um zu überprüfen, dass ein Teil der Nachricht nicht verändert wurde.
- Wenn jedoch das l=-Tag (Länge) verwendet wird, wird nur ein Teil der Nachricht signiert.
- Ein Angreifer kann nach diesem signierten Teil bösartige Inhalte einfügen, so dass die DKIM-Prüfung vollständig intakt bleibt.
- DMARC besteht, da es zur Validierung der Quelle auf SPF oder DKIM angewiesen ist.
Das Ergebnis? Eine perfekt authentifizierte Nachricht, die Phishing-Inhalte liefert.
OAuth-Phishing-Missbrauch: Hijacking von Vertrauen innerhalb von Google Alerts
Ein weiterer beunruhigender Trend ist der Missbrauch der OAuth-Infrastruktur von Google.
Die Angreifer sind:
- Erstellung gefälschter OAuth-Apps mit Namen wie "Google Security Update" oder "Account Review Required".
- Versenden von Google-signierten Sicherheitswarnungen, die die Nutzer über diese Anwendungen informieren
- Einbettung von Phishing-Links in diese Warnungen - unterstützt durch die legitimen No-Reply-Domains von Google
Der gesamte Phishing-Köder erscheint in einem Google-gebrandeten Format und verwendet Thread-Warnungen und Domain-Reputation, um Nutzer zu entwaffnen. Sie ist nicht gefälscht, sondern wird von Google gehostet.
Das grüne Häkchen reicht nicht aus
Das ist ein falsches Gefühl der Sicherheit. Eine Nachricht, die SPF, DKIM und DMARC besteht, könnte immer noch:
- Enthält Seiten zum Sammeln von Anmeldeinformationen
- Verwenden Sie UI-Tricks zum Ausblenden von Anmeldefeldern
- Ausnutzung von Leerzeichen zur Verzögerung bösartiger Nutzdaten
- Gefälschte Microsoft- oder Google-Anmeldeseiten auf einer legitimen Infrastruktur hosten (z. B. sites.google.com)
Bei der E-Mail-Authentifizierung wird nur überprüft, woher eine Nachricht kommt, nicht aber , was sie tut.
MetaDefender : Eine wichtige Verteidigungsebene für das E-Mail-Verhalten
MetaDefender OPSWAT sorgt für wichtige Transparenz. Anstatt sich auf Signaturen oder Absendervalidierung zu verlassen, emuliert die Sandbox das E-Mail-Verhalten:
- Dynamic Link Inspection - Verfolgt eingebettete Links in einer sicheren Umgebung, um das Seitenverhalten in Echtzeit zu bewerten
- UI- und Layout-Analyse - Identifizierung von gefälschten Anmeldebildschirmen, versteckten Feldern und Fallen für Anmeldedaten
- Phishing Flow Detection - Erkennt Umleitungen, Formulareingaben und von Angreifern kontrollierte Endpunkte
Da MetaDefender E-Mails standardmäßig nicht vertraut, erkennt MetaDefender , was authentifizierungsbasierte Lösungen übersehen. Selbst signierte, authentifizierte und mit einem „grünen Häkchen“ versehene E-Mails können als Waffe eingesetzt werden. MetaDefender die wahre Absicht MetaDefender .
Was Unternehmen jetzt tun müssen
Phishing entwickelt sich weiter. Ihr Schutz muss das auch. Hier erfahren Sie, wie Sie die Nase vorn haben:
- Adopt Zero Trust Email Security – Don’t rely solely on headers and metadata. Inspect email content and behavior.
- Hinzufügen von verhaltensbasiertem Sandboxing - Erweitern Sie Ihren Erkennungsstack um dynamische Analysen für Links, Formulare und Nutzdaten.
- Secure und System-E-Mails – OAuth und Domain-Missbrauch machen sogar Benachrichtigungs-E-Mails zu einem potenziellen Angriffsvektor.
Prüfen, was die Authentifizierung allein nicht sehen kann
Entdecken Sie, wie OPSWAT MetaDefender selbst aus „vertrauenswürdigen“ Quellen wie Google Alerts fortgeschrittene Phishing-Angriffe erkennt. Sprechen Sie noch heute mit einem Experten und erfahren Sie, wie Sie unsere fortschrittliche Sandbox an vorderster Front Ihrer E-Mail-Sicherheitsstrategie einsetzen können.
