Was macht eine sicherheitsorientierte Managed File Transfer in der modernen Cybersicherheit aus?
Eine „Security-First“-Lösung für den verwalteten Dateitransfer ( MFT ) ist von Grund auf auf proaktive Bedrohungsprävention, kontinuierliche Transparenz und integrierte Compliance-Funktionen ausgelegt. Sie geht über die reine Verschlüsselung von Dateien während der Übertragung hinaus, indem sie jede Datei, jeden Benutzer, jeden Workflow und jede Umgebung als potenzielle Angriffsfläche betrachtet. „Security-First“- MFT en mindern Bedrohungen durch moderne Angreifer, die dateibasierte Angriffe, kompromittierte Identitäten, das Eindringen in die Lieferkette und unüberwachte Workflows nutzen, um sich Zugang zu sensiblen Systemen zu verschaffen.
Herkömmliche „ MFT “-Lösungen hingegen entstanden ursprünglich als betriebliches Werkzeug zur Automatisierung der Dateiübertragung und nicht zur Dateisicherheit. Herkömmliche „ MFT “-Plattformen legen den Schwerpunkt auf Zuverlässigkeit, Zeitplanung, Skripterstellung und die Konnektivität zwischen verschiedenen Systemen. Sicherheitsfunktionen werden in der Regel erst später durch zusätzliche Features wie einfache Verschlüsselung, optionale Malware-Prüfung oder externe DLP-Integrationen ergänzt.
Angesichts sich ständig weiterentwickelnder KI-basierter Bedrohungen und immer komplexerer Compliance-Vorgaben können sich Unternehmen nicht mehr auf herkömmliche Modelle verlassen. Sie benötigen Plattformen, die speziell darauf ausgelegt sind, vor dateibasierten Bedrohungen zu schützen und gesetzliche Anforderungen zu erfüllen.
Wichtige Grundsätze, die MFT von herkömmlichem MFT unterscheiden
Sicherheit-first MFT durch eine Reihe grundlegender Prinzipien definiert, die es von herkömmlichen Ansätzen unterscheiden:
- Proaktive Bedrohungsprävention – Nutzt vor der Bereitstellung mehrere Anti-Malware-Engines gleichzeitig (Multiscanning), Sandboxing, Dateitypüberprüfung und Inhaltsprüfung.
- Zero-Trust-Architektur – Geht davon aus, dass alle Benutzer, Geräte und Dateien kompromittiert sein könnten, und führt kontinuierlich Überprüfungen durch.
- Compliance-by-Design – Integriert Audit-Kontrollen, die Durchsetzung von Richtlinien, Verschlüsselung und Governance direkt in den Arbeitsablauf.
- Automatisierung und Sicherheitsintegration – Sicherheitsmaßnahmen werden automatisch in allen Arbeitsabläufen angewendet, ohne dass ein manueller Eingriff erforderlich ist.
Herkömmliche Lösungen für das „ MFT “ (SAP-Anwendungsmanagement) beinhalten Dateisicherheit in der Regel als Zusatzfunktion. Zwar bieten herkömmliche Plattformen möglicherweise Verschlüsselung oder Zugriffskontrolle an, doch handelt es sich bei diesen Funktionen oft um optionale Module oder sie erfordern zusätzliche Tools, um effektiv zu sein.
Wie Compliance-Standards den Wandel hin zu MFT geprägt haben
Regulatorische Rahmenbedingungen haben eine entscheidende Rolle dabei gespielt, Unternehmen zu Lösungen zu bewegen, bei denen Sicherheit an erster Stelle steht. Standards wie NIST, ISO 27001, DSGVO, HIPAA und PCI-DSS stellen strenge Anforderungen in Bezug auf:
- Verschlüsselung im Ruhezustand und bei der Übertragung
- Verifizierte Zugriffskontrollen
- Vollständige, unveränderliche Audit-Protokolle
- Nachweis der Durchsetzung von Richtlinien
- Garantien hinsichtlich des Speicherorts und der Aufbewahrungsdauer von Daten
- Rechtzeitige Meldung von Verstößen
- Integritätsprüfung und Risikoüberwachung
Herkömmliche „ MFT “-Plattformen haben oft Schwierigkeiten, mit den Compliance-Vorgaben Schritt zu halten. Es kann ihnen schwerfallen, die Anforderungen an die Datenverwaltung, die Integrität von Audits oder die kontinuierliche Überwachung zu erfüllen. „ MFT “-Plattformen, bei denen Sicherheit an erster Stelle steht, schließen diese Lücken durch integrierte Kontrollmechanismen, die speziell für regulierte Branchen entwickelt wurden.
Häufige Schwachstellen in herkömmlichen MFT
Veraltete und herkömmliche „ MFT “-Systeme setzen Unternehmen häufig erheblichen Sicherheitsrisiken aus. Zu den häufigsten Schwachstellen zählen:
- Unverschlüsselte oder inkonsistent verschlüsselte Übertragungen, insbesondere während interner Arbeitsabläufe
- Schwache Authentifizierungsmechanismen, die sich ausschließlich auf Passwörter oder veraltete Rollenmodelle stützen
- Begrenzte oder nicht vorhandene Echtzeitüberwachung, wodurch eine Eskalation verdächtiger Aktivitäten verhindert wird
- Manuelles Patchen und Aktualisieren, wodurch Systeme Zero-Day-Angriffen oder alten CVEs ausgesetzt bleiben
- Unzureichende Zugriffskontrollen, die übermäßige Berechtigungen ermöglichen
- Keine Malware-Prüfung oder Dateibereinigung, sodass durch Dateien übertragene Bedrohungen ungeprüft durchgelassen werden.
- Unvollständige Audit-Protokolle, Behinderung von Untersuchungen und nicht bestandene Compliance-Audits
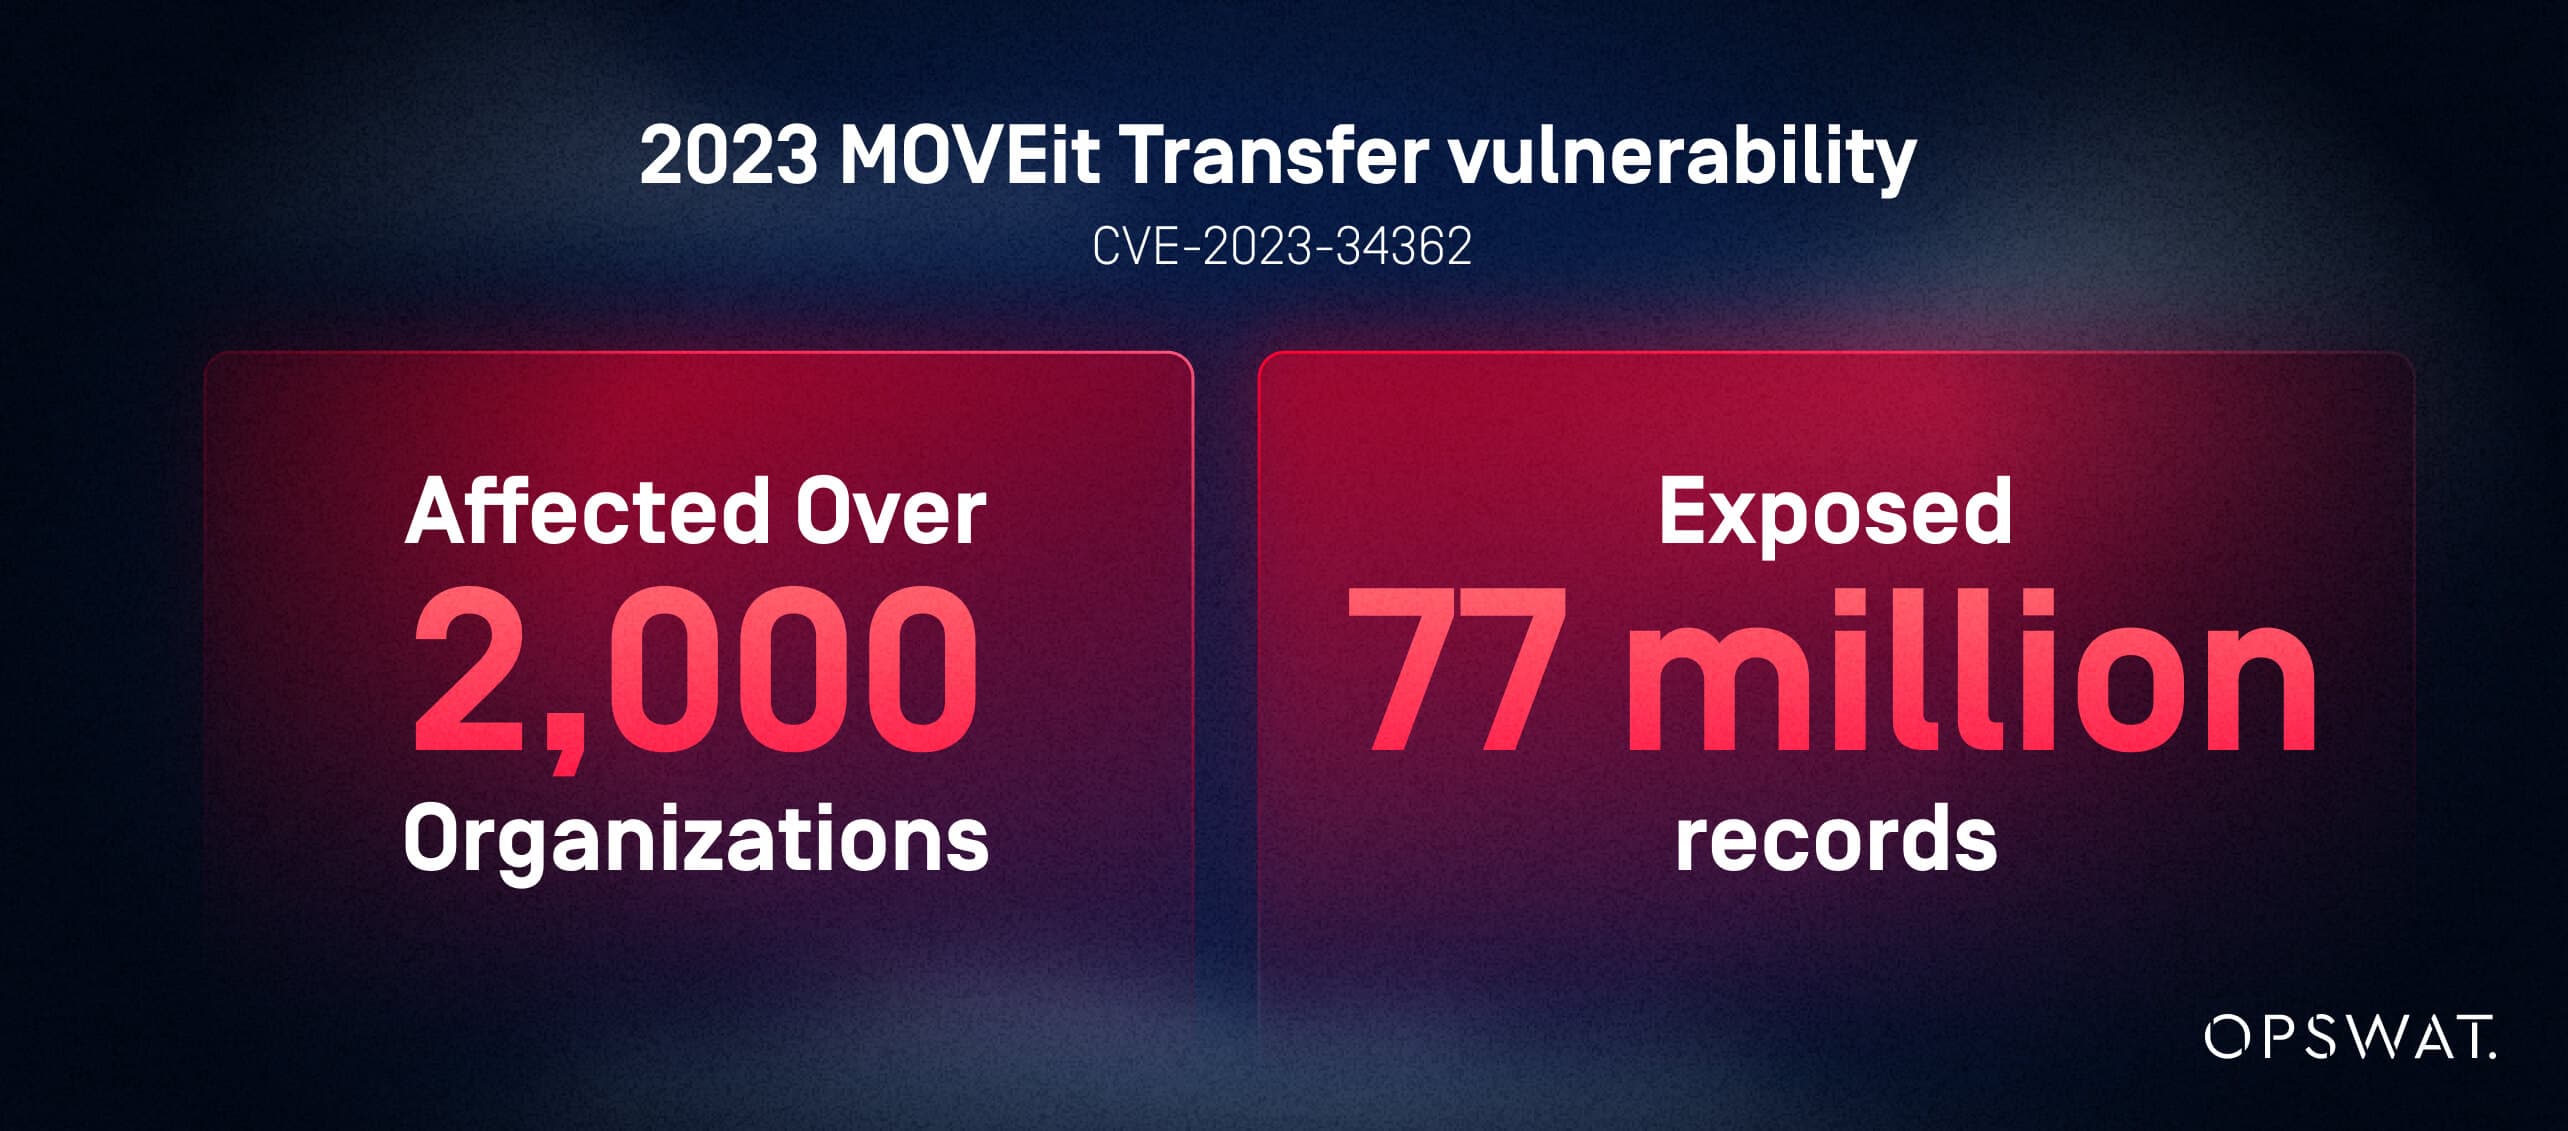
Sicherheitsvorfälle aus der Praxis verdeutlichen die Risiken unvollständiger Sicherheitsmaßnahmen. So betraf beispielsweise die Sicherheitslücke in MOVEit Transfer aus dem Jahr 2023 (CVE-2023-34362) laut den Daten von Emsisoft zur Erfassung von Sicherheitsvorfällen über 2.000 Organisationen und führte zur Offenlegung von 77 Millionen Datensätzen. Diese Vorfälle zeigen, wie herkömmliche Plattformen für die automatisierte Datenübertragung ( MFT ) Angreifern einen unbemerkten Zugang zu kritischen Systemen ermöglichen können.
Vergleich der Sicherheitsfunktionen: Sicherheitsorientierte MFT MFT MFT herkömmlichen MFT
„Security-First“-Plattformen und herkömmliche „ MFT “-Plattformen scheinen auf den ersten Blick oft ähnlich zu sein. Beide erleichtern den Austausch von Dateien zwischen Systemen, Partnern oder Nutzern. Doch unter der Oberfläche gibt es tiefgreifende architektonische Unterschiede.
Die folgende Tabelle zeigt, wie die einzelnen Ansätze mit integrierten Sicherheitsfunktionen im Vergleich zu optionalen Add-ons umgehen.
Welche Sicherheitsfunktionen sind in MFT integriert und welche sind Add-ons?
Fähigkeit | Sicherheit an erster Stelle MFT | Traditionelle MFT |
|---|---|---|
Malware-Scanning | Integriertes Multiscanning und Dateibereinigung (CDR) | Typischerweise Zusatz oder fehlt |
DLP-Steuerungen | Integriert, automatisiert, richtlinienbasiert | Oft extern oder manuell |
Verschlüsselung | Obligatorisch und durchgesetzt | Optional oder uneinheitlich angewendet |
Zero-Trust-Zugriff | Kontinuierliche Überprüfung und geringstmögliche Berechtigungen | Grundlegender perimeterbasierter Zugriff |
Threat Intelligence | Nativ, in Echtzeit | Selten und extern |
Audit-Protokollierung | Unveränderlich, granular, immer verfügbar | Teilweise oder manuell konfiguriert |
Automatisierte Durchsetzung von Richtlinien | Kernmerkmal Core | Erfordert Skripte oder Verwaltungsaufwand |
Dateiüberprüfung | Tiefgehende Überprüfung des Dateityps | Begrenzt oder nicht vorhanden |
Hooks für die Reaktion auf Vorfälle | Native SIEM/SOC-Integration | Optionale Anschlüsse |
Herkömmliche MFT sind keine grundlegenden Sicherheitsplattformen, sondern Automatisierungstools, die zusätzliche Produkte erfordern, um einen grundlegenden Schutz zu gewährleisten.
Wie unterscheiden sich Benutzerzugriffskontrollen und -überwachung zwischen Security-First- und herkömmlicher MFT?
MFT , bei dem Sicherheit an erster Stelle steht, nutzt detaillierte, an Zero Trust ausgerichtete Zugriffskontrollen und Echtzeitüberwachung, um Insider-Risiken und externe Bedrohungen zu minimieren. Den Benutzern werden ausschließlich die erforderlichen Berechtigungen gewährt, und alle Aktionen werden kontinuierlich überprüft.
Herkömmliche Plattformen für die „ MFT “ stützen sich auf statische Berechtigungen, eingeschränkte RBAC-Modelle (rollenbasierte Zugriffskontrolle) und sporadische Überwachung. Sie protokollieren zwar Zugriffe, erkennen jedoch selten anomales Benutzerverhalten oder unbefugte Zugriffsmuster.
Zu den sicherheitsorientierten Kontrollen gehören:
- Richtliniengesteuerte RBAC
- MFA/Identitätsintegration
- Kontinuierliche Sitzungsvalidierung
- Verhaltensanalyse
- Echtzeit-Überwachungs-Dashboards
Diese Funktionen verringern die Wahrscheinlichkeit, dass kompromittierte Konten zu Datendiebstahl oder Betriebsstörungen führen.
Wie MFT eine proaktive Bedrohungsprävention?
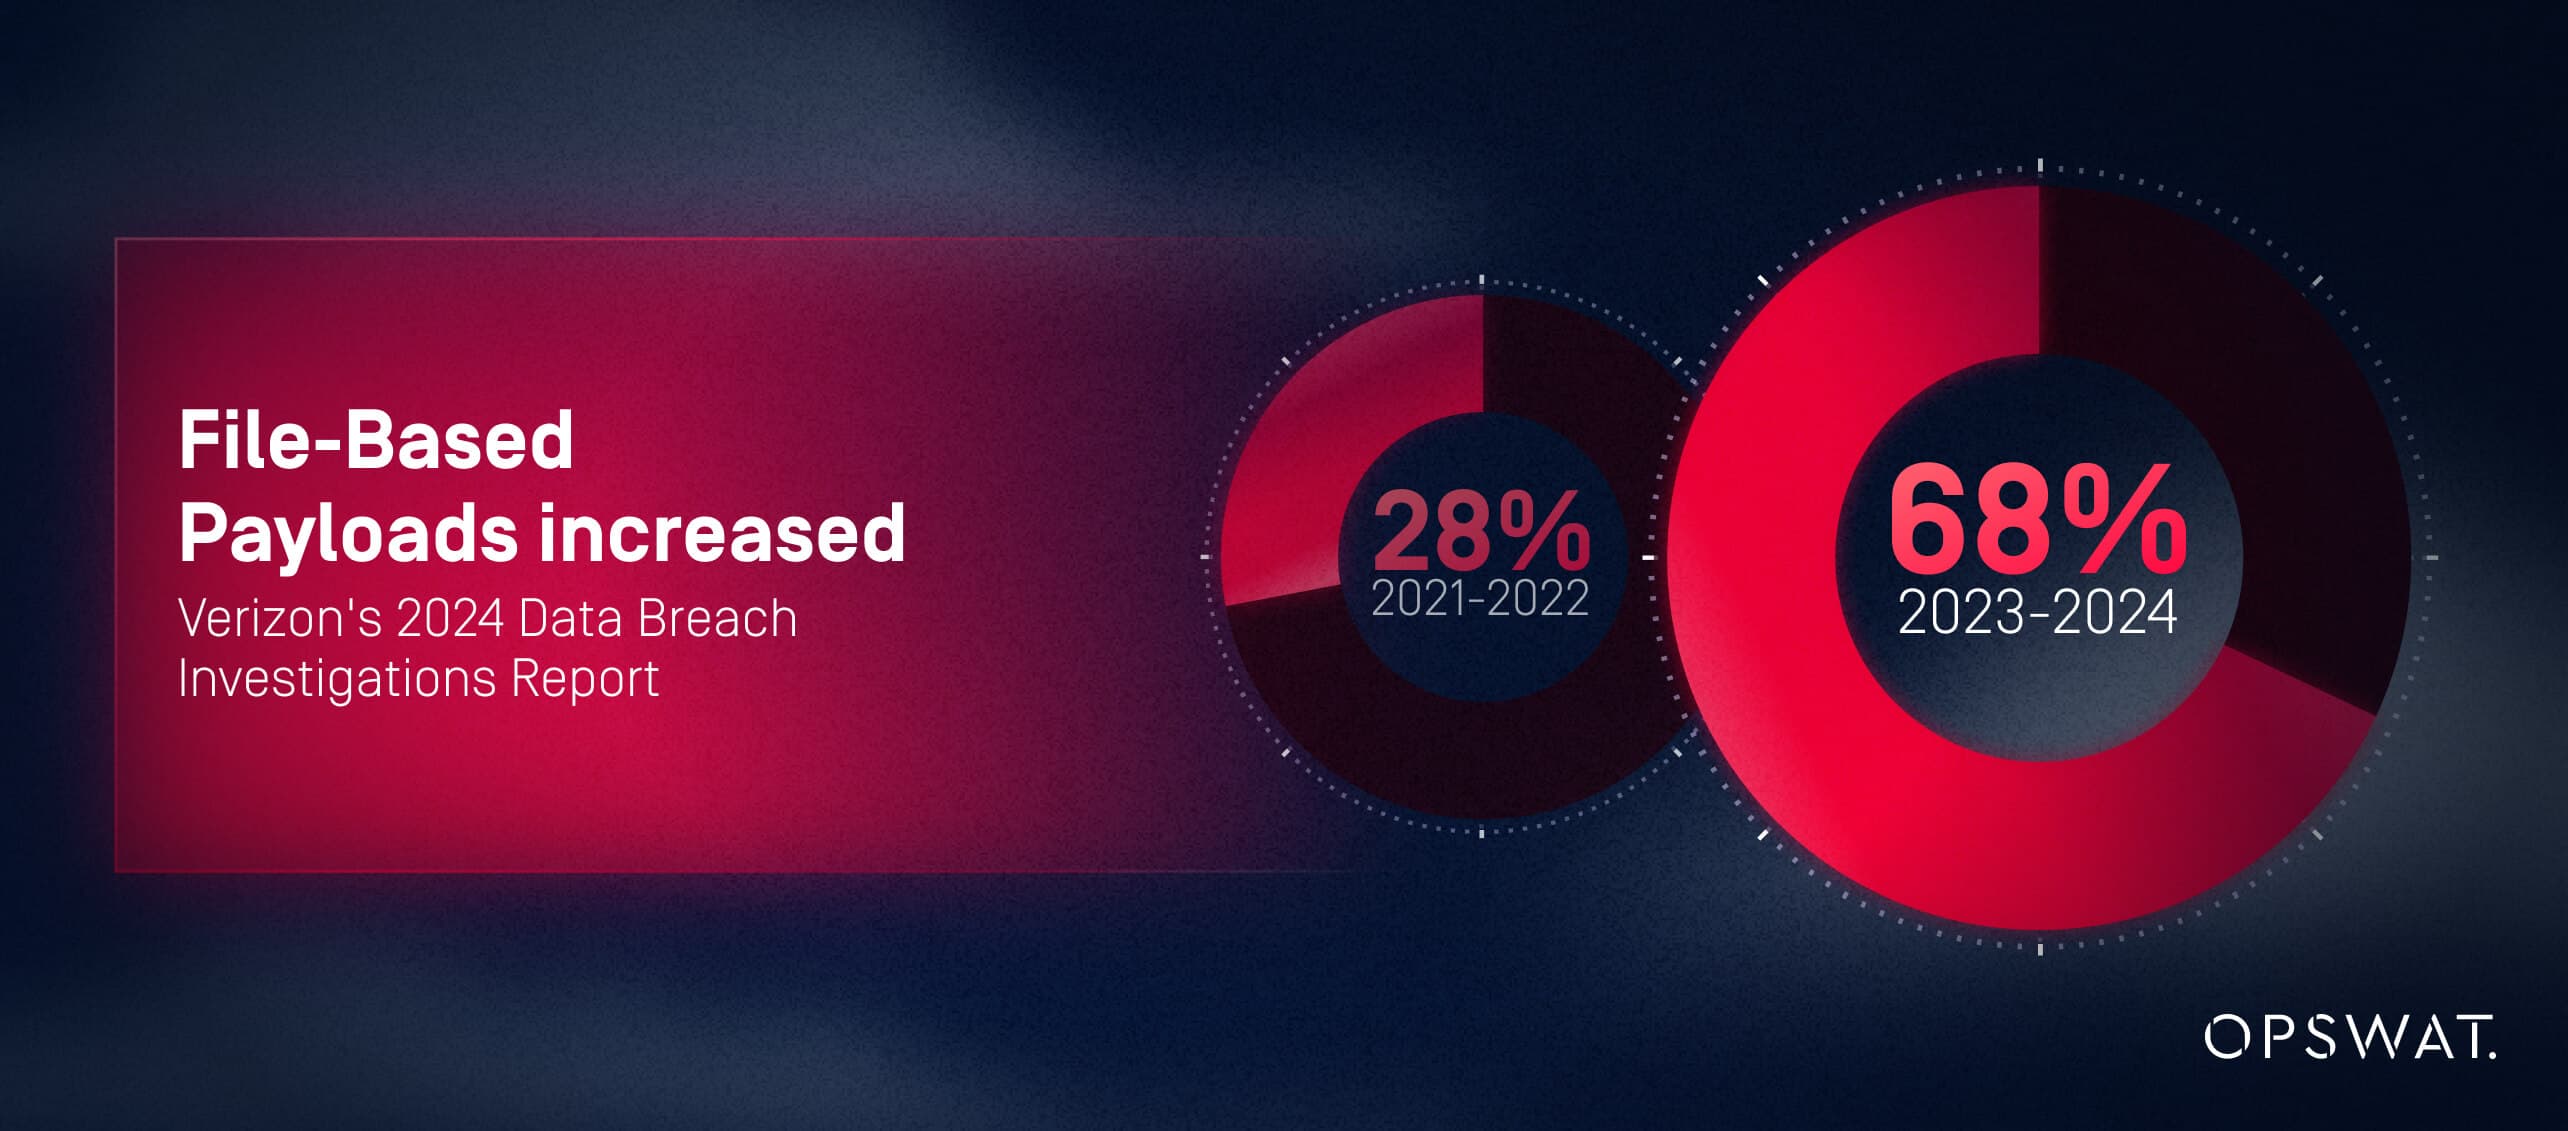
MFT , bei dem Sicherheit an erster Stelle steht, wehrt Bedrohungen ab, bevor Dateien ihr Ziel erreichen. Laut dem „Data Breach Investigations Report 2024“ von Verizon wurden bei 68 % der Angriffe in den Jahren 2023–2024 dateibasierte Payloads verwendet, die in Dokumenten, PDFs, Bildern oder komprimierten Dateien eingebettet waren – ein Anstieg um 40 % gegenüber den Jahren 2020–2021. Diese Angriffsvektoren zielen speziell auf Dateiübertragungssysteme ab. Herkömmliche „ MFT “-Systeme überprüfen diese Dateien nicht; „ MFT “ mit seinem „Security-First“-Ansatz tut dies hingegen.
Beispiele für proaktive Bedrohungsprävention sind:
- Automatisiertes Mehrfach-Scannen auf Malware
- CDR (Content Disarm and Reconstruction) – Entfernen von schädlichen aktiven Inhalten
- Sandboxing unbekannter Dateien
- Risikobewertung auf Basis von Bedrohungsinformationen
- Richtlinienbasierte Quarantäne oder Sperrung
Wie Security-First MFT die Einhaltung gesetzlicher Vorschriften und die Audit-Bereitschaft MFT
Die Komplexität der Compliance ist eine der größten Herausforderungen für moderne Unternehmen. MFT die Compliance, indem Governance, Validierung und überprüfbare Kontrollen direkt in die Transfer-Workflows eingebettet werden.
Bei herkömmlichen „ MFT “-Lösungen liegt die Verantwortung für die Einhaltung der Vorschriften bei den Administratoren, was häufig manuelle Konfigurationen, die Installation von Patches, die Erstellung von Skripten und eine lückenhafte Dokumentation erfordert.
Erfüllung der DSGVO, HIPAA, PCI-DSS und Branchenstandards mit Security-First MFT
Eine MFT , bei der Sicherheit an erster Stelle steht, erfüllt von Grund auf wichtige gesetzliche Anforderungen:
- Verschlüsselung während der Übertragung und im Ruhezustand (DSGVO Artikel 32, HIPAA §164.312(a)(2)(iv), PCI-DSS Anforderung 4)
- Unveränderliche Prüfpfade zur Überwachung des Zugriffs und der Datenbewegung (DSGVO Artikel 30, HIPAA §164.312(b), SOX Abschnitt 404)
- Durchsetzung der Datenhoheit (DSGVO Artikel 44-50, verschiedene nationale Datenschutzgesetze)
- Zugriffskontrollen gemäß dem Prinzip der geringsten Privilegien (NIST SP 800-53 AC-6, ISO 27001 A.9.2.3)
- Echtzeit-Warnmeldungen bei potenziellen Verstößen (DSGVO Artikel 33 – 72-Stunden-Meldepflicht)
- Secure Dateivalidierung zur Gewährleistung der Datenintegrität (HIPAA §164.312(c)(1), PCI-DSS-Anforderung 11.5)
Diese integrierten Kontrollen reduzieren Compliance-Lücken und liefern die von den Aufsichtsbehörden geforderten nachprüfbaren Nachweise.
Reduzierung des Prüfungsaufwands und Optimierung der Beweissammlung
Herkömmliche „ MFT “-Audits können aufgrund unzureichender Protokollierung, uneinheitlicher Kontrollmaßnahmen oder fehlender Daten Wochen dauern. „Security-First“-Lösungen nach dem Prinzip „ MFT “ beseitigen diesen Aufwand durch folgende Maßnahmen:
- Automatisch generierte Auditberichte
- Zentralisierte Protokolle mit vollständiger Transparenz der Übertragungen
- Vorkonfigurierte Compliance-Zuordnungen und Vorlagen
- Metadaten auf Ereignisebene für die forensische Rekonstruktion
Dies reduziert den Prüfungsaufwand, beschleunigt die Beweissammlung und verbessert das Vertrauen in die Regulierungsbehörden.
Wie Security-First MFT die kontinuierliche Compliance angesichts sich ständig ändernder Vorschriften MFT
Sicherheitsorientierte MFT passen sich durch richtliniengesteuerte Kontrollen, automatisierte Updates und konfigurierbare Governance-Frameworks schnell an sich ändernde regulatorische Standards an. Diese Funktionen machen Compliance-Maßnahmen zukunftssicher und ermöglichen es Unternehmen, eine kontinuierliche Einhaltung der Vorschriften nachzuweisen, was mit herkömmlichen MFT zu erreichen MFT .
Risikominderung und Reaktion auf Vorfälle: Warum Security-First MFT das Risiko von Sicherheitsverletzungen MFT
Moderne Sicherheitsprogramme messen ihren Erfolg daran, wie schnell und effektiv sie Sicherheitsvorfälle eindämmen können. Ein „Security-First“- MFT us verbessert sowohl die Erkennung als auch die Reaktion erheblich, mindert die Auswirkungen von Sicherheitsvorfällen und liefert aussagekräftigere forensische Ergebnisse.
Herkömmlichen „ MFT “ fehlt es oft an der Transparenz, den Informationen und der Automatisierung, die für eine schnelle Reaktion erforderlich sind.
Wie Security-First MFT die Erkennung von Schwachstellen und die Reaktion auf Bedrohungen MFT
Sicherheitsorientierte Plattformen ermöglichen:
- Echtzeit-Warnmeldungen bei verdächtigen Dateiaktivitäten
- Automatische Trigger, die schädliche Dateien unter Quarantäne stellen oder blockieren
- Integration mit SIEM- und SOC-Workflows für schnelle Eskalation
- Anomalieerkennung basierend auf Benutzer- und Dateiverhalten
Laut dem Bericht „Cost of Insider Threats Report 2024“ des Ponemon Institute stützt sich das traditionelle „ MFT “ auf manuelle Überwachung mit durchschnittlichen Erkennungsverzögerungen von 24 bis 72 Stunden. Dies verlängert die Dauer der Sicherheitslücke um 300 % im Vergleich zu „Security-First“-Lösungen, die Bedrohungen in Echtzeit (innerhalb von weniger als 5 Minuten) erkennen. Durch diese verlängerten Erkennungszeiträume können laterale Bewegungen und Datenexfiltration ungehindert voranschreiten.
Unterstützung forensischer Untersuchungen mit fortschrittlichen Prüfpfaden
Die Reaktion auf Vorfälle hängt von einer hohen Transparenz ab. Sicherheitsorientierte MFT :
- Unveränderliche Protokolle mit Zeitstempel
- Überprüfung der Dateiintegrität
- Vollständige Historie der Benutzeraktivitäten
- Metadaten auf Übertragungsebene (Quelle, Ziel, angewandte Richtlinien)
Diese Funktionen unterstützen eine schnelle Ursachenanalyse und eine vertretbare Berichterstattung an die Aufsichtsbehörden.
Behebung der häufigsten Sicherheitslücken in älteren MFT
Legacy MFT Unternehmen folgenden Risiken aus:
- Veraltete oder nicht gepatchte Kryptografie-Bibliotheken
Schwache Identitäts- oder Zugriffsmodelle
- Blinde Flecken bei Partner- oder Drittanbieter-Integrationen
- Unkontrollierte Dateiübertragung über Netzwerke hinweg
Sicherheit an erster Stelle MFT all diese Mängel durch integrierte Bedrohungsprävention, kontinuierliche Überwachung und integrierte Governance-Frameworks.
Betriebs- und Ressourcenaspekte bei der Migration zu Security-First Managed File Transfer
Der Übergang von herkömmlichen zu sicherheitsorientierten MFT eine sorgfältige Planung, zahlt sich jedoch durch geringere Betriebskosten, ein geringeres Risiko von Sicherheitsverletzungen und eine verbesserte Compliance-Effizienz aus.
Was sind die wichtigsten Schritte für den Übergang von traditionellem MFT zu MFT?
Eine strukturierte Migrations-Roadmap umfasst:
- Bewertung – Bestandsaufnahme der Arbeitsabläufe, Partner, Verschlüsselungsabhängigkeiten und Compliance-Lücken.
- Design – Definition von Zero-Trust-Richtlinien, Sicherheitsmaßnahmen und Architekturvorgaben.
- Pilotphase – Validierung von Arbeitsabläufen im Rahmen einer kontrollierten Einführung.
- Schrittweise Einführung – Ausweitung auf verschiedene Abteilungen und besonders wichtige Arbeitslasten.
- Anpassung der Governance – Aktualisierung von Richtlinien, Rollen und Compliance-Dokumentation.
Integration von Security-First MFT die bestehende IT-Infrastruktur
Sicherheitsorientierte MFT nahtlos MFT , wenn:
- Identitätsmanagement (IAM/MFA) ist zentralisiert
- SIEM-Plattformen nutzen MFT
- DLP-Tools setzen Content Governance durch
- Cloud und lokale Dateirepositorys werden sicher synchronisiert
- APIs und Automatisierungs-Frameworks unterstützen die Workflow-Orchestrierung.
Häufige Herausforderungen wie isolierte Systeme oder Abhängigkeiten von Altsystemen lassen sich durch eine schrittweise Einführung und konnektorbasierte Integrationen bewältigen.
Bewertung der Gesamtbetriebskosten und der Kapitalrendite von Security-First MFT
Auch wenn ein „Security-First“-Ansatz MFT mit höheren Anfangsinvestitionen verbunden sein mag, wird seine Kapitalrendite durch folgende Faktoren bestimmt:
- Verringerung der Wahrscheinlichkeit von Verstößen und der damit verbundenen Kosten
- Verringerte Arbeitsbelastung bei der Prüfung
- Geringere Betriebskosten durch Automatisierung
- Weniger manuelle Sicherheitsebenen
- Verbesserte Betriebszeit und Workflow-Stabilität
In regulierten Branchen können diese Einsparungen beträchtlich sein und oft bereits im ersten Jahr die Anfangsinvestition übersteigen.
Entscheidungsrahmen: Wann und warum sollte man auf eine MFT umsteigen?
Unternehmen erkennen oft die Notwendigkeit einer Aufrüstung, nachdem sie Audit-Fehler, operative Komplexität oder erhöhte Bedrohungsaktivitäten erlebt haben. Ein Entscheidungsrahmen hilft Führungskräften dabei, den Zeitpunkt und die strategische Rechtfertigung zu bestimmen.
Wichtige Auslöser, die auf die Notwendigkeit einer sicherheitsorientierten MFT hinweisen
Häufige Auslöser sind:
- Fehlgeschlagene Sicherheits- oder Compliance-Audits
- Zunehmende Versuche mit Ransomware und dateibasierter Malware
- Mangelnde Transparenz bei Dateibewegungen
- Übermäßige Abhängigkeit von manuellen oder skriptbasierten Prozessen
- Herausforderungen hinsichtlich Datenhoheit oder grenzüberschreitender Compliance
- Initiativen zur digitalen Transformation, die eine Modernisierung erfordern
Wenn mehrere Auslöser zutreffen, ist das Unternehmen ein starker Kandidat für MFT.
Bewährte Verfahren für die Bewertung und Auswahl einer sicherheitsorientierten MFT
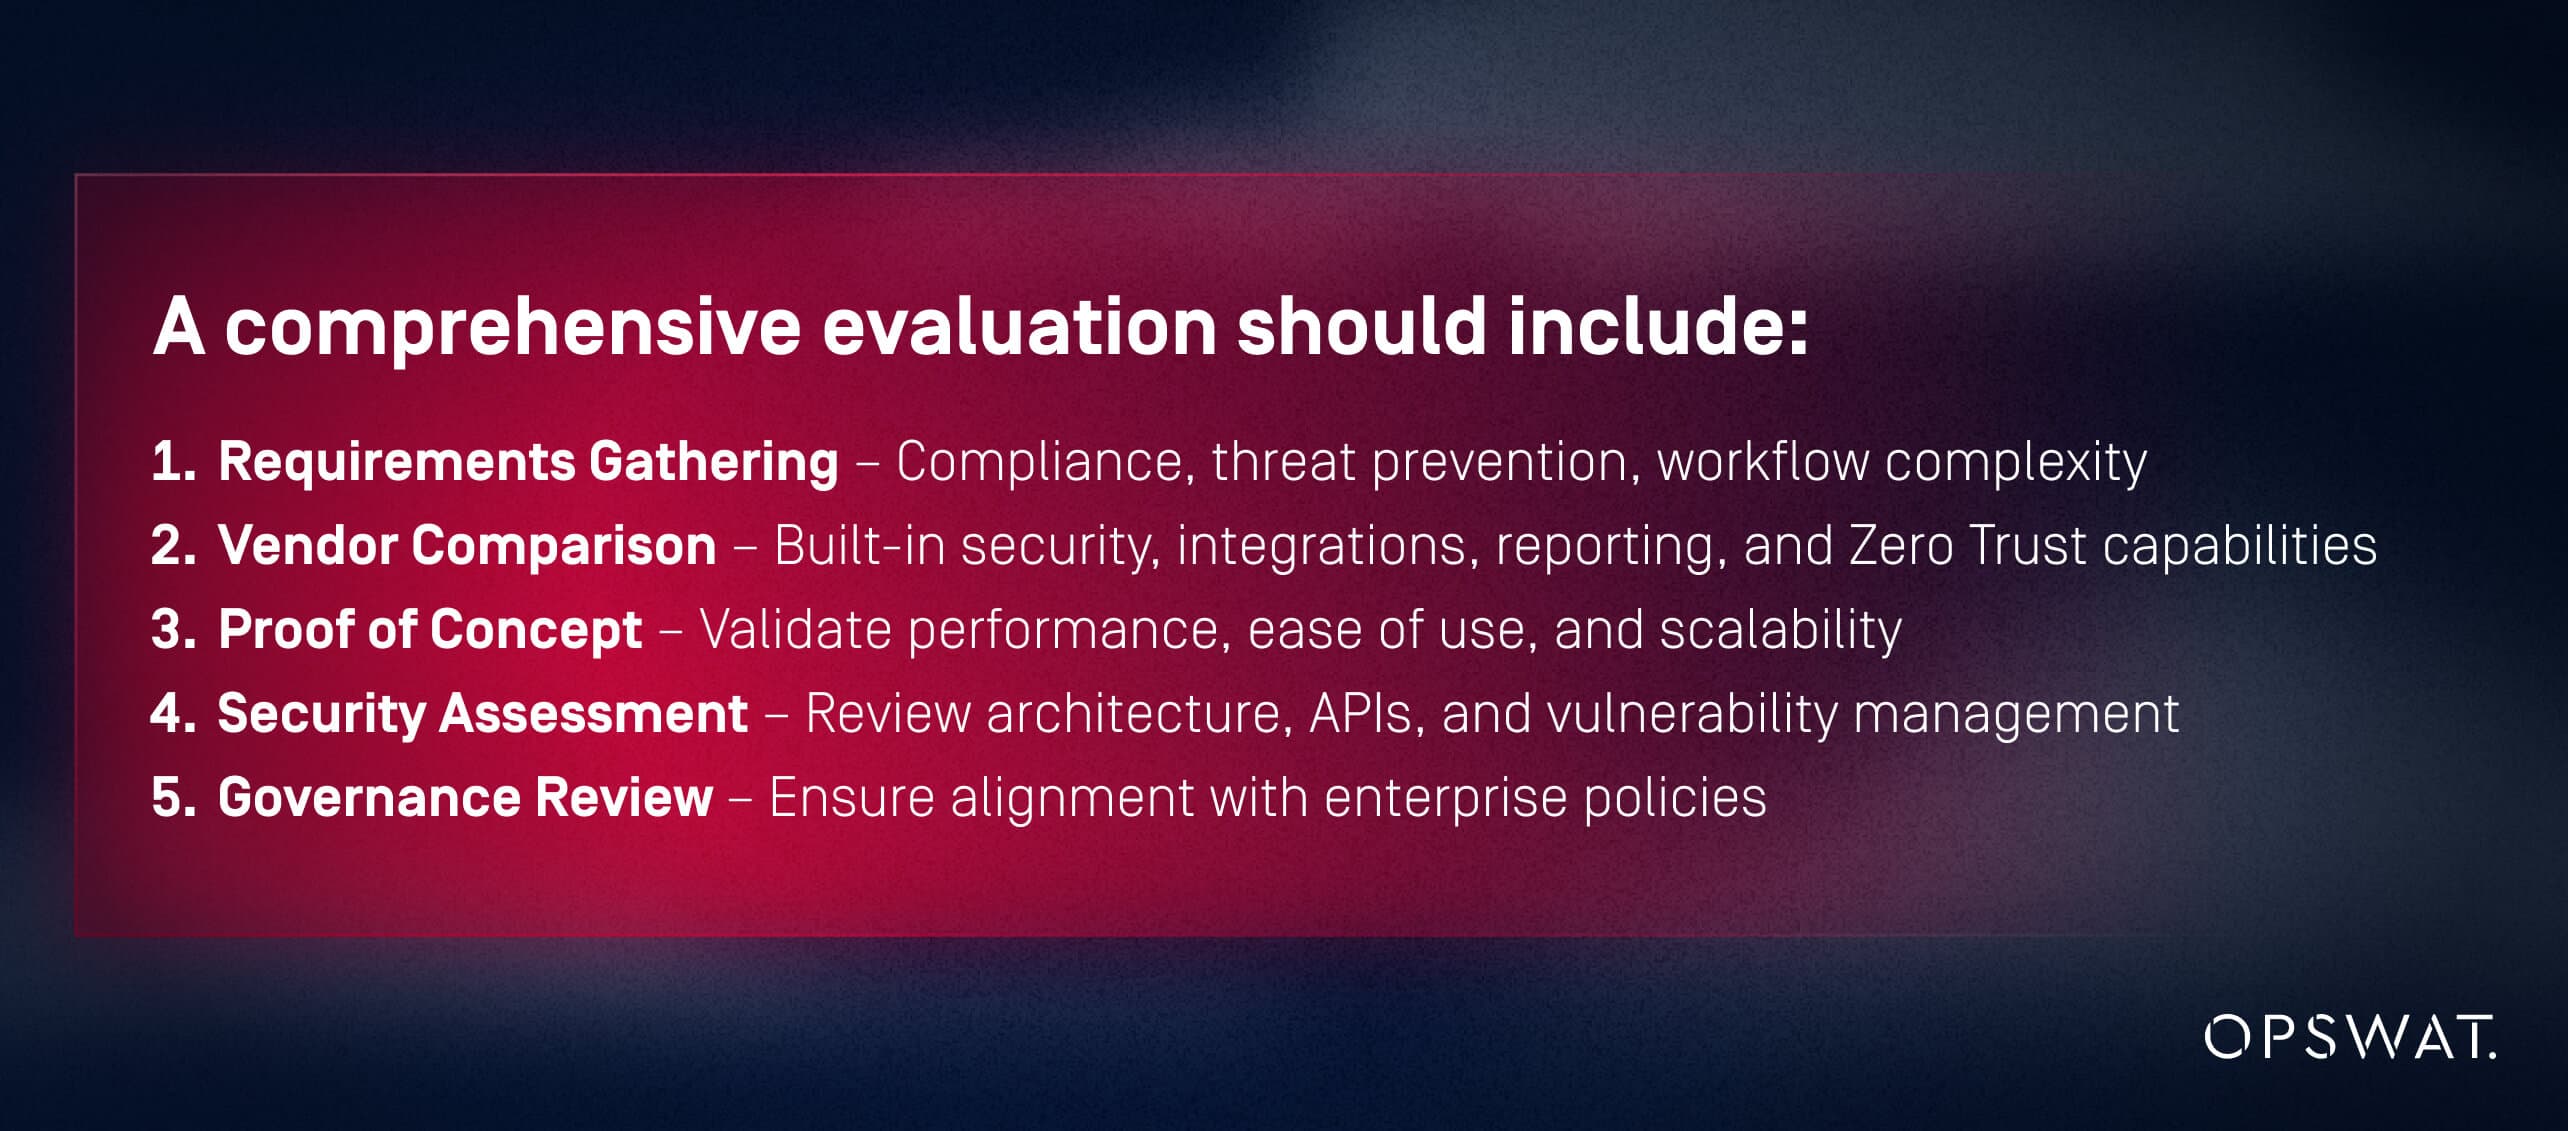
Eine umfassende Bewertung sollte Folgendes umfassen:
- Anforderungserfassung – Compliance, Bedrohungsprävention, Komplexität der Arbeitsabläufe
- Anbietervergleich – Integrierte Sicherheitsfunktionen, Integrationen, Berichterstellung und Zero-Trust-Funktionen
- Proof of Concept – Überprüfung von Leistung, Benutzerfreundlichkeit und Skalierbarkeit
- Sicherheitsbewertung – Überprüfung der Architektur, der APIs und des Schwachstellenmanagements
- Überprüfung der Unternehmensführung – Sicherstellung der Übereinstimmung mit den Unternehmensrichtlinien
Fragen an Anbieter:
- Sind Sicherheitskontrollen nativ oder Add-ons?
- Wie werden Bedrohungen erkannt und neutralisiert?
- Können Sie das Compliance-Mapping veranschaulichen?
- Wie unterstützen Sie die Durchsetzung von Zero Trust?
Zu den Warnsignalen zählen die Abhängigkeit von externen Anti-Malware-Scans, unvollständige Protokolle, veraltete Architekturen oder eingeschränkte Integrationsmöglichkeiten.
Warum OPSWAT im Bereich sicherheitsorientierter Managed File Transfer OPSWAT
OPSWAT Maßstäbe für sicherheitsorientierte MFT :
- Integriertes Multiscanning, CDR, Sandboxing und Überprüfung des Dateityps
- Zero-Trust-Architektur mit geringsten Berechtigungen und kontinuierlicher Validierung
- Compliance-by-Design-Kontrollen
- Unveränderliche Audit-Protokolle und SIEM-fähige Telemetrie
- Leistungsstarke, hybride Einsatzmodelle
- Bewährte Ergebnisse in kritischen Infrastrukturen und regulierten Branchen
Diese Funktionen beheben direkt die Mängel herkömmlicher MFT ermöglichen Unternehmen eine sichere Modernisierung.
Nächste Schritte: So wenden Sie sich an OPSWAT eine Sicherheitsbewertung oder eine Demo
CISOs und IT-Führungskräfte können den nächsten Schritt gehen, indem sie:
- Anforderung einer maßgeschneiderten Sicherheitsbewertung
- Herunterladen von Compliance-Checklisten
- Eine Demo zu „ MetaDefender “ unterMFT vereinbaren
- Beauftragung der Experten OPSWATmit der Bewertung der Migrationsbereitschaft
Sicherheit-first MFT eine strategische Transformation. OPSWAT die architektonische Tiefe und bewährte Sicherheit, die für die Umsetzung erforderlich sind.
FAQs
Welche Sicherheitsfunktionen unterscheiden sicherheitsorientierte MFT herkömmlicher MFT?
Sicherheitsorientiertes MFT von herkömmlichem MFT vier zentrale Architekturmerkmale: integrierte Bedrohungsabwehr (Multiscanning, Sandboxing, CDR), granulare Zugriffskontrollen mit kontinuierlicher Überprüfung, Zero-Trust-Designprinzipien und vollständige, unveränderliche Audit-Protokolle. Herkömmliches MFT bietet diese Funktionen MFT als optionale Add-ons und nicht als Kernfunktionen an.
Wie MFT Bedrohungen effektiver?
Durch integriertes Multiscanning, Sandboxing, CDR und Echtzeitüberwachung.
Welche Herausforderungen ergeben sich bei der Migration von herkömmlichen zu sicherheitsorientierten MFT?
Legacy-Abhängigkeiten, Workflow-Mapping, IAM-Integration und Richtlinienanpassung.
Wie reduziert automatisierte Bedrohungserkennung das Risiko von Sicherheitsverletzungen?
Durch die kontinuierliche Aktualisierung von Richtlinien und die sofortige Erkennung neuer Bedrohungsmuster.
Was sind die Unterschiede beim ROI?
Sicherheit-first MFT den Betriebsaufwand, Compliance-Risiken und Kosten für Zwischenfälle.
Wie MFT eine sicherheitsorientierte MFT die Reaktion auf Vorfälle?
Mit unveränderlichen Protokollen, detaillierten Metadaten und automatisierten Warnmeldungen für eine schnelle Untersuchung.
Ist Ihr Unternehmen mit Security-First MFT geschützt?
Angesichts der zunehmenden Cyberbedrohungen und strengeren regulatorischen Anforderungen MFT die Kluft zwischen herkömmlichen und sicherheitsorientierten MFT . Ältere Systeme bieten keinen Schutz vor modernen Datei-basierten Bedrohungen, Insider-Risiken und komplexen Compliance-Anforderungen. Sicherheitsorientierte MFT ein grundlegend stärkeres Modell, das darauf ausgelegt ist, Sicherheitsverletzungen zu verhindern, die Compliance zu beschleunigen und umfassende Transparenz über die Betriebsabläufe zu gewährleisten.
Moderne Unternehmen können sich reaktive oder unvollständige Schutzmaßnahmen nicht mehr leisten. Durch einen sicherheitsorientierten Ansatz reduzieren Unternehmen Risiken, stärken das Vertrauen und gewährleisten eine sichere, konforme und widerstandsfähige Dateiübertragung in ihrem gesamten Ökosystem.
Welche Sicherheitsfunktionen unterscheiden sicherheitsorientierte MFT herkömmlicher MFT?
Sicherheitsorientiertes MFT von herkömmlichem MFT vier zentrale Architekturmerkmale: integrierte Bedrohungsabwehr (Multiscanning, Sandboxing, CDR), granulare Zugriffskontrollen mit kontinuierlicher Überprüfung, Zero-Trust-Designprinzipien und vollständige, unveränderliche Audit-Protokolle. Herkömmliches MFT bietet diese Funktionen MFT als optionale Add-ons und nicht als Kernfunktionen an.
Wie MFT Bedrohungen effektiver?
Durch integriertes Multiscanning, Sandboxing, CDR und Echtzeitüberwachung.
Welche Herausforderungen ergeben sich bei der Migration von herkömmlichen zu sicherheitsorientierten MFT?
Legacy-Abhängigkeiten, Workflow-Mapping, IAM-Integration und Richtlinienanpassung.
Wie reduziert automatisierte Bedrohungserkennung das Risiko von Sicherheitsverletzungen?
Durch die kontinuierliche Aktualisierung von Richtlinien und die sofortige Erkennung neuer Bedrohungsmuster.
Was sind die Unterschiede beim ROI?
Sicherheit-first MFT den Betriebsaufwand, Compliance-Risiken und Kosten für Zwischenfälle.
Wie MFT eine sicherheitsorientierte MFT die Reaktion auf Vorfälle?
Mit unveränderlichen Protokollen, detaillierten Metadaten und automatisierten Warnmeldungen für eine schnelle Untersuchung.
