Microsoft Office Zero-Day-Schwachstelle zur Ausführung von PowerShell missbraucht
Am 27. Mai 2022 wurde von Nao_Sec (1) eine Zero-Day-Sicherheitslücke in Microsoft Office entdeckt, die eine Remote-Codeausführung ermöglicht und vom Forscher Kevin Beaumont als „Follina“ bezeichnet wurde. Diese Sicherheitslücke ermöglicht es einer nicht authentifizierten Person, durch das Ausnutzen heruntergeladener Microsoft-Office-Dateien dauerhaften Zugriff zu erlangen und die Kontrolle über ein Zielsystem aus der Ferne zu übernehmen. Hacker können diese Schwachstelle nutzen, um über das Microsoft Diagnostic Tool (MSDT) bösartige PowerShell-Befehle auszuführen, selbst wenn Office-Makros deaktiviert sind.
„Das Dokument nutzt die Remote-Vorlagenfunktion von Word, um eine HTML-Datei von einem entfernten Webserver abzurufen, die wiederum das MSProtocol-URI-Schema ‚ms-msdt‘ verwendet, um Code zu laden und PowerShell-Befehle auszuführen“, erklärte der Forscher Kevin Beaumont. „Das sollte eigentlich nicht möglich sein.“ (2)
Am 30. Mai 2022 veröffentlichte Microsoft die CVE-2022-30190. Betroffen sind die Microsoft Office-Versionen 2013, 2016, 2019 und 2021 sowie die Professional Plus-Editionen. Zum Stand vom 1. Juni 2022 ist jedoch noch kein Patch verfügbar.
In diesem Blogbeitrag analysieren wir die Malware-Probe und zeigen Ihnen, wie Sie sich vor den Angriffen schützen können.
Überblick über den Angriff, der CVE-2022-30190 missbraucht
Bei der Analyse der Probe haben wir festgestellt, dass die Vorgehensweise des Angriffs nicht neu ist. Der Angreifer nutzte einen ähnlichen Angriffsvektor wie bei der Kampagne, die im September 2021 die Sicherheitslücke CVE-2021-40444 ausnutzte. Bei beiden Angriffen wurde ein externer Link in einer Beziehungsdatei verwendet, der zu einer schädlichen HTML-Datei führte.
Mithilfe von Phishing oder Social Engineering versendeten die Cyberkriminellen eine manipulierte Microsoft Word-Datei (.docx) an die Zielopfer und veranlassten diese, sie zu öffnen. Die Datei enthält eine externe URL, die auf eine HTML-Datei verweist, die einen ungewöhnlichen JavaScript-Code enthält.
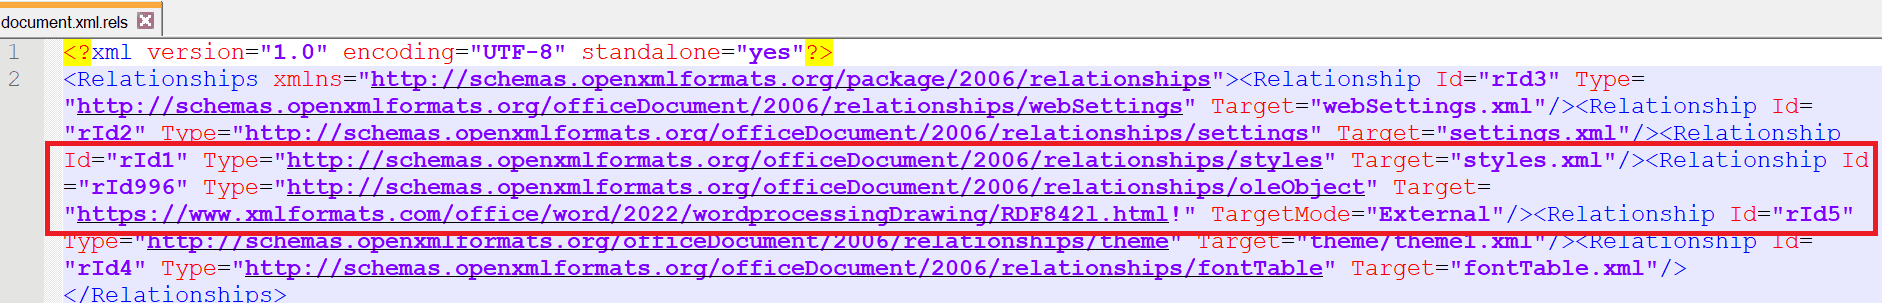
Dieses JavaScript verweist auf eine URL mit dem Schema ms-msdt:, die einen entfernten Code ausführen kann.

Dies ist ein neu erstelltes Bild aus einem POC, das von https://twitter.com/0xBacco/status/1531599168363548672 stammt, um ein Beispiel für JavaScript zu zeigen
Wie Sie den Angriff verhindern können
Am 30. Mai 2022 veröffentlichte Microsoft Anleitungen zu Abhilfemaßnahmen, um Benutzer bei der Eindämmung der neu bekannt gewordenen Sicherheitslücke zu unterstützen (3). Derzeit scheint die Deaktivierung des MSDT-URL-Protokolls die einfachste Option zu sein. Allerdings ist noch nicht klar, welche Auswirkungen die Deaktivierung des MSDT-URL-Protokolls haben könnte.
Wenn Sie jedoch OPSWAT MetaDefender unsere branchenführende Deep CDR™-Technologie (Content Disarm and Reconstruction), brauchen Sie sich um all diese Dinge keine Sorgen zu machen. Ihr Netzwerk und Ihre Nutzer sind vor den Angriffen geschützt, da alle in den schädlichen Dateien versteckten aktiven Inhalte durch die Deep CDR™-Technologie deaktiviert werden, bevor sie Ihre Nutzer erreichen.
Im Folgenden zeigen wir Ihnen, wie die Deep CDR™-Technologie mit der schädlichen Datei umgeht und eine für Ihre Nutzer unbedenkliche Datei erstellt – unabhängig davon, ob diese in Ihre Webanwendung hochgeladen oder als E-Mail-Anhang empfangen wurde.
Neutralisieren Sie die giftige Microsoft Word-Datei
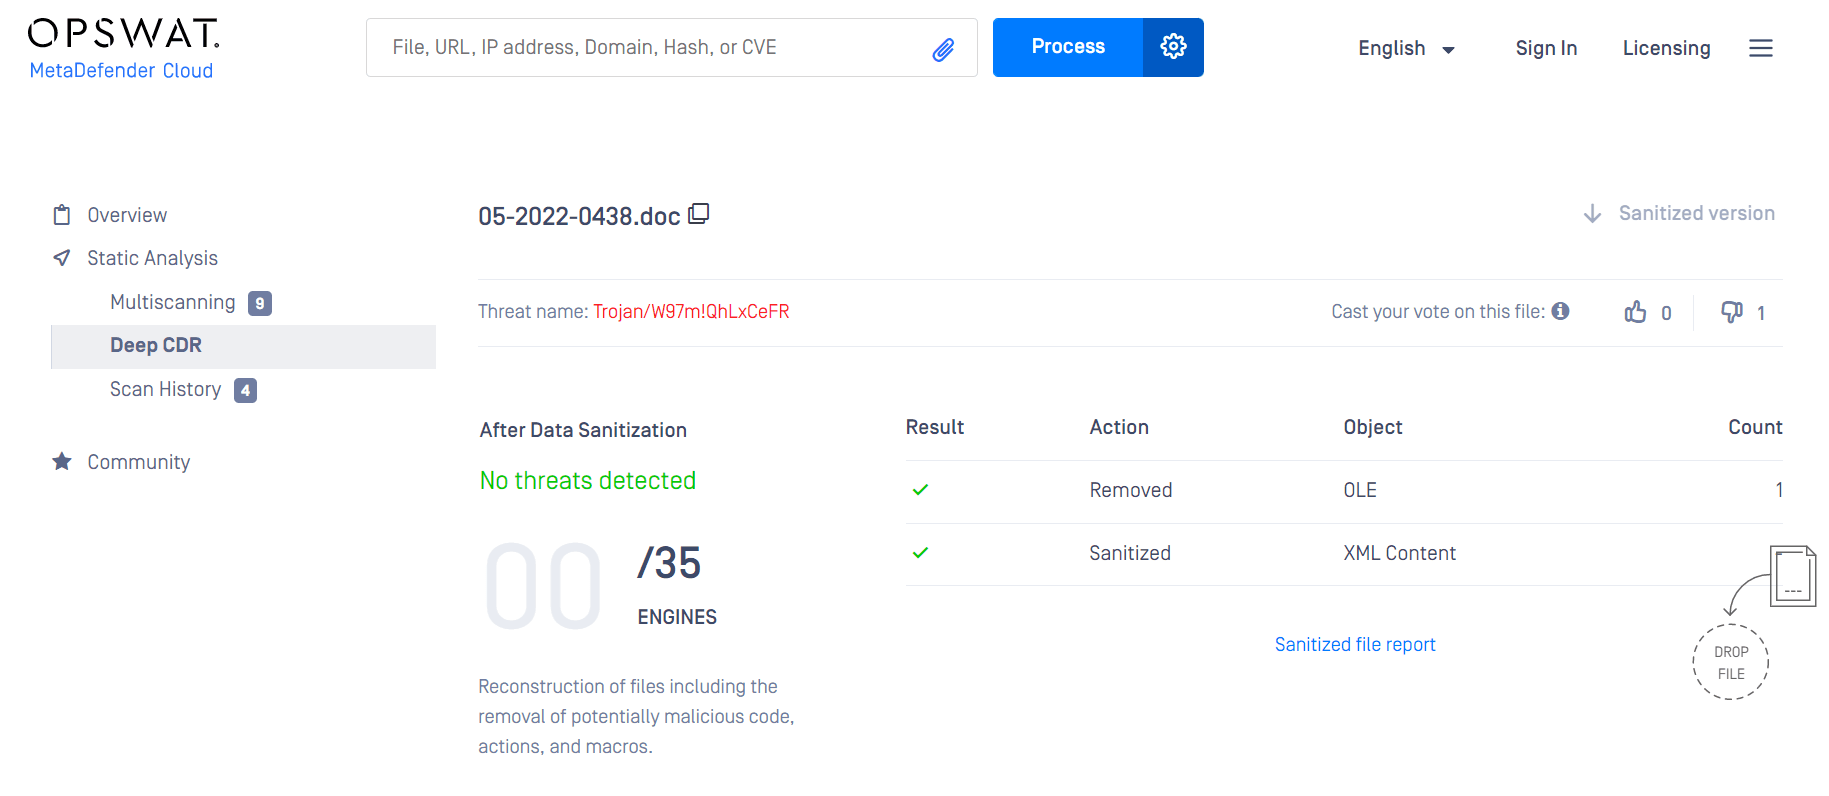
Sobald die .docx-Datei mit einer schädlichen URL über E-Mails, Datei-Uploads usw. in das Netzwerk Ihres Unternehmens gelangt, MetaDefender sie mithilfe von OPSWAT mit mehreren Anti-Malware-Engines und untersucht die Datei auf potenzielle Bedrohungen wie OLE-Objekte, Hyperlinks, Skripte usw. Anschließend werden alle eingebetteten Bedrohungen je nach den Konfigurationen der Deep CDR™-Technologie entfernt oder rekursiv bereinigt. Wie in unserem Ergebnis der Dateiverarbeitung zu sehen ist, wurde ein OLE-Objekt entfernt und der XML-Inhalt bereinigt.
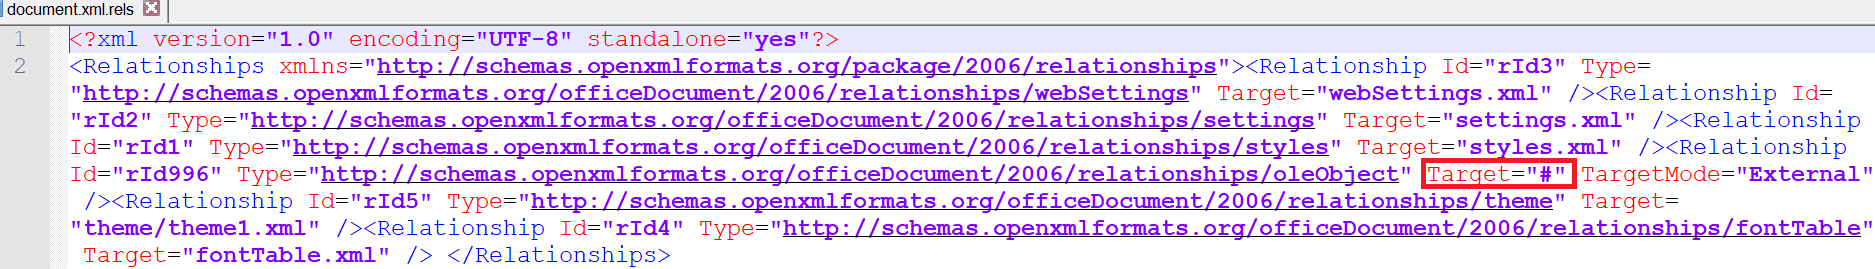
Nach diesem Vorgang enthält das .docx-Dokument nicht mehr den bösartigen HTML-Link, da er durch einen "leeren" Link ersetzt wurde. Selbst wenn Ihre internen Benutzer die Datei öffnen, wird daher keine Malware geladen und ausgeführt.
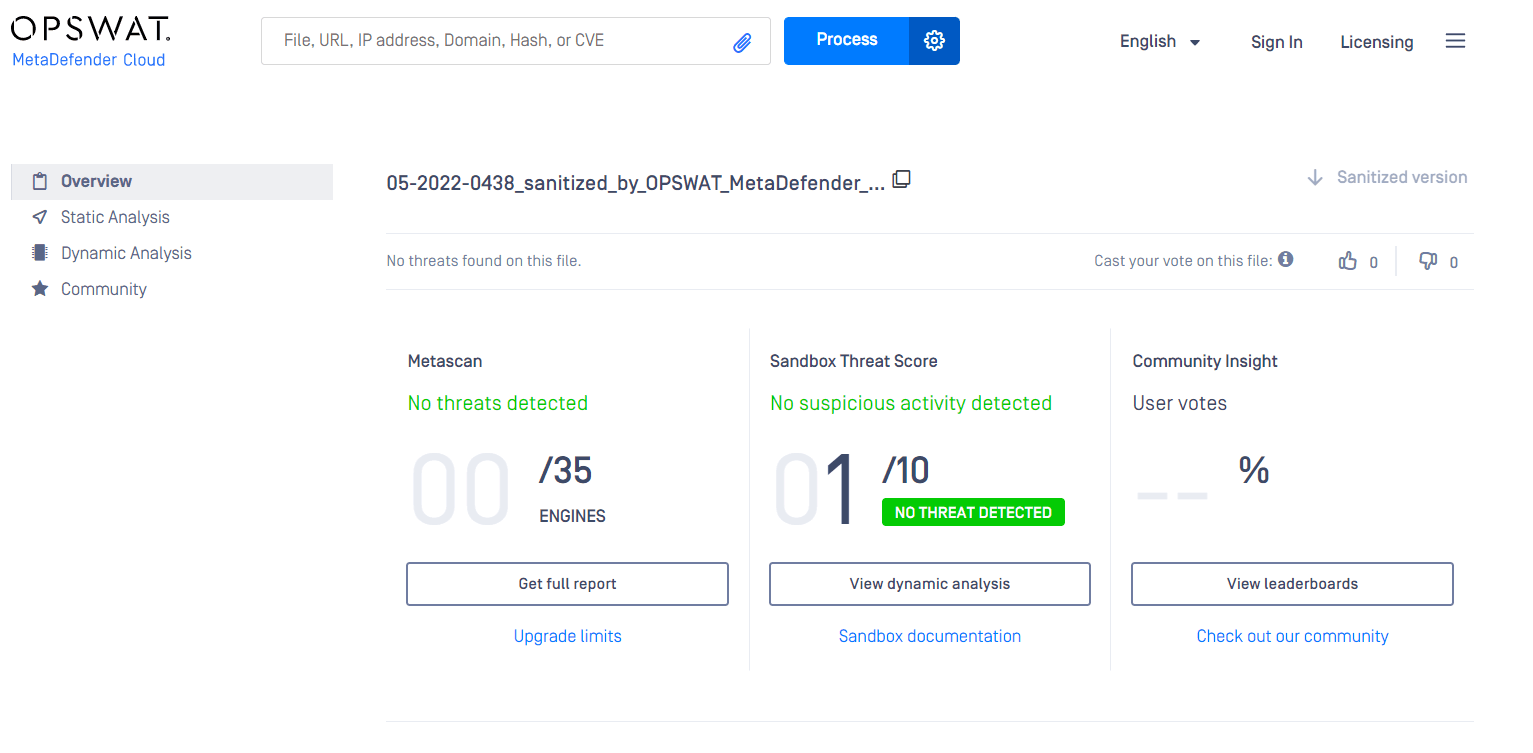
Wenn wir die nach dem Vorgang freigegebene, bereinigte Datei sowohl mit OPSWAT als auch mit MetaDefender scannen, stellen wir fest, dass das Dokument risikofrei ist.
Deaktivieren Sie das JavaScript in der HTML-Datei
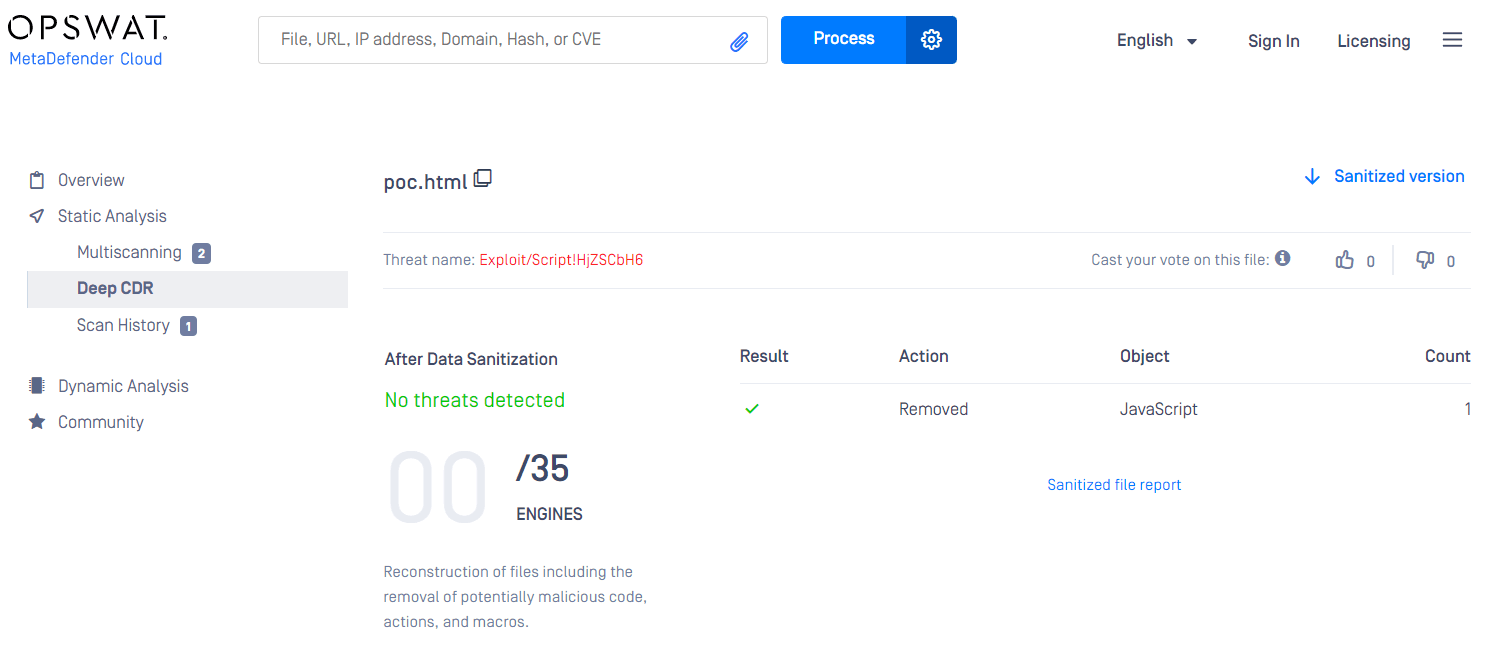
Selbst wenn Sie die Deep CDR™-Technologie so konfigurieren, dass URLs in Dateien akzeptiert werden, sind Sie weiterhin vollständig geschützt. Die Deep CDR™-Technologie entfernt das schädliche JavaScript aus der geladenen HTML-Datei, da es als potenzielle Bedrohung eingestuft wird. Ohne das JavaScript kann der PowerShell-Code nicht heruntergeladen und ausgeführt werden. Ihre Benutzer können die rekonstruierte, bedrohungsfreie Datei mit vollem Funktionsumfang öffnen und nutzen.
Verlassen Sie sich nicht auf Detektion
Diese neue Angriffsmethode ist schwer zu erkennen, da die Malware aus einer Remote-Vorlage geladen wird, sodass die .docx-Datei die Netzwerkabwehr umgehen kann, da sie keinen Schadcode enthält (2). Ebenso nutzen Cyberkriminelle weiterhin aktiv Schwachstellen aus und missbrauchen verschiedene Angriffsvektoren, wobei sie Microsoft-Office-Programme und -Funktionen wie Makros, externe Links, OLE-Objekte usw. einsetzen, um Malware zu verbreiten oder auszulösen. Für eine echte Zero-Trust-Implementierung kann man sich nicht auf ein „Detect-to-Protect“-Sicherheitsmodell verlassen, um Zero-Day-Angriffe zu verhindern. Unternehmen benötigen eine umfassende Lösung zur Bedrohungsprävention, um sich sowohl vor bekannter als auch vor unbekannter Malware zu schützen.
Die Deep CDR™-Technologie ist eine innovative und effektive Lösung zur Abwehr von hochentwickelter, schwer zu erkennender Malware und Zero-Day-Angriffen. Sie stoppt die Angriffe bereits im frühesten Stadium, indem sie alle verdächtigen ausführbaren Komponenten unschädlich macht und gleichzeitig zu 100 % bedrohungsfreie, sicher nutzbare Dateien bereitstellt.
Erfahren Sie mehr über die Deep CDR™-Technologie. Um zu erfahren, wie wir Ihrem Unternehmen umfassenden Schutz vor manipulierten Dokumenten bieten können, wenden Sie sich jetzt an einen Spezialisten von OPSWAT .